
Tak for din feedback.
 Har du feedback?
Webex Callingunderstøtter i øjeblikket to versioner af Local Gateway:
-
Lokal gateway
-
Lokal gateway til Webex til regeringen
-
Før du begynder, skal du forstå de lokalbaserede krav til PSTN (Public Switched Telephone Network) og Local Gateway (LGW) for. Webex Calling Se Cisco Preferred Architecture Webex Calling for at få flere oplysninger.
-
Denne artikel antager, at en dedikeret Local Gateway-platform er på plads uden nogen eksisterende stemmekonfiguration. Hvis du ændrer en eksisterende PSTN-gateway eller CUBE Enterprise-installation til brug som Local Gateway-funktion tilWebex Calling, skal du være opmærksom på konfigurationen. Sørg for, at du ikke afbryder de eksisterende opkaldsstrømme og funktionalitet på grund af de ændringer, du foretager.
Procedurerne indeholder links til kommandoreferencedokumentation, hvor du kan lære mere om de enkelte kommandoindstillinger. Alle kommandoreferencelinks går til Webex Man aged Gateways Command Reference, medmindre andet er angivet (i så fald går kommandolinkene til Cisco IOSVoice Command Reference). Du kan få adgang til alle disse guider på Cisco Unified Border Element Kommandoreferencer.
Du kan finde oplysninger om de understøttede SBC'er fra tredjeparter i den respektive produktrefer encedokumentation.
Der er to muligheder for at konfigurere den lokale gateway til din Webex Calling bagagerum:
-
Registreringsbaseret bagagerum
-
Certifikatbaseret bagagerum
Brug opgaveflowet enten under den registreringsbaserede lokale gateway eller certifikatbaseret lokal gateway til at konfigurere lokal gateway til din trunk. Webex Calling
Se Kom i gang med Local Gateway for at få flere oplysninger om forskellige trunktyper. Udfør følgende trin på selve den lokale gateway ved hjælp af kommandolinjegrænsefladen (CLI). Vi bruger Session Initiation Protocol (SIP) og Transport Layer Security (TLS) transport til at sikre trunken og Secure Real Time Protocol (SRTP) til at sikre medierne mellem den lokale gateway og. Webex Calling
-
Vælg CUBE som din lokale gateway. Webex for Government understøtter i øjeblikket ingen tredjeparts Session Border Controllers (SBC'er). Se Kom godt i gang med Local Gateway for at gennemgå den seneste liste.
- Installer Cisco IOS XE Dublin 17.12.1a eller nyere versioner til alle Webex for Government Local Gateways.
-
Hvis du vil gennemgå listen over rodcertifikatmyndigheder (CA'er), som Webex for Government understøtter, skal du se Rod certifikatmyndigheder for Webex for Government.
-
For detaljer om de eksterne portintervaller for lokal gateway i Webex for Government, se Netværkskrav til Webex for Government (FedRAMP).
Lokal gateway til Webex for Government understøtter ikke følgende:
-
Stun/ICE-lite til optimering af medieveje
-
Fax (T.38)
Hvis du vil konfigurere lokal gateway til din Webex Calling trunk i Webex for Government, skal du bruge følgende indstilling:
-
Certifikatbaseret bagagerum
Brug opgaveflowet under den certifikatbaserede lokale gateway til at konfigurere den lokale gateway til din Webex Calling trunk. Du kan finde flere oplysninger om, hvordan du konfigurerer en certifikatbaseret lokal gateway, under Konfigurere Webex Calling certifik atbaseret trunk.
Det er obligatorisk at konfigurere FIPS-kompatible GCM-kryptere til at understøtte Local Gateway til Webex for Government. Hvis ikke, mislykkes opkaldsopsætningen. Du kan finde oplysninger om konfigurationen i Konfigurere Webex Calling certifikatbaseret trunk.
Webex for Government understøtter ikke registreringsbaseret lokal gateway.
I dette afsnit beskrives, hvordan du konfigurerer en Cisco Unified Border Element (CUBE) som en lokal gateway forWebex Calling, ved hjælp af en registrerende SIP-trunk. Den første del af dette dokument illustrerer, hvordan du konfigurerer en simpel PSTN-gateway. I dette tilfælde dirigeres alle opkald fra PSTN til, Webex Calling og alle opkald fra diriger Webex Calling es til PSTN. Billedet nedenfor fremhæver denne løsning og konfigurationen af opkaldsrouting på højt niveau, der vil blive fulgt.
I dette design anvendes følgende hovedkonfigurationer:
-
taleklasselejere: Bruges til at oprette bagagerumsspecifikke konfigurationer.
-
stemmeklasse uri: Bru ges til at klassificere SIP-meddelelser til valg af en indgående opkaldspeer .
-
indgående dial-peer: Giver behandling af indgående SIP-meddelelser og bestemmer den udgående rute ved hjælp af en opkaldsgruppe.
-
Dial-peer-gruppe: Definerer de udgående opkaldsgrupper, der bruges til videresending af opkald.
-
outbound dial-peer: Giver behandling af udgående SIP-meddelelser og dirigerer dem til det ønskede mål.
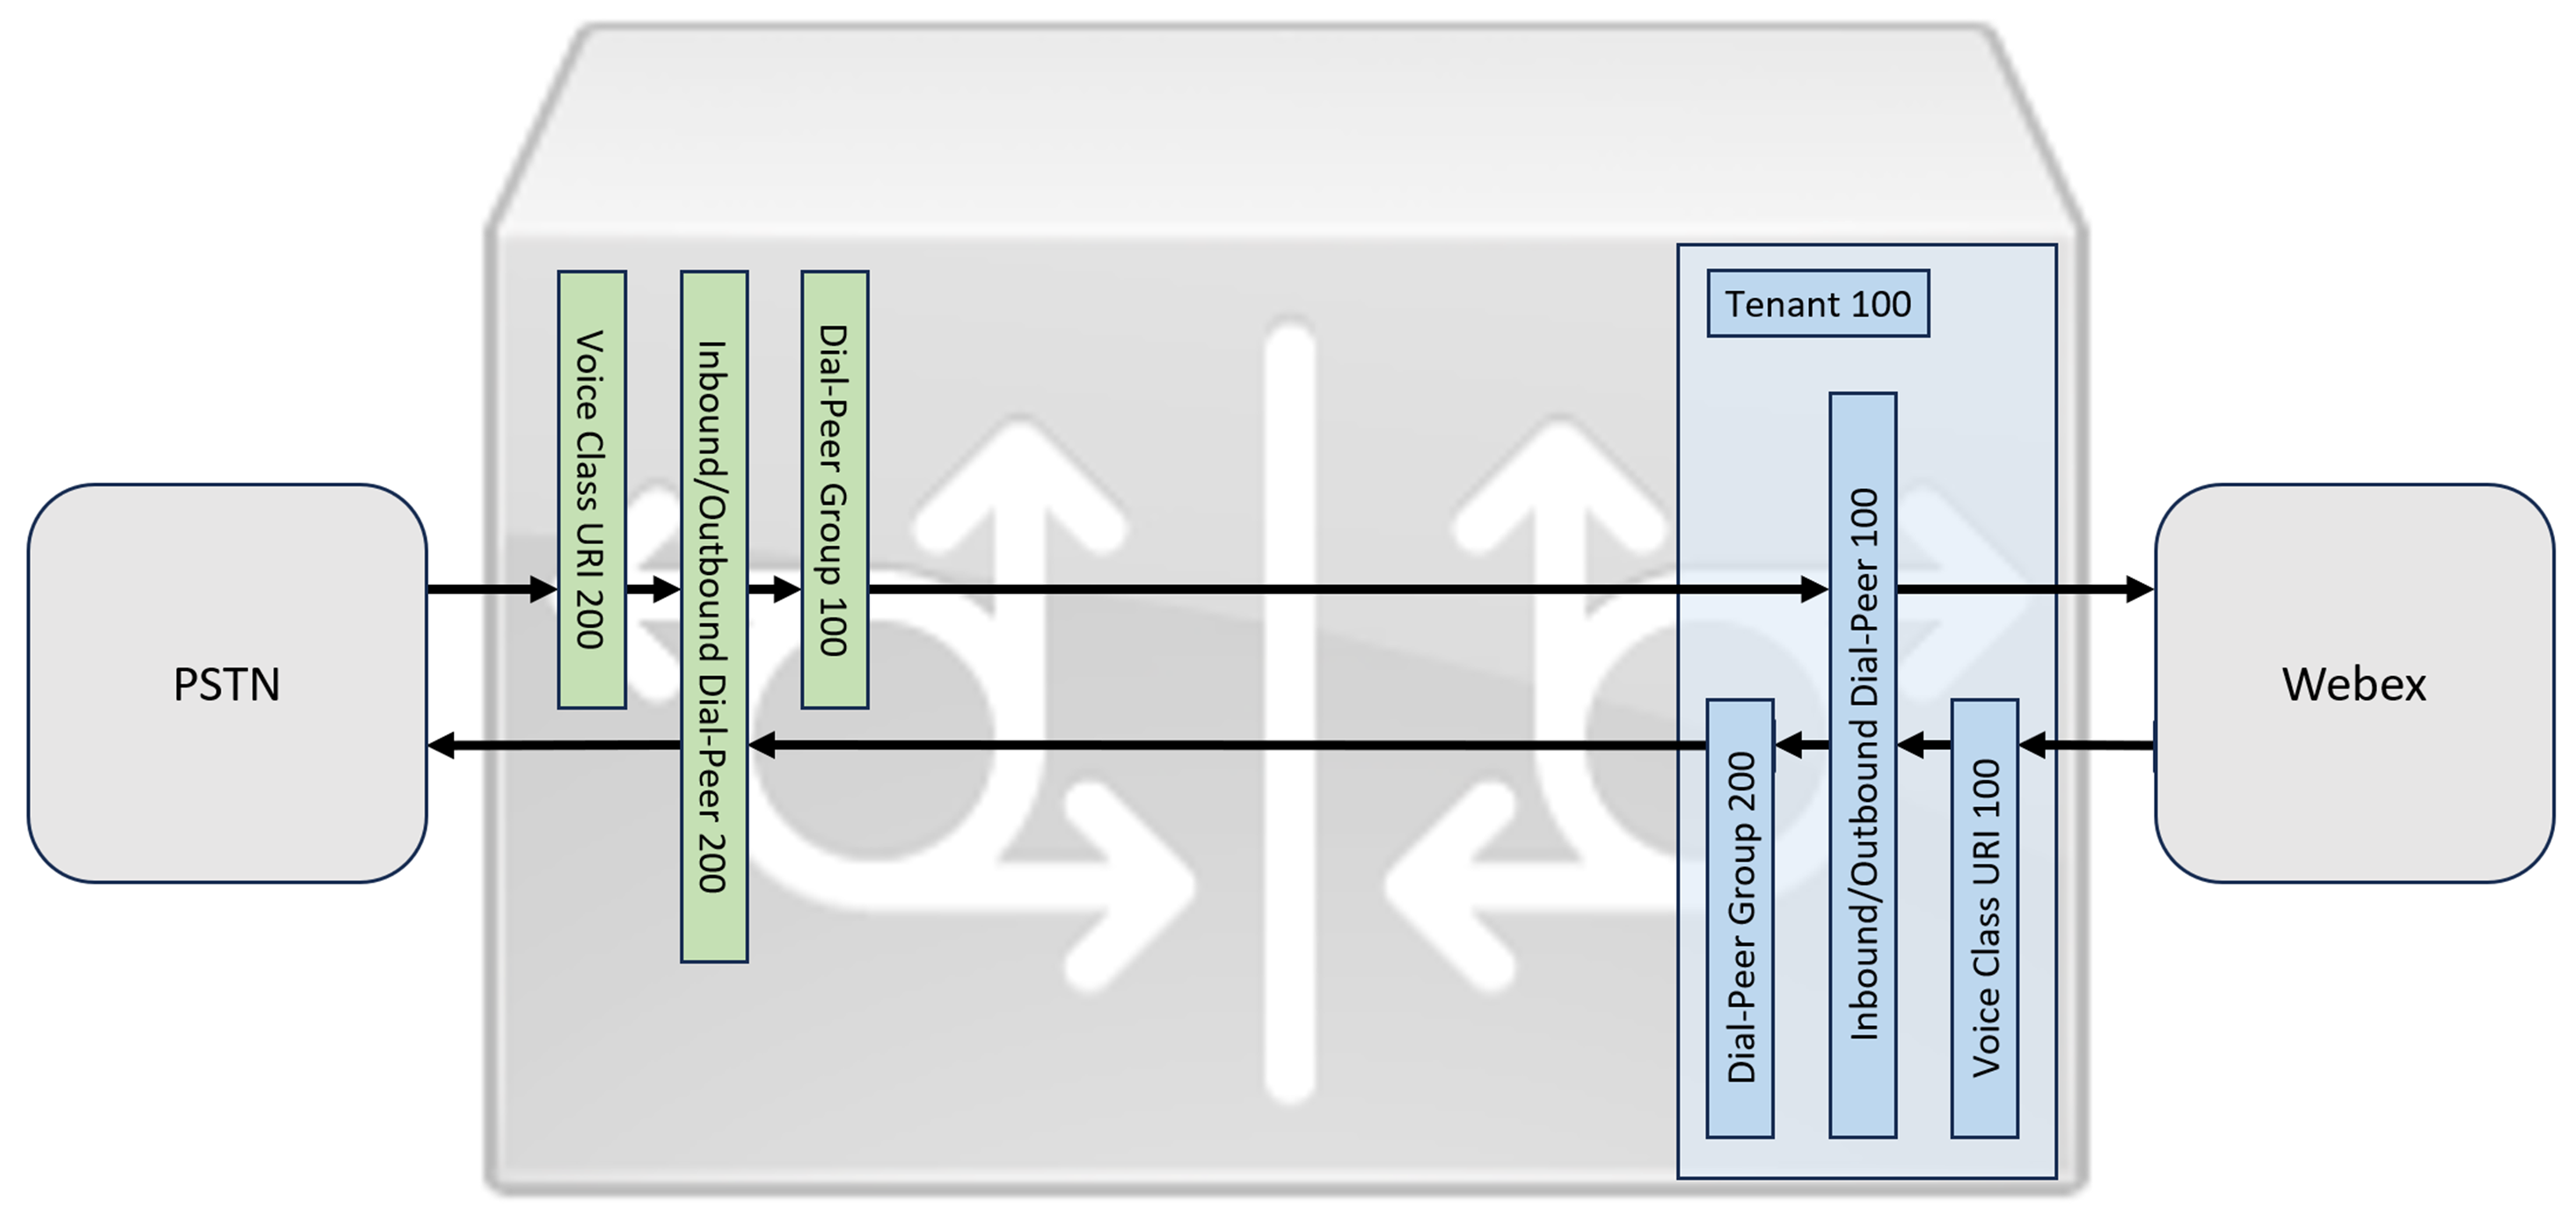
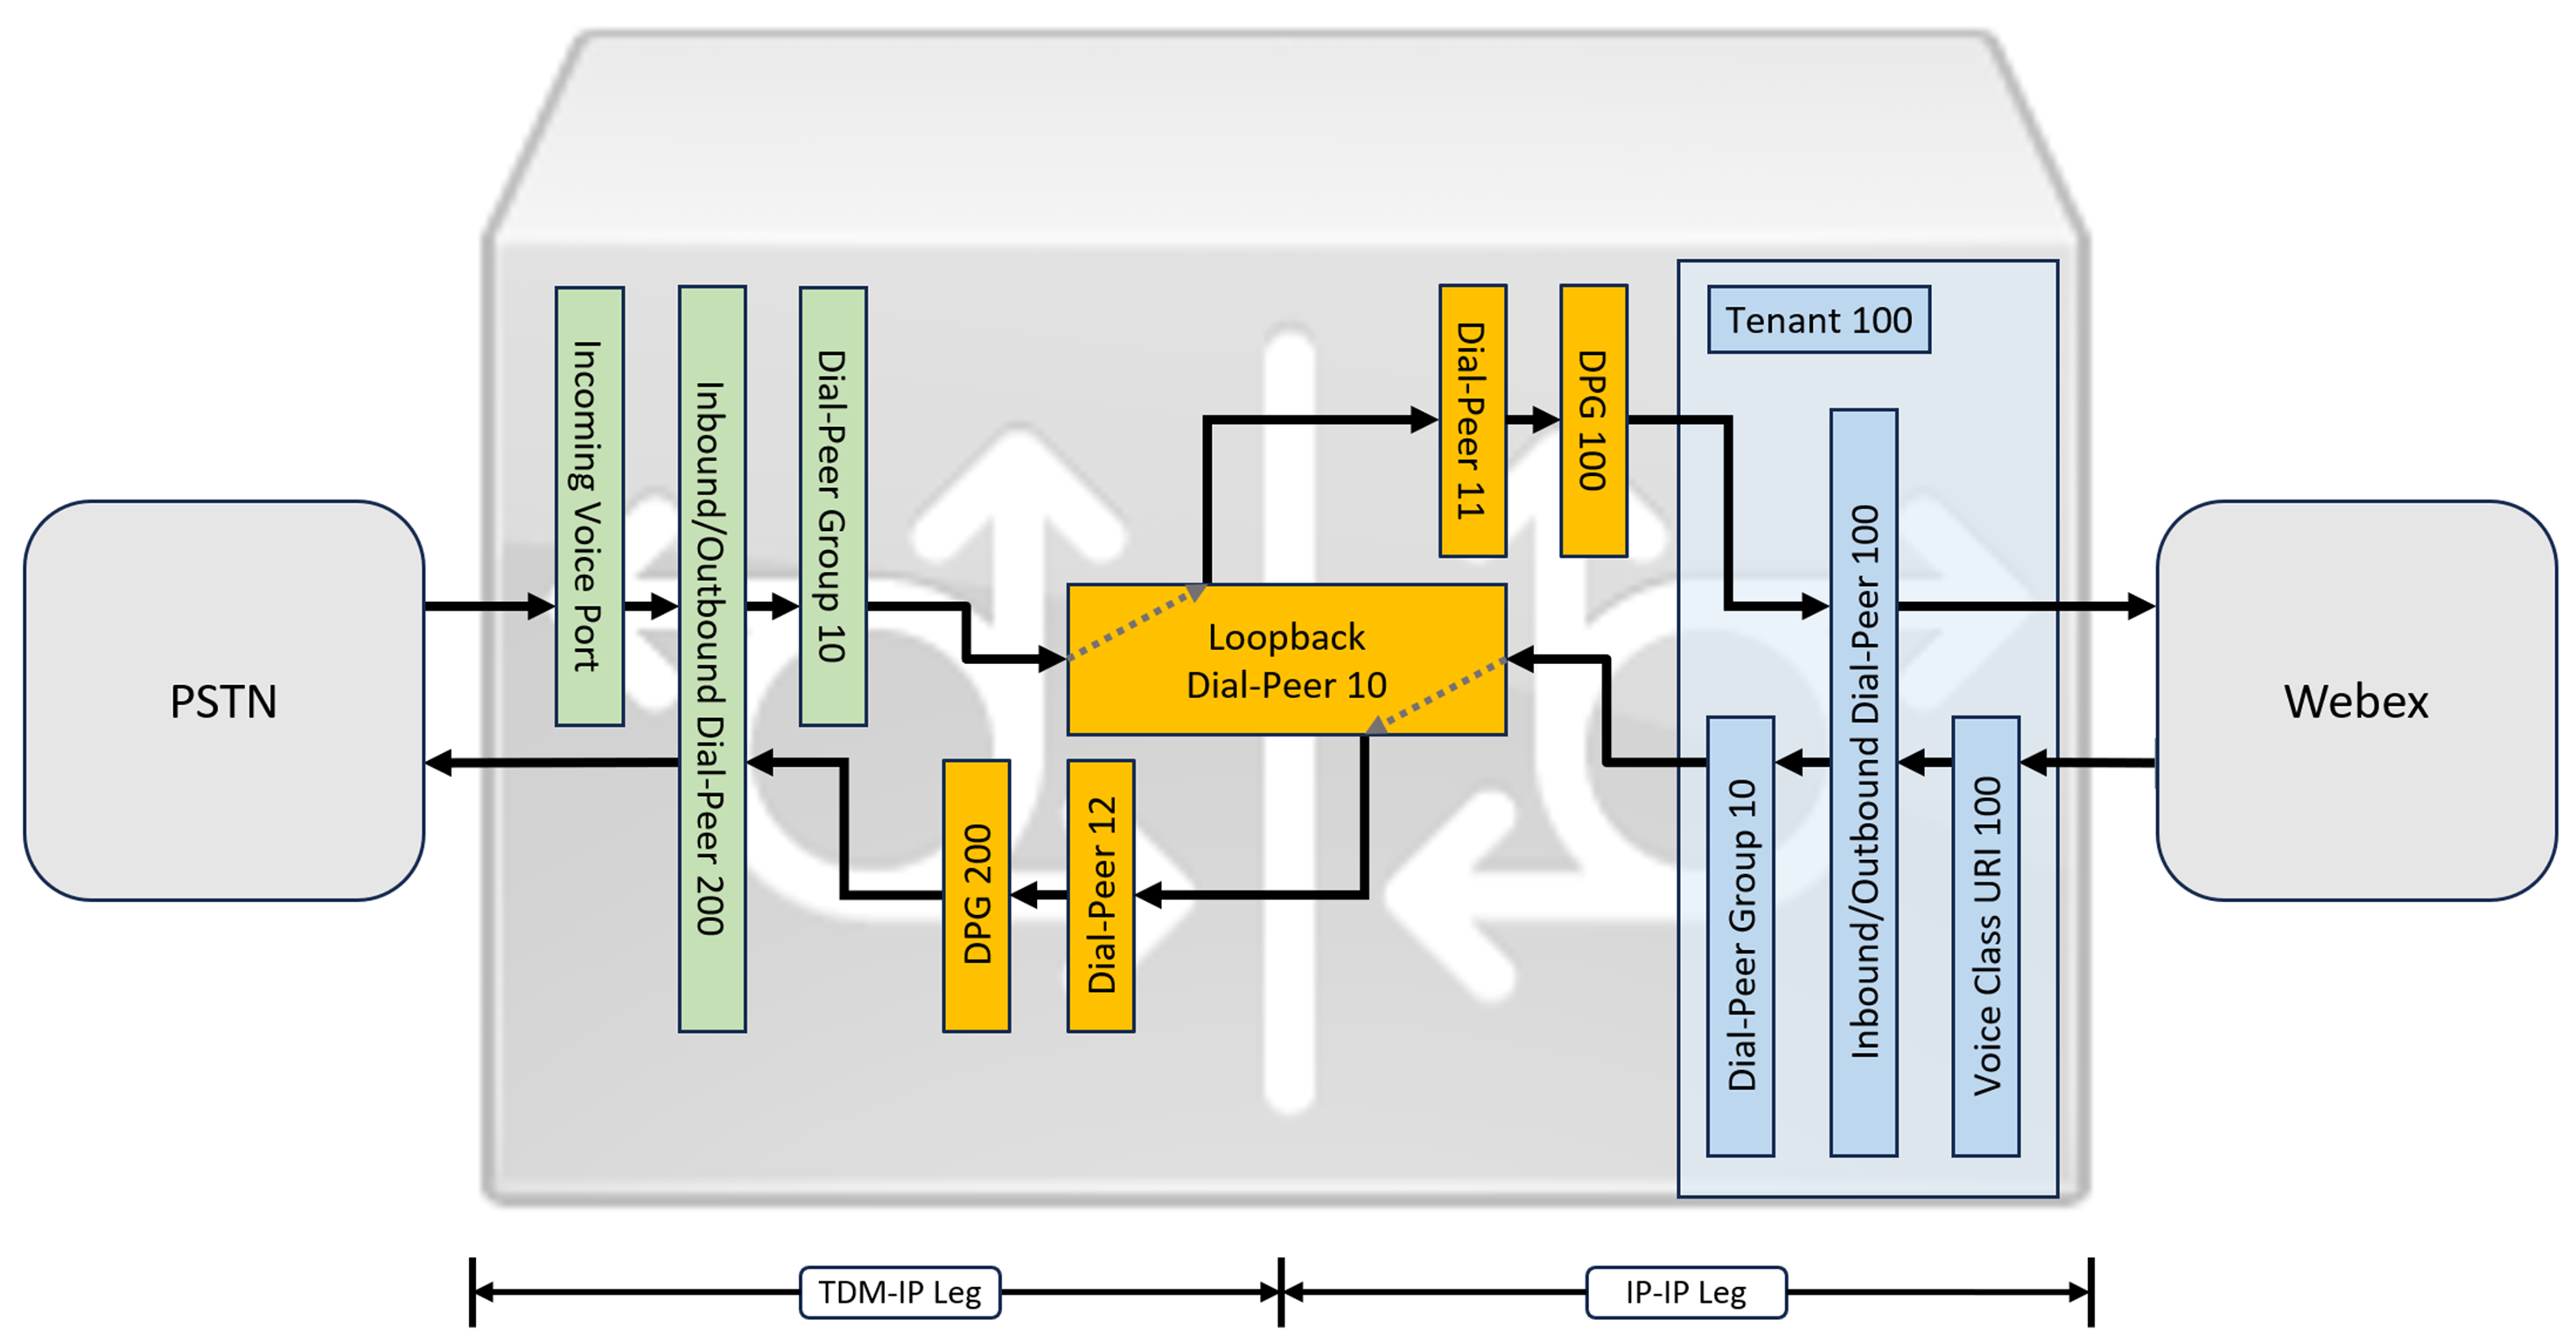
Til Webex Calling medieoptimering med Interactive Connectivity Establishment (ICE) og TDM (Time Division Multiplexing) ISDN-kredsløb er det nødvendigt at bruge en to-benet opkaldsroutingsproces.
Mens IP og SIP er blevet standardprotokollerne for PSTN-trunker, forbliver TDM (Time Division Multiplexing) ISDN-kredsløb almindelige og understøttes fuldt ud af. Webex Calling Hvis du vil aktivere medieoptimering for disse TDM-IP-opkaldsstrømme, skal du bruge ICE (Interactive Connectivity Establishment), som gør det muligt for slutpunkter at forhandle direkte mediestier.
Opnåelse af denne optimering kræver en to-benet opkaldsroutingsproces. Denne tilgang ændrer standardruting skonfigurationen ved at introducere et sæt interne loop-back-opkalds-jævnaldrende mellem Webex Calling og PSTN-trunker, som illustreret på billedet nedenfor.
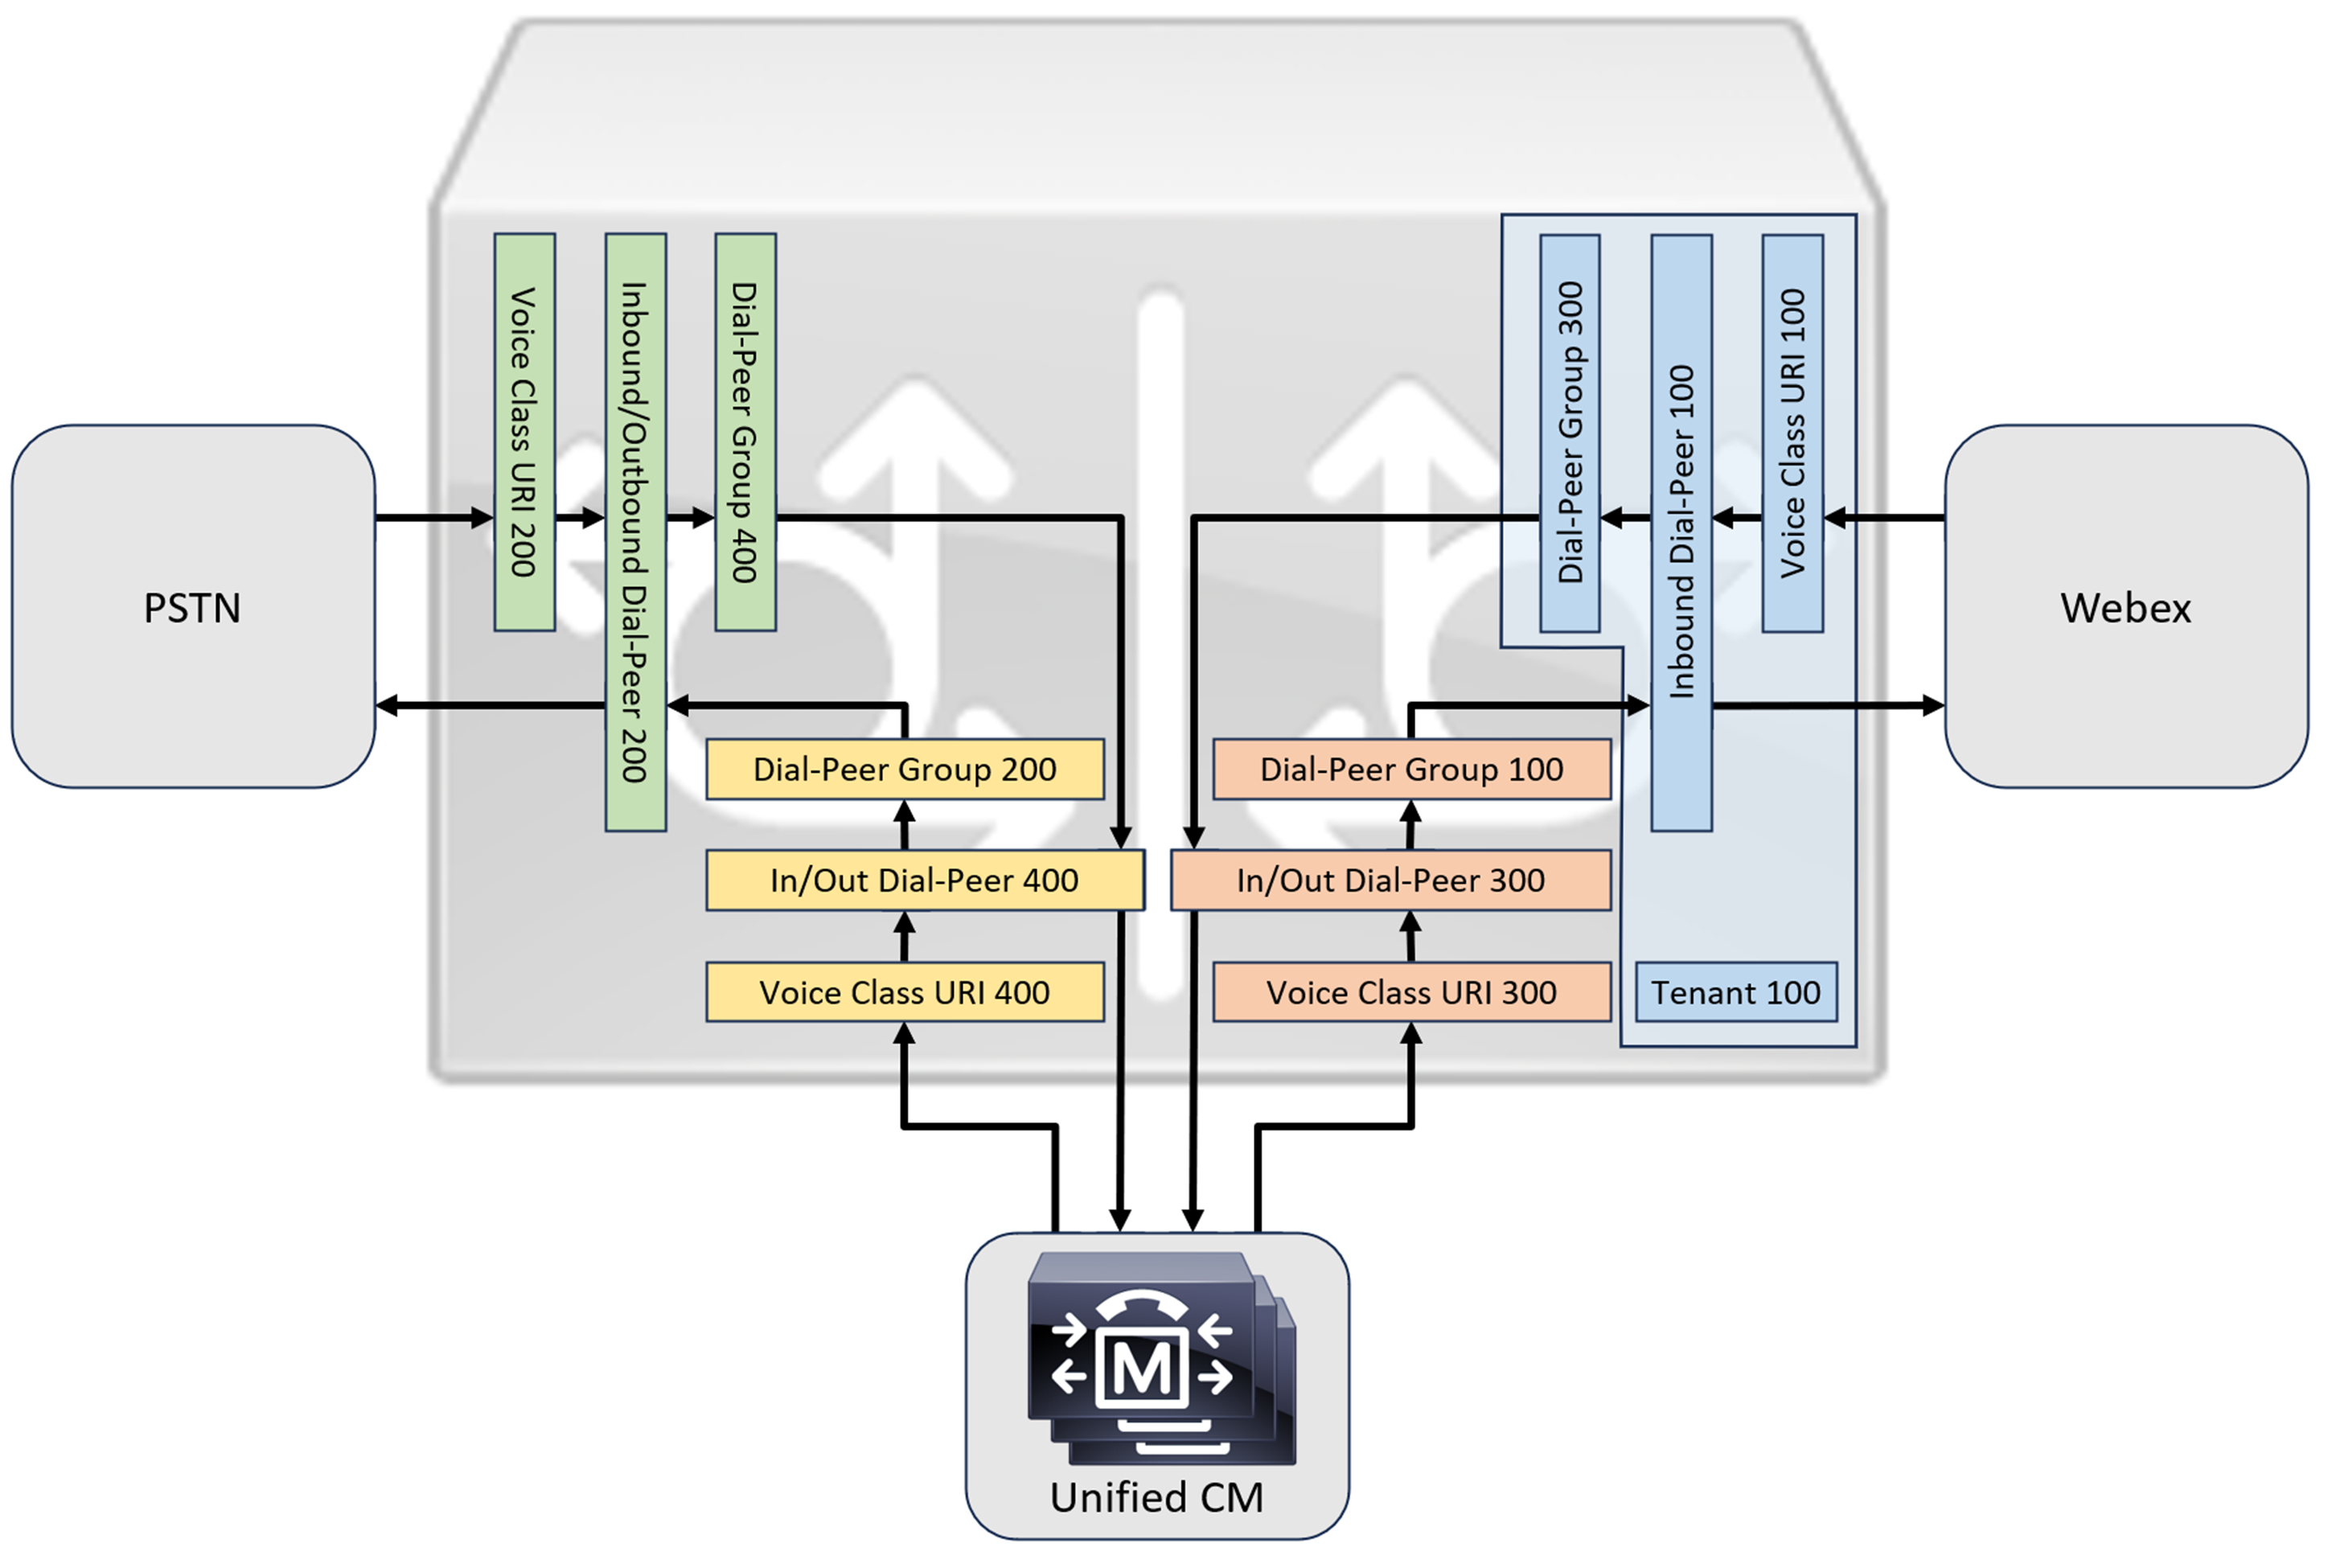
Når du tilslutter en Cisco Unified Communications Manager løsning i det lokale miljø medWebex Calling, kan du bruge den enkle PSTN-gateway-konfiguration som udgangspunkt for opbygning af den løsning, der er vist i nedenstående diagram. I dette tilfælde leverer Unified Communications Manager centraliseret routing og behandling af alle PSTN og Webex Calling opkald.
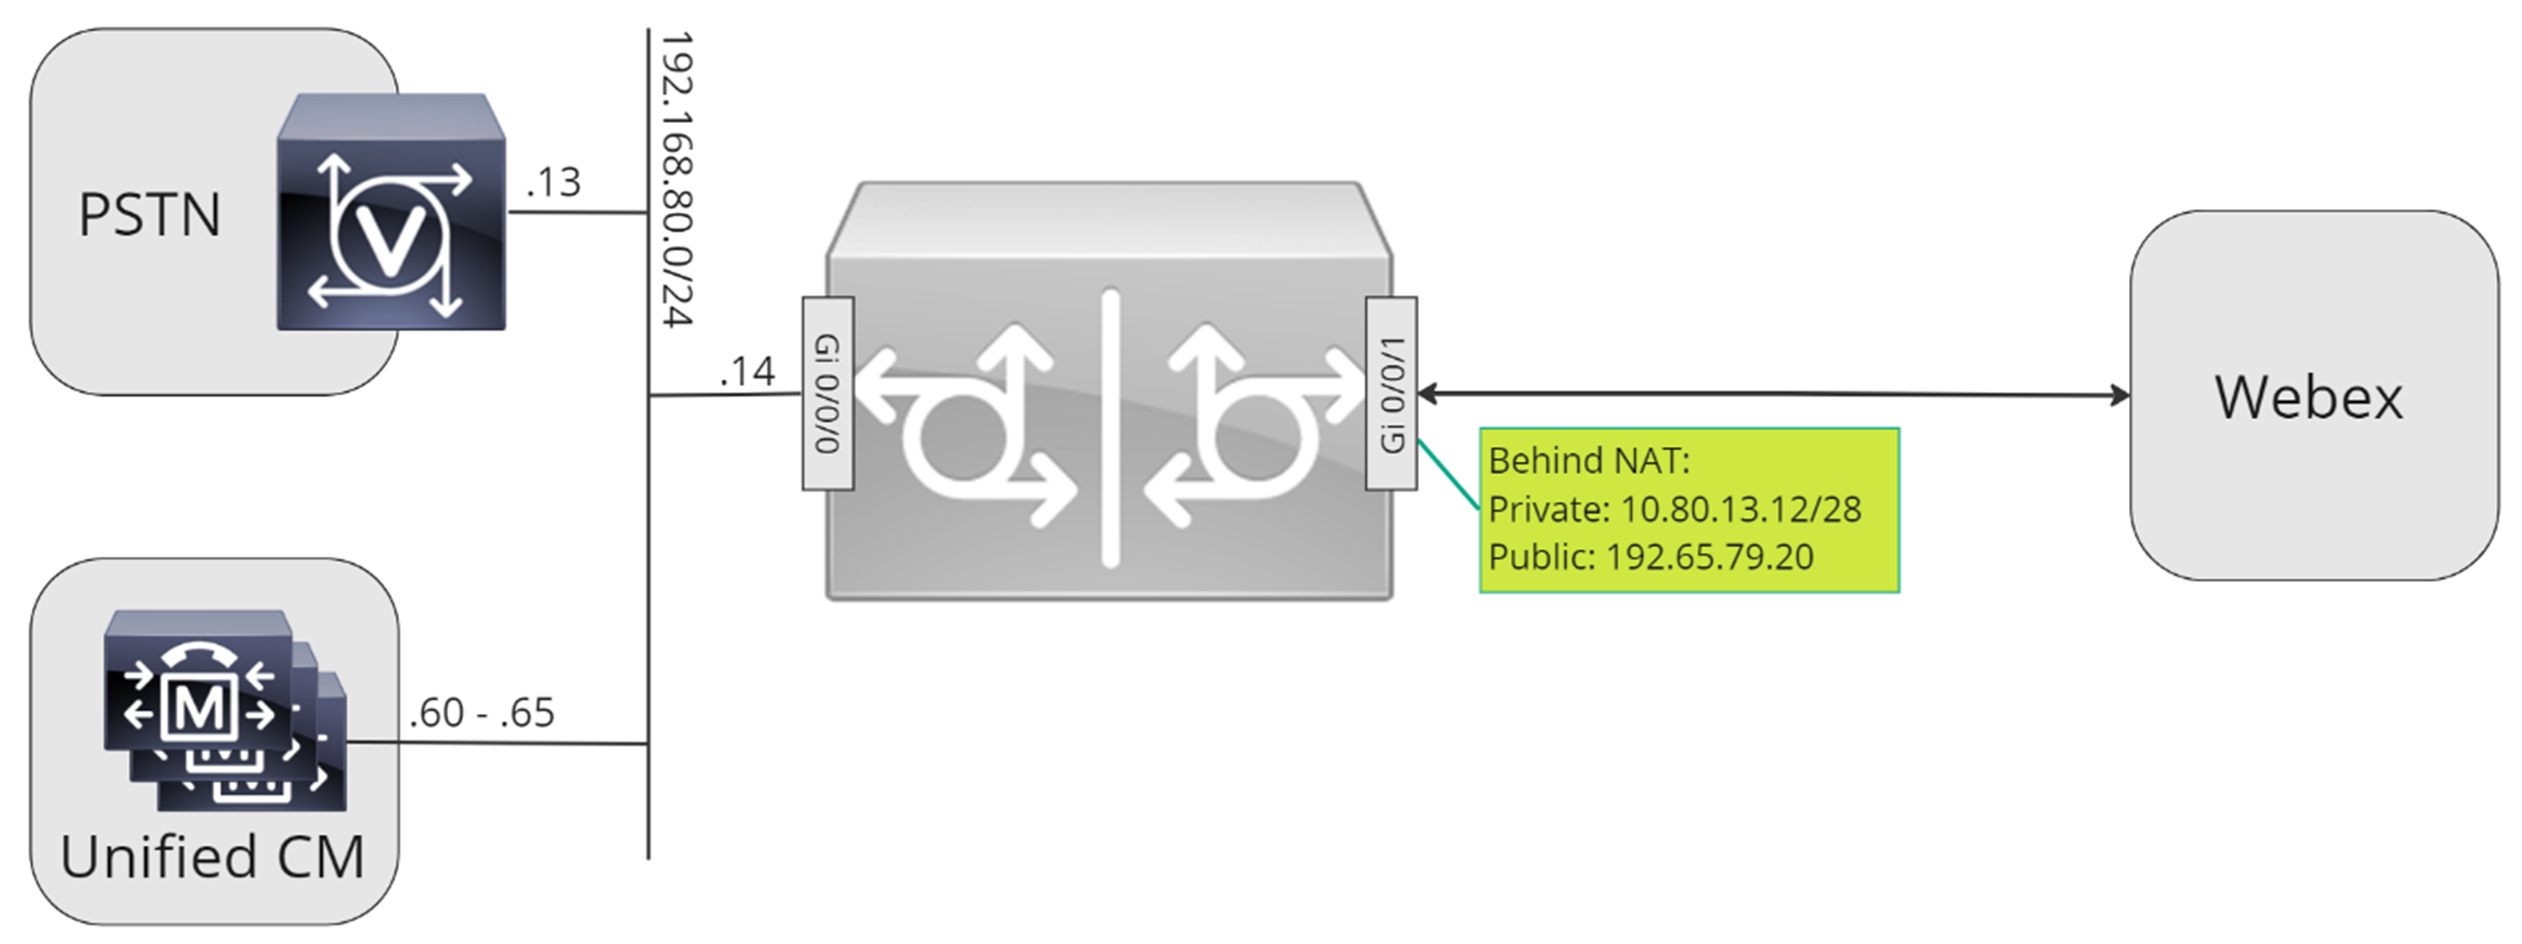
I hele dette dokument bruges værtsnavne, IP-adresser og grænseflader, der er illustreret i det følgende billede.
Brug konfigurationsvejledningen i resten af dette dokument til at fuldføre konfigurationen af den lokale gateway som følger:
-
Trin 1: Konfigurer routerens basislinjeforbindelse og sikkerhed
-
Trin 2: Konfigurer Webex Calling bagagerummet
Afhængigt af din ønskede arkitektur skal du følge enten:
-
Trin 3: Konfigurer lokal gateway med SIP PSTN trunk
-
Trin 4: Konfigurer lokal gateway med et eksisterende Unified CM miljø
Eller:
-
Trin 3: Konfigurer lokal gateway med TDM PSTN trunk
Grundlinjekonfiguration
Det første trin i forberedelsen af din Cisco-router som en lokal gateway til Webex Calling er at opbygge en basiskonfiguration, der sikrer din platform og etablerer forbindelse.
-
Alle registreringsbaserede Local Gateway-implementeringer kræver Cisco IOS XE 17.6.1a eller nyere versioner. Cisco IOS17.12.2 eller nyere anbefales. Se siden Cisco Software Research for de anbefalede versioner. Søg efter platformen, og vælg en af de foreslå ede udgivelser.
-
Routere i ISR4000-serien skal konfigureres med både Unified Communications og Security-teknologilicenser.
-
Catalyst Edge 8000-seriens routere udstyret med stemmekort eller DSP'er kræver DNA Advantage-licens. Routere uden stemmekort eller DSP'er kræver et minimum af DNA Essentials-licens.
-
-
Byg en basiskonfiguration til din platform, der følger dine forretningspolitikker. Konfigurer og kontroller især følgende:
-
NTP
-
ACL'er
-
Brugergodkendelse og fjernadgang
-
DNS
-
IP-routing
-
IP-adresser
-
-
Netværket mod Webex Calling skal bruge en IPv4-adresse.
-
Upload Cisco root CA-bundtet til den lokale gateway.
Når du konfigurerer lejersiden til at oprette forbindelse tilWebex Calling, understøttes kun SRV-baserede adresser.
Konfiguration
| 1 |
Sørg for, at du tildeler gyldige og routbare IP-adresser til alle Layer 3-grænseflader, for eksempel:
|
| 2 |
Beskyt registrerings- og STUN-legitimationsoplysninger på routeren ved hjælp af symmetrisk kryptering. Konfigurer den primære krypteringsnøgle og krypteringstype som følger:
|
| 3 |
Opret et pladsholder PKI trustpoint. Kræver dette tillidspunkt for at konfigurere TLS senere. For registreringsbaserede trunker kræver dette trustpoint ikke et certifikat - som det kræves for et certifikatbaseret trunk. |
| 4 |
Aktivér TLS1.2-eksklusivitet, og angiv standardtillidspunktet ved hjælp af følgende konfigurationskommandoer. Opdater transportparametrene for at sikre en pålidelig sikker forbindelse til registrering:
|
| 5 |
Installer Cisco root CA-bundtet, som inkluderer IdenTrust Commercial Root CA1-certifikatet, der bruges af. Webex Calling Brug kommandoen crypto pki trustpool import clean url til at downloade root CA-bundtet fra den angivne URL og til at rydde den aktuelle CA trustpool, og installer derefter det nye bundt af certifikater: Hvis du har brug for at bruge en proxy for at få adgang til internettet ved hjælp af HTTPS, skal du tilføje følgende konfiguration, før du importerer CA-bundtet: ip http klient proxyserver yourproxy.com proxy-port 80 |
| 1 |
Opret en registreringsbaseret PSTN-trunk for en eksisterende placering i Control Hub. Noter de bagagerumsoplysninger, der leveres, når bagagerummet er oprettet. De detaljer, der er fremhævet i illustrationen, bruges i konfigurationstrinnene i denne vejledning. Du kan finde flere oplysninger i Konfigurere trunker, rutegrupper og opkal dsplaner for Webex Calling. 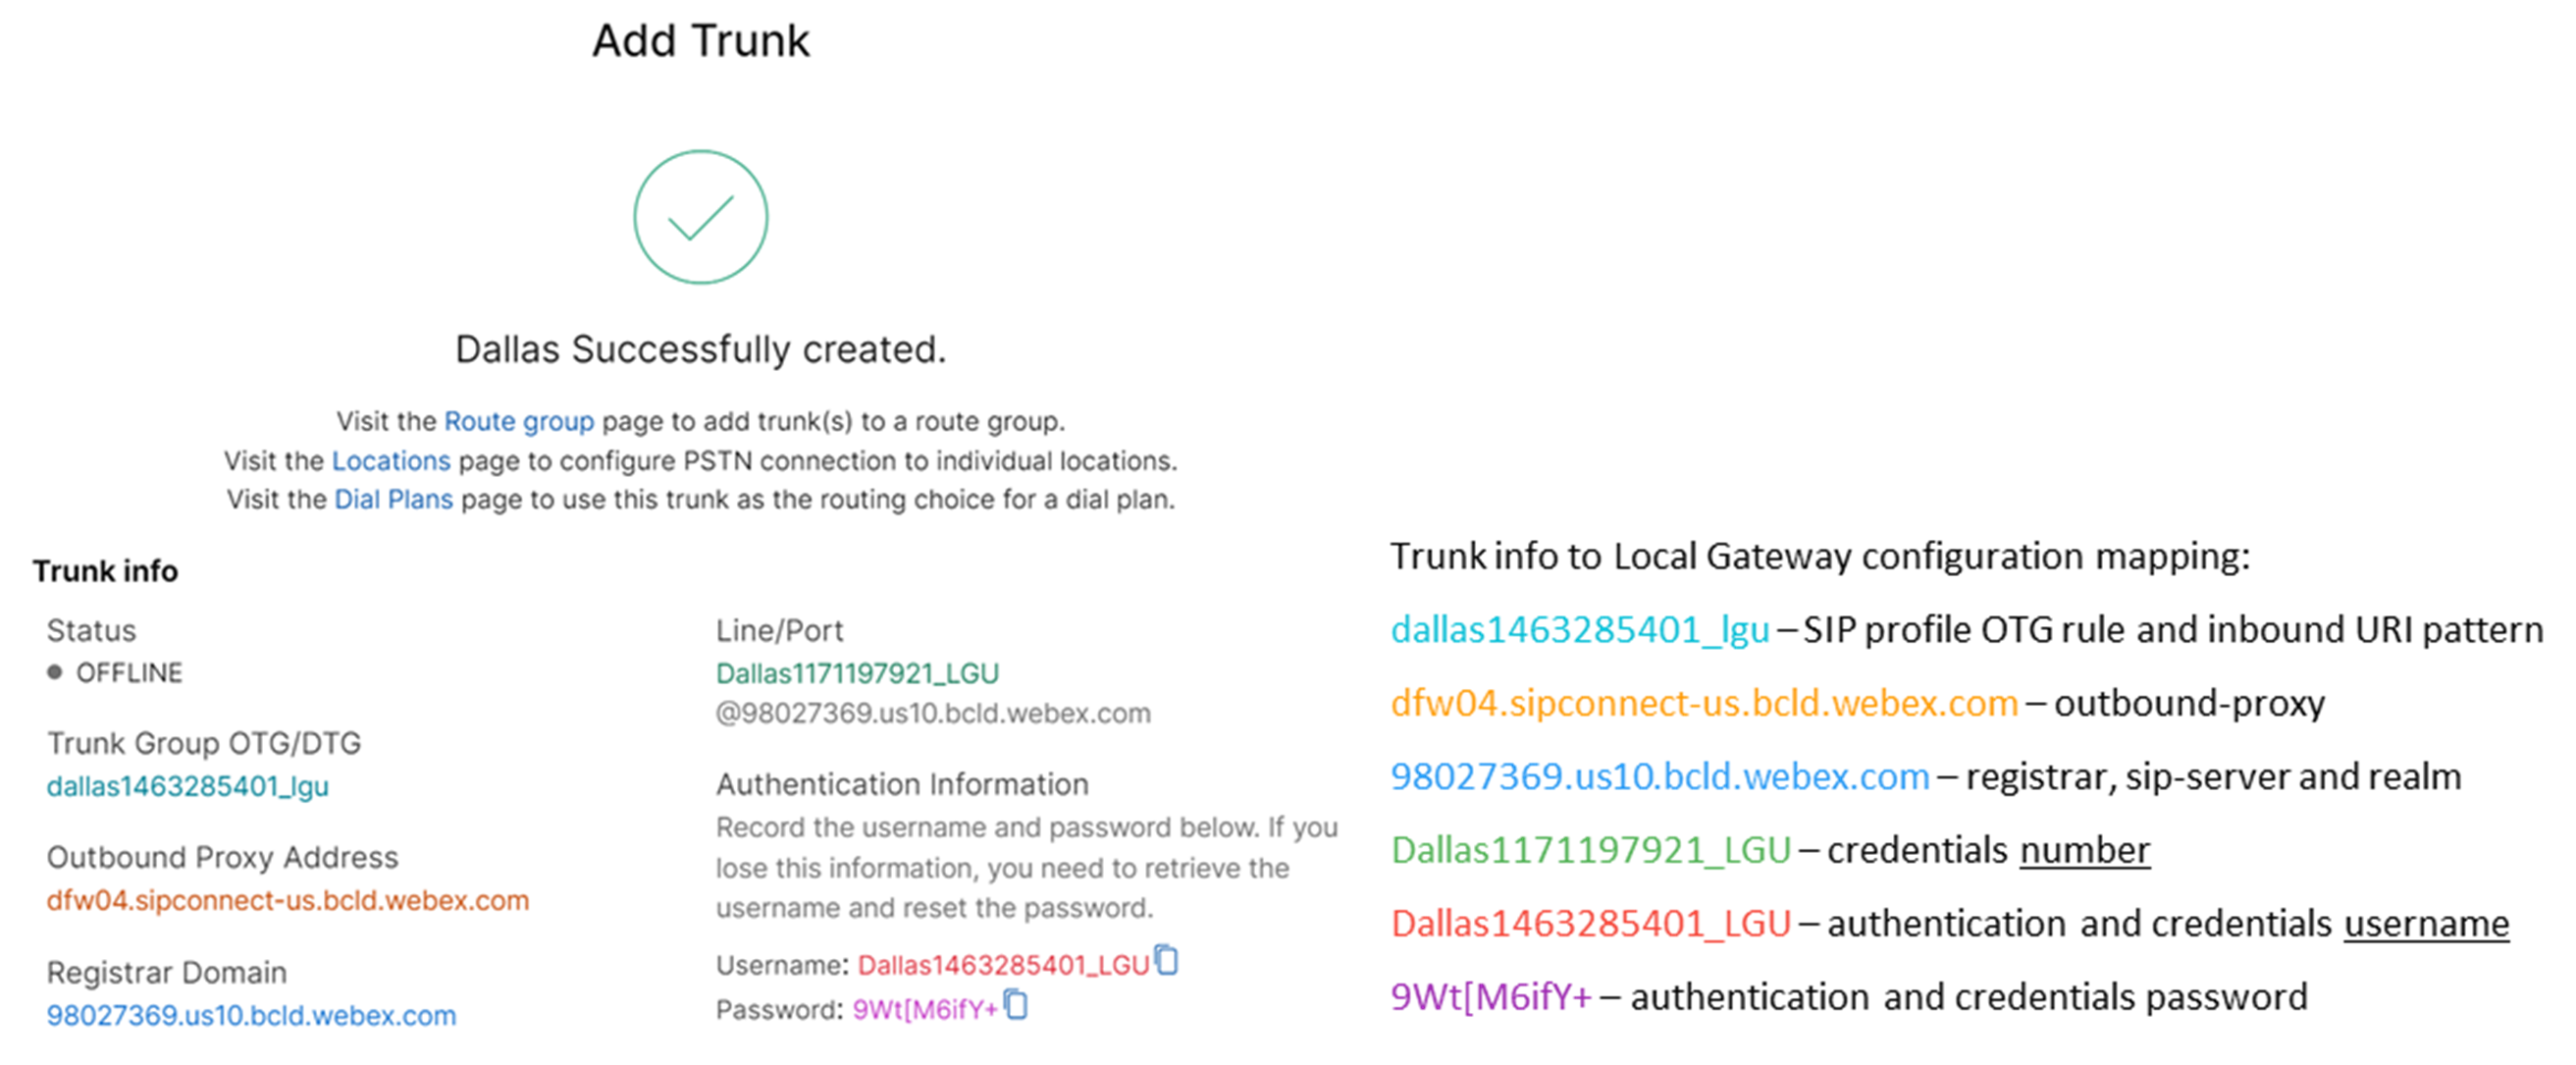
|
| 2 |
Indtast følgende kommandoer for at konfigurere CUBE som en Webex Calling lokal gateway: Her er en forklaring på felterne til konfigurationen:
Aktiver Cisco Unified Border Element er (CUBE) funktioner på platformen. mediest atistikAktiverer medieovervågning på den lokale gateway. massestatistik for medierGør det muligt for kontrolplanet at afstemme dataplanet for masseopkaldsstatistikker. Du kan finde flere oplysninger om disse kommandoer under Medi er. Tillad forbindelser sip til sipAktivér grundlæggende CUBE-SIP-brugeragent funktionalitet. Du kan finde flere oplysninger i Tillad forbindelser. Som standard er T.38-faxtransport aktiveret. Du kan finde flere oplysninger i faxprotokol t38 (taletjeneste). Aktiverer STUN (Session Traversal of UDP through NAT) globalt.
Du kan finde flere oplysninger under stun flowdata agent-id og stun flowdata shared-secret. asymmetrisk nyttelast fuldKonfigurerer SIP asymmetrisk nyttelastunderstøttelse for både DTMF og dynamiske codec-nyttelaster. Du kan finde flere oplysninger under Asymmetrisk nyttelast. Tidligt tilbud tvungetTv inger den lokale gateway til at sende SDP-oplysninger i den oprindelige INVITE-meddelelse i stedet for at vente på bekræftelse fra den nærliggende peer. For mere information om denne kommando, se tidligt tilbud. |
| 3 |
Konfigurer stemmeklasse codec 100, der kun tillader G.711-codecs for alle trunker. Denne enkle tilgang er velegnet til de fleste implementeringer. Hvis det er nødvendigt, kan der tilføjes yderligere codectyper, der understøttes af både oprindelses- og afslutnings systemer, til listen. Mere komplekse løsninger, der involverer transkodning ved hjælp af DSP-moduler, under støttes, men ikke inkluderet i denne vejledning. Her er en forklaring på felterne til konfigurationen: stemmeklasse codec 100Bruges til kun at tillade foretrukne codecs til SIP trunk-opkald. Du kan finde flere oplysninger i stemmeklasse-codec. |
| 4 |
Konfigurer stemmeklasse stun-usage 100 for at aktivere ICE på bagagerummetWebex Calling. Her er en forklaring på felterne til konfigurationen: bedøvelsesbrug ice liteBruges til at aktivere ICE-Lite for alle Webex Calling modstående opkalds-jævnaldrende for at muliggøre medieoptimering, når det er muligt. For mere information, se brug af stemmeklasse bedøvning og bedø velsesbrug ice lite. Medieoptimering forhandles, hvor det er muligt. Hvis et opkald kræver cloud-medietjenester, såsom optagelse, kan mediet ikke optimeres. |
| 5 |
Konfigurer mediekrypteringspolitikken for Webex-trafik. Her er en forklaring på felterne til konfigurationen: stemmeklasse srtp-crypto 100Angiver SHA1_80 som den eneste SRTP-krypteringssuite CUBE tilbyder i SDP'en i tilbud og svarmeddelelser. Webex Callingkun understøttelse SHA1_80. For mere information, se stemmeklasse srtp-crypto. |
| 6 |
Konfigurer et mønster til at identificere opkald til en Local Gateway-trunk baseret på dens destinationstrunkparameter: Her er en forklaring på felterne til konfigurationen: stemmeklasse type 100 sipDefinerer et mønster, der matcher en indgående SIP-invitation til en indgående trunk-opkaldspeer. Når du indtaster dette mønster, skal du bruge dtg= efterfulgt af Trunk OTG/DTG-værdien, der blev angivet i kontrolhubben, da bagagerummet blev oprettet. Du kan finde flere oplysninger i stemmeklasse uri. |
| 7 |
Konfigurer sip-profil 100, som vil blive brugt til at ændre SIP-meddelelser, før de sendes tilWebex Calling.
Her er en forklaring på felterne til konfigurationen:
Amerikansk eller canadisk PSTN-udbyder kan tilbyde bekræftelse af opkalds-id for spam- og svindelopkald, med den ekstra konfiguration, der er nævnt i Spam- eller svindelopkaldsindikationen i artiklen. Webex Calling |
| 8 |
Konfigurer Webex Calling bagagerummet: |
| 9 |
Hvis du vil konfigurere netværksenheder som f.eks. CUBE og videresende SIP-headere (Session Initiation Protocol), som enheden ikke behandler, skal du bruge disse kommandoer. Disse kommandoer gør det muligt for enheden at passere gennem ikke-understøttede SIP-overskrifter, herunder geo-placeringsoverskrifter og PIDF-LO (Presence Information Data Format - Location Object), på den lokale gateway. Denne funktionalitet understøtter Nomadic E911-tjenester ved at sikre, at kritiske placeringsoplysninger bevares og videresendes korrekt. |
Når du har defineret lejeren 100 og konfigureret en SIP VoIP-op kaldspeer, starter gatewayen en TLS-forbindelse mod. Webex Calling På dette tidspunkt præsenterer adgangsSBC sit certifikat til den lokale gateway. Den lokale gateway validerer adgangs-SB Webex Calling C-certifikatet ved hjælp af den CA-rodpakke , der blev opdateret tidligere. Hvis certifikatet genkendes, oprettes der en vedvarende TLS-session mellem den lokale gateway og Webex Calling adgangs-SBC. Den lokale gateway er derefter i stand til at bruge denne sikre forbindelse til at registrere med Webex-adgangs SBC. Når registreringen anfægtes til godkendelse:
-
Bruger navn, adgangskode og område parametre fra konfigurationen af legitimationsoplysninger bruges i svaret.
-
Ændringsreglerne i sip-profil 100 bruges til at konvertere SIPS URL tilbage til SIP.
Registreringen er vellykket, når der modtages en 200 OK fra adgangs-SBC.

Når du har bygget en trunk Webex Calling ovenover, skal du bruge følgende konfiguration til at oprette en ikke-krypteret trunk mod en SIP-baseret PSTN-udbyder:
Hvis din tjenesteudbyder tilbyder en sikker PSTN-trunk, kan du følge en lignende konfiguration som beskrevet ovenfor for bagagerummetWebex Calling. CUBE understøtter sikker opkaldsrouting.
Hvis du bruger en TDM/ISDN PSTN-trunk, skal du springe til næste afsnit Konfigurer lokal gateway med TDM PSTN-trunk.
| 1 |
Konfigurer følgende taleklasse URI til at identificere indgående opkald fra PST N-trunken: Her er en forklaring på felterne til konfigurationen: stemmeklasse type 200 sipDefinerer et mønster, der matcher en indgående SIP-invitation til en indgående trunk-opkaldspeer. Når du indtaster dette mønster, skal du bruge IP-adressen på din IP PSTN-gateway. Du kan finde flere oplysninger i stemmeklasse uri. |
| 2 |
Konfigurer følgende IP PSTN dial-peer: Her er en forklaring på felterne til konfigurationen: Defin erer en VoIP dial-peer med et tag på 200 og giver en meningsfuld beskrivelse for nem administration og fejlfinding. Du kan finde flere oplysninger under Dial-Peer Voice . destinationsmønster BAD.BADDer kræves et dummy-destinationsmønster, når du diriger er udgående opkald ved hjælp af en indgående opkaldsgruppe. Ethvert gyldigt destinationsmønster kan anvendes i dette tilfælde. Du kan finde flere oplysninger i destinationsmønster (grænseflade). sessionsprotokol sipv2Angiver, at denne opkaldsgruppe håndterer SIP-opkaldsben. Du kan finde flere oplysninger i sessionsprotokol (dial peer). sessionsmål ipv4:192.168.80.13Angiver måladres sen for opkald, der sendes til PSTN-udbyderen. Dette kan enten være en IP-adresse eller et DNS-værtsnavn. Du kan finde flere oplysninger under Sessionsmål (VoIP dial peer). indgående numre via 200Angiver den stemmeklasse, der bruges til at matche indgående opkald til denne opkaldsgruppe ved hjælp af INVITE VIA-header-URI'en. Du kan finde flere oplysninger i indgående url.
stemmeklasse sip asserted-id pai
(Valgfrit) Akti verer P-Asserted-Identity-header-behandling og styrer, hvordan dette bruges til PSTN-trunken. Hvis denne kommando bruges, bruges den opkaldende parti-identitet, der er angivet fra den indgående opkaldsgruppe, til de udgående From- og P-Asserted-Identity-overskrifter. Hvis denne kommando ikke bruges, bruges den opkaldende parti- identitet, der er angivet fra den indgående opkaldsgruppe, til de udgående From- og Remote-Party-ID-overskrifter. Du kan finde flere oplysninger under Voice-class sip asserted-id.
bind kontrolkilde-grænseflade Gigab
iteThernet0/0/0
Konfigurerer kil degrænsefladen og tilhørende IP-adresse for meddelelser, der sendes til PSTN. Du kan finde flere oplysninger i bind. bind medi ekilde-grænseflade GigabiteThernet0/0/0Konfigurerer kil degrænsefladen og tilhørende IP-adresse for medier sendt til PSTN. Du kan finde flere oplysninger i bind. stemmeklasse codec 100Konfigurerer dial-peer til at bruge den fælles codec-filterliste 100. Du kan finde flere oplysninger i stemmek lasse-codec. dtmf-relæ rtp-nteDefinerer RTP-NTE (RFC2833) som den DTMF-kapacitet, der forventes på opkaldsdelen. Du kan finde flere oplysninger under DTMF-relæ (Voice over IP). no whatDeaktiverer registrering af stemmeaktivitet . Du kan finde flere oplysninger i vad (dial peer). |
| 3 |
Hvis du konfigurerer din lokale gateway til kun at dirigere opkald mellem Webex Calling og PSTN, skal du tilføje følgende opkaldsroutingkonfiguration. Hvis du konfigurerer din lokale gateway med en Unified Communications Manager-platform, skal du springe til næste afsnit. |
Når du har bygget en trunk modWebex Calling, skal du bruge følgende konfiguration til at oprette en TDM- trunk til din PSTN-tjeneste med loop-back-opkaldsrouting for at tillade medieoptimering på Webex-opkaldsbenet.
Hvis du ikke har brug for optimering af IP-medier, skal du følge konfigurationstrinnene for en SIP PSTN-trunk. Brug en stemmeport og POTS dial-peer (som vist i trin 2 og 3) i stedet for PSTN VoIP-opkaldspeer.
| 1 |
Loop-back-opkalds-peer-konfigurationen bruger opkaldsgrupper og opkaldsroutingkoder for at sikre, at opkald passerer korrekt mellem Webex og PSTN uden at oprette opkaldsroutingsløjfer. Konfigurer følgende oversættelsesregler, der skal bruges til at tilføje og fjerne opkalds routingskoder: Her er en forklaring på felterne til konfigurationen: stemmeoversættelsesregelBruger regulære udtryk, der er defineret i regler, til at tilføje eller fjerne koder for opkaldsdirigering. Overdekadiske cifre ('A') bruges til at tilføje klarhed til fejlfinding. I denne konfiguration bruges tagget tilføjet af oversættelses profil 100 til at guide opkald fra Webex Calling mod PSTN via loopback-opkaldsjævnerne. Tilsvarende bruges tagget tilføjet af oversættelsesprofil 200 til at guide opkald fra PSTN mod. Webex Calling Oversættelsesprofiler 11 og 12 fjerner disse tags, før der leveres opkald til henholdsvis Webex- og PSTN-trunkerne. Dette eksempel antager, at opkaldte tal fra præsen Webex Calling teres i +E.164-format. Regel 100 fjerner det førende + for at opretholde et gyldigt opkaldt nummer. Regel 12 tilføjer derefter et nationalt eller internationalt routingciffer, når mærket fjernes. Brug cifre , der passer til din lokale ISDN-nationale opkaldsplan. Hvis tal Webex Calling præsenteres i nationalt format, skal du justere regel 100 og 12 for blot at tilføje og fjerne routing mærket. Du kan finde flere oplysninger i stemmeover sættelsesprofil og stem meoversæt telsesregel. |
| 2 |
Konfigurer TDM-stemmegrænsefladeporte som krævet af den anvendte trunk-type og protokol. Du kan finde flere oplysninger under Konfiguration af ISDN PRI. Den grundlæggende konfiguration af en ISDN-grænseflade med primær hastighed, der er installeret i NIM-slot 2 på en enhed, kan f.eks. omfatte følgende: |
| 3 |
Konfigurer følgende TDM PSTN dial-peer: Her er en forklaring på felterne til konfigurationen: Defin erer en VoIP dial-peer med et tag på 200 og giver en meningsfuld beskrivelse for nem administration og fejlfinding. Du kan finde flere oplysninger under Dial-Peer Voice. destinationsmønster BAD.BADDer kræves et dummy-destinationsmønster, når du diriger er udgående opkald ved hjælp af en indgående opkaldsgruppe. Ethvert gyldigt destinationsmønster kan anvendes i dette tilfælde. Du kan finde flere oplysninger i destinationsmønster (grænseflade). oversættelsesprofil indgående 200Tildeler den oversættelsesprofil, der føjer et opkaldsroutingtag til det indgående opkaldte nummer. direkte indadgående opkaldRuter opkaldet uden at angive en sekundær opkaldstone. Du kan finde flere oplysninger under Direct-Inward-Dial. havn 0/2/ 0:15Den fysiske stemmeport, der er knyttet til denne opkal dsgruppe. |
| 4 |
Hvis du vil aktivere medieoptimering af IP-stier til lokale gateways med TDM-IP-opkaldsstrømme, kan du ændre opkaldsroutingen ved at indføre et sæt interne loop-back-opkalds-jævnaldrende mellem og PSTN-trunker. Webex Calling Konfigurer følgende loop-back-opkalds-jævnaldrende. I dette tilfælde diriger es alle indgående opkald oprindeligt til dial-peer 10 og derfra til enten dial-peer 11 eller 12 baseret på det anvendte routingtag. Efter fjernelse af routingtagget vil opkald blive dirigeret til den udgående trunk ved hjælp af opkaldsgrupper. Her er en forklaring på felterne til konfigurationen: Definerer en VoIP dial-peer og giver en meningsfuld beskrivelse for nem administration og fejlfinding. Du kan finde flere oplysninger under Dial-Peer Voice. oversættelsesprofil indgående 11Anvender den oversættelsesprofil, der er defineret tidligere, for at fjerne opkaldsroutingkoden, før den overføres til den udgående trunke. destinationsmønster BAD.BADDer kræves et dummy-destinationsmønster, når du diriger er udgående opkald ved hjælp af en indgående opkaldsgruppe. Du kan finde flere oplysninger i destinationsmønster (grænseflade). sessionsprotokol sipv2Angiver, at denne opkaldsgruppe håndterer SIP-opkaldsben. Du kan finde flere oplysninger i sessionsprotokol (dial peer). sessionsmål ipv4:192.168.80.14Angiver adressen til den lokale routergrænseflade som det opkaldsmål, der skal tilbagelægges. Du kan finde flere oplysninger under Sessionsmål (VOIP-opkal dspeer). bind kontrolkilde-grænseflade Gigab iteThernet0/0/0Konfigurerer kilde grænsefladen og tilhørende IP-adresse for meddelelser, der sendes via loop-back. Du kan finde flere oplysninger i bind. bind medi ekilde-grænseflade GigabiteThernet0/0/0Konfigurerer kilde grænsefladen og tilhørende IP-adresse for medier, der sendes gennem loop-back. Du kan finde flere oplysninger i bind. dtmf-relæ rtp-nteDefinerer RTP-NTE (RFC2833) som den DTMF-kapacitet, der forventes på opkaldsdelen. Du kan finde flere oplysninger under DTMF-relæ (Voice over IP). kodek g711alaw Tvinger alle PSTN- opkald til at bruge G.711. Vælg a-law eller u-law for at matche den companding metode, der bruges af din ISDN-tjeneste. no whatDeaktiverer registrering af stemmeaktivitet . Du kan finde flere oplysninger i vad (dial peer). |
| 5 |
Tilføj følgende opkaldsroutingkonfiguration: Dette
afslutter din lokale gateway-konfiguration. Gem konfigurationen,
og genindlæs platformen, hvis dette er første gang CUBE-funktioner
konfigureres.
|
PSTN- Webex Calling konfigurationen i de foregående afsnit kan ændres til at inkludere yderligere trunker til en Cisco Unified Communications Manager (UCM) klynge. I dette tilfælde dirigeres alle opkald viaUnified CM. Opkald fra UCM på port 5060 dirigeres til PSTN, og opkald fra port 5065 dirigeres til. Webex Calling Følgende trinvise konfigurationer kan tilføjes for at inkludere dette opkalds scenarie.
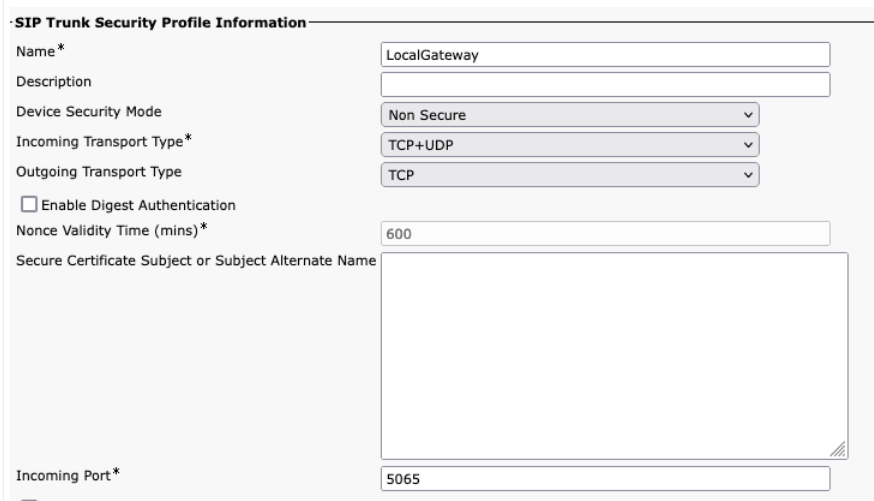
Når du opretter Webex Calling bagagerummet iUnified CM, skal du sørge for, at du konfigurerer den indgående port i ind stillingerne for SIP Trunk Security Profile til 5065. Dette tillader indgående meddelelser på port 5065 og udfylder VIA-over skriften med denne værdi, når du sender meddelelser til den lokale gateway.
| 1 |
Konfigurer følgende URI'er for taleklasser: |
| 2 |
Konfigurer følgende DNS-poster for at angive SRV-routing til Unified CM værter: IOS XE bruger disse poster til lokalt at bestemme mål-UCM-værter og - porte. Med denne konfiguration er det ikke nødvendigt at konfigurere poster i dit DNS-system. Hvis du foretrækker at bruge din DNS, er disse lokale konfigurationer ikke påkrævet. Her er en forklaring på felterne til konfigurationen: Følgende kommando opretter en DNS SRV ressourcepost. Opret en post for hver UCM-vært og trunke: ip-vært _sip. _udp.pstn tocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip. _udp.pstn tocucm.io: Navn på SRV-ressourcepost 2: SRV-ressourcepostprioriteten 1: SRV-ressourcerekordvægten 5060: Portnummeret, der skal bruges til målværten i denne ressourcepost ucmsub5.mydomain .com: Målværten for ressourceposter Hvis du vil løse værtsnavnene for ressourceposter, skal du oprette lokale DNS A-poster. For eksempel: ip-vært ucmsub5.mydomain.com 192.168.80.65 ip host: Opretter en post i den lokale IOS XE-database. ucmsub5.mydomain.com: Værtsnavnet for A-posten. 192.168.80.65: Værtens IP-adresse. Opret SRV-ressourceposter og A-poster, så de afspejler dit UCM-miljø og den foretrukne opkaldsdistributionsstrategi. |
| 3 |
Konfigurer følgende opkaldsmodstandere: |
| 4 |
Tilføj opkaldsrouting ved hjælp af følgende konfigurationer: |
Diagnostic Signatures (DS) registrerer proaktivt almindeligt observerede problemer i den IOS XE-baserede lokale gateway og genererer e-mail-, syslog- eller terminalmeddelelser om hæn delsen. Du kan også installere DS for at automatisere indsamling af diagnosticeringsdata og overføre indsamlede data til sagen for at frem Cisco TAC skynde løsningstiden.
Diagnostiske signaturer (DS) er XML-filer, der indeholder oplysninger om problem udløsende hændelser og handlinger, der skal udføres for at informere, foretage fejlfinding og afhjælpe problemet. Du kan definere problemdetekteringslogikken ved hjælp af syslog-meddelelser, SNMP-hændelser og gennem periodisk overvågning af specifikke showkommandooutput.
Handlingstyperne omfatter indsamling af showkommandooutput:
-
Generering af en konsolideret logfil
-
Upload af filen til en brugerdefineret netværksplacering, f.eks. HTTPS, SCP, FTP-server.
TAC-ingeniører opretter DS-filerne og signerer dem digitalt for at beskytte integriteten. Hver DS-fil har et unikt numerisk id tildelt af systemet. Diagnostic Signatures Lookup Tool (DSLT) er en enkelt kilde til at finde relevante signaturer til overvågning og fejlfinding af forskellige problemer.
Før du begynder:
-
Rediger ikke den DS-fil, du downloader fra DSLT. De filer, du ændrer, installeres ikke på grund af integritetskontrol fejlen.
-
En SMTP-server (Simple Mail Transfer Protocol), du har brug for, for at den lokale gateway kan sende e-mail-meddelelser.
-
Sørg for, at den lokale gateway kører IOS XE 17.6.1 eller nyere, hvis du ønsker at bruge den sikre SMTP-server til e-mail-meddelelser.
Forudsætninger
Lokal gateway, der kører IOS XE 17.6.1a eller nyere
-
Diagnostiske signaturer er aktiveret som standard.
-
Konfigurer den sikre e-mail-server, der skal bruges til at sende proaktive meddelelser, hvis enheden kører Cisco IOS XE 17.6.1a eller nyere.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
Konfigurer miljøvariablen ds_emailmed administrator ens e-mail-adresse for at underrette dig.
configure terminal
call-home
diagnostic-signature
environment ds_email <email address>
end
Følgende viser et eksempel på konfiguration af en lokal gateway, der kører på Cisco IOS XE 17.6.1a eller nyere, til at sende de proaktive meddelelser til tacfaststart@gmail.com ved hjælp af Gmail som den sikre SMTP-server:
Vi anbefaler dig at bruge Cisco IOS XE Bengaluru 17.6.x eller nyere versioner.
call-home
mail-server tacfaststart:password@smtp.gmail.com priority 1 secure tls
diagnostic-signature
environment ds_email "tacfaststart@gmail.com"
En lokal gateway, der kører på Cisco IOS XE Software, er ikke en typisk webbaseret Gmail- klient, der understøtter OAuth, så vi skal konfigurere en bestemt Gmail-konto indstilling og give specifik tilladelse til at få e-mailen fra enheden behandlet korrekt:
-
Gå til , og slå ind stillingen Mindre sikker appadgang til til.
-
Svar „Ja, det var mig“, når du modtager en e-mail fra Gmail med angivelse af „Google forhindrede nogen i at logge ind på din konto ved hjælp af en ikke-Google- app.“
Installer diagnostiske signaturer til proaktiv overvågning
Overvågning af høj CPU-udnyttelse
Denne DS sporer CPU-udnyttelsen i fem sekunder ved hjælp af SNMP OID 1.3.6.1.4.1.9.2.1.56. Når udnyttelsen når 75% eller mere, deaktiveres alle fejlsøgninger og afinstallerer alle diagnostiske signaturer, der er installeret i den lokale gateway. Brug disse trin nedenfor til at installere signaturen.
-
Brug kommandoen show snmp til at aktivere SNMP. Hvis du ikke aktiverer, skal du konfigurere kommandoen snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Download DS 64224 ved hjælp af følgende rullemenuligheder i værktøjet til søgning af diagnostiske signaturer:
Feltnavn
Feltværdi
Platformen
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling løsning
Problemomfang
Ydeevne
Problemtype
Høj CPU-udnyttelse med e-mail-meddelelse.
-
Kopier DS XML-filen til Local Gateway-flashen.
LocalGateway# copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Følgende eksempel viser kopiering af filen fra en FTP-server til den lokale gateway.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
Installer DS XML-filen i den lokale gateway.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
Brug kommandoen show call-home diagnostic-signature til at kontrollere, at signaturen er installeret korrekt. Statuskolonnen skal have en „registreret“ værdi.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: username@gmail.com
Hent DSE'er:
DS ID
DS-navn
Revision
Status
Sidste opdatering (GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Registreret
2020-11-07 22:05:33
Når den udløses, afinstallerer denne signatur alle kørende DS'er inklusive sig selv. Hvis det er nødvendigt, skal du geninstallere DS 64224 for at fortsætte overvågningen af høj CPU- udnyttelse på den lokale gateway.
Overvågning af SIP-trunkeregistrering
Denne DS kontrollerer for afregistrering af en Local Gateway SIP Trunk med Webex Calling cloud hvert 60. sekund. Når afregistreringshændelsen er registreret, genererer den en e-mail- og syslog-meddelelse og afinstallerer sig selv efter to afregistreringsforekomster. Brug nedenstående trin til at installere signaturen:
-
Download DS 64117 ved hjælp af følgende rullemenuligheder i værktøjet til søgning af diagnostiske signaturer:
Feltnavn
Feltværdi
Platformen
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling løsning
Problemomfang
SIP-SIP
Problemtype
SIP Trunk Afregistrering med e-mail-meddelelse.
-
Kopier DS XML-filen til den lokale gateway.
copy ftp://username:password@<server name or ip>/DS_64117.xml bootflash: -
Installer DS XML-filen i den lokale gateway.
call-home diagnostic-signature load DS_64117.xml Load file DS_64117.xml success LocalGateway# -
Brug kommandoen show call-home diagnostic-signature til at kontrollere, at signaturen er installeret korrekt. Statuskolonnen skal have en „registreret“ værdi.
Overvågning af unormale opkaldsafbrydelser
Denne DS bruger SNMP-polling hvert 10. minut til at registrere unormal opkaldsafbrydelse med SIP-fejl 403, 488 og 503. Hvis stigningen i antallet af fejl er større end eller lig med 5 fra den sidste afstemning, genereres en syslog- og e-mail-meddelelse. Brug nedenstående trin til at installere signaturen.
-
Brug kommandoen show snmp til at kontrollere, om SNMP er aktiveret. Hvis den ikke er aktiveret, skal du konfigurere kommandoen snmp-server manager .
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Download DS 65221 ved hjælp af følgende indstillinger i op slagsværktøjet til diagnostiske signaturer:
Feltnavn
Feltværdi
Platformen
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling løsning
Problemomfang
Ydeevne
Problemtype
Registrering af unormal SIP-opkaldsafbrydelse med e-mail og Syslog-meddelelse.
-
Kopier DS XML-filen til den lokale gateway.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
Installer DS XML-filen i den lokale gateway.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Brug kommandoen show call-home diagnostic-signature til at kontrollere, at signaturen er installeret korrekt. Statuskolonnen skal have en „registreret“ værdi.
Installer diagnostiske signaturer for at foretage fejlfinding af et problem
Brug diagnostiske signaturer (DS) til hurtigt at løse problemer. Cisco TACingeniører har skrevet flere signaturer, der muliggør de nødvendige fejlfindinger, der er nødvendige for at fejlfinde et givet problem, registrere problemforekomsten, indsamle det rigtige sæt diagnostiske data og overføre dataene automatisk til sagen. Cisco TAC Diagnostiske signaturer (DS) eliminerer behovet for manuelt at kontrollere, om der opstår problemer, og gør fejlfinding af intermitterende og forbigående problemer meget lettere.
Du kan bruge opslag sværktøjet til diagnostiske signaturer til at finde de relevante signaturer og installere dem for selv at løse et givet problem, eller du kan installere den signatur, der anbefales af TAC-ingeniøren som en del af supportengagementet.
Her er et eksempel på, hvordan du finder og installerer en DS for at registrere forekomsten „% VOICE_IEC -3-GW: CCAPI: Intern fejl (opkaldspikegrænse): IEC=1.1.181.1.29. 0" syslog og automatisere indsamling af diagnostiske data ved hjælp af følgende trin:
-
Konfigurer en ekstra DS-miljøvariabel ds_fsurl_prefix, som er Cisco TAC filserverstien (cxd.cisco.com), som de indsamlede diagnosticeringsdata uploades til. Bruger navnet i filstien er sagsnummeret, og adgangskoden er fil uploadtokenet, som kan hentes fra Support Case Manager i følgende kommando. Filoverførselstokenet kan genereres i afsnittet Vedhæftede filer i Support Case Manager efter behov.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"
end
Eksempel:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Sørg for, at SNMP er aktiveret ved hjælp af kommandoen show snmp . Hvis den ikke er aktiveret, skal du konfigurere kommandoen snmp-server manager .
show snmp %SNMP agent not enabled config t snmp-server manager end -
Sørg for at installere High CPU-overvågning DS 64224 som en proaktiv foranstaltning for at de aktivere alle fejlfindinger og diagnosticeringssignaturer under den tid, hvor CPU- udnyttelsen er høj. Download DS 64224 ved hjælp af følgende indstillinger i op slagsværktøjet til diagnostiske signaturer:
Feltnavn
Feltværdi
Platformen
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling løsning
Problemomfang
Ydeevne
Problemtype
Høj CPU-udnyttelse med e-mail-meddelelse.
-
Download DS 65095 ved hjælp af følgende indstillinger i op slagsværktøjet til diagnostiske signaturer:
Feltnavn
Feltværdi
Platformen
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling løsning
Problemomfang
Syslog
Problemtype
Syslog VOICE_IEC -% -3-GW: CCAPI: Intern fejl (opkaldsspidsgrænse): IEC = 1.1.181.1.29.0
-
Kopier DS XML-filerne til den lokale gateway.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
Installer den høje CPU-overvågning DS 64224 og derefter DS 65095 XML-filen i den lokale gateway.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Kontroller, at signaturen er installeret korrekt ved hjælp af kommandoen show call-home diagnostic -signature. Statuskolonnen skal have en „registreret“ værdi.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
           ds_email: username@gmail.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Downloadede DSE'er:
DS ID
DS-navn
Revision
Status
Sidste opdatering (GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Registreret
2020-11-08
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Registreret
2020-11-08
Bekræft udførelse af diagnostiske signaturer
I den følgende kommando ændres kolonnen „Status“ i kommandoen show call-home diagnostic-signature til „running“, mens den lokale gateway udfører den handling, der er defineret i signaturen. Outputtet fra show call-home diagnostic-signaturstatistik er den bedste måde at kontrollere, om en diagnostisk signatur registrerer en begivenhed af interesse og udfører handlingen. Kolonnen „Triggered/Max/Deinstall“ angiver, hvor mange gange den givne signatur har udløst en hændelse, det maksimale antal gange, den er defineret til at registrere en begivenhed, og om signaturen afinstallerer sig selv efter at have registreret det maksimale antal udløste hændelser .
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
           ds_email: carunach@cisco.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Downloadede DSE'er:
|
DS ID |
DS-navn |
Revision |
Status |
Sidste opdatering (GMT+ 00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Registreret |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Løb |
2020-11-08 00:12:53 |
vis statistikker for opkaldshjem-diagnostic-signatur
|
DS ID |
DS-navn |
Udløst/Max /Deinstall |
Gennemsnitlig køretid (sekunder) |
Maks. Køretid (sekunder) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
Meddelelsesmailen, der sendes under udførelse af diagnostisk signatur, indeholder nøgleoplysninger såsom problemtype, enhedsoplysninger, softwareversion, kørende konfiguration og visning af kommandooutput, der er relevante for fejlfinding af det givne problem.
Afinstaller diagnostiske signaturer
Brug af diagnostiske signaturer til fejlfindingsformål defineres typisk til afinstallation efter registrering af nogle problemforekomster. Hvis du vil afinstallere en signatur manuelt, skal du hente DS-id'et fra udgangen af kommandoen show call-home diagnostic-signature og køre følgende kommando:
call-home diagnostic-signature deinstall <DS ID>
Eksempel:
call-home diagnostic-signature deinstall 64224
Nye signaturer føjes med jævne mellemrum til Diagnostics Signatures Lookup Tool baseret på problemer, der ofte observeres i implementeringer. TAC understøtter i øjeblikket ikke anmodninger om at oprette nye brugerdefinerede signaturer.
For bedre styring af Cisco IOS XE Gateways anbefaler vi, at du tilmelder og administrerer gateways gennem Control Hub. Det er en valgfri konfiguration. Når du er tilmeldt, kan du bruge konfigurationsvalideringsindstillingen i Control Hub til at validere din lokale gateway-konfiguration og identificere eventuelle konfigurationsproblemer. I øjeblikket er det kun registreringsbaserede trunker, der understøtter denne funktionalitet.
Du kan finde flere oplysninger om gateway-styring, lokal gateway-validering og websted ets overlevelsesevne i følgende artikler:
I dette afsnit beskrives, hvordan du konfigurerer en Cisco Unified Border Element (CUBE) som en lokal gateway til Webex Calling brug af en certifikatbaseret, gensidig TLS (mTLS) SIP-trunk. Den første del af dette dokument illustrerer, hvordan du konfigurerer en simpel PSTN-gateway. I dette tilfælde dirigeres alle opkald fra PSTN til, Webex Calling og alle opkald fra diriger Webex Calling es til PSTN. Følgende billede fremhæver denne løsning og konfigurationen af op kaldsrouting på højt niveau, der vil blive fulgt.
I dette design anvendes følgende hovedkonfigurationer:
-
taleklasselejere: Bruges til at oprette bagagerumsspecifikke konfigurationer.
-
stemmeklasse uri: Bruges til at klassificere SIP-meddelelser til valg af en indgående opkaldspeer.
-
indgående dial-peer: Giver behandling af indgående SIP-meddelelser og bestemmer den udgående rute ved hjælp af en opkaldsgruppe.
-
Dial-peer-gruppe: Definerer de udgående opkaldsgrupper, der bruges til videresending af opkald.
-
outbound dial-peer: Gi ver behandling af udgående SIP-meddelelser og dirigerer dem til det ønskede mål.
Til Webex Calling medieoptimering med Interactive Connectivity Establishment (ICE) og TDM (Time Division Multiplexing) ISDN-kredsløb er det nødvendigt at bruge en to-benet opkaldsroutingsproces.
Mens IP og SIP er blevet standardprotokollerne for PSTN-trunker, forbliver TDM (Time Division Multiplexing) ISDN-kredsløb almindelige og understøttes fuldt ud af. Webex Calling Hvis du vil aktivere medieoptimering for disse TDM-IP-opkaldsstrømme, skal du bruge ICE (Interactive Connectivity Establishment), som gør det muligt for slutpunkter at forhandle direkte mediestier.
Opnåelse af denne optimering kræver en to-benet opkaldsroutingsproces. Denne tilgang ændrer standardruting skonfigurationen ved at introducere et sæt interne loop-back-opkalds-jævnaldrende mellem Webex Calling og PSTN-trunker, som illustreret på billedet nedenfor.
Når du tilslutter en Cisco Unified Communications Manager løsning i det lokale miljø medWebex Calling, kan du bruge den enkle PSTN-gateway-konfiguration som udgangspunkt for opbygning af den løsning, der er vist i nedenstående diagram. I dette tilfælde leverer en Unified Communications Manager centraliseret routing og behandling af alle PSTN og Webex Calling opkald.
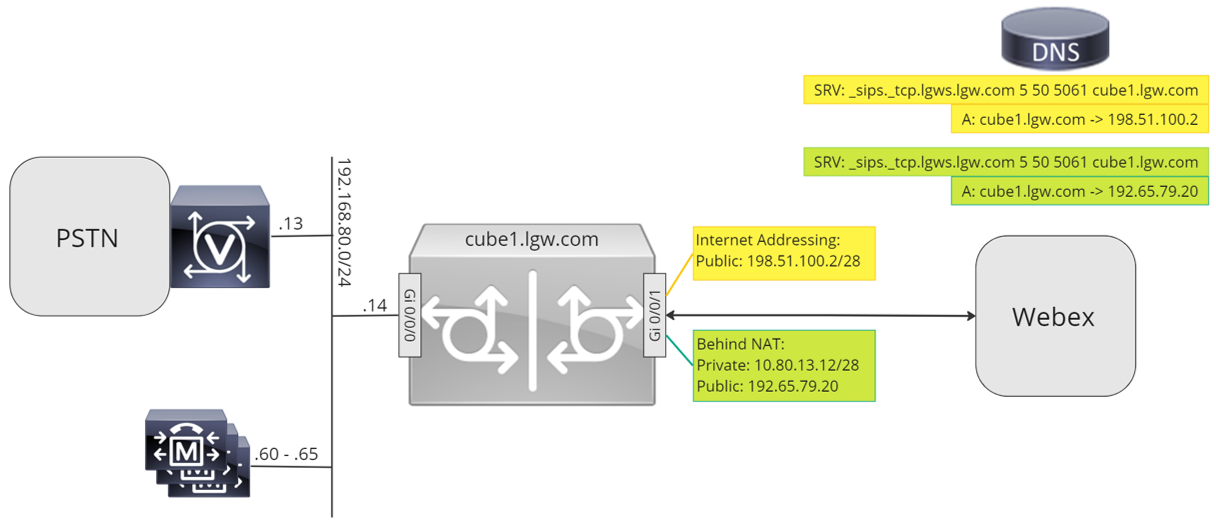
I hele dette dokument bruges værtsnavne, IP-adresser og grænseflader, der er illustreret i det følgende billede. Der er mulighed for offentlig eller privat adressering (bag NAT). SRV DNS-poster er valgfri, medmindre belastningsbalancering på tværs af flere CUBE- forekomster.
Brug konfigurationsvejledningen i resten af dette dokument til at fuldføre konfigurationen af den lokale gateway som følger:
-
Trin 1: Konfigurer routerens basislinjeforbindelse og sikkerhed
-
Trin 2: Konfigurer Webex Calling bagagerummet
Afhængigt af din ønskede arkitektur skal du følge enten:
-
Trin 3: Konfigurer lokal gateway med SIP PSTN trunk
-
Trin 4: Konfigurer lokal gateway med et eksisterende Unified CM miljø
Eller:
-
Trin 3: Konfigurer lokal gateway med TDM PSTN trunk
Grundlinjekonfiguration
Det første trin i forberedelsen af din Cisco-router som en lokal gateway til Webex Calling er at opbygge en basiskonfiguration, der sikrer din platform og etablerer forbindelse.
-
Alle certifikatbaserede lokale gateway-implementeringer kræver Cisco IOS XE 17.9.1a eller nyere versioner. Cisco IOSXE 17.12.2 eller nyere anbefales. Se siden Cisco Software Research for de anbefalede versioner. Søg efter platformen, og vælg en af de foreslå ede udgivelser.
-
Routere i ISR4000-serien skal konfigureres med både Unified Communications og Security-teknologilicenser.
-
Catalyst Edge 8000-seriens routere udstyret med stemmekort eller DSP'er kræver DNA Advantage-licens. Routere uden stemmekort eller DSP'er kræver et minimum af DNA Essentials-licens.
-
For krav med høj kapacitet kan du også kræve en HSEC-licens (High Security) og yderligere gennemløbsret.
Se godkendelseskoder for yderligere oplysninger.
-
-
Byg en basiskonfiguration til din platform, der følger dine forretningspolitikker. Konfigurer og kontroller især følgende:
-
NTP
-
ACL'er
-
Brugergodkendelse og fjernadgang
-
DNS
-
IP-routing
-
IP-adresser
-
-
Netværket mod Webex Calling skal bruge en IPv4-adresse. Lokale gateway-adresser med fuldt kvalificerede domænenavne (FQDN) eller SRV-adresser (Service Record), der er konfigureret i kontrolhubben, skal løses til en offentlig IPv4-adresse på internettet.
-
Alle SIP- og medieporte på den lokale gateway-grænseflade, der vender mod Webex, skal være tilgængelige fra internettet, enten direkte eller via statisk NAT. Sørg for, at du opdaterer din firewall i overensstemmelse hermed.
-
Følg de detaljerede konfigurationstrin nedenfor for at installere et signeret certifikat på den lokale gateway:
-
En offentlig Certificate Authority (CA) som beskrevet i Hvilke rodcertifikatmyndigheder understøttes for opkald til Cisco Webex lyd- og videoplatforme? skal underskrive enhedscertifikatet.
-
Certifikater, der kun indeholder EKU (Server Authentication Extended Key Usage), understøttes. Webex Callingvaliderer eller håndhæver ikke tilstedeværelsen af EKU for klientgodkendelse under etablering af TLS- håndtryk.
Nogle tredjeparts SBC (Session Border Controllers) håndhæver muligvis streng EKU- validering og kan afvise certifikater, der ikke inkluderer EKU til klientgodkendelse . I sådanne tilfælde skal du sikre dig, at SBC er konfigureret til kun at acceptere certifikater med servergodkendelse EKU eller til at deaktivere streng EKU-validering (hvis understøttet).
-
Certifikatets emne Common Name (CN) eller et af Subject Alternative Names (SAN) skal være det samme som det FQDN, der er konfigureret i kontrolhubben.
Når du køber et certifikat med Common Name (CN) eller Subject Alternative Name (SAN), skal du sørge for, at certifikatet kun bruger små bogstaver. I Control Hub- konfiguration konverteres alle FQDN-poster automatisk til små bogstaver, og enhver mismatch i bogstavkabinettet mellem FQDN og certifikatet forhindrer vellykket trunkeregistrering.
For eksempel:
-
Hvis en konfigureret trunk i organisationens kontrolhub har cube1.lgw.com:5061 som FQDN for den lokale gateway, skal CN eller SAN i routercertifikatet indeholde cube1.lgw.com.
-
Hvis en konfigureret trunk i organisationens kontrolhub har lgws.lgw.com som SRV-adresse for de lokale gatewayer, der kan nås fra trunken, skal CN eller SAN i routercertifikatet indeholde lgws.lgw.com. De poster, som SRV- adressen opløses til (CNAME, A Record eller IP-adresse), er valgfri i SAN.
-
Uanset om du bruger et FQDN eller SRV til trunken, skal kontaktadressen for alle nye SIP- dialogbokse fra din lokale gateway bruge det navn, der er konfigureret i Control Hub.
-
-
-
Upload Cisco root CA-bundtet til den lokale gateway. Denne pakke indeholder CA-rod certifikatet, der bruges til at bekræfte Webex-platformen.
Konfiguration
| 1 |
Sørg for, at du tildeler gyldige og routbare IP-adresser til alle Layer 3-grænseflader, for eksempel:
|
| 2 |
Beskyt STUN-legitimationsoplysninger på routeren ved hjælp af symmetrisk kryptering. Konfigurer den primære krypteringsnøgle og krypteringstype som følger: |
| 3 |
Opret et krypteringstillidspunkt med et certifikat for dit domæne, underskrevet af en understøttet Certificate Authority (CA). |
| 4 |
Angiv certifikatet for den mellemliggende signeringscertifikat for at godkende værtscer tifikatet. Indtast følgende exec- eller konfigurationskommando:
|
| 5 |
Importer det underskrevne værtscertifikat ved hjælp af følgende exec- eller konfiguration skommando:
|
| 6 |
Aktivér TLS1.2-eksklusivitet, og angiv det standardtillidspunkt, der skal bruges til tale programmer ved hjælp af følgende konfigurationskommandoer:
|
| 7 |
Installer Cisco root CA-bundtet, som inkluderer IdenTrust Commercial Root CA 1- certifikatet, der bruges afWebex Calling. Brug kommandoen crypto pki trustpool import clean url url til at downloade root CA-bundtet fra den angivne URL, og for at rydde den aktuelle CA trustpool, og installer derefter det nye bundt af certifikater: Hvis du har brug for at bruge en proxy for at få adgang til internettet ved hjælp af HTTPS, skal du tilføje følgende konfiguration, før du importerer CA-bundtet: ip http klient proxyserver your proxy.com proxy- port 80 |
| 1 |
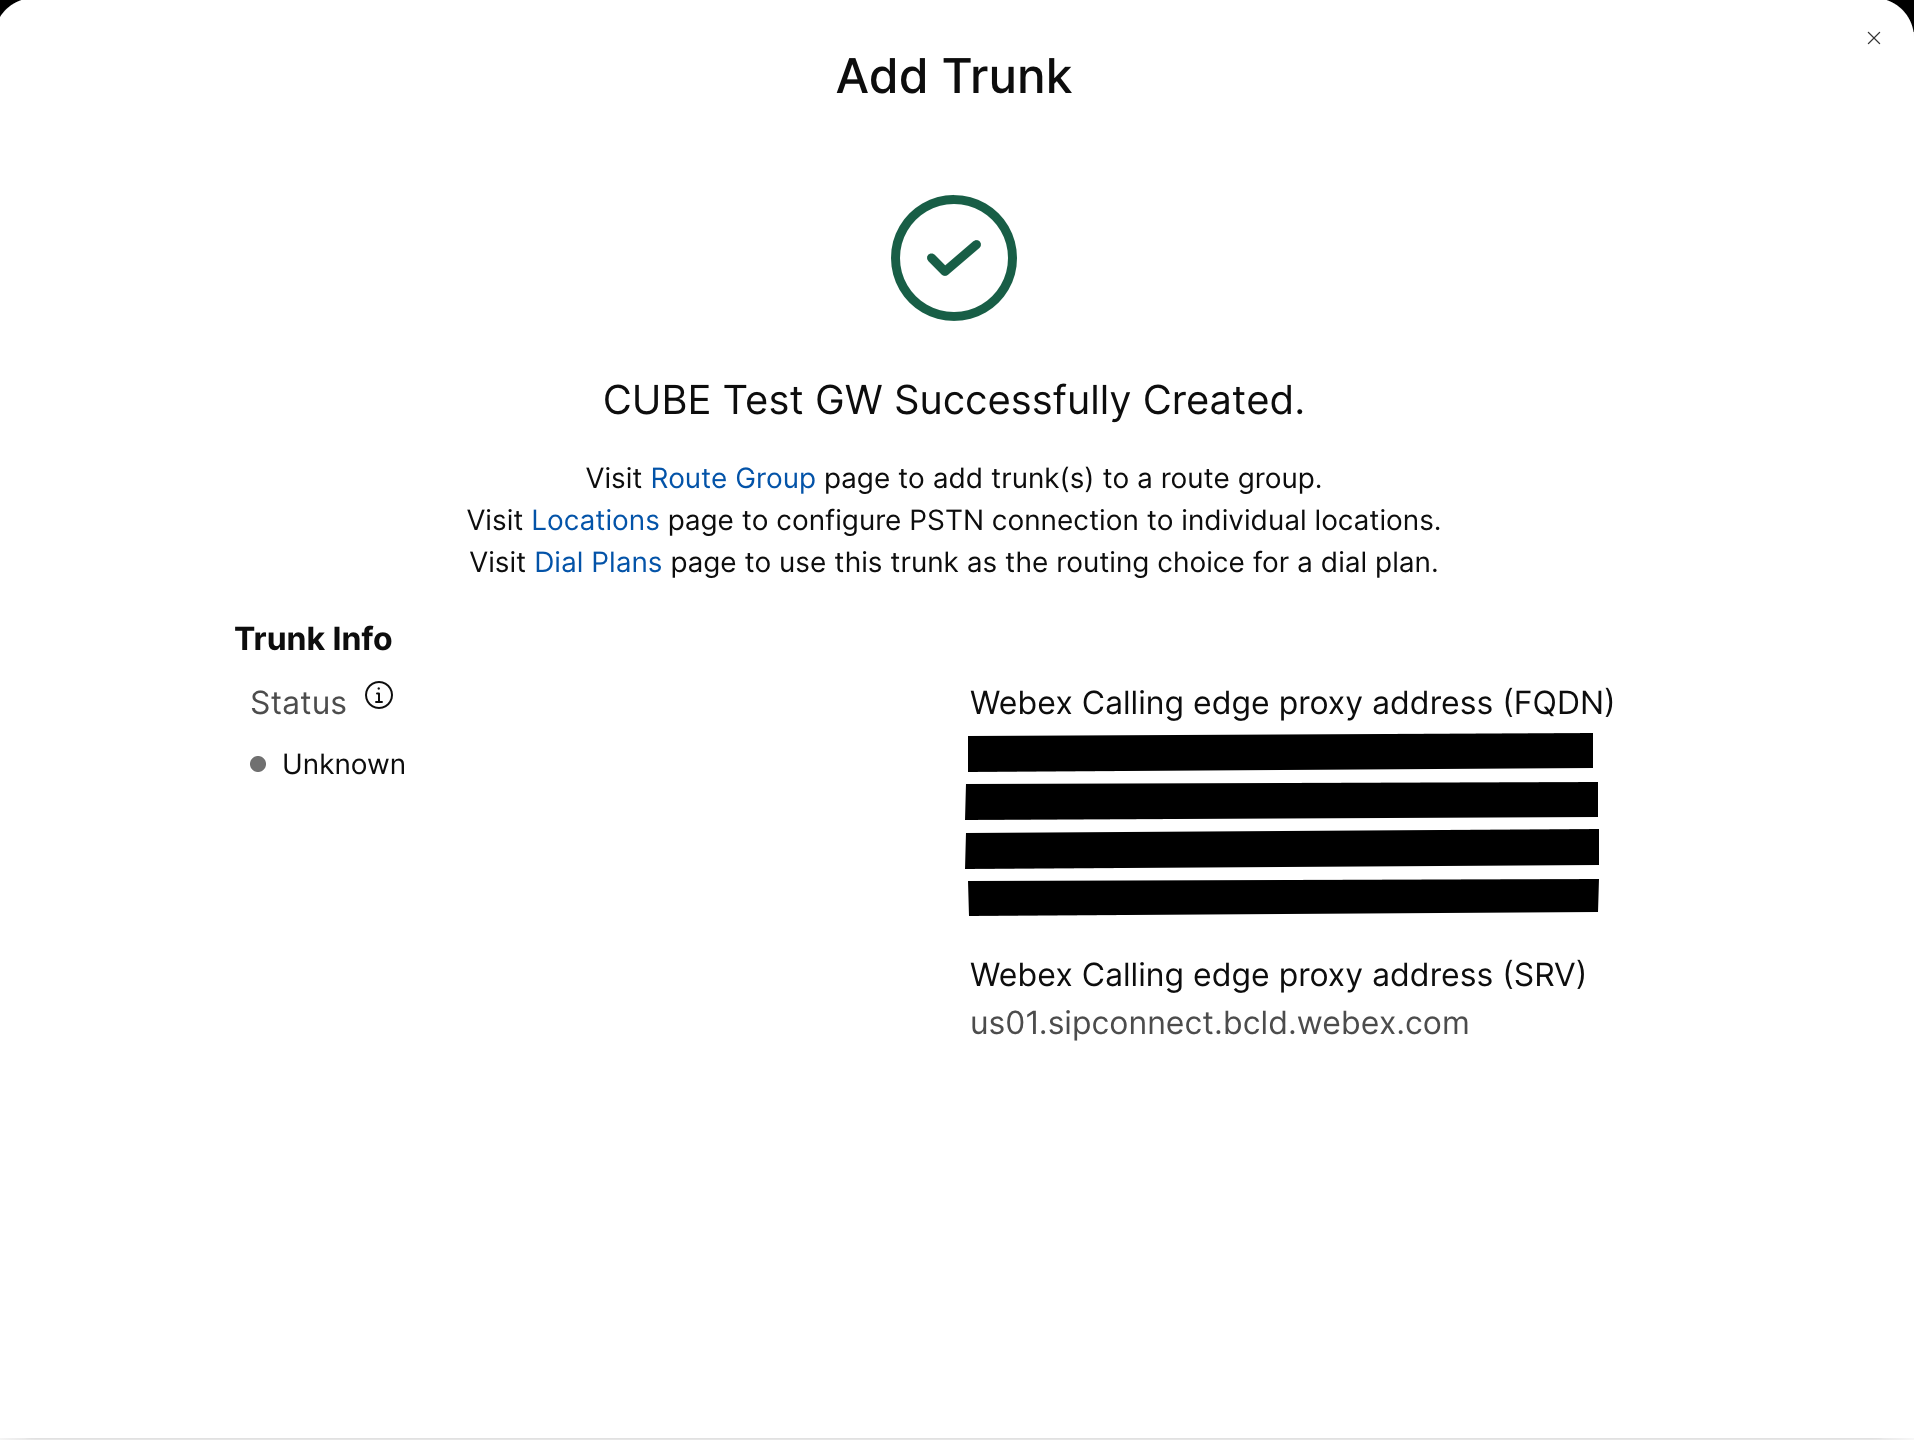
Opret en CUBE-certifikatbaseret PSTN-trunk til en eksisterende placering i Control Hub. Du kan finde flere oplysninger i Konfigurere trunker, rutegrupper og opkal dsplaner for Webex Calling. Noter bagagerumsoplysningerne om oprettelse af bagagerummet. Disse detaljer, som fremhævet i den følgende illustration, bruges i konfigurationstrinnene i denne vejledning.
|
| 2 |
Indtast følgende kommandoer for at konfigurere CUBE som en Webex Calling lokal gateway: Her er en forklaring på felterne til konfigurationen:
Aktiver Cisco Unified Border Element er (CUBE) funktioner på platformen. Tillad forbindelser sip til sipAktiver CUBE-grundlæggende SIP-brugeragent funktionalitet tilbage til bagside. Du kan finde flere oplysninger i Tillad forbindelser. Som standard er T.38-faxtransport aktiveret. Du kan finde flere oplysninger i faxprotokol t38 (taletjeneste). Aktiverer STUN (Session Traversal of UDP through NAT) globalt. Disse globale bedøvelseskommandoer er kun nødvendige, når du implementerer din lokale gateway bag NAT.
Du kan finde flere oplysninger under stun flowdata agent-id og stun flowdata shared-secret. asymmetrisk nyttelast fuldKonfigurerer SIP asymmetrisk nyttelastunderstøttelse for både DTMF og dynamiske codec-nyttelaster. Du kan finde flere oplysninger om denne kommando under asymmetrisk nyttelast. Tidligt tilbud tvungetTv inger den lokale gateway til at sende SDP-oplysninger i den oprindelige INVITE-meddelelse i stedet for at vente på bekræftelse fra den nærliggende peer. For mere information om denne kommando, se tidligt tilbud. sip-profiler indgåendeGør det muligt for CUBE at bruge SIP-profiler til at ændre meddelelser , efterhånden som de modtages. Profiler anvendes via opkaldskammerater eller lejere. |
| 3 |
Konfigurer stemmeklasse codec 100, der kun tillader G.711-codecs for alle trunker. Denne enkle tilgang er velegnet til de fleste implementeringer. Hvis det er nødvendigt, tilføj yderligere codectyper, der understøttes af både oprindelsessystemer og afsluttende systemer, til listen. Mere komplekse løsninger, der involverer transkodning ved hjælp af DSP-moduler, under støttes, men ikke inkluderet i denne vejledning. Her er en forklaring på felterne til konfigurationen: stemmeklasse codec 100Bruges til kun at tillade foretrukne codecs til SIP trunk-opkald. Du kan finde flere oplysninger i stemmeklasse-codec. |
| 4 |
Konfigurer stemmeklasse stun-usage 100 for at aktivere ICE på bagagerummetWebex Calling. (Dette trin gælder ikke for Webex for Government) Her er en forklaring på felterne til konfigurationen: bedøvelsesbrug ice liteBruges til at aktivere ICE-Lite for alle Webex Calling modstående opkalds-jævnaldrende for at muliggøre medieoptimering, når det er muligt. For mere information, se brug af stemmeklasse bedøvning og bedø velsesbrug ice lite. Komman doen stun usage firewall-traversal flowdata er kun påkrævet, når du implementerer din lokale gateway bag NAT. Medieoptimering forhandles, hvor det er muligt. Hvis et opkald kræver cloud-medietjenester, såsom optagelse, kan mediet ikke optimeres. |
| 5 |
Konfigurer mediekrypteringspolitikken for Webex-trafik. (Dette trin gælder ikke for Webex for Government) Her er en forklaring på felterne til konfigurationen: stemmeklasse srtp-crypto 100Angiver SHA1_80 som den eneste SRTP-krypteringssuite CUBE tilbyder i SDP'en i tilbud og svarmeddelelser. Webex Callingkun understøttelse SHA1_80. For mere information, se stemmeklasse srtp-crypto. |
| 6 |
Konfigurer FIPS-kompatible GCM-kryptere (Dette trin gælder kun for Webex for Gover nment). Her er en forklaring på felterne til konfigurationen: stemmeklasse srtp-crypto 100Angiver GCM som den chiffer-suite, som CUBE tilbyder. Det er obligatorisk at konfigurere GCM-kryptere til Local Gateway til Webex for Government. |
| 7 |
Konfigurer et mønster til entydigt at identificere opkald til en Local Gateway-trunk baseret på destinationens FQDN eller SRV: Her er en forklaring på felterne til konfigurationen: stemmeklasse type 100 sipDefinerer et mønster, der matcher en indgående SIP-invitation til en indgående trunk-opkaldspeer. Når du indtaster dette mønster, skal du bruge trunk-FQDN eller SRV, der er konfigureret i kontrolhubben til bagagerummet. Brug kun SRV-baseret Webex Calling Edge-adresse på den lokale gateway under konfigurationen af certifikatbaserede trunker på lejersiden. Webex Calling FQDN'er understøttes ikke længere. |
| 8 |
Konfigurer SIP-meddelelsesmanipulationsprofiler. Hvis din gateway er konfigureret med en offentlig IP-adresse, skal du konfigurere en profil som følger eller springe til næste trin, hvis du bruger NAT. I dette eksempel er cube1.lgw.com det FQDN, der er konfigureret til den lokale gateway: Her er en forklaring på felterne til konfigurationen: Regel 10 og 20For at give Webex tilladelse til at god kende meddelelser fra din lokale gateway, skal 'Kontakt'-overskriften i en SIP-anmodning og svarmeddelelser indeholde den værdi, der er klargjort for trunken i Control Hub. Dette vil enten være FQDN for en enkelt vært eller SRV-navnet, der bruges til en klynge af enheder. |
| 9 |
Hvis din gateway er konfigureret med en privat IP-adresse bag statisk NAT, skal du konfigurere de indgående og udgående SIP-profiler som følger. I dette eksempel er cube1.lgw.com det FQDN, der er konfigureret til den lokale gateway, „10.80.13.12" er grænsefladens IP-adresse, og „192.65.79.20" er den offentlige NAT IP-adresse. Webex Calling
SIP-profiler til udgående meddelelser til Webex
Calling
Her er en forklaring på felterne til konfigurationen: Regel 10 og 20For at give Webex tilladelse til at godkende meddelelser fra din lokale gateway, skal 'Kontakt'-overskriften i SIP-anmodnings- og svarmeddelelser indeholde den værdi, der er klargjort for trunken i Control Hub. Dette vil enten være FQDN for en enkelt vært eller SRV-navnet, der bruges til en klynge af enheder. regler 30 til 81Konverter private adressehenvisninger til den eksterne offentlige adresse for webstedet, så Webex kan fortolke og rute efterfølgende meddelelser korrekt. SIP- profil for indgående meddelelser fra Webex CallingHer er en forklaring på felterne til konfigurationen: regler 10 til 80Konverter offentlige adressehenvisninger til den konfigurerede private adresse, så CUBE kan behandle meddelelserne fra Webex. Du kan finde flere oplysninger i sip-profiler for stemmeklasse. Amerikansk eller canadisk PSTN-udbyder kan tilbyde bekræftelse af opkalds-id for spam- og svindelopkald, med den ekstra konfiguration, der er nævnt i Spam- eller svindelopkaldsindikationen i artiklen. Webex Calling |
| 10 |
Konfigurer en SIP Options keepalive med header modifikationsprofil. Her er en forklaring på felterne til konfigurationen: stemmeklasse sip- options-keepalive 100Konfigurerer en keepalive-profil og går ind i konfigurationstilstand for stemmeklasse. Du kan konfigurere det tidspunkt (i sekunder), hvor en SIP Out of Dialog Options Ping sendes til opkaldsmålet, når pulsforbindelsen til slutpunktet er i UP- eller Down-status. Denne keepalive-profil udløses fra den opkaldsgruppe, der er konfigureret til Webex. For at sikre, at kontakthaverne inkluderer SBC-fuldt kvalificerede domænenavn, anvendes SIP-profil 115. Reglerne 30, 40 og 50 kræves kun, når SBC er konfigureret bag statisk NAT. I dette eksempel er cube1.lgw.com det FQDN, der er valgt til den lokale gateway, og hvis statisk NAT anvendes, er „10.80.13.12" SBC-grænsefladens IP-adresse mod og „192.65.79.20" er den offentlige NAT IP-adresse. Webex Calling |
| 11 |
Konfigurer Webex Calling bagagerummet: |
| 12 |
(Valgfrit) Hvis du vil konfigurere netværksenheder som f.eks. CUBE og videresende SIP-headere (Session Initiation Protocol), som enheden ikke behandler, skal du bruge disse kommandoer. Disse kommandoer gør det muligt for enheden at passere gennem ikke-understøttede SIP-overskrifter, herunder geo-placeringsoverskrifter og PIDF-LO (Presence Information Data Format - Location Object), på den lokale gateway. Denne funktionalitet understøtter Nomadic E-911-tjenester ved at sikre, at kritiske placeringsoplysninger bevares og videresendes korrekt. |
Når du har bygget en trunk Webex Calling ovenover, skal du bruge følgende konfiguration til at oprette en ikke-krypteret trunk mod en SIP-baseret PSTN-udbyder:
Hvis din tjenesteudbyder tilbyder en sikker PSTN-trunk, kan du følge en lignende konfiguration som beskrevet ovenfor for bagagerummetWebex Calling. CUBE understøtter sikker opkaldsrouting.
Hvis du bruger en TDM/ISDN PSTN-trunk, skal du springe til næste afsnit Konfigurer lokal gateway med TDM PSTN-trunk.
| 1 |
Konfigurer følgende taleklasse URI til at identificere indgående opkald fra PST N-trunken: Her er en forklaring på felterne til konfigurationen: stemmeklasse type 200 sipDefinerer et mønster, der matcher en indgående SIP-invitation til en indgående trunk-opkaldspeer. Når du indtaster dette mønster, skal du bruge IP-adressen på din IP PSTN-gateway. Du kan finde flere oplysninger i stemmeklasse uri. |
| 2 |
Konfigurer følgende IP PSTN dial-peer: Her er en forklaring på felterne til konfigurationen: Defin erer en VoIP dial-peer med et tag på 200 og giver en meningsfuld beskrivelse for nem administration og fejlfinding. Du kan finde flere oplysninger under Dial-Peer Voice . destinationsmønster BAD.BADDer kræves et dummy-destinationsmønster, når du diriger er udgående opkald ved hjælp af en indgående opkaldsgruppe. Ethvert gyldigt destinationsmønster kan anvendes i dette tilfælde. Du kan finde flere oplysninger i destinationsmønster (grænseflade). sessionsprotokol sipv2Angiver, at denne opkaldsgruppe håndterer SIP-opkaldsben. Du kan finde flere oplysninger i sessionsprotokol (dial peer). sessionsmål ipv4:192.168.80.13Angiver måladres sen for opkald, der sendes til PSTN-udbyderen. Dette kan enten være en IP-adresse eller et DNS-værtsnavn. Du kan finde flere oplysninger under Sessionsmål (VoIP dial peer). indgående numre via 200Angiver den stemmeklasse, der bruges til at matche indgående opkald til denne opkaldsgruppe ved hjælp af INVITE VIA-header-URI'en. Du kan finde flere oplysninger i indgående url.
stemmeklasse sip asserted-id pai
(Valgfrit) Akti verer P-Asserted-Identity-header-behandling og styrer, hvordan dette bruges til PSTN-trunken. Hvis denne kommando bruges, bruges den opkaldende parti-identitet, der er angivet fra den indgående opkaldsgruppe, til de udgående From- og P-Asserted-Identity-overskrifter. Hvis denne kommando ikke bruges, bruges den opkaldende parti- identitet, der er angivet fra den indgående opkaldsgruppe, til de udgående From- og Remote-Party-ID-overskrifter. Du kan finde flere oplysninger under Voice-class sip asserted-id.
bind kontrolkilde-grænseflade Gigab
iteThernet0/0/0
Konfigurerer kil degrænsefladen og tilhørende IP-adresse for meddelelser, der sendes til PSTN. Du kan finde flere oplysninger i bind. bind medi ekilde-grænseflade GigabiteThernet0/0/0Konfigurerer kil degrænsefladen og tilhørende IP-adresse for medier sendt til PSTN. Du kan finde flere oplysninger i bind. stemmeklasse codec 100Konfigurerer dial-peer til at bruge den fælles codec-filterliste 100. Du kan finde flere oplysninger i stemmek lasse-codec. dtmf-relæ rtp-nteDefinerer RTP-NTE (RFC2833) som den DTMF-kapacitet, der forventes på opkaldsdelen. Du kan finde flere oplysninger under DTMF-relæ (Voice over IP). no whatDeaktiverer registrering af stemmeaktivitet . Du kan finde flere oplysninger i vad (dial peer). |
| 3 |
Hvis du konfigurerer din lokale gateway til kun at dirigere opkald mellem Webex Calling og PSTN, skal du tilføje følgende opkaldsroutingkonfiguration. Hvis du konfigurerer din lokale gateway med en Unified Communications Manager-platform, skal du springe til næste afsnit. |
Når du har bygget en trunk modWebex Calling, skal du bruge følgende konfiguration til at oprette en TDM- trunk til din PSTN-tjeneste med loop-back-opkaldsrouting for at tillade medieoptimering på Webex-opkaldsbenet.
Hvis du ikke har brug for optimering af IP-medier, skal du følge konfigurationstrinnene for en SIP PSTN-trunk. Brug en stemmeport og POTS dial-peer (som vist i trin 2 og 3) i stedet for PSTN VoIP-opkaldspeer.
| 1 |
Loop-back-opkalds-peer-konfigurationen bruger opkaldsgrupper og opkaldsroutingkoder for at sikre, at opkald passerer korrekt mellem Webex og PSTN uden at oprette opkaldsroutingsløjfer. Konfigurer følgende oversættelsesregler, der skal bruges til at tilføje og fjerne opkalds routingskoder: Her er en forklaring på felterne til konfigurationen: stemmeoversættelsesregelBruger regulære udtryk, der er defineret i regler, til at tilføje eller fjerne koder for opkaldsdirigering. Overdekadiske cifre ('A') bruges til at tilføje klarhed til fejlfinding. I denne konfiguration bruges tagget tilføjet af oversættelses profil 100 til at guide opkald fra Webex Calling mod PSTN via loopback-opkaldsjævnerne. Tilsvarende bruges tagget tilføjet af oversættelsesprofil 200 til at guide opkald fra PSTN mod. Webex Calling Oversættelsesprofiler 11 og 12 fjerner disse tags, før der leveres opkald til henholdsvis Webex- og PSTN-trunkerne. Dette eksempel antager, at opkaldte tal fra præsen Webex Calling teres i +E.164-format. Regel 100 fjerner det førende + for at opretholde et gyldigt opkaldt nummer. Regel 12 tilføjer derefter et nationalt eller internationalt routingciffer, når mærket fjernes. Brug cifre , der passer til din lokale ISDN-nationale opkaldsplan. Hvis tal Webex Calling præsenteres i nationalt format, skal du justere regel 100 og 12 for blot at tilføje og fjerne routing mærket. Du kan finde flere oplysninger i stemmeover sættelsesprofil og stem meoversæt telsesregel. |
| 2 |
Konfigurer TDM-stemmegrænsefladeporte som krævet af den anvendte trunk-type og protokol. Du kan finde flere oplysninger under Konfiguration af ISDN PRI. Den grundlæggende konfiguration af en ISDN-grænseflade med primær hastighed, der er installeret i NIM-slot 2 på en enhed, kan f.eks. omfatte følgende: |
| 3 |
Konfigurer følgende TDM PSTN dial-peer: Her er en forklaring på felterne til konfigurationen: Defin erer en VoIP dial-peer med et tag på 200 og giver en meningsfuld beskrivelse for nem administration og fejlfinding. Du kan finde flere oplysninger under Dial-Peer Voice. destinationsmønster BAD.BADDer kræves et dummy-destinationsmønster, når du diriger er udgående opkald ved hjælp af en indgående opkaldsgruppe. Ethvert gyldigt destinationsmønster kan anvendes i dette tilfælde. Du kan finde flere oplysninger i destinationsmønster (grænseflade). oversættelsesprofil indgående 200Tildeler den oversættelsesprofil, der føjer et opkaldsroutingtag til det indgående opkaldte nummer. direkte indadgående opkaldRuter opkaldet uden at angive en sekundær opkaldstone. Du kan finde flere oplysninger under Direct-Inward-Dial. havn 0/2/ 0:15Den fysiske stemmeport, der er knyttet til denne opkal dsgruppe. |
| 4 |
Hvis du vil aktivere medieoptimering af IP-stier til lokale gateways med TDM-IP-opkaldsstrømme, kan du ændre opkaldsroutingen ved at indføre et sæt interne loop-back-opkalds-jævnaldrende mellem og PSTN-trunker. Webex Calling Konfigurer følgende loop-back-opkalds-jævnaldrende. I dette tilfælde diriger es alle indgående opkald oprindeligt til dial-peer 10 og derfra til enten dial-peer 11 eller 12 baseret på det anvendte routingtag. Efter fjernelse af routingtagget vil opkald blive dirigeret til den udgående trunk ved hjælp af opkaldsgrupper. Her er en forklaring på felterne til konfigurationen: Definerer en VoIP dial-peer og giver en meningsfuld beskrivelse for nem administration og fejlfinding. Du kan finde flere oplysninger under Dial-Peer Voice. oversættelsesprofil indgående 11Anvender den oversættelsesprofil, der er defineret tidligere, for at fjerne opkaldsroutingkoden, før den overføres til den udgående trunke. destinationsmønster BAD.BADDer kræves et dummy-destinationsmønster, når du diriger er udgående opkald ved hjælp af en indgående opkaldsgruppe. Du kan finde flere oplysninger i destinationsmønster (grænseflade). sessionsprotokol sipv2Angiver, at denne opkaldsgruppe håndterer SIP-opkaldsben. Du kan finde flere oplysninger i sessionsprotokol (dial peer). sessionsmål ipv4:192.168.80.14Angiver adressen til den lokale routergrænseflade som det opkaldsmål, der skal tilbagelægges. Du kan finde flere oplysninger under Sessionsmål (VOIP-opkal dspeer). bind kontrolkilde-grænseflade Gigab iteThernet0/0/0Konfigurerer kilde grænsefladen og tilhørende IP-adresse for meddelelser, der sendes via loop-back. Du kan finde flere oplysninger i bind. bind medi ekilde-grænseflade GigabiteThernet0/0/0Konfigurerer kilde grænsefladen og tilhørende IP-adresse for medier, der sendes gennem loop-back. Du kan finde flere oplysninger i bind. dtmf-relæ rtp-nteDefinerer RTP-NTE (RFC2833) som den DTMF-kapacitet, der forventes på opkaldsdelen. Du kan finde flere oplysninger under DTMF-relæ (Voice over IP). kodek g711alaw Tvinger alle PSTN- opkald til at bruge G.711. Vælg a-law eller u-law for at matche den companding metode, der bruges af din ISDN-tjeneste. no whatDeaktiverer registrering af stemmeaktivitet . Du kan finde flere oplysninger i vad (dial peer). |
| 5 |
Tilføj følgende opkaldsroutingkonfiguration: Dette
afslutter din lokale gateway-konfiguration. Gem konfigurationen,
og genindlæs platformen, hvis dette er første gang CUBE-funktioner
konfigureres.
|
PSTN- Webex Calling konfigurationen i de foregående afsnit kan ændres til at inkludere yderligere trunker til en Cisco Unified Communications Manager (UCM) klynge. I dette tilfælde dirigeres alle opkald viaUnified CM. Opkald fra UCM på port 5060 dirigeres til PSTN, og opkald fra port 5065 dirigeres til. Webex Calling Følgende trinvise konfigurationer kan tilføjes for at inkludere dette opkalds scenarie.
| 1 |
Konfigurer følgende URI'er for taleklasser: |
| 2 |
Konfigurer følgende DNS-poster for at angive SRV-routing til Unified CM værter: IOS XE bruger disse poster til lokalt at bestemme mål-UCM-værter og - porte. Med denne konfiguration er det ikke nødvendigt at konfigurere poster i dit DNS-system. Hvis du foretrækker at bruge din DNS, er disse lokale konfigurationer ikke påkrævet. Her er en forklaring på felterne til konfigurationen: Følgende kommando opretter en DNS SRV ressourcepost. Opret en post for hver UCM-vært og trunke: ip-vært _sip. _udp.pstn tocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip. _udp.pstn tocucm.io: Navn på SRV-ressourcepost 2: SRV-ressourcepostprioriteten 1: SRV-ressourcerekordvægten 5060: Portnummeret, der skal bruges til målværten i denne ressourcepost ucmsub5.mydomain .com: Målværten for ressourceposter Hvis du vil løse værtsnavnene for ressourceposter, skal du oprette lokale DNS A-poster. For eksempel: ip-vært ucmsub5.mydomain.com 192.168.80.65 ip host: Opretter en post i den lokale IOS XE-database. ucmsub5.mydomain.com: Værtsnavnet for A-posten. 192.168.80.65: Værtens IP-adresse. Opret SRV-ressourceposter og A-poster, så de afspejler dit UCM-miljø og den foretrukne opkaldsdistributionsstrategi. |
| 3 |
Konfigurer følgende opkaldsmodstandere: |
| 4 |
Tilføj opkaldsrouting ved hjælp af følgende konfigurationer: |
Diagnostic Signatures (DS) registrerer proaktivt almindeligt observerede problemer i den Cisco IOS XE-baserede lokale gateway og genererer e-mail, syslog eller terminalmeddelelser om hændelsen. Du kan også installere DS for at automatisere ind samling af diagnosticeringsdata og overføre indsamlede data til Cisco TAC sagen for at fremskynde løsningstiden.
Diagnostiske signaturer (DS) er XML-filer, der indeholder oplysninger om problem udløsende hændelser og handlinger til at informere, foretage fejlfinding og afhjælpe problemet. Brug syslog-meddelelser, SNMP-hændelser og gennem periodisk overvågning af specifikke show kommandooutput til at definere problemdetekteringslogikken. Handlingstyperne omfatter:
-
Indsamling af showkommandooutput
-
Generering af en konsolideret logfil
-
Upload af filen til en brugerangivet netværksplacering såsom HTTPS, SCP, FTP-server
TAC-ingeniører opretter DS-filer og signerer dem digitalt for at beskytte integriteten. Hver DS- fil har det unikke numeriske ID, der er tildelt af systemet. Diagnostic Signatures Lookup Tool (DSLT) er en enkelt kilde til at finde relevante signaturer til overvågning og fejlfinding af forskellige problemer.
Før du begynder:
-
Rediger ikke den DS-fil, du downloader fra DSLT. De filer, du ændrer, installeres ikke på grund af integritetskontrol fejlen.
-
En SMTP-server (Simple Mail Transfer Protocol), du har brug for, for at den lokale gateway kan sende e-mail-meddelelser.
-
Sørg for, at den lokale gateway kører IOS XE 17.6.1 eller nyere, hvis du ønsker at bruge den sikre SMTP-server til e-mail-meddelelser.
Forudsætninger
Lokal gateway, der kører IOS XE 17.6.1 eller nyere
-
Diagnostiske signaturer er aktiveret som standard.
-
Konfigurer den sikre e-mail-server, som du bruger til at sende proaktive meddelelser, hvis enheden kører IOS XE 17.6.1 eller nyere.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
Konfigurer miljøvariablen ds_emailmed e-mail-adressen på administr atoren, som du skal underrette.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_email <email address>
end
Installer diagnostiske signaturer til proaktiv overvågning
Overvågning af høj CPU-udnyttelse
Denne DS sporer 5-sekunders CPU-udnyttelse ved hjælp af SNMP OID 1.3.6.1.4.1.9.2.1.56. Når udnyttelsen når 75% eller mere, deaktiveres alle fejlsøgninger og afinstallerer alle diagnostiske signaturer, som du installerer i den lokale gateway. Brug disse trin nedenfor til at installere signaturen.
-
Sørg for, at du har aktiveret SNMP ved hjælp af kommandoen show sn mp. Hvis SNMP ikke er aktiveret, skal du konfigurere kommandoen snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
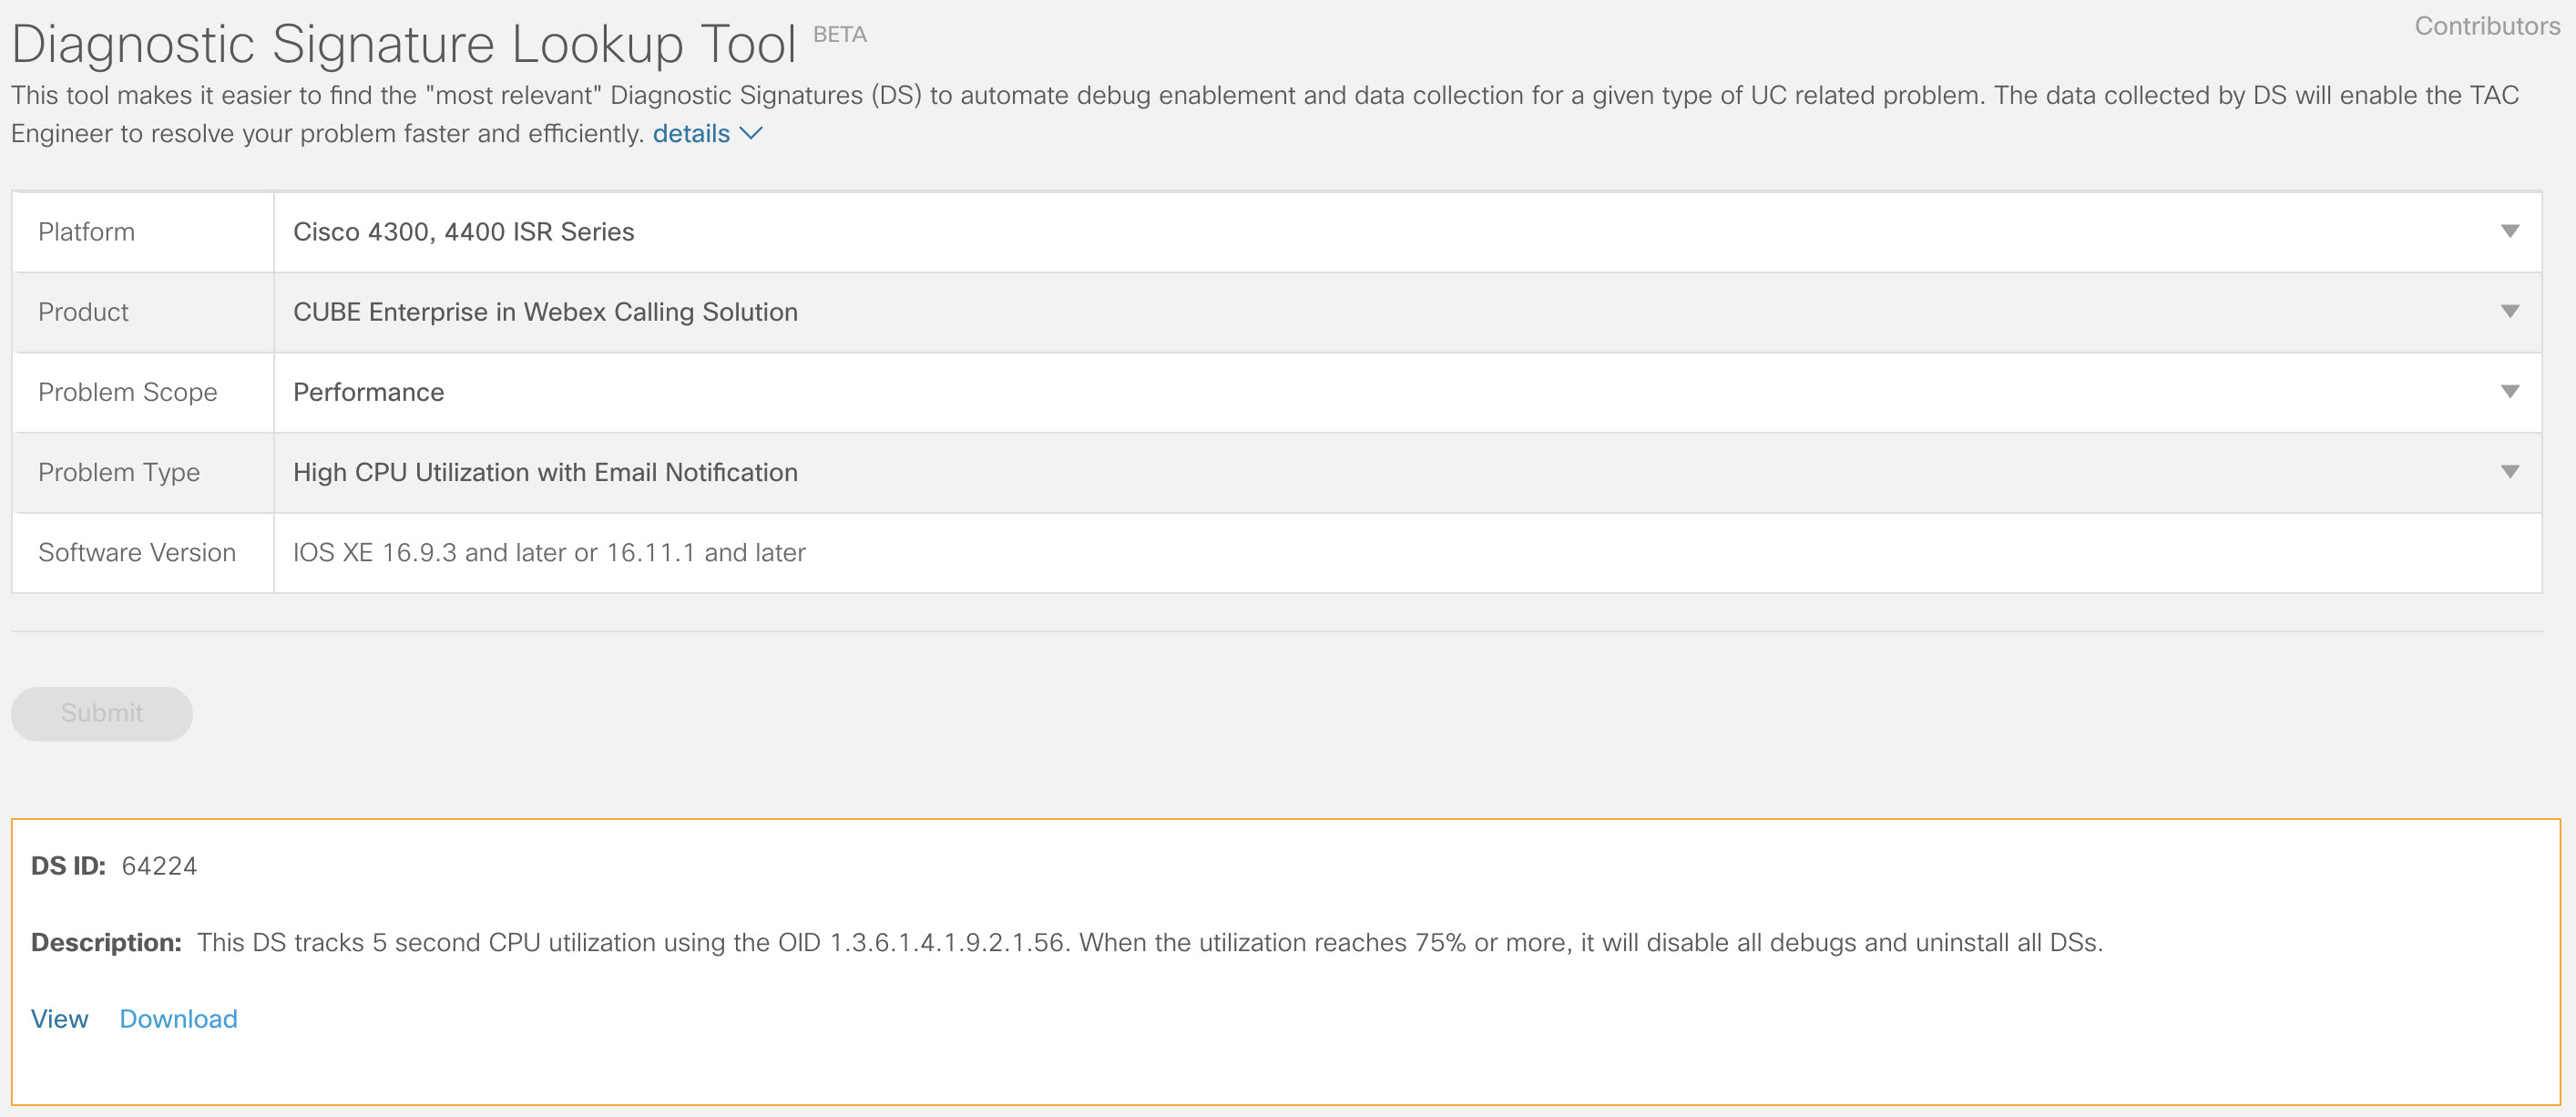
Download DS 64224 ved hjælp af følgende rullemenuligheder i værktøjet til søgning af diagnostiske signaturer:
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Feltnavn
Feltværdi
Platformen
Cisco 4300, 4400 ISR-serien eller Catalyst 8000V Edge-software
Produkt
CUBE Enterprise i Webex Calling løsning
Problemomfang
Ydeevne
Problemtype
Høj CPU-udnyttelse med e-mail-meddelelse
-
Kopier DS XML-filen til Local Gateway-flashen.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Følgende eksempel viser kopiering af filen fra en FTP-server til den lokale gateway.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
Installer DS XML-filen i den lokale gateway.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
Brug kommandoen show call-home diagnostic-signature til at kontrollere, at signaturen er installeret korrekt. Statuskolonnen skal have en „registreret“ værdi.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: username@gmail.com
Hent DSE'er:
DS ID
DS-navn
Revision
Status
Sidste opdatering (GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Registreret
2020-11-07 22:05:33
Når den udløses, afinstallerer denne signatur alle kørende DS'er inklusive sig selv. Hvis det er nødvendigt, skal du geninstallere DS 64224 for at fortsætte overvågningen af høj CPU-udnyttelse på den lokale gateway.
Overvågning af unormale opkaldsafbrydelser
Denne DS bruger SNMP-polling hvert 10. minut til at registrere unormal opkaldsafbrydelse med SIP-fejl 403, 488 og 503. Hvis stigningen i antallet af fejl er større end eller lig med 5 fra den sidste afstemning, genereres en syslog- og e-mail-meddelelse. Brug nedenstående trin til at installere signaturen.
-
Sørg for, at SNMP er aktiveret ved hjælp af kommandoen show sn mp. Hvis SNMP ikke er aktiveret, skal du konfigurere kommandoen snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Download DS 65221 ved hjælp af følgende indstillinger i op slagsværktøjet til diagnostiske signaturer:
Feltnavn
Feltværdi
Platformen
Cisco 4300, 4400 ISR-serien eller Catalyst 8000V Edge-software
Produkt
CUBE Enterprise i Webex Calling løsning
Problemomfang
Ydeevne
Problemtype
Registrering af unormal SIP-opkaldsafbrydelse med e-mail og Syslog-meddelelse.
-
Kopier DS XML-filen til den lokale gateway.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
Installer DS XML-filen i den lokale gateway.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Brug kommandoen show call-home diagnostic-signature til at kontrollere, at signaturen er installeret korrekt. Statuskolonnen skal have en „registreret“ værdi.
Installer diagnostiske signaturer for at foretage fejlfinding af et problem
Du kan også bruge diagnostiske signaturer (DS) til hurtigt at løse problemer. Cisco TACingeniører har skrevet flere signaturer, der muliggør de nødvendige fejlfindinger, der er nødvendige for at fejlfinde et givet problem, registrere problemforekomsten, indsamle det rigtige sæt diagnostiske data og overføre dataene automatisk til sagen. Cisco TAC Dette eliminerer behovet for manuelt at kontrollere for problemforekomsten og gør fejlfinding af intermitterende og forbigående problemer meget lettere.
Du kan bruge opslag sværktøjet til diagnostiske signaturer til at finde de relevante signaturer og installere dem for selv at løse et givet problem, eller du kan installere den signatur, der anbefales af TAC-ingeniøren som en del af supportengagementet.
Her er et eksempel på, hvordan du finder og installerer en DS for at registrere forekomsten „% VOICE_IEC -3-GW: CCAPI: Intern fejl (opkaldspikegrænse): IEC=1.1.181.1.29. 0" syslog og automatisere indsamling af diagnostiske data ved hjælp af følgende trin:
-
Konfigurer en anden DS-miljøvariabel ds_fsurl_prefixsom Cisco TAC filserverstien (cxd.cisco.com) for at overføre diagnosticeringsdataene. Bruger navnet i filstien er sagsnummeret, og adgangskoden er fil uploadtokenet, der kan hentes fra Support Case Manager som vist i det følgende. Filoverførselstokenet kan gener eres i afsnittet Vedhæftede filer i Support Case Manager efter behov.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"
end
Eksempel:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Sørg for, at SNMP er aktiveret ved hjælp af kommandoen show sn mp. Hvis SNMP ikke er aktiveret, skal du konfigurere kommandoen snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end -
Vi anbefaler, at du installerer High CPU-overvågning DS 64224 som en proaktiv foranstaltning for at deaktivere alle fejlsøgninger og diagnosticeringssignaturer i løbet af den tid, hvor CPU-udnyttelsen er høj. Download DS 64224 ved hjælp af følgende indstillinger i op slagsværktøjet til diagnostiske signaturer:
Feltnavn
Feltværdi
Platformen
Cisco 4300, 4400 ISR-serien eller Catalyst 8000V Edge-software
Produkt
CUBE Enterprise i Webex Calling løsning
Problemomfang
Ydeevne
Problemtype
Høj CPU-udnyttelse med e-mail-meddelelse.
-
Download DS 65095 ved hjælp af følgende indstillinger i op slagsværktøjet til diagnostiske signaturer:
Feltnavn
Feltværdi
Platformen
Cisco 4300, 4400 ISR-serien eller Catalyst 8000V Edge-software
Produkt
CUBE Enterprise i Webex Calling løsning
Problemomfang
Syslog
Problemtype
Syslog VOICE_IEC -% -3-GW: CCAPI: Intern fejl (opkaldsspidsgrænse): IEC = 1.1.181.1.29.0
-
Kopier DS XML-filerne til den lokale gateway.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
Installer den høje CPU-overvågning DS 64224 og derefter DS 65095 XML-filen i den lokale gateway.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Kontroller, at signaturen er installeret korrekt ved hjælp af show call-home diagnostic-signature. Statuskolonnen skal have en „registreret“ værdi.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: username@gmail.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Downloadede DSE'er:
DS ID
DS-navn
Revision
Status
Sidste opdatering (GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Registreret
2020-11-08:00:07:45
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Registreret
2020-11-08:00:12:53
Bekræft udførelse af diagnostiske signaturer
I den følgende kommando viser kolon nen „Status“ i kommandoen call-home diagnostic-signatur ændringer til „running“, mens den lokale gateway udfører den handling, der er defineret i signaturen. Outputtet fra show call-home diagnostic-signaturstatistik er den bedste måde at kontrollere, om en diagnostisk signatur registrerer en begivenhed af interesse og udfører handlingen. Kolonnen „Triggered/Max/Deinstall“ angiver, hvor mange gange den givne signatur har udløst en hændelse, det maksimale antal gange, den er defineret til at registrere en begivenhed, og om signaturen afinstallerer sig selv efter at have registreret det maksimale antal udløste hændelser .
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: carunach@cisco.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Downloadede DSE'er:
|
DS ID |
DS-navn |
Revision |
Status |
Sidste opdatering (GMT+ 00:00) |
|---|---|---|---|---|
|
64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Registreret |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Løb |
2020-11-08 00:12:53 |
vis statistikker for opkaldshjem-diagnostic-signatur
|
DS ID |
DS-navn |
Udløst/Max /Deinstall |
Gennemsnitlig køretid (sekunder) |
Maks. Køretid (sekunder) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
Meddelelsesmailen, der sendes under udførelse af diagnostisk signatur, indeholder nøgleoplysninger såsom problemtype, enhedsoplysninger, softwareversion, kørende konfiguration og visning af kommandooutput, der er relevante for fejlfinding af det givne problem.
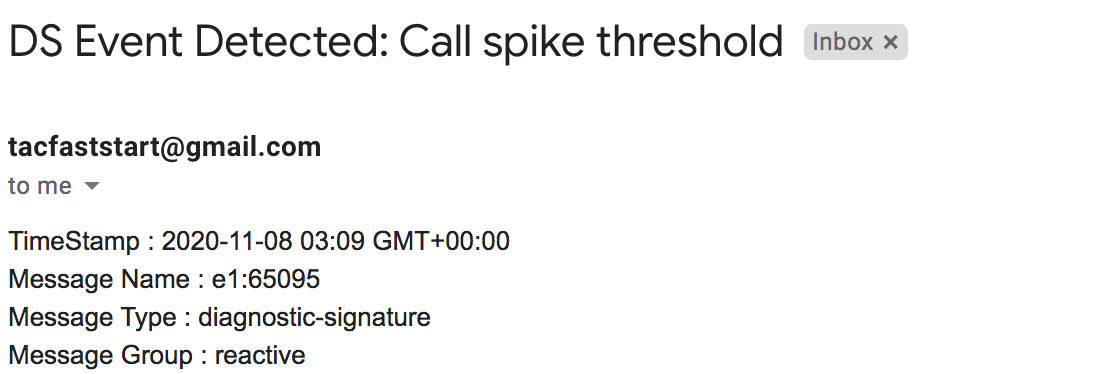
Afinstaller diagnostiske signaturer
Brug af diagnostiske signaturer til fejlfindingsformål defineres typisk til afinstallation efter registrering af nogle problemforekomster. Hvis du ønsker at afinstallere en signatur manuelt, skal du hente DS ID'et fra udgangen af show call-home diagnostic-signature og køre følgende kommando:
call-home diagnostic-signature deinstall <DS ID> Eksempel:
call-home diagnostic-signature deinstall 64224
Nye signaturer føjes med jævne mellemrum til opslagsværktøjet til diagnosticeringssignaturer baseret på problemer, der observeres i implementeringer. TAC understøtter i øjeblikket ikke anmodninger om at oprette nye brugerdefinerede signaturer.


