- Inicio
- /
- Artículo

Gracias por sus comentarios.


 En este artículo
 ¿Comentarios?
Puede configurar una integración de inicio de sesión único (SSO) entre Control Hub y una implementación que utiliza Okta como proveedor de identidad (IdP).
Inicio de sesión único y centro de control
El inicio de sesión único (SSO) es un proceso de autenticación de sesión o usuario que permite a un usuario proporcionar credenciales para acceder a una o más aplicaciones. El proceso autentica a los usuarios para todas las aplicaciones a las que se les otorgan derechos. Elimina más indicaciones cuando los usuarios cambian de aplicación durante una sesión en particular.
El protocolo de federación del lenguaje de marcado de aserción de seguridad (SAML 2.0) se utiliza para proporcionar autenticación SSO entre la nube de Webex y su proveedor de identidad (IdP).
Perfiles
La aplicación Webex solo admite el perfil SSO del navegador web. En el perfil SSO del navegador web, Webex App admite los siguientes binomios:
-
SP inició el enlace POST -> POST
-
SP inició el enlace REDIRECT -> POST
Formato NameID
El protocolo SAML 2.0 admite varios formatos de NameID para comunicarse sobre un usuario específico. La aplicación Webex admite los siguientes formatos de NameID.
-
urn:oasis:names:tc:SAML:2.0:nameid-format:transient -
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified -
urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
En los metadatos que carga desde su IdP, la primera entrada está configurada para su uso en Webex.
Integre Control Hub con Okta
Las guías de configuración muestran un ejemplo específico para la integración de SSO, pero no proporcionan una configuración exhaustiva para todas las posibilidades. Por ejemplo, los pasos de integración nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transientestán documentados. Otros formatos, como urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddressfuncionarán para la integración de SSO, pero están fuera del alcance de nuestra documentación.
Configure esta integración para los usuarios de su organización Webex (incluida Webex App y otros servicios administrados en Control Hub). Webex Meetings Si su sitio de Webex está integrado en Control Hub, el sitio de Webex hereda la administración de usuarios. Si no puede acceder Webex Meetings de esta manera y no se administra en Control Hub, debe realizar una integración separada para Webex Meetings habilitar el SSO.
Antes de comenzar
-
Para SSO y Control Hub, los IDP deben cumplir con la especificación SAML 2.0. Además, los IDP deben configurarse de la siguiente manera:
Webex solo admite flujos iniciados por el proveedor de servicios (SP). Esto significa que los usuarios deben comenzar sus sesiones desde el sitio de Webex. Esto asegura que la autenticación se enrute correctamente a través de la plataforma Webex.
Descargue los metadatos de Webex a su sistema local
| 1 |
Inicie sesión en Control Hub. |
| 2 |
Vaya a . |
| 3 |
Vaya a la ficha Proveedor de identidad y haga clic en Activar SSO. |
| 4 |
Seleccione un IdP. |
| 5 |
Elija el tipo de certificado para su organización:
Los anclajes de confianza son claves públicas que actúan como una autoridad para verificar el certificado de una firma digital. Para obtener más información, consulte la documentación de su IdP. |
| 6 |
Descargue el archivo de metadatos. <org-ID>El nombre de archivo de metadatos de Webex es idb-meta- -SP.xml. |
Configurar Okta para los servicios de Webex
Cuando configure la Cisco Webexaplicación en el portal de administración de Okta, configure el icono predeterminado de la aplicación para que permanezca oculto. Para ello, vaya a y marque No mostrar el icono de la aplicación a los usuarios y No mostrar el icono de aplicación en la aplicación móvil de Okta.
| 1 |
Inicie sesión en el inquilino de Okta ( |
| 2 |
Busque
|
| 3 |
Haga clic en Siguiente y, a continuación, en SAML 2.0. |
| 4 |
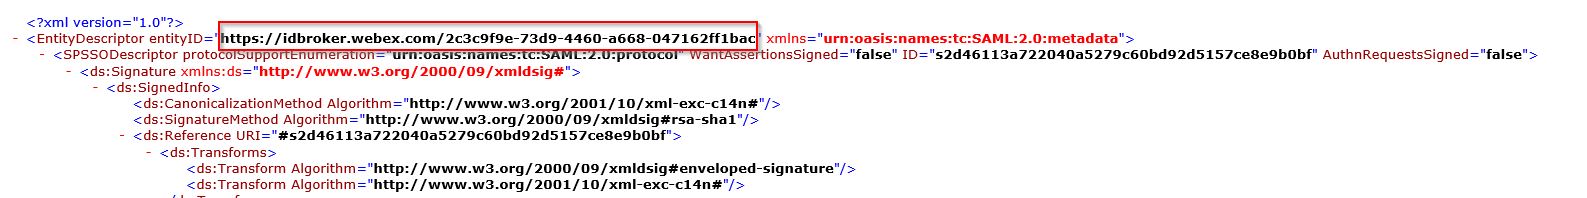
En su navegador, abra el archivo de metadatos que descargó de Control Hub. Copie las URL de EntityID (en la parte superior del archivo) y la ubicación AssertionConsumerService (en la parte inferior del archivo).
 |
| 5 |
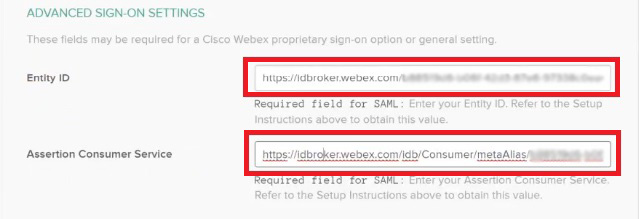
En la Cisco Webexficha de Okta, desplácese hasta Configuración avanzada y, a continuación, pegue los valores Entity ID y Assertion Consumer Service que copió del archivo de metadatos de Control Hub y, a continuación, guarde los cambios.
 |
| 6 |
Haga clic en Iniciar sesión y luego descargue el archivo de metadatos Okta. Importará este archivo de nuevo a su instancia de Control Hub. Para dar a los usuarios acceso a su sitio web específico de Webex, puede crear una aplicación personalizada en Okta. Configure un enlace web que dirija
a los usuarios a la URL exclusiva de su sitio Webex. Asegúrese de ajustar la configuración de visibilidad de la aplicación en Okta para que este icono de aplicación
personalizado sea visible para los usuarios.
|
| 7 |
Haga clic en Asignaciones, elija todos los usuarios y cualquier grupo relevante que desee asociar con aplicaciones y servicios administrados en Control Hub, haga clic en Asignar y, a continuación, haga clic en Listo. Puede asignar un usuario o un grupo. No omita este paso; de lo contrario, su integración de Control Hub y Okta no funcionará. |
Importe los metadatos del IdP y habilite el inicio de sesión único después de una prueba
Después de exportar los metadatos de Webex, configurar su IdP y descargar los metadatos del IdP a su sistema local, estará listo para importarlos a su organización Webex desde Control Hub.
Antes de comenzar
No pruebe la integración de SSO desde la interfaz del proveedor de identidad (IdP). Solo admitimos flujos iniciados por el proveedor de servicios (iniciados por SP), por lo que debe usar la prueba de SSO de Control Hub para esta integración.
| 1 |
Elija uno:
|
| 2 |
En la página Importar metadatos de IdP, arrastre y suelte el archivo de metadatos del IdP en la página o utilice la opción del explorador de archivos para localizar y cargar el archivo de metadatos . Haga clic en Siguiente.
Debería usar la opción Más seguro, si puede. Esto solo es posible si su IdP usó una CA pública para firmar sus metadatos. En todos los demás casos, debe usar la opción Menos seguro. Esto incluye si los metadatos no están firmados, autofirmados o firmados por una CA privada. Okta no firma los metadatos, por lo que debe elegir Menos seguro para una integración de Okta SSO. |
| 3 |
Seleccione Probar configuración de SSO y, cuando se abra una nueva pestaña del navegador, autentique con el IdP iniciando sesión. Si recibe un error de autenticación, puede haber un problema con las credenciales. Compruebe el nombre de usuario y la contraseña e inténtelo de nuevo. Un error de Webex App generalmente significa un problema con la configuración del SSO. En este caso, vuelva a seguir los pasos, especialmente los pasos en los que copia y pega los metadatos de Control Hub en la configuración del IdP. Para ver directamente la experiencia de inicio de sesión de SSO, también puede hacer clic en Copiar URL al portapapeles desde esta pantalla y pegarlo en una ventana privada del navegador. A partir de ahí, puede iniciar sesión con SSO. Este paso detiene los falsos positivos debido a un token de acceso que podría estar en una sesión existente al iniciar sesión . |
| 4 |
Vuelva a la pestaña del navegador Control Hub.
La configuración de SSO no tiene efecto en su organización a menos que elija el primer botón de radio y active el SSO. |
Qué hacer a continuación
Utilice los procedimientos de Sincronizar usuarios de Okta en Cisco Webex Control Hub si desea realizar el aprovisionamiento de usuarios de Okta a la nube de Webex.
Utilice los procedimientos de Sincronizar Active Directory usuarios de Azure en Cisco Webex Control Hub si desea realizar el aprovisionamiento de usuarios de Azure AD a la nube de Webex.
Puede seguir el procedimiento de Suprimir correos electrónicos automatizados para deshabilitar los correos electrónicos que se envían a nuevos usuarios de Webex App en su organización. El documento también contiene las mejores prácticas para enviar comunicaciones a los usuarios de su organización.


