- Domov
- /
- Članek

Hvala za povratne informacije.


 V tem članku
 Povratne informacije?
Konfigurirate lahko integracijo z eno prijavo (SSO) med nadzornim središčem in uvajanjem, ki uporablja Okta kot ponudnika identitete (IdP).
Enojna prijava in krmilno središče
Enojna prijava (SSO) je postopek preverjanja pristnosti seje ali uporabnika, ki uporabniku omogoča, da zagotovi poverilnice za dostop do ene ali več aplikacij. Postopek preverja pristnost uporabnikov za vse aplikacije, do katerih imajo pravice. Odpravlja nadaljnje pozive, ko uporabniki med določeno sejo preklapljajo aplikacije.
Protokol federacije za označevanje varnostnih zahtev (SAML 2.0) se uporablja za zagotavljanje preverjanja pristnosti SSO med oblakom Webex in vašim ponudnikom identitete (IdP).
Profili
Aplikacija Webex podpira samo SSO profil spletnega brskalnika. V profilu SSO spletnega brskalnika Webex App podpira naslednje povezave:
-
SP je sprožil POST -> POST vezavo
-
SP je sprožil PREUSMERITEV -> POST vezavo
NameID format
Protokol SAML 2.0 podpira več formatov NameID za komunikacijo o določenem uporabniku. Aplikacija Webex podpira naslednje formate NameID.
-
urn:oasis:names:tc:SAML:2.0:nameid-format:transient -
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified -
urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
V metapodatkih, ki jih naložite iz vašega IdP, je prvi vnos konfiguriran za uporabo v Webexu.
Vključite nadzorno središče z Okta
Konfiguracijski vodniki prikazujejo poseben primer integracije SSO, vendar ne zagotavljajo izčrpne konfiguracije za vse možnosti. Na primer, koraki integracije za nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transientso dokumentirani. Drugi formati, kot so, urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddressbodo delovali za integracijo SSO, vendar so zunaj obsega naše dokumentacije.
Nastavite to integracijo za uporabnike v vaši organizaciji Webex (vključno z aplikacijo Webex in drugimi storitvamiWebex Meetings, ki se upravljajo v nadzornem središču). Če je vaše spletno mesto Webex integrirano v Control Hub, spletno mesto Webex podeduje upravljanje uporabnikov. Če ne morete dostop Webex Meetings ati na ta način in se ne upravlja v nadzornem središču, morate opraviti ločeno integracijo, da omogočite SSO zaWebex Meetings.
Preden začnete
-
Za SSO in Control Hub morajo IDP ustrezati specifikaciji SAML 2.0. Poleg tega morajo biti IDP konfigurirani na naslednji način:
Webex podpira samo tokove, ki jih sproži ponudnik storitev (SP). To pomeni, da morajo uporabniki začeti svoje seje na spletnem mestu Webex. To zagotavlja, da je preverjanje pristnosti pravilno usmerjeno prek platforme Webex.
Prenesite Webex metapodatke v lokalni sistem
| 1 |
Prijavite se v Control Hub. |
| 2 |
Pojdite na U . |
| 3 |
Pojdite na zavihek Ponudnik identi tete in kliknite Aktiviraj SSO. |
| 4 |
Izberite IDP. |
| 5 |
Izberite vrsto potrdila za svojo organizacijo:
Sidra zaupanja so javni ključi, ki delujejo kot po oblastilo za preverjanje potrdila digitalnega podpisa. Za več informacij glejte dokumentacijo IDP. |
| 6 |
Prenesite datoteko metapodatkov. <org-ID>Ime datoteke metapodatkov Webex je id b-meta- -SP.xml. |
Konfigurirajte Okta za storitve Webex
Ko nastavite Cisco Webexaplikacijo na skrbniškem portalu Okta, konfigurirajte privzeto ikono aplikacije, da ostane skrita. Če želite to narediti, pojdite na nost aplikacije in potrdite Ne prikažite ikone aplikacije uporabnikom in Ne prikažite ikone aplikacije v aplikaciji Okta Mobile.
| 1 |
Vpišite se v Okta Tenant ( |
| 2 |
Poiščite
|
| 3 |
Kliknite Naprej in nato SAML 2.0. |
| 4 |
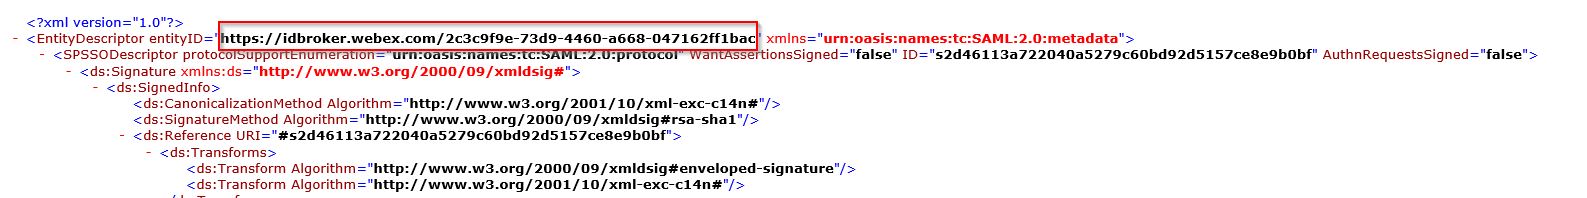
V brskalniku odprite datoteko metapodatkov, ki ste jo prenesli iz Control Hub. Kopirajte URL-je za EntityID (na vrhu datoteke) in lokacijo AssertionConsumerService (na dnu datoteke).
 |
| 5 |
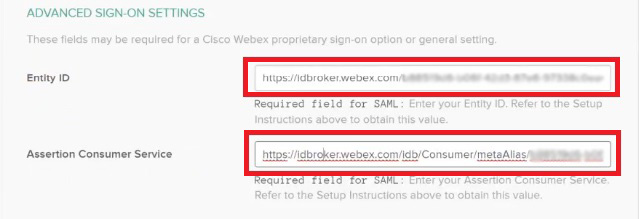
Na Cisco Webexzavihku v Okti se pomaknite do Napredne nastavitve in nato prilepite vrednosti Entity ID in As sertion Consumer Service, ki ste jih kopirali iz datoteke metapodatkov Control Hub in nato shranite spremembe.
 |
| 6 |
Kliknite Prijava in prenesite datoteko z metapodatki Okta. To datoteko boste uvozili nazaj v primerek Control Hub. Če želite uporabnikom omogočiti dostop do njihovega spletnega mesta Webex, lahko ustvarite aplikacijo po meri v Okti. Nastavite spletno povezavo, ki uporabnike usmerja
na njihov edinstven URL spletnega mesta Webex. Poskrbite, da prilagodite nastavitve vidnosti aplikacij v Okti, tako da je ta ikona aplikacije
po meri vidna uporabnikom.
|
| 7 |
Kliknite Dod el itve, izberite vse uporabnike in vse ustrezne skupine, ki jih želite povezati z aplikacijami in storitvami, ki se upravljajo v nadzornem središču, kliknite Dod eli in nato kliknite Konč ano. Lahko dodelite uporabnika ali skupino. Ne preskočite tega koraka; sicer integracija Control Hub in Okta ne bo delovala. |
Uvozite metapodatke IDP in omogočite enkratno prijavo po preizkusu
Ko izvozite metapodatke Webex, konfigurirate svoj IdP in prenesete metapodatke IdP v lokalni sistem, ste jih pripravljeni uvoziti v svojo organizacijo Webex iz nadzornega središča.
Preden začnete
Ne testirajte integracije SSO iz vmesnika ponudnika identitete (iDP). Podpiramo samo tokove, ki jih je sprožil ponudnik storitev (SP-Initiated), zato morate za to integracijo uporabiti test SSO Control Hub.
| 1 |
Izberite enega:
|
| 2 |
Na strani Uvoz metapodatkov IdP povlecite in spustite datoteko metapodatkov IdP na stran ali uporabite možnost brskalnika datotek, da poiščete in naložite datoteko z meta podatki. Kliknite Naprej.
Če lahko, uporabite možnost Varnejša. To je mogoče le, če je vaš IDP uporabil javni CA za podpis svojih metapodatkov. V vseh drugih primerih morate uporabiti možnost Manj varna. To vključuje tudi, če metapodatki niso podpisani, samopodpisani ali podpisani s strani zasebnega certifikata. Okta ne podpiše metapodatkov, zato morate izbrati Manj var no za integr acijo Okta SSO. |
| 3 |
Izberite Preizkusite nastavitev SSO in ko se odpre nov zavihek brskalnika, preverite pristnost z IdP tako, da se prijavite. Če prejmete napako pri preverjanju pristnosti, lahko pride do težave s poverilnicami. Preverite uporabniško ime in geslo ter poskusite znova. Napaka aplikacije Webex običajno pomeni težavo z nastavitvijo SSO. V tem primeru ponovno preidite skozi korake, zlasti korake, v katerih kopirate in prilep ite metapodatke Control Hub v nastavitev IDP. Če si želite neposredno ogledati izkušnjo vpisa v SSO, lahko s tega zaslona kliknete tudi Kopiraj URL v odlo žišče in ga prilepite v zasebno okno brskalnika. Od tam se lahko sprehodite skozi prijavo s SSO. Ta korak ustavi lažne pozitivne rezultate zaradi žetona za dostop, ki je morda v obstoječi seji, ko ste prijav ljeni. |
| 4 |
Vrnite se na zavihek brskalnika Control Hub.
Konfiguracija SSO ne začne veljati v vaši organizaciji, razen če izbere te prvi radijski gumb in aktivirate SSO. |
Kaj storiti naprej
Uporabite postopke v razdel ku Sinhroniziraj uporabnike Okta, Cisco Webex Control Hub če želite omogočiti zagotavljanje uporabnikov iz Okte v oblak Webex.
Uporabite postopke v razdelku Sinhroniziraj Active Directory uporabnike Azure v, Cisco Webex Control Hub če želite izvajati zagotavljanje uporabnikov iz storitve Azure AD v oblak Webex.
Če želite onemogočiti e-poštna sporočila, ki so poslana novim uporabnikom aplikacije Webex v vaši organizaciji, lahko sledite postopku v razdelku Z ati ranje samodejnih e-poštnih sporočil. Dokument vsebuje tudi najboljše prakse za pošiljanje komunikacij uporabnikom v vaši organizaciji.


