- Ana Sayfa
- /
- Makale

Geri bildiriminiz için teşekkürler.


 Bu makalede
 Geri Bildirim?
Control Hub ile Okta'yı kimlik sağlayıcısı (IdP) olarak kullanan bir dağıtım arasında tek oturum açma (SSO) tümleştirmesini yapılandırabilirsiniz.
Tek oturum açma ve Kontrol Merkezi
Tek oturum açma (SSO), kullanıcının bir veya daha fazla uygulamaya erişmek için kimlik bilgileri sağlamasına izin veren bir oturum veya kullanıcı kimlik doğrulama işlemidir. İşlem, hakları verilen tüm uygulamalar için kullanıcıların kimliğini doğrular. Kullanıcılar belirli bir oturum sırasında uygulama değiştirdiğinde diğer istemleri ortadan kaldırır.
Güvenlik Onayı İşaretleme Dili (SAML 2.0) Federasyon Protokolü, Webex bulutu ile kimlik sağlayıcınız (IdP) arasında SSO kimlik doğrulaması sağlamak için kullanılır.
Profiller
Webex Uygulaması yalnızca web tarayıcısı SSO profilini destekler. Web tarayıcısı SSO profilinde, Webex App aşağıdaki bağlamaları destekler:
-
SP başlattı POST -> POST bağlama
-
SP yönlendirmeyi başlattı -> POST bağlama
AdıID biçimi
SAML 2.0 Protokolü, belirli bir kullanıcı hakkında iletişim kurmak için çeşitli NameID formatlarını destekler. Webex App aşağıdaki NameID formatlarını destekler.
-
urn:oasis:names:tc:SAML:2.0:nameid-format:transient -
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified -
urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
IdP'nizden yüklediğiniz meta verilerde, ilk giriş Webex'te kullanılmak üzere yapılandırılmıştır.
Kontrol Hub'ı Okta ile Entegre Edin
Yapılandırma kılavuzları SSO entegrasyonu için belirli bir örnek gösterir, ancak tüm olasılıklar için kapsamlı yapılandırma sağlamaz. Örneğin, entegrasyon ad nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transientımları belgelenmiştir. SSO entegr urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddressasyonu için işe yarayacak, ancak belgelerimizin kapsamı dışındadır.
Bu entegrasyonu Webex kuruluşunuzdaki kullanıcılar için ayarlayın (Webex App ve Control Hub'da yönetilen diğer hizmetler dahil). Webex Meetings Webex siteniz Control Hub'a entegre edilmişse, Webex sitesi kullanıcı yönetimini devralır. Bu şekilde eriş Webex Meetings emiyorsanız ve Control Hub'da yönetilmiyorsa, SSO'yu etkinleştirmek için Webex Meetings ayrı bir entegrasyon yapmanız gerekir.
Başlamadan önce
-
SSO ve Control Hub için IDP'lerin SAML 2.0 spesifikasyonuna uygun olması gerekir. Ek olarak, IDP'ler aşağıdaki şekilde yapılandırılmalıdır:
Webex yalnızca Hizmet Sağlayıcısı (SP) başlatılan akışları destekler. Bu, kullanıcıların oturum larına Webex sitesinden başlaması gerektiği anlamına gelir. Bu, kimlik doğrulamanın Webex platformu üzerinden doğru şekilde yönlendirilmesini sağlar.
Webex meta verilerini yerel sisteminize indirin
| 1 | |
| 2 |
. |
| 3 |
Kimlik sağlayıcısı sekmesine gidin ve SSO'yu etkinleştir'i tıklayın. |
| 4 |
Bir IdP seçin. |
| 5 |
Kuruluşunuz için sertifika türünü seçin:
Güven bağlantıları, dijital imzanın sertifikasını doğrulamak için bir yetki görevi gören genel anahtarlardır. Daha fazla bilgi için IdP belgelerinize bakın. |
| 6 |
Meta veri dosyasını indirin. <org-ID>Webex meta veri adı idb-meta - -SP.xml şeklindedir. |
Webex hizmetleri için Okta'yı yapılandırma
Uygulamayı Okta yönetici portalında kurduğunuzda, varsayılan uygulama simgesini gizli kalacak şekilde yapılandırın. Cisco Webex Bunu yapmak için Uygulama simgesini kullanıcılara göster meyin ve Okta Mobil Uygulamasında uygulama simgesini görüntüleme seçeneğini işaretleyin.
| 1 |
Okta Kiracısı'nda (şirketinizin |
| 2 |
Uygulamayı arayın
|
| 3 |
İleri 'yi ve ardından SAML 2.0'ı tıklatın. |
| 4 |
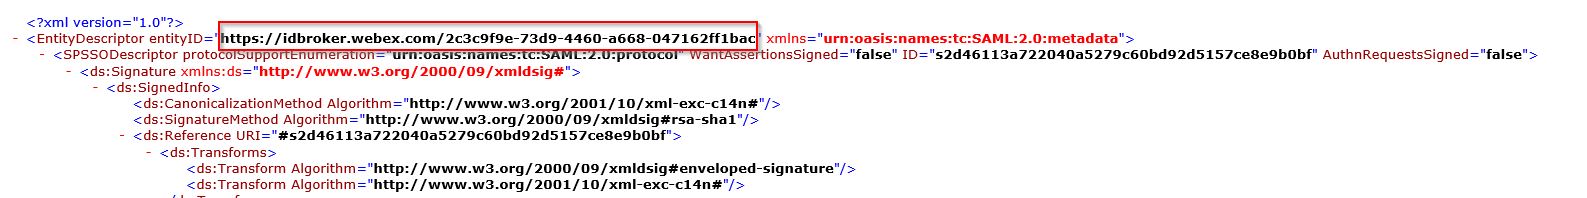
Tarayıcınızda, Control Hub'dan indirdiğiniz meta veri dosyasını açın. EntityID (dosyanın üst kısmında) ve AssertionConsumerService konumunun (dosyanın altındaki) URL'lerini kopyalayın.
 |
| 5 |
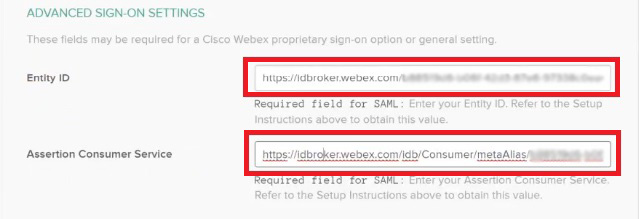
Okta'daki Cisco Webexsekmede Gelişmiş Ayar lar'a gidin ve Control Hub meta veri dosyasından kopyalad ığınız Varlık Kimliği ve Assertion Consumer Service değerlerini yapıştırın ve ardından değişiklikleri kaydedin.
 |
| 6 |
Otur um Aç'ı tıklayın ve ardından Okta meta veri dosyasını indirin. Bu dosyayı Control Hub örneğinize geri aktaracaksınız. Kullanıcılara belirli Webex sitelerine erişim sağlamak için Okta'da özel bir uygulama oluşturabilirsiniz. Kullanıcıları benzersiz Webex site URL'lerine
yönlendiren bir web bağlantısı oluşturun. Okta'daki uygulama görünürlük ayarlarını, bu
özel uygulama simgesinin kullanıcılar tarafından görülebilmesi için ayarladığınızdan emin olun.
|
| 7 |
A tamalar 'ı tıklatın, Control Hub'da yönetilen uygulama ve hizmetlerle ilişkilendirmek istediğiniz tüm kullanıcıları ve ilgili grupları seçin, Atama'yı ve ardından Bitti'yi tıkl atın. Bir kullanıcı veya grup atayabilirsiniz. Bu adımı atlamayın; aksi takdirde Control Hub ve Okta entegrasyonunuz çalışmaz. |
Bir testten sonra IdP meta verilerini içe aktarın ve tek oturum açmayı etkinleştirin
Webex meta verilerini dışa aktardıktan, IdP'nizi yapılandırdıktan ve IdP meta verilerini yerel sisteminize indirdikten sonra, bunları Control Hub'dan Webex kuruluşunuza aktarmaya hazırsınız demektir.
Başlamadan önce
Kimlik sağlayıcısı (IdP) arabiriminden SSO entegrasyonunu test etmeyin. Yalnızca Hizmet Sağlayıcısı tarafından başlatılan (SP tarafından başlatılan) akışları destekliyoruz, bu nedenle bu entegrasyon için Control Hub SSO testini kullanmanız gerekir.
| 1 |
Birini seçin:
|
| 2 |
IdP meta verilerini içe aktarma sayfasında, IdP meta veri dosyasını sayfaya sürük leyip bırakın ya da meta veri dosyasını bulmak ve yüklemek için dosya tarayıcısı seçeneğini kullanın. İleri 'ye tıklayın.
Mümkün se Daha güvenli seçeneğini kullanmalısınız. Bu, yalnızca IdP'niz meta verilerini imzalamak için genel bir CA kullandıysa mümkündür. Diğer tüm durumlarda, Daha az güvenli seçeneğini kullanmanız gerekir. Bu, meta verilerin imzalanmamış, kendiliğinden imzalanmamış veya özel bir CA tarafından imzalanmamış olup olmadığını da içerir. Okta meta verileri imzalamaz, bu nedenle Okta SSO entegrasyonu için Daha az güvenli seçeneğini seçmelisiniz. |
| 3 |
SSO kurulumunu test et seçeneğini belirleyin ve yeni bir tarayıcı sekmesi açıldığında, oturum açarak IdP ile kimlik doğrulaması yapın. Bir kimlik doğrulama hatası alırsanız, kimlik bilgilerinde bir sorun olabilir. Kullanıcı adını ve şifreyi kontrol edin ve tekrar deneyin. Webex App hatası genellikle SSO kurulumuyla ilgili bir sorun anlamına gelir. Bu durumda, özellikle Control Hub meta verilerini kopyalayıp IdP kurulumuna yapıştır dığınız adımları tekrar gözden geçirin. SSO oturum açma deneyimini doğrudan görmek için, bu ekrandan URL'yi pan oya kopyala seçen eğini tıklayıp özel bir tarayıcı penceresine yapıştırabilirsiniz. Oradan, SSO ile oturum aç ma işlemini yürüyebilirsiniz. Bu adım, oturum açmanızdan dolayı mevcut bir oturumda olabilecek bir erişim belirtec i nedeniyle yanlış pozitifleri durdurur. |
| 4 |
Control Hub tarayıcı sekmesine geri dönün.
İlk radyo düğmesini seçip SSO'yu etkinleştirmedi ğiniz sürece SSO yapılandırması kuruluşunuzda geçerli olmaz. |
Bundan sonra ne yapmalı
Okta dışından Webex bulutuna kullanıcı provizyonu Cisco Webex Control Hub yapmak istiyorsanız Okta Kullanıcılarını Senkronize Et bölümündeki yordamları kullanın.
Azure Active Directory AD'den Webex bulutuna kullanıcı provizyonu yapmak Cisco Webex Control Hub istiyorsanız Azure Kullanıcılarını Senkronize Et bölümündeki yordamları kullanın.
Kuruluşunuzdaki yeni Webex App kullanıcı larına gönder ilen e-postaları devre dışı bırakmak için Otomatik E-postaları Bastırma bölümündeki yordamı uygulayabilirsiniz. Belge ayrıca kuruluşunuzdaki kullanıcılara iletişim göndermeye yönelik en iyi uygulamaları da içerir.


