
Kiitos palautteestasi.
Liity Webex-kokoukseen päästä päähän -salauksella
 Onko sinulla palautetta?
Liity Webex-kokou kseen noudattamalla ohjeita liittyäksesi Webex-kokou kseen.
Kun olet liittynyt kokoukseen, näet myös muiden osallistujien todennustilan.
-
 — Ulkoisen julkisen Certificate Authority (CA) tai henkilöllisyyden tarjoajan (IdP) vahvistama henkilöllisyys.
-
 — Webex CA: n vahvistama henkilöllisyys.
-
 — Henkilöllisyyttä ei ole vahvistettu. Vahvistamattomat osallistujat eivät ole
kirjautuneet sisään tai todenneet henkilöllisyyttään Webex-palvelussa. Vahvi
stamaton osallistuja voi kirjoittaa minkä tahansa nimen liittyessään Webex-kokoukseen. Tämä nimi näkyy osallistujapaneelissa, mutta Webex ei voi vahvistaa heidän henkilöllisyyttään. Varovaisuutta on kiinnitettävä huomiota henkilöihin, jotka liittyvät kokouksiin tai haluavat liittyä niihin vahvistamattomina käyttäjinä. Suosittelemme, että kokouksen isännät ryhtyvät toimiin varmistaakseen, että vahvistamaton osallistuja on se, jonka he sanovat olevansa.
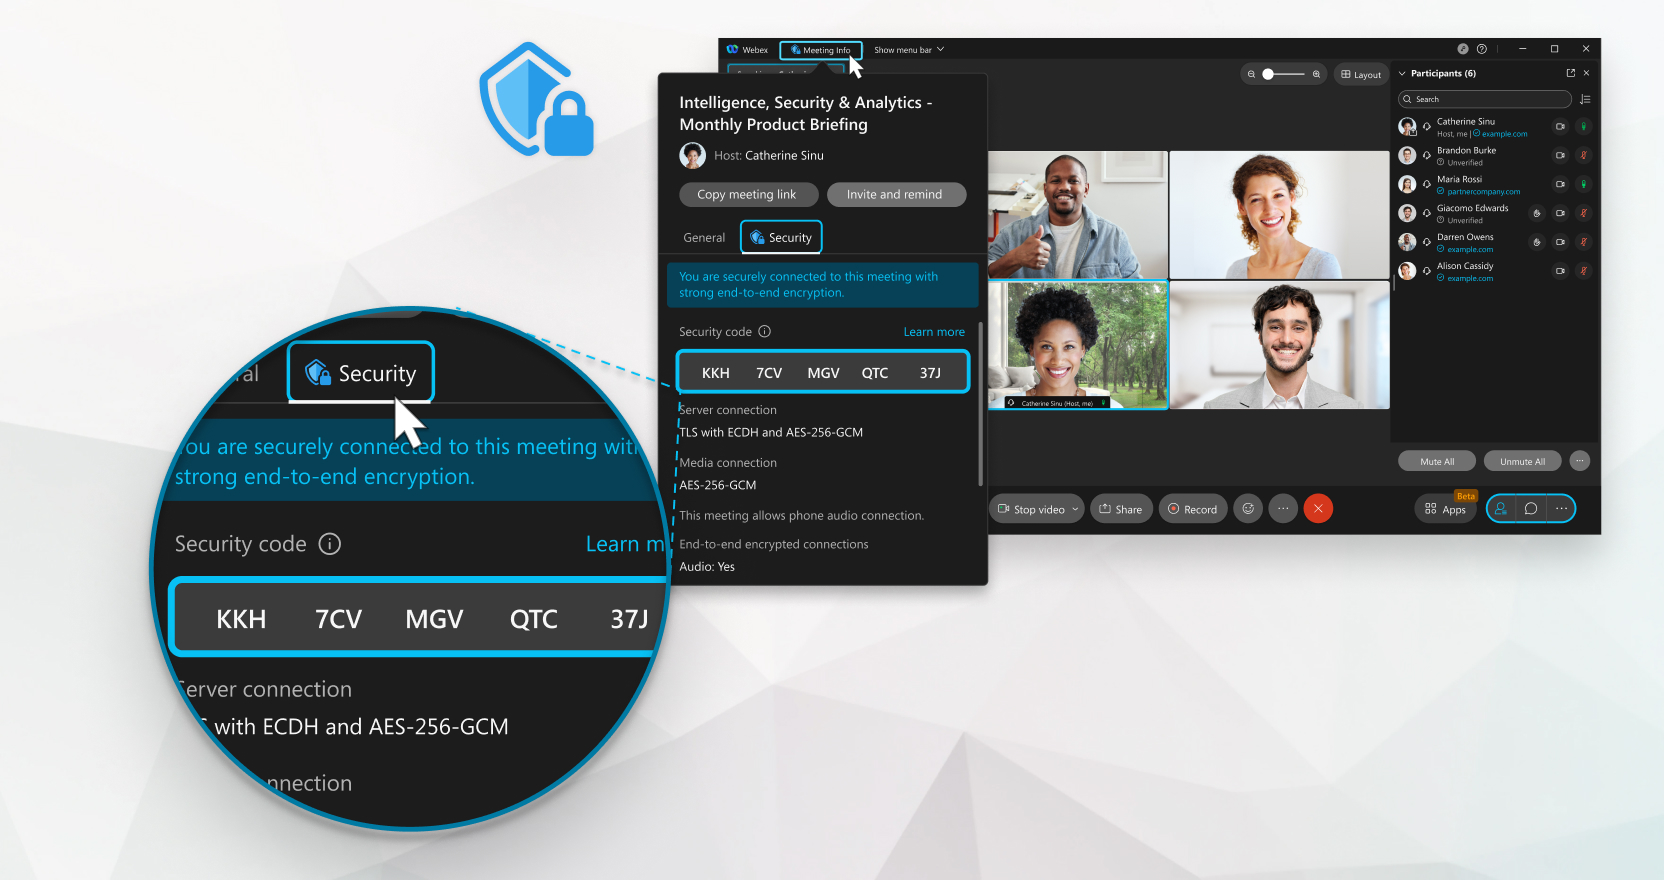
Jos haluat nähdä kokouksen suojaustiedot, napauta  Kokouksen tiedot ja napauta sitten Suo jaus-välilehteä.
-
— Kokous on salattu päästä päähän.
-
 — Yhteys Webex-työpöytäsovelluksen tai Cisco-videolaitteen ja Webex-palvelimen välillä on suojattu, mutta kokousta ei ole salattu päästä päähän.
| 1 |
Kirjaudu sisään Webex-sivustoon. |
| 2 |
Valitse kokouksen vieressä Aloita kokous. |
| 3 |
Isäntänä näet luettelon aulassa odottavista ihmisistä sekä heidän nimensä alla olevat tiedot vahvistustilastaan. Valitse jokaisen henkilön vieressä oleva valintaruutu, jonka haluat hyväksyä kokoukseen, ja valitse sitten Hyvä ksy. 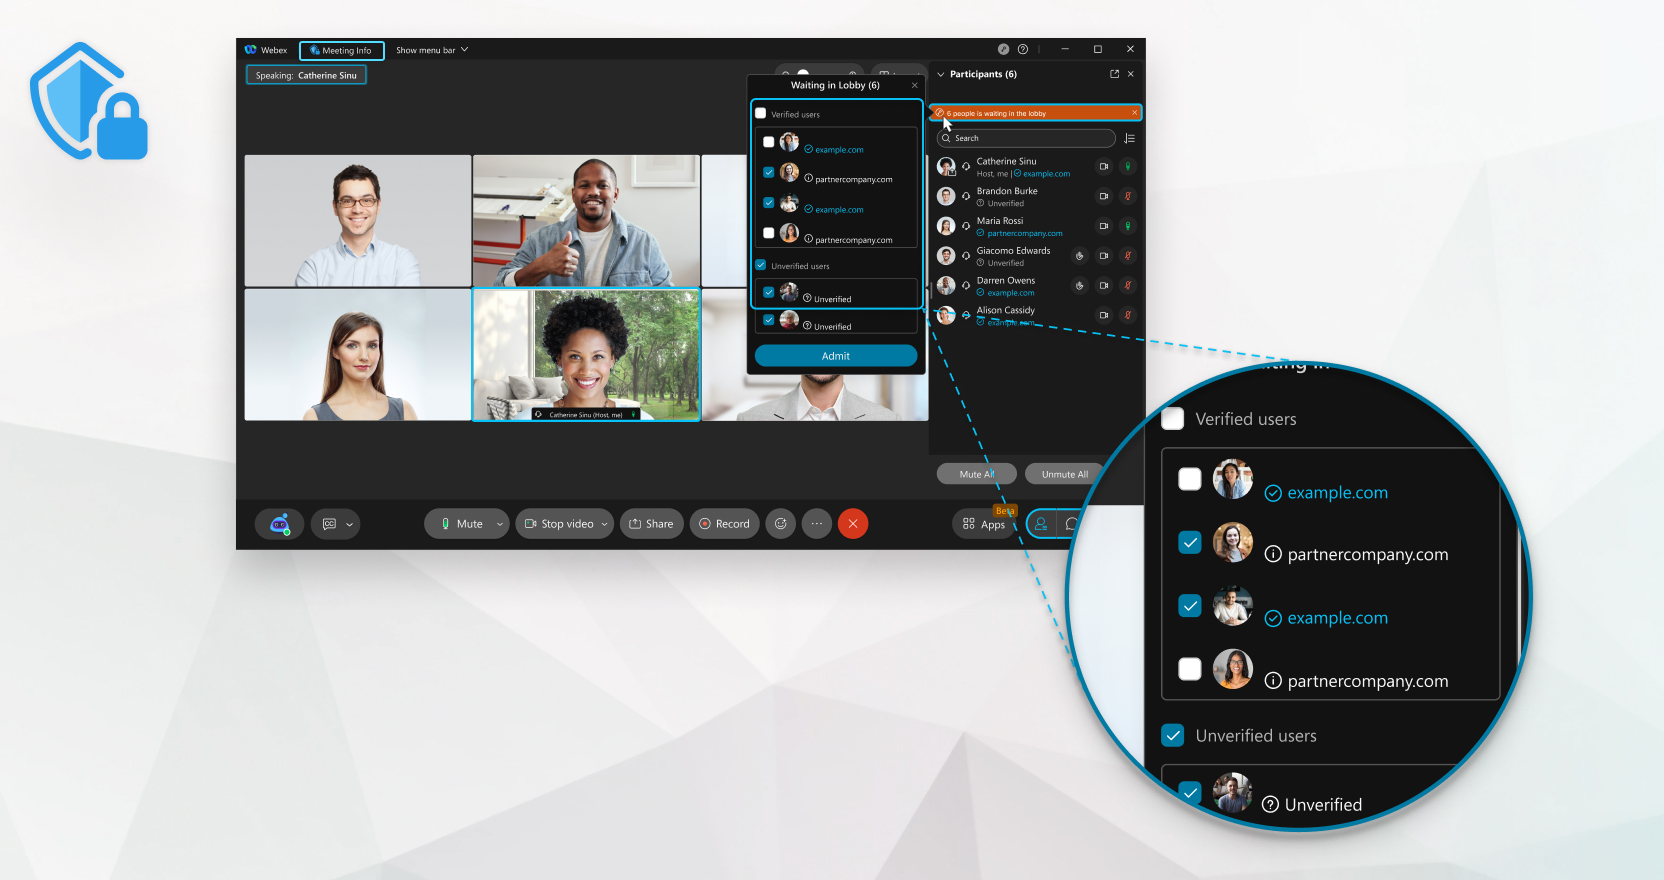
Kokouksen aikana näet kunkin osallistujan tietoturvatiedot napsauttamalla
 minkä tahansa osallistujan nimellä. Voit myös nähdä osallistujien todennustilan Osallistujat-luettelosta.
|
| 4 |
Jos haluat nähdä kokouksen suojaustiedot, napsauta
|
| 5 |
Kokouksen suojauskoodi — Jos haluat varmistaa päästä päähän -salausyhteyden turvallisuuden, ilmoita suojauskoodi kaikille osallistujille joko suullisesti tai Webex-sovelluksen ulkopuolella olevassa viestissä. Kysy kaikilta osallistujilta, näkevätkö he saman koodin kokouksessa. Jos osallistujat eivät näe samaa turvakoodia, pyydä heitä poistumaan kokouksesta ja liittymään uudelleen ja varmista sitten, että heidän suojauskoodinsa vastaa nykyistä koodia. Nykyinen koodi, jonka näet, voi olla päivitetty. Jos ongelmia ilmenee, ota yhteyttä järjestelmänvalvojaan.
|
| 1 |
Kirjaudu sisään Webex-sivustoon. |
| 2 |
Napauta Aloita kokous kokouksen vieressä. |
| 3 |
Isäntänä näet luettelon aulassa odottavista ihmisistä sekä heidän nimensä alla olevat tiedot vahvistustilastaan. Valitse jokaisen henkilön vieressä oleva valintaruutu, jonka haluat hyväksyä kokoukseen, ja napauta sitten Hyvä ksy. Kokouksen aikana näet kunkin osallistujan tietoturvatiedot napauttamalla
minkä tahansa osallistujan nimellä. Voit myös nähdä osallistujien todennustilan Osallistujat-luettelosta.
|
| 4 |
Jos haluat nähdä kokouksen suojaustiedot, napauta
|
| 5 |
Kokouksen suojauskoodi — Jos haluat varmistaa päästä päähän -salausyhteyden turvallisuuden, ilmoita suojauskoodi kaikille osallistujille joko suullisesti tai Webex-sovelluksen ulkopuolella olevassa viestissä. Kysy kaikilta osallistujilta, näkevätkö he saman koodin kokouksessa. Jos osallistujat eivät näe samaa turvakoodia, pyydä heitä poistumaan kokouksesta ja liittymään uudelleen ja varmista sitten, että heidän suojauskoodinsa vastaa nykyistä koodia. Nykyinen koodi, jonka näet, voi olla päivitetty. Jos ongelmia ilmenee, ota yhteyttä järjestelmänvalvojaan.
|


