
Köszönjük visszajelzését.
 Visszajelzés?
Webex CallingJelenleg a Local Gateway két verzióját támogatja:
-
Helyi átjáró
-
Helyi átjáró a Webex számára a kormányzat számára
-
Mielőtt elkezdené, ismerje meg a helyiségalapú nyilvános kapcsolt telefonhálózat (PSTN) és helyi átjáró (LGW) követelményeit. Webex Calling További információt a Cisco Preferred Architecture cím Webex Calling ű témakörben talál.
-
Ez a cikk azt feltételezi, hogy egy dedikált Local Gateway platform működik, nincs meglévő hangkonfiguráció. Ha módosít egy meglévő PSTN átjárót vagy CUBE Enterprise telepítést a helyi átjáró funkcióként való használatraWebex Calling, akkor figyeljen a konfigurációra. Győződjön meg arról, hogy az elvégzett módosítások miatt ne szakítsa meg a meglévő hívásfolyamatokat és funkciókat.
Az eljárások hivatkozásokat tartalmaznak a parancshivatkozási dokumentációra, ahol többet megtudhat az egyes parancsbeállításokról. Minden parancshivatkozási hivatkozás a Webex Man aged Gateways parancsreferenci ára kerül, hacsak másként nem jelezzük (ebben az esetben a parancshivatkozások a Cisco IOSVoice Command Reference menüpontra kerülnek). Mindezeket az útmutatókat a Parancs referenciák Cisco Unified Border Element oldalon érheti el.
A támogatott harmadik féltől származó SBC-kkel kapcsolatos információkért lásd a megfelelő termék referencia-dokumentációt.
Két lehetőség van a helyi átjáró konfigurálására a csomagtartó Webex Calling hoz:
-
Regisztrációs alapú csomagtartó
-
Tanúsítvány alapú csomagtartó
Használja a feladatfolyamatot a regisztrációs alapú helyi átjár ó vagy a Tanú sítványalapú helyi átjár ó alatt a helyi átjáró konfigurálásához a csomagtartóhoz. Webex Calling
A különböző csomagtípusokról további informáci ót a Helyi átjáró használatának megkezd ése című témakörben talál. Végezze el a következő lépéseket a helyi átjárón a parancssori interfész (CLI) segítségével. A munkamenet-kezdeményezési protokollt (SIP) és a Transport Layer Security (TLS) szállítást használjuk a törzs védelméhez, a Secure Real Time Protocol (SRTP) pedig a helyi átjáró és közötti adathordozók védelméhez. Webex Calling
-
Válassza a CUBE lehetőséget helyi átjáróként. A Webex for Government jelenleg nem támogat harmadik féltől származó munkamenet-határellenőrzőket (SBC). A legfrissebb lista áttekintéséhez a Helyi átjáró használatának első lépése című témakörben tal ál.
- Telepítse Cisco IOS az XE Dublin 17.12.1a vagy újabb verzióit az összes Webex for Government Local Gatewayhez.
-
A Webex kormányzati támogatást nyújtó gyökértanúsítvánnyal rendelkező hatóságok listájának áttekintéséhez lásd: Webex for Government for Government (Root Certificate Authority for Webex for Government).
-
A Webex for Government alkalmazásban a Local Gateway külső porttartományaival kapcsolatos részletekért lásd: Hálózati követelmények. Webex for Government (FedRAMP)
A Local Gateway for Webex for Government nem támogatja a következőket:
-
Stun/Ice-Lite a médiaútvonalak optimalizálásához
-
Fax (T.38)
Ha a Webex for Government alkalmazá Webex Calling sban a helyi átjárót szeretne konfigurálni a csomagtartóhoz, használja a következő lehetőséget:
-
Tanúsítvány alapú csomagtartó
Használja a Tanú sítványalapú helyi átjáró alatti feladatfolyamatot a törzs helyi átjárójának konfigurálásáhozWebex Calling. A tanúsítványalapú helyi átjáró konfigurálásáról további részleteket a Tanúsítványalapú törzs konfigurálása című témakörben tal Webex Calling ál.
Kötelező a FIPS-kompatibilis GCM titkosítók konfigurálása a Webex for Government Local Gateway támogatásához. Ha nem, a hívás beállítása sikertelen. A konfigurációs részletekért lásd: Tanúsítvány Webex Callingalapú törzs konfigur álása.
A Webex for Government nem támogatja a regisztrációs alapú helyi átjárót.
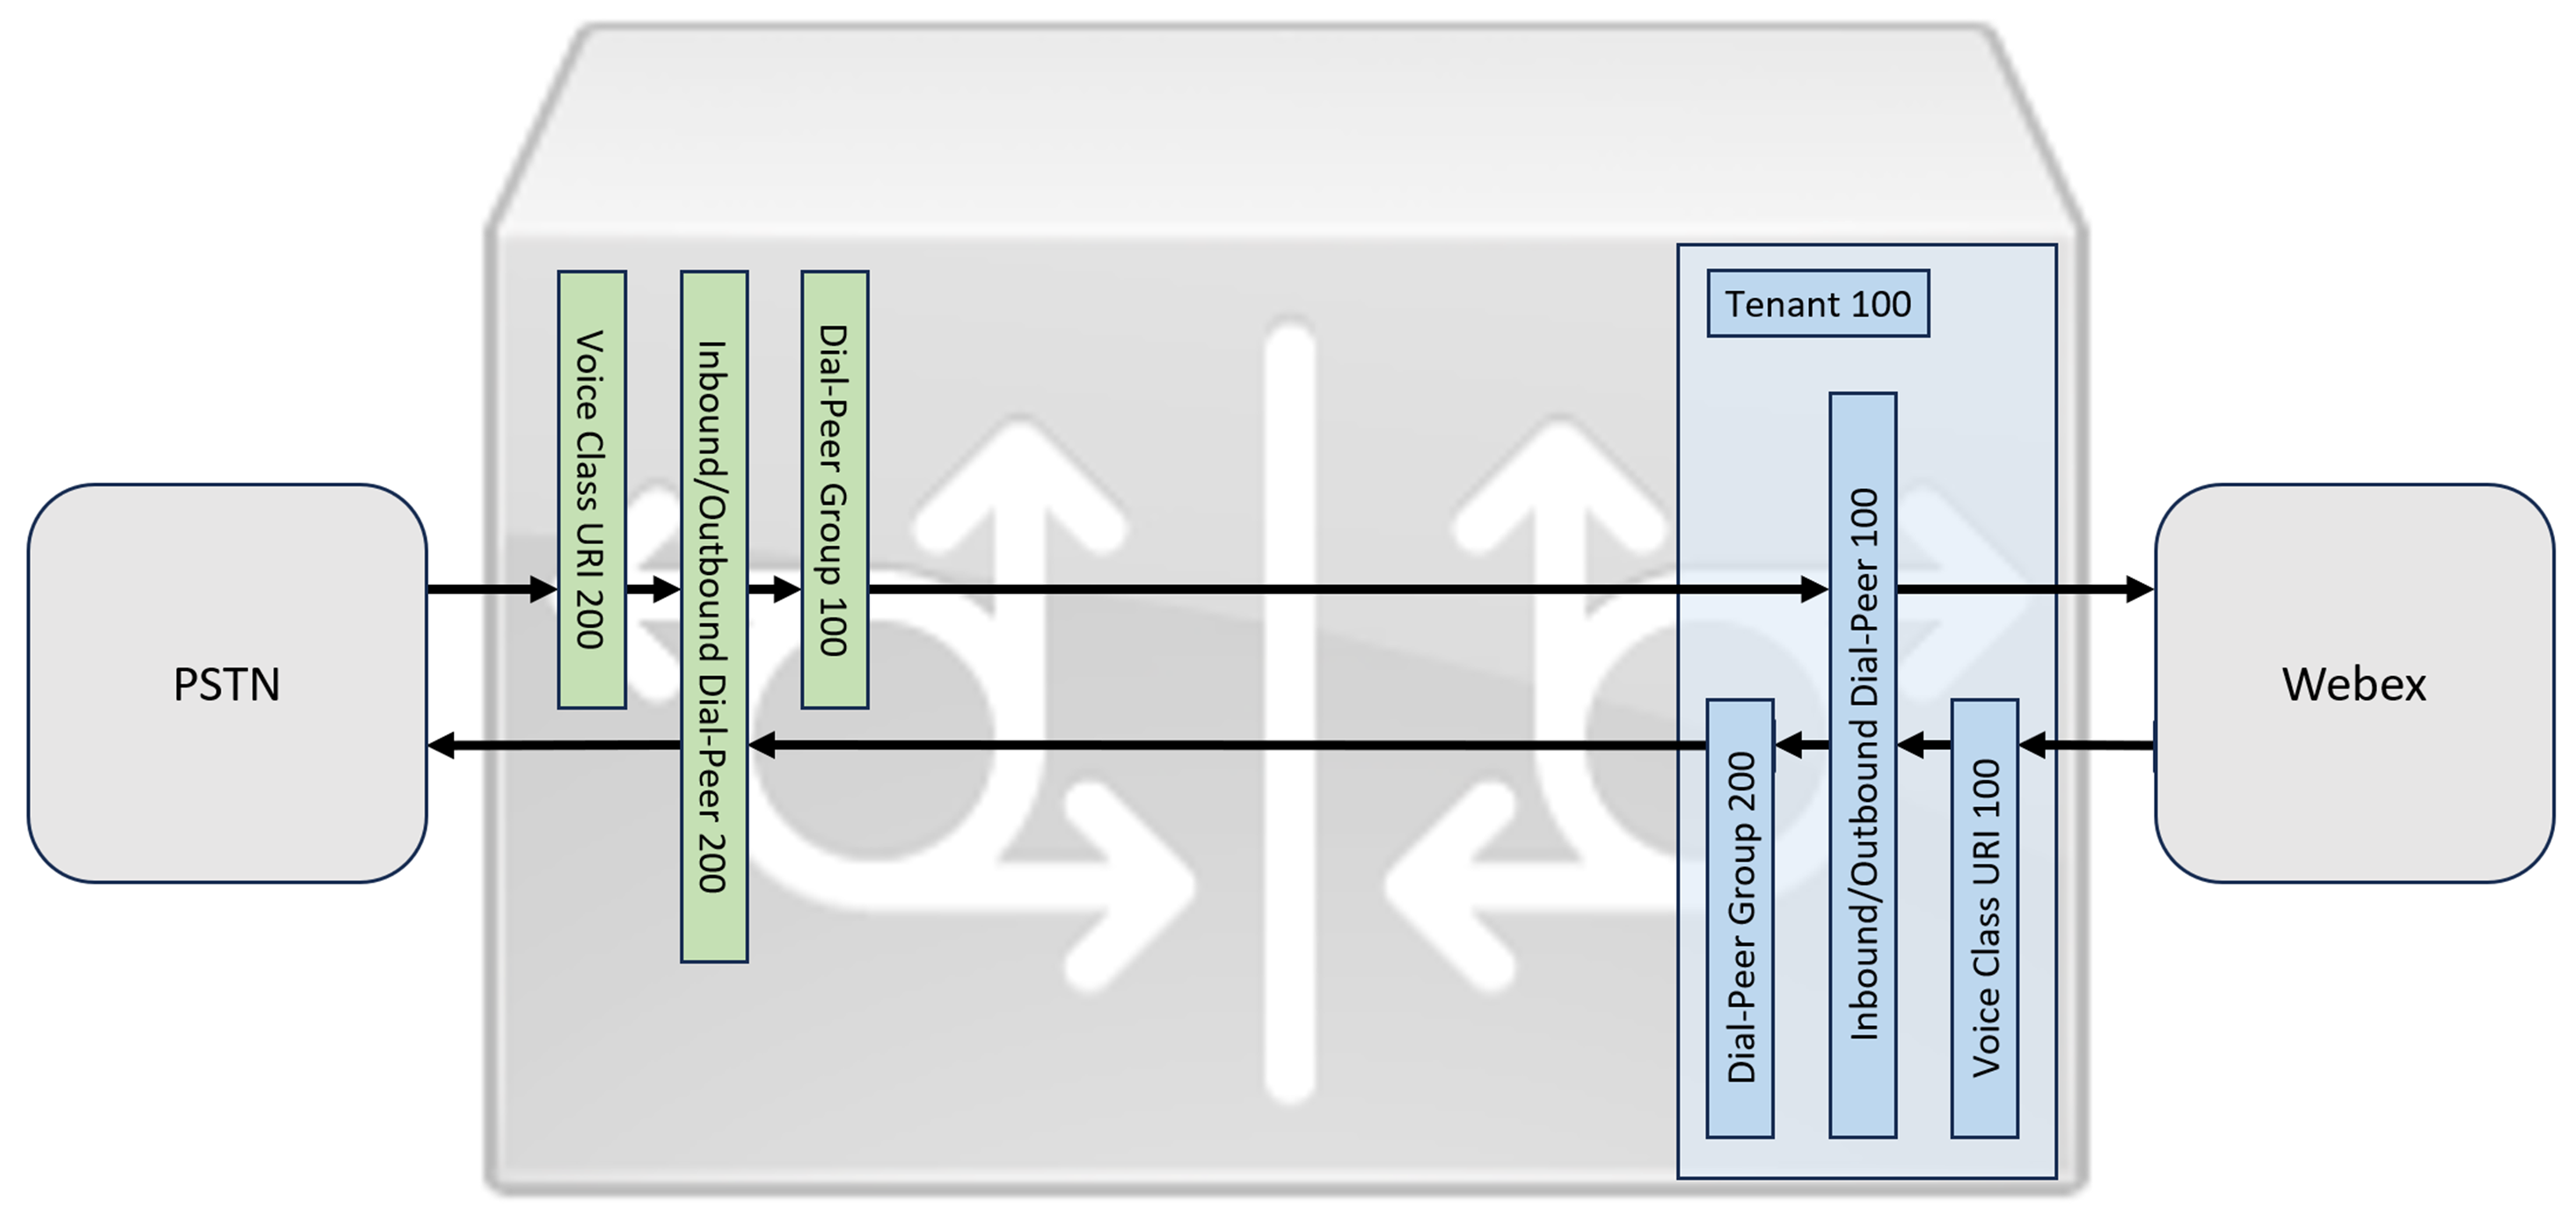
Ez a szakasz leírjaWebex Calling, hogyan konfigurál Cisco Unified Border Element hat egy (CUBE) helyi átjáróként a regisztráló SIP-törzs használatával. A dokumentum első része szemlélteti, hogyan konfigurálhat egy egyszerű PSTN átjárót. Ebben az esetben a PSTN-ről érkező összes hívás a PSTN-re irány ul, és az Webex Calling összes hívást a PSTN- Webex Calling re irányítják. Az alábbi kép kiemeli ezt a megoldást és a követendő magas szintű hívás-útválasztási konfigurációt.
Ebben a kialakításban a következő fő konfigurációkat használják:
-
hangosztályú bérlők: Trunk-specifikus konfigurációk létrehozására szolgál.
-
hangosztály uri: SIP-üzenetek osztályozására szolgál egy bejövő tárcsázó kiválasztásához .
-
bejövő dial-peer: A bejövő SIP üzenetek kezelését biztosítja, és egy dial-peer csoport segítségével határozza meg a kim enő útvonalat.
-
dial-peer csoport: Meghatározza a tovább hívások útválasztásához használt kimenő tárcsázási társaikat.
-
kimenő dial-peer: Kezeli a kimenő SIP üzeneteket, és a kívánt célhoz irányítja őket .
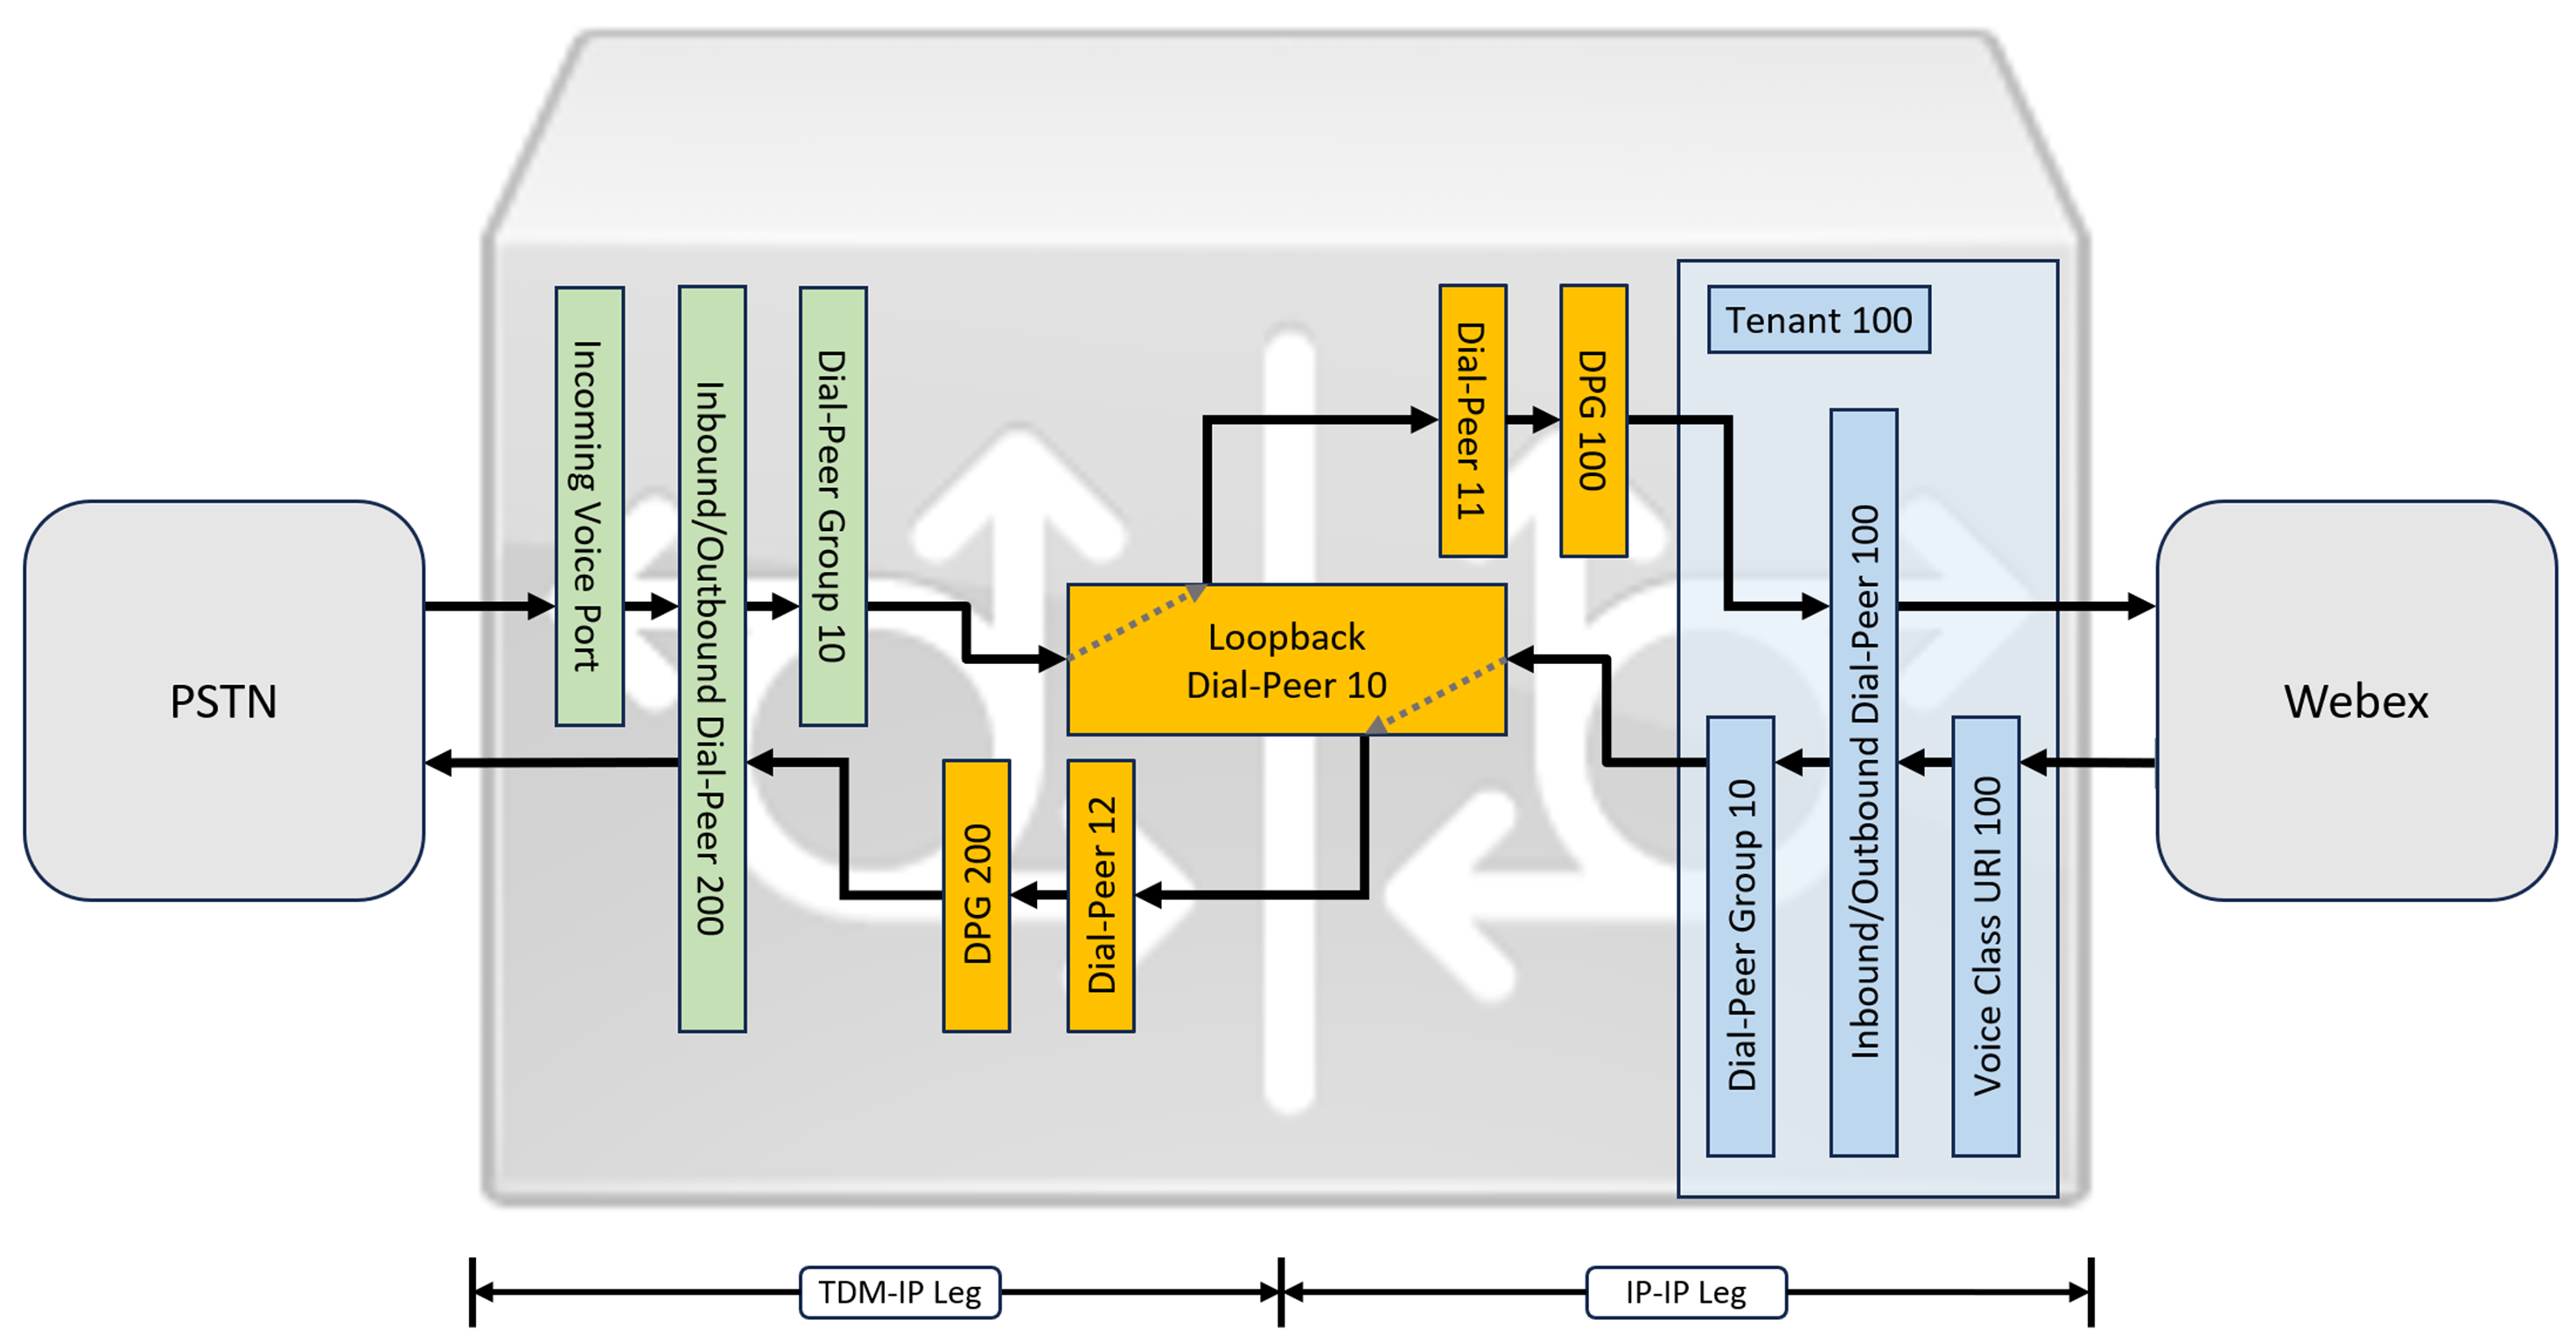
Az Interactive Connectivity Establishment (ICE) és a TDM (Time Division Multiplexing) ISDN áramkörökkel végzett Webex Calling médiaoptimalizáláshoz kétlábú hívás-útválasztási folyamatot kell használni.
Míg az IP és a SIP a PSTN csomagok alapértelmezett protokolljaivá váltak, a TDM (Time Division Multiplexing) ISDN áramkörök továbbra is gyakoriak, és teljes mértékben támogatják őket. Webex Calling A TDM-IP hívásfolyamatok médiaoptimalizálásának engedélyezéséhez az Interactive Connectivity Establishment (ICE) funkciót kell használnia, amely lehetővé teszi a végpontok számára a közvetlen médiaútvonalak tárgyalását.
Ennek az optimalizálásnak a elérése kétlépcsős hívás-útválasztási folyamatot igényel. Ez a megközelítés módosítja a szab ványos útválasztási konfigurációt azáltal, hogy bevezeti a belső loop-back dial-peer halmazát a PSTN törzsek közöttWebex Calling, amint azt az alábbi kép szemlélteti.
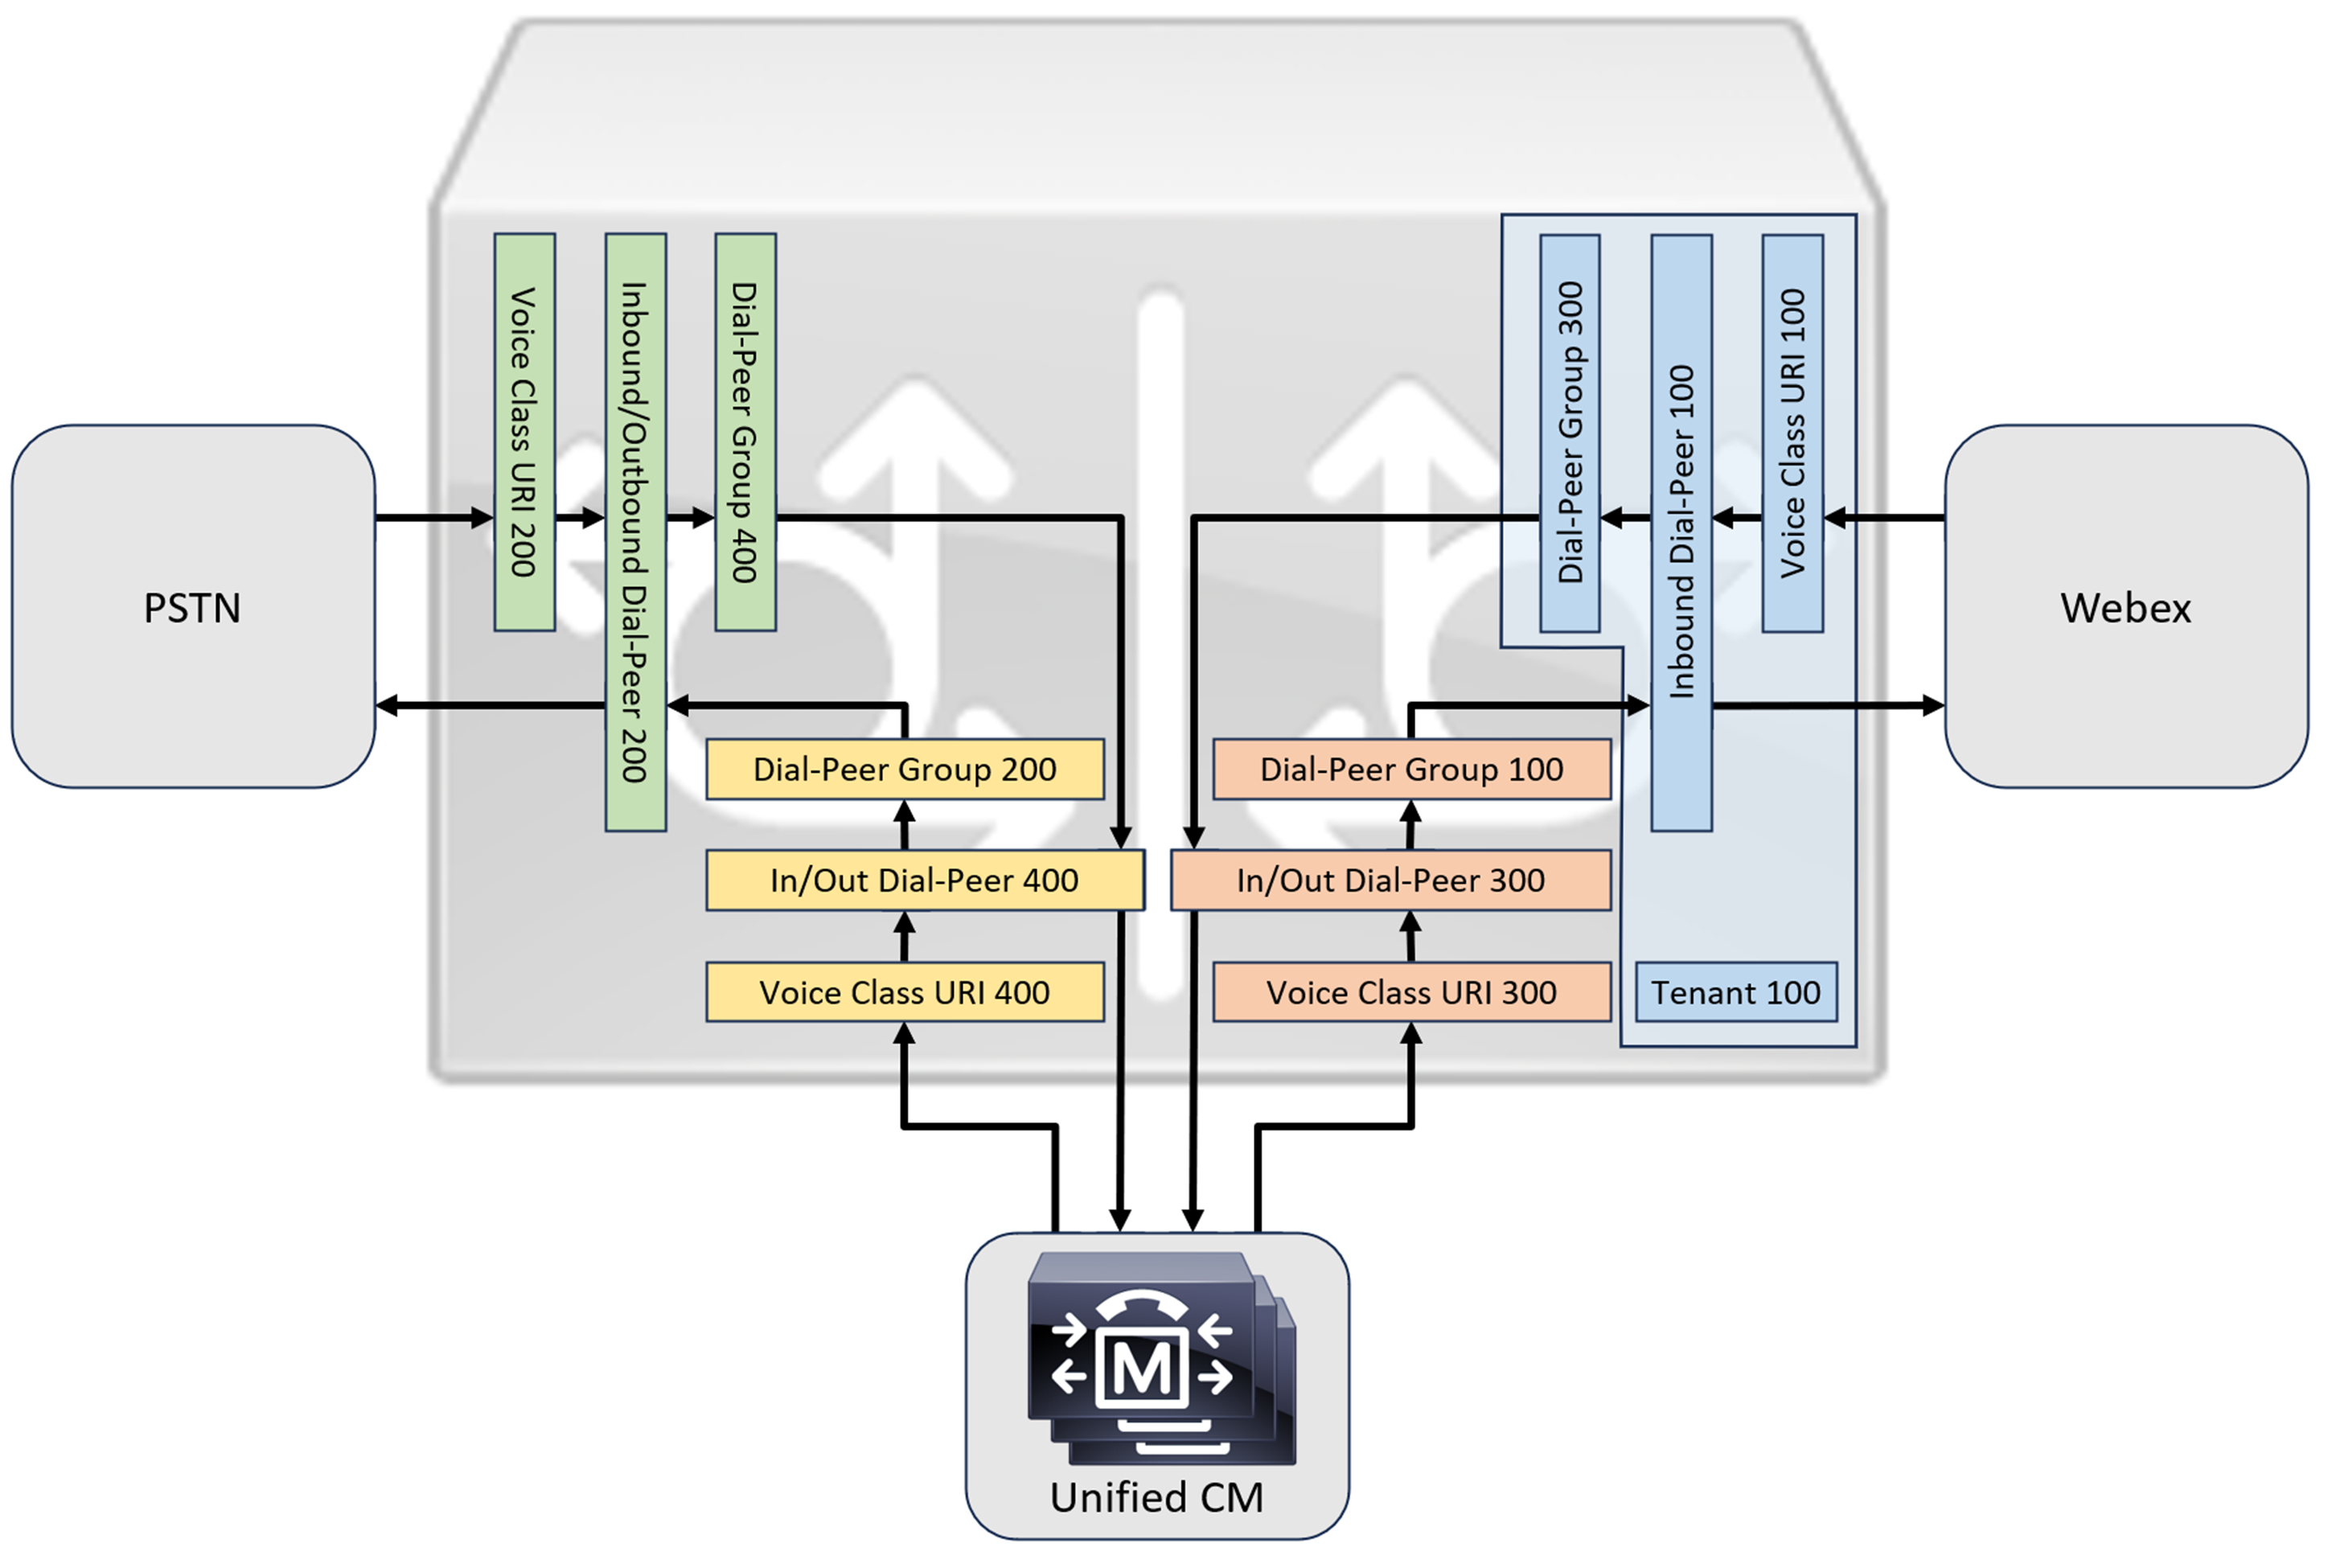
Helyszíni Cisco Unified Communications Manager megoldás csatlakoztatá Webex Calling sakor az egyszerű PSTN-átjáró konfigurációt használhatja alapalapként az alábbi ábrán ábrázolt megoldás létrehozásához. Ebben az esetben az Unified Communications Manager központosí tott útválasztást és kezelést biztosít az összes PSTN és hívás számára. Webex Calling
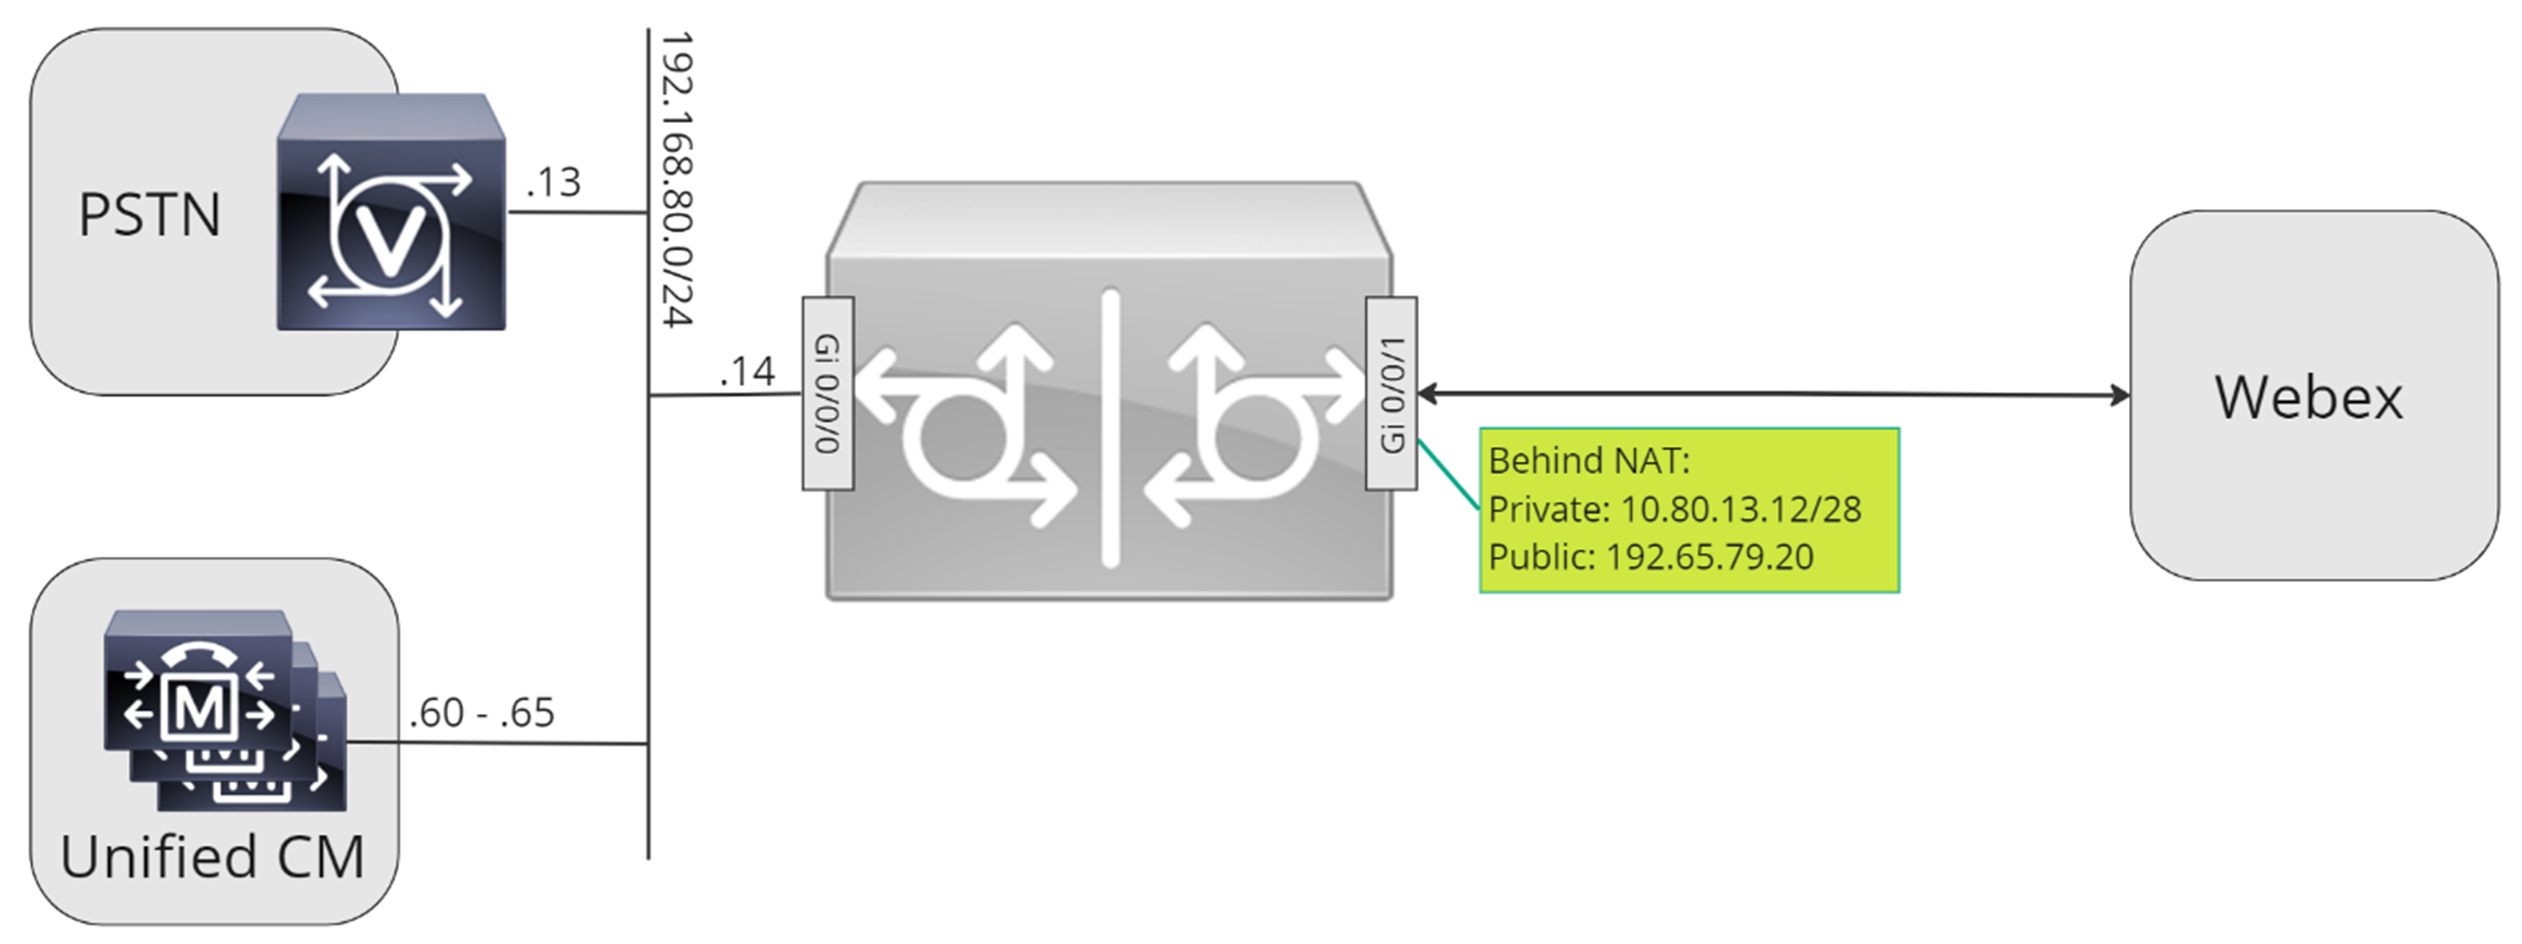
Ebben a dokumentumban a következő képen ábrázolt állomásneveket, IP-címeket és interfészeket használjuk.
Használja a dokumentum többi részében található konfigurációs útmutatót a helyi átjáró konfigurációjának az alábbiak szerint fejezheti be:
-
1. lépés: A router alapszintű csatlakoztatásának és biztonságának konfigurálása
-
2. lépés: Trunk konfigur Webex Calling álása
A kívánt architektúrától függően kövesse az alábbiakat:
-
3. lépés: A helyi átjáró konfigurálása a SIP PSTN törzsszel
-
4. lépés: Helyi átjáró konfigurálása meglévő Unified CM környezettel
Vagy:
-
3. lépés: A helyi átjáró konfigurálása a TDM PSTN csomagtartóval
Alapszintű konfiguráció
A Cisco router helyi átjáróként történő előkész ítésének első lépése egy alapkonfiguráció létrehozása, amely biztosítja a platformot Webex Calling és létrehozza a kapcsolatot.
-
Minden regisztrációs alapú Local Gateway telepítéshez Cisco IOS XE 17.6.1a vagy újabb verzió szükséges. Cisco IOS17.12.2 vagy újabb javasolt. Az ajánlott verziókat lásd a Cisco Software Research oldalán. Keresse meg a platformot, és válassza ki a javasolt kiadások egy ikét.
-
Az ISR4000 sorozatú routereket egységes kommunikációs és biztonsági technológiai licencekkel kell konfigurálni.
-
A Catalyst Edge 8000 sorozatú hangkártyákkal vagy DSP-kkel felszerelt routerek DNS Advantage licencelést igényel nek. A hangkártya vagy DSP nélküli routerek minimális DNS Essentials licencelést igényelnek.
-
-
Készítsen alapkonfigurációt platformjához, amely megfelel az üzleti irányelveinek. Külön ösen konfigurálja és ellenőrizze a következőket:
-
NTP
-
ACLs
-
Felhasználói hitelesítés és távoli hozzáférés
-
DNS
-
IP útválasztás
-
IP-címek
-
-
A hálózatnak IPv4 címet Webex Calling kell használnia.
-
Töltse fel a Cisco root CA-csomagot a helyi átjáróba.
A bérlőoldal konfigurálásakor a csatlakozáshoz csak SRV-alapú Webex Calling címek támogatottak.
Konfiguráció
| 1 |
Győződjön meg arról, hogy érvényes és útválasztható IP-címeket rendel-e a 3. réteg bármely interfészhez, például:
|
| 2 |
Védje a regisztrációs és STUN hitelesítő adatokat a routeren szimmetrikus titkosítással. Az elsődleges titkosítási kulcsot és titkosítási típust a következőképpen konfigurálja
|
| 3 |
Hozzon létre egy helyőrző PKI megbízhatópontot. Ezt a megbízhatósági pontot igényli a TLS későbbi konfigurálásához. Regisztrációs alapú csomagok esetében ez a megbízhatósági pont nem igényel tanúsítványt - ahogyan azt a tanúsítványalapú csomagtartóhoz szükséges. |
| 4 |
Engedélyezze a TLS1.2 exkluzivitást, és adja meg az alapértelmezett megbízhatósági pontot a következő konfigurációs parancsokkal. Frissítse a szállítási paramétereket, hogy megbízható, biztonságos kapcsolatot biztosítson a regisztrációhoz: A
|
| 5 |
Telepítse a Cisco root CA-csomagot, amely tartalmazza az Identrust Commercial Root CA1 tanúsítványt. Webex Calling A crypto pki trustpool import clean url paranccsal töltse le a root CA-csomagot a megadott URL-ről, és törölje az aktuális CA trustpoolot, majd telepítse az új tanúsítványcsomagot: Ha proxyt kell használnia az internethez való hozzáféréshez HTTPS-en keresztül, akkor a CA csomag importálása előtt adja hozzá a következő konfigurációt: ip http kliens proxy-szerver yourproxy.com proxy-port 80 |
| 1 |
Hozzon létre egy regisztrációs alapú PSTN-csomagot a Vezérlőközpontban lévő meglévő helyhez. Jegyezze fel a csomagtartó létrehozását követően megadott csomag tartó információkat. Az ábrán kiemelt részleteket az útmutató konfigurációs lépéseiben használjuk. További információt a Hálózatok, ú tvonalcsoportok és tárcsázási tervek konfigurálása című témak örben talál Webex Calling. 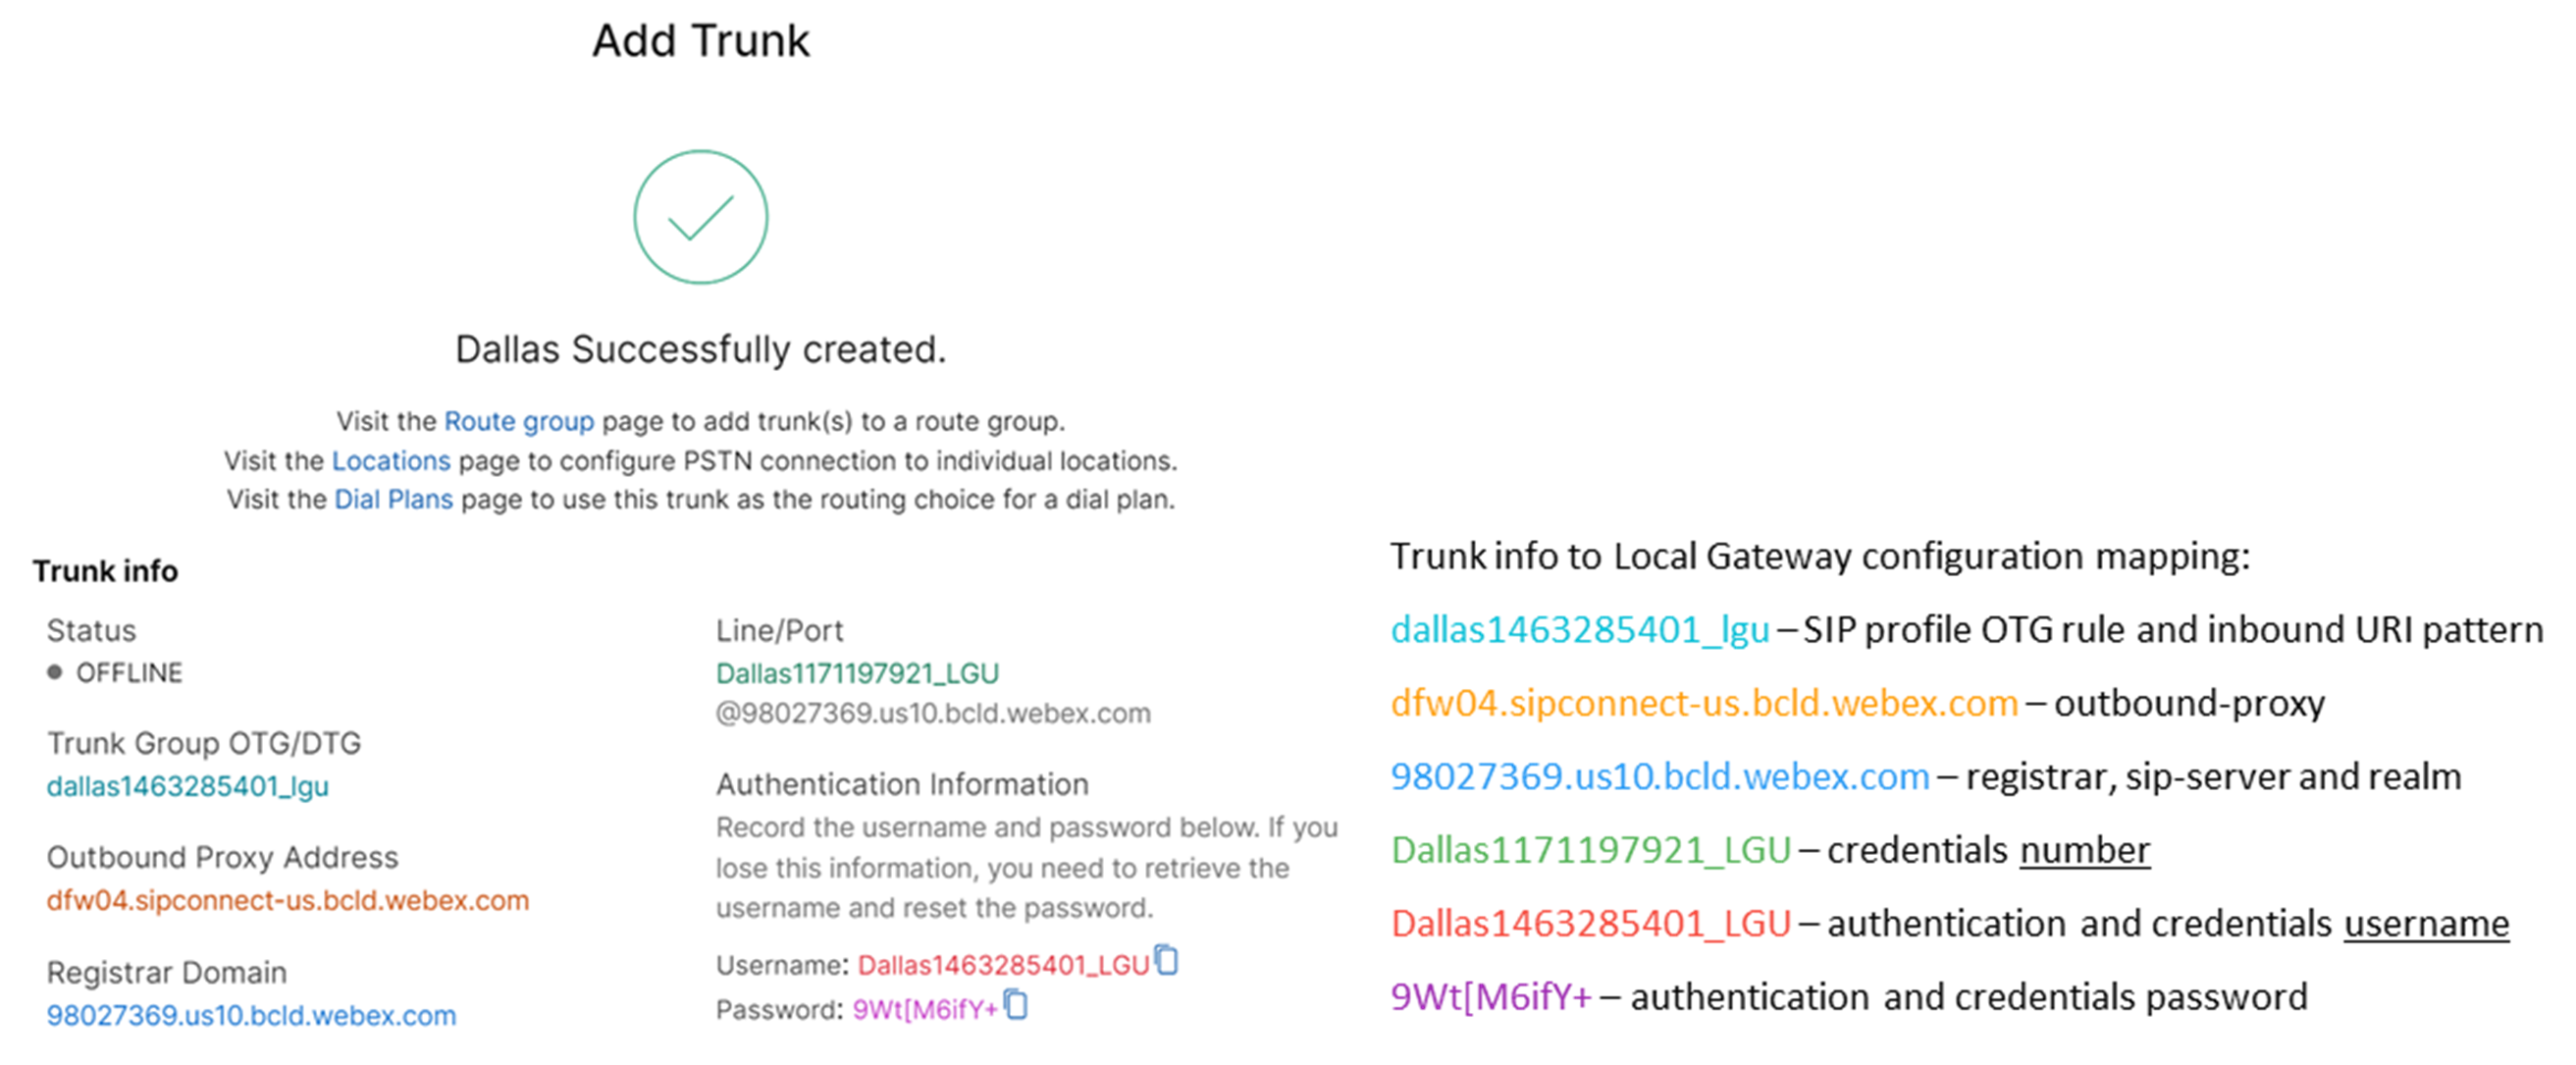
|
| 2 |
Írja be a következő parancsokat a CUBE Webex Calling helyi átjáróként történő konfigurálásához: Íme a konfiguráció mezőinek magyarázata:
Enged Cisco Unified Border Element élyezze a (CUBE) funkciókat a platformon. média statisztikákLehetővé teszi a médiafigyelést a helyi átjárón. média tömeges statisztikákLehetővé teszi, hogy a vezérlősík felmérje az adatsíkot a tömeges hívások statisztikáihoz. Ezekről a parancsokról további információt a Média című témakör ben tal ál. engedélyezett kapcsolatok sip-től sip-raEngedélyezze a CUBE alapvető SIP back-to-back felhasználói ügynö k funkcióit. További információt a Kapcsolatok engedélyezése című té makörben tal ál. Alapértelmezés szerint a T.38 faxszállítás engedélyezve van. További információt a t38 faxprotokoll (hangszolgáltatás) című témakörben talál. Globálisan engedélyezi a STUN (UDP munkamenet-áthaladását NAT- en keresztül).
További információt a kábítóáramlásadat-ügynök- azonosító és a kábítóáramlásadatok megosztott titkos című témakörben tal ál. aszimmetrikus hasznos teher teljesKonfigurálja a SIP aszimmetrikus hasznos terhelési támogatását mind a DTMF, mind a dinamikus kodek hasznos terhelésekhez. További információt az aszimmetrikus hasznos terhelés című témakörben tal ál. kényszerített korai ajánlatA helyi átjárót arra kényszeríti, hogy SDP-információkat küldjön a kezdeti INVITE-üzenetben, a helyett, hogy a szomszédos társ visszaigazolására várna. Erről a parancs ról további információt a korai ajánlat című témakör ben talál. |
| 3 |
Konfigurálja a 100-as hangosztályú kodeket, amely a G.711 kode ket csak az összes csomagtartóhoz engedélyezi. Ez az egyszerű megközelítés a legtöbb telepítéshez alkalmas. Szük ség esetén további kódektípusok is hozzáadhatók a listához, amelyeket mind az eredeti, mind a végző rendszerek támogatnak. A DSP modulok használatával történő átkódolást magában foglaló összetettebb megoldá sok támogatottak, de ebben az útmutatóban nem szerepelnek. Íme a konfiguráció mezőinek magyarázata: hangosztályú kodek 100Csak előnyben részesített kodekek engedélyezésére szolgál a SIP törzshívásokhoz. További információt a hangosztályú kodek című témakörben talál. |
| 4 |
Konfigur álja a hangosztály stun-use 100 beállí tását az ICE engedélyezéséhez a csomagtartóban. Webex Calling Íme a konfiguráció mezőinek magyarázata: kábító használat ice liteAz Ice-Lite engedélyezésére szolgál minden tárcsázó számára, hogy lehetőség Webex Calling szerint lehetővé tegye a médiaoptimalizálást . További információt a hangosztály kábító használata és a kábítás használata ice lite című témakörben talál. A média optimalizálását lehetőség szerint tárgyalják. Ha egy hívás felhőalapú médiaszolgáltatásokat igényel, például felvételt, akkor a hordozó nem optimalizálható. |
| 5 |
Konfigurálja a média titkosítási házirendet a Webex forgalomhoz. Íme a konfiguráció mezőinek magyarázata: hangosztály srtp-crypto 100A CUBE egyetlen SRTP titkosítási csomag SHA1_80 ként adja meg az SDP-ben az ajánlat- és válaszüzenetekben. Webex Callingcsak támogatja SHA1_80. További információt az srtp-crypto hangosztály című témakörben talál. |
| 6 |
Konfiguráljon egy mintát a helyi átjáró törzsére irányuló hívások azonosításához a céltörzs paramétere alapján: Íme a konfiguráció mezőinek magyarázata: Voice class uri 100 sipOlyan mintát határoz meg, amely megfelel a bejövő SIP-meghívásnak a bejövő törzs tárcsázási tárcsákkal. A minta megadásakor használja a dtg= értéket, majd a Trunk OTG/DTG értékét a vezérlőközpontban megadott törzs létrehozásakor. További információt a hangosztály uri című témakörben talál. |
| 7 |
Konfigur álja a 100-as SIP-profil t, amely a SIP-üzenetek módosítására szolgál, mielőtt azokat elküldjükWebex Calling.
Íme a konfiguráció mezőinek magyarázata:
Az Egyesült Államok vagy a kanadai PSTN szolgáltató felajánlhatja a hívóazonosító ellenőrzését spam és csalási hívások esetén, a cikk Spam vagy csalási hívás jel zésében említett további konfigurációval. Webex Calling |
| 8 |
A csomag Webex Calling tartó konfigurálása: |
| 9 |
A hálózati eszközök, például a CUBE konfigurálásához és a Session Initiation Protocol (SIP) fejlécek továbbításához, amelyeket az eszköz nem dolgoz fel, használja ezeket a parancsokat. Ezek a parancsok lehetővé teszik az eszköz számára, hogy átjusson a nem támogatott SIP-fejléceken, beleértve a geo-location fejléceket és a PIDF-LO (Presence Information Data Format - Location Object) a helyi átjárón. Ez a funkció támogatja a Nomadic E911 szolgáltatásokat, mivel biztosítja a kritikus helyadatok megfelelő megőrzését és továbbítását. |
Miután meghatározta a bérlő 100- at, és konfigurálta a SIP VoIP tárcsá zási tárcsázást, az átjáró TLS kapcsolatot indít el. Webex Calling Ezen a ponton a hozzáférési SBC bemutatja tanúsítványát a helyi átjárónak. A Helyi átjáró a Webex Calling hozzáférési SBC tanúsítványt a korábban frissített CA gyökércsom ag segítségével ellenőrzi. Ha a tanúsítvány felismerésre kerül, állandó TLS-munkamenet jön létre a helyi átjáró és a Webex Calling hozzáférési SBC között. A helyi átjáró ezután ezt a biztonságos kapcsolatot használhatja a Webex hozzáfér ési SBC-ben való regisztrációhoz. Ha a regisztrációt hitelesítés megtámadják:
-
A válasz ban a hitel esítő adatok konfigurációjában szereplő felhasználó név, jelszó és birodal mi paraméterek kerülnek felhasznál ásra.
-
A 100-as sip profil módosítási szabályai a SIPS URL-t SIP-re konvertálják vissza.
A regisztráció akkor sikeres, ha 200 OK érkezik a hozzáférési SBC-től.

Miután felépítette a csomagtartó Webex Calling t, a következő konfigurációval hozhat létre egy nem titkosított törzset egy SIP-alapú PSTN-szolgáltató felé:
Ha a Szolgáltató biztonságos PSTN csomagtartót kínál, akkor a csomagtartó esetében a fent le írt hasonló konfigurációt követheti. Webex Calling A CUBE támogatja a biztonságos hívásátirányítást.
Ha TDM-/ISDN PSTN csomagtartót használ, ugorjon a következő szakaszra A Helyi átjáró konfigurálása TDM PSTN csomagtartóval.
| 1 |
Konfigurálja a következő hangosztály uri-t a bejövő hívások azonosításához a PST N törzsből: Íme a konfiguráció mezőinek magyarázata: Voice class uri 200 sipOlyan mintát határoz meg, amely megfelel a bejövő SIP-meghívásnak a bejövő törzs tárcsázási tárcsákkal. A min ta megadásakor használja az IP PSTN átjáró IP-címét. További információt a hangosztály uri című témakörben talál. |
| 2 |
A következő IP PSTN dial-peer konfigurálása: Íme a konfiguráció mezőinek magyarázata: Megh atároz za a 200- as címkével ellátott VoIP tárcsázó társat, és értelmes leírást ad a kezelés és a hibaelhárítás megkönnyítése érdekében. További információért lásd: tár csázó hang. rendeltetési minta BAD.BADA kimenő hívások bejövő tár scsoport használatával történő irányításakor próbázott célmintázatra van szükség. Ebben az esetben bármilyen érvényes rendeltetési minta használható. További információt a rendeltetési minta (interfész) című témakörben talál. munkamenet-protokoll sipv2Azt adja meg, hogy ez a tárcsázó kezelje a SIP-híváslakat. További információt a munkamenet- protokoll (tárcsázó tárcsázó) című té makörben tal ál. munkamenet cél ipv4:192.168.80.13Megadja a PSTN-szolgáltatónak küldött hívások cél címét. Ez lehet IP-c ím vagy DNS-gazdanév. További információt a mun kamenetcél (VoIP-tárcsázási partner) című témak örben talál. bejövő uri 200- on keresztülMeghatározza azt a hangosztályt, amely a bejövő hívások ehhez a tárcsázáshoz való összehangolására szolgál az INVITE VIA fejléc URI segítségével. További információt a bejövő url című témakörben tal ál.
hangosztályú sip asserted-id pai
(Opcionális) Bekapcsolja a P-Asserted-Identity fejlécfeldolgozást, és szabályozza, hogyan használják ezt a PSTN törzs esetében . Ha ezt a parancsot használja, a kimenő F rom és P-Asserted-Identity fejlécekhez a bejövő dial-peer által megadott hívó fél azonosítóját használja. Ha ezt a parancsot nem használja, a bejövő dial-peer által megadott hívó fél azonosítóját használja a kimenő From és a Távoli part-ID fejléc ekhez. További információt a hangosztályú sip asserted-id című témakörben talál .
kötővezérlő forrás-interfész Gigab
iteThernet0/0/0
Konfigurálja a forrás felületet és a hozzá tartozó IP-címet a PSTN-hez küldött üzenetekhez. További információt a kötés című témakör ben tal ál. összekötő médiaforrás-interfész Gig abiteThernet0/0/0Konfigurálja a forrás felületet és a hozzárendelt IP-címet a PSTN-hez küldött adathordozókhoz. További információt a kötés című témakör ben tal ál. hangosz tályú kodek 100Konfigurálja a dial-peer programot a 100-as közös kodek szűrőlistájának használatához. További információt a hangosztályú kodek című témakörben talál . dtmf-relé rtp-nteAz RTP-NTE (RFC2833) a hívási szakaszon várható DTMF képességként határozza meg. További információt a DTMF Relay (Voice over IP) című témakörben talál. semmit semLetiltja a hangtevékenység ész lelését. További információt a vad (tárcsázó) című témakörben talál. |
| 3 |
Ha a helyi átjárót úgy konfigurálja, hogy csak a PSTN és a PSTN közötti hívásokat irányítsa, adja hozzá Webex Calling a következő hívásátirányítási konfigurációt. Ha a helyi átjárót Unified Communications Manager platformmal konfigurálja, ugor jon a következő szakaszra. |
Miután felépítette a csomagtartótWebex Calling, a következő konfigurációval hozzon létre egy TDM csomagtartót a PSTN szolgáltatáshoz, amely visszahívás-útválasztással rendelkezik, hogy lehetővé tegye a médiaoptimalizálást a Webex hívási szakaszon.
Ha nem igényel IP-adathordozóoptimalizálást, kövesse a SIP PSTN törzs konfigurációs lépéseit. A PSTN VoIP dial-peer helyett hangportot és POTS tárcsázót használjon (a 2. és 3. lépésben látható módon).
| 1 |
A loop-back dial-peer konfiguráció dial-peer csoportokat és hívásátirányító címkéket használ annak biztosítására, hogy a hívások helyesen haladjanak át a Webex és a PSTN között, hívásátirányítási hurkok létrehozása nélkül. Konfigurálja a következő fordítási szabályokat, amelyek a hívásátirányítási címkék hozzáadásához és eltávolításához használhatók: Íme a konfiguráció mezőinek magyarázata: hangfordítási szabályA szabályokban definiált reguláris kifejezéseket használ a hívásátirányítási címkék hozzáadásához vagy eltávolításához. A túlzott dekadikus számjegyek („A”) a hibaelhárítás egyértel műségének növelésére szolgálnak. Ebben a konfigurációban a 100 fordítási profil által hozzáadott címke a visszacsatoló tárcsázáson keresztül irányítja a hívásokat a PSTN Webex Calling felé. Hasonlóképpen, a translation-profile 200 által hozzáadott címke a PSTN-ről történő hívá sok irányítására szolgál. Webex Calling A 11. és 12. fordítási profilok eltávolítják ezeket a címkéket, mielőtt hívásokat küldenek a Webex, illetve a PSTN csomagokba. Ez a példa feltételezi, hogy az úgynevezett szá Webex Calling mok +E.164 formátumban jelennek meg. A 100. szabály eltávolítja a vezető+-t, hogy érvényes hívószámot tartson fenn. A 12. szabály ez után nemzeti vagy nemzetközi útválasztási számjegyet ad hozzá a címke eltávolításakor. Használjon számjegy eket, amelyek megfelelnek a helyi ISDN nemzeti tárcsázási tervnek. Ha a szá Webex Calling mokat nemzeti formátumban jeleníti meg, módosítsa a 100. és 12. szabályt úgy, hogy egyszerűen hozzáadhassa és távolítsa el az útválasztási címkét . További információt a hangfordítási profil és a hangfordítási szabály című témakör ben tal ál. |
| 2 |
Konfigurálja a TDM hanginterfész portokat a használt törzstípus és protokoll szerint. További információt az ISDN PRI konfigurálása című témakörben talál. Például egy eszköz 2-es NIM nyílásába telepített Primary Rate ISDN interfész alap konfigurációja a következ őket tartalmazhatja: |
| 3 |
A következő TDM PSTN dial-peer konfigurálása: Íme a konfiguráció mezőinek magyarázata: Megh atározza a 200-as címkével ellátott VoIP tárcsázó társat, és értelmes leírást ad a kezelés és a hibaelhárítás megkönny ítése érdekében. További információért lásd: tár csázó hang. rendeltetési minta BAD.BADA kimenő hívások bejövő tár scsoport használatával történő irányításakor próbázott célmintázatra van szükség. Ebben az esetben bármilyen érvényes rendeltetési minta használható. További információt a rendeltetési minta (interfész) című témakörben talál. fordítási profil bejövő 200Hozzárendeli azt a fordítási profilt, amely hívásátirányítási címkét ad hozzá a bejövő hívott számhoz. közvetlen befelé irányuló tárcsaMá sodlagos tárcsázási hang nélkül irányítja a hívást. További információt a Közvetlen befelé tárcsázás című témak örben talál. kikötő 0/2/ 0:15A tárcsázási társhoz társított fizikai hangport . |
| 4 |
Ahhoz, hogy lehetővé tegye az IP-útvonalak médiaoptimalizálását a helyi átjárók számára TDM-IP hívásfolyamatokkal, módosí thatja a hívás-útvonalat úgy, hogy egy sor belső loop-back dial-peer bevezetést mutat be a PSTN-csomagok között. Webex Calling Konfigurálja a következő hurkú visszacívásos tárcsázókat. Ebben az esetben az összes bejövő hívás kezdetben a dial-peer 10-re irányul, onnan pedig az alkalmazott útválasztási címke alapján a dial-peer 11-re vagy 12-re. Az útválasztási címke eltávolítása után a hívásokat dial-peer csoportok segítségével irányítják a kimenő törzsbe. Íme a konfiguráció mezőinek magyarázata: Meghatározza a VoIP dial-peer funkciót, és értelmes leírást ad a kezelés és a hibaelhárítás megkönnyítése érdekében. További információért lásd: tár csázó hang. bejövő fordítási profil 11A korábban definiált fordítási profilt alkalmazza a hívásátirányítási címke eltávolításához a kim enő csomagtérbe való átadás előtt. rendeltetési minta BAD.BADA kimenő hívások bejövő tár scsoport használatával történő irányításakor próbázott célmintázatra van szükség. További információt a rendeltetési minta (interfész) című témakörben talál. munkamenet-protokoll sipv2Azt adja meg, hogy ez a tárcsázó kezelje a SIP-híváslakat. További információt a munkamenet- protokoll (tárcsázó tárcsázó) című té makörben tal ál. munkamenet cél ipv4:192.168.80.14A helyi útválasztó interfész címét adja meg a visszahívási célként. További információt a munkamenetcél (Voip dial peer) című témakörben talál. kötővezérlő forrás-interfész Gigab iteThernet0/0/0Konfigurálja a forrá s felületet és a hozzá tartozó IP-címet a visszacsatoláson keresztül küldött üzenetekhez. További információt a kötés című témakör ben tal ál. összekötő médiaforrás-interfész Gig abiteThernet0/0/0Konfigurálja a forrá s felületet és a hozzá tartozó IP-címet a visszacsatoláson keresztül küldött adathordozókhoz. További információt a kötés című témakör ben tal ál. dtmf-relé rtp-nteAz RTP-NTE (RFC2833) a hívási szakaszon várható DTMF képességként határozza meg. További információt a DTMF Relay (Voice over IP) című témakörben talál. g711alaw codec Az összes PSTN hívást G.711 használatára kényszeríti. Válassza az a-law vagy az u-law lehetőséget, hogy megfeleljen az ISDN szolgáltatás által használt összeállítási módszernek. semmit semLetiltja a hangtevékenység ész lelését. További információt a vad (tárcsázó) című témakörben talál. |
| 5 |
Adja hozzá a következő hívásátirányítási konfigurációt: Ezzel le
zárja a helyi átjáró konfigurációját. Mentse el
a konfigurációt, és töltse be újra a platformot, ha ez az első alkalom, hogy a CUBE funkciókat
konfigurálják.
|
Az előző szakaszokban szereplő PSTN- Webex Calling konfiguráció módosítható úgy, hogy további törzseket tartalmazzon egy Cisco Unified Communications Manager (UCM) klaszterhez. Ebben az esetben minden hívás útmutatáson keresztül Unified CM történik. Az 5060-as porton lévő UCM-ből érkező hívások a PSTN-re irányulnak, és az 5065-ös portról érkező hívások irányításra kerülnek. Webex Calling A következő növekményes konfigurációk hozzáadhatók ehhez a hívási forgatókönyvhöz.
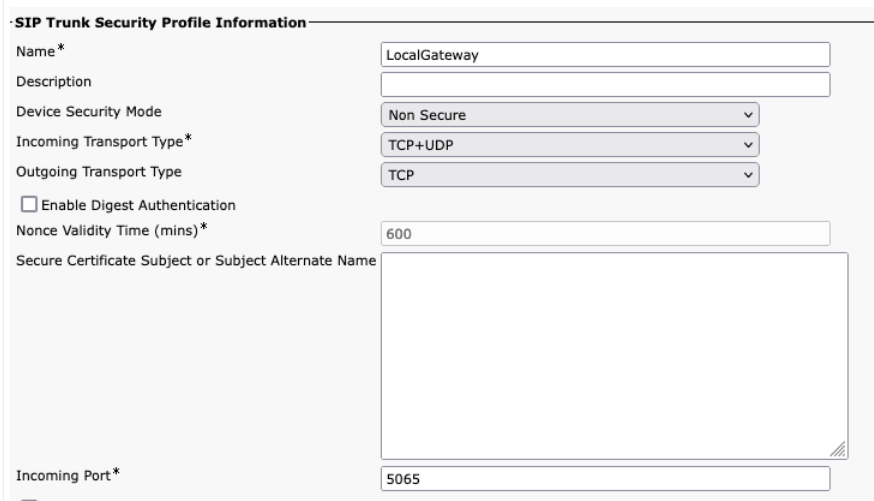
A csomagtartó létrehozásakor Webex Calling ügyeljen Unified CM arra, hogy a SIP Trunk biztonsági profiljának beállításaiban a bejövő portot 5065-re állítsa be. Ez lehetővé teszi a bejövő üzeneteket az 5065-ös porton, és a VIA fejléc kitöltését ezzel az értékkel, amikor üzeneteket küld a Helyi Átjáróba.
| 1 |
A következő hangosztályú URI-k konfigurálása: |
| 2 |
Konfigurálja a következő DNS-rekordokat az SRV-útválasztás megadásához a gazdaságokhoz Unified CM : Az IOS XE ezeket a rekordokat használja a célállomások és portok helyileg meghatározására. Ezzel a konfigurációval nem szükséges a rekordok konfigurálása a DNS-rendszerben. Ha inkább a DNS-t szeretné használni, akkor ezek a helyi konfigurációk nem szükségesek. Íme a konfiguráció mezőinek magyarázata: A következő parancs létrehoz egy DNS SRV erőforrásrekordot. Hozzon létre egy rekordot minden UCM gazdához és csomagtartóhoz: ip gazda _sip. _udp.pstn tocucm.io srv 2 1 5060 ucmsub5.mydomain.com _kortyolj. _udp.pstn tocucm.io: SRV erőforrás-rekord neve 2: Az SRV erőforrás-rekord prioritása 1: Az SRV erőforrás rekordsúlya 5060: Az erőforrá s-rekordban a célállomásnak használni kívánt portszám ucmsub5.mydomain .com: Az erőforrás-rekord célállomása Az erőforrás-rekord célállomásnevének megoldásához hozzon létre helyi DNS-A-rekordokat. Például: ip host ucmsub5.mydomain.com 192.168.80.65 ip host: Rekordot hoz létre a helyi IOS XE adatbázisban. ucmsub5.mydomain.com: Az A rekordgazda neve. 192.168.80.65: A gazda IP-címe. Hozza létre az SRV erőforrás-rekordokat és az A-rekordokat, amelyek tükrözik az UCM környezetet és az előnyben részesített híváselosztási stratégiát. |
| 3 |
Konfigurálja a következő tárcsázási tárgyakat: |
| 4 |
Adjon hozzá hívásátirányítást a következő konfigurációk használatával: |
A Diagnosztikai Aláírások (DS) proaktívan észleli a gyakran megfigyelt problémákat az IOS XE-alapú helyi átjáróban, és e-mailt, syslog- vagy terminálüzenetet generál az eseményről. A DS-t telepítheti a diagnosztikai adatgyűjtés automatizálására és az esetre gyűjtött adatok átvitelére is, hogy felgyorsí Cisco TAC tsa a felbontási időt.
A diagnosztikai aláírások (DS) olyan XML-fájlok, amelyek információkat tartalmaznak a probléma kiváltó eseményeiről és a probléma tájékoztatása, hibaelhárítása és orvoslása érdekében végrehajtandó műveletekről. A problémaészlelési logikát a syslog üzenetek, az SNMP események és az egyes show-parancs kimenetek időszakos figyelemmel kísérésével határozhatja meg.
A művelettípusok közé tartozik a show parancs kimenetek összegyűjtése:
-
Konszolidált naplófájl létrehozása
-
A fájl feltöltése a felhasználó által biztosított hálózati helyre, például HTTPS, SCP, FTP-kiszolgálóra.
A TAC mérnökei leírják a DS fájlokat és digitálisan aláírják azokat az integritás védelme érdekében. Minden DS-fájl rendelkezik egy egyedi numerikus azonosítóval, amelyet a rendszer rendelt. A Diagnostic Sig natures Lookup Tool (DSLT) egyetlen forrás a különböző problémák figyelemmel kíséréséhez és elhárításához alkalmazható aláírá sok megtalálásához.
Mielőtt elkezdené:
-
Ne szerkesztse a DSL T-ből letöltött DS fájlt. A módosított fájlok telepítése sikertelen az integritási ellenőrzési hiba miatt.
-
Egyszerű levélátviteli protokoll (SMTP) kiszolgáló, amelyre a helyi átjáró e-mail értesítések küldéséhez szükséges.
-
Győződjön meg arról, hogy a helyi átjáró az IOS XE 17.6.1 vagy újabb verziót futtatja, ha a biztonságos SMTP-kiszolgálót szeretné használni e-mailes értesítésekhez.
Feltételek
IOS XE 17.6.1a vagy újabb verziót futtató helyi átjáró
-
A diagnosztikai aláírások alapértelmezés szerint engedélyezve van.
-
Konfigurálja azt a biztonságos e-mail kiszolgálót, amely proaktív értesítések küldésére szolgál, ha az eszköz Cisco IOS XE 17.6.1a vagy újabb verzióját futtatja.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
Konfigurálja a környezeti változ ds_emailót a rendszergazda e-mail címé vel, hogy értesítse Önt.
configure terminal
call-home
diagnostic-signature
environment ds_email <email address>
end
Az alábbiakban bemutatjuk az Cisco IOS XE 17.6.1a vagy újabb verzióján futó helyi átjáró konfigurációját, amellyel a proaktív értesítéseket a tacfaststart@gmail.com címre küldheti el a Gmail biztonságos SMTP-kiszolgáló használatával:
Javasoljuk, hogy használja az Cisco IOS XE Bengaluru 17.6.x vagy újabb verziókat.
call-home
mail-server tacfaststart:password@smtp.gmail.com priority 1 secure tls
diagnostic-signature
environment ds_email "tacfaststart@gmail.com"
Az Cisco IOS XE szoftveren futó helyi átjáró nem tipikus webalapú Gmail- kliens, amely támogatja az OAuth szolgáltatást, ezért konfigurálnunk kell egy adott Gmail-fiók beállítást, és külön engedélyt kell adnunk az eszköz ről érkező e-mailek helyes feldolgozásához:
-
Lépjen a üpontra, és kapcsolja be a Kevésbé biztonságos alkalmazás-hozzáférés beállítást.
-
Válasz „Igen, én voltam”, amikor e-mailt kap a Gmailtől, amelyben „A Google meg akadályozta, hogy valaki bejelentkezzen fiókjába egy nem Google- alkalmazás segítségével”.
Telepítse a diagnosztikai aláírásokat a proaktív monitorozáshoz
A magas CPU kihasználtság figyelése
Ez a DS öt másodpercig nyomon követi a CPU felhasználását az SNMP OID 1.3.6.1.4.1.9.2.1.56 használatával. Ha a felhasználás eléri a 75% -ot vagy annál többet, letiltja az összes hi bakeresést, és eltávolítja a Helyi Átjáróban telepített összes diagnosztikai aláírást. Az aláírás telepítéséhez használja az alábbi lépéseket.
-
Használja a show snmp parancsot az SNMP engedélyezéséhez. Ha nem engedélyezi, akkor konfigurálja az snmp-kiszolgál ókezelő parancsot.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Töltse le a DS 64224-et a Diagnostic Signatures Lookup Tool következő legördülő beállításaival:
Mező neve
Mezőérték
Platform
Cisco 4300, 4400 ISR sorozat vagy Cisco CSR 1000V sorozat
Termék
CUBE Enterprise Webex Calling megoldásban
Probléma hatóköre
Teljesítmény
Probléma típusa
Magas CPU-kihasználtság e-mailes értesítéssel.
-
Másolja a DS XML fájlt a Local Gateway vakuvába.
LocalGateway# copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:A következő példa a fájl FTP-kiszolgálóról a helyi átjáróba történő másolását mutatja be.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
Telepítse a DS XML fájlt a Helyi átjáróba.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
A show call-home diagnosztik-aláírás paranccsal ellenőrizheti, hogy az aláírá s sikeresen van-e telepítve. Az állapotoszlop nak „regisztrált” értékkel kell rendelkeznie.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: username@gmail.com
Töltse le a DSE-ket:
DS ID
DS név
Felülvizsgálat
Állapot
Utolsó frissítés (GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Regisztrált
2020-11-07 22:05:33
Aktiváláskor ez az aláírás eltávolítja az összes futó DS-t, beleértve magát is. Szükség esetén telepítse újra a DS 64224-et a helyi átjárón a magas CPU-kihasználtság figyelemmel kíséréséhez.
A SIP csomagtartó regisztrációjának ellenőrzése
Ez a DS 60 másodpercenként ellenőrzi a Webex Calling felhővel ellátott helyi átjáró SIP-csomagtartó regisztrációját. Miután észleli a regisztrációtörlési eseményt, e-mailt és syslog értesítést generál, és két regisztráció törlése után eltávolítja magát. Az aláírás telepítéséhez kövesse az alábbi lépéseket:
-
Töltse le a DS 64117-et a Diagnosztikai aláírások kereső eszközének alábbi legördülő lehetőségeinek használatával:
Mező neve
Mezőérték
Platform
Cisco 4300, 4400 ISR sorozat vagy Cisco CSR 1000V sorozat
Termék
CUBE Enterprise Webex Calling megoldásban
Probléma hatóköre
SIP-SIP
Probléma típusa
SIP Trunk regisztráció törlése e-mailes értesítéssel.
-
Másolja a DS XML fájlt a Helyi átjáróra.
copy ftp://username:password@<server name or ip>/DS_64117.xml bootflash: -
Telepítse a DS XML fájlt a Helyi átjáróba.
call-home diagnostic-signature load DS_64117.xml Load file DS_64117.xml success LocalGateway# -
A show call-home diagnosztik-aláírás paranccsal ellenőrizheti, hogy az aláírá s sikeresen van-e telepítve. Az állapotoszlop nak „regisztrált” értékkel kell rendelkeznie.
A rendellenes híváskapcsolások monitorozása
Ez a DS 10 percenként SNMP lekérdezést használ, hogy észlelje a 403-as, 488-as és 503-as SIP-hibákkal járó rendellenes hívásmegszakítást. Ha a hibaszám-növekedés nagyobb vagy egyenlő 5-nél az utolsó szavaz áshoz képest, akkor egy syslog- és e-mailes értesítést generál. Kérjük , használja az alábbi lépéseket az aláírás telepítéséhez.
-
A show snmp paranccsal ellenőrizze, hogy engedélyezve van-e az SNMP. Ha nincs engedélyezve, konfigurálja az snmp-server manager parancsot.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Töltse le a DS 65221-et a Diagnostic Signatures Lookup Tool alábbi beállításaival:
Mező neve
Mezőérték
Platform
Cisco 4300, 4400 ISR sorozat vagy Cisco CSR 1000V sorozat
Termék
CUBE Enterprise Webex Calling megoldásban
Probléma hatóköre
Teljesítmény
Probléma típusa
SIP rendellenes híváskezelés észlelése az e-mail és a Syslog értesítéssel.
-
Másolja a DS XML fájlt a Helyi átjáróra.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
Telepítse a DS XML fájlt a Helyi átjáróba.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
A show call-home diagnosztik-aláírás paranccsal ellenőrizheti, hogy az aláírá s sikeresen van-e telepítve. Az állapotoszlop nak „regisztrált” értékkel kell rendelkeznie.
Telepítse a diagnosztikai aláírásokat a probléma elhárításához
Használja a diagnosztikai aláírásokat (DS) a problémák gyors megoldásához. Cisco TACA mérnökö k több aláírást készítettek, amelyek lehetővé teszik a szükséges hibakereséseket, amelyek szükségesek egy adott probléma elhárításához, a probléma előfordulásának észleléséhez, a megfelelő diagnosztikai adatok összegyűj téséhez és az adatok automatikus átviteléhez az esetre. Cisco TAC A diagnosztikai aláírások (DS) kiküszöböli a probléma előfordulásának manuális ellenőrzésének szükségességét, és sokkal könnyebbé teszi az időszakos és átmeneti problémák hibaelhárítását.
A Diagnosztikai aláírások keresési eszköz ével megtalálhatja a megfelelő aláírásokat és telepítheti azokat egy adott probléma önálló megoldásához, vagy telepítheti a TAC-mérnök által a támogatási kapcsolat részeként javasolt aláírást.
Íme egy példa arra, hogyan lehet megtalálni és telepíteni egy DS azonosítását a „% VOICE_IEC -3-GW: CCAPI: Belső hiba (hívás tüske küszöb): IEC=1.1.181.1.29. 0" syslog előfordulásának észlelésére és a diagnosztikai adatgyűjtés automatizálására a következő lépésekkel:
-
Konfiguráljon egy további DS környezeti változót ds_fsurl_prefix, amely a Cisco TAC fájlkiszolgáló elérési útja (cxd.cisco.com), amelyre az összegyűjtött diagnosztikai adatok feltöltődnek. A fájl elérési útján szereplő felhasználónév az ügy száma, a jelszó pedig a fájl feltöltési token, amelyet a következő paranccsal lehet letölteni a Sup port Case Manager alkalmazásból. A fájlfeltöltési token szükség szerint létrehozható a Tá mog atási esetkezelő mellé kletek szakaszában.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"
end
Példa:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Győződjön meg arról, hogy az SNMP engedélyezve van-e a show snmp paranccsal . Ha nincs engedélyezve, konfigurálja az snmp-server manager parancsot.
show snmp %SNMP agent not enabled config t snmp-server manager end -
Győződjön meg róla, hogy telepítse a DS 64224 magas CPU-felügyeletet proaktív intézkedésként az összes hibakeresési és diagnosztikai aláírás letiltásához a magas CPU kihasználtság idején. Töltse le a DS 64224-et a Diagnostic Signatures Lookup Tool alábbi beállításaival:
Mező neve
Mezőérték
Platform
Cisco 4300, 4400 ISR sorozat vagy Cisco CSR 1000V sorozat
Termék
CUBE Enterprise Webex Calling megoldásban
Probléma hatóköre
Teljesítmény
Probléma típusa
Magas CPU-kihasználtság e-mailes értesítéssel.
-
Töltse le a DS 65095 alkalmazást a Diagnostic Signatures Lookup Tool alábbi beállításaival:
Mező neve
Mezőérték
Platform
Cisco 4300, 4400 ISR sorozat vagy Cisco CSR 1000V sorozat
Termék
CUBE Enterprise Webex Calling megoldásban
Probléma hatóköre
Syslogs
Probléma típusa
Syslog -% VOICE_IEC -3-GW: CCAPI: Belső hiba (hívás tüske küszöbérték): IEC = 1.1.181.1.29.0
-
Másolja a DS XML fájlokat a helyi átjáróba.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
Telepítse a High CPU monitoring DS 64224, majd a DS 65095 XML fájlt a helyi átjáróba.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Ellenőrizze, hogy az aláírás sikeresen van-e telepítve a show call-home diagnostic -signature paranccsal. Az állapotoszlop nak „regisztrált” értékkel kell rendelkeznie.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
           ds_email: username@gmail.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Letöltött DSE-k:
DS ID
DS név
Felülvizsgálat
Állapot
Utolsó frissítés (GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Regisztrált
2020-11-08
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Regisztrált
2020-11-08
A diagnosztikai aláírások végrehajtásának ellenőrzése
A következő parancsban a show call-home diagnosztika-aláírás parancs „Állapot” oszlopa „futó” - ra változik, miközben a Helyi átjáró végrehajtja az aláírásban meghatározott műveletet. A show call-home diagnosztikai aláírási statisztik ák kimenete a legjobb módja annak ellenőrzésére, hogy a diagnosztikai aláírás észlel-e egy érdekes eseményt, és végrehajtja-e a műveletet. A „Triggered/Max/Deinstall” oszlop jelzi, hogy az adott aláírás mennyi alkalommal indított el egy eseményt, hogy mennyi alkalommal határozták meg azt az esemény észlelésére, valamint azt, hogy az aláírás eltávolít-e a maximális számú aktivált esemény észlelése után.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
           ds_email: carunach@cisco.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Letöltött DSE-k:
|
DS ID |
DS név |
Felülvizsgálat |
Állapot |
Utolsó frissítés (GMT+ 00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Regisztrált |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Futás |
2020-11-08 00:12:53 |
otthoni hívás-diagnosztikai aláírási statisztikák megjelenítése
|
DS ID |
DS név |
Aktivált/Max /Eltávolítás |
Átlagos futási idő (másodperc) |
Maximális futási idő (másodperc) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
A diagnosztikai aláírás végrehajtása során küldött értesítési e-mail olyan kulcsfontosságú információkat tartalmaz, mint például a probléma típusa, az eszköz részletei, a szoftververzió, a futó konfiguráció, valamint az adott probléma elhárításához releváns parancskimenetek megjelenítése.
A diagnosztikai aláírások eltávolítása
A diagnosztikai aláírások használata hibaelhárítási célokra általában úgy van definiálva, hogy eltávolítsuk bizonyos problémák észlelése után. Ha manuálisan szeretne eltávolítani egy aláírást, töltse le a DS azonosítót a show call-home diagnostic-signature parancs kimenetéből, és futtassa a következő parancsot:
call-home diagnostic-signature deinstall <DS ID>
Példa:
call-home diagnostic-signature deinstall 64224
Rendszeresen új aláírások kerülnek hozzáadásra a Diagnostics Signatures Lookup Tool alkalmazáshoz, a telepítéseknél gyakran megfigyelt problémák alapján. A TAC jelenleg nem támogatja az új egyedi aláírások létrehozására irányuló kérelmeket.
Az Cisco IOS XE átjárók jobb kezelése érdekében javasoljuk, hogy regisztrálja és kezelje az átjárókat a Vezérlőközpontban. Ez egy opcionális konfiguráció. Regisztr áláskor a Vezérlőközpontban található konfigurációs ellenőrzési opcióval ellenőrizheti a helyi átjáró konfigurációját és azonosíthatja a konfigurációs problémákat. Jelenleg csak regisztrációs alapú csomagok támogatják ezt a funkciót.
Az átjáró kezelésével, a helyi átjáró érvényesítésével és a webhely túlélhetőségével kapcsolatos további információkért lásd a következő cikkeket:
Ez a szakasz leírja, hogyan konfigurálhat egy Cisco Unified Border Element (CUBE) helyi átjáróként egy tanúsítványalapú, kölcsönös TLS (MTL) SIP-törzs Webex Calling használatához. A dokumentum első része szemlélteti, hogyan konfigurálhat egy egyszerű PSTN átjárót. Ebben az esetben a PSTN-ről érkező összes hívás a PSTN-re irány ul, és az Webex Calling összes hívást a PSTN- Webex Calling re irányítják. A következő kép kiemeli ezt a megoldást és a követendő magas szintű hívás-útválasztási konfigurációt.
Ebben a kialakításban a következő fő konfigurációkat használják:
-
hangosztályú bérl ők: Trunk-specifikus konfigurációk létrehozására szolgál.
-
hangosztály uri: SIP-üzenetek osztályozására szolgál egy bejövő tárcsá zó kiválasztásához.
-
bejövő dial-peer: A bejövő SIP üzenetek kezelését biztosítja, és egy dial-peer csoport segítségével határozza meg a kimenő útvonalat.
-
dial-peer csoport: Meghatározza a továbbhívások útválasztásához használt kimenő tárcsázási társaikat.
-
kimenő dial-peer: Kezeli a kimenő SIP üzeneteket, és a kívánt cél hoz irányítja őket.
Az Interactive Connectivity Establishment (ICE) és a TDM (Time Division Multiplexing) ISDN áramkörökkel végzett Webex Calling médiaoptimalizáláshoz kétlábú hívás-útválasztási folyamatot kell használni.
Míg az IP és a SIP a PSTN csomagok alapértelmezett protokolljaivá váltak, a TDM (Time Division Multiplexing) ISDN áramkörök továbbra is gyakoriak, és teljes mértékben támogatják őket. Webex Calling A TDM-IP hívásfolyamatok médiaoptimalizálásának engedélyezéséhez az Interactive Connectivity Establishment (ICE) funkciót kell használnia, amely lehetővé teszi a végpontok számára a közvetlen médiaútvonalak tárgyalását.
Ennek az optimalizálásnak a elérése kétlépcsős hívás-útválasztási folyamatot igényel. Ez a megközelítés módosítja a szab ványos útválasztási konfigurációt azáltal, hogy bevezeti a belső loop-back dial-peer halmazát a PSTN törzsek közöttWebex Calling, amint azt az alábbi kép szemlélteti.
Helyszíni Cisco Unified Communications Manager megoldás csatlakoztatá Webex Calling sakor az egyszerű PSTN-átjáró konfigurációt használhatja alapalapként az alábbi ábrán ábrázolt megoldás létrehozásához. Ebben az esetben az Unified Communications Manager biztosítja az összes PSTN és hívás központosított útválasztását és kezelését. Webex Calling
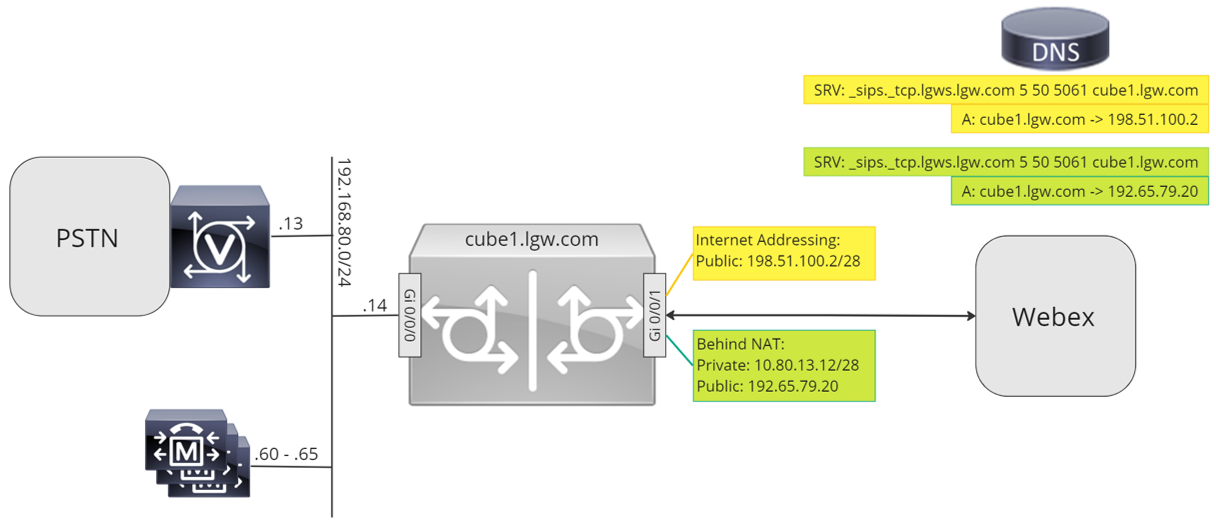
Ebben a dokumentumban a következő képen ábrázolt állomásneveket, IP-címeket és interfészeket használjuk. Lehetőségek állnak rendelkezésre állami vagy magán (NAT mögött) cím zésre. Az SRV DNS-rekordok opcionálisak, kivéve, ha több CUBE példányban terheléselosztás történik.
Használja a dokumentum többi részében található konfigurációs útmutatót a helyi átjáró konfigurációjának az alábbiak szerint fejezheti be:
-
1. lépés: A router alapszintű csatlakoztatásának és biztonságának konfigurálása
-
2. lépés: Trunk konfigur Webex Calling álása
A kívánt architektúrától függően kövesse az alábbiakat:
-
3. lépés: A helyi átjáró konfigurálása a SIP PSTN törzsszel
-
4. lépés: Helyi átjáró konfigurálása meglévő Unified CM környezettel
Vagy:
-
3. lépés: A helyi átjáró konfigurálása a TDM PSTN csomagtartóval
Alapszintű konfiguráció
A Cisco router helyi átjáróként történő előkész ítésének első lépése egy alapkonfiguráció létrehozása, amely biztosítja a platformot Webex Calling és létrehozza a kapcsolatot.
-
Minden tanúsítványalapú Local Gateway telepítéshez Cisco IOS XE 17.9.1a vagy újabb verzió szükséges. Cisco IOSAz XE 17.12.2 vagy újabb verzió ajánlott. Az ajánlott verziókat lásd a Cisco Software Research oldalán. Keresse meg a platformot, és válassza ki a javasolt kiadások egy ikét.
-
Az ISR4000 sorozatú routereket egységes kommunikációs és biztonsági technológiai licencekkel kell konfigurálni.
-
A Catalyst Edge 8000 sorozatú hangkártyákkal vagy DSP-kkel felszerelt routerek DNS Advantage licencelést igényel nek. A hangkártya vagy DSP nélküli routerek minimális DNS Essentials licencelést igényelnek.
-
Nagy kapacitású követelmények esetén magas biztonsági (HSEC) licencre és további átviteli jogosultságra is szükség lehet.
További részletekért lá sd az Engedélyezési kó dokat.
-
-
Készítsen alapkonfigurációt platformjához, amely megfelel az üzleti irányelveinek. Külön ösen konfigurálja és ellenőrizze a következőket:
-
NTP
-
ACLs
-
Felhasználói hitelesítés és távoli hozzáférés
-
DNS
-
IP útválasztás
-
IP-címek
-
-
A hálózatnak IPv4 címet Webex Calling kell használnia. A Vezérlőközpontban konfigurált helyi átjáró teljesen minősített tartom ánynevek (FQDN) vagy Service Record (SRV) címeknek az interneten található nyilvános IPv4-címre kell oldozniuk.
-
A Webex felé néző Local Gateway interfészen található összes SIP- és médiaportnak közvetlenül vagy statikus NAT-en keresztül kell hozzáférhetőnek lennie az internet ről. Győződjön meg arról, hogy ennek megfelelően frissítse a tűzfalat.
-
Az aláírt tanúsítvány telepítéséhez kövesse az alábbi részletes konfigurációs lépéseket a helyi átjáróra:
-
Az Cisco Webexaudio- és videóplatformokra irányuló hívásokhoz milyen gyökértanúsítvánnyal rendelkező hatóságok támogatottak című részben részletezett nyilvános Certificate Authority (CA)? alá kell írnia az eszköz tanúsítványát.
-
A kizárólag kiszolgálóhitelesítési kiterjesztett kulcshasználatot (EKU) tartalmazó tanúsítványok támogatottak. Webex Callingnem érvényesíti és nem érvényesíti az ügyfélhitelesítési EKU jelenlétét a TLS kézfogás létrehozása során.
Egyes harmadik féltől származó munkamenethatárolók (SBC) szigorú EKU-érvény esítést alkalmazhatnak, és elutasíthatják azokat a tanúsítványokat, amelyek nem tartalmazzák az ügyfélhitelesítési EKU-t. Ilyen esetekben ellenőrizze, hogy az SBC úgy van konfigurálva, hogy csak a kisz olgálóhitelesítési EKU-val rendelkező tanúsítványokat fogadjon el, vagy letiltsa a szigorú EKU-érvényesítést (ha támogatott).
-
A tanúsítvány tárgy közös neve (CN) vagy a tárgy alternatív nevei (SAN) egyikének meg kell egyeznie a Vezérlőközpontban konfigurált FQDN-vel.
Közös névvel (CN) vagy tárgy alternatív névvel (SAN) rendelkező tanúsítvány vásárlásakor ügyeljen arra, hogy a tanúsítvány csak kisbetűket használjon. A Control Hub konfigurációban az összes FQDN-bejegyzés automatikusan kisbetűvé alakul, és az FQDN és a tanúsítvány közötti betűburkol at esetleges eltérése megakadályozza a csomagtartó sikeres regisztrációját.
Például:
-
Ha a szervezet Vezérlőközpontjában található konfigurált törzs a helyi átjáró FQDN-je a cube1.lgw.com:5061, akkor a router tanúsítványában szereplő CN vagy SAN-nak tartalmaznia kell a cube1.lgw.com fájlt.
-
Ha a szervezet Vezérlőközpontjában található konfigurált törzs az lgws.lgw.com a csomagtartóból elérhető helyi átjáró (ek) SRV-címével rendelkezik, akkor a router tanúsítványában szereplő CN-nek vagy SAN-nak tartalmaznia kell az lgws.lgw.com fájlt. Azok a rekordok, amelyekre az SRV c ím feloldja (CNAME, A Record vagy IP-cím), opcionálisak a SAN-ban.
-
Akár FQDN-t, akár SRV-t használ a csomagtartóhoz, a helyi átjáró összes új SIP- párbeszédablakjának elérhetőségének a Vezérlőközpontban konfigurált nevet kell használnia.
-
-
-
Töltse fel a Cisco root CA-csomagot a helyi átjáróba. Ez a csomag tartalmazza a Webex platform ellenőrzéséhez használt CA gyökér tanúsítványt.
Konfiguráció
| 1 |
Győződjön meg arról, hogy érvényes és útválasztható IP-címeket rendel-e a 3. réteg bármely interfészhez, például:
|
| 2 |
Védje a STUN hitelesítő adatokat a routeren szimmetrikus titkosítással. Az elsődleges titkosítási kulcsot és titkosítási típust a következőképpen konfigurálja |
| 3 |
Hozzon létre egy titkosítási megbízhatósági pontot a tartományához tartozó tanúsítvánnyal, amelyet támogatott Certificate Authority (CA) ír alá. |
| 4 |
Adja meg a közbenső aláírás hitelesítő tanúsítványát a gazda tanúsítvány hitelesítésé hez. Adja meg a következő exec vagy konfigurációs parancsot:
|
| 5 |
Az aláírt állomásttanúsítvány importálása a következő exec vagy configuration paranccsal:
|
| 6 |
Engedélyezze a TLS1.2 exkluzivitást, és adja meg az alapértelmezett megbízhatósági pontot a hang alkalmazásokhoz a következő konfigurációs parancsokkal:
|
| 7 |
Telepítse a Cisco root CA-csomagot, amely tartalmazza az Identrust Commercial Root CA 1 tanúsítványt. Webex Calling A crypto pki trustpool import clean url url paranccsal töltse le a root CA-csomagot a meg adott URL-ről, és törölje az aktuális CA trustpoolot, majd telepítse az új tanúsítványcsomagot: Ha proxyt kell használnia az internethez való hozzáféréshez HTTPS-en keresztül, akkor a CA csomag importálása előtt adja hozzá a következő konfigurációt: ip http kliens proxy-szerver yourproxy.com proxy-port 80 |
| 1 |
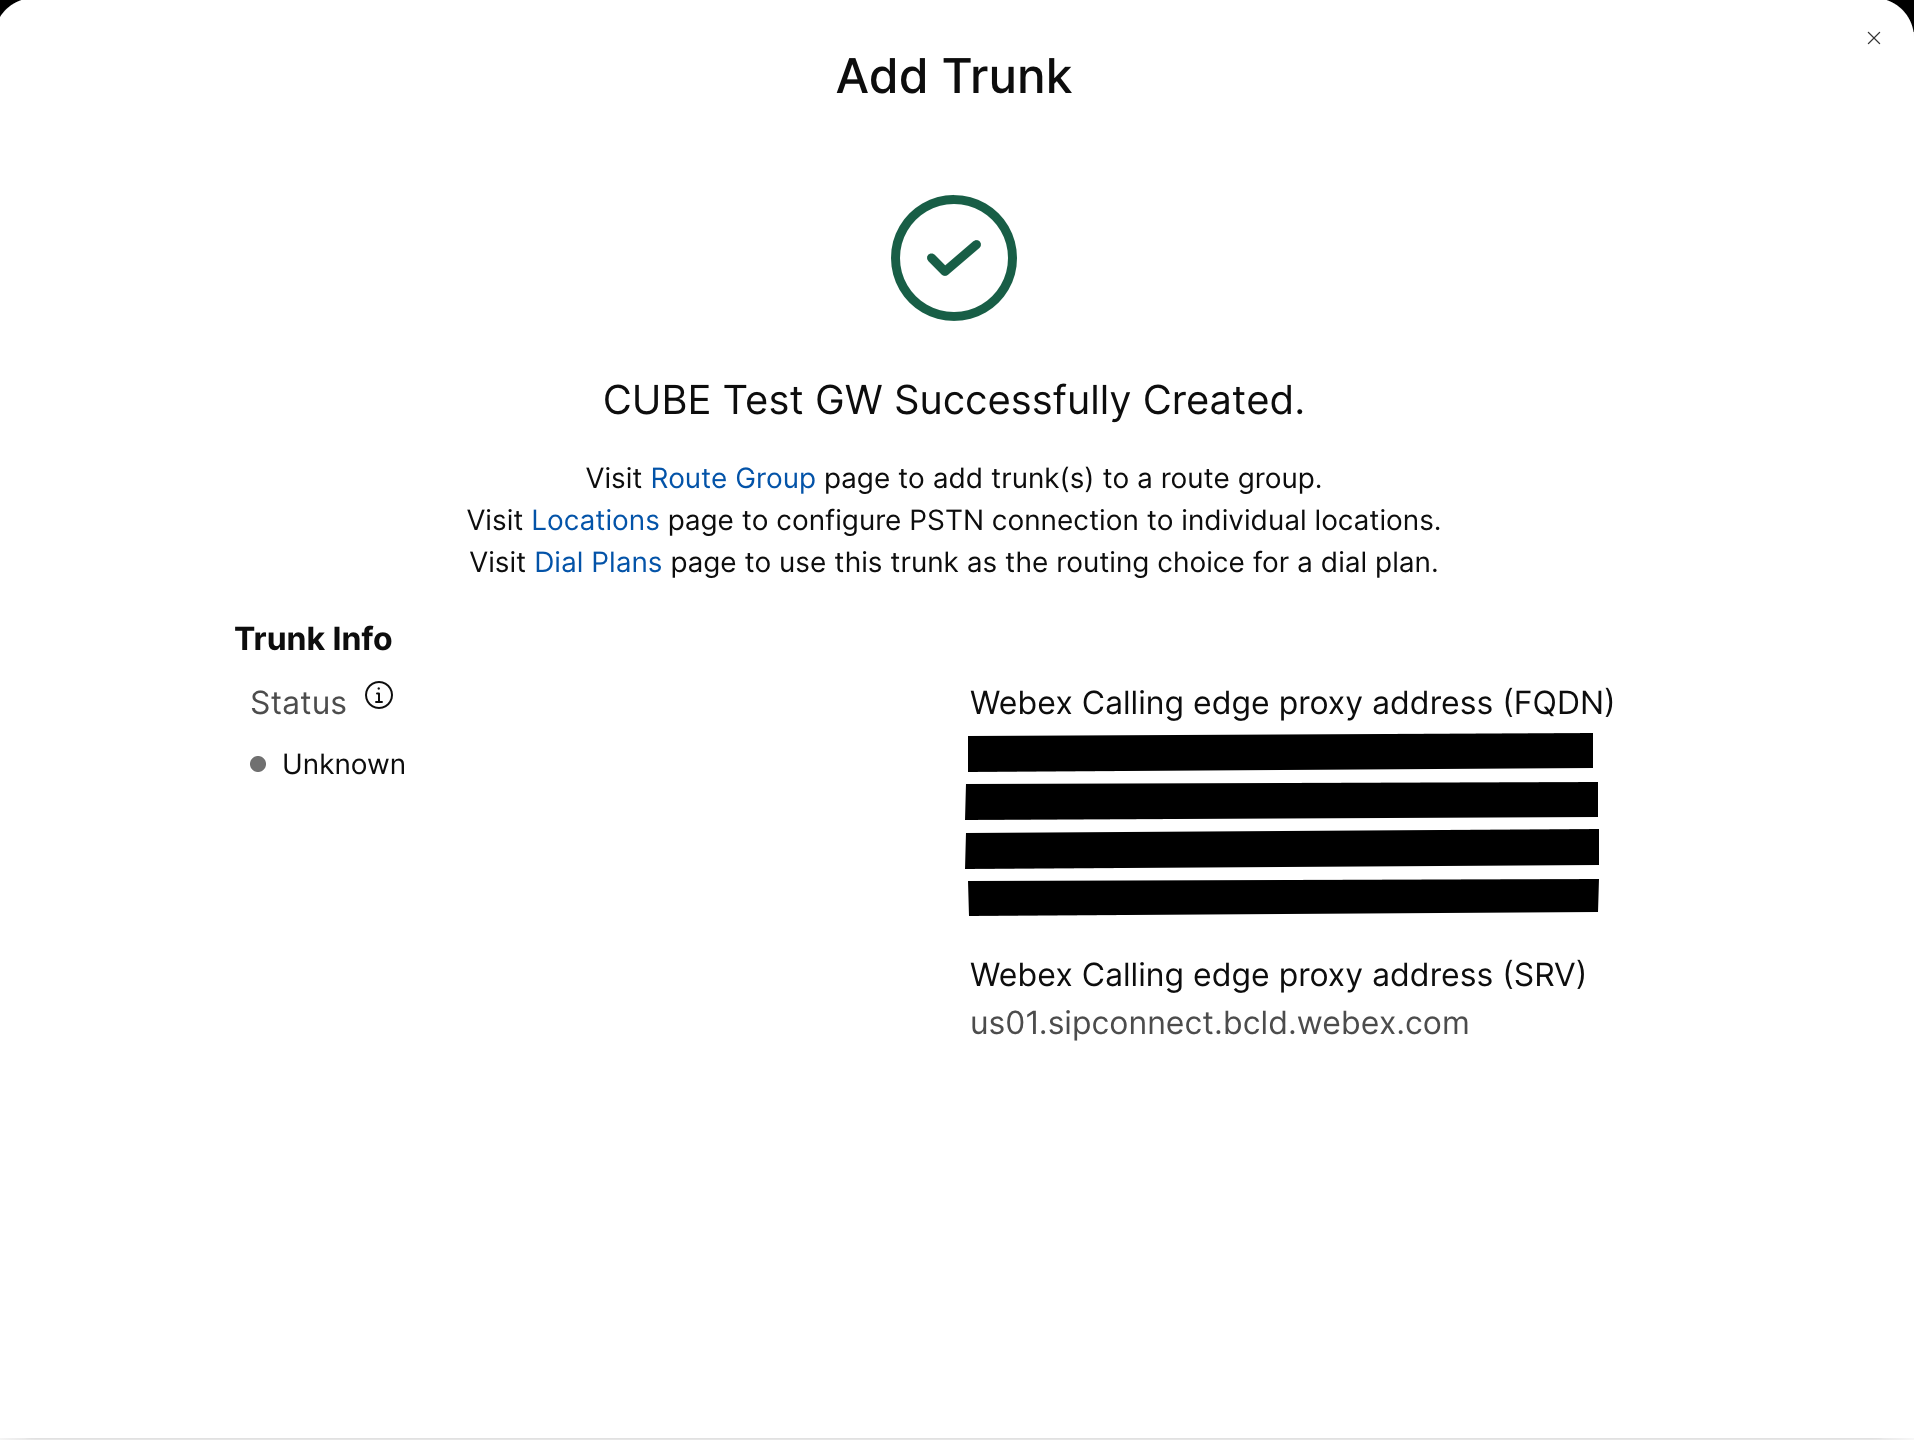
Hozzon létre egy CUBE tanúsítvány-alapú PSTN törzset a Vezérlőközpontban lévő meglévő helyhez. További információt a Hálózatok, ú tvonalcsoportok és tárcsázási tervek konfigurálása című témak örben talál Webex Calling. Jegyezze fel a csomagtartó információit a csomagtartó létrehozásakor. Ezeket a részleteket, amint azt az alábbi ábra kiemeli, az útmutató konfigurációs lépéseiben használjuk.
|
| 2 |
Írja be a következő parancsokat a CUBE Webex Calling helyi átjáróként történő konfigurálásához: Íme a konfiguráció mezőinek magyarázata:
Enged Cisco Unified Border Element élyezze a (CUBE) funkciókat a platformon. engedélyezett kapcsolatok sip-től sip-raEngedélyezze a CUBE alapvető SIP-vissza-vissza a felhasználói ügynök funkcióit. További információt a Kapcsolatok engedélyezése című té makörben tal ál. Alapértelmezés szerint a T.38 faxszállítás engedélyezve van. További információt a t38 faxprotokoll (hangszolgáltatás) című témakörben talál. Globálisan engedélyezi a STUN (UDP munkamenet-áthaladását NAT- en keresztül). Ezek a globális kábítási parancsok csak akkor szükségesek, ha a helyi átjárót NAT mögött telepíti.
További információt a kábítóáramlásadat-ügynök- azonosító és a kábítóáramlásadatok megosztott titkos című témakörben tal ál. aszimmetrikus hasznos teher teljesKonfigurálja a SIP aszimmetrikus hasznos terhelési támogatását mind a DTMF, mind a dinamikus kodek hasznos terhelésekhez. A parancc sal kapcsolatos további információt az aszimmetrikus hasznos terhelés című témakörben tal ál. kényszerített korai ajánlatA helyi átjárót arra kényszeríti, hogy SDP-információkat küldjön a kezdeti INVITE-üzenetben, a helyett, hogy a szomszédos társ visszaigazolására várna. Erről a parancs ról további információt a korai ajánlat című témakör ben talál. sip-profilok bejövőLehetővé teszi a CUBE számára, hogy SIP-profilokat használjon az üzenetek fogadásakor történő módosításához. A profilokat társaik vagy bérlők útján alkalmazzák. |
| 3 |
Konfigurálja a 100-as hangosztályú kodeket, amely a G.711 kode ket csak az összes csomagtartóhoz engedélyezi. Ez az egyszerű megközelítés a legtöbb telepítéshez alkalmas. Szükség esetén adjon hozzá további kódektípusokat, amelyeket mind az eredeti, mind a végzőrendszerek támogatnak a listához. A DSP modulok használatával történő átkódolást magában foglaló összetettebb megoldá sok támogatottak, de ebben az útmutatóban nem szerepelnek. Íme a konfiguráció mezőinek magyarázata: hangosztályú kodek 100Csak előnyben részesített kodekek engedélyezésére szolgál a SIP törzshívásokhoz. További információt a hangosztályú kodek című témakörben talál. |
| 4 |
Konfigur álja a hangosztály stun-use 100 beállí tását az ICE engedélyezéséhez a csomagtartóban. Webex Calling (Ez a lépés nem alkalmazható a Webex for Government esetében) Íme a konfiguráció mezőinek magyarázata: kábító használat ice liteAz Ice-Lite engedélyezésére szolgál minden tárcsázó számára, hogy lehetőség Webex Calling szerint lehetővé tegye a médiaoptimalizálást . További információt a hangosztály kábító használata és a kábítás használata ice lite című témakörben talál. A ká bítóhasználat tűzfal-tranversal flowdata parancs csak akkor szükséges, ha a helyi átjárót NAT mögött telepíti. A média optimalizálását lehetőség szerint tárgyalják. Ha egy hívás felhőalapú médiaszolgáltatásokat igényel, például felvételt, akkor a hordozó nem optimalizálható. |
| 5 |
Konfigurálja a média titkosítási házirendet a Webex forgalomhoz. (Ez a lépés nem alkalmazható a Webex for Government esetében) Íme a konfiguráció mezőinek magyarázata: hangosztály srtp-crypto 100A CUBE egyetlen SRTP titkosítási csomag SHA1_80 ként adja meg az SDP-ben az ajánlat- és válaszüzenetekben. Webex Callingcsak támogatja SHA1_80. További információt az srtp-crypto hangosztály című témakörben talál. |
| 6 |
Konfigurálja a FIPS-kompatibilis GCM titkosításokat (Ez a lépés csak a Webex for Government esetében alkalmazható). Íme a konfiguráció mezőinek magyarázata: hangosztály srtp-crypto 100A GCM-et a CUBE által kínált titkosítócsomagként adja meg. Kötelező konfigurálni a GCM titkosításokat a Local Gateway for Webex for Government alkalmazáshoz. |
| 7 |
Konfiguráljon egy mintát a helyi átjáró törzsére irányuló hívások egyedi azonosításához a cé l FQDN vagy SRV alapján: Íme a konfiguráció mezőinek magyarázata: Voice class uri 100 sipOlyan mintát határoz meg, amely megfelel a bejövő SIP-meghívásnak a bejövő törzs tárcsázási tárcsákkal. A minta megadásakor használja a csomagtartó vezérlőközpontjában konfigurált FQDN vagy SRV csomagtartót. A tanúsítványalapú csomagok bérlőoldali konfigurálása során csak SRV-alap Webex Calling ú Webex Calling Edge címet használjon a helyi átjárón. Az FQDNS már nem támogatott. |
| 8 |
Konfigurálja a SIP-üzenetkezelési profilokat. Ha az átjáró nyilvános IP-címmel van konfigurálva, konfiguráljon egy profilt az alábbiak szerint, vagy lépjen a következő lépésre, ha NAT használ. Ebben a példában a cube1.lgw.com a helyi átjáróhoz konfigurált FQDN: Íme a konfiguráció mezőinek magyarázata: 10. és 20. szabályAnnak érdekében, hogy a Webex hitelesítse a helyi átjáróról érkező üzeneteket, a SIP-kérések és válaszüzenetek „Kapcsolat” fejlécének tartalmaznia kell a Vezérlőközpontban a csomagtartóhoz biztosított értéket. Ez vagy egyetlen állomás FQDN-je lesz, vagy az eszközcsoporthoz használt SRV né v. |
| 9 |
Ha az átjáró statikus NAT mögött egy privát IP-címmel van konfigurálva, konfigurálja a bejövő és kimenő SIP-profilokat az alábbiak szerint. Ebben a példában a cube1.lgw.com a helyi átjáróhoz konfigurált FQDN, „10.80.13.12" az interfész IP-címe, a „192.65.79.20" pedig a NAT nyilvános IP- cím. Webex Calling
SIP-profilok a kimenő üzenetekhez Webex
Calling
Íme a konfiguráció mezőinek magyarázata: 10. és 20. szabályAnnak érdekében, hogy a Webex hitelesítse a helyi átjáróról érkező üzeneteket, a SIP-kérések és válaszüzenetek „Kapcsolat” fejlécének tartalmaznia kell a Vezérlőközpontban a csomagtartóhoz biztosított értéket. Ez vagy egyetlen állomás FQDN-je lesz, vagy az eszközcsoporthoz használt SRV né v. 30—81. szabályKonvertálja a priv át címhivatkozásokat a webhely külső nyilvános címére, lehetővé téve a Webex számára a későbbi üzenetek helyes értelmezését és továbbítását. SIP profil a bejövő üzenetekhez Webex CallingÍme a konfiguráció mezőinek magyarázata: 10—80. Szab ályzatKonvertálja a nyilvános címhivatkozásokat a konfigurált privát címre, lehetővé téve a CUBE számára, hogy feldolgozza a Webex üzeneteit. További információt a hangosztály sip-profilok című témakörben talál. Az Egyesült Államok vagy a kanadai PSTN szolgáltató felajánlhatja a hívóazonosító ellenőrzését spam és csalási hívások esetén, a cikk Spam vagy csalási hívás jel zésében említett további konfigurációval. Webex Calling |
| 10 |
Konfigurálja a SIP-beállítások keepalive funkcióját fejlécmódosítási profillal. Íme a konfiguráció mezőinek magyarázata: hangosztály sip- options-keepalive 100Konfigurálja a keepalive profilt, és belép a hangosztály konfigurációs módba. Beállíthatja azt az időt (másodpercben), amelynél a SIP párbeszédpanelen kívüli ping küldik a tárcsázási célponthoz, ha a végponthoz való szívverés kapcsolata FEL vagy le állapotban van. Ez a keepalive profil a Webex felé konfigurált dial-peer aktiválódik. Annak biztosítása érdekében, hogy a névjegyfejlécek tartalmazzák az SBC teljesen minősített tartománynevet, a 115 SIP profilt használjuk. A 30., 40. és 50. szabály csak akkor szükséges, ha az SBC statikus NAT mögött van konfigurálva. Ebben a példában a cube1.lgw.com a helyi átjáróhoz kiválasztott FQDN, és ha statikus NAT-t használunk, akkor a „10.80.13.12" az SBC interfész IP-címe, míg „192.65.79.20" a NAT nyilvános IP-cím. Webex Calling |
| 11 |
A csomag Webex Calling tartó konfigurálása: |
| 12 |
(Opcionális) A hálózati eszközök, például a CUBE konfigurálásához és a munkamenet- iniciációs protokoll (SIP) fejlécek továbbításához, amelyeket az eszköz nem dolgoz fel, használja ezeket a parancsokat. Ezek a parancsok lehetővé teszik az eszköz számára, hogy átjusson a nem támogatott SIP-fejléceken, beleértve a geo-location fejléceket és a PIDF-LO (Presence Information Data Format - Location Object) a helyi átjárón. Ez a funkció támogatja a Nomadic E-911 szolgáltatásokat azáltal, hogy biztosítja, hogy a kritikus helyadatok helyesen kerüljenek megőrzésre és továbbításra. |
Miután felépítette a csomagtartó Webex Calling t, a következő konfigurációval hozhat létre egy nem titkosított törzset egy SIP-alapú PSTN-szolgáltató felé:
Ha a Szolgáltató biztonságos PSTN csomagtartót kínál, akkor a csomagtartó esetében a fent le írt hasonló konfigurációt követheti. Webex Calling A CUBE támogatja a biztonságos hívásátirányítást.
Ha TDM-/ISDN PSTN csomagtartót használ, ugorjon a következő szakaszra A Helyi átjáró konfigurálása TDM PSTN csomagtartóval.
| 1 |
Konfigurálja a következő hangosztály uri-t a bejövő hívások azonosításához a PST N törzsből: Íme a konfiguráció mezőinek magyarázata: Voice class uri 200 sipOlyan mintát határoz meg, amely megfelel a bejövő SIP-meghívásnak a bejövő törzs tárcsázási tárcsákkal. A min ta megadásakor használja az IP PSTN átjáró IP-címét. További információt a hangosztály uri című témakörben talál. |
| 2 |
A következő IP PSTN dial-peer konfigurálása: Íme a konfiguráció mezőinek magyarázata: Megh atároz za a 200- as címkével ellátott VoIP tárcsázó társat, és értelmes leírást ad a kezelés és a hibaelhárítás megkönnyítése érdekében. További információért lásd: tár csázó hang. rendeltetési minta BAD.BADA kimenő hívások bejövő tár scsoport használatával történő irányításakor próbázott célmintázatra van szükség. Ebben az esetben bármilyen érvényes rendeltetési minta használható. További információt a rendeltetési minta (interfész) című témakörben talál. munkamenet-protokoll sipv2Azt adja meg, hogy ez a tárcsázó kezelje a SIP-híváslakat. További információt a munkamenet- protokoll (tárcsázó tárcsázó) című té makörben tal ál. munkamenet cél ipv4:192.168.80.13Megadja a PSTN-szolgáltatónak küldött hívások cél címét. Ez lehet IP-c ím vagy DNS-gazdanév. További információt a mun kamenetcél (VoIP-tárcsázási partner) című témak örben talál. bejövő uri 200- on keresztülMeghatározza azt a hangosztályt, amely a bejövő hívások ehhez a tárcsázáshoz való összehangolására szolgál az INVITE VIA fejléc URI segítségével. További információt a bejövő url című témakörben tal ál.
hangosztályú sip asserted-id pai
(Opcionális) Bekapcsolja a P-Asserted-Identity fejlécfeldolgozást, és szabályozza, hogyan használják ezt a PSTN törzs esetében . Ha ezt a parancsot használja, a kimenő F rom és P-Asserted-Identity fejlécekhez a bejövő dial-peer által megadott hívó fél azonosítóját használja. Ha ezt a parancsot nem használja, a bejövő dial-peer által megadott hívó fél azonosítóját használja a kimenő From és a Távoli part-ID fejléc ekhez. További információt a hangosztályú sip asserted-id című témakörben talál .
kötővezérlő forrás-interfész Gigab
iteThernet0/0/0
Konfigurálja a forrás felületet és a hozzá tartozó IP-címet a PSTN-hez küldött üzenetekhez. További információt a kötés című témakör ben tal ál. összekötő médiaforrás-interfész Gig abiteThernet0/0/0Konfigurálja a forrás felületet és a hozzárendelt IP-címet a PSTN-hez küldött adathordozókhoz. További információt a kötés című témakör ben tal ál. hangosz tályú kodek 100Konfigurálja a dial-peer programot a 100-as közös kodek szűrőlistájának használatához. További információt a hangosztályú kodek című témakörben talál . dtmf-relé rtp-nteAz RTP-NTE (RFC2833) a hívási szakaszon várható DTMF képességként határozza meg. További információt a DTMF Relay (Voice over IP) című témakörben talál. semmit semLetiltja a hangtevékenység ész lelését. További információt a vad (tárcsázó) című témakörben talál. |
| 3 |
Ha a helyi átjárót úgy konfigurálja, hogy csak a PSTN és a PSTN közötti hívásokat irányítsa, adja hozzá Webex Calling a következő hívásátirányítási konfigurációt. Ha a helyi átjárót Unified Communications Manager platformmal konfigurálja, ugor jon a következő szakaszra. |
Miután felépítette a csomagtartótWebex Calling, a következő konfigurációval hozzon létre egy TDM csomagtartót a PSTN szolgáltatáshoz, amely visszahívás-útválasztással rendelkezik, hogy lehetővé tegye a médiaoptimalizálást a Webex hívási szakaszon.
Ha nem igényel IP-adathordozóoptimalizálást, kövesse a SIP PSTN törzs konfigurációs lépéseit. A PSTN VoIP dial-peer helyett hangportot és POTS tárcsázót használjon (a 2. és 3. lépésben látható módon).
| 1 |
A loop-back dial-peer konfiguráció dial-peer csoportokat és hívásátirányító címkéket használ annak biztosítására, hogy a hívások helyesen haladjanak át a Webex és a PSTN között, hívásátirányítási hurkok létrehozása nélkül. Konfigurálja a következő fordítási szabályokat, amelyek a hívásátirányítási címkék hozzáadásához és eltávolításához használhatók: Íme a konfiguráció mezőinek magyarázata: hangfordítási szabályA szabályokban definiált reguláris kifejezéseket használ a hívásátirányítási címkék hozzáadásához vagy eltávolításához. A túlzott dekadikus számjegyek („A”) a hibaelhárítás egyértel műségének növelésére szolgálnak. Ebben a konfigurációban a 100 fordítási profil által hozzáadott címke a visszacsatoló tárcsázáson keresztül irányítja a hívásokat a PSTN Webex Calling felé. Hasonlóképpen, a translation-profile 200 által hozzáadott címke a PSTN-ről történő hívá sok irányítására szolgál. Webex Calling A 11. és 12. fordítási profilok eltávolítják ezeket a címkéket, mielőtt hívásokat küldenek a Webex, illetve a PSTN csomagokba. Ez a példa feltételezi, hogy az úgynevezett szá Webex Calling mok +E.164 formátumban jelennek meg. A 100. szabály eltávolítja a vezető+-t, hogy érvényes hívószámot tartson fenn. A 12. szabály ez után nemzeti vagy nemzetközi útválasztási számjegyet ad hozzá a címke eltávolításakor. Használjon számjegy eket, amelyek megfelelnek a helyi ISDN nemzeti tárcsázási tervnek. Ha a szá Webex Calling mokat nemzeti formátumban jeleníti meg, módosítsa a 100. és 12. szabályt úgy, hogy egyszerűen hozzáadhassa és távolítsa el az útválasztási címkét . További információt a hangfordítási profil és a hangfordítási szabály című témakör ben tal ál. |
| 2 |
Konfigurálja a TDM hanginterfész portokat a használt törzstípus és protokoll szerint. További információt az ISDN PRI konfigurálása című témakörben talál. Például egy eszköz 2-es NIM nyílásába telepített Primary Rate ISDN interfész alap konfigurációja a következ őket tartalmazhatja: |
| 3 |
A következő TDM PSTN dial-peer konfigurálása: Íme a konfiguráció mezőinek magyarázata: Megh atározza a 200-as címkével ellátott VoIP tárcsázó társat, és értelmes leírást ad a kezelés és a hibaelhárítás megkönny ítése érdekében. További információért lásd: tár csázó hang. rendeltetési minta BAD.BADA kimenő hívások bejövő tár scsoport használatával történő irányításakor próbázott célmintázatra van szükség. Ebben az esetben bármilyen érvényes rendeltetési minta használható. További információt a rendeltetési minta (interfész) című témakörben talál. fordítási profil bejövő 200Hozzárendeli azt a fordítási profilt, amely hívásátirányítási címkét ad hozzá a bejövő hívott számhoz. közvetlen befelé irányuló tárcsaMá sodlagos tárcsázási hang nélkül irányítja a hívást. További információt a Közvetlen befelé tárcsázás című témak örben talál. kikötő 0/2/ 0:15A tárcsázási társhoz társított fizikai hangport . |
| 4 |
Ahhoz, hogy lehetővé tegye az IP-útvonalak médiaoptimalizálását a helyi átjárók számára TDM-IP hívásfolyamatokkal, módosí thatja a hívás-útvonalat úgy, hogy egy sor belső loop-back dial-peer bevezetést mutat be a PSTN-csomagok között. Webex Calling Konfigurálja a következő hurkú visszacívásos tárcsázókat. Ebben az esetben az összes bejövő hívás kezdetben a dial-peer 10-re irányul, onnan pedig az alkalmazott útválasztási címke alapján a dial-peer 11-re vagy 12-re. Az útválasztási címke eltávolítása után a hívásokat dial-peer csoportok segítségével irányítják a kimenő törzsbe. Íme a konfiguráció mezőinek magyarázata: Meghatározza a VoIP dial-peer funkciót, és értelmes leírást ad a kezelés és a hibaelhárítás megkönnyítése érdekében. További információért lásd: tár csázó hang. bejövő fordítási profil 11A korábban definiált fordítási profilt alkalmazza a hívásátirányítási címke eltávolításához a kim enő csomagtérbe való átadás előtt. rendeltetési minta BAD.BADA kimenő hívások bejövő tár scsoport használatával történő irányításakor próbázott célmintázatra van szükség. További információt a rendeltetési minta (interfész) című témakörben talál. munkamenet-protokoll sipv2Azt adja meg, hogy ez a tárcsázó kezelje a SIP-híváslakat. További információt a munkamenet- protokoll (tárcsázó tárcsázó) című té makörben tal ál. munkamenet cél ipv4:192.168.80.14A helyi útválasztó interfész címét adja meg a visszahívási célként. További információt a munkamenetcél (Voip dial peer) című témakörben talál. kötővezérlő forrás-interfész Gigab iteThernet0/0/0Konfigurálja a forrá s felületet és a hozzá tartozó IP-címet a visszacsatoláson keresztül küldött üzenetekhez. További információt a kötés című témakör ben tal ál. összekötő médiaforrás-interfész Gig abiteThernet0/0/0Konfigurálja a forrá s felületet és a hozzá tartozó IP-címet a visszacsatoláson keresztül küldött adathordozókhoz. További információt a kötés című témakör ben tal ál. dtmf-relé rtp-nteAz RTP-NTE (RFC2833) a hívási szakaszon várható DTMF képességként határozza meg. További információt a DTMF Relay (Voice over IP) című témakörben talál. g711alaw codec Az összes PSTN hívást G.711 használatára kényszeríti. Válassza az a-law vagy az u-law lehetőséget, hogy megfeleljen az ISDN szolgáltatás által használt összeállítási módszernek. semmit semLetiltja a hangtevékenység ész lelését. További információt a vad (tárcsázó) című témakörben talál. |
| 5 |
Adja hozzá a következő hívásátirányítási konfigurációt: Ezzel le
zárja a helyi átjáró konfigurációját. Mentse el
a konfigurációt, és töltse be újra a platformot, ha ez az első alkalom, hogy a CUBE funkciókat
konfigurálják.
|
Az előző szakaszokban szereplő PSTN- Webex Calling konfiguráció módosítható úgy, hogy további törzseket tartalmazzon egy Cisco Unified Communications Manager (UCM) klaszterhez. Ebben az esetben minden hívás útmutatáson keresztül Unified CM történik. Az 5060-as porton lévő UCM-ből érkező hívások a PSTN-re irányulnak, és az 5065-ös portról érkező hívások irányításra kerülnek. Webex Calling A következő növekményes konfigurációk hozzáadhatók ehhez a hívási forgatókönyvhöz.
| 1 |
A következő hangosztályú URI-k konfigurálása: |
| 2 |
Konfigurálja a következő DNS-rekordokat az SRV-útválasztás megadásához a gazdaságokhoz Unified CM : Az IOS XE ezeket a rekordokat használja a célállomások és portok helyileg meghatározására. Ezzel a konfigurációval nem szükséges a rekordok konfigurálása a DNS-rendszerben. Ha inkább a DNS-t szeretné használni, akkor ezek a helyi konfigurációk nem szükségesek. Íme a konfiguráció mezőinek magyarázata: A következő parancs létrehoz egy DNS SRV erőforrásrekordot. Hozzon létre egy rekordot minden UCM gazdához és csomagtartóhoz: ip gazda _sip. _udp.pstn tocucm.io srv 2 1 5060 ucmsub5.mydomain.com _kortyolj. _udp.pstn tocucm.io: SRV erőforrás-rekord neve 2: Az SRV erőforrás-rekord prioritása 1: Az SRV erőforrás rekordsúlya 5060: Az erőforrá s-rekordban a célállomásnak használni kívánt portszám ucmsub5.mydomain .com: Az erőforrás-rekord célállomása Az erőforrás-rekord célállomásnevének megoldásához hozzon létre helyi DNS-A-rekordokat. Például: ip host ucmsub5.mydomain.com 192.168.80.65 ip host: Rekordot hoz létre a helyi IOS XE adatbázisban. ucmsub5.mydomain.com: Az A rekordgazda neve. 192.168.80.65: A gazda IP-címe. Hozza létre az SRV erőforrás-rekordokat és az A-rekordokat, amelyek tükrözik az UCM környezetet és az előnyben részesített híváselosztási stratégiát. |
| 3 |
Konfigurálja a következő tárcsázási tárgyakat: |
| 4 |
Adjon hozzá hívásátirányítást a következő konfigurációk használatával: |
A Diagnosztikai Aláírások (DS) proaktívan észleli a gyakran megfigyelt problémákat az Cisco IOS XE-alapú helyi átjáróban, és e-mailt, syslog- vagy terminálüzenetet generál az eseményről. A DS-t telepítheti a diagnosztikai adat gyűjtés automatizálására és az összegyűjtött adatok átvitelére az Cisco TAC esetre a fel bontási idő felgyorsítása érdekében.
A diagnosztikai aláírások (DS) olyan XML-fájlok, amelyek információkat tartalmaznak a hibaindító eseményekről és a probléma tájékoztatására, hibaelhárítására és orvoslására irányuló műveletekről. Használja a syslog üzeneteket, az SNMP-eseményeket és a konkrét show parancs kimenetek időszakos figyelemmel kísérését a probléma észlelési logikájának meghatározásához. A művelettípusok a következők:
-
Show parancs kimenetek összegyűjtése
-
Konszolidált naplófájl létrehozása
-
A fájl feltöltése a felhasználó által megadott hálózati helyre, például HTTPS, SCP, FTP-kiszolgálóra
A TAC mérnökei DS-fájlokat készítenek és digitálisan aláírják az integritás védelme érdekében. Minden DS fájl rendelkezik a rendszer által hozzárendelt egyedi numerikus azonosítóval. A Diagnostic Sig natures Lookup Tool (DSLT) egyetlen forrás a különböző problémák figyelemmel kíséréséhez és elhárításához alkalmazható aláírá sok megtalálásához.
Mielőtt elkezdené:
-
Ne szerkesztse a DSL T-ből letöltött DS fájlt. A módosított fájlok telepítése sikertelen az integritási ellenőrzési hiba miatt.
-
Egyszerű levélátviteli protokoll (SMTP) kiszolgáló, amelyre a helyi átjáró e-mail értesítések küldéséhez szükséges.
-
Győződjön meg arról, hogy a helyi átjáró az IOS XE 17.6.1 vagy újabb verziót futtatja, ha a biztonságos SMTP-kiszolgálót szeretné használni e-mailes értesítésekhez.
Feltételek
IOS XE 17.6.1 vagy újabb verziót futtató helyi átjáró
-
A diagnosztikai aláírások alapértelmezés szerint engedélyezve van.
-
Konfigurálja azt a biztonságos e-mail kiszolgálót, amelyet proaktív értesítések küldésére használ, ha az eszköz IOS XE 17.6.1 vagy újabb verzióját futtatja.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
Konfigurálja a környezeti változ ds_emailót az értesítéshez szükséges rendszergazda e-mail címével.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_email <email address>
end
Telepítse a diagnosztikai aláírásokat a proaktív monitorozáshoz
A magas CPU kihasználtság figyelése
Ez a DS nyomon követi az 5 másodperces CPU-felhasználást az SNMP OID 1.3.6.1.4.1.9.2.1.56 használatával. Ha a felhasználás eléri a 75% vagy annál nagyobb értéket, letiltja az összes hibakeresést, és eltávolítja az összes diagnosztikai aláírást, amelyet telepít a Helyi Átjáróban. Az aláírás telepítéséhez használja az alábbi lépéseket.
-
Győződjön meg arról, hogy engedélyezte az SNMP-t a show snmp paranccsal. Ha az SNMP nincs engedélyezve, akkor konfigurálja az snmp- server manager parancsot.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Töltse le a DS 64224-et a Diagnostic Signatures Lookup Tool következő legördülő beállításaival:
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Mező neve
Mezőérték
Platform
Cisco 4300, 4400 ISR sorozat vagy Catalyst 8000V Edge szoftver
Termék
CUBE Enterprise Webex Calling megoldásban
Probléma hatóköre
Teljesítmény
Probléma típusa
Magas CPU-kihasználtság e-mailes értesítéssel
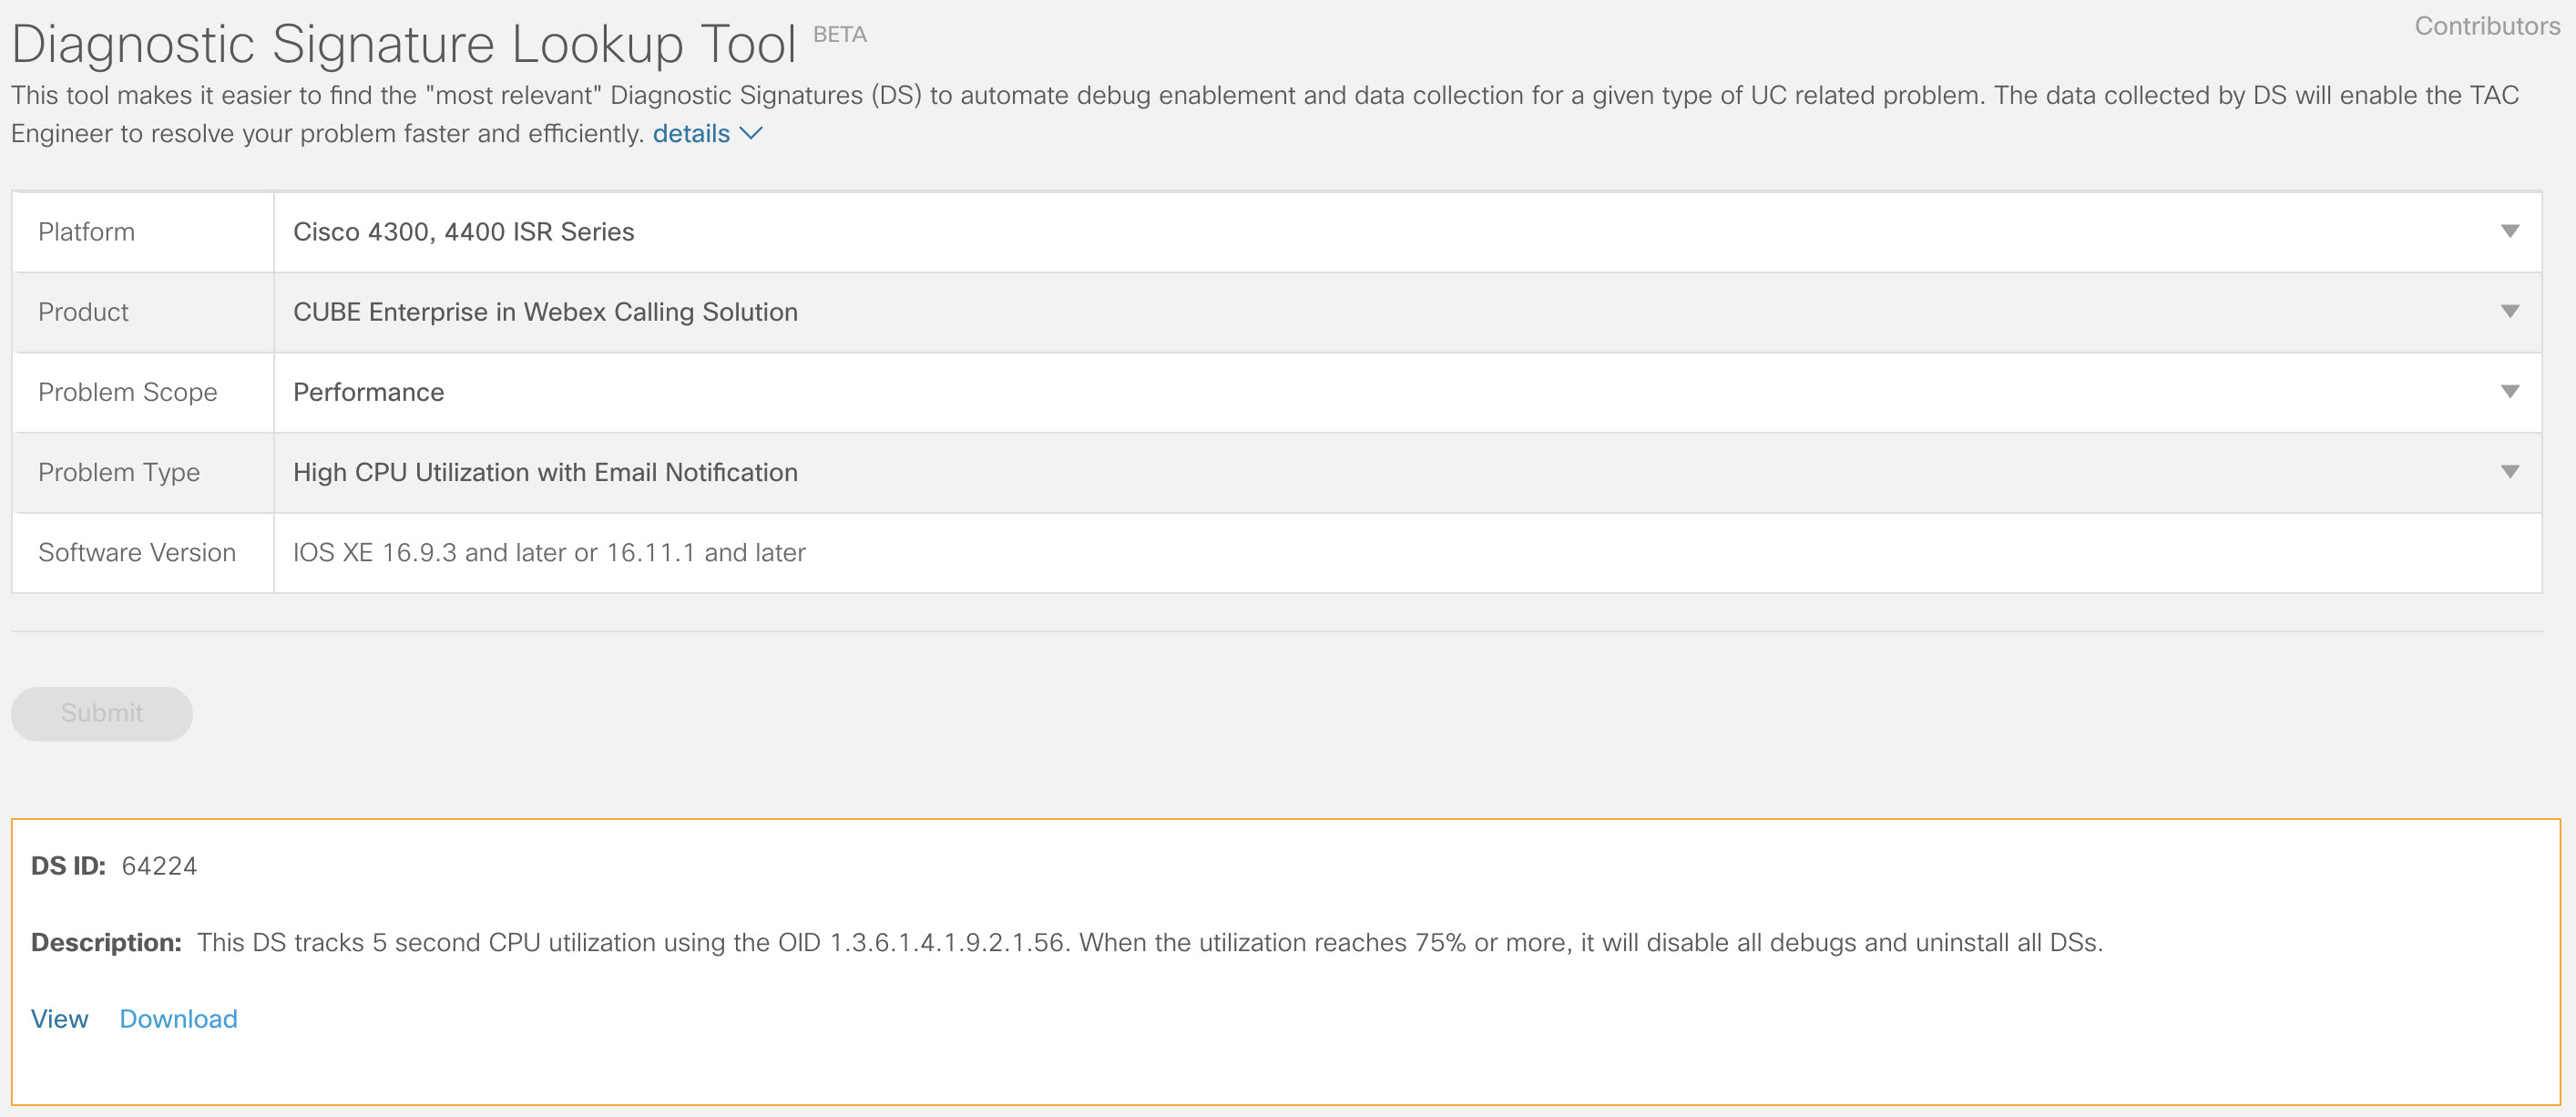
-
Másolja a DS XML fájlt a Local Gateway vakuvába.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:A következő példa a fájl FTP-kiszolgálóról a helyi átjáróba történő másolását mutatja be.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
Telepítse a DS XML fájlt a Helyi átjáróba.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
A show call-home diagnosztik-aláírás paranccsal ellenőrizheti, hogy az aláírá s sikeresen van-e telepítve. Az állapotoszlop nak „regisztrált” értékkel kell rendelkeznie.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: username@gmail.com
Töltse le a DSE-ket:
DS ID
DS név
Felülvizsgálat
Állapot
Utolsó frissítés (GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Regisztrált
2020-11-07 22:05:33
Aktiváláskor ez az aláírás eltávolítja az összes futó DS-t, beleértve magát is. Szükség esetén telepítse újra a DS 64224-et a helyi átjáró magas CPU-kihasználtságának folyamatos figyelemmel kíséréséhez.
A rendellenes híváskapcsolások monitorozása
Ez a DS 10 percenként SNMP lekérdezést használ, hogy észlelje a 403-as, 488-as és 503-as SIP-hibákkal járó rendellenes hívásmegszakítást. Ha a hibaszám-növekedés nagyobb vagy egyenlő 5-nél az utolsó szavaz áshoz képest, akkor egy syslog- és e-mailes értesítést generál. Kérjük , használja az alábbi lépéseket az aláírás telepítéséhez.
-
Győződjön meg arról, hogy az SNMP engedélyezve van-e a show snmp paranccsal. Ha az SNMP nincs engedélyezve, konfigurálja az snmp- server manager parancsot.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Töltse le a DS 65221-et a Diagnostic Signatures Lookup Tool alábbi beállításaival:
Mező neve
Mezőérték
Platform
Cisco 4300, 4400 ISR sorozat vagy Catalyst 8000V Edge szoftver
Termék
CUBE Enterprise Webex Calling megoldásban
Probléma hatóköre
Teljesítmény
Probléma típusa
SIP rendellenes híváskezelés észlelése az e-mail és a Syslog értesítéssel.
-
Másolja a DS XML fájlt a Helyi átjáróra.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
Telepítse a DS XML fájlt a Helyi átjáróba.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Az aláírás sikeres telepítésének ellenőrzéséhez használja a show call-home diagnostic-aláírá s parancsot. Az állapotoszlop nak „regisztrált” értékkel kell rendelkeznie.
Telepítse a diagnosztikai aláírásokat a probléma elhárításához
A diagnosztikai aláírások (DS) segítségével gyorsan megoldhatja a problémákat. Cisco TACA mérnökö k több aláírást készítettek, amelyek lehetővé teszik a szükséges hibakereséseket, amelyek szükségesek egy adott probléma elhárításához, a probléma előfordulásának észleléséhez, a megfelelő diagnosztikai adatok összegyűj téséhez és az adatok automatikus átviteléhez az esetre. Cisco TAC Ez kiküszöböli a probléma előfordulásának manuális ellenőrzésének szükségességét, és sokkal könnyebbé teszi az időszakos és átmeneti problémák hibaelhárítását.
A Diagnosztikai aláírások keresési eszköz ével megtalálhatja a megfelelő aláírásokat és telepítheti azokat egy adott probléma önmegoldásához, vagy telepítheti a TAC-mérnök által a támogatási kapcsolat részeként javasolt aláírást.
Íme egy példa arra, hogyan lehet megtalálni és telepíteni egy DS azonosítását a „% VOICE_IEC -3-GW: CCAPI: Belső hiba (hívás tüske küszöb): IEC=1.1.181.1.29. 0" syslog előfordulásának észlelésére és a diagnosztikai adatgyűjtés automatizálására a következő lépésekkel:
-
Állítson be egy másik DS környezeti változót ds_fsurl_prefixCisco TACfájlkiszolgáló elérési útjaként (cxd.cisco.com) a diagnosztikai adatok feltöltéséhez. A fájl elérési útján szereplő felhasználónév az ügy száma, a jelszó pedig a fájl feltöltési token, amelyet a Támogatási esetkezel őből lehet letölteni, az alábbiak szerint. A fájlfeltöltési token szükség szerint létrehozható a Tá mogatási esetkezelő mellé kletek szak aszában.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"
end
Példa:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Győződjön meg arról, hogy az SNMP engedélyezve van-e a show snmp paranccsal. Ha az SNMP nincs engedélyezve, konfigurálja az snmp- server manager parancsot.
show snmp %SNMP agent not enabled config t snmp-server manager end -
Javasoljuk, hogy proaktív intézkedésként telepítse a High CPU monitoring DS 64224 készüléket, hogy letiltsa az összes hibakeresést és diagnosztikai aláírást a magas CPU kihasználtság idején. Töltse le a DS 64224-et a Diagnostic Signatures Lookup Tool alábbi beállításaival:
Mező neve
Mezőérték
Platform
Cisco 4300, 4400 ISR sorozat vagy Catalyst 8000V Edge szoftver
Termék
CUBE Enterprise Webex Calling megoldásban
Probléma hatóköre
Teljesítmény
Probléma típusa
Magas CPU-kihasználtság e-mailes értesítéssel.
-
Töltse le a DS 65095 alkalmazást a Diagnostic Signatures Lookup Tool alábbi beállításaival:
Mező neve
Mezőérték
Platform
Cisco 4300, 4400 ISR sorozat vagy Catalyst 8000V Edge szoftver
Termék
CUBE Enterprise Webex Calling megoldásban
Probléma hatóköre
Syslogs
Probléma típusa
Syslog -% VOICE_IEC -3-GW: CCAPI: Belső hiba (hívás tüske küszöbérték): IEC = 1.1.181.1.29.0
-
Másolja a DS XML fájlokat a helyi átjáróba.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
Telepítse a magas CPU-felügyeletet tartalmazó DS 64224-et, majd a DS 65095 XML fájlt a helyi átjáróba.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Ellenőrizze, hogy az aláírás sikeresen van-e telepítve az otthoni diagnosztikai alá írás megjelenítése használatával. Az állapotoszlop nak „regisztrált” értékkel kell rendelkeznie.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: username@gmail.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Letöltött DSE-k:
DS ID
DS név
Felülvizsgálat
Állapot
Utolsó frissítés (GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Regisztrált
2020-11-08:00:07:45
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Regisztrált
2020-11-08:00:12:53
A diagnosztikai aláírások végrehajtásának ellenőrzése
A következő paran csban a parancs „Állapot” oszlopa megjeleníti a hívó -diagnosztikai aláírá st „futó” értékre változik, miközben a Helyi átjáró végrehajtja az aláírásban meghatározott műveletet. A show call-home diagnosztikai aláírási statisztik ák kimenete a legjobb módja annak ellenőrzésére, hogy a diagnosztikai aláírás észlel-e egy érdekes eseményt, és végrehajtotta a műveletet. A „Triggered/Max/Deinstall” oszlop jelzi, hogy az adott aláírás mennyi alkalommal indított el egy eseményt, hogy mennyi alkalommal határozták meg azt az esemény észlelésére, valamint azt, hogy az aláírás eltávolít-e a maximális számú aktivált esemény észlelése után.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: carunach@cisco.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Letöltött DSE-k:
|
DS ID |
DS név |
Felülvizsgálat |
Állapot |
Utolsó frissítés (GMT+ 00:00) |
|---|---|---|---|---|
|
64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Regisztrált |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Futás |
2020-11-08 00:12:53 |
otthoni hívás-diagnosztikai aláírási statisztikák megjelenítése
|
DS ID |
DS név |
Aktivált/Max /Eltávolítás |
Átlagos futási idő (másodperc) |
Maximális futási idő (másodperc) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
A diagnosztikai aláírás végrehajtása során küldött értesítési e-mail olyan kulcsfontosságú információkat tartalmaz, mint például a probléma típusa, az eszköz részletei, a szoftververzió, a futó konfiguráció, valamint az adott probléma elhárításához releváns parancskimenetek megjelenítése.
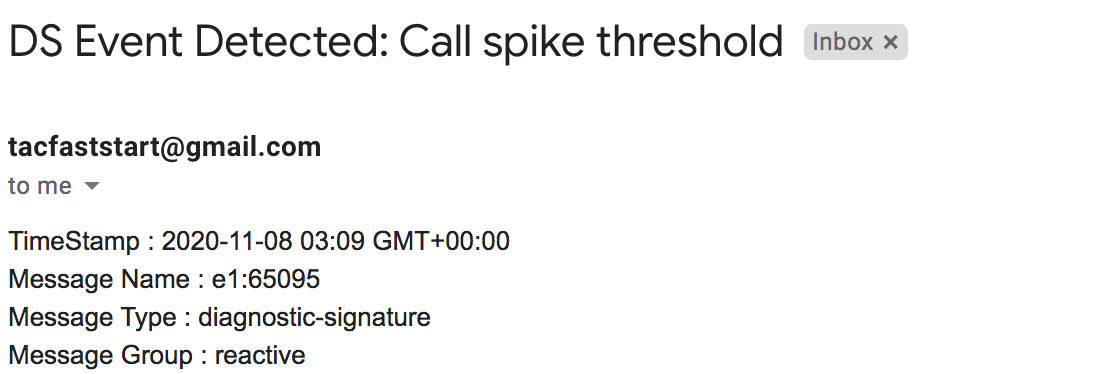
A diagnosztikai aláírások eltávolítása
A diagnosztikai aláírások használata hibaelhárítási célokra általában úgy van definiál va, hogy eltávolítsuk bizonyos problémák észlelése után. Ha manuálisan szeretne eltávolítani egy aláírást, töltse le a DS azonosítót a show call-home diagnostic-signature kimenetéből, és futtassa a következő par ancsot:
call-home diagnostic-signature deinstall <DS ID> Példa:
call-home diagnostic-signature deinstall 64224
A telepítéseknél észlelt problémák alapján rendszeresen új aláírások kerülnek hozzáadásra a Diagnosztikai aláírások keresési eszközéhez. A TAC jelenleg nem támogatja az új egyedi aláírások létrehozására irányuló kérelmeket.


