
Grazie per il feedback.
 Feedback?
HDS 2026.09.16.8491
- Risolve un bug che riguardava le notifiche di scadenza del certificato e dell'account del computer, fare riferimento a CSCWT51612.
- È stato aggiunto il supporto per l'hypervisor Nutanix. Consulti la scheda Annunci di funzionalità per i dettagli.
- È stato aggiunto il supporto per l'hypervisor Cisco NFVIS. Consulti la scheda Annunci di funzionalità per i dettagli.
HDS 2026.08.17.8446
- Risolve un problema con la gestione dei ticket Kerberos dopo la scadenza del ticket quando si utilizza l'autenticazione Windows di SQL Server.
HDS 2026.08.14.8438
- Include le ultime correzioni di sicurezza.
- Migliora l'affidabilità degli aggiornamenti HDS garantendo che i contenitori Docker vengano ricreati correttamente.
- Migliora l'attivazione e la cancellazione degli allarmi.
HDS 2026.07.14.8347
-
Non ci sono note di rilascio per questo aggiornamento di manutenzione.
HDS 2026.07.02.8332
- Risolve un bug di inizializzazione della sessione per gli utenti dell'organizzazione clienti gestita in ambienti HDS multi-tenant.
HDS 2026.06.02.8269
- Risolve un bug per risolvere i problemi di risoluzione del dominio, fare riferimento a CSCWT98432.
- Migliora la registrazione KMS per includere dettagli su cloud, organizzazione e user agent.
HDS 2026.04.29.8213
-
Non ci sono note di rilascio per questo aggiornamento di manutenzione.
HDS 2026.03.18.8152
-
È stato risolto un problema per cui alcuni allarmi HDS non si sincronizzavano correttamente con Control Hub.
HDS 2026.03.11.8140
-
Ottimizza l'utilizzo della memoria risolvendo un problema che ha causato un elevato utilizzo delle risorse.
HDS 2026.03.10.8134
- Include modifiche per ripristinare la funzionalità delle funzionalità delle riunioni per il data center dell'Arabia Saudita.
HDS 2026.03.09.8132
-
Include modifiche al ripristino della funzionalità per il data center dell'Arabia Saudita.
HDS 2026.03.05.8123
-
Include le ultime correzioni di sicurezza.
-
Migliora la registrazione degli allarmi.
-
Include una soluzione per un problema a causa del quale i nodi HDS potevano riavviarsi inaspettatamente durante un utilizzo elevato delle risorse.
HDS 2026.02.09.7381
-
È stato aggiunto il supporto per Microsoft ODBC Driver 18 per SQL Server.
-
Risolve i problemi di connettività tra il nodo HDS e il server SQL causati da una gestione errata del certificato del database richiesto per connettersi al server SQL.
HDS 2026.01.21.7332
- Rafforzamento crittografico - Supporta cifrari avanzati e i più recenti protocolli TLS; disabilita il supporto per algoritmi e cifrari più deboli. Vedere HDS Nodes Cryptographic Hardening nella scheda Annunci di funzionalità.
HDS 2025.11.17.7180
-
Migliora gli allarmi HDS relativi alla connettività del server syslog.
-
È stato aggiunto il supporto TLS per migliorare la sicurezza delle comunicazioni tra i nodi HDS e il server Syslog.
TLS migliora la sicurezza rispetto a SSL offrendo algoritmi di crittografia più potenti, autenticazione reciproca, controllo dell'integrità, handshake più robusti e meccanismi di scambio di chiavi necessari per comunicazioni sicure.
I clienti che hanno precedentemente configurato la crittografia SSL per il proprio server syslog potrebbero ricevere avvisi relativi alla connettività TLS con il server syslog dopo l'aggiornamento a questa versione. Questo problema riguarda solo l'inoltro dei log dai nodi HDS al server syslog e non influisce sulle funzionalità di Webex.
Segua i passaggi seguenti per risolvere il problema:
Scarichi l'ultimo strumento di configurazione HDS e acceda alla pagina dei registri di sistema. Se la casella accanto a "Il suo server è configurato per la negoziazione TLS/handshake? «è selezionato, carichi il certificato radice di syslog.
Quindi, scarichi l'ISO più recente e la monti su tutti i nodi. Il problema verrà risolto una volta che i nodi avranno verificato con successo le informazioni sulla CA del server syslog.
HDS 2025.09.17.7109
-
Non ci sono note di rilascio per questo aggiornamento di manutenzione.
HDS 2025.08.10.7072
-
Non ci sono note di rilascio per questo aggiornamento di manutenzione.
HDS 2025.07.16.7042
-
È stato aggiunto il supporto per Australia DC.
-
Aggiorna il sistema operativo Flatcar alla versione 4152.2.3.
-
Risolve un bug per risolvere il problema di reimpostazione della password dell'account amministratore, fare riferimento al CSCWO12476.
I clienti che hanno riscontrato problemi con il bug CSCWO12476 devono riavviare manualmente i propri nodi una volta completato l'aggiornamento.
Per eseguire l'aggiornamento a questa versione, i nodi della sua distribuzione HDS devono eseguire la versione 2025.06.02.6983 (rilasciata il 12 giugno 2025).
Il tentativo di aggiornamento da versioni precedenti al 2025.06.02.6983 può causare guasti e altri problemi.
HDS 2025.06.02.6983
-
Elimina i registri rumorosi generati da HDS.
-
Include correzioni relative agli aggiornamenti HDS.
HDS 2025.04.02.6910
- Ha eseguito il rollback a questa versione per evitare che un caso limite influisse potenzialmente su una funzionalità Webex a causa di HDS 2025.05.12.6959.
HDS 2025.05.12.6959
- Elimina i registri rumorosi generati da HDS.
HDS 2025.04.02.6910
-
Include correzioni per gli allarmi HDS.
HDS 2025.03.04.6874
- Risolve i problemi di connettività Docker.
HDS 2025.02.14.6853
- Include una correzione per Saudi Arabia DC che consente agli utenti ospiti di sfruttare le chat durante le riunioni.
HDS 2025.02.06.6837
- Migliora gli allarmi HDS assicurando che vengano attivati e cancellati correttamente.
HDS 2025.01.14.6804
- Non ci sono note di rilascio per questo aggiornamento di manutenzione.
HDS 2024.11.18.6728
- È stato aggiunto il supporto per Saudi Arabia DC.
- Include le ultime correzioni di sicurezza.
- Include correzioni per gli allarmi HDS.
HDS 2024.07.23.6579
- Migliora gli allarmi KMS-Cloud_ACCESS_FAILURE.HEALTH e DB_CONNECTION_POOL_ERROR.
- Migliora gli allarmi HDS per eliminare registrazioni e stack-trace eccessivi.
- Include correzioni per gli errori dei test di connettività docker.
- È stato aggiunto il supporto per CSB4 e Java17.
- Include le ultime correzioni di sicurezza.
- Include una correzione che consente agli utenti ospiti non verificati di sfruttare le chat durante le riunioni.
HDS 2024.03.16.6355
Ha eseguito un rollback a questa versione poiché gli utenti ospiti non verificati non erano in grado di utilizzare la funzione di chat durante la riunione.
HDS 2024.06.03.6455
- Migliora gli allarmi KMS-Cloud_Access_Failure.health e KMS-DB_CONNECTION_POOL_ERROR.
- Migliora gli allarmi HDS per eliminare registrazioni e stack-trace eccessivi.
- Include correzioni per gli errori dei test di connettività docker.
- Aggiunto il supporto per CSB4.0 e Java17.
- Include le ultime correzioni di sicurezza.
HDS 2024.03.16.6355
- Risolve un bug per migliorare la logica degli avvisi di scadenza del Machine Account, fare riferimento a CSCWj06418.
- Migliora le connessioni Mercury WebSocket in KMS.
HDS 2024.02.23.6324
In questa fase iniziale della migrazione del registro dei container, le immagini HDS vengono pubblicate nel registro Amazon ECR. Se il nodo HDS non è connesso ad Amazon ECR, le immagini verranno estratte dall'hub Docker come opzione alternativa. (Per ulteriori informazioni, consulti la scheda «Annunci di funzionalità».)
HDS 2024.02.02.6293
Non ci sono note di rilascio per questo aggiornamento di manutenzione.
HDS 2023.11.16.6207
-
Risolve un bug per risolvere un problema di pianificazione delle riunioni nell'app Webex.
-
Migliora la gestione delle connessioni Mercury WebSocket.
HDS 2023.09.22.6136
HDS 2023.08.07.6085
Non ci sono note di rilascio per questo aggiornamento di manutenzione.
HDS 2023.07.17.6057
-
Risolve un bug per l'ottimizzazione della memoria sul nodo HDS, fare riferimento a CSCWh01920.
-
Modifica le configurazioni per il supporto agli utenti Guest.
-
Modifica la libreria Mercury per migliorare le connessioni WebSocket.
HDS 2023.06.13.5989
-
Include due nuovi allarmi:HMAC_PRODUCER_TASK_FAILUREe CLIENT_MESSAGES_FAILURE -
Migliora le convalide per la connettività del database
-
Aggiorna i pacchetti tomcat, python e openssl
HDS 2023.04.15.5925
Modifica alcuni nomi di allarme per utilizzare il limite di 36 caratteri previsto dal servizio Webex Hybrid Management.
Questi sono i nomi degli allarmi precedenti e nuovi:
-
KMS-Setup.checkKMSCertificateValidity cambia in KMS-Setup.checkKMSCertValidity -
KMS-Cloud_Access_Failure.ci-Machine-Auth passa a KMS-Cloud_Access_Failure.ci-MA-Auth -
KMS-Cloud_Access_Failure.Mercury-WebSocket passa a KMS-Cloud_Access_Failure.Mercury-ws -
KMS-Cloud_Access_Failure.Health-Controlla le modifiche a KMS-Cloud_Access_Failure.health
Migliora l'allarme di validità del certificato KMS attivandolo frequentemente (60 giorni, 30 giorni, 15 giorni e poi a giorni alterni).
HDS 2023.03.09.5885
-
Migliora l'allarme di scadenza del Machine Account aumentandolo frequentemente (60 giorni, 30 giorni, 15 giorni e poi a giorni alterni).
HDS 2023.02.14.5845
Non ci sono note di rilascio per questo aggiornamento di manutenzione.
HDS 2023.01.10.5803
-
Migliora la cancellazione dell'allarme SYSTEM-OVERLOAD
-
Aumenta le dimensioni del pool di thread per il servizio Avalon Indexer per correggere CSCWE06185
-
Include le ultime correzioni comuni di Webex
HDS 2022.12.06.5766
-
Sposta le immagini HDS nel repository
dockerhub di ciscocity. -
Aggiorna il sistema operativo Flatcar alla versione 3227.2.4.
-
Include le ultime correzioni comuni di Webex.
-
Include una libreria OkHTTP più robusta per migliorare la gestione delle connessioni websocket.
HDS 2022.10.18.5701
Non ci sono note di rilascio per questo aggiornamento di manutenzione.
HDS 2022.09.28.5677
-
Migliora l'allarme INDEXER_WEBSOCKET_ERROR.
-
Aggiorna il sistema operativo Flatcar alla versione 3227.2.2.
HDS 2022.08.18.5613
Aggiunge il supporto per i token ospiti CI.
HDS 2022.08.06.5602
Risolve i problemi relativi al supporto HDS per la Federazione 4.0.
HDS 2022.07.13.5579
Non ci sono note di rilascio per questo aggiornamento di manutenzione.
HDS 2022.06.23.5552
- Aggiunge il supporto all'ECP per le metriche della Federazione 4.0 e della piattaforma.
- Aggiunge miglioramenti al DNS Jail Proxy to ECP.
- Aggiornamenti al sistema operativo e al KMS Flatcar.
HDS 2022.05.23.5520
- Migliora la cancellazione degli allarmi.
HDS 2022.04.20.5464
- Aggiunge questi nuovi allarmi:
KMS-setup.checkKMSCertificateValidity — Genera un allarme quando la scadenzadel certificato KMS è nei prossimi 30 giorni.KMS-Setup.KMSCertificateExpired — Genera un allarme se il certificato KMS è scaduto.
- Include le ultime correzioni comuni di Webex.
- Aggiornamenti ad Avalon.
HDS 2022.03.02.5385
- Migliora la cancellazione degli allarmi.
- Aggiornamenti all'allarme
KMS-OVERLOAD.
HDS 2022.01.18.5320
- Aggiunge questi nuovi allarmi:
KMS-HIGH-MSG-LATENCY —Elevata latenzadi recapito dei messaggi.KMS-OVERLOAD — L'età media del carico superala soglia.
HDS 2021.12.16.5263
- Risolve il problema per cui le riconnessioni di syslog possono bloccarsi.
HDS 2021.12.11.5253
- Miglioramenti agli allarmi HDS.
- Risolve l'exploit Log4J: https://tools.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-apache-log4j-qRuKNEbd
- Migliora la convalida dei token durante la federazione tra cluster.
HDS 2021.11.23.5221
Non ci sono note di rilascio per questo aggiornamento di manutenzione.
HDS 2021.11.22.5218
- Aggiornamenti a ECP per correzioni di sicurezza di terze parti.
- Miglioramenti di Alarm Manager.
HDS 2021.10.21.5175
- Miglioramenti di Alarm Manager.
- Miglioramenti alla gestione dei certificati KMS.
- Aggiornamenti a KMS e Avalon.
HDS 2021.09.13.5117
Non ci sono note di rilascio per questo aggiornamento di manutenzione.
HDS 2021.08.10.5057
Non ci sono note di rilascio per questo aggiornamento di manutenzione.
HDS 2021.07.01.4980
Non ci sono note di rilascio per questo aggiornamento di manutenzione.
HDS 2021.06.13.4956
- Modifiche per sopprimere gli allarmi syslog per 2 minuti durante la riconnessione.
- Effettua il downgrade degli allarmi syslog da Tipo di errore a Avviso.
- Aggiunge una finestra di esclusione dei lavori di DB Cleanup. Per i dettagli, consulti gli annunci delle funzionalità.
- Aggiornamenti dei driver di terze parti per migliorare le connessioni al database.
HDS 2021.05.27.4941
Non ci sono note di rilascio per questo aggiornamento di manutenzione.
HDS 2021.05.20.4927
- Modifiche per ottimizzare le risorse di connessione al database.
- Miglioramenti dei token di aggiornamento.
- Aumentare l'intervallo predefinito di pulizia del database da 1 ora a 10 ore.
- Imposta il numero predefinito di voci nella cache degli utenti su 250.000.
HDS 2021.04.12.4861
- Migliora gli allarmi del server NTP per quando l'HDS è in modalità DNS Jail.
HDS 2021.04.01.4842
- Migliora la logica KMS per riprovare la registrazione con il servizio di crittografia.
HDS 2021.02.10.4763
- Migliora le riconnessioni di Mercury dopo le interruzioni.
- Migliora la gestione delle chiavi di sessione KMS.
settembre 2026
Supporto per l'implementazione di HDS su Nutanix e Cisco Enterprise Network Function Virtualization Infrastructure Software (NFVIS)
A partire dalla versione HDS 2026.09.16.8491, Hybrid Data Security supporta l'implementazione su Nutanix AOS 7.5.x con Nutanix AHV 11.0.x e Cisco NFVIS 26.2.1. Questo vale per le distribuzioni HDS in Control Hub e le distribuzioni HDS Multi-Tenant in Partner Hub.
Prima di distribuire HDS, scarichi e utilizzi l'ultima versione di HDS OVA:
- Per una distribuzione HDS in Control Hub, scarichi l'ultima OVA da Control Hub.
- Per una distribuzione HDS Multi-Tenant, scarichi l'ultima OVA da Partner Hub.
I vecchi pacchetti HDS OVA non supportano la configurazione HDS richiesta su questi hypervisor.
| Componente | Versione supportata |
|---|---|
| HDS | 2026.09.16.8491 o successivo |
| Nutanix AOS | 7.5.x |
| Nutanix AHV | 11.0.x |
| Componente | Versione supportata |
|---|---|
| HDS | 2026.09.16.8491 o successivo |
| Cisco NFVIS | 26.2.1 |
Per ulteriori informazioni, consulti la guida alla distribuzione applicabile:
giugno 2026
API per sviluppatori di Hybrid Data Security (HDS)
Le API per sviluppatori Hybrid Data Security (HDS) consentono agli amministratori dell'organizzazione di recuperare metriche di monitoraggio e dati analitici dettagliati per le loro implementazioni HDS tramite il Webex Developer Portal. Gli amministratori possono accedere alle metriche critiche di implementazione e alle informazioni sullo stato tramite il Developer Portal per ottenere informazioni più approfondite sulla sicurezza e sullo stato operativo della loro implementazione. Le API sono disponibili all'indirizzo https://developer.webex.com/messaging/docs/api/v1/hds.
Integrazione con sistemi di monitoraggio di terze parti
Abbiamo introdotto miglioramenti che consentono agli amministratori dell'organizzazione di assumere il controllo completo del monitoraggio delle proprie implementazioni HDS. Possono integrare senza problemi le loro applicazioni di monitoraggio esistenti con queste API e automatizzare il monitoraggio dei loro nodi HDS.
gennaio 2026
Rafforzamento crittografico dei nodi HDS
Per migliorare il livello di sicurezza delle interazioni da e verso i nodi HDS, stiamo aggiornando le configurazioni di runtime per applicare i moderni standard crittografici. Questo aggiornamento garantisce che tutto il traffico crittografato utilizzi protocolli di trasporto sicuri e suite di crittografia avanzate, disabilitando esplicitamente gli algoritmi legacy vulnerabili agli exploit contemporanei.
Queste modifiche saranno incluse nella prossima versione di HDS (HDS 2026.01.21.7332)
Protocolli supportati
I nodi HDS ora supporteranno le negoziazioni TLS utilizzando i seguenti protocolli:
-
TLSv1.2
-
TLSv1.3
Suite di crittografia supportate
Le seguenti suite di crittografia saranno consentite per la trasmissione sicura dei dati:
- TLS_AES_256_GCM_SHA384
- TLS_AES_128_GCM_SHA256
- TLS_CHACHA20_POLY1305_SHA256
- TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384
- TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256
- TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384
- TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256
Protocolli e algoritmi per disabili
I seguenti protocolli legacy e le primitive crittografiche deboli saranno disabilitati nell'ambiente di runtime HDS:
- Protocolli: SSLv3, TLSv1, TLSv1.1
- Cifrari e algoritmi: RC4, DES, 3DES_EDE_CBC, MD5withRSA, EXPORT, anon, NULL
Azione richiesta
Si assicuri che il suo server di database supporti i protocolli e i codici sopra elencati per mantenere una connettività sicura e senza interruzioni dopo il prossimo aggiornamento HDS.
novembre 2025
Sicurezza ibrida dei dati (HDS) multi-tenant:
Presentazione di Multi-Tenant Hybrid Data Security (HDS), una funzionalità rivoluzionaria progettata per fornire alle organizzazioni una maggiore protezione e sovranità dei dati utilizzando l'infrastruttura e l'esperienza di partner locali affidabili.
Principali punti salienti
-
Modello di partner locale affidabile:
Multi-Tenant HDS consente alle organizzazioni di sfruttare la sicurezza ibrida dei dati tramite un partner locale affidabile. Questi partner agiscono come fornitori di servizi, gestendo la gestione delle chiavi in sede in modo che le organizzazioni clienti possano concentrarsi sul loro core business, sapendo che i loro dati sono protetti dall'infrastruttura sicura del partner.
-
Potenziare le organizzazioni più piccole:
Sfruttando l'infrastruttura di sicurezza e i servizi di gestione delle chiavi di un partner locale affidabile, le organizzazioni senza ampie risorse IT o data center dedicati possono ora accedere a una protezione HDS di livello aziendale.
-
Vera multi-tenancy:
A differenza delle tradizionali implementazioni HDS, che sono limitate a una singola organizzazione, ogni distribuzione HDS Multi-Tenant supporta più organizzazioni clienti. Ciò consente alle organizzazioni partner di implementare e gestire in modo efficiente le risorse HDS in base al numero di utenti o organizzazioni clienti.
-
Sovranità e controllo dei dati:
Le organizzazioni clienti mantengono il controllo primario sui propri dati e contenuti. Sebbene le organizzazioni partner supportino l'implementazione e la gestione delle chiavi di crittografia, non accedono ai contenuti o ai dati dei clienti nell'ambito di operazioni standard. Questo approccio supporta confini e privacy solidi, consentendo al contempo ai clienti di esercitare il controllo della sovranità dei dati all'interno dell'ambiente collaborativo.
Per ulteriori informazioni, vedere la Guida all'implementazione di Multi-Tenant Hybrid Data Security (HDS)
marzo 2024
In conformità con il precedente annuncio relativo alla migrazione del registro dei container ad Amazon ECR, prevediamo di completare la migrazione entro la fine di marzo 2024. Si assicuri la connettività all'ECR abilitando l'URL «*dkr. ecr.us-east-1.amazonaws.com" nei firewall e nei proxy della sua applicazione.
dicembre 2023
Migrazione del registro dei container da Docker Hub ad Amazon ECR
Il registro dei contenitori HDS che ospita le immagini verrà modificato da Docker Hub ad Amazon ECR. Questa migrazione è prevista per febbraio 2024. Chiediamo gentilmente ai clienti di garantire la connettività all'ECR abilitando l'URL, "*.amazonaws.com" nei firewall e nei proxy delle loro applicazioni. Questo passaggio è necessario per prevenire potenziali problemi durante gli aggiornamenti.
ottobre 2023
Abbiamo aggiornato la versione minima richiesta del database Postgres alla versione 14, 15 o 16 di PostgreSQL. HDS non supporterà più le versioni di PostgreSQL 10 e 11, vedere i requisiti del server di database nella guida all'implementazione di Hybrid Data Security.
dicembre 2022
Abbiamo iniziato a ospitare le immagini dell'HDS Setup Tool in un altro repository
dockerhub. In precedenza abbiamo usato ciscosparkhds e ora stiamo usando ciscocitg.
Se sta creando o aggiornando una ISO di configurazione per i suoi nodi HDS, dovrebbe ottenere le immagini dal repository dockerhub di ciscocitg.
Vedere Creare una ISO di configurazione per gli host HDS e Modificare la configurazione del nodo nella guida all'implementazione di Hybrid Data Security.
novembre 2022
Abbiamo abilitato i nodi HDS a utilizzare l'autenticazione Windows per la connessione al suo database Microsoft SQL Server. Ciò migliora la sicurezza e la resilienza della sua implementazione HDS.
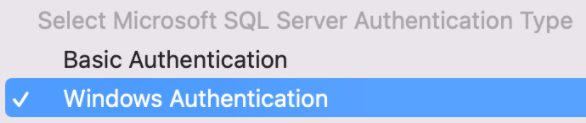
La guida all'implementazione di Hybrid Data Security descrive come implementarla nel suo ambiente.
giugno 2022
Definire una finestra di esclusione per il DB Cleanup Job
Ora può definire una finestra di esclusione del lavoro di DB Cleanup nelle impostazioni avanzate. La finestra di esclusione predefinita è dalle 1:00 alle 4:59 (ora locale) di domenica.


