
Dziękujemy za opinię.
 Opinia?
HDS 2026.09.16.8491
- Naprawiono błąd wpływający na powiadomienia o wygaśnięciu certyfikatu i konta komputera, patrz CSCWT51612.
- Dodano obsługę hiperwizora Nutanix. Szczegółowe informacje można znaleźć w zakładce Ogłoszenia funkcji.
- Dodano obsługę hiperwizora Cisco NFVIS. Szczegółowe informacje można znaleźć w zakładce Ogłoszenia funkcji.
HDS 2026.08.17.8446
- Rozwiązuje problem z obsługą biletów Kerberos po wygaśnięciu biletu podczas korzystania z uwierzytelniania systemu SQL Server Windows.
HDS 2026.08.14.8438
- Zawiera najnowsze poprawki zabezpieczeń.
- Poprawia niezawodność aktualizacji HDS, zapewniając prawidłowe ponowne tworzenie kontenerów Docker.
- Poprawia podnoszenie i czyszczenie alarmów.
HDS 2026.07.14.8347
-
Nie ma informacji o wydaniu tego uaktualnienia konserwacyjnego.
HDS 2026.07.02.8332
- Naprawiono błąd inicjalizacji sesji dla użytkowników zarządzanych organizacji klientów w środowiskach HDS z wieloma dzierżawcami.
HDS 2026.06.02.8269
- Naprawiono błąd, aby rozwiązać problemy z rozwiązywaniem domeny, patrz CSCWT98432.
- Ulepsza rejestrowanie KMS, aby uwzględnić szczegóły dotyczące chmury, organizacji i agentów użytkownika.
HDS 2026.04.29.8213
-
Nie ma informacji o wydaniu tego uaktualnienia konserwacyjnego.
HDS 2026.03.18.8152
-
Rozwiązano problem polegający na tym, że niektóre alarmy HDS nie synchronizowały się poprawnie z Control Hub.
HDS 2026.03.11.8140
-
Optymalizuje wykorzystanie pamięci, rozwiązując problem, który spowodował wysokie wykorzystanie zasobów.
HDS 2026.03.10.8134
- Zawiera zmiany mające na celu przywrócenie funkcji spotkań dla centrum danych Arabii Saudyjskiej.
HDS 2026.03.09.8132
-
Zawiera zmiany w celu przywrócenia funkcjonalności centrum danych Arabii Saudyjskiej.
HDS 2026.03.05.8123
-
Zawiera najnowsze poprawki zabezpieczeń.
-
Poprawia rejestrowanie alarmów.
-
Zawiera poprawkę problemu, w wyniku którego węzły HDS mogły niespodziewanie zrestartować się podczas dużego zużycia zasobów.
HDS 2026.02.09.7381
-
Dodano obsługę sterownika Microsoft ODBC 18 dla serwera SQL.
-
Rozwiązuje problemy z łącznością między węzłem HDS a serwerem SQL spowodowane nieprawidłową obsługą certyfikatu bazy danych wymaganego do połączenia z serwerem SQL.
HDS 2026.01.21.7332
- Hartowanie kryptograficzne - obsługuje silne szyfry i najnowsze protokoły TLS; wyłącza obsługę słabszych algorytmów i szyfrów. Zobacz Har towanie kryptograficzne węzłów HDS na karcie Ogłoszenia funkcji.
HDS 2025.11.17.7180
-
Poprawia alarmy HDS związane z łącznością serwera syslog.
-
Dodano obsługę protokołu TLS w celu zwiększenia bezpieczeństwa komunikacji między węzłami HDS a serwerem Syslog.
TLS poprawia bezpieczeństwo w porównaniu z protokołem SSL, oferując silniejsze algorytmy szyfrowania, wzajemne uwierzytelnianie, sprawdzanie integralności, bardziej solidne uściski dłoni i mechanizmy wymiany kluczy wymagane do bezpiecznej komunikacji.
Klienci, którzy wcześniej skonfigurowali szyfrowanie SSL dla swojego serwera syslog, mogą napotkać alerty związane z łącznością TLS z serwerem syslog po uaktualnieniu do tej wersji. Ten problem dotyczy tylko przekazywania dzienników z węzłów HDS do serwera syslog i nie wpływa na żadne funkcje Webex.
Wykonaj poniższe czynności, aby rozwiązać problem:
Pobierz najnowsze narzędzie konfiguracyjne HDS i przejdź do strony Dzienniki systemowe. Jeśli pole wyboru obok "Czy serwer jest skonfigurowany do negocjacji TLS lub uścisku dłoni? „jest wybrany, prześlij certyfikat główny syslog.
Następnie pobierz najnowszy ISO i zamontuj go na wszystkich węzłach. Problem zostanie rozwiązany, gdy węzły pomyślnie zweryfikują informacje certyfikacji serwera syslog.
HDS 2025.09.17.7109
-
Nie ma informacji o wydaniu tego uaktualnienia konserwacyjnego.
HDS 2025.08.10.7072
-
Nie ma informacji o wydaniu tego uaktualnienia konserwacyjnego.
HDS 2025.07.16.7042
-
Dodano wsparcie dla Australia DC.
-
Uaktualnia system operacyjny Flatcar do wersji 4152.2.3.
-
Naprawiono błąd, aby rozwiązać problem z resetowaniem hasła konta administratora, patrz CSCWO12476.
Klienci, którzy mieli problemy z błędem CSCWO12476, muszą ręcznie zrestartować swoje węzły po zakończeniu tej aktualizacji.
Aby zaktualizować do tej wersji, węzły wdrożenia HDS muszą być uruchomione w wersji 2025.06.02.6983 (wydana 12 czerwca 2025 r.).
Próba aktualizacji z wersji starszych niż 2025.06.02.6983 może prowadzić do awarii i innych problemów.
HDS 2025.06.02.6983
-
Tłumi hałaśliwe dzienniki generowane przez HDS.
-
Zawiera poprawki związane z aktualizacjami HDS.
HDS 2025.04.02.6910
- Przeprowadzono wycofanie do tej wersji, aby uniknąć skrzynki krawędzi potencjalnie wpływającej na funkcję Webex ze względu na HDS 2025.05.12.6959.
HDS 2025.05.12.6959
- Tłumi hałaśliwe dzienniki generowane przez HDS.
HDS 2025.04.02.6910
-
Zawiera poprawki alarmów HDS.
HDS 2025.03.04.6874
- Naprawia błędy łączności Docker.
HDS 2025.02.14.6853
- Zawiera poprawkę dla Arabii Saudyjskiej DC, która umożliwia gościom korzystanie z czatów podczas spotkań.
HDS 2025.02.06.6837
- Poprawia alarmy HDS, zapewniając prawidłowe podniesienie i czyszczenie.
HDS 2025.01.14.6804
- Nie ma informacji o wydaniu tego uaktualnienia konserwacyjnego.
HDS 2024.11.18.6728
- Dodano wsparcie dla Arabii Saudyjskiej DC.
- Zawiera najnowsze poprawki zabezpieczeń.
- Zawiera poprawki alarmów HDS.
HDS 2024.07.23.6579
- Poprawia alarmy KMS-Cloud_Access_Failure.health i DB_CONNECTION_POOL_ERROR.
- Ulepsza alarmy HDS, aby usunąć nadmierne rejestrowanie i śledzenie stosów.
- Zawiera poprawki błędów w testach łączności Docker.
- Dodano obsługę CSB4 i Java17.
- Zawiera najnowsze poprawki zabezpieczeń.
- Zawiera poprawkę, która umożliwia niezweryfikowanym użytkownikom gościa korzystanie z czatów podczas spotkania.
HDS 2024.03.16.6355
Przeprowadzono wycofanie tej wersji, ponieważ niezweryfikowani użytkownicy gościa nie mogli korzystać z funkcji czatu na spotkaniu.
HDS 2024.06.03.6455
- Poprawia alarmy KMS-Cloud_Access_Failure.health i KMS-DB_CONNECTION_POOL_ERROR.
- Ulepsza alarmy HDS, aby usunąć nadmierne rejestrowanie i śledzenie stosów.
- Zawiera poprawki błędów w testach łączności Docker.
- Dodano obsługę CSB4.0 i Java17.
- Zawiera najnowsze poprawki zabezpieczeń.
HDS 2024.03.16.6355
- Naprawiono błąd, aby poprawić logikę alertów wygaśnięcia konta komputera, patrz CSCWJ06418.
- Poprawia połączenia Mercury WebSocket w KMS.
HDS 2024.02.23.6324
W tej początkowej fazie migracji rejestru kontenerów obrazy HDS są publikowane w rejestrze Amazon ECR. Jeśli węzeł HDS nie ma łączności z Amazon ECR, obrazy zostaną pobrane z koncentratora Docker jako opcja awaryjna. (Aby uzyskać więcej informacji, zobacz zakładkę „Ogłoszenia o funkcjach”).
HDS 2024.02.02.6293
Nie ma informacji o wydaniu tego uaktualnienia konserwacyjnego.
HDS 2023.11.16.6207
-
Naprawiono błąd w celu rozwiązania logiki usuwania alarmów DB_PANIC, patrz CSCWH68639.
-
Naprawiono błąd w celu rozwiązania problemu z planowaniem spotkań w aplikacji Webex.
-
Poprawia obsługę połączeń Mercury WebSocket.
HDS 2023.09.22.6136
-
Naprawiono błąd, aby rozwiązać problem z konfiguracją serwera proxy DNS Jail, patrz CSCWH56777.
HDS 2023.08.07.6085
Nie ma informacji o wydaniu tego uaktualnienia konserwacyjnego.
HDS 2023.07.17.6057
-
Naprawiono błąd optymalizacji pamięci w węźle HDS, patrz CSCWH01920.
-
Modyfikuje konfiguracje dla obsługi użytkowników gości.
-
Modyfikuje bibliotekę Mercury w celu poprawy połączeń WebSocket.
HDS 2023.06.13.5989
-
Zawiera dwa nowe alarmy:HMAC_PRODUCER_TASK_FAILURE i CLIENT_MESSAGES_FAILURE -
Poprawia walidację połączeń z bazą danych
-
Uaktualnia pakiety tomcat, python i openssl
HDS 2023.04.15.5925
Zmienia niektóre nazwy alarmów, aby wykorzystać limit 36 znaków oczekiwany przez usługę Webex Hybrid Management.
Oto poprzednie i nowe nazwy alarmów:
-
KMS-Setup.CheckkmsCertificateValidity zmienia się na KMS-Setup.CheckkMsCertValidity -
KMS-Cloud_Access_Failure.ci-Machine-Auth zmienia się na KMS-Cloud_Access_Failure.ci-MA-Auth -
KMS-Cloud_Access_Failure.Mercury-WebSocket zmienia na KMS-Cloud_Access_Failure.Mercury-WS -
KMS-Cloud_Access_Failure.Health-Check zmiany w KMS-Cloud_Access_Failure.Health
Poprawia alarm ważności certyfikatu KMS, podnosząc go często (60 dni, 30 dni, 15 dni, a następnie każdy inny dzień).
HDS 2023.03.09.5885
-
Poprawia alarm wygaśnięcia konta maszynowego, podnosząc go często (60 dni, 30 dni, 15 dni, a następnie każdy inny dzień).
HDS 2023.02.14.5845
Nie ma informacji o wydaniu tego uaktualnienia konserwacyjnego.
HDS 2023.01.10.5803
-
Poprawia czyszczenie alarmu SYSTEM-OVERLOAD
-
Zwiększa rozmiar puli gwintów dla usługi Avalon Indexer w celu naprawy CSCWE06185
-
Zawiera najnowsze typowe poprawki z Webex
HDS 2022.12.06.5766
-
Przenosi obrazy HDS do repozytorium
ciscocitg dockerhub. -
Aktualizuje system operacyjny Flatcar do wersji 3227.2.4.
-
Zawiera najnowsze typowe poprawki od Webex.
-
Zawiera bardziej solidną biblio tekę OKHTTP, która poprawia obsługę połączeń websocket.
HDS 2022.10.18.5701
Nie ma informacji o wydaniu tego uaktualnienia konserwacyjnego.
HDS 2022.09.28.5677
-
Poprawia alarm INDEXER_WEBSOCKET_ERROR.
-
Aktualizuje system operacyjny Flatcar do wersji 3227.2.2.
HDS 2022.08.18.5613
Dodaje obsługę tokenów gości CI.
HDS 2022.08.06.5602
Naprawia problemy związane z obsługą HDS dla Federacji 4.0.
HDS 2022.07.13.5579
Nie ma informacji o wydaniu tego uaktualnienia konserwacyjnego.
HDS 2022.06.23.5552
- Dodaje obsługę ECP dla metryk Federation 4.0 i Platform.
- Dodaje ulepszenia serwera proxy DNS Jail do ECP.
- Aktualizacje do systemu operacyjnego Flatcar i KMS.
HDS 2022.05.23.5520
- Poprawia czyszczenie alarmu.
HDS 2022.04.20.5464
- Dodaje nowe alarmy:
KMS-Setup.CheckKMSCertificateValidity — wywołuje alarm, gdy certyfikat KMS wygaśnie wciągu najbliższych 30 dni.KMS-Setup.kmsCertificateExpired —Wywołuje alarm, jeśli certyfikat KMS wygasł.
- Zawiera najnowsze typowe poprawki od Webex.
- Uaktualnienia do Avalon.
HDS 2022.03.02.5385
- Poprawia czyszczenie alarmu.
- Aktualizacje alarmu
KMS-OVERLOAD.
HDS 2022.01.18.5320
- Dodaje nowe alarmy:
KMS-HIGH-MSG-LATENCY — Wysokie opóźnienie dostarczania wiadomości.KMS-OVERLOAD — średni wiekobciążenia przekracza próg.
HDS 2021.12.16.5263
- Naprawiono problem, w którym ponowne połączenia syslog mogą się zawiesić.
HDS 2021.12.11.5253
- Ulepszenia alarmów HDS.
- Naprawia exploit Log4J: https://tools.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-apache-log4j-qRuKNEbd
- Poprawia walidację tokenów podczas federacji cross-cluser.
HDS 2021.11.23.5221
Nie ma informacji o wydaniu tego uaktualnienia konserwacyjnego.
HDS 2021.11.22.5218
- Aktualizacje do ECP dla poprawek zabezpieczeń innych firm.
- Ulepszenia Menedżera alarmów.
HDS 2021.10.21.5175
- Ulepszenia Menedżera alarmów.
- Ulepszenia obsługi certyfikatów KMS.
- Uaktualnienia do KMS i Avalon.
HDS 2021.09.13.5117
Nie ma informacji o wydaniu tego uaktualnienia konserwacyjnego.
HDS 2021.08.10.5057
Nie ma informacji o wydaniu tego uaktualnienia konserwacyjnego.
HDS 2021.07.01.4980
Nie ma informacji o wydaniu tego uaktualnienia konserwacyjnego.
HDS 2021.06.13.4956
- Zmiany w celu wyłączenia alarmów syslog na 2 minuty podczas ponownego łączenia.
- Obniża alarmy syslog z typu błędu na ostrzeżenie.
- Dodaje okno wykluczenia zadania czyszczenia bazy danych. Szczegółowe informacje można znaleźć w ogłoszeniach funkcji.
- Aktualizacje sterowników innych firm w celu poprawy połączeń z bazą danych.
HDS 2021.05.27.4941
Nie ma informacji o wydaniu tego uaktualnienia konserwacyjnego.
HDS 2021.05.20.4927
- Zmiany mające na celu optymalizację zasobów połączenia z bazą danych.
- Odśwież ulepszenia tokena.
- Zwiększ domyślny interwał czyszczenia bazy danych z 1 godziny do 10 godzin.
- Ustawia domyślną liczbę wpisów w pamięci podręcznej użytkownika na 250 000.
HDS 2021.04.12.4861
- Poprawia alarmy serwera NTP, gdy HDS jest w trybie więzienia DNS.
HDS 2021.04.01.4842
- Poprawia logikę KMS w celu ponownej próby rejestracji w usłudze szyfrowania.
HDS 2021.02.10.4763
- Poprawia ponowne połączenia Mercury po awariach.
- Poprawia zarządzanie kluczem sesji KMS.
wrzesień 2026
Obsługa wdrażania HDS w oprogramowaniu Nutanix i Cisco Enterprise Network Function Virtualization Infrastructure Software (NFVIS)
Począwszy od wydania HDS 2026.09.16.8491, Hybrid Data Security obsługuje wdrażanie w Nutanix AOS 7.5.x z Nutanix AHV 11.0.x i Cisco NFVIS 26.2.1. Dotyczy to wdrożeń HDS w centrum sterowania i wdrożeń Multi-Tenant HDS w centrum partnerskim.
Przed wdrożeniem systemu HDS pobierz i użyj najnowszej wersji HDS OVA:
- Aby wdrożyć HDS w Centrum sterowania, po bierz najnowszą wersję OVA z Centrum sterowania.
- W przypadku wdrożenia systemu HDS dla wielu dzierżawców po bierz najnowszą wersję OVA z Centrum partnerów.
Starsze pakiety HDS OVA nie obsługują wymaganej konfiguracji HDS na tych hiperwizorach.
| Komponent | Obsługiwana wersja |
|---|---|
| HDS | 2026.09.16.8491 lub nowszy |
| Nutanix AOS | 7.5.x |
| Nutanix AHV | 11.0.x |
| Komponent | Obsługiwana wersja |
|---|---|
| HDS | 2026.09.16.8491 lub nowszy |
| Cisco NFVIS | 26.2.1 |
Aby uzyskać więcej informacji, zobacz odpowiedni przewodnik wdrażania:
Czerwiec 2026
Hybrydowe zabezpieczenia danych (HDS) interfejsy API dla programistów
Interfejsy API dla programistów Hybrid Data Security (HDS) umożliwiają administratorom organizacji pobieranie szczegółowych wskaźników monitorowania i danych analitycznych dla ich wdrożeń HDS za pośrednictwem portalu dla programistów Webex. Administratorzy mogą uzyskać dostęp do krytycznych wskaźników wdrażania i informacji o stanie za pośrednictwem portalu dla programistów, aby uzyskać głębszy wgląd w bezpieczeństwo i kondycję operacyjną ich wdrażania. Interfejsy API są dostępne pod adresem https://developer.webex.com/messaging/docs/api/v1/hds.
Integracja z systemami monitorowania innych firm
Wprowadziliśmy ulepszenia, które umożliwiają administratorom organizacji przejęcie pełnej kontroli nad monitorowaniem ich wdrożeń HDS. Mogą bezproblemowo zintegrować swoje istniejące aplikacje monitorujące z tymi interfejsami API i zautomatyzować monitorowanie swoich węzłów HDS.
styczeń 2026
Hartowanie kryptograficzne węzłów HDS
Aby zwiększyć bezpieczeństwo interakcji z węzłami HDS i z węzłów HDS, aktualizujemy konfiguracje środowiska wykonawczego, aby egzekwować nowoczesne standardy kryptograficzne. Ta aktualizacja zapewnia, że cały zaszyfrowany ruch wykorzystuje bezpieczne protokoły transportowe i silne pakiety szyfrowania, jednocześnie wyraźnie wyłączając starsze algorytmy, które są podatne na współczesne exploity.
Zmiany te zostaną uwzględnione w następnym wydaniu HDS (HDS 2026.01.21.7332)
Obsługiwane protokoły
Węzły HDS będą teraz wspierać negocjacje TLS przy użyciu następujących protokołów:
-
TLSv1.2
-
TLSv1.3
Obsługiwane pakiety szyfrów
Następujące pakiety szyfrowania będą dozwolone do bezpiecznej transmisji danych:
- TLS_AES_256_GCM_SHA384
- TLS_AES_128_GCM_SHA256
- TLS_CHACHA20_POLY1305_SHA256
- TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384
- TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256
- TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384
- TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256
Wyłączone protokoły i algorytmy
Następujące starsze protokoły i słabe prymitywy kryptograficzne zostaną wyłączone w środowisku wykonawczym HDS:
- Protokoły: SSLv3, TLSv1, TLSv1.1
- Szyfry i algorytmy: RC4, DES, 3DES_EDE_CBC, MD5WiTHRSA, EXPORT, anon, NULL
Wymagane działanie
Upewnij się, że serwer bazy danych obsługuje protokoły i szyfry wymienione powyżej, aby zachować bezpieczną i nieprzerwaną łączność po nadchodzącej aktualizacji HDS.
Listopad 2025
Hybrydowe zabezpieczenia danych dla wielu dzierżawców (HDS):
Przedstawiamy Multi-Tenant Hybrid Data Security (HDS), przełomową funkcję mającą na celu umożliwienie organizacjom zwiększonej ochrony danych i suwerenności poprzez wykorzystanie infrastruktury i wiedzy zaufanych lokalnych partnerów.
Najważniejsze informacje
-
Zaufany model partnera lokalnego:
Multi-Tenant HDS umożliwia organizacjom wykorzystanie zabezpieczeń danych hybrydowych za pośrednictwem zaufanego lokalnego partnera. Partnerzy ci działają jako dostawcy usług, zarządzając lokalnym zarządzaniem kluczami, aby organizacje klientów mogły skupić się na swojej podstawowej działalności, wiedząc, że ich dane są chronione przez bezpieczną infrastrukturę partnera.
-
Wzmocnienie pozycji mniejszych organizacji:
Dzięki wykorzystaniu infrastruktury bezpieczeństwa i kluczowych usług zarządzania zaufanego lokalnego partnera, organizacje bez rozbudowanych zasobów IT lub dedykowanych centrów danych mogą teraz uzyskać dostęp do ochrony HDS klasy korporacyjnej.
-
Prawdziwa wieloczynszość:
W przeciwieństwie do tradycyjnych wdrożeń HDS, które są ograniczone do jednej organizacji, każde wdrożenie Multi-Tenant HDS obsługuje wiele organizacji klientów. Umożliwia to organizacjom partnerskim skuteczne wdrażanie zasobów HDS i zarządzanie nimi w zależności od liczby użytkowników lub organizacji klientów.
-
Suwerenność i kontrola danych:
Organizacje klientów utrzymują podstawową kontrolę nad swoimi danymi i treścią. Podczas gdy organizacje partnerskie obsługują wdrażanie i zarządzają kluczami szyfrowania, nie mają dostępu do treści ani danych klientów w ramach standardowych operacji. Takie podejście wspiera silne granice i prywatność, jednocześnie umożliwiając klientom sprawowanie kontroli nad suwerennością danych w środowisku współpracy.
Aby uzyskać więcej informacji, zobacz Przewodnik wdrażania dla zabezpieczeń hybrydowych danych z wieloma dzierżawcami (HDS)
Marzec 2024
Zgodnie z poprzednim ogłoszeniem dotyczącym migracji rejestru kontenerów do Amazon ECR spodziewamy się zakończenia migracji do końca marca 2024 r. Prosimy o zapewnienie łączności z ECR, dopuszczając adres URL „*dkr. ecr.us-east-1.amazonaws.com” w zapor ach i serwerach proxy aplikacji.
Grudzień 2023
Migracja rejestru kontenerów z Docker Hub do Amazon ECR
Rejestr kontenerów HDS, który obsługuje obrazy, zostanie zmieniony z Docker Hub na Amazon ECR. Migracja ta ma nastąpić w lutym 2024 r. Uprzejmie prosimy klientów o zapewnienie łączności z ECR poprzez dopuszczenie adresu URL „*.amazonaws.com” w zaporach i serwerach proxy aplikacji. Ten krok jest konieczny, aby zapobiec potencjalnym problemom podczas aktualizacji.
Październik 2023
Zaktualizowaliśmy minimalną wymaganą wersję bazy danych Postgres do wersji PostgreSQL 14, 15 lub 16. HDS nie będzie już obsługiwać PostgreSQL w wersjach 10 i 11, patrz Wymagania dotyczące serwera bazy danych w Przewodniku w drażania Hybrid Data Security.
Grudzień 2022
Zaczęliśmy hostować obrazy HDS Setup Tool w innym repozytorium
dockerhub. Wcześniej używaliśmy ciscosparkhds, a teraz używamy ciscocitg.
Jeśli tworzysz lub aktualizujesz konfigurację ISO dla węzłów HDS, powinieneś pobrać obrazy z repozytorium ciscocit g dockerhub.
Zobacz sek cję Tworzenie konfiguracji ISO dla hostów HDS i Zmiana konfiguracji węzła w przewodniku wdrażania Hybrid Data Security.
Listopad 2022
Włączyliśmy węzły HDS na używanie uwierzytelniania systemu Windows podczas łączenia się z bazą danych Microsoft SQL Server. Poprawia to bezpieczeństwo i odporność implementacji HDS.
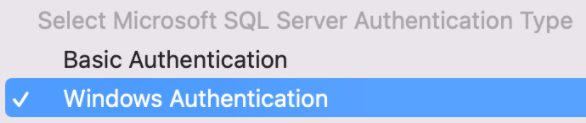
Przewodnik wdrażania Hybrid Data Security opisuje, jak to wdrożyć w środowisku.
Czerwiec 2022
Definiowanie okna wykluczenia dla zadania czyszczenia bazy danych
Teraz można zdefiniować okno wykluczenia zadania czyszczenia bazy danych w Ustawieniach zaawansowanych. Domyślne okno wykluczenia jest od 1:00 do 4:59 (czasu lokalnego) w niedzielę.


