
Danke für Ihr Feedback.
 Feedback?
HDS 2026.09.16.8491
- Behebt einen Fehler, der sich auf Warnmeldungen zum Ablauf von Zertifikaten und Computerkonten auswirkt, siehe CSCwt51612.
- Unterstützung für Nutanix Hypervisor hinzugefügt. Einzelheiten finden Sie auf der Registerkarte Ankündigungen zu neuen Funktionen.
- Unterstützung für Cisco NFVIS Hypervisor hinzugefügt. Einzelheiten finden Sie auf der Registerkarte Ankündigungen zu neuen Funktionen.
HDS 2026.08.17.8446
- Behebt ein Problem mit der Bearbeitung von Kerberos-Tickets nach Ablauf des Tickets bei Verwendung der SQL Server-Windows-Authentifizierung.
HDS 2026.08.14.8438
- Beinhaltet die neuesten Sicherheitsupdates.
- Verbessert die Zuverlässigkeit von HDS-Upgrades, indem sichergestellt wird, dass Docker-Container korrekt neu erstellt werden.
- Verbessert das Auslösen und Löschen von Alarmen.
HDS 2026.07.14.8347
-
Es gibt keine Versionshinweise für dieses Wartungsupgrade.
HDS 2026.07.02.8332
- Behebt einen Sitzungsinitialisierungsfehler für Benutzer verwalteter Kundenorganisationen in HDS-Umgebungen mit mehreren Mandanten.
HDS 2026.06.02.8269
- Behebt einen Fehler, um Probleme mit der Domainauflösung zu lösen, siehe CSCwt98432.
- Verbessert die KMS-Protokollierung um Details für Cloud-, Organisations- und Benutzeragenten.
HDS 2026.04.29.8213
-
Es gibt keine Versionshinweise für dieses Wartungsupgrade.
HDS 2026.03.18.8152
-
Es wurde ein Problem behoben, bei dem bestimmte HDS-Alarme nicht korrekt mit Control Hub synchronisiert wurden.
HDS 2026.03.11.8140
-
Optimiert die Speichernutzung, indem ein Problem gelöst wird, das zu einer hohen Ressourcenauslastung geführt hat.
HDS 2026.03.10.8134
- Beinhaltet Änderungen zur Wiederherstellung der Funktionalität der Besprechungsfunktionen für das Rechenzentrum in Saudi-Arabien.
HDS 2026.03.09.8132
-
Beinhaltet Änderungen an der Wiederherstellung der Funktionalität für das Rechenzentrum in Saudi-Arabien.
HDS 2026.03.05.8123
-
Beinhaltet die neuesten Sicherheitsupdates.
-
Verbessert die Protokollierung von Alarmen.
-
Beinhaltet eine Lösung für ein Problem, bei dem HDS-Nodes bei hoher Ressourcenauslastung unerwartet neu gestartet werden konnten.
HDS 2026.02.09.7381
-
Unterstützung für Microsoft ODBC-Treiber 18 für SQL Server hinzugefügt.
-
Behebt Verbindungsprobleme zwischen dem HDS-Knoten und dem SQL-Server, die durch eine falsche Handhabung des Datenbankzertifikats verursacht wurden, das für die Verbindung zum SQL-Server erforderlich ist.
HDS 2026.01.21.7332
- Cryptographic Hardening — Unterstützt starke Chiffren und die neuesten TLS-Protokolle; deaktiviert die Unterstützung für schwächere Algorithmen und Chiffren. Siehe HDS Nodes Cryptographic Hardening auf der Registerkarte Ankündigungen zu Funktionen.
HDS 2025.11.17.7180
-
Verbessert HDS-Alarme im Zusammenhang mit der Syslog-Serverkonnektivität.
-
TLS-Unterstützung hinzugefügt, um die Sicherheit der Kommunikation zwischen HDS-Nodes und dem Syslog-Server zu erhöhen.
TLS verbessert die Sicherheit gegenüber SSL, indem es stärkere Verschlüsselungsalgorithmen, gegenseitige Authentifizierung, Integritätsprüfung, robustere Handshake- und Schlüsselaustauschmechanismen bietet, die für eine sichere Kommunikation erforderlich sind.
Kunden, die zuvor die SSL-Verschlüsselung für ihren Syslog-Server konfiguriert haben, erhalten nach dem Upgrade auf diese Version möglicherweise Warnmeldungen im Zusammenhang mit der TLS-Konnektivität mit dem Syslog-Server. Dieses Problem betrifft nur die Protokollweiterleitung von HDS-Nodes zum Syslog-Server und hat keine Auswirkungen auf Webex-Funktionen.
Folgen Sie den folgenden Schritten, um das Problem zu lösen:
Laden Sie das neueste HDS-Setup-Tool herunter und navigieren Sie zur Seite Systemprotokolle. Wenn das Kästchen neben "Ist Ihr Server für TLS-Aushandlungen/Handshake konfiguriert? „ist ausgewählt, laden Sie das Syslog-Stammzertifikat hoch.
Laden Sie als Nächstes die neueste ISO herunter und mounten Sie sie auf allen Knoten. Das Problem wird gelöst, sobald die Knoten die CA-Informationen des Syslog-Servers erfolgreich verifiziert haben.
HDS 2025.09.17.7109
-
Es gibt keine Versionshinweise für dieses Wartungsupgrade.
HDS 2025.08.10.7072
-
Es gibt keine Versionshinweise für dieses Wartungsupgrade.
HDS 2025.07.16.7042
-
Unterstützung für Australia DC hinzugefügt.
-
Führt das Flatcar-Betriebssystem auf Version 4152.2.3 durch.
-
Behebt den Fehler zur Behebung des Problems mit dem Zurücksetzen des Admin-Account-Passworts, siehe CSCWO12476.
Kunden, die Probleme mit dem Bug CSCWO12476 hatten, müssen ihre Nodes manuell neu starten, sobald dieses Upgrade abgeschlossen ist.
Um auf diese Version zu aktualisieren, muss auf den Knoten in Ihrer HDS-Bereitstellung die Version 2025.06.02.6983 (veröffentlicht am 12. Juni 2025) ausgeführt werden.
Der Versuch, ein Upgrade von Versionen durchzuführen, die älter als 2025.06.02.6983 sind, kann zu Ausfällen und anderen Problemen führen.
HDS 2025.06.02.6983
-
Unterdrückt laute Protokolle, die von HDS generiert wurden.
-
Beinhaltet Korrekturen im Zusammenhang mit HDS-Upgrades.
HDS 2025.04.02.6910
- Ein Rollback auf diese Version wurde durchgeführt, um zu verhindern, dass ein Randfall aufgrund von HDS 2025.05.12.6959 möglicherweise eine Webex-Funktion beeinträchtigt.
HDS 2025.05.12.6959
- Unterdrückt laute Protokolle, die von HDS generiert wurden.
HDS 2025.04.02.6910
-
Beinhaltet Korrekturen für HDS-Alarme.
HDS 2025.03.04.6874
- Behebt Docker-Verbindungsfehler.
HDS 2025.02.14.6853
- Beinhaltet einen Fix für Saudi Arabia DC, der es Gastbenutzern ermöglicht, Chats während der Besprechung zu nutzen.
HDS 2025.02.06.6837
- Verbessert HDS-Alarme, indem sichergestellt wird, dass sie korrekt ausgelöst und gelöscht werden.
HDS 2025.01.14.6804
- Es gibt keine Versionshinweise für dieses Wartungsupgrade.
HDS 2024.11.18.6728
- Unterstützung für Saudi Arabia DC hinzugefügt.
- Beinhaltet die neuesten Sicherheitsupdates.
- Beinhaltet Korrekturen für HDS-Alarme.
HDS 2024.07.23.6579
- Verbessert die Alarme KMS-Cloud_Access_Failure.Health und DB_CONNECTION_POOL_ERROR.
- Verbessert HDS-Alarme, um übermäßiges Logging und Stack-Trace zu vermeiden.
- Beinhaltet Korrekturen für Fehler bei Docker-Konnektivitätstests.
- Unterstützung für CSB4 und Java17 hinzugefügt.
- Beinhaltet die neuesten Sicherheitsupdates.
- Beinhaltet einen Fix, der es ungeprüften Gastbenutzern ermöglicht, Chats während der Besprechung zu nutzen.
HDS 2024.03.16.6355
Es wurde ein Rollback auf diese Version durchgeführt, da nicht verifizierte Gastbenutzer die Chat-Funktion während des Meetings nicht verwenden konnten.
HDS 2024.06.03.6455
- Verbessert die Alarme KMS-Cloud_Access_Failure.Health und KMS-DB_CONNECTION_POOL_ERROR.
- Verbessert HDS-Alarme, um übermäßiges Logging und Stack-Trace zu vermeiden.
- Beinhaltet Korrekturen für Fehler bei Docker-Konnektivitätstests.
- Unterstützung für CSB4.0 und Java17 hinzugefügt.
- Beinhaltet die neuesten Sicherheitsupdates.
HDS 2024.03.16.6355
- Behebt einen Fehler zur Verbesserung der Logik der Ablaufwarnungen für Maschinenkonten, siehe CSCwj06418.
- Verbessert Mercury WebSocket-Verbindungen in KMS.
HDS 2024.02.23.6324
In dieser ersten Phase der Migration der Container-Registry werden HDS-Images in der Amazon ECR-Registry veröffentlicht. Wenn der HDS-Node keine Verbindung zu Amazon ECR hat, werden Images als Fallback-Option vom Docker-Hub abgerufen. (Weitere Informationen finden Sie auf der Registerkarte „Feature-Ankündigungen“.)
HDS 2024.02.02.6293
Es gibt keine Versionshinweise für dieses Wartungsupgrade.
HDS 2023.11.16.6207
-
Behebt den Fehler zur Auflösung der DB_PANIC-Alarmlöschlogik, siehe CSCwh68639.
-
Behebt einen Fehler zur Lösung eines Planungsproblems für Besprechungen in der Webex-App.
-
Verbessert den Umgang mit Mercury WebSocket-Verbindungen.
HDS 2023.09.22.6136
-
Behebt einen Fehler zur Behebung des DNS-Jail-Proxy-Setup-Problems, siehe CSCwh56777.
HDS 2023.08.07.6085
Es gibt keine Versionshinweise für dieses Wartungsupgrade.
HDS 2023.07.17.6057
-
Behebt einen Fehler bei Speicheroptimierungen auf dem HDS-Node, siehe CSCwh01920.
-
Ändert die Konfigurationen für den Support von Gastbenutzern.
-
Ändert die Mercury-Bibliothek, um WebSocket-Verbindungen zu verbessern.
HDS 2023.06.13.5989
-
Beinhaltet zwei neue Alarme:HMAC_PRODUCER_TASK_FAILURE und CLIENT_MESSAGES_FAILURE -
Verbessert die Validierungen der Datenbankkonnektivität
-
Aktualisiert die Tomcat-, Python- und OpenSSL-Pakete
HDS 2023.04.15.5925
Ändert einige Alarmnamen, um die vom Webex Hybrid Management Service erwartete Grenze von 36 Zeichen zu verwenden.
Das sind die alten und neuen Alarm-Namen:
-
KMS-Setup.CheckKMSCertificateValidity wird zu KMS-Setup.CheckKMSCertValiditygeändert -
KMS-Cloud_Access_Failure.CI-Machine-Auth wird zu KMS-Cloud_Access_Failure.ci-MA-Authgeändert -
KMS-Cloud_Access_Failure.Mercury-WebSocket wird zu KMS-Cloud_Access_Failure.Mercury-WS -
KMS-Cloud_Access_Failure.Health-Check ändert sich in KMS-Cloud_Access_Failure.Health
Verbessert den Alarm zur Gültigkeit des KMS-Zertifikats, indem er häufig ausgelöst wird (60 Tage, 30 Tage, 15 Tage und dann jeden zweiten Tag).
HDS 2023.03.09.5885
-
Verbessert den Alarm für den Ablauf des Maschinenkontos, indem er häufig ausgelöst wird (60 Tage, 30 Tage, 15 Tage und dann jeden zweiten Tag).
HDS 2023.02.14.5845
Es gibt keine Versionshinweise für dieses Wartungsupgrade.
HDS 2023.01.10.5803
-
Verbessert das Löschen von SYSTEM-OVERLOAD-Alarmen
-
Erhöht die Threadpoolgröße für den Avalon Indexer Service, um CSCwe06185 zu reparieren
-
Beinhaltet die neuesten allgemeinen Fixes von Webex
HDS 2022.12.06.5766
-
Verschiebt HDS-Images in das
CiscocitgDockerhub-Repository. -
Führt das Flatcar-Betriebssystem auf Version 3227.2.4 durch.
-
Beinhaltet die neuesten allgemeinen Fixes von Webex.
-
Beinhaltet eine robustere OkHttp-Bibliothek, um die Handhabung von Websocket-Verbindungen zu verbessern.
HDS 2022.10.18.5701
Es gibt keine Versionshinweise für dieses Wartungsupgrade.
HDS 2022.09.28.5677
-
Verbessert den INDEXER_WEBSOCKET_ERROR-Alarm.
-
Führt das Flatcar-Betriebssystem auf Version 3227.2.2 durch.
HDS 2022.08.18.5613
Fügt Unterstützung für CI-Gast-Token hinzu.
HDS 2022.08.06.5602
Behebt Probleme im Zusammenhang mit der HDS-Unterstützung für Federation 4.0.
HDS 2022.07.13.5579
Es gibt keine Versionshinweise für dieses Wartungsupgrade.
HDS 2022.06.23.5552
- Fügt Unterstützung für ECP für Federation 4.0 und Plattformmetriken hinzu.
- Fügt Verbesserungen am DNS-Jail-Proxy zu ECP hinzu.
- Upgrades auf Flatcar OS und KMS.
HDS 2022.05.23.5520
- Verbessert das Löschen von Alarmen.
HDS 2022.04.20.5464
- Fügt diese neuen Alarme hinzu:
kms-setup.checkKMSCertificateValidity — Löst einen Alarm aus, wenn das KMS-Zertifikat in den nächsten30 Tagen abläuft.KMS-Setup.KMSCertificateExpired — Löst einen Alarm aus, wenn das KMS-Zertifikat abgelaufen ist.
- Beinhaltet die neuesten allgemeinen Fixes von Webex.
- Upgrades auf Avalon.
HDS 2022.03.02.5385
- Verbessert das Löschen von Alarmen.
- Aktualisierungen des
KMS-OVERLOAD-Alarms.
HDS 2022.01.18.5320
- Fügt diese neuen Alarme hinzu:
KMS-HIGH-MSG-LATENCY — Hohe Latenzbei der Nachrichtenübermittlung.KMS-OVERLOAD — DasDurchschnittslastalter überschreitet den Schwellenwert.
HDS 2021.12.16.5263
- Behebt ein Problem, bei dem Syslog-Wiederverbindungen hängen bleiben können.
HDS 2021.12.11.5253
- Verbesserungen des HDS-Alarms.
- Behebt den Log4J-Exploit: https://tools.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-apache-log4j-qRuKNEbd
- Verbessert die Token-Validierung während des clusterübergreifenden Verbundes.
HDS 2021.11.23.5221
Es gibt keine Versionshinweise für dieses Wartungsupgrade.
HDS 2021.11.22.5218
- Upgrades auf ECP für Sicherheitsupdates von Drittanbietern.
- Verbesserungen des Alarm Managers.
HDS 2021.10.21.5175
- Verbesserungen des Alarm Managers.
- Verbesserungen bei der Handhabung von KMS-Zertifikaten.
- Upgrades auf KMS und Avalon.
HDS 2021.09.13.5117
Es gibt keine Versionshinweise für dieses Wartungsupgrade.
HDS 2021.08.10.5057
Es gibt keine Versionshinweise für dieses Wartungsupgrade.
HDS 2021.07.01.4980
Es gibt keine Versionshinweise für dieses Wartungsupgrade.
HDS 2021.06.13.4956
- Änderungen zur Unterdrückung von Syslog-Alarmen für 2 Minuten bei erneuter Verbindung.
- Stuft Syslog-Alarme von Fehlertyp auf Warnung herab.
- Fügt ein Fenster zum Ausschluss von DB-Cleanup-Jobs hinzu. Einzelheiten finden Sie in den Feature-Ankündigungen.
- Treiberupdates von Drittanbietern zur Verbesserung der Datenbankverbindungen.
HDS 2021.05.27.4941
Es gibt keine Versionshinweise für dieses Wartungsupgrade.
HDS 2021.05.20.4927
- Änderungen zur Optimierung der Datenbankverbindungsressourcen.
- Token-Verbesserungen aktualisieren.
- Erhöhen Sie das Standardintervall für die Datenbankbereinigung von 1 Stunde auf 10 Stunden.
- Setzt die Standardanzahl von Einträgen im Benutzercache auf 250.000.
HDS 2021.04.12.4861
- Verbessert die NTP-Server-Alarme, wenn sich die Festplatte im DNS-Jail-Modus befindet.
HDS 2021.04.01.4842
- Verbessert die KMS-Logik, um die Registrierung beim Verschlüsselungsdienst erneut zu versuchen.
HDS 2021.02.10.4763
- Verbessert die Wiederverbindung von Mercury nach Ausfällen.
- Verbessert die Verwaltung der KMS-Sitzungsschlüssel.
September 2026
Unterstützung für die Bereitstellung von HDS auf Nutanix und Cisco Enterprise Network Function Virtualization Infrastructure Software (NFVIS)
Ab HDS-Version 2026.09.16.8491 unterstützt Hybrid Data Security die Bereitstellung auf Nutanix AOS 7.5.x mit Nutanix AHV 11.0.x und Cisco NFVIS 26.2.1. Das gilt für HDS-Bereitstellungen in Control Hub und Multi-Tenant HDS-Bereitstellungen in Partner Hub.
Bevor Sie HDS bereitstellen, laden Sie die neueste HDS-OVA herunter und verwenden Sie sie:
- Laden Sie für eine HDS-Bereitstellung in Control Hub die neueste OVA von Control Hub herunter.
- Laden Sie für eine Multi-Tenant HDS-Bereitstellung die neueste OVA von Partner Hub herunter.
Ältere HDS-OVA-Pakete unterstützen das erforderliche HDS-Setup auf diesen Hypervisoren nicht.
| Komponente | Unterstützte Version |
|---|---|
| HDS | 2026.09.16.8491 oder später |
| Nutanix AOS | 7,5.x |
| Nutanix AHV | 11.0.x |
| Komponente | Unterstützte Version |
|---|---|
| HDS | 2026.09.16.8491 oder später |
| Cisco NFVIS | 26.2.1 |
Weitere Informationen finden Sie in der entsprechenden Bereitstellungsanleitung:
Juni 2026
Entwickler-APIs für Hybrid Data Security (HDS)
Die Entwickler-APIs für Hybrid Data Security (HDS) ermöglichen es Unternehmensadministratoren, detaillierte Überwachungsmetriken und Analysedaten für ihre HDS-Bereitstellungen über das Webex Developer Portal abzurufen. Administratoren können über das Entwicklerportal auf wichtige Bereitstellungsmetriken und Statusinformationen zugreifen, um tiefere Einblicke in die Sicherheit und den Betriebszustand ihrer Bereitstellung zu erhalten. Die APIs sind verfügbar unter https://developer.webex.com/messaging/docs/api/v1/hds.
Integration mit Überwachungssystemen von Drittanbietern
Wir haben Verbesserungen eingeführt, die es den Administratoren der Organisation ermöglichen, die vollständige Kontrolle über die Überwachung ihrer HDS-Installationen zu übernehmen. Sie können ihre bestehenden Überwachungsanwendungen nahtlos in diese APIs integrieren und die Überwachung ihrer HDS-Nodes automatisieren.
Januar 2026
Kryptografische Härtung von HDS-Knoten
Um die Sicherheit von Interaktionen zu und von HDS-Nodes zu verbessern, aktualisieren wir die Laufzeitkonfigurationen, um moderne kryptografische Standards durchzusetzen. Dieses Update stellt sicher, dass der gesamte verschlüsselte Verkehr sichere Transportprotokolle und starke Cipher Suites verwendet, und deaktiviert gleichzeitig explizit ältere Algorithmen, die anfällig für moderne Exploits sind.
Diese Änderungen werden in der nächsten HDS-Version enthalten sein (HDS 2026.01.21.7332)
Unterstützte Protokolle
HDS-Knoten unterstützen jetzt TLS-Verhandlungen mit den folgenden Protokollen:
-
TLS v1.2
-
TLS V1.3
Unterstützte Cipher Suites
Die folgenden Cipher Suites werden für die sichere Datenübertragung zugelassen:
- TLS_AES_256_GCM_SHA384
- TLS_AES_128_GCM_SHA256
- TLS_CHACHA20_POLY1305_SHA256
- TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384
- TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256
- TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384
- TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256
Deaktivierte Protokolle und Algorithmen
Die folgenden Legacy-Protokolle und schwachen kryptografischen Primitive werden in der HDS-Laufzeitumgebung deaktiviert:
- Protokolle: SSLv3, TLSv1, TLSv1.1
- Chiffren und Algorithmen: RC4, DES, 3DES_EDE_CBC, MD5withRSA, EXPORT, Anon, NULL
Aktion erforderlich
Bitte stellen Sie sicher, dass Ihr Datenbankserver die oben aufgeführten Protokolle und Chiffren unterstützt, um nach dem bevorstehenden HDS-Upgrade eine sichere und unterbrechungsfreie Konnektivität aufrechtzuerhalten.
November 2025
Mehrinstanzenfähige hybride Datensicherheit (HDS):
Einführung von Multi-Tenant Hybrid Data Security (HDS), einer bahnbrechenden Funktion, die Unternehmen durch Nutzung der Infrastruktur und des Fachwissens vertrauenswürdiger lokaler Partner in die Lage versetzen soll, mehr Datenschutz und Souveränität zu bieten.
Wichtige Highlights
-
Modell eines vertrauenswürdigen lokalen Partners:
Multi-Tenant HDS ermöglicht es Unternehmen, Hybrid Data Security über einen vertrauenswürdigen lokalen Partner zu nutzen. Diese Partner agieren als Dienstleister und verwalten die Schlüsselverwaltung vor Ort, sodass sich Kundenorganisationen auf ihr Kerngeschäft konzentrieren können, da sie wissen, dass ihre Daten durch die sichere Infrastruktur des Partners geschützt sind.
-
Unterstützung kleinerer Organisationen:
Durch die Nutzung der Sicherheitsinfrastruktur und der Schlüsselverwaltungsdienste eines vertrauenswürdigen lokalen Partners können Unternehmen ohne umfangreiche IT-Ressourcen oder dedizierte Rechenzentren jetzt auf HDS-Schutz der Enterprise-Klasse zugreifen.
-
Echte Mehrmandantenfähigkeit:
Im Gegensatz zu herkömmlichen HDS-Bereitstellungen, die auf eine einzige Organisation beschränkt sind, unterstützt jede Multi-Tenant-HDS-Bereitstellung mehrere Kundenorganisationen. Dies ermöglicht es Partnerorganisationen, HDS-Ressourcen entsprechend der Anzahl der Benutzer oder Kundenorganisationen effizient bereitzustellen und zu verwalten.
-
Datensouveränität und Kontrolle:
Kundenorganisationen behalten die primäre Kontrolle über ihre Daten und Inhalte. Partnerorganisationen unterstützen zwar die Bereitstellung und Verwaltung von Verschlüsselungsschlüsseln, greifen aber im Rahmen des Standardbetriebs nicht auf Kundeninhalte oder Daten zu. Dieser Ansatz unterstützt strenge Grenzen und Datenschutz und ermöglicht es den Kunden gleichzeitig, die Kontrolle der Datenhoheit innerhalb der kollaborativen Umgebung auszuüben.
Weitere Informationen finden Sie im Bereitstellungshandbuch für Multi-Tenant Hybrid Data Security (HDS)
März 2024
Gemäß der vorherigen Ankündigung zur Migration von Container Registry zu Amazon ECR gehen wir davon aus, dass wir die Migration bis Ende März 2024 abschließen werden. Bitte stellen Sie die Konnektivität zu ECR sicher, indem Sie die URL „*dkr. ecr.us-east-1.amazonaws.com“ in Ihren Anwendungs-Firewalls und Proxys zulassen.
Dezember 2023
Migration der Container-Registry von Docker Hub zu Amazon ECR
Die HDS-Container-Registry, die Bilder hostet, wird von Docker Hub auf Amazon ECR geändert. Diese Migration ist für Februar 2024 geplant. Wir bitten die Kunden, die Konnektivität zu ECR sicherzustellen, indem sie die URL „*.amazonaws.com“ in ihren Anwendungs-Firewalls und Proxys zulassen. Dieser Schritt ist notwendig, um mögliche Probleme bei Upgrades zu vermeiden.
Oktober 2023
Wir haben die mindestens erforderliche Postgres-Datenbankversion auf PostgreSQL Version 14, 15 oder 16 aktualisiert. HDS unterstützt die PostgreSQL-Versionen 10 und 11 nicht mehr, siehe Anforderungen an den Datenbankserver im Bereitstellungshandbuch für Hybrid Data Security.
Dezember 2022
Wir haben damit begonnen, die HDS Setup Tool-Images in einem anderen
Dockerhub-Repository zu hosten. Wir haben zuvor Ciscosparkhds verwendet und jetzt verwenden wir ciscocitg.
Wenn Sie eine Konfigurations-ISO für Ihre HDS-Nodes erstellen oder aktualisieren, sollten Sie die Images aus dem Ciscocitg Dockerhub-Repo beziehen.
Weitere Informationen finden Sie unter Erstellen einer ISO-Konfiguration für die HDS-Hosts und Ändern der Knotenkonfiguration im Bereitstellungshandbuch für Hybrid Data Security.
November 2022
Wir haben HDS-Nodes so aktiviert, dass sie die Windows-Authentifizierung verwenden, wenn sie eine Verbindung zu Ihrer Microsoft SQL Server-Datenbank herstellen. Das verbessert die Sicherheit und Stabilität Ihrer HDS-Implementierung.
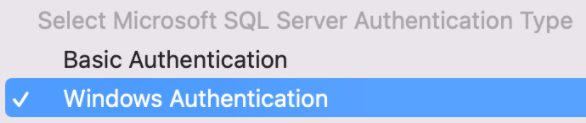
Der Bereitstellungsleitfaden für Hybrid Data Security beschreibt, wie Sie dies in Ihrer Umgebung implementieren.
Juni 2022
Definieren Sie ein Ausschlussfenster für den DB Cleanup Job
Sie können jetzt in den erweiterten Einstellungen ein Fenster zum Ausschluss von DB Cleanup-Jobs definieren. Das Standard-Ausschlussfenster ist von 1:00 — 4:59 Uhr (Ortszeit) am Sonntag.


