
Благодарим вас за обратную связь.
 Отправить обратную связь?
HDS 2026.09.16.8491
- Исправлена ошибка, влияющая на уведомления об истечении срока действия сертификата и учетной записи компьютера (см. CSCwt51612).
- Добавлена поддержка гипервизора Nutanix. Дополнительные сведения см. на вкладке «Объявления о функциях».
- Добавлена поддержка гипервизора Cisco NFVIS. Дополнительные сведения см. на вкладке «Объявления о функциях».
HDS 2026.08.17.8446
- Устранена проблема с обработкой заявок Kerberos после истечения срока действия заявки при использовании аутентификации SQL Server Windows.
HDS 2026.08.14.8438
- Включает последние исправления безопасности.
- Повышает надежность обновлений HDS, обеспечивая правильное воссоздание контейнеров Docker.
- Улучшает подачу и очистку сигналов тревоги.
HDS 2026.07.14.8347
-
К этому обновлению для обслуживания нет примечаний к выпуску.
HDS 2026.07.02.8332
- Исправляет ошибку инициализации сеанса для пользователей управляемых организаций клиентов в многопользовательских средах HDS.
HDS 2026.06.02.8269
- Устраняет ошибку и устраняет проблемы с разрешением доменов (см. CSCwt98432).
- Улучшает ведение журнала KMS, включая сведения об облаке, организации и пользовательских агентах.
HDS 2026.04.29.8213
-
К этому обновлению для обслуживания нет примечаний к выпуску.
HDS 2026.03.18.8152
-
Устранена проблема, из-за которой некоторые аварийные сигналы HDS неправильно синхронизировались с Control Hub.
HDS 2026.03.11.8140
-
Оптимизирует использование памяти, устраняя проблему, вызвавшую высокую загрузку ресурсов.
HDS 2026.03.10.8134
- Включает изменения, связанные с восстановлением функциональности конференц-функций центра обработки данных в Саудовской Аравии.
HDS 2026.03.09.8132
-
Включает изменения в функции восстановления центра обработки данных в Саудовской Аравии.
HDS 2026.03.05.8123
-
Включает последние исправления безопасности.
-
Улучшает регистрацию аварийных сигналов.
-
Включает исправление проблемы, из-за которой узлы HDS могли неожиданно перезагружаться при интенсивном использовании ресурсов.
HDS 2026.02.09.7381
-
Добавлена поддержка драйвера Microsoft ODBC 18 для SQL-сервера.
-
Устраняет проблемы с подключением между узлом HDS и SQL-сервером, вызванные неправильной обработкой сертификата базы данных, необходимого для подключения к SQL-серверу.
HDS 2026.01.21.7332
- Криптографическая защита: поддерживает надежные шифры и новейшие протоколы TLS; отключает поддержку более слабых алгоритмов и шифров. См. раздел «Криптографическая защита узлов HDS» на вкладке «Объявления о функциях».
HDS 2025.11.17.7180
-
Улучшает аварийные сигналы HDS, связанные с подключением к серверу syslog.
-
Добавлена поддержка TLS для повышения безопасности связи между узлами HDS и сервером Syslog.
TLS повышает безопасность по сравнению с SSL, предлагая более надежные алгоритмы шифрования, взаимную аутентификацию, проверку целостности, более надежное рукопожатие и механизмы обмена ключами, необходимые для безопасной связи.
После перехода на эту версию клиенты, которые ранее настроили SSL-шифрование для своего сервера системных журналов, могут получать предупреждения, связанные с подключением к серверу системных журналов по протоколу TLS. Эта проблема затрагивает только пересылку журналов с узлов HDS на сервер syslog и не влияет ни на какие функции Webex.
Выполните следующие шаги, чтобы решить проблему:
Загрузите последнюю версию инструмента настройки HDS и перейдите на страницу «Системные журналы». Если установлен флажок рядом с надписью «Настроен ли ваш сервер для согласования/рукопожатия по протоколу TLS? «Выбран», загрузите корневой сертификат syslog.
Затем загрузите последнюю версию ISO и смонтируйте ее на всех узлах. Проблема будет решена, как только узлы успешно проверят информацию CA сервера syslog.
HDS 2025.09.17.7109
-
К этому обновлению для обслуживания нет примечаний к выпуску.
HDS 2025.08.10.7072
-
К этому обновлению для обслуживания нет примечаний к выпуску.
HDS 2025.07.16.7042
-
Добавлена поддержка Австралии, округ Колумбия.
-
Обновляет ОС Flatcar до версии 4152.2.3.
-
Заказчики, у которых возникли проблемы с ошибкой CSCwo12476, должны вручную перезагрузить свои узлы после завершения обновления.
Чтобы перейти на эту версию, на узлах развертывания HDS должна быть установлена версия 2025.06.02.6983 (выпущенная 12 июня 2025 года).
Попытка обновления с версий старше 2025.06.02.6983 может привести к сбоям и другим проблемам.
HDS 2025.06.02.6983
-
Подавляет шумные журналы, создаваемые HDS.
-
Включает исправления, связанные с обновлениями HDS.
HDS 2025.04.02.6910
- Выполнен откат к этой версии, чтобы избежать непредвиденных ситуаций, которые могут повлиять на работу функции Webex в связи с выходом HDS 2025.05.12.6959.
HDS 2025.05.12.6959
- Подавляет шумные журналы, создаваемые HDS.
HDS 2025.04.02.6910
-
Включает исправления для аварийных сигналов HDS.
HDS 2025.03.04.6874
- Устраняет сбои подключения к Docker.
HDS 2025.02.14.6853
- Включает исправление для Saudi Arabia DC, которое позволяет гостевым пользователям использовать чаты во время собраний.
HDS 2025.02.06.6837
- Улучшает аварийные сигналы HDS, обеспечивая их правильное включение и снятие.
HDS 2025.01.14.6804
- К этому обновлению для обслуживания нет примечаний к выпуску.
HDS 2024.11.18.6728
- Добавлена поддержка округа Колумбия в Саудовской Аравии.
- Включает последние исправления безопасности.
- Включает исправления для аварийных сигналов HDS.
HDS 2024.07.23.6579
- Улучшает аварийные сигналы KMS-Cloud_Access_Failure.health и DB_CONNECTION_POOL_ERROR.
- Улучшает аварийные сигналы HDS, устраняя чрезмерное ведение журнала и отслеживание стека.
- Включает исправления ошибок при тестировании подключения к докеру.
- Добавлена поддержка CSB4 и Java17.
- Включает последние исправления безопасности.
- Включает исправление, позволяющее непроверенным гостевым пользователям использовать чаты во время собраний.
HDS 2024.03.16.6355
Выполнен откат к этой версии, поскольку непроверенные гостевые пользователи не могли использовать функцию чата во время совещания.
HDS 2024.06.03.6455
- Улучшает предупреждения KMS-Cloud_Access_Failure.health и KMS-DB_CONNECTION_POOL_ERROR.
- Улучшает аварийные сигналы HDS, устраняя чрезмерное ведение журнала и отслеживание стека.
- Включает исправления ошибок при тестировании подключения к докеру.
- Добавлена поддержка CSB4.0 и Java17.
- Включает последние исправления безопасности.
HDS 2024.03.16.6355
- Исправлена ошибка, улучшающая логику оповещений об истечении срока действия учетной записи компьютера (см. CSCwj06418).
- Улучшает соединения Mercury WebSocket в KMS.
HDS 2024.02.23.6324
На этом начальном этапе миграции реестра контейнеров образы HDS публикуются в реестре Amazon ECR. Если узел HDS не подключен к Amazon ECR, образы будут извлечены из хаба Docker в качестве запасного варианта. (Дополнительные сведения см. на вкладке «Объявления о функциях».)
HDS 2024.02.02.6293
К этому обновлению для обслуживания нет примечаний к выпуску.
HDS 2023.11.16.6207
-
Исправлена ошибка, устраняющая логику очистки аварийных сигналов DB_PANIC (см. CSCWh68639).
-
Исправлена ошибка, позволяющая решить проблему планирования совещаний в приложении Webex.
-
Улучшает обработку подключений Mercury WebSocket.
HDS 2023.09.22.6136
-
Исправлена ошибка, устраняющая проблему с настройкой прокси-сервера DNS Jail, см. CSCWh56777.
HDS 2023.08.07.6085
К этому обновлению для обслуживания нет примечаний к выпуску.
HDS 2023.07.17.6057
-
Исправлена ошибка оптимизации памяти на узле HDS, см. CSCwh01920.
-
Изменяет конфигурации для поддержки гостевых пользователей.
-
Модифицирует библиотеку Mercury для улучшения подключений WebSocket.
HDS 2023.06.13.5989
-
Включает два новых сигнала тревоги:HMAC_PRODUCER_TASK_FAILURE и CLIENT_MESSAGES_FAILURE -
Улучшает проверку подключения к базе данных
-
Обновляет пакеты tomcat, python и openssl
HDS 2023.04.15.5925
Изменяет названия некоторых аварийных сигналов, используя ограничение в 36 символов, ожидаемое службой Webex Hybrid Management.
Ниже перечислены предыдущие и новые названия тревог:
-
KMS-Setup.Проверьте, действительность сертификатаKMS изменится на KMS-Setup.Проверьте действительность сертификатаKMS -
Значение параметра KMS-cloud_access_failure.ci-Machine-auth изменяется на kms-cloud_access_failure.ci-ma-auth -
Веб-сокет KMS-Cloud_access_failure.Mercury изменяется на KMS-Cloud_access_failure.mercury-WS -
KMS-Cloud_access_failure.health внесены изменения в файл KMS-Cloud_Access_Failure.health
Улучшает оповещение о сроке действия сертификата KMS, повышая его частоту (60 дней, 30 дней, 15 дней, а затем через день).
HDS 2023.03.09.5885
-
Улучшает оповещение об истечении срока действия учетной записи Machine Account, часто подавая его (60 дней, 30 дней, 15 дней, а затем через день).
HDS 2023.02.14.5845
К этому обновлению для обслуживания нет примечаний к выпуску.
HDS 2023.01.10.5803
-
Улучшает очистку аварийных сигналов о перегрузке системы
-
Увеличивает размер пула потоков для службы Avalon Indexer для исправления CSCwe06185
-
Включает последние распространенные исправления Webex
HDS 2022.12.06.5766
-
Перемещает образы HDS в репозиторий
ciscocitydockerhub. -
Обновляет ОС Flatcar до версии 3227.2.4.
-
Включает последние распространенные исправления Webex.
-
Включает более надежную библиотеку OkHTTP для улучшения обработки подключений к веб-сокетам.
HDS 2022.10.18.5701
К этому обновлению для обслуживания нет примечаний к выпуску.
HDS 2022.09.28.5677
-
Улучшает сигнал тревоги INDEXER_WEBSOCKET_ERROR.
-
Обновляет ОС Flatcar до версии 3227.2.2.
HDS 2022.08.18.5613
Добавляет поддержку гостевых токенов CI.
HDS 2022.08.06.5602
Устраняет проблемы, связанные с поддержкой HDS для Federation 4.0.
HDS 2022.07.13.5579
К этому обновлению для обслуживания нет примечаний к выпуску.
HDS 2022.06.23.5552
- Добавляет поддержку ECP для метрик Federation 4.0 и платформы.
- Добавляет улучшения в работу прокси-сервера DNS Jail для ECP.
- Обновления до ОС Flatcar и KMS.
HDS 2022.05.23.5520
- Улучшает очистку аварийных сигналов.
HDS 2022.04.20.5464
- Добавляет эти новые сигналы тревоги:
KMS-Setup.checkKMSCertificateValidity — выдает сигнал тревоги, когда срок действия сертификатаKMS истекает через 30 дней.Срок действия сертификата KMS-Setup.KMSистек — выдает сигнал тревоги, если срок действия сертификата KMS истек.
- Включает последние распространенные исправления Webex.
- Обновления до версии Avalon.
HDS 2022.03.02.5385
- Улучшает очистку аварийных сигналов.
- Обновления сигнализации
KMS-OVERLOAD.
HDS 2022.01.18.5320
- Добавляет эти новые сигналы тревоги:
KMS-HIGH-MSG-LATENCY — высокаязадержка доставки сообщений.KMS-OVERLOAD — средний возраст нагрузки превышает пороговое значение.
HDS 2021.12.16.5263
- Устранена проблема, из-за которой повторное подключение к системному журналу могло зависать.
HDS 2021.12.11.5253
- Улучшения сигнализации HDS.
- Исправляет уязвимость Log4J: https://tools.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-apache-log4j-qRuKNEbd
- Улучшает проверку токенов во время межкластерной федерации.
HDS 2021.11.23.5221
К этому обновлению для обслуживания нет примечаний к выпуску.
HDS 2021.11.22.5218
- Обновления ECP для сторонних исправлений безопасности.
- Улучшения диспетчера аварийных сигналов.
HDS 2021.10.21.5175
- Улучшения диспетчера аварийных сигналов.
- Улучшения в обработке сертификатов KMS.
- Обновления до KMS и Avalon.
HDS 2021.09.13.5117
К этому обновлению для обслуживания нет примечаний к выпуску.
HDS 2021.08.10.5057
К этому обновлению для обслуживания нет примечаний к выпуску.
HDS 2021.07.01.4980
К этому обновлению для обслуживания нет примечаний к выпуску.
HDS 2021.06.13.4956
- Изменения, предусматривающие подавление сигналов системного журнала в течение 2 минут при повторном подключении.
- Понижает тип ошибок системного журнала до уровня «Предупреждение».
- Добавляет окно исключения заданий по очистке БД. Подробную информацию см. в анонсах новых функций.
- Обновления драйверов сторонних производителей для улучшения подключений к базам данных.
HDS 2021.05.27.4941
К этому обновлению для обслуживания нет примечаний к выпуску.
HDS 2021.05.20.4927
- Изменения, направленные на оптимизацию ресурсов подключения к базе данных.
- Обновить улучшения токенов.
- Увеличьте интервал очистки базы данных по умолчанию с 1 часа до 10 часов.
- Устанавливает количество записей в пользовательском кэше по умолчанию равным 250 000.
HDS 2021.04.12.4861
- Улучшает аварийные сигналы сервера NTP, когда HDS находится в режиме DNS Jail.
HDS 2021.04.01.4842
- Улучшает логику KMS для повторной регистрации в службе шифрования.
HDS 2021.02.10.4763
- Улучшает переподключение Mercury после сбоев.
- Улучшает управление ключами сеанса KMS.
Сентябрь 2026 года
Поддержка развертывания HDS на Nutanix и программном обеспечении Cisco для виртуализации корпоративных сетевых функций (NFVIS)
Начиная с версии HDS 2026.09.16.8491, защита гибридных данных поддерживает развертывание на Nutanix AOS 7.5.x с Nutanix AHV 11.0.x и Cisco NFVIS 26.2.1. Это относится к развертываниям HDS в Control Hub и многопользовательским развертываниям HDS в Центре партнеров.
Перед развертыванием HDS загрузите и используйте последнюю версию HDS OVA:
- Для развертывания HDS в Control Hub загрузите последнюю версию OVA из Control Hub.
- Для многопользовательского развертывания HDS загрузите последнюю версию OVA с сайта Partner Hub.
Старые пакеты HDS OVA не поддерживают требуемую настройку HDS на этих гипервизорах.
| Компонент | Поддерживаемая версия |
|---|---|
| HDS | 2026.09.16.8491 или более поздняя версия |
| Nutanix AOS | 7.5.x |
| Nutanix AHV | 11.0.x |
| Компонент | Поддерживаемая версия |
|---|---|
| HDS | 2026.09.16.8491 или более поздняя версия |
| Cisco NVIS | 26.2.1 |
Дополнительные сведения см. в соответствующем руководстве по развертыванию:
Июнь 2026 года
API-интерфейсы для разработчиков гибридной защиты данных (HDS)
API для разработчиков Hybrid Data Security (HDS) позволяют администраторам организаций получать подробные метрики мониторинга и аналитические данные для своих развертываний HDS через портал Webex Developer Portal. Администраторы могут получить доступ к важнейшим метрикам развертывания и информации о состоянии на портале для разработчиков, чтобы получить более глубокое представление о безопасности и рабочем состоянии своего развертывания. API доступны по адресу https://developer.webex.com/messaging/docs/api/v1/hds.
Интеграция со сторонними системами мониторинга
Мы внедрили усовершенствования, позволяющие администраторам организаций полностью контролировать развертывание HDS. Они могут легко интегрировать существующие приложения мониторинга с этими API и автоматизировать мониторинг своих узлов HDS.
Январь 2026 г.
Криптографическая защита узлов HDS
Чтобы повысить безопасность взаимодействия с узлами HDS и обратно, мы обновляем конфигурации среды выполнения в соответствии с современными криптографическими стандартами. Это обновление гарантирует, что весь зашифрованный трафик использует безопасные транспортные протоколы и надежные наборы шифров, а устаревшие алгоритмы, уязвимые для современных эксплойтов, явно отключая устаревшие алгоритмы.
Эти изменения будут включены в следующую версию HDS (HDS 2026.01.21.7332)
Поддерживаемые протоколы
Теперь узлы HDS будут поддерживать переговоры по TLS с использованием следующих протоколов:
-
TLSv1.2
-
TLSv1.3
Поддерживаемые наборы шифров
Для безопасной передачи данных будут разрешены следующие наборы шифров:
- TLS_AES_256_GCM_SHA384
- TLS_AES_128_GCM_SHA256
- TLS_CHACHA20_POLY1305_SHA256
- TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384
- TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256
- TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384
- TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256
Отключенные протоколы и алгоритмы
Следующие устаревшие протоколы и слабые криптографические примитивы будут отключены в среде выполнения HDS:
- Протоколы: SSLv3, TLSv1, TLSv1.1
- Шифры и алгоритмы: RC4, DES, 3DES_EDE_CBC, MD5withRSA, ЭКСПОРТ, анон, NULL
Требуется действие
Убедитесь, что ваш сервер баз данных поддерживает перечисленные выше протоколы и шифры, чтобы обеспечить безопасное и бесперебойное подключение после предстоящего обновления HDS.
ноябрь 2025 года
Многопользовательская гибридная защита данных (HDS):
Представляем многопользовательскую гибридную защиту данных (HDS) — революционную функцию, призванную предоставить организациям расширенную защиту данных и суверенитет за счет использования инфраструктуры и опыта надежных местных партнеров.
Ключевые моменты
-
Модель доверенных местных партнеров:
Многопользовательская система HDS позволяет организациям использовать гибридную защиту данных с помощью надежного местного партнера. Эти партнеры выступают в роли поставщиков услуг, управляя локальным управлением ключами, чтобы организации-заказчики могли сосредоточиться на своей основной деятельности, зная, что их данные защищены защищенной инфраструктурой партнера.
-
Расширение прав и возможностей небольших организаций:
Используя инфраструктуру безопасности и услуги по управлению ключами надежного местного партнера, организации, не имеющие обширных ИТ-ресурсов или специализированных центров обработки данных, теперь могут получить доступ к защите HDS корпоративного уровня.
-
Настоящая мультиарендная система:
В отличие от традиционных развертываний HDS, которые ограничиваются одной организацией, каждое многопользовательское развертывание HDS поддерживает несколько организаций-клиентов. Это позволяет организациям-партнерам эффективно развертывать ресурсы HDS и управлять ими в зависимости от количества пользователей или организаций-клиентов.
-
Суверенитет данных и контроль над ними:
Организации-заказчики сохраняют первичный контроль над своими данными и контентом. Хотя организации-партнеры поддерживают развертывание ключей шифрования и управление ими, они не имеют доступа к содержимому или данным клиентов в рамках стандартных операций. Такой подход обеспечивает строгие границы и конфиденциальность, а также позволяет клиентам осуществлять контроль над суверенитетом данных в среде совместной работы.
Дополнительные сведения см. в руководстве по развертыванию многопользовательской гибридной системы защиты данных (HDS)
Март 2024 г.
В соответствии с предыдущим объявлением о переносе реестра контейнеров в Amazon ECR мы планируем завершить миграцию к концу марта 2024 года. Обеспечьте подключение к ECR, включив URL-адрес «*dkr. ecr.us-east-1.amazonaws.com» в брандмауэрах и прокси-серверах вашего приложения.
Декабрь 2023 года
Перенос реестра контейнеров из Docker Hub в Amazon ECR
Реестр контейнеров HDS, в котором хранятся образы, будет заменен с Docker Hub на Amazon ECR. Перенос запланирован на февраль 2024 года. Мы просим клиентов обеспечить подключение к ECR, включив URL-адрес «*.amazonaws.com» в брандмауэрах и прокси-серверах своих приложений. Этот шаг необходим для предотвращения возможных проблем во время обновлений.
Октябрь 2023 г.
Мы обновили минимально необходимую версию базы данных Postgres до версии PostgreSQL 14, 15 или 16. HDS больше не будет поддерживать PostgreSQL версий 10 и 11. См. требования к серверу баз данных в руководстве по развертыванию Hybrid Data Security.
Декабрь 2022 года
Мы начали размещать образы средства настройки HDS в другом репозитории dockerhub. Ранее мы использовали ciscosparkhds, а теперь используем ciscocity.
Если вы создаете или обновляете конфигурационный ISO для своих узлов HDS, вам следует получить образы из репозитория ciscocitg dockerhub.
См. разделы Создание ISO конфигурации для хостов HDS и Изменение конфигурации узлов в руководстве по развертыванию Hybrid Data Security.
Ноябрь 2022 года
Мы разрешили узлам HDS использовать аутентификацию Windows при подключении к базе данных Microsoft SQL Server. Это повышает безопасность и отказоустойчивость вашей реализации HDS.
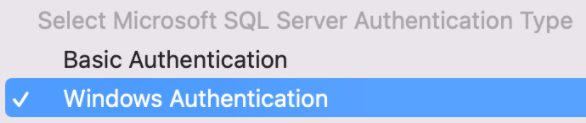
В руководстве по развертыванию Hybrid Data Security описывается, как реализовать это в своей среде.
Июнь 2022 г.
Определите окно исключения для задания по очистке БД
Теперь вы можете определить окно исключения заданий по очистке БД в дополнительных настройках. По умолчанию окно исключения действует с 1:00 до 04:59 (по местному времени) в воскресенье.


