- ホーム
- /
- 投稿記事

コメントありがとうございます。


専用インスタンスのネットワークとセキュリティ要件
 この記事の内容
 フィードバックがある場合
専用インスタンスソリューションのネットワークとセキュリティの要件は、安全な物理アクセス、ネットワーク、エンドポイント、Cisco UC アプリケーションを提供する機能への階層化されたアプローチです。ネットワーク要件を説明し、エンドポイントをサービスに接続するために使用されるアドレス、ポート、プロトコルを一覧表示します。
専用インスタンスのネットワーク要件
Webex CallingCisco Cloud専用インスタンスはコーリングポートフォリオの一部で、Cisco Unified Communications Manager (Cisco Unified CM) コラボレーションテクノロジーを利用しています。 専用インスタンスは、専用インスタンスに安全に接続するCisco IP電話、モバイルデバイス、デスクトップクライアントの機能と利点を備えた音声、ビデオ、メッセージング、モビリティソリューションを提供します。
この記事は、ネットワーク管理者、特に組織内で専有インスタンスを使用したいファイアウォール管理者とプロキシセキュリティ管理者を対象としています。
セキュリティの概要:レイヤー単位のセキュリティ
専用インスタンスは、セキュリティのために階層化されたアプローチを採用しています。 レイヤーには次のものが含まれます:
-
フィジカルアクセス
-
ネットワーク
-
エンドポイント
-
UCアプリケーション
次のセクションでは、専用インスタンス展開におけるセキュリティレイヤーについて説明します。
物理的セキュリティ
Equinix Meet-Me Roomの場所とCisco専用インスタンスデータセンターの施設に物理的なセキュリティを提供することが重要です。 物理的なセキュリティが侵害されると、顧客のスイッチの電源を切ることによるサービスの中断などの単純な攻撃が開始される可能性があります。 物理的にアクセスできれば、攻撃者はサーバーデバイスにアクセスしたり、パスワードをリセットしたり、スイッチにアクセスしたりする可能性があります。 物理アクセスは、中間者攻撃などのより高度な攻撃も助長します。そのため、2番目のセキュリティ層であるネットワークセキュリティが重要です。
自己暗号化ドライブは、UCアプリケーションをホストする専用インスタンスデータセンターで使用されます。
一般的なセキュリティ慣行の詳細については、 次の場所にあるドキュメントを参照してください。https://www.cisco.com/c/en/us/solutions/enterprise/design-zone-security/index.html
ネットワークセキュリティー
パートナーは、すべてのネットワーク要素が専用インスタンスインフラストラクチャ(Equinix経由で接続)で保護されていることを確認する必要があります。 次のようなセキュリティのベストプラクティスを確保するのはパートナーの責任です。
-
音声とデータ用に個別のVLAN
-
CAMテーブルのフラッディングを防ぐために、ポートごとに許可されるMACアドレスの数を制限するポートセキュリティを有効にしてください
-
なりすましIPアドレスに対するIPソースガード
-
ダイナミックARPインスペクション(DAI)は、アドレス解決プロトコル(ARP)と無償ARP(GARP)の違反を検査します(ARPスプーフィングに対して)
-
802.1xは、割り当てられたVLAN上のデバイスを認証するためにネットワークアクセスを制限します(電話は802.1xをサポートしています)
-
音声パケットを適切にマーキングするためのサービス品質(QoS)の設定
-
他のトラフィックをブロックするためのファイアウォールポート構成
エンドポイントのセキュリティ
シスコのエンドポイントは、エンドポイントにある程度のセキュリティを提供する、署名付きファームウェア、セキュアブート(一部のモデル)、製造元がインストールした証明書(MIC)、署名付き設定ファイルなどのデフォルトのセキュリティ機能をサポートしています。
さらに、パートナーや顧客は、次のような追加のセキュリティを有効にすることができます。
-
次のようなサービスのIP電話サービスを(HTTPS経由で)暗号化します Extension Mobility
-
認証局プロキシ機能(CAPF)または公的認証局(CA)から、ローカルで有効な証明書(LSC)を発行してください
-
設定ファイルを暗号化する
-
メディアとシグナリングを暗号化してください
-
使用しない場合はこれらの設定を無効にしてください:PCポート、PC音声、VLANアクセス、Gratuitous ARP、Webアクセス、設定ボタン、SSH、コンソール
専用インスタンスにセキュリティメカニズムを実装することで、Unified CM電話やサーバーの個人情報の盗難、データの改ざん、コールシグナリング/メディアストリームの改ざんを防ぐことができます。
ネットワーク上の専用インスタンス:
-
認証された通信ストリームを確立して維持します
-
ファイルを電話に転送する前に、ファイルにデジタル署名します
-
Cisco Unified IP電話間のメディアストリームとコールシグナリングを暗号化します
セキュリティはデフォルトで、Cisco Unified IP電話に次の自動セキュリティ機能を提供します。
-
電話設定ファイルの署名
-
電話設定ファイルの暗号化のサポート
-
トムキャットやその他のウェブサービス(MIDlet)での HTTPS
Unified CMリリース8.0以降では、これらのセキュリティ機能は証明書信頼リスト(CTL)クライアントを実行せずにデフォルトで提供されます。
信頼検証サービスネットワークには多数の電話があり、IP電話はメモリが限られているため、信頼検証サービス(TVS)Cisco Unified CMを通じてリモートトラストストアとして機能し、証明書トラストストアを各電話機に配置する必要はありません。 Cisco IP電話は、CTLまたはITLファイルでは署名や証明書を確認できないため、TVSサーバーに連絡して検証を行います。 中央のトラストストアを持つ方が、各 Cisco Unified IP Phone にトラストストアを置くよりも管理が簡単です。
TVSを使用すると、CiscoユニファイドIP電話は、HTTPSの確立中に、EMサービス、ディレクトリ、MIDletなどのアプリケーションサーバーを認証できます。
初期信頼リスト初期信頼リスト(ITL)ファイルは、 エンドポイントが信頼できるように、初期セキュリティに使用されます。Cisco Unified CM ITLでは、 セキュリティ機能を明示的に有効にする必要はありません。 ITLファイルは、 クラスターのインストール時に自動的に作成されます。 Unified CM トリビアル・ファイル転送プロトコル(TFTP)サーバーの秘密鍵は、ITLファイルの署名に使用されます。
Cisco Unified CMクラスタまたはサーバーが非セキュアモードの場合、 ITLファイルはサポートされているすべてのCisco IP電話にダウンロードされます。 パートナーは、CLI コマンド admin: show itl を使用して ITL ファイルの内容を表示できます 。
デフォルトでは、パートナー管理者にはCLIのレベル1のアクセス権が付与されています。 詳細とレベル1で使用できるコマンドについては、「 CLIについて」を参照してください。
Cisco IP電話では、次のタスクを実行するためにITLファイルが必要です。
-
設定ファイルの暗号化をサポートするための前提条件は、CAPFと安全に通信します
-
設定ファイルの署名を認証してください
-
TVSを使用してHTTPSを確立するときに、EMサービス、ディレクトリ、 MIDletなどのアプリケーションサーバーを認証します
デバイス、ファイル、およびシグナリング認証は、証明書信頼リスト(CTL)ファイルの作成に依存します。CTL(証明書信頼リスト)ファイルは、パートナーまたはお客様がシスコ証明書信頼リストクライアントをインストールして設定するときに作成されます。
CTLファイルには、次のサーバーまたはセキュリティトークンのエントリが含まれています。
-
システム管理者セキュリティトークン(SAST)
-
Cisco CallManagerと、同じサーバー上で稼働しているCisco TFTPサービス
-
Certificate Authorityプロキシ機能(CAPF)
-
TFTPサーバー
-
ASA ファイアウォール
CTLファイルには、各サーバーのサーバー証明書、公開鍵、シリアル番号、署名、発行者名、サブジェクト名、サーバー機能、DNS名、およびIPアドレスが含まれています。
CTLによる電話セキュリティは、次の機能を提供します。
-
TFTPでダウンロードしたファイル(設定、ロケール、リングリストなど)の署名キーを使った認証
-
署名鍵を使ったTFTP設定ファイルの暗号化
-
IP電話用の暗号化されたコールシグナリング
-
IP電話用の暗号化された通話音声(メディア)
専用インスタンスは、エンドポイントの登録と通話処理を提供します。 Cisco Unified CMとエンドポイント間のシグナリングは、Secure Skinny Client Control Protocol(SCCP)またはセッション開始プロトコル(SIP)に基づいており、トランスポート層セキュリティ(TLS)を使用して暗号化できます。 エンドポイントとの間で送受信されるメディアはリアルタイム転送プロトコル(RTP)に基づいており、Secure RTP(SRTP)を使用して暗号化することもできます。
Unified CMミックスモードをオンにすると、シスコエンドポイントとの間のシグナリングとメディアトラフィックを暗号化できます。
安全なUCアプリケーション
専用インスタンスで混合モードを有効にする混合モードは、専用インスタンスではデフォルトで有効になっています。
Dedicated Instanceで混合モードを有効にすると、 Ciscoエンドポイントとの間で送受信されるシグナリングとメディアトラフィックの暗号化が可能になります。
Cisco Unified CMリリース 12.5 (1) から、混合モード/CTL ではなく SIP OAuth に基づいてシグナリングとメディアの暗号化を有効にする新しいオプションが、Jabber と Webex クライアントに追加されました。 そのため、Unified CMリリース12.5 (1) では、SIP OAuthとSRTPを使用して、 JabberまたはWebexクライアントのシグナリングとメディアの暗号化を有効にできます。 現時点では、Cisco IP電話やその他のCiscoエンドポイントでは、 引き続き混合モードを有効にする必要があります。 将来のリリースでは、7800/8800エンドポイントでのSIP OAuthのサポートを追加する予定です。
SRST、トランク、ゲートウェイ、キューブ/SBCのセキュリティ
シスコユニファイド存続可能リモートサイトテレフォニー(SRST)対応ゲートウェイは、専用インスタンスが通話を完了できない場合、Cisco Unified CM限られた通話処理タスクしか提供しません。
安全なSRST対応ゲートウェイには、自己署名証明書が含まれています。 パートナーがでSRST設定タスクを実行した後Unified CM Administration、Unified CM TLS接続を使用してSRST対応ゲートウェイの証明書プロバイダーサービスで認証します。 Unified CM次に、SRST対応ゲートウェイから証明書を取得し、証明書をデータベースに追加します。Unified CM
パートナーが内の依存デバイスをリセットするとUnified CM Administration、TFTPサーバーはSRST対応のゲートウェイ証明書を電話の cnf.xml ファイルに追加し、ファイルを電話に送信します。 次に、安全な電話はTLS接続を使用してSRST対応ゲートウェイと通信します。
Cisco Unified CM発信元からゲートウェイへの発信通話、PSTN発信、または(CUBE)を通過する通話には、安全なトランクを用意することをお勧めします。Cisco Unified Border Element
SIPトランクは、シグナリングとメディアの両方のセキュアコールをサポートできます。TLSはシグナリング暗号化、SRTPはメディア暗号化を提供します。
と CUBE Cisco Unified CM 間の通信を保護します
Cisco Unified CMとCUBE間の安全な通信のために、パートナー/顧客は自己署名証明書またはCA署名証明書を使用する必要があります。
自己署名証明書の場合:
-
Cisco Unified CMキューブを作成して自己署名証明書を生成します
-
CUBEは証明書をにエクスポートします Cisco Unified CM
-
Cisco Unified CM証明書をCUBEにエクスポートします
CA署名証明書の場合:
-
クライアントはキーペアを生成し、証明書署名要求(CSR)を(CA)に送信します Certificate Authority
-
CAは秘密鍵で署名し、身分証明書を作成します
-
クライアントは、信頼できるCAルート証明書と中間証明書のリストとID証明書をインストールします
リモートエンドポイントのセキュリティ
モバイルとRemote Access(MRA)エンドポイントでは、信号とメディアは常にMRAエンドポイントとExpresswayノード間で暗号化されます。 MRAエンドポイントにインタラクティブ接続確立(ICE)プロトコルを使用する場合、MRAエンドポイントのシグナリングとメディア暗号化が必要です。 ただし、Unified CM Expressway-Cと内部サーバー、内部エンドポイント、またはその他の内部デバイス間のシグナリングとメディアの暗号化には、混合モードまたはSIP OAuthが必要です。
Cisco Expressway安全なファイアウォールトラバーサルと登録のラインサイドサポートを提供します。Unified CM Unified CMモバイルエンドポイントとオンプレミスエンドポイントの両方に通話制御を提供します。 シグナリングは、リモートエンドポイントとの間の Expressway ソリューションを通過します。Unified CM メディアは Expressway ソリューションを通過し、エンドポイント間で直接中継されます。 Expressway-Cとモバイルエンドポイントの間では、すべてのメディアが暗号化されています。
どのMRAソリューションにもExpresswayとUnified CM、MRA互換のソフトクライアントおよび/または固定エンドポイントが必要です。 ソリューションには、オプションで IM アンドプレゼンスサービスとユニティコネクションを含めることができます。
プロトコルの概要
次の表は、Unified CMソリューションで使用されるプロトコルと関連サービスを示しています。
|
プロトコル |
セキュリティー |
サービス |
|---|---|---|
|
SIP |
TLS |
セッションの確立:登録、招待など。 |
|
HTTPS |
TLS |
ログオン、プロビジョニング/設定、ディレクトリ、ビジュアルボイスメール |
|
メディア |
SRTP |
メディア:オーディオ、ビデオ、コンテンツ共有 |
|
XMPP |
TLS |
インスタントメッセージ、プレゼンス、フェデレーション |
MRA設定の詳細については、Remote AccessCisco Expressway モバイルおよびスルー導入ガイドの「MRA導入シナリオ 」セクションを参照してください。
設定オプション
専用インスタンスを使用すると、パートナーは2日目の構成を完全に制御できるため、エンドユーザー向けのサービスを柔軟にカスタマイズできます。 そのため、エンドユーザーの環境に合わせてハードウェア専有インスタンスサービスを適切に設定する責任は、パートナーが単独で負います。 これには以下が含まれますが、これらに限定されません:
-
安全な/安全でない通話、SIP/SSIP、http/httpsなどの安全なプロトコル/安全でないプロトコルの選択、および関連するリスクの理解。
-
専用インスタンスでSecure-SIPとして設定されていないすべてのMACアドレスに対して、攻撃者はそのMACアドレスを使用してSIP登録メッセージを送信し、SIP通話を行うことができ、通話詐欺につながります。 前提条件は、攻撃者が専用インスタンスに登録されているデバイスのMACアドレスを知っていれば、許可なしにSIPデバイス/ソフトウェアを専用インスタンスに登録できることです。
-
フリーダイヤル詐欺を防ぐために、Expressway-Eのコールポリシー、トランスフォーム、検索ルールを設定する必要があります。 高速道路を利用した料金詐欺防止の詳細については、コラボレーションSRNDの「高速道路Cと高速道路Eのセキュリティ」セクションを参照してください。
-
ユーザーが許可されている宛先のみにダイヤルできるようにするためのダイヤルプランの設定(国内/国際電話の禁止、緊急通報の適切なルーティングなど)。
Cisco Unified Communications Manager12.x以降のダイヤルプランを使用して制限を適用する方法の詳細については、Collaboration SRNDのダイヤルプランセクションを参照してください。
テスト済みで推奨されている導入モデルの詳細については、「 シスココラボレーションリリース 15 オンプレミス導入の推奨アーキテクチャ」を参照してください。
専用インスタンスでの安全な接続のための証明書要件
専用インスタンスの場合、シスコはパブリックCertificate Authority(CA)を使用してUCアプリケーションのすべての証明書にドメインを提供し、署名します。
専用インスタンス — ポート番号とプロトコル
次の表では、 専用インスタンスでサポートされているポートとプロトコルについて説明しています。 特定の顧客が使用するポートは、 お客様の導入とソリューションによって異なります。 プロトコルは、お客様の好み(SCCPとSIP)、 既存のオンプレミスデバイス、 および各導入で使用するポートを決定するセキュリティレベルによって異なります。
専用インスタンスでは、エンドポイント間のネットワークアドレス変換(NAT)ができず、通話中機能など、一部のコールフロー機能が機能しません。Unified CM
専用インスタンス — カスタマーポート
お客様が利用できるポート(オンプレミスのお客様と専用インスタンスの間)は、表1の専用インスタンスのお客様ポートです。 以下にリストされているすべてのポートは、ピアリングリンクを通過するお客様のトラフィック用です。
SNMPポートは、Cisco Emergency Responderその機能をサポートするためだけにデフォルトで開かれています。 専有インスタンスクラウドにデプロイされたUCアプリケーションを監視するパートナーや顧客をサポートしていないため、他のUCアプリケーションにSNMPポートを開くことは許可されていません。
SNMPポートはシングルワイヤ(Informacast)アプリケーション(アプリケーションのみ)で有効になっています。 Unified CM リクエストを送信するときは、 Singlewireアプリケーションに関連するIPアドレスが、リクエストの「 許可する理由」セクションに明示的に記載されていることを確認してください。 詳細については、「 サービスリクエストを送る」を参照してください。
5063〜5080の範囲のポートは、シスコが他のクラウド統合用に予約しています。 パートナー、またはお客様の管理者は、これらのポートを設定に使用しないことをお勧めします。
|
プロトコル |
TCP/UDP |
ソース |
目的地 |
送信元ポート |
送信先ポート |
目的 |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
クライアント |
UCアプリケーション Cisco Expresswayアプリケーションには許可されていません。 |
1023より大きいです |
22 |
管理 |
|
TFTP |
UDP |
エンドポイント |
Unified CM |
1023より大きいです |
69 |
レガシーエンドポイントのサポート |
|
LDAP |
TCP |
UCアプリケーション |
外部ディレクトリ |
1023より大きいです |
389 |
顧客の LDAP へのディレクトリ同期 |
|
HTTPS |
TCP |
ブラウザー |
UCアプリケーション |
1023より大きいです |
443 |
セルフケアと管理インターフェースのためのウェブアクセス |
|
アウトバウンドメール(安全) |
TCP |
UCアプリケーション |
CUCXN |
1023より大きいです |
587 |
安全なメッセージを作成し、指定された受信者に送信するために使用されます |
|
LDAP (SECURE) |
TCP |
UCアプリケーション |
外部ディレクトリ |
1023より大きいです |
636 |
顧客の LDAP へのディレクトリ同期 |
|
H323 |
TCP |
ゲートウェイ |
Unified CM |
1023より大きいです |
1720 |
コールシグナリング |
|
H323 |
TCP |
Unified CM |
Unified CM |
1023より大きいです |
1720 |
コールシグナリング |
|
SCCP |
TCP |
エンドポイント |
Unified CM、CUCXN |
1023より大きいです |
2000 |
コールシグナリング |
|
SCCP |
TCP |
Unified CM |
Unified CM、ゲートウェイ |
1023より大きいです |
2000 |
コールシグナリング |
|
MGCP |
UDP |
ゲートウェイ |
ゲートウェイ |
1023より大きいです |
2427 |
コールシグナリング |
|
MGCP バックホール |
TCP |
ゲートウェイ |
Unified CM |
1023より大きいです |
2428 |
コールシグナリング |
|
SCCP (SECURE) |
TCP |
エンドポイント |
Unified CM、CUCXN |
1023より大きいです |
2443 |
コールシグナリング |
|
SCCP (SECURE) |
TCP |
Unified CM |
Unified CM、ゲートウェイ |
1023より大きいです |
2443 |
コールシグナリング |
|
信頼検証 |
TCP |
エンドポイント |
Unified CM |
1023より大きいです |
2445 |
エンドポイントへの信頼検証サービスの提供 |
|
CTI |
TCP |
エンドポイント |
Unified CM |
1023より大きいです |
2748 |
CTI アプリケーション(JTAPI/TSP)と CTIManager の間の接続 |
|
安全なCTI |
TCP |
エンドポイント |
Unified CM |
1023より大きいです |
2749 |
CTIアプリケーション(JTAPI/TSP)とCTIManagerの間の安全な接続 |
|
LDAPグローバルカタログ |
TCP |
UCアプリケーション |
外部ディレクトリ |
1023より大きいです |
3268 |
顧客の LDAP へのディレクトリ同期 |
|
LDAPグローバルカタログ |
TCP |
UCアプリケーション |
外部ディレクトリ |
1023より大きいです |
3269 |
顧客の LDAP へのディレクトリ同期 |
|
CAPFサービス |
TCP |
エンドポイント |
Unified CM |
1023より大きいです |
3804 |
Certificate AuthorityIP電話にローカルで有効な証明書(LSC)を発行するためのプロキシ機能(CAPF)リスニングポート |
|
SIP |
TCP |
エンドポイント |
Unified CM、CUCXN |
1023より大きいです |
5060 |
コールシグナリング |
|
SIP |
TCP |
Unified CM |
Unified CM、ゲートウェイ |
1023より大きいです |
5060 |
コールシグナリング |
|
SIP (SECURE) |
TCP |
エンドポイント |
Unified CM |
1023より大きいです |
5061 |
コールシグナリング |
|
SIP (SECURE) |
TCP |
Unified CM |
Unified CM、ゲートウェイ |
1023より大きいです |
5061 |
コールシグナリング |
|
SIP (OAUTH) |
TCP |
エンドポイント |
Unified CM |
1023より大きいです |
5090 |
コールシグナリング |
|
XMPP |
TCP |
ジャバークライアント |
シスコ IM&P |
1023より大きいです |
5222 |
インスタントメッセージとプレゼンス |
|
HTTP |
TCP |
エンドポイント |
Unified CM |
1023より大きいです |
6970 |
エンドポイントに設定と画像をダウンロードする |
|
HTTPS |
TCP |
エンドポイント |
Unified CM |
1023より大きいです |
6971 |
エンドポイントに設定と画像をダウンロードする |
|
HTTPS |
TCP |
エンドポイント |
Unified CM |
1023より大きいです |
6972 |
エンドポイントに設定と画像をダウンロードする |
|
HTTP |
TCP |
ジャバークライアント |
CUCXN |
1023より大きいです |
7080 |
ボイスメール通知 |
|
HTTPS |
TCP |
ジャバークライアント |
CUCXN |
1023より大きいです |
7443 |
安全なボイスメール通知 |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
1023より大きいです |
7501 |
Intercluster Lookup Service(ILS) が証明書ベースの認証に使用しています |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
1023より大きいです |
7502 |
ILSがパスワードベースの認証に使用しています |
|
IMAP |
TCP |
ジャバークライアント |
CUCXN |
1023より大きいです |
7993 |
TLS 経由の IMAP |
|
HTTP |
TCP |
エンドポイント |
Unified CM |
1023より大きいです |
8080 |
レガシーエンドポイントサポートのディレクトリURI |
|
HTTPS |
TCP |
ブラウザ、エンドポイント |
UCアプリケーション |
1023より大きいです |
8443 |
セルフケアおよび管理インターフェース用のWebアクセス、UDS |
|
HTTPS |
TCP |
電話番号 |
Unified CM |
1023より大きいです |
9443 |
認証済みの連絡先検索 |
|
HTTPS |
TCP |
エンドポイント |
Unified CM |
1023より大きいです |
9444 |
ヘッドセット管理機能 |
|
セキュア RTP/SRTP |
UDP |
Unified CM |
電話番号 |
16384から32767* |
16384から32767* |
メディア(オーディオ)-ミュージックオンホールド、アナンシエーター、ソフトウェアカンファレンスブリッジ(コールシグナリングに基づいてオープン) |
|
セキュア RTP/SRTP |
UDP |
電話番号 |
Unified CM |
16384から32767* |
16384から32767* |
メディア(オーディオ)-ミュージックオンホールド、アナンシエーター、ソフトウェアカンファレンスブリッジ(コールシグナリングに基づいてオープン) |
|
COBRAS |
TCP |
クライアント |
CUCXN |
1023より大きいです |
20532 |
アプリケーションスイートのバックアップと復元 |
|
ICMP |
ICMP |
エンドポイント |
UCアプリケーション |
該当なしです |
該当なしです |
ping |
|
ICMP |
ICMP |
UCアプリケーション |
エンドポイント |
該当なしです |
該当なしです |
ping |
| DNS | UDP と TCP |
DNS フォワーダー |
専用インスタンスDNSサーバー |
1023より大きいです |
53 |
専用インスタンスDNSサーバーへの顧客宅内DNSフォワーダー。 詳細については、DNS要件を参照してください。 |
|
* 特定の特殊なケースでは、より広い範囲が使用される場合があります。 |
||||||
専用インスタンス — OTTポート
次のポートは、お客様とパートナーがモバイルとRemote Access(MRA)の設定に使用できます。
|
プロトコル |
TCP/UCP |
ソース |
目的地 |
送信元ポート |
送信先ポート |
目的 |
|---|---|---|---|---|---|---|
|
SECURE RTP/RTCP |
UDP |
高速道路 C |
クライアント |
1023より大きいです |
36000-59999 |
MRAとB2B通話用のセキュアメディア |
マルチテナントと専用インスタンス間のOP間SIPトランク(登録ベースのトランクのみ)
マルチテナントと専用インスタンスの間を接続する登録ベースのSIPトランクでは、お客様のファイアウォールで次のポートリストが許可されている必要があります。
|
プロトコル |
TCP/UCP |
ソース |
目的地 |
送信元ポート |
送信先ポート |
目的 |
|---|---|---|---|---|---|---|
|
RTP/RTCP |
UDP |
Webex Callingマルチテナント |
クライアント |
1023より大きいです |
8000-48198 |
Webex Callingマルチテナントのメディア |
専用インスタンス — UCCX ポート
次のポートリストは、お客様とパートナーがUCCXの設定に使用できます。
|
プロトコル |
TCP / UCP |
ソース |
目的地 |
送信元ポート |
送信先ポート |
目的 |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
クライアント |
UCCX |
1023より大きいです |
22 |
SFTP と SSH |
|
インフォミックス |
TCP |
クライアントまたはサーバー |
UCCX |
1023より大きいです |
1504 |
コンタクトセンターエクスプレスのデータベースポート |
|
SIP |
UDP と TCP |
SIP ゲートウェイまたはMCRPサーバー |
UCCX |
1023より大きいです |
5065 |
リモートのGWおよびMCRPノードへの通信 |
|
XMPP |
TCP |
クライアント |
UCCX |
1023より大きいです |
5223 |
Finesseサーバーとカスタムサードパーティアプリケーション間の安全なXMPP接続 |
|
CVD |
TCP |
クライアント |
UCCX |
1023より大きいです |
6999 |
CCX アプリケーションの編集者 |
|
HTTPS |
TCP |
クライアント |
UCCX |
1023より大きいです |
7443 |
Finesseサーバーとエージェントおよびスーパーバイザーデスクトップ間の安全なBOSH接続(HTTPS経由の通信) |
|
HTTP |
TCP |
クライアント |
UCCX |
1023より大きいです |
8080 |
ライブデータレポートクライアントはSocket.IOサーバーに接続します |
|
HTTP |
TCP |
クライアント |
UCCX |
1023より大きいです |
8081 |
Cisco Unified Intelligence Centerクライアントブラウザがウェブインターフェイスにアクセスしようとしています |
|
HTTP |
TCP |
クライアント |
UCCX |
1023より大きいです |
8443 |
管理用GUI、RTMT、SOAP経由のデータベースアクセス |
|
HTTPS |
TCP |
クライアント |
UCCX |
1023より大きいです |
8444 |
Cisco Unified Intelligence Centerウェブインターフェース |
|
HTTPS |
TCP |
ブラウザと REST クライアント |
UCCX |
1023より大きいです |
8445 |
フィネッセのセキュアポート |
|
HTTPS |
TCP |
クライアント |
UCCX |
1023より大きいです |
8447 |
HTTPS-ユニファイドインテリジェンスセンターのオンラインヘルプ |
|
HTTPS |
TCP |
クライアント |
UCCX |
1023より大きいです |
8553 |
シングルサインオン(SSO)コンポーネントは、このインターフェイスにアクセスして、Cisco IDの動作ステータスを確認します。 |
|
HTTP |
TCP |
クライアント |
UCCX |
1023より大きいです |
9080 |
HTTPトリガーまたはドキュメント/プロンプト/文法/ライブデータにアクセスしようとしているクライアント。 |
|
HTTPS |
TCP |
クライアント |
UCCX |
1023より大きいです |
9443 |
HTTPSトリガーにアクセスしようとするクライアントに応答するために使用される安全なポート |
|
TCP |
TCP |
クライアント |
UCCX |
1023より大きいです |
12014 |
これは、ライブデータレポートクライアントがSocket.IOサーバーに接続できるポートです |
|
TCP |
TCP |
クライアント |
UCCX |
1023より大きいです |
12015 |
これは、ライブデータレポートクライアントがSocket.IOサーバーに接続できるポートです |
|
CTI |
TCP |
クライアント |
UCCX |
1023より大きいです |
12028 |
CCX へのサードパーティ CTI クライアント |
|
RTP (メディア) |
TCP |
エンドポイント |
UCCX |
1023より大きいです |
1023より大きいです |
メディアポートは必要に応じて動的に開かれます |
|
RTP (メディア) |
TCP |
クライアント |
エンドポイント |
1023より大きいです |
1023より大きいです |
メディアポートは必要に応じて動的に開かれます |
クライアントセキュリティ
SIP OAuth によるジャバーとウェベックスのセキュリティ保護
JabberとWebexのクライアントは、 ローカルで有効な証明書(LSC)の代わりにOAuthトークンを介して認証されます。これには、 認証局プロキシ機能(CAPF)の有効化(MRAの場合も)は必要ありません。 混合モードの有無にかかわらず動作するSIP OAuthは、Cisco Unified CM 12.5 (1) 以降、Jabber 12.5 以降、およびエクスプレスウェイ X12.5 で導入されました。
Cisco Unified CM12.5以降では、SIP REGISTERの単一のトランスポート層セキュリティ (TLS)+OAuthトークンを使用して、 LSC/CAPFなしで暗号化を可能にする電話セキュリティプロファイルに新しいオプションが追加されました。 Expressway-Cノードは、管理XML Webサービス(AXL)APIを使用して、Cisco Unified CM証明書内のSN/SANを通知します。 Cisco Unified CM相互TLS接続を確立するときに、 この情報を使用してExp-C証明書を検証します。
SIP OAuthは、エンドポイント証明書(LSC)がなくてもメディアとシグナリングの暗号化を可能にします。
Cisco Jabberエフェメラルポートと、TFTPサーバーへのHTTPS接続によるセキュアポート6971と6972ポートを使用して、設定ファイルをダウンロードします。 ポート6970は、HTTP経由でダウンロードするための非セキュアポートです。
SIP OAuthの設定についての詳細:SIP OAuthモード。
DNS の要件
<customer>専用インスタンスの場合、シスコは各地域のサービスの FQDN を次の形式で提供しています。<region>.wxc-di.webex.com たとえば、xyz.amer.wxc-di.webex.com。
「顧客」の値は、初回設定ウィザード(FTSW)の一部として管理者によって提供されます。 詳細については、専用インスタンスサービスのアクティベーションを参照してください。
専用インスタンスに接続するオンプレミスのデバイスをサポートするには、このFQDNのDNSレコードをお客様の内部DNSサーバーから解決できる必要があります。 解決を容易にするために、お客様は、専用インスタンスDNSサービスを指すDNSサーバー上で、このFQDN用の条件付きフォワーダーを設定する必要があります。 専用インスタンスDNSサービスはリージョナルであり、専用インスタンスへのピアリングを通じて、以下の表の専用インスタンスDNSサービスのIPアドレスに記載されている次のIPアドレスを使用してアクセスできます。
|
地域/DC | 専用インスタンスDNSサービスのIPアドレス |
条件付き転送の例 |
|---|---|---|
|
AMER |
<customer>.amer.wxc-di.webex.com | |
|
LAX |
69.168.17.100 |
|
|
IAD |
69.168.17.228 |
|
|
EMEA |
<customer>.emea.wxc-di.webex.com |
|
|
LON |
178.215.138.100 |
|
|
AMS |
178.215.138.228 |
|
|
EU |
<customer>.eu.wxc-di.webex.com |
|
|
FRA |
178.215.131.100 |
|
|
AMS |
178.215.131.228 |
|
|
APJC |
<customer>.apjc.wxc-di.webex.com |
|
|
SIN |
103.232.71.100 |
|
|
TKY |
103.232.71.228 |
|
|
AUS |
<customer>.aus.wxc-di.webex.com | |
|
MEL |
178.215.128.100 |
|
|
SYD |
178.215.128.228 |
|
|
UK |
<customer>.uk.wxc-di.webex.com | |
|
LON |
178.215.135.100 |
|
|
MAN |
178.215.135.228 |
|
|
KSA |
<customer>.sa.wxc-di.webex.com | |
|
JED |
178.215.140.100 | |
|
RHU |
178.215.140.228 | |
セキュリティ上の理由から、上記のDNSサーバーのIPアドレスではpingオプションは無効になっています。
条件付き転送が実施されるまで、デバイスはピアリングリンクを介して顧客の内部ネットワークから専用インスタンスに登録できません。 モバイルおよびRemote Access(MRA)経由での登録には、条件付き転送は必要ありません。MRAを円滑に進めるために必要なすべての外部DNSレコードは、シスコによって事前にプロビジョニングされます。
専用インスタンスのコーリングソフトクライアントとしてWebexアプリケーションを使用する場合は、各地域の音声サービスドメイン(VSD)のコントロールハブでUCマネージャープロファイルを設定する必要があります。 詳細については、の「UCマネージャープロフィール」を参照してください。Cisco Webex Control Hub Webexアプリケーションは、エンドユーザーの介入なしにお客様のExpressway Edgeを自動的に解決することができます。
サービスの有効化が完了すると、音声サービスドメインがパートナーアクセス文書の一部としてお客様に提供されます。
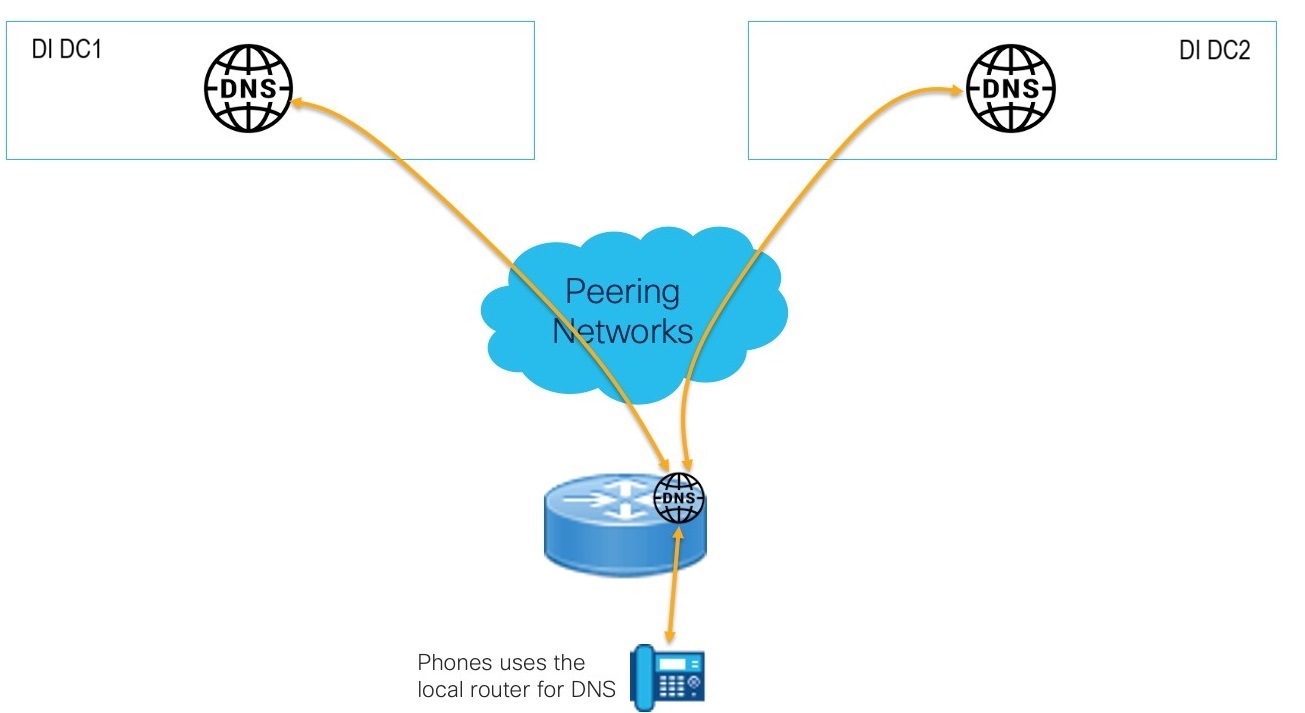
電話のDNS解決にはローカルルーターを使う
企業のDNSサーバーにアクセスできない電話では、ローカルのCiscoルーターを使ってDNSリクエストを専用インスタンスのクラウドDNSに転送することができます。 これにより、ローカルDNSサーバーを導入する必要がなくなり、キャッシュを含む完全なDNSサポートが提供されます。
設定例 :
!
IP DNS サーバー
IP ネームサーバー <DI DNS Server IP DC1><DI DNS Server IP DC2>
!
この導入モデルでのDNSの使用は電話に固有で、お客様の専用インスタンスのドメインでFQDNを解決するためにのみ使用できます。