- Domov
- /
- Článok

Ďakujeme za vašu spätnú väzbu.


Vyhradená sieť inštancie a požiadavky na zabezpečenie
 V tomto článku
 Spätná väzba?
Sieťové a bezpečnostné požiadavky pre riešenie Dedikovanej inštancie sú vrstveným prístupom k funkciám a funkciám, ktoré poskytujú bezpečný fyzický prístup, sieť, koncové body a aplikácie Cisco UC. Popisuje požiadavky na sieť a obsahuje zoznam adries, portov a protokolov používaných na pripojenie koncových bodov k službám.
Sieťové požiadavky pre vyhradenú inštanciu
Webex CallingDedikovaná inštancia je súčasťou portfólia C Cisco Cloud alling, poháňaného technológi Cisco Unified CM ou spolupráce Cisco Unified Communications Manager (). Dedicated Instance ponúka riešenia hlasu, videa, odosielania správ a mobility s funkciami a výhodami telefónov Cisco IP, mobilných zariadení a počítačových klientov, ktorí sa bezpečne pripájajú k vyhradenej inštancii.
Tento článok je určený pre správcov siete, najmä pre správcov zabezpečenia firewallu a proxy, ktorí chcú používať vyhradenú inštanciu vo svojej organizácii.
Prehľad zabezpečenia: Zabezpečenie vo vrstvách
Dedikovaná inštancia používa vrstvený prístup pre zabezpečenie. Vrstvy zahŕňajú:
-
Fyzický prístup
-
Sieť
-
Koncové body
-
Aplikácie UC
Nasledujúce časti popisujú vrstvy zabezpečenia v nasadeniach vyhradených inštancií.
Fyzická bezpečnosť
Je dôležité zabezpečiť fyzickú bezpečnosť miestnostiam Equinix Meet-Me Room a zariadeniam Cisco Dedicated Instance Data Center. Ak je fyzická bezpečnosť ohrozená, môžu sa začať jednoduché útoky, ako napríklad prerušenie služby vypnutím napájania prepínačov zákazníka. S fyzickým prístupom mohli útočníci získať prístup k serverovým zariadeniam, obnoviť heslá a získať prístup k prepínačom. Fyzický prístup tiež uľahčuje sofistikovanejšie útoky, ako sú útoky typu man-in-the-middle, a preto je druhá bezpečnostná vrstva, sieťová bezpečnosť, rozhodujúca.
Samošifrujúce jednotky sa používajú v dátových centrách vyhradených inštancií, ktoré hostia aplikácie UC.
Ďalšie informácie o všeobecných bezpečnostných postupoch nájdete v dokumentácii na nasledujúcom mieste: https://www.cisco.com/c/en/us/solutions/enterprise/design-zone-security/index.html.
Zabezpečenie siete
Partneri musia zabezpečiť, aby všetky prvky siete boli zabezpečené v infraštruktúre dedikovanej inštancie (ktorá sa spája cez Equinix). Partner je zodpovedný za zabezpečenie osvedčených postupov v oblasti bezpečnosti, ako napríklad:
-
Samostatná sieť VLAN pre hlas a dáta
-
Povoliť zabezpečenie portov, ktoré obmedzuje počet povolených adries MAC na port, proti zaplaveniu tabuľky CAM
-
Ochrana zdroja IP pred podvodnými adresami IP
-
Dynamic ARP Inspection (DAI) skúma protokol rozlíšenia adries (ARP) a bezplatný ARP (GARP) na porušenie (proti spoofingu ARP)
-
802.1x obmedzuje prístup k sieti na autentifikáciu zariadení na priradených VLAN (telefóny podporujú 802.1x)
-
Konfigurácia kvality služby (QoS) pre vhodné označovanie hlasových paketov
-
Konfigurácie portov Firewall na blokovanie akejkoľvek inej prevádzky
Zabezpečenie koncových bodov
Koncové body spoločnosti Cisco podporujú predvolené bezpečnostné funkcie, ako je podpísaný firmvér, zabezpečené zavádzanie (vybrané modely), certifikát nainštalovaný výrobcom (MIC) a podpísané konfiguračné súbory, ktoré poskytujú určitú úroveň zabezpečenia pre koncové body.
Okrem toho môže partner alebo zákazník povoliť dodatočné zabezpečenie, ako napríklad:
-
Šifrovanie telefónnych služieb IP (cez HTTPS) pre služby, ako sú Extension Mobility
-
Vydávajte miestne významné certifikáty (LSC) z funkcie proxy orgánu certifikátu (CAPF) alebo verejného certifikačného orgánu (CA)
-
Šifrovanie konfiguračných súborov
-
Šifrovanie médií a signalizácie
-
Vypnite tieto nastavenia, ak sa nepoužívajú: PC port, PC Voice VLAN Access, bezplatný ARP, Web Access, tlačidlo nastavení, SSH, konzola
Implementácia bezpečnostných mechanizmov v špecializovanej inštancii zabraňuje krádeži identity telefónov a Unified CM servera, manipulácii s údajmi a signalizácii volania/manipulácii s mediálnym prúdom.
Vyhradená inštancia cez sieť:
-
Vytvára a udržiava overené komunikačné toky
-
Digitálne podpisuje súbory pred prenosom súboru do telefónu
-
Šifruje mediálne toky a signalizáciu hovorov medzi telefónmi Cisco Unified IP
Zabezpečenie v predvolenom nastavení poskytuje nasledujúce automatické bezpečnostné funkcie pre telefóny Cisco Unified IP:
-
Podpisovanie konfiguračných súborov telefónu
-
Podpora šifrovania konfiguračných súborov telefónu
-
HTTPS s Tomcat a inými webovými službami (MIDLets)
V prípade Unified CM novšej verzie 8.0 sú tieto bezpečnostné funkcie predvolene poskytované bez spustenia klienta Certificate Trust List (CTL).
Služba overovania dôveryPretože v sieti existuje veľké množstvo telefónov a telefóny IP majú obmedzenú pamäť, Cisco Unified CM funguje ako vzdialený úložný priestor dôvery prostredníctvom služby overovania dôvery (TVS), takže na každom telefóne nemusí byť umiestnený úložisko dôveryhodnosti certifikátov. IP telefóny Cisco kontaktujú server TVS na overenie, pretože nemôžu overiť podpis alebo certifikát prostredníctvom súborov CTL alebo ITL. Mať centrálny obchod s dôveryhodnosťou je jednoduchšie spravovať ako mať úložisko dôvery na každom telefóne Cisco Unified IP.
TVS umožňuje telefónom Cisco Unified IP overovať aplikačné servery, ako sú služby EM, adresár a MIDlet, počas vytvárania HTTPS.
Počiatočný zoznam dôveryhodnostiSúbor Počiatočný zoznam dôveryhodnosti (ITL) sa používa pre počiatočné zabezpečenie, aby koncové body mohli dôverovať. Cisco Unified CM ITL nepotrebuje žiadne bezpečnostné funkcie, aby boli výslovne povolené. Súbor ITL sa automaticky vytvorí po nainštalovaní klastra. Súkrom Unified CM ný kľúč servera Trivial File Transfer Protocol (TFTP) sa používa na podpísanie súboru ITL.
Ak je Cisco Unified CM klaster alebo server v nezabezpečenom režime, súbor ITL sa stiahne do každého podporovaného telefónu Cisco IP. Partner môže zobraziť obsah súboru ITL pomocou príkazu CLI, admin: show itl.
V predvolenom nastavení je správcovi partnerov udelený prístup úrovne 1 pre CLI. Ďalšie informácie nájdete v časti Informácie o CLI a zistite, ktoré príkazy sú povolené na úrovni 1.
Telefóny Cisco IP potrebujú súbor ITL na vykonávanie nasledujúcich úloh:
-
Bezpečná komunikácia s CAPF, predpokladom podpory šifrovania konfiguračného súboru
-
Autentifikácia podpisu konfiguračného súboru
-
Autentifikujte aplikačné servery, ako sú služby EM, adresár a MIDlet počas vytvárania HTTPS pomocou TVS
Autentifikácia zariadení, súborov a signalizácie sa spolieha na vytvorenie súboru CTL (Certificate Trust List), ktorý sa vytvorí, keď partner alebo zákazník nainštaluje a konfiguruje klienta Cisco Certificate Trust List.
Súbor CTL obsahuje položky pre nasledujúce servery alebo bezpečnostné tokeny:
-
Bezpečnostný token správcu systému (SAST)
-
Cisco CallManagera služby Cisco TFTP, ktoré sú spustené na rovnakom serveri
-
Certificate AuthorityFunkcia proxy (CAPF)
-
TFTP server (y)
-
ASA firewall
Súbor CTL obsahuje certifikát servera, verejný kľúč, sériové číslo, podpis, názov vydavateľa, názov predmetu, funkciu servera, názov DNS a adresu IP pre každý server.
Zabezpečenie telefónu s CTL poskytuje nasledujúce funkcie:
-
Autentifikácia stiahnutých súborov TFTP (konfigurácia, miestne nastavenia, zoznam zvonení atď.) pomocou podpisovacieho kľúča
-
Šifrovanie konfiguračných súborov TFTP pomocou podpisovacieho kľúča
-
Šifrovaná signalizácia hovorov pre IP telefóny
-
Šifrovaný zvuk hovorov (médiá) pre telefóny IP
Dedikovaná inštancia poskytuje registráciu koncových bodov a spracovanie hovorov. Signalizácia medzi koncovými bodmi Cisco Unified CM a koncovými bodmi je založená na Secure Skinny Client Control Protocol (SCCP) alebo protokole iniciácie relácie (SIP) a môže byť šifrovaná pomocou zabezpečenia transportnej vrstvy (TLS). Médiá z/do koncových bodov sú založené na reálnom čase Transport Protocol (RTP) a môžu byť tiež šifrované pomocou Secure RTP (SRTP).
Zapnutie zmiešaného režimu Unified CM umožňuje šifrovanie signalizácie a mediálnej prevádzky z a do koncových bodov Cisco.
Bezpečné aplikácie UC
Povolenie zmiešaného režimu v vyhradenej inštanciiZmiešaný režim je predvolene povolený v Dedikovanej inštancii.
Povolenie zmiešaného režimu v aplikácii Dedikovaná inštancia umožňuje vykonávať šifrovanie signalizácie a mediálnej prevádzky z koncových bodov Cisco a do nich.
Od vy Cisco Unified CM dania 12.5 (1) bola pre klientov Jabber a Webex pridaná nová možnosť umožňujúca šifrovanie signalizácie a médií založených na SIP OAuth namiesto zmiešaného režimu/CTL. Preto vo vy daní Unified CM 12.5 (1) môžu byť SIP OAuth a SRTP použité na umožnenie šifrovania signalizácie a médií pre klientov Jabber alebo Webex. Povolenie zmiešaného režimu je v súčasnosti potrebné pre telefóny Cisco IP a ďalšie koncové body spoločnosti Cis co. Existuje plán pridať podporu pre SIP OAuth v 7800/8800 koncových bodoch v budúcom vydaní.
Bezpečnosť pre SRST, kufre, brány, CUBE/SBC
Brána s podporou telefónu Cisco Unified Survisible Remote Site Telephony (SRST) poskytuje obmedzené úlohy spracovania hovorov, ak Cisco Unified CM na vyhradenej inštancii nie je možné hovor dokončiť.
Zabezpečené brány s podporou SRST obsahujú certifikát s vlastným podpisom. Keď partner vykoná konfiguračné úlohy SRST v programeUnified CM Administration, Unified CM použije pripojenie TLS na autentifikáciu so službou poskytovateľa certifikátov v bráne s podporou SRST. Unified CMpotom načíta certifikát z brány s podporou SRST a pridá certifikát do databázy. Unified CM
Potom, čo partner resetuje závislé zariadeniaUnified CM Administration, server TFTP pridá certifikát brány s podporou SRST do súboru cnf.xml telefónu a odošle súbor do telefónu. Zabezpečený telefón potom používa pripojenie TLS na interakciu s bránou s podporou SRST.
Odporúča sa mať zabezpečené kmene pre hovor pochádzajúci z Cisco Unified CM brány pre odchádzajúce PSTN hovory alebo prechádzajúce cez (CUBE). Cisco Unified Border Element
SIP kmene môžu podporovať bezpečné hovory pre signalizáciu aj médiá; TLS poskytuje signalizačné šifrovanie a SRTP poskytuje šifrovanie médií.
Zabezpečenie komunikácie medzi Cisco Unified CM a CUBE
Pre bezpečnú komunikáciu medzi spoločnosťou Cisco Unified CM CUBE musia partneri/zákazníci používať buď samopodpísaný certifikát alebo certifikáty podpísané CA.
Pre samopodpísané certifikáty:
-
CUBE a Cisco Unified CM generujte samopodpísané certifikáty
-
CUBE exportuje certifikát do Cisco Unified CM
-
Cisco Unified CMvyváža certifikát do CUBE
Pre certifikáty podpísané CA:
-
Klient vygeneruje pár kľúčov a odošle žiadosť o podpis certifikátu (CSR) spoločnosti (CA) Certificate Authority
-
CA ho podpíše svojím súkromným kľúčom a vytvorí certifikát totožnosti
-
Klient nainštaluje zoznam dôveryhodných certifikátov CA root a sprostredkovateľských certifikátov a certifikát totožnosti
Zabezpečenie vzdialených koncových bodov
V prípade mobilných a Remote Access (MRA) koncových bodov sú signalizácia a médiá vždy šifrované medzi koncovými bodmi MRA a uzlami Expressway. Ak sa pre koncové body MRA používa protokol Interactive Connectivity Establishment (ICE), vyžaduje sa signalizácia a šifrovanie médií koncových bodov MRA. Šifrovanie signalizácie a médií medzi ExpressWay-C a internými Unified CM servermi, internými koncovými bodmi alebo inými internými zariadeniami však vyžaduje zmiešaný režim alebo SIP OAuth.
Cisco Expresswayposkytuje bezpečný prechod firewallu a linkovú podporu pre registrácie. Unified CM Unified CMposkytuje kontrolu hovorov pre mobilné aj lokálne koncové body. Signalizácia prechádza riešením rýchlostnej cesty medzi vzdialeným koncovým bodom a. Unified CM Médiá prechádzajú riešením rýchlostnej cesty a sú priamo prenášané medzi koncovými bodmi. Všetky médiá sú šifrované medzi Expressway-C a mobilným koncovým bodom.
Každé riešenie MRA vyžaduje rýchlostnú cestu a softvérových klientov kompatibil Unified CM ných s MRA a/alebo pevnými koncovými bodmi. Riešenie môže voliteľne zahŕňať službu IM a Presence Service a Unity Connection.
Zhrnutie protokolu
Nasledujúca tabuľka zobrazuje protokoly a súvisiace služby používané v Unified CM riešení.
|
Protokol |
Bezpečnosť |
Servis |
|---|---|---|
|
SIP |
TLS |
Zriadenie relácie: Registrácia, pozvanie atď. |
|
HTTPS |
TLS |
Prihlásenie, Priradenie/Konfigurácia, Adresár, Vizuálna hlasová schránka |
|
Médiá |
SRTP |
Médiá: Audio, Video, Zdieľanie obsahu |
|
XMPP |
TLS |
Okamžité správy, Prítomnosť, Federácia |
Ďalšie informácie o konfigurácii MRA nájdete v časti Scenáre nasadenia MRA v príručke Mobile and Through Deplo Cisco Expressway yment Remote Access Gu ide.
Možnosti konfigurácie
Dedikovaná inštancia poskytuje partnerovi flexibilitu pri prispôsobovaní služieb pre koncových používateľov prostredníctvom úplnej kontroly konfigurácií druhého dňa. V dôsledku toho je Partner výlučne zodpovedný za správnu konfiguráciu služby Dedikovanej inštancie pre prostredie koncového používateľa. To zahŕňa, ale nie výlučne:
-
Výber bezpečných/nezabezpečených hovorov, bezpečných/nezabezpečených protokolov ako SIP/SSIP, http/https atď. a pochopenie všetkých súvisiacich rizík.
-
Pre všetky adresy MAC, ktoré nie sú nakonfigurované ako Secure-SIP v vyhradenej inštancii, môže útočník odoslať správu SIP Register pomocou tejto MAC adresy a byť schopný uskutočňovať volania SIP, čo má za následok podvod v mýte. Podmienkou je, že útočník môže zaregistrovať svoje zariadenie/softvér SIP do dedikovanej inštancie bez autorizácie, ak pozná MAC adresu zariadenia registrovaného v dedikovanej inštancii.
-
Pravidlá hovorov Expressway-E, pravidlá transformácie a vyhľadávania by mali byť nakonfigurované tak, aby sa zabránilo podvodom s mýtom. Ďalšie informácie o predchádzaní mýtnym podvodom pomocou rýchlostných ciest nájdete v časti Zabezpečenie rýchlostných ciest C a Expressway-E v časti Collaboration SRND.
-
Konfigurácia plánu vytáčania na zabezpečenie toho, aby používatelia mohli vytáčať iba destinácie, ktoré sú povolené, napr. zakázať národné/medzinárodné vytáčanie, správne smerovanie tiesňových hovor ov atď.
Ďalšie informácie o uplatňovaní obmedzení pri používaní plánu vytáčania pre Cisco Unified Communications Manager 12.x a vyššie nájdete v časti Plán vytá čania v časti Spolupráca SRND.
Ďalšie informácie o testovaných a odporúčaných modeloch nasadenia nájdete v časti Preferred Architecture for Cisco Collaboration R elease 15 On-lokálne nas adenia.
Požiadavky na certifikát pre bezpečné pripojenia v dedikovanej inštancii
V prípade vyhradenej inštancie spoločnosť Cisco poskytne doménu a podpíše všetky certifikáty pre aplikácie UC pomocou verejného Certificate Authority (CA).
Vyhradená inštancia — čísla portov a protokoly
Nasledujúce tabuľky popisujú porty a protokoly, ktoré sú podporované v aplikácii Dedikovaná inš tancia. Porty, ktoré sa používajú pre daného zákazníka, závisia od nasadenia a riešenia zákazníka. Protokoly závisia od preferencií zákazníka (SCCP vs SIP), existujúcich lokálnych zariadení a úrovne zabezpečenia na určenie, ktoré porty sa majú použiť pri každom nasad ení.
Vyhradená inštancia neumožňuje preklad sieťových adries (NAT) medzi koncovými bodmi, Unified CM pretože niektoré funkcie toku hovorov nebudú fungovať, napríklad funkcia stredného hovoru.
Vyhradená inštancia — zákaznícke porty
Porty dostupné pre zákazníkov - medzi lokálnou inštanciou zákazníka a vyhradenou inštanciou sú uvedené v tabuľke 1 Zákaznícke porty dedikovanej inštancie. Všetky nižšie uvedené porty sú určené pre zákaznícku prevádzku prechádzajúcu peeringovými odkazmi.
Port SNMP je predvolene otvorený iba Cisco Emergency Responder na podporu jeho funkčnosti. Keďže nepodporujeme partnerov ani zákazníkov monitorujúcich aplikácie UC nasadené v cloude dedikovanej inštancie, nepovoľujeme otvorenie portu SNMP pre žiadne iné aplikácie UC.
Port SNMP je povolený pre aplikáciu Singlewire (Informacast) (iba pre aplikáciu). Unified CM Pri odosielaní žiadosti sa uistite, že adresy IP priradené k aplikácii Singlewire sú výslovne uvedené v časti Dô vod povoliť žiadosti. Ďalšie informácie nájdete v časti Zvýšenie žiadosti o služ bu.
Porty v rozsahu 5063—5080 sú vyhradené spoločnosťou Cisco pre iné cloudové integrácie, partnerským alebo zákazníckym správcom sa odporúča, aby tieto porty nepoužívali vo svojich konfiguráciách.
|
Protokol |
TCP/UDP |
Zdroj |
Destinácia |
Zdrojový port |
Cieľový prístav |
Účel |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Klient |
Aplikácie UC Nie je povolené pre Cisco Expressway aplikácie. |
Viac ako 1023 |
22 |
Administrácia |
|
TFTP |
UDP |
Koncový bod |
Unified CM |
Viac ako 1023 |
69 |
Podpora starších koncových bodov |
|
LDAP |
TCP |
Aplikácie UC |
Externý adresár |
Viac ako 1023 |
389 |
Synchronizácia adresárov so zákazníckym LDAP |
|
HTTPS |
TCP |
prehliadač |
Aplikácie UC |
Viac ako 1023 |
443 |
Webový prístup pre vlastnú starostlivosť a administratívne rozhrania |
|
Odchádzajúca pošta (SECURE) |
TCP |
Aplikácia UC |
CucxN |
Viac ako 1023 |
587 |
Používa sa na vytváranie a odosielanie bezpečných správ ľubovoľným určeným príjemcom |
|
LDAP (SECURE) |
TCP |
Aplikácie UC |
Externý adresár |
Viac ako 1023 |
636 |
Synchronizácia adresárov so zákazníckym LDAP |
|
H323 |
TCP |
brána |
Unified CM |
Viac ako 1023 |
1720 |
Signalizácia volania |
|
H323 |
TCP |
Unified CM |
Unified CM |
Viac ako 1023 |
1720 |
Signalizácia volania |
|
SCCP |
TCP |
Koncový bod |
Unified CM, CucxN |
Viac ako 1023 |
2000 |
Signalizácia volania |
|
SCCP |
TCP |
Unified CM |
Unified CM, brána |
Viac ako 1023 |
2000 |
Signalizácia volania |
|
MGCP |
UDP |
brána |
brána |
Viac ako 1023 |
2427 |
Signalizácia volania |
|
Spätný prenos MGCP |
TCP |
brána |
Unified CM |
Viac ako 1023 |
2428 |
Signalizácia volania |
|
SCCP (SECURE) |
TCP |
Koncový bod |
Unified CM, CucxN |
Viac ako 1023 |
2443 |
Signalizácia volania |
|
SCCP (SECURE) |
TCP |
Unified CM |
Unified CM, brána |
Viac ako 1023 |
2443 |
Signalizácia volania |
|
Overenie dôvery |
TCP |
Koncový bod |
Unified CM |
Viac ako 1023 |
2445 |
Poskytovanie služby overovania dôvery pre koncové body |
|
CTI |
TCP |
Koncový bod |
Unified CM |
Viac ako 1023 |
2748 |
Prepojenie medzi aplikáciami CTI (JTAPI/TSP) a CTIManager |
|
Zabezpečenie CTI |
TCP |
Koncový bod |
Unified CM |
Viac ako 1023 |
2749 |
Bezpečné spojenie medzi aplikáciami CTI (JTAPI/TSP) a CTIManager |
|
Globálny katalóg LDAP |
TCP |
Aplikácie UC |
Externý adresár |
Viac ako 1023 |
3268 |
Synchronizácia adresárov so zákazníckym LDAP |
|
Globálny katalóg LDAP |
TCP |
Aplikácie UC |
Externý adresár |
Viac ako 1023 |
3269 |
Synchronizácia adresárov so zákazníckym LDAP |
|
Služba CAPF |
TCP |
Koncový bod |
Unified CM |
Viac ako 1023 |
3804 |
Certificate AuthorityPočúvací port funkcie proxy (CAPF) na vydávanie miestne významných certifikátov (LSC) telefónom IP |
|
SIP |
TCP |
Koncový bod |
Unified CM, CucxN |
Viac ako 1023 |
5060 |
Signalizácia volania |
|
SIP |
TCP |
Unified CM |
Unified CM, brána |
Viac ako 1023 |
5060 |
Signalizácia volania |
|
SIP (SECURE) |
TCP |
Koncový bod |
Unified CM |
Viac ako 1023 |
5061 |
Signalizácia volania |
|
SIP (SECURE) |
TCP |
Unified CM |
Unified CM, brána |
Viac ako 1023 |
5061 |
Signalizácia volania |
|
SIP (OAUTH) |
TCP |
Koncový bod |
Unified CM |
Viac ako 1023 |
5090 |
Signalizácia volania |
|
XMPP |
TCP |
Klient Jabber |
Cisco IM&P |
Viac ako 1023 |
5222 |
Okamžité správy a prítomnosť |
|
HTTP |
TCP |
Koncový bod |
Unified CM |
Viac ako 1023 |
6970 |
Sťahovanie konfigurácie a obrázkov do koncových bodov |
|
HTTPS |
TCP |
Koncový bod |
Unified CM |
Viac ako 1023 |
6971 |
Sťahovanie konfigurácie a obrázkov do koncových bodov |
|
HTTPS |
TCP |
Koncový bod |
Unified CM |
Viac ako 1023 |
6972 |
Sťahovanie konfigurácie a obrázkov do koncových bodov |
|
HTTP |
TCP |
Klient Jabber |
CucxN |
Viac ako 1023 |
7080 |
Oznámenia hlasovej schránky |
|
HTTPS |
TCP |
Klient Jabber |
CucxN |
Viac ako 1023 |
7443 |
Bezpečné upozornenia na hlasovú schránku |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Viac ako 1023 |
7501 |
Používa sa Intercluster Lookup Service (ILS) na autentifikáciu založenú na certifikátoch |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Viac ako 1023 |
7502 |
Používa ho ILS na autentifikáciu založenú na hesle |
|
IMAP |
TCP |
Klient Jabber |
CucxN |
Viac ako 1023 |
7993 |
IMAP cez TLS |
|
HTTP |
TCP |
Koncový bod |
Unified CM |
Viac ako 1023 |
8080 |
URI adresára pre podporu starších koncových bodov |
|
HTTPS |
TCP |
Prehliadač, koncový bod |
Aplikácie UC |
Viac ako 1023 |
8443 |
Webový prístup pre vlastnú starostlivosť a administratívne rozhrania, UDS |
|
HTTPS |
TCP |
Telefón |
Unified CM |
Viac ako 1023 |
9443 |
Autentifikované vyhľadávanie kontaktov |
|
HTTPS |
TCP |
Koncový bod |
Unified CM |
Viac ako 1023 |
9444 |
Funkcia správy náhlavných súprav |
|
Zabezpečenie RTP/SRTP |
UDP |
Unified CM |
Telefón |
16384 až 32767 * |
16384 až 32767 * |
Médiá (audio) - Music On Hold, Annunciator, Softvérový konferenčný most (otvorený na základe signalizácie hovorov) |
|
Zabezpečenie RTP/SRTP |
UDP |
Telefón |
Unified CM |
16384 až 32767 * |
16384 až 32767 * |
Médiá (audio) - Music On Hold, Annunciator, Softvérový konferenčný most (otvorený na základe signalizácie hovorov) |
|
COBRAS |
TCP |
Klient |
CucxN |
Viac ako 1023 |
20532 |
Zálohovanie a obnovenie balíka aplikácií |
|
ICMP |
ICMP |
Koncový bod |
Aplikácie UC |
n/a |
n/a |
Ping |
|
ICMP |
ICMP |
Aplikácie UC |
Koncový bod |
n/a |
n/a |
Ping |
| DNS | UDP a TCP |
Preposielateľ DNS |
Vyhradené inštančné DNS servery |
Viac ako 1023 |
53 |
Preposlania DNS zákazníckych priestorov na servery DNS s dedikovanou inštanciou. Ďalšie informácie nájdete v časti Požiadavky DNS. |
|
* Niektoré špeciálne prípady môžu používať väčší rozsah. |
||||||
Vyhradená inštancia - porty OTT
Nasledujúci port môžu používať zákazníci a partneri pre nastavenie mobilných zariadení a Remote Access (MRA):
|
Protokol |
TCP/UCP |
Zdroj |
Destinácia |
Zdrojový port |
Cieľový prístav |
Účel |
|---|---|---|---|---|---|---|
|
SECURE RTP/RTCP |
UDP |
Rýchlostná cesta C |
Klient |
Viac ako 1023 |
36000-59999 |
Zabezpečené médiá pre hovory MRA a B2B |
Inter-op SIP kmeň medzi Multi-Tenant a Dedikovanou inštanciou (iba pre kmeň založený na registrácii)
Nasledujúci zoznam portov musí byť povolený na firewallu zákazníka pre kmeň SIP založený na registrácii, ktorý sa spája medzi Multi-Tenant a Dedikovanou inštanciou.
|
Protokol |
TCP/UCP |
Zdroj |
Destinácia |
Zdrojový port |
Cieľový prístav |
Účel |
|---|---|---|---|---|---|---|
|
RTP/RTCP |
UDP |
Webex CallingMulti-nájomca |
Klient |
Viac ako 1023 |
8000-48198 |
Médiá od Webex Calling Multi-Tenant |
Vyhradená inštancia — porty UCCX
Nasledujúci zoznam portov môžu zákazníci a partneri použiť na konfiguráciu UCCX.
|
Protokol |
TCP / UCP |
Zdroj |
Destinácia |
Zdrojový port |
Cieľový prístav |
Účel |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Klient |
UCCX |
Viac ako 1023 |
22 |
SFTP a SSH |
|
Informix |
TCP |
Klient alebo server |
UCCX |
Viac ako 1023 |
1504 |
Databázový port Contact Center Express |
|
SIP |
UDP a TCP |
SIP GW alebo MCRP server |
UCCX |
Viac ako 1023 |
5065 |
Komunikácia so vzdialenými uzlami GW a MCRP |
|
XMPP |
TCP |
Klient |
UCCX |
Viac ako 1023 |
5223 |
Bezpečné pripojenie XMPP medzi serverom Finesse a vlastnými aplikáciami tretích strán |
|
CVD |
TCP |
Klient |
UCCX |
Viac ako 1023 |
6999 |
Editor do aplikácií CCX |
|
HTTPS |
TCP |
Klient |
UCCX |
Viac ako 1023 |
7443 |
Bezpečné BOSH pripojenie medzi serverom Finesse a stolnými počítačmi agentov a supervízorov pre komunikáciu cez HTTPS |
|
HTTP |
TCP |
Klient |
UCCX |
Viac ako 1023 |
8080 |
Klienti nahlasovania živých údajov sa pripájajú k serveru Socket.io |
|
HTTP |
TCP |
Klient |
UCCX |
Viac ako 1023 |
8081 |
Klientský prehliadač sa snaží získať prístup k Cisco Unified Intelligence Center webovému rozhraniu |
|
HTTP |
TCP |
Klient |
UCCX |
Viac ako 1023 |
8443 |
Admin GUI, RTMT, prístup k DB cez SOAP |
|
HTTPS |
TCP |
Klient |
UCCX |
Viac ako 1023 |
8444 |
Cisco Unified Intelligence Centerwebové rozhranie |
|
HTTPS |
TCP |
Prehliadač a REST klienti |
UCCX |
Viac ako 1023 |
8445 |
Bezpečný port pre Finesse |
|
HTTPS |
TCP |
Klient |
UCCX |
Viac ako 1023 |
8447 |
HTTPS - online pomoc pre jednotné spravodajské centrum |
|
HTTPS |
TCP |
Klient |
UCCX |
Viac ako 1023 |
8553 |
Komponenty s jedným prihlásením (SSO) majú prístup k tomuto rozhraniu, aby zistili prevádzkový stav identifikátorov Cisco ID. |
|
HTTP |
TCP |
Klient |
UCCX |
Viac ako 1023 |
9080 |
Klienti, ktorí sa snažia získať prístup k HTTP spúšťačom alebo dokumentom/výzvom/gramatikám/živým údajom. |
|
HTTPS |
TCP |
Klient |
UCCX |
Viac ako 1023 |
9443 |
Zabezpečený port používaný na reakciu na klientov, ktorí sa snažia získať prístup k spúšťačom HTTPS |
|
TCP |
TCP |
Klient |
UCCX |
Viac ako 1023 |
12014 |
Toto je port, kde sa klienti nahlasovania živých údajov môžu pripojiť k serveru Socket.io |
|
TCP |
TCP |
Klient |
UCCX |
Viac ako 1023 |
12015 |
Toto je port, kde sa klienti nahlasovania živých údajov môžu pripojiť k serveru Socket.io |
|
CTI |
TCP |
Klient |
UCCX |
Viac ako 1023 |
12028 |
Klient CTI tretej strany pre CCX |
|
RTP (médiá) |
TCP |
Koncový bod |
UCCX |
Viac ako 1023 |
Viac ako 1023 |
Mediálny port sa otvára dynamicky podľa potreby |
|
RTP (médiá) |
TCP |
Klient |
Koncový bod |
Viac ako 1023 |
Viac ako 1023 |
Mediálny port sa otvára dynamicky podľa potreby |
Zabezpečenie klienta
Zabezpečenie Jabber a Webex pomocou SIP OAuth
Klienti Jabber a Webex sú overovaní prostredníctvom tokenu OAuth namiesto lokálne významného certifikátu (LSC), ktorý nevyžaduje povolenie funkcie proxy certifikátu autority (CAPF) (aj pre MRA). SIP OAuth pracujúci so zmiešaným režimom alebo bez neho bol predstavený v verziách Cisco Unified CM 12.5 (1) a novších, Jabber 12.5 a novších a Expressway X12.5.
V verziách Cisco Unified CM 12.5 a novších máme novú možnosť v Phone Security Profile, ktorá umožňuje šifrovanie bez LSC/CAPF pomocou jediného tokenu Transport Layer Security (TLS) + OAuth v SIP REGISTER. Uzly Expressway-C používajú rozhranie API Administrative XML Web Service (AXL) na informovanie o SN/SAN vo Cisco Unified CM svojom certifikáte. Cisco Unified CMpoužíva tieto informácie na overenie certifikátu Exp-C pri vytváraní vzájomného pripojenia TLS.
SIP OAuth umožňuje šifrovanie médií a signalizácie bez certifikátu koncového bodu (LSC).
Cisco Jabberpoužíva efemerné porty a zabezpečené porty 6971 a 6972 porty prostredníctvom pripojenia HTTPS k serveru TFTP na stiahnutie konfiguračných súborov. Port 6970 je nezabezpečený port na stiahnutie cez HTTP.
Viac informácií o konfigurácii SIP OAuth: SIP O Auth Mode.
Požiadavky na DNS
<customer>Pre vyhradenú inštanciu poskytuje spoločnosť Cisco FQDN pre službu v každom regióne v nasledujúcom formáte. <region>.wxc-di.webex.com napríklad xyz.amer.wxc-di.webex.com.
Hodnotu „zákazník“ poskytuje správca ako súčasť sprievodcu prvým nastavením (FTSW). Ďalšie informácie nájdete v časti Aktivácia služby vyhradenej inštancie.
Záznamy DNS pre tento FQDN musia byť riešiteľné z interného servera DNS zákazníka, aby podporili lokálne zariadenia pripájajúce sa k vyhradenej inštancii. Na uľahčenie rozlíšenia musí zákazník nakonfigurovať podmienený preposielateľ pre tento FQDN na svojom serveri DNS smerujúci na službu DNS vyhradenej inštancie DNS. Služba DNS pre dedikovanú inštanciu je regionálna a je k nej možné pristupovať prostredníctvom peeringu k vyhradenej inštancii pomocou nasledujúcich adries IP uvedených v tabuľke IP Adresa IP služby Dedikovanej inštancie DNS.
|
Región/DC | IP adresa služby DNS určenej inštancie |
Príklad podmieneného preposielania |
|---|---|---|
|
AMER |
<customer>.amer.wxc-di.webex.com | |
|
LAX |
69.168.17.100 |
|
|
IAD |
69.168.17.228 |
|
|
EMEA |
<customer>.emea.wxc-sk.webex.com |
|
|
LON |
178.215.138.100 |
|
|
AMS |
178.215.138.228 |
|
|
EU |
<customer>.eu.wxc-sk.webex.com |
|
|
FRA |
178.215.131.100 |
|
|
AMS |
178.215.131.228 |
|
|
APJC |
<customer>.apjc.wxc-sk.webex.com |
|
|
SIN |
103.232.71.100 |
|
|
TKY |
103.232.71.228 |
|
|
AUS |
<customer>.aus.wxc-sk.webex.com | |
|
MEL |
178.215.128.100 |
|
|
SYD |
178.215.128.228 |
|
|
UK |
<customer>.sk.wxc-sk.webex.com | |
|
LON |
178.215.135.100 |
|
|
MAN |
178.215.135.228 |
|
|
KSA |
<customer>.sa.wxc-di.webex.com | |
|
JED |
178.215.140.100 | |
|
RHU |
178.215.140.228 | |
Možnosť ping je vypnutá pre vyššie uvedené adresy IP servera DNS z bezpečnostných dôvodov.
Pokiaľ nedôjde k podmienenému presmerovaniu, zariadenia sa nebudú môcť zaregistrovať do vyhradenej inštancie z internej siete zákazníkov prostredníctvom peeringových odkazov. Podmienené presmerovanie sa nevyžaduje pri registrácii cez Mobile a Remote Access (MRA), pretože všetky požadované externé DNS záznamy na uľahčenie MRA budú vopred poskytnuté spoločnosťou Cisco.
Ak používate aplikáciu Webex ako softvérový klient volania na vyhradenej inštancii, je potrebné v Control Hub nakonfigurovať profil správcu UC pre doménu hlasových služieb (VSD) každého regiónu. Ďalšie informácie nájdete v časti UC Manager Profiles v časti Cisco Webex Control Hub. Aplikácia Webex bude schopná automaticky vyriešiť rýchlostnú cestu zákazníka bez zásahu koncového používateľa.
Doména hlasovej služby bude zákazníkovi poskytnutá ako súčasť partnerského prístupového dokumentu po dokončení aktivácie služby.
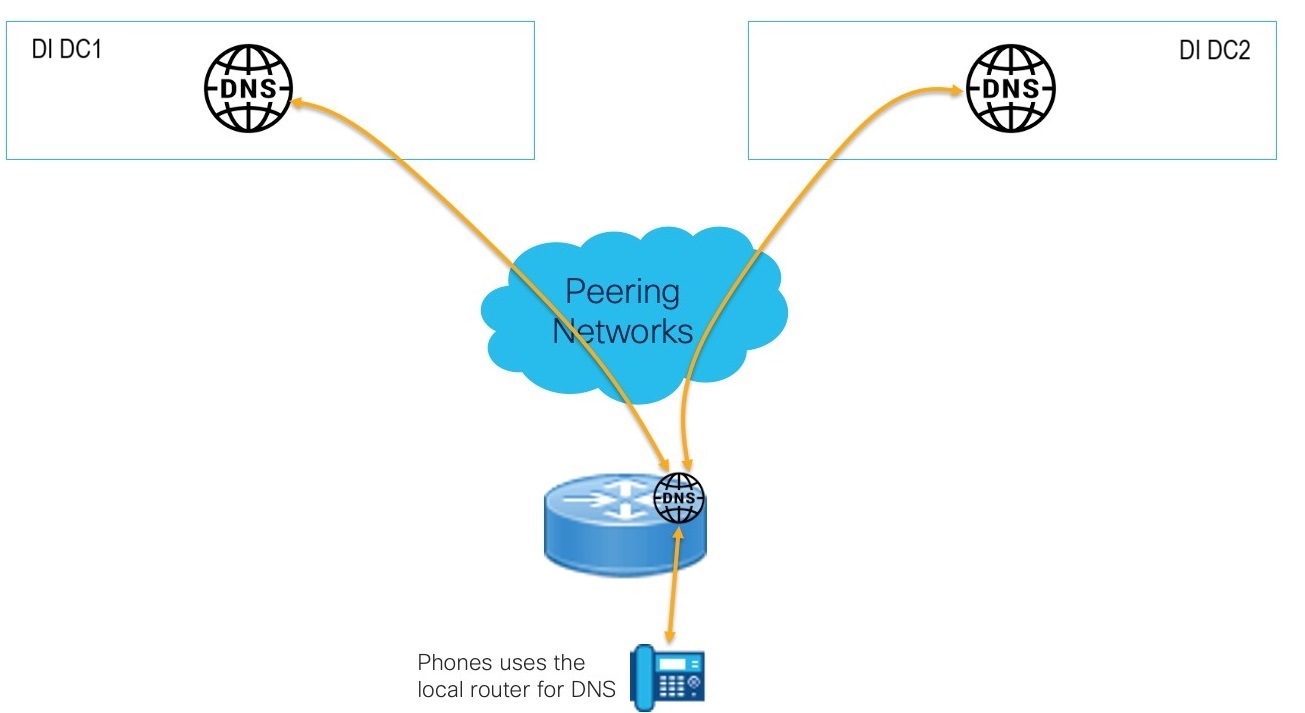
Použite lokálny smerovač na rozlíšenie telefónu DNS
V prípade telefónov, ktoré nemajú prístup k firemným serverom DNS, je možné použiť lokálny smerovač Cisco na presmerovanie požiadaviek DNS DNS v cloude vyhradenej inštancie. Tým sa odstráni potreba nasadiť lokálny server DNS a poskytuje úplnú podporu DNS vrátane ukladania do vyrovnávacej pamäte.
Príklad konfigurácie :
!
ip dns server
IP menový server <DI DNS Server IP DC1><DI DNS Server IP DC2>
!
Použitie DNS v tomto modeli nasadenia je špecifické pre telefóny a dá sa použiť iba na riešenie FQDN s doménou z dedikovanej inštancie zákazníkov.
Referencie
-
R@@ iešenie referenčného sieť ového dizajnu (SRND), Cisco Collaboration 12.x a vyššie.
-
Preferovaná architektúra pre Cisco Collaboration Release 15 lokálne nas adenia.
-
Bezpečnostný sprievodca pre Cisco Unified Communications Manager


