- Start
- /
- Artikel

Hartelijk dank voor uw feedback


Netwerk- en beveiligingsvereisten voor speciale instanties
 In dit artikel
 Feedback?
De netwerk- en beveiligingsvereisten voor de Dedicated Instance-oplossing zijn de gelaagde benadering van de functies en functionaliteit die zorgen voor veilige fysieke toegang, netwerk, eindpunten en Cisco UC -toepassingen. Het beschrijft de netwerkvereisten en geeft een overzicht van de adressen, poorten en protocollen die worden gebruikt om uw eindpunten met de services te verbinden.
Netwerkvereisten voor een Dedicated Instance
Webex CallingDedicated Instance maakt deel uit van Cisco Cloud het Calling-portfolio, mogelijk gemaakt door de Cisco Unified Communications Manager (Cisco Unified CM) samenwerkingstechnologie. Dedicated Instance biedt spraak-, video-, berichten- en mobiliteitsoplossingen met de functies en voordelen van Cisco IP-telefoons, mobiele apparaten en desktopclients die veilig verbinding maken met de Dedicated Instance.
Dit artikel is bedoeld voor netwerkbeheerders, met name beheerders van firewall- en proxybeveiliging die Dedicated Instance binnen hun organisatie willen gebruiken.
Overzicht van de beveiliging: Beveiliging in lagen
Dedicated Instance maakt gebruik van een gelaagde aanpak voor beveiliging. De lagen omvatten:
-
Fysieke toegang
-
Netwerk
-
Eindpunten
-
UC-toepassingen
In de volgende paragrafen worden de beveiligingslagen beschreven in Dedicated Instance-implementaties.
Fysieke beveiliging
Het is belangrijk om fysieke beveiliging te bieden aan Equinix Meet-Me Room-locaties en Cisco Dedicated Instance Data Center-faciliteiten. Wanneer de fysieke beveiliging in gevaar is, kunnen eenvoudige aanvallen worden geïnitieerd, zoals een onderbreking van de service door de stroom naar de switches van een klant uit te schakelen. Met fysieke toegang kunnen aanvallers toegang krijgen tot serverapparaten, wachtwoorden opnieuw instellen en toegang krijgen tot switches. Fysieke toegang maakt ook geavanceerdere aanvallen mogelijk, zoals man-in-the-middle-aanvallen. Daarom is de tweede beveiligingslaag, de netwerkbeveiliging, van cruciaal belang.
Zelfversleutelende schijven worden gebruikt in datacenters met speciale instanties die UC-toepassingen hosten.
Raadpleeg de documentatie op de volgende locatie voor meer informatie over algemene beveiligingspraktijken: https://www.cisco.com/c/en/us/solutions/enterprise/design-zone-security/index.html.
Netwerkbeveiliging
Partners moeten ervoor zorgen dat alle netwerkelementen worden beveiligd in een Dedicated Instance-infrastructuur (die verbinding maakt via Equinix). Het is de verantwoordelijkheid van de partner om te zorgen voor de beste beveiligingspraktijken, zoals:
-
Afzonderlijk VLAN voor spraak en data
-
Schakel poortbeveiliging in om het aantal toegestane MAC-adressen per poort te beperken, tegen overstroming van de CAM-tabel
-
IP Source Guard tegen vervalste IP-adressen
-
Dynamic ARP Inspection (DAI) onderzoekt het protocol voor adresresolutie (ARP) en gratis ARP (GARP) op overtredingen (tegen ARP-spoofing)
-
802.1x beperkt de netwerktoegang om apparaten op toegewezen VLAN's te authenticeren (telefoons ondersteunen wel 802.1x)
-
Configuratie van de servicekwaliteit (QoS) voor de juiste markering van spraakpakketten
-
Configuraties van firewallpoorten om elk ander verkeer te blokkeren
Beveiliging van eindpunten
Cisco-eindpunten ondersteunen standaardbeveiligingsfuncties zoals ondertekende firmware, veilig opstarten (bepaalde modellen), door de fabrikant geïnstalleerd certificaat (MIC) en ondertekende configuratiebestanden, die een bepaald beveiligingsniveau bieden voor eindpunten.
Daarnaast kan een partner of klant extra beveiliging inschakelen, zoals:
-
IP-telefoondiensten versleutelen (via HTTPS) voor diensten zoals Extension Mobility
-
Lokaal belangrijke certificaten (LSC's) uitgeven via de proxyfunctie van de certificeringsinstantie (CAPF) of een openbare certificeringsinstantie (CA)
-
Configuratiebestanden versleutelen
-
Media en signalering versleutelen
-
Schakel deze instellingen uit als ze niet worden gebruikt: PC-poort, PC Voice VLAN-toegang, gratis ARP, webtoegang, knop Instellingen, SSH, console
De implementatie van beveiligingsmechanismen in de Dedicated Instance voorkomt identiteitsdiefstal van de telefoons en de Unified CM server, datamanipulatie en manipulatie van gesprekssignalering en mediastreams.
Dedicated instance via het netwerk:
-
Creëert en onderhoudt geverifieerde communicatiestromen
-
Ondertekent bestanden digitaal voordat het bestand naar de telefoon wordt overgebracht
-
Versleutelt mediastreams en gesprekssignalering tussen Cisco Unified IP-telefoons
Beveiliging biedt standaard de volgende automatische beveiligingsfuncties voor Cisco Unified IP-telefoons:
-
Ondertekening van de telefoonconfiguratiebestanden
-
Ondersteuning voor versleuteling van bestanden voor telefoonconfiguratie
-
HTTPS met Tomcat en andere webservices (MIDLETS)
Voor Unified CM release 8.0 later worden deze beveiligingsfuncties standaard geleverd zonder dat de Certificate Trust List (CTL) -client wordt uitgevoerd.
Service voor vertrouwensverificatieOmdat er een groot aantal telefoons in een netwerk is en IP-telefoons beperkt geheugen hebben, Cisco Unified CM fungeert ze als een externe vertrouwenswinkel via de Trust Verification Service (TVS), zodat er niet op elke telefoon een trust store voor certificaten hoeft te worden geplaatst. De Cisco IP-telefoons nemen contact op met de TVS-server voor verificatie omdat ze een handtekening of certificaat niet kunnen verifiëren via CTL- of ITL-bestanden. Het hebben van een centrale trust store is eenvoudiger te beheren dan een trust store op elke Cisco Unified IP-telefoon.
Met TVS kunnen Cisco Unified IP-telefoons toepassingsservers, zoals EM-services, telefoonboek en MIDlet, verifiëren tijdens het instellen van HTTPS.
Eerste vertrouwenslijstHet bestand Initial Trust List (ITL) wordt gebruikt voor de initiële beveiliging, zodat de eindpunten kunnen vertrouwen. Cisco Unified CM ITL heeft geen beveiligingsfuncties nodig die expliciet moeten worden ingeschakeld. Het ITL-bestand wordt automatisch aangemaakt wanneer het cluster wordt geïnstalleerd. De privésleutel van de Unified CM Trivial File Transfer Protocol (TFTP) -server wordt gebruikt om het ITL-bestand te ondertekenen.
Als het Cisco Unified CM cluster of de server in niet-beveiligde modus staat, wordt het ITL-bestand gedownload op elke ondersteunde Cisco IP-telefoon. Een partner kan de inhoud van een ITL-bestand bekijken met het CLI-commando, admin:show itl.
De beheerder van de partner krijgt standaard toegang tot niveau 1 voor CLI. Raadpleeg Over CLI voor meer informatie en om te zien welke opdrachten zijn toegestaan op niveau 1.
Cisco IP-telefoons hebben het ITL-bestand nodig om de volgende taken uit te voeren:
-
Veilig communiceren met CAPF, een vereiste om de versleuteling van het configuratiebestand te ondersteunen
-
De handtekening van het configuratiebestand verifiëren
-
Authenticeer applicatieservers, zoals EM-services, telefoonboek en MIDlet tijdens het instellen van HTTPS met behulp van TVS
Apparaat-, bestands- en signaleringsverificatie is afhankelijk van het aanmaken van het Certificate Trust List (CTL) -bestand, dat wordt aangemaakt wanneer de partner of klant de Cisco Certificate Trust List Client installeert en configureert.
Het CTL-bestand bevat gegevens voor de volgende servers of beveiligingstokens:
-
Beveiligingstoken voor systeembeheerder (SAST)
-
Cisco CallManageren Cisco TFTP-services die op dezelfde server draaien
-
Certificate AuthorityProxy-functie (CAPF)
-
TFTP-server (s)
-
ASA-firewall
Het CTL-bestand bevat een servercertificaat, openbare sleutel, serienummer, handtekening, naam van de uitgever, onderwerpnaam, serverfunctie, DNS-naam en IP-adres voor elke server.
Telefoonbeveiliging met CTL biedt de volgende functies:
-
Authenticatie van gedownloade TFTP-bestanden (configuratie, landinstellingen, ringlijst, enzovoort) met behulp van een ondertekeningssleutel
-
Versleuteling van TFTP-configuratiebestanden met behulp van een ondertekeningssleutel
-
Gecodeerde oproepsignalering voor IP-telefoons
-
Versleutelde gespreksaudio (media) voor IP-telefoons
Dedicated Instance biedt eindpuntregistratie en gespreksverwerking. De signalering tussen Cisco Unified CM en eindpunten is gebaseerd op het Secure Skinny Client Control Protocol (SCCP) of het Session Initiation Protocol (SIP) en kan worden versleuteld met behulp van Transport Layer Security (TLS). De media van/naar de eindpunten zijn gebaseerd op het Real-time Transport Protocol (RTP) en kunnen ook worden versleuteld met Secure RTP (SRTP).
Door de gemengde modus Unified CM in te schakelen, kan de signalering en het mediaverkeer van en naar de Cisco-eindpunten worden versleuteld.
Veilige UC-toepassingen
Gemengde modus inschakelen in een speciale instantieDe gemengde modus is standaard ingeschakeld in Dedicated Instance.
Door de gemengde modus in Dedicated Instance in te schakelen, is het mogelijk om de signalering en het mediaverkeer van en naar de Cisco-eindpunten te versleutelen.
Vanaf Cisco Unified CM release 12.5 (1) werd een nieuwe optie toegevoegd om encryptie van signalering en media mogelijk te maken op basis van SIP OAuth in plaats van gemengde modus/CTL voor Jabber- en Webex-clients. Daarom kunnen in Unified CM release 12.5 (1) SIP OAuth en SRTP worden gebruikt om encryptie mogelijk te maken voor signalering en media voor Jabber- of Webex-clients. Het inschakelen van de gemengde modus blijft op dit moment vereist voor Cisco IP-telefoons en andere Cisco-eindpunten. Er is een plan om in een toekomstige release ondersteuning voor SIP OAuth toe te voegen aan 7800/8800 eindpunten.
Beveiliging voor SRST, Trunks, Gateways, CUBE/SBC
Een gateway met Cisco Unified Survivable Remote Site Telephony (SRST) biedt beperkte gespreksverwerkingstaken als de Cisco Unified CM betreffende Dedicated Instance het gesprek niet kan voltooien.
Veilige gateways met SRST-functionaliteit bevatten een certificaat dat zichzelf heeft ondertekend. Nadat een partner SRST-configuratietaken heeft uitgevoerd inUnified CM Administration, Unified CM gebruikt hij een TLS-verbinding om zich te authenticeren met de Certificate Provider-service in de voor SRST geschikte gateway. Unified CMhaalt vervolgens het certificaat op via de voor SRST geschikte gateway en voegt het certificaat toe aan de database. Unified CM
Nadat de partner de afhankelijke apparaten opnieuw heeft ingesteldUnified CM Administration, voegt de TFTP-server het voor SRST geschikte gatewaycertificaat toe aan het bestand cnf.xml van de telefoon en stuurt het bestand naar de telefoon. Een beveiligde telefoon maakt vervolgens gebruik van een TLS-verbinding voor interactie met de voor SRST geschikte gateway.
Voor uitgaande PSTN-gesprekken of via de (CUBE) wordt aanbevolen Cisco Unified CM om beveiligde trunks te hebben voor het gesprek dat van naar de gateway gaat. Cisco Unified Border Element
SIP-trunks kunnen beveiligde gesprekken ondersteunen, zowel voor signalering als voor media; TLS biedt signaalversleuteling en SRTP zorgt voor mediaversleuteling.
Beveiliging van de communicatie tussen Cisco Unified CM en CUBE
Voor veilige communicatie tussen Cisco Unified CM en CUBE moeten partners/klanten een zelfondertekend certificaat of een door de CA ondertekend certificaat gebruiken.
Voor zelfondertekende certificaten:
-
CUBE en Cisco Unified CM genereer zelfondertekende certificaten
-
CUBE exporteert het certificaat naar Cisco Unified CM
-
Cisco Unified CMexporteert certificaat naar CUBE
Voor door de CA ondertekende certificaten:
-
De klant genereert een sleutelpaar en stuurt een Certificate Signing Request (CSR) naar de Certificate Authority (CA)
-
De CA ondertekent het met een privésleutel, waarmee een identiteitscertificaat wordt aangemaakt
-
De klant installeert de lijst met vertrouwde CA Root- en Intermediaire Certificaten en het Identiteitscertificaat
Beveiliging voor externe eindpunten
Bij mobiele eindpunten en eindpunten Remote Access (MRA) zijn de signalering en media altijd versleuteld tussen de MRA-eindpunten en de Expressway-knooppunten. Als het Interactive Connectivity Establishment (ICE) -protocol wordt gebruikt voor MRA-eindpunten, zijn signalering en mediaversleuteling van de MRA-eindpunten vereist. Voor de versleuteling van de signalering en media tussen Expressway-C en de interne Unified CM servers, interne eindpunten of andere interne apparaten is echter een gemengde modus of SIP OAuth vereist.
Cisco Expresswaybiedt veilige firewalltraversal- en lijnondersteuning voor registraties. Unified CM Unified CMbiedt gespreksbeheer voor zowel mobiele eindpunten als on-premises eindpunten. Signalering doorkruist de Expressway-oplossing tussen het afgelegen eindpunt en. Unified CM Media doorkruist de Expressway-oplossing en wordt rechtstreeks tussen eindpunten doorgestuurd. Alle media zijn versleuteld tussen de Expressway-C en het mobiele eindpunt.
Elke MRA-oplossing vereist Expressway enUnified CM, met MRA-compatibele soft clients en/of vaste eindpunten. De oplossing kan optioneel de IM and Presence Service en Unity Connection omvatten.
Samenvatting van het protocol
De volgende tabel toont de protocollen en bijbehorende services die in de Unified CM oplossing worden gebruikt.
|
Protocol |
Beveiliging |
Service |
|---|---|---|
|
SIP |
TLS |
Instelling van een sessie: registreren, uitnodigen, enz. |
|
HTTPS |
TLS |
Aanmelding, Inrichting/configuratie, adresboek, visuele voicemail |
|
Media |
SRTP |
Media: audio, video, delen van inhoud |
|
XMPP |
TLS |
Instant Messaging, Aanwezigheid, Federatie |
Voor meer informatie over de MRA-configuratie, zie: sectie MRA-implementatiescenario's van de Mobile and Remote Access Through Cisco Expressway Deployment Guide.
Configuratie-opties
De Dedicated Instance biedt de partner de flexibiliteit om diensten aan te passen voor eindgebruikers door volledige controle te hebben over de configuraties op dag twee. Als gevolg hiervan is de partner als enige verantwoordelijk voor de juiste configuratie van de Dedicated Instance-service voor de omgeving van de eindgebruiker. Dit omvat, maar is niet beperkt tot:
-
Kiezen voor veilig/onbeveiligde gesprekken, veilige/onveilige protocollen zoals SIP/SSIP, http/https, enz. En inzicht in de bijbehorende risico's.
-
Voor alle MAC-adressen die in een Dedicated Instance niet als Secure-SIP zijn geconfigureerd, kan een aanvaller een SIP Register-bericht verzenden met dat MAC-adres en SIP-gesprekken kunnen voeren, met tolfraude tot gevolg. Voorwaarde is dat de aanvaller zijn SIP-apparaat/-software zonder toestemming op Dedicated Instance kan registreren als hij het MAC-adres kent van een apparaat dat is geregistreerd in een Dedicated Instance.
-
Het Expressway-E-oproepbeleid, de transformatie- en zoekregels moeten worden geconfigureerd om tolfraude te voorkomen. Voor meer informatie over het voorkomen van tolfraude via snelwegen, raadpleeg de sectie Beveiliging voor Expressway C en Expressway-E van Collaboration SRND.
-
Configuratie van een kiesplan om ervoor te zorgen dat gebruikers alleen bestemmingen kunnen kiezen die zijn toegestaan, bijvoorbeeld nationale of internationale nummers verbieden, noodoproepen correct worden doorgestuurd, enz.
Voor meer informatie over het toepassen van beperkingen bij het gebruik van een belabonnement voor Cisco Unified Communications Manager 12.x en hoger, zie de sectie Dial Plan van Collaboration SRND.
Certificaatvereisten voor beveiligde verbindingen in een Dedicated Instance
Voor Dedicated Instance zorgt Cisco voor het domein en ondertekent alle certificaten voor de UC-toepassingen met behulp van een openbare Certificate Authority (CA).
Dedicated instance — poortnummers en protocollen
In de volgende tabellen worden de poorten en protocollen beschreven die worden ondersteund in een Dedicated Instance. Poorten die voor een bepaalde klant worden gebruikt, zijn afhankelijk van de implementatie en oplossing van de klant. Protocollen zijn afhankelijk van de voorkeur van de klant (SCCP versus SIP) , bestaande apparaten op locatie en het beveiligingsniveau om te bepalen welke poorten in elke implementatie moeten worden gebruikt.
Dedicated Instance staat Network Address Translation (NAT) tussen eindpunten niet toe en Unified CM omdat sommige functies van de gespreksstroom niet werken, bijvoorbeeld de mid-call-functie.
Toegewijde instantie — poorten voor klanten
De poorten die beschikbaar zijn voor klanten - tussen de Customer on-premises en de Dedicated Instance Customer Ports worden weergegeven in tabel 1. Alle poorten die hieronder worden vermeld, zijn bedoeld voor klantenverkeer via de peering-links.
De SNMP-poort is standaard alleen geopend om de functionaliteit ervan Cisco Emergency Responder te ondersteunen. Aangezien we geen partners of klanten ondersteunen die toezicht houden op de UC-toepassingen die in de Dedicated Instance cloud worden geïmplementeerd, staan we het openen van de SNMP-poort niet toe voor andere UC-toepassingen.
De SNMP-poort is ingeschakeld voor de Singlewire-toepassing (Informacast) (alleen voor toepassingen). Unified CM Zorg er bij het indienen van een verzoek voor dat de IP-adressen die zijn gekoppeld aan de Singlewire-toepassing expliciet worden vermeld in het gedeelte Reden om toestemming te verlenen van het verzoek. Zie Raise Service Request voor meer informatie.
Poorten in de range 5063-5080 zijn door Cisco gereserveerd voor andere cloudintegraties. Partner- of klantbeheerders wordt aangeraden deze poorten niet te gebruiken in hun configuraties.
|
Protocol |
TCP/UDP |
Bron |
Bestemming |
Bronpoort |
Poort van bestemming |
Doel |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Cliënt |
UC-toepassingen Niet toegestaan voor Cisco Expressway toepassingen. |
Groter dan 1023 |
22 |
Administratie |
|
TFTP |
UDP |
Eindpunt |
Unified CM |
Groter dan 1023 |
69 |
Ondersteuning voor oudere eindpunten |
|
LDAP |
TCP |
UC-toepassingen |
Extern adresboek |
Groter dan 1023 |
389 |
Synchronisatie van adresboeken met LDAP van de klant |
|
HTTPS |
TCP |
Browser |
UC-toepassingen |
Groter dan 1023 |
443 |
Webtoegang voor zelfzorg en administratieve interfaces |
|
Uitgaande post (VEILIG) |
TCP |
UC-toepassing |
CUCxN |
Groter dan 1023 |
587 |
Wordt gebruikt om beveiligde berichten op te stellen en te verzenden naar alle aangewezen ontvangers |
|
LDAP (SECURE) |
TCP |
UC-toepassingen |
Extern adresboek |
Groter dan 1023 |
636 |
Synchronisatie van adresboeken met LDAP van de klant |
|
H323 |
TCP |
Gateway |
Unified CM |
Groter dan 1023 |
1720 |
Oproepsignalering |
|
H323 |
TCP |
Unified CM |
Unified CM |
Groter dan 1023 |
1720 |
Oproepsignalering |
|
SCCP |
TCP |
Eindpunt |
Unified CM, CUCxN |
Groter dan 1023 |
2000 |
Oproepsignalering |
|
SCCP |
TCP |
Unified CM |
Unified CM, Gateway |
Groter dan 1023 |
2000 |
Oproepsignalering |
|
MGCP |
UDP |
Gateway |
Gateway |
Groter dan 1023 |
2427 |
Oproepsignalering |
|
MGCP Backhaul |
TCP |
Gateway |
Unified CM |
Groter dan 1023 |
2428 |
Oproepsignalering |
|
SCCP (SECURE) |
TCP |
Eindpunt |
Unified CM, CUCxN |
Groter dan 1023 |
2443 |
Oproepsignalering |
|
SCCP (SECURE) |
TCP |
Unified CM |
Unified CM, Gateway |
Groter dan 1023 |
2443 |
Oproepsignalering |
|
Verificatie van vertrouwen |
TCP |
Eindpunt |
Unified CM |
Groter dan 1023 |
2445 |
Verlenen van vertrouwensverificatieservice aan eindpunten |
|
CTI |
TCP |
Eindpunt |
Unified CM |
Groter dan 1023 |
2748 |
Verbinding tussen CTI-toepassingen (JTAPI/TSP) en CTIManager |
|
Beveiligde CTI |
TCP |
Eindpunt |
Unified CM |
Groter dan 1023 |
2749 |
Veilige verbinding tussen CTI-toepassingen (JTAPI/TSP) en CTIManager |
|
Wereldwijde catalogus van LDAP |
TCP |
UC-toepassingen |
Extern adresboek |
Groter dan 1023 |
3268 |
Synchronisatie van adresboeken met LDAP van de klant |
|
Wereldwijde catalogus van LDAP |
TCP |
UC-toepassingen |
Extern adresboek |
Groter dan 1023 |
3269 |
Synchronisatie van adresboeken met LDAP van de klant |
|
CAPF-service |
TCP |
Eindpunt |
Unified CM |
Groter dan 1023 |
3804 |
Certificate AuthorityLuisterpoort met proxyfunctie (CAPF) voor de uitgifte van lokaal belangrijke certificaten (LSC) aan IP-telefoons |
|
SIP |
TCP |
Eindpunt |
Unified CM, CUCxN |
Groter dan 1023 |
5060 |
Oproepsignalering |
|
SIP |
TCP |
Unified CM |
Unified CM, Gateway |
Groter dan 1023 |
5060 |
Oproepsignalering |
|
SIP (SECURE) |
TCP |
Eindpunt |
Unified CM |
Groter dan 1023 |
5061 |
Oproepsignalering |
|
SIP (SECURE) |
TCP |
Unified CM |
Unified CM, Gateway |
Groter dan 1023 |
5061 |
Oproepsignalering |
|
SIP (OAUTH) |
TCP |
Eindpunt |
Unified CM |
Groter dan 1023 |
5090 |
Oproepsignalering |
|
XMPP |
TCP |
Jabber-klant |
Cisco IM&P |
Groter dan 1023 |
5222 |
Instant messaging en aanwezigheid |
|
HTTP |
TCP |
Eindpunt |
Unified CM |
Groter dan 1023 |
6970 |
Configuratie en afbeeldingen downloaden naar eindpunten |
|
HTTPS |
TCP |
Eindpunt |
Unified CM |
Groter dan 1023 |
6971 |
Configuratie en afbeeldingen downloaden naar eindpunten |
|
HTTPS |
TCP |
Eindpunt |
Unified CM |
Groter dan 1023 |
6972 |
Configuratie en afbeeldingen downloaden naar eindpunten |
|
HTTP |
TCP |
Jabber-klant |
CUCxN |
Groter dan 1023 |
7080 |
Voicemail-meldingen |
|
HTTPS |
TCP |
Jabber-klant |
CUCxN |
Groter dan 1023 |
7443 |
Beveiligde voicemailmeldingen |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Groter dan 1023 |
7501 |
Gebruikt door Intercluster Lookup Service (ILS) voor authenticatie op basis van certificaten |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Groter dan 1023 |
7502 |
Gebruikt door ILS voor authenticatie op basis van een wachtwoord |
|
IMAP |
TCP |
Jabber-klant |
CUCxN |
Groter dan 1023 |
7993 |
IMAP via TLS |
|
HTTP |
TCP |
Eindpunt |
Unified CM |
Groter dan 1023 |
8080 |
Directory-URI voor ondersteuning van oudere eindpunten |
|
HTTPS |
TCP |
Browser, eindpunt |
UC-toepassingen |
Groter dan 1023 |
8443 |
Webtoegang voor zelfzorg en administratieve interfaces, UDS |
|
HTTPS |
TCP |
Telefoon |
Unified CM |
Groter dan 1023 |
9443 |
Geverifieerde zoekopdracht naar contactpersonen |
|
HTTPs |
TCP |
Eindpunt |
Unified CM |
Groter dan 1023 |
9444 |
Functie voor het beheer van de headset |
|
Veilige RTP/SRTP |
UDP |
Unified CM |
Telefoon |
16384 tot 32767 * |
16384 tot 32767 * |
Media (audio) - Music On Hold, Annunciator, Software Conference Bridge (open op basis van gesprekssignalering) |
|
Veilige RTP/SRTP |
UDP |
Telefoon |
Unified CM |
16384 tot 32767 * |
16384 tot 32767 * |
Media (audio) - Music On Hold, Annunciator, Software Conference Bridge (open op basis van gesprekssignalering) |
|
COBRAS |
TCP |
Cliënt |
CUCxN |
Groter dan 1023 |
20532 |
Applicatiesuite maken en terugzetten |
|
ICMP |
ICMP |
Eindpunt |
UC-toepassingen |
n/a |
n/a |
Ping |
|
ICMP |
ICMP |
UC-toepassingen |
Eindpunt |
n/a |
n/a |
Ping |
| DNS | UDP en TCP |
DNS-expediteur |
DNS-servers voor speciale instanties |
Groter dan 1023 |
53 |
DNS-forwarders op locatie bij de klant naar DNS-servers met speciale instanties. Zie DNS-vereisten voor meer informatie. |
|
* In bepaalde speciale gevallen kan een groter bereik worden gebruikt. |
||||||
Toegewijde instantie — OTT-poorten
De volgende poort kan door klanten en partners worden gebruikt voor mobiele apparaten en Remote Access (MRA) instellingen:
|
Protocol |
TCP/UCP |
Bron |
Bestemming |
Bronpoort |
Poort van bestemming |
Doel |
|---|---|---|---|---|---|---|
|
SECURE RTP/RTCP |
UDP |
Snelweg C |
Cliënt |
Groter dan 1023 |
36000-59999 |
Veilige media voor MRA- en B2B-gesprekken |
Inter-op SIP-trunk tussen Multi-Tenant en Dedicated Instance (alleen voor trunk op basis van registratie)
De volgende lijst van poorten moet toegestaan zijn op de firewall van de klant voor de op registratie gebaseerde SIP-trunk die verbinding maakt tussen de Multi-Tenant en de Dedicated Instance.
|
Protocol |
TCP/UCP |
Bron |
Bestemming |
Bronpoort |
Poort van bestemming |
Doel |
|---|---|---|---|---|---|---|
|
RTP/RTCP |
UDP |
Webex CallingMeerdere huurders |
Cliënt |
Groter dan 1023 |
8000-48198 |
Media van Webex Calling Multi-Tenant |
Toegewijde instantie — UCCX-poorten
De volgende lijst van poorten kan door klanten en partners worden gebruikt voor de configuratie van UCCX.
|
Protocol |
TCP / UCP |
Bron |
Bestemming |
Bronpoort |
Poort van bestemming |
Doel |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Cliënt |
UCCX |
Groter dan 1023 |
22 |
SFTP en SSH |
|
Informix |
TCP |
Client of server |
UCCX |
Groter dan 1023 |
1504 |
Contact Center Express-databasepoort |
|
SIP |
UDP en TCP |
SIP GW- of MCRP-server |
UCCX |
Groter dan 1023 |
5065 |
Communicatie naar afgelegen GW- en MCRP-knooppunten |
|
XMPP |
TCP |
Cliënt |
UCCX |
Groter dan 1023 |
5223 |
Veilige XMPP-verbinding tussen de Finesse-server en aangepaste toepassingen van derden |
|
CVD |
TCP |
Cliënt |
UCCX |
Groter dan 1023 |
6999 |
Editor voor CCX-toepassingen |
|
HTTPS |
TCP |
Cliënt |
UCCX |
Groter dan 1023 |
7443 |
Veilige BOSH-verbinding tussen de Finesse-server en de desktops van agenten en supervisors voor communicatie via HTTPS |
|
HTTP |
TCP |
Cliënt |
UCCX |
Groter dan 1023 |
8080 |
Clients voor live-datarapportage maken verbinding met een Socket.io-server |
|
HTTP |
TCP |
Cliënt |
UCCX |
Groter dan 1023 |
8081 |
Clientbrowser probeert toegang te krijgen tot de Cisco Unified Intelligence Center webinterface |
|
HTTP |
TCP |
Cliënt |
UCCX |
Groter dan 1023 |
8443 |
GUI voor beheerders, RTMT, DB-toegang via SOAP |
|
HTTPS |
TCP |
Cliënt |
UCCX |
Groter dan 1023 |
8444 |
Cisco Unified Intelligence Centerwebinterface |
|
HTTPS |
TCP |
Browser- en REST-clients |
UCCX |
Groter dan 1023 |
8445 |
Veilige poort voor Finesse |
|
HTTPS |
TCP |
Cliënt |
UCCX |
Groter dan 1023 |
8447 |
HTTPS - Online hulp bij het Unified Intelligence Center |
|
HTTPS |
TCP |
Cliënt |
UCCX |
Groter dan 1023 |
8553 |
Componenten voor eenmalige aanmelding (SSO) hebben toegang tot deze interface om de bedrijfsstatus van Cisco ID's te kennen. |
|
HTTP |
TCP |
Cliënt |
UCCX |
Groter dan 1023 |
9080 |
Klanten die toegang proberen te krijgen tot HTTP-triggers of documenten/prompts/grammatica's/live data. |
|
HTTPS |
TCP |
Cliënt |
UCCX |
Groter dan 1023 |
9443 |
Veilige poort die wordt gebruikt om te reageren op klanten die toegang proberen te krijgen tot HTTPS-triggers |
|
TCP |
TCP |
Cliënt |
UCCX |
Groter dan 1023 |
12014 |
Dit is de poort waar klanten die live data rapporteren verbinding kunnen maken met de Socket.io-server |
|
TCP |
TCP |
Cliënt |
UCCX |
Groter dan 1023 |
12015 |
Dit is de poort waar klanten die live data rapporteren verbinding kunnen maken met de Socket.io-server |
|
CTI |
TCP |
Cliënt |
UCCX |
Groter dan 1023 |
12028 |
CTI-client van derden naar CCX |
|
RTP (media) |
TCP |
Eindpunt |
UCCX |
Groter dan 1023 |
Groter dan 1023 |
De mediapoort wordt indien nodig dynamisch geopend |
|
RTP (media) |
TCP |
Cliënt |
Eindpunt |
Groter dan 1023 |
Groter dan 1023 |
De mediapoort wordt indien nodig dynamisch geopend |
Beveiliging van de klant
Jabber en Webex beveiligen met SIP OAuth
Jabber- en Webex-clients worden geverifieerd via een OAuth-token in plaats van een lokaal significant certificaat (LSC), waarvoor geen certificeringsautoriteitsproxyfunctie (CAPF) vereist is (ook voor MRA). SIP OAuth met of zonder gemengde modus werd geïntroduceerd in Cisco Unified CM 12.5 (1) en later, Jabber 12.5 en hoger, en Expressway X12.5.
In Cisco Unified CM 12.5 en later hebben we een nieuwe optie in Phone Security Profile die versleuteling mogelijk maakt zonder LSC/CAPF, met behulp van een enkel Transport Layer Security (TLS) + OAuth-token in SIP REGISTER. Expressway-C-knooppunten gebruiken de Administrative XML Web Service (AXL) API om informatie te geven over de SN/SAN Cisco Unified CM in hun certificaat. Cisco Unified CMgebruikt deze informatie om het Exp-C-certificaat te valideren bij het tot stand brengen van een wederzijdse TLS-verbinding.
SIP OAuth maakt versleuteling van media en signalen mogelijk zonder een eindpuntcertificaat (LSC).
Cisco Jabbermaakt gebruik van tijdelijke poorten en beveiligde poorten 6971 en 6972 via een HTTPS-verbinding met de TFTP-server om de configuratiebestanden te downloaden. Poort 6970 is een niet-beveiligde poort om via HTTP te downloaden.
Meer informatie over de SIP OAuth-configuratie: SIP OAuth-modus.
DNS-vereisten
<customer>Voor Dedicated Instance biedt Cisco de FQDN voor de service in elke regio met de volgende indeling. <region>.wxc-di.webex.com bijvoorbeeld xyz.amer.wxc-di.webex.com.
De waarde 'klant' wordt door de beheerder verstrekt als onderdeel van de First Time Setup Wizard (FTSW). Zie Dedicated Instance Service Activation voor meer informatie.
DNS-records voor deze FQDN moeten kunnen worden opgelost vanaf de interne DNS-server van de klant om apparaten op locatie te ondersteunen die verbinding maken met de Dedicated Instance. Om de oplossing te vergemakkelijken, moet de klant een Conditional Forwarder configureren, voor deze FQDN, op zijn DNS-server die verwijst naar de Dedicated Instance DNS-service. De Dedicated Instance DNS-service is regionaal en kan via de peering naar Dedicated Instance worden bereikt met behulp van de volgende IP-adressen, zoals vermeld in de onderstaande tabel: IP-adres van de Dedicated Instance DNS Service.
|
Regio/DC | IP-adres van de DNS-service van een speciaal exemplaar |
Voorbeeld van voorwaardelijke verzending |
|---|---|---|
|
AMER |
<customer>.amer.wxc-di.webex.com | |
|
LAX |
69.168.17.100 |
|
|
IAD |
69.168.17.228 |
|
|
EMEA |
<customer>.emea.wxc-di.webex.com |
|
|
LON |
178.215.138.100 |
|
|
AMS |
178.215.138.228 |
|
|
EU |
<customer>.eu.wxc-di.webex.com |
|
|
FRA |
178.215.131.100 |
|
|
AMS |
178.215.131.228 |
|
|
APJC |
<customer>.apjc.wxc-di.webex.com |
|
|
SIN |
103.232.71.100 |
|
|
TKY |
103.232.71.228 |
|
|
AUS |
<customer>.aus.wxc-di.webex.com | |
|
MEL |
178.215.128.100 |
|
|
SYD |
178.215.128.228 |
|
|
UK |
<customer>.uk.wxc-di.webex.com | |
|
LON |
178.215.135.100 |
|
|
MAN |
178.215.135.228 |
|
|
KSA |
<customer>.sa.wxc-di.webex.com | |
|
JED |
178.215.140.100 | |
|
RHU |
178.215.140.228 | |
De ping-optie is om veiligheidsredenen uitgeschakeld voor de bovengenoemde IP-adressen van de DNS-server.
Totdat de voorwaardelijke doorschakeling is ingevoerd, kunnen apparaten zich niet via de peering-links op het interne netwerk van de klant registreren bij de Dedicated Instance. Voorwaardelijke doorschakeling is niet vereist voor registratie via Mobile en Remote Access (MRA), aangezien alle externe DNS-records die nodig zijn om MRA mogelijk te maken, vooraf door Cisco worden geleverd.
Wanneer u de Webex-toepassing gebruikt als uw aanroepende softclient op een Dedicated Instance, moet in de Control Hub een UC Manager-profiel worden geconfigureerd voor het Voice Service Domain (VSD) van elke regio. Voor meer informatie, zie UC Manager Profiles in Cisco Webex Control Hub. De Webex-toepassing zal de Expressway Edge van de klant automatisch kunnen oplossen zonder tussenkomst van de eindgebruiker.
Het domein voor de spraakservice wordt aan de klant verstrekt als onderdeel van het toegangsdocument voor de partner zodra de activering van de service is voltooid.
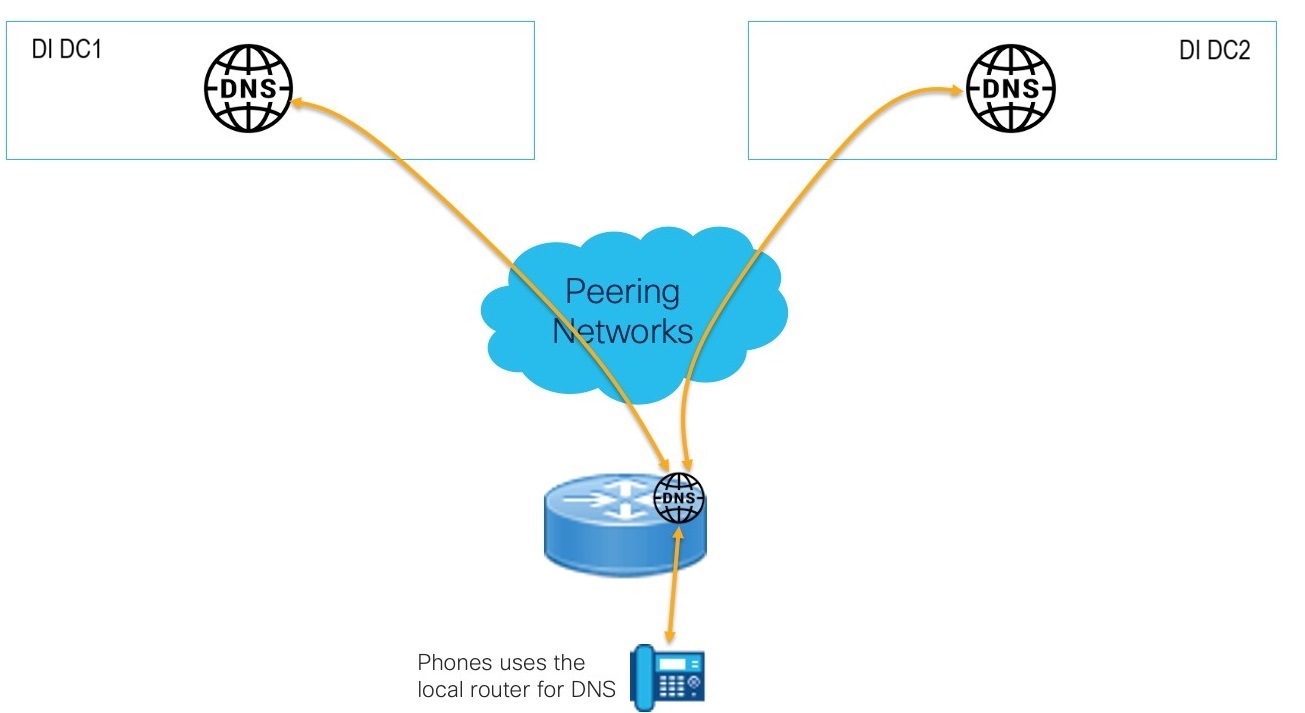
Gebruik een lokale router voor de DNS-resolutie van uw telefoon
Voor telefoons die geen toegang hebben tot de DNS-servers van het bedrijf, is het mogelijk om een lokale Cisco-router te gebruiken om DNS-aanvragen door te sturen naar de Dedicated Instance cloud-DNS. Dit maakt de implementatie van een lokale DNS-server overbodig en biedt volledige DNS-ondersteuning, inclusief caching.
Voorbeeldconfiguratie :
!
ip dns-server
IP-naamserver <DI DNS Server IP DC1><DI DNS Server IP DC2>
!
Het DNS-gebruik in dit implementatiemodel is specifiek voor telefoons en kan alleen worden gebruikt om FQDN's op te lossen met het domein van de Dedicated Instance van de klant.