
피드백을 보내 주셔서 감사합니다.
로컬 게이트웨이 마이그레이션하세요
 피드백이 있습니까?
이 새로운 인프라의 개선 사항은 다음과 같아요.
-
통화 처리 성능이 향상되어 로컬 게이트웨이 등록당 최대 250개의 동시 세션이 허용돼요.
-
데스크폰, 웹엑스 앱, 로컬 게이트웨이 간 통화에 Webex Calling 미디어 최적화 사용을 지원해요.
사양:
-
새 프록시 주소 목록이 공개됐어요. 프록시 주소는 로컬 게이트웨이의 온보딩 프로세스 중에 Control Hub에서 얻은 다음 게이트웨이 등록을 위해 로컬 게이트웨이의 테넌트 구성에 구성하는 정적 DNS 레코드예요.
-
Webex Calling클라우드 운영팀에서 고객들에게 이전 프록시 주소를 사용하는 로컬 게이트웨이를 마이그레이션하라고 요청하고 있어요. 세부 사항은 다음 섹션에 요약되어 있어요.
로컬 게이트웨이에 아래 나열된 새 프록시 주소 범위에 속하지 않는 아웃바운드 Webex Calling 프록시 주소가 있으면 조직의 편의에 따라 수동으로 마이그레이션하세요. Control Hub에 나열된 주소는 아래 새 주소 중 하나예요. 하지만 로컬 게이트웨이가 현재 이전 주소로 구성되어 있어 마이그레이션이 필요할 수 있어요.
이 마이그레이션은 10~15분 이상 걸리지 않을 거예요. 하지만 마이그레이션 중에 로컬 게이트웨이가 클라우드에 재등록되어 서비스에 영향을 줘요. 따라서 유지 관리 기간 중에 이 활동을 수행하는 것이 좋습니다.
US
캐나다
유럽
일본
오스트레일리아
싱가포르예요
2020년 12월 이후 추가된 새 로컬 게이트웨이 장치는 이 인프라를 사용하도록 자동으로 설정되므로 아무 조치도 필요하지 않을 수 있어요. 위 목록을 참조하여 로컬 게이트웨이에 마이그레이션이 필요한지 확인하고 필요한 경우 아래 지침에 따라 마이그레이션을 수행하는 것이 좋습니다.
로컬 게이트웨이에 마이그레이션이 필요할 수 있는지 알아보려면 로컬 게이트웨이 마이그레이션 시작하기 섹션을 참조하세요.
Control Hub, CUBE 구성 단계, 아웃바운드 프록시 주소의 구성 화면은 조직의 위치와 로컬 게이트웨이에 따라 달라져요. 아래 표시된 단계에 나열된 세부 사항은 예일 뿐이에요.
시작하기 전에
-
CUBE에서 액세스 제어 목록 업데이트— 세션 경계 컨트롤러 (SBC) IP 주소 범위가 Webex Calling 업데이트되었는데, 연결 중인 조직의 모든 CUBE에 신뢰 목록으로 적용해야 할 Webex Calling 수도 있어요. Webex Calling포트 참조 가이드에서 최신 IP 범위를 확인하여 이미 적용되었는지 확인하고, 적용되지 않은 경우 로컬 게이트웨이 등록의 1단계에 있는 구성 단계를 Webex Calling 참조하여 이 업데이트를 수행하세요. 큐브에 “신뢰할 수 있는 IP 주소”를 최신으로 유지하는 것은 필수 요건이에요. 업데이트하지 않으면 통화가 실패해요.
-
외부 방화벽이 큐브에서 이러한 IP 주소에 도달하도록 허용하는지 확인하세요. 외부 방화벽이 CUBE에서 도달할 수 있는 IP 주소를 필터링하는 경우 로컬 게이트웨이가 클라우드에 연결할 수 있도록 이 주소도 업데이트해야 해요. 자세한 내용은 포트 참조 정보 가이드를 참조해 주세요.
컨트롤 허브에서 새 아웃바운드 프록시 주소를 얻을 수 있어요.
| 1 | |
| 2 |
가세요. |
| 3 |
PSTN 연결을 선택한 다음 로컬 게이트웨이에서 편집을 클릭해요. |
| 4 |
로컬 게이트웨이 구성에 액세스하려면 관리를 클릭하세요. |
| 5 |
아웃바운드 프록시 주소 복사해요. 조직에 로컬 게이트웨이가 많으면 다른 로컬 게이트웨이에 대해 위 작업을 수행할 때마다 Control Hub에서 다른 아웃바운드 프록시 주소를 얻을 가능성이 높아요. 구성하는 각 로컬 게이트웨이에 대해 Control Hub에서 특정 아웃바운드 프록시 주소를 복사해야 해요. 중복성과 로드 밸런싱을 위해서는 특정 주소를 선택하는 것이 중요해요. 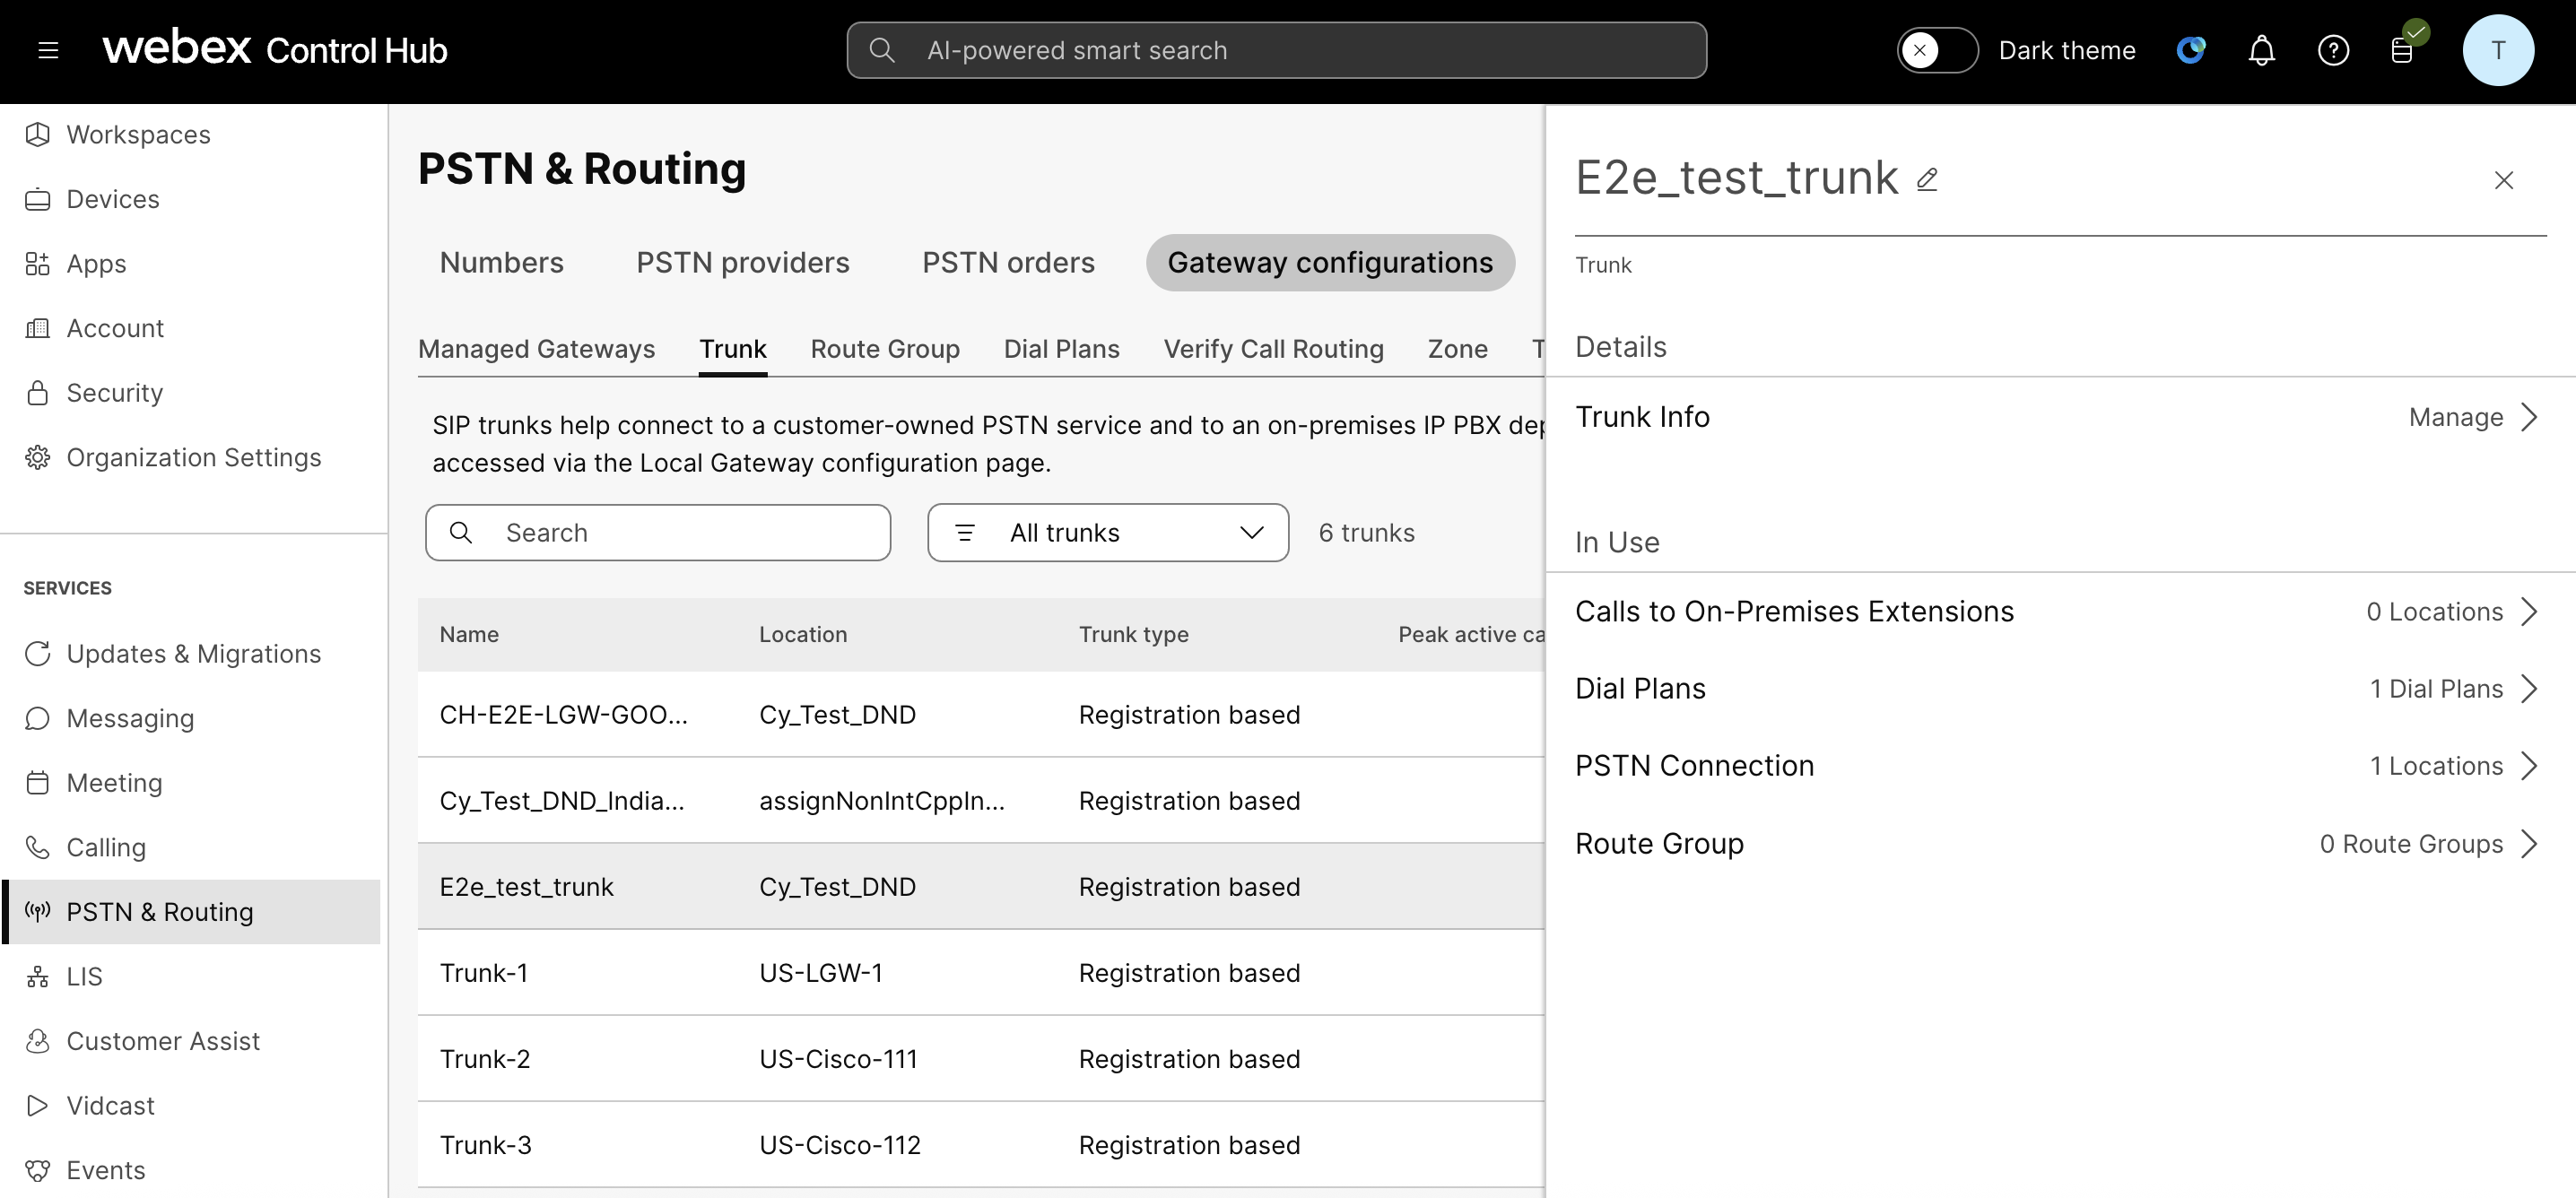
|
로컬 게이트웨이 구성을 업데이트하면 서비스에 영향을 미치고 활성 통화에 영향을 미칠 수 있어요.
아래 예에서는 테넌트 201이 연결하는 Webex Calling 테넌트예요. 구성에 맞는 테넌트를 입력하세요.
#show running-config | s voice class tenant 201
voice class tenant 201
  registrar dns:lgw2.killarney.cisco.com scheme sips expires 240 refresh-ratio 50 tcp tls
  credentials number TRUNK_GROUP_24740_LGU username TRUNK_GROUP_29959_LGU password 6 K]W]ZP`PSZRKWE^WXXIPG\^_adSTbLMHV realm BroadWorks
  authentication username TRUNK_GROUP_29959_LGU password 7 xxxxxxxx realm BroadWorks
  authentication username TRUNK_GROUP_29959_LGU password 6 xxxxxxxx realm lgw2.killarney.cisco.com
  sip-server dns:lgw2.killarney.cisco.com
  connection-reuse
  session transport tcp tls
  url sips
  error-passthru
  bind control source-interface GigabitEthernet1
  bind media source-interface GigabitEthernet1
  no pass-thru content custom-sdp
  sip-profiles 201
  outbound-proxy dns:lgwrestest.killarney.cisco.com
| 1 |
로 시작하는 굵은 줄 이제 로컬 게이트웨이가 등록을 중단할 거예요Webex Calling. |
| 2 |
다음 명령을 Webex Calling 입력하여 로컬 게이트웨이가 등록되지 않았는지 확인하세요. |
| 3 |
컨트롤 허브에서 복사한 새 주소를 가져와서 위의 등록 기관 라인을 뒤에 추가하세요. 아래 예에서는 저희 OBP가 그랬어요 로컬 게이트웨이가 새 OBP에 등록될 거예요. |
| 4 |
다음 명령으로 등록이 성공했는지 확인해요. 아래와 비슷한 출력이 나와야 해요. |
다음에 뭘 해야 돼요?
위와 같은 단계를 따라 다른 로컬 게이트웨이를 업데이트하세요.
마이그레이션에 실패하면 이전 아웃바운드 프록시 주소를 다시 등록하기만 하면 돼요. 서비스를 롤백하고 복원하려면 아래 지침을 따르세요.
voice class tenant 201
  no registrar
  outbound-proxy dns:lgwrestest.killarney.cisco.com
  registrar dns:lgw2.killarney.cisco.com scheme sips expires 240 refresh-ratio 50 tcp tls
!
-
롤백해도 Control Hub 구성에 새 아웃바운드 프록시 주소가 계속 표시돼요. 이건 예상된 행동이에요. 서비스는 이전 아웃바운드 프록시 주소로 계속 작동해요.
-
Control Hub 로컬 게이트웨이 마이그레이션 섹션의 2단계를 제대로 따랐는지, 새 아웃바운드 프록시에 대한 액세스를 차단하는 방화벽이 없는지 확인하세요.
-
이 문제를 해결할 수 없으면 Cisco Webex Calling지원팀에 문의하세요.
마이그레이션 후 서비스가 정상적으로 운영되는지 확인하는 것이 중요해요. 마이그레이션 완료한 후에 서비스를 테스트해 보세요. Webex Calling기기에서 전화번호로 전화를 걸거나 함께 Webex Calling 사용되는 SBC에 전화를 걸어 서비스를 테스트할 수 있어요.


