
Dziękujemy za opinię.
 Opinia?
Webex CallingObecnie obsługuje dwie wersje Local Gateway:
-
Brama lokalna
-
Lokalna brama dla Webex dla rządu
-
Zanim zaczniesz, zapoznaj się z wymaganiami dotyczącymi publicznej przełączanej sieci telefonicznej (PSTN) i lokalnej bramy (LGW). Webex Calling Aby uzyskać więcej informacji, zobacz Cisco Preferred Architecture. Webex Calling
-
W tym artykule zakłada się, że istnieje dedykowana platforma Local Gateway bez istniejącej konfiguracji głosowej. Jeśli zmodyfikujesz istniejącą bramę PSTN lub wdrożenie CUBE Enterprise, aby była używana jako funkcja Brama lokalnaWebex Calling, należy zwrócić szczególną uwagę na konfigurację. Upewnij się, że nie przerywasz istniejących przepływów połączeń i funkcji z powodu wprowadzonych zmian.
Procedury zawierają łącza do dokumentacji odniesienia poleceń, w której można dowiedzieć się więcej o poszczególnych opcjach poleceń. Wszystkie łącza odniesienia do poleceń przechodzą do referencji poleceń Webex Man aged Gateways, chyba że zaznaczono inaczej (w takim przypadku łącza poleceń przechodzą do Odniesi enia polec eń Cisco IOS głosowych). Dostęp do wszystkich tych przewodników można uzyskać pod adresem Referencje Cisco Unified Border Element poleceń.
Aby uzyskać informacje na temat obsługiwanych SBC innych firm, zapoznaj się z odpowiednią dokumentacją referencyjną produktu.
Istnieją dwie opcje, aby skonfigurować bramę lokalną dla twojego Webex Calling bagażnika:
-
Trunk oparty na rejestracji
-
Trunk oparty na certyfikatach
Skorzystaj z przepływu zadań w ramach Brama lokalna opar ta na rejestracji lub Brama lokalna opar ta na certyfikatach, aby skonfigurować bramę lokal ną dla systemu magistralnego. Webex Calling
Aby uzyskać więcej informacji na temat różnych typów magistrali, zobacz Rozpoczęcie korzystania z usługi Local Gateway. Wykonaj następujące czynności w samej bramie lokalnej, korzystając z interfejsu wiersza polecenia (CLI). Używamy protokołu inicjacji sesji (SIP) i transportu Transport Layer Security (TLS) do zabezpieczenia magistrali oraz Secure Real Time Protocol (SRTP) w celu zabezpieczenia nośników między lokal ną bramą a. Webex Calling
-
Wybierz CUBE jako bramę lokalną. Webex for Government nie obsługuje obecnie żadnych kontrolerów granicznych sesji (SBC) osób trzecich. Aby przejrzeć najnowszą listę, zobacz Rozpo częcie korzystania z usługi Local Gateway.
- Zainstaluj Cisco IOS XE Dublin 17.12.1a lub nowsze wersje dla wszystkich Webex for Government Local Gateways.
-
Aby zapoznać się z listą głównych organów certyfikacji (CA), które Webex wspiera rząd, zobacz Urzędy certyfikatów głównych dla Webex for Government.
-
Aby uzyskać szczegółowe informacje na temat zewnętrznych zakresów portów dla bramy lokalnej w Webex for Government, zobacz Wymagania sieciowe dla. Webex for Government (FedRAMP)
Local Gateway for Webex for Government nie obsługuje następujących opcji:
-
Stun/Ice-Lite do optymalizacji ścieżki multimediów
-
Faks (T.38)
Aby skonfigurować bramę lokalną dla swojego Webex Calling bagażnika w Webex for Government, użyj następującej opcji:
-
Trunk oparty na certyfikatach
Użyj przepływu zadań w ramach Brama lokalna oparta na certyfikatach, aby skonfigurować bram ę lokalną dla systemu Webex Calling magistralnego. Aby uzyskać więcej informacji na temat konfigurowania bramy lokalnej opartej na certyfikatach, zobacz Kon figurowanie magistrali opartej na Webex Calling certyfikatach.
Konieczne jest skonfigurowanie szyfrów GCM zgodnych z FIPS w celu obsługi lokalnej bramy dla Webex for Government. Jeśli nie, konfiguracja połączenia nie powiedzie się. Aby uzyskać szczegółowe informacje na temat konfiguracji, zobacz Konfigurowanie systemu magistrali Webex Calling opartego na certyfikatach.
Webex for Government nie obsługuje lokalnej bramy opartej na rejestracji.
W tej sekcji opisanoWebex Calling, jak skonfigurować Cisco Unified Border Element (CUBE) jako bramę lokalną przy użyciu rejestrującego magistrali SIP. Pierwsza część tego dokumentu ilustruje, jak skonfigurować prostą bramę PSTN. W takim przypadku wszystkie połączenia z PSTN są kierowane do PSTN, Webex Calling a wszystkie połączenia z nich Webex Calling są kierowane do PSTN. Poniższy obraz podkreśla to rozwiązanie i konfigurację routingu połączeń wysokiego poziomu, która będzie przestrzegana.
W tym projekcie stosowane są następujące główne konfiguracje:
-
najemcy klasy głosowej: S łuży do tworzenia konfiguracji specyficznych dla magistrali.
-
uri klasy głosowej: S łuży do klasyfikowania wiadomości SIP do wyboru przychodzącego dial-peer.
-
przychodzący dial-peer: Zapew nia leczenie przychodzących wiadomości SIP i określa trasę wychodzącą za pomocą grupy dial-peer.
-
grupa dial-peer: Defini uje wychodzące dial-peer używane do dalszego routingu połączeń.
-
wychodzący dial-peer: Zapew nia leczenie wychodzących wiadomości SIP i kieruje je do wymaganego celu.
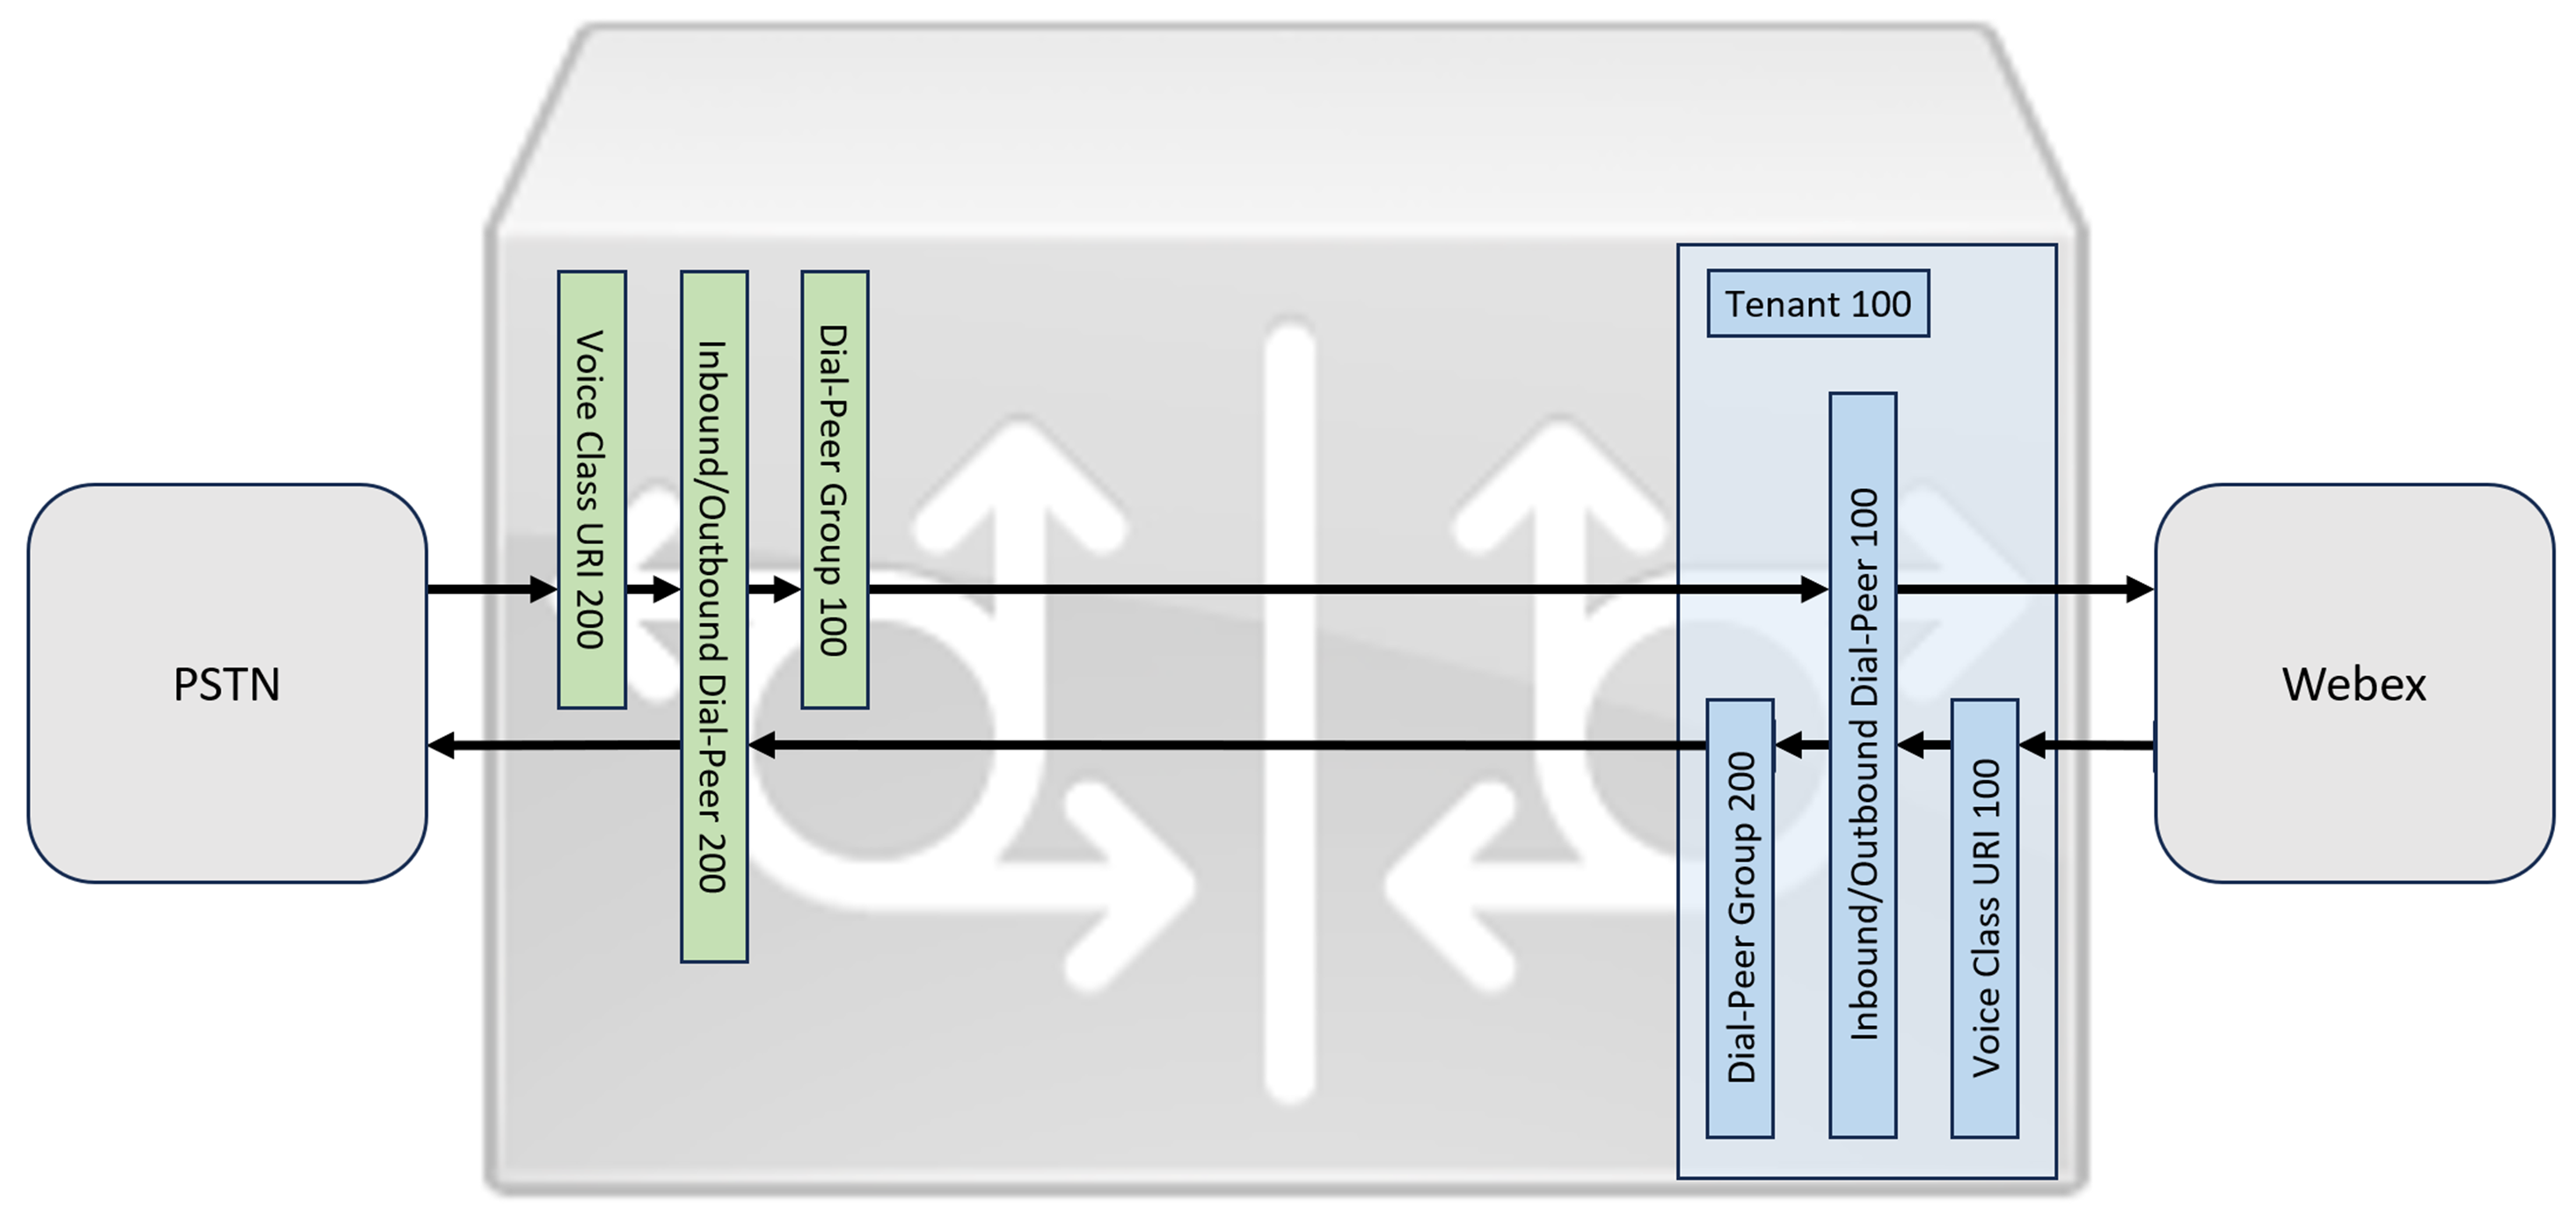
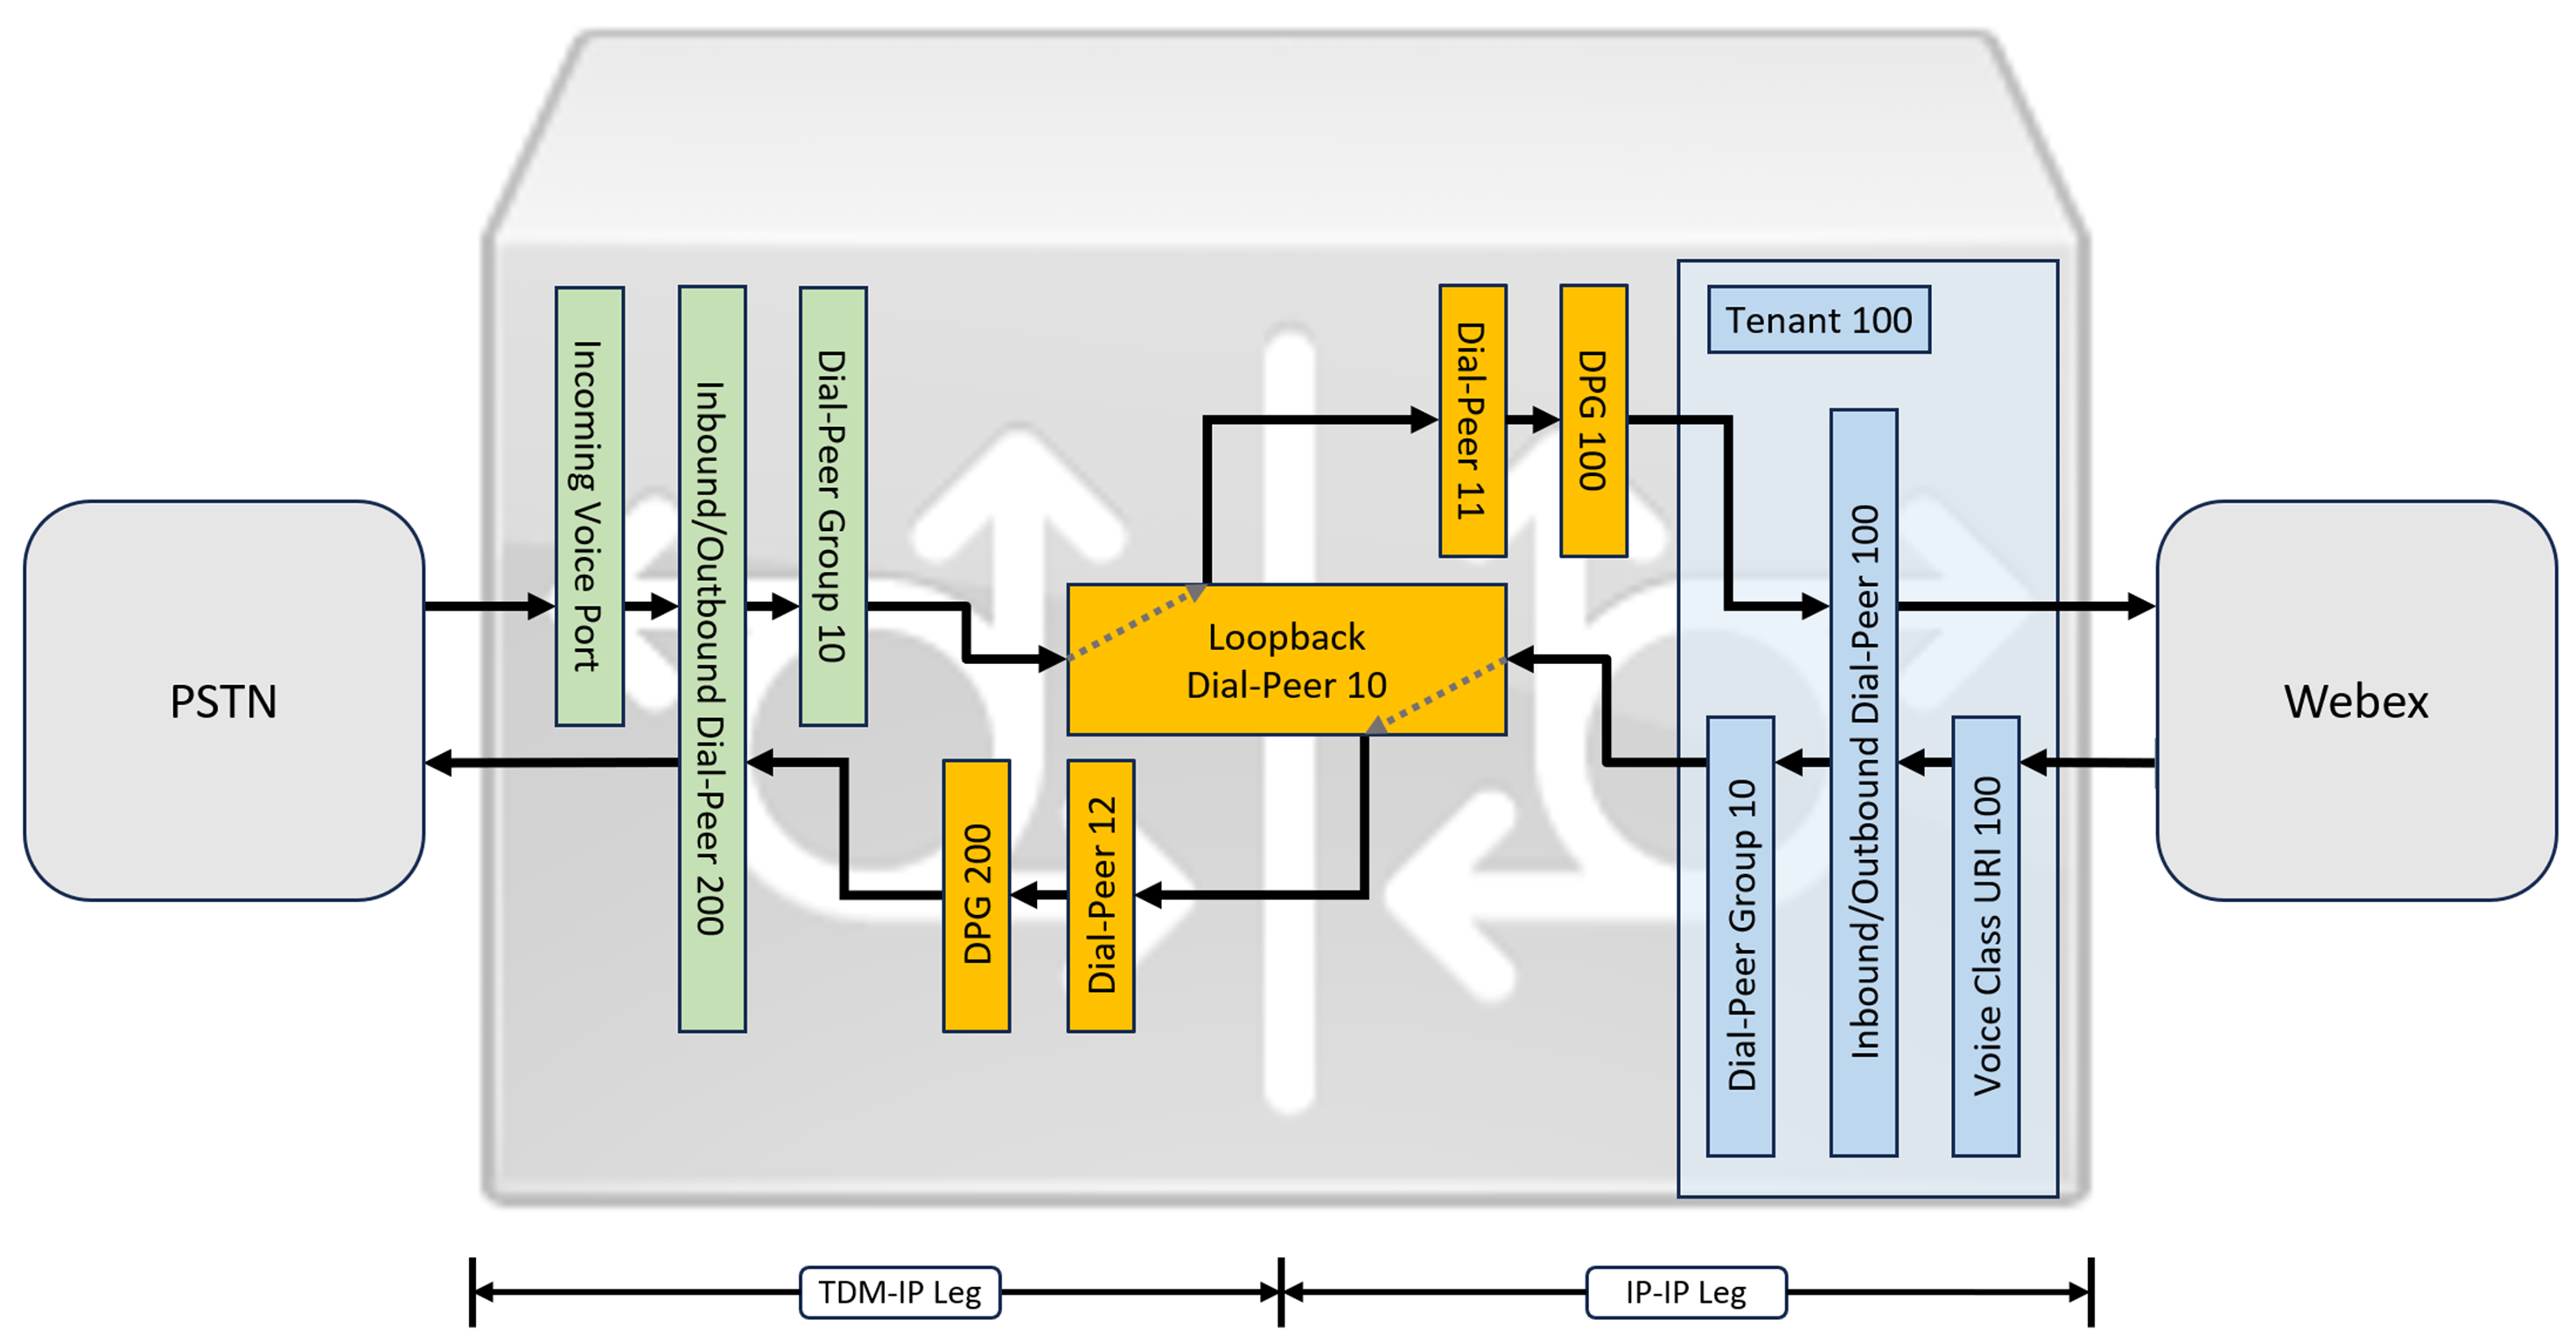
W celu optymalizacji Webex Calling mediów za pomocą obwodów ISDN Interactive Connectivity Establishment (ICE) i TDM (Time Division Multiplexing) konieczne jest użycie dwuetapowego procesu routingu połączeń.
Podczas gdy protokoły IP i SIP stały się domyślnymi protokołami dla linii PSTN, obwody TDM (Time Division Multiplexing) ISDN pozostają powszechne i są w pełni obsługiwane przez. Webex Calling Aby włączyć optymalizację mediów dla tych przepływów połączeń TDM-IP, należy użyć Interactive Connectivity Establishment (ICE), który umożliwia punktom końcowym negocjowanie bezpośrednich ścieżek mediów.
Osiągnięcie tej optymalizacji wymaga dwuetapowego procesu routingu połączeń. Podejście to modyfik uje standardową konfigurację routingu, wprowadzając zestaw wewnętrznych pętli zwrotnych dial-peer między pniami Webex Calling i PSTN, jak pokazano na poniższym obrazku.
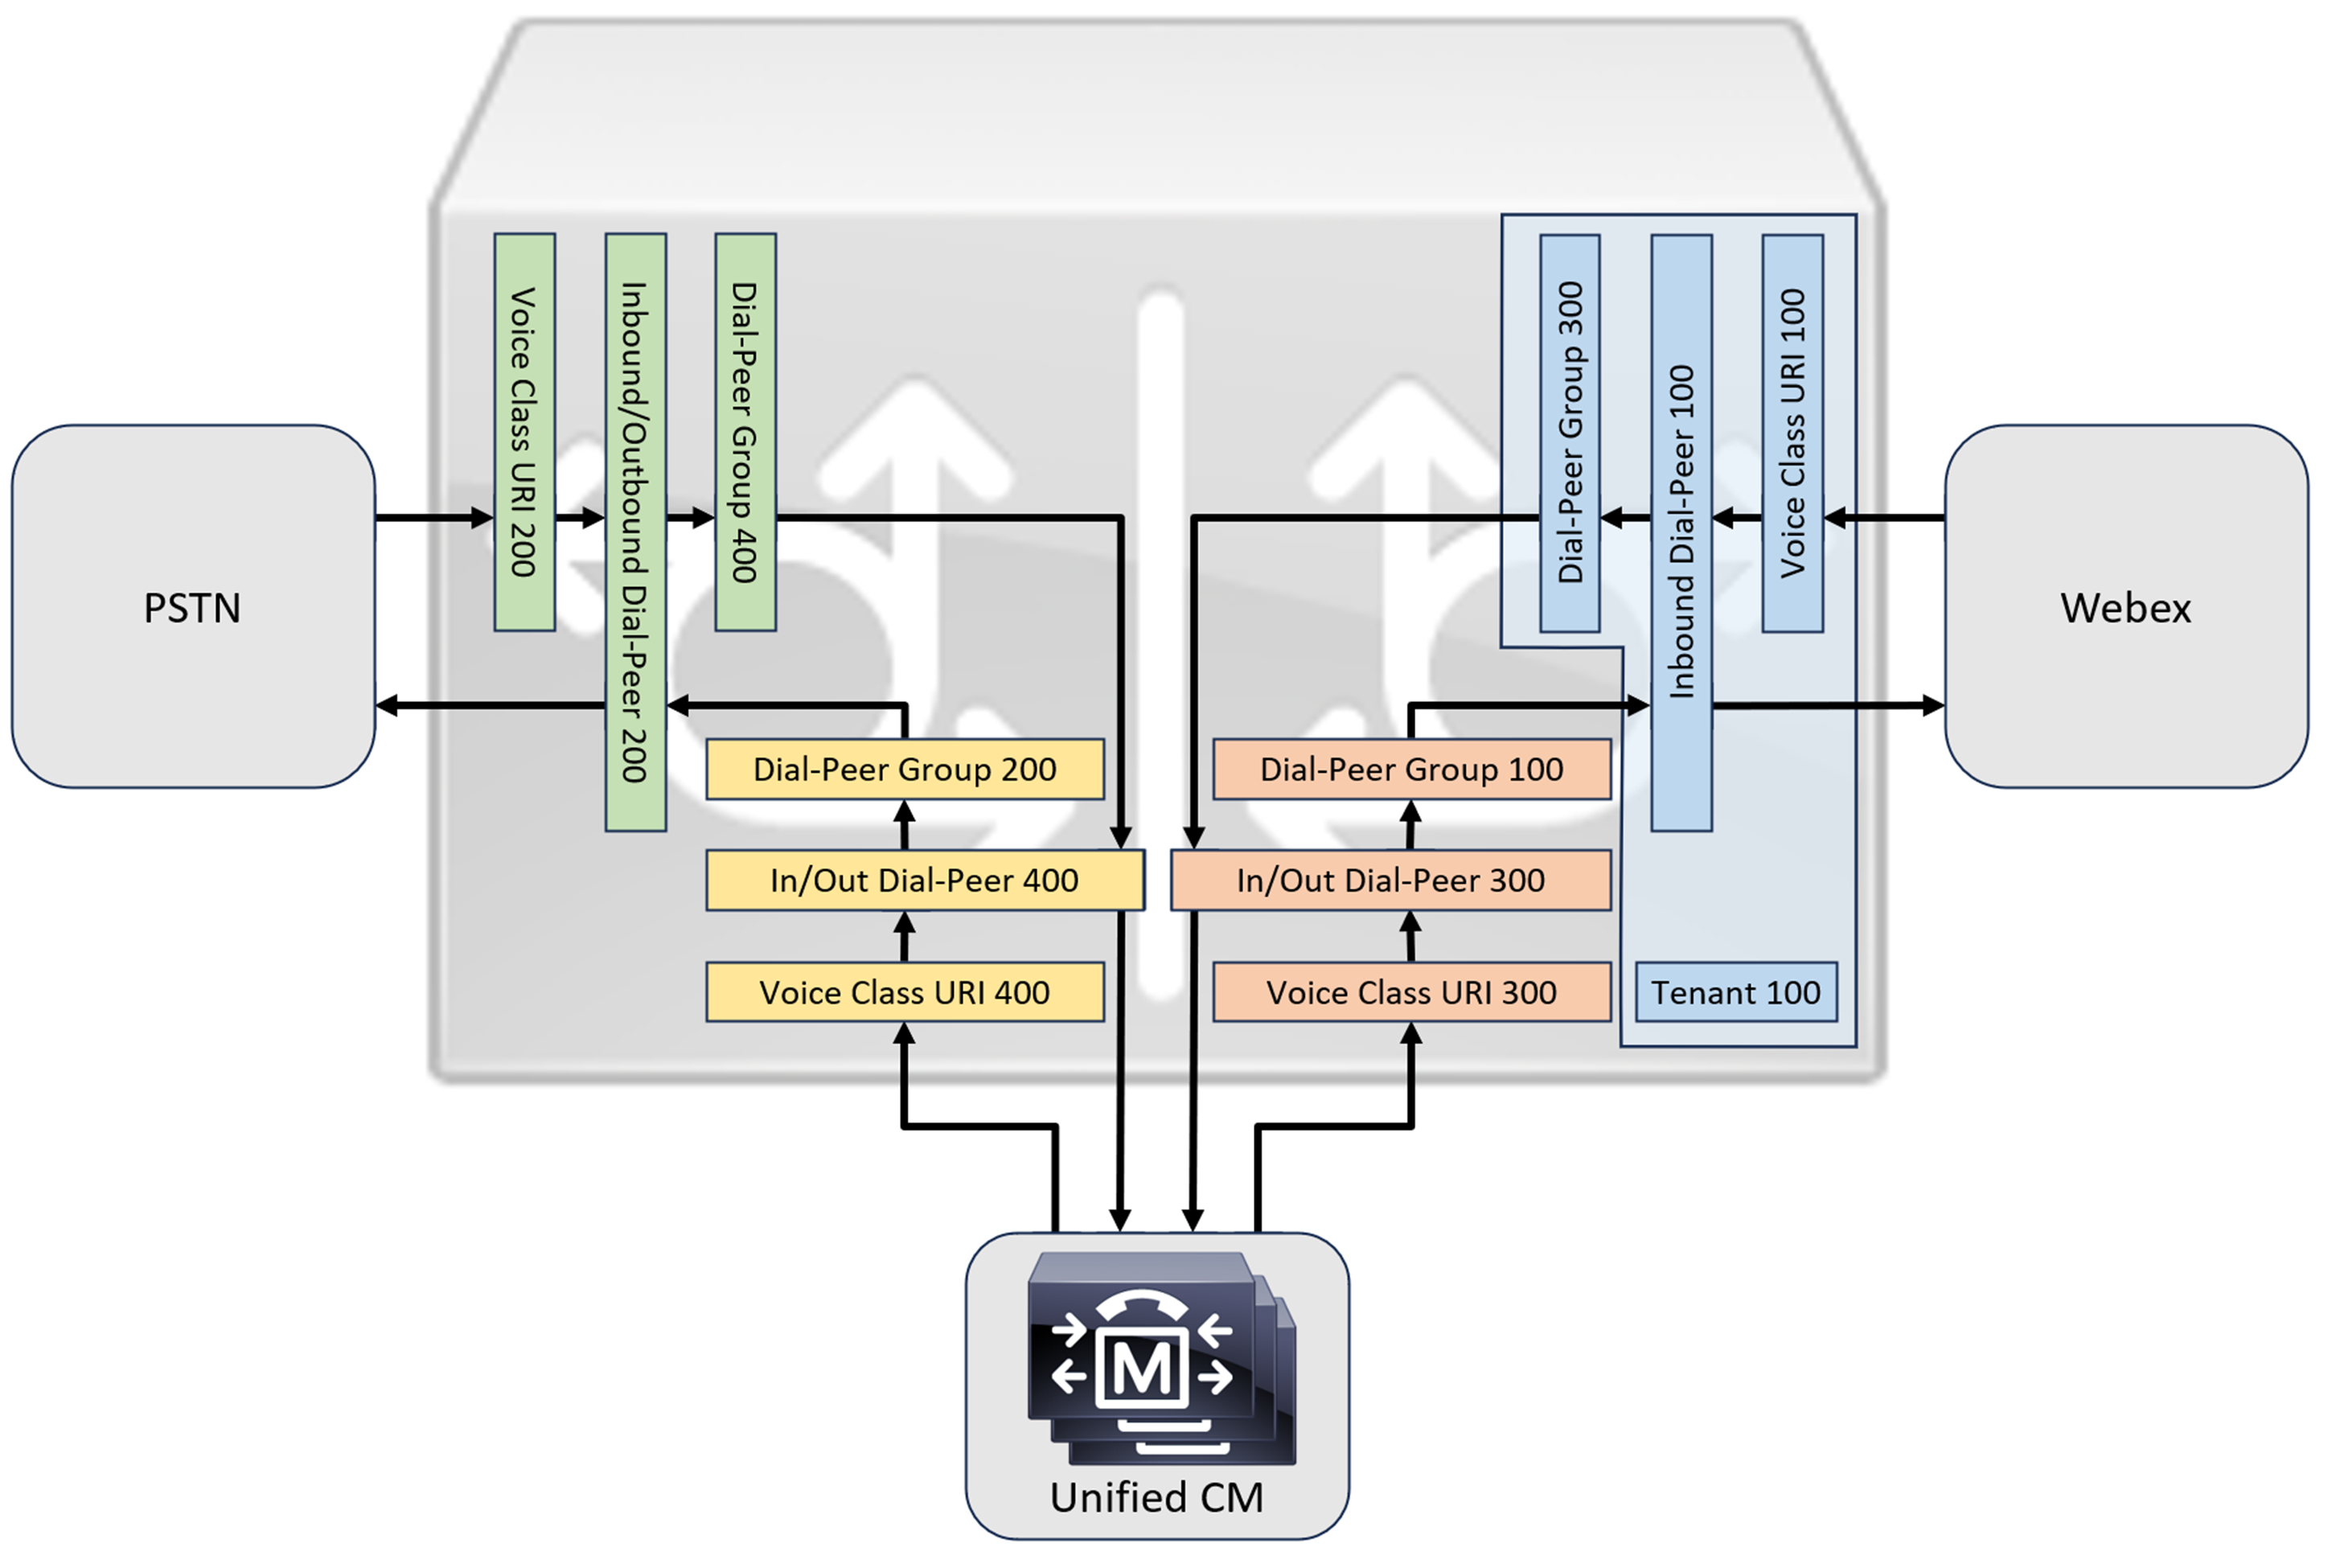
Podczas łączenia Cisco Unified Communications Manager rozwiązania lokalnego zWebex Calling, można użyć prostej konfiguracji bramy PSTN jako podstawy do budowania rozwiązania przedstawionego na poniższym schemacie. W takim przypadku Unified Communications Manager zapewnia scentralizowane routing i leczenie wszystkich PSTN i połączeń. Webex Calling
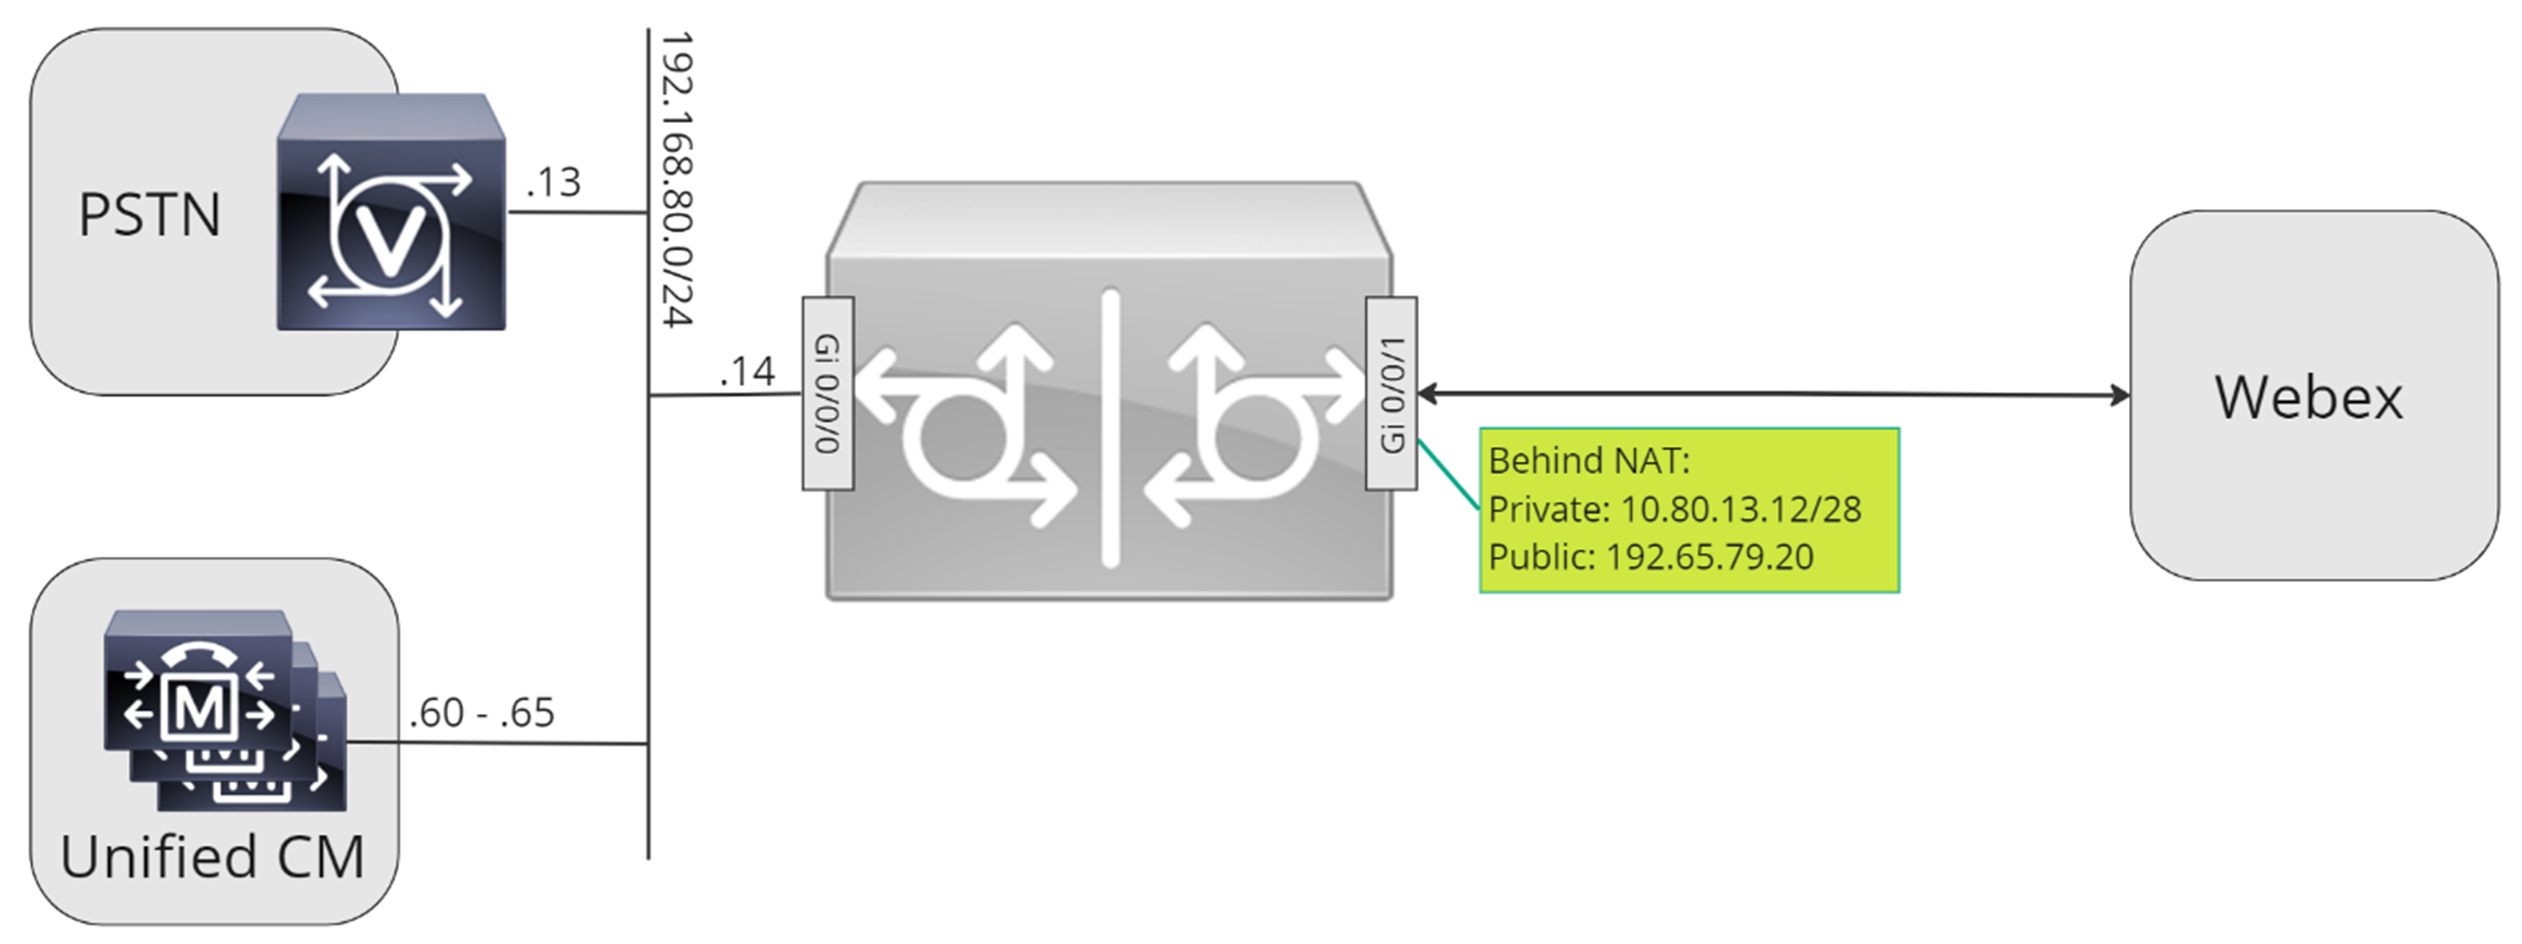
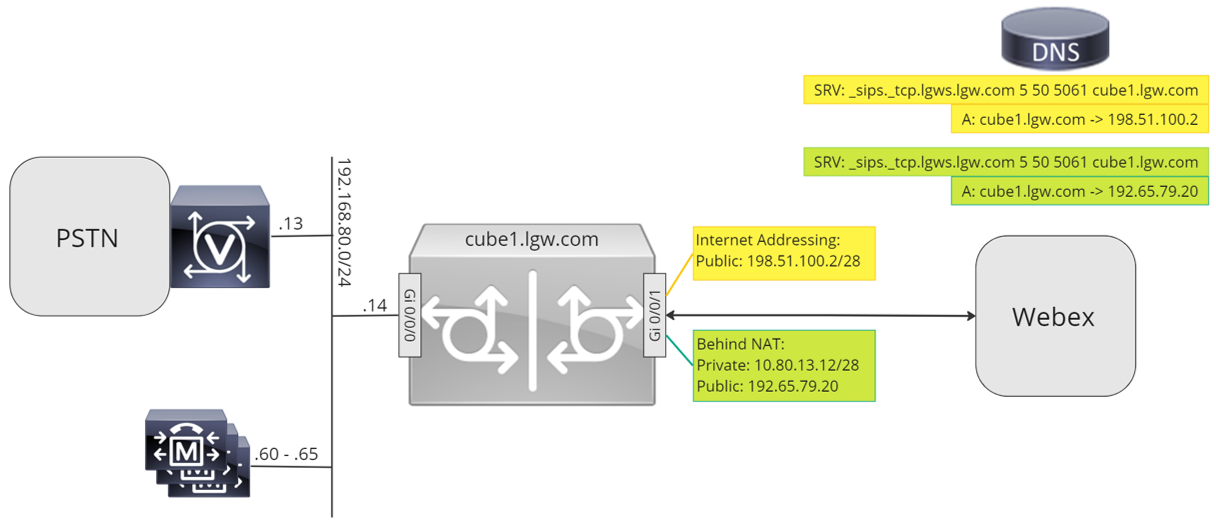
W tym dokumencie używane są nazwy hostów, adresy IP i interfejsy zilustrowane na poniższym obrazku.
Skorzystaj z wskazówek dotyczących konfiguracji w pozostałej części tego dokumentu, aby zakończyć konfigurację usługi Local Gateway w następujący sposób:
-
Krok 1: Skonfiguruj łączność bazową routera i zabezpieczenia
-
Krok 2: Skonfiguruj Trun Webex Calling k
W zależności od wymaganej architektury wykonaj następujące czynności:
-
Krok 3: Skonfiguruj bramę lokalną za pomocą magistrali SIP PSTN
-
Krok 4: Skonfiguruj bramę lokalną z istniejącym Unified CM środowiskiem
Lub:
-
Krok 3: Skonfiguruj bramę lokalną za pomocą magistrali TDM PSTN
Konfiguracja linii bazowej
Pierwszym krokiem w przygotowaniu routera Cisco jako lokalnej bramy Webex Calling jest zbudowanie podstawowej konfiguracji, która zabezpiecza Twoją platformę i ustanawia łączność.
-
Wszystkie wdrożenia usługi Local Gateway oparte na rejestracji wymagają wersji Cisco IOS XE 17.6.1a lub nowszej. Cisco IOSZalecane jest 17.12.2 lub nowsze. Aby zapoznać się z zalecanymi wersjami, zobacz stronę Cisco Software Research. Wyszukaj platformę i wybierz jedną z suger owanych wersji.
-
Routery serii ISR4000 muszą być skonfigurowane z licencjami na technologię Unified Communications i Security.
-
Routery z serii Catalyst Edge 8000 wyposażone w karty głosowe lub DSP wymagają licencji DNA Ad vantage. Routery bez kart głosowych lub DSP wymagają minimum licencji DNA Essentials.
-
-
Zbuduj podstawową konfigurację platformy zgodną z zasadami biznesowymi. W szczególności skonfiguruj i zweryfikuj następujące elementy:
-
NTP
-
ACL
-
Uwierzytelnianie użytkownika i zdalny dostęp
-
DNS
-
Routing IP
-
Adresy IP
-
-
Sieć w kierunku Webex Calling musi używać adresu IPv4.
-
Prześlij pakiet certyfikacji głównej firmy Cisco do lokalnej bramy.
Podczas konfigurowania strony najemcy do łączenia sięWebex Calling, obsługiwane są tylko adresy oparte na SRV.
Konfiguracja
| 1 |
Upewnij się, że przypisujesz prawidłowe adresy IP do dowolnych interfejsów warstwy 3, na przykład:
|
| 2 |
Chroń dane uwierzytelniające rejestracji i STUN na routerze za pomocą szyfrowania symetrycznego. Skonfiguruj główny klucz szyfrowania i typ szyfrowania w następujący sposób:
|
| 3 |
Utwórz punkt zaufania PKI z symbolem zastępczym. Wymaga tego punktu zaufania do późniejszej konfiguracji protokołu TLS. W przypadku plików magistralnych opartych na rejestracji ten punkt zaufania nie wymaga certyfikatu - zgodnie z wymaganiami dla systemu magistralnego opartego na certyfikatach. |
| 4 |
Włącz wyłączność TLS1.2 i określ domyślny punkt zaufania za pomocą następujących poleceń konfiguracyjnych. Zaktualizuj parametry Transport, aby zapewnić niezawodne bezpieczne połączenie do rejestracji:
|
| 5 |
Zainstaluj pakiet certyfikacji głównej firmy Cisco, który zawiera certyfikat IDtrust Commercial Root CA1 używany przez. Webex Calling Użyj polecenia crypto pki trustpool import clean url, aby pobrać pakiet certyfikacji głównej z określonego adresu URL i wyczyścić bieżącą pulę zaufania CA, a następnie zainstaluj nowy pakiet certyfikatów: Jeśli chcesz użyć serwera proxy do dostępu do Internetu za pomocą protokołu HTTPS, dodaj następującą konfigurację przed zaimportowaniem pakietu certyfikacji: ip http klient proxy serwer proxy yourproxy.com port proxy 80 |
| 1 |
Utwórz plik magistrali PSTN oparty na rejestracji dla istniejącej lokalizacji w centrum sterowania . Zanotuj informacje o bagażniku, które są dostarczane po utworzeniu pnia. Szczegóły podświetlone na ilustracji są używane w krokach konfiguracji w tym przewodniku. Aby uzyskać więcej informacji, zobacz Konfigurowanie linii kolejowych, grup tras i planów wybierania dla Webex Calling. 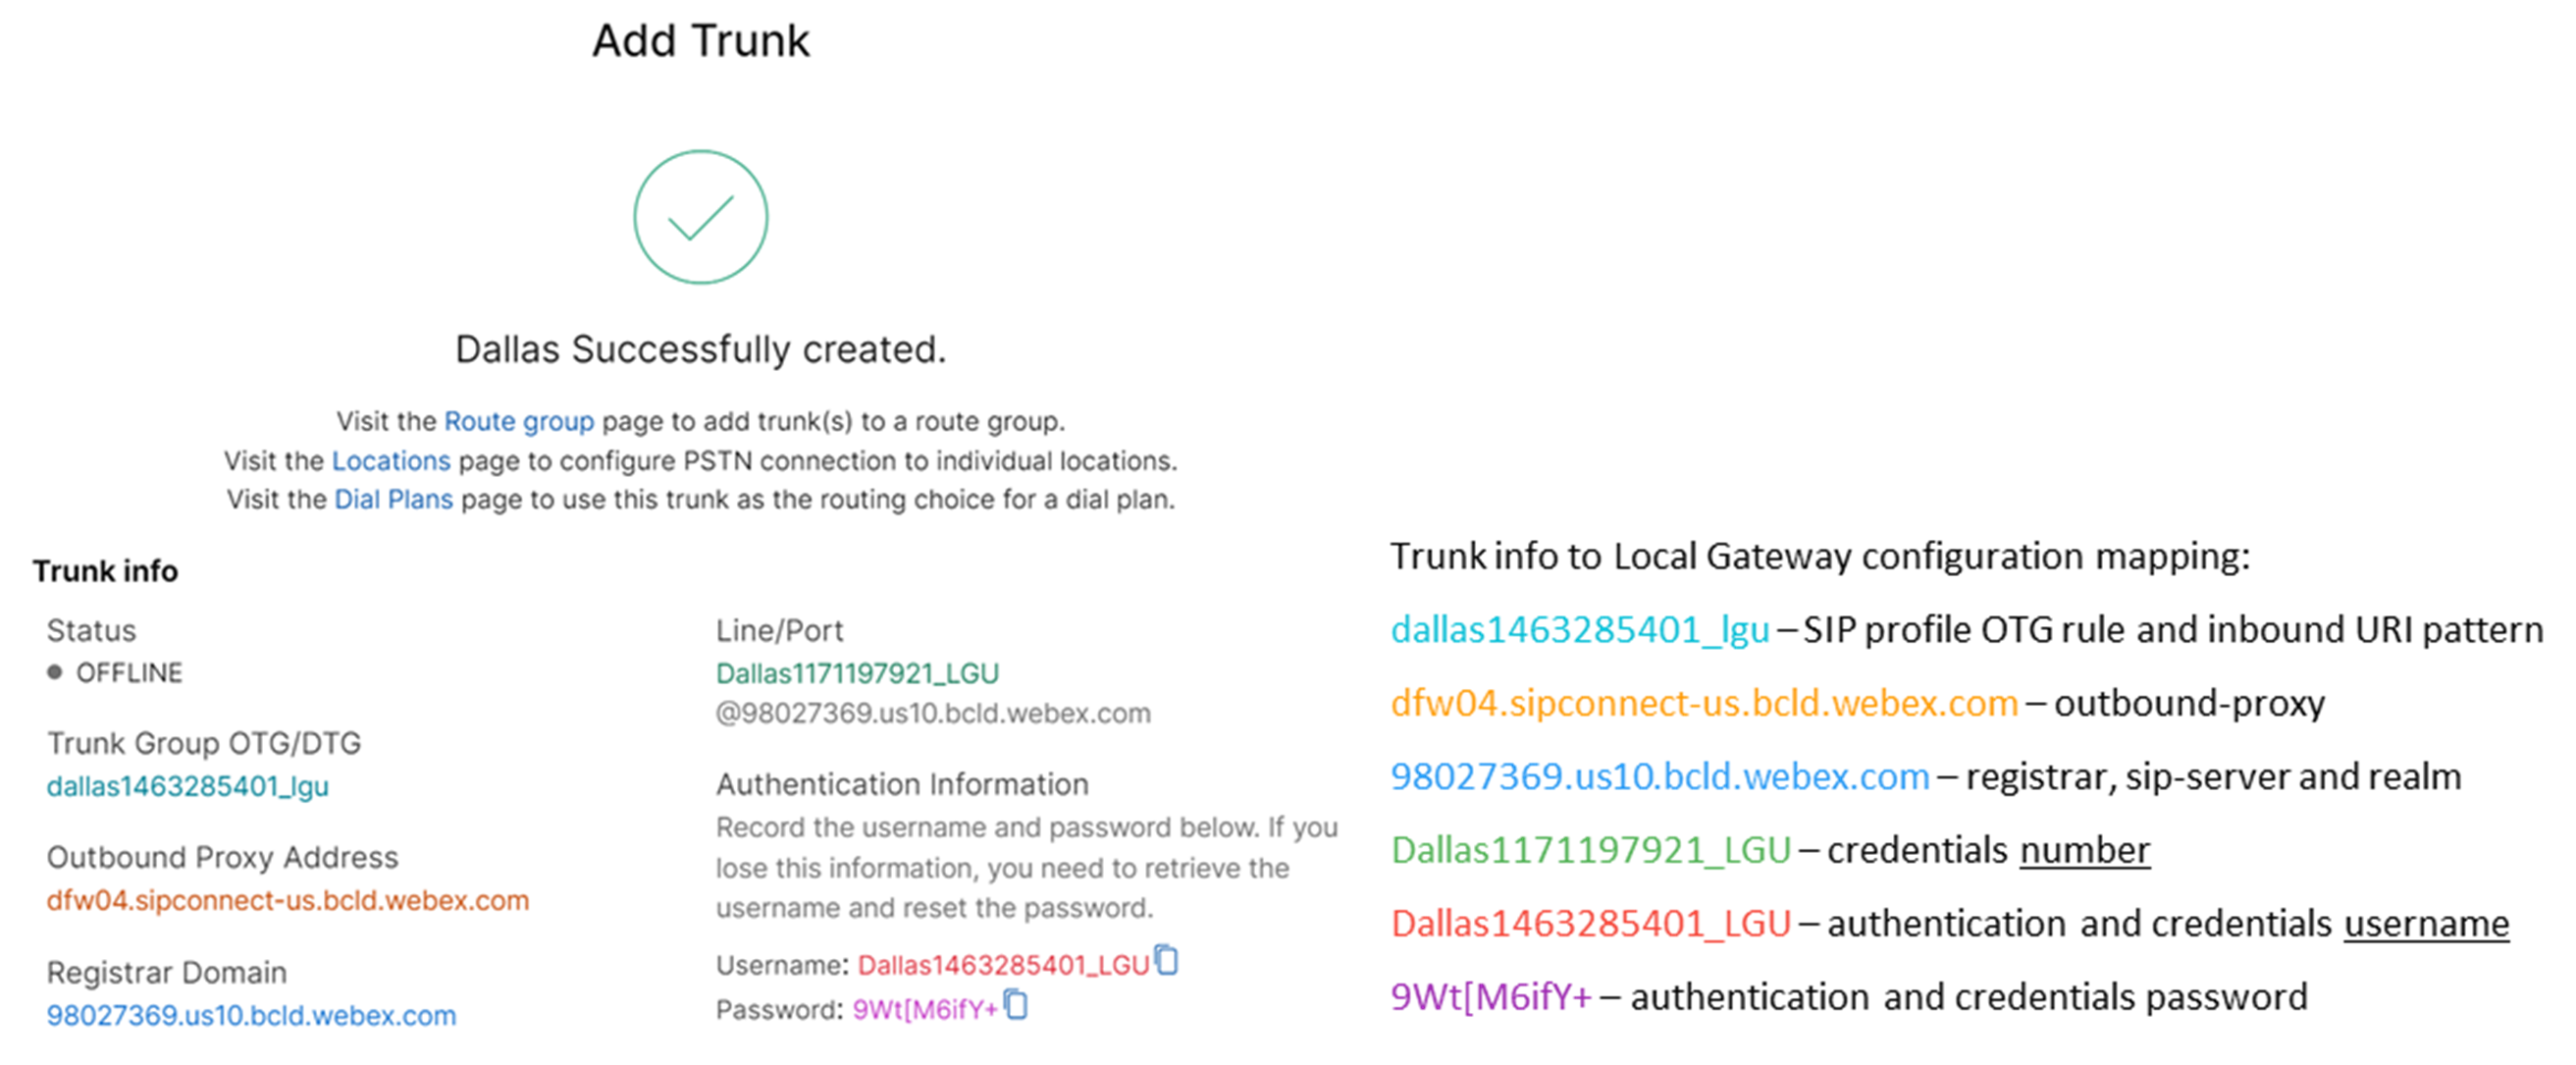
|
| 2 |
Wprowadź następujące polecenia, aby skonfigurować CUBE jako bram Webex Calling ę lokalną: Oto wyjaśnienie pól konfiguracji:
Włącza funkcje Cisco Unified Border Element (CUBE) na platformie. statystyki mediówUmożliwia monitorowanie multimediów w lokalnej bramce. statystyki masowe mediówUmożliwia płaszczyźnie sterującej badanie płaszczyzny danych pod kątem statystyk połączeń zbiorczych. Aby uzyskać więcej informacji na temat tych poleceń, zobacz Media. zezwalaj połączenia sip na sipWłącz podstawową funkcję agenta użytkownika CUBE SIP typu back-to-back. Aby uzyskać więcej informacji, zobacz Zez walanie na połączenia. Domyślnie transport faksem T.38 jest włączony. Aby uzyskać więcej informacji, zobacz protokół faksu t38 (usługa głosowa). Włącza STUN (Session Traversal of UDP przez NAT) na całym świecie.
Aby uzyskać więcej informacji, zobacz temat ID agenta ogłuszenia danych przepływu i ogłuszenia danych przepływu udostępnionych taj nych. asymetryczny ładunek pełnyKonfiguruje obsługę asymetrycznego obciążenia SIP zarówno dla DTMF , jak i dynamicznych kodeków. Aby uzyskać więcej informacji, zobacz Asymetryczny ładunek użyt kowy. wcześniejsza oferta wymuszonaZmus za lokalną bramkę do wysyłania informacji SDP w początkowej wiadomości INVITE zamiast czekać na potwierdzenie od sąsiedniego partnera. Aby uzyskać więcej informacji na temat tego polecenia, zobacz wczes na oferta. |
| 3 |
Skonfiguruj kodek klasy głosowej 100 umożliwiający kode ki G.711 tylko dla wszystkich trunków. To proste podejście jest odpowiednie dla większości wdrożeń. W razie potrzeby do listy można dodać dodatkowe typy kodeków obsługiwane zarówno przez systemy początkowe, jak i końcowe. Obsługiwane są bardziej złożone rozwiązania obejmujące transkodowanie za pomocą modułów DSP, ale nie zawarte w tym przewodniku. Oto wyjaśnienie pól konfiguracji: kodek klasy głosowej 100Słu ży do zezwalania tylko na preferowane kodeki dla połączeń magistralnych SIP. Aby uzyskać więcej informacji, z obacz Kodek klasy głoso wej. |
| 4 |
Skonfiguruj klasę głosu stun-use 100, aby włączyć ICE na bagażniku. Webex Calling Oto wyjaśnienie pól konfiguracji: ogłuszenie użycia ice liteSłuży do włączenia ICE-Lite dla wszystkich nawiązujących dial-peer, aby umożli Webex Calling wić optymalizację mediów, gdy tylko jest to możliwe . Aby uzyskać więcej informacji, zobacz temat Wy korzystanie ogłuszenia klasy głosowej i użycie ogłuszenia ice lite. Optymalizacja mediów jest negocjowana tam, gdzie to możliwe. Jeśli połączenie wymaga usług multimedialnych w chmurze, takich jak nagrywanie, nośnika nie można zoptymalizować. |
| 5 |
Skonfiguruj zasady szyfrowania multimediów dla ruchu Webex. Oto wyjaśnienie pól konfiguracji: klasa głosowa srtp-crypto 100Określa SHA1_80 jako jedyny pakiet szyfrów SRTP, który CUBE oferuje w SDP w ofercie i wiadomościach odpowiadających. Webex Callingtylko wspiera SHA1_80. Aby uzyskać więcej informacji, zobacz klasę głosową srtp-crypto. |
| 6 |
Skonfiguruj wzór umożliwiający identyfikację wywołań do magistrali usługi Local Gateway na podstawie jego docelowego parametru magistrali: Oto wyjaśnienie pól konfiguracji: Voice class uri 100 sipDefiniuje wzór dopasowany do przychodzącego zaproszenia SIP do przychodzącego dial-peer. Podczas wprowadzania tego wzoru należy użyć wartości DTG=, a następnie wartości Trunk OTG/DTG podanej w centrum sterowania podczas tworzenia pnia. Aby uzyskać więcej informacji, zobacz URI klasy głosowej. |
| 7 |
Skonfiguruj profil SIP 100, który będzie używany do modyfikowania wiadomości SIP przed ich wysłaniemWebex Calling.
Oto wyjaśnienie pól konfiguracji:
Dostawca usług PSTN w Stanach Zjednoczonych lub Kanadzie może zaoferować weryfikację identyfikatora dzwoniącego w przypadku połączeń spamowych i oszustw, z dodatkową konfiguracją wymienioną w artykule wskazaniu Spamu lub połączenia oszust wa. Webex Calling |
| 8 |
Skonfiguruj Webex Calling bagażnik: |
| 9 |
Aby skonfigurować urządzenia sieciowe, takie jak CUBE, i przekazywać nagłówki protokołu inicjacji sesji (SIP), których urządzenie nie przetwarza, użyj tych poleceń. Polecenia te umożliwiają urządzeniu przechodzenie przez nieobsługiwane nagłówki SIP, w tym nagłówki lokalizacji geograficznej i PIDF-LO (Presence Information Data Format - Location Object), w lokalnej bramie. Ta funkcja obsługuje usługi Nomadic E911, zapewniając prawidłowe przechowywanie i przekazywanie krytycznych informacji o lokalizacji. |
Po zdefiniowaniu najemcy 100 i skonfigurowaniu dial-peer SIP VoIP, brama inicjuje połączenie TLS w kierunku. Webex Calling W tym momencie SBC dostępu przedstawia swój certyfikat lokalnej bramce. Brama lokalna weryfikuje certyfikat Webex Calling dostępu SBC za pomocą pakietu głównego urzędu certyfikacji , który został zaktualizowany wcześniej. Jeśli certyfikat zostanie rozpoznany, między lokalną bramą a siecią S BC Webex Calling dostępu zostanie utworzona trwała sesja TLS. Bramka lokalna może następnie użyć tego bezpiecznego połączenia, aby zarejestrować się w SBC dostępu Webex. Gdy rejestracja jest zakwestionowana w celu uwierzytelnienia:
-
Nazwa użytkownika, hasło i paramet ry obszaru z konfiguracji poświadcz eń są używane w odpowiedzi.
-
Reguły modyfikacji w profilu sip 100 służą do konwersji adresu URL SIPS z powrotem na SIP.
Rejestracja kończy się pomyślnie po otrzymaniu 200 OK z dostępu SBC.

Po zbudowaniu łącza w górę Webex Calling użyj następującej konfiguracji, aby utworzyć niezaszyfrowany łącznik w kierunku dostawcy PSTN opartego na SIP:
Jeśli Twój Usługodawca oferuje bezpieczny łącznik PSTN, możesz zastosować podobną konfigurację, jak opisano powyżej dla bagażnika. Webex Calling CUBE obsługuje bezpieczne routing połączeń.
Jeśli używasz magistrali TDM/ISDN PSTN, przejdź do następnej sekcji Konfigurowanie bramy lokalnej z magistralą TDM PSTN.
| 1 |
Skonfiguruj następujący identyfikator URI klasy głosowej, aby identyfikować połączenia przychodzące z magistrali PSTN : Oto wyjaśnienie pól konfiguracji: klasa głosowa uri 200 sipDefiniuje wzór dopasowany do przychodzącego zaproszenia SIP do przychodzącego dial-peer. W prowadzając ten wzór, użyj adresu IP bramy IP PSTN. Aby uzyskać więcej informacji, zobacz URI klasy głosowej. |
| 2 |
Skonfiguruj następujący adres IP PSTN dial-peer: Oto wyjaśnienie pól konfiguracji: Defini uje dial-peer VoIP ze znacznikiem 200 i zawiera znaczący opis ułatwiający zarządzanie i rozwiązy wanie problemów. Aby uzyskać więcej informacji, zobacz temat Vo ice dial-peer . wzorzec docelowy BAD.BADPodczas kierowania połączeń wychodzących przy użyciu przychodzącej grupy dial-peer wymagany jest fikcyjny wzór docelowy. W tym przypadku można zastosować dowolny prawidłowy wzór docelowy. Aby uzyskać więcej informacji, zobacz wzór docelowy (interfejs). protokół sesji sipv2Określa, że ten dial-peer obsługuje nogi wywołania SIP. Aby uzyskać więcej informacji, zobacz sek cję Protokół sesji (dial peer). cel sesji ipv4: 192.168.80.13Określa adres docelowy połączeń wysyłanych do dostawcy PSTN. Może to być adres IP lub nazwa hosta DNS. Aby uzyskać więcej informacji, zobacz temat Cel sesji ( peer wybierania VoIP). przychodzące uri przez 200Określa klasę głosu używaną do dopasowy wania połączeń przychodzących do tego dialera za pomocą identyfikatora URI nagłówka INVITE VIA. Aby uzyskać więcej informacji, zobacz adres URL przychodzący.
Voice class sip asserted-id pai
(Opcjonalnie) Włącz a przetwarzanie nagłówka P-Asserted-Identity i steruje tym, jak jest on używany w magistrali PSTN. Jeśli to polecenie jest używane, tożsamość strony wywołującej podana z przychodzącego dialera jest używana dla nagłówków wychodzących z i P-Asserted-Identity. Jeśli to polecenie nie zostanie użyte, tożsamość strony wywołującej podana z przychodzącego dialera jest używana dla nagłówków wychodzących z i identyfikatora partii zdalnej. Aby uzyskać więcej informacji, zobacz Voice-class sip asserted-id.
interfejs źródłowy sterowania wiązania Gigabite
Thernet0/0/0
Konfigur uje interfejs źródłowy i powiązany adres IP dla wiadomości wysyłanych do PSTN. Aby uzyskać więcej informacji, zobacz wiązanie. interfejs źródłowy nośnika wiązania Gigab iteThernet0/0/0Konfigur uje interfejs źródłowy i powiązany adres IP dla nośników wysyłanych do PSTN. Aby uzyskać więcej informacji, zobacz wiązanie. kodek głosowy 100Konfiguruje dial-peer, aby używał wspólnej listy filtrów kodeków 100. Aby uzyskać więcej informacji, zobacz Ko dek klasy głosowej . DTMF przekaźnik rtp-nteDefiniuje RTP-NTE (RFC2833) jako zdolność DTMF oczekiwaną na oddziale wywoławczym. Aby uzyskać więcej informacji, zobacz DTMF Relay (Voice over IP). no whatWyłącza wykrywanie aktywności głosowej. Aby uzyskać więcej informacji, zobacz vad (dial peer). |
| 3 |
Jeśli brama lokalna jest konfigurowana tak, aby kierowała tylko połączenia pomiędzy PSTN Webex Calling a PSTN, dodaj następującą konfigurację routingu połączeń. Jeśli konfigurujesz bramę lokalną za pomocą platformy Unified Communications Manager, przej dź do następnej sekcji. |
Po zbudowaniu łączaWebex Calling, użyj poniższej konfiguracji, aby utworzyć łącz nik TDM dla usługi PSTN z routingiem połączeń zwrotnych, aby umożliwić optymalizację multimediów na linii połączeń Webex.
Jeśli nie jest wymagana optymalizacja nośników IP, wykonaj kroki konfiguracji dla magistrali SIP PSTN. Użyj portu głosowego i dial-peer POTS (jak pokazano w krokach 2 i 3) zamiast dial-peer PSTN VoIP.
| 1 |
Konfiguracja zwrotnego dial-peer wykorzystuje grupy dial-peer i tagi routingu połączeń, aby zapewnić prawidłowe przechodzenie połączeń między Webex a PSTN, bez tworzenia pętli routingu połączeń. Skonfiguruj następujące reguły tłumaczenia, które będą używane do dodawania i usuwania tag ów routingu połączeń: Oto wyjaśnienie pól konfiguracji: reguła tłumaczenia głosowegoUżywa wyrażeń regularnych zdefiniowanych w regułach do dodawania lub usuwania znaczników routingu połączeń. Cyfry nadmiernie dekadowe („A”) służą do zwiększenia przejrzystości rozwiązywania problemów. W tej konfiguracji znacznik dodany przez translation-profile 100 służy do kierowania wywołaniami w Webex Calling kierunku PSTN za pośrednictwem pętli zwrotnej. Podobnie znacznik dodany przez translation-profile 200 służy do kierowania połączeniami z PSTN w kierunku. Webex Calling Profile translacji 11 i 12 usuwają te tagi przed dostarczeniem połączeń odpowiednio do kanałów Webex i PSTN. Ten przykład zakłada, że wywołane liczby z Webex Calling są prezentowane w formacie +E.164. Reguła 100 usuwa wiodący +, aby zachować prawidłowy numer wywołany. Reguła 12 dodaje następnie krajową lub międzynarodową cyfrę routingu podczas usuwania znacznika. Użyj cyfr , które pasują do lokalnego krajowego planu wybierania numerów ISDN. Jeśli Webex Calling prezentuje liczby w formacie krajowym, należy dostosować reguły 100 i 12, aby po prostu dodać i usunąć odpowiednio znacznik routingu. Aby uzyskać więcej informacji, zobacz profil tłumaczenia głosowego i reguła tłumaczenia głoso wego. |
| 2 |
Skonfiguruj porty interfejsu głosowego TDM zgodnie z wymaganiami typu magistrali i używanego protokołu. Aby uzyskać więcej informacji, zobacz Konfigurowanie ISDN PRI. Na przykład podstawowa konfiguracja interfejsu ISDN Primary Rate zainstalowanego w gnieździe NIM 2 urządzenia może obejmować następujące elementy: |
| 3 |
Skonfiguruj następujący dial-peer TDM PSTN: Oto wyjaśnienie pól konfiguracji: Defini uje dial-peer VoIP ze znacznikiem 200 i zawiera znaczący opis ułatwiający zarządzanie i rozwiązywanie problemów. Aby uzyskać więcej informacji, zobacz temat Vo ice dial-peer. wzorzec docelowy BAD.BADPodczas kierowania połączeń wychodzących przy użyciu przychodzącej grupy dial-peer wymagany jest fikcyjny wzór docelowy. W tym przypadku można zastosować dowolny prawidłowy wzór docelowy. Aby uzyskać więcej informacji, zobacz wzór docelowy (interfejs). profil tłumaczenia przychodzący 200Przypis uje profil tłumaczenia, który doda tag routingu połączeń do przychodzącego numeru wywołanego. bezpośrednie wybieranie do wewnątrzKieruje połączenie bez podawania dodatkowego sygna łu wybierania. Aby uzyskać więcej informacji, zobacz Bezpośrednie wybier anie do wewnątrz. port 0/2/ 0:15Fizyczny port głosowy powiązany z tym dial-peer. |
| 4 |
Aby umożliwić optymalizację mediów ścieżek IP dla bram lokalnych z przepływem połączeń TDM-IP, można zmodyfikować routing połączeń, wprowadzając zestaw wewnętrznych pętli zwrotnych dial-peer między trunkami i PSTN. Webex Calling Skonfiguruj następujące elementy wybierania zwrotnego typu „Loop-back”. W takim przypadku wszystkie połączenia przychodzące będą początkowo kierowane do dial-peer 10, a stamtąd do dial-peer 11 lub 12 w oparciu o zastosowany znacznik routingu. Po usunięciu znacznika routingu połączenia zostaną przekierowane do trynku wychodzącego przy użyciu grup dial-peer. Oto wyjaśnienie pól konfiguracji: Definiuje dial-peer VoIP i zawiera znaczący opis ułatwiający zarządzanie i rozwiązywanie problemów. Aby uzyskać więcej informacji, zobacz temat Vo ice dial-peer. profil tłumaczenia przychodzący 11Stosuje profil translacji zdefiniowany wcześniej, aby usunąć znacznik routingu połączeń przed przejściem do wychodzącego magistrali. wzorzec docelowy BAD.BADPodczas kierowania połączeń wychodzących przy użyciu przychodzącej grupy dial-peer wymagany jest fikcyjny wzór docelowy. Aby uzyskać więcej informacji, zobacz wzór docelowy (interfejs). protokół sesji sipv2Określa, że ten dial-peer obsługuje nogi wywołania SIP. Aby uzyskać więcej informacji, zobacz sek cję Protokół sesji (dial peer). cel sesji ipv4: 192.168.80.14Okreś la adres interfejsu lokalnego routera jako cel wywołania do cofania pętli. Aby uzyskać więcej informacji, zobacz temat Cel sesji (Voip dial peer). interfejs źródłowy sterowania wiązania Gigabite Thernet0/0/0Konfiguruje interfejs źródłowy i powiązany adres IP dla wiadomości wysyłanych przez pętlę zwrotną. Aby uzyskać więcej informacji, zobacz wiązanie. interfejs źródłowy nośnika wiązania Gigab iteThernet0/0/0Konfiguruje interfejs źródłowy i powiązany adres IP dla nośników wysyłanych przez pętlę zwrotną. Aby uzyskać więcej informacji, zobacz wiązanie. DTMF przekaźnik rtp-nteDefiniuje RTP-NTE (RFC2833) jako zdolność DTMF oczekiwaną na oddziale wywoławczym. Aby uzyskać więcej informacji, zobacz DTMF Relay (Voice over IP). kodek g711alaw Wymusza wszystkie wywołania PSTN do użycia G.711. Wybierz a-law lub u-law, aby dopasować metodę kompatybilności używaną w usłudze ISDN. no whatWyłącza wykrywanie aktywności głosowej. Aby uzyskać więcej informacji, zobacz vad (dial peer). |
| 5 |
Dodaj następującą konfigurację routingu połączeń: To koń
czy konfigurację usługi Local Gateway. Zapisz konfigurację
i ponownie załaduj platformę, jeśli po raz pierwszy
skonfigurowane są funkcje CUBE.
|
Webex CallingKonfiguracja PSTN- w poprzednich sekcjach może zostać zmodyfikowana w celu uwzględ nienia dodatkowych pni do klastra Cisco Unified Communications Manager (UCM). W takim przypadku wszystkie połączenia są kierowane przezUnified CM. Połączenia z UCM na porcie 5060 są kierowane do PSTN, a połączenia z portu 5065 są kierowane do. Webex Calling Nast ępujące konfiguracje przyrostowe mogą zostać dodane, aby uwzględnić ten scenariusz wywołania.
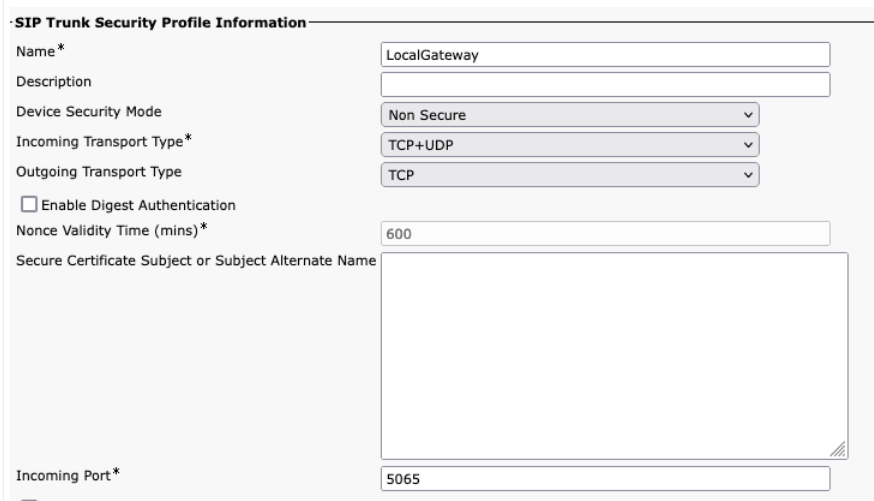
Podczas tworzenia pliku Webex Calling magistralnego upewnij Unified CM się, że port przychodzący w ustawieniach profilu zabezpieczeń SIP Trunk został skonfigurowany na 5065. Pozwala to na wysyłanie wiadomości przychodzących na porcie 5065 i wypełnienie nagłówka VIA tą wartością podczas wysyłania wiadomości do bramki lokalnej.
| 1 |
Skonfiguruj następujące URI klasy głosowej: |
| 2 |
Skonfiguruj następujące rekordy DNS, aby określić routing SRV do Unified CM hostów: IOS XE wykorzystuje te rekordy do lokalnego określania docelowych host ów i portów UCM. Dzięki tej konfiguracji nie jest wymagane konfigurowanie rekordów w systemie DNS. Jeśli wolisz korzystać z DNS, te lokalne konfiguracje nie są wymagane. Oto wyjaśnienie pól konfiguracji: Poniższe polecenie tworzy rekord DNS SRV zasobów. Utwórz rekord dla każdego hosta UCM i magistrali: IP host _sip. _udp.pstn tocucm.io srv 2 1 5060 ucmsub5.mydomain.com _łyk. _udp.pstn tocucm.io: Nazwa rekordu zasobów SRV 2: Priorytet rekordu zasobów SRV 1: Waga rekordu zasobów SRV 5060: Numer portu użyty dla hosta docelowego w tym rekordzie zasobów ucmsub5.mydomain .com: Host docelowy rekordu zasobów Aby rozwiązać nazwy docelowych hostów rekordu zasobów, utwórz lokalne rekordy DNS A. Na przykład: host ip ucmsub5.mydomain.com 192.168.80.65 ip host: Tworzy rekord w lokalnej bazie danych IOS XE. ucmsub5.mydomain.com: Nazwa hosta rekordu A. 192.168.80.65: Adres IP hosta. Utwórz rekordy zasobów SRV i rekordy A, aby odzwierciedlić środowisko UCM i preferowaną strategię dystrybucji połączeń. |
| 3 |
Skonfiguruj następujące dial-peer: |
| 4 |
Dodaj routing połączeń przy użyciu następujących konfiguracji: |
Podpisy diagnostyczne (DS) proaktywnie wykrywają często obserwowane problemy w lokalnej bramce opartej na systemie IOS Xe i generuje powiadomienia e-mail, syslog lub powiadomienia o terminalu. System DS można również zainstalować, aby zautomatyzować zbieranie danych diagnostycznych i przesyłać zebrane dane do obudowy, aby przyspieszyć Cisco TAC czas rozwiązywania problemów.
Podpisy diagnostyczne (DS) to pliki XML zawierające informacje o zdarzeniach wyzwalających problem i działaniach, które należy podjąć w celu informowania, rozwiązywania problemów i rozwiązania problemu. Logikę wykrywania problemów można zdefiniować za pomocą komunikatów syslog, zdarzeń SNMP i okresowego monitorowania określonych wyjść poleceń show.
Typy akcji obejmują zbieranie wyjść poleceń show:
-
Generowanie skonsolidowanego pliku dziennika
-
Przesyłanie pliku do lokalizacji sieciowej podanej przez użytkownika, takiej jak HTTPS, SCP, serwer FTP.
Inżynierowie TAC tworzą pliki DS i podpisują je cyfrowo w celu ochrony integralności. Każdy plik DS ma unikalny identyfikator numeryczny przypisany przez system. Narzędzie DSLT (Diagnostic Signatures Lookup Tool) to jedno źródło umożliwiające znalezienie odpowiednich podpisów do monitorowania i rozwiązywania różnych problemów.
Zanim zaczniesz:
-
Nie edytuj pliku DS pobieranego z DSL T. Zmienione pliki nie powodują instalacji z powodu błędu sprawdzania integralności.
-
Serwer SMTP (Simple Mail Transfer Protocol) wymagany do wysyłania powiadomień e-mail przez bramę lokalną.
-
Upewnij się, że brama lokalna działa system IOS XE 17.6.1 lub nowszy, jeśli chcesz używać bezpiecznego serwera SMTP do powiadomień e-mail.
Wymagania wstępne
Brama lokalna z systemem IOS XE 17.6.1a lub nowszym
-
Podpisy diagnostyczne są domyślnie włączone.
-
Skonfiguruj bezpieczny serwer poczty e-mail do wysyłania proaktywnych powiadomień, jeśli na urządzeniu działa Cisco IOS XE 17.6.1a lub nowszy.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
Skonfiguruj zmienną ds_emailśrodowiskową z adresem e-mail administr atora, aby Cię powiadomić.
configure terminal
call-home
diagnostic-signature
environment ds_email <email address>
end
Poniżej przedstawiono przykładową konfigurację lokalnej bramki działającej na Cisco IOS XE 17.6.1a lub nowszym w celu wysyłania proaktywnych powiadomień na adres tacfaststart@gmail.com przy użyciu Gmaila jako bezpiecznego serwera SMTP:
Zalecamy korzystanie z Cisco IOS XE Bengaluru 17.6.x lub nowszych wersji.
call-home
mail-server tacfaststart:password@smtp.gmail.com priority 1 secure tls
diagnostic-signature
environment ds_email "tacfaststart@gmail.com"
Lokalna brama działająca na oprogramowaniu Cisco IOS XE nie jest typowym internetowym klientem Gmail, który obsługuje OAuth, dlatego musimy skonfigurować określone ustawienie konta Gmail i zapewnić określone uprawnienia do prawidłowego przetwarzania wiadomości e-mail z urządzenia :
-
Przejdź do ezpieczenia i włącz ustawienie Mniej bezpieczny dostęp do aplikacji.
-
Odpowiedz „Tak, to byłem ja”, gdy otrzymasz wiadomość e-mail z Gmaila z informacją „Google uniemożliwiło komuś zalogowanie się na Twoje konto za pomocą aplikacji innej niż Google”.
Zainstaluj sygnatury diagnostyczne do proaktywnego monitorowania
Monitorowanie wysokiego wykorzystania procesora
System DS śledzi wykorzystanie procesora przez pięć sekund przy użyciu SNMP OID 1.3.6.1.4.1.9.2.1.56. Gdy wykorzystanie osiągnie 75% lub więcej, wyłącza wszystkie debugowania i odinstaluje wszystkie podpisy diagnostyczne zainstalowane w lokalnej bramie. Wykonaj poniższe czynności, aby zainstalować podpis.
-
Użyj polecenia show snmp, aby włączyć SNMP. Jeśli nie włączysz, skonfiguruj polecenie snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Pobierz program DS 64224 za pomocą następujących opcji rozwijanych w narzędziu Diagnostic Signatures Lookup Tool:
Nazwa pola
Wartość pola
Platforma
Seria Cisco 4300, 4400 ISR lub seria Cisco CSR 1000V
Produkt
CUBE Enterprise w Webex Calling rozwiązaniu
Zakres problemu
Wydajność
Typ problemu
Wysokie wykorzystanie procesora z powiadomieniami e-mail.
-
Skopiuj plik DS XML do lokalnej bramy flash.
LocalGateway# copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Poniższy przykład ilustruje kopiowanie pliku z serwera FTP do lokalnej bramy.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
Zainstaluj plik DS XML w lokalnej bramie.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
Użyj polecenia show call-home diagnostic-signature, aby sprawdzić, czy podpis został pomyślnie zainstalowany. Kolumna stanu powinna mieć wartość „zarejestrowana”.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: username@gmail.com
Pobierz DSE:
DS ID
Nazwa DS
Rewizja
Status
Ostatnia aktualizacja (GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Zarejestrowany
2020-11-07 22:05:33
Po uruchomieniu ten podpis odinstaluje wszystkie uruchomione karty sieciowe, w tym siebie samego. W razie potrzeby ponownie zainstaluj system DS 64224, aby kontynuować monitorowanie wysokiego wykorzystania procesora w lokalnej bramie.
Monitorowanie rejestracji SIP trunku
Ten system DS sprawdza wyrejestrowanie lokalnej bramy SIP Trunk z Webex Calling chmurą co 60 sekund. Po wykryciu zdarzenia wyrejestrowania generuje wiadomość e-mail i powiadomienie syslog i odinstaluje się po dwóch zdarzeniach wyrejestrowania. Aby zainstalować podpis, wykonaj poniższe czynności:
-
Pobierz program DS 64117, korzystając z następujących opcji rozwijanych w narzędziu Diagnostic Signatures Lookup Tool:
Nazwa pola
Wartość pola
Platforma
Seria Cisco 4300, 4400 ISR lub seria Cisco CSR 1000V
Produkt
CUBE Enterprise w Webex Calling rozwiązaniu
Zakres problemu
SIP-SIP
Typ problemu
Wyrejestrowanie SIP Trunk z powiadomieniem e-mail.
-
Skopiuj plik DS XML do lokalnej bramy.
copy ftp://username:password@<server name or ip>/DS_64117.xml bootflash: -
Zainstaluj plik DS XML w lokalnej bramie.
call-home diagnostic-signature load DS_64117.xml Load file DS_64117.xml success LocalGateway# -
Użyj polecenia show call-home diagnostic-signature, aby sprawdzić, czy podpis został pomyślnie zainstalowany. Kolumna stanu musi mieć wartość „zarejestrowana”.
Monitorowanie nieprawidłowych rozłączeń połączeń
System DS wykorzystuje sondaż SNMP co 10 minut w celu wykrycia nieprawidłowego rozłączenia połączeń z błędami SIP 403, 488 i 503. Jeśli przyrost liczby błędów jest większy lub rów ny 5 od ostatniej ankiety, generuje syslog i powiadomienie e-mail. Wykonaj poniższe czynności, aby zainstalować podpis.
-
Użyj polecenia show snmp, aby sprawdzić, czy funkcja SNMP jest włączona. Jeśli nie jest włączona, skonfiguruj polecenie snmp-server manager .
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Pobierz program DS 65221, korzystając z następujących opcji w narzędziu Diagnostic Signatures Lookup Tool:
Nazwa pola
Wartość pola
Platforma
Seria Cisco 4300, 4400 ISR lub seria Cisco CSR 1000V
Produkt
CUBE Enterprise w Webex Calling rozwiązaniu
Zakres problemu
Wydajność
Typ problemu
Nieprawidłowe wykrywanie rozłączania połączeń SIP za pomocą wiadomości e-mail i powiad omień Syslog.
-
Skopiuj plik DS XML do lokalnej bramy.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
Zainstaluj plik DS XML w lokalnej bramie.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Użyj polecenia show call-home diagnostic-signature, aby sprawdzić, czy podpis został pomyślnie zainstalowany. Kolumna stanu musi mieć wartość „zarejestrowana”.
Zainstaluj podpisy diagnostyczne, aby rozwiązać problem
Użyj sygnatur diagnostycznych (DS), aby szybko rozwiązać problemy. Cisco TACinżynierowie stworzyli kilka podpisów, które umożliwiają niezbędne debugowanie, które są wymagane do rozwiązania danego problemu, wykrycia wystąpienia problemu, zebrania odpowiedniego zestawu danych diagnostycz nych i automatycznego przeniesienia danych do sprawy. Cisco TAC Podpisy diagnostyczne (DS) eliminują konieczność ręcznego sprawdz ania wystąpienia problemu i znacznie u łatwiają rozwiązywanie problemów przerywanych i przejściowych.
Możesz użyć narzędzia Wyszukiwanie podpisów diagnostycznych, aby znaleźć odpowiednie podpisy i zainstalować je w celu samodzielnego rozwiązania danego problemu lub zainstalować podpis zalecany przez inżyniera TAC w ramach zaangażowania pomocy technicznej.
Oto przykład, jak znaleźć i zainstalować DS w celu wykrycia wystąpienia „% VOICE_IEC -3-GW: CCAPI: Internal Error (próg skoku wywołania): IEC=1.1.181.1.29. 0" syslog i zautomatyzuj zbieranie danych diagnostycznych, wykonując następujące kroki:
-
Skonfiguruj dodatkową zmienną środowiskową DS ds_fsurl_prefix, która jest ścieżką serwera Cisco TAC plików (cxd.cisco.com), do której przesyłane są zebrane dane diagnostyczne. Nazwa użytkownika w ścieżce pliku to numer sprawy, a hasło jest tokenem przesyłania pliku, który można pobrać z Menedżera spraw pomocy technicznej za pomocą następującego polecenia. W razie potrzeby token przesyłania plików można wygenerować w sekcji Zał ączniki Menedżera spraw pomocy technicznej.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"
end
Przykład:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Upewnij się, że funkcja SNMP jest włączona za pomocą polecenia show snmp . Jeśli nie jest włączona, skonfiguruj polecenie snmp-server manager .
show snmp %SNMP agent not enabled config t snmp-server manager end -
Upewnij się, że zainstalowano moduł DS 64224 do monitorowania wysokiego procesora jako proaktywnego środka, aby wyłączyć wszystkie debugowania i sygnatury diagnostyczne w czasie wysokiego wykorzystania procesora. Pobierz program DS 64224, korzystając z następujących opcji w narzędziu Diagnostic Signatures Lookup Tool:
Nazwa pola
Wartość pola
Platforma
Seria Cisco 4300, 4400 ISR lub seria Cisco CSR 1000V
Produkt
CUBE Enterprise w Webex Calling rozwiązaniu
Zakres problemu
Wydajność
Typ problemu
Wysokie wykorzystanie procesora z powiadomieniami e-mail.
-
Pobierz program DS 65095, korzystając z następujących opcji w narzędziu Diagnostic Signatures Lookup Tool:
Nazwa pola
Wartość pola
Platforma
Seria Cisco 4300, 4400 ISR lub seria Cisco CSR 1000V
Produkt
CUBE Enterprise w Webex Calling rozwiązaniu
Zakres problemu
Syslogs
Typ problemu
Syslog -% VOICE_IEC -3-GW: CCAPI: Błąd wewnętrzny (próg skoku wywołania): IEC=1.1.181.1.29.0
-
Skopiuj pliki DS XML do lokalnej bramy.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
Zainstaluj plik DS 64224 z funkcją monitorowania wysokiego procesora, a następnie plik XML DS 65095 w lokalnej bramie.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Sprawdź, czy podpis został pomyślnie zainstalowany za pomocą polecenia show call-home diagnostic -signature. Kolumna stanu musi mieć wartość „zarejestrowana”.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
           ds_email: username@gmail.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Pobrane DSE:
DS ID
Nazwa DS
Rewizja
Status
Ostatnia aktualizacja (GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Zarejestrowany
2020-11-08
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Zarejestrowany
2020-11-08
Weryfikacja wykonania podpisów diagnostycznych
W poniższym poleceniu kolumna „Status” polecenia show call-home diagnostic-signature zmienia się na „running”, podczas gdy Brama lokalna wykonuje akcję zdefiniowaną w sygnaturze. Wyjście statystyk sygnatury diagnostycznej show call home jest najlepszym sposobem sprawdzenia, czy podpis diagnostyczny wykrywa interesujące wydarzenie i wykonuje akcję. Kolumna „Wyzwalanie/Max/Deinstall” wskazuje, ile razy dany podpis wywołał zdarzenie, maksymalną liczbę zdefiniowanych w celu wykrycia zdarzenia oraz czy podpis deinstal uje się po wykryciu maksymalnej liczby wyzwalanych zdarzeń.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
           ds_email: carunach@cisco.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Pobrane DSE:
|
DS ID |
Nazwa DS |
Rewizja |
Status |
Ostatnia aktualizacja (GMT+ 00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Zarejestrowany |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Bieganie |
2020-11-08 00:12:53 |
pokaż statystyki sygnatur diagnostycznych połączeń telefonicznych
|
DS ID |
Nazwa DS |
Wyzwalane/Max /Deinstall |
Średni czas pracy (sekundy) |
Maksymalny czas pracy (sekundy) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
Wiadomość e-mail wysyłana podczas wykonywania podpisu diagnostycznego zawiera kluczowe informacje, takie jak typ problemu, szczegóły urządzenia, wersja oprogramowania, uruchomiona konfiguracja i wyświetlanie wyjść poleceń, które są istotne dla rozwiązania danego problemu.
Odinstaluj podpisy diagnostyczne
Używanie sygnatur diagnostycznych do celów rozwiązywania problemów jest zazwyczaj definiowane w celu odinstalowania po wykryciu niektórych wystąpień problemów. Jeśli chcesz ręcznie odinstalować pod pis, pobierz identyfikator DS z wyjścia polecenia show call-home diagnostic-signature i uruchom następujące polecenie:
call-home diagnostic-signature deinstall <DS ID>
Przykład:
call-home diagnostic-signature deinstall 64224
Nowe podpisy są okresowo dodawane do narzędzia Diagnostics Signatures Lookup Tool, na podstawie problemów często obserwowanych podczas wdrożeń. TAC obecnie nie obsługuje żądań tworzenia nowych podpisów niestandardowych.
Aby lepiej zarządzać bramami Cisco IOS XE, zalecamy rejestrację i zarządzanie bramami za pośrednictwem Centrum sterowania. Jest to konfiguracja opcjonalna. Po zarejest rowaniu można użyć opcji sprawdzania poprawności konfiguracji w Centrum sterowania, aby sprawdzić poprawność konfiguracji bramy lokalnej i zidentyfikować wszelkie problemy z konfiguracją. Obecnie tylko bazy danych oparte na rejestracji obsługują tę funkcję.
Aby uzyskać więcej informacji na temat zarządzania bramą, sprawdzania poprawności bramy lokalnej i możliwości przetrwania witryny, zobacz następujące artykuły:
W tej sekcji opisano, jak skonfigurować Cisco Unified Border Element (CUBE) jako bramę lokalną do korzystania Webex Calling z opartego na certyfikatach, wzajemnego trunku SIP TLS (MTL). Pierwsza część tego dokumentu ilustruje, jak skonfigurować prostą bramę PSTN. W takim przypadku wszystkie połączenia z PSTN są kierowane do PSTN, Webex Calling a wszystkie połączenia z nich Webex Calling są kierowane do PSTN. Poniższy obraz podkreśla to rozwiązanie i konfigurację routingu połączeń wysokiego poziomu, która będzie przestrzegana.
W tym projekcie stosowane są następujące główne konfiguracje:
-
najemcy klasy głosowej: Służy do tworzenia konfiguracji specyficznych dla magistrali.
-
uri klasy głosowej: Służy do klasyfikowania wiadomości SIP do wyboru przychodzącego di al-peer.
-
przychodzący dial-peer: Zapew nia leczenie przychodzących wiadomości SIP i określa trasę wychodzącą za pomocą grupy dial-peer.
-
grupa dial-peer: Defini uje wychodzące dial-peer używane do dalszego routingu połączeń.
-
wychodzący dial-peer: Zapew nia leczenie wychodzących wiadomości SIP i kieruje je do wymaganego celu.
W celu optymalizacji Webex Calling mediów za pomocą obwodów ISDN Interactive Connectivity Establishment (ICE) i TDM (Time Division Multiplexing) konieczne jest użycie dwuetapowego procesu routingu połączeń.
Podczas gdy protokoły IP i SIP stały się domyślnymi protokołami dla linii PSTN, obwody TDM (Time Division Multiplexing) ISDN pozostają powszechne i są w pełni obsługiwane przez. Webex Calling Aby włączyć optymalizację mediów dla tych przepływów połączeń TDM-IP, należy użyć Interactive Connectivity Establishment (ICE), który umożliwia punktom końcowym negocjowanie bezpośrednich ścieżek mediów.
Osiągnięcie tej optymalizacji wymaga dwuetapowego procesu routingu połączeń. Podejście to modyfik uje standardową konfigurację routingu, wprowadzając zestaw wewnętrznych pętli zwrotnych dial-peer między pniami Webex Calling i PSTN, jak pokazano na poniższym obrazku.
Podczas łączenia Cisco Unified Communications Manager rozwiązania lokalnego zWebex Calling, można użyć prostej konfiguracji bramy PSTN jako podstawy do budowania rozwiązania przedstawionego na poniższym schemacie. W takim przypadku Unified Communications Manager zapewnia scentralizowane routing i leczenie wszystkich PSTN i połączeń. Webex Calling
W tym dokumencie używane są nazwy hostów, adresy IP i interfejsy zilustrowane na poniższym obrazku. Dostępne są opcje adresowania publicznego lub prywatnego (za NAT). Rekordy DNS SRV są opcjonalne, chyba że równoważenie obciążenia w wielu instancjach CUBE.
Skorzystaj z wskazówek dotyczących konfiguracji w pozostałej części tego dokumentu, aby zakończyć konfigurację usługi Local Gateway w następujący sposób:
-
Krok 1: Skonfiguruj łączność bazową routera i zabezpieczenia
-
Krok 2: Skonfiguruj Trun Webex Calling k
W zależności od wymaganej architektury wykonaj następujące czynności:
-
Krok 3: Skonfiguruj bramę lokalną za pomocą magistrali SIP PSTN
-
Krok 4: Skonfiguruj bramę lokalną z istniejącym Unified CM środowiskiem
Lub:
-
Krok 3: Skonfiguruj bramę lokalną za pomocą magistrali TDM PSTN
Konfiguracja linii bazowej
Pierwszym krokiem w przygotowaniu routera Cisco jako lokalnej bramy Webex Calling jest zbudowanie podstawowej konfiguracji, która zabezpiecza Twoją platformę i ustanawia łączność.
-
Wszystkie wdrożenia bramy lokalnej oparte na certyfikatach wymagają wersji Cisco IOS XE 17.9.1a lub nowszej. Cisco IOSZalecany jest XE 17.12.2 lub nowszy. Aby zapoznać się z zalecanymi wersjami, zobacz stronę Cisco Software Research. Wyszukaj platformę i wybierz jedną z suger owanych wersji.
-
Routery serii ISR4000 muszą być skonfigurowane z licencjami na technologię Unified Communications i Security.
-
Routery z serii Catalyst Edge 8000 wyposażone w karty głosowe lub DSP wymagają licencji DNA Ad vantage. Routery bez kart głosowych lub DSP wymagają minimum licencji DNA Essentials.
-
W przypadku wymagań o dużej pojemności możesz również wymagać licencji High Security (HSEC) i dodatkowego uprawnienia do przepustowości.
Więcej informacji można znaleźć w Kody autoryzacji.
-
-
Zbuduj podstawową konfigurację platformy zgodną z zasadami biznesowymi. W szczególności skonfiguruj i zweryfikuj następujące elementy:
-
NTP
-
ACL
-
Uwierzytelnianie użytkownika i zdalny dostęp
-
DNS
-
Routing IP
-
Adresy IP
-
-
Sieć w kierunku Webex Calling musi używać adresu IPv4. Adresy bramki lokalnej w pełni kwalifikowanych nazw domen (FQDN) lub rekordów usług (SRV) skonfigurowane w centrum sterowania muszą być zgodne z publicznym adresem IPv4 w Internecie.
-
Wszystkie porty SIP i media w interfejsie Local Gateway skierowanym do Webex muszą być dostępne z Internetu, bezpośrednio lub przez statyczny NAT. Upewnij się, że odpowiednio zaktualizujesz zaporę ogniową.
-
Aby zainstalować podpisany certyfikat w lokalnej bramie, wykonaj szczegółowe kroki konfiguracji podane poniżej:
-
Publiczny Certificate Authority (CA), jak szczegółowo opisano w sekcji Jakie organy certyfikacji głównej są obsługiwane w przypadku połączeń do platform Cisco Webex audio i wideo? musi podpisać certyfikat urządzenia.
-
Obsługi wane są certyfikaty zawierające tylko rozszerzone użycie klucza uwierzytelniania serwera (EKU). Webex Callingnie weryfikuje ani nie wymusza obecności EKU uwierzytelniania klienta podczas tworzenia uścisku dłoni TLS .
Niektóre zewnętrzne kontrolerzy granicy sesji (SBC) mogą wymuszać ścisłą walidację EKU i mogą odrzucać certyfikaty, które nie zawierają EKU uwierzytelniania klienta. W takich przypadkach należy upewnić się, że SBC jest skonfigurowany do akceptowania certyfikatów tylko z EKU uwierzytelniania serwera lub wyłączania ścisłej walidacji EKU (jeśli jest obsługiwana).
-
Nazwa zwyczajowa podmiotu certyfikatu (CN) lub jedna z alternatywnych nazw podmiotu (SAN) musi być taka sama jak FQDN skonfigurowana w centrum sterowania.
Kupując certyfikat z nazwą zwyczajową (CN) lub alternatywną nazwą podmiotu (SAN), upewnij się, że certyfikat używa tylko małych liter. W konfiguracji Control Hub wszystkie wpisy FQDN są automatycznie konwertowane na małe litery, a wszelkie niedopasowanie w obudowie liter między FQDN a certyfikatem uniemożliwi pomyślną rejestrację magistrali.
Na przykład:
-
Jeśli skonfigurowany łącznik w centrum sterowania Twojej organizacji ma cube1.lgw.com:5061 jako FQDN lokalnej bramy, wówczas CN lub SAN w certyfikacie routera musi zawierać cube1.lgw.com.
-
Jeśli skonfigurowany łącznik w centrum sterowania Twojej organizacji ma adres SRV lokalnej bramki (-ów) dostęp nej z magistrali lgws.lgw.com, wówczas CN lub SAN w certyfikacie routera musi zawierać lgws.lgw.com. Rekordy, na które adres SRV jest rozdzielany (CNAME, A Record lub Adres IP) są opcjonalne w SAN.
-
Niezależnie od tego, czy używasz protokołu FQDN, czy SRV dla magistrali, adres kontaktu dla wszystkich nowych okien dialogowych SIP z bramy lokalnej musi zawierać nazwę skonfigurowaną w Centrum sterowania.
-
-
-
Prześlij pakiet certyfikacji głównej firmy Cisco do lokalnej bramy. Ten pakiet zawiera certyfikat główny CA używany do weryfikacji platformy Webex.
Konfiguracja
| 1 |
Upewnij się, że przypisujesz prawidłowe adresy IP do dowolnych interfejsów warstwy 3, na przykład:
|
| 2 |
Chroń dane uwierzytelniające STUN na routerze za pomocą szyfrowania symetrycznego. Skonfiguruj główny klucz szyfrowania i typ szyfrowania w następujący sposób: |
| 3 |
Utwórz punkt zaufania szyfrowania z certyfikatem dla Twojej domeny, podpisanym przez obsługiwany Certificate Authority (CA). |
| 4 |
Podaj certyfikat certyfikatu pośredniego podpisu w celu uwierzytelnienia certyfikatu hosta. Wprowadź następujące polecenie exec lub configuration:
|
| 5 |
Zaimportuj podpisany certyfikat hosta za pomocą następującego polecenia exec lub configuration:
|
| 6 |
Włącz wyłączność TLS1.2 i określ domyślny punkt zaufania do aplikacji głosowych za pomocą następujących poleceń konfiguracyjnych:
|
| 7 |
Zainstaluj pakiet certyfikacji głównej firmy Cisco, który zawiera certyfikat IDtrust Commercial Root CA 1 używany przezWebex Calling. Użyj polecenia crypto pki trustpool import clean url, aby pobrać pakiet certyfikacji głównej z określonego adresu URL i wyczyścić bieżącą pulę zaufania CA, a następnie zainstaluj nowy pakiet certyfikatów: Jeśli chcesz użyć serwera proxy do dostępu do Internetu za pomocą protokołu HTTPS, dodaj następującą konfigurację przed zaimportowaniem pakietu certyfikacji: ip http klient proxy serwer proxy yourproxy.com port proxy 80 |
| 1 |
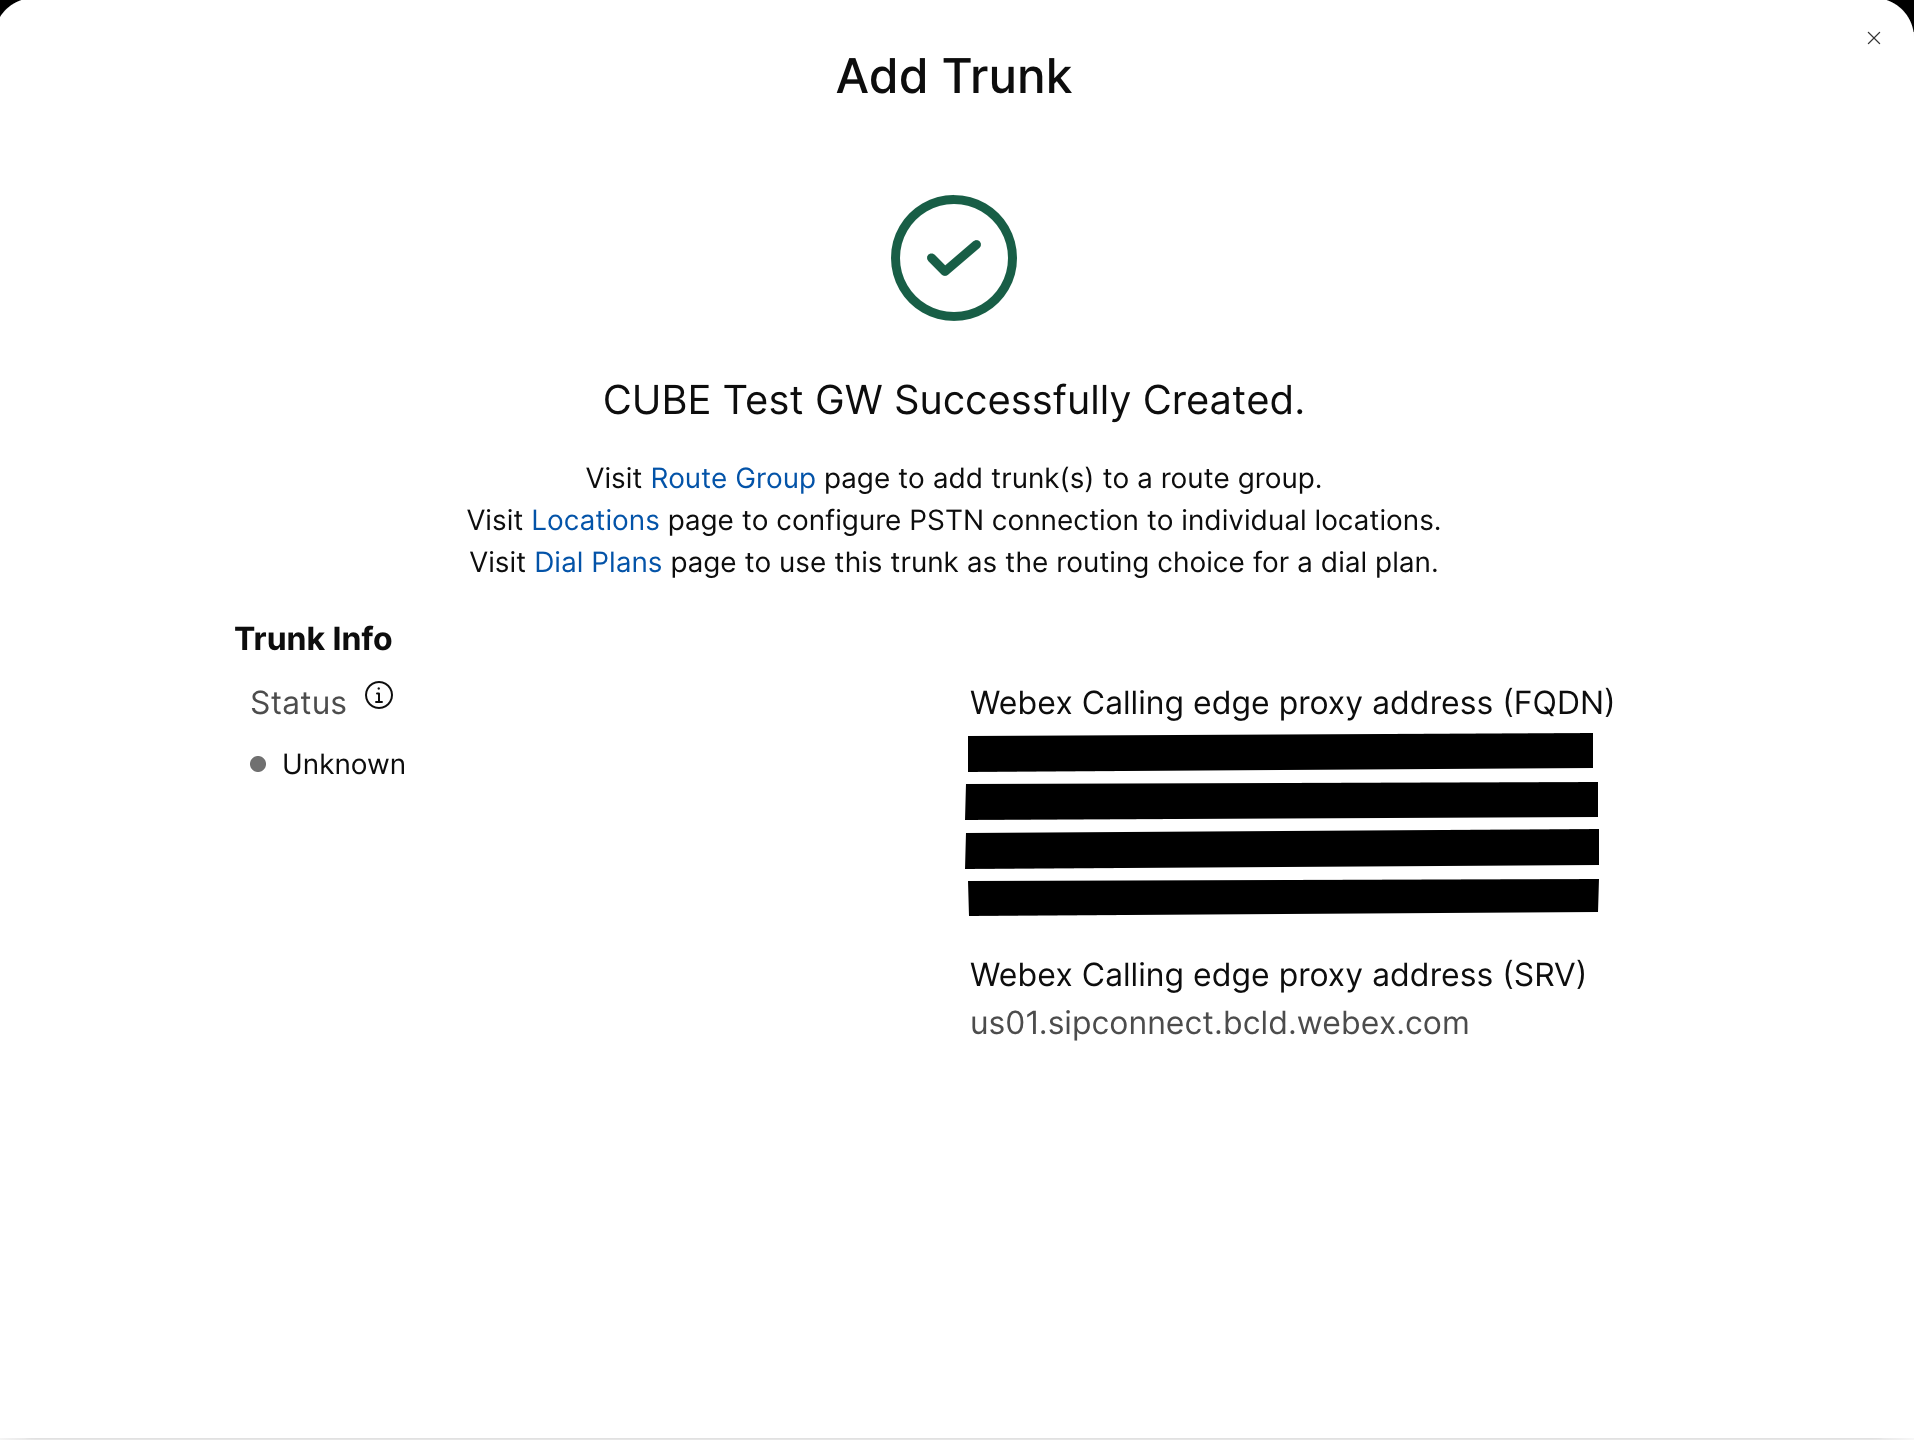
Utwórz trzon PSTN oparty na certyfikacie CUBE dla istniejącej lokalizacji w centrum sterowania. Aby uzyskać więcej informacji, zobacz Konfigurowanie linii kolejowych, grup tras i planów wybierania dla Webex Calling. Zanotuj informacje o bagażniku podczas tworzenia pnia. Te szczegóły, jak zaznaczono na poniższej ilustracji, są używane w kro kach konfiguracji w tym przewodniku.
|
| 2 |
Wprowadź następujące polecenia, aby skonfigurować CUBE jako bram Webex Calling ę lokalną: Oto wyjaśnienie pól konfiguracji:
Włącza funkcje Cisco Unified Border Element (CUBE) na platformie. zezwalaj połączenia sip na sipWłącz podstawową funkcję agenta użytkownika CUBE SIP back to back. Aby uzyskać więcej informacji, zobacz Zez walanie na połączenia. Domyślnie transport faksem T.38 jest włączony. Aby uzyskać więcej informacji, zobacz protokół faksu t38 (usługa głosowa). Włącza STUN (Session Traversal of UDP przez NAT) na całym świecie. Te globalne polecenia ogłuszania są wymagane tylko podczas wdrażania bramy lokalnej za sieci ą NAT.
Aby uzyskać więcej informacji, zobacz temat ID agenta ogłuszenia danych przepływu i ogłuszenia danych przepływu udostępnionych taj nych. asymetryczny ładunek pełnyKonfiguruje obsługę asymetrycznego obciążenia SIP zarówno dla DTMF , jak i dynamicznych kodeków. Aby uzyskać więcej informacji na temat tego polecenia, zobacz asymetryczny ładunek . wcześniejsza oferta wymuszonaZmus za lokalną bramkę do wysyłania informacji SDP w początkowej wiadomości INVITE zamiast czekać na potwierdzenie od sąsiedniego partnera. Aby uzyskać więcej informacji na temat tego polecenia, zobacz wczes na oferta. profile SIP przychodząceUmożliwia CUBE używanie profili SIP do modyfi kowania wiadomości podczas ich odbierania. Profile są stosowane za pośrednictwem dial-peer lub najemców. |
| 3 |
Skonfiguruj kodek klasy głosowej 100 umożliwiający kode ki G.711 tylko dla wszystkich trunków. To proste podejście jest odpowiednie dla większości wdrożeń. W razie potrzeby dodaj do listy dodatkowe typy kodeków obsługiwane zarówno przez systemy początkowe, jak i końcowe. Obsługiwane są bardziej złożone rozwiązania obejmujące transkodowanie za pomocą modułów DSP, ale nie zawarte w tym przewodniku. Oto wyjaśnienie pól konfiguracji: kodek klasy głoso wej 100Słu ży do zezwalania tylko na preferowane kodeki dla połączeń magistralnych SIP. Aby uzyskać więcej informacji, z obacz Kodek klasy głoso wej. |
| 4 |
Skonfiguruj klasę głosu stun-use 100, aby włączyć ICE na bagażniku. Webex Calling (Ten krok nie dotyczy Webex for Government) Oto wyjaśnienie pól konfiguracji: ogłuszenie użycia ice liteSłuży do włączenia ICE-Lite dla wszystkich nawiązujących dial-peer, aby umożli Webex Calling wić optymalizację mediów, gdy tylko jest to możliwe . Aby uzyskać więcej informacji, zobacz temat Wy korzystanie ogłuszenia klasy głosowej i użycie ogłuszenia ice lite. Polecenie przepływu danych ogłuszających użycie firewall-traversal jest wymagane tylko podczas wdrażania bramy lokalnej za siecią NAT. Optymalizacja mediów jest negocjowana tam, gdzie to możliwe. Jeśli połączenie wymaga usług multimedialnych w chmurze, takich jak nagrywanie, nośnika nie można zoptymalizować. |
| 5 |
Skonfiguruj zasady szyfrowania multimediów dla ruchu Webex. (Ten krok nie dotyczy Webex for Government) Oto wyjaśnienie pól konfiguracji: klasa głosowa srtp-crypto 100Określa SHA1_80 jako jedyny pakiet szyfrów SRTP, który CUBE oferuje w SDP w ofercie i wiadomościach odpowiadających. Webex Callingtylko wspiera SHA1_80. Aby uzyskać więcej informacji, zobacz klasę głosową srtp-crypto. |
| 6 |
Skonfiguruj szyfry GCM zgodne z FIPS (Ten krok dotyczy tylko Webex for Government). Oto wyjaśnienie pól konfiguracji: klasa głosowa srtp-crypto 100Określa GCM jako pakiet szyfrów oferowany przez CUBE. Konieczne jest skonfigurowanie szyfrów GCM dla lokalnej bramy dla Webex for Government. |
| 7 |
Skonfiguruj wzór tak, aby jednoznacznie identyfikować wywołania do magistrali lokalnej bramy na podstawie docelowego FQDN lub SRV: Oto wyjaśnienie pól konfiguracji: Voice class uri 100 sipDefiniuje wzór dopasowany do przychodzącego zaproszenia SIP do przychodzącego dial-peer. Podczas wprowadzania tego wzoru należy użyć magistrali FQDN lub SRV skonfigurowanego w centrum sterowania dla bagażnika. Podczas konfigurowania ścieżek opartych na certyfikatach po stronie najemcyWebex Calling, używaj tylko adresu Webex Calling Edge opartego na SRV w lokalnej bramie. FQDNS nie są już obsługiwane. |
| 8 |
Skonfiguruj profile manipulacji wiadomościami SIP. Jeśli brama jest skonfigurowana z publicz nym adresem IP, skonfiguruj profil w następujący sposób lub przejdź do następnego kroku, jeśli uży wasz NAT. W tym przykładzie cube1.lgw.com jest FQDN skonfigurowanym dla bramy lokalnej: Oto wyjaśnienie pól konfiguracji: Zasady 10 i 20Aby umożliwić Webex uwierzytelnianie wiadomości z bramy lokalnej, nagłówek „Kontakt” w żądaniach SIP i wiadomościach odpowiedzi musi zawierać wartość dostarczoną dla magistrali w centrum sterowania. Będzie to albo FQDN pojedynczego hosta, albo nazwa SRV używana dla klastra urządzeń. |
| 9 |
Jeśli brama jest skonfigurowana z prywatnym adresem IP za statycznym NAT, skonfiguruj przychodzące i wychodzące profile SIP w następujący sposób. W tym przykładzie, cube1.lgw.com to FQDN skonfigurowany dla bramy lokalnej, „10.80.13.12” to adres IP interfejsu skierowany, a „192.65.79.20” to publiczny adres IP NAT. Webex Calling
Profile SIP dla wiadomości wychodzących do Webex
Calling
Oto wyjaśnienie pól konfiguracji: Zasady 10 i 20Aby umożliwić Webex uwierzytelnianie wiadomości z bramy lokalnej, nagłówek „Kontakt” w komunikatach żądań SIP i odpowiedzi musi zawierać wartość przydzieloną dla magistrali w centrum sterowania. Będzie to albo FQDN pojedynczego hosta, albo nazwa SRV używana dla klastra urządzeń. zasady 30 do 81Konwertuj odniesienia do prywatnych adresów na zewnętrzny adres publiczny witryny, umożliwiając Webex prawidłową interpretację i kierowanie kolejnych wiadomości. Profil SIP dla przychodzących wiadomości od Webex CallingOto wyjaśnienie pól konfiguracji: zasady 10 do 80Konwertuj odniesienia do adresów publicznych na skonfigurowany adres prywatny, umożliwiając CUBE przetwarzanie wiadomości z Webex. Aby uzyskać więcej informacji, zobacz profile SIP klasy głoso wej. Dostawca usług PSTN w Stanach Zjednoczonych lub Kanadzie może zaoferować weryfikację identyfikatora dzwoniącego w przypadku połączeń spamowych i oszustw, z dodatkową konfiguracją wymienioną w artykule wskazaniu Spamu lub połączenia oszust wa. Webex Calling |
| 10 |
Skonfiguruj Keepalive Opcje SIP z profilem modyfikacji nagłówka. Oto wyjaśnienie pól konfiguracji: klasa głosowa sip- options-keepalive 100Konfiguruje profil Keepalive i przechodzi w tryb konfiguracji klasy głosowej. Możesz skonfigurować czas (w sekundach), w którym Ping SIP Out of Dialog Options jest wysyłany do celu wybierania, gdy połączenie bicia serca z punktem końcowym jest w stanie GÓRĘ lub W DÓŁ. Ten profil keepalive jest uruchamiany z poziomu dial-peer skonfigurowanego w kierunku Webex. Aby upewnić się, że nagłówki kontaktów zawierają w pełni kwalifikowaną nazwę domeny SBC, używany jest profil SIP 115. Reguły 30, 40 i 50 są wymagane tylko wtedy, gdy SBC jest skonfigurowany za statycznym NAT. W tym przykładzie cube1.lgw.com jest FQDN wybranym dla bramy lokalnej, a jeśli używany jest statyczny NAT, „10.80.13.12” jest adresem IP interfejsu SBC, a „192.65.79.20” jest publicznym adresem IP NAT. Webex Calling |
| 11 |
Skonfiguruj Webex Calling bagażnik: |
| 12 |
(Opcjonalnie) Aby skonfigurować urządzenia sieciowe, takie jak CUBE, i przekazać nagłówki protokołu inicjacji sesji (SIP), których urządzenie nie przetwarza, należy użyć tych poleceń. Polecenia te umożliwiają urządzeniu przechodzenie przez nieobsługiwane nagłówki SIP, w tym nagłówki lokalizacji geograficznej i PIDF-LO (Presence Information Data Format - Location Object), w lokalnej bramie. Ta funkcja obsługuje usługi Nomadic E-911, zapewniając prawidłowe przechowywanie i przekazywanie krytycznych informacji o lokalizacji. |
Po zbudowaniu łącza w górę Webex Calling użyj następującej konfiguracji, aby utworzyć niezaszyfrowany łącznik w kierunku dostawcy PSTN opartego na SIP:
Jeśli Twój Usługodawca oferuje bezpieczny łącznik PSTN, możesz zastosować podobną konfigurację, jak opisano powyżej dla bagażnika. Webex Calling CUBE obsługuje bezpieczne routing połączeń.
Jeśli używasz magistrali TDM/ISDN PSTN, przejdź do następnej sekcji Konfigurowanie bramy lokalnej z magistralą TDM PSTN.
| 1 |
Skonfiguruj następujący identyfikator URI klasy głosowej, aby identyfikować połączenia przychodzące z magistrali PSTN : Oto wyjaśnienie pól konfiguracji: klasa głosowa uri 200 sipDefiniuje wzór dopasowany do przychodzącego zaproszenia SIP do przychodzącego dial-peer. W prowadzając ten wzór, użyj adresu IP bramy IP PSTN. Aby uzyskać więcej informacji, zobacz URI klasy głosowej. |
| 2 |
Skonfiguruj następujący adres IP PSTN dial-peer: Oto wyjaśnienie pól konfiguracji: Defini uje dial-peer VoIP ze znacznikiem 200 i zawiera znaczący opis ułatwiający zarządzanie i rozwiązy wanie problemów. Aby uzyskać więcej informacji, zobacz temat Vo ice dial-peer . wzorzec docelowy BAD.BADPodczas kierowania połączeń wychodzących przy użyciu przychodzącej grupy dial-peer wymagany jest fikcyjny wzór docelowy. W tym przypadku można zastosować dowolny prawidłowy wzór docelowy. Aby uzyskać więcej informacji, zobacz wzór docelowy (interfejs). protokół sesji sipv2Określa, że ten dial-peer obsługuje nogi wywołania SIP. Aby uzyskać więcej informacji, zobacz sek cję Protokół sesji (dial peer). cel sesji ipv4: 192.168.80.13Określa adres docelowy połączeń wysyłanych do dostawcy PSTN. Może to być adres IP lub nazwa hosta DNS. Aby uzyskać więcej informacji, zobacz temat Cel sesji ( peer wybierania VoIP). przychodzące uri przez 200Określa klasę głosu używaną do dopasowy wania połączeń przychodzących do tego dialera za pomocą identyfikatora URI nagłówka INVITE VIA. Aby uzyskać więcej informacji, zobacz adres URL przychodzący.
Voice class sip asserted-id pai
(Opcjonalnie) Włącz a przetwarzanie nagłówka P-Asserted-Identity i steruje tym, jak jest on używany w magistrali PSTN. Jeśli to polecenie jest używane, tożsamość strony wywołującej podana z przychodzącego dialera jest używana dla nagłówków wychodzących z i P-Asserted-Identity. Jeśli to polecenie nie zostanie użyte, tożsamość strony wywołującej podana z przychodzącego dialera jest używana dla nagłówków wychodzących z i identyfikatora partii zdalnej. Aby uzyskać więcej informacji, zobacz Voice-class sip asserted-id.
interfejs źródłowy sterowania wiązania Gigabite
Thernet0/0/0
Konfigur uje interfejs źródłowy i powiązany adres IP dla wiadomości wysyłanych do PSTN. Aby uzyskać więcej informacji, zobacz wiązanie. interfejs źródłowy nośnika wiązania Gigab iteThernet0/0/0Konfigur uje interfejs źródłowy i powiązany adres IP dla nośników wysyłanych do PSTN. Aby uzyskać więcej informacji, zobacz wiązanie. kodek głosowy 100Konfiguruje dial-peer, aby używał wspólnej listy filtrów kodeków 100. Aby uzyskać więcej informacji, zobacz Ko dek klasy głosowej . DTMF przekaźnik rtp-nteDefiniuje RTP-NTE (RFC2833) jako zdolność DTMF oczekiwaną na oddziale wywoławczym. Aby uzyskać więcej informacji, zobacz DTMF Relay (Voice over IP). no whatWyłącza wykrywanie aktywności głosowej. Aby uzyskać więcej informacji, zobacz vad (dial peer). |
| 3 |
Jeśli brama lokalna jest konfigurowana tak, aby kierowała tylko połączenia pomiędzy PSTN Webex Calling a PSTN, dodaj następującą konfigurację routingu połączeń. Jeśli konfigurujesz bramę lokalną za pomocą platformy Unified Communications Manager, przej dź do następnej sekcji. |
Po zbudowaniu łączaWebex Calling, użyj poniższej konfiguracji, aby utworzyć łącz nik TDM dla usługi PSTN z routingiem połączeń zwrotnych, aby umożliwić optymalizację multimediów na linii połączeń Webex.
Jeśli nie jest wymagana optymalizacja nośników IP, wykonaj kroki konfiguracji dla magistrali SIP PSTN. Użyj portu głosowego i dial-peer POTS (jak pokazano w krokach 2 i 3) zamiast dial-peer PSTN VoIP.
| 1 |
Konfiguracja zwrotnego dial-peer wykorzystuje grupy dial-peer i tagi routingu połączeń, aby zapewnić prawidłowe przechodzenie połączeń między Webex a PSTN, bez tworzenia pętli routingu połączeń. Skonfiguruj następujące reguły tłumaczenia, które będą używane do dodawania i usuwania tag ów routingu połączeń: Oto wyjaśnienie pól konfiguracji: reguła tłumaczenia głosowegoUżywa wyrażeń regularnych zdefiniowanych w regułach do dodawania lub usuwania znaczników routingu połączeń. Cyfry nadmiernie dekadowe („A”) służą do zwiększenia przejrzystości rozwiązywania problemów. W tej konfiguracji znacznik dodany przez translation-profile 100 służy do kierowania wywołaniami w Webex Calling kierunku PSTN za pośrednictwem pętli zwrotnej. Podobnie znacznik dodany przez translation-profile 200 służy do kierowania połączeniami z PSTN w kierunku. Webex Calling Profile translacji 11 i 12 usuwają te tagi przed dostarczeniem połączeń odpowiednio do kanałów Webex i PSTN. Ten przykład zakłada, że wywołane liczby z Webex Calling są prezentowane w formacie +E.164. Reguła 100 usuwa wiodący +, aby zachować prawidłowy numer wywołany. Reguła 12 dodaje następnie krajową lub międzynarodową cyfrę routingu podczas usuwania znacznika. Użyj cyfr , które pasują do lokalnego krajowego planu wybierania numerów ISDN. Jeśli Webex Calling prezentuje liczby w formacie krajowym, należy dostosować reguły 100 i 12, aby po prostu dodać i usunąć odpowiednio znacznik routingu. Aby uzyskać więcej informacji, zobacz profil tłumaczenia głosowego i reguła tłumaczenia głoso wego. |
| 2 |
Skonfiguruj porty interfejsu głosowego TDM zgodnie z wymaganiami typu magistrali i używanego protokołu. Aby uzyskać więcej informacji, zobacz Konfigurowanie ISDN PRI. Na przykład podstawowa konfiguracja interfejsu ISDN Primary Rate zainstalowanego w gnieździe NIM 2 urządzenia może obejmować następujące elementy: |
| 3 |
Skonfiguruj następujący dial-peer TDM PSTN: Oto wyjaśnienie pól konfiguracji: Defini uje dial-peer VoIP ze znacznikiem 200 i zawiera znaczący opis ułatwiający zarządzanie i rozwiązywanie problemów. Aby uzyskać więcej informacji, zobacz temat Vo ice dial-peer. wzorzec docelowy BAD.BADPodczas kierowania połączeń wychodzących przy użyciu przychodzącej grupy dial-peer wymagany jest fikcyjny wzór docelowy. W tym przypadku można zastosować dowolny prawidłowy wzór docelowy. Aby uzyskać więcej informacji, zobacz wzór docelowy (interfejs). profil tłumaczenia przychodzący 200Przypis uje profil tłumaczenia, który doda tag routingu połączeń do przychodzącego numeru wywołanego. bezpośrednie wybieranie do wewnątrzKieruje połączenie bez podawania dodatkowego sygna łu wybierania. Aby uzyskać więcej informacji, zobacz Bezpośrednie wybier anie do wewnątrz. port 0/2/ 0:15Fizyczny port głosowy powiązany z tym dial-peer. |
| 4 |
Aby umożliwić optymalizację mediów ścieżek IP dla bram lokalnych z przepływem połączeń TDM-IP, można zmodyfikować routing połączeń, wprowadzając zestaw wewnętrznych pętli zwrotnych dial-peer między trunkami i PSTN. Webex Calling Skonfiguruj następujące elementy wybierania zwrotnego typu „Loop-back”. W takim przypadku wszystkie połączenia przychodzące będą początkowo kierowane do dial-peer 10, a stamtąd do dial-peer 11 lub 12 w oparciu o zastosowany znacznik routingu. Po usunięciu znacznika routingu połączenia zostaną przekierowane do trynku wychodzącego przy użyciu grup dial-peer. Oto wyjaśnienie pól konfiguracji: Definiuje dial-peer VoIP i zawiera znaczący opis ułatwiający zarządzanie i rozwiązywanie problemów. Aby uzyskać więcej informacji, zobacz temat Vo ice dial-peer. profil tłumaczenia przychodzący 11Stosuje profil translacji zdefiniowany wcześniej, aby usunąć znacznik routingu połączeń przed przejściem do wychodzącego magistrali. wzorzec docelowy BAD.BADPodczas kierowania połączeń wychodzących przy użyciu przychodzącej grupy dial-peer wymagany jest fikcyjny wzór docelowy. Aby uzyskać więcej informacji, zobacz wzór docelowy (interfejs). protokół sesji sipv2Określa, że ten dial-peer obsługuje nogi wywołania SIP. Aby uzyskać więcej informacji, zobacz sek cję Protokół sesji (dial peer). cel sesji ipv4: 192.168.80.14Okreś la adres interfejsu lokalnego routera jako cel wywołania do cofania pętli. Aby uzyskać więcej informacji, zobacz temat Cel sesji (Voip dial peer). interfejs źródłowy sterowania wiązania Gigabite Thernet0/0/0Konfiguruje interfejs źródłowy i powiązany adres IP dla wiadomości wysyłanych przez pętlę zwrotną. Aby uzyskać więcej informacji, zobacz wiązanie. interfejs źródłowy nośnika wiązania Gigab iteThernet0/0/0Konfiguruje interfejs źródłowy i powiązany adres IP dla nośników wysyłanych przez pętlę zwrotną. Aby uzyskać więcej informacji, zobacz wiązanie. DTMF przekaźnik rtp-nteDefiniuje RTP-NTE (RFC2833) jako zdolność DTMF oczekiwaną na oddziale wywoławczym. Aby uzyskać więcej informacji, zobacz DTMF Relay (Voice over IP). kodek g711alaw Wymusza wszystkie wywołania PSTN do użycia G.711. Wybierz a-law lub u-law, aby dopasować metodę kompatybilności używaną w usłudze ISDN. no whatWyłącza wykrywanie aktywności głosowej. Aby uzyskać więcej informacji, zobacz vad (dial peer). |
| 5 |
Dodaj następującą konfigurację routingu połączeń: To koń
czy konfigurację usługi Local Gateway. Zapisz konfigurację
i ponownie załaduj platformę, jeśli po raz pierwszy
skonfigurowane są funkcje CUBE.
|
Webex CallingKonfiguracja PSTN- w poprzednich sekcjach może zostać zmodyfikowana w celu uwzględ nienia dodatkowych pni do klastra Cisco Unified Communications Manager (UCM). W takim przypadku wszystkie połączenia są kierowane przezUnified CM. Połączenia z UCM na porcie 5060 są kierowane do PSTN, a połączenia z portu 5065 są kierowane do. Webex Calling Nast ępujące konfiguracje przyrostowe mogą zostać dodane, aby uwzględnić ten scenariusz wywołania.
| 1 |
Skonfiguruj następujące URI klasy głosowej: |
| 2 |
Skonfiguruj następujące rekordy DNS, aby określić routing SRV do Unified CM hostów: IOS XE wykorzystuje te rekordy do lokalnego określania docelowych host ów i portów UCM. Dzięki tej konfiguracji nie jest wymagane konfigurowanie rekordów w systemie DNS. Jeśli wolisz korzystać z DNS, te lokalne konfiguracje nie są wymagane. Oto wyjaśnienie pól konfiguracji: Poniższe polecenie tworzy rekord DNS SRV zasobów. Utwórz rekord dla każdego hosta UCM i magistrali: IP host _sip. _udp.pstn tocucm.io srv 2 1 5060 ucmsub5.mydomain.com _łyk. _udp.pstn tocucm.io: Nazwa rekordu zasobów SRV 2: Priorytet rekordu zasobów SRV 1: Waga rekordu zasobów SRV 5060: Numer portu użyty dla hosta docelowego w tym rekordzie zasobów ucmsub5.mydomain .com: Host docelowy rekordu zasobów Aby rozwiązać nazwy docelowych hostów rekordu zasobów, utwórz lokalne rekordy DNS A. Na przykład: host ip ucmsub5.mydomain.com 192.168.80.65 ip host: Tworzy rekord w lokalnej bazie danych IOS XE. ucmsub5.mydomain.com: Nazwa hosta rekordu A. 192.168.80.65: Adres IP hosta. Utwórz rekordy zasobów SRV i rekordy A, aby odzwierciedlić środowisko UCM i preferowaną strategię dystrybucji połączeń. |
| 3 |
Skonfiguruj następujące dial-peer: |
| 4 |
Dodaj routing połączeń przy użyciu następujących konfiguracji: |
Podpisy diagnostyczne (DS) proaktywnie wykrywają często obserwowane problemy w lokalnej bramce Cisco IOS opartej na Xe i generuje powiadomienia e-mail, syslog lub komunik at terminala o zdarzeniu. System DS można również zainstalować, aby zautomatyzować gromadzenie danych diagnostycznych i przesyłać zebrane dane do obu Cisco TAC dowy, aby przyspieszyć czas rozwiązywania problemów.
Podpisy diagnostyczne (DS) to pliki XML zawierające informacje o zdarzeniach wyzwalających problem i działaniach mających na celu informowanie, rozwiązywanie problemów i naprawianie problemu. Użyj komunik atów syslog, zdarzeń SNMP i okresowego monitorowania określonych wyjść poleceń show, aby zdefiniować logikę wykrywania problemów. Rodzaje działań obejmują:
-
Zbieranie wyjść poleceń show
-
Generowanie skonsolidowanego pliku dziennika
-
Przesyłanie pliku do podanej przez użytkownika lokalizacji sieciowej, takiej jak HTTPS, SCP, serwer FTP
Inżynierowie TAC tworzą pliki DS i podpisują je cyfrowo w celu ochrony integralności. Każdy plik DS ma unikalny identyfikator numeryczny przypisany przez system. Narzędzie DSLT (Diagnostic Signatures Lookup Tool) to jedno źródło umożliwiające znalezienie odpowiednich podpisów do monitorowania i rozwiązywania różnych problemów.
Zanim zaczniesz:
-
Nie edytuj pliku DS pobieranego z DSL T. Zmienione pliki nie powodują instalacji z powodu błędu sprawdzania integralności.
-
Serwer SMTP (Simple Mail Transfer Protocol) wymagany do wysyłania powiadomień e-mail przez bramę lokalną.
-
Upewnij się, że brama lokalna działa system IOS XE 17.6.1 lub nowszy, jeśli chcesz używać bezpiecznego serwera SMTP do powiadomień e-mail.
Wymagania wstępne
Brama lokalna z systemem IOS XE 17.6.1 lub nowszym
-
Podpisy diagnostyczne są domyślnie włączone.
-
Skonfiguruj bezpieczny serwer poczty e-mail, którego używasz do wysyłania proaktywnych powiadomień, jeśli na urządzeniu działa system IOS XE 17.6.1 lub nowszy.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
Skonfiguruj zmien ds_emailną środowiskową za pomocą adresu e-mail administr atora do powiadomienia.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_email <email address>
end
Zainstaluj sygnatury diagnostyczne do proaktywnego monitorowania
Monitorowanie wysokiego wykorzystania procesora
System DS śledzi 5-sekundowe wykorzystanie procesora za pomocą SNMP OID 1.3.6.1.4.1.9.2.1.56. Gdy wykorzystanie osiągnie 75% lub więcej, wyłącza wszystkie debugowania i odinstaluje wszystkie podpisy diagnostyczne zainstalowane w lokalnej bramie. Wykonaj poniższe czynności, aby zainstalować podpis.
-
Upewnij się, że włączono protokół SNMP za pomocą polecenia show sn mp. Jeśli funkcja SNMP nie jest włączona, skonfiguruj polecenie menedżera serw era snmp-.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
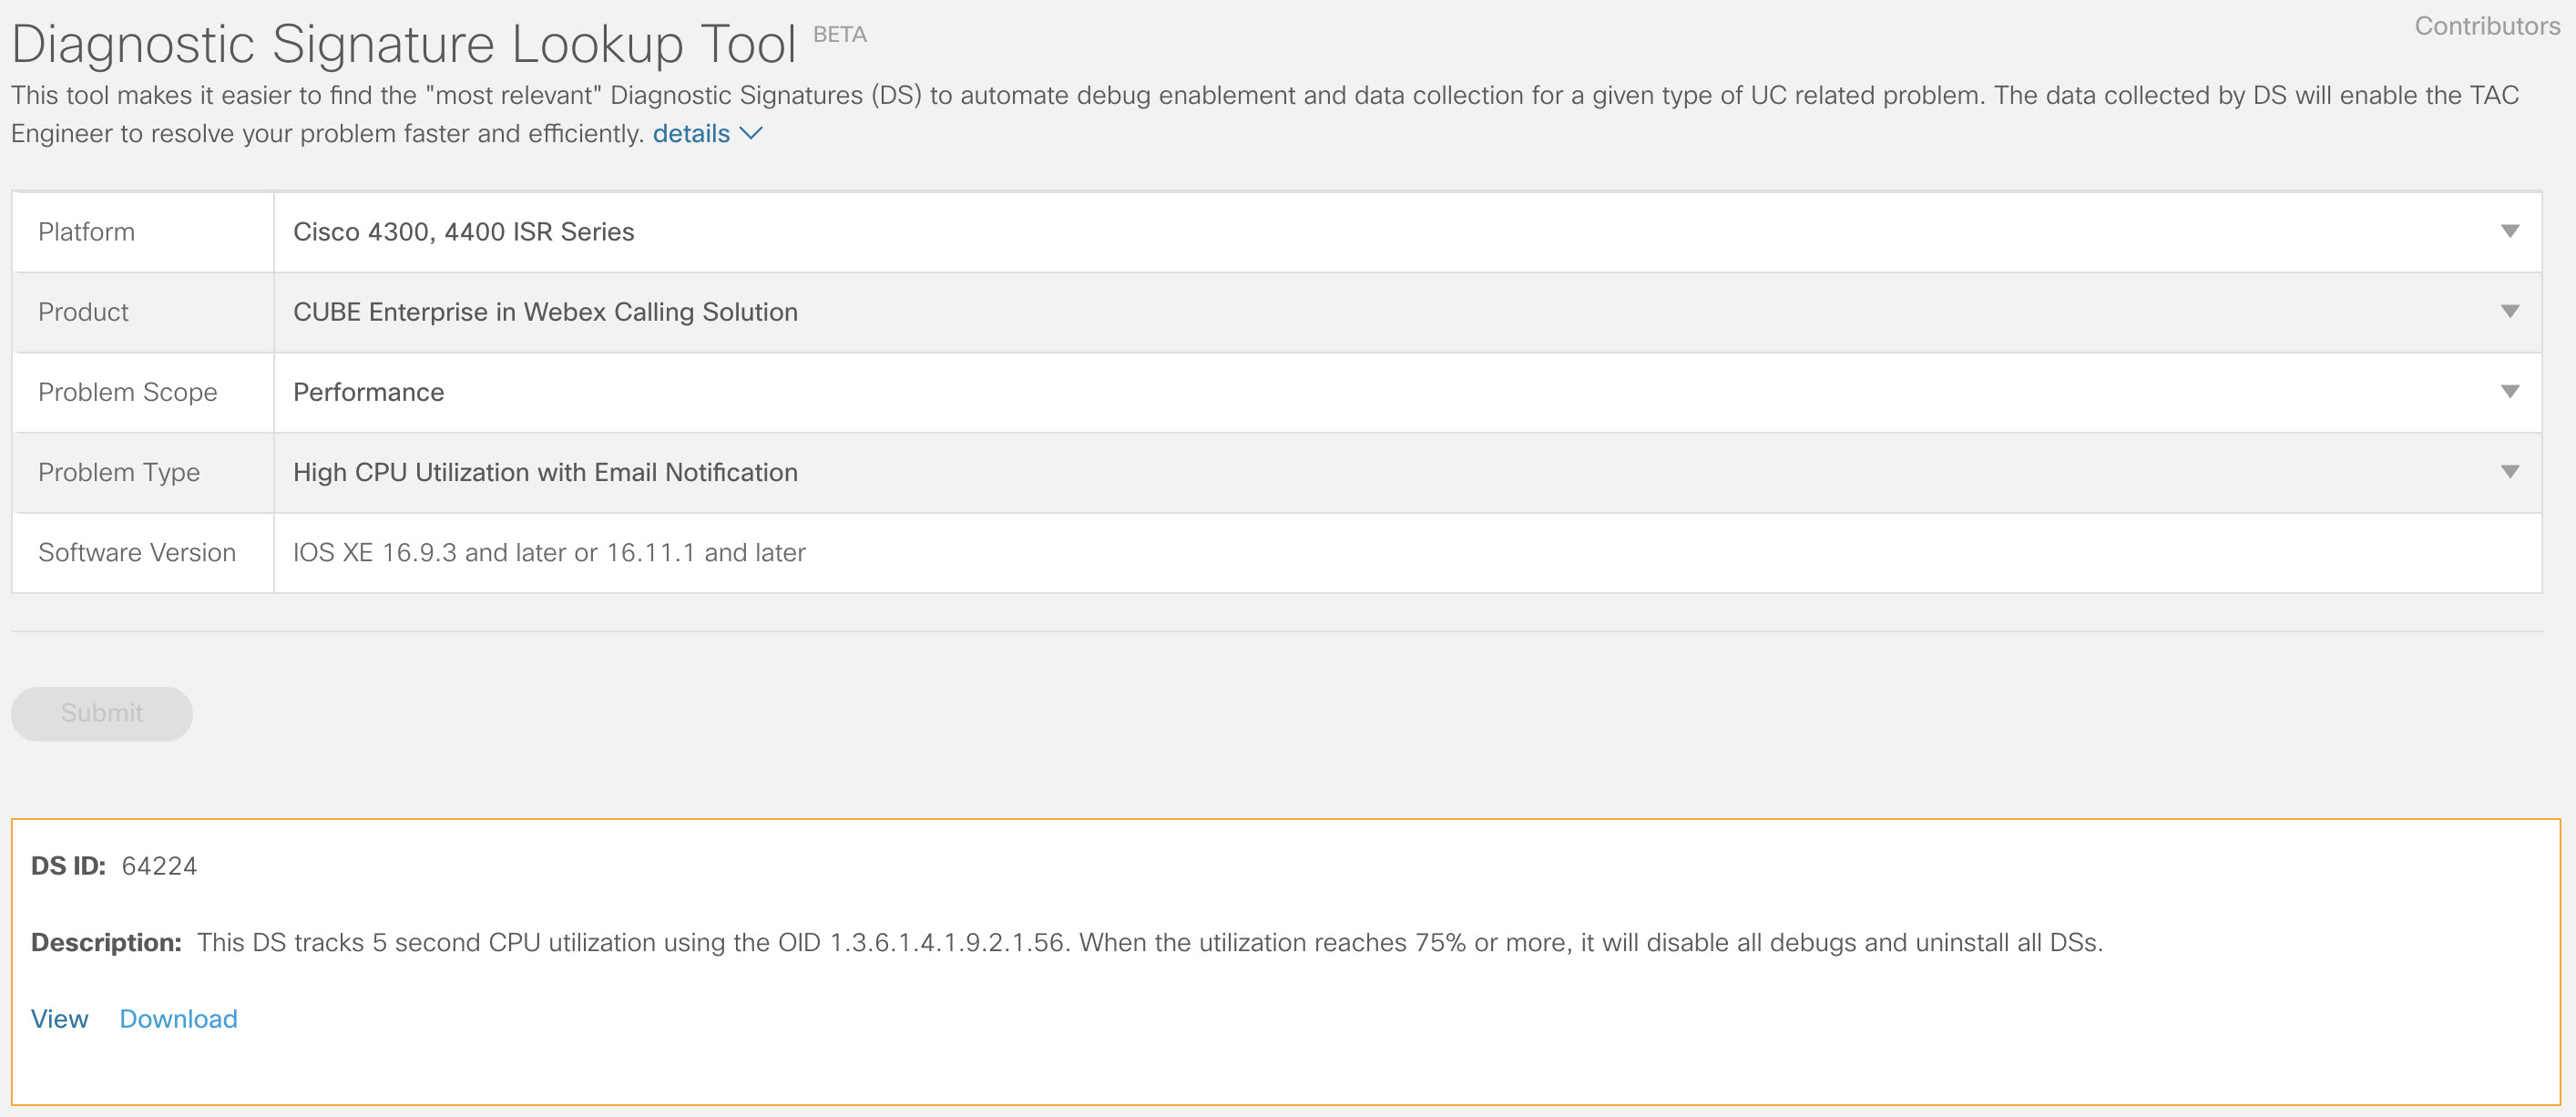
Pobierz program DS 64224 za pomocą następujących opcji rozwijanych w narzędziu Diagnostic Signatures Lookup Tool:
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Nazwa pola
Wartość pola
Platforma
Cisco 4300, 4400 z serii ISR lub oprogramowanie Catalyst 8000V Edge
Produkt
CUBE Enterprise w Webex Calling rozwiązaniu
Zakres problemu
Wydajność
Typ problemu
Wysokie wykorzystanie procesora z powiadomieniami e-mail
-
Skopiuj plik DS XML do lokalnej bramy flash.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Poniższy przykład ilustruje kopiowanie pliku z serwera FTP do lokalnej bramy.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
Zainstaluj plik DS XML w lokalnej bramie.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
Użyj polecenia show call-home diagnostic-signature, aby sprawdzić, czy podpis został pomyślnie zainstalowany. Kolumna stanu musi mieć wartość „zarejestrowana”.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: username@gmail.com
Pobierz DSE:
DS ID
Nazwa DS
Rewizja
Status
Ostatnia aktualizacja (GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Zarejestrowany
2020-11-07 22:05:33
Po uruchomieniu ten podpis odinstaluje wszystkie uruchomione karty sieciowe, w tym siebie samego. W razie potrzeby należy ponownie zainstalować system DS 64224, aby kontynuować monitorowanie wysokiego wykorzystania procesora w lokalnej bramie.
Monitorowanie nieprawidłowych rozłączeń połączeń
System DS wykorzystuje sondaż SNMP co 10 minut w celu wykrycia nieprawidłowego rozłączenia połączeń z błędami SIP 403, 488 i 503. Jeśli przyrost liczby błędów jest większy lub rów ny 5 od ostatniej ankiety, generuje syslog i powiadomienie e-mail. Wykonaj poniższe czynności, aby zainstalować podpis.
-
Upewnij się, że funkcja SNMP jest włączona za pomocą polecenia show sn mp. Jeśli funkcja SNMP nie jest włączona, skonfiguruj polecenie snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Pobierz program DS 65221, korzystając z następujących opcji w narzędziu Diagnostic Signatures Lookup Tool:
Nazwa pola
Wartość pola
Platforma
Cisco 4300, 4400 z serii ISR lub oprogramowanie Catalyst 8000V Edge
Produkt
CUBE Enterprise w Webex Calling rozwiązaniu
Zakres problemu
Wydajność
Typ problemu
Nieprawidłowe wykrywanie rozłączania połączeń SIP za pomocą wiadomości e-mail i powiad omień Syslog.
-
Skopiuj plik DS XML do lokalnej bramy.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
Zainstaluj plik DS XML w lokalnej bramie.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Użyj polecenia show call home diagnostic-signature, aby sprawdzić, czy podpis został pomyślnie zainstalowany. Kolumna stanu powinna mieć wartość „zarejestrowana”.
Zainstaluj podpisy diagnostyczne, aby rozwiązać problem
Możesz także użyć sygnatury diagnostycznej (DS), aby szybko rozwiązać problemy. Cisco TACinżynierowie stworzyli kilka podpisów, które umożliwiają niezbędne debugowanie, które są wymagane do rozwiązania danego problemu, wykrycia wystąpienia problemu, zebrania odpowiedniego zestawu danych diagnostycz nych i automatycznego przeniesienia danych do sprawy. Cisco TAC Eliminuje to konieczność ręcznego sprawdzania wystąpienia problemu i znacznie ułatwia rozwiązywanie problemów przerywanych i przejściowych.
Możesz użyć narzędzia Wyszukiwanie podpisów diagnostycznych, aby znaleźć odpowiednie podpisy i zainstalować je w celu samodzielnego rozwiązania danego problemu lub zainstalować podpis zalecany przez inżyniera TAC w ramach zaangażowania pomocy technicznej.
Oto przykład, jak znaleźć i zainstalować DS w celu wykrycia wystąpienia „% VOICE_IEC -3-GW: CCAPI: Internal Error (próg skoku wywołania): IEC=1.1.181.1.29. 0" syslog i zautomatyzuj zbieranie danych diagnostycznych, wykonując następujące kroki:
-
Skonfiguruj inną zmienną środowiskową DS ds_fsurl_prefixjako ścieżkę serwera Cisco TAC plików (cxd.cisco.com), aby przesłać dane diagnostyczne. Nazwa użytkownika w ścieżce pliku to numer sprawy, a hasło jest tokenem przesyłania pliku, który można pobrać z Menedżera spraw pomocy technicznej, jak pokazano poniżej. Token przesyłania plików można wygenerować w sekcji Zał ączniki w Menedżerze spraw pomocy technicznej, zgodnie z wymaganiami.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"
end
Przykład:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Upewnij się, że funkcja SNMP jest włączona za pomocą polecenia show sn mp. Jeśli funkcja SNMP nie jest włączona, skonfiguruj polecenie menedżera serwera snmp-.
show snmp %SNMP agent not enabled config t snmp-server manager end -
Zalecamy zainstalowanie DS 64224 High CPU monitoring jako proaktywnego środka, aby wyłączyć wszystkie debugowania i sygnatury diagnostyczne w czasie wysokiego wykorzystania procesora. Pobierz program DS 64224, korzystając z następujących opcji w narzędziu Diagnostic Signatures Lookup Tool:
Nazwa pola
Wartość pola
Platforma
Cisco 4300, 4400 z serii ISR lub oprogramowanie Catalyst 8000V Edge
Produkt
CUBE Enterprise w Webex Calling rozwiązaniu
Zakres problemu
Wydajność
Typ problemu
Wysokie wykorzystanie procesora z powiadomieniami e-mail.
-
Pobierz program DS 65095, korzystając z następujących opcji w narzędziu Diagnostic Signatures Lookup Tool:
Nazwa pola
Wartość pola
Platforma
Cisco 4300, 4400 z serii ISR lub oprogramowanie Catalyst 8000V Edge
Produkt
CUBE Enterprise w Webex Calling rozwiązaniu
Zakres problemu
Syslogs
Typ problemu
Syslog -% VOICE_IEC -3-GW: CCAPI: Błąd wewnętrzny (próg skoku wywołania): IEC=1.1.181.1.29.0
-
Skopiuj pliki DS XML do lokalnej bramy.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
Zainstaluj plik DS 64224 o wysokim monitorowaniu procesora, a następnie plik XML DS 65095 w lokalnej bramie.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Sprawdź, czy podpis został pomyślnie zainstalowany za pomocą funkcji show call-home diagnostic-signature. Kolumna stanu powinna mieć wartość „zarejestrowana”.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: username@gmail.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Pobrane DSE:
DS ID
Nazwa DS
Rewizja
Status
Ostatnia aktualizacja (GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Zarejestrowany
2020-11-08:00:07:45
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Zarejestrowany
2020-11-08:00:12:53
Weryfikacja wykonania podpisów diagnostycznych
W poniższym poleceniu kolumna „Status” polecenia show call home diagnostic-signature zmienia się na „uruchomiony”, podczas gdy Brama lokalna wykonuje akcję zdefini owaną w sygnaturze. Wyjście statystyk sygnatury diagnostycznej show call home jest najlepszym sposobem sprawdzenia, czy podpis diagnostyczny wykrywa interesujące wydarzenie i wykonał akcję. Kolumna „Wyzwalanie/Max/Deinstall” wskazuje, ile razy dany podpis wywołał zdarzenie, maksymalną liczbę zdefiniowanych w celu wykrycia zdarzenia oraz czy podpis deinstal uje się po wykryciu maksymalnej liczby wyzwalanych zdarzeń.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: carunach@cisco.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Pobrane DSE:
|
DS ID |
Nazwa DS |
Rewizja |
Status |
Ostatnia aktualizacja (GMT+ 00:00) |
|---|---|---|---|---|
|
64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Zarejestrowany |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Bieganie |
2020-11-08 00:12:53 |
pokaż statystyki sygnatur diagnostycznych połączeń telefonicznych
|
DS ID |
Nazwa DS |
Wyzwalane/Max /Deinstall |
Średni czas pracy (sekundy) |
Maksymalny czas pracy (sekundy) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
Wiadomość e-mail z powiadomieniem wysyłana podczas wykonywania podpisu diagnostycznego zawiera kluczowe informacje, takie jak typ problemu, szczegóły urządzenia, wersja oprogramowania, uruchomiona konfiguracja i wyświetlanie wyjść poleceń, które są istotne dla rozwiązania danego problemu.
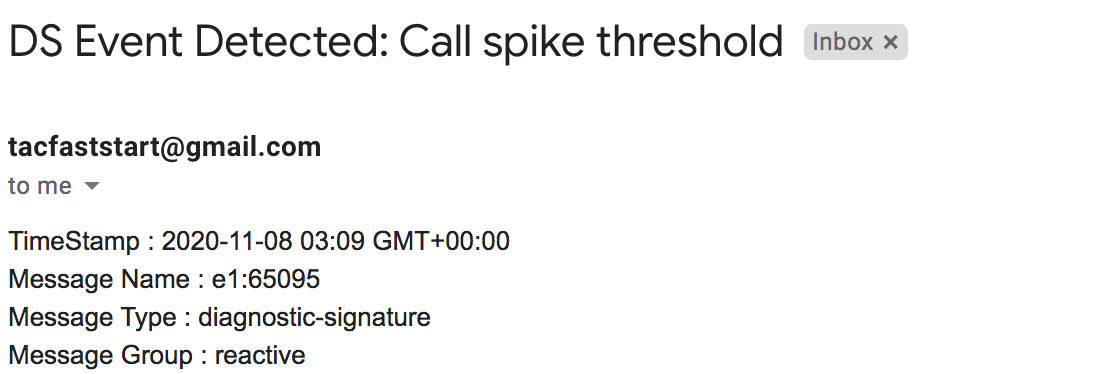
Odinstaluj podpisy diagnostyczne
Używanie sygnatur diagnostycznych do rozwiązywania problemów jest zazwyczaj definiowane w celu odinstalowania po wykryciu niektórych wystąpień problemów. Jeśli chcesz ręcznie odinstalować pod pis, pobierz identyfikator DS z wyjścia show call-home diagnostic-signature i uruchom następujące polecenie:
call-home diagnostic-signature deinstall <DS ID> Przykład:
call-home diagnostic-signature deinstall 64224
Nowe podpisy są okresowo dodawane do narzędzia Diagnostics Signatures Lookup Tool na podstawie problemów obserwowanych podczas wdrożeń. TAC obecnie nie obsługuje żądań tworzenia nowych podpisów niestandardowych.


