
Obrigado pelos seus comentários.
Remova o serviço de calendário híbrido Cisco Webex
 Comentários?
Antes de começar
-
Você deve ser o administrador global do locatário do Office 365 ou trabalhar com o administrador para concluir o processo de backup.
| 1 |
Na visualização do cliente em https://admin.webex.com, acesse Serviços e clique em Editar configurações no cartão do Calendário Híbrido do Office 365. |
| 2 |
Role até a seção Desativar e clique em Desativar. |
| 3 |
Leia a advertência exibida e prossiga se tiver certeza. O serviço não está mais disponível para sua organização e os usuários não têm mais acesso aos seus recursos. |
| 4 |
Remova a autorização de nuvem Webex do seu locatário do Office 365: |
| 1 |
Na visualização do cliente em https://admin.webex.com, acesse Serviços e clique em Editar configurações no cartão Google do Calendário híbrido. |
| 2 |
Role até a seção Desativar e clique em Desativar. |
| 3 |
Leia a advertência exibida e prossiga se tiver certeza. O serviço não está mais disponível para sua organização e os usuários não têm mais acesso aos seus recursos. |
| 4 |
Remova o acesso à nuvem Webex da sua conta do G Suite:
|

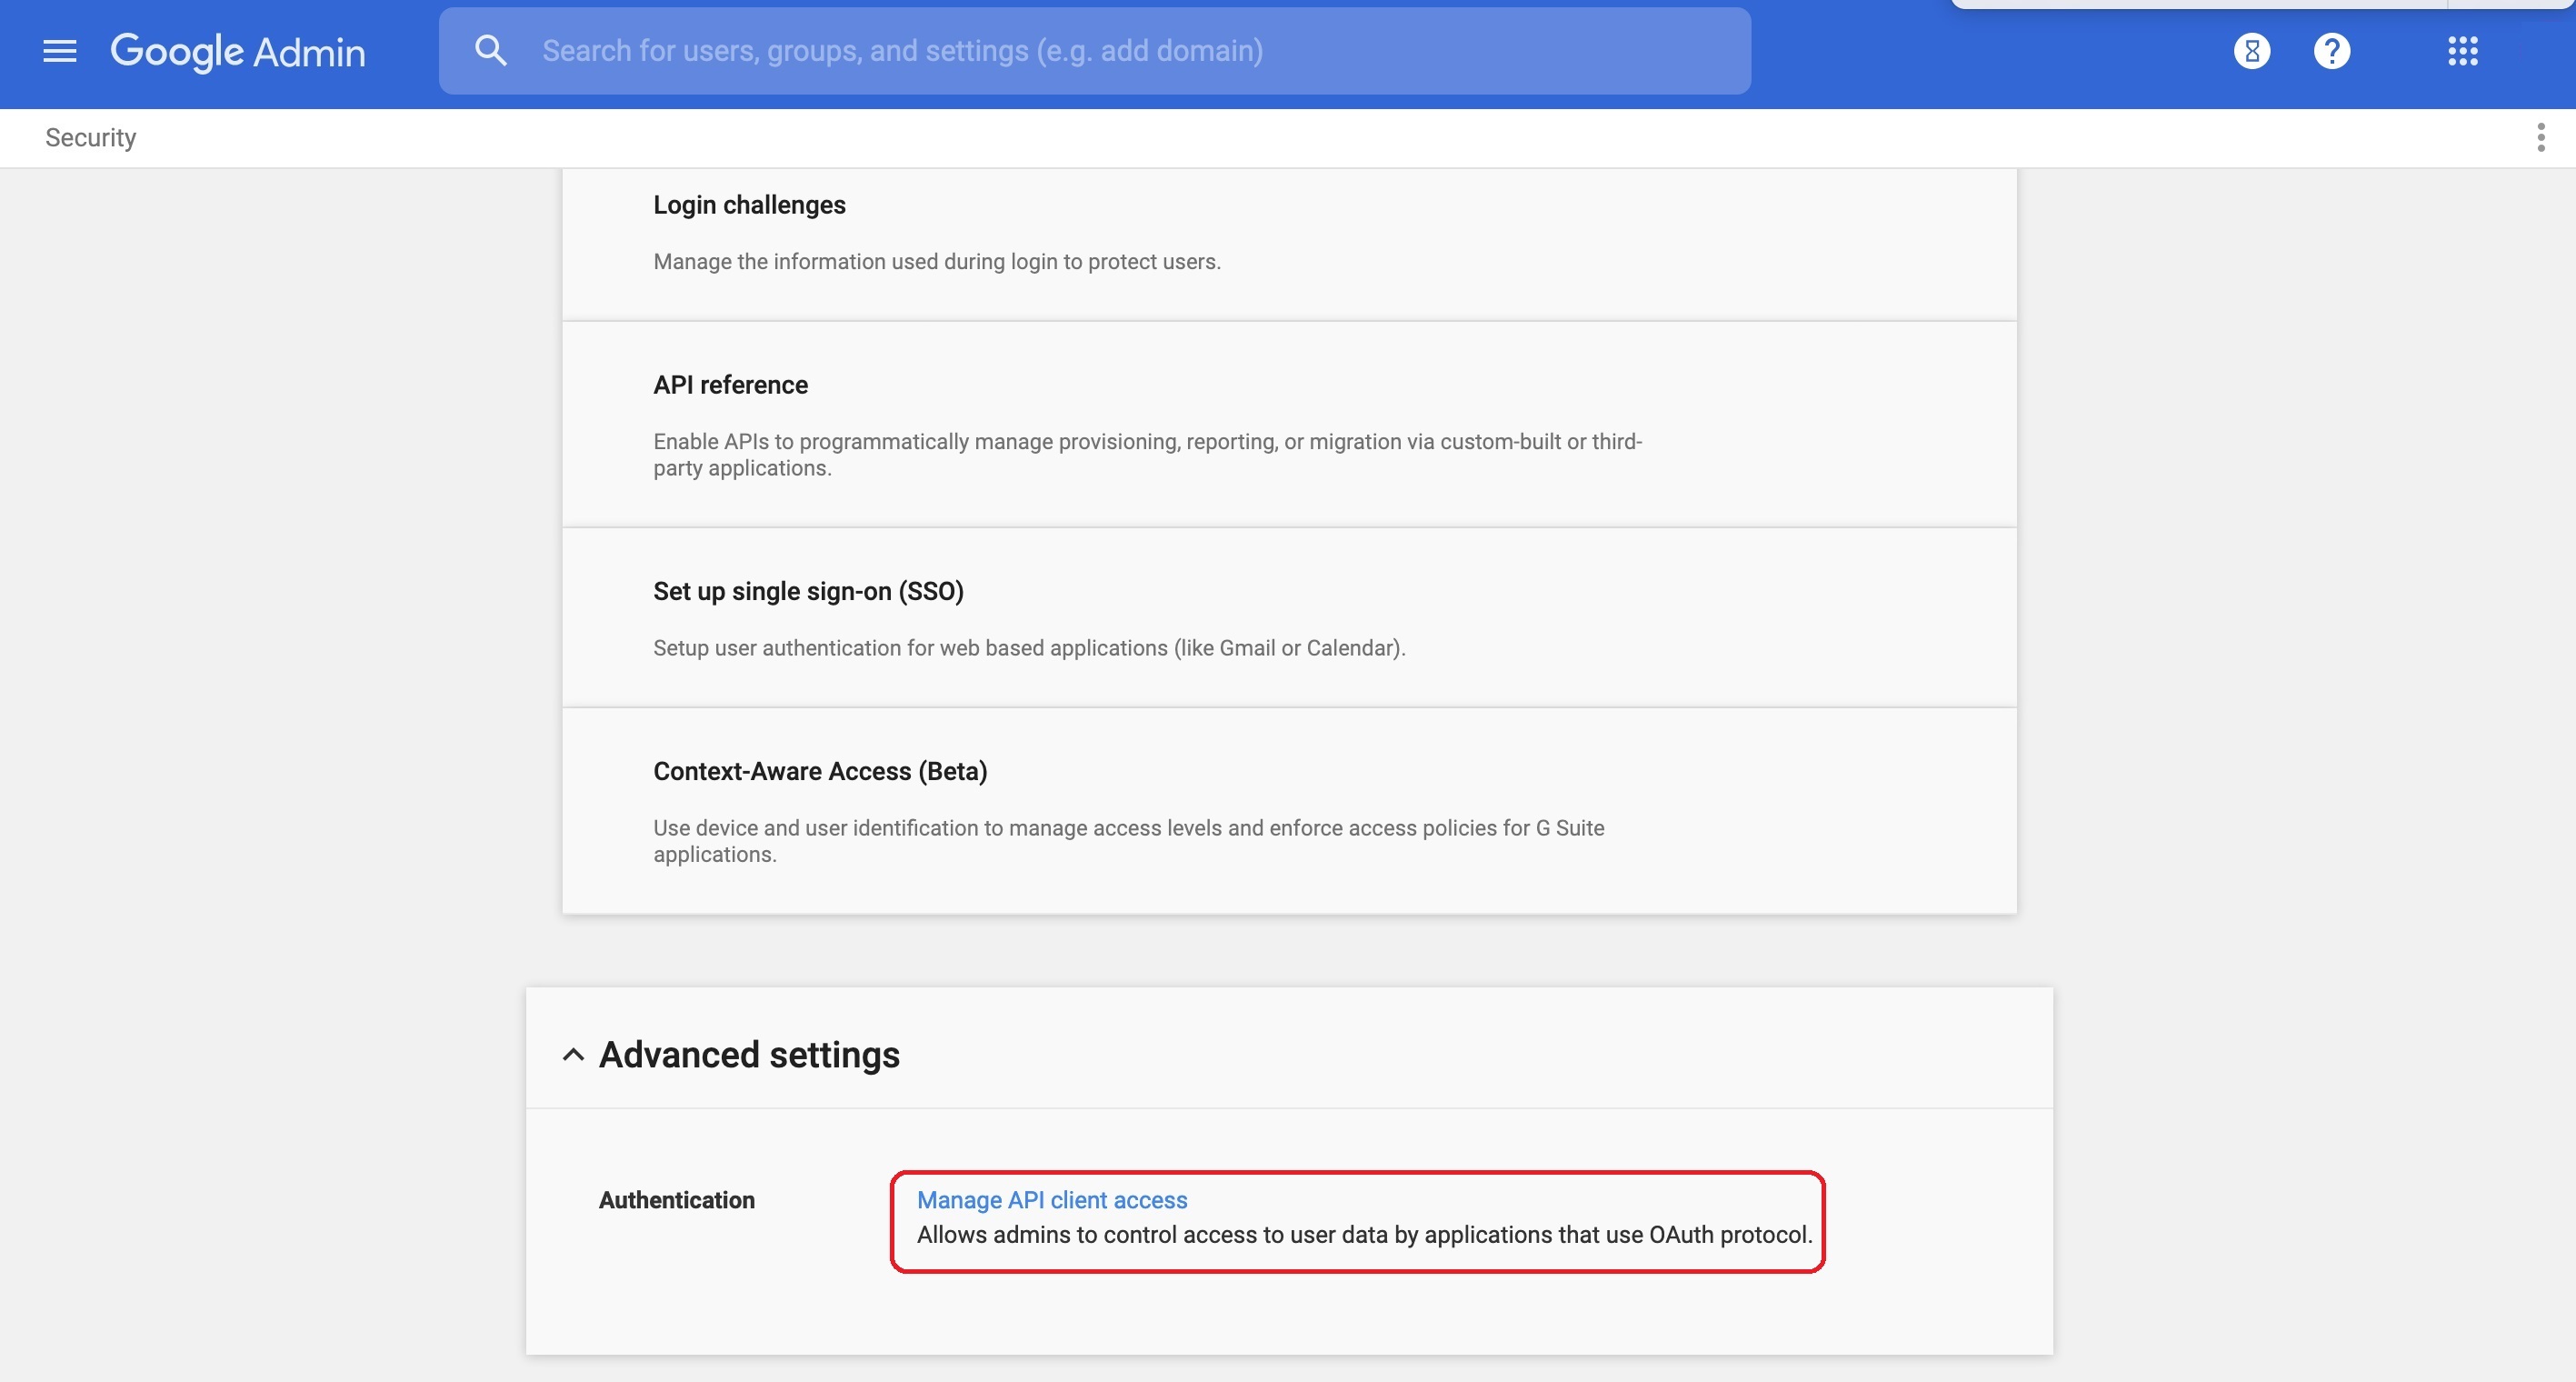
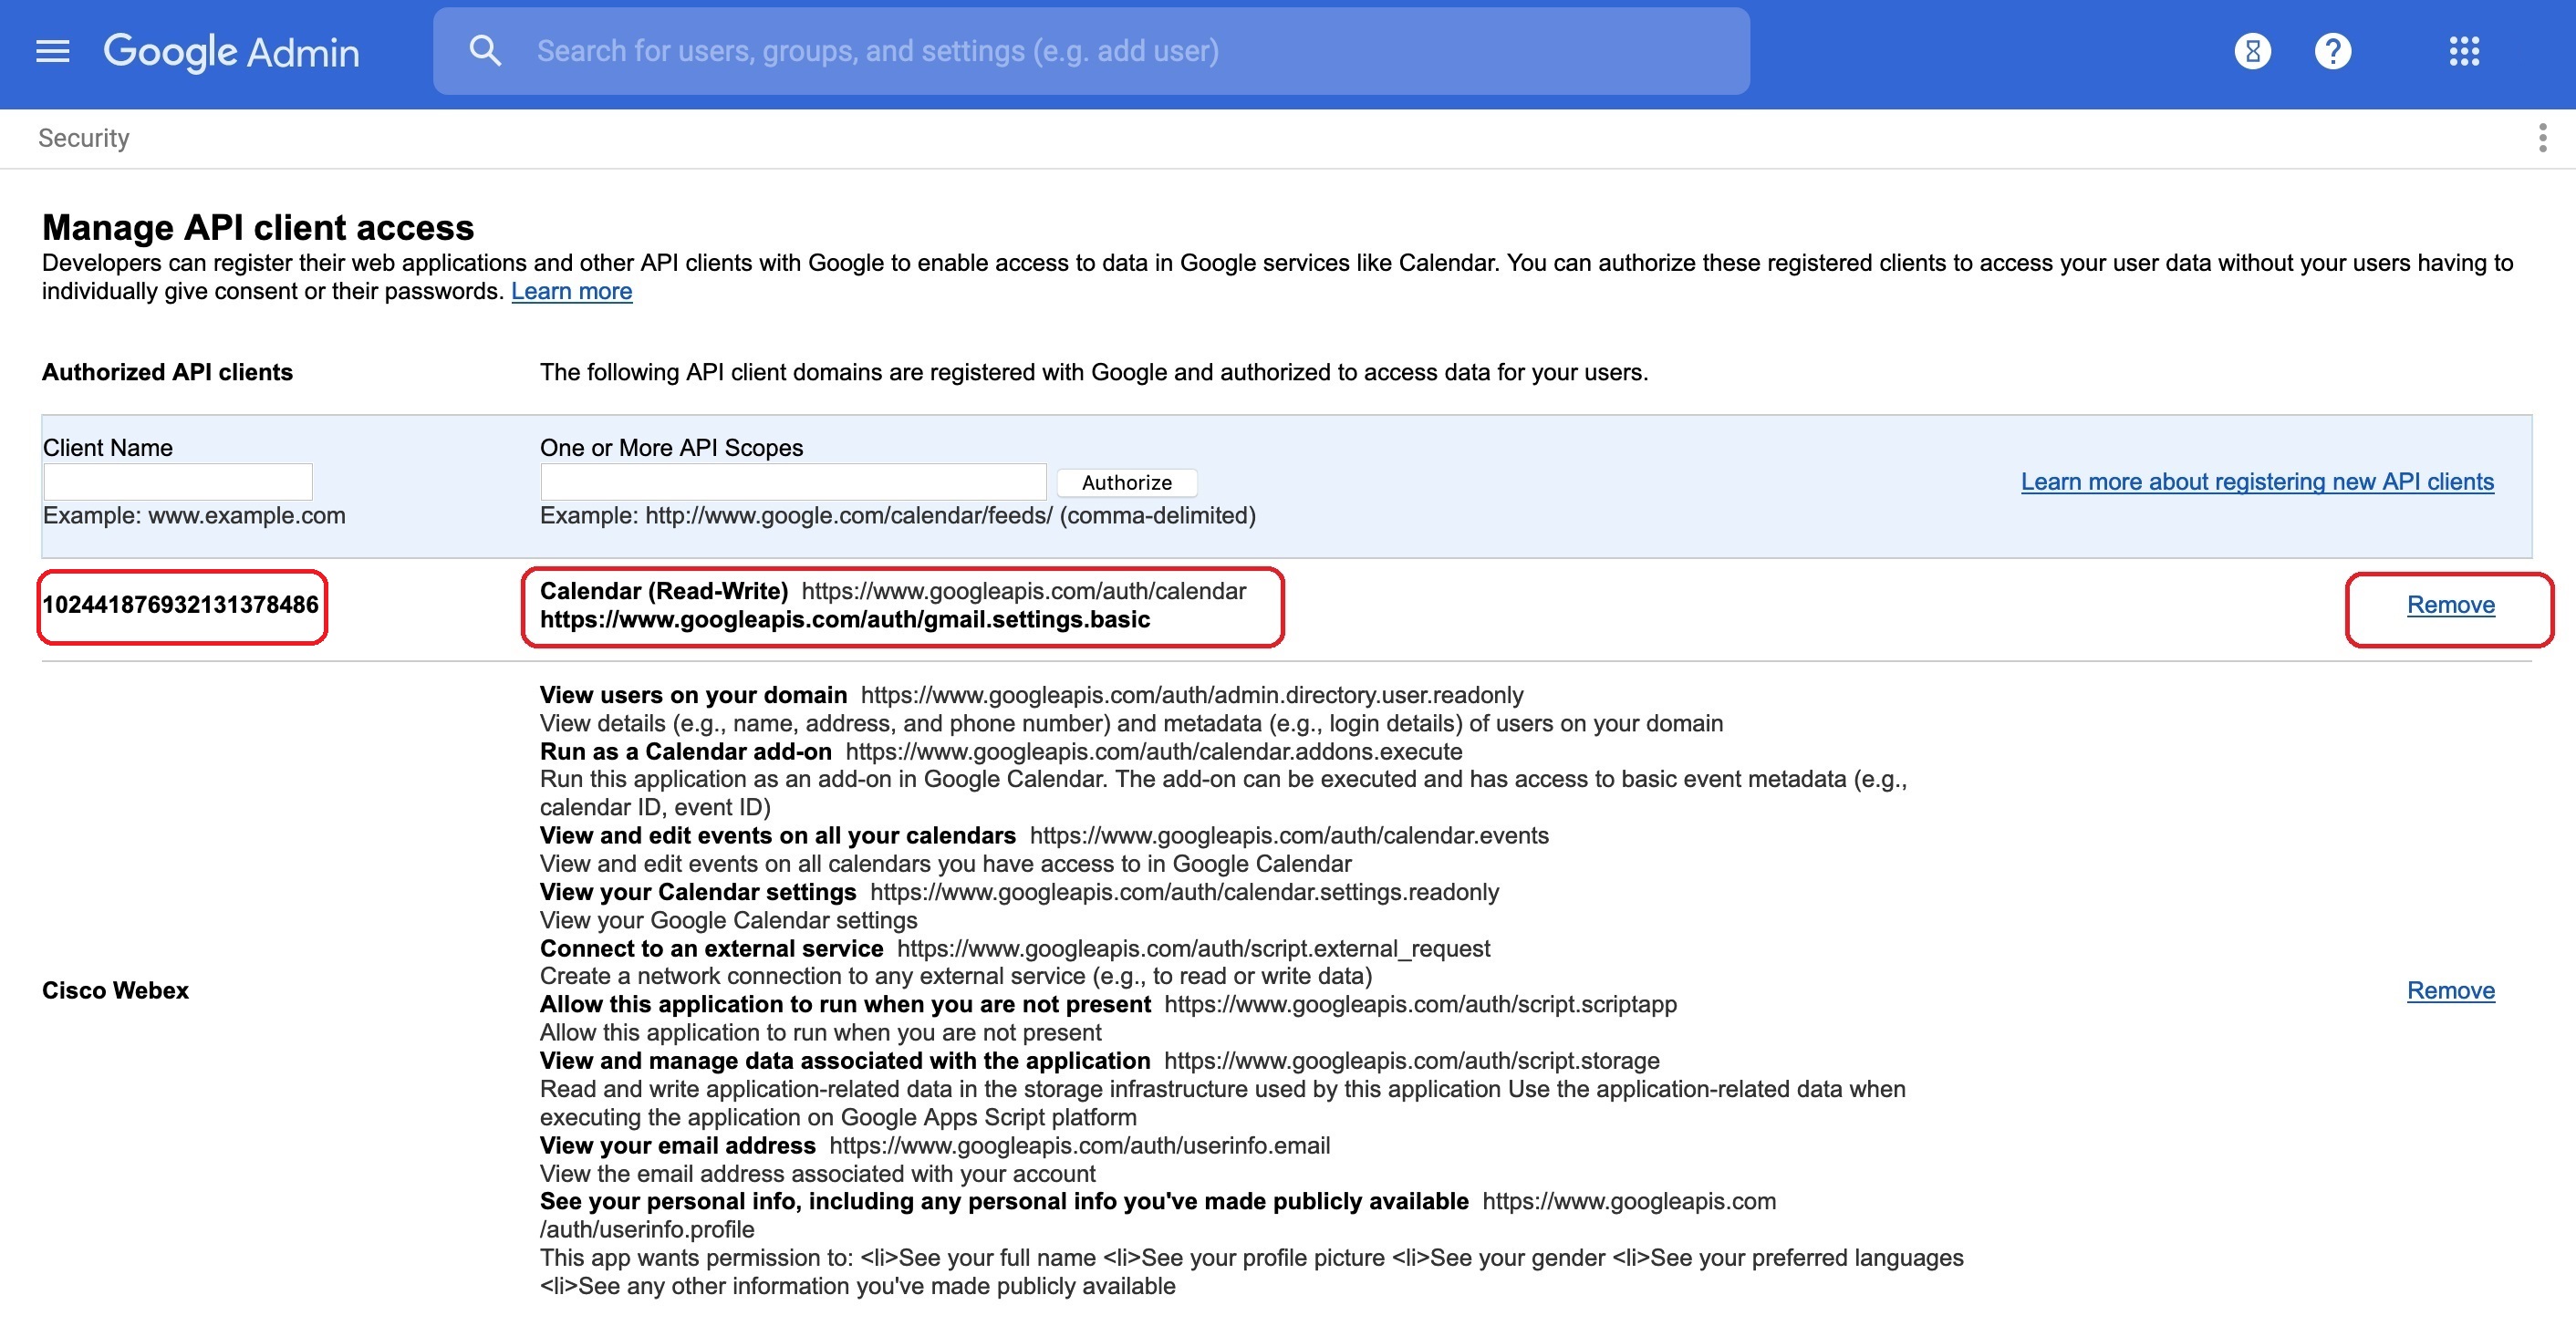
Ao remover o serviço de calendário híbrido de seus recursos locais, você não está apenas removendo o acesso do usuário aos recursos. Você também está removendo a configuração relacionada do host do conector Expressway.
| 1 |
Na visualização do cliente em https://admin.webex.com, acesse Serviços e clique em Editar configurações no Microsoft Exchange cartão de calendário híbrido. |
| 2 |
Role até a seção Desativar e clique em Desativar. |
| 3 |
Leia a advertência exibida e prossiga se tiver certeza. O serviço não está mais disponível para sua organização, a configuração é excluída e o software Calendar Connector é removido dos recursos registrados. |
| 4 |
Se você não estiver mais executando nenhum serviço híbrido no host do conector Expressway, cancele o registro do recurso na nuvem Webex:
|
 de um nome de recurso na lista.
O que fazer a seguir
Use essas etapas como diretrizes. Suas etapas exatas podem variar dependendo da configuração e da versão doMicrosoft Exchange. Os exemplos usam comandos do Shell de Gerenciamento do Exchange e nomes de amostra que podem não ser aplicáveis à sua implantação.
Use essas etapas como diretrizes para desfazer as alterações que sua organização fez ao implantar o Serviço de Calendário Híbrido baseado em Expressway para ou Office 365. Microsoft Exchange Suas etapas exatas podem variar dependendo da configuração e da versão doMicrosoft Exchange. Os exemplos usam comandos do Shell de Gerenciamento do Exchange e nomes de amostra que podem não ser aplicáveis à sua implantação.
| 1 |
Se você pretende manter quaisquer contas de falsificação que foram criadas para o Conector de Calendário e as contas não estão sendo usadas para outros aplicativos personalizados, siga as seguintes subetapas para cada conta: |
| 2 |
Se a política de limitação personalizada não estiver sendo usada para outros aplicativos personalizados e você não a tiver modificado na etapa 1, remova-a. Política de Remove-Throttling - Política do Identity Calendar Connector
|
| 3 |
Se você não precisar manter nenhuma conta de falsificação que tenha sido criada para o Conector de Calendário e a conta não estiver sendo usada para outros aplicativos personalizados, exclua-a. |


