
Tack för din feedback.
Ta bort Cisco Webex Hybrid Calendar Service
 Har du feedback?
Innan du börjar
-
Du måste vara global administratör för Office 365-klientorganisationen eller samarbeta med administratören för att slutföra säkerhetskopieringsprocessen.
| 1 |
Gå till Tjän ster i kundvyn på https://admin.webex.com och klicka sedan på Redigera inställningar på Hybrid Calendar Office 365-kortet. |
| 2 |
Bläddra till avsnittet Inaktivera och klicka på Inaktivera. |
| 3 |
Läs varningen som visas och fortsätt sedan om du är säker. Tjänsten är inte längre tillgänglig för organisationen och användarna har inte längre tillgång till dess funktioner. |
| 4 |
Ta bort Webex-molnauktorisering från din Office 365-klientorganisation: |
| 1 |
Från kundvyn på https://admin.webex.com går du till Tjän ster och klickar sedan på Redigera inställningar på Google-kortet Hybrid Calendar. |
| 2 |
Bläddra till avsnittet Inaktivera och klicka på Inaktivera. |
| 3 |
Läs varningen som visas och fortsätt sedan om du är säker. Tjänsten är inte längre tillgänglig för organisationen och användarna har inte längre tillgång till dess funktioner. |
| 4 |
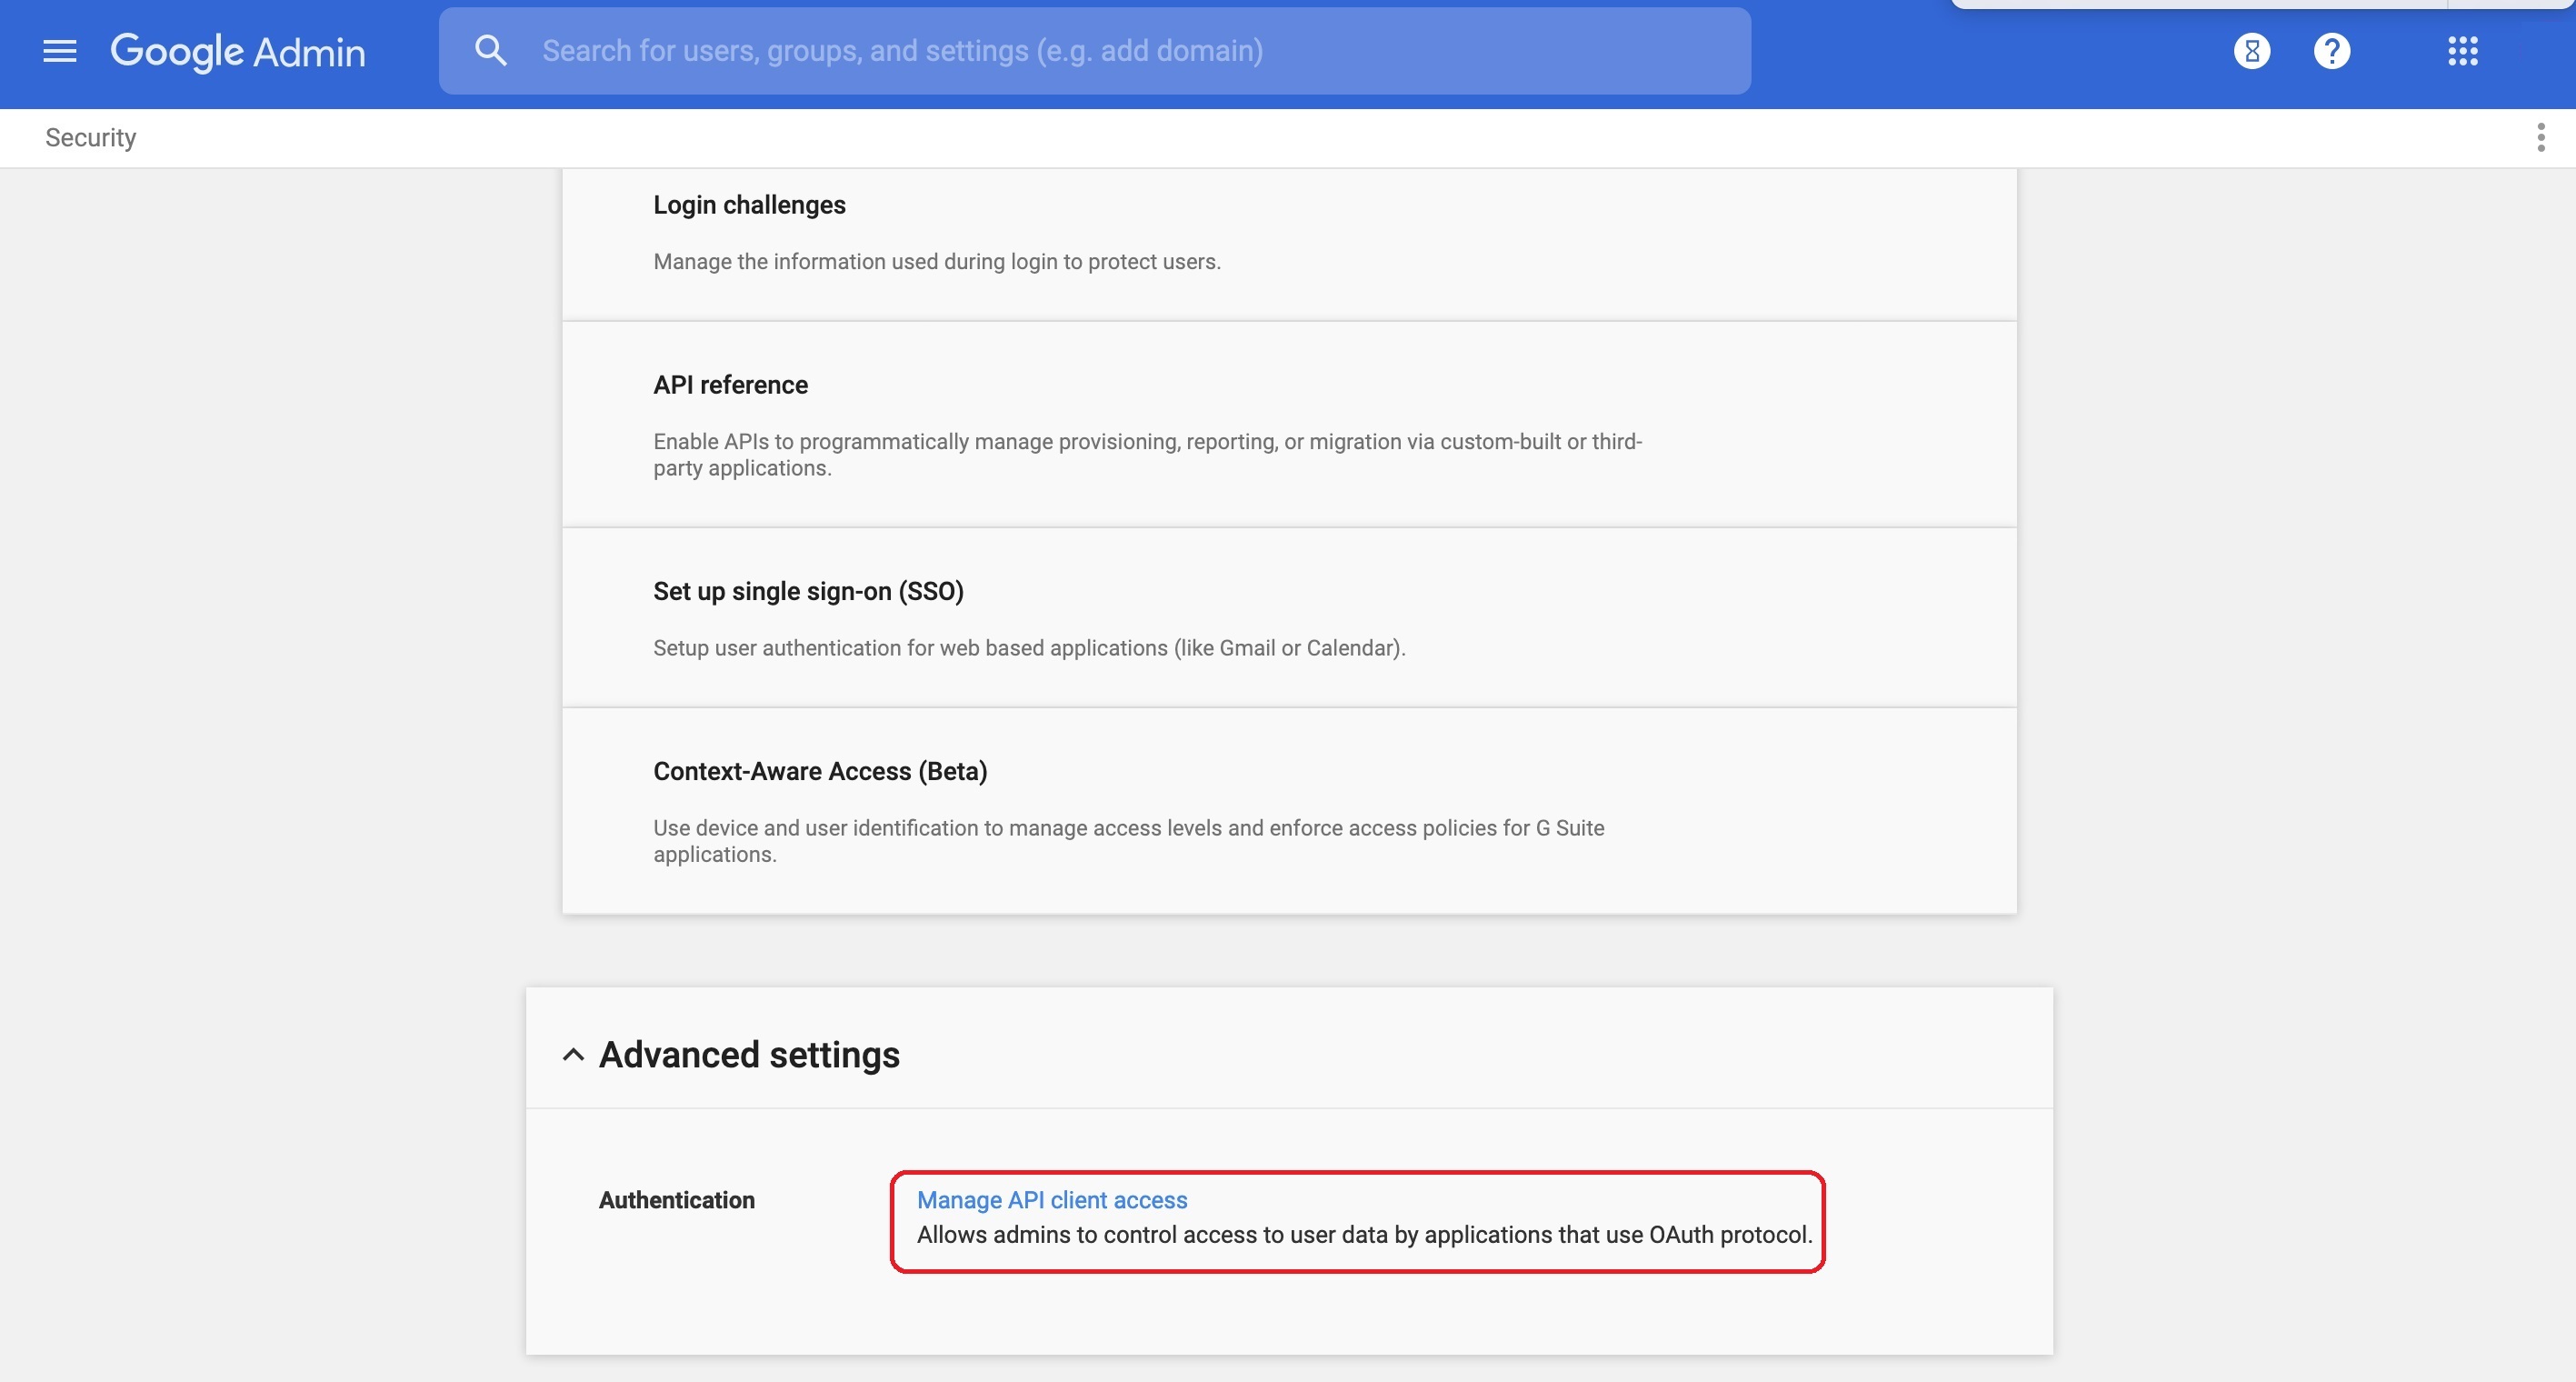
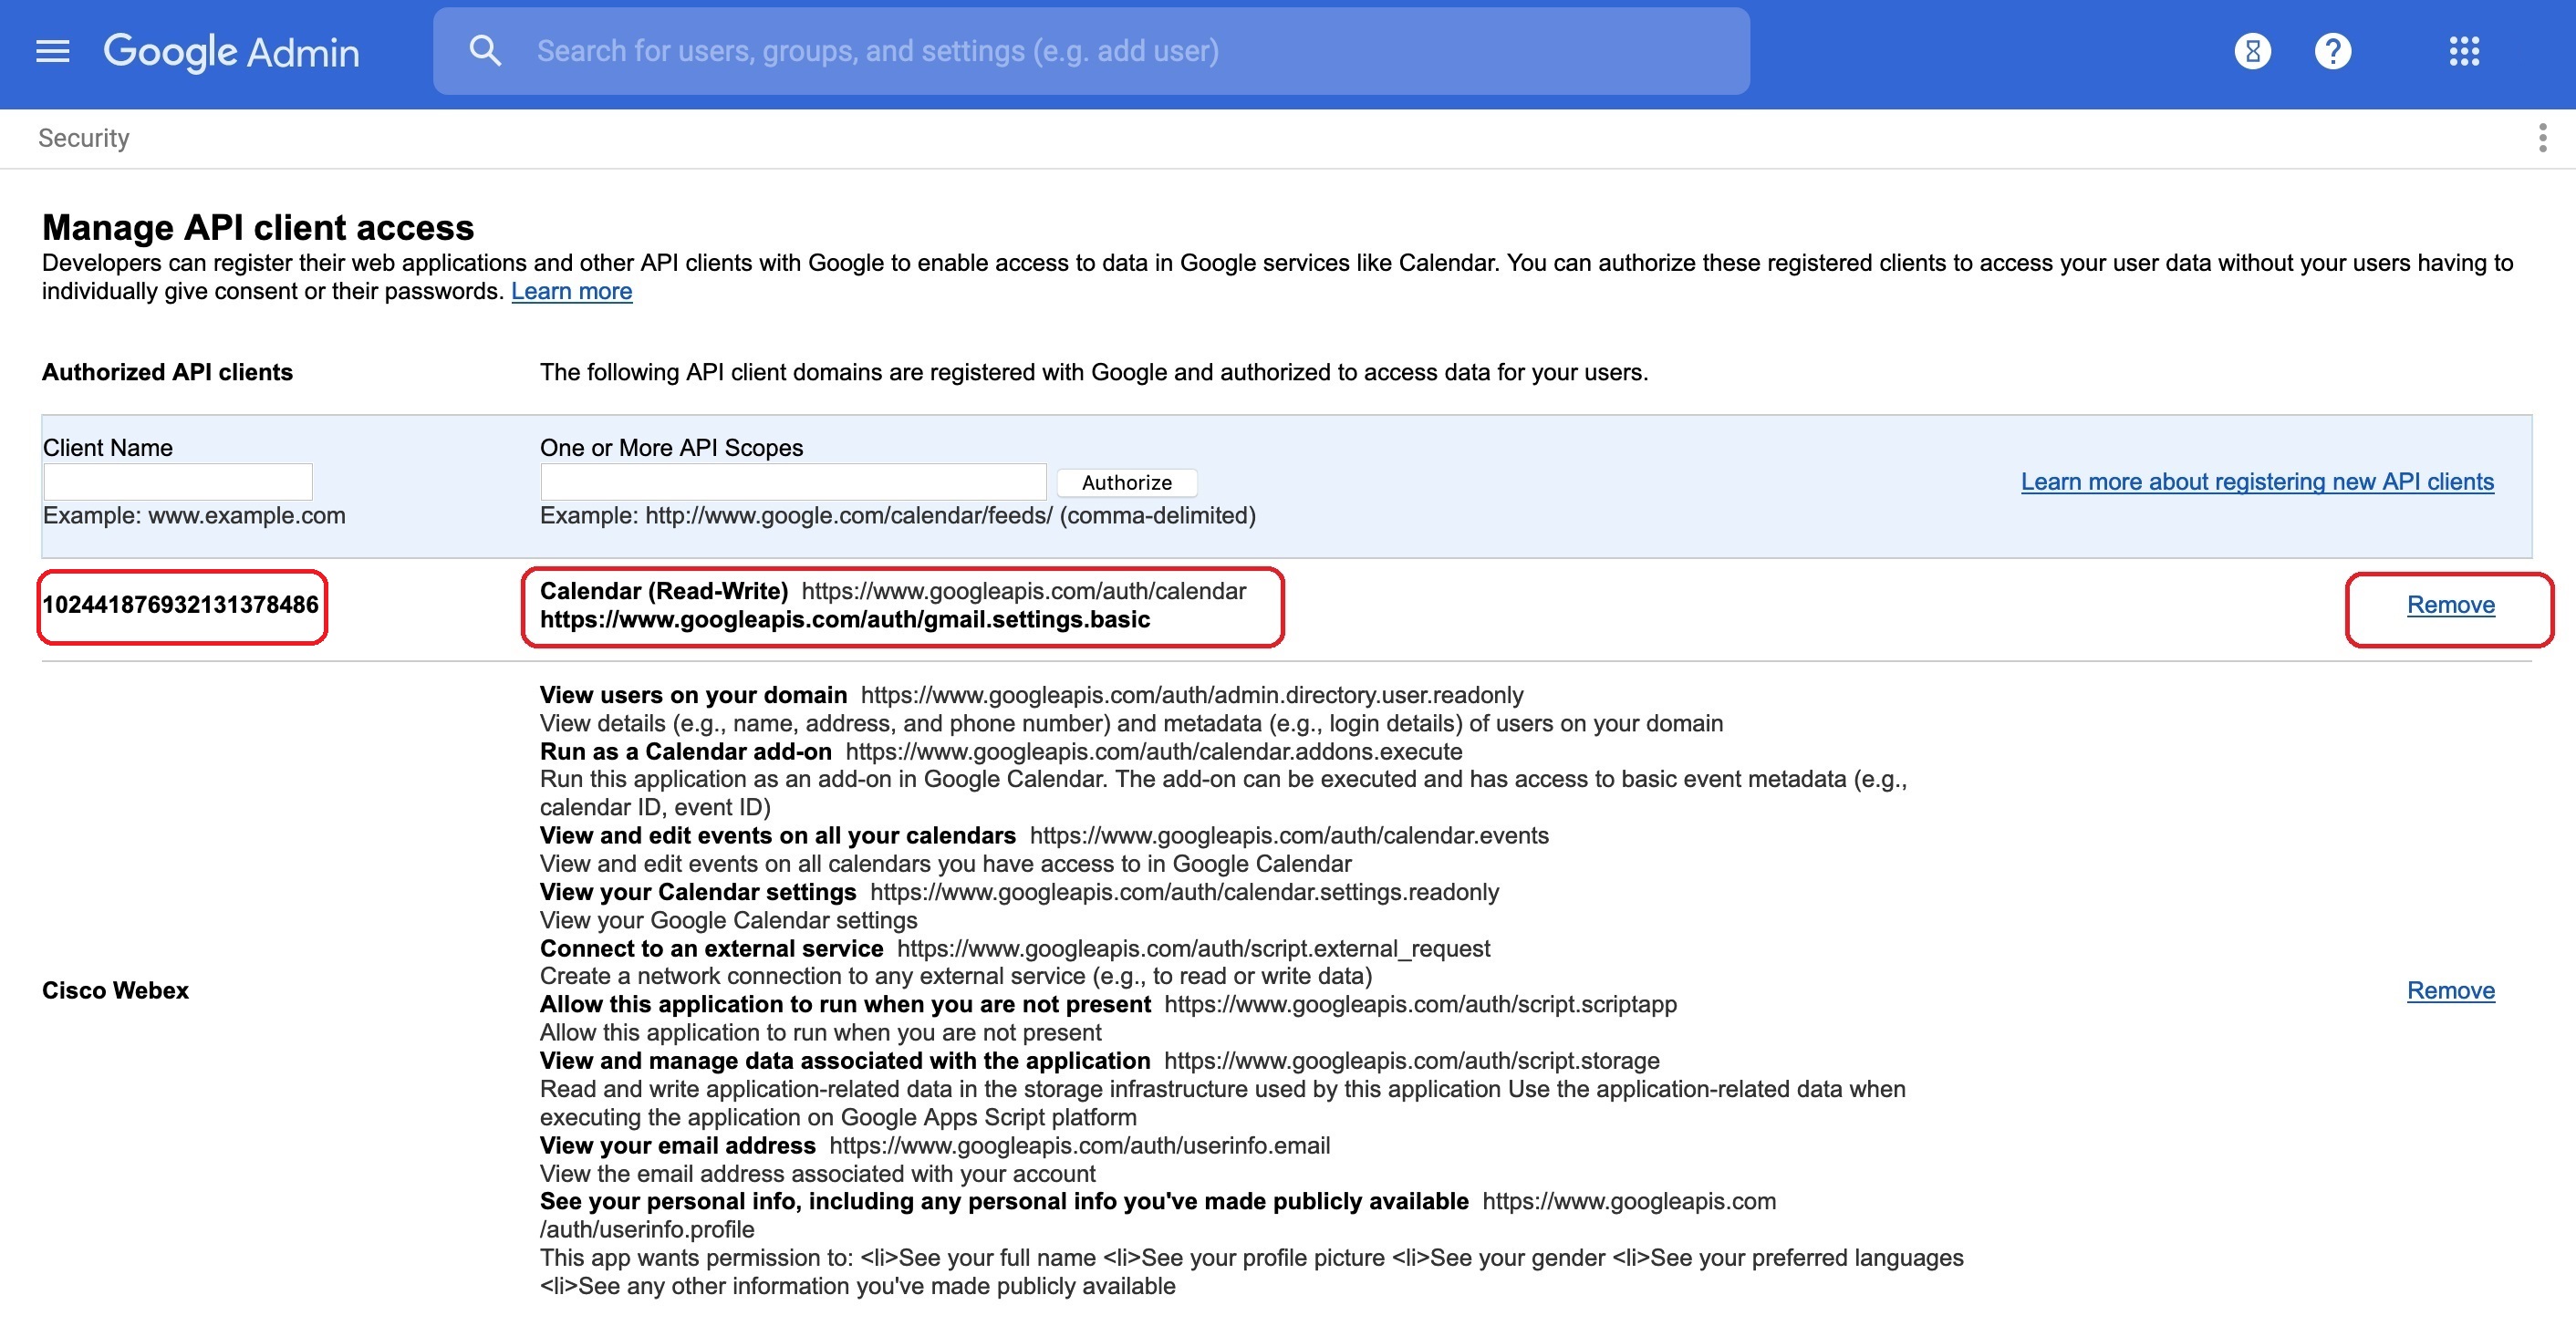
Ta bort Webex-molnåtkomst från ditt G Suite-konto:
|

Genom att ta bort Hybrid Calendar Service från dina lokala resurser tar du inte bara bort användaråtkomst till funktionerna. Du tar också bort den relaterade konfigurationen från Expressway-anslutningsvärden.
| 1 |
Från kundvyn på https://admin.webex.com går du till Tjän ster och klickar sedan på Redigera inställningar på Microsoft Exchange kortet Hybrid Calendar. |
| 2 |
Bläddra till avsnittet Inaktivera och klicka på Inaktivera. |
| 3 |
Läs varningen som visas och fortsätt sedan om du är säker. Tjänsten är inte längre tillgänglig för organisationen, konfigurationen tas bort och programvaran Calendar Connector tas bort från dina registrerade resurser. |
| 4 |
Om du inte längre kör några hybridtjänster på Expressway-anslutningsvärden avregistrerar du resursen från Webex-molnet:
|
 från ett resursnamn i listan.
Vad du ska göra härnäst
Använd dessa steg som riktlinjer. Dina exakta steg kan variera beroende på din konfiguration och version avMicrosoft Exchange. Exemplen använder Exchange Management Shell-kommandon och exempelnamn som kanske inte är tillämpliga i distributionen.
Använd dessa steg som riktlinjer för att ångra de ändringar som din organisation gjorde när den Expressway-baserade hybridkalendertjänsten distribuerades för Microsoft Exchange eller Office 365. Dina exakta steg kan variera beroende på din konfiguration och version avMicrosoft Exchange. Exemplen använder Exchange Management Shell-kommandon och exempelnamn som kanske inte är tillämpliga i distributionen.
| 1 |
Om du tänker behålla några personifieringskonton som har skapats för Calendar Connector och kontona inte används för andra anpassade program, gör du följande understeg för varje konto: |
| 2 |
Om den anpassade strypningsprincipen inte används för andra anpassade program, och du inte ändrade den i steg 1, tar du bort den. Ta bort-throttlingPolicy -Identity CalendarConnectorPolicy
|
| 3 |
Om du inte behöver behålla något personifieringskonto som skapades för Calendar Connector och kontot inte används för andra anpassade program tar du bort det. |


