
Dziękujemy za opinię.
Usuń usługę kalendarza hybrydowego Cisco Webex
 Opinia?
Zanim zaczniesz
-
Musisz być globalnym administratorem dzierżawcy usługi Office 365 lub współpracować z administratorem, aby zakończyć proces tworzenia kopii zapasowych.
| 1 |
W widoku klienta na stronie https://admin.webex.com przejdź do sekcji Usługi, a następnie kliknij Edytuj ustawienia na karcie Kalendarz hybrydowy Office 365. |
| 2 |
Przewiń do sekcji Dezaktywuj i kliknij D ezaktywuj. |
| 3 |
Przeczytaj wyświetloną ostrzeżenie, a następnie kontynuuj, jeśli jesteś pewien. Usługa nie jest już dostępna dla Twojej organizacji, a użytkownicy nie mają już dostępu do jej funkcji. |
| 4 |
Usuń autoryzację w chmurze Webex od najemcy usługi Office 365: |
| 1 |
W widoku klienta na stronie https://admin.webex.com przej dź do sekcji Usługi, a następnie kliknij Edytuj ustawienia na karcie Google Kalendarz hybrydowy. |
| 2 |
Przewiń do sekcji Dezaktywuj i kliknij D ezaktywuj. |
| 3 |
Przeczytaj wyświetloną ostrzeżenie, a następnie kontynuuj, jeśli jesteś pewien. Usługa nie jest już dostępna dla Twojej organizacji, a użytkownicy nie mają już dostępu do jej funkcji. |
| 4 |
Usuń dostęp do chmury Webex z konta G Suite:
|

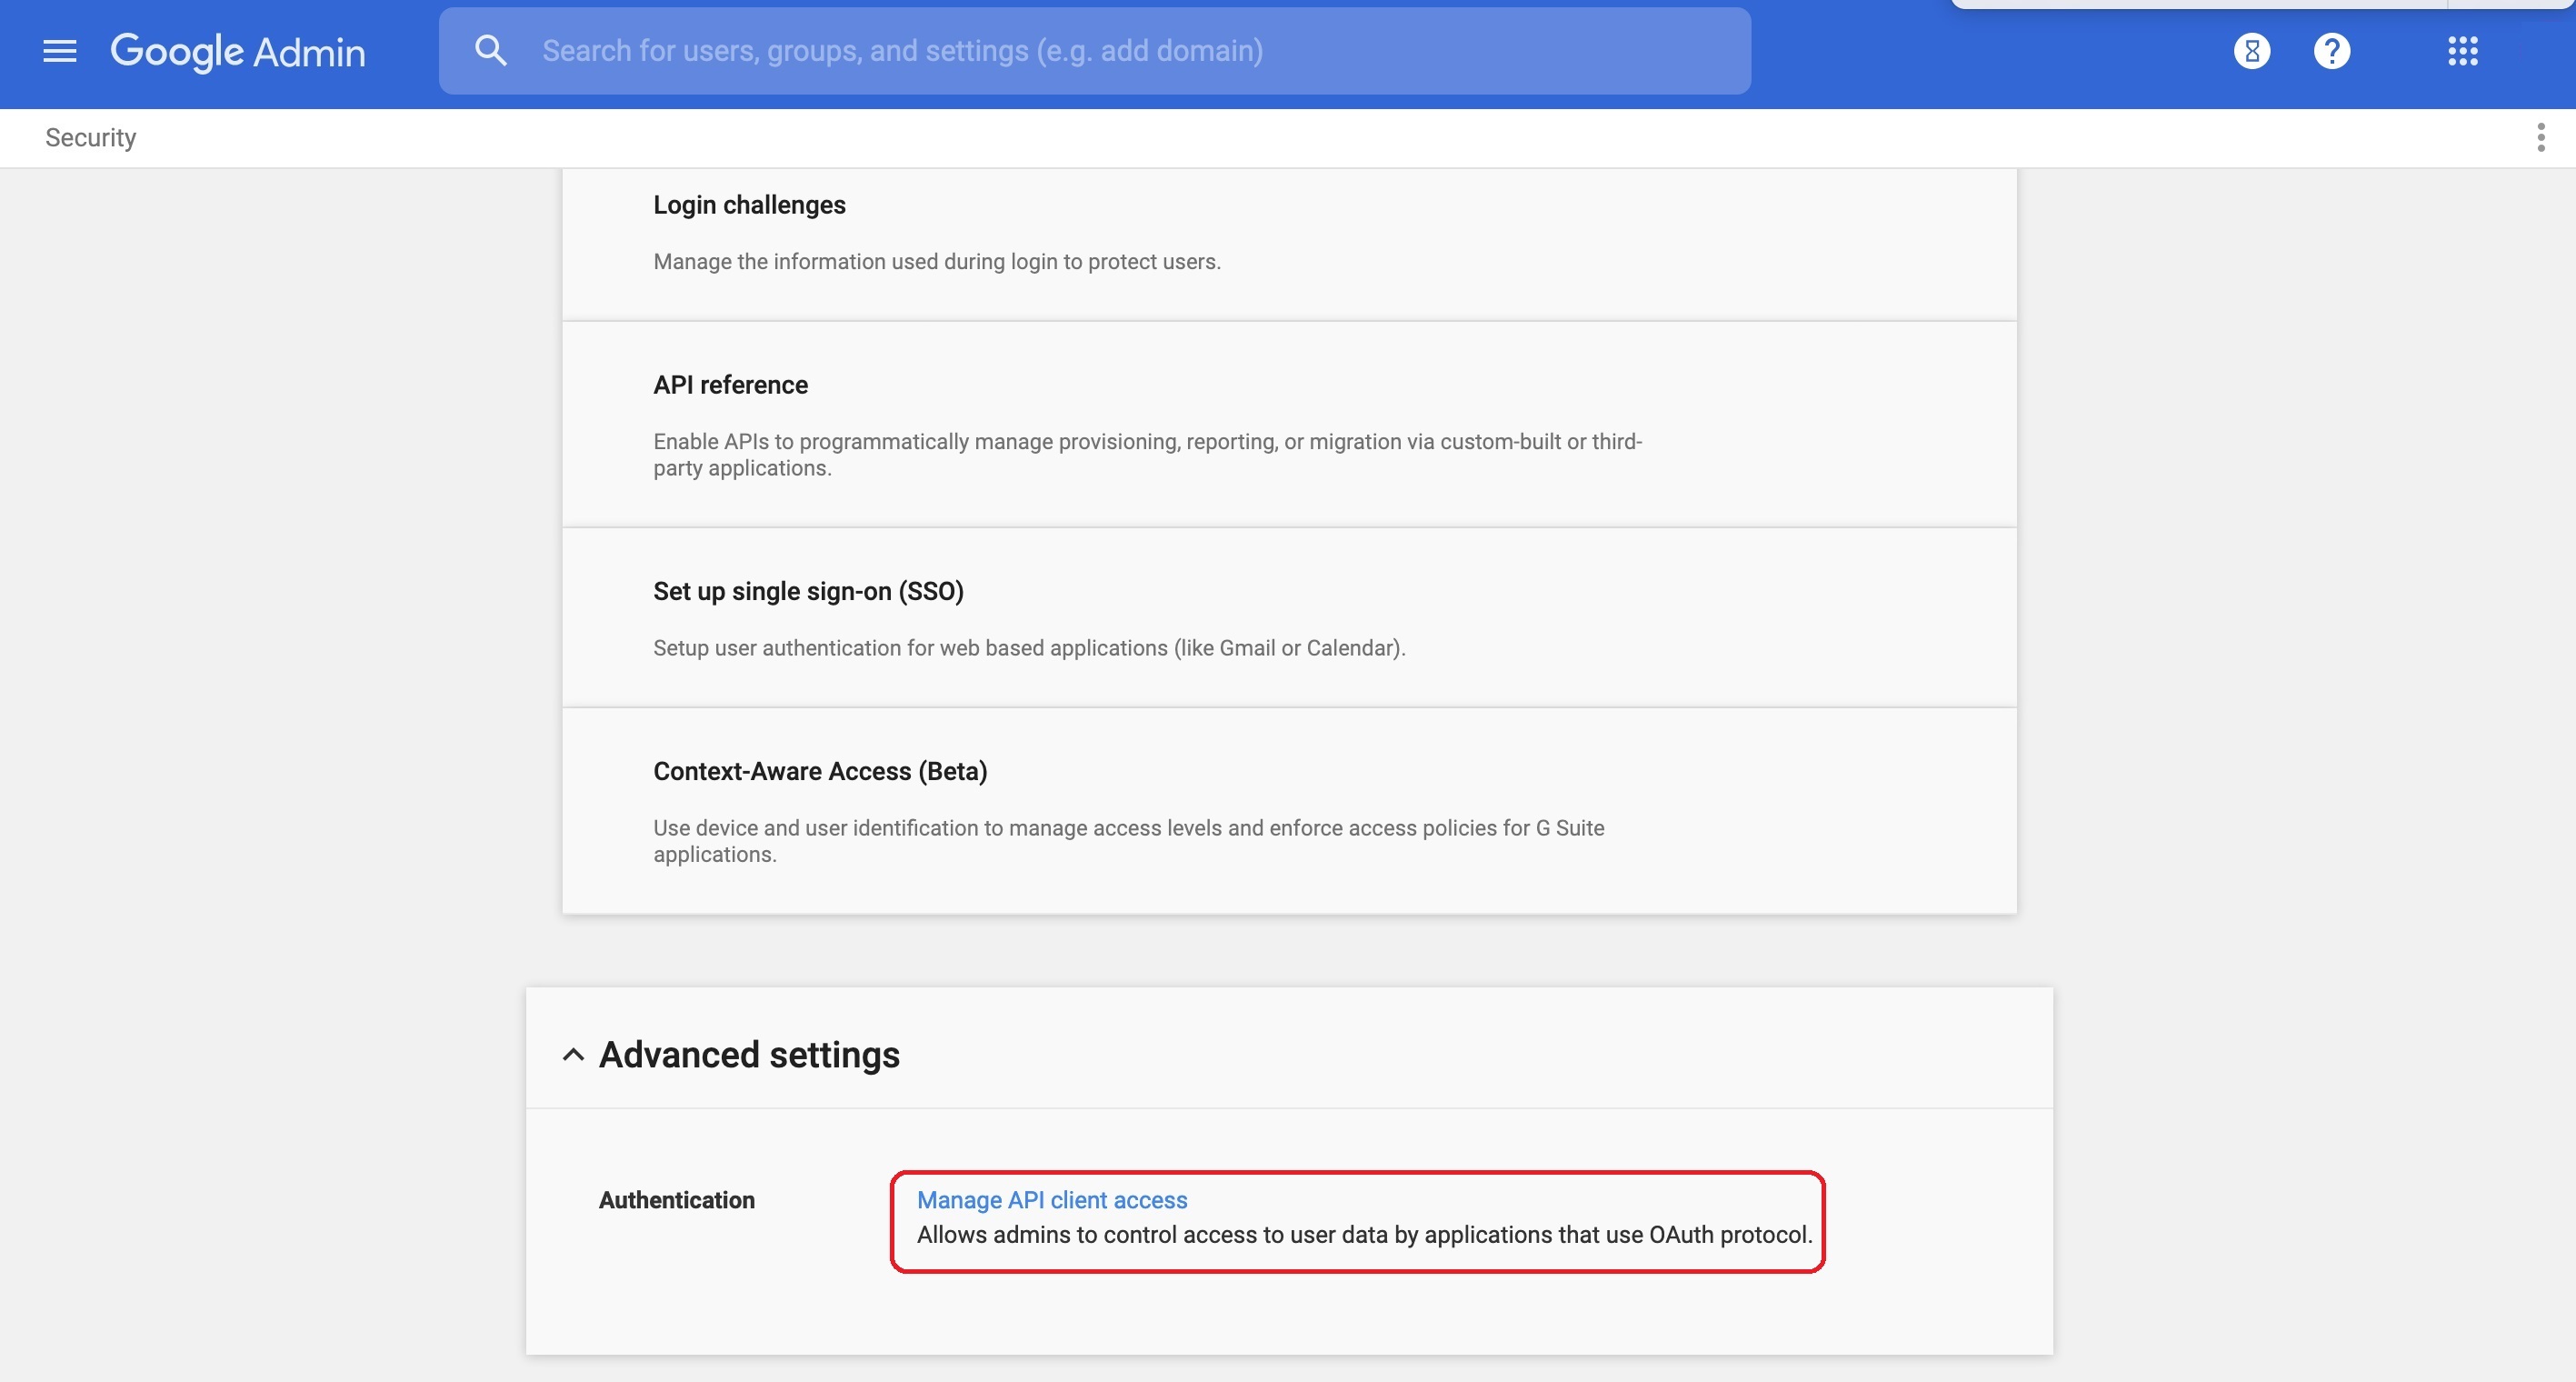
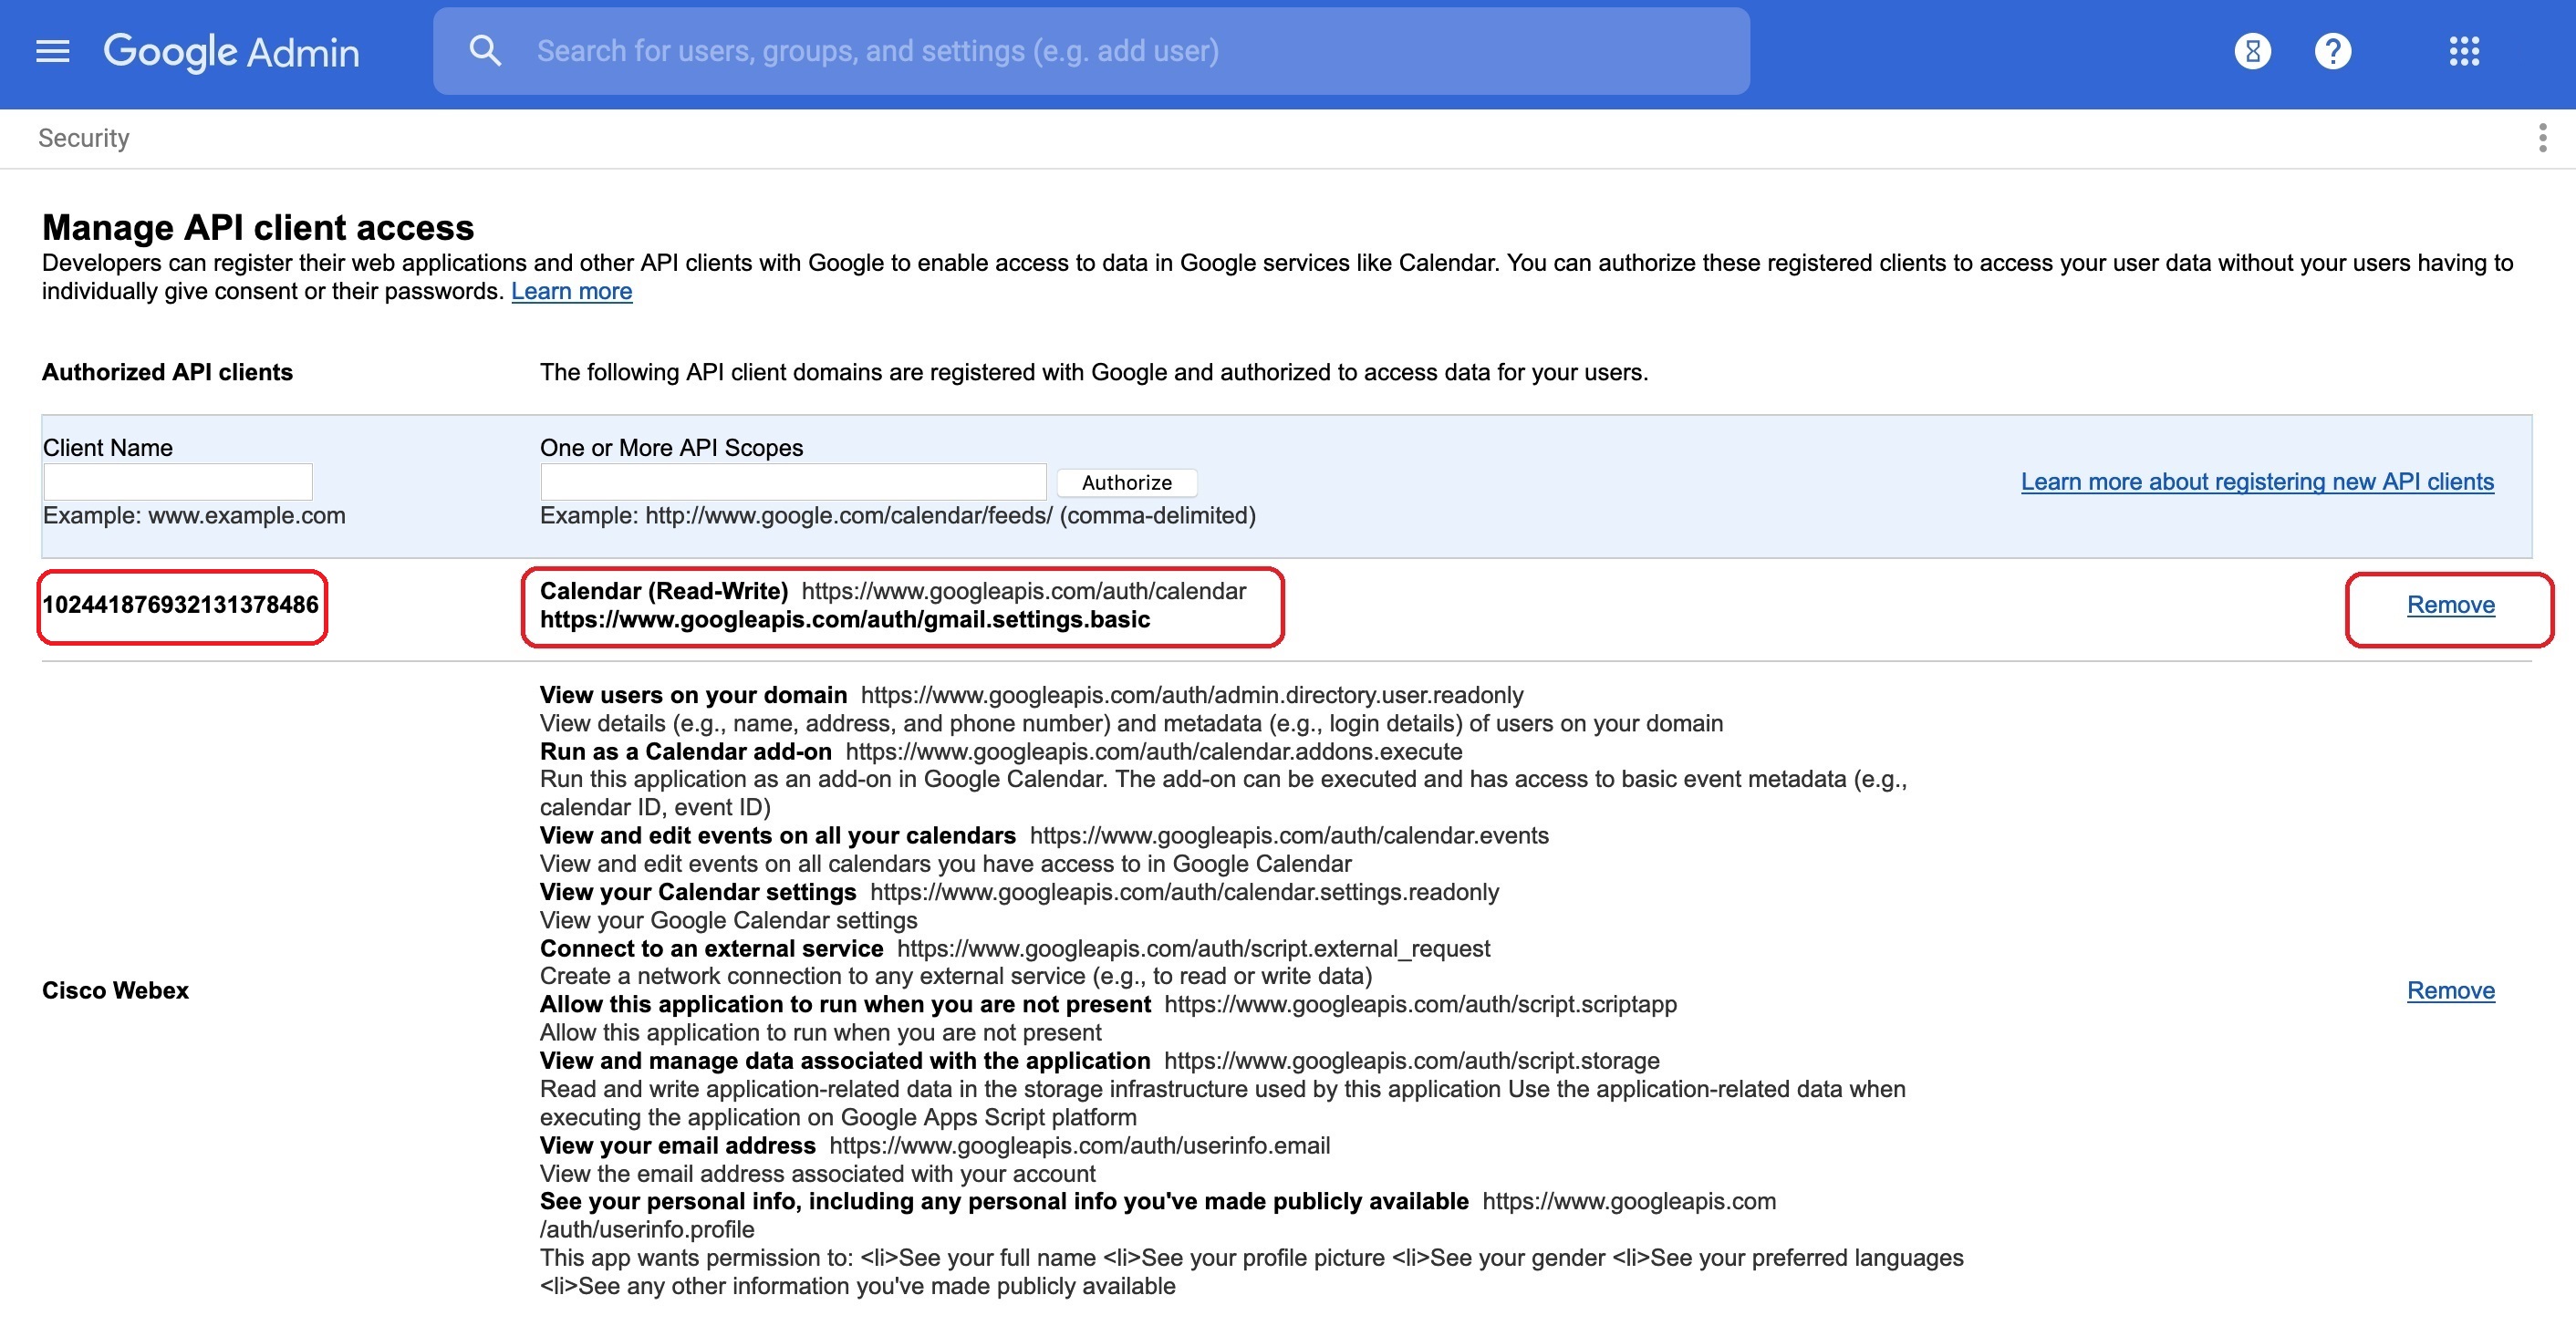
Usuwając usługę kalendarza hybrydowego z zasobów lokalnych, nie tylko usuwasz dostęp użytkownika do funkcji. Usuniesz również powiązaną konfigurację z hosta złącza Expressway.
| 1 |
W widoku klienta na stronie https://admin.webex.com przej dź do sekcji Usługi, a następnie kliknij Edytuj ustawienia na Microsoft Exchange karcie Kalendarza hybrydowego. |
| 2 |
Przewiń do sekcji Dezaktywuj i kliknij D ezaktywuj. |
| 3 |
Przeczytaj wyświetloną ostrzeżenie, a następnie kontynuuj, jeśli jesteś pewien. Usługa nie jest już dostępna dla Twojej organizacji, konfiguracja zostanie usunięta, a oprogramowanie Calendar Connector zostanie usunięte z zarejestrowanych zasobów. |
| 4 |
Jeśli nie korzystasz już z usług hybrydowych na hoście złącza Expressway, wyrejestruj zasób z chmury Webex:
|
 z nazwy zasobu na liście.
Co robić dalej
Użyj tych kroków jako wskazówek. Dokładne kroki mogą się różnić w zależności od konfiguracji i wersjiMicrosoft Exchange. Przykłady używają poleceń programu Exchange Management Shell i przykładowych nazw, które mogą nie mieć zastosowania we wdrożeniu.
Postępuj zgodnie z tymi krokami jako wskazówkami, aby cofnąć zmiany wprowadzone przez organizację podczas wdrażania usługi kalendarza hybrydowego opartej na ExpressWay dla Microsoft Exchange usługi Office 365 lub usługi Office 365. Dokładne kroki mogą się różnić w zależności od konfiguracji i wersjiMicrosoft Exchange. Przykłady używają poleceń programu Exchange Management Shell i przykładowych nazw, które mogą nie mieć zastosowania we wdrożeniu.
| 1 |
Jeśli zamierzasz zachować konta podszywania się, które zostały utworzone dla programu Calendar Connector, a konta te nie są używane w innych niestandardowych aplikacjach, wykonaj następujące czynności dla każdego konta: |
| 2 |
Jeśli niestandardowa polityka dławienia nie jest używana w innych niestandardowych aplikacjach i nie zmodyfikowano jej w kroku 1, usuń ją. Usuń-ograniczaniaPolicy -Kalendarium tożsamości ConnectorPolicy
|
| 3 |
Jeśli nie musisz przechowywać żadnego konta podszywania się, które zostało utworzone dla programu Calendar Connector, a konto nie jest używane w innych niestandardowych aplikacjach, usuń je. |


