
Mulțumim pentru feedback.
 Feedback?
Webex Callingîn prezent acceptă două versiuni de Gateway Local:
-
Gateway local
-
Gateway local pentru Webex pentru guvern
-
Înainte de a începe, înțelegeți cerințele pentru rețeaua de telefonie publică comutată (PSTN) și Gateway Local (LGW) bazate pe spații. Webex Calling Consultați Arhitectura preferată Cisco Webex Calling pentru mai multe informații.
-
Acest articol presupune că există o platformă dedicată Local Gateway fără configurație vocală existentă. Dacă modificaţi un gateway PSTN existent sau o implementare CUBE Enterprise pentru a fi utilizată ca funcţie Local GatewayWebex Calling, acordaţi o atenţie deosebită configuraţiei. Asigurați-vă că nu întrerupeți fluxurile de apeluri și funcționalitatea existente din cauza modificărilor pe care le efectuați.
Procedurile conțin legături către documentația de referință a comenzilor, unde puteți afla mai multe despre opțiunile individuale de comandă. Toate legăturile de referință de comandă merg la Referința de comandă Webex Managed Gateways, cu excepția cazului în care se specifică altfel (caz în care linkurile de comandă merg la Referința comenz Cisco IOSii vocale). Puteți accesa toate aceste ghiduri la Referin Cisco Unified Border Element țe de comandă.
Pentru informații despre SBC-urile terțe acceptate, consultați documentația de referință a produsului respectiv.
Există două opțiuni pentru a configura gateway-ul local pentru Webex Calling trunchiul dvs.:
-
Trunchi bazat pe înregistrare
-
Portbagaj bazat pe certificat
Utilizați fluxul de activități fie sub Gateway local bazat pe înregistrare, fie Gateway local bazat pe certificat pentru a configura Gateway-ul local pentru trunchiul dvs. Webex Calling
Consultați Introducere cu Local Gateway pentru mai multe informații despre diferitele tipuri de trunchi. Efectuați următorii pași pe gateway-ul local în sine, utilizând interfața liniei de comandă (CLI). Folosim transportul Session Initiation Protocol (SIP) și Transport Layer Security (TLS) pentru a securiza trunchiul și Secure Real Time Protocol (SRTP) pentru a securiza media între Gat eway-ul local și. Webex Calling
-
Selectați CUBE ca gateway local. În prezent, Webex pentru guvern nu acceptă controlorii de frontieră de sesiune terți (SBC). Pentru a revizui cea mai recentă listă, consultați No țiuni de bază cu Local Gateway.
- Instalați Cisco IOS XE Dublin 17.12.1a sau versiuni ulterioare pentru toate gateway-urile locale Webex pentru guvern.
-
Pentru a revizui lista autorităților de certificare rădăcină (CA) pe care Webex le suportă pentru guvern, consultați Autoritățile de certificare rădăcină pentru Webex pentru guvern.
-
Pentru detalii despre intervalele de porturi externe pentru Gateway local în Webex pentru guvern, consultați Cerințe de rețea pentru Webex for Government (FedRAMP).
Gateway-ul local pentru Webex pentru guvern nu acceptă următoarele:
-
Stun/Ice-Lite pentru optimizarea căii media
-
Fax (T.38)
Pentru a configura gateway-ul local pentru Webex Calling trunchiul dvs. în Webex pentru guvern, utilizați următoarea opțiune:
-
Portbagaj bazat pe certificat
Utilizați fluxul de activități sub Gateway local bazat pe certificate pentru a configura gateway -ul local pentru trunchiul dvs. Webex Calling Pentru mai multe detalii despre configurarea unui gateway local bazat pe certificate, consultați Configurarea trunchiului bazat pe Webex Calling certificate.
Este obligatoriu să configurați cifrurile GCM compatibile cu FIPS pentru a sprijini Gateway-ul local pentru Webex pentru guvern. Dacă nu, configurarea apelului nu reușește. Pentru detalii despre configurare, consultați Configurarea trunchi Webex Calling ului bazat pe certificate.
Webex pentru guvern nu acceptă Gateway local bazat pe înregistrare.
Această secțiune descrie modul de configurare a unui Cisco Unified Border Element (CUBE) ca un gateway local pentruWebex Calling, utilizând un trunchi SIP de înregistrare. Prima parte a acestui document ilustrează modul de configurare a unui gateway PSTN simplu. În acest caz, toate apelurile de la PSTN sunt direcționate către PSTN Webex Calling și toate apel urile de la PSTN Webex Calling sunt direcționate către PSTN. Imaginea de mai jos evidențiază această soluție și configurația de rutare a apelurilor la nivel înalt care va fi urmată.
În acest design, sunt utilizate următoarele configurații principale:
-
chiriași de clasă vocală: Folosit pentru a crea configurații specifice trunchiului.
-
clasa de voce uri: Folo sit pentru a clasifica mesajele SIP pentru selectarea unui dial-peer de intrare.
-
inbound dial-peer: Oferă tratament pentru mesajele SIP de intrare și determină ruta de ieșire utilizând un grup dial-peer.
-
grup dial-peer: Definește dial-peer-urile de ieșire utilizate pentru rutarea apelurilor ulterioare.
-
dial-peer de ieșire: Oferă tratament pentru mesajele SIP de ieșire și le direcționează către ținta necesară .
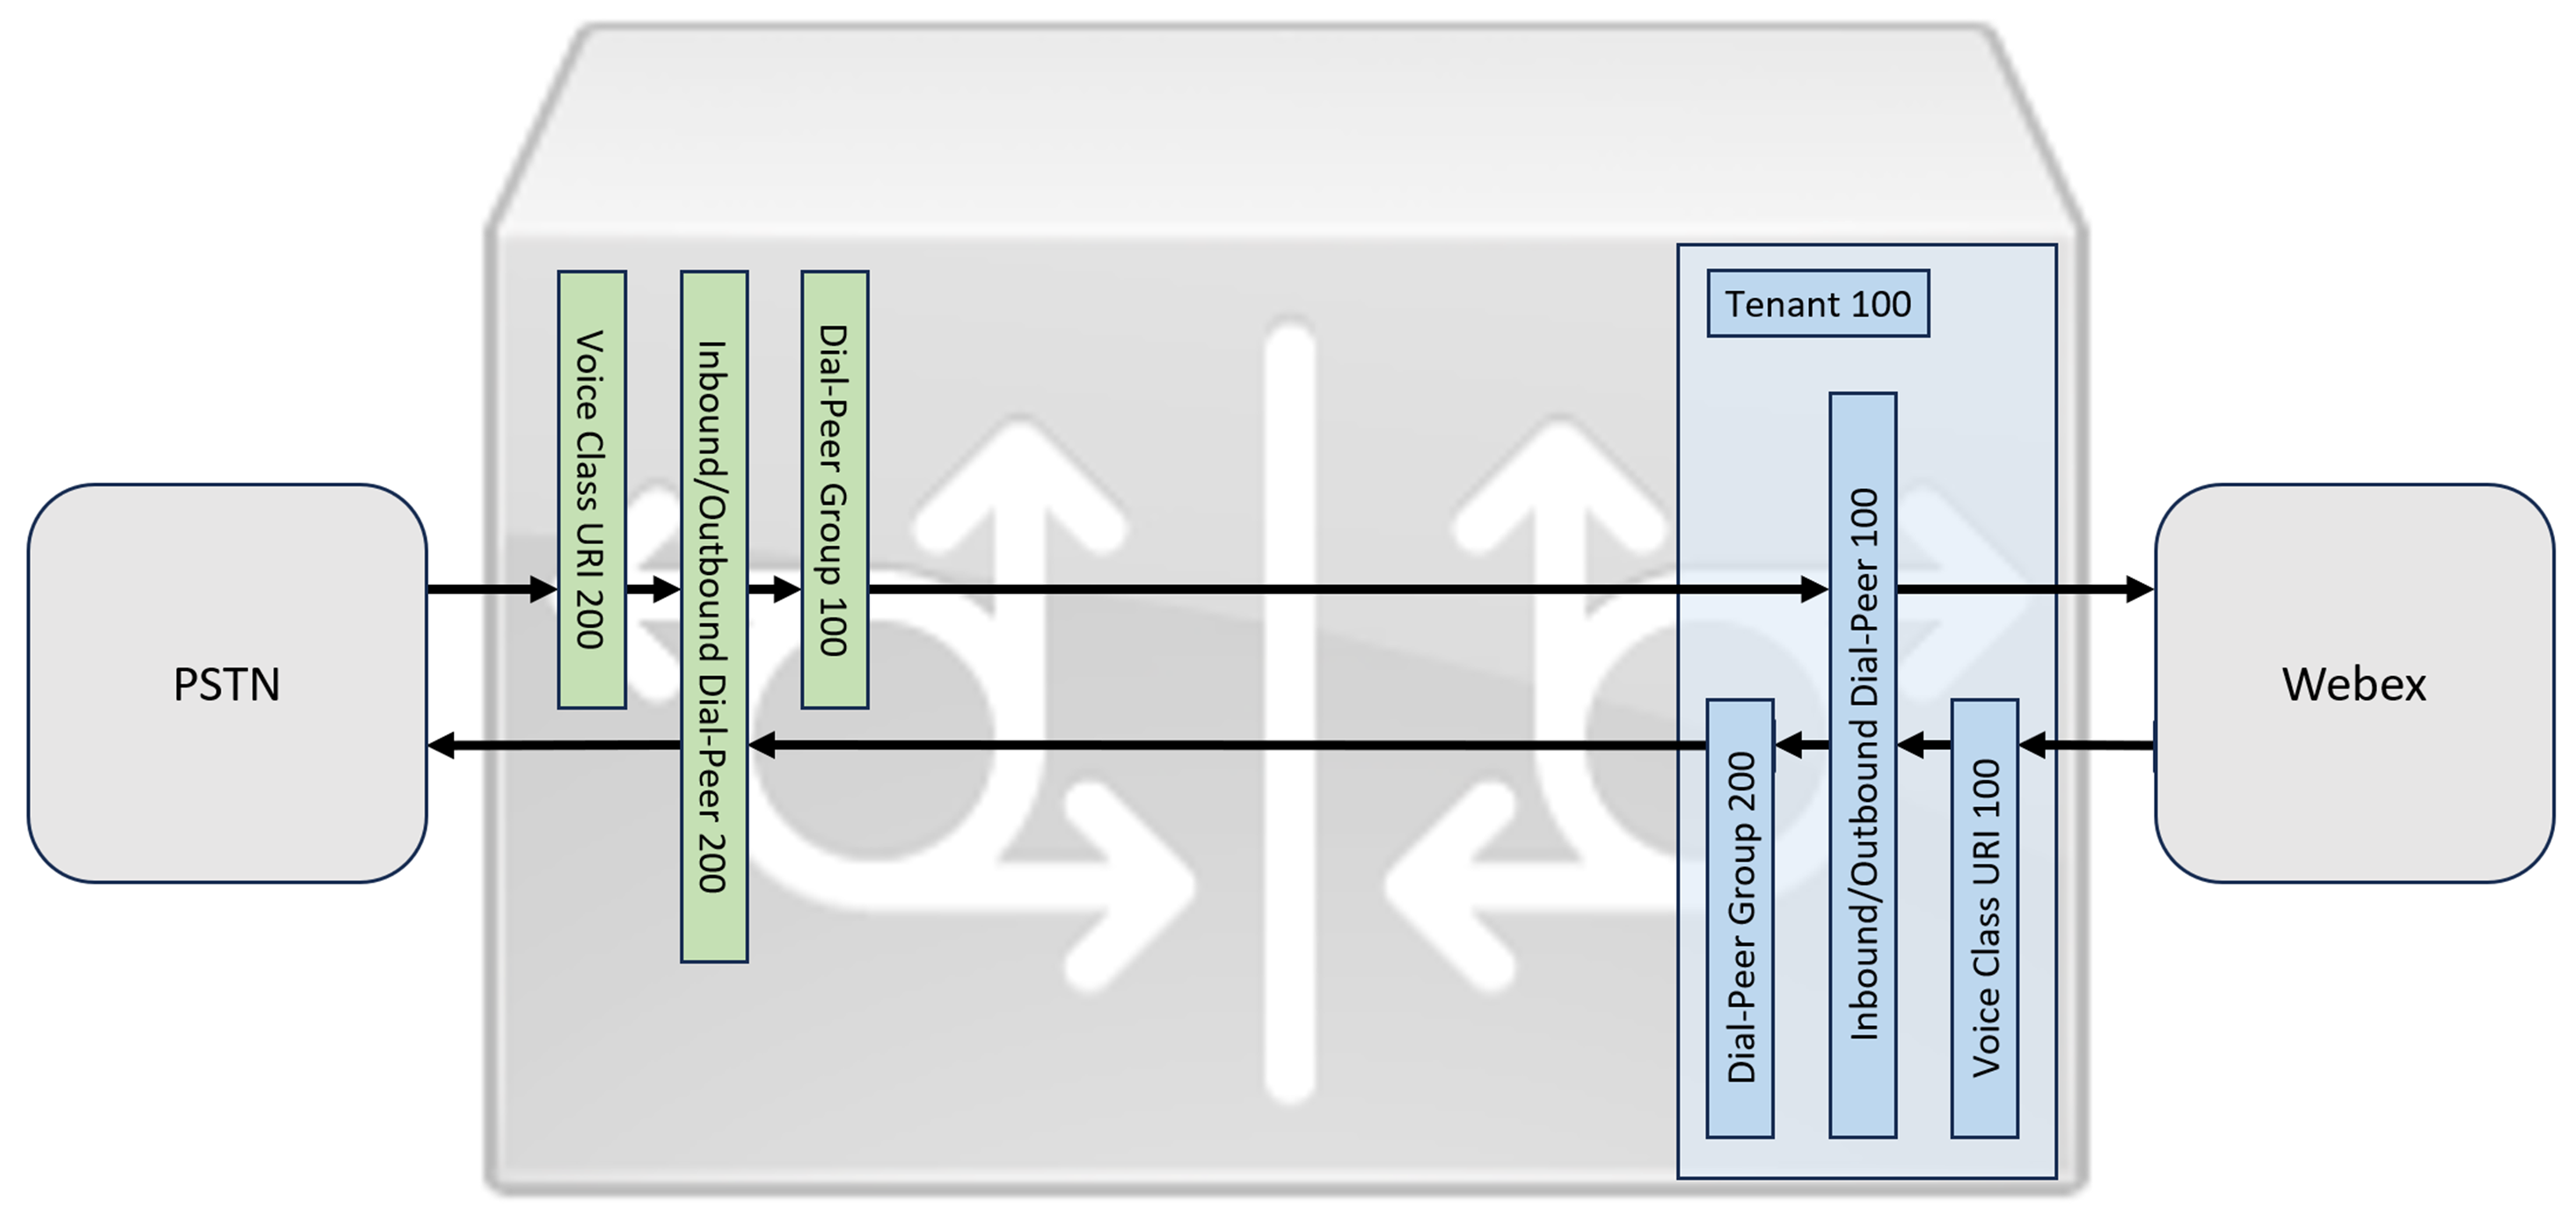
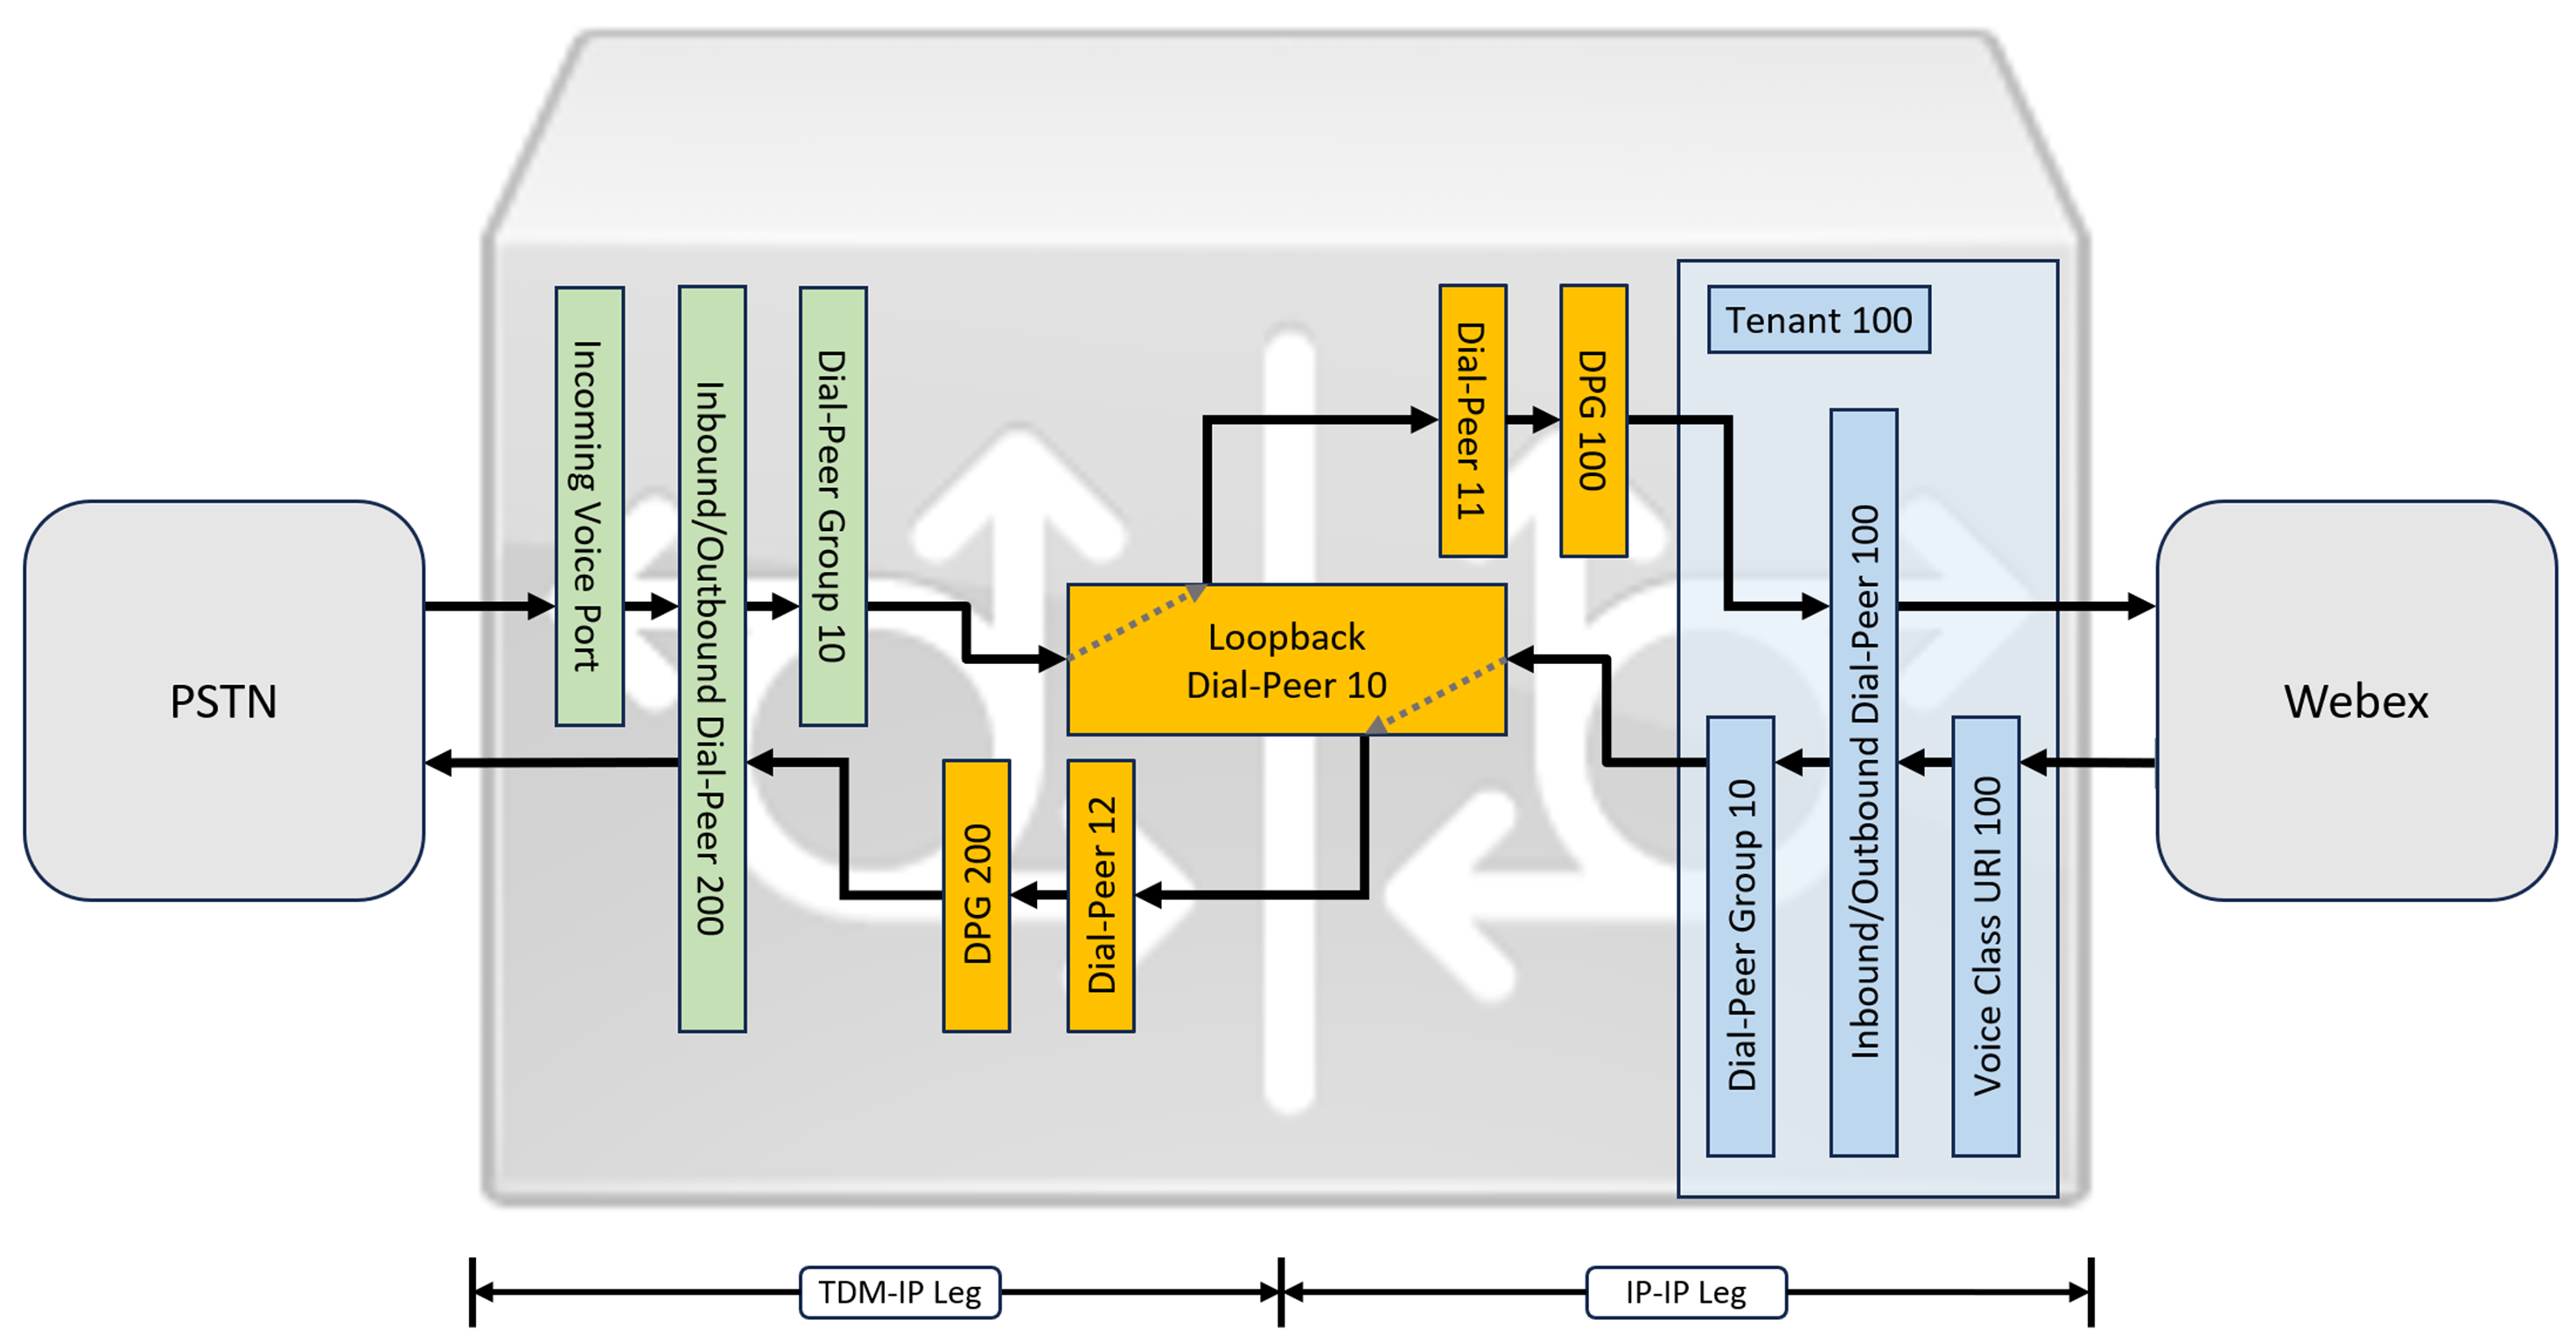
Pentru optimizarea Webex Calling media cu circuitele ISDN Interactive Connectivity Establishment (ICE) și TDM (Time Division Multiplexing), este necesar să se utilizeze un proces de rutare a apelurilor cu două picioare.
În timp ce IP și SIP au devenit protocoalele implicite pentru trunchiurile PSTN, circuitele ISDN TDM (Time Division Multiplexing) rămân comune și sunt pe deplin acceptate de. Webex Calling Pentru a activa optimizarea media pentru aceste fluxuri de apeluri TDM-IP, trebuie să utilizați ICE (Interactive Connectivity Establishment), care permite punctelor finale să negocieze căi directe ale mediilor media.
Realizarea acestei optimizări necesită un proces de rutare a apelurilor în două etape. Această abordare modifică configur ația standard de rutare prin introducerea unui set de dial-peer interne bucle-back între trunchiurile Webex Calling și trunchiurile PSTN, așa cum este ilustrat în imaginea de mai jos.
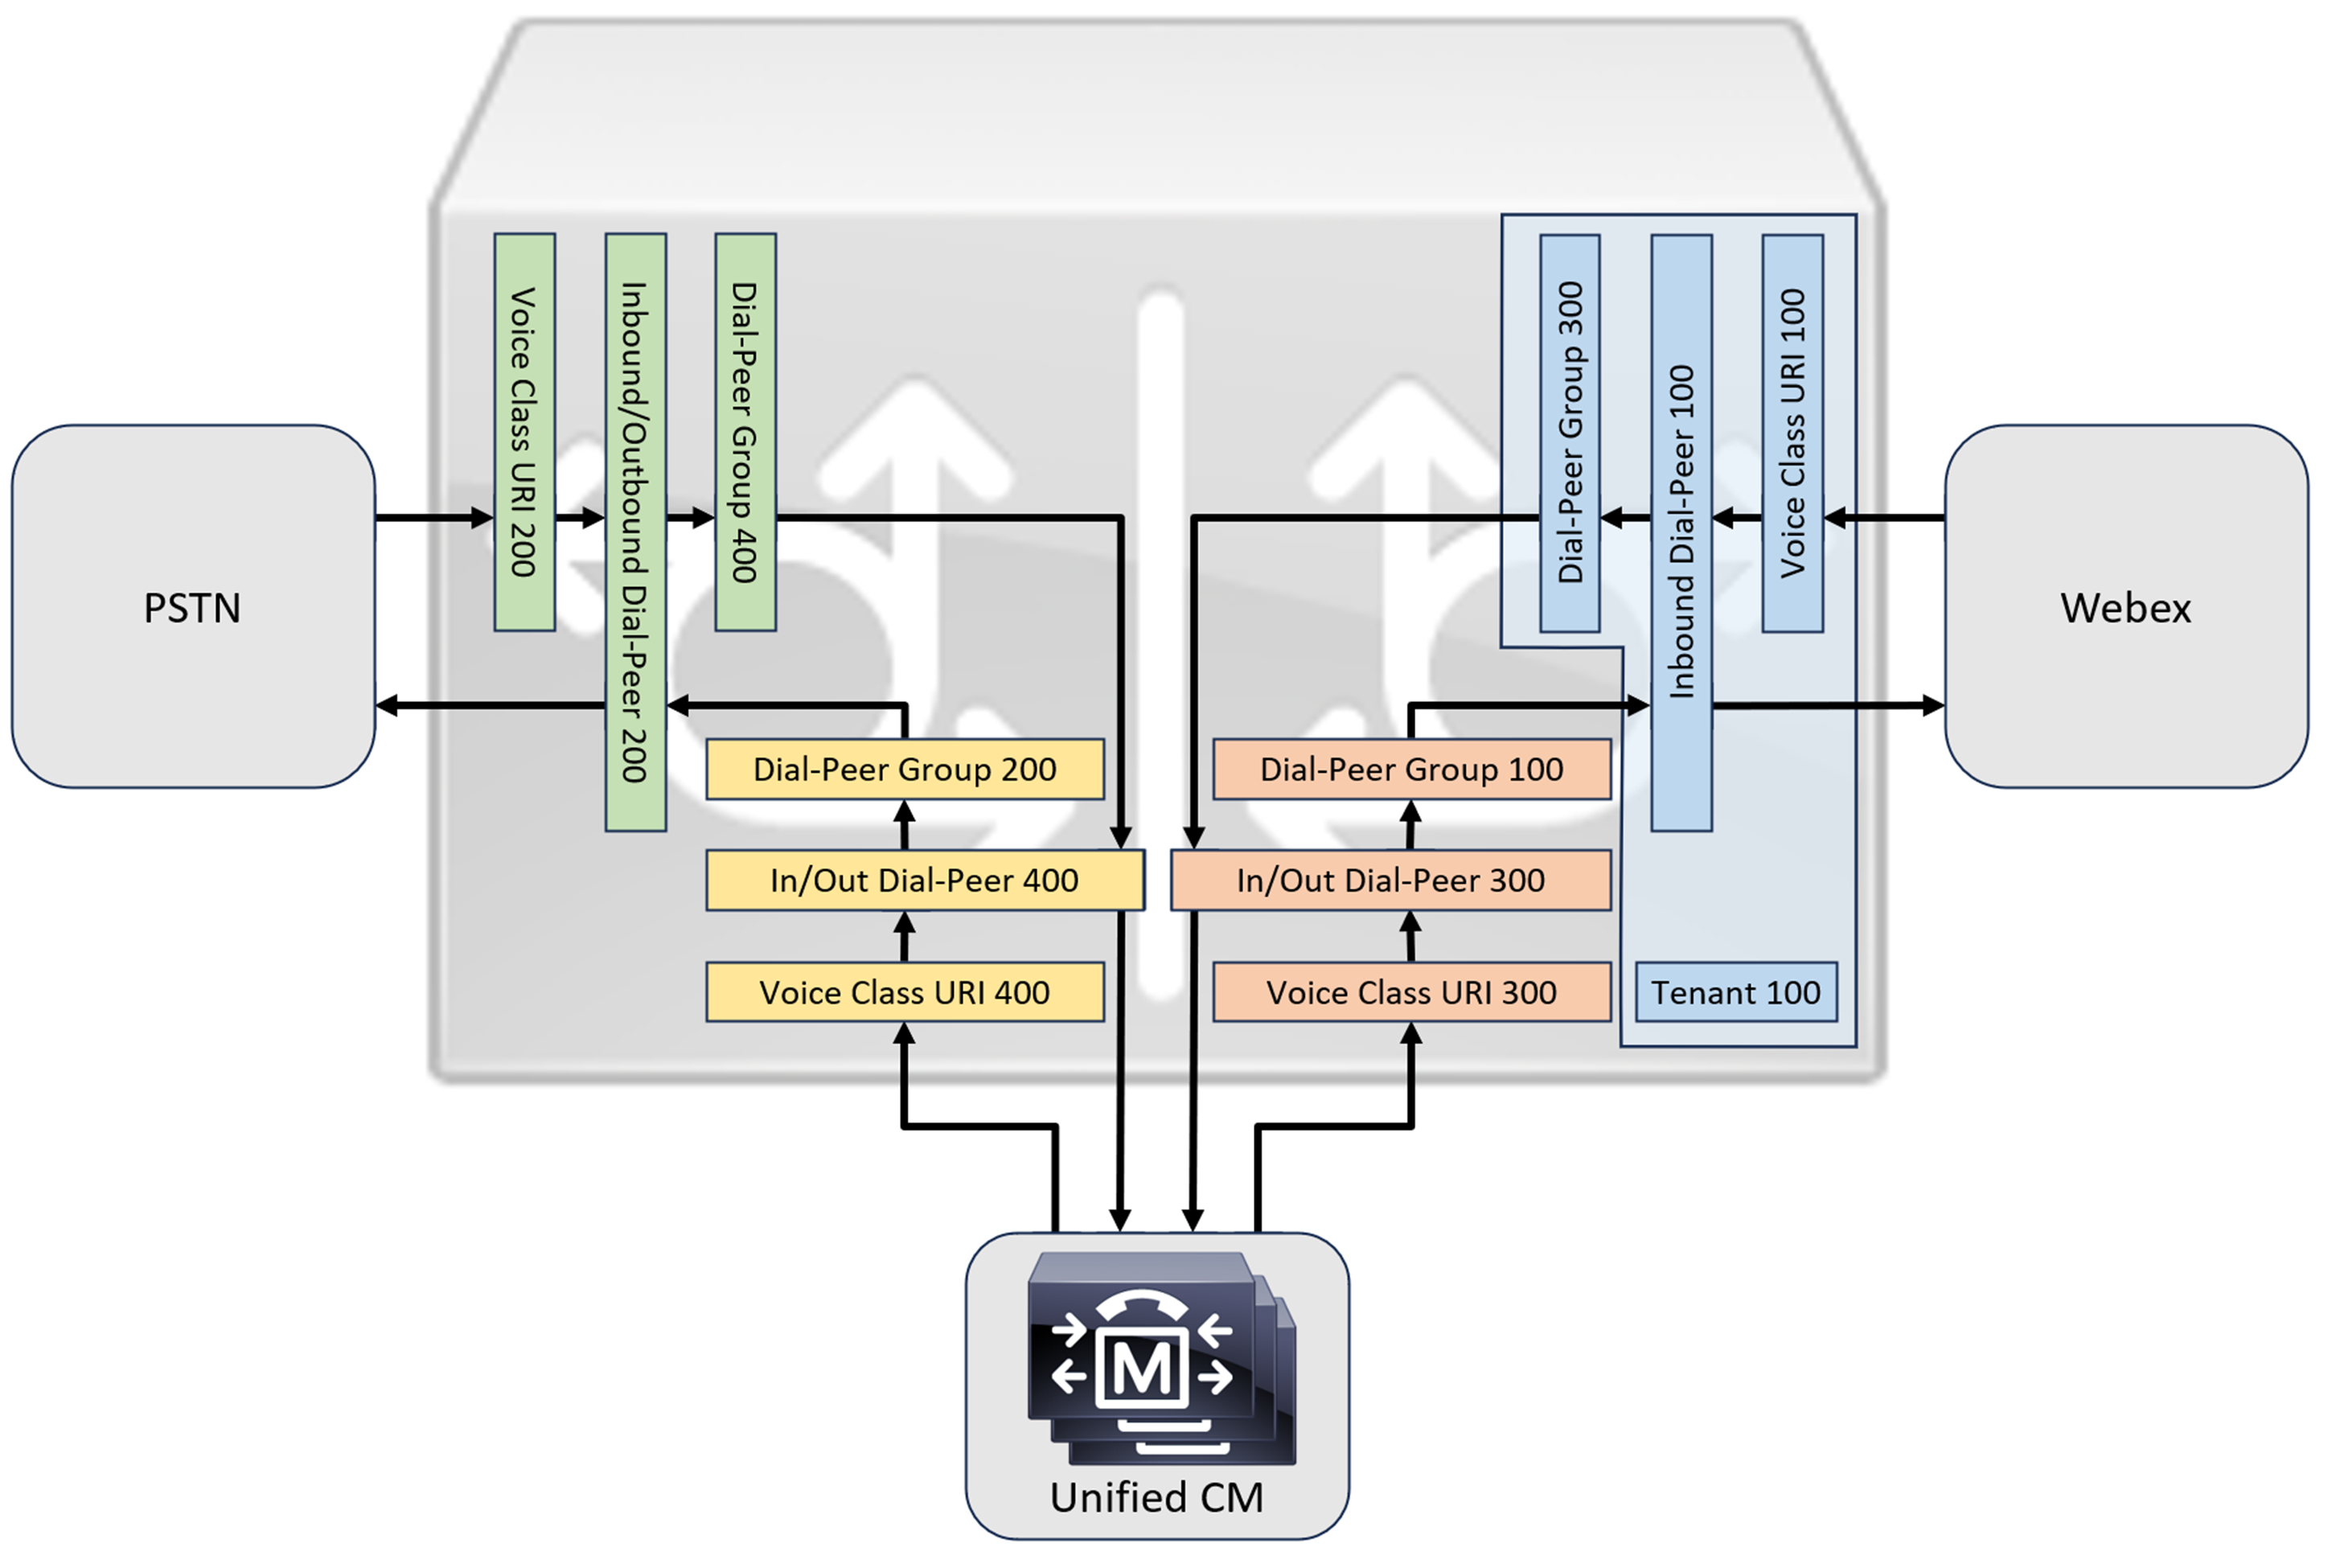
Când conectați o Cisco Unified Communications Manager soluție locală cuWebex Calling, puteți utiliza configurația simplă a gateway-ului PSTN ca bază pentru construirea soluției ilustrate în diagrama următoare. În acest caz, Managerul de comunicații uni ficate oferă rutarea centralizată și tratarea tuturor PSTN și Webex Calling apelurilor.
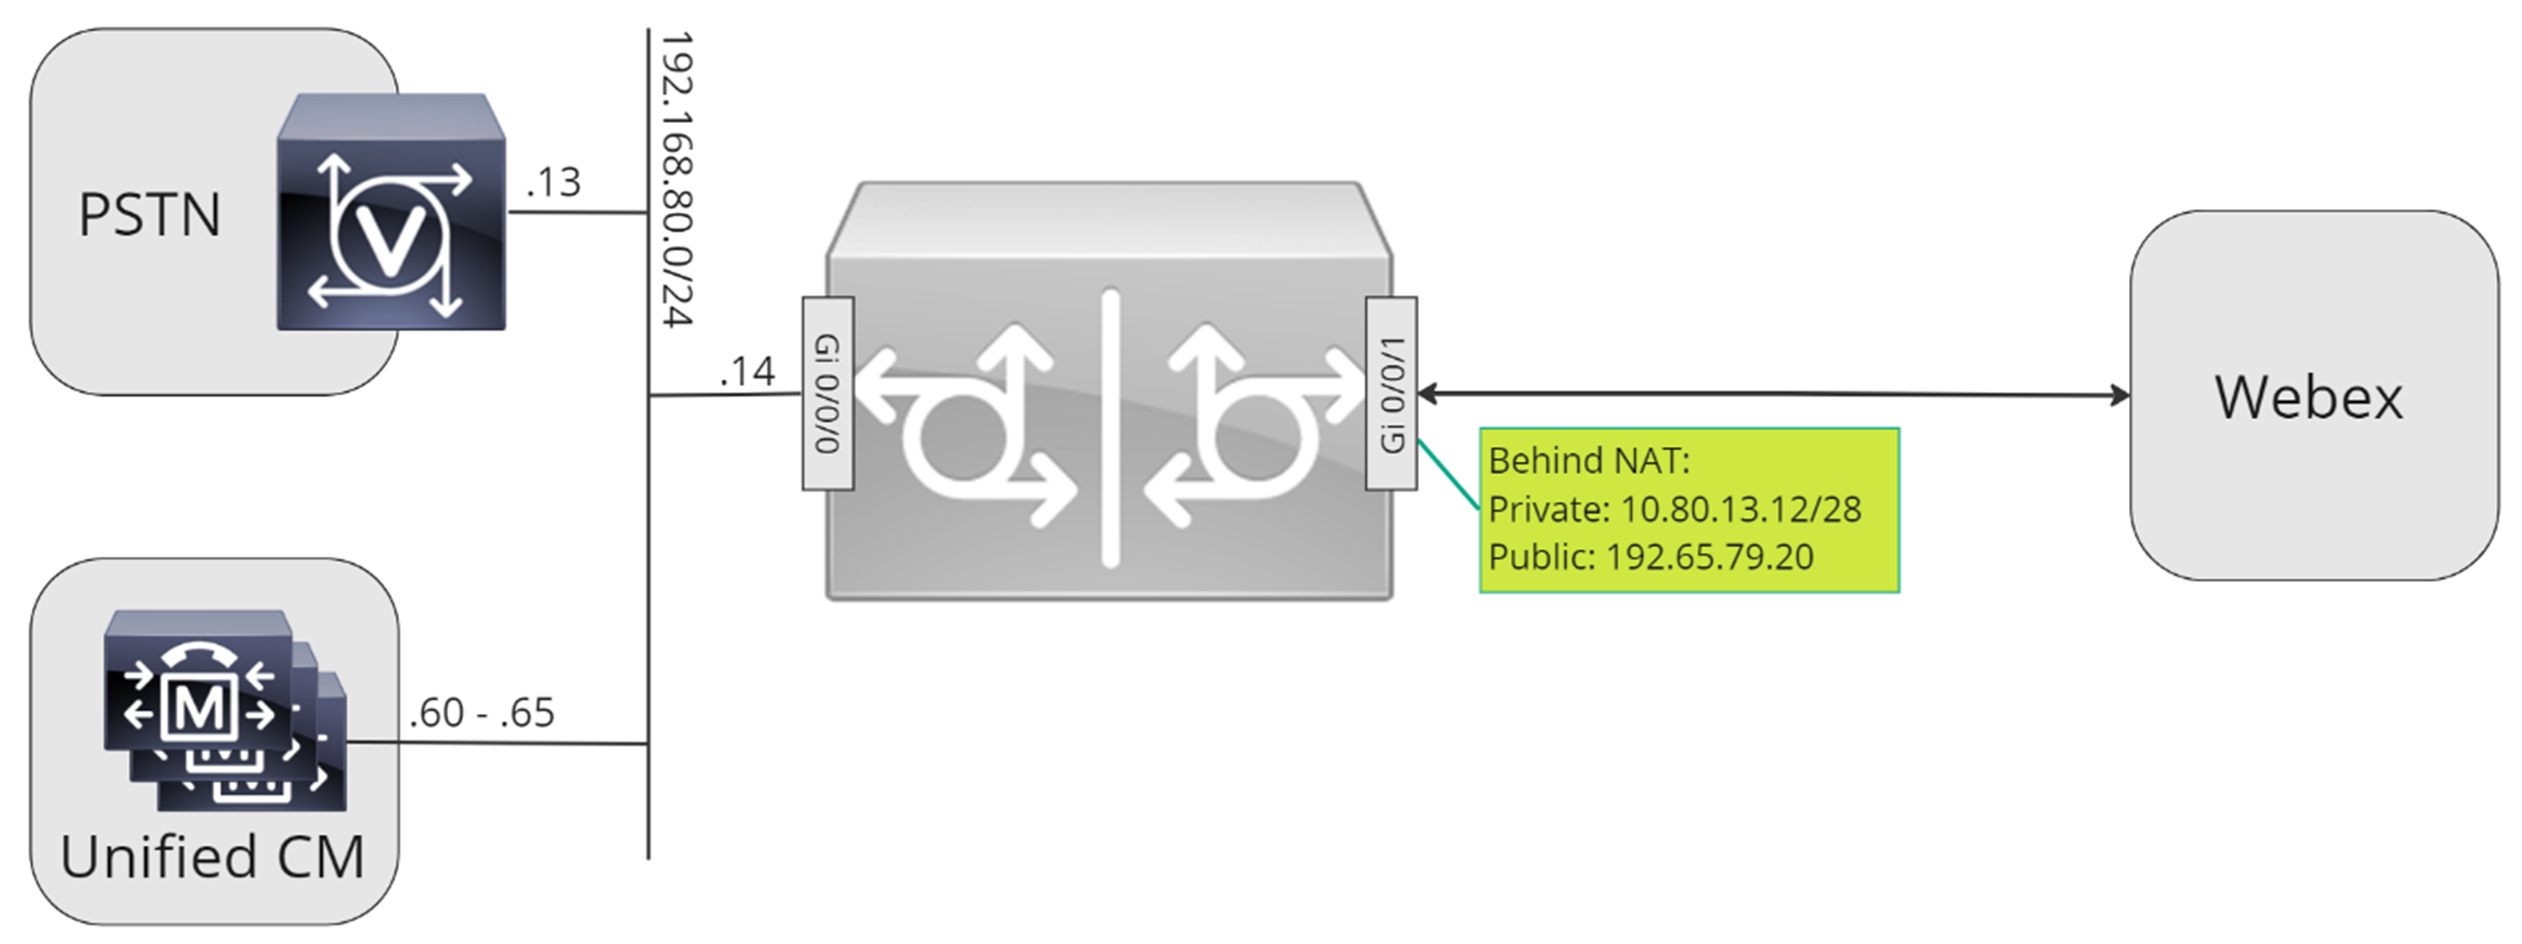
De-a lungul acestui document, sunt utilizate numele gazdei, adresele IP și interfețele ilustrate în imaginea următoare.
Utilizaţi instrucţiunile de configurare din restul acestui document pentru a finaliza configuraţia Gateway-ului local după cum urmează:
-
Pasul 1: Configurați conectivitatea și securitatea de bază a routerului
-
Pasul 2: Configurați Webex Calling trunchiul
În funcție de arhitectura dorită, urmați oricare dintre următoarele:
-
Pasul 3: Configurați gateway-ul local cu trunchiul SIP PSTN
-
Pasul 4: Configurați gateway-ul local cu un Unified CM mediu existent
Sau:
-
Pasul 3: Configurați gateway-ul local cu trunchiul TDM PSTN
Configurare de bază
Primul pas în pregătirea routerului Cisco ca gateway local Webex Calling este să construiți o configurație de bază care să vă securizeze platforma și să stabilească conectivitatea.
-
Toate implementările de gateway local bazate pe înregistrare necesită Cisco IOS XE 17.6.1a sau versiuni ulterioare. Cisco IOSSe recomandă 17.12.2 sau o versiune ulterioară. Pentru versiunile recomandate, consultați pagina Cisco Software Research. Căutați platforma și selectați una dintre versiunile suger ate.
-
Routerele din seria ISR4000 trebuie să fie configurate atât cu licențe de comunicații unificate, cât și cu tehnologie de securitate.
-
Routerele din seria Catalyst Edge 8000 echipate cu carduri vocale sau DSP necesită licențiere DNA Adv antage. Routerele fără carduri vocale sau DSP necesită un minim de licențiere DNA Essentials.
-
-
Construiți o configurație de bază pentru platforma dvs. care respectă politicile dvs. de afaceri. În special, configurați și verificați următoarele:
-
NTP
-
ACL-uri
-
Autentificare utilizator și acces la distanță
-
DNS
-
Rutare IP
-
Adresele IP
-
-
Rețeaua către destinație Webex Calling trebuie să utilizeze o adresă IPv4.
-
Încărcați pachetul CA rădăcină Cisco la Gateway-ul local.
Când configurați partea chiriașului pentru a vă conectaWebex Calling, sunt acceptate numai adresele bazate pe SRV.
Configurare
| 1 |
Asigurați-vă că atribuiți adrese IP valide și rutabile oricărei interfețe Layer 3, de exemplu:
|
| 2 |
Protejați înregistrarea și acreditările STUN pe router folosind criptarea simetrică. Configurați cheia de criptare primară și tipul de criptare după cum urmează:
|
| 3 |
Creați un substituent de încredere PKI. Necesită acest punct de încredere pentru a configura TLS ulterior. Pentru trunchiurile bazate pe înregistrare, acest punct de încredere nu necesită un certificat - așa cum este necesar pentru un trunchi bazat pe certificat. |
| 4 |
Activați exclusivitatea TLS1.2 și specificați punctul de încredere implicit utilizând următoarele comenzi de configurare. Actualizați parametrii de transport pentru a asigura o conexiune sigură fiabilă pentru înregistrare:
|
| 5 |
Instalați pachetul CA rădăcină Cisco, care include certificatul CA1 IdenTrust Commercial Root utilizat de. Webex Calling Utilizați comanda crypto pki trustpool import clean url pentru a descărca pachetul CA rădăcină de la adresa URL specificată și pentru a șterge trustpool-ul curent CA, apoi instalați noul pachet de certificate: Dacă trebuie să utilizați un proxy pentru accesul la internet utilizând HTTPS, adăugați următoarea configurație înainte de a importa pachetul CA: ip http client proxy-server yourproxy.com proxy-port 80 |
| 1 |
Creați un trunchi PSTN bazat pe înregistrare pentru o locație existentă în Control Hub. Notați informațiile despre portbagaj care sunt furnizate odată ce portbagajul a fost creat. Detaliile evidențiate în ilustrație sunt utilizate în pa șii de configurare din acest ghid. Pentru mai multe informații, consultați Configurarea trunchiurilor, grupurilor de rute și planurilor de apelare pentru Webex Calling. 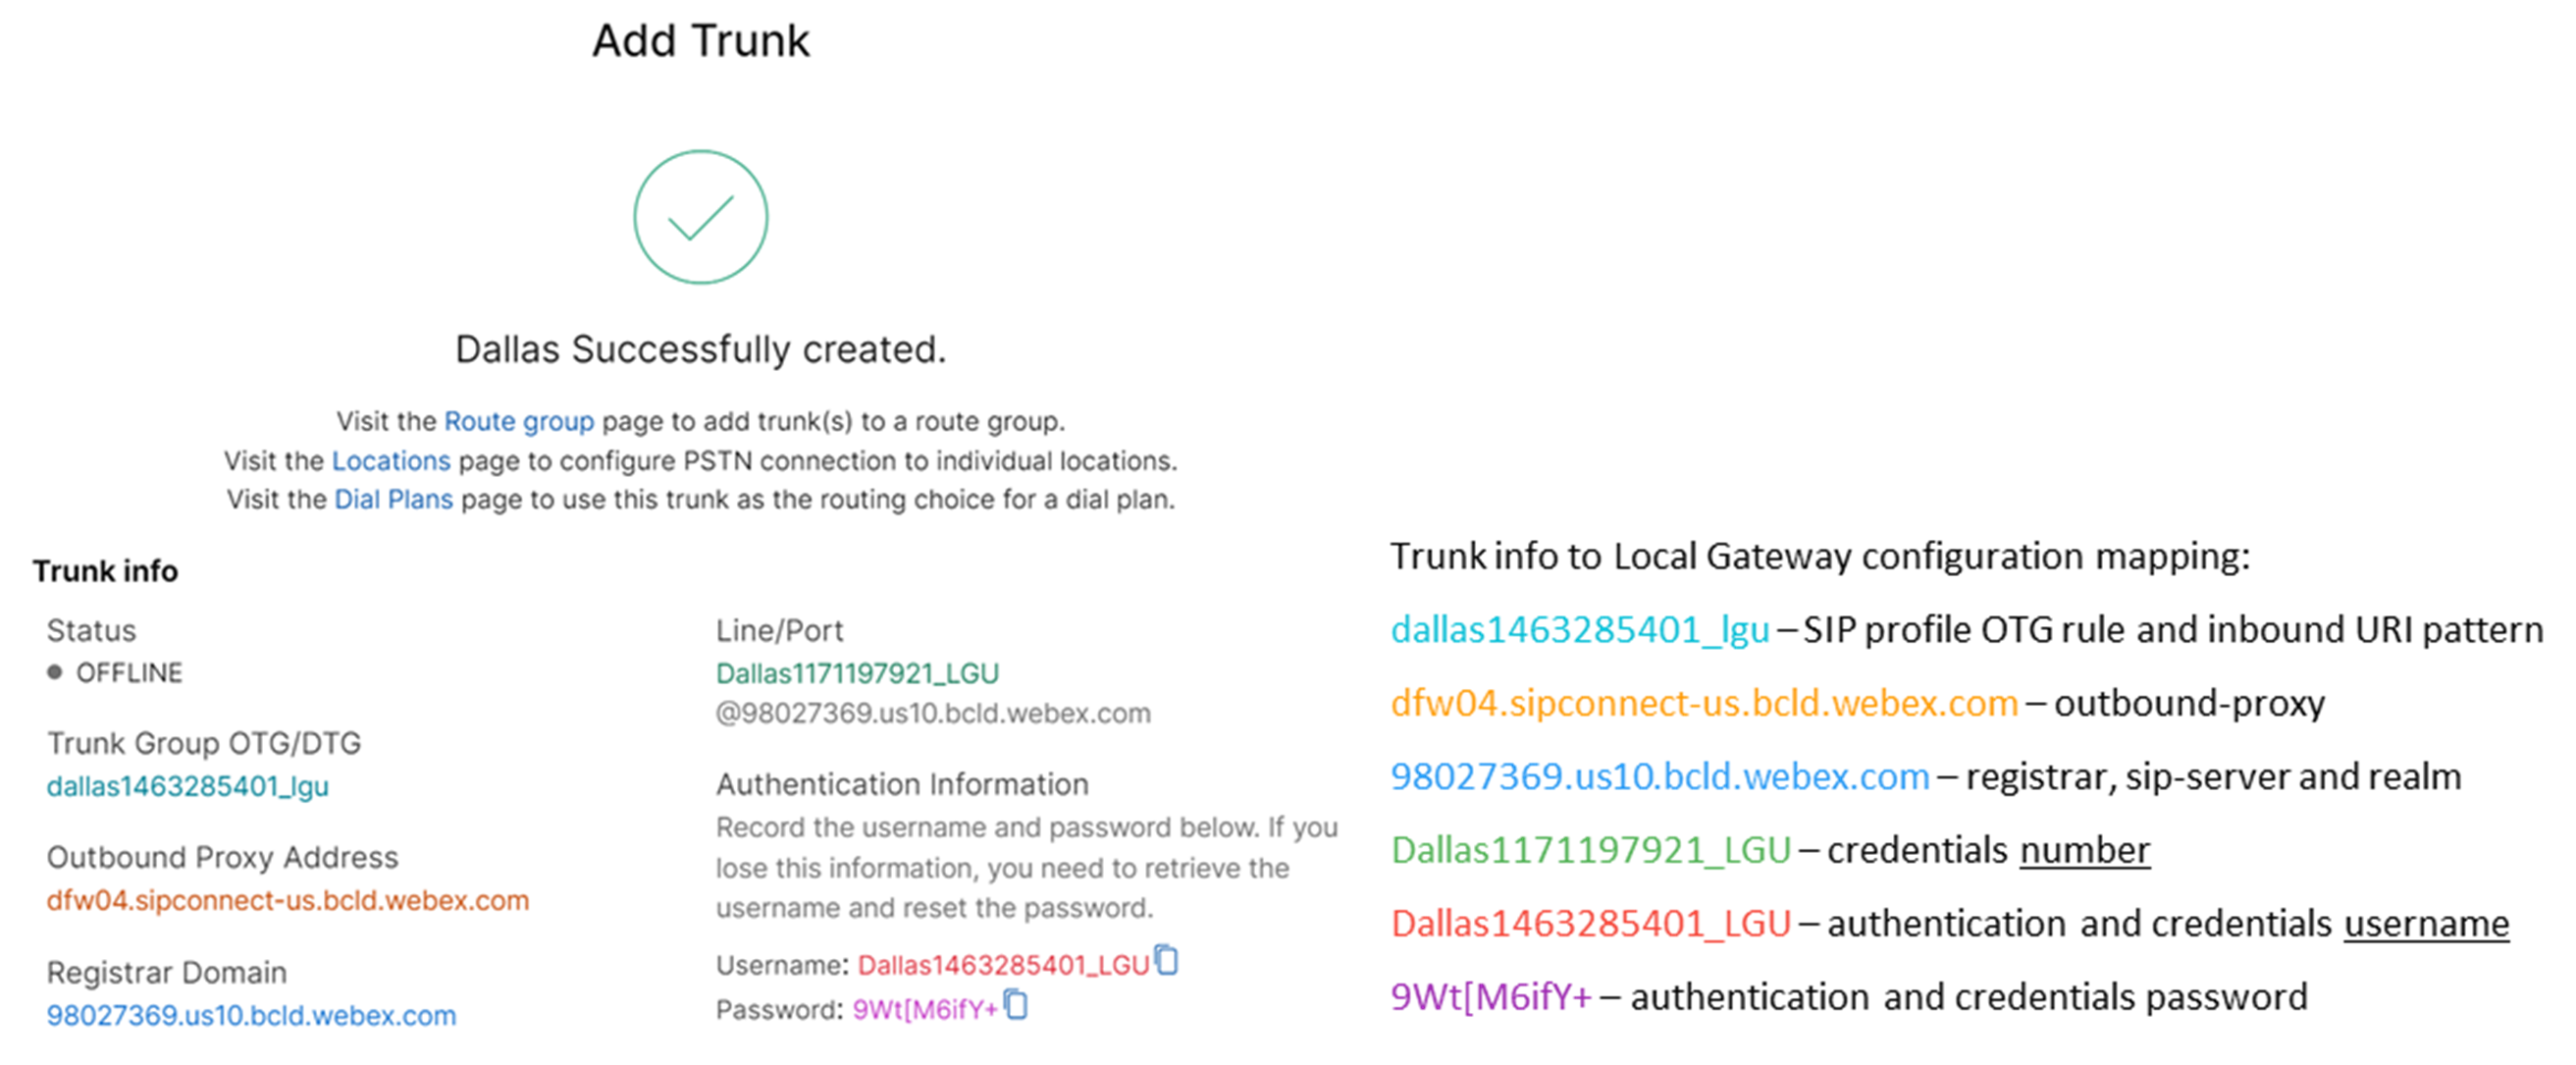
|
| 2 |
Introduceți următoarele comenzi pentru a configura CUBE ca gateway Webex Calling local: Iată o explicație a câmpurilor pentru configurație:
Ac Cisco Unified Border Element tivează caracteristicile (CUBE) pe platformă. statistici mediaActivează monitorizarea media pe Gat eway-ul local. statistici mass-media în vracPermite planului de control să sondeze planul de date pentru statistici de apeluri în bloc. Pentru mai multe informații despre aceste comenzi, consultați Media. permite-conexiunile sip to sipActivați funcționalitatea de bază a agent ului utilizator CUBE SIP back-to-back. Pentru mai multe informații, consultați Permit erea conexiunilor. În mod implicit, transportul faxului T.38 este activat. Pentru mai multe informații, consultați protocolul de fax t38 (serviciu vocal). Activează STUN (Traversarea sesiunii UDP prin NAT) la nivel global.
Pentru mai multe informații, consultați stun flowdata agent-id și stun flowdata shared-secret. sarcină utilă asimetrică completăConfigurează suportul SIP pentru sarcină utilă asimetrică atât pentru încărcăturile utile DTMF, cât și pentru codecul dinamic. Pentru mai multe informații, consultați sarcina utilă asimetrică. ofertă anticipată forțatăForț ează Gateway-ul local să trimită informații SDP în mesajul inițial INVITE în loc să aștepte confirmarea de la partenerul vecin. Pentru mai multe informații despre această comandă, consultați oferta timpurie. |
| 3 |
Configurați codec ul clasei vocale 100 permițând codecuri G.711 numai pentru toate trunchiurile. Această abordare simplă este potrivită pentru majoritatea implementărilor. Dacă este necesar, în listă pot fi adăugate tipuri de codecuri suplimentare acceptate atât de sistemele originare, cât și de cele de terminare. Sunt acceptate soluții mai complexe care implică transco darea folosind module DSP, dar nu sunt incluse în acest ghid. Iată o explicație a câmpurilor pentru configurație: codec de clasă vocală 100Folosit pentru a permite numai codecurile preferate pentru apelurile trunchiului SIP. Pentru mai multe informații, consultați codec ul clasei vocale. |
| 4 |
Configurați clasa vocală stun-usage 100 pentru a activa ICE pe portbagaj. Webex Calling Iată o explicație a câmpurilor pentru configurație: utilizarea paralizării cu gheață liteFolosit pentru a activa ICE-Lite pentru toți colegii de dial-peer care se Webex Calling confruntă, pentru a permite optimizarea media ori de câte ori este posibil. Pentru mai multe informații, consultați utilizarea par alizării clasei vocale și utilizarea stun use ice lite. Optimizarea media este negociată ori de câte ori este posibil. Dacă un apel necesită servicii media cloud, cum ar fi înregistrarea, suportul media nu poate fi optimizat. |
| 5 |
Configurați politica de criptare media pentru traficul Webex. Iată o explicație a câmpurilor pentru configurație: clasa de voce srtp-crypto 100Specifică SHA1_80 ca singura suită de cifruri SRTP care CUBE oferă în SDP în mesajele de ofertă și răspuns. Webex Callingnumai suporturi SHA1_80. Pentru mai multe informații, consultați clasa vocală srtp-crypto. |
| 6 |
Configurați un model pentru a identifica apelurile către un trunchi de gateway local pe baza parametrului trunchiului de destinație: Iată o explicație a câmpurilor pentru configurație: clasa de voce tip 100 sipDefinește un model pentru a se potrivi cu o invitație SIP primită la un dial-peer de trunchi de intrare. Când introduceți acest model, utilizați dtg= urmat de valoarea Tr unk OTG/DTG furnizată în Control Hub la crearea trunchiului. Pentru mai multe informații, consultați uri de clasă vocală. |
| 7 |
Configurați profilul sip 100, care va fi utilizat pentru a modifica mesajele SIP înainte de a fi trimiseWebex Calling.
Iată o explicație a câmpurilor pentru configurație:
Furnizorul PSTN din Statele Unite sau Canada poate oferi verificarea ID-ului apelantului pentru apeluri spam și fraudă, cu configur ația suplimentară menționată în indicația Spam sau apel fraudă din articol. Webex Calling |
| 8 |
Configurați Webex Calling trunchiul: |
| 9 |
Pentru a configura dispozitive de rețea, cum ar fi CUBE, și pentru a redirecționa anteturile Protocolului de inițiere a sesiunii (SIP) pe care dispozitivul nu le procesează, utilizați aceste comenzi. Aceste comenzi permit dispozitivului să treacă prin anteturi SIP neacceptate, inclusiv anteturi de localizare geografică și PIDF-LO (Presence Information Data Format - Location Object), pe gateway-ul local. Această funcționalitate acceptă serviciile Nomadic E911, asigurându-se că informațiile critice despre locație sunt păstrate și transmise corect. |
După ce definiți chiriașul 100 și configurați un SIP VoIP dial-peer, gateway-ul inițiază o conexiune TLS către. Webex Calling În acest moment, SBC de acces își prezintă certificatul la Gateway Local. Gat eway-ul local validează certificatul SBC de Webex Calling acces utilizând pach etul rădăcină CA actualizat anterior. Dacă certificatul este recunoscut, se stabilește o sesiune TLS persistentă între Gateway-ul local și SBC de Webex Calling acces. Gat eway-ul local este apoi capabil să utilizeze această conexiune sigură pentru a se înregistra la SBC de acces Webex. Când înregistrarea este contestată pentru autentificare:
-
Parametrii numelui de utilizator, parola și tărâmul din configurația acredit ărilor sunt utilizați în răspuns.
-
Regulile de modificare din profilul sip 100 sunt utilizate pentru a converti URL-ul SIPS înapoi în SIP.
Înregistrarea are succes atunci când se primește un 200 OK de la SBC de acces.

După ce ați construit un trunchi spre Webex Calling mai sus, utilizați următoarea configurație pentru a crea un trunchi necriptat către un furnizor PSTN bazat pe SIP:
Dacă Furnizorul dvs. de servicii oferă un portbagaj PSTN securizat, puteți urma o configurație similară cu cea detaliată mai sus pentru portbagaj. Webex Calling CUBE acceptă rut area securizată a apelurilor.
Dacă utilizați un trunchi TDM/ISDN PSTN, treceți la secțiunea următoare Configur ați gateway-ul local cu trunchiul TDM PSTN.
| 1 |
Configurați următorul uri de clasă vocală pentru a identifica apelurile de intrare din trunchiul PSTN: Iată o explicație a câmpurilor pentru configurație: clasa de voce uri 200 sipDefinește un model pentru a se potrivi cu o invitație SIP primită la un dial-peer de trunchi de intrare. Când introduceți acest model, utilizați adresa IP a gateway-ului dvs. IP PSTN. Pentru mai multe informații, consultați uri de clasă vocală. |
| 2 |
Configurați următorul IP PSTN dial-peer: Iată o explicație a câmpurilor pentru configurație: Definește un dial-peer VoIP cu o etichetă de 200 și oferă o descriere semnificativă pentru ușurința gestionării și depanării. Pentru mai multe informații, consultați voce dial-peer . destinație-model BAD.BADUn model de destinație fictiv este necesar atunci când direcționați apelurile de ieșire utilizând un grup dial-peer de intrare. În acest caz poate fi utilizat orice model de destinație valabil. Pentru mai multe informații, consultați modelul destinației (interfață). protocol de sesiune sipv2Specifică faptul că acest dial-peer gestionează etapele de apelare SIP. Pentru mai multe informații, consultați protocolul sesiunii (dial peer). sesiune țintă ipv4:192.168.80.13Specifică adresa țintă pentru apelurile trimise furnizorului PSTN. Aceasta ar putea fi fie o adresă IP, fie un nume de gazdă DNS. Pentru mai multe informații, consultați țintă de sesiune (VoIP dial peer). tipuri de intrare prin 200Specifică clasa vocală utilizată pentru potrivirea apel urilor primite la acest dial-peer utilizând URI-ul antetului INVITE VIA. Pentru mai multe informații, consultați adresa URL de intrare.
clasa vocală sip asserted-id pai
(Opțional) Activează procesarea antetului P-Asserted-Identity și controlează modul în care acesta este utilizat pentru trunchiul PSTN. Dacă se utilizează această comandă, identitatea părții apelante furnizată de la dial-peer de intrare este utilizată pentru anteturile From și P-Asserted-Identity de ieșire. Dacă această comandă nu este utilizată, identitatea părții apelante furnizată de la dial-peer de intrare este utilizată pentru anteturile From și Remote-Party-ID de ieșire. Pentru mai multe informații, consultați clasa vocală sip asserted-id.
interfață sursă de control de legare Gigab
iteThernet0/0/0
Configu rează interfața sursă și adresa IP asociată pentru mesajele trimise către PSTN. Pentru mai multe informații, consultați bind. legați interfața sursă media Gigab iteThernet0/0/0Configu rează interfața sursă și adresa IP asociată pentru suporturile trimise către PSTN. Pentru mai multe informații, consultați bind. codec de clasă vocală 100Configurează dial-peer-ul pentru a utiliza lista comună de filtre codec 100. Pentru mai multe informații, consultați codec de clasă vocală . DTMF-releu RTP-NTEDefinește RTP-NTE (RFC2833) ca fiind capacitatea DTMF așteptată la etapa de apel. Pentru mai multe informații, consultați Releu DTMF (Voice over IP). no whatDezactivează detectarea activității vocale. Pentru mai multe informații, consultați vad (dial peer). |
| 3 |
Dacă configurați gateway-ul local pentru a direcționa numai apelurile între Webex Calling și PSTN, adăugați următoarea configurație de rutare a apelurilor. Dacă configurați gateway-ul local cu o platformă Unified Communications Manager , treceți la secțiunea următoare. |
După ce ați construit un trunchi cătreWebex Calling, utilizați următoarea configurație pentru a crea un trunchi TDM pentru serviciul dvs. PSTN cu rutare a apelurilor în buclă pentru a permite optimizarea media pe segmentul de apel Webex.
Dacă nu aveți nevoie de optimizare media IP, urmați pașii de configurare pentru un trunchi SIP PSTN. Utilizați un port vocal și un dial-peer POTS (așa cum se arată în pașii 2 și 3) în loc de dial-peer VoIP PSTN.
| 1 |
Configurația dial-peer cu buclă înapoi utilizează grupuri dial-peer și etichete de rutare a apelurilor pentru a se asigura că apelurile trec corect între Webex și PSTN, fără a crea bucle de rutare a apelurilor. Configurați următoarele reguli de traducere care vor fi utilizate pentru a adăuga și elimina etichetele de rutare a apelurilor: Iată o explicație a câmpurilor pentru configurație: regulă de traducere vocalăUtilizează expresii regulate definite în reguli pentru a adăuga sau elimina etichetele de rutare a apelurilor. Cifrele supradecadice („A”) sunt utilizate pentru a adăuga claritate pentru depanare. În această configurație, eticheta adăugată de profilul de traducere 100 este utilizată pentru a ghida apelurile Webex Calling către PSTN prin intermediul loopback dial-peer-urilor. În mod similar, eticheta adăugată de profilul de traducere 200 este utilizată pentru a gh ida apelurile de la PSTN către. Webex Calling Profilurile de traducere 11 și 12 elimină aceste etichete înainte de a livra apeluri către trunchiurile Webex și respectiv PSTN. Acest exemplu presupune că numerele apelate de la Webex Calling sunt prezentate în format +E.164. Regula 100 elimină simbolul + principal pentru a menține un număr apelat valid. Regula 12 adaugă apoi o cifră (cifre) de rutare națională sau internațională atunci când scoateți eticheta. Utilizați cifre care se potrivesc planului național de apelare ISDN local. Dacă Webex Calling prezintă numere în format național, ajustați regulile 100 și 12 pentru a adăuga și elimina pur și simplu eticheta de rut are. Pentru mai multe informații, consultați profilul traducerii vocale și regula traducerii voc ale. |
| 2 |
Configurați porturile de interfață vocală TDM conform cerințelor tipului de trunchi și protocolului utilizat. Pentru mai multe informații, consultați Configurarea ISDN PRI. De exemplu, configurația de bază a unei interfețe ISDN cu rată primară instalată în slotul NIM 2 al unui dispozitiv poate include următoarele: |
| 3 |
Configurați următorul dial-peer TDM PSTN: Iată o explicație a câmpurilor pentru configurație: Definește un dial-peer VoIP cu o etichetă de 200 și oferă o descriere semnificativă pentru ușurința gestionării și de panării. Pentru mai multe informații, consultați voce dial-peer. destinație-model BAD.BADUn model de destinație fictiv este necesar atunci când direcționați apelurile de ieșire utilizând un grup dial-peer de intrare. În acest caz poate fi utilizat orice model de destinație valabil. Pentru mai multe informații, consultați modelul destinației (interfață). profil de traducere primite 200Atribuie profilul de traducere care va adăuga o etichetă de rutare a apelurilor la numărul apelat primit. apelare directă spre interiorDirecționează apelul fără a furniza un ton de apelare secundar. Pentru mai multe informații, consultați direct- inward-dial. port 0/2/ 0:15Portul vocal fizic asociat cu acest dial-peer. |
| 4 |
Pentru a activa optimizarea media a căilor IP pentru gateway-urile locale cu fluxuri de apeluri TDM-IP, puteți modifica rutarea apelurilor introducând un set de dial-peer interne bucle-back între trunchiurile PSTN și trunchiurile PSTN. Webex Calling Configurați următorii dial-peer cu buclă înapoi. În acest caz, toate apelurile primite vor fi direcționate inițial către dial-peer 10 și de acolo fie către dial-peer 11, fie 12 pe baza etichetei de rutare aplicată. După eliminarea etichetei de rutare, apelurile vor fi direcționate către trunchiul de ieșire folosind grupuri dial-peer. Iată o explicație a câmpurilor pentru configurație: Definește un dial-peer VoIP și oferă o descriere semnificativă pentru ușurința gestionării și depanării. Pentru mai multe informații, consultați voce dial-peer. profil de traducere primite 11Aplică profilul de traducere definit anterior pentru a elimina eticheta de rutare a apelurilor înainte de a trece la trunchi ul de ieșire. destinație-model BAD.BADUn model de destinație fictiv este necesar atunci când direcționați apelurile de ieșire utilizând un grup dial-peer de intrare. Pentru mai multe informații, consultați modelul destinației (interfață). protocol de sesiune sipv2Specifică faptul că acest dial-peer gestionează etapele de apelare SIP. Pentru mai multe informații, consultați protocolul sesiunii (dial peer). sesiune țintă ipv4:192.168.80.14Specifică adresa interfeței routerului local ca țintă de apel pentru buclă înapoi. Pentru mai multe informații, consultați țintă de sesiune ( peer de apelare VoIP). interfață sursă de control de legare Gigab iteThernet0/0/0Configurează interfața sursă și adresa IP asociată pentru mesajele trimise prin bucla înapoi. Pentru mai multe informații, consultați bind. legați interfața sursă media Gigab iteThernet0/0/0Configurează interfața sursă și adresa IP asociată pentru suporturile trimise prin bucla înapoi. Pentru mai multe informații, consultați bind. DTMF-releu RTP-NTEDefinește RTP-NTE (RFC2833) ca fiind capacitatea DTMF așteptată la etapa de apel. Pentru mai multe informații, consultați Releu DTMF (Voice over IP). codecul g711alaw Forțează toate apelurile PSTN să utilizeze G.711. Selectați a-law sau u-law pentru a se potrivi cu metoda de companding utilizată de serviciul ISDN. no whatDezactivează detectarea activității vocale. Pentru mai multe informații, consultați vad (dial peer). |
| 5 |
Adăugați următoarea configurație de rutare a apelurilor: Aceasta
încheie configurația gateway-ului local. Salvați configurația
și reîncărcați platforma dacă aceasta este prima dată când sunt
configurate funcțiile CUBE.
|
Webex CallingConfigurația PSTN din secțiunile anterioare poate fi modificată pentru a include trunchiuri suplimentare la un cluster Cisco Unified Communications Manager (UCM). În acest caz, toate apelurile sunt direcționate prinUnified CM. Apelurile de la UCM pe portul 5060 sunt direc ționate către PSTN și apelurile din portul 5065 sunt direcționate către. Webex Calling Urmă toarele configurații incrementale pot fi adăugate pentru a include acest scenariu de apelare.
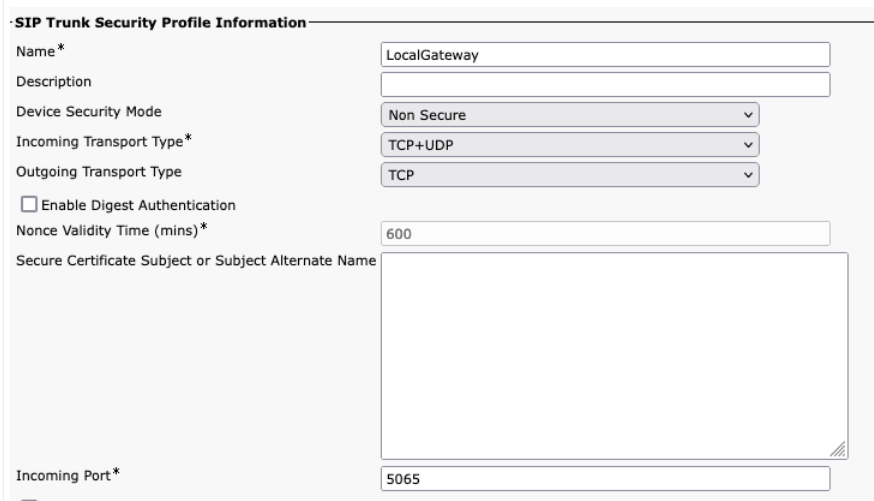
Când creați Webex Calling trunchiul înUnified CM, asigurați-vă că configurați portul de intrare în setările profilului de securitate SIP Trunk la 5065. Acest lucru permite mesajele primite pe portul 5065 și popularea antetului VIA cu această valoare atunci când trimiteți mesaje către Gateway-ul local.
| 1 |
Configurați următoarele URI de clasă vocală: |
| 2 |
Configurați următoarele înregistrări DNS pentru a specifica rutarea SRV către Unified CM gazde: IOS XE utilizează aceste înregistrări pentru determinarea locală a gazdelor și porturilor UCM țintă. Cu această configurație, nu este necesară configurarea înregistrărilor în sistemul dvs. DNS. Dacă preferați să utilizați DNS-ul, atunci aceste configurații locale nu sunt necesare. Iată o explicație a câmpurilor pentru configurație: Următoarea comandă creează o înregistrare de DNS SRV resurse. Creați o înregistrare pentru fiecare gazdă UCM și trunchi: gazdă ip _sip. _udp.pstn tocucm.io srv 2 1 5060 ucmsub5.mydomain.com _Sip. _udp.pstn tocucm.io: numele înregistrării resursei SRV 2: Prioritatea înregistrării resurselor SRV 1: Greutatea înregistrării resurselor SRV 5060: Numărul portului de utilizat pentru gazda țintă în această înregistrare de resurse ucmsub5.mydomain .com: Gazda țintă a înregistrării resurselor Pentru a rezolva numele gazdelor țintă ale înregistrărilor de resurse, creați înregistrări DNS A locale. De exemplu: gazdă ip ucmsub5.mydomain.com 192.168.80.65 gazdă ip: Creează o înregistrare în baza de date locală IOS XE. ucmsub5.mydomain.com: Numele gazdei înregistrării A. 192.168.80.65: Adresa IP a gazdei. Creați înregistrările de resurse SRV și înregistrările A pentru a reflecta mediul UCM și strategia preferată de distribu ire a apelurilor. |
| 3 |
Configurați următorii dial-peer: |
| 4 |
Adăugați rutarea apelurilor utilizând următoarele configurații: |
Semnăturile de diagnosticare (DS) detectează în mod proactiv problemele observate frecvent în gatew ay-ul local bazat pe IOS X și generează notificări de e-mail, syslog sau mesaj terminal despre eveniment. De asemenea, puteți instala DS pentru a automatiza colectarea datelor de diagnosticare și pentru a transfera datele colectate în carcasă pentru a accelera timpul de Cisco TAC rezolvare.
Semnăturile de diagnosticare (DS) sunt fișiere XML care conțin informații despre evenimentele de declanșare a problemelor și acțiunile care trebuie întreprinse pentru informarea, depanarea și remedierea problemei. Puteți defini logica de detectare a problemelor folosind mesaje syslog, evenimente SNMP și prin monitorizarea periodică a ieșirilor specifice de comandă show.
Tipurile de acțiuni includ colectarea ieșirilor de comandă show:
-
Generarea unui fișier jurnal consolidat
-
Încărcarea fișierului într-o locație de rețea furnizată de utilizator, cum ar fi HTTPS, SCP, server FTP.
Inginerii TAC creează fișierele DS și le semnează digital pentru protecția integrității. Fiecare fișier DS are un ID numeric unic atribuit de sistem. Instrum@@ entul de căutare a semnăturilor de diagnosticare (DSLT) este o singură sursă pentru a găsi semnături aplicabile pentru monitorizarea și depanarea diferitelor probleme.
Înainte de a începe:
-
Nu editați fișierul DS pe care îl descărcați de pe DSLT. Fișierele pe care le modificați nu reușesc instalarea din cauza erorii de verificare a integrității.
-
Un server SMTP (Simple Mail Transfer Protocol) de care aveți nevoie pentru ca Gat eway-ul local să trimită notificări prin e-mail.
-
Asigurați-vă că Gateway-ul local rulează IOS XE 17.6.1 sau o versiune ulterioară dacă doriți să utilizați serverul SMTP securizat pentru notificări prin e-mail.
Cerințe preliminare
Gateway local care rulează IOS XE 17.6.1a sau o versiune ulterioară
-
Semnăturile de diagnosticare sunt activate în mod implicit.
-
Configurați serverul de e-mail securizat pentru a fi utilizat pentru a trimite notificări proactive dacă dispozitivul rulează Cisco IOS XE 17.6.1a sau o versiune ulterioară.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
Configurați variabila de mediu ds_emailcu adresa de e-mail a administr atorului pentru a vă notifica.
configure terminal
call-home
diagnostic-signature
environment ds_email <email address>
end
Următorul arată un exemplu de configurare a unui gateway local care rulează pe Cisco IOS XE 17.6.1a sau o versiune ulterioară pentru a trimite notificările proactive la tacfaststart@gmail.com utilizând Gmail ca server SMTP securizat:
Vă recomandăm să utilizați Cisco IOS XE Bengaluru 17.6.x sau versiuni ulterioare.
call-home
mail-server tacfaststart:password@smtp.gmail.com priority 1 secure tls
diagnostic-signature
environment ds_email "tacfaststart@gmail.com"
Un gateway local care rulează pe softwar Cisco IOS e-ul XE nu este un client Gmail tipic bazat pe web care acceptă OAuth, deci trebuie să configurăm o setare specifică a contului Gmail și să oferim permisiunea specifică pentru ca e-mailul de pe dispozitiv să fie procesat corect:
-
Accesați și activați setarea Acces la aplicație mai puțin secur izat.
-
Răspundeți „Da, am fost eu” când primiți un e-mail de la Gmail care spune că „Google a împiedicat pe cineva să se conecteze la contul dvs. folosind o aplicație non-Google”.
Instalați semnături de diagnosticare pentru monitorizare proactivă
Monitorizarea utilizării ridicate a procesorului
Acest DS urmărește utilizarea procesorului timp de cinci secunde folosind SNMP OID 1.3.6.1.4.1.9.2.1.56. Când utilizarea atinge 75% sau mai mult, dezactivează toate depanările și dezinstalează toate semnăturile de diagnosticare instalate în Gateway-ul local. Utilizați acești pași de mai jos pentru a instala semnătura.
-
Utilizați comanda show snmp pentru a activa SNMP. Dacă nu activați, configurați comanda managerului snmp-server.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Descărcați DS 64224 utilizând următoarele opțiuni derulante din Instrum entul de căutare a semnăturilor de diagnosticare:
Numele câmpului
Valoarea câmpului
Platforma
Seria Cisco 4300, 4400 ISR sau Seria Cisco CSR 1000V
Produs
CUBE Enterprise în Webex Calling soluție
Domeniul problemei
Performanță
Tipul problemei
Utilizare ridicată a procesorului cu notificare prin e-mail.
-
Copiați fișierul XML DS în flash-ul Local Gateway.
LocalGateway# copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Următorul exemplu arată copierea fișierului de la un server FTP la Gat eway-ul local.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
Instalați fișierul XML DS în Gateway-ul local.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
Utilizați comanda show call-home diagnostic-signature pentru a verifica dacă semnătura este instalată cu succes. Coloana de stare ar trebui să aibă o valoare „înregistrată”.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: username@gmail.com
Descărcați DSEs:
DS ID
Numele DS
Revizuirea
Statut
Ultima actualizare (GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Înregistrat
2020-11-07 22:05:33
Când este declanșată, această semnătură dezinstalează toate DS-urile care rulează, inclusiv ea însăși . Dacă este necesar, reinstalați DS 64224 pentru a continua monitorizarea utilizării ridicate a procesorului pe gateway-ul local.
Monitorizarea înregistrării trunchiului SIP
Acest DS verifică dezînregistrarea unui Trunk SIP Gateway Local cu Webex Calling cloud la fiecare 60 de secunde. Odată detectat evenimentul de dezînregistrare, acesta generează o notificare prin e-mail și syslog și se dezinstalează după două apariții de dezînregistrare. Utilizați pașii de mai jos pentru a instala semnătura:
-
Descărcați DS 64117 utilizând următoarele opțiuni derulante din Instrum entul de căutare a semnăturilor de diagnosticare:
Numele câmpului
Valoarea câmpului
Platforma
Seria Cisco 4300, 4400 ISR sau Seria Cisco CSR 1000V
Produs
CUBE Enterprise în Webex Calling soluție
Domeniul problemei
SIP-SIP
Tipul problemei
Dezînregistrarea trunchiului SIP cu notificare prin e-mail.
-
Copiați fișierul XML DS în Gateway-ul local.
copy ftp://username:password@<server name or ip>/DS_64117.xml bootflash: -
Instalați fișierul XML DS în Gateway-ul local.
call-home diagnostic-signature load DS_64117.xml Load file DS_64117.xml success LocalGateway# -
Utilizați comanda show call-home diagnostic-signature pentru a verifica dacă semnătura este instalată cu succes. Coloana de stare trebuie să aibă o valoare „înregistrată”.
Monitorizarea deconectărilor anormale ale apelurilor
Acest DS utilizează sondarea SNMP la fiecare 10 minute pentru a detecta deconectarea anormală a apelurilor cu erorile SIP 403, 488 și 503. Dacă incrementul numărului de erori este mai mare sau egal cu 5 din ultimul sondaj, generează un syslog și o notificare prin e-mail. Vă rugăm să utilizați pașii de mai jos pentru a instala semnătura.
-
Utilizați comanda show snmp pentru a verifica dacă SNMP este activat. Dacă nu este activată, configurați comanda managerului snmp-server .
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Descărcați DS 65221 utilizând următoarele opțiuni din Instrum entul de căutare a semnăturilor de diagnosticare:
Numele câmpului
Valoarea câmpului
Platforma
Seria Cisco 4300, 4400 ISR sau Seria Cisco CSR 1000V
Produs
CUBE Enterprise în Webex Calling soluție
Domeniul problemei
Performanță
Tipul problemei
Detectarea deconectării apelurilor anormale SIP cu e-mail și notificare Syslog.
-
Copiați fișierul XML DS în Gateway-ul local.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
Instalați fișierul XML DS în Gateway-ul local.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Utilizați comanda show call-home diagnostic-signature pentru a verifica dacă semnătura este instalată cu succes. Coloana de stare trebuie să aibă o valoare „înregistrată”.
Instalarea semnăturilor de diagnosticare pentru a depana o problemă
Utilizați semnăturile de diagnosticare (DS) pentru a rezolva rapid problemele. Cisco TACinginerii au creat mai multe semnături care permit depanările necesare care sunt necesare pentru depanarea unei probleme date, detectarea apariției problemei, colectarea setului corect de date de diagnosticare și transferarea automată a datelor în carcasă. Cisco TAC Semnăturile de diagnosticare (DS) elimină necesitatea de a verifica manual apariția problemei și facilitează depanarea problemelor intermitente și tranzitorii.
Puteți utiliza Instrumentul de căutare a semnăturilor de diagnosticare pentru a găsi semnăturile aplicabile și a le instala pentru a rezolva automat o anumită problemă sau puteți instala semnătura recomandată de inginerul TAC ca parte a angajamentului de asistență.
Iată un exemplu despre cum să găsiți și să instalați un DS pentru a detecta apariția „% VOICE_IEC -3-GW: CCAPI: Eroare internă (prag vârf de apel): IEC=1.1.181.1.29. 0" syslog și automatizați colectarea datelor de diagnosticare utilizând următorii pași:
-
Configurați o variabilă de mediu DS suplimentară ds_fsurl_prefixcare este calea server Cisco TAC ului de fișiere (cxd.cisco.com) la care sunt încărcate datele de diagnosticare colectate. Numele de utilizator din calea fișierului este numărul cazului, iar parola este simbolul de încărcare a fișierului care poate fi preluat din Support Case Manager în următoarea comandă. Tokenul de încărcare a fișierelor poate fi generat în secțiunea A tașamente a Managerului de cazuri de asistență, după cum este necesar.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"
end
Exemplu:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Asigurați-vă că SNMP este activat utilizând comanda show snmp . Dacă nu este activată, configurați comanda managerului snmp-server .
show snmp %SNMP agent not enabled config t snmp-server manager end -
Asigurați-vă că instalați sistemul de monitorizare a procesorului ridicat DS 64224 ca măsură proactivă pentru a dezactiva toate depanările și semnăturile de diagnosticare în timpul utilizării ridicate a proces orului. Descărcați DS 64224 utilizând următoarele opțiuni din Instrum entul de căutare a semnăturilor de diagnosticare:
Numele câmpului
Valoarea câmpului
Platforma
Seria Cisco 4300, 4400 ISR sau Seria Cisco CSR 1000V
Produs
CUBE Enterprise în Webex Calling soluție
Domeniul problemei
Performanță
Tipul problemei
Utilizare ridicată a procesorului cu notificare prin e-mail.
-
Descărcați DS 65095 utilizând următoarele opțiuni din Instrum entul de căutare a semnăturilor de diagnosticare:
Numele câmpului
Valoarea câmpului
Platforma
Seria Cisco 4300, 4400 ISR sau Seria Cisco CSR 1000V
Produs
CUBE Enterprise în Webex Calling soluție
Domeniul problemei
Syslog
Tipul problemei
Syslog VOICE_IEC -% -3-GW: CCAPI: Eroare internă (prag de vârf de apel): IEC = 1.1.181.1.29.0
-
Copiați fișierele XML DS în Gateway-ul local.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
Instalați fișierul DS 64224 de monitorizare a procesorului ridicat și apoi fișierul XML DS 65095 în Gateway-ul local.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Verificați dacă semnătura este instalată cu succes utilizând comanda show call-home diagnostic -signature. Coloana de stare trebuie să aibă o valoare „înregistrată”.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
           ds_email: username@gmail.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
DSE-uri descărcate:
DS ID
Numele DS
Revizuirea
Statut
Ultima actualizare (GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Înregistrat
2020-11-08
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Înregistrat
2020-11-08
Verificați executarea semnăturilor de diagnosticare
În următoarea comandă, coloana „Stare” a comenzii show call-home diagnostic-signature se schimbă în „rulare” în timp ce Gateway-ul local execută acțiunea definită în semnătură. Rezultatul afișării statisticilor de diagnosticare a semnăturii apelului-acasă este cea mai bună modalitate de a verifica dacă o semnătură de diagnosticare detectează un eveniment de interes și execută acțiunea. Coloana „Triggered/Max/Deinstall” indică de câte ori semnătura dată a declanșat un eveniment, numărul maxim de ori este definit pentru a detecta un eveniment și dacă semnătura se dezinstalează după detectarea numărului maxim de evenimente declanșate.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
           ds_email: carunach@cisco.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
DSE-uri descărcate:
|
DS ID |
Numele DS |
Revizuirea |
Statut |
Ultima actualizare (GMT+ 00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Înregistrat |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Alergare |
2020-11-08 00:12:53 |
afișați statisticile de diagnosticare a semnăturilor de apelare la domiciliu
|
DS ID |
Numele DS |
Declanșat/Max /Dezinstalare |
Durata medie de rulare (secunde) |
Timp maxim de rulare (secunde) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
E-mailul de notificare trimis în timpul executării semnăturii de diagnosticare conține informații cheie, cum ar fi tipul problemei, detaliile dispozitivului, versiunea software, configurația de rulare și afișarea ieșirilor de comandă relevante pentru depanarea problemei date.
Dezinstalați semnăturile de diagnosticare
Utilizarea semnăturilor de diagnosticare în scopuri de depanare sunt de obicei definite pentru a fi dezinstalate după detectarea unor apariții de probleme. Dacă doriți să dezinstalați manual o semnătură, preluați ID-ul DS din ieșirea comenzii show call-home diagnostic-signature și executați următoarea comandă:
call-home diagnostic-signature deinstall <DS ID>
Exemplu:
call-home diagnostic-signature deinstall 64224
Semnăturile noi sunt adăugate periodic la Instrumentul de căutare a semnăturilor de diagnosticare, pe baza problemelor observate în mod obișnuit în implementări. În prezent, TAC nu acceptă solicitări de a crea noi semnături personalizate.
Pentru o mai bună gestionare a gateway-urilor Cisco IOS XE, vă recomandăm să vă înscrieți și să gestionați gateway-urile prin Control Hub. Este o configurație opțională. Când vă înregistrați, puteți utiliza opțiunea de validare a configurației din Control Hub pentru a valida configurația Gateway-ului local și pentru a identifica orice probleme de configurare. În prezent, numai trunchiurile bazate pe înregistrare acceptă această funcționalitate.
Pentru mai multe informații despre gestionarea gateway-ului, validarea gateway-ului local și supraviețuirea site-ului, consultați următoarele articole:
Această secțiune descrie modul de configurare a unui Cisco Unified Border Element (CUBE) ca un gateway local pentru Webex Calling utilizarea unui trunchi SIP reciproc TLS (mTLS) bazat pe certificate. Prima parte a acestui document ilustrează modul de configurare a unui gateway PSTN simplu. În acest caz, toate apelurile de la PSTN sunt direcționate către PSTN Webex Calling și toate apel urile de la PSTN Webex Calling sunt direcționate către PSTN. Următoarea imagine evidențiază această soluție și configurația de rutare a apelurilor la nivel înalt care va fi urmată.
În acest design, sunt utilizate următoarele configurații principale:
-
chiriași de clasă vocală: Folosit pentru a crea configurații specifice trunchiului.
-
clasa de voce uri: Folosit pentru a clasifica mesajele SIP pentru selectarea unui dial- peer de intrare.
-
inbound dial-peer: Ofer ă tratament pentru mesajele SIP de intrare și determină ruta de ieșire utilizând un grup dial-peer.
-
grup dial-peer: Definește dial-peer-urile de ieșire utilizate pentru rutarea apelurilor ulterioare.
-
dial-peer de ieșire: Ofer ă tratament pentru mesajele SIP de ieșire și le direcționează către ținta necesară.
Pentru optimizarea Webex Calling media cu circuitele ISDN Interactive Connectivity Establishment (ICE) și TDM (Time Division Multiplexing), este necesar să se utilizeze un proces de rutare a apelurilor cu două picioare.
În timp ce IP și SIP au devenit protocoalele implicite pentru trunchiurile PSTN, circuitele ISDN TDM (Time Division Multiplexing) rămân comune și sunt pe deplin acceptate de. Webex Calling Pentru a activa optimizarea media pentru aceste fluxuri de apeluri TDM-IP, trebuie să utilizați ICE (Interactive Connectivity Establishment), care permite punctelor finale să negocieze căi directe ale mediilor media.
Realizarea acestei optimizări necesită un proces de rutare a apelurilor în două etape. Această abordare modifică configur ația standard de rutare prin introducerea unui set de dial-peer interne bucle-back între trunchiurile Webex Calling și trunchiurile PSTN, așa cum este ilustrat în imaginea de mai jos.
Când conectați o Cisco Unified Communications Manager soluție locală cuWebex Calling, puteți utiliza configurația simplă a gateway-ului PSTN ca bază pentru construirea soluției ilustrate în diagrama următoare. În acest caz, un manager de comunicații unificate asigură rutarea centralizată și tratarea tuturor PSTN și Webex Calling apelurilor.
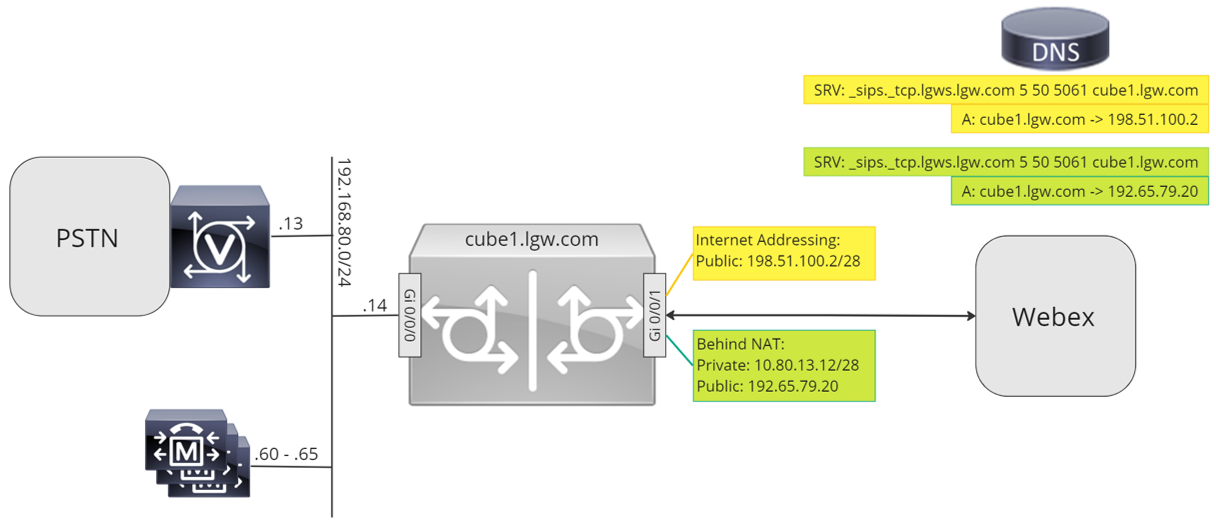
De-a lungul acestui document, sunt utilizate numele gazdei, adresele IP și interfețele ilustrate în imaginea următoare. Sunt oferite opțiuni pentru adresarea publică sau privată (în spatele NAT). Înregistrările DNS SRV sunt opționale, cu excepția cazului în care se echilibrează sarcina în mai multe instanțe CUBE.
Utilizaţi instrucţiunile de configurare din restul acestui document pentru a finaliza configuraţia Gateway-ului local după cum urmează:
-
Pasul 1: Configurați conectivitatea și securitatea de bază a routerului
-
Pasul 2: Configurați Webex Calling trunchiul
În funcție de arhitectura dorită, urmați oricare dintre următoarele:
-
Pasul 3: Configurați gateway-ul local cu trunchiul SIP PSTN
-
Pasul 4: Configurați gateway-ul local cu un Unified CM mediu existent
Sau:
-
Pasul 3: Configurați gateway-ul local cu trunchiul TDM PSTN
Configurare de bază
Primul pas în pregătirea routerului Cisco ca gateway local Webex Calling este să construiți o configurație de bază care să vă securizeze platforma și să stabilească conectivitatea.
-
Toate implementările Gateway Local bazate pe certificate necesită Cisco IOS XE 17.9.1a sau versiuni ulterioare. Cisco IOSSe recomandă XE 17.12.2 sau o versiune ulterioară. Pentru versiunile recomandate, consultați pagina Cisco Software Research. Căutați platforma și selectați una dintre versiunile suger ate.
-
Routerele din seria ISR4000 trebuie să fie configurate atât cu licențe de comunicații unificate, cât și cu tehnologie de securitate.
-
Routerele din seria Catalyst Edge 8000 echipate cu carduri vocale sau DSP necesită licențiere DNA Adv antage. Routerele fără carduri vocale sau DSP necesită un minim de licențiere DNA Essentials.
-
Pentru cerințele de mare capacitate, este posibil să aveți nevoie, de asemenea, de o licență de înaltă securitate (HSEC) și un drept suplimentar de transfer.
Consultați Codurile de autorizare pentru mai multe detalii.
-
-
Construiți o configurație de bază pentru platforma dvs. care respectă politicile dvs. de afaceri. În special, configurați și verificați următoarele:
-
NTP
-
ACL-uri
-
Autentificare utilizator și acces la distanță
-
DNS
-
Rutare IP
-
Adresele IP
-
-
Rețeaua către destinație Webex Calling trebuie să utilizeze o adresă IPv4. Adresele de nume de domeniu complet calificate (FQDN) sau de înregistrare de servicii (SRV) configurate în Hub de control trebuie să se rezolve la o adresă IPv4 publică de pe internet.
-
Toate porturile SIP și media de pe interfața Gateway Local cu care se confruntă Webex trebuie să fie accesibile de pe internet, fie direct, fie prin NAT static. Asigurați-vă că actualizați firewall-ul în consecință.
-
Urmați pașii detaliați de configurare furnizați mai jos pentru a instala un certificat semnat pe Gateway-ul local:
-
Un public Certificate Authority (CA), așa cum este detaliat în Ce autorități de certificare rădăcină sunt acceptate pentru apelurile către platforme Cisco Webex audio și video? trebuie să semneze certificatul dispozitivului.
-
Sunt acceptate certificate care conțin numai utilizarea extinsă a cheilor de autentificare a serverului (EKU). Webex Callingnu validează și nu impune prezența EKU de autentificare client în timpul stabilirii strângerii de mână TLS.
Unii controlori de frontieră de sesiune terți (SBC) pot impune o validare strictă EKU și pot respinge certificatele care nu includ EKU de autentificare client. În astfel de cazuri, asigurați-vă că SBC este configurat să accepte certificate numai cu Server Authentication EKU sau să dezactiveze validarea strictă EKU (dacă este acceptată).
-
Numele comun al subiectului certificatului (CN) sau unul dintre numele alternative de subiect (SAN) trebuie să fie același cu FQDN configurat în hub-ul de control.
Atunci când achiziționați un certificat cu nume comun (CN) sau nume alternativ de subiect (SAN), asigurați-vă că certificatul utilizează numai litere mici. În configurația Control Hub, toate intrările FQDN sunt convertite automat în litere mici, iar orice nepotrivire în carcasa literelor dintre FQDN și certificat va împiedica înregistrarea trunchiului cu succes.
De exemplu:
-
Dacă un trunchi configurat în Hub-ul de control al organizației dvs. are cube1.lgw.com:5061 ca FQDN al gateway-ului local, atunci CN sau SAN din certificatul de router trebuie să conțină cube1.lgw.com.
-
Dacă un trunchi configurat în Hub-ul de control al organizației dvs. are lgws.lgw.com ca adresă SRV a gateway-urilor locale accesibile din trunchi, atunci CN sau SAN din certificatul de router trebuie să conțină lgws.lgw.com. Înregistrările la care se rezolvă adresa SRV (CNAME, A Record sau IP Address) sunt opționale în SAN.
-
Indiferent dacă utilizați un FQDN sau SRV pentru trunchi, adresa de contact pentru toate dialogurile SIP noi din Gateway-ul local trebuie să utilizeze numele configurat în Hub de control.
-
-
-
Încărcați pachetul CA rădăcină Cisco la Gateway-ul local. Acest pachet include certificatul rădăcină CA utilizat pentru verificarea platformei Webex.
Configurare
| 1 |
Asigurați-vă că atribuiți adrese IP valide și rutabile oricărei interfețe Layer 3, de exemplu:
|
| 2 |
Protejați acreditările STUN pe router folosind criptarea simetrică. Configurați cheia de criptare primară și tipul de criptare după cum urmează: |
| 3 |
|
| 4 |
Furnizați certificatul CA de semnare intermediară pentru a vă autentifica certificatul gazdă. Introduceți următoarea comandă de execuție sau configurare:
|
| 5 |
Importați certificatul gazdă semnat utilizând următoarea comandă exec sau configurare:
|
| 6 |
Activați exclusivitatea TLS1.2 și specificați punctul de încredere implicit de utilizat pentru aplicațiile vocale utilizând următoarele comenzi de configurare:
|
| 7 |
Instalați pachetul CA rădăcină Cisco, care include certificatul IDEntrust Commercial Root CA 1 utilizat deWebex Calling. Utilizați comanda crypto pki trustpool import clean url url pentru a descărca pachetul CA rădăcină de la adresa URL specificată și pentru a șterge trustpool-ul curent CA, apoi instalați noul pachet de certificate: Dacă trebuie să utilizați un proxy pentru accesul la internet utilizând HTTPS, adăugați următoarea configurație înainte de a importa pachetul CA: ip http client proxy-server your proxy.com proxy- port 80 |
| 1 |
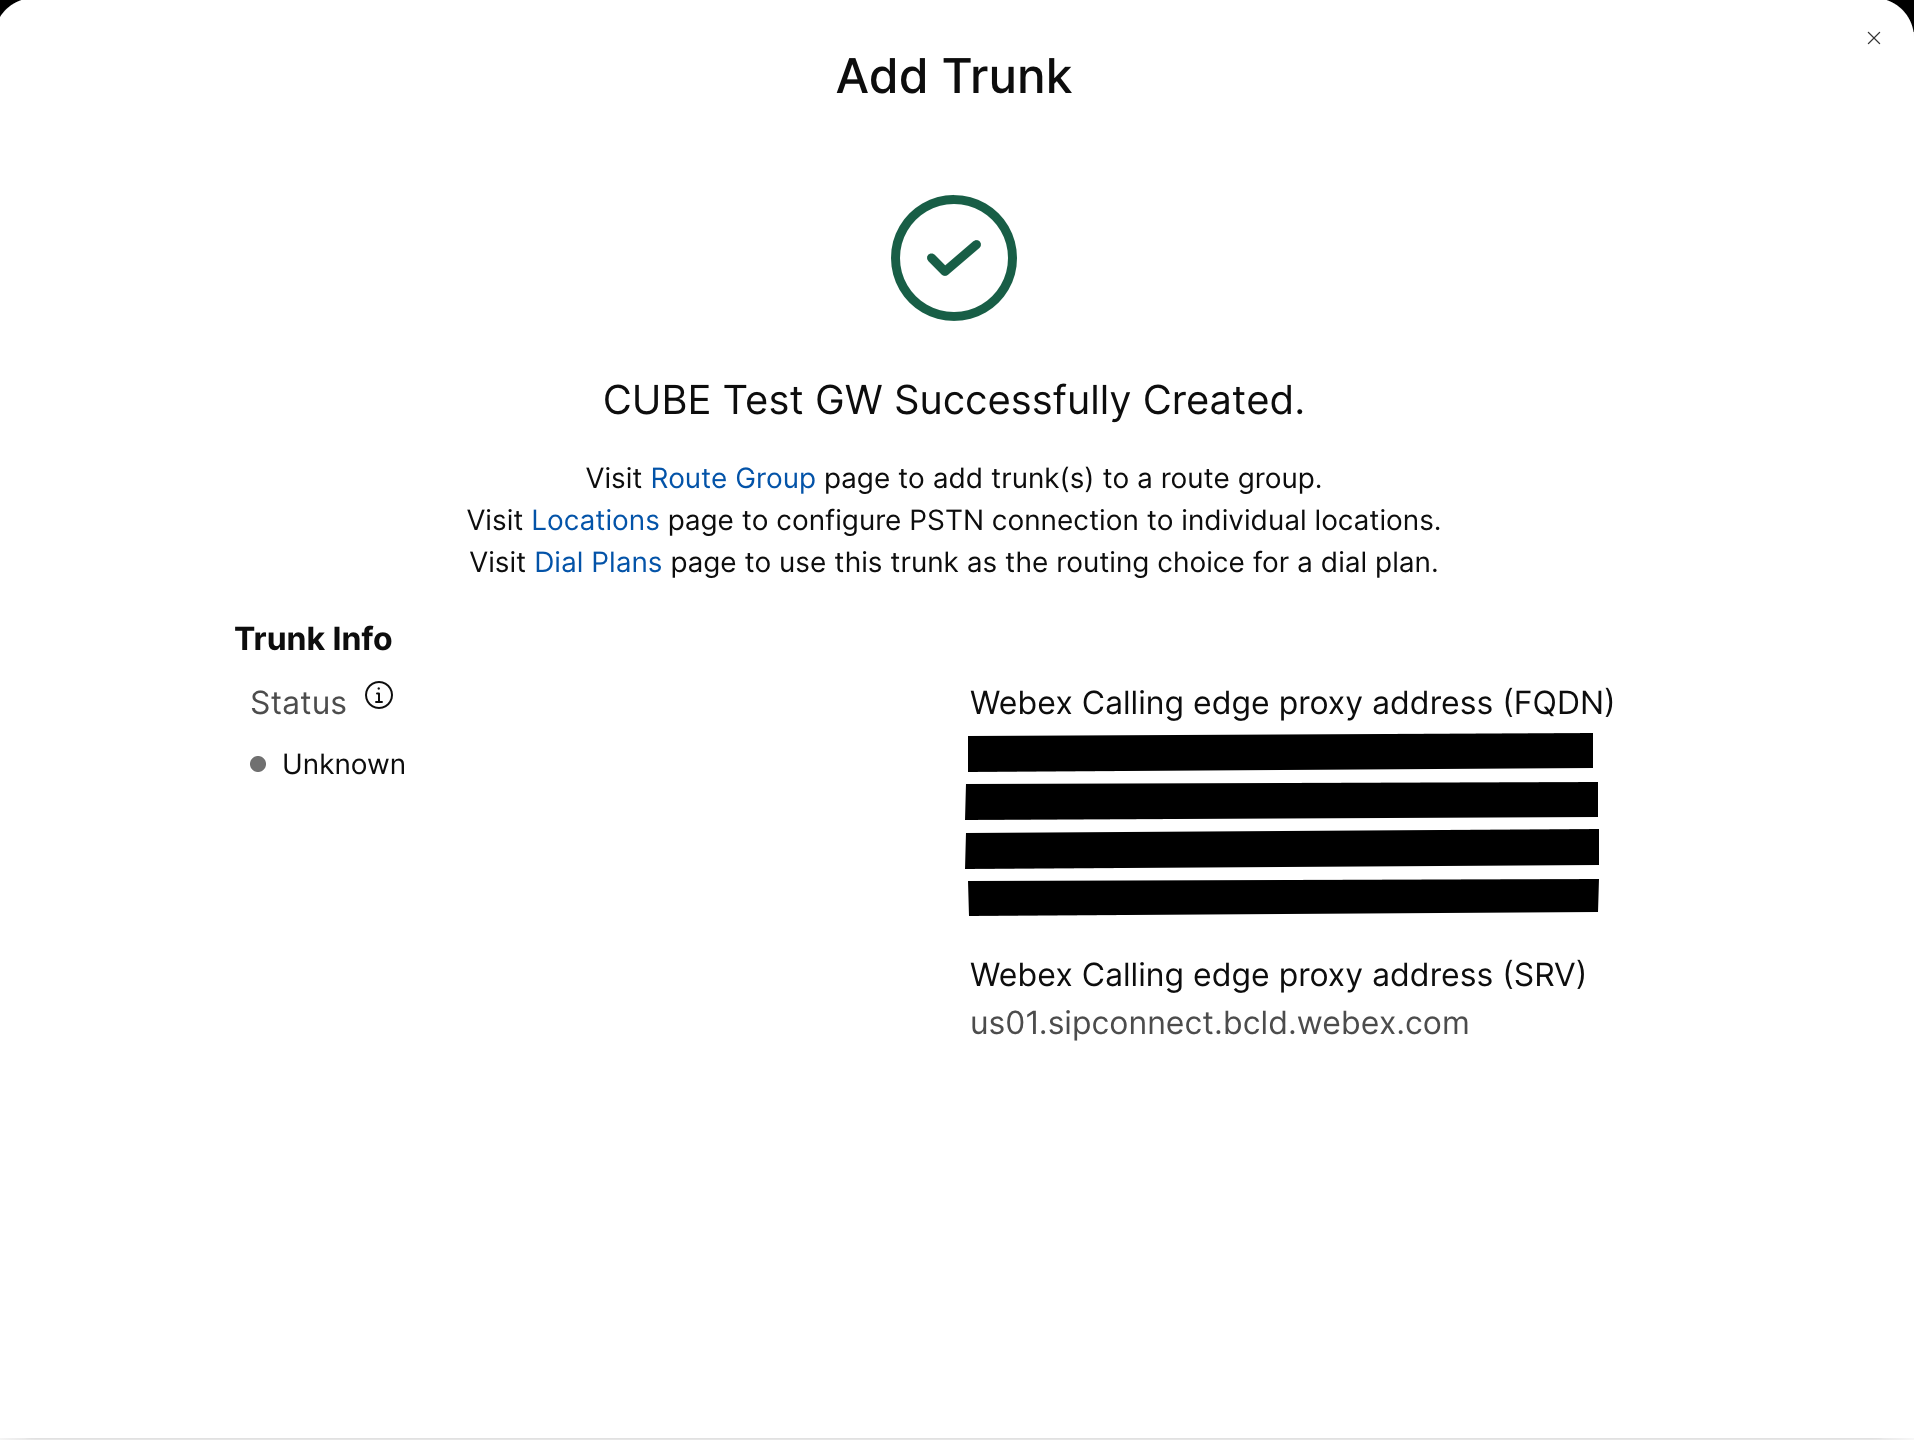
Creați un trunchi PSTN bazat pe certificat CUBE pentru o locație existentă în Control Hub. Pentru mai multe informații, consultați Configurarea trunchiurilor, grupurilor de rute și planurilor de apelare pentru Webex Calling. Notați informațiile despre portbagaj cu privire la crearea portbagajului. Aceste detalii, așa cum sunt evidențiate în ilustrația următoare, sunt utilizate în pa șii de configurare din acest ghid.
|
| 2 |
Introduceți următoarele comenzi pentru a configura CUBE ca gateway Webex Calling local: Iată o explicație a câmpurilor pentru configurație:
Ac Cisco Unified Border Element tivează caracteristicile (CUBE) pe platformă. permite-conexiunile sip to sipActivați funcționalitatea de bază a agentului utilizator CUBE SIP înapoi la spate. Pentru mai multe informații, consultați Permit erea conexiunilor. În mod implicit, transportul faxului T.38 este activat. Pentru mai multe informații, consultați protocolul de fax t38 (serviciu vocal). Activează STUN (Traversarea sesiunii UDP prin NAT) la nivel global. Aceste comenzi globale de paralizare sunt necesare numai atunci când implementați gateway-ul local în spatele NAT.
Pentru mai multe informații, consultați stun flowdata agent-id și stun flowdata shared-secret. sarcină utilă asimetrică completăConfigurează suportul SIP pentru sarcină utilă asimetrică atât pentru încărcăturile utile DTMF, cât și pentru codecul dinamic. Pentru mai multe informații despre această comandă, consultați sarcina utilă asimetrică. ofertă anticipată forțatăForț ează Gateway-ul local să trimită informații SDP în mesajul inițial INVITE în loc să aștepte confirmarea de la partenerul vecin. Pentru mai multe informații despre această comandă, consultați oferta timpurie. profiluri SIP de intrarePermite CUBE să utilizeze profiluri SIP pentru a modifica mesajele pe măsură ce sunt primite. Profilurile sunt aplicate prin dial-colegi sau chiriași. |
| 3 |
Configurați codec ul clasei vocale 100 permițând codecuri G.711 numai pentru toate trunchiurile. Această abordare simplă este potrivită pentru majoritatea implementărilor. Dacă este necesar, adăugați în listă tipuri suplimentare de codec acceptate atât de sistemele originare, cât și de cele de terminare. Sunt acceptate soluții mai complexe care implică transco darea folosind module DSP, dar nu sunt incluse în acest ghid. Iată o explicație a câmpurilor pentru configurație: codec de clasă vocală 100Folosit pentru a permite numai codecurile preferate pentru apelurile trunchiului SIP. Pentru mai multe informații, consultați codec ul clasei vocale. |
| 4 |
Configurați clasa vocală stun-usage 100 pentru a activa ICE pe portbagaj. Webex Calling (Acest pas nu este aplicabil pentru Webex pentru guvern) Iată o explicație a câmpurilor pentru configurație: utilizarea paralizării cu gheață liteFolosit pentru a activa ICE-Lite pentru toți colegii de dial-peer care se Webex Calling confruntă, pentru a permite optimizarea media ori de câte ori este posibil. Pentru mai multe informații, consultați utilizarea par alizării clasei vocale și utilizarea stun use ice lite. Comanda flowdata traversal a firewall-ului de utilizare a paralizării este necesară numai atunci când implementați gateway-ul local în spatele NAT. Optimizarea media este negociată ori de câte ori este posibil. Dacă un apel necesită servicii media cloud, cum ar fi înregistrarea, suportul media nu poate fi optimizat. |
| 5 |
Configurați politica de criptare media pentru traficul Webex. (Acest pas nu este aplicabil pentru Webex pentru guvern) Iată o explicație a câmpurilor pentru configurație: clasa de voce srtp-crypto 100Specifică SHA1_80 ca singura suită de cifruri SRTP care CUBE oferă în SDP în mesajele de ofertă și răspuns. Webex Callingnumai suporturi SHA1_80. Pentru mai multe informații, consultați clasa vocală srtp-crypto. |
| 6 |
Configurați cifrurile GCM compatibile cu FIPS (Acest pas este aplicabil numai pentru Webex pentru guvern). Iată o explicație a câmpurilor pentru configurație: clasa de voce srtp-crypto 100Specifică GCM ca suită de cifruri pe care CUBE o oferă. Este obligatoriu să configurați cifrele GCM pentru Local Gateway pentru Webex pentru guvern. |
| 7 |
Configurați un model pentru a identifica în mod unic apelurile către un trunchi de gateway local pe baza FQDN sau SRV de destinație: Iată o explicație a câmpurilor pentru configurație: clasa de voce tip 100 sipDefinește un model pentru a se potrivi cu o invitație SIP primită la un dial-peer de trunchi de intrare. Când introduceți acest model, utilizați trunchiul FQDN sau SRV configurat în Control Hub pentru portbagaj. În timpul configurării de către chiriaș a trunchiurilor bazate pe certificate pentruWebex Calling, utilizați numai adresa Webex Calling Edge bazată pe SRV pe gateway-ul local. FQDN-urile nu mai sunt acceptate. |
| 8 |
Configurați profilurile de manipulare a mesajelor SIP. Dacă gateway-ul dvs. este configurat cu o adresă IP publică, configurați un profil după cum urmează sau treceți la pas ul următor dacă utilizați NAT. În acest exemplu, cube1.lgw.com este FQDN configurat pentru Gateway-ul local: Iată o explicație a câmpurilor pentru configurație: Regulile 10 și 20Pentru a permite Webex să autentifice mesajele de la gateway-ul local, antetul „Contact” dintr-o solicitare SIP și mesaje de răspuns trebuie să conțină valoarea furnizată pentru trunchiul din Control Hub. Acesta va fi fie FQDN-ul unei singure gazde, fie numele SRV utilizat pentru un grup de dispozitive. |
| 9 |
Dacă gateway-ul dvs. este configurat cu o adresă IP privată în spatele NAT static, configurați profilurile SIP de intrare și de ieșire după cum urmează. În acest exemplu, cube1.lgw.com este FQDN configurat pentru Gateway-ul local, „10.80.13.12” este adresa IP a interfeței orientată și „192.65.79.20" este adresa IP publică NAT. Webex Calling
Profiluri SIP pentru mesajele de ieșire către Webex
Calling
Iată o explicație a câmpurilor pentru configurație: Regulile 10 și 20Pentru a permite Webex să autentifice mesajele de la gateway-ul local, antetul „Contact” din mesajele de solicitare SIP și răspunsuri trebuie să conțină valoarea furnizată pentru trunchiul din Control Hub. Acesta va fi fie FQDN-ul unei singure gazde, fie numele SRV utilizat pentru un grup de dispozitive. regulile 30 până la 81Convertiți refer ințele adreselor private la adresa publică externă a site-ului, permițând Webex să interpreteze și să direcționeze corect mesajele ulterioare. Profil SIP pentru mesajele de intrare de la Webex CallingIată o explicație a câmpurilor pentru configurație: regulile 10 până la 80Convertiți referințele adreselor publice la adresa privată configurată, permițând CUBE să proceseze mesajele de la Webex. Pentru mai multe informații, consultați profilurile SIP ale clasei vocale. Furnizorul PSTN din Statele Unite sau Canada poate oferi verificarea ID-ului apelantului pentru apeluri spam și fraudă, cu configur ația suplimentară menționată în indicația Spam sau apel fraudă din articol. Webex Calling |
| 10 |
Configurați un SIP Options keepalive cu profilul de modificare a antetului. Iată o explicație a câmpurilor pentru configurație: clasa vocală sip- options-keepalive 100Configurează un profil keepalive și intră în modul de configurare a clasei vocale. Puteţi configura ora (în secunde) la care un SIP Out of Dialog Options Ping este trimis către dial-target atunci când conexiunea bătăilor inimii la punctul final este în starea SUS sau Down. Acest profil keepalive este declanșat de la dial-peer configurat către Webex. Pentru a vă asigura că anteturile de contact includ numele de domeniu complet calificat SBC, se utilizează profilul SIP 115. Regulile 30, 40 și 50 sunt necesare numai atunci când SBC este configurat în spatele NAT static. În acest exemplu, cube1.lgw.com este FQDN selectat pentru Local Gateway și dacă se utilizează NAT static, „10.80.13.12” este adresa IP a interfeței SBC către și „192.65.79.20” este adresa IP publică NAT. Webex Calling |
| 11 |
Configurați Webex Calling trunchiul: |
| 12 |
(Opţional) Pentru a configura dispozitive de reţea, cum ar fi CUBE, şi pentru a redirecţi ona anteturile Protocolului de iniţiere a sesiunii (SIP) pe care dispozitivul nu le procesează, utilizaţi aceste comenzi. Aceste comenzi permit dispozitivului să treacă prin anteturi SIP neacceptate, inclusiv anteturi de localizare geografică și PIDF-LO (Presence Information Data Format - Location Object), pe gateway-ul local. Această funcționalitate acceptă serviciile Nomadic E-911, asigurându-se că informațiile critice despre locație sunt păstrate și transmise corect. |
După ce ați construit un trunchi spre Webex Calling mai sus, utilizați următoarea configurație pentru a crea un trunchi necriptat către un furnizor PSTN bazat pe SIP:
Dacă Furnizorul dvs. de servicii oferă un portbagaj PSTN securizat, puteți urma o configurație similară cu cea detaliată mai sus pentru portbagaj. Webex Calling CUBE acceptă rut area securizată a apelurilor.
Dacă utilizați un trunchi TDM/ISDN PSTN, treceți la secțiunea următoare Configur ați gateway-ul local cu trunchiul TDM PSTN.
| 1 |
Configurați următorul uri de clasă vocală pentru a identifica apelurile de intrare din trunchiul PSTN: Iată o explicație a câmpurilor pentru configurație: clasa de voce uri 200 sipDefinește un model pentru a se potrivi cu o invitație SIP primită la un dial-peer de trunchi de intrare. Când introduceți acest model, utilizați adresa IP a gateway-ului dvs. IP PSTN. Pentru mai multe informații, consultați uri de clasă vocală. |
| 2 |
Configurați următorul IP PSTN dial-peer: Iată o explicație a câmpurilor pentru configurație: Definește un dial-peer VoIP cu o etichetă de 200 și oferă o descriere semnificativă pentru ușurința gestionării și depanării. Pentru mai multe informații, consultați voce dial-peer . destinație-model BAD.BADUn model de destinație fictiv este necesar atunci când direcționați apelurile de ieșire utilizând un grup dial-peer de intrare. În acest caz poate fi utilizat orice model de destinație valabil. Pentru mai multe informații, consultați modelul destinației (interfață). protocol de sesiune sipv2Specifică faptul că acest dial-peer gestionează etapele de apelare SIP. Pentru mai multe informații, consultați protocolul sesiunii (dial peer). sesiune țintă ipv4:192.168.80.13Specifică adresa țintă pentru apelurile trimise furnizorului PSTN. Aceasta ar putea fi fie o adresă IP, fie un nume de gazdă DNS. Pentru mai multe informații, consultați țintă de sesiune (VoIP dial peer). tipuri de intrare prin 200Specifică clasa vocală utilizată pentru potrivirea apel urilor primite la acest dial-peer utilizând URI-ul antetului INVITE VIA. Pentru mai multe informații, consultați adresa URL de intrare.
clasa vocală sip asserted-id pai
(Opțional) Activează procesarea antetului P-Asserted-Identity și controlează modul în care acesta este utilizat pentru trunchiul PSTN. Dacă se utilizează această comandă, identitatea părții apelante furnizată de la dial-peer de intrare este utilizată pentru anteturile From și P-Asserted-Identity de ieșire. Dacă această comandă nu este utilizată, identitatea părții apelante furnizată de la dial-peer de intrare este utilizată pentru anteturile From și Remote-Party-ID de ieșire. Pentru mai multe informații, consultați clasa vocală sip asserted-id.
interfață sursă de control de legare Gigab
iteThernet0/0/0
Configu rează interfața sursă și adresa IP asociată pentru mesajele trimise către PSTN. Pentru mai multe informații, consultați bind. legați interfața sursă media Gigab iteThernet0/0/0Configu rează interfața sursă și adresa IP asociată pentru suporturile trimise către PSTN. Pentru mai multe informații, consultați bind. codec de clasă vocală 100Configurează dial-peer-ul pentru a utiliza lista comună de filtre codec 100. Pentru mai multe informații, consultați codec de clasă vocală . DTMF-releu RTP-NTEDefinește RTP-NTE (RFC2833) ca fiind capacitatea DTMF așteptată la etapa de apel. Pentru mai multe informații, consultați Releu DTMF (Voice over IP). no whatDezactivează detectarea activității vocale. Pentru mai multe informații, consultați vad (dial peer). |
| 3 |
Dacă configurați gateway-ul local pentru a direcționa numai apelurile între Webex Calling și PSTN, adăugați următoarea configurație de rutare a apelurilor. Dacă configurați gateway-ul local cu o platformă Unified Communications Manager , treceți la secțiunea următoare. |
După ce ați construit un trunchi cătreWebex Calling, utilizați următoarea configurație pentru a crea un trunchi TDM pentru serviciul dvs. PSTN cu rutare a apelurilor în buclă pentru a permite optimizarea media pe segmentul de apel Webex.
Dacă nu aveți nevoie de optimizare media IP, urmați pașii de configurare pentru un trunchi SIP PSTN. Utilizați un port vocal și un dial-peer POTS (așa cum se arată în pașii 2 și 3) în loc de dial-peer VoIP PSTN.
| 1 |
Configurația dial-peer cu buclă înapoi utilizează grupuri dial-peer și etichete de rutare a apelurilor pentru a se asigura că apelurile trec corect între Webex și PSTN, fără a crea bucle de rutare a apelurilor. Configurați următoarele reguli de traducere care vor fi utilizate pentru a adăuga și elimina etichetele de rutare a apelurilor: Iată o explicație a câmpurilor pentru configurație: regulă de traducere vocalăUtilizează expresii regulate definite în reguli pentru a adăuga sau elimina etichetele de rutare a apelurilor. Cifrele supradecadice („A”) sunt utilizate pentru a adăuga claritate pentru depanare. În această configurație, eticheta adăugată de profilul de traducere 100 este utilizată pentru a ghida apelurile Webex Calling către PSTN prin intermediul loopback dial-peer-urilor. În mod similar, eticheta adăugată de profilul de traducere 200 este utilizată pentru a gh ida apelurile de la PSTN către. Webex Calling Profilurile de traducere 11 și 12 elimină aceste etichete înainte de a livra apeluri către trunchiurile Webex și respectiv PSTN. Acest exemplu presupune că numerele apelate de la Webex Calling sunt prezentate în format +E.164. Regula 100 elimină simbolul + principal pentru a menține un număr apelat valid. Regula 12 adaugă apoi o cifră (cifre) de rutare națională sau internațională atunci când scoateți eticheta. Utilizați cifre care se potrivesc planului național de apelare ISDN local. Dacă Webex Calling prezintă numere în format național, ajustați regulile 100 și 12 pentru a adăuga și elimina pur și simplu eticheta de rut are. Pentru mai multe informații, consultați profilul traducerii vocale și regula traducerii voc ale. |
| 2 |
Configurați porturile de interfață vocală TDM conform cerințelor tipului de trunchi și protocolului utilizat. Pentru mai multe informații, consultați Configurarea ISDN PRI. De exemplu, configurația de bază a unei interfețe ISDN cu rată primară instalată în slotul NIM 2 al unui dispozitiv poate include următoarele: |
| 3 |
Configurați următorul dial-peer TDM PSTN: Iată o explicație a câmpurilor pentru configurație: Definește un dial-peer VoIP cu o etichetă de 200 și oferă o descriere semnificativă pentru ușurința gestionării și de panării. Pentru mai multe informații, consultați voce dial-peer. destinație-model BAD.BADUn model de destinație fictiv este necesar atunci când direcționați apelurile de ieșire utilizând un grup dial-peer de intrare. În acest caz poate fi utilizat orice model de destinație valabil. Pentru mai multe informații, consultați modelul destinației (interfață). profil de traducere primite 200Atribuie profilul de traducere care va adăuga o etichetă de rutare a apelurilor la numărul apelat primit. apelare directă spre interiorDirecționează apelul fără a furniza un ton de apelare secundar. Pentru mai multe informații, consultați direct- inward-dial. port 0/2/ 0:15Portul vocal fizic asociat cu acest dial-peer. |
| 4 |
Pentru a activa optimizarea media a căilor IP pentru gateway-urile locale cu fluxuri de apeluri TDM-IP, puteți modifica rutarea apelurilor introducând un set de dial-peer interne bucle-back între trunchiurile PSTN și trunchiurile PSTN. Webex Calling Configurați următorii dial-peer cu buclă înapoi. În acest caz, toate apelurile primite vor fi direcționate inițial către dial-peer 10 și de acolo fie către dial-peer 11, fie 12 pe baza etichetei de rutare aplicată. După eliminarea etichetei de rutare, apelurile vor fi direcționate către trunchiul de ieșire folosind grupuri dial-peer. Iată o explicație a câmpurilor pentru configurație: Definește un dial-peer VoIP și oferă o descriere semnificativă pentru ușurința gestionării și depanării. Pentru mai multe informații, consultați voce dial-peer. profil de traducere primite 11Aplică profilul de traducere definit anterior pentru a elimina eticheta de rutare a apelurilor înainte de a trece la trunchi ul de ieșire. destinație-model BAD.BADUn model de destinație fictiv este necesar atunci când direcționați apelurile de ieșire utilizând un grup dial-peer de intrare. Pentru mai multe informații, consultați modelul destinației (interfață). protocol de sesiune sipv2Specifică faptul că acest dial-peer gestionează etapele de apelare SIP. Pentru mai multe informații, consultați protocolul sesiunii (dial peer). sesiune țintă ipv4:192.168.80.14Specifică adresa interfeței routerului local ca țintă de apel pentru buclă înapoi. Pentru mai multe informații, consultați țintă de sesiune ( peer de apelare VoIP). interfață sursă de control de legare Gigab iteThernet0/0/0Configurează interfața sursă și adresa IP asociată pentru mesajele trimise prin bucla înapoi. Pentru mai multe informații, consultați bind. legați interfața sursă media Gigab iteThernet0/0/0Configurează interfața sursă și adresa IP asociată pentru suporturile trimise prin bucla înapoi. Pentru mai multe informații, consultați bind. DTMF-releu RTP-NTEDefinește RTP-NTE (RFC2833) ca fiind capacitatea DTMF așteptată la etapa de apel. Pentru mai multe informații, consultați Releu DTMF (Voice over IP). codecul g711alaw Forțează toate apelurile PSTN să utilizeze G.711. Selectați a-law sau u-law pentru a se potrivi cu metoda de companding utilizată de serviciul ISDN. no whatDezactivează detectarea activității vocale. Pentru mai multe informații, consultați vad (dial peer). |
| 5 |
Adăugați următoarea configurație de rutare a apelurilor: Aceasta
încheie configurația gateway-ului local. Salvați configurația
și reîncărcați platforma dacă aceasta este prima dată când sunt
configurate funcțiile CUBE.
|
Webex CallingConfigurația PSTN din secțiunile anterioare poate fi modificată pentru a include trunchiuri suplimentare la un cluster Cisco Unified Communications Manager (UCM). În acest caz, toate apelurile sunt direcționate prinUnified CM. Apelurile de la UCM pe portul 5060 sunt direc ționate către PSTN și apelurile din portul 5065 sunt direcționate către. Webex Calling Urmă toarele configurații incrementale pot fi adăugate pentru a include acest scenariu de apelare.
| 1 |
Configurați următoarele URI de clasă vocală: |
| 2 |
Configurați următoarele înregistrări DNS pentru a specifica rutarea SRV către Unified CM gazde: IOS XE utilizează aceste înregistrări pentru determinarea locală a gazdelor și porturilor UCM țintă. Cu această configurație, nu este necesară configurarea înregistrărilor în sistemul dvs. DNS. Dacă preferați să utilizați DNS-ul, atunci aceste configurații locale nu sunt necesare. Iată o explicație a câmpurilor pentru configurație: Următoarea comandă creează o înregistrare de DNS SRV resurse. Creați o înregistrare pentru fiecare gazdă UCM și trunchi: gazdă ip _sip. _udp.pstn tocucm.io srv 2 1 5060 ucmsub5.mydomain.com _Sip. _udp.pstn tocucm.io: numele înregistrării resursei SRV 2: Prioritatea înregistrării resurselor SRV 1: Greutatea înregistrării resurselor SRV 5060: Numărul portului de utilizat pentru gazda țintă în această înregistrare de resurse ucmsub5.mydomain .com: Gazda țintă a înregistrării resurselor Pentru a rezolva numele gazdelor țintă ale înregistrărilor de resurse, creați înregistrări DNS A locale. De exemplu: gazdă ip ucmsub5.mydomain.com 192.168.80.65 gazdă ip: Creează o înregistrare în baza de date locală IOS XE. ucmsub5.mydomain.com: Numele gazdei înregistrării A. 192.168.80.65: Adresa IP a gazdei. Creați înregistrările de resurse SRV și înregistrările A pentru a reflecta mediul UCM și strategia preferată de distribu ire a apelurilor. |
| 3 |
Configurați următorii dial-peer: |
| 4 |
Adăugați rutarea apelurilor utilizând următoarele configurații: |
Semnăturile de diagnosticare (DS) detectează în mod proactiv problemele observate în mod obișnuit Cisco IOS în gateway-ul local bazat pe X și generează notificări de e-mail, syslog sau mesaj terminal despre eveniment. De asemenea, puteți instala DS pentru a automatiza colectarea datelor de diagnosticare și pentru a transfera datele colectate în car Cisco TAC casă pentru a accelera timpul de rezolvare.
Semnăturile de diagnosticare (DS) sunt fișiere XML care conțin informații despre evenimentele de declanșare a problemelor și acțiuni pentru informarea, depanarea și remedierea problemei. Utilizați mesaje syslog, evenimente SNMP și prin monitorizarea periodică a ieșirilor specifice de comandă de afișare pentru a defini logica de detectare a problemelor. Tipurile de acțiuni includ:
-
Colectarea ieșirilor de comandă show
-
Generarea unui fișier jurnal consolidat
-
Încărcarea fișierului într-o locație de rețea furnizată de utilizator, cum ar fi HTTPS, SCP, server FTP
Inginerii TAC creează fișiere DS și le semnează digital pentru protecția integrității. Fiecare fișier DS are ID-ul numeric unic atribuit de sistem. Instrum@@ entul de căutare a semnăturilor de diagnosticare (DSLT) este o singură sursă pentru a găsi semnături aplicabile pentru monitorizarea și depanarea diferitelor probleme.
Înainte de a începe:
-
Nu editați fișierul DS pe care îl descărcați de pe DSLT. Fișierele pe care le modificați nu reușesc instalarea din cauza erorii de verificare a integrității.
-
Un server SMTP (Simple Mail Transfer Protocol) de care aveți nevoie pentru ca Gat eway-ul local să trimită notificări prin e-mail.
-
Asigurați-vă că Gateway-ul local rulează IOS XE 17.6.1 sau o versiune ulterioară dacă doriți să utilizați serverul SMTP securizat pentru notificări prin e-mail.
Cerințe preliminare
Gateway local care rulează IOS XE 17.6.1 sau o versiune ulterioară
-
Semnăturile de diagnosticare sunt activate în mod implicit.
-
Configurați serverul de e-mail securizat pe care îl utilizați pentru a trimite notific ări proactive dacă dispozitivul rulează IOS XE 17.6.1 sau o versiune ulterioară.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
Configurați variabila de mediu ds_emailcu adresa de e-mail a administr atorului pentru a vă notifica.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_email <email address>
end
Instalați semnături de diagnosticare pentru monitorizare proactivă
Monitorizarea utilizării ridicate a procesorului
Acest DS urmărește utilizarea procesorului de 5 secunde folosind SNMP OID 1.3.6.1.4.1.9.2.1.56. Când utilizarea atinge 75% sau mai mult, dezactivează toate depanările și dezinstalează toate semnăturile de diagnosticare pe care le instalați în Gateway-ul local. Utilizați acești pași de mai jos pentru a instala semnătura.
-
Asigurați-vă că ați activat SNMP utilizând comanda show sn mp. Dacă SNMP nu este activat, configurați comanda managerului snmp-server.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Descărcați DS 64224 utilizând următoarele opțiuni derulante din Instrum entul de căutare a semnăturilor de diagnosticare:
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Numele câmpului
Valoarea câmpului
Platforma
Software-ul Cisco 4300, 4400 ISR Series sau Catalyst 8000V Edge
Produs
CUBE Enterprise în Webex Calling soluție
Domeniul problemei
Performanță
Tipul problemei
Utilizare ridicată a procesorului cu notificare prin e-mail
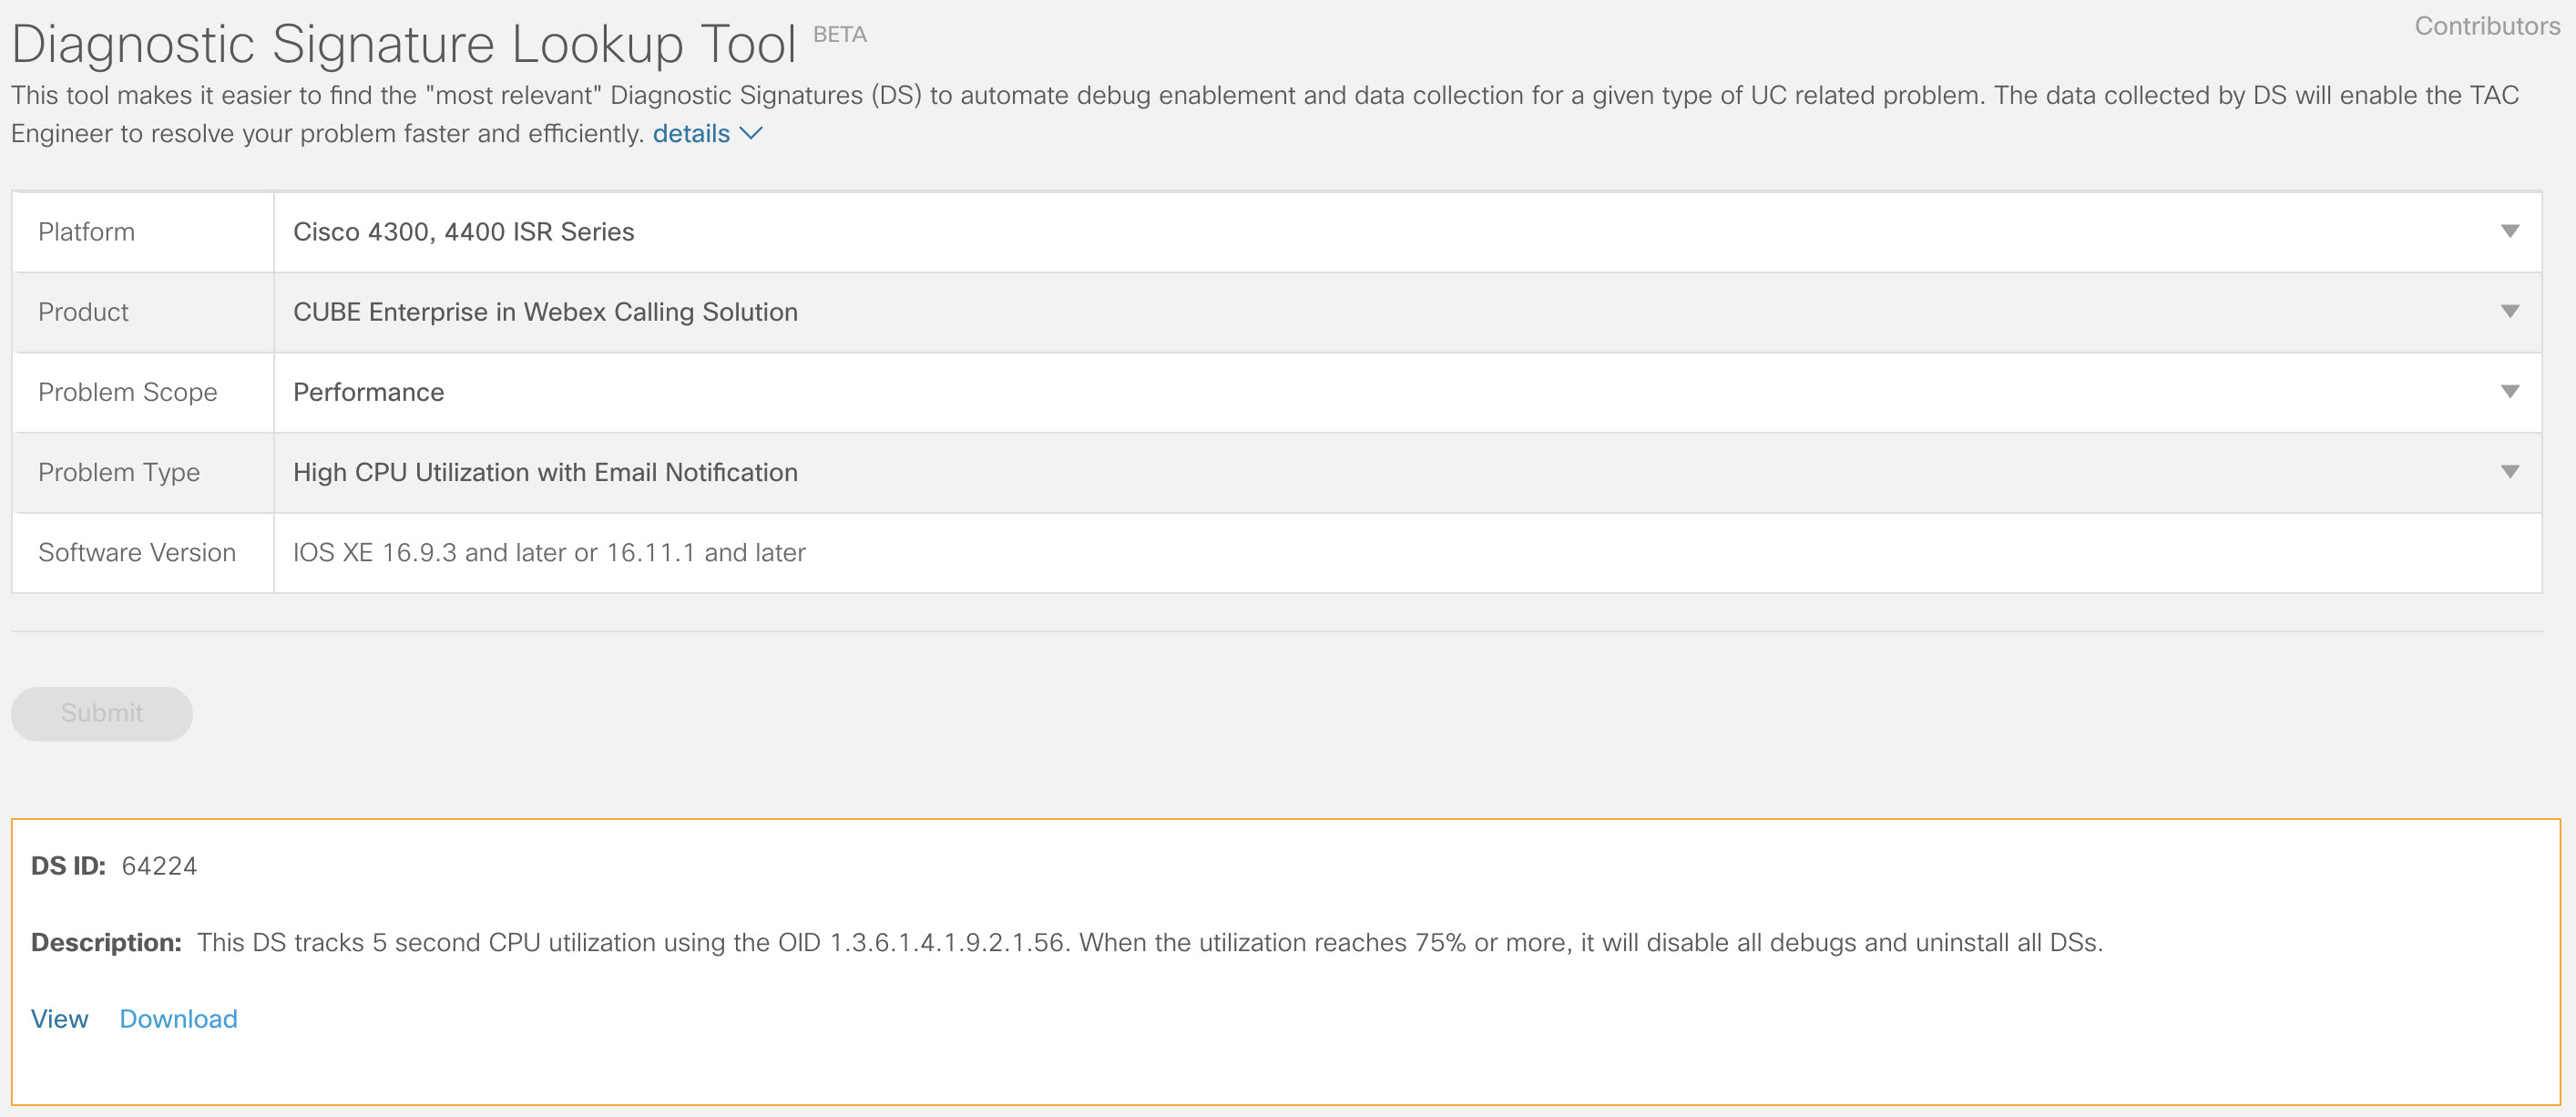
-
Copiați fișierul XML DS în flash-ul Local Gateway.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Următorul exemplu arată copierea fișierului de la un server FTP la Gat eway-ul local.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
Instalați fișierul XML DS în Gateway-ul local.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
Utilizați comanda show call-home diagnostic-signature pentru a verifica dacă semnătura este instalată cu succes. Coloana de stare trebuie să aibă o valoare „înregistrată”.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: username@gmail.com
Descărcați DSE:
DS ID
Numele DS
Revizuirea
Statut
Ultima actualizare (GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Înregistrat
2020-11-07 22:05:33
Când este declanșată, această semnătură dezinstalează toate DS-urile care rulează, inclusiv ea însăși . Dacă este necesar, vă rugăm să reinstalați DS 64224 pentru a continua monitorizarea utilizării ridicate a procesorului pe gateway-ul local.
Monitorizarea deconectărilor anormale ale apelurilor
Acest DS utilizează sondarea SNMP la fiecare 10 minute pentru a detecta deconectarea anormală a apelurilor cu erorile SIP 403, 488 și 503. Dacă incrementul numărului de erori este mai mare sau egal cu 5 din ultimul sondaj, generează un syslog și o notificare prin e-mail. Vă rugăm să utilizați pașii de mai jos pentru a instala semnătura.
-
Asigurați-vă că SNMP este activat utilizând comanda show sn mp. Dacă SNMP nu este activat, configurați comanda manager snmp-server.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Descărcați DS 65221 utilizând următoarele opțiuni din Instrum entul de căutare a semnăturilor de diagnosticare:
Numele câmpului
Valoarea câmpului
Platforma
Software-ul Cisco 4300, 4400 ISR Series sau Catalyst 8000V Edge
Produs
CUBE Enterprise în Webex Calling soluție
Domeniul problemei
Performanță
Tipul problemei
Detectarea deconectării apelurilor anormale SIP cu e-mail și notificare Syslog.
-
Copiați fișierul XML DS în Gateway-ul local.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
Instalați fișierul XML DS în Gateway-ul local.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Utilizați comanda show call-home diagnostic-signature pentru a verifica dacă semnătura este instalată cu succes. Coloana de stare ar trebui să aibă o valoare „înregistrată”.
Instalarea semnăturilor de diagnosticare pentru a depana o problemă
De asemenea, puteți utiliza Semnăturile de diagnosticare (DS) pentru a rezolva rapid problemele. Cisco TACinginerii au creat mai multe semnături care permit depanările necesare care sunt necesare pentru depanarea unei probleme date, detectarea apariției problemei, colectarea setului corect de date de diagnosticare și transferarea automată a datelor în carcasă. Cisco TAC Acest lucru elimină necesitatea de a verifica manual apariția problemei și face mult mai ușoară depanarea problemelor intermitente și tranzitorii.
Puteți utiliza Instrumentul de căutare a semnăturilor de diagnosticare pentru a găsi semnăturile aplicabile și a le instala pentru a rezolva singur o problemă dată sau puteți instala semnătura recomandată de inginerul TAC ca parte a angajamentului de asistență.
Iată un exemplu despre cum să găsiți și să instalați un DS pentru a detecta apariția „% VOICE_IEC -3-GW: CCAPI: Eroare internă (prag vârf de apel): IEC=1.1.181.1.29. 0" syslog și automatizați colectarea datelor de diagnosticare utilizând următorii pași:
-
Configurați o altă variabilă de mediu DS ds_fsurl_prefixca cale a server Cisco TAC ului de fișiere (cxd.cisco.com) pentru a încărca datele de diagnosticare. Numele de utilizator din calea fișierului este numărul cazului, iar parola este simbolul de încărcare a fișierului care poate fi preluat din Support Case Manager, așa cum se arată în cele ce urmează. Tokenul de încărcare a fișierelor poate fi generat în secțiunea A tașamente a Managerului de cazuri de asistență, după cum este necesar.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"
end
Exemplu:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Asigurați-vă că SNMP este activat utilizând comanda show sn mp. Dacă SNMP nu este activat, configurați comanda manager snmp-server.
show snmp %SNMP agent not enabled config t snmp-server manager end -
Vă recomandăm să instalați DS 64224 de monitorizare a procesorului ridicat ca măsură proactivă pentru a dezactiva toate debug-urile și semnăturile de diagnosticare în timpul utilizării ridicate a proces orului. Descărcați DS 64224 utilizând următoarele opțiuni din Instrum entul de căutare a semnăturilor de diagnosticare:
Numele câmpului
Valoarea câmpului
Platforma
Software-ul Cisco 4300, 4400 ISR Series sau Catalyst 8000V Edge
Produs
CUBE Enterprise în Webex Calling soluție
Domeniul problemei
Performanță
Tipul problemei
Utilizare ridicată a procesorului cu notificare prin e-mail.
-
Descărcați DS 65095 utilizând următoarele opțiuni din Instrum entul de căutare a semnăturilor de diagnosticare:
Numele câmpului
Valoarea câmpului
Platforma
Software-ul Cisco 4300, 4400 ISR Series sau Catalyst 8000V Edge
Produs
CUBE Enterprise în Webex Calling soluție
Domeniul problemei
Syslog
Tipul problemei
Syslog VOICE_IEC -% -3-GW: CCAPI: Eroare internă (prag de vârf de apel): IEC = 1.1.181.1.29.0
-
Copiați fișierele XML DS în Gateway-ul local.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
Instalați fișierul DS 64224 de monitorizare a procesorului ridicat și apoi fișierul XML DS 65095 în Gateway-ul local.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Verificați dacă semnătura este instalată cu succes utilizând semnătura show call-home diagnostic-signature. Coloana de stare ar trebui să aibă o valoare „înregistrată”.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: username@gmail.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
DSE-uri descărcate:
DS ID
Numele DS
Revizuirea
Statut
Ultima actualizare (GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Înregistrat
2020-11-08:00:07:45
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Înregistrat
2020-11-08:00:12:53
Verificați executarea semnăturilor de diagnosticare
În următoarea comandă, coloana „St are” a comenzii afișează modificările de diagnosticare a semnăturii call-home la „running” în timp ce Gat eway-ul local execută acțiunea definită în semnătură. Rezultatul afișării statisticilor de diagnosticare a semnăturii apelurilor la domiciliu este cea mai bună modalitate de a verifica dacă o semnătură de diagnosticare detectează un eveniment de interes și a executat acțiunea. Coloana „Triggered/Max/Deinstall” indică de câte ori semnătura dată a declanșat un eveniment, numărul maxim de ori este definit pentru a detecta un eveniment și dacă semnătura se dezinstalează după detectarea numărului maxim de evenimente declanșate.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: carunach@cisco.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
DSE-uri descărcate:
|
DS ID |
Numele DS |
Revizuirea |
Statut |
Ultima actualizare (GMT+ 00:00) |
|---|---|---|---|---|
|
64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Înregistrat |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Alergare |
2020-11-08 00:12:53 |
afișați statisticile de diagnosticare a semnăturilor de apelare la domiciliu
|
DS ID |
Numele DS |
Declanșat/Max /Dezinstalare |
Durata medie de rulare (secunde) |
Timp maxim de rulare (secunde) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
E-mailul de notificare trimis în timpul executării semnăturii de diagnosticare conține informații cheie, cum ar fi tipul problemei, detaliile dispozitivului, versiunea software, configurația de rulare și afișarea ieșirilor de comandă care sunt relevante pentru depanarea problemei date.
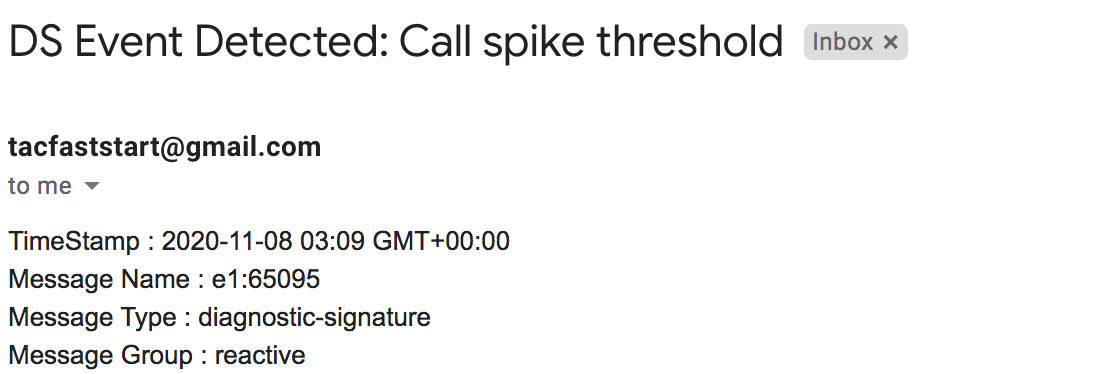
Dezinstalați semnăturile de diagnosticare
Utilizarea semnăturilor de diagnosticare în scopuri de depanare sunt de obicei definite pentru a fi dezinstalate după detectarea unor apariții de probleme. Dacă doriți să dezinstalați manual o semnătură, preluați ID-ul DS din ieșirea show call-home diagnostic-signature și executați următoarea comandă:
call-home diagnostic-signature deinstall <DS ID> Exemplu:
call-home diagnostic-signature deinstall 64224
Semnăturile noi sunt adăugate periodic la Instrumentul de căutare a semnăturilor de diagnosticare, pe baza problemelor observate în implementări. În prezent, TAC nu acceptă solicitări de a crea noi semnături personalizate.


