- Pagină de pornire
- /
- Articol

Mulțumim pentru feedback.


 În acest articol
 Feedback?
Acest articol permite administratorilor cu toate informațiile și referințele să configureze, să întrețină și să depaneze Gateway-ul local.
Gateway-ul local vă ajută să mig Webex Calling rați în ritmul propriu. Gateway-ul local integrează implementarea dvs. locală existentă cuWebex Calling. De asemenea, puteți utiliza conexiunea PSTN existentă.
Asigurați-vă următoarele înainte de a configura un gateway local pentruWebex Calling:
-
Cunoașterea VoIP, cum ar fi protocoalele SIP și media, și capacitatea de a efectua depanarea de bază.
-
Înțelegerea de lucru a dispozitivelor (controler de frontieră de sesiune) care sunt configurate ca un gateway local.
-
Licență necesară pentru operarea controlerului de frontieră a sesiunii.
-
Cunoașterea Cisco Unified Communications Manager (Unified CM) sau a unui PBX echivalent implementat la sediul dvs. și configurat pentru a lucra cuWebex Calling. (În cazul unei integrări cu un mediu local.)
Nu este acceptată Webex Calling înregistrarea video prin utilizarea fluxurilor de apeluri Local Gateway. Deși videoclipul poate funcționa în unele scenarii, poate duce la degradarea calității și la un comportament neașteptat. Pentru cea mai stabilă experiență, configurați-vă mediul pentru apeluri numai audio.
Următoarele articole vă pot ajuta să vă familiarizați cu opțiunile de implementare:
|
Termen |
Referinţe |
|---|---|
|
Trunchiuri și grupuri de rute |
Pentru mai multe informații, consultați trunchiuri și grupuri de rute în Arhit ectura Webex Calling preferată. |
|
BYOPSTN, apelare pentru întreprinderi |
Se referă la Bring Your Own PSTN. Pentru mai multe informații, consultați Accesul PSTN și interconectarea locală în Arhitectura preferată. Webex Calling |
|
Peste partea de sus (OTT), Webex Edge Conectați-vă |
Pentru mai multe informații, consultați Opțiunile de conectivitate de acces în Arhit ectura Webex Calling preferată. |
Modele de trunking local Gateway
Există două tipuri de modele de trunking Gateway Local:
-
Trunchiuri bazate pe înregistrare
-
Trunchiuri bazate pe certificate
Aceste modele oferă funcționalități similare, dar diferă în funcție de scară și suport pentru dispozitiv. Selectați modelul de trunking potrivit care îndeplinește cerințele dvs.
|
Funcționalitate |
Bazat pe înregistrare |
Bazat pe certificat |
|---|---|---|
|
Apeluri concomitente |
Apeluri simultane de până la 250 pe portbagaj. |
Apeluri simultane de > 250 pe trunchi. |
|
Tipul dispozitivului |
Suportă numai Cisco Unified Border Element (CUBE). Pentru mai multe informații, consultați Su port pentru platforma CUBE. |
O gamă de tipuri de dispozitive menționate în tabel Tipuri de dispozitive acceptate pentru trunking bazat pe certificate. |
|
Model de autentificare |
Model de autentificare bazat pe Digest, care se bazează pe un nume de utilizator și o parolă partajate utilizate pentru autentificarea înregistrării și apelurilor. Pentru mai multe informații, consultați Trunchi ul bazat pe înregistrare . |
Autentificare bazată pe certificate cu verificare LGW FQDN. Pentru mai multe informații, consultați Trunchi ul bazat pe certificat . Fiecare tranzacție SIP Gateway Local Gateway inițiată spre Webex Calling cloud, ar trebui să conțină antetul de contact cu FQDN al unui gateway local. OPŢIUNI Tranzacţiile de la Local Gateway sunt deosebit de importante pentru ca starea Local Gateway din Control Hub să fie online. |
|
Cerințe de rețea, firewall și NAT Pentru detalii despre traficul de intrare și ieșire, consultați Informații de referință port pentru Cisco Webex Calling. |
Orice NAT sau IP public. NAT dinamic este preferat, deoarece este mai ușor de configurat și necesită mai puține configurații de firewall. Necesită firewall pentru a permite atât traficul de intrare, cât și de ieșire (Webex Callingcătre Local Gateway și în sens invers). Pentru traficul de intrare, găurile de intrare sunt deschise de firewall pe baza mesajelor de înregistrare de ieșire. Deschiderea orificiului este recomandată pentru toate adres Webex Calling ele IP și porturile. Nu este specific unei adrese IP sau unui port la care se înregistrează Local Gateway. |
Rețea publică orientată spre internet, inclusiv un IP public sau NAT static. Necesită firewall pentru a permite atât traficul de intrare, cât și de ieșire (Webex Callingcătre Local Gateway și în sens invers). |
|
Cerințe de servicii DNS publice |
Nu este necesară nicio configurație specifică pentru un serviciu DNS public. |
|
|
CA și cerințe de certificat |
|
|
|
Integrare și depanare utilizând un conector cloud |
Suportă depanarea automată a problemelor de configurare. |
Nu acceptă depanarea automată a problemelor de configurare. |
Controlere de frontieră de sesiune acceptate
Configurați trunking-ul bazat pe certificate pentru gateway-urile locale în Webex pentru guvern. De asemenea, CUBE este singurul controler de frontieră de sesiune (SBC) care acceptă în prezent Webex pentru guvern.
|
Vânzător și model SBC |
Versiune minimă |
Avertismente deschise |
Webex pentru guvern |
|---|---|---|---|
|
Cisco IOSXE Bengaluru 17.6.1a Pentru a configura Gateway-ul local în modul controler ca parte a unei soluții Cisco SD-WAN, utilizați Cisco IOS XE Cupertino 17.7.1 sau versiuni ulterioare. Pentru versiunile recomandate, consultați pagina Cisco Software Research. Căutați platforma și selectați una dintre versiunile „Sugerate”. |
Platformele Cisco ISR 1100 nu acceptă validarea configurației. Pentru un gateway implementat în modul controler cu Cisco SD-WAN, următoarele nu sunt acceptate:
|
Webex pentru guvern nu acceptă trunking-ul bazat pe înregistrare. | |
|
Routere securizate Cisco—
|
Cisco IOSXE 26.2.1 Pentru versiunile recomandate, consultați pagina Cisco Software Research. Căutați platforma și selectați una dintre versiunile „Sugerate”. |
Conectorul gateway gestionat nu este acceptat pe routerele Cisco Secure. Pentru un gateway implementat în modul controler cu Cisco SD-WAN, următoarele nu sunt acceptate:
|
Nu este acceptat |
|
Vânzător și model SBC |
Versiune minimă |
Avertismente deschise |
Webex pentru guvern |
|---|---|---|---|
|
Cisco IOSXE Cupertino 17.9.1a Pentru versiunile recomandate, consultați pagina Cisco Software Research. Căutați platforma și selectați una dintre versiunile „Sugerate”. |
Pentru un gateway implementat în modul controler cu Cisco SD-WAN, următoarele nu sunt acceptate:
|
Sprijinit | |
|
Routere securizate Cisco—
|
Cisco IOSXE 26.2.1 Pentru versiunile recomandate, consultați pagina Cisco Software Research. Căutați platforma și selectați una dintre versiunile „Sugerate”. |
Conectorul gateway gestionat nu este acceptat pe routerele Cisco Secure. Pentru un gateway implementat în modul controler cu Cisco SD-WAN, următoarele nu sunt acceptate:
|
Nu este acceptat |
|
Oracle—seria AP |
9.3.0 |
Pentru avertismente deschise, consultați documentația Oracle SBC Probleme cunoscute și limitări cu Cisco Webex Calling soluții. |
Nu este acceptat |
|
Oracle — VME |
9.3.0 |
Pentru avertismente deschise, consultați documentația Oracle SBC Probleme cunoscute și limitări cu Cisco Webex Calling soluții. |
Nu este acceptat |
|
Oracle — Oracle SBC în cloud public |
9.3.0 |
Pentru avertismente deschise, consultați documentația Oracle SBC Probleme cunoscute și limitări cu Cisco Webex Calling soluții. |
Nu este acceptat |
|
Coduri audio — Mediant CE & VE |
7.40A.250.440 |
Limitarea interoperabilității ICE. Consultați Sec țiunea 2.4.2 din Con ectarea Webex Calling cu AudioCodes SBC Notă de configurare. |
Nu este acceptat |
|
Coduri audio - Aparate Mediant |
7.40A.250.440 |
Limitarea interoperabilității ICE. Consultați Secțiunea 2.4.2 din Conectarea Webex Calling cu coduri audio Notă de configurare SBC. |
Nu este acceptat |
|
Panglică - Seria SBC 5000, SBC 7000 și SBC SWe |
10.1 |
Limitarea interoperabilității ICE. Consultați secțiunea Avertismente. |
Nu este acceptat |
|
Panglică — SBC SWe Edge |
11.0.2 |
Limitarea interoperabilității ICE. Consultați soluția de soluție în secțiunea Avertismente. |
Nu este acceptat |
|
Panglică-SBC 1000, SBC 2000 |
11.0.1 |
Limitarea interoperabilității ICE. Consultați soluția de soluție în secțiunea Avertismente. |
Nu este acceptat |
|
Panglică - 8000 w/SBC SWe Edge |
25.0 |
Consultați secțiunea Ribbon Edge 8000 cu:Secțiunea Avertizări privind Cisco Webex Calling ghidul de interoperabilitate. |
Nu este acceptat |
| Orice nod — SBC | 4.10 |
Nu este acceptat | |
| SBC Italtel Netmatch | NetMatch-S-CI 5.8.0-20240111 | Pentru limitări cunoscute, descărcați Configurația NetMatch-S CI SBC pentru apelarea WEBEX și consultați Secțiunea 3.3 Atenționări. |
Nu este acceptat |
Webex Callingacceptă implementarea gateway-urilor locale în spatele NAT. Comportamentul apelurilor poate depinde de tipul de firewall NAT utilizat în rețea și de funcționalitatea oferită de SBC.
Cerințe privind capacitatea de apelare
Modelele de trunking bazate pe înregistrare și pe bază de certificate au capacități diferite de apel concomitent, după cum se arată în tabelul următor:
|
Cerință de apel concomitent) |
Numere aproximative de utilizatori |
Preferința tipului portbagajului |
Calitatea minimă a legăturilor |
|---|---|---|---|
|
~ 2000–6500 |
65000 |
Bazat pe certificat |
Interconectare |
|
~ 250–2000 |
20000 |
Bazat pe certificat |
Peste partea de sus (OTT) |
|
Până la 250 |
2500 |
Bazat pe înregistrare |
OTT |
Calificări de conectare
Pentru a asigura apeluri de înaltă calitate în mod constant, conexiunea de rețea între gateway-ul local și Webex Calling ar trebui să aibă următoarele calități maxime:
-
Latență unidirecțională de 100 ms
-
Jitter de pachete de 10 ms
-
0.5% pierdere de pachete
Pentru mai multe informații despre capacitatea de apelare, consultați Arhit ectura preferată pentru Webex Calling.
Model de conectivitate și cerințe
-
În timpul furnizării, fiecare gateway local este atribuit la două locații Webex Media PoP pentru a asigura redundanța și disponibilitatea ridicată. Această misiune este gestionată printr-o DNS SRV înregistrare.
-
Locațiile PoP media sunt determinate pe baza locației geografice a gateway-ului, care este configurată în timpul procesului de aprovizionare în Control Hub. De obicei, gateway-ul este atribuit celor două POP media cele mai potrivite, separate geografic, în aceeași regiune. De exemplu, dacă gateway-ul este furnizat în UE, atunci gateway-ul utilizează două medii POP în UE.
Pentru o listă completă a locațiilor Webex Media PoP, consultați Loc ațiile centrului de date pentru Webex Calling.
Loc Webex Calling ațiile sunt, de asemenea, POP media.
-
Capacitățile media regionale se aplică și conexiunilor gateway. În funcție de scenariile de apel, media este menținută local în regiune ori de câte ori este posibil.
-
Asigurați-vă că certificatele sunt semnate pentru utilizarea clientului și a serverului.
Configurați gateway-ul local
| 1 |
Configurați trunchiul din Control Hub. |
| 2 |
Configurați dispozitivul pentru a îndeplini rolul unui gateway local.
|
| 3 |
Confirmați că Gateway-ul local este activ în starea Control Hub. Pentru instrucțiuni privind gateway-ul găzduit de partener, consultați Configurarea unui gateway gazduit de partener
|
Webex Callingîn prezent nu acceptă atât CME, cât și LGW care rulează pe o singură instanță de vCube.
Depanarea gateway-ului local
Dacă starea Gateway local nu este activă sau există alte probleme, consultați următoarele documente înainte de a contacta echipa de asistență:
-
Depanați problemele legate de implementarea gateway-ului local bazat pe înregistrare din Hub de control.
-
Depanați problemele legate de implementarea gateway-ului local bazat pe certificate din Hub de control.
Când Gateway-ul local nu este activ, verificați starea trunchiului în Control Hub:
-
Conectați-vă la Control Hub.
-
-
Selectați trunchiul pentru care doriți să verificați starea.
-
Faceți clic pe Informații trunchi.
-
Online — Conexiune de succes între toate proxy-urile Webex Calling edge și Local Gateway
-
Offline - Conexiune nereușită între Gateway Webex Calling și Local Gateway
-
Deficit — Conexiune nereușită între cel puțin un proxy Webex Calling edge și un gateway local
-
Necunoscut - În timpul stabilirii unei conexiuni între Webex Calling și Gateway-ul local adăugat recent
-
Pentru actualizări de stare a trunchiului pe trunchiul bazat pe certificate sau trunchiul bazat pe înregistrare, consultați Configurarea trun chiurilor, grupurilor de rute și planurilor de apelare pentru. Webex Calling
-
Pentru mai multe informații despre configurarea alertelor trunchiului, consultați Centrul de alerte din Control Hub.
Depanarea soluționării TLS Handshake
Eșecurile strângerii de mână TLS după reînnoirea certificatului pot indica faptul că SBC impune validarea EKU de autentificare client.
|
Cauza |
Rezoluție |
|---|---|
|
|
-
Webex Callingnu validează și nu impune EKU de autentificare client în timpul stabilirii strângerii de mână TLS.
-
Orice cerință pentru autentificarea clientului EKU este determinată de furnizorul SBC, nu de. Webex Calling
-
Orice eșec TLS legat de validarea EKU se datorează configurației din partea SBC sau comportamentului implicit. Contac tați Asistența Cisco și furnizorul SBC pentru asistență suplimentară.
Suport pentru gateway local terță parte
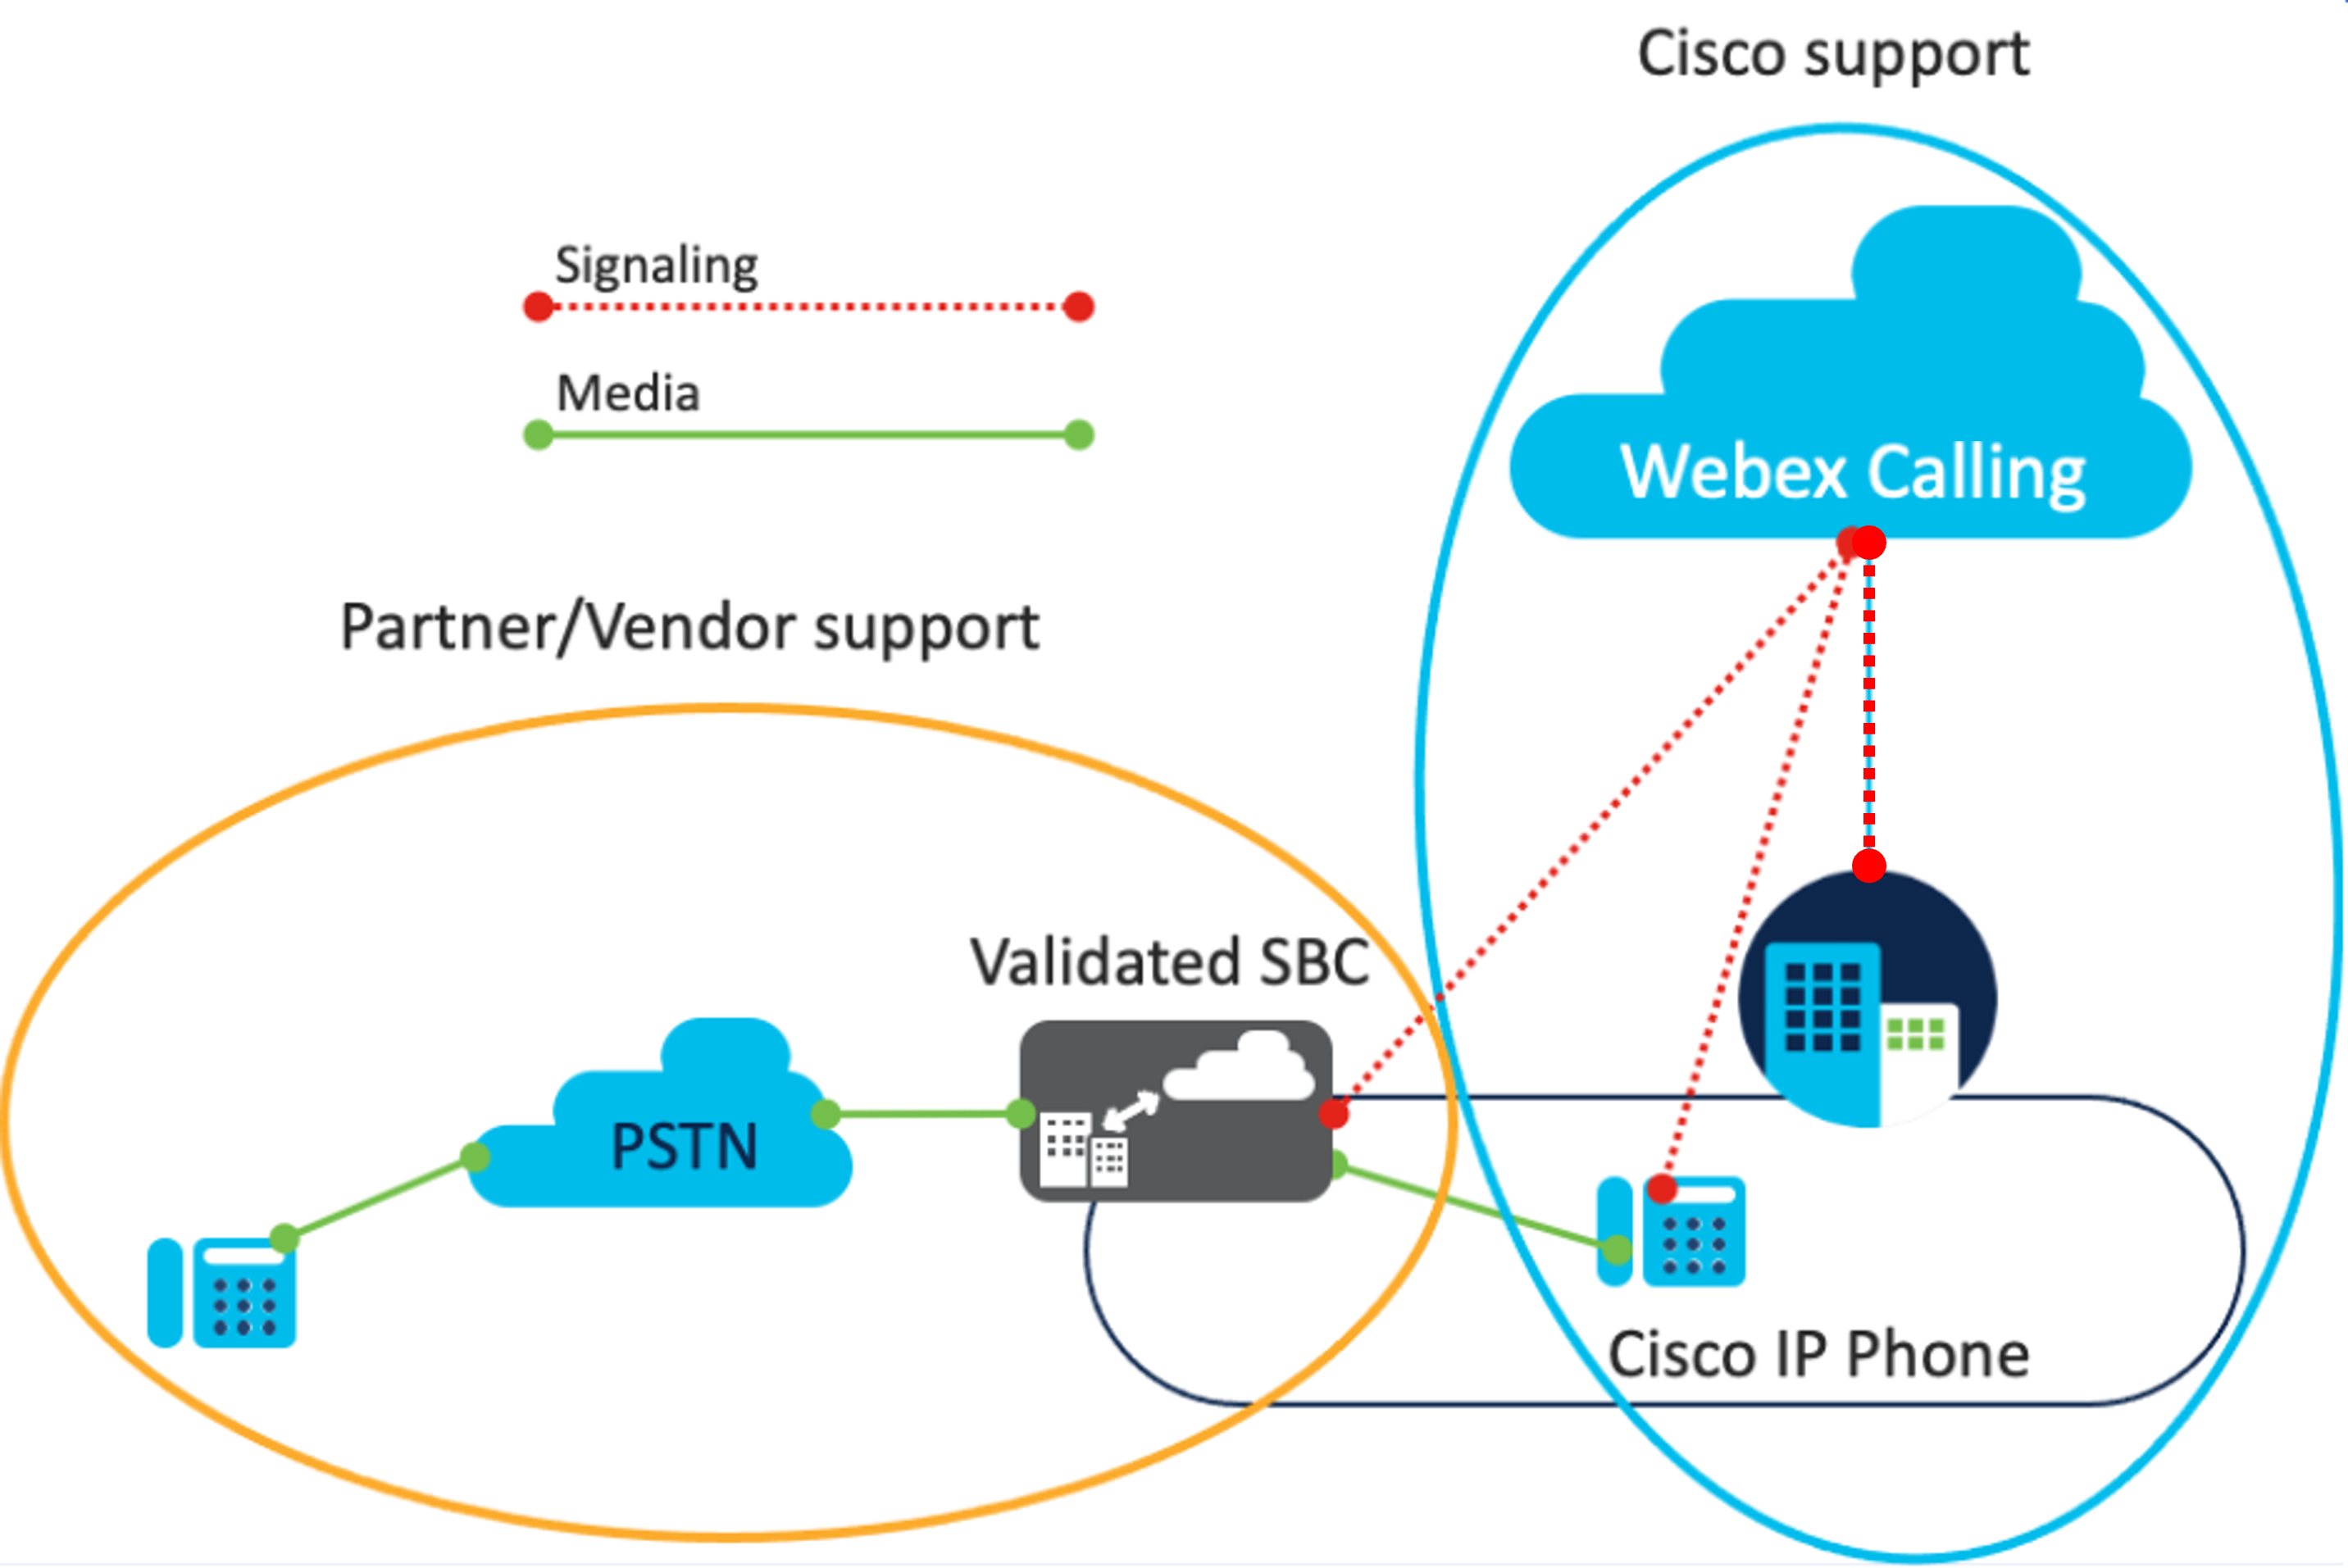
Pentru o Webex Calling implementare utilizând un SBC terț este necesar asistență atât de la Cisco, cât și de la partenerul furnizor. Următoarele prezintă detaliile de asistență:
-
Webex CallingSuport:
-
Cisco sau partenerii care Webex Calling utilizează trebuie să aibă un acord de asistență cu Cisco pentru a obține asistență Cisco (asistență TAC).
-
Cisco oferă asistență clienților pentru implementarea Webex Calling până la margine și telefoanele IP Cisco Webex Calling înregistrate.
-
-
Suport furnizor:
-
În timpul implementării, Cisco oferă asistență clienților sau partenerilor care au un dispozitiv SBC terț validat și nu este responsabil pentru furnizarea de asistență pentru SBC propriu-zis.
-
Cisco nu este responsabilă pentru cazurile de asistență non-Cisco care implică clientul și furnizorul SBC. Problemele sau defectele software care apar în timpul implementării pot fi discutate cu furnizorul SBC și Cisco.
-