
Ďakujeme za vašu spätnú väzbu.
 Spätná väzba?
Webex CallingMomentálne podporuje dve verzie lokálnej brány:
-
Miestna brána
-
Miestna brána pre Webex pre vládu
-
Skôr ako začnete, porozumte požiadavkám verejnej komutovanej telefónnej siete (PSTN) a lokálnej brány (LGW) založenej na priestoroch. Webex Calling Ďalšie informácie nájdete v časti Cisco Preferred Architecture. Webex Calling
-
Tento článok predpokladá, že existuje vyhradená platforma Local Gateway bez existujúcej hlasovej konfigurácie. Ak upravíte existujúcu bránu PSTN alebo nasadenie CUBE Enterprise tak, aby sa používala ako funkcia Lokálna bránaWebex Calling, venujte osobitnú pozornosť konfigurácii. Uistite sa, že v dôsledku vykonaných zmien neprerušujete existujúce toky hovorov a funkcie.
Postupy obsahujú odkazy na referenčnú dokumentáciu príkazov, kde sa môžete dozvedieť viac o jednotlivých možnostiach príkazov. Ak nie je uvedené inak, všetky odkazy na príkazy prechádzajú na Referenciu príkazu spravovaných brán Webex, pokiaľ nie je uvedené inak (v takom prípade prepojenia príkazov prejdú na od kaz Cisco IOS hlas ového príkazu). Prístup k všetkým týmto sprievod com môžete získať na stránke Prí Cisco Unified Border Element kazové referencie.
Informácie o podporovaných SBC tretích strán nájdete v príslušnej referenčnej dokumentácii produktu.
Existujú dve možnosti konfigurácie lokálnej brány pre váš Webex Calling kmeň:
-
Kmeň založený na registrácii
-
Kmeň založený na certifikáte
Na konfiguráciu lokálnej brány pre váš kmeň použite tok úlo h buď v lokálnej bráne založenej na registr ácii alebo miestnej bráne založenej na certifiká toch. Webex Calling
Ďalšie informácie o rôznych typoch kmeňa nájdete v téme Začíname s lok álnou bránou. Vykonajte nasledujúce kroky na samotnej lokálnej bráne pomocou rozhrania príkazového riad ka (CLI). Na zabezpečenie kmeňa používame protokol iniciácie relácie (SIP) a transport Transport Layer Security (TLS) a Secure Real Time Protocol (SRTP) na zabezpečenie médií medzi lok álnou bránou a. Webex Calling
-
Vyberte CUBE ako miestnu bránu. Webex for Government v súčasnosti nepodporuje žiadnych tretích strán Session Border Controllers (SBC). Ak chcete skontrolovať najnovší zoznam, pozrite si tému Začíname s lokálnou bránou.
- Cisco IOSNainštalujte XE Dublin 17.12.1a alebo novšie verzie pre všetky Webex for Government Local Gateways.
-
Ak chcete skontrolovať zoznam úradov pre koreňové certifikáty (CA), ktoré spoločnosť Webex podporuje vláda, nájdete v časti Orgány pre koreňové certifikáty pre Webex pre vlá du.
-
Podrobnosti o externých rozsahoch portov pre lokálnu bránu vo Webex for Government nájdete v časti Požiadavky na sieť pre. Webex for Government (FedRAMP)
Miestna brána pre Webex pre vládu nepodporuje nasledujúce:
-
Stun/Ice-Lite pre optimalizáciu mediálnej cesty
-
Fax (T.38)
Ak chcete nakonfigurovať lokálnu bránu pre Webex Calling váš kmeň v aplikácii Webex for Government, použite nasledujúcu možnosť:
-
Kmeň založený na certifikáte
Pomocou toku úloh v lokálnej bráne založenej na certifikátoch nakonfigurujte lok álnu bránu pre váš Webex Calling kmeň. Ďalšie informácie o konfigurácii lokálnej brány založenej na certifikátoch nájdete v téme Konfigurácia kmeňa založeného na Webex Callingcertifikátoch.
Je povinné nakonfigurovať šifre GCM kompatibilné s FIPS, aby podporovali lokálnu bránu pre Webex pre vládu. Ak nie, nastavenie hovoru zlyhá. Podrobnosti o konfigurácii nájdete v téme Konfigurácia k meňa Webex Calling založeného na certifikátoch.
Webex for Government nepodporuje lokálnu bránu založenú na registrácii.
Táto časť popisujeWebex Calling, ako nakonfigurovať Cisco Unified Border Element (CUBE) ako lokálnu bránu pomocou registračného kmeňa SIP. Prvá časť tohto dokumentu ilustruje, ako nakonfigurovať jednoduchú bránu PSTN. V takom prípade sú všetky hovory z PSTN smerované na PSTN a všetky hov Webex Calling ory z nich smer Webex Calling ujú do PSTN. Nas ledujúci obrázok zvýrazňuje toto riešenie a konfiguráciu smerovania hovorov na vysokej úrovni, ktorá bude nasledovaná.
V tomto dizajne sa používajú nasledujúce hlavné konfigurácie:
-
nájomníci hlasovej triedy: Použí va sa na vytváranie konfigurácií špecifických pre kmeň.
-
uri hlasovej triedy: Používa sa na klasifikáciu správ SIP na výber prichádzajúceho dial-peer.
-
prichádzajúci dial-peer: Poskytuje liečbu prichádzajúcich SIP správ a určuje odchádzajúcu cestu pomocou di al-peer skupiny.
-
skupina dial-peer: Definuje odchádzajú ce dial-peer používané na ďalšie smerovanie hovorov.
-
odchádzajúci dial-peer: Poskytuje liečbu odchádzajúcich správ SIP a smeruje ich k požadovan ému cieľu.
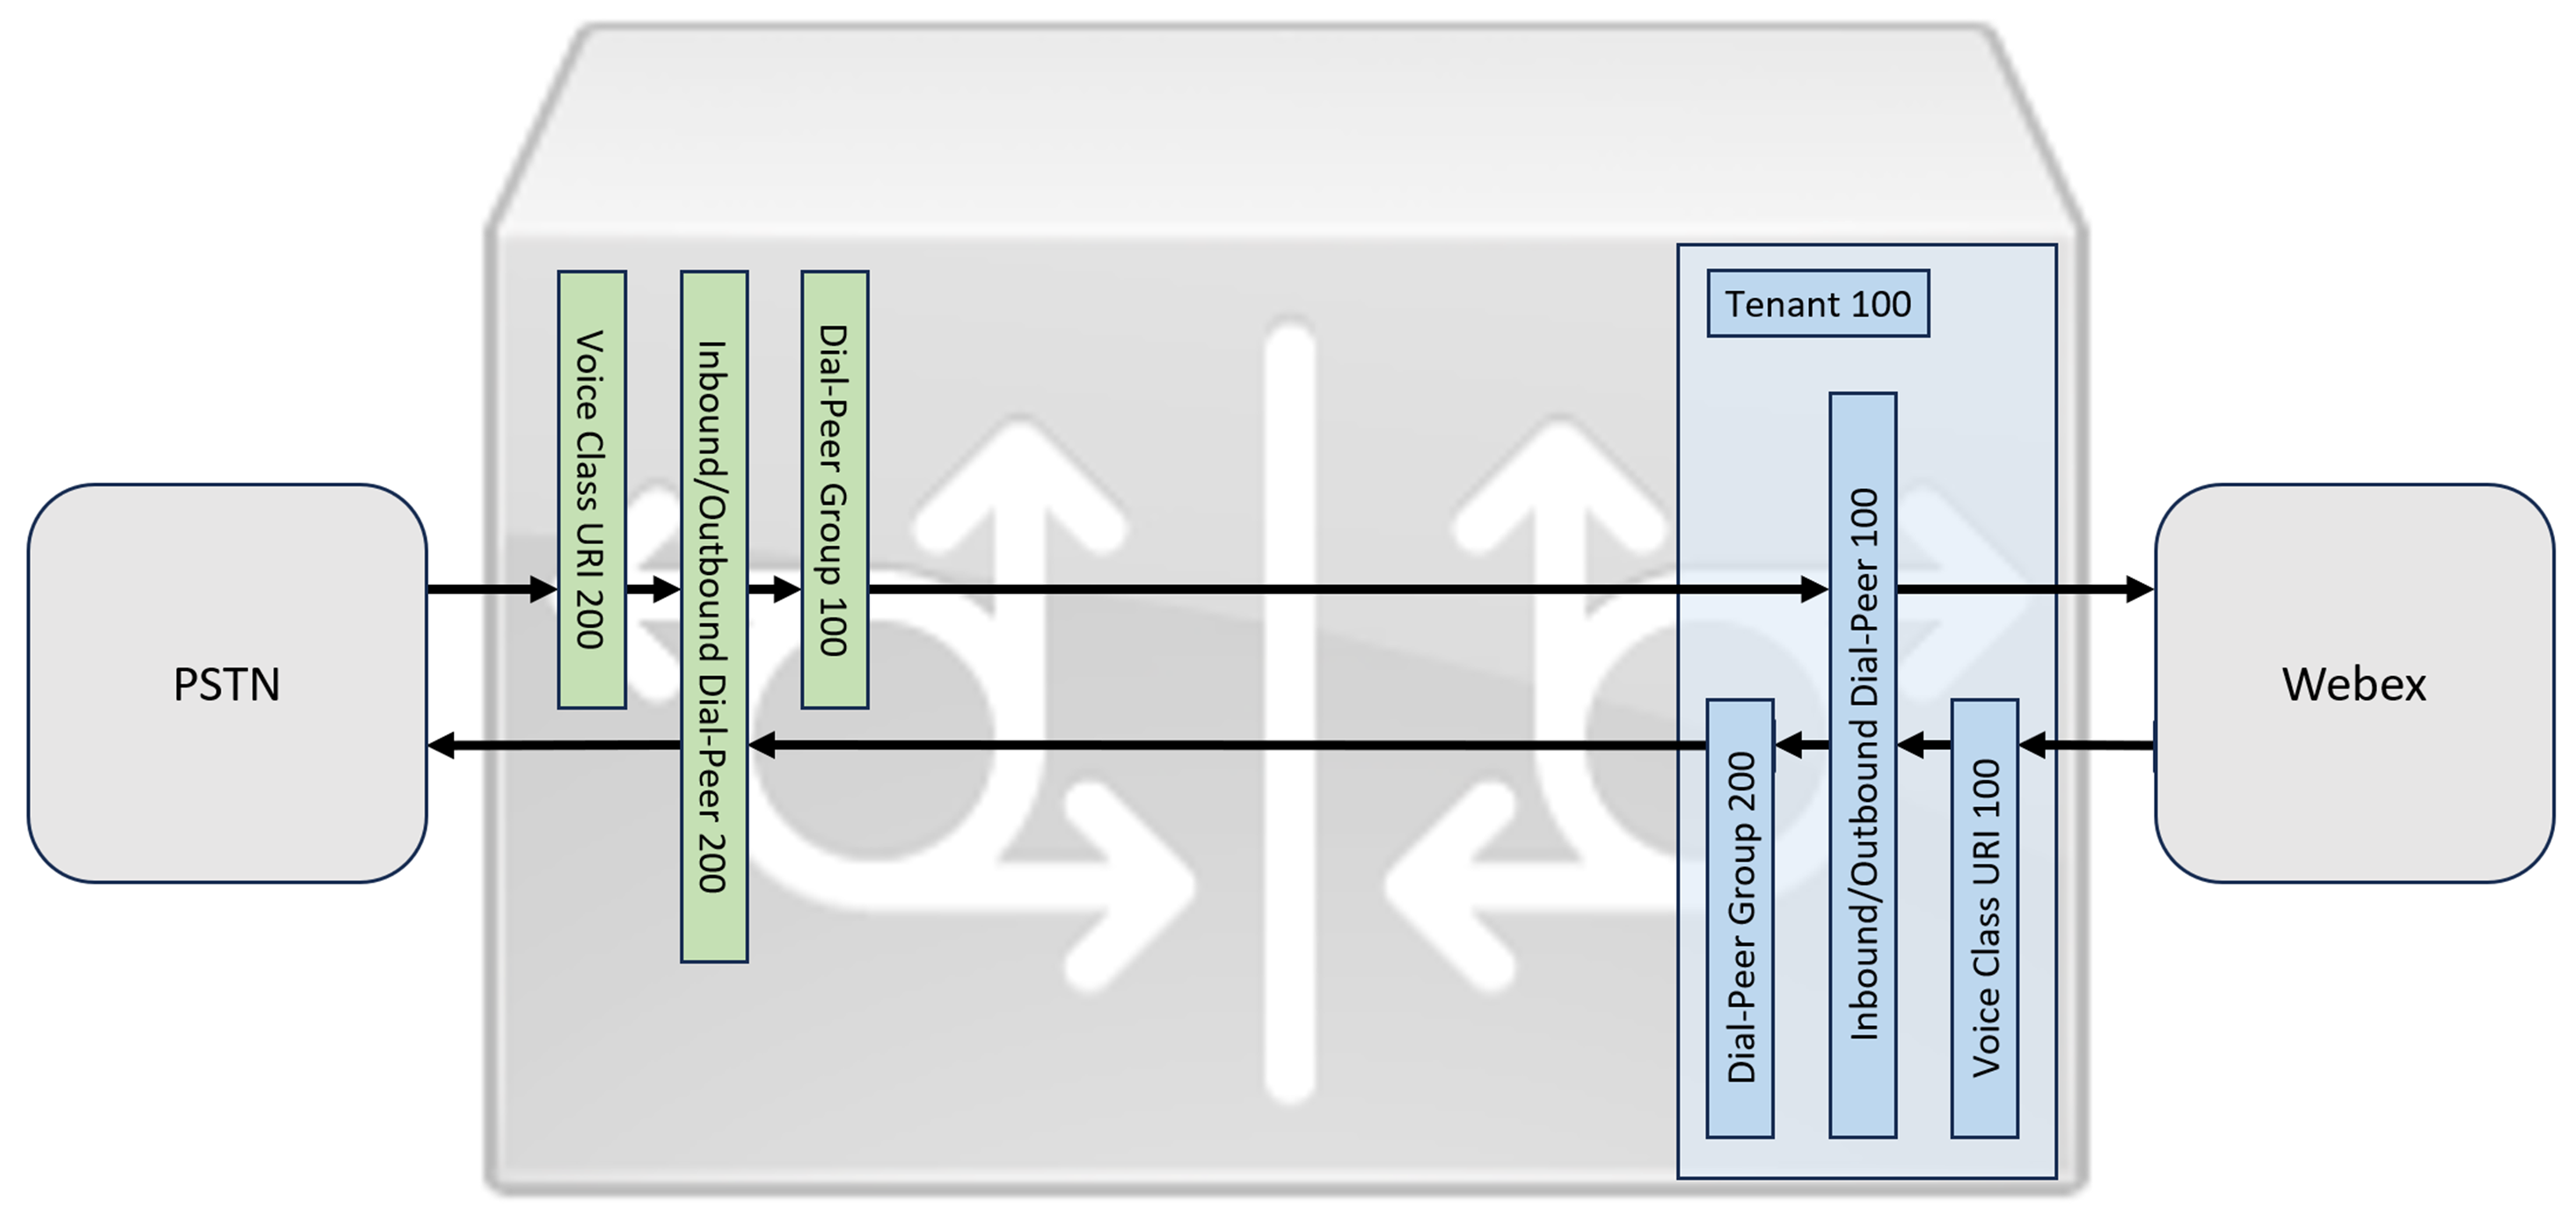
Pre optimalizáciu Webex Calling médií pomocou ISDN obvodov Interactive Connectivity Establishment (ICE) a TDM (Time Division Multiplexing) je potrebné použiť proces smerovania hovorov s dvoma nohami.
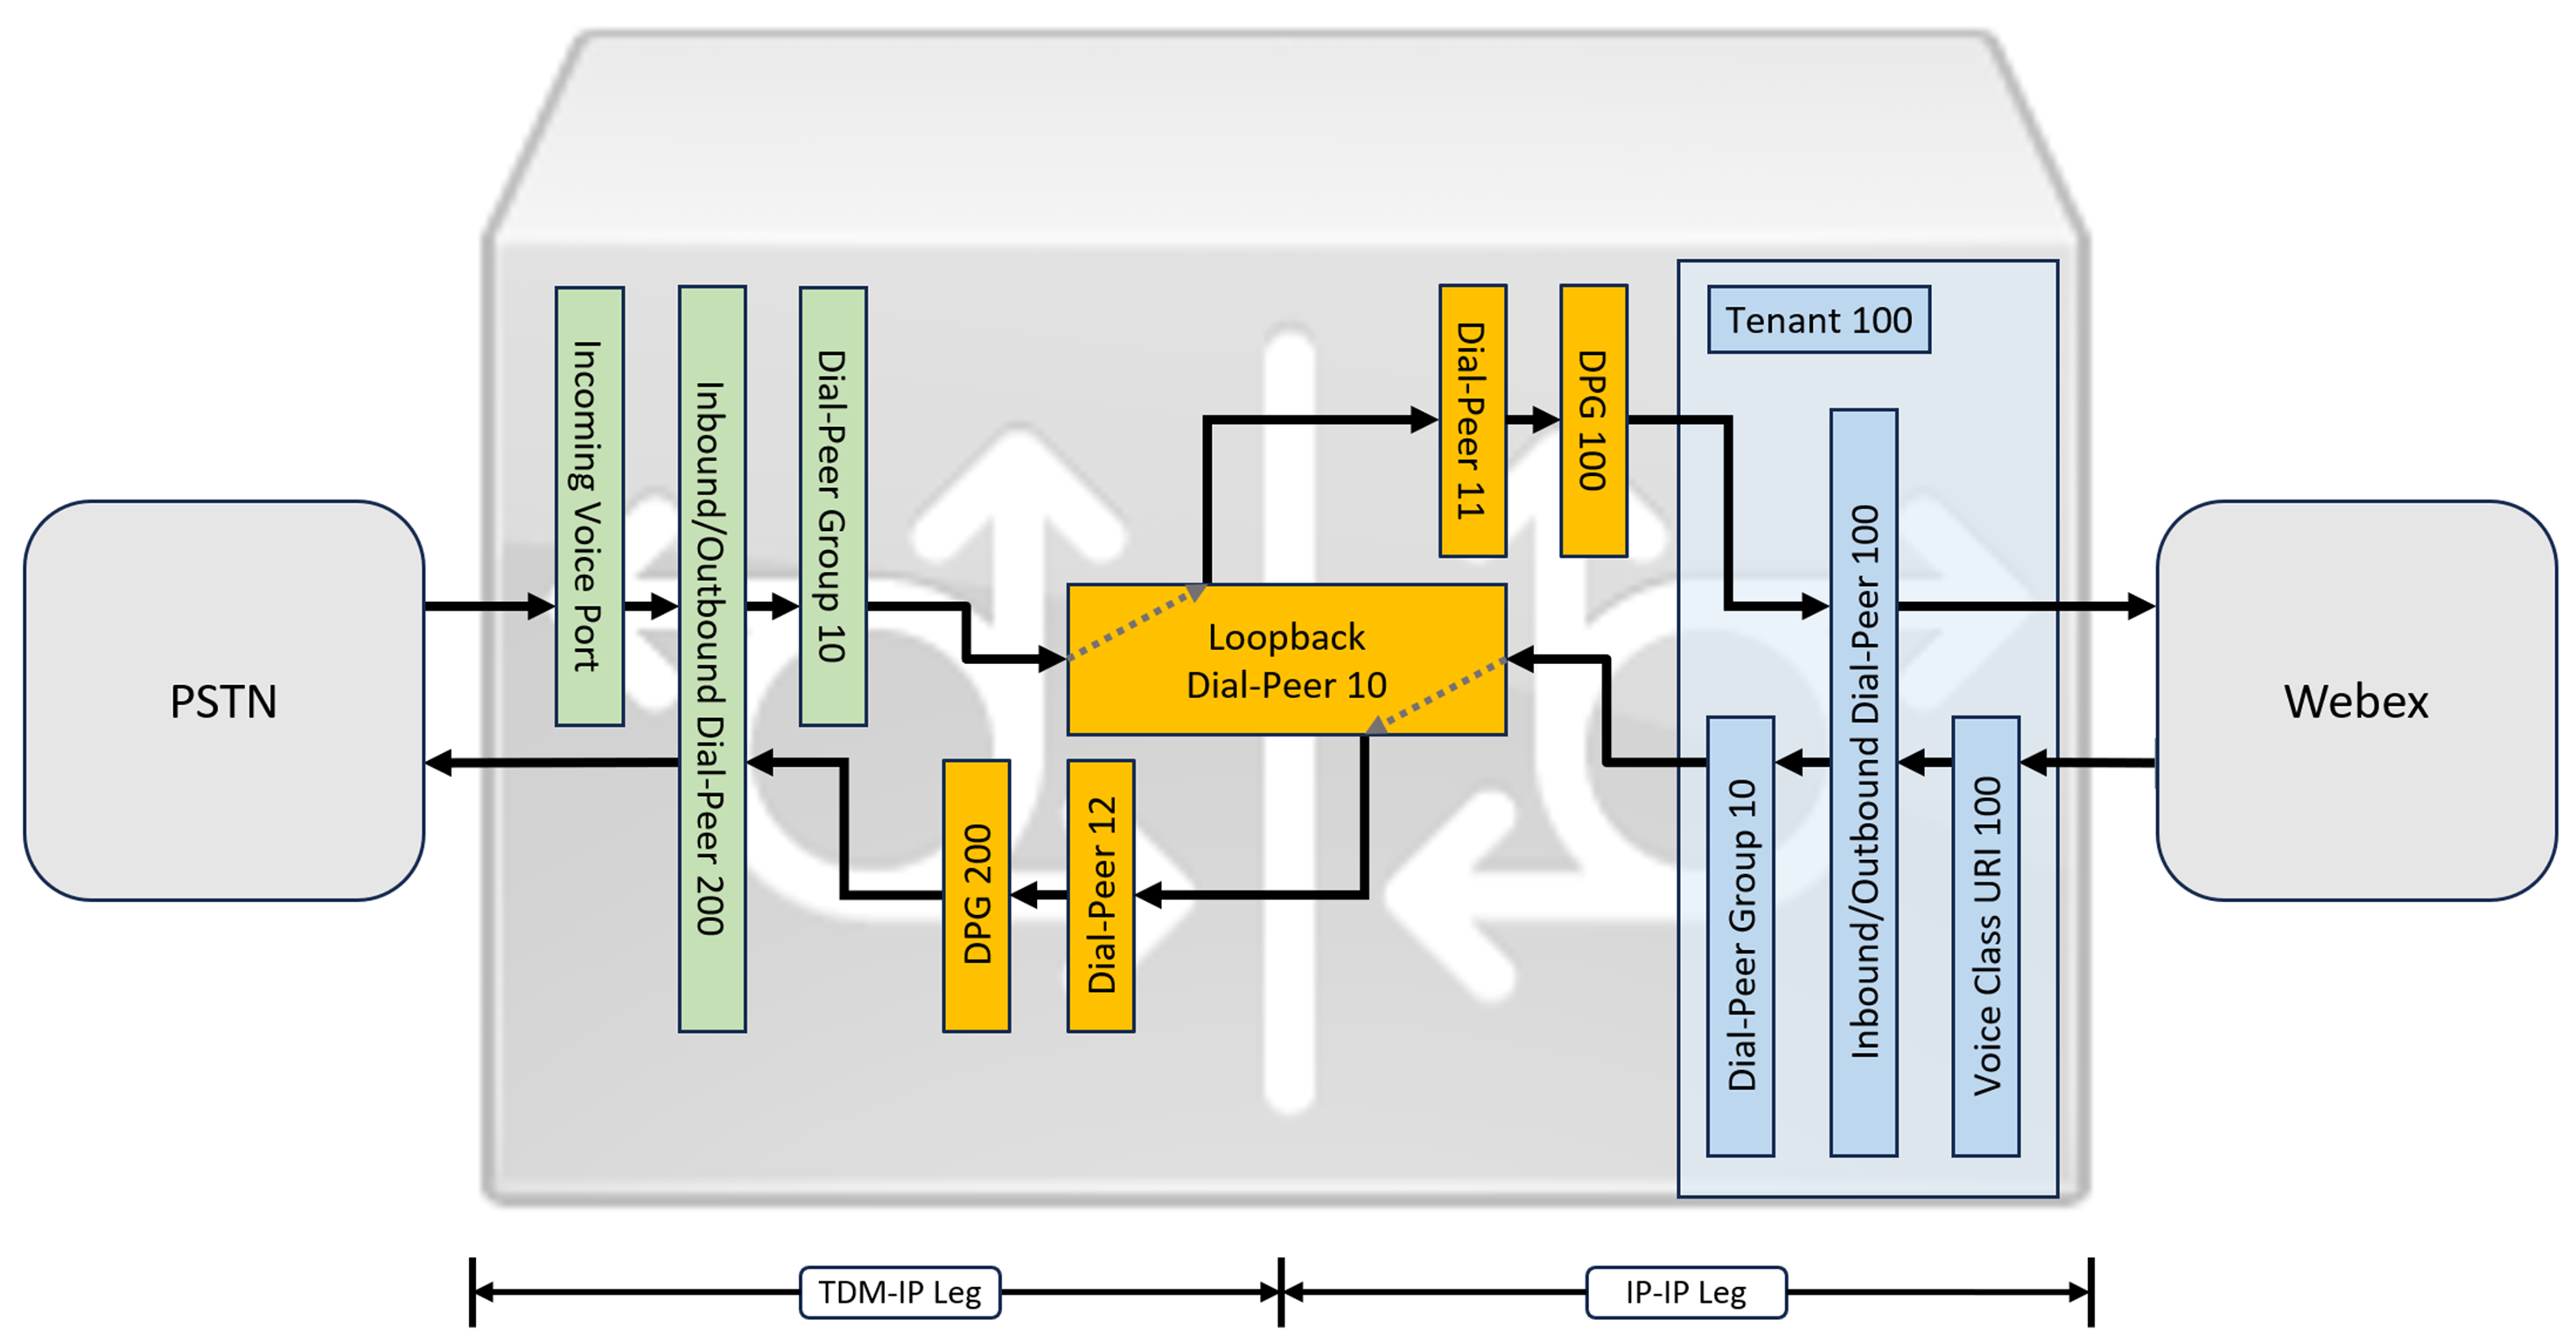
Zatiaľ čo IP a SIP sa stali predvolenými protokolmi pre kmene PSTN, obvody TDM (Time Division Multiplexing) ISDN zostávajú bežné a sú plne podporované. Webex Calling Ak chcete povoliť optimalizáciu médií pre tieto toky hovorov TDM-IP, musíte použiť Interactive Connectivity Establishment (ICE), ktorý umožňuje koncovým bodom rokovať o priamych mediálnych cestách.
Dosiahnutie tejto optimalizácie si vyžaduje proces smerovania hovorov s dvoma nohami. Tento prístup upravuje štandardnú konfigur áciu smerovania zavedením súboru interných ciel-peer medzi Webex Calling kmeňmi a PSTN, ako je znázornené na obrázku nižšie.
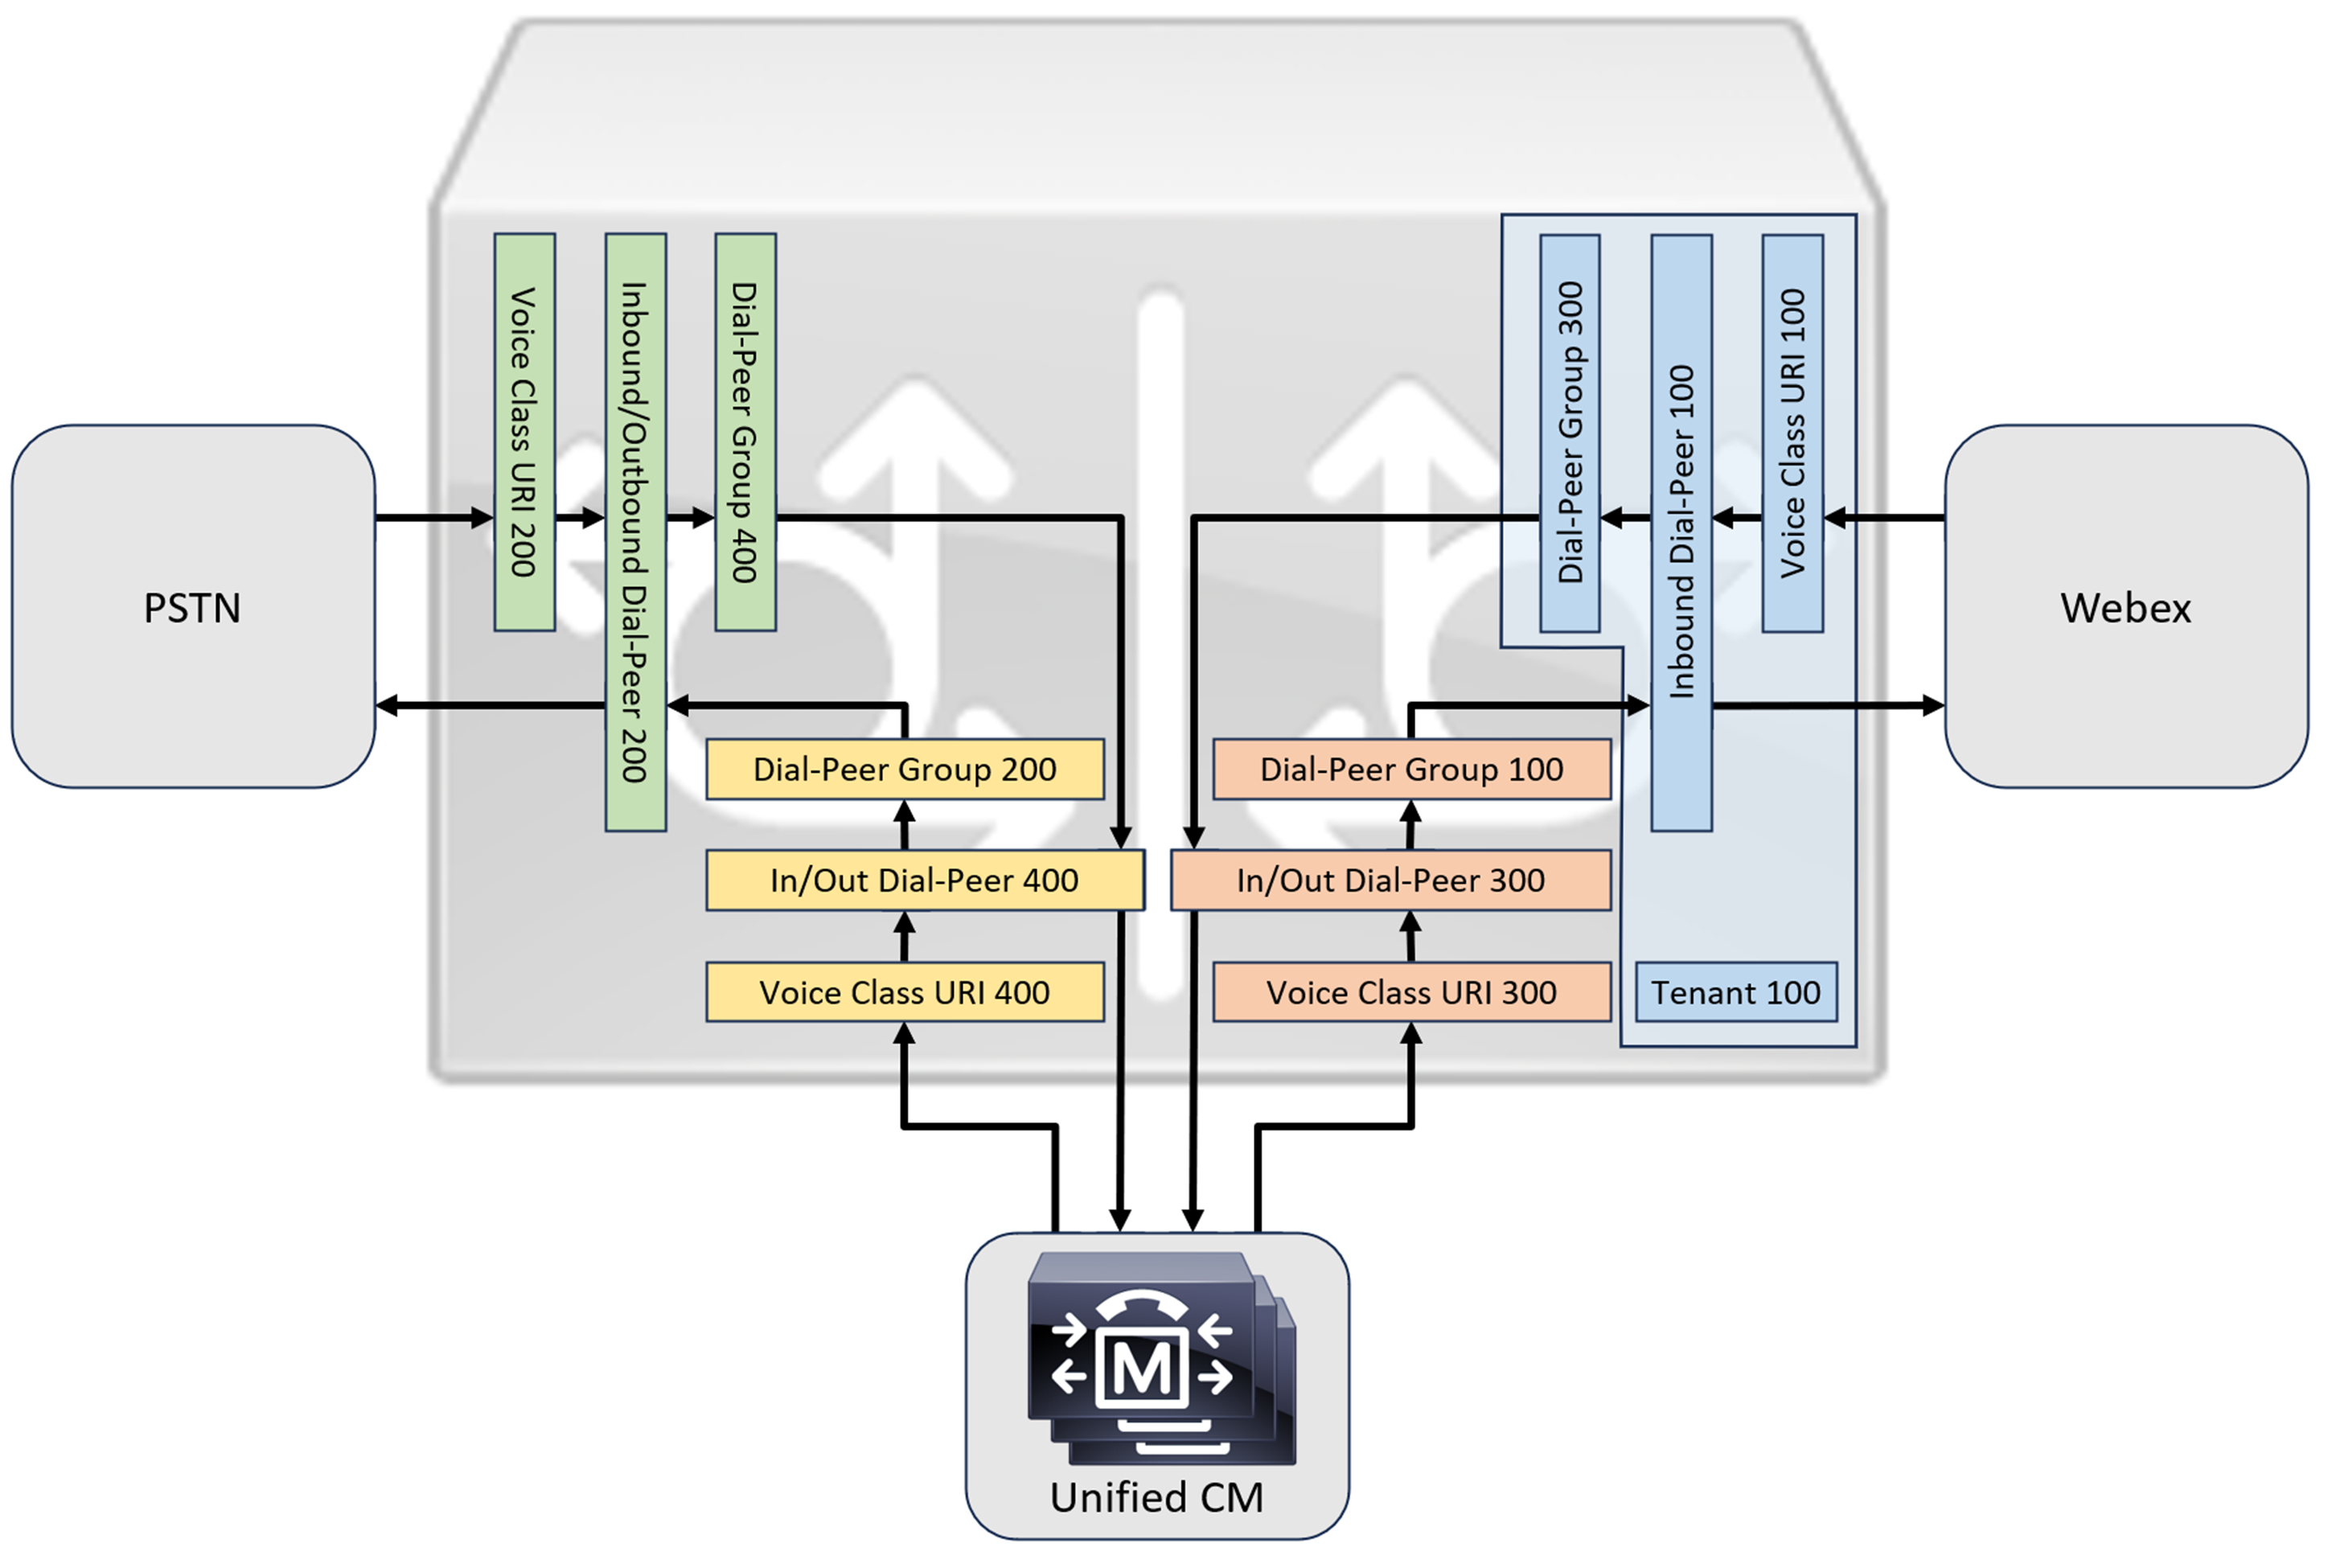
Pri pripojení lokálneho rieš Cisco Unified Communications Manager enia môžete použiť jednoduchú Webex Calling konfiguráciu brány PSTN ako základnú líniu pre vytvorenie riešenia znázorneného na nasledujúcom diagrame. V tomto prípade Unified Communications Manager poskytuje centralizované smerovanie a spracovanie všetkých PSTN a hovorov. Webex Calling
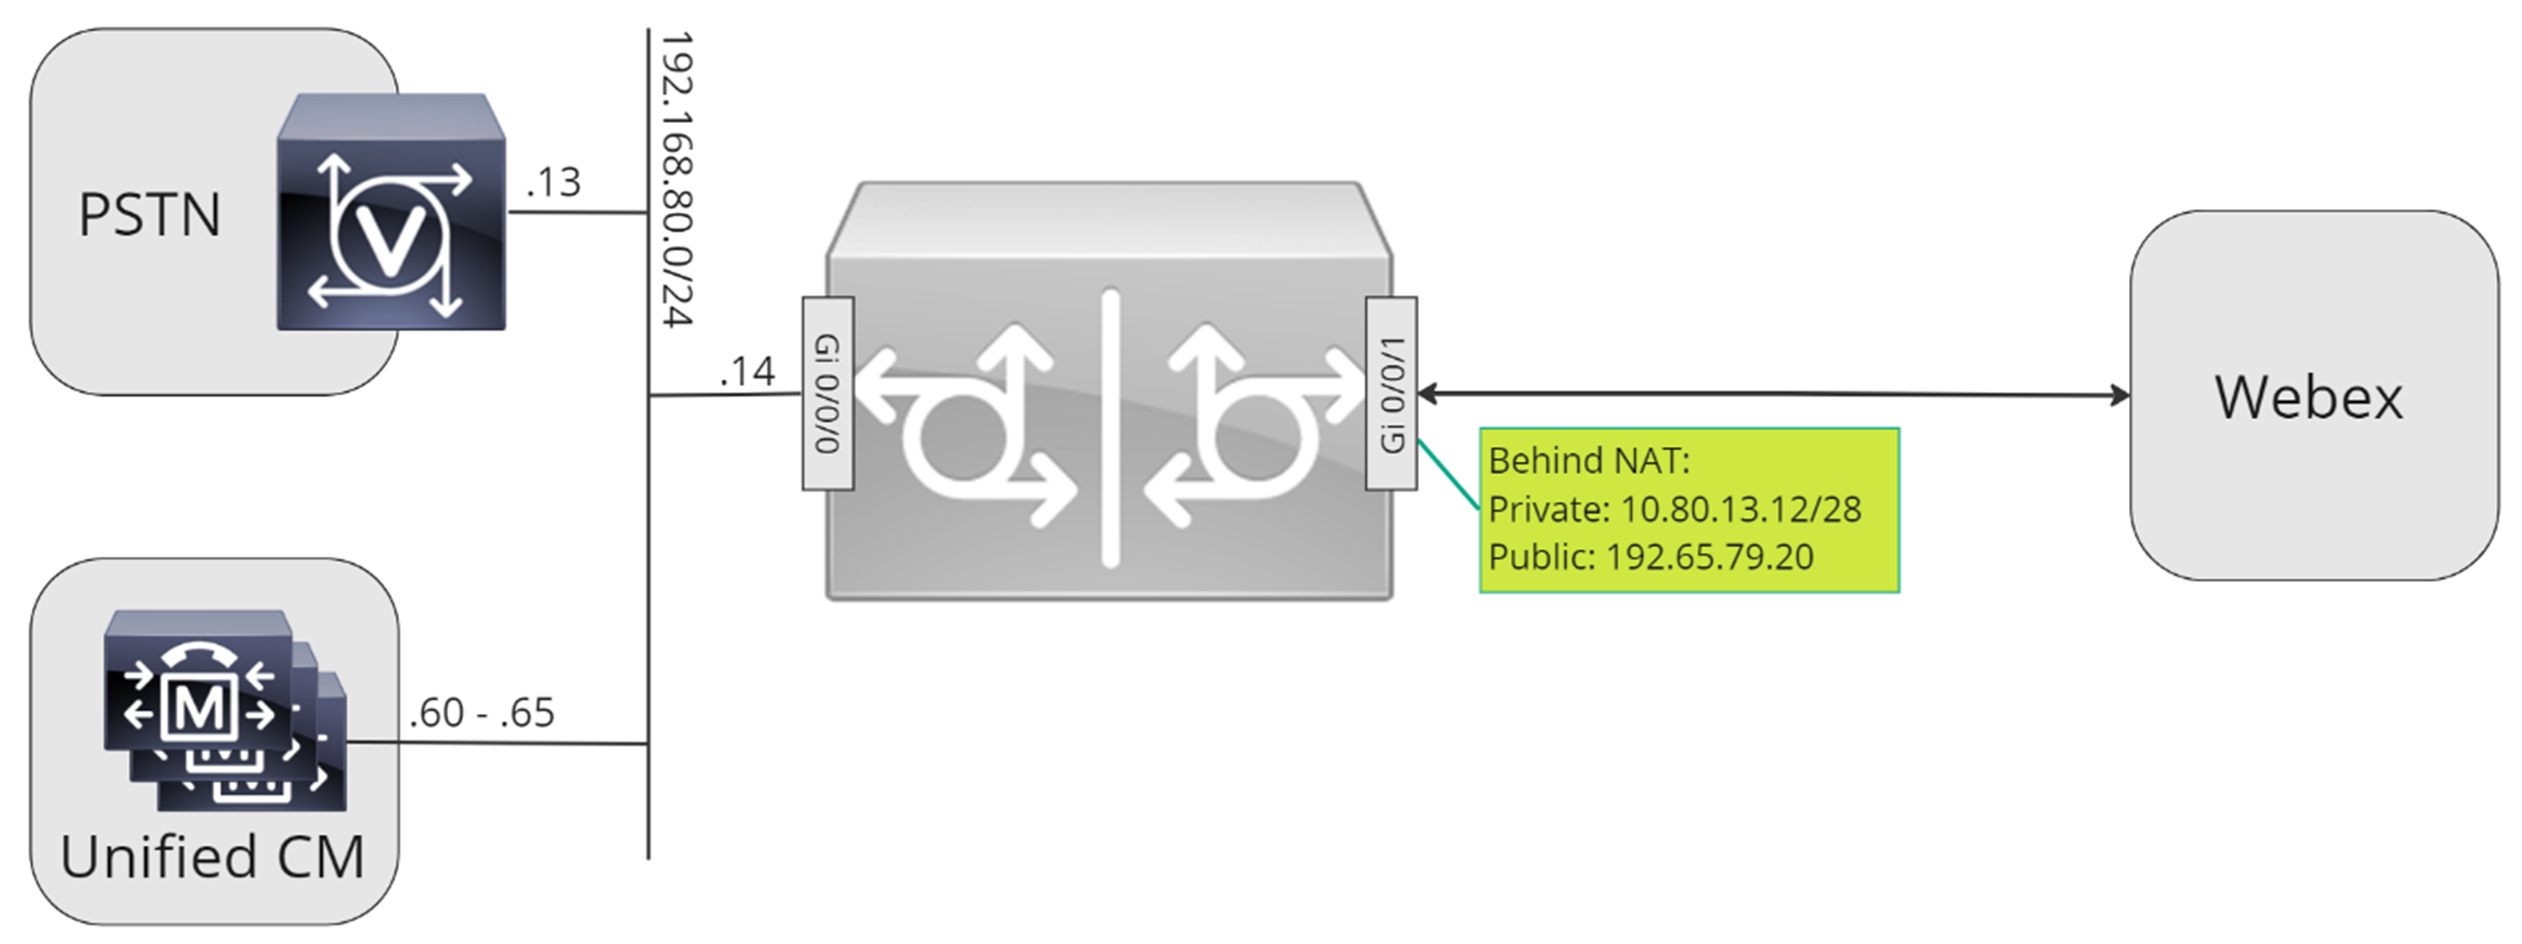
V tomto dokumente sa používajú názvy hostiteľov, adresy IP a rozhrania znázornené na nasledujúcom obrázku.
Použite návod na konfiguráciu vo zvyšku tohto dokumentu na dokončenie konfigurácie lokálnej brány nasledovne:
-
Krok 1: Nakonfigurujte základné pripojenie smerovača a zabezpečenie
-
Krok 2: Konfigurácia Webex Calling kmeňa
V závislosti od požadovanej architektúry postupujte takto:
-
Krok 3: Nakonfigurujte lokálnu bránu pomocou kmeňa SIP PSTN
-
Krok 4: Nakonfigurujte lokálnu bránu s existujúcim Unified CM prostredím
Alebo:
-
Krok 3: Nakonfigurujte lokálnu bránu pomocou kmeňa TDM PSTN
Základná konfigurácia
Prvým krokom pri príprave smerovača Cisco ako lokálnej brány Webex Calling je vytvorenie základnej konfigurácie, ktorá zabezpečí vašu platformu a vytvorí pripojenie.
-
Všetky nasadenia lokálnej brány založené na registrácii vyžadujú verziu Cisco IOS XE 17.6.1a alebo novšie. Cisco IOSOdporúča sa 17.12.2 alebo novšia verzia. Odporúčané verzie nájdete na stránke Cisco Software Research. Vyhľadajte platformu a vyberte jedno z nav rhovaných vydan í.
-
Smerovače série ISR4000 musia byť nakonfigurované s licenciami technológie Unified Communications a Security.
-
Smerovače série Catalyst Edge 8000 vybavené hlasovými kartami alebo DSP vyžadujú licenciu DNA Ad vantage. Smerovače bez hlasových kariet alebo DSP vyžadujú minimálne licencie DNA Essentials.
-
-
Vytvorte základnú konfiguráciu pre svoju platformu, ktorá bude zodpovedať vašim obchodným pravidlám. Najm ä nakonfigurujte a overte nasledujúce:
-
NTP
-
ACL
-
Autentifikácia používateľa a vzdialený prístup
-
DNS
-
IP smerovanie
-
IP adresy
-
-
Sieť smerujú Webex Calling ca sa musí používať adresu IPv4.
-
Nahrajte balík Cisco root CA do lokálnej brány.
Pri konfigurácii strany nájomcu na pripojenie sú podporované iba adresy Webex Calling založené na SRV.
Konfigurácia
| 1 |
Uistite sa, že akýmkoľvek rozhraniam vrstvy 3 priradíte platné a smerovateľné adresy IP, napríklad:
|
| 2 |
Chráňte registráciu a poverenia STUN na smerovači pomocou symetrického šifrovania. Nakonfigurujte primárny šifrovací kľúč a typ šifrovania nasledovne:
|
| 3 |
Vytvorte dôveryhodný bod PKI zástupného symbolu. Vyžaduje tento dôveryhodný bod na neskoršiu konfiguráciu TLS. V prípade kmeňov založených na registrácii tento dôveryhodný bod nevyžaduje certifikát - ako sa vyžaduje pre kmeň založený na certifikácii. |
| 4 |
Povoľte exkluzivitu TLS1.2 a zadajte predvolený dôveryhodný bod pomocou nasledujúcich konfiguračných príkazov. Aktualizujte parametre Transport, aby ste zabezpečili spoľahlivé bezpečné pripojenie pre registráciu: Prí
|
| 5 |
Nainštalujte balíček Cisco root CA, ktorý obsahuje certifikát IDtrust Commercial Root CA1, ktorý používa. Webex Calling Použite príkaz crypto pki trustpool import clean url na prevzatie koreňového balíka CA zo zadanej adresy URL a na vymazanie aktuálneho trustpool CA trustpool a potom nainštalujte nový balík certifikátov: Ak potrebujete na prístup na internet pomocou protokolu HTTPS použiť proxy, pred importom balíka CA pridajte nasledujúcu konfiguráciu: ip http klientsky proxy server yourproxy.com proxy port 80 |
| 1 |
Vytvorte kmeň PSTN založený na registrácii pre existujúce umiestnenie v ovlá dacom centre. Zaznamenajte si informácie o kmeni, ktoré sa poskytnú po vytvorení kmeňa. Podrobnosti zvýraznené na obrázku sú použité v konfiguračných krokoch v tejto príručke. Ďalšie informácie nájdete v téme Konfigurácia kmeňov, skupín trás a plánov vytáčania Webex Calling. 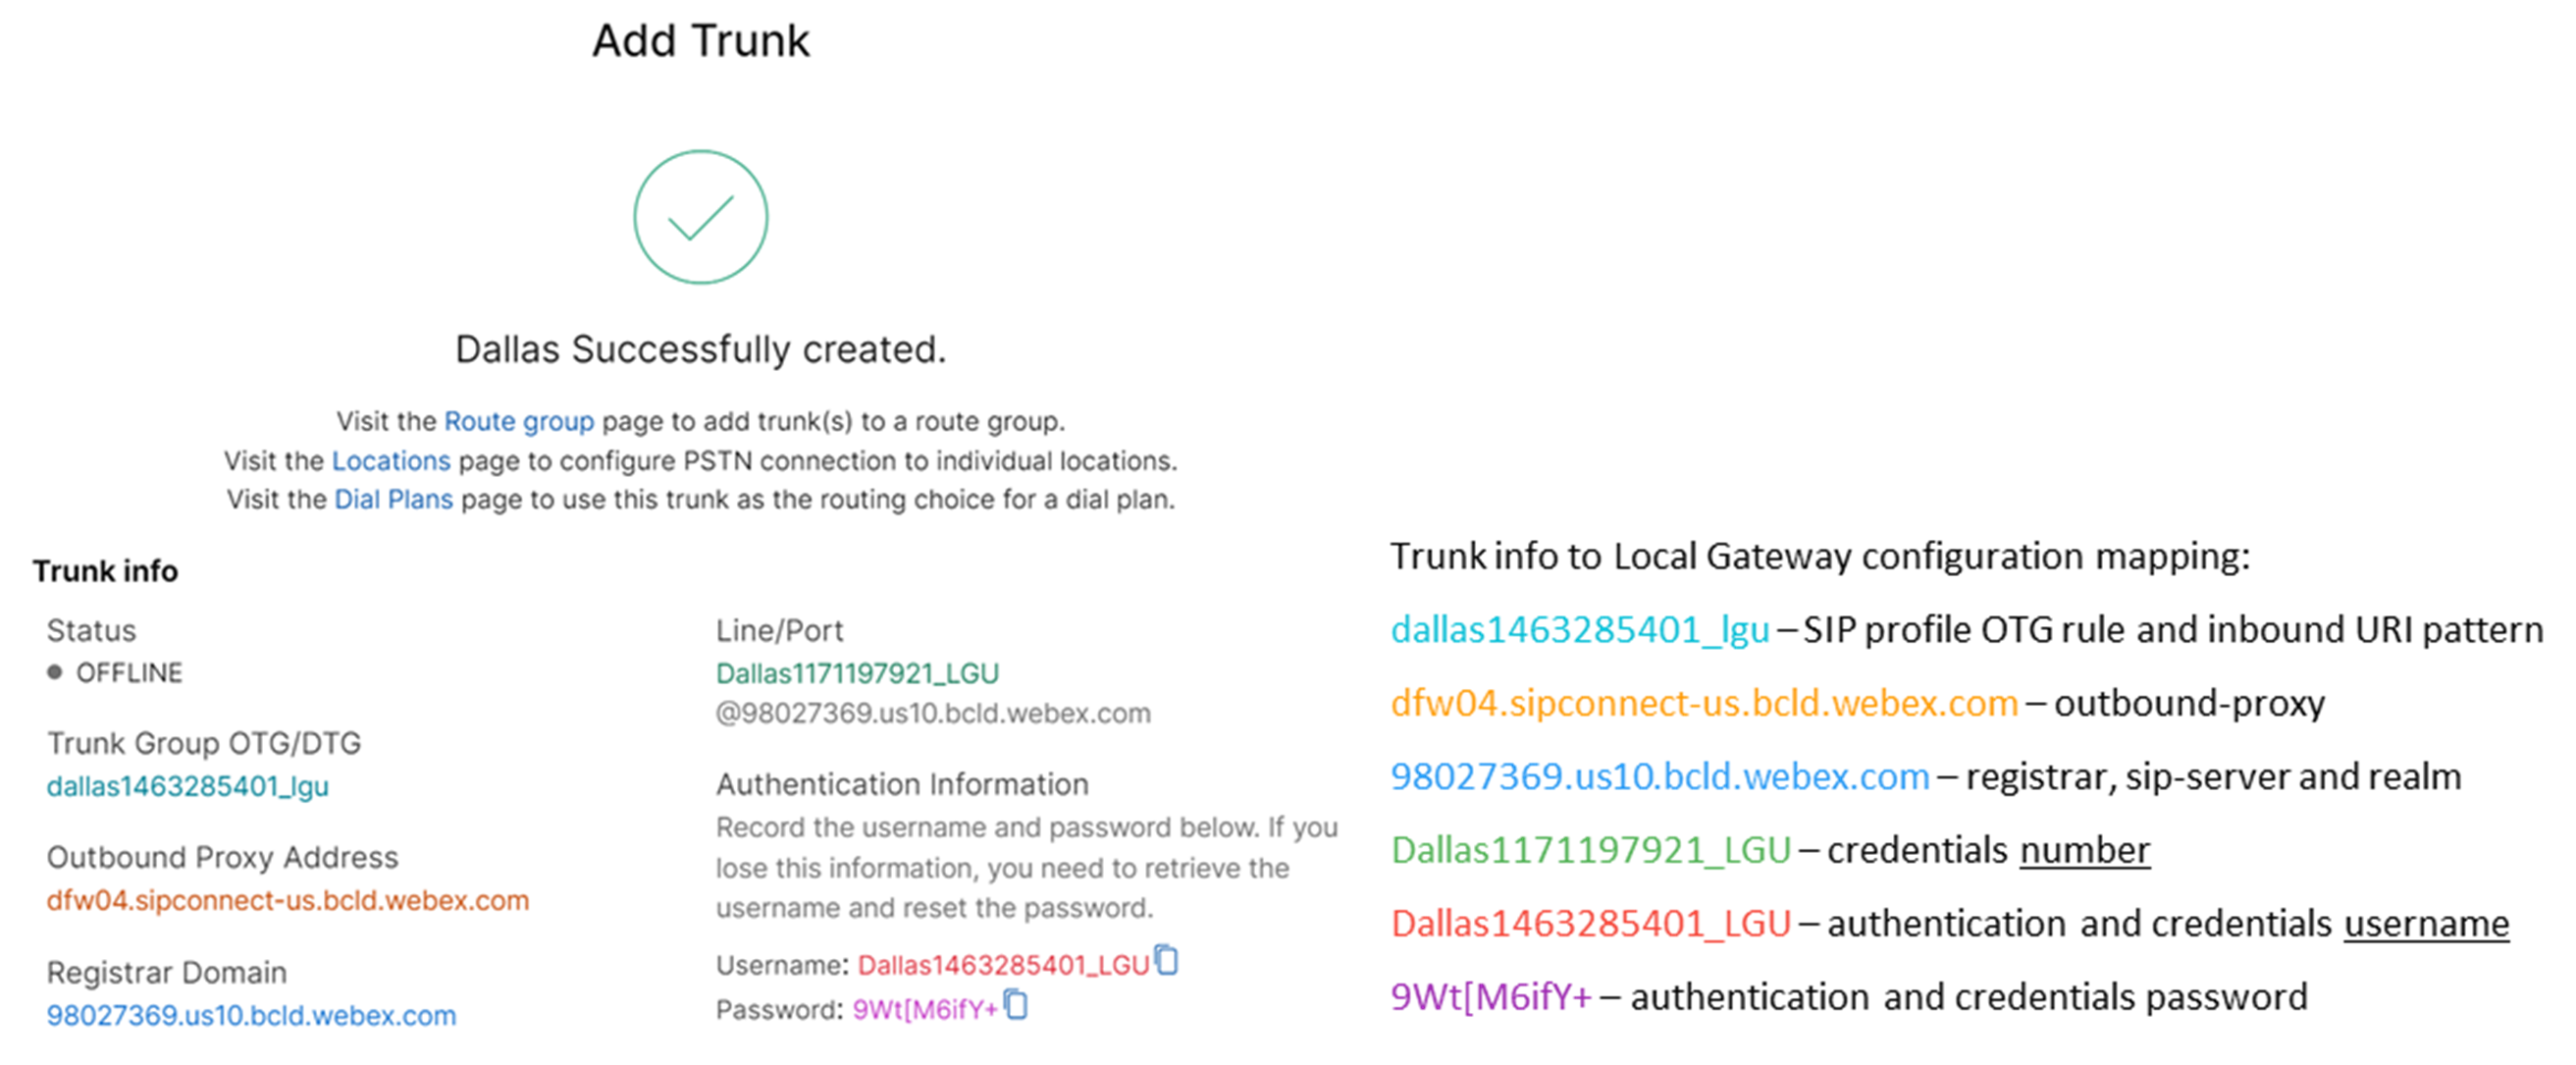
|
| 2 |
Ak chcete nakonfigurovať CUBE ako Webex Calling lokálnu bránu, zadajte nasledujúce príkazy: Tu je vysvetlenie polí pre konfiguráciu:
Povol Cisco Unified Border Element í funkcie (CUBE) na platforme. mediálne štatistikyUmožňuje monitorovanie médií na lokálnej bráne. mediálne hromadné štatistikyUmožňuje ri adiacej rovine vyhľadávať dátovú rovinu pre štatistiku hromadných hovorov. Ďalšie informácie o týchto príkazoch nájdete v téme Médi á. povolenie pripojenia sip na sipPovoliť základnú funkciu SIP back-to-back používateľského agenta CUBE. Ďalšie informácie nájdete v téme Povoli ť pripojenia. V predvolenom nastavení je povolený prenos faxu T.38. Ďalšie informácie nájdete v téme faxový protokol t38 (hlasová služba). Umožňuje STUN (Session Traversal of UDP cez NAT) na celom svete.
Ďalšie informácie nájdete v téme ID agenta omráčenia toku údajov a zdieľaného tajomstva omračovania toku údajov. asymetrické užitočné zaťaženie plnéKonfiguruje podporu asymetrickej užitočnej záťaže SIP pre užitočné zaťaženie DTMF aj dynamického kodeku . Ďalšie informácie nájdete v téme asymetrické užitočné zaťaženie . nútená skorá ponukaNúti miest nu bránu odosielať informácie SDP v počiatočnej správe INVITE namiesto čakania na potvrdenie od susedného partnera. Ďalšie informácie o tomto príkaze nájdete v časti Predčasná ponuka. |
| 3 |
Nakonfigur ujte kodek hlasovej triedy 100 umožňujúci kode ky G.711 iba pre všetky kmene. Tento jednoduchý prístup je vhodný pre väčšinu nasadení. V prípade potreby sa do zoznamu môžu pridať ďalšie typy kodekov podporované pôvodnými aj koncovými systémami. Komplexnejšie riešenia zahŕňajúce transkódovanie pomocou modulov DSP sú podporované, ale nie sú zahrnuté v tejto príručke. Tu je vysvetlenie polí pre konfiguráciu: kodek hlasovej triedy 100Používa sa na povolenie iba preferovaných kodekov pre kmeňové hovory SIP. Ďalšie informácie nájdete v téme Kodek triedy hlas u. |
| 4 |
Nakonfigur ujte hlasovú triedu Stun-Usage 100 na povolenie ICE na kufri. Webex Calling Tu je vysvetlenie polí pre konfiguráciu: omráčenie použitia ice litePoužíva sa na povolenie ICE-Lite pre všetkých Webex Calling čelných telefónnych rovesníkov, aby umožnila optimalizáciu médií, kedykoľvek je to možné . Ďalšie informácie nájdete v téme Použitie ohromujúcej triedy hlasu a používanie omráčenia ice lite. Optimalizácia médií je dohodnutá všade, kde je to možné. Ak hovor vyžaduje cloudové mediálne služby, napríklad nahrávanie, médium sa nedá optimalizovať. |
| 5 |
Nakonfigurujte politiku šifrovania médií pre prevádzku Webex. Tu je vysvetlenie polí pre konfiguráciu: hlasová trieda srtp-crypto 100Určuje SHA1_80 ako jediný súbor šifrov SRTP, ktorý CUBE ponúka v SDP v správe ponuky a odpovedí. Webex Callingiba podpory SHA1_80. Ďalšie informácie nájdete v téme hlasová trieda srtp-crypto. |
| 6 |
Nakonfigurujte vzor na identifikáciu hovorov do kmeňa lokálnej brány na základe cieľového parametra kmeňa: Tu je vysvetlenie polí pre konfiguráciu: Voice class uri 100 sipDefinuje vzor, ktorý zodpovedá prichádzajúcej pozvánke SIP s pri chádzajúcim kmeňovým dial-peer. Pri zadávaní tohto vzoru použite dtg= nasle dovanú hodnotou Trunk OTG/DTG uvedenou v Control Hub pri vytváraní kmeňa. Ďalšie informácie nájdete v časti URI hlasovej triedy. |
| 7 |
Nakonfigur ujte profil SIP 100, ktorý sa použije na úpravu správ SIP pred ich odoslanímWebex Calling.
Tu je vysvetlenie polí pre konfiguráciu:
Poskytovateľ PSTN zo Spojených štátov alebo Kanady môže ponúknuť overenie ID volajúceho pre nevyžiadané a podvodné hovory s dodatočnou konfiguráciou uvedenou v indikácii Spam alebo podvodný hov or v článku. Webex Calling |
| 8 |
Konfigurácia Webex Calling kmeňa: |
| 9 |
Ak chcete konfigurovať sieťové zariadenia, ako je napríklad CUBE, a presmerovať hlavičky protokolu iniciácie relácie (SIP), ktoré zariadenie nespracováva, použite tieto príkazy. Tieto príkazy umožňujú zariadeniu prechádzať cez nepodporované hlavičky SIP vrátane hlaviek geografickej polohy a PIDF-LO (Formát údajov o prítomnosti - objekt umiestnenia) na lokálnej bráne. Táto funkcia podporuje služby Nomadic E911 tým, že zabezpečuje správne uchovanie a odosielanie kritických informácií o polohe. |
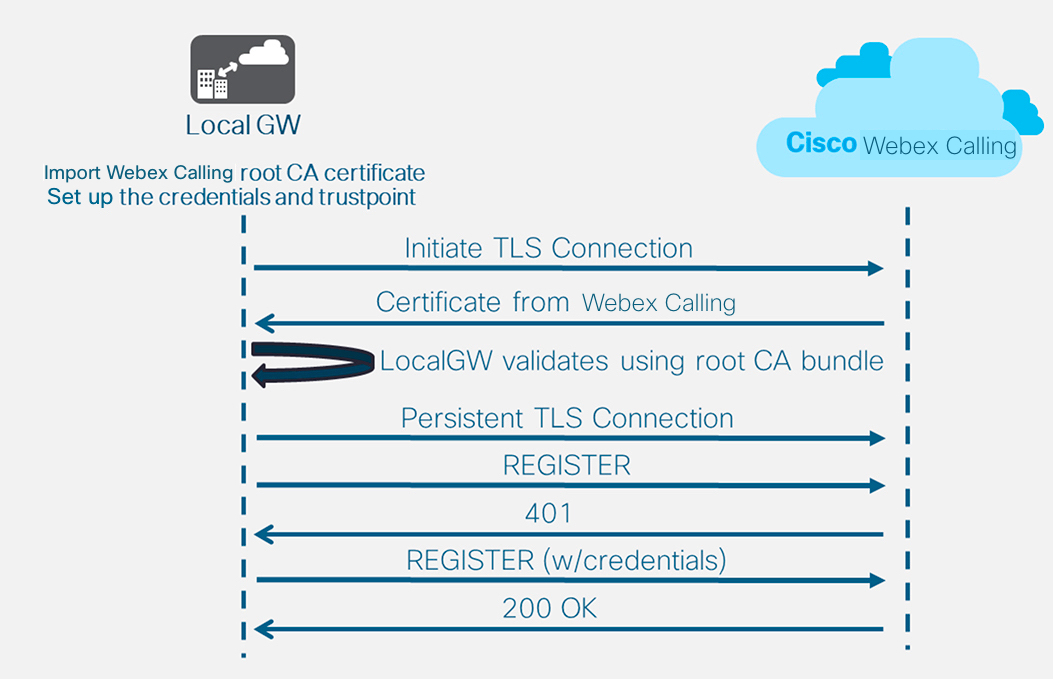
Po definovaní nájomcu 100 a nakonfigurovaní dial-peer SIP VoIP brána iniciuje pripojenie TLS smerom k. Webex Calling V tomto ok amihu prístupová SBC predloží svoj certifikát miestnej bráne. Lokálna brá na overuje prí Webex Calling stupový certifikát SBC pomocou koreňového balíka CA , ktorý bol aktualizovaný skôr. Ak je certifikát rozpoznaný, medzi lokálnou bránou a prístu povou SBC sa vytvorí trvalá relácia Webex Calling TLS. Lokálna brána je potom schopná použiť toto zabezpečené pripojenie na registráciu v prístupovom SBC Webex. Ak je registrácia napadnutá na overenie:
-
V odpovedi sa použijú paramet re používateľ ského mena, hes la a oblasti z konfigurácie poverení.
-
Pravidlá úprav v profile SIP 100 sa používajú na konverziu SIPS URL späť na SIP.
Registrácia je úspešná, keď je prijatý 200 OK z prístupového SBC.
Po vytvorení kmeňa smerom Webex Calling vyššie použite nasledujúcu konfiguráciu na vytvorenie nešifrovaného kmeňa smerom k poskytovateľovi PSTN založenému na SIP:
Ak váš poskytovateľ služieb ponúka zabezpečený kmeň PSTN, môžete postupovať podľa podobnej konfigurácie, ako je uvedené vyššie pre kmeň. Webex Calling CUBE podporuje bezpečné smerovanie hovorov.
Ak používate kmeň TDM/ISDN PSTN, prejdite na ďalšiu časť Konfigurácia lokálnej brány s kmeňom TDM PSTN.
| 1 |
Nakonfigurujte nasledujúci uri hlasovej triedy na identifikáciu prichádzajúcich hovorov z kmeňa PSTN : Tu je vysvetlenie polí pre konfiguráciu: Voice class uri 200 sipDefinuje vzor, ktorý zodpovedá prichádzajúcej pozvánke SIP s pri chádzajúcim kmeňovým dial-peer. Pri zadávaní tohto vzoru použite IP adresu vašej brány IP PSTN. Ďalšie informácie nájdete v časti URI hlasovej triedy. |
| 2 |
Nakonfigurujte nasledujúci IP PSTN dial-peer: Tu je vysvetlenie polí pre konfiguráciu: Defin uje VoIP dial-peer so značkou 200 a poskytuje zmysluplný popis pre jednoduchú správu a riešenie problémov. Ďalšie informácie nájdete v téme dial-peer voice . cieľový vzor BAD.BADPri smerovaní odchádzajúcich hovorov pomocou prichádzajúcej dial-peer skupiny je potrebný fiktívny cieľový vzor. V tomto prípade sa môže použiť akýkoľvek platný cieľový vzor. Ďalšie informácie nájdete v téme Cieľový vzor (rozhranie). protokol relácie sipv2Určuje, že tento dial-peer zvládne nohy volania SIP. Ďalšie informácie nájdete v časti Protokol relácie ( peer dial peer). cieľ relácie ipv4:192.168.80.13Určuje cieľovú adresu pre hovory odoslané poskytovateľovi PSTN. Môže to byť buď adresa IP alebo názov hostiteľa DNS. Ďalšie informácie nájdete v téme Cieľ relácie (VoIP dial peer). prichádzajúce uri cez 200Určuje triedu hlasu, ktorá sa používa na zosú ladenie prichádzajúcich hovorov s týmto dial-peer pomocou URI hlavičky INVITE VIA. Ďalšie informácie nájdete v téme Pri chádzajúca adresa URL.
hlasová trieda sip asserted-id pai
(Voliteľné) Zapne spracovanie hlavičky P-Asserted-Identity a riadi spôsob použitia pre kmeň PSTN. Ak sa použije tento príkaz, pre odchádzajúce hlavičky F rom a P-Asserted-Identity sa použije identita volajúcej strany poskytnutá z prichádzajúceho dial-peer. Ak sa tento príkaz nepoužije, identita volajúcej strany poskytnutá z prichádzajúceho dial-peer sa použije pre hlavičky From a Remote-Party-ID. Ďalšie informácie nájdete v téme hlasová trieda sip asserted-id.
ovládanie viazania zdrojového rozhrania Gig
abiteThernet0/0/0
Konfigur uje zdrojové rozhranie a priradenú adresu IP pre správy odosielané na PSTN. Ďalšie informácie nájdete v téme väz ba. viazané zdrojové rozhranie médií Gig abiteThernet0/0/0Konfiguruje zdro jové rozhranie a priradenú IP adresu pre médiá odoslané do PSTN. Ďalšie informácie nájdete v téme väz ba. kodek hlasovej triedy 100Nakonfiguruje dial-peer tak, aby používal spoločný zoznam filtrov kodekov 100. Ďalšie informácie nájdete v téme Kodek triedy hlas u. DTMF-relé RTP-NTEDefinuje RTP-NTE (RFC2833) ako schopnosť DTMF očakávanú na volaní. Ďalšie informácie nájdete v téme DTMF Relay (Voice over IP). no whatZakáže detekciu hlasovej aktivity. Ďalšie informácie nájdete v časti vad (dial peer). |
| 3 |
Ak konfigurujete lokálnu bránu tak, aby smerovala iba hovory medzi PSTN Webex Calling a protokolom PSTN, pridajte nasledujúcu konfiguráciu smerovania hovorov. Ak konfigurujete lokálnu bránu pomocou platformy Unified Communications Manager, prej dite na ďalšiu časť. |
Po vytvorení kmeňa smerom k nemu použite nasledujúcu konfiguráciu na vytvorenie TDM kmeňa pre vašu službu PSTN s smerovaním spätných hovorovWebex Calling, aby ste umožnili optimalizáciu médií na volaní Webex.
Ak nevyžadujete optimalizáciu médií IP, postupujte podľa pokynov konfigurácie pre kmeň SIP PSTN. Namiesto telefónu PSTN VoIP dial-peer použite hlasový port a POTS dial-peer (ako je znázornené v krokoch 2 a 3).
| 1 |
Konfigurácia loop-back dial-peer používa dial-peer skupiny a značky smerovania hovorov, aby sa zabezpečilo, že hovory prechádzajú správne medzi Webexom a PSTN bez vytvárania slučiek smerovania hovorov. Nakonfigurujte nasledujúce pravidlá prekladu, ktoré sa použijú na pridanie a odstránenie zna čiek smerovania hovorov: Tu je vysvetlenie polí pre konfiguráciu: pravidlo hlasového prekladuPoužíva regulárne výrazy definované v pravidlách na pridanie alebo odstránenie značiek smerovania hovorov. Nadmerne dekadické číslice („A“) sa používajú na zvýšenie jas nosti pri riešení problémov. V tejto konfigurácii sa značka pridaná translation-profile 100 používa na vedenie hovorov Webex Calling smerom k PSTN cez loopback dial-peer. Podobne sa značka pridaná translation-profile 200 používa na usmernenie hovorov z PSTN smerom k. Webex Calling Prekladové profily 11 a 12 odstránia tieto značky pred odoslaním hovorov do kmeňov Webex a PSTN. Tento príklad predpokladá, že volané čísla z Webex Calling sú prezentované vo formá te +E.164. Pravidlo 100 odstráni vedúci +, aby sa zachovalo platné volané číslo. Pravidlo 12 potom pridá národnú alebo medzinárodnú smerovaciu číslicu pri odstraňovaní značky. Použite číslice , ktoré vyhovujú miestnemu národnému plánu vytáčania ISDN. Ak sú Webex Calling uvedené čísla v národnom formáte, upravte pravidlá 100 a 12 tak, aby ste jednoducho pridali a odstránili smerovaciu značku . Ďalšie informácie nájdete v téme Profil hlasového prekladu a pravidlo hlas ového prekladu. |
| 2 |
Nakonfigurujte porty hlasového rozhrania TDM podľa požiadaviek typu kmeňa a použitého protokolu. Ďalšie informácie nájdete v téme Konfigurácia ISDN PRI. Napríklad základná konfigurácia rozhrania ISDN Primary Rate nainštalovaného v slote NIM 2 zariadenia môže zahŕňať nasledovné: |
| 3 |
Nakonfigurujte nasledujúci TDM PSTN dial-peer: Tu je vysvetlenie polí pre konfiguráciu: Defin uje VoIP dial-peer so značkou 200 a poskytuje zmysluplný popis pre jednoduchú správu a riešenie problémov. Ďalšie informácie nájdete v téme dial-peer voice. cieľový vzor BAD.BADPri smerovaní odchádzajúcich hovorov pomocou prichádzajúcej dial-peer skupiny je potrebný fiktívny cieľový vzor. V tomto prípade sa môže použiť akýkoľvek platný cieľový vzor. Ďalšie informácie nájdete v téme Cieľový vzor (rozhranie). prichádzajúci preklad-profil 200Priraď uje profil prekladu, ktorý pridá značku smerovania hovorov k prichádzajúcemu volanému číslu. priame vytáčanie smerom dovnútraUsmeruje hovor bez poskytnutia sekundárneho dial-tónu. Ďalšie informácie nájdete v téme Priame vytáčanie dovnútra. port 0/2/ 0:15Fyzický hlasový port spojený s týmto dial-peer. |
| 4 |
Ak chcete umožniť mediálnu optimalizáciu ciest IP pre lokálne brány s tokmi hovorov TDM-IP, môžete upraviť smerovanie hovorov zavedením súboru interných ciel-peer medzi kmeňmi PSTN a PSTN. Webex Calling Nakonfigurujte nasledujúce opätovné dial-peer. V takom prípade budú všetky prichádzajúce hovory smerované spočiatku na dial-peer 10 a odtiaľ na dial-peer 11 alebo 12 na základe použitej smerovacej značky. Po odstránení smerovacej značky budú hov ory smerované do odchádzajúceho kmeňa pomocou dial-peer skupín. Tu je vysvetlenie polí pre konfiguráciu: Definuje VoIP dial-peer a poskytuje zmysluplný popis pre jednoduchú správu a riešenie problémov. Ďalšie informácie nájdete v téme dial-peer voice. prichádzajúci preklad-profil 11Použije profil prekladu definovaný skôr na odstránenie značky smerovania hovorov pred prechodom do odchádzajúceho k meňa. cieľový vzor BAD.BADPri smerovaní odchádzajúcich hovorov pomocou prichádzajúcej dial-peer skupiny je potrebný fiktívny cieľový vzor. Ďalšie informácie nájdete v téme Cieľový vzor (rozhranie). protokol relácie sipv2Určuje, že tento dial-peer zvládne nohy volania SIP. Ďalšie informácie nájdete v časti Protokol relácie ( peer dial peer). cieľ relácie ipv4:192.168.80.14Určuje adresu rozhrania lokálneho smerovača ako cieľ hovoru na spätnú slučku. Ďalšie informácie nájdete v téme Cieľ relácie (VoIP dial peer). ovládanie viazania zdrojového rozhrania Gig abiteThernet0/0/0Konfiguruje zdrojové rozhranie a priradenú adresu IP pre správy odosielané cez spätnú slučku. Ďalšie informácie nájdete v téme väz ba. viazané zdrojové rozhranie médií Gig abiteThernet0/0/0Konfiguruje zdrojové rozhranie a priradenú IP adresu pre médiá odosielané cez spätnú slučku. Ďalšie informácie nájdete v téme väz ba. DTMF-relé RTP-NTEDefinuje RTP-NTE (RFC2833) ako schopnosť DTMF očakávanú na volaní. Ďalšie informácie nájdete v téme DTMF Relay (Voice over IP). g711alaw kodek Núti všetky volania PSTN používať G.711. Vyberte možnosť a-law alebo u-law, aby ste zodpovedali metóde vyrovnávania používanej vašou službou ISDN. no whatZakáže detekciu hlasovej aktivity. Ďalšie informácie nájdete v časti vad (dial peer). |
| 5 |
Pridajte nasledujúcu konfiguráciu smerovania hovorov: Týmto
sa ukončí konfigurácia lokálnej brány. Ak je to prvý
krát nakon
figurované funkcie CUBE, uložte konfiguráciu a znova načítajte platformu.
|
Webex CallingKonfigurácia PSTN v predchádzajúcich častiach môže byť upravená tak, aby zahŕňala ďalšie kmene do klastra Cisco Unified Communications Manager (UCM). V tomto prípade sú všetky hovory smerované cezUnified CM. Hovory z UCM na porte 5060 sú smerované do PSTN a hovory z portu 5065 smerujú do portu. Webex Calling Na zah rnutie tohto scenára volania je možné pridať nasledujúce prírastkové konfigurácie.
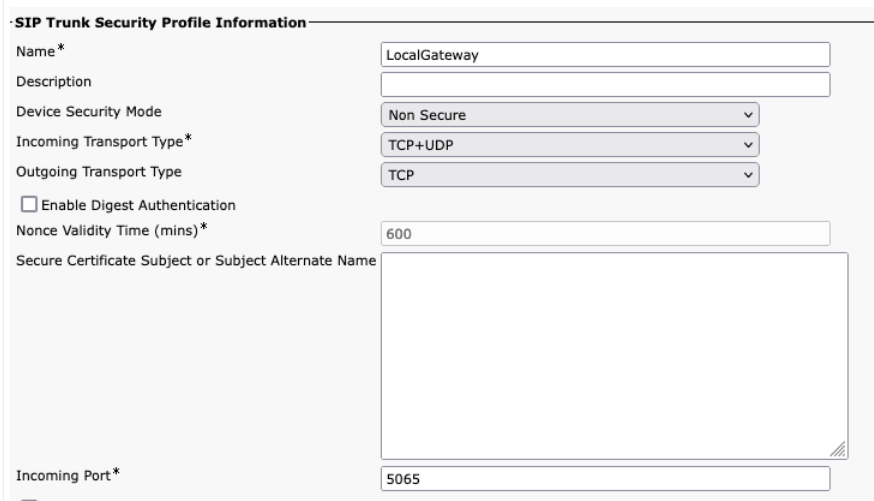
Pri vytváraní Webex Calling kmeňa skontrolu Unified CM jte, či ste prichádzajúci port v nastaveniach profilu zabezpečenia kmeňa SIP nakonfigurovali na hodnotu 5065. To umožňuje prichádzajúce správy na porte 5065 a vyplniť hlavičku VIA touto hodnotou pri odosielaní správ do lokálnej brány.
| 1 |
Nakonfigurujte nasledujúce URI triedy hlasu: |
| 2 |
Nakonfigurujte nasledujúce záznamy DNS na určenie smerovania SRV k hostiteľom Unified CM : IOS XE používa tieto záznamy na lokálne určenie cieľových hostiteľov a portov UCM. Pri tejto konfigurácii nie je potrebné konfigurovať záznamy vo vašom systéme DNS. Ak dávate prednosť použitiu DNS, tieto lokálne konfigurácie nie sú potrebné. Tu je vysvetlenie polí pre konfiguráciu: Nasledujúci príkaz vytvorí zá DNS SRV znam zdroja. Vytvorte záznam pre každého hostiteľa a kmeňa UCM: IP hostiteľ _sip. _udp.pstn tocucm.io srv 2 1 5060 ucmsub5.mydomain.com _popíjať. _udp.pstntocucm.io: N ázov záznamu zdroja SRV 2: Priorita záznamu zdrojov SRV 1: Záznamná hmotnosť zdroja SRV 5060: Čí slo portu, ktoré sa má použiť pre cieľového hostiteľa v tomto zázname zdroja ucmsub5.mydomain .com: Cieľový hostiteľ záznamu zdroja Ak chcete vyriešiť názvy cieľových hostiteľov záznamu zdrojov, vytvorte lokálne záznamy DNS A. Napríklad: IP hostiteľ ucmsub5.mydomain.com 192.168.80.65 IP host: Vytvorí záznam v lokálnej databáze IOS XE. ucmsub5.mydomain.com: Názov hostiteľa záznamu A. 192.168.80.65: IP adresa hostiteľa. Vytvorte záznamy zdrojov SRV a záznamy A tak, aby odrážali vaše prostredie UCM a preferovanú stratégiu distribúcie hovorov. |
| 3 |
Nakonfigurujte nasledujúce dial-peer: |
| 4 |
Pridajte smerovanie hovorov pomocou nasledujúcich konfigurácií: |
Diagnostické podpisy (DS) proaktívne detekujú bežne pozorované problémy v lokálnej bráne založenej na systéme IOS X a generuje e-mailovú správu, syslog alebo terminálovú správu o udalosti. Systém DS môžete nainštalovať aj na automatizáciu zberu diagnostických údajov a prenosu zozbieraných údajov do prípadu, aby sa urých Cisco TAC lil čas rozlíšenia.
Diagnostické podpisy (DS) sú súbory XML, ktoré obsahujú informácie o udalostiach spúšťania problému a krokoch, ktoré sa majú podniknúť na informovanie, riešenie problémov a odstránenie problému. Logiku detekcie problémov môžete definovať pomocou správ syslog, udalostí SNMP a pravidelného monitorovania konkrét nych výstupov príkazov show.
Typy akcií zahŕňajú zhromažďovanie výstupov príkazov show:
-
Generovanie konsolidovaného súboru denníka
-
Nahrávanie súboru na sieťové umiestnenie poskytnuté používateľom, ako je HTTPS, SCP, FTP server.
Inžinieri TAC vytvárajú súbory DS a digitálne ich podpisujú na ochranu integrity. Každý súbor DS má jedinečné číselné ID priradené systémom. Diagnostic Sig natures Lookup Tool (DSLT) je jediným zdrojom na nájdenie použiteľných podpisov na monitorovanie a riešenie rôznych problémov.
Skôr ako začnete:
-
Neupravujte súbor DS, ktorý stiahnete z DSL T. Súbory, ktoré upravujete, zlyhajú pri inštalácii z dôvodu chyby kontroly integrity.
-
Server Simple Mail Transfer Protocol (SMTP), ktorý potrebujete pre miestnu bránu na odosielanie e-mailových upozornení.
-
Ak chcete používať zabezpečený SMTP server na e-mailové upozornenia, skontrolujte, či je na lokalnej bráne spustený systém IOS XE 17.6.1 alebo novší.
Predpoklady
Lokálna brána so systémom IOS XE 17.6.1a alebo vyšším
-
Diagnostické podpisy sú predvolene povolené.
-
Nakonfigurujte zabezpečený e-mailový server, ktorý sa má používať na odosielanie proaktívneho upozornenia, ak je na zariadení spustený systém Cisco IOS XE 17.6.1a alebo vyšší.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
Nakonfigurujte premen ds_emailnú prostredia s e-mailovou adre sou správcu, aby vás upozornila.
configure terminal
call-home
diagnostic-signature
environment ds_email <email address>
end
Nasleduje príklad konfigurácie lokálnej brány spustenej na Cisco IOS XE 17.6.1a alebo vyššej na odosielanie proaktívnych upozornení na adresu tacfaststart@gmail.com pomocou služby Gmail ako zabezpečeného servera SMTP:
Odporúčame vám používať Cisco IOS XE Bengaluru 17.6.x alebo novšie verzie.
call-home
mail-server tacfaststart:password@smtp.gmail.com priority 1 secure tls
diagnostic-signature
environment ds_email "tacfaststart@gmail.com"
Miestna brána spustená na softvéri Cisco IOS XE nie je typickým webovým klientom Gmail, ktorý podporuje OAuth, preto musíme nakonfigurovať konkrétne nastavenie účtu Gmail a poskytnúť konkrétne povolenie na správne spracovanie e-mailu zo zariadenia :
-
Prejdite do pečenie a zapnite nastavenie prístupu k aplikáciám Menej bezpeč ný.
-
Odpovedzte „Áno, bol to ja“, keď dostanete e-mail z Gmailu s nápisom „Google zabránil niekomu prihlásiť sa do vášho účtu pomocou aplikácie, ktorá nie je Google“.
Inštalácia diagnostických podpisov pre proaktívne monitorovanie
Monitorovanie vysokého využitia procesora
Tento DS sleduje využitie procesora počas piatich sekúnd pomocou SNMP OID 1.3.6.1.4.1.9.2.1.56. Keď využitie dosiahne 75% alebo viac, vypne všetky ladenia a od inštaluje všetky diagnostické podpisy, ktoré sú nainštalované v lokálnej bráne. Na inštaláciu podpisu použite nasledujúce kroky.
-
Použite príkaz show snmp na povolenie SNMP. Ak nepovolíte, nakonfigurujte príkaz správcu servera snmp-server.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Stiahnite si aplikáciu DS 64224 pomocou nasledujúcich rozbaľovacích možností v nástroji na vyhľadávanie diagnostických podpisov:
Názov poľa
Hodnota poľa
Platforma
Séria Cisco 4300, 4400 ISR alebo Cisco CSR 1000V
Produkt
CUBE Enterprise v Webex Calling riešení
Rozsah problému
Výkon
Typ problému
Vysoké využitie procesora s e-mailovým upozornením.
-
Skopírujte súbor DS XML do lokálnej brány Flash.
LocalGateway# copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Nasledujúci príklad zobrazuje kopírovanie súboru zo servera FTP do lokálnej brány.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
Nainštalujte súbor DS XML do lokálnej brány.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
Ak chcete overiť, či je podpis úspešne nainštalovaný, použite príkaz show call-home diagnostic-signature. Stĺpec stavu by mal mať hodnotu „registrovaná“.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: username@gmail.com
Stiahnite si DSE:
DS ID
Názov DS
Revízia
Stav
Posledná aktualizácia (GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Registrovaný
2020-11-07 22:05:33
Po spustení sa tento podpis odinštaluje všetky spustené jednotky DSS vrátane seba. Ak je to potrebné, preinštalujte systém DS 64224, aby ste mohli pokračovať v monitorovaní vysokého využitia procesora na lokálnej bráne.
Monitorovanie registrácie SIP kmeňa
Tento DS kontroluje zrušenie registrácie kmeňa SIP lokálnej brány s Webex Calling cloudom každých 60 sekúnd. Akonáhle je udalosť zrušenia registrácie zistená, vygeneruje e-mailové a syslogové upozornenie a odinštaluje sa po dvoch prípadoch zrušenia registrácie. Na inštaláciu podpisu použite nižšie uvedené kroky:
-
Stiahnite si aplikáciu DS 64117 pomocou nasledujúcich rozbaľovacích možností v nástroji na vyhľadávanie diagnostických podpisov:
Názov poľa
Hodnota poľa
Platforma
Séria Cisco 4300, 4400 ISR alebo Cisco CSR 1000V
Produkt
CUBE Enterprise v Webex Calling riešení
Rozsah problému
SIP-SIP
Typ problému
Zrušenie registrácie SIP Trunk s e-mailovým oznámením.
-
Skopírujte súbor DS XML do lokálnej brány.
copy ftp://username:password@<server name or ip>/DS_64117.xml bootflash: -
Nainštalujte súbor DS XML do lokálnej brány.
call-home diagnostic-signature load DS_64117.xml Load file DS_64117.xml success LocalGateway# -
Ak chcete overiť, či je podpis úspešne nainštalovaný, použite príkaz show call-home diagnostic-signature. Stĺpec stavu musí mať hodnotu „registrovaná“.
Monitorovanie abnormálnych odpojení hovorov
Tento DS používa prieskum SNMP každých 10 minút na zistenie abnormálneho odpojenia hovorov s ch ybami SIP 403, 488 a 503. Ak je prírastok počtu chýb väčší alebo rov ný 5 z posledného prieskumu, generuje syslog a e-mailové upozornenie. Na inštaláciu podpis u použite nižšie uvedené kroky.
-
Pomocou príkazu show snmp skontrolujte, či je funkcia SNMP povolená . Ak nie je povolená, nakonfigurujte príkaz správcu servera snmp-server .
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Stiahnite si aplikáciu DS 65221 pomocou nasledujúcich možností v nástroji na vyhľadávanie diagnostických podpisov:
Názov poľa
Hodnota poľa
Platforma
Séria Cisco 4300, 4400 ISR alebo Cisco CSR 1000V
Produkt
CUBE Enterprise v Webex Calling riešení
Rozsah problému
Výkon
Typ problému
Detekcia abnormálneho odpojenia hovorov SIP pomocou e-mailu a ozná menia Syslog.
-
Skopírujte súbor DS XML do lokálnej brány.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
Nainštalujte súbor DS XML do lokálnej brány.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Ak chcete overiť, či je podpis úspešne nainštalovaný, použite príkaz show call-home diagnostic-signature. Stĺpec stavu musí mať hodnotu „registrovaná“.
Nainštalujte diagnostické podpisy na vyriešenie problému
Na rýchle vyriešenie problémov použite diagnostické podpisy (DS). Cisco TACinžinieri vytvor ili niekoľko podpisov, ktoré umožňujú potrebné ladenie, ktoré sú potrebné na riešenie dan ého problému, detekciu výskytu problému, zhromažďovanie správnej sady diagnostic kých údajov a automatický prenos údajov do prípadu. Cisco TAC Diagnostické podpisy (DS) eliminujú potrebu manuálnej kontroly výskytu problému a u ľahčujú riešenie prerušovaných a prechodných problémov.
Pomocou nástroja na vyhľadávanie diagnostických podpisov môžete nájsť príslušné podpisy a nainštalovať ich na vlastné vyriešenie daného problému alebo môžete nainštalovať podpis odporúčaný inžinierom TAC ako súčasť zapojenia podpory.
Tu je príklad, ako nájsť a nainštalovať DS na detekciu výskytu „% VOICE_IEC -3-GW: CCAPI: Internal Error (prah hovoru): IEC=1.1.181.1.29. 0" syslog a automatizovať zber diagnostických údajov pomocou nasledujúcich krokov:
-
Nakonfigurujte ďalšiu premennú prostredia DS ds_fsurl_prefix, ktorou je cesta Cisco TAC súborového servera (cxd.cisco.com), do ktorej sa odovzdávajú zhromaždené diagnostické údaje. Použ ívateľské meno v ceste k súboru je číslo prípadu a heslo je token nahrávania súboru, ktorý je možné načítať z aplikácie Sup port Case Manager nasledujúcim príkazom. Token nahrávania súborov je možné podľa potreby vygenerovať v se kcii Prílohy v správcovi prípadov podpory.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"
end
Príklad:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Skontrolujte, či je funkcia SNMP povolená pomocou príkazu show snmp . Ak nie je povolená, nakonfigurujte príkaz správcu servera snmp-server .
show snmp %SNMP agent not enabled config t snmp-server manager end -
Uistite sa, že máte nainštalovaný monitor s vysokým procesorom DS 64224 ako proaktívne opatrenie na vyp nutie všetkých ladiacich a diagnostických podpisov v čase vysokého využitia procesora. Stiahnite si aplikáciu DS 64224 pomocou nasledujúcich možností v nástroji na vyhľadávanie diagnostických podpisov:
Názov poľa
Hodnota poľa
Platforma
Séria Cisco 4300, 4400 ISR alebo Cisco CSR 1000V
Produkt
CUBE Enterprise v Webex Calling riešení
Rozsah problému
Výkon
Typ problému
Vysoké využitie procesora s e-mailovým upozornením.
-
Stiahnite si systém DS 65095 pomocou nasledujúcich možností v nástroji Diagnostic Signatures Lookup Tool:
Názov poľa
Hodnota poľa
Platforma
Séria Cisco 4300, 4400 ISR alebo Cisco CSR 1000V
Produkt
CUBE Enterprise v Webex Calling riešení
Rozsah problému
Syslogs
Typ problému
Syslog -% VOICE_IEC -3-GW: CCAPI: Interná chyba (prahová hodnota hovoru): IEC = 1.1.181.1.29.0
-
Skopírujte súbory DS XML do lokálnej brány.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
Nainštalujte systém DS 64224 s monitorovaním vysokého procesora a potom súbor XML DS 65095 do lokálnej brány.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Skontrolujte, či je podpis úspešne nainštalovaný pomocou príkazu show call-home diagnostic -signature. Stĺpec stavu musí mať hodnotu „registrovaná“.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
           ds_email: username@gmail.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Stiahnuté DSE:
DS ID
Názov DS
Revízia
Stav
Posledná aktualizácia (GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Registrovaný
2020-11-08
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Registrovaný
2020-11-08
Overte vykonanie diagnostických podpisov
V nasledujúcom príkaze sa stĺpec „Stav“ príkazu show call home diagnostic-signature zmení na „beží“, zatiaľ čo miestna brána vykoná akciu definovanú v podpise. Výstup štatist ík show call home diagnostického podpis u je najlepším spôsobom, ako overiť, či diagnostický podpis zistí udalosť, ktorá vás zaujíma, a vykoná akciu. Stĺpec „Spúšťane/Max/Deinstall“ označuje, koľkokrát daný podpis spustil udalosť, maximálny počet definovaných na detekciu udalosti a či sa podpis deinštaluje po zistení maximálneho počtu spustených udalostí.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
           ds_email: carunach@cisco.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Stiahnuté DSE:
|
DS ID |
Názov DS |
Revízia |
Stav |
Posledná aktualizácia (GMT+ 00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Registrovaný |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Beh |
2020-11-08 00:12:53 |
zobraziť štatistiku diagnostického podpisu telefonátu
|
DS ID |
Názov DS |
Spúšťané/Max /Deinštalácia |
Priemerná doba prevádzky (sekundy) |
Maximálny čas prevádzky (sekundy) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
Oznámenný e-mail, ktorý sa odošle počas vykonávania diagnostického podpisu, obsahuje kľúčové informácie, ako je typ problému, podrobnosti o zariadení, verzia softvéru, spustená konfigurácia a zobrazenie príkazových výstupov, ktoré sú relevantné pre riešenie daného problému.
Odinštalovať diagnostické podpisy
Používanie Diagnostické podpisy na účely riešenia problémov sú zvyčajne definované tak, aby sa odinštalovali po zistení niektorých výskytov problému. Ak chcete odinštalovať podpis manuálne, načítajte ID DS z výstupu príkazu show call-home diagnostic-signature a spustite nasledujú ci príkaz:
call-home diagnostic-signature deinstall <DS ID>
Príklad:
call-home diagnostic-signature deinstall 64224
Nové podpisy sa pravidelne pridávajú do nástroja Diagnostics Signatures Lookup Tool na základe problémov, ktoré sa bežne vyskytujú pri nasadeniach. TAC momentálne ne podporuje žiadosti o vytvorenie nových vlastných podpisov.
Pre lepšiu správu Cisco IOS XE Gateways odporúčame zaregistrovať a spravovať brány prostredníctvom Control Hub. Je to voliteľná konfigurácia. Keď sa zaregistrujete, môžete použiť možnosť overenia konfigurácie v Control Hub na overenie konfigur ácie lokálnej brány a identifikáciu problémov s konfiguráciou. V súčasnosti túto funkciu podporujú iba kmene založené na registrácii.
Ďalšie informácie o správe brány, overovaní lokálnej brány a možnosti prežitia lokality nájdete v nasledujúcich článkoch:
Táto časť popisuje, ako nakonfigurovať Cisco Unified Border Element (CUBE) ako lokálnu bránu na Webex Calling používanie vzájomného kmeňa SIP založeného na certifikátoch (MTL). Prvá časť tohto dokumentu ilustruje, ako nakonfigurovať jednoduchú bránu PSTN. V takom prípade sú všetky hovory z PSTN smerované na PSTN a všetky hov Webex Calling ory z nich smer Webex Calling ujú do PSTN. Nasledujúci obrázok zvýrazňuje toto riešenie a konfiguráciu smer ovania hovorov na vysokej úrovni, ktorá sa bude sledovať.
V tomto dizajne sa používajú nasledujúce hlavné konfigurácie:
-
nájomníci hlasovej triedy: Používa sa na vytváranie konfigurácií špecifických pre kmeň.
-
uri hlasovej triedy: Používa sa na klasifikáciu správ SIP na výber prichádzajúceho dial-peer.
-
prichádzajúci dial-peer: Posky tuje liečbu prichádzajúcich SIP správ a určuje odchádzajúcu cestu pomocou dial-peer skupiny.
-
skupina dial-peer: Defin uje odchádzajúce dial-peer používané na ďalšie smerovanie hovorov.
-
odchádzajúci dial-peer: Posky tuje liečbu odchádzajúcich správ SIP a smeruje ich k požad ovanému cieľu.
Pre optimalizáciu Webex Calling médií pomocou ISDN obvodov Interactive Connectivity Establishment (ICE) a TDM (Time Division Multiplexing) je potrebné použiť proces smerovania hovorov s dvoma nohami.
Zatiaľ čo IP a SIP sa stali predvolenými protokolmi pre kmene PSTN, obvody TDM (Time Division Multiplexing) ISDN zostávajú bežné a sú plne podporované. Webex Calling Ak chcete povoliť optimalizáciu médií pre tieto toky hovorov TDM-IP, musíte použiť Interactive Connectivity Establishment (ICE), ktorý umožňuje koncovým bodom rokovať o priamych mediálnych cestách.
Dosiahnutie tejto optimalizácie si vyžaduje proces smerovania hovorov s dvoma nohami. Tento prístup upravuje štandardnú konfigur áciu smerovania zavedením súboru interných ciel-peer medzi Webex Calling kmeňmi a PSTN, ako je znázornené na obrázku nižšie.
Pri pripojení lokálneho rieš Cisco Unified Communications Manager enia môžete použiť jednoduchú Webex Calling konfiguráciu brány PSTN ako základnú líniu pre vytvorenie riešenia znázorneného na nasledujúcom diagrame. V tomto prípade poskytuje Unified Communications Manager centralizované smerovanie a spracovanie všetkých PSTN a hovorov. Webex Calling
V tomto dokumente sa používajú názvy hostiteľov, adresy IP a rozhrania znázornené na nasledujúcom obrázku. Poskytujú sa možnosti pre verejné alebo súkromné (za NAT) adresovanie. Záznamy SRV DNS sú voliteľné, pokiaľ nie je vyrovnávanie zaťaženia vo viacerých inštanciách CUBE .
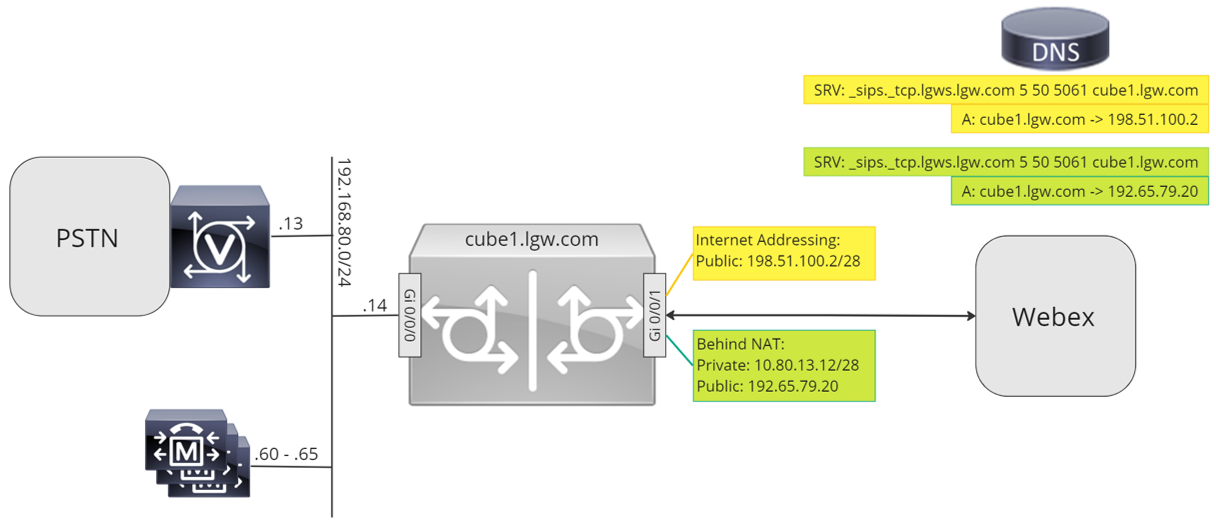
Použite návod na konfiguráciu vo zvyšku tohto dokumentu na dokončenie konfigurácie lokálnej brány nasledovne:
-
Krok 1: Nakonfigurujte základné pripojenie smerovača a zabezpečenie
-
Krok 2: Konfigurácia Webex Calling kmeňa
V závislosti od požadovanej architektúry postupujte takto:
-
Krok 3: Nakonfigurujte lokálnu bránu pomocou kmeňa SIP PSTN
-
Krok 4: Nakonfigurujte lokálnu bránu s existujúcim Unified CM prostredím
Alebo:
-
Krok 3: Nakonfigurujte lokálnu bránu pomocou kmeňa TDM PSTN
Základná konfigurácia
Prvým krokom pri príprave smerovača Cisco ako lokálnej brány Webex Calling je vytvorenie základnej konfigurácie, ktorá zabezpečí vašu platformu a vytvorí pripojenie.
-
Všetky nasadenia lokálnej brány založené na certifikátoch vyžadujú verziu Cisco IOS XE 17.9.1a alebo novšie. Cisco IOSOdporúča sa XE 17.12.2 alebo novší. Odporúčané verzie nájdete na stránke Cisco Software Research. Vyhľadajte platformu a vyberte jedno z nav rhovaných vydan í.
-
Smerovače série ISR4000 musia byť nakonfigurované s licenciami technológie Unified Communications a Security.
-
Smerovače série Catalyst Edge 8000 vybavené hlasovými kartami alebo DSP vyžadujú licenciu DNA Ad vantage. Smerovače bez hlasových kariet alebo DSP vyžadujú minimálne licencie DNA Essentials.
-
V prípade vysokokapacitných požiadaviek môžete tiež vyžadovať licenciu High Security (HSEC) a dodatočné oprávnenie na priepustnosť.
Ďalšie podrobnosti nájdete v Autorizačných kó doch.
-
-
Vytvorte základnú konfiguráciu pre svoju platformu, ktorá bude zodpovedať vašim obchodným pravidlám. Najm ä nakonfigurujte a overte nasledujúce:
-
NTP
-
ACL
-
Autentifikácia používateľa a vzdialený prístup
-
DNS
-
IP smerovanie
-
IP adresy
-
-
Sieť smerujú Webex Calling ca sa musí používať adresu IPv4. Plne kvalifikované názvy domén lokálnej brány (FQDN) alebo adresy servisného záznamu (SRV) nakonfigurované v ovládacom centre sa musia vy riešiť na verejnú adresu IPv4 na internete.
-
Všetky SIP a mediálne porty na rozhraní Local Gateway smerom k Webexu musia byť prístupné z internetu, buď priamo alebo prostredníctvom statického NAT. Uistite sa, že ste zodpovedajúcim spôsobom aktualiz ovali firewall.
-
Ak chcete nainštalovať podpísaný certifikát do lokálnej brány, postupujte podľa podrobných krokov konfigurácie uvedených nižšie:
-
Verejný Certificate Authority (CA), ako je podrobne uvedené v časti Aké autority pre koreňové certifikáty sú podporované pre hov Cisco Webex ory na audio a video platformy? musí podpísať certifikát zariadenia.
-
Podpor ované sú certifikáty obsahujúce iba servera Authentication Extended Key Usage (EKU). Webex Callingneoveruje ani nevyžaduje prítomnosť EKU overovania klienta počas vytvorenia podania ruky TLS .
Niektorí kontroléri hraníc relácií tretích strán (SBC) môžu presadzovať prísne ove renie EKU a môžu odmietnuť certifikáty, ktoré neobsahujú EKU overovania klienta. V takýchto prípadoch sa uistite, že SBC je nakonfigurovaný tak, aby prijímal certifikáty iba s EKU autentifikácie servera alebo zakázal prísne overenie EKU (ak je podporované).
-
Predmet certifikátu Common Name (CN) alebo jeden z alternatívnych názvov subjektu (SAN) musí byť rovnaký ako FQDN nakonfigurovaný v ovládacom centre.
Pri nákupe certifikátu s bežným názvom (CN) alebo alternatívnym názvom predmetu (SAN) sa uistite, že certifikát používa iba malé písmená. V konfigurácii Control Hub sa všetky položky FQDN automaticky konvertujú na malé písmená a akýkoľvek nesúlad v kryte písmen medzi FQDN a certifikátom zabráni úspešnej registrácii kmeňa.
Napríklad:
-
Ak má nakonfigurovaný kmeň v riadiacom centre vašej organizácie cube1.lgw.com:5061 ako FQDN lokálnej brány, potom CN alebo SAN v certifikáte smerovača musí obsahovať cube1.lgw.com.
-
Ak má nakonfigurovaný kmeň v riadiacom centre vašej organizácie lgws.lgw.com ako SRV adresu lokálnej brány dostupnej z kmeňa, potom CN alebo SAN v certifikáte smerovača musí obsahovať lgws.lgw.com. Záznamy, na ktoré sa adresa SRV rieši (CNAME, záznam alebo adresa IP), sú v SAN voliteľné.
-
Či už používate FQDN alebo SRV pre kmeň, kontaktná adresa všetkých nových dialógových okien SIP z lokálnej brány musí používať názov nakonfigurovaný v ovládacom centre.
-
-
-
Nahrajte balík Cisco root CA do lokálnej brány. Tento balík obsahuje koreňový certifikát CA používaný na overenie platformy Webex.
Konfigurácia
| 1 |
Uistite sa, že akýmkoľvek rozhraniam vrstvy 3 priradíte platné a smerovateľné adresy IP, napríklad:
|
| 2 |
Chráňte poverenia STUN na smerovači pomocou symetrického šifrovania. Nakonfigurujte primárny šifrovací kľúč a typ šifrovania nasledovne: |
| 3 |
Vytvorte dôveryhodný bod šifrovania s certifikátom pre vašu doménu podpísaným podporovan Certificate Authority ým (CA). |
| 4 |
Na overenie vášho hostiteľského certifikátu poskytnite certifikát prechodného podpisujúceho certifikát. Zadajte nasledujúci príkaz exec alebo konfiguračný príkaz:
|
| 5 |
Importujte podpísaný hostiteľský certifikát pomocou nasledujúceho príkazu exec alebo konfigurácie :
|
| 6 |
Povoliť exkluzivitu TLS1.2 a zadať predvolený dôveryhodný bod, ktorý sa použije pre hlasové aplikácie pomocou nasledujúcich konfiguračných príkazov:
|
| 7 |
Nainštalujte balík Cisco root CA, ktorý obsahuje certifikát IDtrust Commercial Root CA 1, ktorý používa. Webex Calling Použite príkaz crypto pki trustpool import clean url na prevzatie koreňového balíka CA zo zadanej adresy URL a na vymazanie aktuálneho trustpool CA trustpool a potom nainštalujte nový balík certifikátov: Ak potrebujete na prístup na internet pomocou protokolu HTTPS použiť proxy, pred importom balíka CA pridajte nasledujúcu konfiguráciu: ip http klientsky proxy server yourproxy.com proxy port 80 |
| 1 |
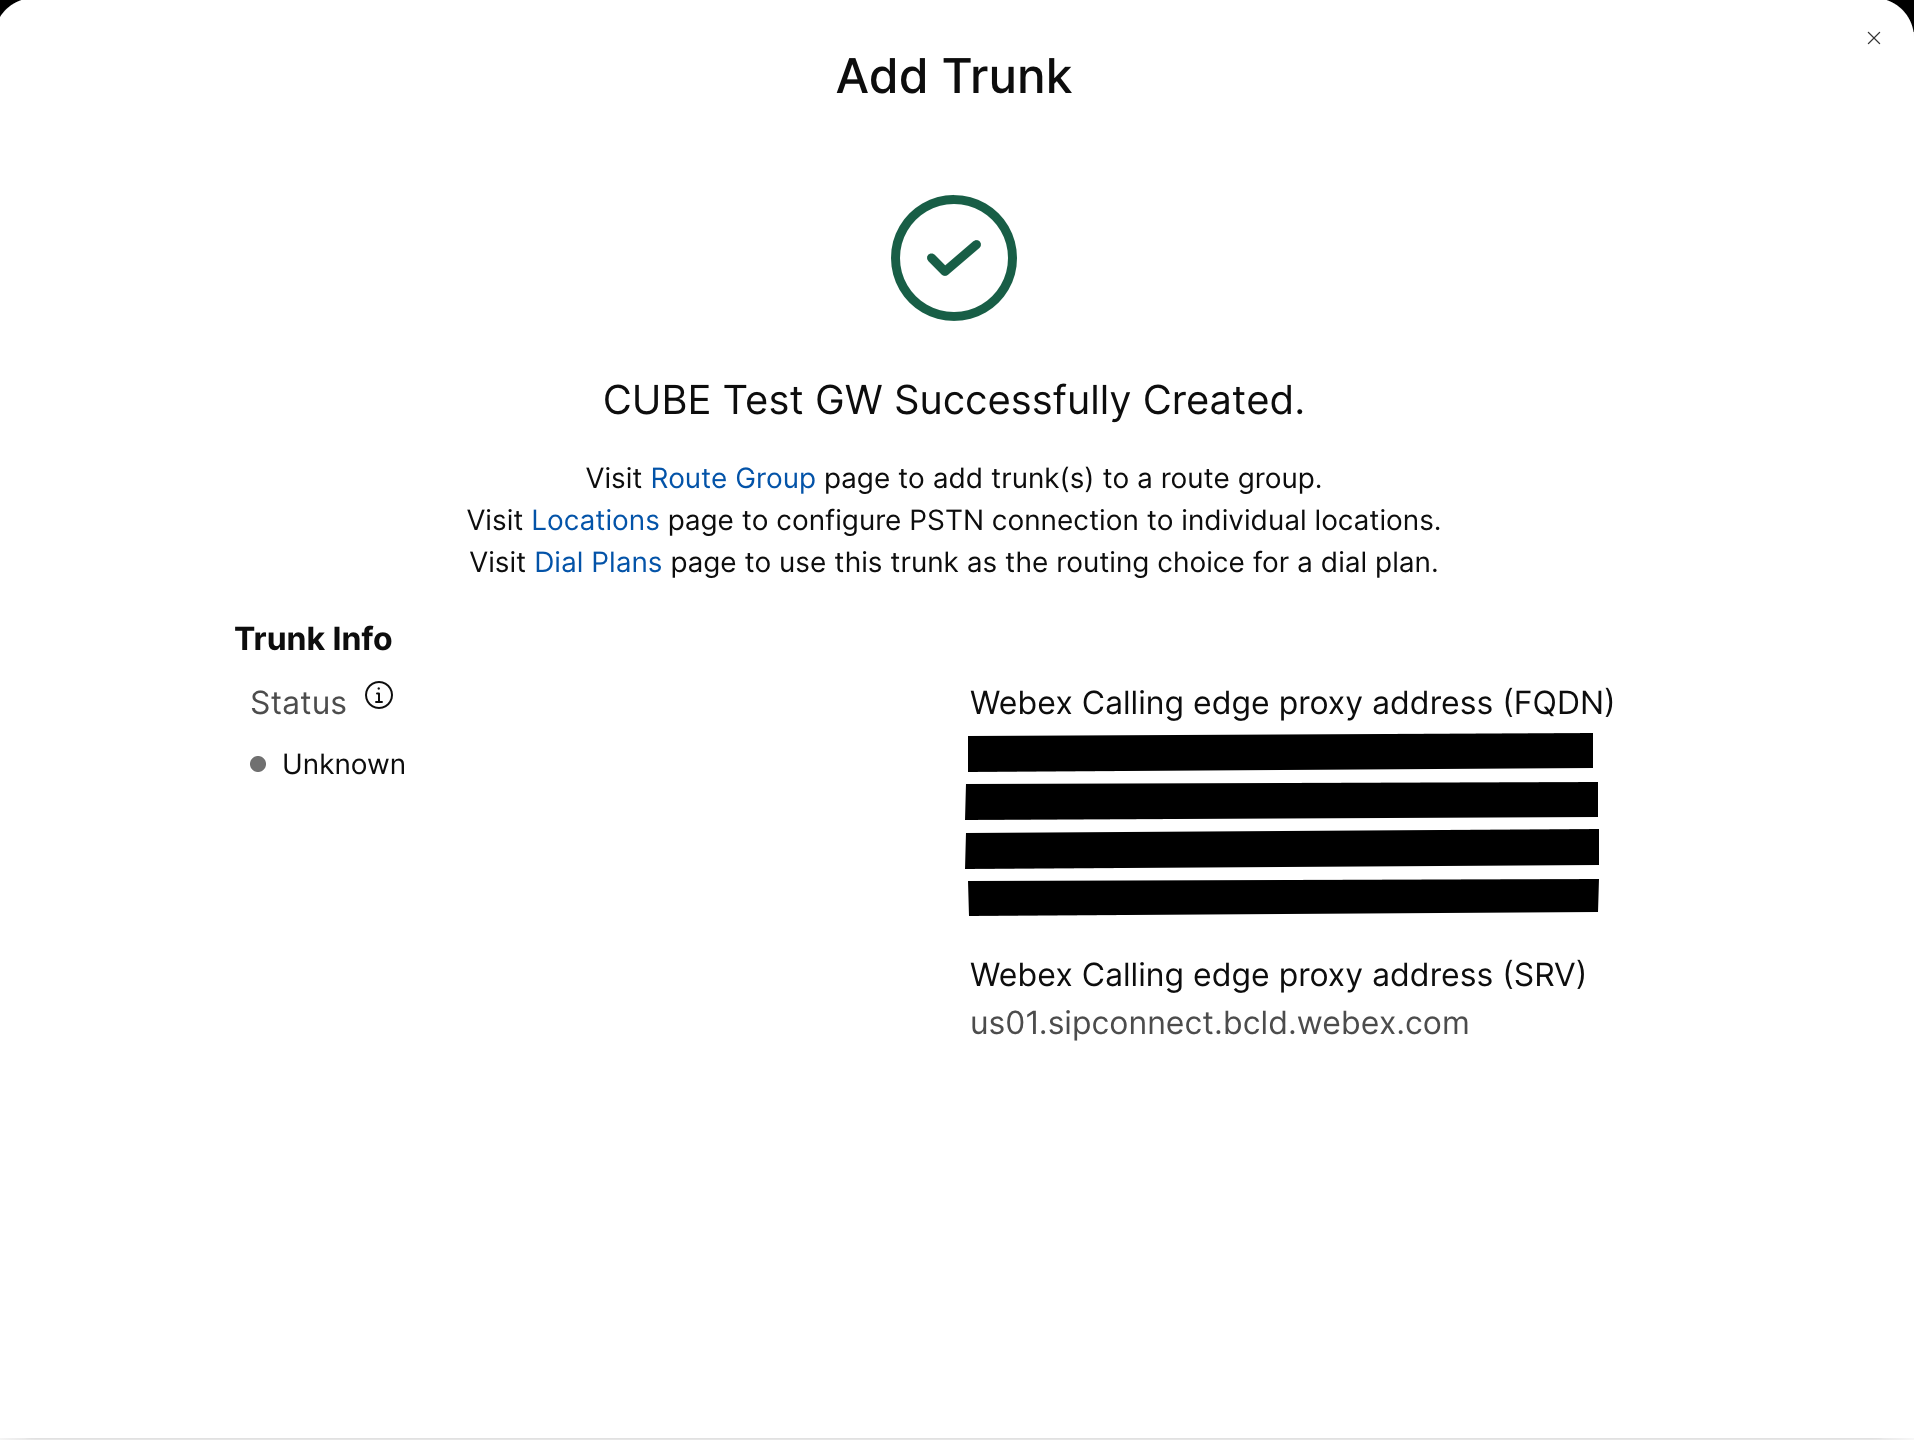
Vytvorte kmeň PSTN založený na certifikáte CUBE pre existujúce umiestnenie v Control Hub. Ďalšie informácie nájdete v téme Konfigurácia kmeňov, skupín trás a plánov vytáčania Webex Calling. Zaznamenajte si informácie o kufri pri vytváraní kmeňa. Tieto podrobnosti, ako je zvýraznené na nasledujúcom obrázku, sa používajú v konfiguračných krokoch v tejto príručke.
|
| 2 |
Ak chcete nakonfigurovať CUBE ako Webex Calling lokálnu bránu, zadajte nasledujúce príkazy: Tu je vysvetlenie polí pre konfiguráciu:
Povol Cisco Unified Border Element í funkcie (CUBE) na platforme. povolenie pripojenia sip na sipPovoľte funkčnosť používateľského agenta CUBE basic SIP back to back. Ďalšie informácie nájdete v téme Povoli ť pripojenia. V predvolenom nastavení je povolený prenos faxu T.38. Ďalšie informácie nájdete v téme faxový protokol t38 (hlasová služba). Umožňuje STUN (Session Traversal of UDP cez NAT) na celom svete. Tieto globálne omrázne príkazy sú potrebné iba pri nasadení lokálnej brány za NAT.
Ďalšie informácie nájdete v téme ID agenta omráčenia toku údajov a zdieľaného tajomstva omračovania toku údajov. asymetrické užitočné zaťaženie plnéKonfiguruje podporu asymetrickej užitočnej záťaže SIP pre užitočné zaťaženie DTMF aj dynamického kodeku . Ďalšie informácie o tomto príkaze nájdete v téme asymetrické užitočné zaťaženie . nútená skorá ponukaNúti miest nu bránu odosielať informácie SDP v počiatočnej správe INVITE namiesto čakania na potvrdenie od susedného partnera. Ďalšie informácie o tomto príkaze nájdete v časti Predčasná ponuka. prichádzajúce sip-profilyUmožňuje CUBE používať profily SIP na úpravu správ počas ich prijímania. Profily sa aplikujú prostredníctvom dial-peer alebo nájomníkov. |
| 3 |
Nakonfigur ujte kodek hlasovej triedy 100 umožňujúci kode ky G.711 iba pre všetky kmene. Tento jednoduchý prístup je vhodný pre väčšinu nasadení. V prípade potreby pridajte do zoznamu ďalšie typy kodekov podporované pôvodnými aj koncovými systémami. Komplexnejšie riešenia zahŕňajúce transkódovanie pomocou modulov DSP sú podporované, ale nie sú zahrnuté v tejto príručke. Tu je vysvetlenie polí pre konfiguráciu: kodek hlasovej triedy 100Používa sa na povolenie iba preferovaných kodekov pre kmeňové hovory SIP. Ďalšie informácie nájdete v téme Kodek triedy hlas u. |
| 4 |
Nakonfigur ujte hlasovú triedu Stun-Usage 100 na povolenie ICE na kufri. Webex Calling (Tento krok sa nevzťahuje na Webex pre vládu) Tu je vysvetlenie polí pre konfiguráciu: omráčenie použitia ice litePoužíva sa na povolenie ICE-Lite pre všetkých Webex Calling čelných telefónnych rovesníkov, aby umožnila optimalizáciu médií, kedykoľvek je to možné . Ďalšie informácie nájdete v téme Použitie ohromujúcej triedy hlasu a používanie omráčenia ice lite. Príkaz hromadného použitia firewall-traversal flowdata je potrebný iba pri nasadení lokálnej brány za NAT. Optimalizácia médií je dohodnutá všade, kde je to možné. Ak hovor vyžaduje cloudové mediálne služby, napríklad nahrávanie, médium sa nedá optimalizovať. |
| 5 |
Nakonfigurujte politiku šifrovania médií pre prevádzku Webex. (Tento krok sa ne vzťahuje na Webex pre vládu) Tu je vysvetlenie polí pre konfiguráciu: hlasová trieda srtp-crypto 100Určuje SHA1_80 ako jediný súbor šifrov SRTP, ktorý CUBE ponúka v SDP v správe ponuky a odpovedí. Webex Callingiba podpory SHA1_80. Ďalšie informácie nájdete v téme hlasová trieda srtp-crypto. |
| 6 |
Nakonfigurujte šifre GCM kompatibilné s FIPS (Tento krok je použiteľný iba pre Webex for Government). Tu je vysvetlenie polí pre konfiguráciu: hlasová trieda srtp-crypto 100Určuje GCM ako šifrovací balík, ktorý CUBE ponúka. Je povinné nakonfigurovať šifre GCM pre lokálnu bránu pre Webex pre vládu. |
| 7 |
Nakonfigurujte vzor tak, aby jednoznačne identifikoval hovory do kmeňa lokálnej brány na základe cieľového FQDN alebo SRV: Tu je vysvetlenie polí pre konfiguráciu: Voice class uri 100 sipDefinuje vzor, ktorý zodpovedá prichádzajúcej pozvánke SIP s pri chádzajúcim kmeňovým dial-peer. Pri zadávaní tohto vzoru použite kmeň FQDN alebo SRV nakonfigurovaný v ovládacom rozbočovači pre kmeň. Počas konfigurácie kmeňov založených na certifikátoch na strane nájomcu používajte na lok Webex Calling álnej bráne iba adresu Webex Calling Edge založenú na SRV. FQDNS už nie sú podporované. |
| 8 |
Nakonfigurujte profily manipulácie so správami SIP. Ak je brána nakonfigurovaná s verejnou adresou IP, nakonfigurujte profil nasledovne alebo prejdite na ďalší krok, ak použív ate NAT. V tomto príklade je cube1.lgw.com FQDN nakonfigurovaný pre lokálnu bránu: Tu je vysvetlenie polí pre konfiguráciu: Pravidlá 10 a 20Ak chcete Webex umožniť autentifikáciu správ z lokálnej brány, hlavička „Kontakt“ v správách o požiadavkách SIP a odpovediach musí obsahovať hodnotu poskytnutú pre kmeň v Control Hub. Bude to buď FQDN jedného hostiteľa, alebo názov SRV používaný pre zhluk zariadení. |
| 9 |
Ak je vaša brána nakonfigurovaná so súkromnou adresou IP za statickým NAT, nakonfigurujte prichádzajúce a odchádzajúce SIP profily nasledovne. V tomto príklade je cube1.lgw.com FQDN nakonfigurovaný pre lokálnu bránu, „10.80.13.12“ je adresa IP rozhrania, ktorou smeruje a „192.65.79.20“ je verejná adresa IP NAT. Webex Calling
SIP profily pre odchádzajúce správy Webex
Calling
Tu je vysvetlenie polí pre konfiguráciu: Pravidlá 10 a 20Ak chcete Webex umožniť autentifikáciu správ z lokálnej brány, hlavička „Kontakt“ v správach o požiadavkách a odpovediach SIP musí obsahovať hodnotu poskytnutú pre kmeň v Control Hub. Bude to buď FQDN jedného hostiteľa, alebo názov SRV používaný pre zhluk zariadení. Pravidlá 30 až 81Konvertujte odkazy na súkrom nú adresu na externú verejnú adresu webu, čo Webex umožňuje správne interpretovať a smerovať nasledujúce správy. SIP profil pre prichádzajúce správy od Webex CallingTu je vysvetlenie polí pre konfiguráciu: Pravidlá 10 až 80Konvertujte odkazy na verejnú adresu na nakonfigurovanú súkromnú adresu, čo umožňuje CUBE spracovať správy z Webexu. Ďalšie informácie nájdete v téme sip-profily hlasovej triedy. Poskytovateľ PSTN zo Spojených štátov alebo Kanady môže ponúknuť overenie ID volajúceho pre nevyžiadané a podvodné hovory s dodatočnou konfiguráciou uvedenou v indikácii Spam alebo podvodný hov or v článku. Webex Calling |
| 10 |
Nakonfigurujte funkciu SIP Options keepalive s profilom úpravy hlavičky. Tu je vysvetlenie polí pre konfiguráciu: hlasová trieda sip- options-keepalive 100Nakonfiguruje profil keepalive a vstúpi do režimu konfigurácie hlasovej triedy. Môžete nakonfigurovať čas (v sekundách), keď je pripojenie srdcového tepu k koncovému bodu v stave NAHOR alebo nadol, odošle Ping možností SIP mimo dialógového okna na dial-cieľ. Tento profil keepalive sa spúšťa z dial-peer nakonfigurovaného smerom k Webexu. Na zabezpečenie toho, aby hlavičky kontaktov obsahovali plne kvalifikovaný názov domény SBC, používa sa profil SIP 115. Pravidlá 30, 40 a 50 sa vyžadujú iba vtedy, keď je SBC nakonfigurovaný za statickým NAT. V tomto príklade je cube1.lgw.com FQDN vybraný pre lokálnu bránu a ak sa používa statická NAT, „10.80.13.12“ je IP adresa rozhrania SBC smerom a „192.65.79.20“ je verejná adresa IP NAT. Webex Calling |
| 11 |
Konfigurácia Webex Calling kmeňa: |
| 12 |
(Voliteľné) Ak chcete konfigurovať sieťové zariadenia, ako je napríklad CUBE, a presmerovať hlavičky protokolu iniciácie relácie (SIP), ktoré zariadenie nespracováva, použite tieto príkazy. Tieto príkazy umožňujú zariadeniu prechádzať cez nepodporované hlavičky SIP vrátane hlaviek geografickej polohy a PIDF-LO (Formát údajov o prítomnosti - objekt umiestnenia) na lokálnej bráne. Táto funkcia podporuje služby Nomadic E-911 tým, že zabezpečuje správne uchovanie a odosielanie kritických informácií o polohe. |
Po vytvorení kmeňa smerom Webex Calling vyššie použite nasledujúcu konfiguráciu na vytvorenie nešifrovaného kmeňa smerom k poskytovateľovi PSTN založenému na SIP:
Ak váš poskytovateľ služieb ponúka zabezpečený kmeň PSTN, môžete postupovať podľa podobnej konfigurácie, ako je uvedené vyššie pre kmeň. Webex Calling CUBE podporuje bezpečné smerovanie hovorov.
Ak používate kmeň TDM/ISDN PSTN, prejdite na ďalšiu časť Konfigurácia lokálnej brány s kmeňom TDM PSTN.
| 1 |
Nakonfigurujte nasledujúci uri hlasovej triedy na identifikáciu prichádzajúcich hovorov z kmeňa PSTN : Tu je vysvetlenie polí pre konfiguráciu: Voice class uri 200 sipDefinuje vzor, ktorý zodpovedá prichádzajúcej pozvánke SIP s pri chádzajúcim kmeňovým dial-peer. Pri zadávaní tohto vzoru použite IP adresu vašej brány IP PSTN. Ďalšie informácie nájdete v časti URI hlasovej triedy. |
| 2 |
Nakonfigurujte nasledujúci IP PSTN dial-peer: Tu je vysvetlenie polí pre konfiguráciu: Defin uje VoIP dial-peer so značkou 200 a poskytuje zmysluplný popis pre jednoduchú správu a riešenie problémov. Ďalšie informácie nájdete v téme dial-peer voice . cieľový vzor BAD.BADPri smerovaní odchádzajúcich hovorov pomocou prichádzajúcej dial-peer skupiny je potrebný fiktívny cieľový vzor. V tomto prípade sa môže použiť akýkoľvek platný cieľový vzor. Ďalšie informácie nájdete v téme Cieľový vzor (rozhranie). protokol relácie sipv2Určuje, že tento dial-peer zvládne nohy volania SIP. Ďalšie informácie nájdete v časti Protokol relácie ( peer dial peer). cieľ relácie ipv4:192.168.80.13Určuje cieľovú adresu pre hovory odoslané poskytovateľovi PSTN. Môže to byť buď adresa IP alebo názov hostiteľa DNS. Ďalšie informácie nájdete v téme Cieľ relácie (VoIP dial peer). prichádzajúce uri cez 200Určuje triedu hlasu, ktorá sa používa na zosú ladenie prichádzajúcich hovorov s týmto dial-peer pomocou URI hlavičky INVITE VIA. Ďalšie informácie nájdete v téme Pri chádzajúca adresa URL.
hlasová trieda sip asserted-id pai
(Voliteľné) Zapne spracovanie hlavičky P-Asserted-Identity a riadi spôsob použitia pre kmeň PSTN. Ak sa použije tento príkaz, pre odchádzajúce hlavičky F rom a P-Asserted-Identity sa použije identita volajúcej strany poskytnutá z prichádzajúceho dial-peer. Ak sa tento príkaz nepoužije, identita volajúcej strany poskytnutá z prichádzajúceho dial-peer sa použije pre hlavičky From a Remote-Party-ID. Ďalšie informácie nájdete v téme hlasová trieda sip asserted-id.
ovládanie viazania zdrojového rozhrania Gig
abiteThernet0/0/0
Konfigur uje zdrojové rozhranie a priradenú adresu IP pre správy odosielané na PSTN. Ďalšie informácie nájdete v téme väz ba. viazané zdrojové rozhranie médií Gig abiteThernet0/0/0Konfiguruje zdro jové rozhranie a priradenú IP adresu pre médiá odoslané do PSTN. Ďalšie informácie nájdete v téme väz ba. kodek hlasovej triedy 100Nakonfiguruje dial-peer tak, aby používal spoločný zoznam filtrov kodekov 100. Ďalšie informácie nájdete v téme Kodek triedy hlas u. DTMF-relé RTP-NTEDefinuje RTP-NTE (RFC2833) ako schopnosť DTMF očakávanú na volaní. Ďalšie informácie nájdete v téme DTMF Relay (Voice over IP). no whatZakáže detekciu hlasovej aktivity. Ďalšie informácie nájdete v časti vad (dial peer). |
| 3 |
Ak konfigurujete lokálnu bránu tak, aby smerovala iba hovory medzi PSTN Webex Calling a protokolom PSTN, pridajte nasledujúcu konfiguráciu smerovania hovorov. Ak konfigurujete lokálnu bránu pomocou platformy Unified Communications Manager, prej dite na ďalšiu časť. |
Po vytvorení kmeňa smerom k nemu použite nasledujúcu konfiguráciu na vytvorenie TDM kmeňa pre vašu službu PSTN s smerovaním spätných hovorovWebex Calling, aby ste umožnili optimalizáciu médií na volaní Webex.
Ak nevyžadujete optimalizáciu médií IP, postupujte podľa pokynov konfigurácie pre kmeň SIP PSTN. Namiesto telefónu PSTN VoIP dial-peer použite hlasový port a POTS dial-peer (ako je znázornené v krokoch 2 a 3).
| 1 |
Konfigurácia loop-back dial-peer používa dial-peer skupiny a značky smerovania hovorov, aby sa zabezpečilo, že hovory prechádzajú správne medzi Webexom a PSTN bez vytvárania slučiek smerovania hovorov. Nakonfigurujte nasledujúce pravidlá prekladu, ktoré sa použijú na pridanie a odstránenie zna čiek smerovania hovorov: Tu je vysvetlenie polí pre konfiguráciu: pravidlo hlasového prekladuPoužíva regulárne výrazy definované v pravidlách na pridanie alebo odstránenie značiek smerovania hovorov. Nadmerne dekadické číslice („A“) sa používajú na zvýšenie jas nosti pri riešení problémov. V tejto konfigurácii sa značka pridaná translation-profile 100 používa na vedenie hovorov Webex Calling smerom k PSTN cez loopback dial-peer. Podobne sa značka pridaná translation-profile 200 používa na usmernenie hovorov z PSTN smerom k. Webex Calling Prekladové profily 11 a 12 odstránia tieto značky pred odoslaním hovorov do kmeňov Webex a PSTN. Tento príklad predpokladá, že volané čísla z Webex Calling sú prezentované vo formá te +E.164. Pravidlo 100 odstráni vedúci +, aby sa zachovalo platné volané číslo. Pravidlo 12 potom pridá národnú alebo medzinárodnú smerovaciu číslicu pri odstraňovaní značky. Použite číslice , ktoré vyhovujú miestnemu národnému plánu vytáčania ISDN. Ak sú Webex Calling uvedené čísla v národnom formáte, upravte pravidlá 100 a 12 tak, aby ste jednoducho pridali a odstránili smerovaciu značku . Ďalšie informácie nájdete v téme Profil hlasového prekladu a pravidlo hlas ového prekladu. |
| 2 |
Nakonfigurujte porty hlasového rozhrania TDM podľa požiadaviek typu kmeňa a použitého protokolu. Ďalšie informácie nájdete v téme Konfigurácia ISDN PRI. Napríklad základná konfigurácia rozhrania ISDN Primary Rate nainštalovaného v slote NIM 2 zariadenia môže zahŕňať nasledovné: |
| 3 |
Nakonfigurujte nasledujúci TDM PSTN dial-peer: Tu je vysvetlenie polí pre konfiguráciu: Defin uje VoIP dial-peer so značkou 200 a poskytuje zmysluplný popis pre jednoduchú správu a riešenie problémov. Ďalšie informácie nájdete v téme dial-peer voice. cieľový vzor BAD.BADPri smerovaní odchádzajúcich hovorov pomocou prichádzajúcej dial-peer skupiny je potrebný fiktívny cieľový vzor. V tomto prípade sa môže použiť akýkoľvek platný cieľový vzor. Ďalšie informácie nájdete v téme Cieľový vzor (rozhranie). prichádzajúci preklad-profil 200Priraď uje profil prekladu, ktorý pridá značku smerovania hovorov k prichádzajúcemu volanému číslu. priame vytáčanie smerom dovnútraUsmeruje hovor bez poskytnutia sekundárneho dial-tónu. Ďalšie informácie nájdete v téme Priame vytáčanie dovnútra. port 0/2/ 0:15Fyzický hlasový port spojený s týmto dial-peer. |
| 4 |
Ak chcete umožniť mediálnu optimalizáciu ciest IP pre lokálne brány s tokmi hovorov TDM-IP, môžete upraviť smerovanie hovorov zavedením súboru interných ciel-peer medzi kmeňmi PSTN a PSTN. Webex Calling Nakonfigurujte nasledujúce opätovné dial-peer. V takom prípade budú všetky prichádzajúce hovory smerované spočiatku na dial-peer 10 a odtiaľ na dial-peer 11 alebo 12 na základe použitej smerovacej značky. Po odstránení smerovacej značky budú hov ory smerované do odchádzajúceho kmeňa pomocou dial-peer skupín. Tu je vysvetlenie polí pre konfiguráciu: Definuje VoIP dial-peer a poskytuje zmysluplný popis pre jednoduchú správu a riešenie problémov. Ďalšie informácie nájdete v téme dial-peer voice. prichádzajúci preklad-profil 11Použije profil prekladu definovaný skôr na odstránenie značky smerovania hovorov pred prechodom do odchádzajúceho k meňa. cieľový vzor BAD.BADPri smerovaní odchádzajúcich hovorov pomocou prichádzajúcej dial-peer skupiny je potrebný fiktívny cieľový vzor. Ďalšie informácie nájdete v téme Cieľový vzor (rozhranie). protokol relácie sipv2Určuje, že tento dial-peer zvládne nohy volania SIP. Ďalšie informácie nájdete v časti Protokol relácie ( peer dial peer). cieľ relácie ipv4:192.168.80.14Určuje adresu rozhrania lokálneho smerovača ako cieľ hovoru na spätnú slučku. Ďalšie informácie nájdete v téme Cieľ relácie (VoIP dial peer). ovládanie viazania zdrojového rozhrania Gig abiteThernet0/0/0Konfiguruje zdrojové rozhranie a priradenú adresu IP pre správy odosielané cez spätnú slučku. Ďalšie informácie nájdete v téme väz ba. viazané zdrojové rozhranie médií Gig abiteThernet0/0/0Konfiguruje zdrojové rozhranie a priradenú IP adresu pre médiá odosielané cez spätnú slučku. Ďalšie informácie nájdete v téme väz ba. DTMF-relé RTP-NTEDefinuje RTP-NTE (RFC2833) ako schopnosť DTMF očakávanú na volaní. Ďalšie informácie nájdete v téme DTMF Relay (Voice over IP). g711alaw kodek Núti všetky volania PSTN používať G.711. Vyberte možnosť a-law alebo u-law, aby ste zodpovedali metóde vyrovnávania používanej vašou službou ISDN. no whatZakáže detekciu hlasovej aktivity. Ďalšie informácie nájdete v časti vad (dial peer). |
| 5 |
Pridajte nasledujúcu konfiguráciu smerovania hovorov: Týmto
sa ukončí konfigurácia lokálnej brány. Ak je to prvý
krát nakon
figurované funkcie CUBE, uložte konfiguráciu a znova načítajte platformu.
|
Webex CallingKonfigurácia PSTN v predchádzajúcich častiach môže byť upravená tak, aby zahŕňala ďalšie kmene do klastra Cisco Unified Communications Manager (UCM). V tomto prípade sú všetky hovory smerované cezUnified CM. Hovory z UCM na porte 5060 sú smerované do PSTN a hovory z portu 5065 smerujú do portu. Webex Calling Na zah rnutie tohto scenára volania je možné pridať nasledujúce prírastkové konfigurácie.
| 1 |
Nakonfigurujte nasledujúce URI triedy hlasu: |
| 2 |
Nakonfigurujte nasledujúce záznamy DNS na určenie smerovania SRV k hostiteľom Unified CM : IOS XE používa tieto záznamy na lokálne určenie cieľových hostiteľov a portov UCM. Pri tejto konfigurácii nie je potrebné konfigurovať záznamy vo vašom systéme DNS. Ak dávate prednosť použitiu DNS, tieto lokálne konfigurácie nie sú potrebné. Tu je vysvetlenie polí pre konfiguráciu: Nasledujúci príkaz vytvorí zá DNS SRV znam zdroja. Vytvorte záznam pre každého hostiteľa a kmeňa UCM: IP hostiteľ _sip. _udp.pstn tocucm.io srv 2 1 5060 ucmsub5.mydomain.com _popíjať. _udp.pstntocucm.io: N ázov záznamu zdroja SRV 2: Priorita záznamu zdrojov SRV 1: Záznamná hmotnosť zdroja SRV 5060: Čí slo portu, ktoré sa má použiť pre cieľového hostiteľa v tomto zázname zdroja ucmsub5.mydomain .com: Cieľový hostiteľ záznamu zdroja Ak chcete vyriešiť názvy cieľových hostiteľov záznamu zdrojov, vytvorte lokálne záznamy DNS A. Napríklad: IP hostiteľ ucmsub5.mydomain.com 192.168.80.65 IP host: Vytvorí záznam v lokálnej databáze IOS XE. ucmsub5.mydomain.com: Názov hostiteľa záznamu A. 192.168.80.65: IP adresa hostiteľa. Vytvorte záznamy zdrojov SRV a záznamy A tak, aby odrážali vaše prostredie UCM a preferovanú stratégiu distribúcie hovorov. |
| 3 |
Nakonfigurujte nasledujúce dial-peer: |
| 4 |
Pridajte smerovanie hovorov pomocou nasledujúcich konfigurácií: |
Diagnostické podpisy (DS) proaktívne detekujú bežne pozorované problémy v lokálnej bráne Cisco IOS založenej na XE a generuje e-mailovú sprá vu, syslog alebo oznámenie o udalosti. Systém DS môžete tiež nainštalovať na automatizáciu zberu diagnostických údajov a prenos zhromaždených údajov do puzdra, aby Cisco TAC sa urýchlil čas rozlíšenia.
Diagnostické podpisy (DS) sú súbory XML, ktoré obsahujú informácie o udalostiach spúšťania problému a akciách na informovanie, riešenie problémov a odstránenie problému. Na definovanie logiky detekcie problémov použite správy syslog, udalosti SNMP a pravidelné monitorovanie konkrét nych výstupov príkazov show. Typy akcií zahŕňajú:
-
Zhromažďovanie výstupov príkazov
-
Generovanie konsolidovaného súboru denníka
-
Nahranie súboru na sieťové umiestnenie poskytnuté používateľom, ako je HTTPS, SCP, FTP server
Inžinieri TAC vytvárajú súbory DS a digitálne ich podpisujú na ochranu integrity. Každý súbor DS má jedinečné číselné ID priradené systémom. Diagnostic Sig natures Lookup Tool (DSLT) je jediným zdrojom na nájdenie použiteľných podpisov na monitorovanie a riešenie rôznych problémov.
Skôr ako začnete:
-
Neupravujte súbor DS, ktorý stiahnete z DSL T. Súbory, ktoré upravujete, zlyhajú pri inštalácii z dôvodu chyby kontroly integrity.
-
Server Simple Mail Transfer Protocol (SMTP), ktorý potrebujete pre miestnu bránu na odosielanie e-mailových upozornení.
-
Ak chcete používať zabezpečený SMTP server na e-mailové upozornenia, skontrolujte, či je na lokalnej bráne spustený systém IOS XE 17.6.1 alebo novší.
Predpoklady
Lokálna brána so systémom IOS XE 17.6.1 alebo vyšším
-
Diagnostické podpisy sú predvolene povolené.
-
Nakonfigurujte zabezpečený e-mailový server, ktorý používate na odosielanie proaktívneho upozornenia, ak je na zariadení spustený systém IOS XE 17.6.1 alebo vyšší.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
Nakonfigurujte premen ds_emailnú prostredia pomocou e-mailovej adres y správcu, ktorý vám oznámi.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_email <email address>
end
Inštalácia diagnostických podpisov pre proaktívne monitorovanie
Monitorovanie vysokého využitia procesora
Tento DS sleduje 5-sekundové využitie procesora pomocou SNMP OID 1.3.6.1.4.1.9.2.1.56. Keď využitie dosiahne 75% alebo viac, vypne všetky ladenia a odinštaluje všetky diagnostické podpisy, ktoré nainštalujete do lokálnej brány. Na inštaláciu podpisu použite nasledujúce kroky.
-
Uistite sa, že ste povolili SNMP pomocou príkazu show sn mp. Ak SNMP nie je povolený, nakonfigurujte príkaz správcu servera snmp-server.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
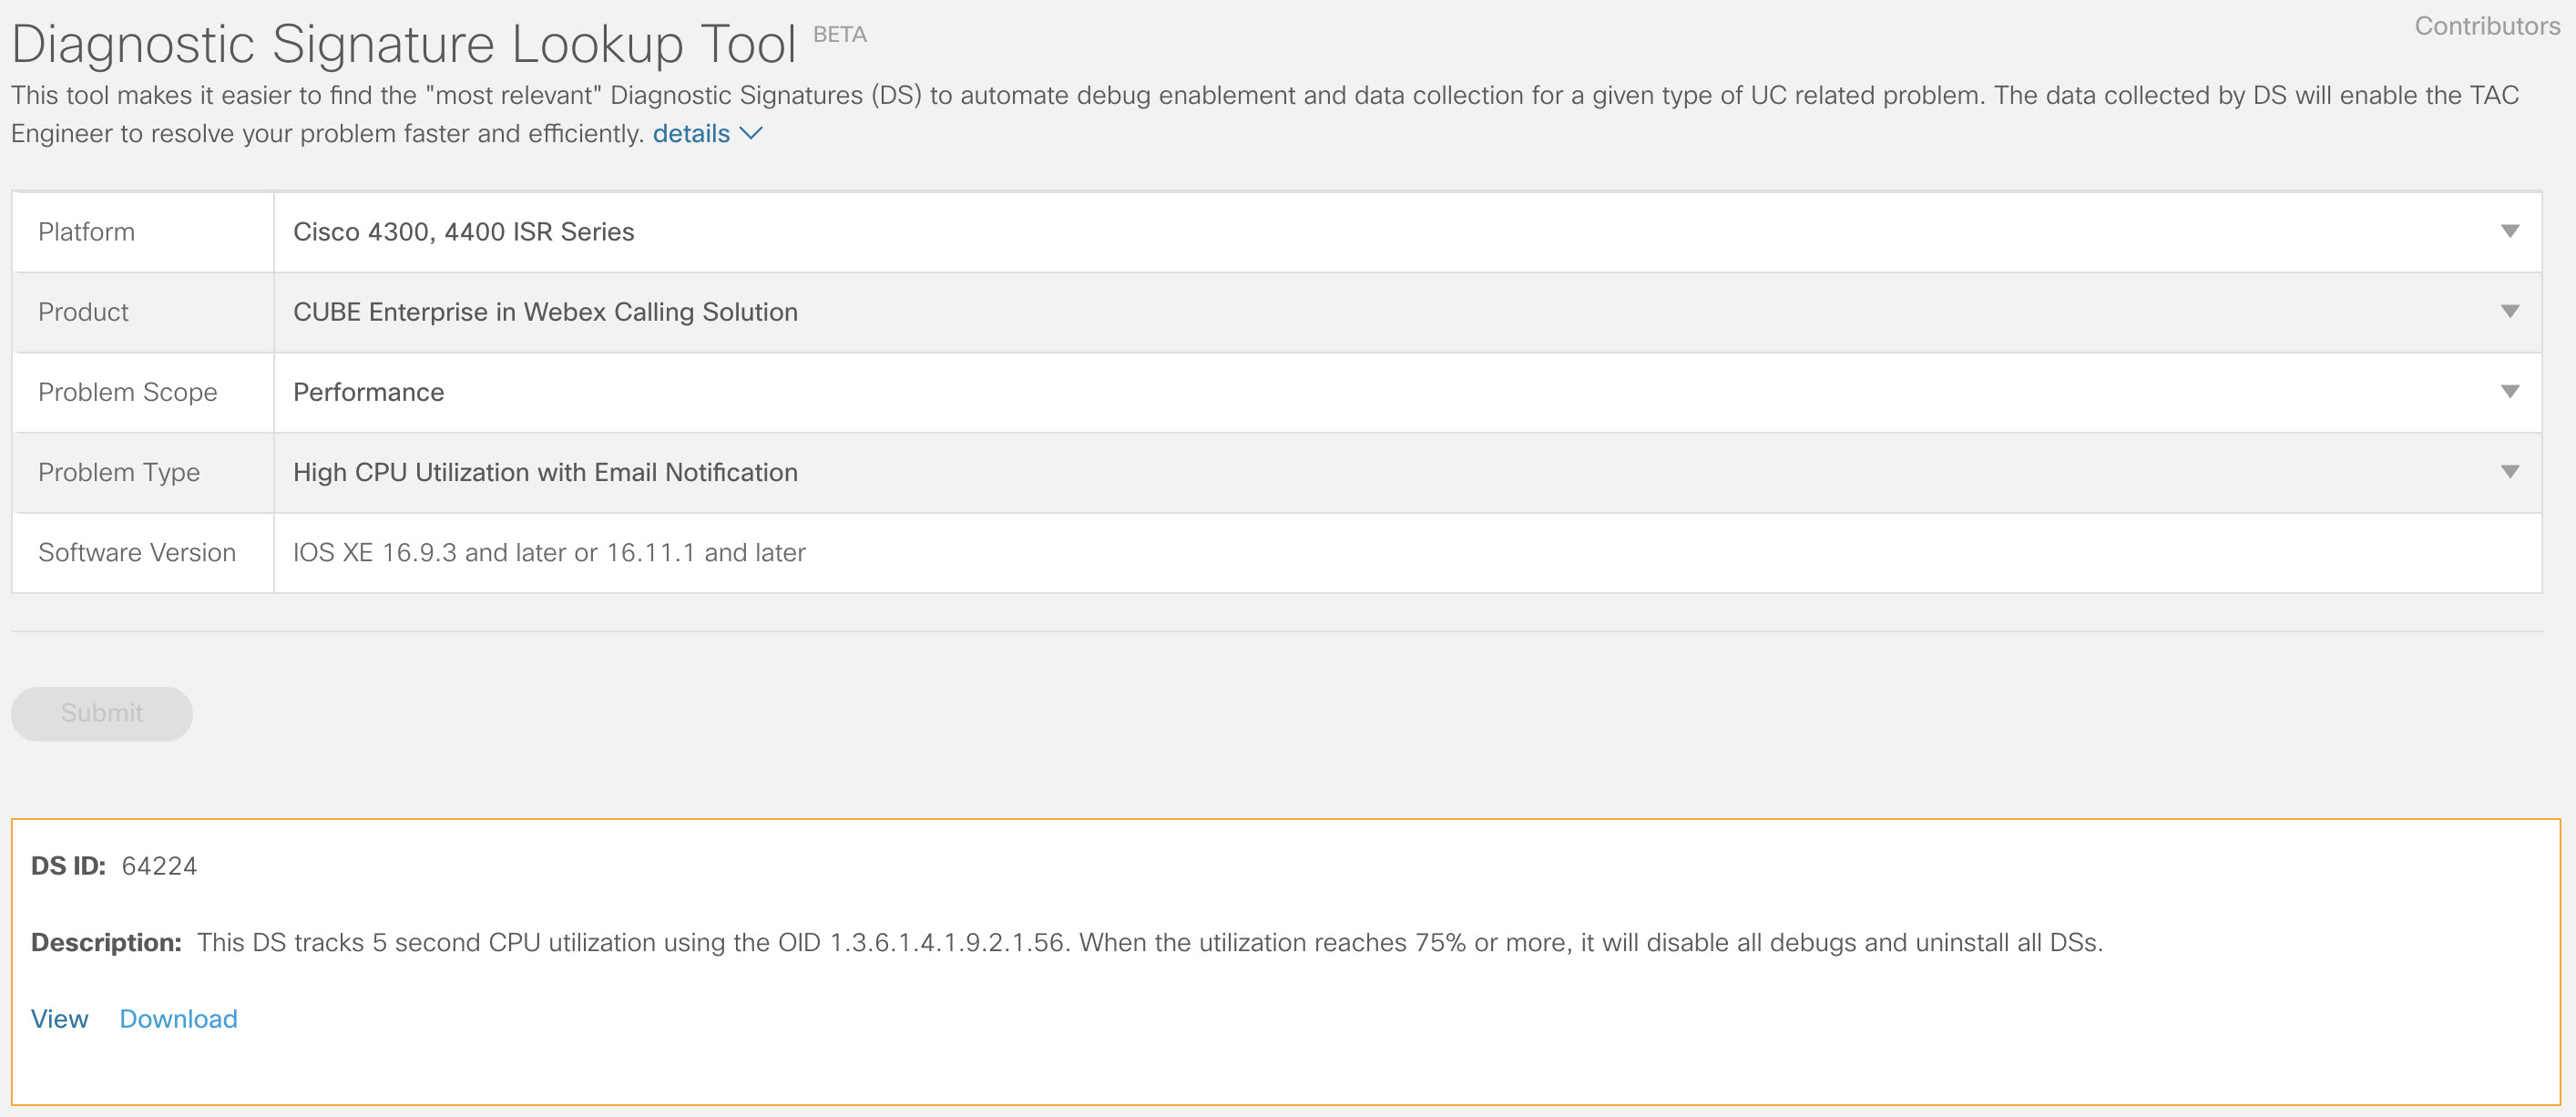
Stiahnite si aplikáciu DS 64224 pomocou nasledujúcich rozbaľovacích možností v nástroji na vyhľadávanie diagnostických podpisov:
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Názov poľa
Hodnota poľa
Platforma
Cisco 4300, séria 4400 ISR alebo softvér Catalyst 8000V Edge
Produkt
CUBE Enterprise v Webex Calling riešení
Rozsah problému
Výkon
Typ problému
Vysoké využitie procesora s e-mailovými upozorneniami
-
Skopírujte súbor DS XML do lokálnej brány Flash.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Nasledujúci príklad zobrazuje kopírovanie súboru zo servera FTP do lokálnej brány.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
Nainštalujte súbor DS XML do lokálnej brány.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
Ak chcete overiť, či je podpis úspešne nainštalovaný, použite príkaz show call-home diagnostic-signature. Stĺpec stavu musí mať hodnotu „registrovaná“.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: username@gmail.com
Stiahnite si DSE:
DS ID
Názov DS
Revízia
Stav
Posledná aktualizácia (GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Registrovaný
2020-11-07 22:05:33
Po spustení sa tento podpis odinštaluje všetky spustené jednotky DSS vrátane seba. Ak je to potrebné, preinštalujte systém DS 64224, aby ste mohli pokračovať v monitorovaní vysokého využitia procesora na lokálnej bráne.
Monitorovanie abnormálnych odpojení hovorov
Tento DS používa prieskum SNMP každých 10 minút na zistenie abnormálneho odpojenia hovorov s ch ybami SIP 403, 488 a 503. Ak je prírastok počtu chýb väčší alebo rov ný 5 z posledného prieskumu, generuje syslog a e-mailové upozornenie. Na inštaláciu podpis u použite nižšie uvedené kroky.
-
Skontrolujte, či je funkcia SNMP povolená pomocou príkazu show sn mp. Ak SNMP nie je povolený, nakonfigurujte príkaz správcu servera snmp-server.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Stiahnite si aplikáciu DS 65221 pomocou nasledujúcich možností v nástroji na vyhľadávanie diagnostických podpisov:
Názov poľa
Hodnota poľa
Platforma
Cisco 4300, séria 4400 ISR alebo softvér Catalyst 8000V Edge
Produkt
CUBE Enterprise v Webex Calling riešení
Rozsah problému
Výkon
Typ problému
Detekcia abnormálneho odpojenia hovorov SIP pomocou e-mailu a ozná menia Syslog.
-
Skopírujte súbor DS XML do lokálnej brány.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
Nainštalujte súbor DS XML do lokálnej brány.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Ak chcete overiť, či je podpis úspešne nainštalovaný, použite príkaz show call-home diagnostic-signature . Stĺpec stavu by mal mať hodnotu „registrovaná“.
Nainštalujte diagnostické podpisy na vyriešenie problému
Na rýchle vyriešenie problémov môžete použiť aj diagnostické podpisy (DS). Cisco TACinžinieri vytvor ili niekoľko podpisov, ktoré umožňujú potrebné ladenie, ktoré sú potrebné na riešenie dan ého problému, detekciu výskytu problému, zhromažďovanie správnej sady diagnostic kých údajov a automatický prenos údajov do prípadu. Cisco TAC To eliminuje potrebu manuálnej kontroly výskytu problému a výrazne uľah čuje riešenie prerušovaných a prechodných problémov.
Pomocou nástroja na vyhľadávanie diagnostických podpisov môžete nájsť príslušné podpisy a nainštalovať ich na vlastné vyriešenie daného problému alebo môžete nainštalovať podpis odporúčaný inžinierom TAC ako súčasť zapojenia podpory.
Tu je príklad, ako nájsť a nainštalovať DS na detekciu výskytu „% VOICE_IEC -3-GW: CCAPI: Internal Error (prah hovoru): IEC=1.1.181.1.29. 0" syslog a automatizovať zber diagnostických údajov pomocou nasledujúcich krokov:
-
Nakonfigurujte ďalšiu premennú prostredia DS ds_fsurl_prefixako c Cisco TAC estu súborového servera (cxd.cisco.com) na nahranie diagnostických údajov. Použ ívateľské meno v ceste k súboru je číslo prípadu a heslo je token nahrávania súboru, ktorý je možné načítať zo správcu prípadov podpor y, ako je znázornené v nasledujúcom texte. Token nahrávania súborov je možné podľa potreby vygenerovať v se kcii Prílohy v správcovi prípad ov podpory.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"
end
Príklad:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Skontrolujte, či je funkcia SNMP povolená pomocou príkazu show sn mp. Ak SNMP nie je povolený, nakonfigurujte príkaz správcu ser vera snmp-server.
show snmp %SNMP agent not enabled config t snmp-server manager end -
Odporúčame nainštalovať High CPU monitoring DS 64224 ako proaktívne opatrenie na vypnutie všetkých ladiacich a diagnostických podpisov v čase vysokého využitia CPU. Stiahnite si aplikáciu DS 64224 pomocou nasledujúcich možností v nástroji na vyhľadávanie diagnostických podpisov:
Názov poľa
Hodnota poľa
Platforma
Cisco 4300, séria 4400 ISR alebo softvér Catalyst 8000V Edge
Produkt
CUBE Enterprise v Webex Calling riešení
Rozsah problému
Výkon
Typ problému
Vysoké využitie procesora s e-mailovým upozornením.
-
Stiahnite si systém DS 65095 pomocou nasledujúcich možností v nástroji Diagnostic Signatures Lookup Tool:
Názov poľa
Hodnota poľa
Platforma
Cisco 4300, séria 4400 ISR alebo softvér Catalyst 8000V Edge
Produkt
CUBE Enterprise v Webex Calling riešení
Rozsah problému
Syslogs
Typ problému
Syslog -% VOICE_IEC -3-GW: CCAPI: Interná chyba (prahová hodnota hovoru): IEC = 1.1.181.1.29.0
-
Skopírujte súbory DS XML do lokálnej brány.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
Nainštalujte do lokálnej brány s vysokým monitorovaním procesora DS 64224 a potom súbor XML DS 65095.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Skontrolujte, či je podpis úspešne nainštalovaný pomocou funkcie Show call home diagnostic-signature. Stĺpec stavu by mal mať hodnotu „registrovaná“.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: username@gmail.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Stiahnuté DSE:
DS ID
Názov DS
Revízia
Stav
Posledná aktualizácia (GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Registrovaný
2020-11-08:00:07:45
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Registrovaný
2020-11-08:00:12:53
Overte vykonanie diagnostických podpisov
V nasledujúcom príkaze sa stĺpec „Stav“ príkazu zobrazuje diagnostický podpis telefonického domova zmení na „beží“, zatiaľ čo lokálna brána vykoná akciu definovanú v podpise. Výstup štatist ík show call home diagnostického podpis u je najlepším spôsobom, ako overiť, či diagnostický podpis zistí udalosť, ktorá vás zaujíma, a či akciu vykoná. Stĺpec „Spúšťane/Max/Deinstall“ označuje, koľkokrát daný podpis spustil udalosť, maximálny počet definovaných na detekciu udalosti a či sa podpis deinštaluje po zistení maximálneho počtu spustených udalostí.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: carunach@cisco.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Stiahnuté DSE:
|
DS ID |
Názov DS |
Revízia |
Stav |
Posledná aktualizácia (GMT+ 00:00) |
|---|---|---|---|---|
|
64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Registrovaný |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Beh |
2020-11-08 00:12:53 |
zobraziť štatistiku diagnostického podpisu telefonátu
|
DS ID |
Názov DS |
Spúšťané/Max /Deinštalácia |
Priemerná doba prevádzky (sekundy) |
Maximálny čas prevádzky (sekundy) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
Oznámenný e-mail odoslaný počas vykonávania diagnostického podpisu obsahuje kľúčové informácie, ako je typ problému, podrobnosti o zariadení, verzia softvéru, spustená konfigurácia a zobrazenie príkazových výstupov, ktoré sú relevantné pre riešenie daného problému.
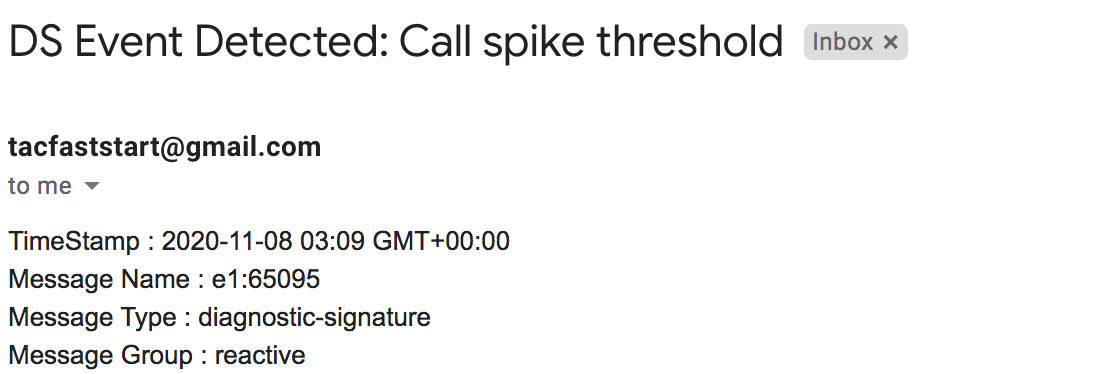
Odinštalovať diagnostické podpisy
Použitie diagnostických podpisov na účely riešenia problémov je zvyčajne definované tak, aby sa odinštalovali po zistení niektorých výskytov problémov. Ak chcete odinštalovať podpis manuálne, načítajte ID DS z výstupu show call-home diagnostic-signature a spustite nasledujúci príkaz:
call-home diagnostic-signature deinstall <DS ID> Príklad:
call-home diagnostic-signature deinstall 64224
Nové podpisy sa pravidelne pridávajú do nástroja na vyhľadávanie podpisov diagnostiky na základe problémov, ktoré sa pozorujú pri nasadeniach. TAC momentálne ne podporuje žiadosti o vytvorenie nových vlastných podpisov.


