- Ana Sayfa
- /
- Makale

Geri bildiriminiz için teşekkürler.


 Bu makalede
 Geri Bildirim?
Control Hub müşteri kuruluşu ile kimlik sağlayıcısı (IdP) olarak Microsoft Entra ID'yi kullanan bir dağıtım arasında tek oturum açma (SSO) tümleştirmesini yapılandırabilirsiniz.
Tek oturum açma ve Kontrol Merkezi
Tek oturum açma (SSO), kullanıcının bir veya daha fazla uygulamaya erişmek için kimlik bilgileri sağlamasına izin veren bir oturum veya kullanıcı kimlik doğrulama işlemidir. İşlem, hakları verilen tüm uygulamalar için kullanıcıların kimliğini doğrular. Kullanıcılar belirli bir oturum sırasında uygulama değiştirdiğinde diğer istemleri ortadan kaldırır.
Güvenlik Onayı İşaretleme Dili (SAML 2.0) Federasyon Protokolü, Webex bulutu ile kimlik sağlayıcınız (IdP) arasında SSO kimlik doğrulaması sağlamak için kullanılır.
Profiller
Webex Uygulaması yalnızca web tarayıcısı SSO profilini destekler. Web tarayıcısı SSO profilinde, Webex App aşağıdaki bağlamaları destekler:
-
SP başlattı POST -> POST bağlama
-
SP yönlendirmeyi başlattı -> POST bağlama
AdıID biçimi
SAML 2.0 Protokolü, belirli bir kullanıcı hakkında iletişim kurmak için çeşitli NameID formatlarını destekler. Webex App aşağıdaki NameID formatlarını destekler.
-
urn:oasis:names:tc:SAML:2.0:nameid-format:transient -
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified -
urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
IdP'nizden yüklediğiniz meta verilerde, ilk giriş Webex'te kullanılmak üzere yapılandırılmıştır.
Control Hub'ı Microsoft Entra ID ile tümleştirin
Webex, her kimlik doğrulama isteği için yalnızca bir IdP'yi destekler. Kimlik doğrulama akışı aşağıdaki gibidir: Kullanıcı > Webex kimlik doğrulaması> IdP 1 > Webex kimlik doğrulaması> Kullanıcı. Bu, farklı kullanıcıların farklı IDP'ler kullanarak kimlik doğrulaması yapabilmesine rağmen , bir kullanıcının tek bir kimlik doğrulama işlemi sırasında birden fazla IDP arasında geçiş yapamayacağı anlamına gelir. MFA gibi ek adımlar, söz konusu istek için kullanılan tek IdP ile entegre edilmelidir.
Yapılandırma kılavuzları SSO entegrasyonu için belirli bir örnek gösterir, ancak tüm olasılıklar için kapsamlı yapılandırma sağlamaz. Örneğin, entegrasyon ad nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transientımları belgelenmiştir. SSO entegr urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddressasyonu için işe yarayacak, ancak belgelerimizin kapsamı dışındadır.
Bu entegrasyonu Webex kuruluşunuzdaki kullanıcılar için ayarlayın (Webex App ve Control Hub'da yönetilen diğer hizmetler dahil). Webex Meetings Webex siteniz Control Hub'a entegre edilmişse, Webex sitesi kullanıcı yönetimini devralır. Bu şekilde eriş Webex Meetings emiyorsanız ve Control Hub'da yönetilmiyorsa, SSO'yu etkinleştirmek için Webex Meetings ayrı bir entegrasyon yapmanız gerekir.
Başlamadan önce
SSO ve Control Hub için IDP'lerin SAML 2.0 spesifikasyonuna uygun olması gerekir. Ek olarak, IDP'ler aşağıdaki şekilde yapılandırılmalıdır:
- Entra ID'de, provizyon yalnızca manuel modda desteklenir. Bu belge yalnızca tek oturum açma (SSO) entegrasyonunu kapsar.
- Önceki federasyon yapılandırmalarına sahip mevcut Webex müşterileri, SAML özniteliklerindeki değişiklikler nedeniyle standart Entra Kimliği Webex şablonuyla ilgili sorunlarla karşılaşabilir. Önceki SAML ayarlarınızı kullanarak bunu çözmek için özel bir Entra Kimliği federasyonu kurmanızı öneririz. Uyumluluğa izin vermek ve herhangi bir tutarsızlığı gidermek için Control Hub SSO testini yaptığınızdan emin olun.
Webex meta verilerini yerel sisteminize indirin
Kimlik sağlayıcınızı yapılandırmadan önce Webex meta verilerini indirin. Bu dosya kuruluşunuz için Webex servis sağlayıcı ayarlarını içerir ve kimlik sağlayıcınız Webex'i tanımak ve SAML oturum açma yanıtlarını doğru yere geri göndermek için bu ayarları kullanır. Kimlik sağlayıcınızda SAML uygulamasını yapılandırırken bu meta veri dosyasını kullanın.
| 1 | |
| 2 |
. |
| 3 |
Kimlik sağlayıcısı sekmesine gidin ve SSO'yu etkinleştir'i tıklayın. |
| 4 |
Bir IdP seçin. |
| 5 |
Kuruluşunuz için sertifika türünü seçin:
Güven bağlantıları, dijital imzanın sertifikasını doğrulamak için bir yetki görevi gören genel anahtarlardır. Daha fazla bilgi için IdP belgelerinize bakın. |
| 6 |
Meta veri dosyasını indirin. <org-ID>Webex meta veri adı idb-meta - -SP.xml şeklindedir. |
Entra ID'de SSO uygulama ayarlarını yapılandırma
Başlamadan önce
SAML uygulamasını Entra ID'de yapılandırmadan önce kimlik sağlayıcınızın hazır olduğundan ve Webex kullanıcılarınızın zaten var olduğundan emin olun. Yerel olarak kullanıcılar oluşturabilir veya dizininizden senkronize edebilirsiniz. Control Hub'dan indirdiğiniz Webex meta veri dosyasını kullanılabilir tutun, çünkü bu yordamda SAML uygulamasına yükleyeceksiniz.
Entra ID kimlik sağlayıcı yetenekleri hakkında daha fazla bilgi için Micro soft'un belgel erine bakın.
| 1 |
Microsoft Entra yönetim merkezinde oturum açın ve Kurum sal Uygulamalar . |
| 2 |
Uygulama galerisinde eklediğiniz veya oluşturduğunuz Webex uygulamasını açın. Önceden oluşturulmuş Cisco Webex uygulama veya özel SCIM 2.0 uygulaması
arasındaki fark hakkında daha fazla bilgi için buraya tıklayın.
|
| 3 |
tıklayın. 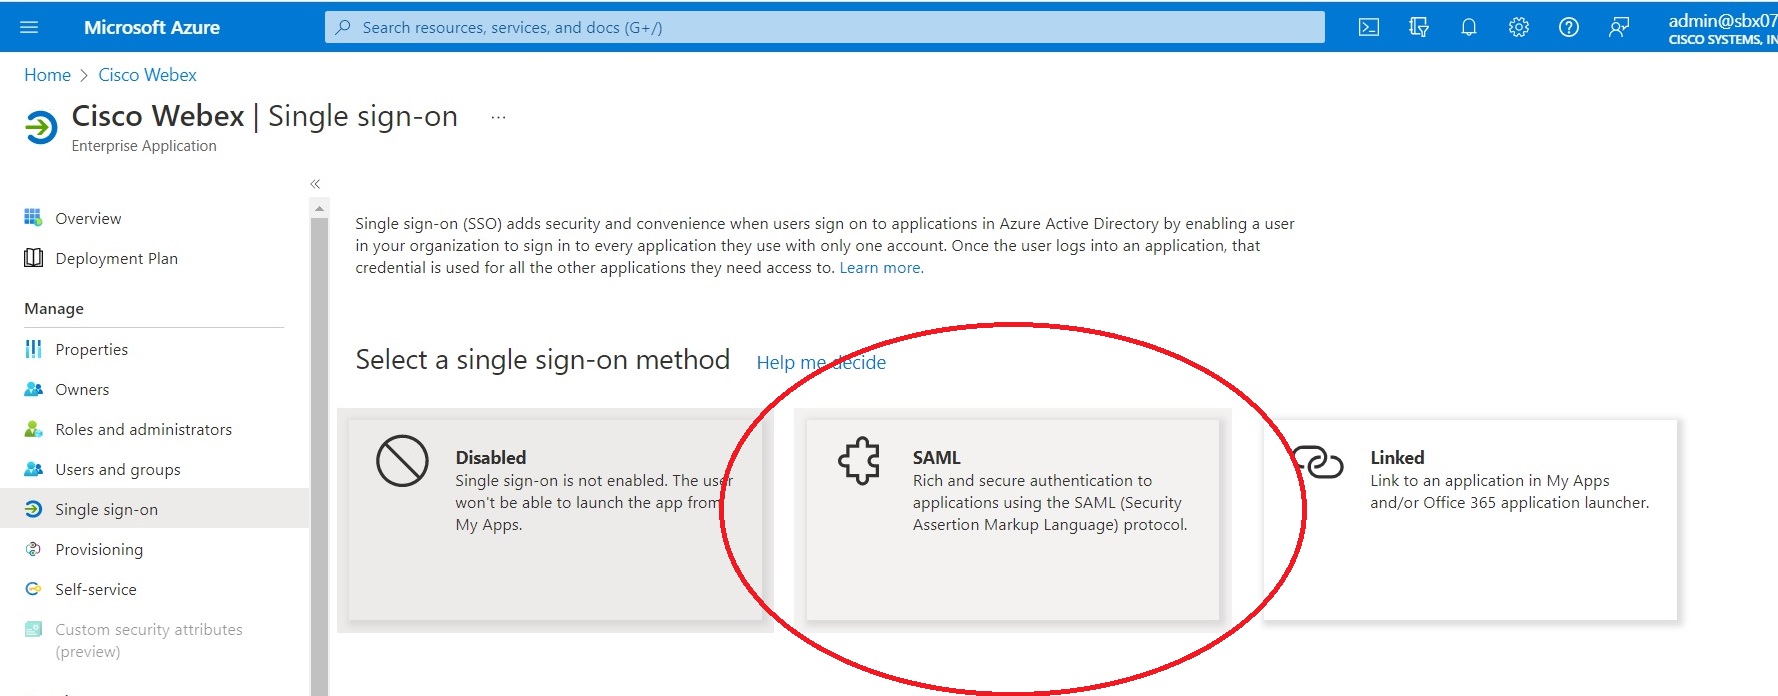
|
| 4 |
Meta veri dosyasını yük le'yi tıklatın ve ardından Control Hub'dan indir diğiniz meta veri dosyasını seçin. 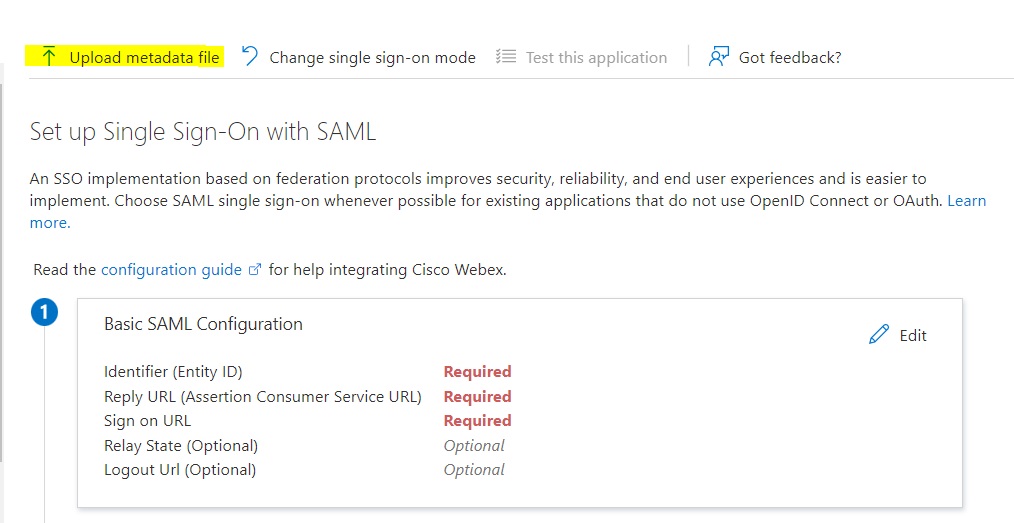
Bazı alanlar sizin için otomatik olarak doldurulur. |
| 5 |
Yö |
| 6 |
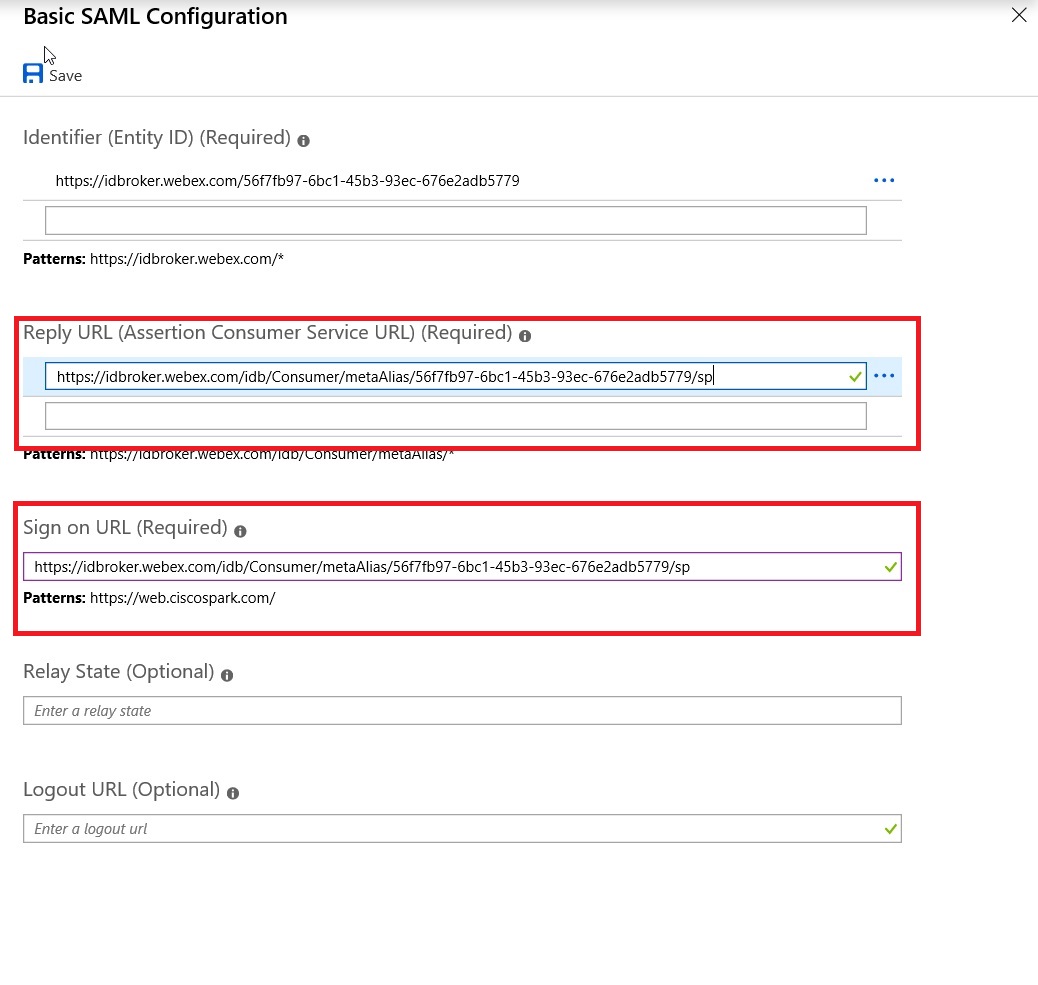
Temel SAML Yapılandırması'n ı açın, Yan ıtla URL değerini kopyalayın, Oturum Açma URL'sine yapıştırın ve değişikliklerinizi kaydedin.
|
| 7 |
|
| 8 |
SAML ile Tek Oturum Açma Ayarlama sayfasında, SAML İm zalama Sertifikası bölümünde, Federasyon Meta Veri X ML 'sini indirmek ve bilgisayarınıza kaydetmek için İndir'i tıklatın. |
Bir testten sonra IdP meta verilerini içe aktarın ve tek oturum açmayı etkinleştirin
Webex meta verilerini dışa aktardıktan, IdP'nizi yapılandırdıktan ve IdP meta verilerini yerel sisteminize indirdikten sonra, bunları Control Hub'dan Webex kuruluşunuza aktarmaya hazırsınız demektir.
Başlamadan önce
Kimlik sağlayıcısı (IdP) arabiriminden SSO entegrasyonunu test etmeyin. Yalnızca Hizmet Sağlayıcısı tarafından başlatılan (SP tarafından başlatılan) akışları destekliyoruz, bu nedenle bu entegrasyon için Control Hub SSO testini kullanmanız gerekir.
| 1 |
Birini seçin:
|
| 2 |
IdP meta verilerini içe aktarma sayfasında, IdP meta veri dosyasını sayfaya sürük leyip bırakın ya da meta veri dosyasını bulmak ve yüklemek için dosya tarayıcısı seçeneğini kullanın. İleri 'ye tıklayın.
Mümkün se Daha güvenli seçeneğini kullanmalısınız. Bu, yalnızca IdP'niz meta verilerini imzalamak için genel bir CA kullandıysa mümkündür. Diğer tüm durumlarda, Daha az güvenli seçeneğini kullanmanız gerekir. Bu, meta verilerin imzalanmamış, kendiliğinden imzalanmamış veya özel bir CA tarafından imzalanmamış olup olmadığını da içerir. Okta meta verileri imzalamaz, bu nedenle Okta SSO entegrasyonu için Daha az güvenli seçeneğini seçmelisiniz. |
| 3 |
SSO kurulumunu test et seçeneğini belirleyin ve yeni bir tarayıcı sekmesi açıldığında, oturum açarak IdP ile kimlik doğrulaması yapın. Bir kimlik doğrulama hatası alırsanız, kimlik bilgilerinde bir sorun olabilir. Kullanıcı adını ve şifreyi kontrol edin ve tekrar deneyin. Webex App hatası genellikle SSO kurulumuyla ilgili bir sorun anlamına gelir. Bu durumda, özellikle Control Hub meta verilerini kopyalayıp IdP kurulumuna yapıştır dığınız adımları tekrar gözden geçirin. SSO oturum açma deneyimini doğrudan görmek için, bu ekrandan URL'yi pan oya kopyala seçen eğini tıklayıp özel bir tarayıcı penceresine yapıştırabilirsiniz. Oradan, SSO ile oturum aç ma işlemini yürüyebilirsiniz. Bu adım, oturum açmanızdan dolayı mevcut bir oturumda olabilecek bir erişim belirtec i nedeniyle yanlış pozitifleri durdurur. |
| 4 |
Control Hub tarayıcı sekmesine geri dönün.
İlk radyo düğmesini seçip SSO'yu etkinleştirmedi ğiniz sürece SSO yapılandırması kuruluşunuzda geçerli olmaz. |
Bundan sonra ne yapmalı
Okta'dan Webex bul utuna kullanıcı provizyonu yapmak istiyorsanız Okta Kullanıcılarını Denetim Merkezi'ne Senkronize Et bölümündeki yordamları kullanın.
Entra ID'den Webex bul utuna kullanıcı provizyonu yapmak istiyorsanız, Microsoft Entra Kimliği kullanıcı larını Denetim Merkezi'ne eşitleme bölümündeki yordamları kullanın.
Kuruluşunuzdaki yeni Webex App kullanıcı larına gönder ilen e-postaları devre dışı bırakmak için Otomatik E-postaları Bastırma bölümündeki yordamı uygulayabilirsiniz. Belge ayrıca kuruluşunuzdaki kullanıcılara iletişim göndermeye yönelik en iyi uygulamaları da içerir.
Entra ID entegrasyonunda sorun giderme
SSO'yu test ettiğinizde, Entra ID'den gelen SAML iddiasını incelemek için Mozilla Firefox'u SAML Tracer eklentisiyle kullanın.
İddiada, öğenin geçici ad kimliği biçimini kullandığını doğrulayın. NameID
<NameID Format="urn:oasis:names:tc:SAML:2.0:nameid-format:transient">...</NameID>Ayrıca, iddianın bir öznitelik içerdiğini ve uiddeğerin Webex Uygulamasındaki bir kullanıcıyla eşleştiğini doğrulayın.
<Attribute Name="uid">
  <AttributeValue>...</AttributeValue>
</Attribute>


