
Geri bildiriminiz için teşekkürler.
 Geri Bildirim?
Webex CallingŞu anda Yerel Ağ Geçidinin iki sürümünü destekler:
-
Yerel Ağ Geçidi
-
Hükümet için Webex Yerel Ağ Geçidi
-
Başlamadan önce, tesis tabanlı Genel Anahtarlamalı Telefon Ağı (PSTN) ve Yerel Ağ Geçidi (LGW) gereksinimlerini anlayın. Webex Calling Daha fazla bilgi için Cisco Tercih Edilen Mim Webex Calling arisi bölümüne bakın.
-
Bu makalede, mevcut ses yapılandırması olmayan özel bir Yerel Ağ Geçidi platformunun mevcut olduğunu varsaymaktadır. Mevcut bir PSTN ağ geçidini veya CUBE Enterprise dağıtımını Yerel Ağ Geçidi işlevi olarak kullanmak üzere değiş Webex Calling tirirseniz, yapılandırmaya dikkat edin. Yaptığınız değişiklikler nedeniyle mevcut arama akışlarını ve işlevselliğini kesmediğinizden emin olun.
Yordamlar, tek tek komut seçenekleri hakkında daha fazla bilgi edinebileceğiniz komut referans belgelerine bağlantılar içerir. Aksi belirtilmedikçe tüm komut referans bağlantıları Webex Yönetilen Ağ Geçitleri Komut Baş vurusu'na gider (bu durumda komut bağlantıları Sesli Komut Başvurusu Cisco IOS'na gider). Tüm bu kılavuzlara Cisco Unified Border Element Komut Referansları'ndan erişebilirsiniz.
Desteklenen üçüncü taraf SBC'ler hakkında bilgi için ilgili ürün referans belgelerine bakın.
Bagajınız için Yerel Ağ Geçidi'ni yapılandırmak için iki seçenek Webex Calling vardır:
-
Kayıt tabanlı bagaj
-
Sertifika tabanlı bagaj
Ana sayfanız için Yerel Ağ Geçidini yapılandırmak için Kayıt Tabanlı Yerel Ağ Geçidi veya Sertifika Tabanlı Yerel Ağ Geçidi altındaki görev akışını kullanın. Webex Calling
Farklı ana yük türleri hakkında daha fazla bilgi için Yerel Ağ Geçidi'ni kullanmaya başlama bölümüne bakın. Komut Satırı Arabirimini (CLI) kullanarak Yerel Ağ Geçidinin kendisinde aşağıdaki adımları uygulayın. Ana ağı güvence altına almak için Oturum Başlatma Protokolü (SIP) ve Aktarım Katmanı Güvenliği (TLS) aktarımını ve Yerel Ağ Geç idi ile arasındaki medyayı güvence altına almak için Güvenli Gerçek Zamanlı Protokolü (SRTP) kullanıyoruz. Webex Calling
-
Yerel Ağ Geçidiniz olarak CUBE'yi seçin. Webex for Government şu anda üçüncü taraf Oturum Sınır Denetleyicilerini (SBC) desteklememektedir. En son listeyi incelemek için bkz. Yerel Ağ Geçidi'ni kullanmaya başlama.
- Tüm Webex for Government Yerel Ağ Geçitleri için Cisco IOS XE Dublin 17.12.1a veya sonraki sürümlerini yükleyin.
-
Webex for Government desteklediği kök Sertifika Yetkililerinin (CA'lar) listesini gözden geçirmek için bkz. Hükümet için Webex kök sertifika yetkil ileri.
-
Webex for Government'te Yerel Ağ Geçidi için harici bağlantı noktası aralıkları hakkında ayrıntılar için bkz. Ağ gereksinimleri. Webex for Government (FedRAMP)
Hükümet için Webex Yerel Ağ Geçidi aşağıdakileri desteklemez:
-
Medya yolu optimizasyonu için STUN/ICE-Lite
-
Faks (T.38)
Webex for Government'te Webex Calling bagajınız için Yerel Ağ Geçidi'ni yapılandırmak için aşağıdaki seçeneği kullanın:
-
Sertifika tabanlı bagaj
Ana sayfanız için Yerel Ağ Geçidi' ni yapılandırmak için Sertifika Tabanlı Yerel Ağ Geçidi altındaki görev akışını kullanınWebex Calling. Sertifika tabanlı Yerel Ağ Geçidinin nasıl yapılandırılacağı hakkında daha fazla ayrıntı için bkz. Sertifika tabanlı ana aktarımı yapılandırma Webex Calling.
Hükümet için Webex Yerel Ağ Geçidi'ni destekleyecek şekilde FIPS uyumlu GCM şifrelerini yapılandırmak zorunludur. Değilse, çağrı kurulumu başarısız olur. Yapılandırma ayrıntıları için bkz. Webex CallingSertifika tabanlı gövdeyi yapılandır ma.
Webex for Government, kayıt tabanlı Yerel Ağ Geçidi'ni desteklemez.
Bu bölümde, bir Cisco Unified Border Element (CUBE) kayıtlı bir SIP ana kanalı kullanarak Yerel Ağ Geç Webex Calling idi olarak nasıl yapılandırılacağı açıklanmaktadır. Bu belgenin ilk bölümü basit bir PSTN ağ geçidinin nasıl yapılandırılacağını göstermektedir. Bu durumda, PSTN'den gelen tüm çağrılar PSTN'ye yönlendirilir Webex Calling ve gelen tüm çağrılar PSTN Webex Calling 'ye yönlendirilir. Aşağıdaki resim bu çözümü ve takip edilecek üst düzey çağrı yönlendirme yapılandırmasını vurgulamaktadır.
Bu tasarımda, aşağıdaki temel konfigürasyonlar kullanılır:
-
ses sınıfı kiracıları: G övdeye özgü yapılandırmalar oluşturmak için kullanılır.
-
ses sınıfı uri: G elen çevirmeli eşin seçimi için SIP iletilerini sınıflandırmak için kullanılır .
-
gelen çevirmeli eşler: Gelen SIP iletileri için tedavi sağlar ve bir çevirmeli eş grubu kullanarak giden yolu belirler.
-
çevirmeli eşler grubu: İleri arama yönlendirmesi için kullanılan giden çevirmeli eşleri tanımlar.
-
giden çevirmeli eş: Giden SIP iletileri için tedavi sağlar ve bunları gerekli hedefe yönlendirir .
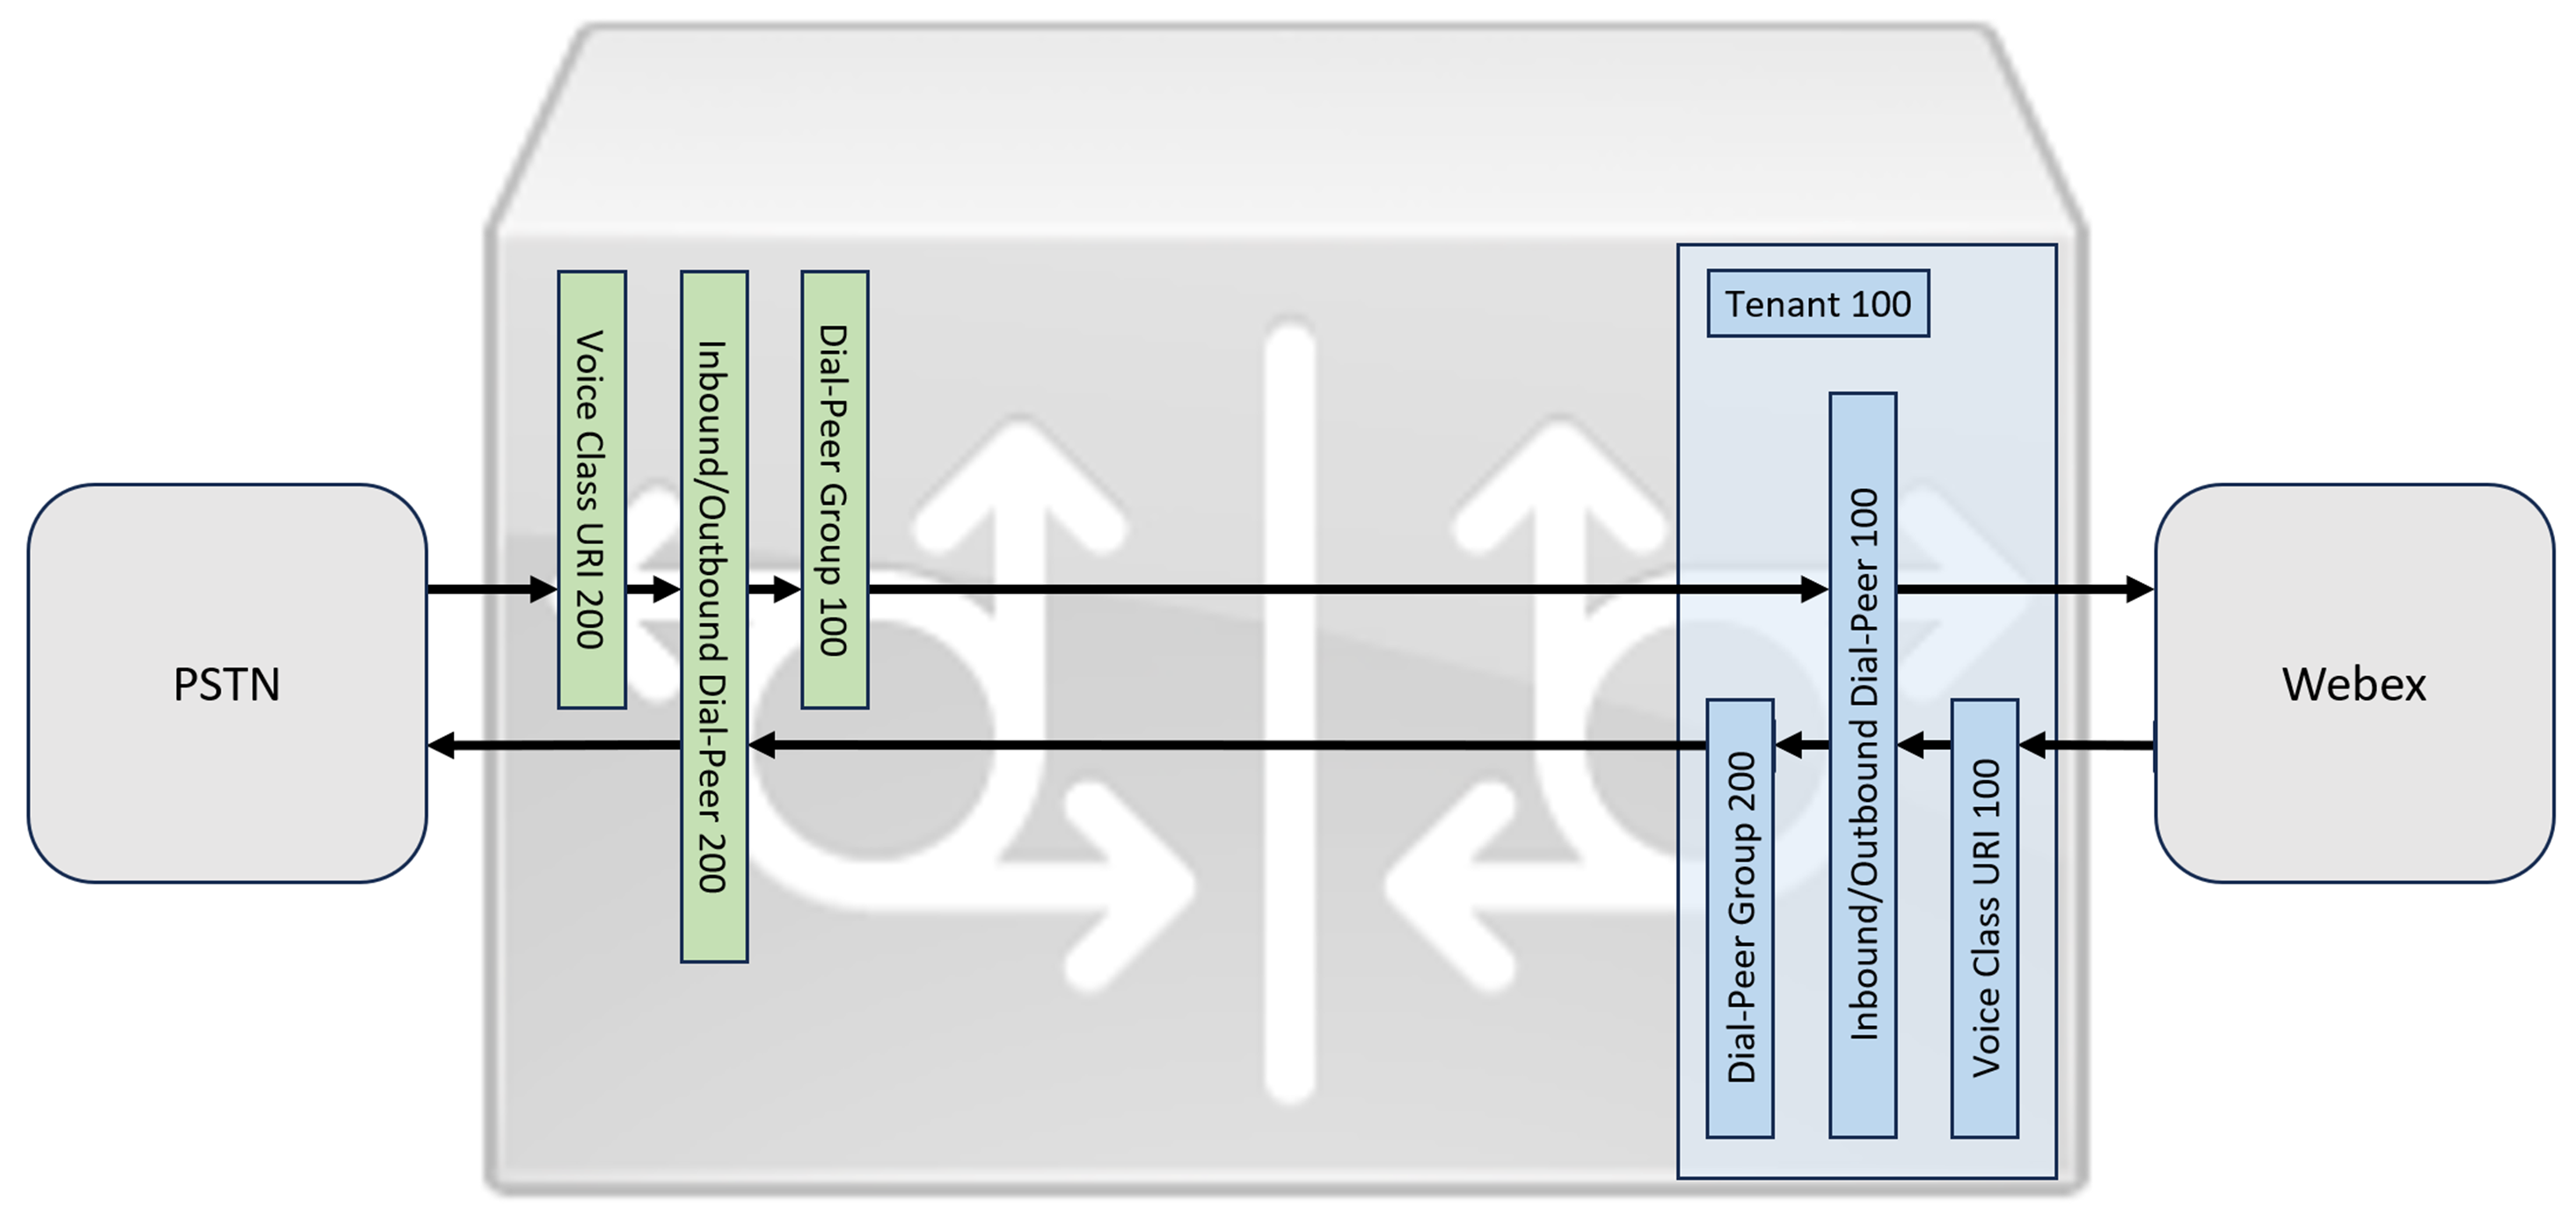
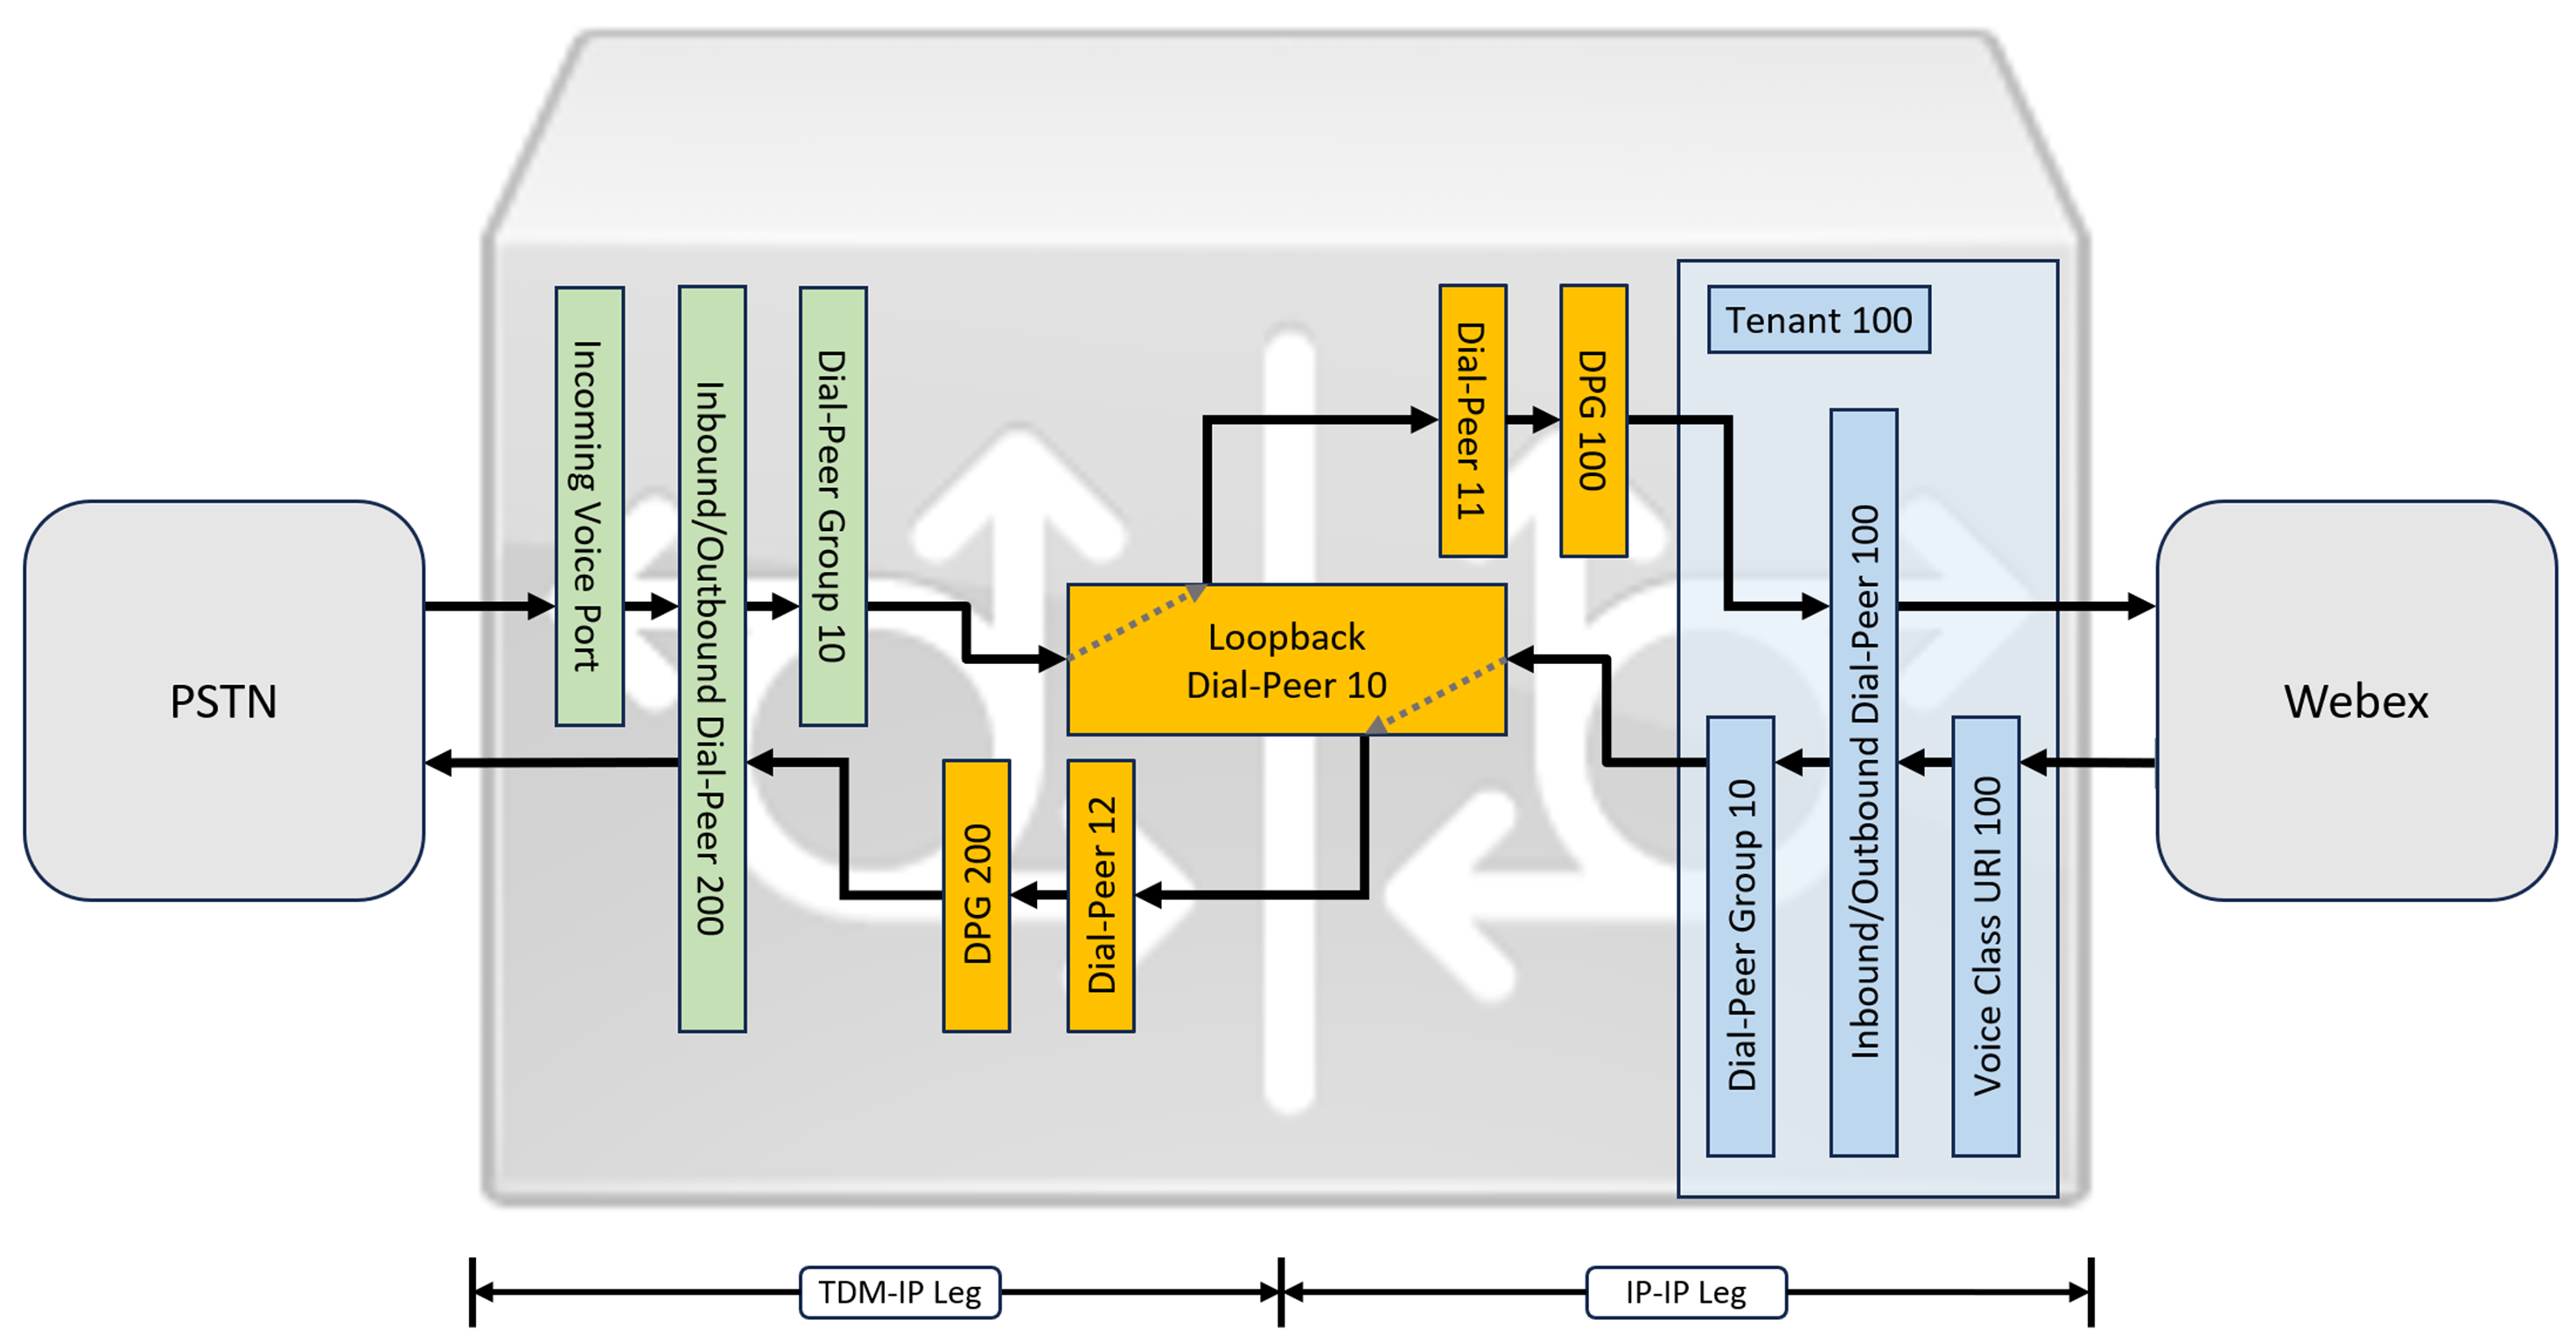
Etkileş imli Bağlantı Kurulumu (ICE) ve TDM (Zaman Bölmeli Çoklama) ISDN devreleriyle Webex Calling medya optimizasyonu için, iki ayaklı bir çağrı yönlendirme işlemi kullanmak gerekir.
IP ve SIP, PSTN trunkleri için varsayılan protokoller haline gelirken, TDM (Zaman Bölmeli Çoklama) ISDN devreleri yaygın kalır ve tamamen desteklenir. Webex Calling Bu TDM-IP çağrı akışları için medya optimizasyonunu etkinleştirmek için, uç noktaların doğrudan medya yollarını müzakere etmesine izin veren Etkileşimli Bağlantı Kurulumu (ICE) kullanmanız gerekir.
Bu optimizasyonu gerçekleştirmek, iki ayaklı bir çağrı yönlendirme süreci gerektirir. Bu yaklaşım, aşağıdaki resim de gösterildiği gibi, PSTN gövdeleri arasında bir dizi dahili döngü-geri çevirme eşini ekleyerek Webex Calling standart yönlendirme yapılandırmasını değiştirir.
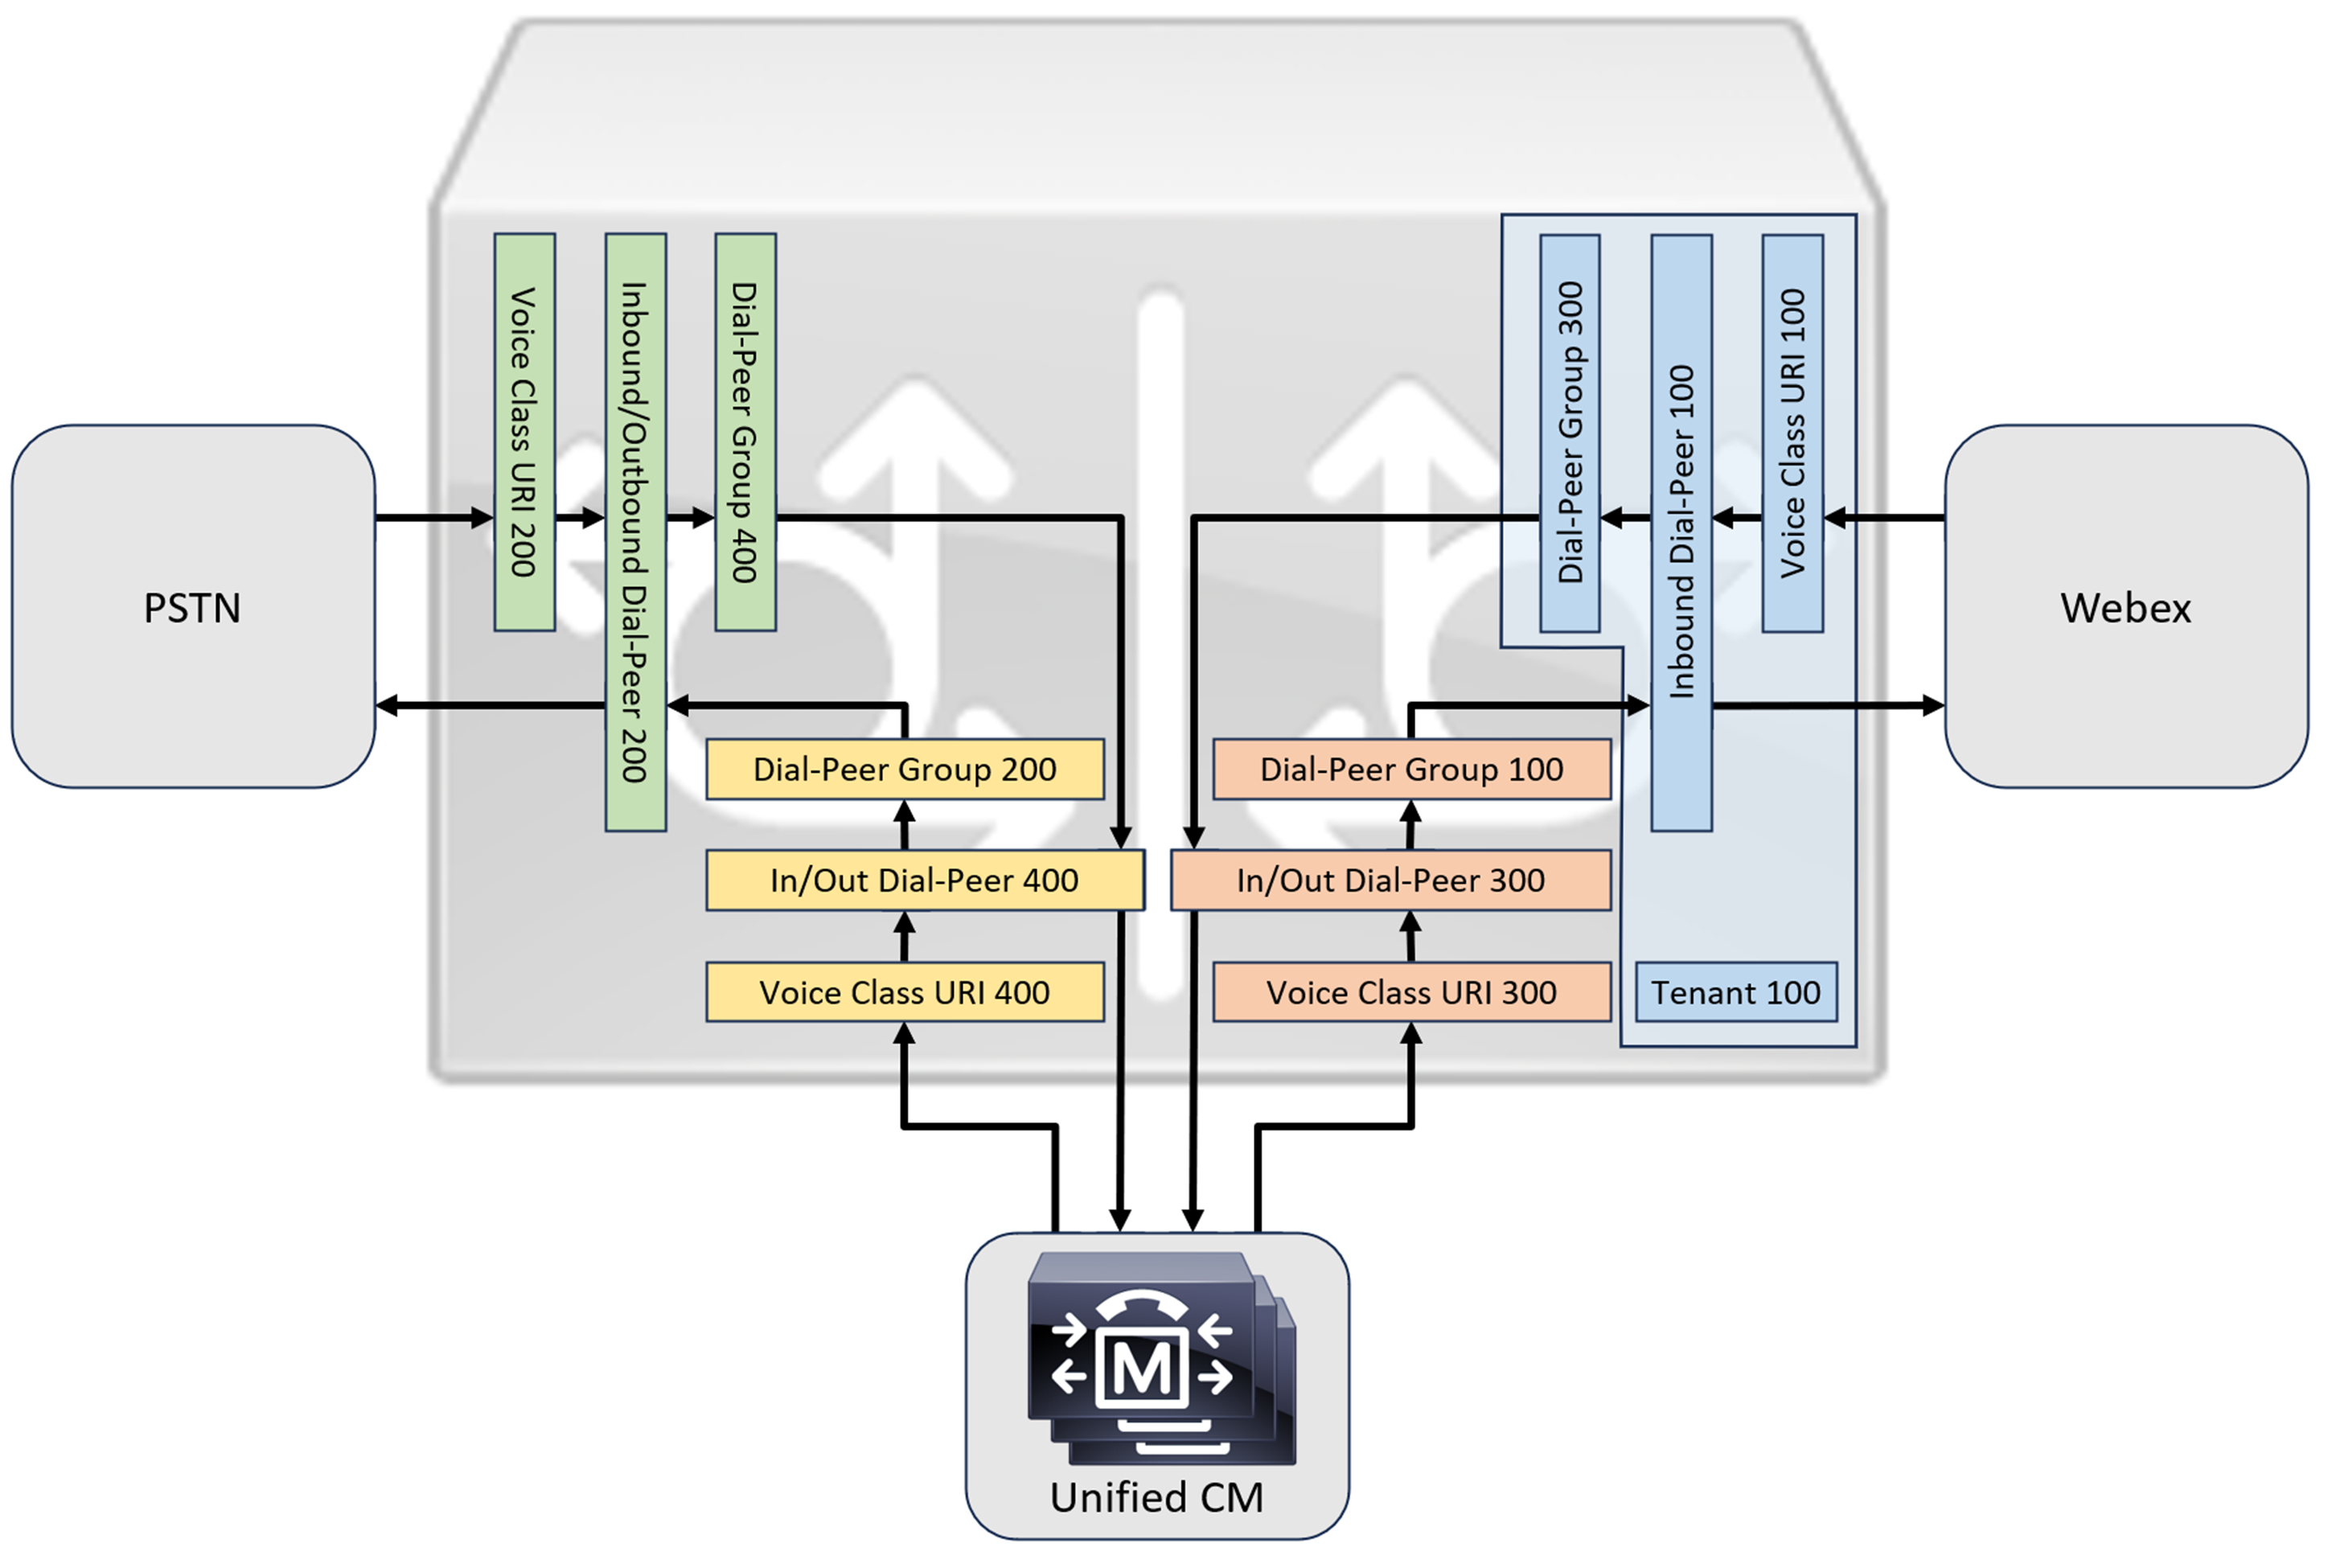
Şirket içi bir çöz Cisco Unified Communications Manager ümü bağlarkenWebex Calling, aşağıdaki şemada gösterilen çözümü oluşturmak için temel olarak basit PSTN ağ geçidi yapılandırmasını kullanabilirsiniz. Bu durumda, Birleşik İletişim Yöneticisi tüm PSTN ve çağrıların merkezi yönlendirmesini ve Webex Calling işlenmesini sağlar.
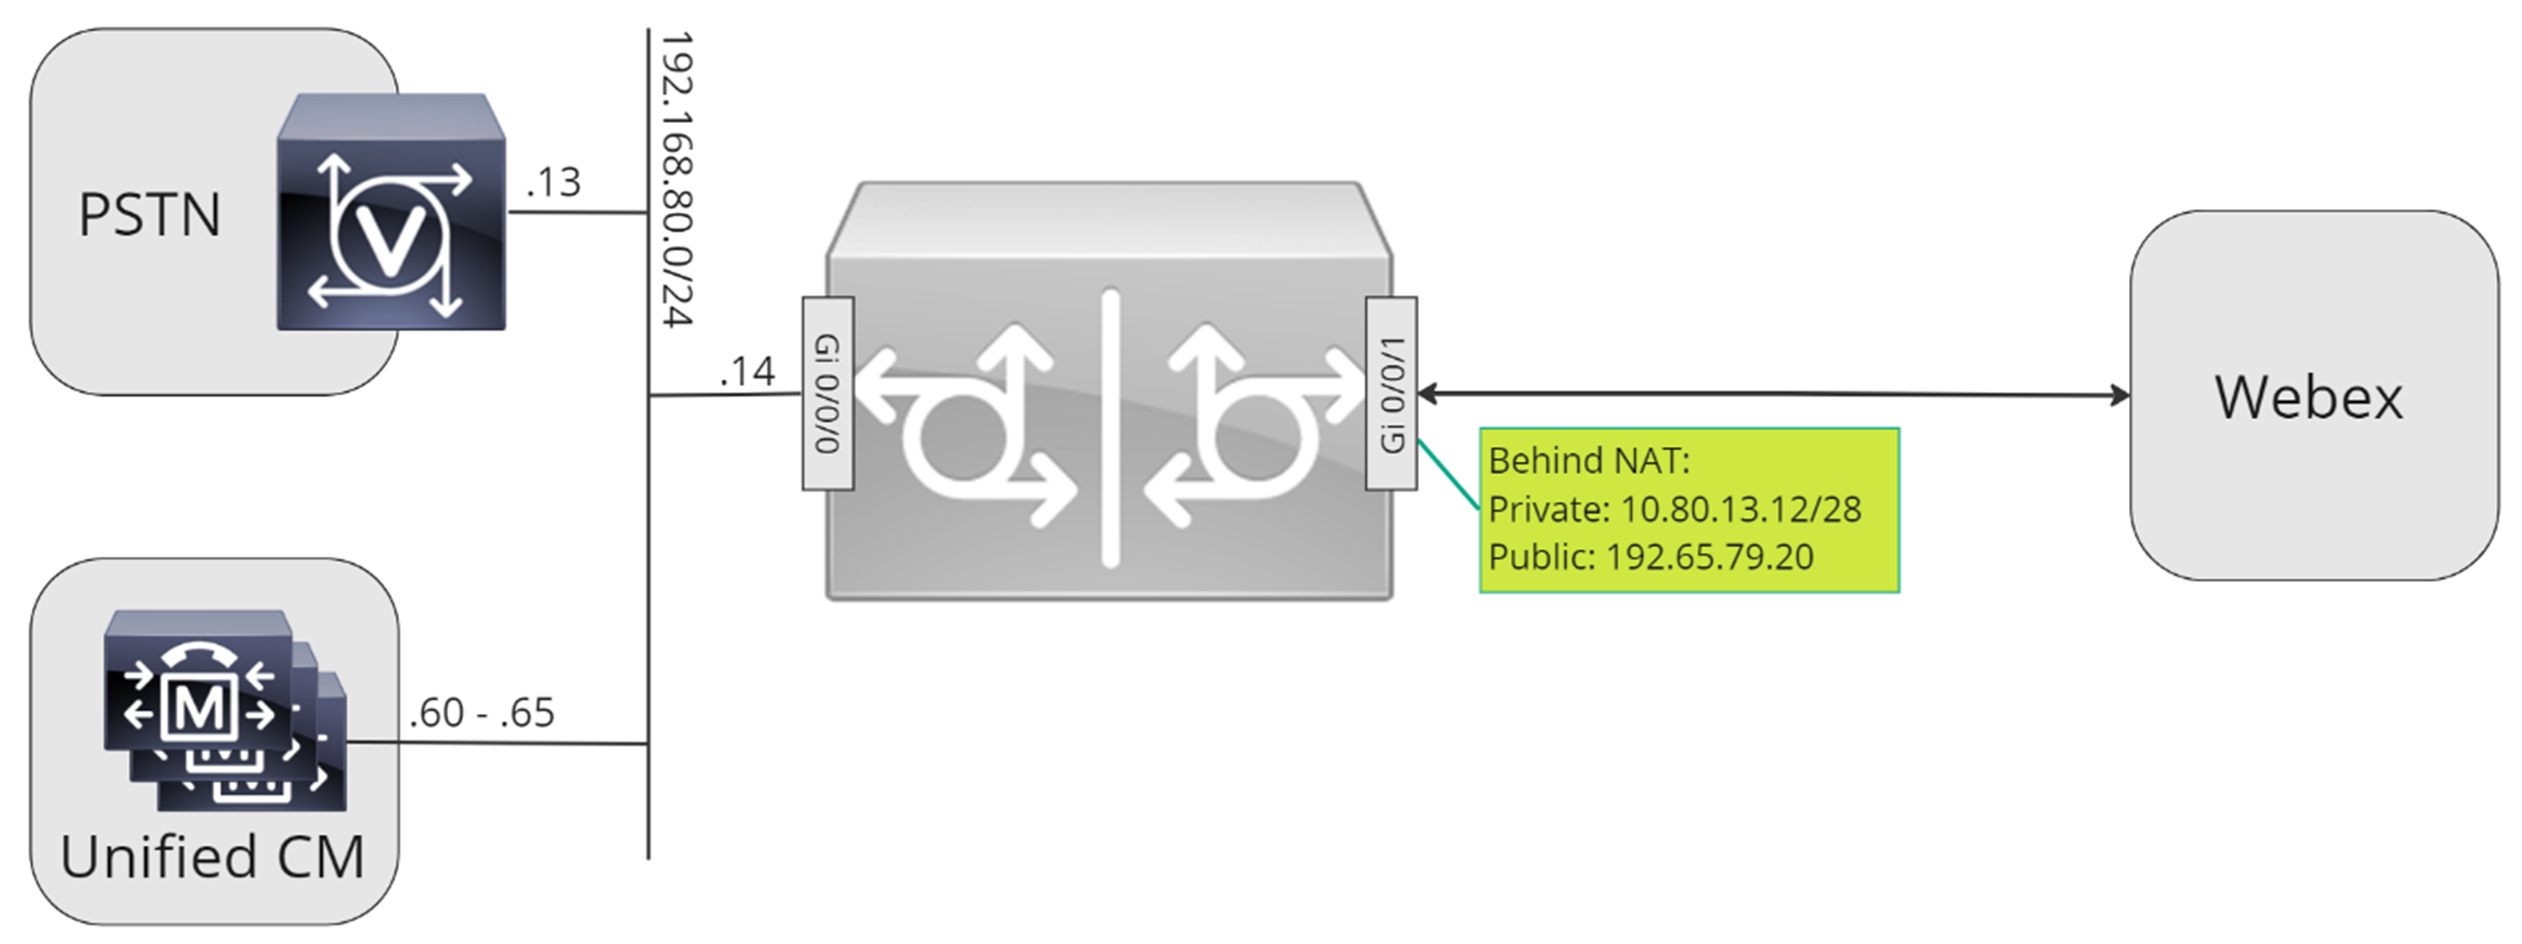
Bu belge boyunca, aşağıdaki resimde gösterilen ana bilgisayar adları, IP adresleri ve arayüzler kullanılır.
Yerel Ağ Geçidi yapılandırmanızı aşağıdaki gibi tamamlamak için bu belgenin geri kalanındaki yapılandırma kılavuzunu kullanın:
-
Adım 1: Yönlendirici temel bağlantısını ve güvenliğini yapılandırın
-
Adım 2: Gövdeyi Yapıl Webex Calling andırma
Gerekli mimarinize bağlı olarak aşağıdakilerden birini izleyin:
-
Adım 3: Yerel Ağ Geçidini SIP PSTN gövdesi ile yapılandırın
-
Adım 4: Yerel Ağ Geçidini mevcut bir Unified CM ortamla yapılandırın
Veya:
-
Adım 3: Yerel Ağ Geçidini TDM PSTN gövdesi ile yapılandırın
Temel yapılandırma
Cisco yönlendiricinizi Yerel Ağ Geçidi olarak hazırlamanın ilk adımıWebex Calling, platformunuzu güvence altına alan ve bağlantı kuran bir temel yapılandırma oluşturmaktır..
-
Tüm kayıt tabanlı Yerel Ağ Geçidi dağıtımları Cisco IOS XE 17.6.1a veya sonraki sürümleri gerektirir. Cisco IOS17.12.2 veya üstü önerilir. Önerilen sürümler için Cisco Yazılım Araştırması sayfasına bakın. Platformu arayın ve önerilen sürümlerden birini seçin.
-
ISR4000 serisi yönlendiriciler hem Birleşik İletişim hem de Güvenlik teknolojisi lisanslarıyla yapılandırılmalıdır.
-
Ses kartları veya DSP'lerle donatılmış Catalyst Edge 8000 serisi yönlendiriciler, DNA Advantage lisansı gerektirir. Ses kartı veya DSP'leri olmayan yönlendiriciler, minimum DNA Essentials lisansı gerektirir.
-
-
Platformunuz için iş politikalarınızı takip eden bir temel yapılandırma oluşturun. Özellikle aşağıdakileri yapılandırın ve doğrulayın:
-
NTP
-
ACL'ler
-
Kullanıcı kimlik doğrulaması ve uzaktan erişim
-
DNS
-
IP yönlendirme
-
IP adresleri
-
-
Yönelik ağ bir IPv4 adresi kullan Webex Calling malıdır.
-
Cisco kök CA paketini Yerel Ağ Geçidi'ne yükleyin.
Kiracı tarafını bağlanacak şekilde yapılandırırkenWebex Calling, yalnızca SRV tabanlı adresler desteklenir.
Yapılandırma
| 1 |
Herhangi bir Katman 3 arabirimine geçerli ve yönlendirilebilir IP adresleri atadığınızdan emin olun, örneğin:
|
| 2 |
Simetrik şifreleme kullanarak yönlendiricideki kayıt ve STUN kimlik bilgilerini koruyun. Birincil şifreleme anahtarını ve şifreleme türünü aşağıdaki gibi yapılandırın:
|
| 3 |
Bir yer tutucu PKI güven noktası oluşturun. TLS'yi daha sonra yapılandırmak için bu güven noktasını gerektirir. Kayıt tabanlı trunklar için, bu güven noktası sertifika tabanlı bir ana kaynak için gerektiği gibi bir sertifika gerektirmez. |
| 4 |
TLS1.2 ayrıcalığını etkinleştirin ve aşağıdaki yapılandırma komutlarını kullanarak varsayılan güven noktasını belirtin. Kayıt için güvenilir bir güvenli bağlantı sağlamak için Aktarım parametrelerini güncelleyin:
|
| 5 |
Tarafından kullanılan IdenTrust Commercial Root CA1 sertifikasını içeren Cisco kök CA paketini yükleyin. Webex Calling Belirtilen URL'den kök CA paketini indirmek ve geçerli CA güven havuzunu temizlemek için crypto pki trustpool import clean url komutunu kullanın, ardından yeni sertifika paketini yükleyin: HTTPS kullanarak internete erişim için bir proxy kullanmanız gerekiyorsa, CA paketini içe aktarmadan önce aşağıdaki yapılandırmayı ekleyin: ip http istemci proxy sunucusu yourproxy.com proxy bağlantı noktası 80 |
| 1 |
Control Hub'da mevcut bir konum için kayıt tabanlı bir PSTN gövdesi oluşturun. Gövde oluşturul duktan sonra sağlanan bagaj bilgilerini not edin. Resimde vurgulanan ayrıntılar, bu kılavuzdaki yapılandırma adımlarında kullanılır. Daha fazla bilgi için bkz. Kanalları, rota gruplarını ve arama planlarını yapılandırma Webex Calling. 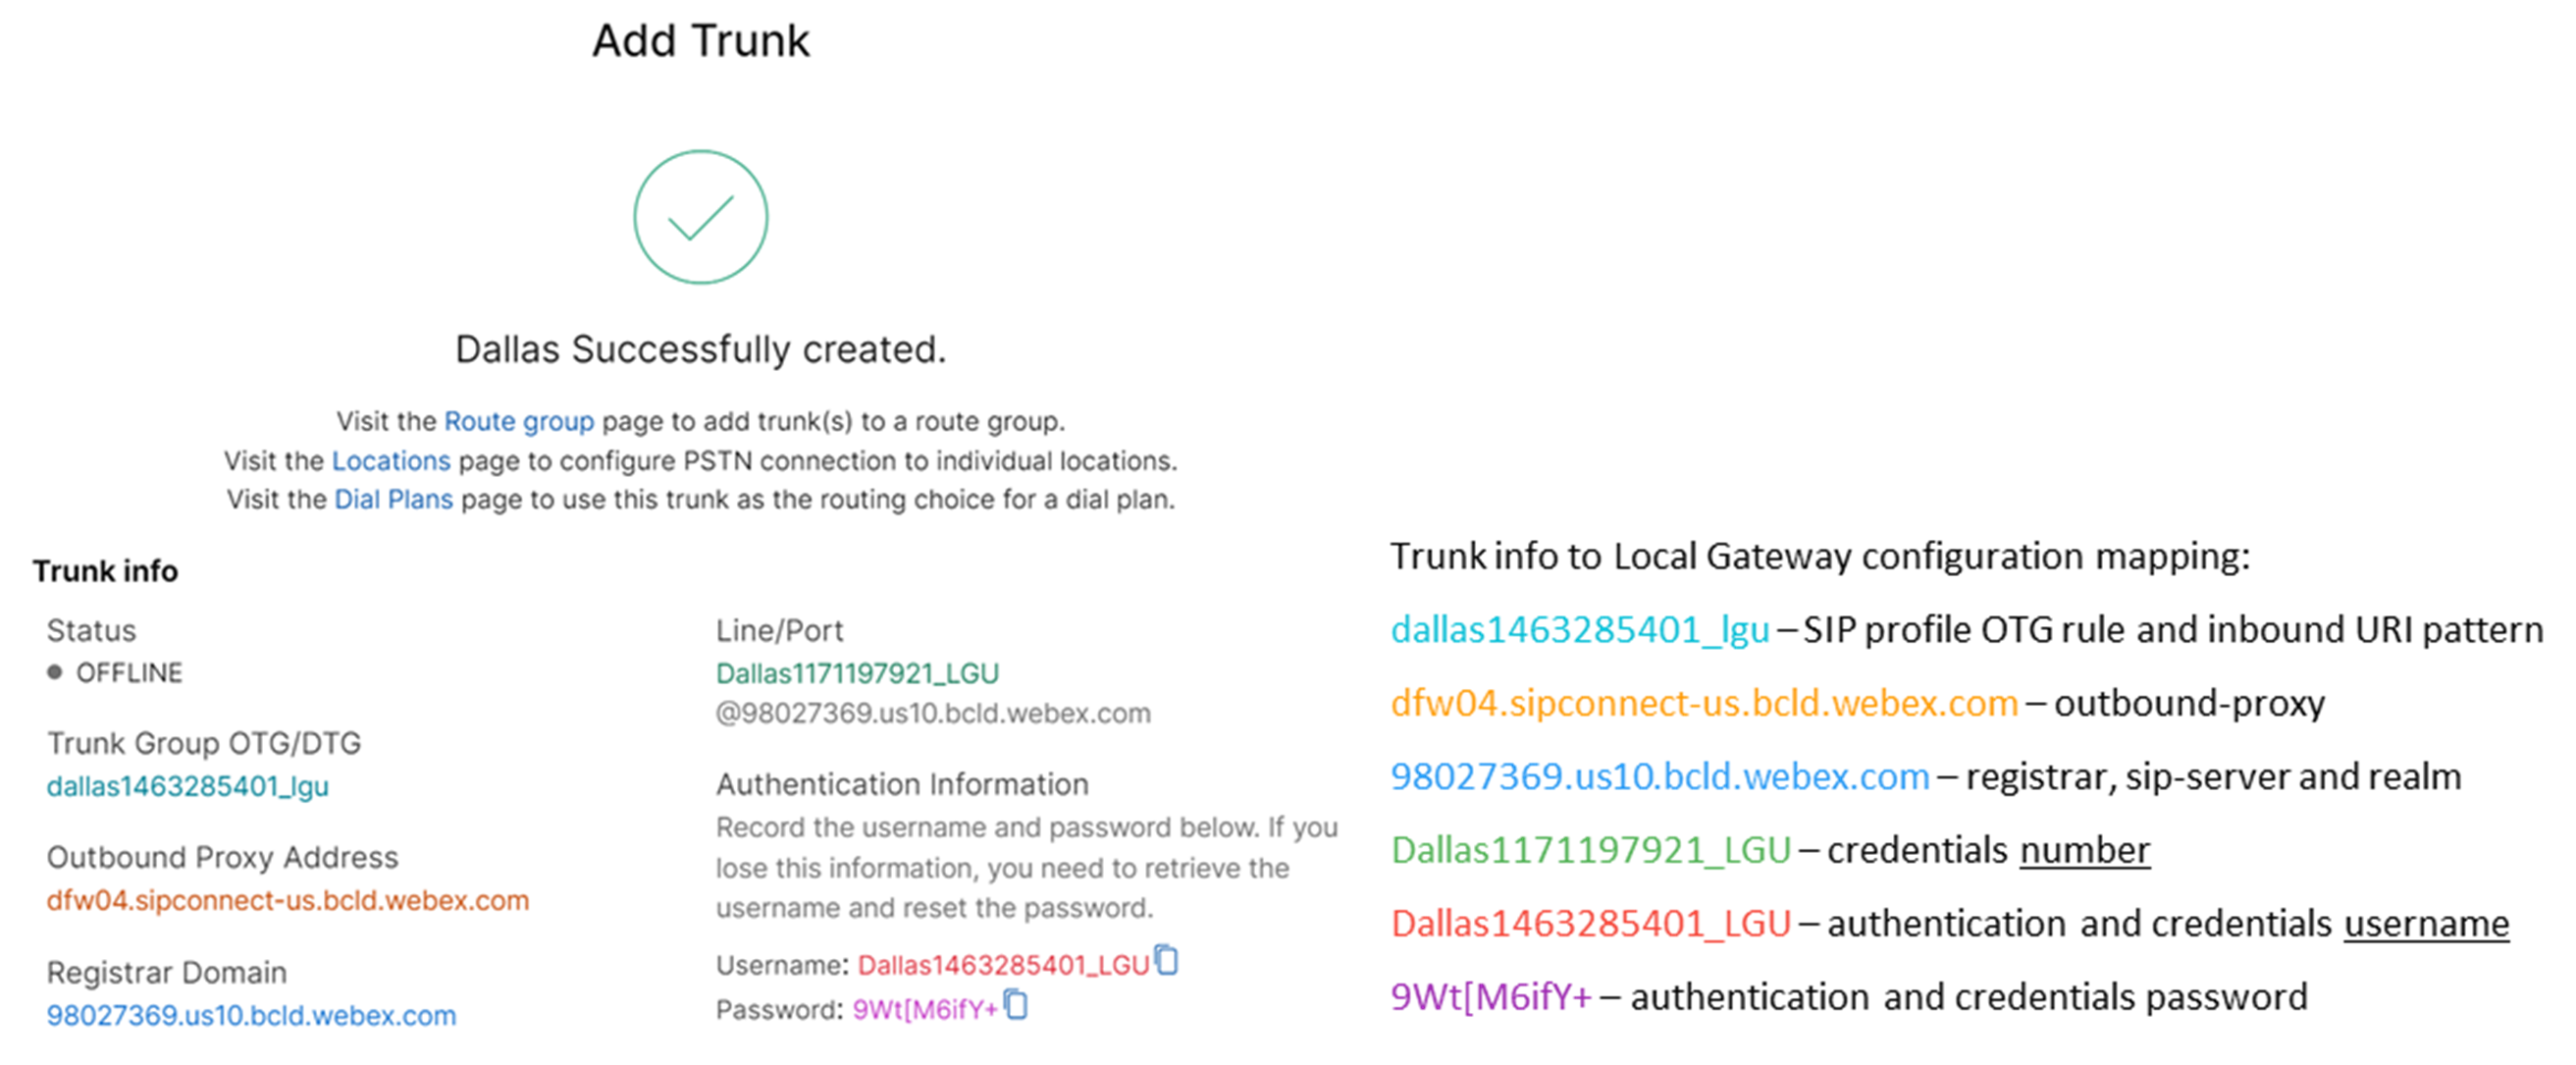
|
| 2 |
CUBE'yi Webex Calling Yerel Ağ Geç idi olarak yapılandırmak için aşağıdaki komutları girin: İşte yapılandırma alanlarının açıklaması:
Platform Cisco Unified Border Element daki (CUBE) özellikleri etkinleştirir. medya istatistikleriYerel Ağ Geçidinde medya izlemeyi etkinleştirir. medya toplu istatistikleriKontrol düzleminin toplu arama istatistikleri için veri düzlemini sorgulamasını sağlar. Bu komut lar hakkında daha fazla bilgi için bkz. Medya. sip-bağlantıların sip'e izin verCUBE temel SIP arka arkaya kullanıcı arac ısı işlevini etkinleştirin. Daha fazla bilgi için bkz. Bağlantılara izin ver. Varsayılan olarak, T.38 faks aktarımı etkindir. Daha fazla bilgi için bkz. Faks protokolü t38 (sesli servis). STUN'u (NAT üzerinden UDP'nin Oturum Geçişini) global olarak etkinleştirir.
Daha fazla bilgi için, bkz. sersemleme flowdata agent-id ve sersemletme flowdata shared-secret. asimetrik yük doluHem DTMF hem de dinamik codec yükleri için SIP asimetrik yük desteğini yapılandırır. Daha fazla bilgi için bkz. Asi metrik yük. erken teklif zorunluYerel Ağ Geçidini, komşu eşten onay beklemek yerine ilk INVITE mesajında SDP bilgilerini göndermeye zorlar. Bu komut hakkında daha fazla bilgi için bkz. erken teklif. |
| 3 |
Yalnızca tüm trunklar için G.711 codec bileşenlerine izin veren ses sınıfı codec 100 'ü yapılandırın. Bu basit yaklaşım çoğu dağıtım için uygundur. Gerek irse, hem kaynak hem de sonlandırma sistemleri tarafından desteklenen ek codec türleri listeye eklenebilir. DSP modüllerini kullanarak kod dönüştür meyi içeren daha karmaşık çözümler destek lenir, ancak bu kılavuza dahil değildir. İşte yapılandırma alanlarının açıklaması: ses sınıfı codec bileşeni 100Yalnızca SIP trunk çağrıları için tercih edilen codec bileşenlerine izin vermek için kullanılır . Daha fazla bilgi için bkz. Ses sınıfı codec bileşeni. |
| 4 |
Bagajda ICE'yi etkinleştirmek için ses sınıfı stun-usage 100 'ü yapılandırınWebex Calling. İşte yapılandırma alanlarının açıklaması: şok kullanımı ice liteMümkün olduğunda medya optimizasyonuna izin vermek için tüm Webex Calling karşı karşıya gelen çevirmeli eşler için ICE-Lite'ı etkinleştirmek için kullanılır. Daha fazla bilgi için, bkz. Ses sınıfı sersemletme kullanımı ve şok kullanımı ice lite. Medya optimizasyonu mümkün olan her yerde müzakere edilir. Bir arama kayıt gibi bulut medya hizmetleri gerektiriyorsa medya optimize edilemez. |
| 5 |
Webex trafiği için medya şifreleme ilkesini yapılandırın. İşte yapılandırma alanlarının açıklaması: ses sınıfı srtp-crypto 100Teklif ve cevap iletilerinde SDP'de CUBE sunduğu tek SRTP şifre paketi SHA1_80 olarak belirtir. Webex Callingsadece destekler SHA1_80. Daha fazla bilgi için bkz. Ses sınıfı srtp-crypto. |
| 6 |
Hedef trunk paramet resine göre bir Yerel Ağ Geçidi gövdesine yapılan çağrıları tanımlamak için bir desen yapılandırın: İşte yapılandırma alanlarının açıklaması: ses sınıfı uri 100 sipGelen SIP davetini gelen bir ana çevirmeli eşle eşleştirec ek bir desen tanımlar. Bu kalıbı girerken, dtg= ve ardından bagaj oluşturulduğunda Control Hub'da sağlanan Trunk OTG/DTG değerini kullanın. Daha fazla bilgi için bkz. Ses sınıfı uri. |
| 7 |
SIP iletilerini gönderilmeden önce değiştirmek için kullanılacak olan sip profili 100 'ü yapılandırınWebex Calling.
İşte yapılandırma alanlarının açıklaması:
Amerika Birleşik Devletleri veya Kanadalı PSTN sağlayıcısı, SpAM ve dolandırıcılık aramaları için Arayan Kimliği doğrulamasını, makalede SpAM veya dolandırıcılık ç ağrısı göstergesinde belirtilen ek yapılandırma ile sunabilir. Webex Calling |
| 8 |
Webex CallingBagajı yapılandırın: |
| 9 |
CUBE gibi ağ aygıtlarını yapılandırmak ve aygıtın işlemediği Oturum Başlatma Protokolü (SIP) başlıklarını iletmek için bu komutları kullanın. Bu komutlar, cihazın yerel ağ geçidinde coğrafi konum başlıkları ve PIDF-LO (Varlık Bilgi Veri Biçimi - Konum Nesnesi) dahil olmak üzere desteklenmeyen SIP başlıklarından geçmesini sağlar. Bu işlev, kritik konum bilgilerinin doğru şekilde korunmasını ve iletilmesini sağlayarak Nomadic E911 hizmetlerini destekler. |
Kiracı 100 'ü tanımladıktan ve bir SIP VoIP çevirmeli eşini yapılandır dıktan sonra, ağ geçidi bir TLS bağlantısı başlatır. Webex Calling Bu noktada, erişim SBC sertifikasını Yerel Ağ Geçidine sunar. Yerel Ağ Geç idi, daha önce güncellenen CA kök paketini kullanarak Webex Calling erişim SBC sertifik asını doğrular. Sertifika tanınırsa, Yerel Ağ Geçidi ile Webex Calling erişim SB C arasında kalıcı bir TLS oturumu oluşturulur. Yerel Ağ Geçidi daha sonra Webex erişim SBC'ye kaydolmak için bu güvenli bağlantıyı kullanabilir. Kimlik doğrulama için kayda itiraz edildiğinde:
-
Yanıtta kimlik bilgileri yapılandır masından kullanıcı adı, parola ve alan parametreleri kullanılır.
-
SIP profile 100'deki değişiklik kuralları, SIPS URL'sini SIP'ye geri dönüştür mek için kullanılır.
Erişim SBC'den 200 OK alındığında kayıt başarılı olur.

Yukarıya doğru bir ana kanal oluştur Webex Calling duktan sonra, SIP tabanlı bir PSTN sağlayıcısına yönelik şifrelenmemiş bir ana kaynak oluşturmak için aşağıdaki yapılandırmayı kullanın:
Servis Sağlayıcınız güvenli bir PSTN gövdesi sunuyorsa, bagaj için yukarıda açıklandığı gibi benzer bir yapılandırmayı uygulayabilirsiniz. Webex Calling CUBE güvenli arama yönlendirmesini destekler.
Bir TDM/ISDN PSTN gövdesi kullanıyorsanız, bir sonraki bölüme atlayın Yerel Ağ Geçidini TDM PSTN gövdesi ile yapılandır ın.
| 1 |
PST N gövdesinden gelen çağrıları tanımlamak için aşağıdaki ses sınıfı uri'sini yapılandırın: İşte yapılandırma alanlarının açıklaması: ses sınıfı uri 200 sipGelen SIP davetini gelen bir ana çevirmeli eşle eşleştirec ek bir desen tanımlar. Bu kalıbı girerken, IP PSTN ağ geçidinizin IP adresini kullanın. Daha fazla bilgi için bkz. Ses sınıfı uri. |
| 2 |
Aşağıdaki IP PSTN çevirmeli eşini yapılandırın: İşte yapılandırma alanlarının açıklaması: 200 etiket li bir VoIP çevirmeli eşini tanımlar ve yönetim ve sorun giderme kolaylığı için anlamlı bir açıklama sağlar. Daha fazla bilgi için bkz. Dial-peer voice . destination-pattern BAD.BADGelen çevirmeli eşler grubu kullanarak giden aramaları yönlendirirken sahte bir hedef modeli gereklidir. Bu durumda geçerli herhangi bir hedef modeli kullanılabilir. Daha fazla bilgi için bkz. Destination-pattern (interface). oturum protokolü sipv2Bu çevirmeli eşin SIP çağrı ayaklarını işlediğini belirtir. Daha fazla bilgi için bkz. Otur um protokolü (arama ak ranı). oturum hedefi ipv4:192.168.80.13PSTN sağlayıcısına gönderilen aramaların hedef adresini belirtir. Bu bir IP adresi veya DNS ana bilgisayar adı olabilir. Daha fazla bilgi için bkz. Otur um hedefi (VoIP arama ak ranı). 200 üzerinden gelen tiplerINVITE VIA başlık URI'sini kullanarak gelen aramaları bu çevirmeli eşle eşleştirmek için kullanılan ses sınıfını belirtir. Daha fazla bilgi için bkz. Gelen url.
ses sınıfı sip asserted-id pai
(İsteğe bağlı) P-Asserted-Identity başlık işlemesini açar ve bunun PSTN gövdesi için nasıl kullanılacağını kontrol eder. Bu komut kullanılırsa, gelen çevirmeli eşten sağ lanan arayan taraf kimliği, giden From ve P-Asserted-Identity başlıkları için kullanılır. Bu komut kullanılmazsa, gelen çevirmeli eşten sağ lanan arayan taraf kimliği, giden From ve Remote-Party-ID başlıkları için kullanılır. Daha fazla bilgi için bkz. voice-class sip asserted-id.
bağlama kontrolü kaynak arabirimi Gigab
iteThernet0/0/0
PSTN 'ye gönderilen iletiler için kaynak arabirimini ve ilişkili IP adresini yapılandırır. Daha fazla bilgi için bkz. Bind. bağla medya kaynak arabirimi Gigab iteThernet0/0/0PSTN 'ye gönderilen medya için kaynak arabirimini ve ilişkili IP adresini yapılandırır. Daha fazla bilgi için bkz. Bind. ses sınıfı codec bileşeni 100Çevirmeli eşini ortak codec filtre listesi 100'ü kullanacak şekilde yapılandırır. Daha fazla bilgi için bkz. Sesli sınıf codec bileşeni . dtmf-rölesi rtp-nteRTP-NTE'yi (RFC2833) çağrı ayağında beklenen DTMF özelliği olarak tanımlar. Daha fazla bilgi için bkz. DTMF Röle ( IP üzerinden Ses). no whatSesli etkinlik algılamayı devre dışı bırakır. Daha fazla bilgi için bkz. vad (dial peer). |
| 3 |
Yerel Ağ Geçidinizi yalnızca çağrıları PSTN arasında yönlendirec Webex Calling ek şekilde yapılandırıyorsanız, aşağıdaki çağrı yönlendirme yapılandırmasını ekleyin. Yerel Ağ Geç idinizi Unified Communications Manager platformuyla yapılandır ıyorsanız sonraki bölüme geçin. |
Bir ana kanal oluşturduktan sonraWebex Calling, Webex çağrı ayağında medya optimizasyonuna izin vermek için döngü-geri arama yönlendirmesi ile PSTN hizmetiniz için bir TDM gövdesi oluşturmak için aşağıdaki yapılandırmayı kullanın.
IP ortam optimizasyonu gerektirmiyorsanız, SIP PSTN gövdesi için yapılandırma adımlarını izleyin. PSTN VoIP çevirmeli eş yerine bir ses bağlantı noktası ve POTS çevirmeli eşli (Adım 2 ve 3'te gösterildiği gibi) kullanın.
| 1 |
Döngü-geri çevirmeli eşler yapılandırması, çağrı yönlendirme döngüleri oluşturmadan çağrıların Webex ve PSTN arasında doğru şekilde geçmesini sağlamak için çevirmeli eş grupları ve çağrı yönlendirme etiketleri kullanır. Ç ağrı yönlendirme etiketlerini eklemek ve kaldırmak için kullanılacak aşağıdaki çeviri kurallarını yapılandırın: İşte yapılandırma alanlarının açıklaması: ses çeviri kuralıÇağrı yönlendirme etiketleri eklemek veya kaldırmak için kurallarda tanımlanan normal ifadeleri kullanır. Sorun giderme için netlik eklemek için aşırı oniki rakamlar ('A') kullanılır . Bu yapılandırmada, çeviri profili 100 tarafından eklenen etiket, döngüsel çevirme eşleri aracılığıyla PSTN'ye gelen Webex Calling çağrıları yönlendirmek için kullanılır. Benzer şekilde, çeviri profili 200 tarafından eklenen etiket, PSTN'den gelen ç ağrıları yönlendirmek için kullanılır. Webex Calling Çeviri profilleri 11 ve 12, sırasıyla Webex ve PSTN trunklarına çağrı göndermeden önce bu etiketleri kaldırır. Bu örnek, aranan sayıların +E.164 Webex Calling biçiminde sunulduğunu varsayar. Kural 100, geçerli bir aranan numarayı korumak için baştaki +'yı kaldırır. Kural 12 daha sonra etiketi çıkarırken ulusal veya uluslararası yönlendirme rakamları ekler. Yerel ISDN ulusal arama planınıza uygun rak amları kullanın. Say Webex Calling ıları ulusal formatta sunuyorsa, sırasıyla yönlendirme etiketini eklemek ve kaldırmak için 100 ve 12 numaralı kuralları ayarlayın. Daha fazla bilgi için bkz. Sesli çeviri profili ve ses çeviri kuralı. |
| 2 |
TDM ses arabirimi bağlantı noktalarını kullanılan gövde tipi ve protokolün gerektirdiği şekilde yapılandırın. Daha fazla bilgi için bkz. ISDN PRI Yapılandırma. Örneğin, bir aygıtın NIM yuvası 2'ye yüklenen Birincil Hız ISDN arabiriminin temel yapılandırması aşağıdakileri içerebilir: |
| 3 |
Aşağıdaki TDM PSTN çevirmeli eşini yapılandırın: İşte yapılandırma alanlarının açıklaması: 200 etiket li bir VoIP çevirmeli eşini tanımlar ve yönetim ve sorun giderme kolaylığı için anlamlı bir açıklama sağlar. Daha fazla bilgi için bkz. Dial-peer voice. destination-pattern BAD.BADGelen çevirmeli eşler grubu kullanarak giden aramaları yönlendirirken sahte bir hedef modeli gereklidir. Bu durumda geçerli herhangi bir hedef modeli kullanılabilir. Daha fazla bilgi için bkz. Destination-pattern (interface). çeviri profili gelen 200Gelen aranan numaraya çağrı yönlendirme etiketi ekleyecek çeviri profilini atar. doğrudan içe dönük çevirmeİkincil arama tonu sağlamadan aramayı yönlendirir. Daha fazla bilgi için bkz. direct- inward-dial. bağlantı noktası 0/2/ 0:15Bu çevirmeli eşle ilişkili fiziksel ses bağlantı noktası. |
| 4 |
TDM-IP çağrı akışlarına sahip Yerel Ağ Geçitleri için IP yollarının medya optimizasyonunu etkinleştirmek için, PSTN trun kleri arasında bir dizi dahili döngü-geri çevirme eşleri ekleyerek çağrı yönlendirmesini değiştirebilirsiniz. Webex Calling Aşağıdaki döngü-geri çevirme eşlerini yapılandırın. Bu durumda, gelen tüm aramalar başlangıçta dial-peer 10'a ve oradan da uygulanan yönlendirme etiketine göre çevirmeli eş 11 veya 12'ye yönlendirilecektir. Yönlendirme etiketinin kaldırılmasından sonra, aramalar çevirmeli eşler grupları kullanılarak giden ana gövdeye yönlendirilecektir. İşte yapılandırma alanlarının açıklaması: VoIP çevirmeli eşini tanımlar ve yönetim ve sorun giderme kolaylığı için anlamlı bir açıklama sağlar . Daha fazla bilgi için bkz. Dial-peer voice. çeviri profili gelen 11Giden ana kanalına geçmeden önce çağrı yönlendirme etiketini kaldırmak için daha önce tanımlanan çeviri profilini uygular. destination-pattern BAD.BADGelen çevirmeli eşler grubu kullanarak giden aramaları yönlendirirken sahte bir hedef modeli gereklidir. Daha fazla bilgi için bkz. Destination-pattern (interface). oturum protokolü sipv2Bu çevirmeli eşin SIP çağrı ayaklarını işlediğini belirtir. Daha fazla bilgi için bkz. Otur um protokolü (arama ak ranı). oturum hedefi ipv4:192.168.80.14Geri döng ü için çağrı hedefi olarak yerel yönlendirici arabirim adresini belirtir. Daha fazla bilgi için bkz. Otur um hedefi (VoIP arama ak ranı). bağlama kontrolü kaynak arabirimi Gigab iteThernet0/0/0Geri döngü yoluyla gönderilen iletiler için kaynak arabirimini ve ilişkili IP adresini yapılandırır. Daha fazla bilgi için bkz. Bind. bağla medya kaynak arabirimi Gigab iteThernet0/0/0Geri döngü yoluyla gönderilen medya için kaynak arabirimini ve ilişkili IP adresini yapılandırır. Daha fazla bilgi için bkz. Bind. dtmf-rölesi rtp-nteRTP-NTE'yi (RFC2833) çağrı ayağında beklenen DTMF özelliği olarak tanımlar. Daha fazla bilgi için bkz. DTMF Röle ( IP üzerinden Ses). kodek g711alaw Tüm PSTN çağrılarını G.7 11 kullanmaya zorlar. ISDN hizmetiniz tarafından kullanılan derleme yöntemine uyması için a-law veya u-law seçin. no whatSesli etkinlik algılamayı devre dışı bırakır. Daha fazla bilgi için bkz. vad (dial peer). |
| 5 |
Aşağıdaki çağrı yönlendirme yapılandırmasını ekleyin: Bu, Yerel
Ağ Geçidi yapılandırmanızı sonlandırır. CUBE özellikleri ilk kez yapılandırılırsa
yapılandırmayı kaydedin
ve platformu yeniden yükleyin.
|
Önceki bölümlerdeki PSTN Webex Calling konfigürasyonu, bir Cisco Unified Communications Manager (UCM) kü mesine ek gövdeler içerecek şekilde değiştirilebilir. Bu durumda, tüm aramalar üzerinden Unified CM yönlendirilir. 5060 numaralı bağlantı noktasındaki UCM'den gelen çağrılar PSTN 'ye yönlendirilir ve 5065 numaralı bağlantı noktasından gelen çağrılar şu adrese yönlendirilir. Webex Calling Bu ç ağrı senaryosunu dahil etmek için aşağıdaki artımlı yapılandırmalar eklenebilir.
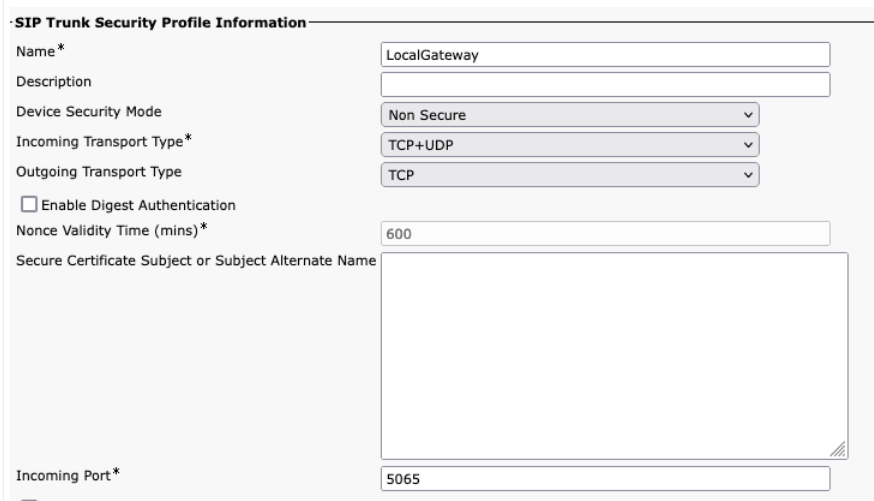
Bagajı oluştururkenUnified CM, SIP Trunk Security Profile ayarlarında gelen bağlantı noktasını 5065 olarak yapılandırdığınızdan emin olun. Webex Calling Bu, 5065 numaralı bağlantı noktasında gelen iletilere izin verir ve Yerel Ağ Geçidine mesaj gönderirken VIA üstbilgisini bu değerle doldurur.
| 1 |
Aşağıdaki ses sınıfı URI'leri yapılandırın: |
| 2 |
Ana bilgisayarlara SRV yönlendirmesini belirtmek için aşağıdaki DNS kayıtlarını yapılandırın Unified CM : IOS XE, hedef UCM ana bilgisayarlarını ve bağlantı noktalarını yerel olarak belirlemek için bu kayıtları kullanır. Bu yapılandırma ile DNS sisteminizdeki kayıtları yapılandırmanız gerekmez. DNS'nizi kullanmayı tercih ederseniz, bu yerel yapılandırmalar gerekli değildir. İşte yapılandırma alanlarının açıklaması: Aşağıdaki komut bir DNS SRV kaynak kaydı oluşturur. Her UCM ana bilgisayarı ve ana bilgisayar için bir kayıt oluşturun: ip ana bilgisayar _sip. _udp.pstn tocucm.io srv 2 1 5060 ucmsub5.mydomain.com _yudumla. _udp.pstn tocucm.io: SRV kaynak kayıt adı 2: SRV kaynak kayıt önceliği 1: SRV kaynak kayıt ağırlığı 5060: Bu kaynak kaydındaki hedef ana bilgisayar için kullanılacak bağlantı noktası numarası ucmsub5.mydomain .com: Kaynak kaydı hedef ana bilgisayarı Kaynak kaydı hedef ana bilgisayar adlarını çözmek için yerel DNS A kayıtları oluşturun. Örneğin: ip ana bilgisayarı ucmsub5.mydomain.com 192.168.80.65 ip host: Yerel IOS XE veritabanında bir kayıt oluşturur. ucmsub5.mydomain.com: A kayıt ana bilgisayar adı. 192.168.80.65: Ana bilgisayar IP adresi. UCM ortamınızı ve tercih ettiğiniz çağrı dağıtım stratejisini yansıtacak şekilde SRV kaynak kayıtlarını ve A kayıtlarını oluşturun. |
| 3 |
Aşağıdaki çevirmeli eşleri yapılandırın: |
| 4 |
Aşağıdaki yapılandırmaları kullanarak çağrı yönlendirme ekleyin: |
Tanılama İmzaları (DS), IOS X tabanlı Yerel Ağ Geçidinde yaygın olarak gözlemlenen sorunları proaktif olarak algılar ve olayla ilgili e-posta, sistem günlüğü veya terminal mesajı bildirimi oluşturur . Çözüm süresini hızlandırmak için tanılama veri toplamayı otomatik leştirmek ve toplanan verileri kasaya aktarmak için Cisco TAC DS'yi de yükleyebilirsiniz.
Tanılama İmzaları (DS), sorun tetikleme olayları ve sorunu bilgilendirmek, gidermek ve düzeltmek için gerçekleştirilecek eylemler hakkında bilgi içeren XML dosyalarıdır . Sorun algılama mantığını syslog mesajlarını, SNMP olaylarını kullanarak ve belirli gösteri komut çıktılarının periyodik olarak izlenmesi yoluyla tanımlayabilirsiniz.
Eylem türleri, gösteri komut çıktılarının toplanmasını içerir:
-
Birleştirilmiş günlük dosyası oluşturma
-
Dosyayı HTTPS, SCP, FTP sunucusu gibi kullanıcı tarafından sağlanan bir ağ konumuna yükleme.
TAC mühendisleri DS dosyalarını yazar ve bütünlük koruması için dijital olarak imzalar. Her DS dosyası, sistem tarafından atanan benzersiz bir sayısal kimliğe sahiptir. Tanılama İmzaları Arama Aracı (DSLT), çeşitli sorunları izlemek ve gidermek için uygun imzaları bulmak için tek bir kaynaktır.
Başlamadan önce:
-
DSLT'den indirdiğiniz DS dosyasını düzenlemeyin. Değiştirdiğiniz dosyalar bütünlük denetimi hatası nedeniyle yüklemede başarısız olur.
-
Yerel Ağ Geçidinin e-posta bildirimleri göndermesi için ihtiyaç duyduğunuz Basit Posta Aktarım Protokolü (SMTP) sunucusu.
-
E-posta bildirimleri için güvenli SMTP sunucusunu kullanmak istiyorsanız Yerel Ağ Geçidinin IOS XE 17.6.1 veya üstünü çalıştırdığından emin olun.
Önkoşullar
IOS XE 17.6.1a veya üstünü çalıştıran Yerel Ağ Geçidi
-
Tanılama İmzaları varsayılan olarak etkindir.
-
Cihaz Cisco IOS XE 17.6.1a veya üstünü çalıştır ıyorsa proaktif bildirim göndermek için kullanılacak güvenli e-posta sunucusunu yapılandırın.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
Ortam değişkenini, ds_emailsizi bilgilendirmek için yönetic inin e-posta adresiyle yapılandırın.
configure terminal
call-home
diagnostic-signature
environment ds_email <email address>
end
Aşağıda, güvenli SMTP sunucusu olarak Gmail'i kullanarak proaktif bildirimleri tacfaststart@gmail.com adresine göndermek üzere Cisco IOS XE 17.6.1a veya daha yüksek bir sürümde çalışan bir Yerel Ağ Geçidinin örnek yapılandırması gösterilmektedir:
Cisco IOSXE Bengaluru 17.6.x veya sonraki sürümlerini kullanmanızı öneririz.
call-home
mail-server tacfaststart:password@smtp.gmail.com priority 1 secure tls
diagnostic-signature
environment ds_email "tacfaststart@gmail.com"
Cisco IOSXE Yazılımında çalışan bir Yerel Ağ Geçidi, OAuth'u destekleyen tipik bir web tabanlı Gmail istemcisi değildir, bu nedenle belirli bir Gmail hesabı ayarını yapılandırmalı ve cihazdan gelen e-postanın doğru şekilde işlenmesi için özel izin vermeliyiz:
-
'e gidin ve Daha az güvenli uygulama erişimi ayarını açın.
-
Gmail'den “Google, birinin Google olmayan bir uygulama kullanarak hesabınızda oturum açmasını engelledi” yazan bir e-posta aldığınızda “Evet, bendim” yanıtını verin.
Proaktif izleme için tanılama imzalarını yükleyin
Yüksek CPU kullanımını izleme
Bu DS, SNMP OID 1.3.6.1.4.1.9.2.1.56 kullanarak beş saniye boyunca CPU kullanımını izler. Kullanım %75 veya daha fazlasına ulaştığında, tüm hata ayıklamaları devre dışı bırakır ve Yerel Ağ Geçidinde yüklü olan tüm tanılama imzalarını kaldırır. İmzayı yüklemek için aşağıdaki adımları kullanın.
-
SNMP'yi etkin leştirmek için show snmp komutunu kullanın. Etkinleştirmez seniz, snmp-server yöneticisi komutunu yapılandırın.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Tanılama İmzaları Arama Aracı'ndaki aşağıdaki açılır seçenekleri kullanarak DS 64224'ü indirin:
Alan Adı
Alan Değeri
Platform
Cisco 4300, 4400 ISR Serisi veya Cisco CSR 1000V Serisi
Ürün
Webex CallingÇözümde CUBE Enterprise
Sorun Kapsamı
Performans
Sorun Türü
E-posta Bildirimi ile Yüksek CPU Kullanımı.
-
DS XML dosyasını Yerel Ağ Geçidi flaşına kopyalayın.
LocalGateway# copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Aşağıdaki örnek, dosyanın bir FTP sunucusundan Yerel Ağ Geçidi'ne kopyalanmasını gösterir.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
DS XML dosyasını Yerel Ağ Geçidi'ne yükleyin.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
İmzanın başarıyla yüklendiğini doğrulamak için show call-home diagnostic-signature komut unu kullanın. Durum sütun unun “kayıtlı” bir değeri olmalıdır.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: username@gmail.com
DSE'leri indirin:
DS ID
DS Adı
Revizyon
Durum
Son Güncelleme (GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Kayıtlı
2020-11-07 22:05:33
Tetiklendiğinde, bu imza kendisi de dahil olmak üzere çalışan tüm DS'leri kaldırır. Gerekirse, Yerel Ağ Geçidinde yüksek CPU kullanımını izlemeye devam etmek için DS 64224'ü yeniden yükleyin.
SIP ana kaydı izleme
Bu DS, her 60 saniyede bir Webex Calling Bulut ile Yerel Ağ Geçidi SIP Track'in kaydının kaldırılıp kaldırılmadığını kontrol eder. Kayıt kaldırma olayı algılandıktan sonra, bir e-posta ve syslog bildirimi oluşturur ve iki kayıt kaldırma olayından sonra kendini kaldırır. İmzayı yüklemek için aşağıdaki adımları kullanın:
-
Tanılama İ mzaları Arama Aracı'ndaki aşağıdaki açılır seçenekleri kullanarak DS 64117'yi indirin:
Alan Adı
Alan Değeri
Platform
Cisco 4300, 4400 ISR Serisi veya Cisco CSR 1000V Serisi
Ürün
Webex CallingÇözümde CUBE Enterprise
Sorun Kapsamı
SIP-SIP
Sorun Türü
E-posta Bildirimi ile SIP Trunk Kaydı Kaldırma.
-
DS XML dosyasını Yerel Ağ Geçidine kopyalayın.
copy ftp://username:password@<server name or ip>/DS_64117.xml bootflash: -
DS XML dosyasını Yerel Ağ Geçidi'ne yükleyin.
call-home diagnostic-signature load DS_64117.xml Load file DS_64117.xml success LocalGateway# -
İmzanın başarıyla yüklendiğini doğrulamak için show call-home diagnostic-signature komut unu kullanın. Durum sütun unun “kayıtlı” bir değeri olmalıdır.
Anormal çağrı kesintilerinin izlenmesi
Bu DS, 403, 488 ve 503 SIP hatalarıyla anormal çağrı kesilmesini tespit etmek için her 10 dakikada bir SNMP yoklamasını kullanır. Hata sayısı artışı son ankete göre 5'ten büyük veya eşitse, bir syslog ve e-posta bildirimi oluşturur. İmz ayı yüklemek için lütfen aşağıdaki adımları kullanın.
-
SNMP'nin etkin olup olmadığını kontrol etmek için show snmp komutunu kullanın. Etkinleştirilmemişse, snmp-server yöneticisi komutunu yapılandırın.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Tanılama İmzaları Arama Aracı'ndaki aşağıdaki seçenekleri kullanarak DS 65221'i indirin:
Alan Adı
Alan Değeri
Platform
Cisco 4300, 4400 ISR Serisi veya Cisco CSR 1000V Serisi
Ürün
Webex CallingÇözümde CUBE Enterprise
Sorun Kapsamı
Performans
Sorun Türü
E-posta ve S yslog Bildirimi ile SIP anormal çağrı kesilme tespiti.
-
DS XML dosyasını Yerel Ağ Geçidine kopyalayın.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
DS XML dosyasını Yerel Ağ Geçidi'ne yükleyin.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
İmzanın başarıyla yüklendiğini doğrulamak için show call-home diagnostic-signature komut unu kullanın. Durum sütun unun “kayıtlı” bir değeri olmalıdır.
Sorunu gidermek için tanılama imzalarını yükleyin
Sorunları hızlı bir şekilde çözmek için Tanılama İmzalarını (DS) kullanın. Cisco TACmühendisler , belirli bir sorunu gidermek, sorun oluşumunu tespit etmek, doğru teşhis verilerini toplamak ve verileri otomatik olarak duruma aktarmak için gereken gerekli hata ay ıklamalarını sağlayan birkaç imza yazmıştır. Cisco TAC Tanılama İmzaları (DS), sorun oluşumunu manuel olarak kontrol etme ihtiyacını ortadan kaldırır ve aralıklı ve geçici sorunların giderilmesini çok daha kolay hale getirir.
Uygulanabilir imzaları bulmak ve belirli bir sorunu kendi kendine çözmek için bunları yüklemek için Tanılama İmzaları Arama Aracı'n ı kullanabilir veya destek katılımının bir parçası olarak TAC mühendisi tarafından önerilen im zayı yükleyebilirsiniz.
“%VOICE_IEC-3-GW: CCAPI: Dahili Hata (çağrı artış eşiği): IEC=1.1.181.1.29. 0" syslog oluşumunu algılamak ve aşağıdaki adımları kullanarak tanılama verileri toplamayı otomatikleştirmek için bir DS'nin nasıl bulunacağına ve kurulacağına dair bir örnek aşağıda verilmiştir:
-
Toplanan tanılama verilerinin ds_fsurl_prefixyüklendiği Cisco TAC dosya sunucusu yolu (cxd.cisco.com) olan ek bir DS ortam değişkenini yapılandırın. Dosya yolundaki kullanıcı adı vaka numarasıdır ve şifre, aşağıdaki komutla Destek V aka Yöneticisi"nden alın abilen dosya yükleme belirtecidir.. Dosya yükleme belirteci, gerektiğinde Destek Vaka Yöneticisi'nin Ekler bölümünde oluşturulabilir.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"
end
Örnek:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Show snmp komutunu kullanarak SNMP'nin etkinleştirildiğinden emin olun. Etkinleştirilmemişse, snmp-server yöneticisi komutunu yapılandırın.
show snmp %SNMP agent not enabled config t snmp-server manager end -
Yüksek CPU izleme DS 64224'ü, yüksek CPU kullanımı sırasında tüm hata ayıklamaları ve tanılama imzalarını devre dışı bırakmak için proaktif bir önlem olarak yüklediğinizden emin olun. Tanılama İmzaları Arama Aracı'ndaki aşağıdaki seçenekleri kullanarak DS 64224'ü indirin:
Alan Adı
Alan Değeri
Platform
Cisco 4300, 4400 ISR Serisi veya Cisco CSR 1000V Serisi
Ürün
Webex CallingÇözümde CUBE Enterprise
Sorun Kapsamı
Performans
Sorun Türü
E-posta Bildirimi ile Yüksek CPU Kullanımı.
-
Tanılama İ mzaları Arama Aracı'ndaki aşağıdaki seçenekleri kullanarak DS 65095'i indirin:
Alan Adı
Alan Değeri
Platform
Cisco 4300, 4400 ISR Serisi veya Cisco CSR 1000V Serisi
Ürün
Webex CallingÇözümde CUBE Enterprise
Sorun Kapsamı
Sysloglar
Sorun Türü
Syslog VOICE_IEC -% -3-GW: CCAPI: Dahili Hata (Çağrı ani eşiği): IEC = 1.1.181.1.29.0
-
DS XML dosyalarını Yerel Ağ Geçidine kopyalayın.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
Yüksek CPU izleme DS 64224 ve ardından DS 65095 XML dosyasını Yerel Ağ Geçidi'ne yükleyin.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Show call-home diagnostic - signature komutunu kullanarak imzanın başarıyla yüklendiğini doğrulayın. Durum sütun unun “kayıtlı” bir değeri olmalıdır.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
           ds_email: username@gmail.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
İndirilen DSE'ler:
DS ID
DS Adı
Revizyon
Durum
Son Güncelleme (GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Kayıtlı
2020-11-08
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Kayıtlı
2020-11-08
Tanılama imzalarının yürütülmesini doğrulayın
Aşağıdaki komutta, Yerel Ağ Geçidi imza içinde tanımlanan eylemi yürütürken, call -home diagnostic-signature komutunun göster “Durum” sütunu “çalışıyor” olarak değişir. Çağrı -ev tanılama imzası istatistiklerini göster çıktısı, bir tanılama imzas ının ilgilenilen bir olayı algılayıp algılamadığını ve eylemi yürütüp yürütmediğini doğrulamanın en iyi yoludur. “Triggered/Max/Uninstall” sütunu, verilen imzanın bir olayı kaç kez tetiklediğini, bir olayı algılamak için tanımlanan maksimum sayıyı ve maksimum tetiklenen olay sayısını tespit ettikten sonra imzanın kendisini kaldırıp kaldırmadığını gösterir.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
           ds_email: carunach@cisco.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
İndirilen DSE'ler:
|
DS ID |
DS Adı |
Revizyon |
Durum |
Son Güncelleme (GMT+ 00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Kayıtlı |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Koşu |
2020-11-08 00:12:53 |
çağrı-ev tanılama imzası istatistiklerini göster
|
DS ID |
DS Adı |
T etiklenmiş/Maks/Kaldırma |
Ortalama Çalışma Süresi (saniye) |
Maksimum Çalışma Süresi (saniye) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
Tanılama imzası yürütme sırasında gönderilen bildirim e-postası, sorun türü, aygıt ayrıntıları, yazılım sürümü, çalışan yapılandırma ve verilen sorunu gidermekle ilgili komut çıktılarını gösterme gibi önemli bilgileri içerir .
Tanılama imzalarını kaldırma
Sorun giderme amacıyla Tanılama imzalarını kullanma, genellikle bazı sorun oluşumları tespit edildikten sonra kaldırılacak şekilde tanımlanır. Bir imzayı manuel olarak kaldırmak istiyorsanız, show call-home diagnostic-signature komutunun çıktısından DS Kimliğini alın ve aşağıdaki komutu çalıştırın:
call-home diagnostic-signature deinstall <DS ID>
Örnek:
call-home diagnostic-signature deinstall 64224
Dağıtımlarda yaygın olarak gözlemlenen sorunlara bağlı olarak Tanılama İmzaları Arama Aracı'na periyodik olarak yeni imzalar eklenir. TAC şu anda yeni özel imzalar oluşturma isteklerini desteklemiyor.
Cisco IOSXE Ağ Geçitlerinin daha iyi yönetimi için, ağ geçitlerini Control Hub üzerinden kaydetmenizi ve yönetmenizi öneririz. İsteğe bağlı bir yapılandırmadır. Kay dolduğunuzda, Yerel Ağ Geçidi yapılandırmanızı doğrulamak ve yapılandırma sorunlarını belirlemek için Denetim Merkezi'ndeki yapılandırma doğrulama seçeneğini kullanabilirsiniz. Şu anda, yalnızca kayıt tabanlı trunklar bu işlevi desteklemektedir.
Ağ geçidi yönetimi, Yerel Ağ Geçidi doğrulaması ve site hayatta kalabilirliği hakkında daha fazla bilgi için aşağıdaki makalelere bakın:
Bu bölümde, sertifika tabanlı, karşılıklı TLS Cisco Unified Border Element (mTLS) SIP göv desi Webex Calling kullanmak için bir (CUBE) Yerel Ağ Geçidi olarak nasıl yapılandırılacağı açıklanmaktadır. Bu belgenin ilk bölümü basit bir PSTN ağ geçidinin nasıl yapılandırılacağını göstermektedir. Bu durumda, PSTN'den gelen tüm çağrılar PSTN'ye yönlendirilir Webex Calling ve gelen tüm çağrılar PSTN Webex Calling 'ye yönlendirilir. Aşağıdaki resim bu çözümü ve takip edilecek üst düzey çağrı yönlendirme yapılandırmasını vurgulamaktadır.
Bu tasarımda, aşağıdaki temel konfigürasyonlar kullanılır:
-
ses sınıfı kiracıları: Gövdeye özgü yapılandırmalar oluşturmak için kullanılır.
-
ses sınıfı uri: Gelen çevirmeli eşin seçimi için SIP iletilerini sınıflandır mak için kullanılır.
-
gelen çevirmeli eşler: G elen SIP iletileri için tedavi sağlar ve bir çevirmeli eş grubu kullanarak giden yolu belirler.
-
çevirmeli eş grubu: İ leri arama yönlendirmesi için kullanılan giden çevirmeli eşleri tanımlar.
-
giden çevirmeli eş: Giden SIP iletileri için tedavi sağlar ve bunları gerekli hedefe yönlendirir.
Etkileş imli Bağlantı Kurulumu (ICE) ve TDM (Zaman Bölmeli Çoklama) ISDN devreleriyle Webex Calling medya optimizasyonu için, iki ayaklı bir çağrı yönlendirme işlemi kullanmak gerekir.
IP ve SIP, PSTN trunkleri için varsayılan protokoller haline gelirken, TDM (Zaman Bölmeli Çoklama) ISDN devreleri yaygın kalır ve tamamen desteklenir. Webex Calling Bu TDM-IP çağrı akışları için medya optimizasyonunu etkinleştirmek için, uç noktaların doğrudan medya yollarını müzakere etmesine izin veren Etkileşimli Bağlantı Kurulumu (ICE) kullanmanız gerekir.
Bu optimizasyonu gerçekleştirmek, iki ayaklı bir çağrı yönlendirme süreci gerektirir. Bu yaklaşım, aşağıdaki resim de gösterildiği gibi, PSTN gövdeleri arasında bir dizi dahili döngü-geri çevirme eşini ekleyerek Webex Calling standart yönlendirme yapılandırmasını değiştirir.
Şirket içi bir çöz Cisco Unified Communications Manager ümü bağlarkenWebex Calling, aşağıdaki şemada gösterilen çözümü oluşturmak için temel olarak basit PSTN ağ geçidi yapılandırmasını kullanabilirsiniz. Bu durumda, bir Birleşik İletişim Yöneticisi tüm PSTN ve çağrıların merkezi yönlendirmesini ve Webex Calling işlenmesini sağlar.
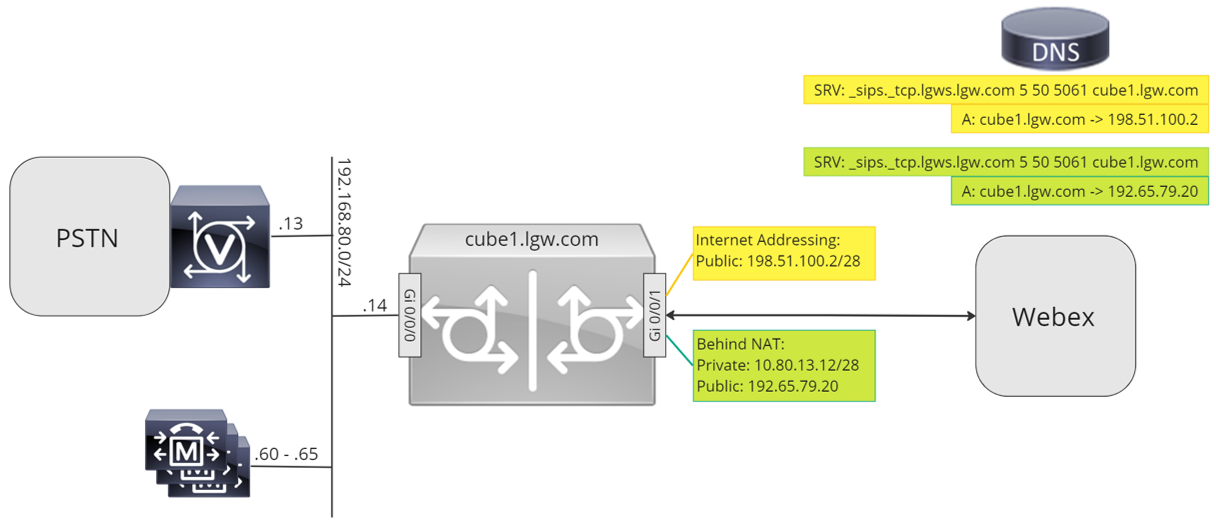
Bu belge boyunca, aşağıdaki resimde gösterilen ana bilgisayar adları, IP adresleri ve arayüzler kullanılır. Genel veya özel (NAT arkasında) adresleme için seçenekler sağlanır. Birden çok CUBE örneği arasında yük dengeleme olmadığı sürece SRV DNS kayıtları isteğe bağlıdır.
Yerel Ağ Geçidi yapılandırmanızı aşağıdaki gibi tamamlamak için bu belgenin geri kalanındaki yapılandırma kılavuzunu kullanın:
-
Adım 1: Yönlendirici temel bağlantısını ve güvenliğini yapılandırın
-
Adım 2: Gövdeyi Yapıl Webex Calling andırma
Gerekli mimarinize bağlı olarak aşağıdakilerden birini izleyin:
-
Adım 3: Yerel Ağ Geçidini SIP PSTN gövdesi ile yapılandırın
-
Adım 4: Yerel Ağ Geçidini mevcut bir Unified CM ortamla yapılandırın
Veya:
-
Adım 3: Yerel Ağ Geçidini TDM PSTN gövdesi ile yapılandırın
Temel yapılandırma
Cisco yönlendiricinizi Yerel Ağ Geçidi olarak hazırlamanın ilk adımıWebex Calling, platformunuzu güvence altına alan ve bağlantı kuran bir temel yapılandırma oluşturmaktır..
-
Tüm sertifika tabanlı Yerel Ağ Geçidi dağıtımları Cisco IOS XE 17.9.1a veya sonraki sürümleri gerektirir. Cisco IOSXE 17.12.2 veya üstü önerilir. Önerilen sürümler için Cisco Yazılım Araştırması sayfasına bakın. Platformu arayın ve önerilen sürümlerden birini seçin.
-
ISR4000 serisi yönlendiriciler hem Birleşik İletişim hem de Güvenlik teknolojisi lisanslarıyla yapılandırılmalıdır.
-
Ses kartları veya DSP'lerle donatılmış Catalyst Edge 8000 serisi yönlendiriciler, DNA Advantage lisansı gerektirir. Ses kartı veya DSP'leri olmayan yönlendiriciler, minimum DNA Essentials lisansı gerektirir.
-
Yüksek kapasiteli gereksinimler için Yüksek Güvenlik (HSEC) lisansı ve ek aktarım hızı yetkisi de gerekebilir.
Daha fazla ayrıntı için Yetkilendirme Kod larına bakın.
-
-
Platformunuz için iş politikalarınızı takip eden bir temel yapılandırma oluşturun. Özellikle aşağıdakileri yapılandırın ve doğrulayın:
-
NTP
-
ACL'ler
-
Kullanıcı kimlik doğrulaması ve uzaktan erişim
-
DNS
-
IP yönlendirme
-
IP adresleri
-
-
Yönelik ağ bir IPv4 adresi kullan Webex Calling malıdır. Denetim Merkezi'nde yapılandır ılan Yerel Ağ Geçidi Tam Nitelikli Etki Alanı Adları (FQDN) veya Hizmet Kaydı (SRV) adresleri, internet te genel bir IPv4 adresine çözümlenmelidir.
-
Webex'e bakan Yerel Ağ Geçidi arabirimindeki tüm SIP ve medya bağlantı noktalarına doğrudan veya statik NAT aracılığıyla internet ten erişilebilir olmalıdır. Güvenlik duvarınızı buna göre güncellediğinizden emin olun.
-
Yerel Ağ Geçidi'ne imzalı bir sertifika yüklemek için aşağıda verilen ayrıntılı yapılandırma adımlarını izleyin:
-
Cisco WebexSes ve Video Platformlarına Yönelik Çağrılar için Hangi Kök Sertifika Yetkilileri Desteklenir bölümünde ayrıntılı olarak açıklandığı gibi herkese açık bir Certificate Authority (CA) cihaz sertifikasını imzalamalıdır.
-
Yalnızca Sunucu Kimlik Doğrulaması Genişletilmiş Anahtar Kullanımı (EKU) içeren sertifikalar desteklenir. Webex CallingTLS el sıkışma kurulması sırasında İstemci Kimlik Doğrulama EKU'nun varlığını doğrulamaz veya zorlamaz.
Bazı üçüncü taraf Oturum Sınırı Denetleyicileri (SBC) sıkı EKU doğrulaması uygulayabilir ve İ stemci Kimlik Doğrul ama EKU'sunu içermeyen sertifikaları reddedebilir. Bu gibi durumlarda, SBC'nin yalnızca Sunucu Kimlik Doğrulaması EKU ile sertifikaları kabul edecek veya katı EKU doğrulamasını devre dışı bırakacak şekilde yapılandırıldığından emin olun (destekleniyorsa ).
-
Sertifika konusu Ortak Ad (CN) veya Konu Alternatif Adlarından biri (SAN) Denetim Merkezi'nde yapılandırılan FQDN ile aynı olmalıdır.
Ortak Ad (CN) veya Konu Alternatif Adı (SAN) içeren bir sertifika satın alırken, sertifikanın yalnızca küçük harf kullandığından emin olun. Control Hub yapılandırmasında, tüm FQDN girişleri otomatik olarak küçük harfe dönüştürülür ve FQDN ile sertifika arasındaki harf kasasındaki herhangi bir uyumsuzluk, başarılı ana kayıt işlemini engelleyecektir.
Örneğin:
-
Kuruluşunuzun Denetim Merkezi'nde yapılandırılmış bir ana kanal, Yerel Ağ Geçidinin FQDN'si olarak cube1.lgw.com:5061 içeriyorsa, yönlendirici sertifikasındaki CN veya SAN, cube1.lgw.com içermelidir.
-
Kuruluşunuzun Denetim Merkezi'nde yapılandırılmış bir ana kanalında, ana ağdan erişilebilen Yerel Ağ Geçidlerinin SRV adresi olarak lgws.lgw.com varsa, yönlendirici sertifikasındaki CN veya SAN, lgws.lgw.com içermelidir. SRV adresinin çözümlendiği kayıtlar (CNAME, A Record veya IP Adresi) SAN'da isteğe bağlıdır.
-
Ana ağ için FQDN veya SRV kullansanız da, Yerel Ağ Geçidinizden gelen tüm yeni SIP iletişim kut ularının kişi adresi, Control Hub'da yapılandırılan adı kullanmalıdır.
-
-
-
Cisco kök CA paketini Yerel Ağ Geçidi'ne yükleyin. Bu paket, Webex platformunu doğrulamak için kullanılan CA kök sertifikasını içerir.
Yapılandırma
| 1 |
Herhangi bir Katman 3 arabirimine geçerli ve yönlendirilebilir IP adresleri atadığınızdan emin olun, örneğin:
|
| 2 |
Simetrik şifreleme kullanarak yönlendiricideki STUN kimlik bilgilerini koruyun. Birincil şifreleme anahtarını ve şifreleme türünü aşağıdaki gibi yapılandırın: |
| 3 |
Etki alanınız için desteklenen bir sertifika Certificate Authority (CA) tarafından imzalanmış bir şifreleme güven noktası oluşturun. |
| 4 |
Ana bilgisayar sertifikanızın kimliğini doğrulamak için ara imzalama CA'nın sertifikasını sağlayın. Aşağıdaki exec veya configuration komutunu girin:
|
| 5 |
Aşağıdaki exec veya configuration komutunu kullanarak imzalı ana bilgisayar sertifikasını içe aktarın:
|
| 6 |
TLS1.2 ayrıcalığını etkinleştirin ve aşağıdaki yapılandırma komutlarını kullanarak sesli uygulamalar için kullanılacak varsayılan güven noktasını belirtin:
|
| 7 |
Tarafından kullanılan IdenTrust Commercial Root CA 1 sertifikasını içeren Cisco kök CA paketini yükleyin. Webex Calling Belirtilen URL 'den kök CA paketini indirmek ve geçerli CA güven havuzunu temizlemek için crypto pki trustpool import clean url url komutunu kullanın ve ardından yeni sertifika paketini yükleyin: HTTPS kullanarak internete erişim için bir proxy kullanmanız gerekiyorsa, CA paketini içe aktarmadan önce aşağıdaki yapılandırmayı ekleyin: ip http istemci proxy sunucusu your proxy.com proxy bağlantı noktası 80 |
| 1 |
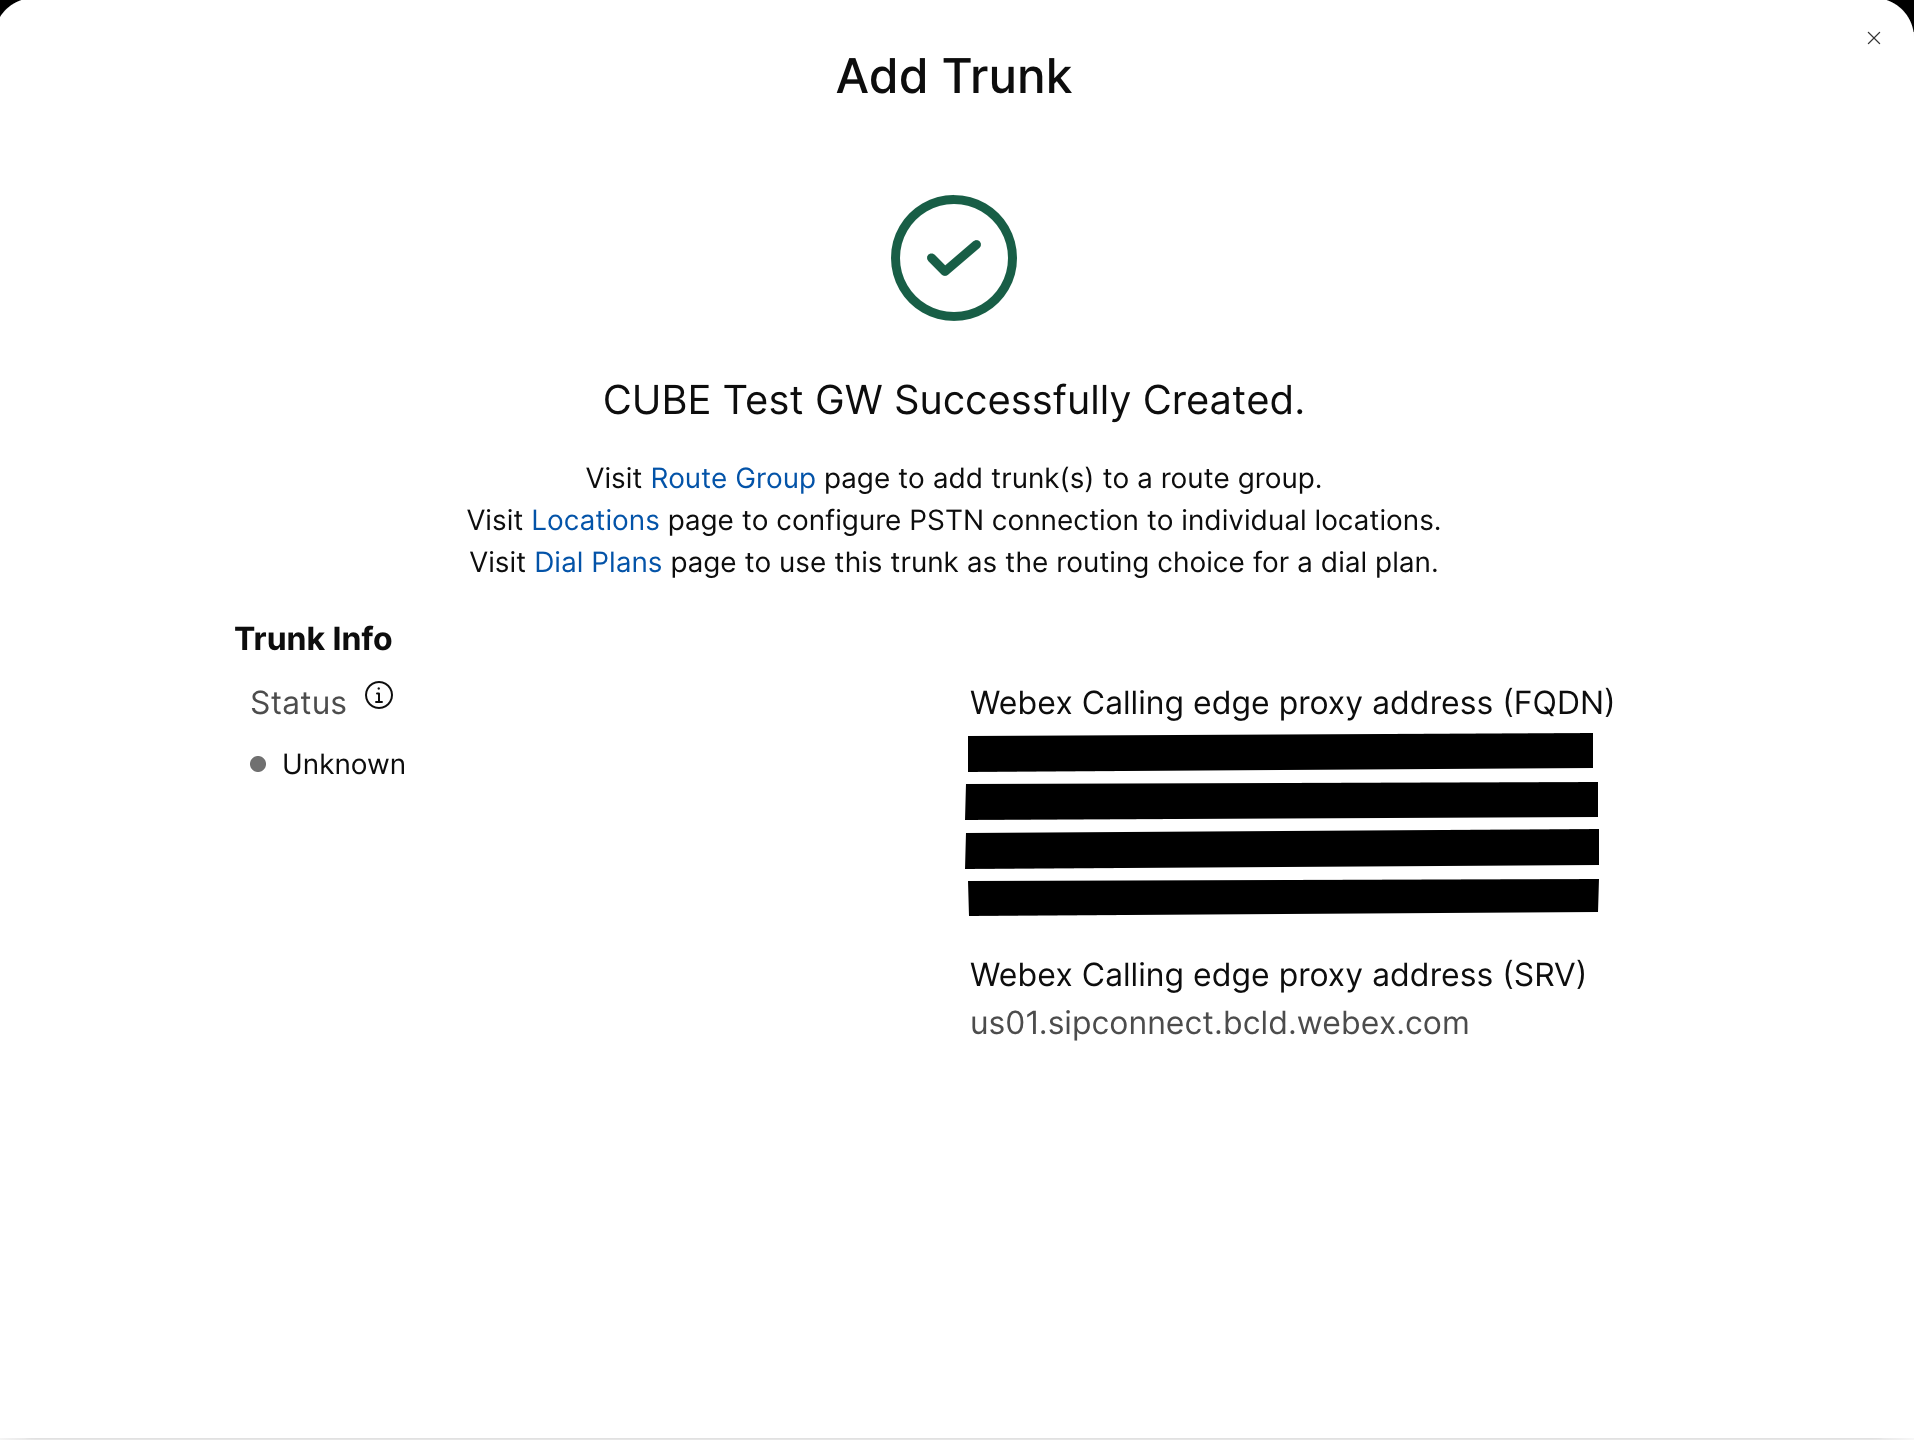
Control Hub'da varolan bir konum için CUBE sertifikası tabanlı bir PSTN gövdesi oluşturun. Daha fazla bilgi için bkz. Kanalları, rota gruplarını ve arama planlarını yapılandırma Webex Calling. Bagajı oluşturmayla ilgili bagaj bilgilerini not edin. Aşağıdaki resimde vurgulandığı gibi bu ayrıntılar, bu kılavuzdaki yapılandırma adımlarında kullanılır.
|
| 2 |
CUBE'yi Webex Calling Yerel Ağ Geç idi olarak yapılandırmak için aşağıdaki komutları girin: İşte yapılandırma alanlarının açıklaması:
Platform Cisco Unified Border Element daki (CUBE) özellikleri etkinleştirir. sip-bağlantıların sip'e izin verCUBE temel SIP'i arka arkaya kullanıcı aracısı işlevini etkinleştirin. Daha fazla bilgi için bkz. Bağlantılara izin ver. Varsayılan olarak, T.38 faks aktarımı etkindir. Daha fazla bilgi için bkz. Faks protokolü t38 (sesli servis). STUN'u (NAT üzerinden UDP'nin Oturum Geçişini) global olarak etkinleştirir. Bu genel sersemletme komutları yalnızca Yerel Ağ Geçidinizi NAT'ın arkasına dağıtırken gereklidir.
Daha fazla bilgi için, bkz. sersemleme flowdata agent-id ve sersemletme flowdata shared-secret. asimetrik yük doluHem DTMF hem de dinamik codec yükleri için SIP asimetrik yük desteğini yapılandırır. Bu komut hakkında daha fazla bilgi için bkz. Asi metrik yük. erken teklif zorunluYerel Ağ Geçidini, komşu eşten onay beklemek yerine ilk INVITE mesajında SDP bilgilerini göndermeye zorlar. Bu komut hakkında daha fazla bilgi için bkz. erken teklif. gelen sip profilleriCUBE'nin iletileri alındıkça değiştirmek için SIP profillerini kullanmasını sağlar. Profiller çevirmeli eşler veya kiracılar aracılığıyla uygulanır. |
| 3 |
Yalnızca tüm trunklar için G.711 codec bileşenlerine izin veren ses sınıfı codec 100 'ü yapılandırın. Bu basit yaklaşım çoğu dağıtım için uygundur. Gerekirse, listeye hem kaynak hem de sonlandırma sistemleri tarafından desteklenen ek codec türleri ekleyin. DSP modüllerini kullanarak kod dönüştür meyi içeren daha karmaşık çözümler destek lenir, ancak bu kılavuza dahil değildir. İşte yapılandırma alanlarının açıklaması: ses sınıfı codec bileşeni 100Yalnızca SIP trunk çağrıları için tercih edilen codec bileşenlerine izin vermek için kullanılır . Daha fazla bilgi için bkz. Ses sınıfı codec bileşeni. |
| 4 |
Bagajda ICE'yi etkinleştirmek için ses sınıfı stun-usage 100 'ü yapılandırınWebex Calling. (Bu adım Webex for Government için geçerli değildir) İşte yapılandırma alanlarının açıklaması: şok kullanımı ice liteMümkün olduğunda medya optimizasyonuna izin vermek için tüm Webex Calling karşı karşıya gelen çevirmeli eşler için ICE-Lite'ı etkinleştirmek için kullanılır. Daha fazla bilgi için, bkz. Ses sınıfı sersemletme kullanımı ve şok kullanımı ice lite. Şok kullanımı güvenlik duvarı traversal akış verileri komutu yalnızca Yerel Ağ Geç idinizi NAT'ın arkasına dağıtırken gereklidir. Medya optimizasyonu mümkün olan her yerde müzakere edilir. Bir arama kayıt gibi bulut medya hizmetleri gerektiriyorsa medya optimize edilemez. |
| 5 |
Webex trafiği için medya şifreleme ilkesini yapılandırın. (Bu adım Webex for Government için geçerli değildir) İşte yapılandırma alanlarının açıklaması: ses sınıfı srtp-crypto 100Teklif ve cevap iletilerinde SDP'de CUBE sunduğu tek SRTP şifre paketi SHA1_80 olarak belirtir. Webex Callingsadece destekler SHA1_80. Daha fazla bilgi için bkz. Ses sınıfı srtp-crypto. |
| 6 |
FIPS uyumlu GCM şifrelerini yapılandırın (Bu adım yalnızca Webex for Government için geçerlidir). İşte yapılandırma alanlarının açıklaması: ses sınıfı srtp-crypto 100CUBE'nin sunduğu şifre paketi olarak GCM'yi belirtir. Hükümet için Webex Yerel Ağ Geçidi için GCM şifrelerini yapılandırmak zorunludur. |
| 7 |
Hedef FQDN veya SRV'ye dayalı olarak bir Yerel Ağ Geçidi gövdesine yapılan çağr ıları benzersiz bir şekilde tanımlayacak şekilde bir desen yapılandırın: İşte yapılandırma alanlarının açıklaması: ses sınıfı uri 100 sipGelen SIP davetini gelen bir ana çevirmeli eşle eşleştirec ek bir desen tanımlar. Bu deseni girerken, bagaj için Control Hub'da yapılandırılmış ana FQDN veya SRV'yi kullanın. Sertifika tabanlı trunkların kiracı tarafı yapılandırması sırasındaWebex Calling, Yerel Ağ Geçidinde yalnızca SRV tabanlı Webex Calling Edge adresini kullanın. FQDN'ler artık desteklenmiyor. |
| 8 |
SIP mesaj işleme profillerini yapılandırın. Ağ geçidiniz genel bir IP adresiyle yapılandırılmışsa, bir profili aşağıdaki gibi yapılandırın veya NAT kullan ıyorsanız bir sonraki adıma geçin. Bu örnekte, cube1.lgw.com Yerel Ağ Geçidi için yapılandırılmış FQDN'dir: İşte yapılandırma alanlarının açıklaması: Kurallar 10 ve 20Webex'in yerel ağ geçidinizden gelen iletileri doğrulamasına izin vermek için, bir SIP isteği ve yanıt iletilerindeki 'Kişi' başlığı, Control Hub'da ana kaynak için sağlanan değeri içermelidir. Bu, tek bir ana bilgisayarın FQDN'si veya bir aygıt kümesi için kullanılan SRV adı olacaktır. |
| 9 |
Ağ geçidiniz statik NAT'ın arkasında özel bir IP adresi ile yapılandırılmışsa, gelen ve giden SIP profillerini aşağıdaki gibi yapılandırın. Bu örnekte, cube1.lgw.com Yerel Ağ Geçidi için yapılandırılmış FQDN'dir, “10.80.13.12" arayüz IP adresidir ve “192.65.79.20" NAT genel IP adresidir. Webex Calling
Giden iletiler için SIP profilleri Webex
Calling
İşte yapılandırma alanlarının açıklaması: Kurallar 10 ve 20Webex'in yerel ağ geçidinizden gelen iletileri doğrulamasına izin vermek için, SIP isteği ve yanıt iletilerindeki 'Kişi' başlığı, Control Hub'da ana kaynak için sağlanan değeri içer melidir. Bu, tek bir ana bilgisayarın FQDN'si veya bir aygıt kümesi için kullanılan SRV adı olacaktır. kurallar 30 ila 81Özel adres referanslarını sitenin harici genel adresine dönüştürerek Webex'in sonraki iletileri doğru şekilde yorumlamasına ve yönlendirmesine olanak tanır. G elen iletiler için SIP profili Webex Callingİşte yapılandırma alanlarının açıklaması: kurallar 10 ila 80Genel adres referanslarını yapılandırılmış özel adrese dönüştürerek CU BEX'ten gelen iletileri işlemesine izin verin. Daha fazla bilgi için bkz. Ses sınıfı sip profilleri. Amerika Birleşik Devletleri veya Kanadalı PSTN sağlayıcısı, SpAM ve dolandırıcılık aramaları için Arayan Kimliği doğrulamasını, makalede SpAM veya dolandırıcılık ç ağrısı göstergesinde belirtilen ek yapılandırma ile sunabilir. Webex Calling |
| 10 |
Başlık değiştirme profili ile bir SIP Options keepalive yapılandırın. İşte yapılandırma alanlarının açıklaması: ses sınıfı sip- options-keepalive 100Bir keepalive profilini yapılandırır ve ses sınıfı yapılandırma moduna girer. Bitiş noktasına olan kalp atışı bağlantısı YUKARI veya Aşağı durumundayken, SIP İletişim Dışı Seçenekleri Ping'in çevirmeli hedefe gönderildiği zamanı (saniye cinsinden) yapılandırabilirsiniz. Bu keepalive profili, Webex için yapılandırılan çevirmeli eşden tetiklenir. Kişi başlıklarının SBC tam nitelikli alan adını içerdiğinden emin olmak için SIP profili 115 kullanılır. Kurallar 30, 40 ve 50 yalnızca SBC statik NAT arkasında yapılandırıldığında gereklidir. Bu örnekte, cube1.lgw.com Yerel Ağ Geçidi için seçilen FQDN'dir ve statik NAT kullanılıyorsa, “10.80.13.12" SBC arabiriminin IP adresi dir ve “192.65.79.20" NAT genel IP adresidir. Webex Calling |
| 11 |
Webex CallingBagajı yapılandırın: |
| 12 |
(İsteğe bağlı) CUBE gibi ağ aygıtlarını yapılandırmak ve aygıtın işlem ediği Oturum Başlatma Protokolü (SIP) başlıklarını iletmek için bu komutları kullanın. Bu komutlar, cihazın yerel ağ geçidinde coğrafi konum başlıkları ve PIDF-LO (Varlık Bilgi Veri Biçimi - Konum Nesnesi) dahil olmak üzere desteklenmeyen SIP başlıklarından geçmesini sağlar. Bu işlev, kritik konum bilgilerinin doğru şekilde korunmasını ve iletilmesini sağlayarak Nomadic E-911 servislerini destekler. |
Yukarıya doğru bir ana kanal oluştur Webex Calling duktan sonra, SIP tabanlı bir PSTN sağlayıcısına yönelik şifrelenmemiş bir ana kaynak oluşturmak için aşağıdaki yapılandırmayı kullanın:
Servis Sağlayıcınız güvenli bir PSTN gövdesi sunuyorsa, bagaj için yukarıda açıklandığı gibi benzer bir yapılandırmayı uygulayabilirsiniz. Webex Calling CUBE güvenli arama yönlendirmesini destekler.
Bir TDM/ISDN PSTN gövdesi kullanıyorsanız, bir sonraki bölüme atlayın Yerel Ağ Geçidini TDM PSTN gövdesi ile yapılandır ın.
| 1 |
PST N gövdesinden gelen çağrıları tanımlamak için aşağıdaki ses sınıfı uri'sini yapılandırın: İşte yapılandırma alanlarının açıklaması: ses sınıfı uri 200 sipGelen SIP davetini gelen bir ana çevirmeli eşle eşleştirec ek bir desen tanımlar. Bu kalıbı girerken, IP PSTN ağ geçidinizin IP adresini kullanın. Daha fazla bilgi için bkz. Ses sınıfı uri. |
| 2 |
Aşağıdaki IP PSTN çevirmeli eşini yapılandırın: İşte yapılandırma alanlarının açıklaması: 200 etiket li bir VoIP çevirmeli eşini tanımlar ve yönetim ve sorun giderme kolaylığı için anlamlı bir açıklama sağlar. Daha fazla bilgi için bkz. Dial-peer voice . destination-pattern BAD.BADGelen çevirmeli eşler grubu kullanarak giden aramaları yönlendirirken sahte bir hedef modeli gereklidir. Bu durumda geçerli herhangi bir hedef modeli kullanılabilir. Daha fazla bilgi için bkz. Destination-pattern (interface). oturum protokolü sipv2Bu çevirmeli eşin SIP çağrı ayaklarını işlediğini belirtir. Daha fazla bilgi için bkz. Otur um protokolü (arama ak ranı). oturum hedefi ipv4:192.168.80.13PSTN sağlayıcısına gönderilen aramaların hedef adresini belirtir. Bu bir IP adresi veya DNS ana bilgisayar adı olabilir. Daha fazla bilgi için bkz. Otur um hedefi (VoIP arama ak ranı). 200 üzerinden gelen tiplerINVITE VIA başlık URI'sini kullanarak gelen aramaları bu çevirmeli eşle eşleştirmek için kullanılan ses sınıfını belirtir. Daha fazla bilgi için bkz. Gelen url.
ses sınıfı sip asserted-id pai
(İsteğe bağlı) P-Asserted-Identity başlık işlemesini açar ve bunun PSTN gövdesi için nasıl kullanılacağını kontrol eder. Bu komut kullanılırsa, gelen çevirmeli eşten sağ lanan arayan taraf kimliği, giden From ve P-Asserted-Identity başlıkları için kullanılır. Bu komut kullanılmazsa, gelen çevirmeli eşten sağ lanan arayan taraf kimliği, giden From ve Remote-Party-ID başlıkları için kullanılır. Daha fazla bilgi için bkz. voice-class sip asserted-id.
bağlama kontrolü kaynak arabirimi Gigab
iteThernet0/0/0
PSTN 'ye gönderilen iletiler için kaynak arabirimini ve ilişkili IP adresini yapılandırır. Daha fazla bilgi için bkz. Bind. bağla medya kaynak arabirimi Gigab iteThernet0/0/0PSTN 'ye gönderilen medya için kaynak arabirimini ve ilişkili IP adresini yapılandırır. Daha fazla bilgi için bkz. Bind. ses sınıfı codec bileşeni 100Çevirmeli eşini ortak codec filtre listesi 100'ü kullanacak şekilde yapılandırır. Daha fazla bilgi için bkz. Sesli sınıf codec bileşeni . dtmf-rölesi rtp-nteRTP-NTE'yi (RFC2833) çağrı ayağında beklenen DTMF özelliği olarak tanımlar. Daha fazla bilgi için bkz. DTMF Röle ( IP üzerinden Ses). no whatSesli etkinlik algılamayı devre dışı bırakır. Daha fazla bilgi için bkz. vad (dial peer). |
| 3 |
Yerel Ağ Geçidinizi yalnızca çağrıları PSTN arasında yönlendirec Webex Calling ek şekilde yapılandırıyorsanız, aşağıdaki çağrı yönlendirme yapılandırmasını ekleyin. Yerel Ağ Geç idinizi Unified Communications Manager platformuyla yapılandır ıyorsanız sonraki bölüme geçin. |
Bir ana kanal oluşturduktan sonraWebex Calling, Webex çağrı ayağında medya optimizasyonuna izin vermek için döngü-geri arama yönlendirmesi ile PSTN hizmetiniz için bir TDM gövdesi oluşturmak için aşağıdaki yapılandırmayı kullanın.
IP ortam optimizasyonu gerektirmiyorsanız, SIP PSTN gövdesi için yapılandırma adımlarını izleyin. PSTN VoIP çevirmeli eş yerine bir ses bağlantı noktası ve POTS çevirmeli eşli (Adım 2 ve 3'te gösterildiği gibi) kullanın.
| 1 |
Döngü-geri çevirmeli eşler yapılandırması, çağrı yönlendirme döngüleri oluşturmadan çağrıların Webex ve PSTN arasında doğru şekilde geçmesini sağlamak için çevirmeli eş grupları ve çağrı yönlendirme etiketleri kullanır. Ç ağrı yönlendirme etiketlerini eklemek ve kaldırmak için kullanılacak aşağıdaki çeviri kurallarını yapılandırın: İşte yapılandırma alanlarının açıklaması: ses çeviri kuralıÇağrı yönlendirme etiketleri eklemek veya kaldırmak için kurallarda tanımlanan normal ifadeleri kullanır. Sorun giderme için netlik eklemek için aşırı oniki rakamlar ('A') kullanılır . Bu yapılandırmada, çeviri profili 100 tarafından eklenen etiket, döngüsel çevirme eşleri aracılığıyla PSTN'ye gelen Webex Calling çağrıları yönlendirmek için kullanılır. Benzer şekilde, çeviri profili 200 tarafından eklenen etiket, PSTN'den gelen ç ağrıları yönlendirmek için kullanılır. Webex Calling Çeviri profilleri 11 ve 12, sırasıyla Webex ve PSTN trunklarına çağrı göndermeden önce bu etiketleri kaldırır. Bu örnek, aranan sayıların +E.164 Webex Calling biçiminde sunulduğunu varsayar. Kural 100, geçerli bir aranan numarayı korumak için baştaki +'yı kaldırır. Kural 12 daha sonra etiketi çıkarırken ulusal veya uluslararası yönlendirme rakamları ekler. Yerel ISDN ulusal arama planınıza uygun rak amları kullanın. Say Webex Calling ıları ulusal formatta sunuyorsa, sırasıyla yönlendirme etiketini eklemek ve kaldırmak için 100 ve 12 numaralı kuralları ayarlayın. Daha fazla bilgi için bkz. Sesli çeviri profili ve ses çeviri kuralı. |
| 2 |
TDM ses arabirimi bağlantı noktalarını kullanılan gövde tipi ve protokolün gerektirdiği şekilde yapılandırın. Daha fazla bilgi için bkz. ISDN PRI Yapılandırma. Örneğin, bir aygıtın NIM yuvası 2'ye yüklenen Birincil Hız ISDN arabiriminin temel yapılandırması aşağıdakileri içerebilir: |
| 3 |
Aşağıdaki TDM PSTN çevirmeli eşini yapılandırın: İşte yapılandırma alanlarının açıklaması: 200 etiket li bir VoIP çevirmeli eşini tanımlar ve yönetim ve sorun giderme kolaylığı için anlamlı bir açıklama sağlar. Daha fazla bilgi için bkz. Dial-peer voice. destination-pattern BAD.BADGelen çevirmeli eşler grubu kullanarak giden aramaları yönlendirirken sahte bir hedef modeli gereklidir. Bu durumda geçerli herhangi bir hedef modeli kullanılabilir. Daha fazla bilgi için bkz. Destination-pattern (interface). çeviri profili gelen 200Gelen aranan numaraya çağrı yönlendirme etiketi ekleyecek çeviri profilini atar. doğrudan içe dönük çevirmeİkincil arama tonu sağlamadan aramayı yönlendirir. Daha fazla bilgi için bkz. direct- inward-dial. bağlantı noktası 0/2/ 0:15Bu çevirmeli eşle ilişkili fiziksel ses bağlantı noktası. |
| 4 |
TDM-IP çağrı akışlarına sahip Yerel Ağ Geçitleri için IP yollarının medya optimizasyonunu etkinleştirmek için, PSTN trun kleri arasında bir dizi dahili döngü-geri çevirme eşleri ekleyerek çağrı yönlendirmesini değiştirebilirsiniz. Webex Calling Aşağıdaki döngü-geri çevirme eşlerini yapılandırın. Bu durumda, gelen tüm aramalar başlangıçta dial-peer 10'a ve oradan da uygulanan yönlendirme etiketine göre çevirmeli eş 11 veya 12'ye yönlendirilecektir. Yönlendirme etiketinin kaldırılmasından sonra, aramalar çevirmeli eşler grupları kullanılarak giden ana gövdeye yönlendirilecektir. İşte yapılandırma alanlarının açıklaması: VoIP çevirmeli eşini tanımlar ve yönetim ve sorun giderme kolaylığı için anlamlı bir açıklama sağlar . Daha fazla bilgi için bkz. Dial-peer voice. çeviri profili gelen 11Giden ana kanalına geçmeden önce çağrı yönlendirme etiketini kaldırmak için daha önce tanımlanan çeviri profilini uygular. destination-pattern BAD.BADGelen çevirmeli eşler grubu kullanarak giden aramaları yönlendirirken sahte bir hedef modeli gereklidir. Daha fazla bilgi için bkz. Destination-pattern (interface). oturum protokolü sipv2Bu çevirmeli eşin SIP çağrı ayaklarını işlediğini belirtir. Daha fazla bilgi için bkz. Otur um protokolü (arama ak ranı). oturum hedefi ipv4:192.168.80.14Geri döng ü için çağrı hedefi olarak yerel yönlendirici arabirim adresini belirtir. Daha fazla bilgi için bkz. Otur um hedefi (VoIP arama ak ranı). bağlama kontrolü kaynak arabirimi Gigab iteThernet0/0/0Geri döngü yoluyla gönderilen iletiler için kaynak arabirimini ve ilişkili IP adresini yapılandırır. Daha fazla bilgi için bkz. Bind. bağla medya kaynak arabirimi Gigab iteThernet0/0/0Geri döngü yoluyla gönderilen medya için kaynak arabirimini ve ilişkili IP adresini yapılandırır. Daha fazla bilgi için bkz. Bind. dtmf-rölesi rtp-nteRTP-NTE'yi (RFC2833) çağrı ayağında beklenen DTMF özelliği olarak tanımlar. Daha fazla bilgi için bkz. DTMF Röle ( IP üzerinden Ses). kodek g711alaw Tüm PSTN çağrılarını G.7 11 kullanmaya zorlar. ISDN hizmetiniz tarafından kullanılan derleme yöntemine uyması için a-law veya u-law seçin. no whatSesli etkinlik algılamayı devre dışı bırakır. Daha fazla bilgi için bkz. vad (dial peer). |
| 5 |
Aşağıdaki çağrı yönlendirme yapılandırmasını ekleyin: Bu, Yerel
Ağ Geçidi yapılandırmanızı sonlandırır. CUBE özellikleri ilk kez yapılandırılırsa
yapılandırmayı kaydedin
ve platformu yeniden yükleyin.
|
Önceki bölümlerdeki PSTN Webex Calling konfigürasyonu, bir Cisco Unified Communications Manager (UCM) kü mesine ek gövdeler içerecek şekilde değiştirilebilir. Bu durumda, tüm aramalar üzerinden Unified CM yönlendirilir. 5060 numaralı bağlantı noktasındaki UCM'den gelen çağrılar PSTN 'ye yönlendirilir ve 5065 numaralı bağlantı noktasından gelen çağrılar şu adrese yönlendirilir. Webex Calling Bu ç ağrı senaryosunu dahil etmek için aşağıdaki artımlı yapılandırmalar eklenebilir.
| 1 |
Aşağıdaki ses sınıfı URI'leri yapılandırın: |
| 2 |
Ana bilgisayarlara SRV yönlendirmesini belirtmek için aşağıdaki DNS kayıtlarını yapılandırın Unified CM : IOS XE, hedef UCM ana bilgisayarlarını ve bağlantı noktalarını yerel olarak belirlemek için bu kayıtları kullanır. Bu yapılandırma ile DNS sisteminizdeki kayıtları yapılandırmanız gerekmez. DNS'nizi kullanmayı tercih ederseniz, bu yerel yapılandırmalar gerekli değildir. İşte yapılandırma alanlarının açıklaması: Aşağıdaki komut bir DNS SRV kaynak kaydı oluşturur. Her UCM ana bilgisayarı ve ana bilgisayar için bir kayıt oluşturun: ip ana bilgisayar _sip. _udp.pstn tocucm.io srv 2 1 5060 ucmsub5.mydomain.com _yudumla. _udp.pstn tocucm.io: SRV kaynak kayıt adı 2: SRV kaynak kayıt önceliği 1: SRV kaynak kayıt ağırlığı 5060: Bu kaynak kaydındaki hedef ana bilgisayar için kullanılacak bağlantı noktası numarası ucmsub5.mydomain .com: Kaynak kaydı hedef ana bilgisayarı Kaynak kaydı hedef ana bilgisayar adlarını çözmek için yerel DNS A kayıtları oluşturun. Örneğin: ip ana bilgisayarı ucmsub5.mydomain.com 192.168.80.65 ip host: Yerel IOS XE veritabanında bir kayıt oluşturur. ucmsub5.mydomain.com: A kayıt ana bilgisayar adı. 192.168.80.65: Ana bilgisayar IP adresi. UCM ortamınızı ve tercih ettiğiniz çağrı dağıtım stratejisini yansıtacak şekilde SRV kaynak kayıtlarını ve A kayıtlarını oluşturun. |
| 3 |
Aşağıdaki çevirmeli eşleri yapılandırın: |
| 4 |
Aşağıdaki yapılandırmaları kullanarak çağrı yönlendirme ekleyin: |
Tanılama İmzaları (DS), X Cisco IOS tabanlı Yerel Ağ Geçidinde yaygın olarak gözlemlenen sorunları proaktif olarak algılar ve olayın e-posta, sistem günlüğü veya terminal iletisi bil dirimi oluşturur. Ayrıca, tanılama veri toplamayı otomatikleştirmek ve çözüm leme süresini hızlandırmak için toplanan verileri kas Cisco TAC aya aktarmak için DS 'yi yükleyebilirsiniz.
Tanılama İmzaları (DS), sorunu bilgilendirmek, gidermek ve düzeltmek için sorun tetikleyici olaylar ve eylemler hakkında bilgi içeren XML dosyalarıdır. Sorun algılama mantığını tanımlamak için syslog mesajlarını, SNMP olaylarını ve belirli gösteri komut çıktılarının periyodik olarak izlenmesi yoluyla kullanın. Eylem türleri şunları içerir:
-
Show komut çıktılarının toplanması
-
Birleştirilmiş günlük dosyası oluşturma
-
Dosyayı HTTPS, SCP, FTP sunucusu gibi kullanıcı tarafından sağlanan bir ağ konumuna yükleme
TAC mühendisleri DS dosyalarını yazar ve bütünlük koruması için dijital olarak imzalar. Her DS dosyası, sistem tarafından atanan benzersiz sayısal kimliğe sahiptir. Tanılama İmzaları Arama Aracı (DSLT), çeşitli sorunları izlemek ve gidermek için uygun imzaları bulmak için tek bir kaynaktır.
Başlamadan önce:
-
DSLT'den indirdiğiniz DS dosyasını düzenlemeyin. Değiştirdiğiniz dosyalar bütünlük denetimi hatası nedeniyle yüklemede başarısız olur.
-
Yerel Ağ Geçidinin e-posta bildirimleri göndermesi için ihtiyaç duyduğunuz Basit Posta Aktarım Protokolü (SMTP) sunucusu.
-
E-posta bildirimleri için güvenli SMTP sunucusunu kullanmak istiyorsanız Yerel Ağ Geçidinin IOS XE 17.6.1 veya üstünü çalıştırdığından emin olun.
Önkoşullar
IOS XE 17.6.1 veya üstünü çalıştıran Yerel Ağ Geçidi
-
Tanılama İmzaları varsayılan olarak etkindir.
-
Cihaz IOS XE 17.6.1 veya daha yüksek bir sürümü çalıştırıyorsa proaktif bildirim göndermek için kullandığınız güvenli e-posta sunucusunu yapılandırın.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
Ortam değişkenini ds_email, bildirmeniz için yönetic inin e-posta adresiyle yapılandırın.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_email <email address>
end
Proaktif izleme için tanılama imzalarını yükleyin
Yüksek CPU kullanımını izleme
Bu DS, SNMP OID 1.3.6.1.4.1.9.2.1.56 kullanarak 5 saniyelik CPU kullanımını izler. Kullanım %75 veya daha fazlasına ulaştığında, tüm hata ayıklamaları devre dışı bırakır ve Yerel Ağ Geçidi'ne yükle diğiniz tüm tanılama imzalarını kaldırır. İmzayı yüklemek için aşağıdaki adımları kullanın.
-
Show snmp komutunu kullanarak SNMP'yi etkinleştirdiğinizden emin olun. SNMP etkin değilse, snmp- server yöneticisi komutunu yapılandırın.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Tanılama İmzaları Arama Aracı'ndaki aşağıdaki açılır seçenekleri kullanarak DS 64224'ü indirin:
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Alan Adı
Alan Değeri
Platform
Cisco 4300, 4400 ISR Serisi veya Catalyst 8000V Edge Yazılımı
Ürün
Webex CallingÇözümde CUBE Enterprise
Sorun Kapsamı
Performans
Sorun Türü
E-posta Bildirimi ile Yüksek CPU Kullanımı
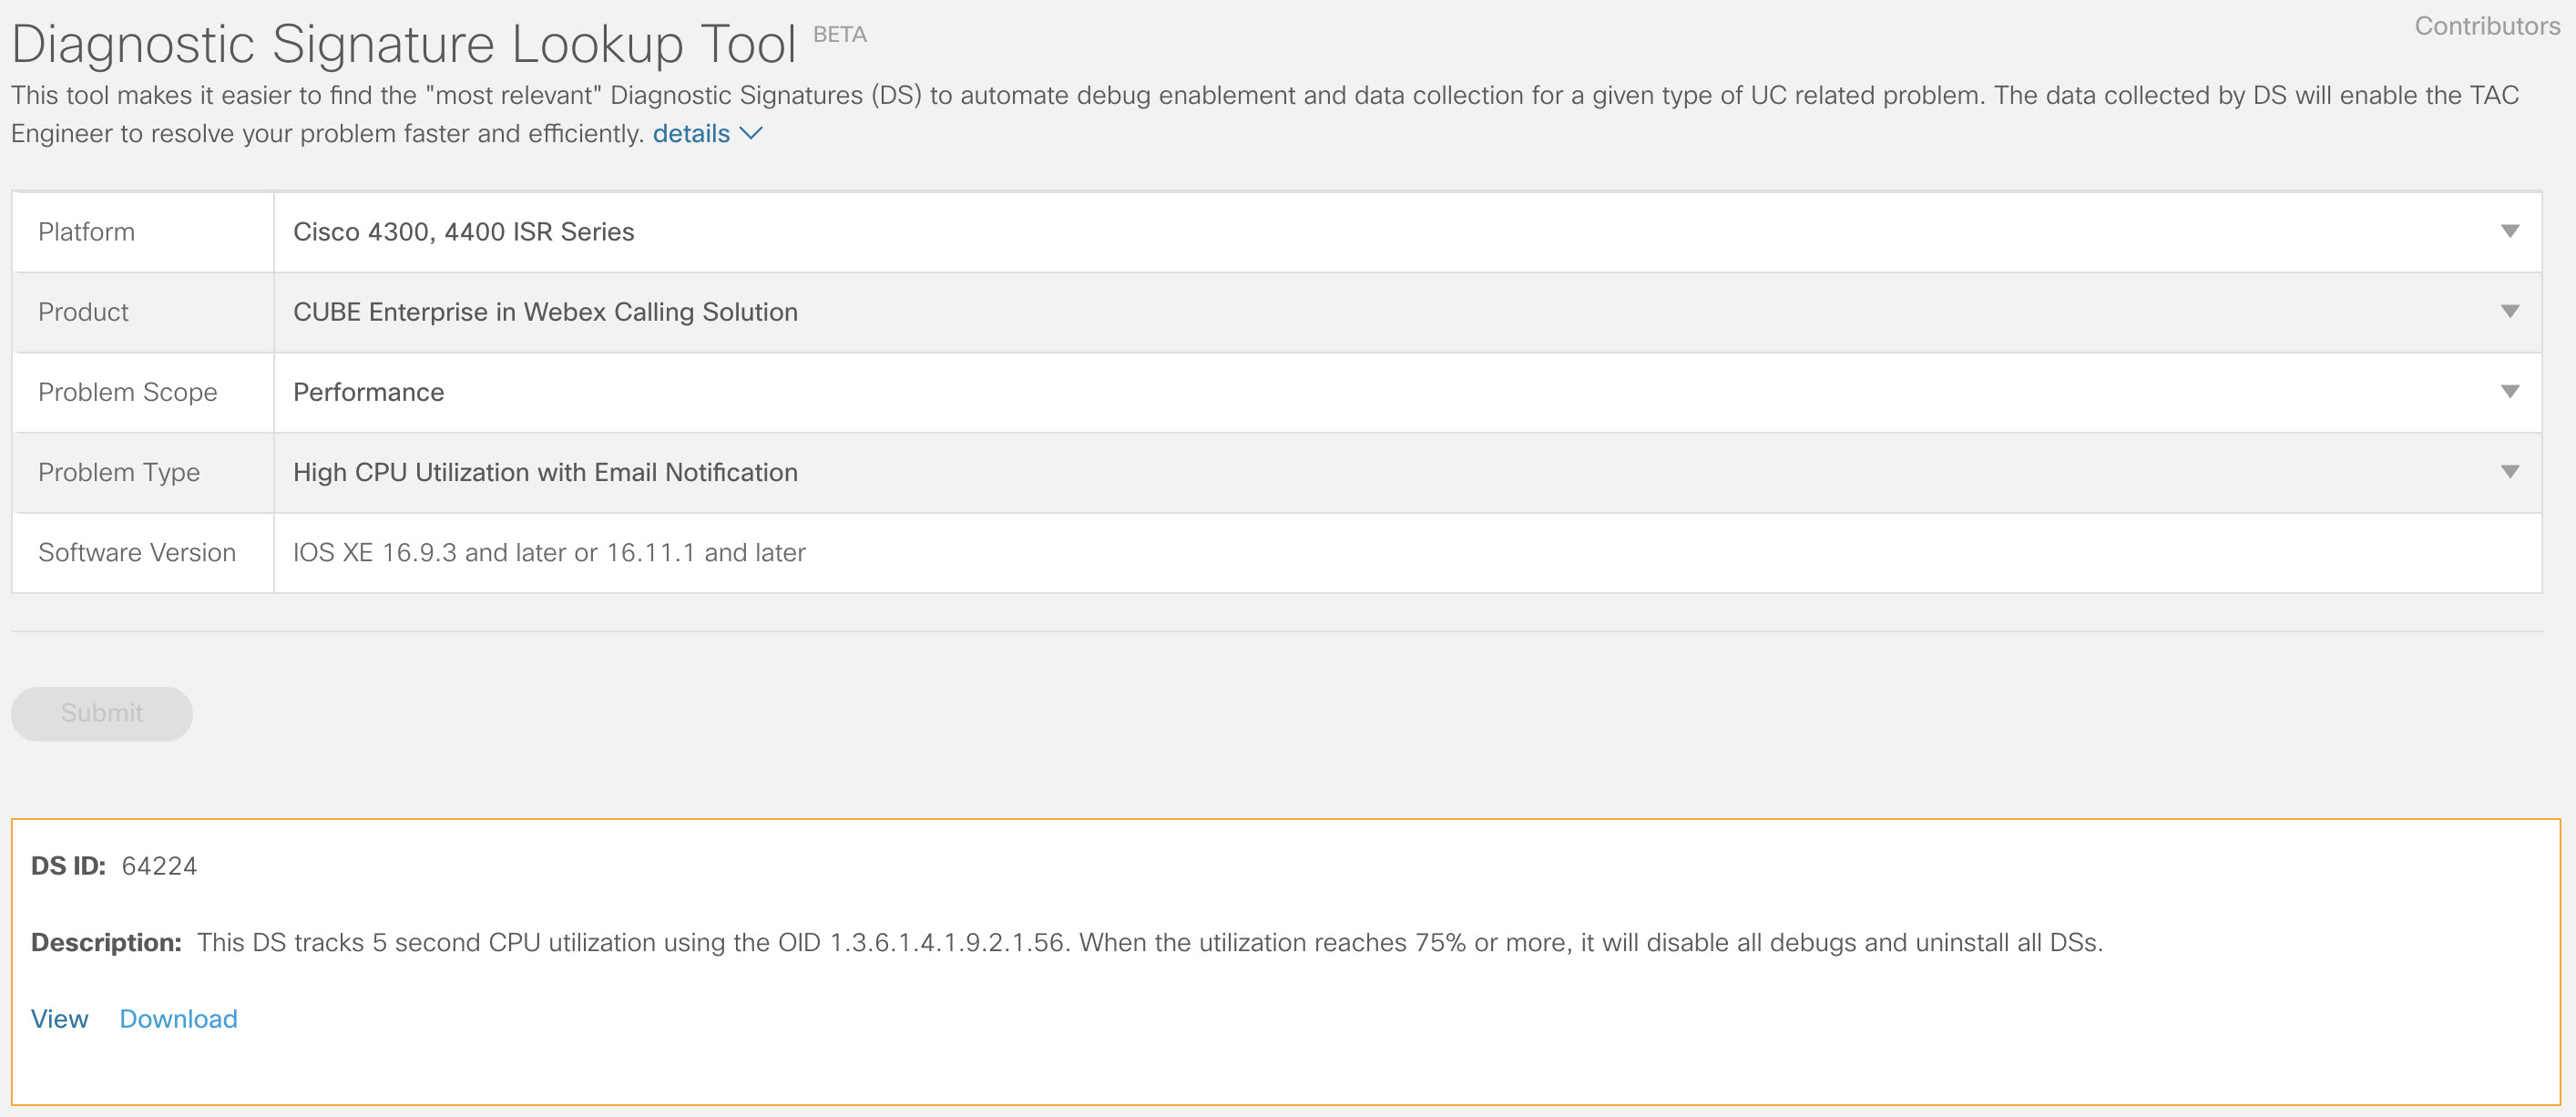
-
DS XML dosyasını Yerel Ağ Geçidi flaşına kopyalayın.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Aşağıdaki örnek, dosyanın bir FTP sunucusundan Yerel Ağ Geçidi'ne kopyalanmasını gösterir.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
DS XML dosyasını Yerel Ağ Geçidi'ne yükleyin.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
İmzanın başarıyla yüklendiğini doğrulamak için show call-home diagnostic-signature komut unu kullanın. Durum sütun unun “kayıtlı” bir değeri olmalıdır.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: username@gmail.com
DSE'leri indirin:
DS ID
DS Adı
Revizyon
Durum
Son Güncelleme (GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Kayıtlı
2020-11-07 22:05:33
Tetiklendiğinde, bu imza kendisi de dahil olmak üzere çalışan tüm DS'leri kaldırır. Gerekirse, Yerel Ağ Geçidinde yüksek CPU kullanımını izlemeye devam etmek için lütfen DS 64224'ü yeniden yükleyin.
Anormal çağrı kesintilerinin izlenmesi
Bu DS, 403, 488 ve 503 SIP hatalarıyla anormal çağrı kesilmesini tespit etmek için her 10 dakikada bir SNMP yoklamasını kullanır. Hata sayısı artışı son ankete göre 5'ten büyük veya eşitse, bir syslog ve e-posta bildirimi oluşturur. İmz ayı yüklemek için lütfen aşağıdaki adımları kullanın.
-
Show snmp komutunu kullanarak SNMP'nin etkinleştirildiğinden emin olun. SNMP etkin değilse, snmp- server manager komutunu yapılandırın.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Tanılama İmzaları Arama Aracı'ndaki aşağıdaki seçenekleri kullanarak DS 65221'i indirin:
Alan Adı
Alan Değeri
Platform
Cisco 4300, 4400 ISR Serisi veya Catalyst 8000V Edge Yazılımı
Ürün
Webex CallingÇözümde CUBE Enterprise
Sorun Kapsamı
Performans
Sorun Türü
E-posta ve S yslog Bildirimi ile SIP anormal çağrı kesilme tespiti.
-
DS XML dosyasını Yerel Ağ Geçidine kopyalayın.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
DS XML dosyasını Yerel Ağ Geçidi'ne yükleyin.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
İmzanın başar ıyla yüklendiğini doğrulamak için show call-home diagnostic-signature komutunu kullanın. Durum sütun unun “kayıtlı” bir değeri olmalıdır.
Sorunu gidermek için tanılama imzalarını yükleyin
Sorunları hızlı bir şekilde çözmek için Tanılama İmzalarını (DS) da kullanabilirsiniz. Cisco TACmühendisler , belirli bir sorunu gidermek, sorun oluşumunu tespit etmek, doğru teşhis verilerini toplamak ve verileri otomatik olarak duruma aktarmak için gereken gerekli hata ay ıklamalarını sağlayan birkaç imza yazmıştır. Cisco TAC Bu, sorun oluşumunu manuel olarak kontrol etme ihtiyacını ortadan kaldırır ve aralıklı ve geçici sorunların giderilmesini çok daha kolay hale getirir.
Uygulanabilir imzaları bulmak ve belirli bir sorunu kendi kendine çözmek için bunları yüklemek için Tanılama İmzaları Arama Aracı'n ı kullanabilir veya destek katılımının bir parçası olarak TAC mühendisi tarafından önerilen im zayı yükleyebilirsiniz.
“%VOICE_IEC-3-GW: CCAPI: Dahili Hata (çağrı artış eşiği): IEC=1.1.181.1.29. 0" syslog oluşumunu algılamak ve aşağıdaki adımları kullanarak tanılama verileri toplamayı otomatikleştirmek için bir DS'nin nasıl bulunacağına ve kurulacağına dair bir örnek aşağıda verilmiştir:
-
Tanılama verilerini yüklemek için Cisco TAC dosya sunucusu yolu (cxd.cisco.com) ds_fsurl_prefixolarak başka bir DS ortam değişkenini yapılandırın. Dosya yolundaki kullanıcı adı vaka numarasıdır ve şifre, aşağıda gösterildiği gibi Destek V aka Yönetic isi"nden alınabilen dosya yükleme belirtecidir.. Dosya yükleme belirteci, gerektiğinde Destek Vaka Yöneticisi'nin Ekler bölümünde oluşturulabilir.
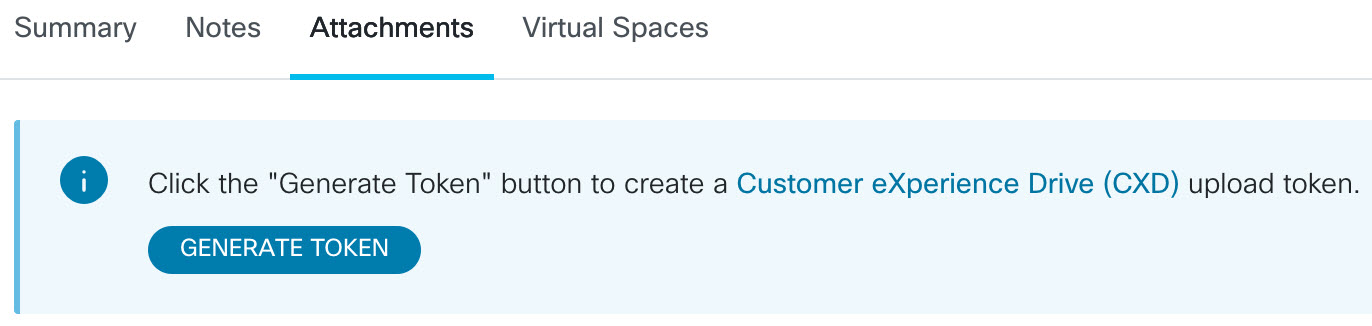
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"
end
Örnek:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Show snmp komutunu kullanarak SNMP'nin etkinleştirildiğinden emin olun. SNMP etkin değilse, snmp- server manager komutunu yapılandırın.
show snmp %SNMP agent not enabled config t snmp-server manager end -
Yüksek CPU kullanımı sırasında tüm hata ayıklamaları ve tanılama imzalarını devre dışı bırak mak için proaktif bir önlem olarak Yüksek CPU izleme DS 64224'ü yüklemenizi öneririz. Tanılama İmzaları Arama Aracı'ndaki aşağıdaki seçenekleri kullanarak DS 64224'ü indirin:
Alan Adı
Alan Değeri
Platform
Cisco 4300, 4400 ISR Serisi veya Catalyst 8000V Edge Yazılımı
Ürün
Webex CallingÇözümde CUBE Enterprise
Sorun Kapsamı
Performans
Sorun Türü
E-posta Bildirimi ile Yüksek CPU Kullanımı.
-
Tanılama İ mzaları Arama Aracı'ndaki aşağıdaki seçenekleri kullanarak DS 65095'i indirin:
Alan Adı
Alan Değeri
Platform
Cisco 4300, 4400 ISR Serisi veya Catalyst 8000V Edge Yazılımı
Ürün
Webex CallingÇözümde CUBE Enterprise
Sorun Kapsamı
Sysloglar
Sorun Türü
Syslog VOICE_IEC -% -3-GW: CCAPI: Dahili Hata (Çağrı ani eşiği): IEC = 1.1.181.1.29.0
-
DS XML dosyalarını Yerel Ağ Geçidine kopyalayın.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
Yüksek CPU izleme DS 64224 ve ardından DS 65095 XML dosyasını Yerel Ağ Geçidi'ne yükleyin.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Göster çağrı -ev tanılama imzasını kullanarak imzanın başarıyla yüklendiğini doğrulayın. Durum sütun unun “kayıtlı” bir değeri olmalıdır.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: username@gmail.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
İndirilen DSE'ler:
DS ID
DS Adı
Revizyon
Durum
Son Güncelleme (GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Kayıtlı
2020-11-08:00:07:45
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Kayıtlı
2020-11-08:00:12:53
Tanılama imzalarının yürütülmesini doğrulayın
Aşağıdaki komutta, komutun “Dur um” sütununda, Yerel Ağ Geç idi imza içinde tanımlanan eyl emi yürütürken çağrı- ev tanılama imzası değişikliklerini “çalışıyor” olarak gösterir. Çağrı -ev tanılama imzası istatistiklerini göster çıktısı, bir tanılama imz asının ilgilenilen bir olayı algılayıp algılamadığını ve eylemi yürütüp yürütmediğini doğrulamanın en iyi yoludur. “Triggered/Max/Uninstall” sütunu, verilen imzanın bir olayı kaç kez tetiklediğini, bir olayı algılamak için tanımlanan maksimum sayıyı ve maksimum tetiklenen olay sayısını tespit ettikten sonra imzanın kendisini kaldırıp kaldırmadığını gösterir.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: carunach@cisco.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
İndirilen DSE'ler:
|
DS ID |
DS Adı |
Revizyon |
Durum |
Son Güncelleme (GMT+ 00:00) |
|---|---|---|---|---|
|
64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Kayıtlı |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Koşu |
2020-11-08 00:12:53 |
çağrı-ev tanılama imzası istatistiklerini göster
|
DS ID |
DS Adı |
T etiklenmiş/Maks/Kaldırma |
Ortalama Çalışma Süresi (saniye) |
Maksimum Çalışma Süresi (saniye) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
Tanılama İmzası yürütme sırasında gönderilen bildirim e-postası, sorun türü, aygıt ayrıntıları, yazılım sürümü, çalışan yapılandırma ve verilen sorunu gidermekle ilgili komut çıktılarını gösterme gibi önemli bilgileri içerir.
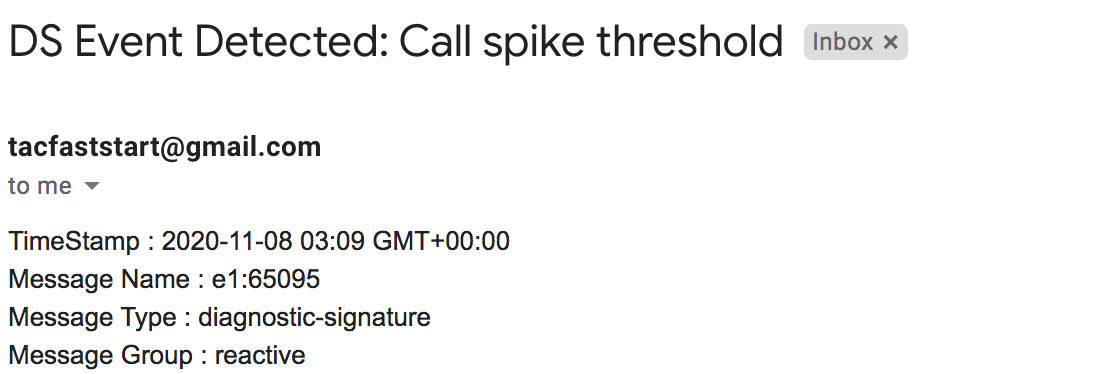
Tanılama imzalarını kaldırma
Tanılama imzalarını sorun giderme amaçları için kullanma, genellikle bazı sorun oluşumları tespit edildikten sonra kaldırılacak şekilde tanımlanır. Bir imzayı manuel olarak kaldırmak isterseniz, show call-home diagnostic-signature çıktısından DS Kimliğini alın ve aşağıdaki komutu çalıştırın:
call-home diagnostic-signature deinstall <DS ID> Örnek:
call-home diagnostic-signature deinstall 64224
Dağıtımlarda gözlemlenen sorunlara bağlı olarak Tanılama İmzaları Arama Ar acı'na periyodik olarak yeni imzalar eklenir. TAC şu anda yeni özel imzalar oluşturma isteklerini desteklemiyor.


