在 Cisco IOS XE 上設定 Webex Calling 的本機閘道
list-menu意見回饋?
為組織設定 Webex Calling 之後,您可以設定主幹,將本機閘道連接至 Webex Calling。SIP TLS 傳輸可保護本機閘道和 Webex 雲端之間的主幹線。本機閘道與 Webex Calling 之間的媒體使用 SRTP。

Webex Calling目前支援兩個版本的本機閘道:

  • 本機閘道

  • 適用於政府的 Webex 本機閘道

  • 在開始之前,請先瞭解基於部署的公共交換電話網路 (PSTN) 和本機閘道 (LGW) 需求。Webex Calling 如需詳細資訊,請參Webex Calling閱思科首選架構。

  • 本文假設有專用的本機閘道平台,沒有現有語音配置。 如果您修改現有的 PSTN 閘道或 CUBE 企業部署作為本機閘道功能使用Webex Calling,請仔細注意組態。 確保您不會因為所做的變更而中斷現有通話流程和功能。

程序包含指令參考文件的連結,您可以在其中進一 步了解個別指令選項。 除非另有說明 (在這種情況下,指令連 結會移至「語音指令參考」),否則所有 命令參照連結都會移至「語Cisco IOS音命令參考」。 您可以在Cisco Unified Border Element指令參考 中存取所有這些指南。

如需支援的第三方 SBC 的資訊,請參閱相應的產品 參考文件。

有兩個選項可以為主幹設定本機閘Webex Calling道:

  • 基於註冊的主幹

  • 以憑證為基礎的行李箱

使用「以註冊為基礎的本機閘道」或「憑證型本機閘道」 下的工作流程,為主幹設定本機閘道。 Webex Calling

如需有關不同主幹類型的詳細資訊,請參閱開始使用本機閘道。 使用命令列介面 (CLI),在本機閘道本身上執行下列步驟。 我們使用工作階段啟動通訊協定 (SIP) 和傳輸層安全性 (TLS) 傳輸 來保護主幹,以及安全實時通訊協定 (SRTP) 來保護本機閘 道之間的媒體與。Webex Calling

  • 選取 CUBE 作為本機閘道。 政府版 Webex 目前不支援任何第三方會話邊界控制器 (SBC)。 若要檢閱最新清單,請參閱開始使用本機閘道。

  • 為所有適用於政府本地閘道的 Webex 安裝 Cisco IOS XE 都柏林 17.12.1a 或更新版本。
  • 若要複查 Webex 獲得政府支援的根憑證授權單位 (CA) 清單,請參閱適用於政府的 Webex 根憑證授權單位。

  • 如需有關 Webex for Government 中本機閘道外部連接埠範圍的詳細資訊,請參閱網路需求。Webex for Government (FedRAMP)

適用於政府的 Webex 本機閘道不支援下列項目:

  • /ICE-精簡化,用於媒體路徑最佳化

  • 協力廠商 SIP 裝置

若要在 Webex for Government 中Webex Calling為主幹設定本機閘道,請使用下列選項:

  • 以憑證為基礎的行李箱

使用憑證型本機閘道下的工作流程,為主幹設定本機Webex Calling閘道。 如需如何設定以憑證為基礎的本機閘道的詳細資訊,請參閱設定以憑證為基礎的主幹Webex Calling線。

必須設定符合 FIPS 的 GCM 加密程式,以支援適用於政府的 Webex 本機閘道。 如果沒有,則通話設置將失敗。 如需組態詳細資訊,請參閱設定以憑Webex Calling證為基礎的主幹線。

適用於政府的 Webex 不支援以註冊為基礎的本機閘道。

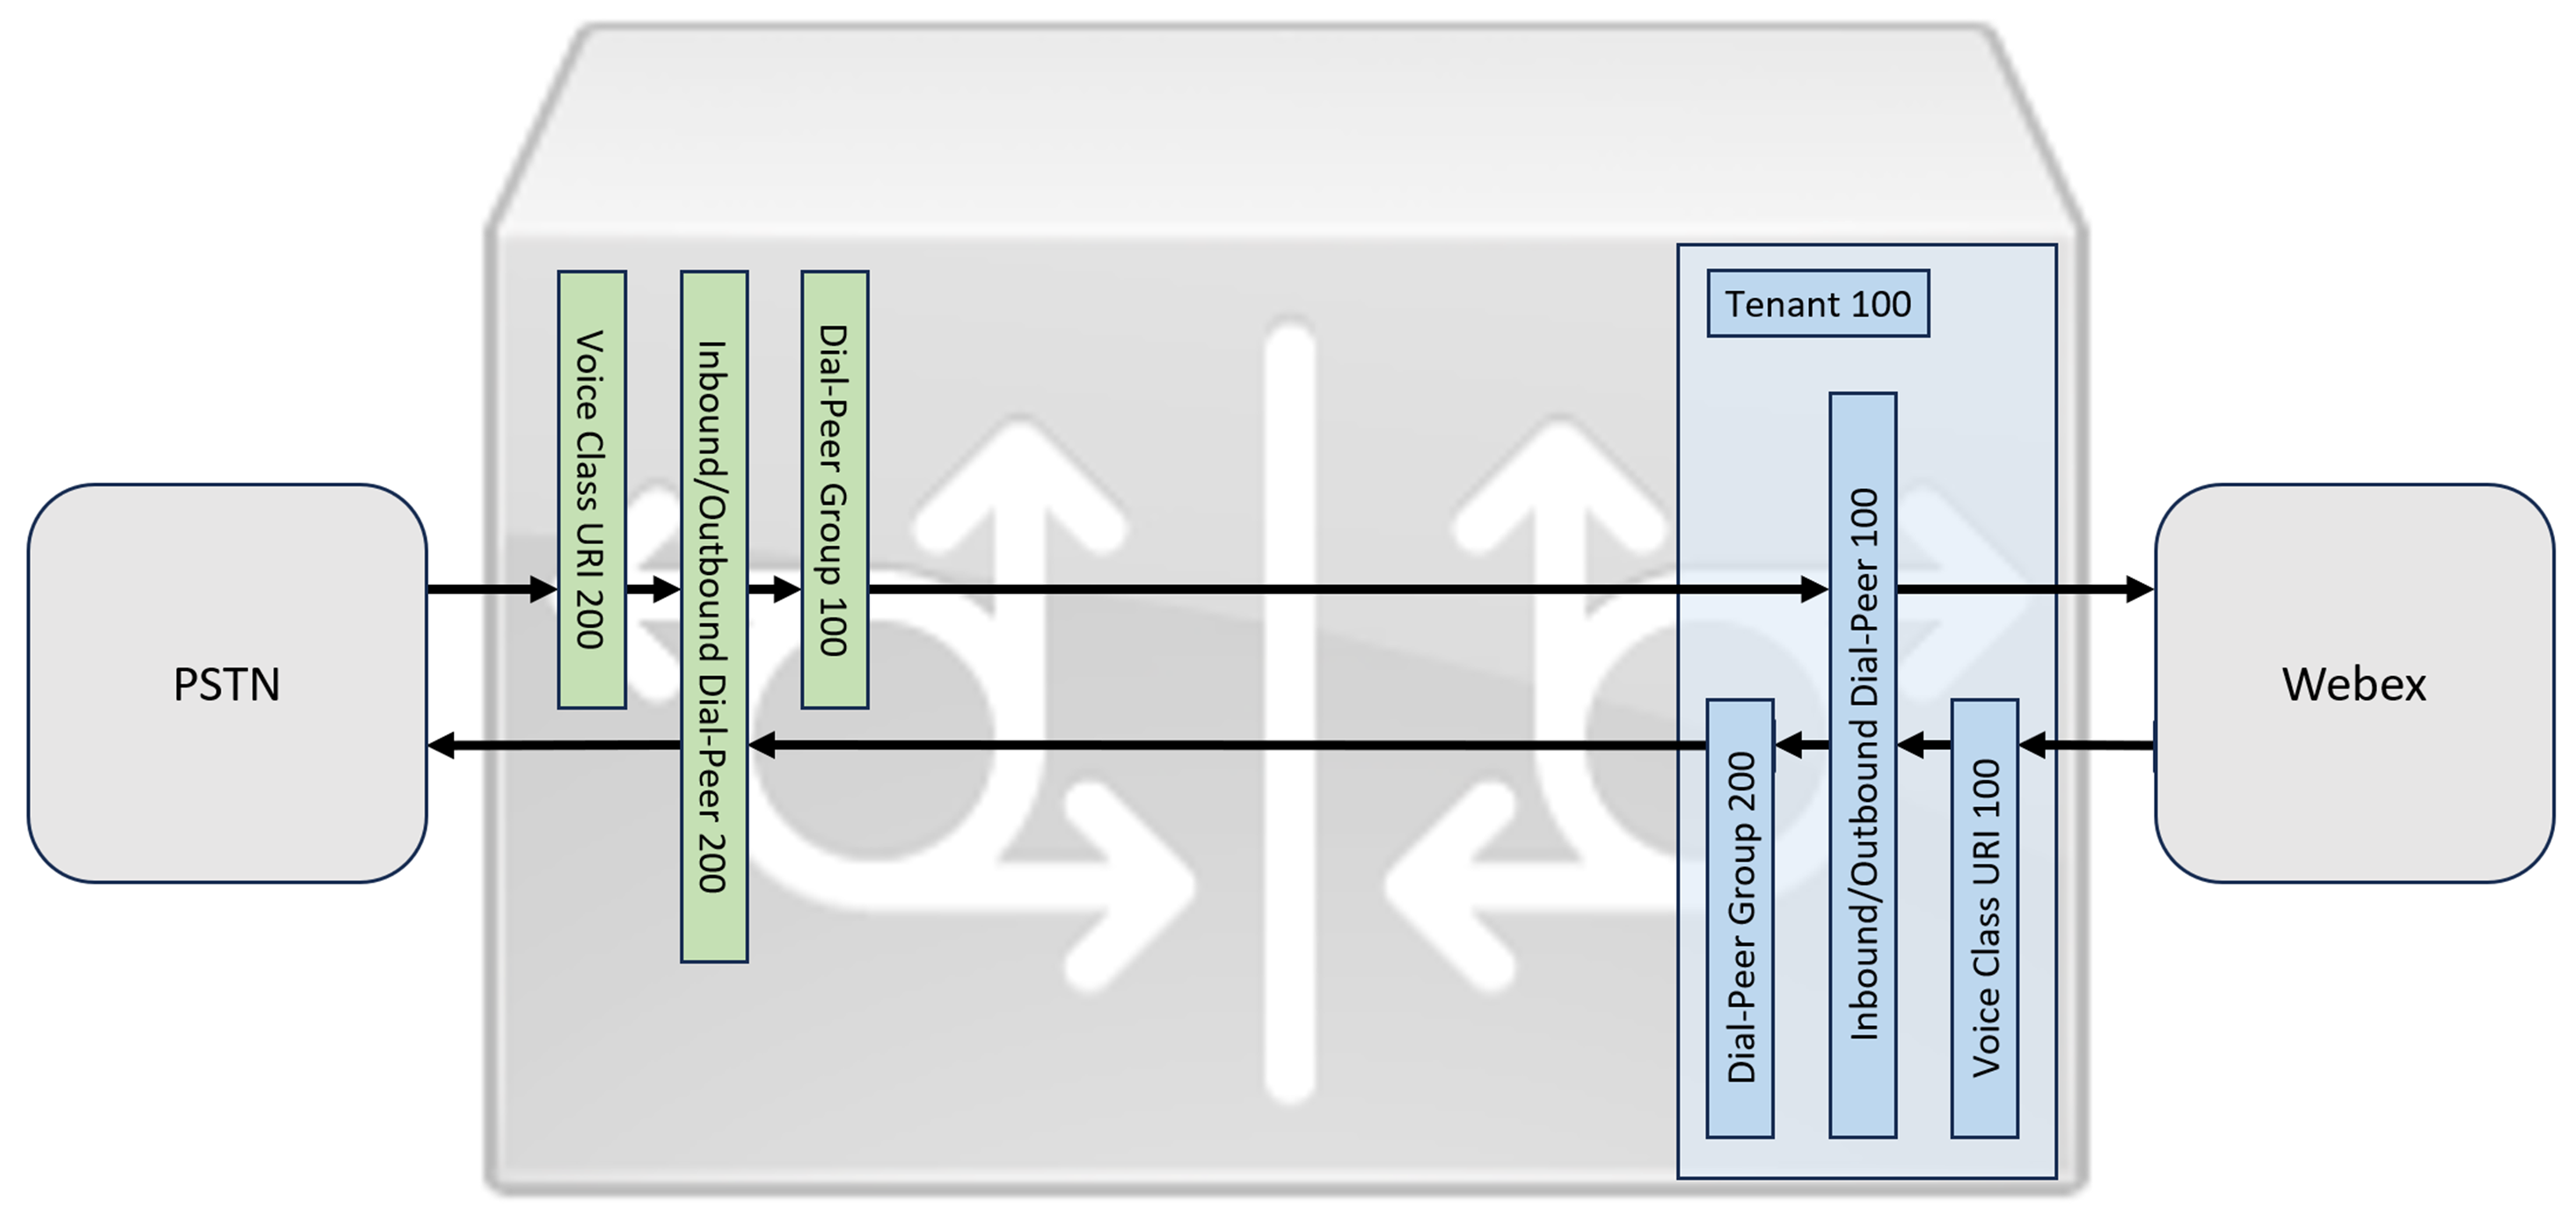
本節說明如何使用註冊 SIP 幹線將 Cisco Unified Border Element (CUBE) 設定為本機閘 道。Webex Calling 本文件的第一部分說 明如何設定簡單的 PSTN 閘道。 在這種情況下,來自 PSTN 的所有呼叫都會路由到 PSTN, 並且所有來自 Webex Calling PSTN 的呼叫都會路Webex Calling由到 PSTN。 下圖顯示了此解決方案以及將遵循的高級呼叫路由配 置。

在此設計中,使用下列主要配置:

  • 語音類別租戶:用於建立主幹特定的組態。

  • 語音類別 uri:用於分類 SIP 訊息,以便選取輸入撥號對等 。

  • 輸入撥號對等:提供輸入 SIP 訊息的處理,並使用撥號對等群組確定 輸出路由。

  • 撥號對等群組:定義用於繼續呼叫路由的輸出撥號對等。

  • 輸出撥號對等:為輸出 SIP 訊息提供處理,並將其路由到所需的目標 。

Call routing from/to PSTN to/from Webex Calling configuration solution

若要使用互動連線建立 (ICE) 和 TDM (時間分多工) ISDN 電路進行Webex Calling媒體最佳化,必須使用雙腳的呼叫路由程序。

雖然 IP 和 SIP 已成為 PSTN 幹線的預設通訊協定,但 TDM(時間分多工 )ISDN 電路仍然常見,並且完全支持。Webex Calling 若要為這些 TDM-IP 呼叫流程啟用媒體最佳化,您必須使用互動式 連線建立 (ICE),該設定允許端點協商直接媒體路徑。

實現此最佳化需要雙腳的呼叫路由程序。 此方法透過引入一組 內部迴路回撥對等,在與 PSTN 幹線之間引入一組內部迴路回撥對等,修 改Webex Calling標準路由組態,如下圖所示。
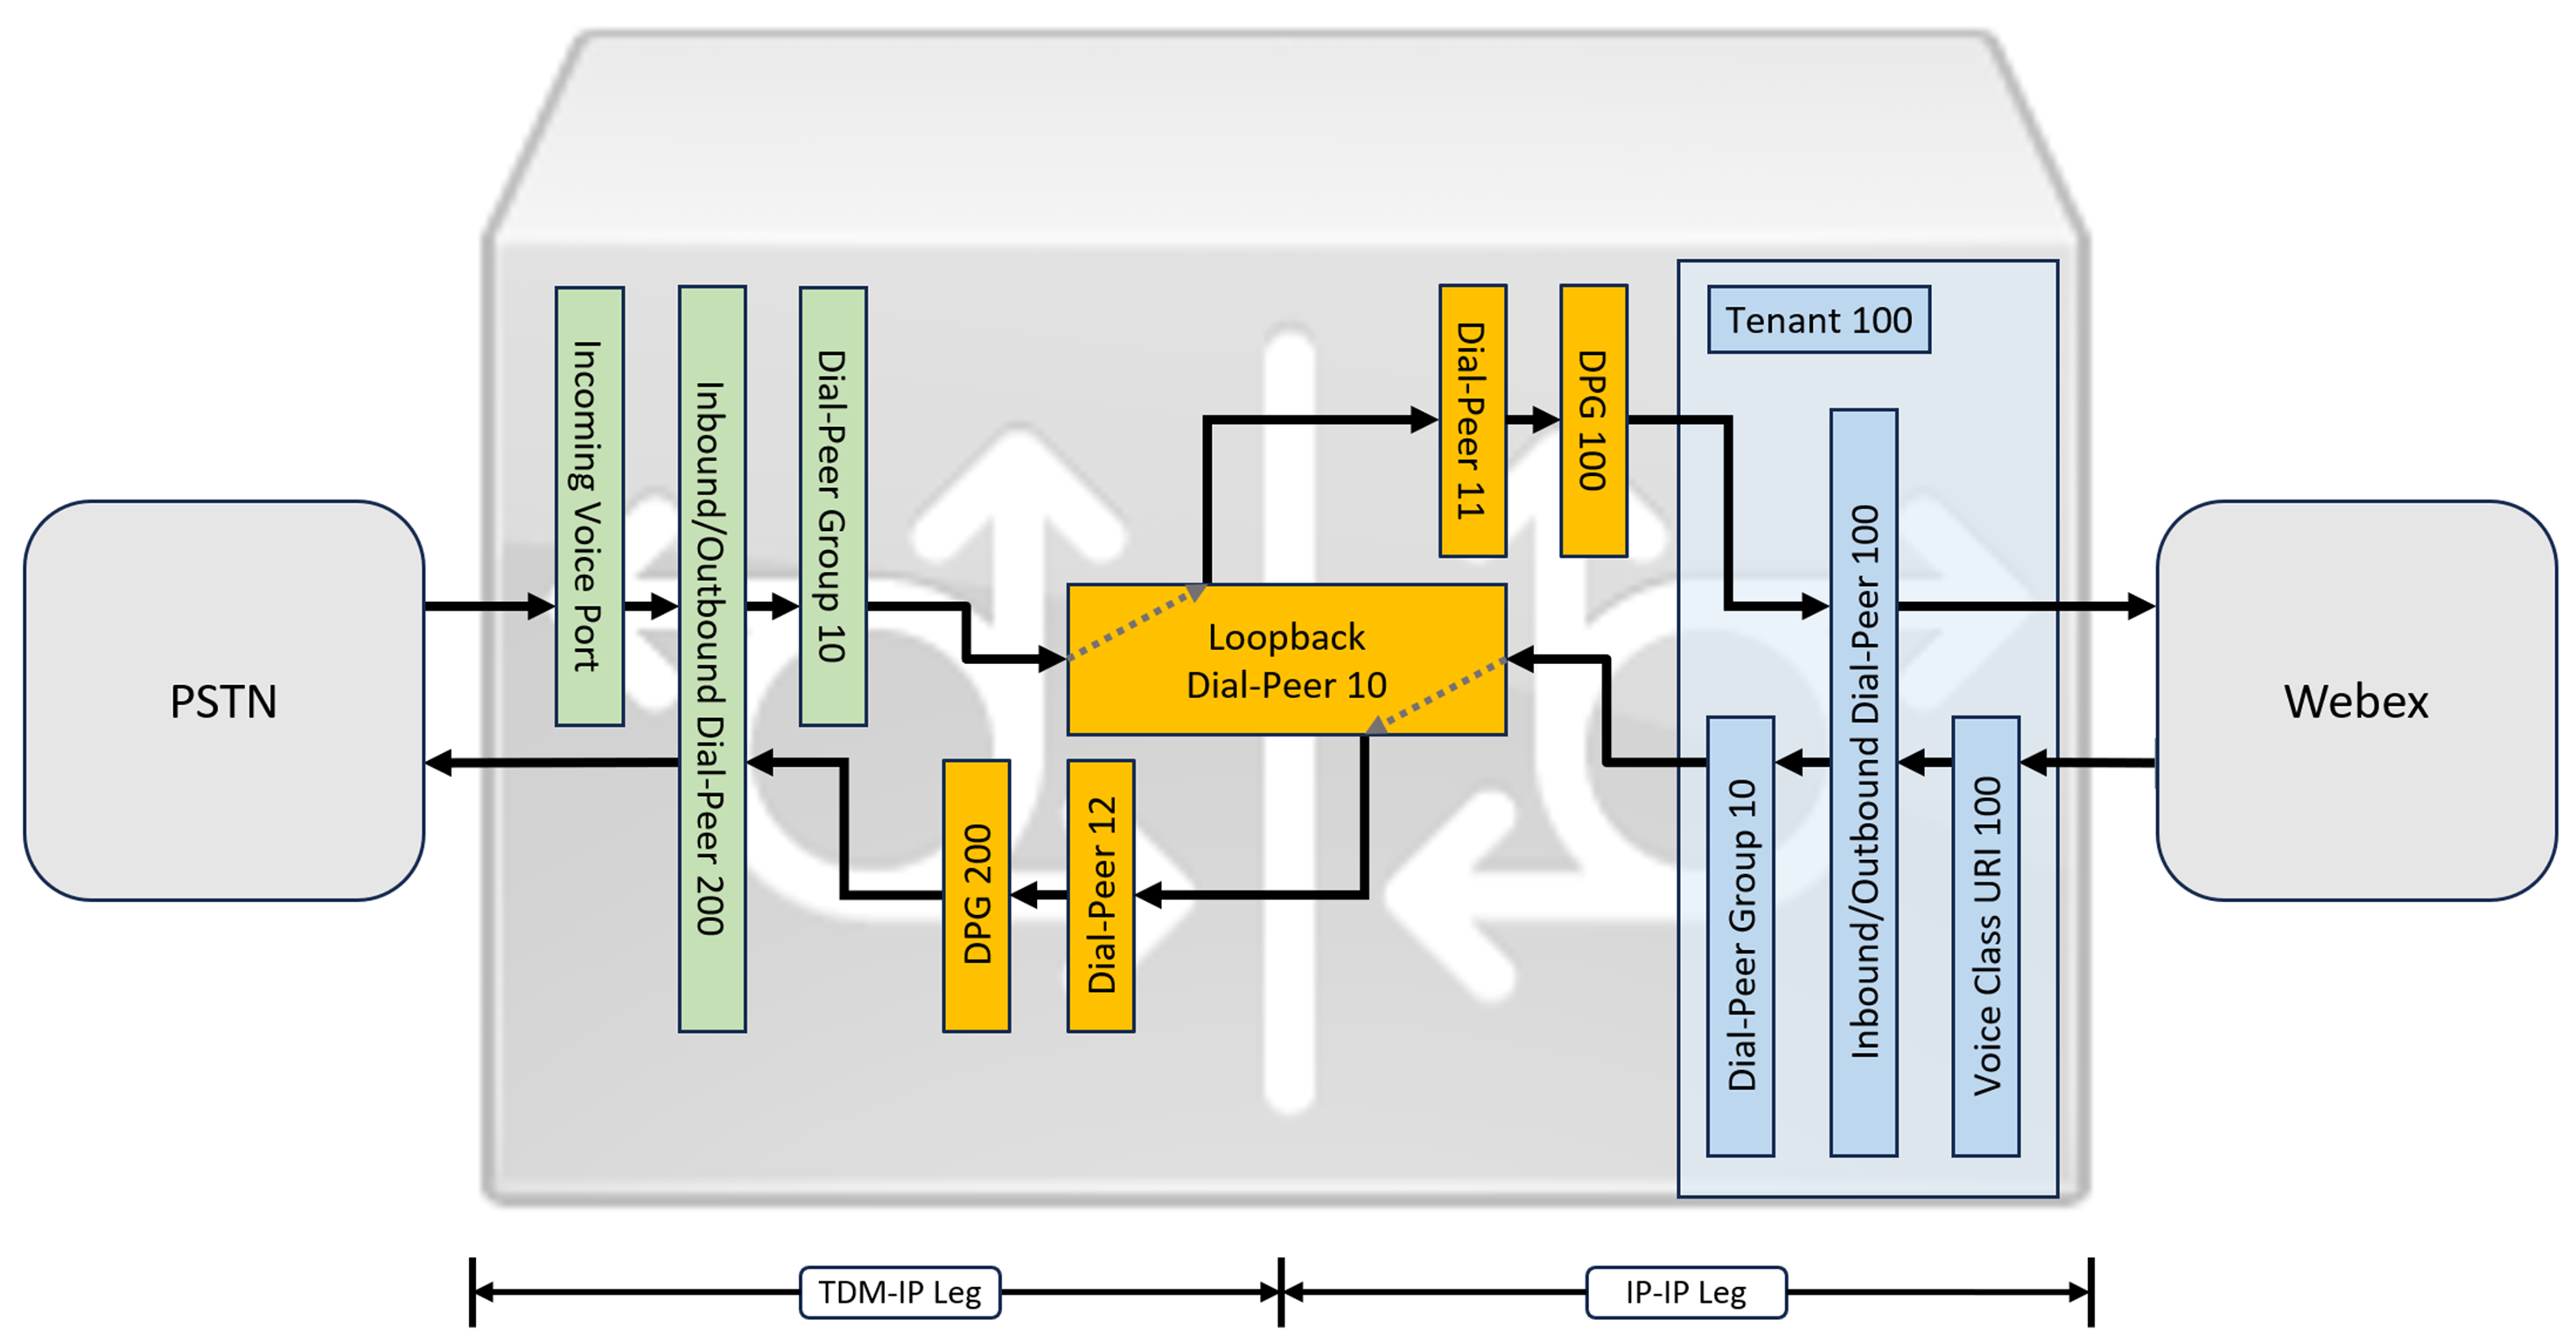
Call routing configuration with a set of internal loop-back dial-peers between Webex Calling and PSTN trunks

連接內部部署解Cisco Unified Communications Manager決方案時Webex Calling,您可以使用簡單的 PSTN 閘道組態作為建立下圖所示解 決方案的基準線。 在這種情況下,整合通訊管理 員提供所有 PSTN 和呼叫的集中路由和處理。Webex Calling
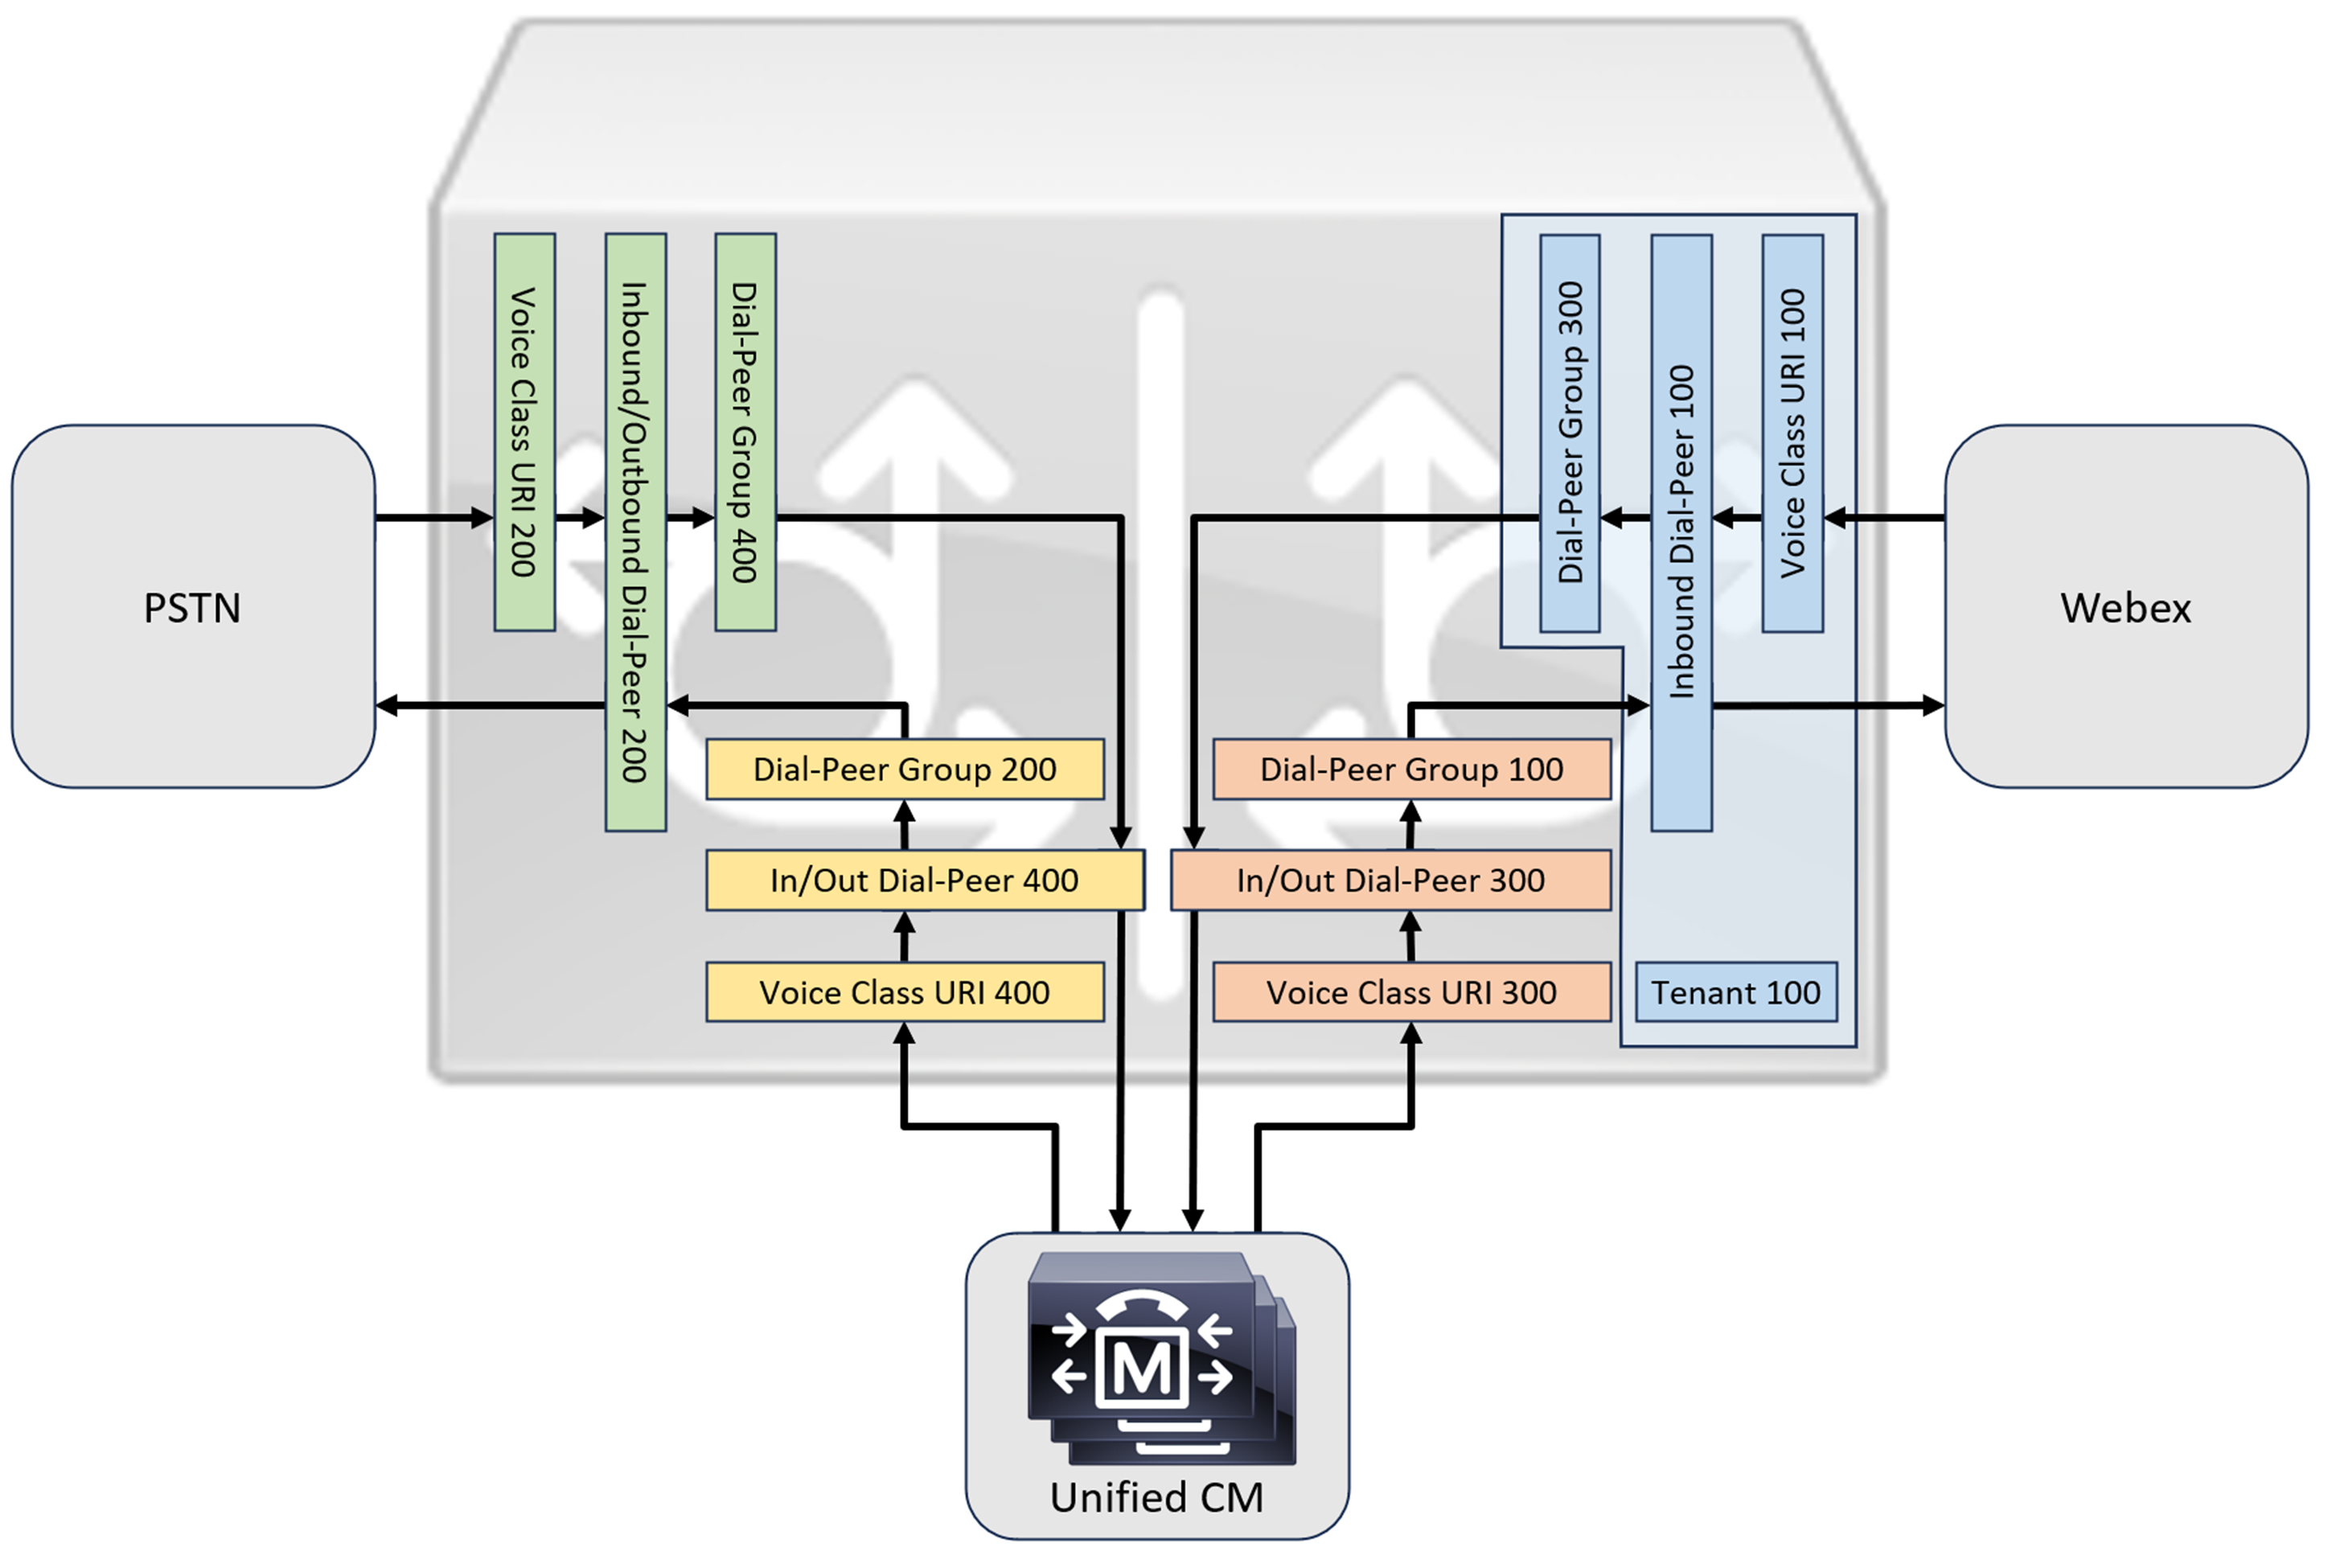
Solution diagram showing Unified Communications Manager provides centralized routing and treatment of all PSTN and Webex Calling calls

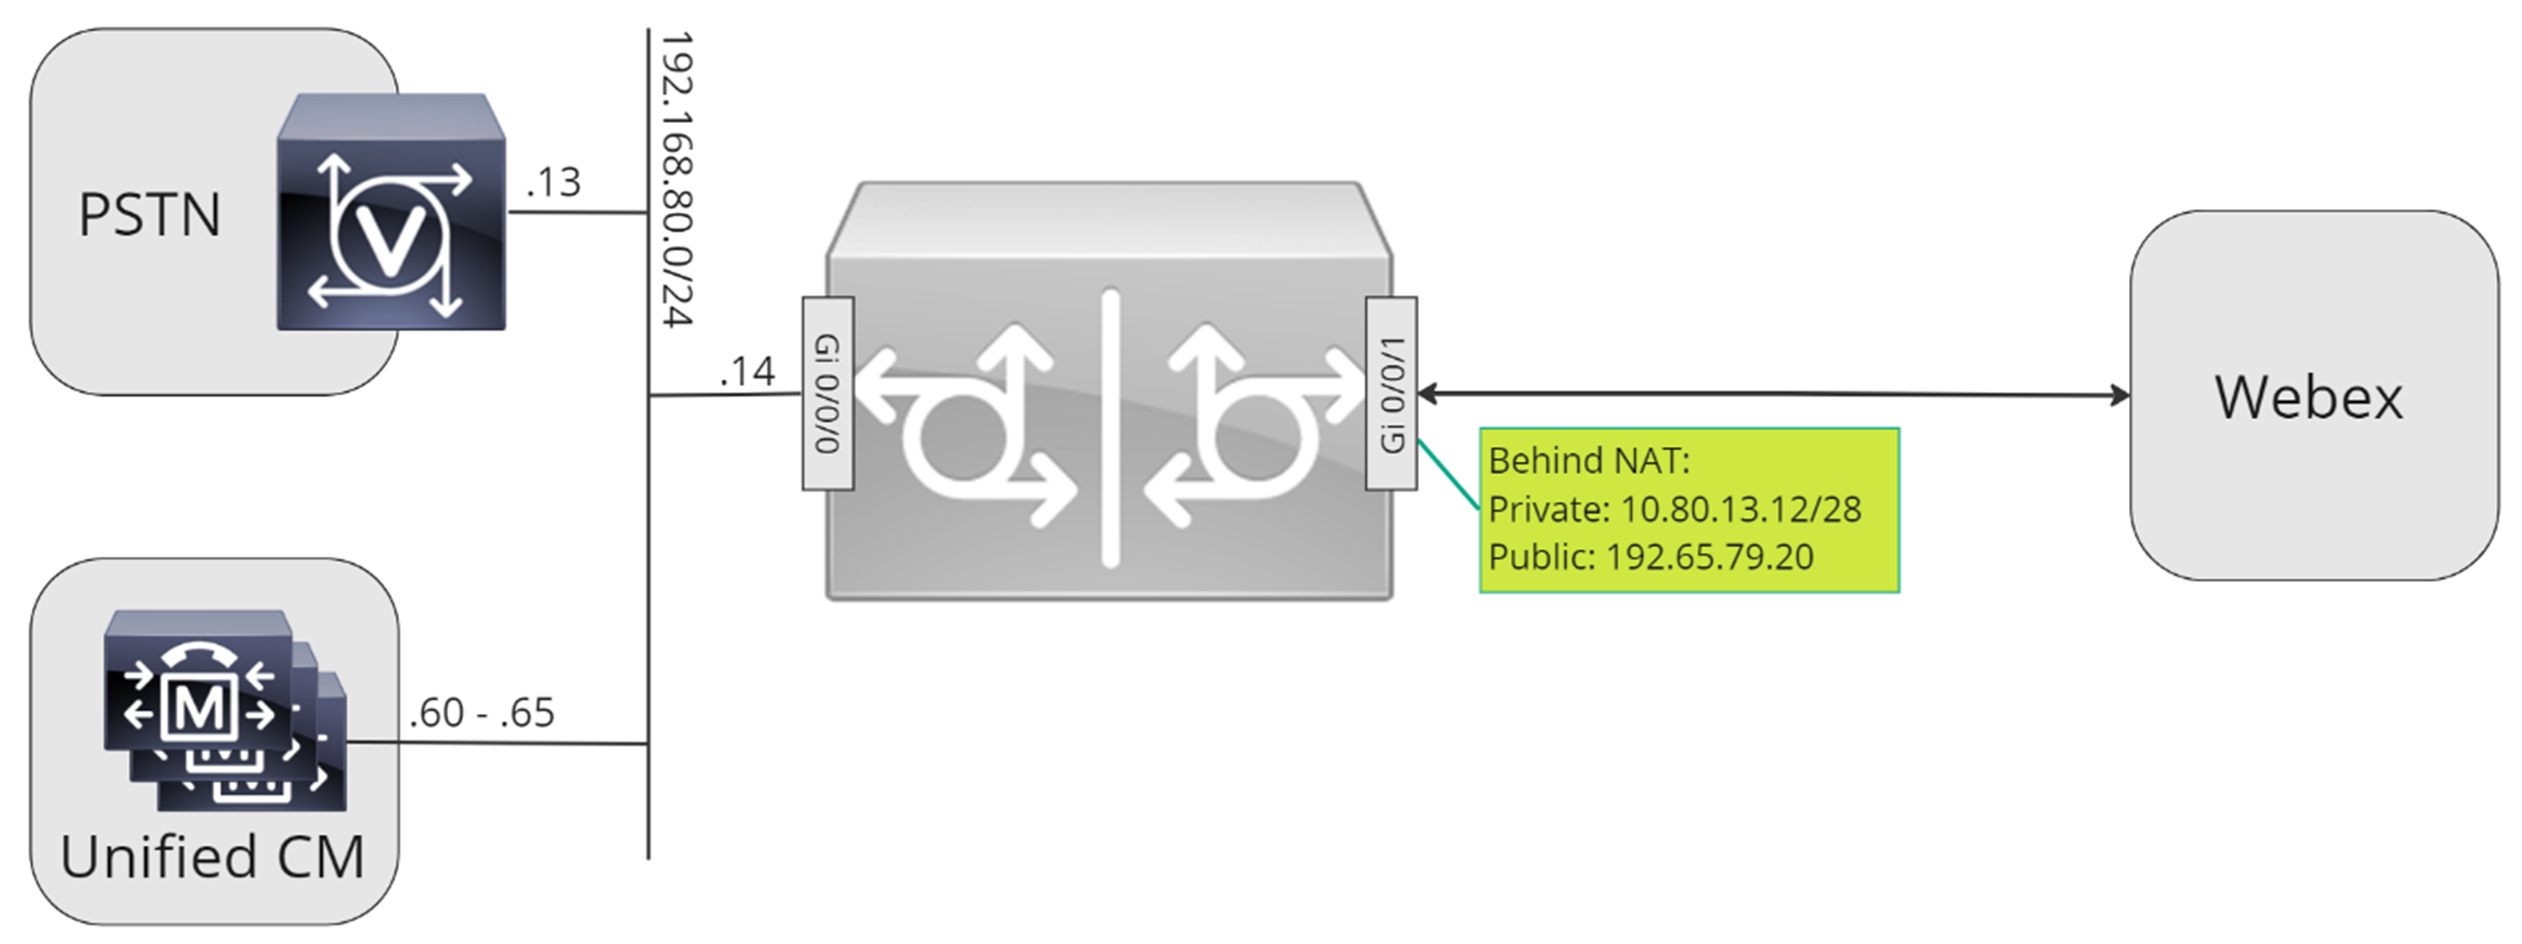
在本文件中,使用 下列影像中所示的主機名稱、IP 位址和介面。

The host names, IP addresses, and interfaces used in Call routing configuration solutions

使用本文件其餘部分中的組態指南,完成本機閘道 組態,如下所示:

  • 步驟 1:設定路由器基準連線和安全性

  • 步驟 2:設定Webex Calling幹線

    根據您所需的架構,請遵循以下任一項操作:

  • 步驟 3:使用 SIP PSTN 幹線設定本機閘道

  • 步驟 4:使用現有Unified CM環境設定本機閘道

    或者:

  • 步驟 3:使用 TDM PSTN 主幹設定本機閘道

基準配置

準備 Cisco 路由器作為本機閘道的第一步是 建Webex Calling置基準配置,以保護您的平台並建立連接。

  • 所有以註冊為基礎的本機閘道部署都需要 Cisco IOS XE 17.6.1a 或更新版本。 Cisco IOS建議使用 17.12.2 或更新版本。 如需建議的版本,請參閱 思科軟體研究頁面。 搜尋平台,然後選取其中一個建 議版本。

    • ISR4000 系列路由器必須同時配置整合通訊和 安全性技術授權。

    • 安裝語音卡或 DSP 的 Catalyst Edge 8000 系列路由器需要 DNA 優 勢授權。 沒有語音卡或 DSP 的路由器需要至少 DNA Essentials 授權。

  • 為您的平台建立符合業務政策的基準配置。 特別是,設定和驗證下列項目:

    • NTP

    • ACL

    • 使用者驗證和遠端存取

    • DNS

    • IP 路由

    • IP 位址

  • 方向的網路Webex Calling必須使用 IPv4 位址。

  • 將 Cisco 根 CA 套件上傳至本機閘道。

設定租戶端連線時,只支援以 SR Webex Calling V 為基礎的位址。

組態

1

請確定您將有效且可傳遞的 IP 位址指派給任何第 3 層介面, 例如:


interface GigabitEthernet0/0/0
  description Interface facing PSTN and/or CUCM
  ip address 10.80.13.12 255.255.255.0
!
interface GigabitEthernet0/0/1
  description Interface facing Webex Calling (Private address)
  ip address 192.51.100.1 255.255.255.240

2

使用對稱加密保護路由器上的註冊和 STUN 憑證。 設定主要加密金鑰和加密類型如下:


key config-key password-encrypt YourPassword
password encryption aes

3

建立預留位置 PKI 信任點。

需要此信任點才能稍後設定 TLS。 對於基於註冊的行李箱,此信任點不需要憑證-就像憑證型主幹的要求一樣。


crypto pki trustpoint EmptyTP 
 revocation-check none
4

啟用 TLS1.2 獨家性,並使用下列組態指令指定預設信任點。 更新傳輸參數以確保可靠的安全連線進行註冊:

如果在承租人 200 中設定的主機名稱包含在從輸出代理伺服器接收之憑證的 CN 或 SAN 欄位中,則該cn-san-validate server指令可確保本機閘道允許連線。

  1. 將 tcp-重試次數設定為 1000 (5 毫秒倍數 = 5 秒)。

  2. 計時器連線建立指令可讓您在考 慮下一個可用選項之前,調整 LGW 等待多長時間以與 Proxy 設定連線 。 此計時器的預設值為 20 秒,最少為 5 秒。 從低值開始,並根據需要增加以適應網絡 條件。


sip-ua
 timers connection establish tls 5
 transport tcp tls v1.2
 crypto signaling default trustpoint EmptyTP cn-san-validate server
 tcp-retry 1000

5

安裝思科根 CA 套件,其中包括使用的 IdenTrust 商業根 CA1 憑證。Webex Calling 使用 crypto pki trustpool import clean url 命令從指定的 URL 下載根 CA 套裝軟體,並清除目前的 CA 信任 池,然後安裝新的憑證套裝:

如果您需要使用代理來使用 HTTPS 存取網際網路,請先新增下列組態,然後再匯入 CA 套件:

ip http 客戶端代理服務器您的 proxy.com 代理端口 80

ip http client source-interface GigabitEthernet0/0/1 
crypto pki trustpool import clean url https://www.cisco.com/security/pki/trs/ios_core.p7b
1

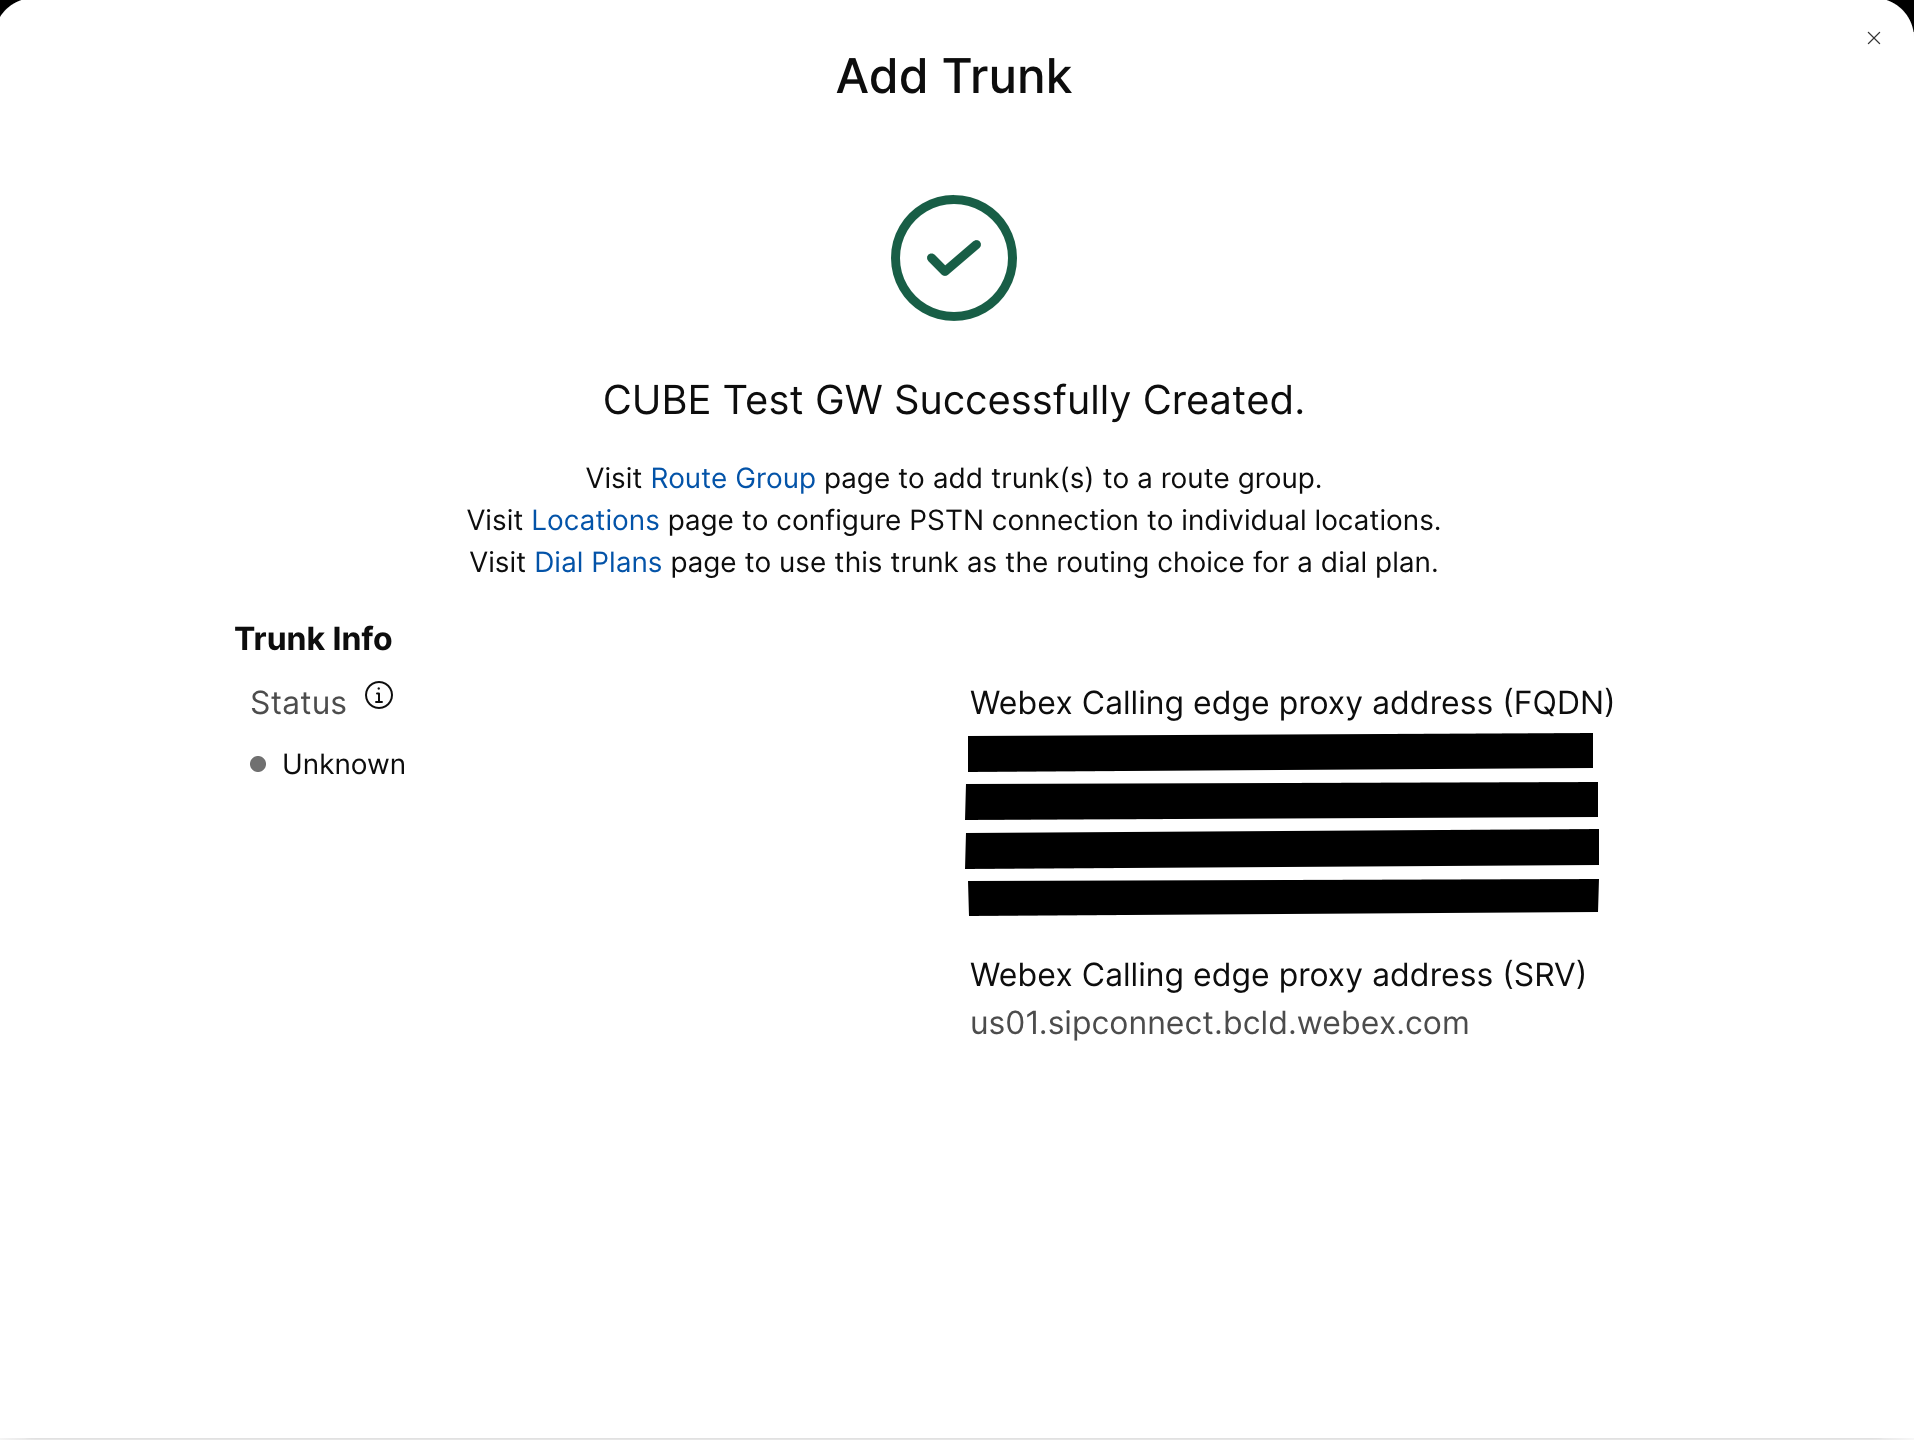
為控制 中心中的現有位置建立基於註冊的 PSTN 幹線。 記下建立行李箱後提供的行李箱 資訊。 圖中突出顯示的詳細資訊會在本指南中 的組態步驟中使用。 有關更多信息,請參閱 配置 Webex Calling 的中繼、路由組和撥號計劃。
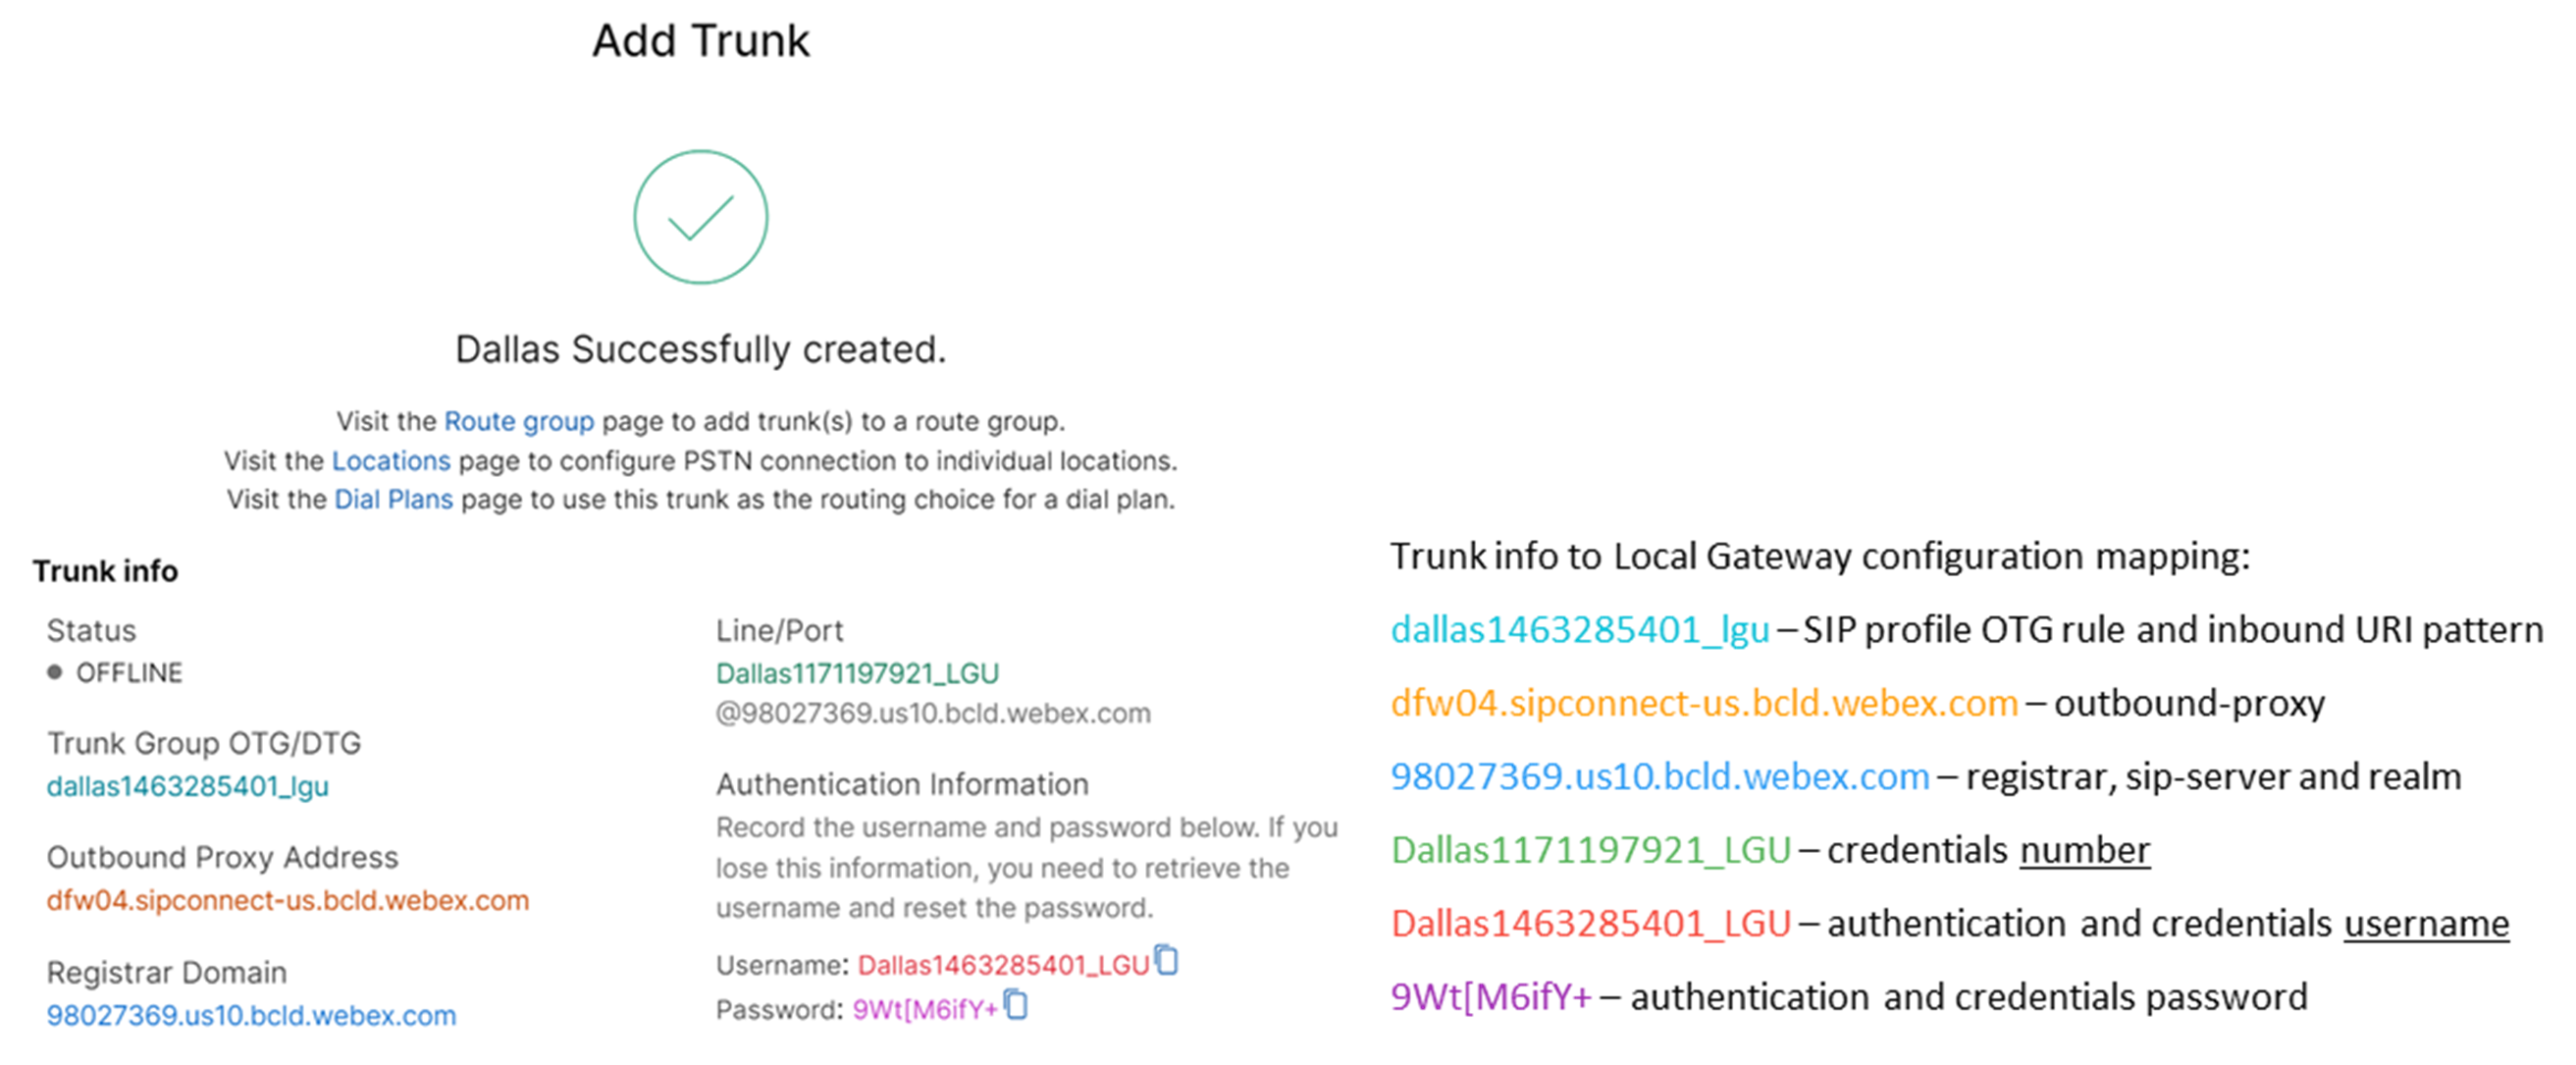
PSTN trunk registered
2

輸入下列命令以將 CUBE 設定為Webex Calling本機 閘道:

 
voice service voip
 ip address trusted list
  ipv4 x.x.x.x y.y.y.y
 mode border-element
 media statistics
 media bulk-stats 
 allow-connections sip to sip
 no supplementary-service sip refer  
 stun
  stun flowdata agent-id 1 boot-count 4
  stun flowdata shared-secret 0 Password123$
 sip
  asymmetric payload full
  early-offer forced  

以下是組 態欄位的說明:


ip address trusted list
 ipv4 x.x.x.x y.y.y.y
  • 為了防止收費詐騙,信任地址清單會定義本機閘道預期合法 VoIP 呼叫的主機和 網路清 單。

  • 根據預設,本機閘道會封鎖來自其信任清單中的 IP 位址的所有傳入 VoIP 訊息。 依預設,具有「工作階段目標 IP」或伺服器群組 IP 位址的靜態設定的 撥號對等對等是受信任的。 不需要將這些 IP 位址新增至信任 清單。

  • 設定本機閘道時,請將區 域Webex Calling資料中心的 IP 子網路新增至清單中。 如需詳細 資訊,請參閱連接埠參考資訊Webex Calling。 此外,新增整合 通訊管理員伺服器 (如果使用) 和 PSTN 主幹閘道的位址範圍。

    如果您的 LGW 位於具有限制圓錐 NAT 的防火牆後面,您 可能會偏好停用對面介面上的 IP 位址信任Webex Calling清單。 防火牆已經保護您免受 未經請求的輸入 VoIP 侵害。 停用動作可降低 您的長期設定費用,因為我們無法 保證對等地址保持Webex Calling固定,因此 您必須在任何情況下為對等設定防火牆。

模式邊界元素

啟用平台上的 Cisco Unified Border Element (CUBE) 功能。

媒體 統計

啟用本機閘道上的媒體監 控。

媒體大量統計數據

啟用 控制平面調查資料平面以取得批量呼叫統計資料。

如需有 關這些指令的詳細資訊,請參閱媒體。

允許連接 sip 到 sip

啟用 CUBE 基本 SIP 背對背使用者代 理程式功能。 如需詳細資訊,請參閱允許連線。

依預設,已啟用 T.38 傳真傳輸。 如需詳細資訊,請參閱 傳真通訊協定 t38 (語音服務)。

昏迷

全域啟用 STUN(通過 NAT 進行 UDP 的工作階段 穿越)。

  • 本機閘道上的 STUN 繫結功能允許透過協商媒 體路徑傳送本機產生的 STUN 請求。 這有助於打開防火牆中的針孔。

如需詳細資訊,請參閱震動流程資料代理程式 ID 和昏迷流程資料共用秘密。

非對稱有效負載滿

為 DTMF 和動態編解碼器承載設定 SIP 非對稱承載支援。 如需詳細資訊,請參閱非對稱 承載。

提前報價強制

強制 本機閘道在初始 INVITE 訊息中傳送 SDP 資訊, 而不是等待鄰近對等的確認。 如需有關此命令的詳細 資訊,請參閱提前報價。

3

設定語音類別編解碼器 100,僅允許 G.711 編解碼器適用於所有幹 線。 這種簡單的方法適用於大多數部署。 如果 需要,可以將原始系統和終止 系統支援的其他編解碼器類型新增至清單中。

支援使用 DSP 模組 轉碼的更複雜解決方案,但不包含在本指南中。


voice class codec 100
 codec preference 1 g711ulaw
 codec preference 2 g711alaw

以下是組 態欄位的說明:

語音類別編解碼器 100

用於 僅允許偏好的編解碼器進行 SIP 中繼呼叫。 如需詳細資訊,請參 閱語音類別編解碼器。

4

設定語音類別驚人使用 100,以在行 李箱上啟用 ICE。Webex Calling


voice class stun-usage 100 
 stun usage firewall-traversal flowdata
 stun usage ice lite

以下是組 態欄位的說明:

震驚使用冰精簡版

用於為所有 對面的撥號對等級啟用 ICE-LiteWebex Calling,以盡可能地進行媒體最佳 化。 如需詳細資訊,請參閱語音類別昏迷使用情況和昏迷使用 Ice Lite。

盡可能協商媒體優化。 如果通話需要 雲媒體服務,例如錄製,則無法最佳 化媒體。

5

設定 Webex 流量的媒體加密策略。


voice class srtp-crypto 100
 crypto 1 AES_CM_128_HMAC_SHA1_80

以下是組 態欄位的說明:

語音類別 srtp-加密貨幣 100

指定SHA1_80為提供和回答訊息中 SDP 中唯一提 供的 SRTP 加密套件 CUBE。 Webex Calling只支持 SHA1_80。 如需詳細資訊,請參閱語音類別 srtp-crypto。

6

設定模式,以根據其 目的地主幹參數識別對本機閘道主幹線的呼叫:


voice class uri 100 sip
 pattern dtg=dallas1463285401_lgu

以下是組 態欄位的說明:

語音類別類型 100 SIP

定義一種模式,以將傳入 SIP 邀請與傳入的主幹撥對 等對等相匹配。 輸入此陣列時,請使用 dtg=,然後再使用建立主 幹線時在控制中樞中心中提供的「中繼 OTG/DTG」值。 如需詳細資訊,請參閱語音類別 uri。

7

設定 SIP 設定檔 100,該設定檔將用 於在傳送至 SIP 訊息之前修改Webex Calling。


voice class sip-profiles 100
 rule 10 request ANY sip-header SIP-Req-URI modify "sips:" "sip:"
 rule 20 request ANY sip-header To modify "<sips:" "<sip:"
 rule 30 request ANY sip-header From modify "<sips:" "<sip:"
 rule 40 request ANY sip-header Contact modify "<sips:(.*)>" "<sip:\1;transport=tls>" 
 rule 50 response ANY sip-header To modify "<sips:" "<sip:"
 rule 60 response ANY sip-header From modify "<sips:" "<sip:"
 rule 70 response ANY sip-header Contact modify "<sips:" "<sip:"
 rule 80 request ANY sip-header From modify ">" ";otg=dallas1463285401_lgu>"
 rule 90 request ANY sip-header P-Asserted-Identity modify "sips:" "sip:"

以下是組 態欄位的說明:

  • 第十至七十條及第九十條規則

    確保用於呼叫信號的 SIP 標頭使用 SIP,而不是使用 Webex Proxy 所需的 SIP 配置。 將 CUBE 設定為使用 SIP 可確保使用安全的註冊。

  • 第八十條規則

    修改「從」標頭,以包括來自控制中心的主幹群組 OTG/DTG 識別碼,以唯一識別企業內的本機閘道 網站。

美國或加拿大 PSTN 供應商可以針對垃圾郵件和詐騙通話提供 呼叫 ID 驗證,並使用文章中的垃圾郵件或欺 詐呼叫指示中提到的其他配置。 Webex Calling

8

設定Webex Calling幹線:

  1. 建立語音類別承租人 100 以 定義並分組特別針對主幹所需的Webex Calling組態。 特別是,在此步驟中將使用之前在 Control Hub 中提供的主幹註冊詳細信息,如下所述。 稍後與此承租人相關聯的撥號對等將繼承這些組態。

    下列範例針對本指南的目的使用步 驟 1 所示的值(以粗體顯示)。 用組態中的行李箱 值取代這些值。

    
    voice class tenant 100
      registrar dns:98027369.us10.bcld.webex.com scheme sips expires 240 refresh-ratio 50 tcp tls
      credentials number Dallas1171197921_LGU username Dallas1463285401_LGU password 0 9Wt[M6ifY+ realm BroadWorks
      authentication username Dallas1463285401_LGU password 0 9Wt[M6ifY+ realm BroadWorks
      authentication username Dallas1463285401_LGU password 0 9Wt[M6ifY+ realm 98027369.us10.bcld.webex.com
      no remote-party-id
      sip-server dns:98027369.us10.bcld.webex.com
      connection-reuse
      srtp-crypto 100
      session transport tcp tls 
      no session refresh
      url sips 
      error-passthru
      rel1xx disable
      asserted-id pai 
      bind control source-interface GigabitEthernet0/0/1
      bind media source-interface GigabitEthernet0/0/1
      no pass-thru content custom-sdp 
      sip-profiles 100 
      outbound-proxy dns:dfw04.sipconnect-us.bcld.webex.com  
      privacy-policy passthru
    

    以下是組 態欄位的說明:

    語音類別租戶 100

    定義僅用於 主幹的組態參數Webex Calling集。 如需 詳細資訊,請參閱語音類別 承租人。

    註冊商號碼 :98027369.us10. bcld.webex.com 方案數據到期 240 重新整理比率 50 個 TCP TLS

    本機閘道的註冊程式伺服器, 其註冊設定為每兩分鐘重新整理一次 (240 秒的 50%)。 如需詳細資訊,請參閱註冊商。

    請 確定您在此處使用「控制中心」中的「註冊網域 」值。

    認證號碼用 Dallas1171197921_LGU 戶名 Dallas1463285401_LGU 密碼 0 9Wt [m6ify+ 領域 布羅德維克斯

    行李箱註 冊挑戰的證明資料。 如需詳細資訊,請參閱認證 (SIP UA)。

    請確定您分別使用此處來自「控制中心」的「行/連 接埠主機」、「驗證使用者名 稱」和「驗證密碼」值。

    身份驗證用戶名 Dallas1171197921_LGU 密碼 0 9Wt [M6 ify+ 領域廣域
    驗證用戶名 Dallas1171197921_LGU 密碼 0 9Wt [M6ify + 領域 98027369.us10.bcld.webex.com

    通話的 身份驗證挑戰。 如需詳細資訊,請參閱驗證 (撥號對等)。

    請確定您分別使用此處的「控制 中心」的「驗證使用者名稱」、「驗證密碼」和「註冊商網域」值 。

    沒有遠端對 象 ID

    停用 SIP 遠端對象 ID (RPID) 標頭,因為Webex Calling支持 PAI,該標題是使用確認的 ID pai 啟用。 如需詳細 資訊,請參閱遠端對象 ID。

    SIP 服務器 DNS:US25. 西普連接。bcld.webex.com

    設定主 幹的目標 SIP 伺服器。 使用建立主幹線時,使用控制中心中提供的 Edge Proxy SRV 位址 。

    連接-重複使用

    使用相 同的持續連線進行註冊和呼叫處理。 如需 詳細資訊,請參閱連線-重複使用。

    斯特普-加密貨幣 100

    為 SRTP 呼叫部分 (連線)設定偏好的加密套件(在步驟 5 中指定)。 如需詳細資訊,請參閱語音類別 srtp-crypto。

    會話傳輸 tcp tls

    將傳輸設定為 TLS。 如需詳細資訊,請參閱工作階 段傳輸。

    沒有會話 刷新

    停用 CUBE 和 Webex 之間呼叫的 SIP 工作 階段重新整理。 如需詳細資訊,請參閱工作階段 重新整理。

    網址口味

    SRV 查詢必須是存取 SBC 所 支援的 SIP;所有其他訊息都會由 SIP 設定檔 200 變更為 SIP 。

    錯誤通過

    指定 SIP 錯誤回應通過功能。 如需詳細資訊,請參閱錯 誤密碼。

    rel1xx 禁用

    停用對幹線使用 可靠的臨時回應Webex Calling。 如需詳細 資訊,請參閱 rel1xx。

    確認識別碼

    (選擇性) 開啟 P 確認識別標頭處理,並控制如何將其用於主幹。 Webex Calling

    Webex Calling在對 本機閘道的輸出呼叫 INVITE 中包括 P 確認識別 (PAI) 標頭。

    如果已設定此命令,則會使用來自 PAI 標頭的呼叫者 資訊來填入傳出的「來源」和「PAI/ 遠端對象 ID」標頭。

    如果未 設定此指令,則會使用從標頭中的呼叫者資訊來填入傳出的「寄件者」 和「PA I/遠端對象 ID」標頭。

    如需詳細資訊,請參閱 Asserted-id。

    綁定控制源介面千兆位 元熱網 0/0/1

    設定傳送至 郵件的來源介面和相關 IP 位址。 Webex Calling 如需詳細資訊,請參閱繫結。

    綁定 媒體源介面千兆位元熱網 0/0/1

    為傳送至 Web ExCalling 的媒體設定來源介面和相關 IP 位址 。 如需詳細資訊,請參閱繫結。

    沒有通過 內容自定義 sdp

    承租人 下的預設命令。 如需有關此命令的詳細資訊,請參閱傳遞內容。

    吸盤型材 100

    將 SIP 變更為 SIP,並修改 INVITE 和 REG ISTER 訊息的行/連接埠,如 SIP 設定檔 100 中所定義。 如需 詳細資訊,請參閱語音類別 sip 設定檔。

    輸出代理 DNS: dfw04. 西普連接-中國 .bcld.webex.com

    Webex Calling訪問 SBC。 插入建立主幹時,在控制中 心中提供的輸出代理位址。 如需詳細資訊,請參 閱輸出代理。

    隱私政策通知

    設定主幹線的隱私權標頭 原則選項,以將隱私權值從收到的 郵件傳遞到下一個呼叫階段。 如需詳細資訊,請參閱隱私權政策。

  2. 設定主Webex Calling幹撥對等。

    
    dial-peer voice 100 voip
     description Inbound/Outbound Webex Calling
     max-conn 250
     destination-pattern BAD.BAD
     session protocol sipv2
     session target sip-server
     incoming uri request 100
     voice-class codec 100
     dtmf-relay rtp-nte
     voice-class stun-usage 100
     no voice-class sip localhost
     voice-class sip tenant 100
     srtp
     no vad
    

    以下是組 態欄位的說明:

    
    dial-peer voice 100 voip
      description Inbound/Outbound Webex Calling
    

    定義具有 100 標籤的 VoIP 撥號對等,並提供有意義的描 述,以便於管理和疑難排解。

    最大連接 250

    限制 LGW 和之間的並行 輸入和輸出呼叫數量。Webex Calling 對於 註冊幹線,設定的最大值應為 250。 如果這更適合您的 部署,則使用者更低的值。 如需有關本機閘 道並行呼叫限制的詳細資訊,請參閱「開始使用本機閘 道」文件。

    目的地-模式 BAD. BAD

    使用輸入撥號對等群組路 由輸出呼叫時,必須使用虛擬目的地模式。 在這種情況下,可以使用任何有效的目的地模式。 如需 詳細資訊,請參閱目的地模式 (介面)。

    會話協議 sipv2

    指定撥號對等 100 處理 SIP 呼叫端點。 如需詳細資訊,請參閱工作階段通訊協 定 (撥號對等)。

    工作階段目標 SIP 伺服器

    表示承租人 100 中定義 的 SIP 伺服器已繼承,並用作來自此撥號對等 呼叫的目的地。 如需詳細資訊,請參閱工作階段目標 (VoIP 撥 號對等)。

    傳入的 URI 請求 100

    指定用於將 VoIP 撥號 對等與來電的統一資源識別碼 (URI) 匹配 的語音類別。 如需詳細資訊,請參閱傳 入 uri。

    語音級編解碼器 100

    將撥號對等設定為使用通用編解碼器 篩選器清單 100。 如需詳細資訊,請參閱語音類別編解碼器。

    語音級驚人使用 100

    允許透過協商媒體 路徑傳送本機產生的本機閘道上的 STUN 請 求。 STUN 有助於為媒體流量打開防火牆針孔。 如需 詳細資訊,請參閱語音級驚人使用。

    沒有語音類 SIP 本地主機

    停用 DNS 本機 主機名稱取代傳送郵件的「寄件者」、「呼叫 ID」和「遠端對象 ID」標頭中的 實體 IP 位址。

    語音級 SIP 租戶 100

    撥號對等會繼承全域和承租人 100 中設定的所有參數。 可能會在撥 號對等層級取代參數。

    srtp

    為呼叫部分啟用 SRTP 。

    沒有什麼

    停用語音活動 偵測。

  3. (選擇性) 強制呼叫僅進行音訊。

    不支援Webex Calling使用本機閘道呼叫流程進行視訊 轉移。 雖然視頻可以在某些情況下運作,但它可能 會導致質量降低和意外的行為。 若要強制呼叫 僅進行音訊,請在撥號對等下套用下列命令 Webex Calling :

    voice-class sip audio forced

    如果您選擇允許視訊,通話可能無法按預期進行。

9

若要設定網路裝置 (例如 CUBE),並轉寄裝置不處理的工作階段啟動通訊協定 (SIP) 標頭,請使用這些指令。 這些指令可讓裝置在本機閘道上傳遞不受支援的 SIP 標頭,包括地理位置標頭和 PIDF-LO (存在資訊資料格式-位置物件)。 此功能通過確保正確保存和轉發關鍵位置信息來支持 Nomadic E911 服務。

  1. 撥號對等配置

    Voice service voip
     sip
      pass-thru headers unsupp
    
  2. 撥號對等特定配置

    
    Dial-peer voice 911 voip
     voice-class sip pass-thru headers unsupp
  3. 特定標頭的語音類別配置

    要代理地理位置標題:

    
    voice class sip-hdr-passthrulist 200 
     passthru-hdr Geolocation-Routing
     passthru-hdr Geolocation
     passthru-hdr-unsupp

    將傳遞套用至入口/輸出撥號對等

    
    dial-peer voice 100 voip  // inbound
     voice-class sip pass-thru headers 200
    dial-peer voice 200 voip  // outbound
     voice-class sip pass-thru headers 200

    若要啟用 PIDFO 本體的傳輸,請使用:

    
    voice service voip 
     sip 
      pass-thru content unsupp

定義承租人 100 並設定 SIP VoIP 撥號對等之後,閘道會啟動 TLS 連線至。Webex Calling 此時, 存取 SBC 會將其憑證提供給本機閘道。 本機閘 道會使用先前Webex Calling更新的 CA 根套裝軟體驗證存取 SB C 憑證。 如果識別憑證,則會在本機閘道和存取 SB C 之間建立持續性 TLS 工作Webex Calling階段。 然後, 本機閘道可以使用此安全連線向 Webex 存取 SBC 註冊 。 當註冊被挑戰以進行身份驗證時:

  • 在回應中會使用 憑證組態中的使用者名稱、密碼和範圍 參數。

  • SIP 設定檔 100 中的修改規則用於將 SIPS URL 轉 換回 SIP。

當從存取 SBC 收到 200 確定時,註冊成功。
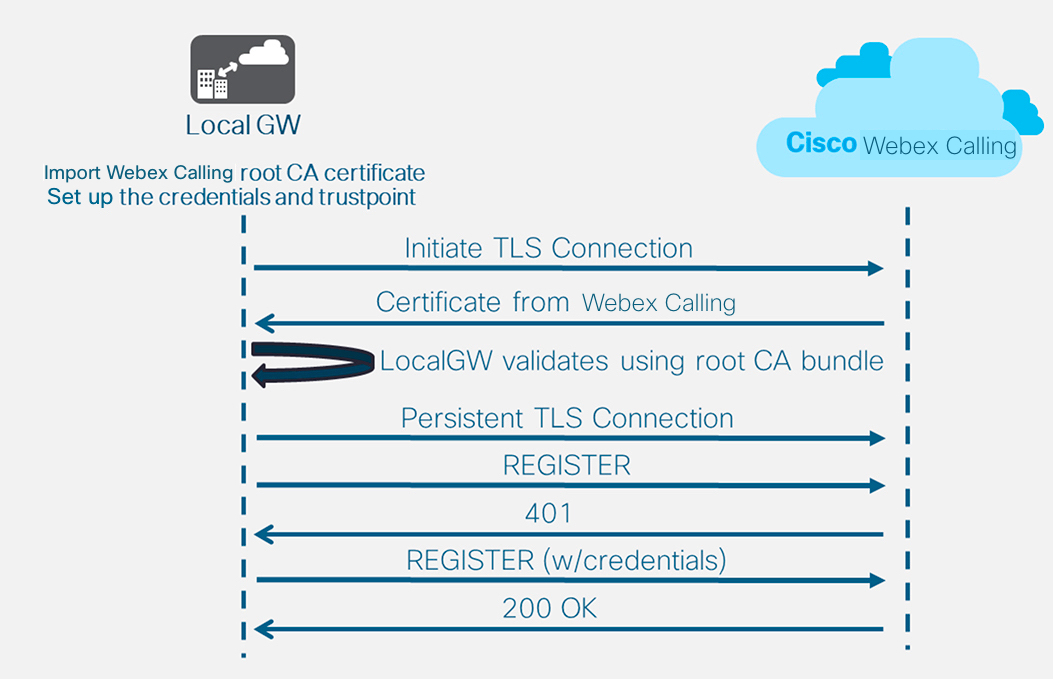
Flow diagram of authentication and registration of Webex Calling with Local gateway

在以Webex Calling上方面建置了一個主幹後,請使用下列配置來建立非加密 的主幹來建立基於 SIP 的 PSTN 提供者的非加密主幹:

如果您的服務提供者提供安全的 PSTN 幹線,則您可以依照上述對行 李箱所述的類似配置。Webex Calling CUBE 支持 安全通話路由。

如果您使用的是 TDM/ISDN PSTN 主幹線,請跳至下一節 設定使用 TDM PSTN 主幹線的本機閘道。

若要針對思科 TDM-SIP 閘道上的 PSTN 呼叫節點設定 TDM 介面,請參閱設定 ISDN PRI。

1

設定下列語音類別 uri 以識別來自 PSTN 幹線的輸入呼叫:


voice class uri 200 sip
  host ipv4:192.168.80.13

以下是組 態欄位的說明:

語音類別類型 200 小時

定義一種模式,以將傳入 SIP 邀請與傳入的主幹撥對 等對等相匹配。 輸入 此模式時,請使用 IP PSTN 閘道的 IP 位址。 如需詳細資訊,請參閱語音類別 uri。

2

設定下列 IP PSTN 撥號對等:


dial-peer voice 200 voip
 description Inbound/Outbound IP PSTN trunk
 destination-pattern BAD.BAD
 session protocol sipv2
 session target ipv4:192.168.80.13
 incoming uri via 200
 voice-class sip asserted-id pai
 voice-class sip bind control source-interface GigabitEthernet0/0/0 
 voice-class sip bind media source-interface  GigabitEthernet0/0/0 
 voice-class codec 100
 dtmf-relay rtp-nte 
 no vad

以下是組 態欄位的說明:


dial-peer voice 200 voip
 description Inbound/Outbound IP PSTN trunk

定義 具有 200 標籤的 VoIP 撥號對等,並提供有意義的描述,以便 於管理和疑難排解。 如需詳細資訊,請參閱撥對等語音。

目的地-模式 BAD. BAD

使用輸入撥號對等群組路 由輸出呼叫時,必須使用虛擬目的地模式。 在這種情況下,可以使用任何有效的目的地模式。 如需 詳細資訊,請參閱目的地模式 (介面)。

會話協議 sipv2

指定此撥號對等處理 SIP 呼叫節點。 如需詳細資訊,請參閱工作階段通訊協定 (撥 號對等)。

會話目標 ipv4:192.168.80.13

指定傳送給 PSTN 提供者的呼叫的目標位 址。 這可以是 IP 位 址或 DNS 主機名稱。 如需詳細資訊,請參閱工作階段目標 (VoIP 撥 號對等)。

通過 200 進入的信箱

指定使用 INVITE VIA 標頭 URI 來 將來電與此撥號對等相匹配的語音類別。 如需詳細 資訊,請參閱傳入的網址。

語音級 SIP 確認識別碼

(選擇性) 開 啟 P 確認識別標頭處理,並控制如何將其用於 PSTN 幹線。 如果使用此命令,則將從傳入撥號對等提供的呼 叫方識別碼用於傳出的「來源」和「P-確認識別」標頭 。 如果未使用此命令,則將從傳入撥號對等提供 的呼叫對方識別碼用於傳出的「來源」和「遠端對方 ID」 標頭。 如需詳細資訊,請參閱語音類別 sip aserted-id。

綁定控制源介面千兆位 元熱網 0/0/0

設定傳送 至 PSTN 的郵件的來源介面和關聯的 IP 位址。 如需詳細資訊,請參閱繫結。

綁定媒體源介面千兆位 元熱網 0/0/0

設定傳 送至 PSTN 媒體的來源介面和相關 IP 位址。 如需詳細資訊,請參閱繫結。

語音級編解碼器 100

將撥號對等設定為使用通用編解碼器篩選器 清單 100。 如需詳細資訊,請參閱語音類別編解碼器。

DTMF 繼電器 RTP-NTE

將 RTP-NTE (RFC2833) 定義為呼叫階段期望的 DTMF 功能。 如需詳細 資訊,請參閱 DTMF 中繼 ( IP 語音)。

沒有什麼

停用語音活動 偵測。 如需詳細資訊,請參閱 vad (撥號對等)。

3

如果您要將本機閘道設定為僅在Webex Calling與 PSTN 之間路由呼叫,請新增下列呼叫路由組態。 如果您要使 用整合通訊管理員平台設定本機閘道 ,請跳至下一節。

  1. 建立撥號對等群組以將呼叫路由至 P Webex Calling STN。 以輸出撥號對等 100 方向定義 DPG 100。Webex Calling DPG 100 會套用至來自 PSTN 的傳入撥號對等。 同樣地, 定義 DPG 200 以向 PSTN 的輸出撥號對等 200 定義 DPG 200。 DPG 200 會 套用至來自 Webex 傳入的撥號對等。

    
    voice class dpg 100 
     description Route calls to Webex Calling 
     dial-peer 100 
    voice class dpg 200 
     description Route calls to PSTN 
     dial-peer 200

    以下是組 態欄位的說明:

    撥號對等 100

    將輸出撥號對等與撥號對等群組建 立關聯。 如需詳細資訊,請參閱語音類別 dpg。

  2. 套用撥號對等群組來將呼叫從 Webex 路由到 PSTN,並從 PSTN 路由到 Webex:

    
    dial-peer voice 100
     destination dpg 200
    dial-peer voice 200
     destination dpg 100 

    以下是組 態欄位的說明:

    目的地平台 200

    指定應該使用哪個撥號對等群組 ,以及因此撥號對等來對此傳入撥號對等來電進行 輸出處理。

    這會 結束您的本機閘道組態。 如果這是第 一次 設定 CUBE 功能,請儲存組態並重新載入平台。

建立主幹後,請使用下Webex Calling列組態,為您的 PSTN 服務建立具有 循環回呼叫路由的 TDM 中繼,以允許 Webex 呼叫部分上進行媒體最佳化。

如果您不需要 IP 媒體最佳化,請依照 SIP PSTN 幹線的組態步驟操作。 使用語音連接埠和 POTS 撥號對等 (如步驟 2 和 3 所示),而不是 PSTN VoIP 撥號對等。

1

迴路回撥對等組態使用撥號對等群組和呼叫路由標籤來確保呼叫在 Webex 和 PST N 之間正確傳遞,而無需建立呼叫路由迴圈。 設定下列用於新增和移除呼叫路由標籤的 翻譯規則:


voice translation-rule 100 
 rule 1 /^\+/ /A2A/ 

voice translation-profile 100 
 translate called 100 

voice translation-rule 200 
 rule 1 /^/ /A1A/ 

voice translation-profile 200 
 translate called 200 

voice translation-rule 11 
 rule 1 /^A1A/ // 

voice translation-profile 11 
 translate called 11 

voice translation-rule 12 
 rule 1 /^A2A44/ /0/
 rule 2/^A2A/ /00/

voice translation-profile 12 
 translate called 12 

以下是組 態欄位的說明:

語音翻譯規則

使用規則中定 義的規則運算式來新增或移除呼叫路由標籤。 使用過十字數字 ('A') 來增加疑難排 解的清晰度。

在此配置中,由翻譯配置文件 100 添加的標籤用於通過循環撥號對等來Webex Calling引導向 PSTN 的呼叫。 同樣地,由翻譯配置文件 200 添加的標籤用於引導從 PST N 向前進的呼叫。Webex Calling 翻譯設定檔 11 和 12 會在分別向 Webex 和 PSTN 幹線傳送呼叫之前移除這 些標籤。

此範例假設呼叫來自的數字Webex Calling以 +E.164 格式顯示。 規則 100 會移除前導的 + 以維持有效的呼叫號碼。 然後, 規則 12 在移除標籤時添加國家或國際路由數字。 使用符 合您當地 ISDN 國家撥號計劃的數字。

如果Webex Calling以 國家格式顯示數字,請調整規則 100 和 12,以分別添加和刪除路由標籤 。

如需詳細資訊,請參閱語音翻譯設定檔和語音翻譯規則。

2

根據使用的主幹類型和通訊協定的要求設定 TDM 語音介面連接埠。 如需詳細資訊,請參閱設定 ISDN PRI。 例如,裝置的 NIM 插槽 2 中安裝的主要速率 ISDN 介面的基本 組態可能包 括下列內容:


card type e1 0 2 
isdn switch-type primary-net5 
controller E1 0/2/0 
 pri-group timeslots 1-31 
3

設定下列 TDM PSTN 撥號對等:


dial-peer voice 200 pots 
 description Inbound/Outbound PRI PSTN trunk 
 destination-pattern BAD.BAD 
 translation-profile incoming 200 
 direct-inward-dial 
 port 0/2/0:15

以下是組 態欄位的說明:


dial-peer voice 200 pots
 description Inbound/Outbound PRI PSTN trunk

定義 具有 200 標籤的 VoIP 撥號對等,並提供有意義的描述,以便於 管理和疑難排解。 如需詳細資訊,請參閱撥對等語音。

目的地-模式 BAD. BAD

使用輸入撥號對等群組路 由輸出呼叫時,必須使用虛擬目的地模式。 在這種情況下,可以使用任何有效的目的地模式。 如需 詳細資訊,請參閱目的地模式 (介面)。

翻譯設定檔傳入 200

指定轉譯 設定檔,該設定將新增呼叫路由標籤至傳入呼叫號碼。

直接向內撥號

路由通話而不提供 次要撥號音。 如需詳細資訊,請參閱直接進入撥號。

連接埠 0/2/ 0:15

與此撥號對等相關聯的實體語音 連接埠。

4

若要啟用具有 TDM-IP 呼叫流程的本機閘道的 IP 路徑的媒體最佳化,您可以透過在與 PSTN 幹線之間引入一組內部迴路回撥對等來修改呼叫路由。 Webex Calling 設定下列循環回撥對等。 在這種情況下, 所有來電都會根據套用的路由標籤一開始路由到撥號對等 10,然後從那裡路 由到撥號對等 11 或 12。 移除路由標籤後,呼 叫將使用撥號對等群組路由到輸出主幹。


dial-peer voice 10 voip
 description Outbound loop-around leg
 destination-pattern BAD.BAD
 session protocol sipv2
 session target ipv4:192.168.80.14
 voice-class sip bind control source-interface GigabitEthernet0/0/0
 voice-class sip bind media source-interface GigabitEthernet0/0/0
 dtmf-relay rtp-nte
 codec g711alaw
 no vad 

dial-peer voice 11 voip
 description Inbound loop-around leg towards Webex
 translation-profile incoming 11
 session protocol sipv2
 incoming called-number A1AT
 voice-class sip bind control source-interface GigabitEthernet0/0/0
 voice-class sip bind media source-interface GigabitEthernet0/0/0
 dtmf-relay rtp-nte
 codec g711alaw
 no vad 

dial-peer voice 12 voip
 description Inbound loop-around leg towards PSTN
 translation-profile incoming 12
 session protocol sipv2
 incoming called-number A2AT
 voice-class sip bind control source-interface GigabitEthernet0/0/0
 voice-class sip bind media source-interface GigabitEthernet0/0/0
 dtmf-relay rtp-nte
 codec g711alaw 
 no vad 

以下是組 態欄位的說明:


dial-peer voice 10 voip
 description Outbound loop-around leg

定義 VoIP 撥號對等,並提供有意義的描述,以便於管理和疑難排解。 如需詳細資訊,請參閱撥對等語音。

翻譯設定檔傳入 11

套用先前 定義的轉換設定檔,以移除呼叫路由標籤,然後再傳送到 輸出主幹。

目的地-模式 BAD. BAD

使用輸入撥號對等群組路 由輸出呼叫時,必須使用虛擬目的地模式。 如需 詳細資訊,請參閱目的地模式 (介面)。

會話協議 sipv2

指定此撥號對等處理 SIP 呼叫節點。 如需詳細資訊,請參閱工作階段通訊協定 (撥 號對等)。

會話目標 ipv4:192.168.80.14

指定 本機路由器介面位址作為進行迴路回呼的呼叫目標。 如需詳細資訊,請參閱工作階段目標 (VoIP 撥 號對等)。

綁定控制源介面千兆位 元熱網 0/0/0

設定透過回迴路 傳送的郵件的來源介面和相關 IP 位址。 如需詳細資訊,請參閱繫結。

綁定媒體源介面千兆位 元熱網 0/0/0

設定透過回迴 路傳送的媒體來源介面和相關 IP 位址。 如需詳細資訊,請參閱繫結。

DTMF 繼電器 RTP-NTE

將 RTP-NTE (RFC2833) 定義為呼叫階段期望的 DTMF 功能。 如需詳細 資訊,請參閱 DTMF 中繼 ( IP 語音)。

編解碼器 g711 阿拉瓦

強制所有 PSTN 呼 叫使用 G.711。 選取 a-law 或 u 定律以匹配 ISDN 服務所使用的編譯方法。

沒有什麼

停用語音活動 偵測。 如需詳細資訊,請參閱 vad (撥號對等)。

5

新增下列呼叫路由組態:

  1. 建立撥號對等群組,透過回路來路由 PSTN 和 Webex 幹線之間的呼叫。

    
    voice class dpg 100
     description Route calls to Webex Calling
     dial-peer 100
    voice class dpg 200
     description Route calls to PSTN
     dial-peer 200
    voice class dpg 10
     description Route calls to Loopback
     dial-peer 10

    以下是組 態欄位的說明:

    撥號對等 100

    將輸出撥號對等與撥號對等群組建 立關聯。 如需詳細資訊,請參閱語音類別 dpg。

  2. 套用撥號對等群組來路由呼叫。

    
    dial-peer voice 100
     destination dpg 10
    dial-peer voice 200
     destination dpg 10
    dial-peer voice 11
     destination dpg 100
    dial-peer voice 12
     destination dpg 200

    以下是組 態欄位的說明:

    目的地平台 200

    指定應該使用哪個撥號對等群組 ,以及因此撥號對等來對此傳入撥號對等來電進行 輸出處理。

這會 結束您的本機閘道組態。 如果這是第 一次 設定 CUBE 功能,請儲存組態並重新載入平台。

可以修改上一節中的 PSTN-Webex Calling 組態,以將其他主 幹納入 Cisco Unified Communications Manager (UCM) 叢集中。 在這種情況下,所有呼叫都是通過路由。Unified CM 通訊埠 5060 上的 UCM 的呼叫會 路由到 PSTN,而來自連接埠 5065 的呼叫路由至。Webex Calling 可以 新增下列增量組態以包括此呼叫案例 。

在中建立主Webex Calling幹時Unified CM,請 確定您在 SIP 中繼資訊安全性設定檔設定中將傳入連接埠 設定為 5065。 這允許在連接埠 5065 上傳入郵件,並在傳送郵 件到本機閘道時,以此值填入 VIA 標頭。
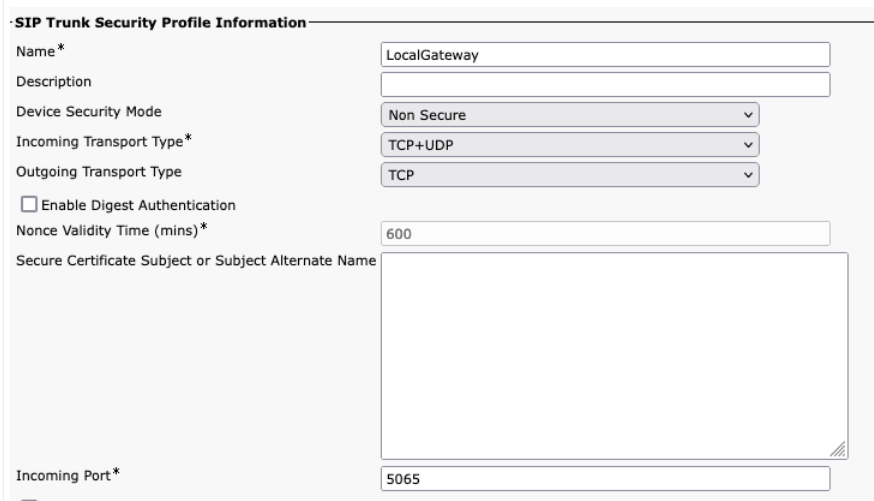
Enter SIP trunk security profile information
1

設定下列語音類別 URI:

  1. 使用 SIP VIA Unified CM 連接埠分類至 Webex 呼叫:

    
    voice class uri 300 sip
     pattern :5065
    
  2. 使用 SIP 通Unified CM過端口分類到 PSTN 呼叫:

    
    voice class uri 400 sip
     pattern 192\.168\.80\.6[0-5]:5060
    

    使用描述原始來源位址和連接埠號碼的 一或多個模式,將來自 UCM 的傳入郵件分類至 PSTN 幹線 。 如果需要,可以使用正則表達式來定義匹配 模式。

    在上面的示例中,一個正則表達式用於匹配 192.168.80.60 到 65 範圍內的任何 IP 地址和端口號碼 5060。

2

設定下列 DNS 記錄以指定 SRV 路由至Unified CM 主機:

IOS XE 使用這些記錄來在本機判斷目標 UCM 主機和連接 埠。 使用此組態,您不需要在 DNS 系統 中設定記錄。 如果您喜歡使用 DNS,則不需要這 些本機配置。


ip host ucmpub.mydomain.com 192.168.80.60
ip host ucmsub1.mydomain.com 192.168.80.61
ip host ucmsub2.mydomain.com 192.168.80.62
ip host ucmsub3.mydomain.com 192.168.80.63
ip host ucmsub4.mydomain.com 192.168.80.64
ip host ucmsub5.mydomain.com 192.168.80.65
ip host _sip._udp.wxtocucm.io srv 0 1 5065 ucmpub.mydomain.com
ip host _sip._udp.wxtocucm.io srv 2 1 5065 ucmsub1.mydomain.com
ip host _sip._udp.wxtocucm.io srv 2 1 5065 ucmsub2.mydomain.com
ip host _sip._udp.wxtocucm.io srv 2 1 5065 ucmsub3.mydomain.com
ip host _sip._udp.wxtocucm.io srv 2 1 5065 ucmsub4.mydomain.com
ip host _sip._udp.wxtocucm.io srv 2 1 5065 ucmsub5.mydomain.com
ip host _sip._udp.pstntocucm.io srv 0 1 5060 ucmpub.mydomain.com
ip host _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub1.mydomain.com
ip host _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub2.mydomain.com
ip host _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub3.mydomain.com
ip host _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub4.mydomain.com
ip host _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com

以下是組 態欄位的說明:

下列指令會建立DNS SRV資源記錄。 為每個 UCM 主機和主幹線建立記錄:

IP 主機 _sip。_ 烏普斯坦托庫姆網頁 2 1 5060 烏克姆 SUB5. 我的域名 .com

_ 喝。_udp.pstn tocucm.io:SRV 資源記錄名稱

2:SRV 資源記錄優先順序

1:SRV 資源記錄重量

5060:用於此資源記錄中目標主機的連接埠號碼

ucmsub5.mydomain .com:資源記錄目標主機

若要解析資源記錄目標主機名稱,請建立本機 DNS A 記錄。 例如:

IP 主機 ucmsub5. 我的域名 .com 192.168.80.65

ip 主機:在本地 IOS XE 數據庫中創建記錄。

ucmsub5. 我網域名稱:A 記錄主機名稱。

192.168.80.65:主機的 IP 位址。

建立 SRV 資源記錄和 A 記錄,以反映您的 UCM 環境 和偏好的呼叫分配策略。

3

設定下列撥號對等:

  1. 撥號對等,用於以下地點之間的通話:Unified CMWebex Calling

    
    dial-peer voice 300 voip
     description UCM-Webex Calling trunk
     destination-pattern BAD.BAD
     session protocol sipv2
     session target dns:wxtocucm.io
     incoming uri via 300
     voice-class codec 100
     voice-class sip bind control source-interface GigabitEthernet 0/0/0
     voice-class sip bind media source-interface GigabitEthernet 0/0/0
     dtmf-relay rtp-nte
     no vad
    

    以下是組 態欄位的說明:

    
    dial-peer voice 300 voip
     description UCM-Webex Calling trunk

    定義 具有標籤 300 的 VoIP 撥號對等,並提供有意義的描述,以 便於管理和疑難排解。

    目的地-模式 BAD. BAD

    使用輸入撥號對等群組路 由輸出呼叫時,必須使用虛擬目的地模式。 在這種情況下,可以使用任何有效的目的地模式。

    會話協議 sipv2

    指定撥號對等 300 處理 SIP 呼叫端點。 如需詳細資訊,請參閱工作階段通訊協 定 (撥號對等)。

    會話目標 DNS: wxtocucm.io

    透過解DNS SRV析來定義 多個Unified CM節點的工作階段目標。 在這種情況下,本 地定義的 SRV 記錄 wxtocucm.io 用於直接呼叫。

    通過 300 通過輸入的電話

    使用 語音類別 URI 300 將所有傳入流量從Unified CM 使用來源端口 5065 引導到此撥號對等。 如需詳細資訊,請參閱傳 入 uri。

    語音級編解碼器 100

    指出來往和來電的編解 碼器篩選器清單Unified CM。 如需詳細資訊,請參 閱語音類別編解碼器。

    綁定控制源介面千兆位 元熱網 0/0/0

    設定傳送 至 PSTN 的郵件的來源介面和關聯的 IP 位址。 如需詳細資訊,請參閱繫結。

    綁定 媒體源介面千兆位 元熱網 0/0/0

    設定傳 送至 PSTN 媒體的來源介面和相關 IP 位址。 如需詳細資訊,請參閱繫結。

    DTMF 繼電器 RTP-NTE

    將 RTP-NTE (RFC2833) 定義為呼叫階段期望的 DTMF 功能。 如需詳細 資訊,請參閱 DTMF 中繼 ( IP 語音)。

    沒有什麼

    停用語音活動 偵測。 如需詳細資訊,請參閱 vad (撥號對等)。

  2. 與 PSTN 之間的撥號Unified CM對等:

    
    dial-peer voice 400 voip
     description UCM-PSTN trunk
     destination-pattern BAD.BAD
     session protocol sipv2
     session target dns:pstntocucm.io
     incoming uri via 400
     voice-class codec 100 
     voice-class sip bind control source-interface GigabitEthernet 0/0/0
     voice-class sip bind media source-interface GigabitEthernet 0/0/0
     dtmf-relay rtp-nte
     no vad
    

    以下是組 態欄位的說明:

    
    dial-peer voice 400 voip
     description UCM-PSTN trunk

    定義 具有 400 標籤的 VoIP 撥號對等,並提供有意義的描述,以 便於管理和疑難排解。

    目的地-模式 BAD. BAD

    使用輸入撥號對等群組路 由輸出呼叫時,必須使用虛擬目的地模式。 在這種情況下,可以使用任何有效的目的地模式。

    會話協議 sipv2

    指定撥號對等 400 處理 SIP 呼叫端點。 如需詳細資訊,請參閱工作階段通訊協 定 (撥號對等)。

    工作階段目標 DNS: 密碼編碼。io

    透過解DNS SRV析來定義 多個Unified CM節點的工作階段目標。 在這種情況下,本 地定義的 SRV 記錄 pstntocucm.io 用於直接呼叫。

    傳入通過 400

    使用語音類別 URI 400,將使用來 源 連接埠 5060 的指定Unified CM主機的所有傳入流量引導至此撥號對等。 如需詳細資訊,請參閱傳 入 uri。

    語音級編解碼器 100

    指出來往和來電的編解 碼器篩選器清單Unified CM。 如需詳細資訊,請參 閱語音類別編解碼器。

    綁定控制源介面千兆位 元熱網 0/0/0

    設定傳送 至 PSTN 的郵件的來源介面和關聯的 IP 位址。 如需詳細資訊,請參閱繫結。

    綁定 媒體源介面千兆位 元熱網 0/0/0

    設定傳 送至 PSTN 媒體的來源介面和相關 IP 位址。 如需詳細資訊,請參閱繫結。

    DTMF 繼電器 RTP-NTE

    將 RTP-NTE (RFC2833) 定義為呼叫階段期望的 DTMF 功能。 如需詳細 資訊,請參閱 DTMF 中繼 ( IP 語音)。

    沒有什麼

    停用語音活動 偵測。 如需詳細資訊,請參閱 vad (撥號對等)。

4

使用下列組態新增呼叫路由:

  1. 建立撥號對等群組,以在和之間路由呼叫。Unified CM Webex Calling 以輸出撥號對等 100 方向定義 DPG 100。 Webex Calling DPG 100 會套用至關聯的傳入 撥號對等來源。Unified CM 同樣地,以輸出撥號對等 300 方向定義 DPG 300。Unified CM DPG 300 會套用至來自 Webex 傳入 的撥號對等。

    
    voice class dpg 100
     description Route calls to Webex Calling
     dial-peer 100
    voice class dpg 300
     description Route calls to Unified CM Webex Calling trunk
     dial-peer 300 
  2. 建立撥號對等群組,以在與 PSTN 之間路由Unified CM呼叫。 使用輸出撥號對等 200 來定義 DPG 200 指向 PSTN。 DPG 200 會套用至關聯的傳入 撥號對等來源。Unified CM 同樣地,以輸出撥號對等 400 方向定義 DPG 400。Unified CM DPG 400 會套用至來自 PSTN 的傳入撥號對等。

    
    voice class dpg 200
     description Route calls to PSTN
     dial-peer 200
    voice class dpg 400
     description Route calls to Unified CM PSTN trunk
     dial-peer 400

    以下是組 態欄位的說明:

    撥號對等 100

    將輸出撥號對等與撥號對等群組建 立關聯。 如需詳細資訊,請參閱語音類別 dpg。

  3. 套用撥號對等群組來將來電從 Webex 路由到 Webex 到 Unified CM Webex: Unified CM

    
    dial-peer voice 100
     destination dpg 300
    dial-peer voice 300
     destination dpg 100

    以下是組 態欄位的說明:

    目的地平台 300

    指定應該使用哪個撥號對等群組 ,以及因此撥號對等來對此傳入撥號對等來電進行 輸出處理。

  4. 套用撥號對等群組來將呼叫從 PSTN 路由至 Unified CM PSTN :Unified CM

    
    dial-peer voice 200
     destination dpg 400
    dial-peer voice 400
     destination dpg 200 

    這會 結束您的本機閘道組態。 如果這 是第一次設定 CUBE 功能,請儲存配置並重新載入平台。

診斷簽章 (DS) 主動偵測基於 IOS X 的本機閘道中常見問題 ,並產生事件的電子郵件、系統日誌或終端訊息通知 。 您也可以安裝 DS 以自動化診斷資料收集, 並將收集的資料傳輸到案例,以Cisco TAC加快解決時間。

診斷簽章 (DS) 是 XML 檔案,其中包含有關問題觸發 事件的相關資訊,以及要採取通知、疑難排解和修正 問題的動作。 您可以使用 syslog 訊息、SNMP 事件以及定期監控特定 show 命令 輸出來定義問題偵測邏輯。

動作類型包括收集 show 命令輸出:

  • 產生合併記錄檔

  • 將檔案上傳至使用者提供的網路位置,例如 HTTPS、SCP、 FTP 伺服器。

TAC 工程師撰寫 DS 檔案並以數位方式簽署,以保護完整性。 每個 DS 檔都有由系統指定的唯一數字 ID。診斷簽名 查找工具 (DSLT) 是一個單一來源,用於尋找適用的簽章來 監控和疑難排解各種問題。

開始之前:

  • 請勿編輯從 DSLT 下載的 DS 檔案。 您修改的檔案會因完整性檢查 錯誤而無法安裝。

  • 本機閘 道傳送電子郵件通知所需的簡單郵件傳輸通訊協定 (SMTP) 伺服器。

  • 如果您想要使用安全的 SMTP 伺服器進行電子郵件通知,請確定本機 閘道正在執行 IOS XE 17.6.1 或更高版本。

先決條件

執行 IOS XE 17.6.1a 或更高版本的本機閘道

  1. 預設會啟用診斷簽章。

  2. 設定安全電子郵件伺服器,以便在裝置執行 Cisco IOS XE 17.6.1a 或更高版本時傳送主動通知 。

    configure terminal 
    call-home  
    mail-server <username>:<pwd>@<email server> priority 1 secure tls 
    end 

  3. 使用管理員ds_email的電子郵件地址設定環境變數以通知您。

    configure terminal 
    call-home  
    diagnostic-signature 
    environment ds_email <email address> 
    end 

下列顯示在 Cisco IOS XE 17.6.1a 或更高版本上執行的本機閘道組態範例,以使用 Gmail 作為安全 SMTP 伺服器將主動通知傳送至 tacfaststart@gmail.com:

我們建議您使用 Cisco IOS XE 班加羅爾 17.6.x 或更高版本。

call-home  
mail-server tacfaststart:password@smtp.gmail.com priority 1 secure tls 
diagnostic-signature 
environment ds_email "tacfaststart@gmail.com" 

在 Cisco IOS XE 軟件上運行的本機閘道不是支持 OAuth 的典型基於 Web 的 Gmail 客戶端,因此我們必須配置特定的 Gmail 帳戶 設置並提供特定權限,以便正確處理來自設備的電子郵件 :

  1. 前往 [管理 Google 帳戶] > [安全性],然後開啟 [不安全的應用程式存取 ] 設定。

  2. 當您收到來自 Gmail 的電子郵件時,說明「Google 阻止有人使用非 Google 應用程序登錄您的帳戶」時,回答「是的,是我」。

安裝診斷簽章以進行主動監控

監控高 CPU 使用率

此 DS 使用 SNMP OID 1.3.6.1.4.1.9.2.1.56 追蹤處理器使用率,持續五秒。 當使用率達到 75% 或更高時,它會停用所有 除錯並解除安裝在本機閘道中的所有診斷簽章。 請使用下列步驟來安裝簽名。

  1. 使用顯示 snmp 指令啟用 SNMP。 如果您 未啟用,請設定 snmp-server 管理員命令。

    show snmp 
    %SNMP agent not enabled 
    
    config t 
    snmp-server manager 
    end 
    
    show snmp 
    Chassis: ABCDEFGHIGK 
    149655 SNMP packets input 
        0 Bad SNMP version errors 
        1 Unknown community name 
        0 Illegal operation for community name supplied 
        0 Encoding errors 
        37763 Number of requested variables 
        2 Number of altered variables 
        34560 Get-request PDUs 
        138 Get-next PDUs 
        2 Set-request PDUs 
        0 Input queue packet drops (Maximum queue size 1000) 
    158277 SNMP packets output 
        0 Too big errors (Maximum packet size 1500) 
        20 No such name errors 
        0 Bad values errors 
        0 General errors 
        7998 Response PDUs 
        10280 Trap PDUs 
    Packets currently in SNMP process input queue: 0 
    SNMP global trap: enabled 
    
  2. 使用診斷簽章查找工具中的下列下拉式選項下載 DS 64224:

    欄位名稱

    欄位值

    平台

    思科 4300、4400 ISR 系列或思科 CSR 1000V 系列

    產品

    解決方Webex Calling案中的 CUBE 企業

    問題範圍

    效能

    問題類型

    具有電子郵件通知的 CPU 使用率高。

  3. 將 DS XML 檔案複製到本機閘道快閃記憶體。

    LocalGateway# copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: 

    下列範例顯示將檔案從 FTP 伺服器複製到本機 閘道。

    copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: 
    Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! 
    [OK - 3571/4096 bytes] 
    3571 bytes copied in 0.064 secs (55797 bytes/sec) 
    
  4. 在本機閘道中安裝 DS XML 檔案。

    call-home diagnostic-signature load DS_64224.xml 
    Load file DS_64224.xml success 
  5. 使用 show call-home 診斷簽名指令來確認簽名 是否已成功安裝。 狀態欄 應具有「已註冊」值。

    show call-home diagnostic-signature  
    Current diagnostic-signature settings: 
    Diagnostic-signature: enabled 
    Profile: CiscoTAC-1 (status: ACTIVE) 
    Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService 
    Environment variable: 
    ds_email: username@gmail.com 

    下載 DSE:

    DS ID

    DS 名稱

    修訂版

    狀態

    最後更新 (GMT+ 00:00)

    64224

    DS_LGW_CPU_MON75

    0.0.10

    已註冊

    2020-11-07 22:05:33

    觸發時,此簽名會解除安裝所有執行中的 DS,包括本身。 如有必要,請重新安裝 DS 64224,以繼續監控本機閘道 上的高 CPU 使用率。

監控 SIP 中繼註冊

這個 DS 會每 60 秒檢查有Webex Calling 雲端的本機閘道 SIP 幹線是否取消註冊。 偵測到取消註冊事件後,它會產生 電子郵件和 syslog 通知,並在兩次取消註冊發生後自行解除安裝。 請遵循下列步驟來安裝簽名:

  1. 使用診斷簽章查找工具中的下列下拉式選項下載 DS 64117:

    欄位名稱

    欄位值

    平台

    思科 4300、4400 ISR 系列或思科 CSR 1000V 系列

    產品

    解決方Webex Calling案中的 CUBE 企業

    問題範圍

    SIP-SIP

    問題類型

    使用電子郵件通知取消註冊 SIP 中繼。

  2. 將 DS XML 檔案複製到本機閘道。

    copy ftp://username:password@<server name or ip>/DS_64117.xml bootflash: 
  3. 在本機閘道中安裝 DS XML 檔案。

    call-home diagnostic-signature load DS_64117.xml 
    Load file DS_64117.xml success 
    LocalGateway#  
  4. 使用 show call-home 診斷簽名指令來確認簽名 是否已成功安裝。 狀態欄必 須具有「已註冊」值。

監控異常通話中斷

此 DS 每 10 分鐘使用 SNMP 輪詢來偵測具有 SIP 錯誤 403、488 和 503 的異常呼叫中斷。  如果錯誤計數增量大於或等於上次投 票的 5,則會產生系統日誌和電子郵件通知。 請按照 以下步驟安裝簽名。

  1. 使用「顯示 snmp」 指令來檢查是否已啟用 SNMP。 如果未啟用,請設定 snmp 伺服器管理員命令。

    show snmp 
    %SNMP agent not enabled 
     
    
    config t 
    snmp-server manager 
    end 
    
    show snmp 
    Chassis: ABCDEFGHIGK 
    149655 SNMP packets input 
        0 Bad SNMP version errors 
        1 Unknown community name 
        0 Illegal operation for community name supplied 
        0 Encoding errors 
        37763 Number of requested variables 
        2 Number of altered variables 
        34560 Get-request PDUs 
        138 Get-next PDUs 
        2 Set-request PDUs 
        0 Input queue packet drops (Maximum queue size 1000) 
    158277 SNMP packets output 
        0 Too big errors (Maximum packet size 1500) 
        20 No such name errors 
        0 Bad values errors 
        0 General errors 
        7998 Response PDUs 
        10280 Trap PDUs 
    Packets currently in SNMP process input queue: 0 
    SNMP global trap: enabled 
    
  2. 使用診斷簽章查找工具中的下列選項下載 DS 65221:

    欄位名稱

    欄位值

    平台

    思科 4300、4400 ISR 系列或思科 CSR 1000V 系列

    產品

    解決方Webex Calling案中的 CUBE 企業

    問題範圍

    效能

    問題類型

    使用電子郵件和系統日誌通知的 SIP 異常呼 叫中斷檢測。

  3. 將 DS XML 檔案複製到本機閘道。

    copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash:
  4. 在本機閘道中安裝 DS XML 檔案。

    call-home diagnostic-signature load DS_65221.xml 
    Load file DS_65221.xml success 
    
  5. 使用 show call-home 診斷簽名指令來確認簽名 是否已成功安裝。 狀態欄必 須具有「已註冊」值。

安裝診斷簽章以疑難排解

使用診斷簽章 (DS) 快速解決問題。 Cisco TAC工程師 撰寫了幾個簽章,可啟用所需的除錯,這些簽章可以進行疑難 排解,偵測問題發生,收集正確的診斷資料集 ,並自動將資料傳輸到案例。Cisco TAC 診斷簽章 (DS) 無需手動檢查問題發生,並使間 歇性和暫時性問題的故障排除變得更 輕鬆。

您可以使用診斷簽章查找工具來尋找適用的 簽章並安裝它們以自我解決指定問題,或者您可以安裝 TAC 工程師建議做為支援參與的一部分的 簽名。

以下是如何尋找並安裝 DS 以偵測出現情況 「% VOICE_IEC -3-GW:CCAPI:內部錯誤(呼叫尖峰值):IEC=1.1.181.1.29. 0" 系統日誌,並使用下列步驟自動收集診斷資料:

  1. 設定額外的 DS 環境變數 ds_fsurl_prefix,這是將收Cisco TAC集診斷資料 上傳到的檔案伺服器路徑 (cxd.cisco.com)。 文件路徑中的用戶名是案例編號,密碼是文件 上傳令牌,可以通過以下 命令從支持案例管理器中檢索的文件上傳令牌。 您可以根據需要在支援案例管理員的 「附件」區段中生成文件上傳令牌。

    configure terminal 
    call-home  
    diagnostic-signature 
    LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"  
    end 

    範例:

    call-home  
    diagnostic-signature 
    environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com"  
  2. 確定使用「顯示 snmp」指令啟用 SNMP。 如果未啟用,請設定 snmp 伺服器管理員命令。

    show snmp 
    %SNMP agent not enabled 
     
     
    config t 
    snmp-server manager 
    end 
  3. 確保安裝高 CPU 監控 DS 64224 作為主動措施,在 CPU 使用率高時 停用所有除錯和診斷簽章。 使用診斷簽章查找工具中的下列選項下載 DS 64224:

    欄位名稱

    欄位值

    平台

    思科 4300、4400 ISR 系列或思科 CSR 1000V 系列

    產品

    解決方Webex Calling案中的 CUBE 企業

    問題範圍

    效能

    問題類型

    具有電子郵件通知的 CPU 使用率高。

  4. 使用診斷簽章查找工具中的下列選項下載 DS 65095:

    欄位名稱

    欄位值

    平台

    思科 4300、4400 ISR 系列或思科 CSR 1000V 系列

    產品

    解決方Webex Calling案中的 CUBE 企業

    問題範圍

    西斯洛格

    問題類型

    系統記錄-百分比 -3 VOICE_IEC 兆瓦:CCAPI:內部錯誤(呼叫尖峰值):IEC = 1.1.181.1.29.0

  5. 將 DS XML 檔案複製到本機閘道。

    copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: 
    copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: 
  6. 在本機閘道中安裝高 CPU 監控 DS 64224,然後安裝 DS 65095 XML 檔案 。

    call-home diagnostic-signature load DS_64224.xml 
    Load file DS_64224.xml success 
     
    call-home diagnostic-signature load DS_65095.xml 
    Load file DS_65095.xml success 
    
  7. 使用 show call-home 診斷簽名指令,確認簽名已成功安裝。 狀態欄必 須具有「已註冊」值。

    show call-home diagnostic-signature  
    Current diagnostic-signature settings: 
    Diagnostic-signature: enabled 
    Profile: CiscoTAC-1 (status: ACTIVE) 
    Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService 
    Environment variable: 
               ds_email: username@gmail.com 
               ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com 

    下載的 DSE:

    DS ID

    DS 名稱

    修訂版

    狀態

    最後更新 (GMT+ 00:00)

    64224

    00:07:45

    DS_LGW_CPU_MON75

    0.0.10

    已註冊

    2020-11-08

    65095

    00:12:53

    DS_LGW_IEC_Call_spike_threshold

    0.0.12

    已註冊

    2020-11-08

驗證診斷簽章執行

在下列命令中,當本機閘道執行簽名中定義的動作時,show call-home 診斷簽名指令的「狀態」欄會變 更為「正在執行」。 顯示呼叫回 家診斷簽章統計資料的輸出是驗證診 斷簽章是否偵測到感興趣的事件並執行動作的最佳方法 。 「觸發/最大/解除安裝」欄指出指定簽章觸發事件 的次數、定義偵測事件的次數上限,以及簽章在偵測到觸發事件的最大數目後 是否自行解除安裝 。

show call-home diagnostic-signature  
Current diagnostic-signature settings: 
Diagnostic-signature: enabled 
Profile: CiscoTAC-1 (status: ACTIVE) 
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService 
Environment variable: 
           ds_email: carunach@cisco.com 
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com 

下載的 DSE:

DS ID

DS 名稱

修訂版

狀態

最後更新 (GMT+ 00:00)

64224

DS_LGW_CPU_MON75

0.0.10

已註冊

2020-11-08 00:07:45

65095

DS_LGW_IEC_Call_spike_threshold

0.0.12

跑步

2020-11-08 00:12:53

顯示呼叫回家診斷簽名統計資料

DS ID

DS 名稱

觸發/最大/解除安裝

平均運行時間 (秒)

最大運行時間 (秒)

64224

DS_LGW_CPU_MON75

0/0/N

0.000

0.000

65095

DS_LGW_IEC_Call_spike_threshold

1/20/Y

23.053

23.053

診斷簽章執行期間傳送的通知電子郵件包 含問題類型、裝置詳細資訊、軟體版本、執行中的 組態,以及顯示與解決指定問 題相關的指令輸出。

解除安裝診斷簽章

用於疑難排解目的使用診斷簽章通常定義為在 偵測到某些問題發生後解除安裝。 如果要手動解除安裝 簽名,請從 show call-home 診斷簽名指令的輸出中擷取 DS ID,然後執行下列命令:

call-home diagnostic-signature deinstall <DS ID> 

範例:

call-home diagnostic-signature deinstall 64224 

根據部署中常見的問題,會定期新增新簽章到診斷簽章查找工具中。 TAC 目前不 支援建立新自訂簽名的請求。

為了更好地管理 Cisco IOS XE 閘道,我們建議您透過 Control Hub 註冊和 管理閘道。 這是一個可選配置。 註冊 後,您可以使用 Control Hub 中的組態驗證選項來 驗證您的本機閘道組態,並識別任何組態問題。 目前,只有以註冊為基礎的幹線支援此功能。

如需有關閘道管理、本機閘道驗證和網站生存能力的詳 細資訊,請參閱下列文章:

本節說明如何將 Cisco Unified Border Element (CUBE) 設定為本機閘 道,以Webex Calling使用憑證為基礎的相互 TLS (mTLS) SIP 幹線。 本文件的第一部分說 明如何設定簡單的 PSTN 閘道。 在這種情況下,來自 PSTN 的所有呼叫都會路由到 PSTN, 並且所有來自 Webex Calling PSTN 的呼叫都會路Webex Calling由到 PSTN。 下圖顯示了此解決方案以及 將遵循的高級呼叫路由配置。

在此設計中,使用下列主要配置:

  • 語音類別租戶:用於建立主幹特定組態。

  • 語音類別 uri:用於分類 SIP 郵件以選擇輸入撥 號對等。

  • 輸入撥號對等:提供輸入 SIP 訊息的處理,並使用撥號對等 群組確定輸出路由。

  • 撥號對等群組:定義用於繼續呼叫路由的輸出撥號對等。

  • 輸出撥號對等:為輸出 SIP 訊息提供處理,並將其路由到所 需的目標。

Call routing from/to PSTN to/from Webex Calling configuration solution

若要使用互動連線建立 (ICE) 和 TDM (時間分多工) ISDN 電路進行Webex Calling媒體最佳化,必須使用雙腳的呼叫路由程序。

雖然 IP 和 SIP 已成為 PSTN 幹線的預設通訊協定,但 TDM(時間分多工 )ISDN 電路仍然常見,並且完全支持。Webex Calling 若要為這些 TDM-IP 呼叫流程啟用媒體最佳化,您必須使用互動式 連線建立 (ICE),該設定允許端點協商直接媒體路徑。

實現此最佳化需要雙腳的呼叫路由程序。 此方法透過引入一組 內部迴路回撥對等,在與 PSTN 幹線之間引入一組內部迴路回撥對等,修 改Webex Calling標準路由組態,如下圖所示。

Call routing configuration with a set of internal loop-back dial-peers between Webex Calling and PSTN trunks

連接內部部署解Cisco Unified Communications Manager決方案時Webex Calling,您可以使用簡單的 PSTN 閘道組態作為建立下圖所示解 決方案的基準線。 在這種情況下,整合通 訊管理員提供所有 PSTN 和呼叫的集中路由和處理。Webex Calling

Solution diagram showing Unified Communications Manager provides centralized routing and treatment of all PSTN and Webex Calling calls

在本文件中,使用 下列影像中所示的主機名稱、IP 位址和介面。 提供了公共或私人(NAT 後面)定址的選 項。 SRV DNS 記錄是選擇性的,除非在多個 CUBE 執行個體之間的負載平衡。
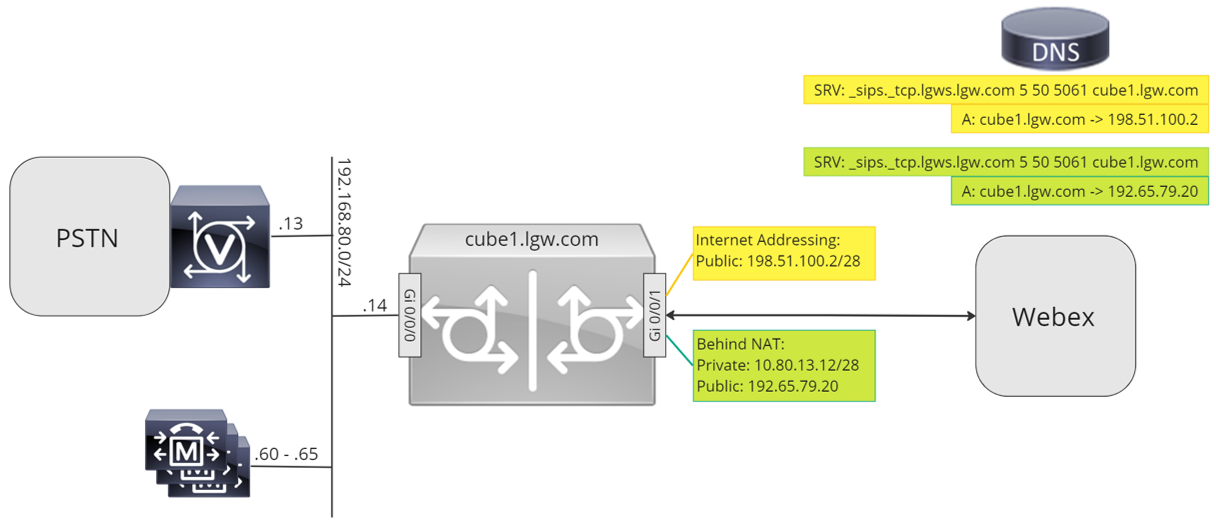
The host names, IP addresses, and interfaces used in certificate based local gateway configurations

使用本文件其餘部分中的組態指南,完成本機閘道 組態,如下所示:

  • 步驟 1:設定路由器基準連線和安全性

  • 步驟 2:設定Webex Calling幹線

    根據您所需的架構,請遵循以下任一項操作:

  • 步驟 3:使用 SIP PSTN 幹線設定本機閘道

  • 步驟 4:使用現有Unified CM環境設定本機閘道

    或者:

  • 步驟 3:使用 TDM PSTN 主幹設定本機閘道

基準配置

準備 Cisco 路由器作為本機閘道的第一步是 建Webex Calling置基準配置,以保護您的平台並建立連接。

  • 所有以憑證為基礎的本機閘道部署都需要 Cisco IOS XE 17.9.1a 或更新版本。 Cisco IOS建議使用 XE 17.12.2 或更新版本。 如需建議的版本,請參閱 思科軟體研究頁面。 搜尋平台,然後選取其中一個建 議版本。

    • ISR4000 系列路由器必須同時配置整合通訊和 安全性技術授權。

    • 安裝語音卡或 DSP 的 Catalyst Edge 8000 系列路由器需要 DNA 優 勢授權。 沒有語音卡或 DSP 的路由器需要至少 DNA Essentials 授權。

    • 對於高容量需求,您也可能需要高安全性 (HSEC) 授權和額外的輸 送量權限。

      如需進一步詳細資訊,請參閱授權代碼。

  • 為您的平台建立符合業務政策的基準配置。 特別是,設定和驗證下列項目:

    • NTP

    • ACL

    • 使用者驗證和遠端存取

    • DNS

    • IP 路由

    • IP 位址

  • 方向的網路Webex Calling必須使用 IPv4 位址。 在控制中心中設定的本機閘道完全合格 網域名稱 (FQDN) 或服務記錄 (SRV) 位址必須 解析為網際網路上的公用 IPv4 位址。

  • 面對 Webex 的本機閘道介面上的所有 SIP 和媒體連接埠都必須 直接或透過靜態 NAT 存取網際網路。 請確保您相應地更新防 火牆。

  • 請遵循下面提供的詳細組態步驟,在本機閘道上安裝 已簽署的憑證:

    • 公開 Certificate Authority (CA),如在對Cisco Webex音訊和視訊平台呼叫哪些根憑證授權單位支援?必須簽署裝置憑證。

    • 僅支援包含伺服器驗證擴充金鑰用法 (EKU) 的憑證。 Webex Calling在建立 TLS 握 手期間,不驗證或強制執行用戶端驗證 EKU 的存在。

      某些第三方工作階段邊界控制器 (SBC) 可能會強制執行嚴格的 EKU 驗證,並可能拒絕不包含用戶端驗證 EKU 的憑證。 在這種情況下,請確保 SBC 配置為僅接受具有伺服器驗證 EKU 的證書,或停用嚴格的 EKU 驗證(如果支援)。

    • 憑證主體通用名稱 (CN) 或其中一個主體替代名稱 (SAN) 必須與控制中心中設定的 FQDN 相同。

      購買具有通用名稱 (CN) 或主旨替代名稱 (SAN) 的憑證時,請確定憑證僅使用小寫字母。 在 Control Hub 組態中,所有 FQDN 項目都會自動轉換為小寫,而且 FQDN 與憑證之間的 字母外殼不相符,都會阻止成功的主幹註冊。

      例如:

      • 如果組織的控制中心中設定的主幹線將 cube1.lgw.com:5061 作為本機閘道的 FQDN,則路由器憑證中的 CN 或 SAN 必須包含 cube1.lgw.com。 

      • 如果組織的控制中樞中心中設定的主幹將 lgws.lgw.com 作為 從主幹連接到的本機閘道的 SRV 位址,則路由器憑證中的 CN 或 SAN 必須包含 lgws.lgw.com。 在 SAN 中,SRV 位 址解析的記錄 (CNAME、A 記錄或 IP 位址) 是選擇性的。

      • 無論您是使用 FQDN 或 SRV 作為主幹,本機閘道所有新 SIP 對話方塊的連絡人地址都必須使用控制中心中設定的名稱。

  • 將 Cisco 根 CA 套件上傳至本機閘道。 此套件包含用於驗 證 Webex 平台的 CA 根憑證。

組態

1

請確定您將有效且可傳遞的 IP 位址指派給任何第 3 層介面, 例如:


interface GigabitEthernet0/0/0
 description Interface facing PSTN and/or CUCM
 ip address 192.168.80.14 255.255.255.0
!
interface GigabitEthernet0/0/1
 description Interface facing Webex Calling (Public address)
 ip address 198.51.100.1 255.255.255.240

2

使用對稱加密保護路由器上的 STUN 憑證。 設定主要加密金鑰和加密類型如下:


key config-key password-encrypt YourPassword
password encryption aes
3

使用受支援的 Certificate Authority (CA) 簽署的網域憑證建立加密信任點。

  1. 使用下列 exec 命令建立 RSA 金鑰配對。

    crypto key generate rsa general-keys exportable label lgw-key modulus 4096

  2. 使用下列組態指令建立憑證信任點,指定要在憑 證簽署要求中使用的欄位值:

    
    crypto pki trustpoint LGW_CERT
     enrollment terminal pem
     fqdn none
     subject-name cn=cube1.lgw.com
     subject-alt-name cube1.lgw.com
     revocation-check none
     rsakeypair lgw-key
     hash sha256 

    憑證欄位的注意事項:

    • fqdn:此欄位不是必填欄位。Webex Calling 將此 組態設定為「none」,不會在憑證簽署要 求中包含此欄位。 如果您需要使用此命令包含 FQDN,則對本機閘道作業 不會影響。

    • 主旨名稱:若要驗證來自本機閘道的呼叫,Webex 必須將 SIP 連絡人標頭中的 FQDN 與包含在 SBC 憑證的主旨 通用名稱 (CN) 屬性或主旨替代名稱 (SAN) 欄位中的 FQDN 相 符。 主旨欄位至少必須包含 CN 屬性,並可視 需要包含其他屬性。 如需詳細資訊,請參閱主旨名稱。

    • 主旨-ALT 名稱:SB C 憑證的「主旨替代名稱 (SAN)」欄位可以包含其他 FQ DN 的清單。 如果憑 證主旨 CN 屬性不匹配,Webex 會檢查此清單以驗 證來自本機閘道的郵件中的 SIP 連絡人標頭。

    • 哈希:建議使用 SHA256 簽署憑證 簽署請求 (CSR)。 默認Cisco IOS情況下,XE 17.11.1 使用此算法,對 於較早版本,請使用哈希命令。

  3. 使用下列 exec 或組態 指令產生憑證簽署要求 (CSR),並使用它來向受支援的 CA 提供者請求簽署的憑證:

    crypto pki enroll LGW_CERT

4

提供中繼簽署 CA 的憑證來驗證您的主機 憑證。 輸入下列執行或組態指令:


crypto pki authenticate LGW_CERT
<paste Intermediate X.509 base 64 based certificate here>

5

使用下列 exec 或組態 指令匯入已簽署的主機憑證:


crypto pki import LGW_CERT certificate
<paste CUBE host X.509 base 64 certificate here>

6

啟用 TLS1.2 獨家性,並使用下列組態指令指定用於語音 應用程式的預設信任點:


 sip-ua
  crypto signaling default trustpoint LGW_CERT
  transport tcp tls v1.2

7

安裝思科根 CA 套件,其中包括使用的 IdenTrust 商業根 CA 1 憑證。Webex Calling 使用 crypto pki 信任池匯入 clean url url 命令從指 定的 URL 下載根 CA 套裝軟體,並清除目前的 CA 信任池,然後安裝新的憑證套裝:

如果您需要使用代理來使用 HTTPS 存取網際網路,請先新增下列組態,然後再匯入 CA 套件:

ip http 客戶端代理服務器您的 proxy.com 代理端口 80

ip http client source-interface GigabitEthernet0/0/1 
crypto pki trustpool import clean url https://www.cisco.com/security/pki/trs/ios_core.p7b
1

為控制中心中的現有位置建立以 CUBE 憑證為基礎的 PSTN 幹線。 有關更多信息,請參閱 配置 Webex Calling 的中繼、路由組和撥號計劃。

記下建立行李箱時的行李箱資訊。 如下圖 中突出顯示的這些詳細資訊,會在本指南中 的組態步驟中使用。

CUBE certificate-based PSTN trunk group is created

2

輸入下列命令以將 CUBE 設定為Webex Calling本機 閘道:


voice service voip
 ip address trusted list
  ipv4 x.x.x.x y.y.y.y
 mode border-element
 allow-connections sip to sip
 no supplementary-service sip refer
 stun
  stun flowdata agent-id 1 boot-count 4
  stun flowdata shared-secret 0 Password123$
 sip 
  asymmetric payload full
  early-offer forced
  sip-profiles inbound

以下是組 態欄位的說明:


ip address trusted list
 ipv4 x.x.x.x y.y.y.y
  • 為了防止收費詐騙,信任地址清單定義 了本機閘道 預期合法 VoIP 呼叫的主機和網路實體清單。

  • 根據預設,本機閘道會封鎖來自其信任清單中的 IP 位址的所有傳入 VoIP 訊息。 依預設,具有「工作階段目標 IP」或伺服器群組 IP 位址的靜態設定的 撥號對等對等是受信任的。 您不需要將這些 IP 位址新增到信任清單中。

  • 設定本機閘道時,請將區 域Webex Calling資料中心的 IP 子網路新增至清單,如需詳細資訊,請參閱連接埠參考資訊。Webex Calling 此外,新增整合 通訊管理員伺服器 (如果使用) 和 PSTN 主幹閘道的位址範圍。

  • 如需如何使用 IP 位址信任清單來防止收費詐騙的詳 細資訊,請參閱信任的 IP 位址。

模式邊界元素

啟用平台上的 Cisco Unified Border Element (CUBE) 功能。

允許連接 sip 到 sip

啟用 CUBE 基本 SIP 背對背使用者代理程式 功能。 如需詳細資訊,請參閱允許連線。

依預設,已啟用 T.38 傳真傳輸。 如需詳細資訊,請參閱 傳真通訊協定 t38 (語音服務)。

昏迷

全域啟用 STUN(通過 NAT 進行 UDP 的工作階段 穿越)。

只有在 NAT 後面部署本機閘 道時,才需要這些全域震動命令。

  • 本機閘道上的 STUN 繫結功能允許透過協商媒 體路徑傳送本機產生的 STUN 請求。 這有助於打開防火牆中的針孔。

如需詳細資訊,請參閱震動流程資料代理程式 ID 和昏迷流程資料共用秘密。

非對稱有效負載滿

為 DTMF 和動態編解碼器承載設定 SIP 非對稱承載支援。 如需有 關此指令的詳細資訊,請參閱非對稱 承載。

提前報價強制

強制 本機閘道在初始 INVITE 訊息中傳送 SDP 資訊, 而不是等待鄰近對等的確認。 如需有關此命令的詳細 資訊,請參閱提前報價。

SIP 輸入配置文件

允許 CUBE 在接收訊息時使用 SIP 設 定檔來修改郵件。 設定檔是透過撥號對等人或租戶套用。

3

設定語音類別編解碼器 100,僅允許 G.711 編解碼器適用於所有幹 線。 這種簡單的方法適用於大多數部署。 如有必要,將原始和終止系統支援的其他編解碼器類型新增至清單中。

支援使用 DSP 模組 轉碼的更複雜解決方案,但不包含在本指南中。


voice class codec 100
 codec preference 1 g711ulaw
 codec preference 2 g711alaw

以下是組 態欄位的說明:

語音類別編解碼器 100

用於 僅允許偏好的編解碼器進行 SIP 中繼呼叫。 如需詳細資訊,請參 閱語音類別編解碼器。

4

設定語音類別驚人使用 100,以在行 李箱上啟用 ICE。Webex Calling(此步驟不適用於政府版 的 Webex)


voice class stun-usage 100 
 stun usage firewall-traversal flowdata
 stun usage ice lite

以下是組 態欄位的說明:

震驚使用冰精簡版

用於為所有 對面的撥號對等級啟用 ICE-LiteWebex Calling,以盡可能地進行媒體最佳 化。 如需詳細資訊,請參閱語音類別昏迷使用情況和昏迷使用 Ice Lite。

只有在 NAT 後部署本機閘道時,才需要使用 震驚使用防火牆穿越流程數據命令。

盡可能協商媒體優化。 如果通話需要 雲媒體服務,例如錄製,則無法最佳 化媒體。

5

設定 Webex 流量的媒體加密策略。(此步驟不 適用於政府版的 Webex)


voice class srtp-crypto 100
 crypto 1 AES_CM_128_HMAC_SHA1_80

以下是組 態欄位的說明:

語音類別 srtp-加密貨幣 100

指定SHA1_80為提供和回答訊息中 SDP 中唯一提 供的 SRTP 加密套件 CUBE。 Webex Calling只支持 SHA1_80。 如需詳細資訊,請參閱語音類別 srtp-crypto。

6

設定符合 FIPS 相容的 GCM 加密程式 (此步驟僅適用於政府版的 Webex)。


voice class srtp-crypto 100
crypto 1 AEAD_AES_256_GCM

以下是組 態欄位的說明:

語音類別 srtp-加密貨幣 100

將 GCM 指定為 CUBE 提供的加密套件。 必須針對政府的 Webex 本機閘道設定 GCM 加密程式。

7

設定陣列,以根據目的地 FQDN 或 SRV,唯一識別 對本機閘道幹線的呼叫:


voice class uri 100 sip
 pattern cube1.lgw.com

以下是組 態欄位的說明:

語音類別類型 100 SIP

定義一種模式,以將傳入 SIP 邀請與傳入的主幹撥對 等對等相匹配。 輸入此陣列時,請使用主幹的控制集線中心中設定 的主幹 FQDN 或 SRV。

在租用戶端設定憑證基於主幹的過程中,僅在本機閘道Webex Calling上使用以 SRV 為基礎的 Webex Calling Edge 位址。 不再支援 FQDN。

8

設定 SIP 訊息操作設定檔。 如果您的閘道設定 為公用 IP 位址,請按照下列方式設定設定檔,或者如果您使用 NAT,請 跳至下一個步驟。 在此範例中,cube1.lgw.com 是為本機閘道設定的 FQDN:


voice class sip-profiles 100
 rule 10 request ANY sip-header Contact modify "@.*:" "@cube1.lgw.com:" 
 rule 20 response ANY sip-header Contact modify "@.*:" "@cube1.lgw.com:" 
 

以下是組 態欄位的說明:

第十條和第二十條

若要允許 Webex 驗證來自 本機閘道的郵件,SIP 請求和 回應訊息中的「聯絡人」標頭必須包含為 Control Hub 中繼資料提供的值。 這將是單一主機的 FQDN,或是 用於裝置叢集的 SRV 名稱。

9

如果您的閘道設定為靜態 NAT 後面的私有 IP 位址,請依下列方式 設定輸入和輸出 SIP 設定檔。 在此範例中, cube1.lgw.com 是為本機閘道設定的 FQDN,「10.80.13.12」是面向的 介面 IP 位址,「192.65.79.20」是 NAT 公用 IP 位址。Webex Calling

輸出郵件的 SIP 設定檔 Webex Calling

voice class sip-profiles 100
 rule 10 request ANY sip-header Contact modify "@.*:" "@cube1.lgw.com:"
 rule 20 response ANY sip-header Contact modify "@.*:" "@cube1.lgw.com:"
 rule 30 response ANY sdp-header Audio-Attribute modify "(a=candidate:1 1.*) 10.80.13.12" "\1 192.65.79.20"
 rule 31 response ANY sdp-header Audio-Attribute modify "(a=candidate:1 2.*) 10.80.13.12" "\1 192.65.79.20"
 rule 40 response ANY sdp-header Audio-Connection-Info modify "IN IP4 10.80.13.12" "IN IP4 192.65.79.20"
 rule 41 request ANY sdp-header Audio-Connection-Info modify "IN IP4 10.80.13.12" "IN IP4 192.65.79.20"
 rule 50 request ANY sdp-header Connection-Info modify "IN IP4 10.80.13.12" "IN IP4 192.65.79.20"
 rule 51 response ANY sdp-header Connection-Info modify "IN IP4 10.80.13.12" "IN IP4 192.65.79.20"
 rule 60 response ANY sdp-header Session-Owner modify "IN IP4 10.80.13.12" "IN IP4 192.65.79.20"
 rule 61 request ANY sdp-header Session-Owner modify "IN IP4 10.80.13.12" "IN IP4 192.65.79.20"
 rule 70 request ANY sdp-header Audio-Attribute modify "(a=rtcp:.*) 10.80.13.12" "\1 192.65.79.20"
 rule 71 response ANY sdp-header Audio-Attribute modify "(a=rtcp:.*) 10.80.13.12" "\1 192.65.79.20"
 rule 80 request ANY sdp-header Audio-Attribute modify "(a=candidate:1 1.*) 10.80.13.12" "\1 192.65.79.20"
 rule 81 request ANY sdp-header Audio-Attribute modify "(a=candidate:1 2.*) 10.80.13.12" "\1 192.65.79.20"

以下是組 態欄位的說明:

第十條 和第二十條

若要允許 Webex 驗證來自本機閘道的 郵件,SIP 請求和回應訊息中的「聯絡人」標頭 必須包含為 Control Hub 中繼資料提供的值。 這將是單一主機的 FQDN,或是 用於裝置叢集的 SRV 名稱。

第三十至八十一條規則

將私人 位址參照轉換為網站的外部公用地址,允許 Webex 正確解釋和路由後續郵件。

來自 輸入郵件的 SIP 設定檔 Webex Calling

voice class sip-profiles 110
 rule 10 response ANY sdp-header Video-Connection-Info modify "192.65.79.20" "10.80.13.12"
 rule 20 response ANY sip-header Contact modify "@.*:" "@cube1.lgw.com:"
 rule 30 response ANY sdp-header Connection-Info modify "192.65.79.20" "10.80.13.12"
 rule 40 response ANY sdp-header Audio-Connection-Info modify "192.65.79.20" "10.80.13.12"
 rule 50 response ANY sdp-header Session-Owner modify "192.65.79.20" "10.80.13.12"
 rule 60 response ANY sdp-header Audio-Attribute modify "(a=candidate:1 1.*) 192.65.79.20" "\1 10.80.13.12"
 rule 70 response ANY sdp-header Audio-Attribute modify "(a=candidate:1 2.*) 192.65.79.20" "\1 10.80.13.12"
 rule 80 response ANY sdp-header Audio-Attribute modify "(a=rtcp:.*) 192.65.79.20" "\1 10.80.13.12"

以下是組 態欄位的說明:

第十 至八十條規則

將公用位址參照轉換為已 設定的私人位址,允許 CUBE 處理來自 Webex 的郵件。

如需 詳細資訊,請參閱語音類別 sip 設定檔。

美國或加拿大 PSTN 供應商可以針對垃圾郵件和詐騙通話提供 呼叫 ID 驗證,並使用文章中的垃圾郵件或欺 詐呼叫指示中提到的其他配置。 Webex Calling

10

使用標題修改設定檔設定 SIP 選項 keepalive。


voice class sip-profiles 115
 rule 10 request OPTIONS sip-header Contact modify "<sip:.*:" "<sip:cube1.lgw.com:" 
 rule 30 request ANY sip-header Via modify "(SIP.*) 10.80.13.12" "\1 192.65.79.20"
 rule 40 response ANY sdp-header Connection-Info modify "10.80.13.12" "192.65.79.20"  
 rule 50 response ANY sdp-header Audio-Connection-Info modify "10.80.13.12" "192.65.79.20"
!
voice class sip-options-keepalive 100
 description Keepalive for Webex Calling
 up-interval 5
 transport tcp tls
 sip-profiles 115

以下是組 態欄位的說明:

語音課程 SIP 選項-保持活力 100

設定 keepalive 設定檔並進入語 音類別配置模式。 當端點的心 跳連線處於「上」或「下 」狀態時,您可以設定 SIP「出現對話方塊選項」Ping 傳送至撥號目標的時間 (以秒為單位)。

這個 keepalive 設定檔是從針對 Webex 設定的撥號對等觸發。

為確保連絡人標頭包含 SBC 完全合格的 網域名稱,使用 SIP 設定檔 115。 只有在靜態 NAT 後面配置 SBC 時 ,才需要規則 30、40 和 50。

在此範例中, cube1.lgw.com 是為本機閘道選取的 FQDN,如果使用靜態 NAT,則「10.80.13.12」 是 SBC 介面 IP 位址,而「192.65.79.20」是 NAT 公用 IP 位址。Webex Calling

11

設定Webex Calling幹線:

  1. 建立語音類別承租人 100 以 定義並分組特別針對主幹所需的Webex Calling組態。 與此承租人關聯的撥號對等服務稍後會繼承下列組態:

    下列範例針對本指南的目的使用步 驟 1 所示的值(以粗體顯示)。 用組態中的行李箱 值取代這些值。

    
    voice class tenant 100
     no remote-party-id
     sip-server dns:us25.sipconnect.bcld.webex.com
     srtp-crypto 100
     localhost dns:cube1.lgw.com
     session transport tcp tls
     no session refresh
     error-passthru
     rel1xx disable
     asserted-id pai
     bind control source-interface GigabitEthernet0/0/1
     bind media source-interface GigabitEthernet0/0/1
     no pass-thru content custom-sdp
     sip-profiles 100 
     sip-profiles 110 inbound
     privacy-policy passthru
    !

    以下是組 態欄位的說明:

    語音類別租戶 100

    我們建議您使用租戶 來設定具有自己的 TLS 憑證的主幹,以及 CN 或 SAN 驗證清單。 在這裡,與承 租人關聯的 tls-設定檔包含用於接受或建立新 連線的信任點,並具有 CN 或 SAN 清單來驗證傳入連線。 如需 詳細資訊,請參閱語音類別 承租人。

    沒有遠端對 象 ID

    停用 SIP 遠端對象 ID (RPID) 標頭,因為Webex Calling支持 PAI,該標題是使用確認的 id pai 命令啟用。 如需詳細 資訊,請參閱遠端對象 ID。

    SIP 服務器 DNS:US25. 西普連接。bcld.webex.com

    設定主 幹的目標 SIP 伺服器。 在建立主幹時,使用控制 中心中提供的邊緣代理 SRV 位址

    斯特普-加密貨幣 100

    為 SRTP 呼叫部分 (連 線) 設定偏好的加密套件 (在步驟 5 中指定)。 如需詳細資訊,請參閱語音類別 srtp-crypto。

    本地主機 DNS: cube1.lgw.com

    設定 CUBE 以使用提 供的 FQDN 來取代傳送郵件中的寄件者、呼叫 ID 和遠端對 方 ID 標頭中的實體 IP 位址。 使用此處為主幹線的控制集線中心設定的主幹 FQDN 或 SRV。

    會話傳輸 tcp tls

    將相關聯撥號對等級的傳輸設定為 TLS。 如需詳細資訊,請參閱工作階 段傳輸。

    沒有會話 刷新

    停用 CUBE 和 Webex 之間呼叫的 SIP 工作 階段重新整理。 如需詳細資訊,請參閱工作階段 重新整理。

    錯誤通過

    指定 SIP 錯誤回應通過功能。 如需詳細資訊,請參閱錯 誤密碼。

    rel1xx 禁用

    停用對幹線使用 可靠的臨時回應Webex Calling。 如需詳細 資訊,請參閱 rel1xx。

    確認識別碼

    (選擇性) 開啟 P 確認識別標頭處理,並控制如何將其用於主幹。 Webex Calling

    Webex Calling在對 本機閘道的輸出呼叫 INVITE 中包括 P 確認識別 (PAI) 標頭。

    如果已設定此命令,則會使用來自 PAI 標頭的呼叫者 資訊來填入傳出的「來源」和「PAI/ 遠端對象 ID」標頭。

    如果未 設定此指令,則會使用從標頭中的呼叫者資訊來填入傳出的「寄件者」 和「PA I/遠端對象 ID」標頭。

    如需詳細資訊,請參閱 Asserted-id。

    綁定控制源介面千兆位 元熱網 0/0/1

    設定傳送至 郵件的來源介面和相關 IP 位址。 Webex Calling 如需詳細資訊,請參閱繫結。

    綁定 媒體源介面千兆位元熱網 0/0/1

    設定傳送至媒體的來 源介面和相關 IP 位址。Webex Calling 如需詳細資訊,請參閱繫結。

    語音類型 SIP 配置文件 100

    套用標頭修改設 定檔 (公用 IP 或 NAT 位址) 以用於輸出郵件。 如需詳細 資訊,請參閱語音類別的 sip 設定檔。

    語音類型 SIP 配置文件 110 輸入

    僅適用於 NAT 後面的 LGW 部署:套用 標頭修改設定檔以用於輸入郵件。 如需詳細 資訊,請參閱語音類別的 sip 設定檔。

    隱私政策通知

    將 CUBE 設定為透明 地將隱私標頭從收到的郵件傳遞到下一個呼叫部分 。 如需詳細資訊,請參閱隱私權政策。

  2. 設定主Webex Calling幹撥對等。

    
    dial-peer voice 100 voip
     description Inbound/Outbound Webex Calling
     destination-pattern BAD.BAD
     session protocol sipv2
     session target sip-server
     incoming uri request 100
     voice-class codec 100
     voice-class stun-usage 100
     voice-class sip tenant 100
     voice-class sip options-keepalive profile 100
     dtmf-relay rtp-nte 
     srtp
     no vad
    

    以下是組 態欄位的說明:

    
    dial-peer voice 100 voip
     description Inbound/Outbound Webex Calling

    定義 具有 100 標籤的 VoIP 撥號對等,並提供有意義的 描述,以便於管理和疑難排解。 如需詳細資訊,請參閱撥對等語音。

    目的地-模式 BAD. BAD

    使用輸入撥號對等群組路 由輸出呼叫時,必須使用虛擬目的地模式。 在此情況下,您可以使用任何有效的目的地模式。 如需 詳細資訊,請參閱目的地模式 (介面)。

    會話協議 sipv2

    指定此撥號對等處理 SIP 呼叫節點。 如需詳細資訊,請參閱工作階段通訊協 定 (撥號對等)。

    工作階段目標 SIP 伺服器

    表示承租人 100 中定義 的 SIP 伺服器已繼承,並用作來自此撥號對等 呼叫的目的地。

    傳入的 URI 請求 100

    指定使用 INVITE RE QUEST 標頭 URI 來將來電與此撥號對等相匹配的語音 類別。 如需詳細資訊,請參閱傳 入 uri。

    語音級編解碼器 100

    指出來往和來電的編解 碼器篩選器清單Webex Calling。 如需詳細資訊,請參 閱語音類別編解碼器。

    語音級驚人使用 100

    允許透過協商媒體 路徑傳送來自本機產生的本機閘道的 STUN 請 求。 STUN 封包有助於為媒體流量打開防火牆針孔, 並偵測媒體最佳化的有效路徑。

    語音級 SIP 租戶 100

    撥號對等會繼承全域和承租人 100 中設定的所有參數。 可能會在撥號對等層級取代 參數。 如需詳細資訊,請參閱語音等級 sip 承租人。

    語音級 SIP 選項-保持活力配置文件 100

    此命令會使用特定設定檔 (100) 監控 SIP 伺服器或端點群組的可用性。

    srtp

    為呼叫部分啟用 SRTP 。

  3. (選擇性) 強制呼叫僅進行音訊。

    不支援Webex Calling使用本機閘道呼叫流程進行視訊 轉移。 雖然視頻可以在某些情況下運作,但它可能 會導致質量降低和意外的行為。 若要強制呼叫 僅進行音訊,請在撥號對等下套用下列命令 Webex Calling :

    voice-class sip audio forced

    如果您選擇允許視訊,通話可能無法按預期進行。

12

(選擇性) 若要設定網路裝置 (例如 CUBE),並轉寄裝置 未處理的工作階段啟動通訊協定 (SIP) 標頭,請使用這些 指令。 這些指令可讓裝置在本機閘道上傳遞不受支援的 SIP 標頭,包括地理位置標頭和 PIDF-LO (存在資訊資料格式-位置物件)。 此功能通過 確保正確保存和轉發關鍵位置信息來支持 Nomadic E-911 服務。

  1. 撥號對等配置

    Voice service voip
     sip
      pass-thru headers unsupp
    
  2. 撥號對等特定配置

    
    Dial-peer voice 911 voip
     voice-class sip pass-thru headers unsupp
  3. 特定標頭的語音類別配置

    要代理地理位置標題:

    
    voice class sip-hdr-passthrulist 200 
     passthru-hdr Geolocation-Routing
     passthru-hdr Geolocation
     passthru-hdr-unsupp

    將傳遞套用至入口/輸出撥號對等

    
    dial-peer voice 100 voip  // inbound
     voice-class sip pass-thru headers 200
    dial-peer voice 200 voip  // outbound
     voice-class sip pass-thru headers 200

    若要啟用 PIDFO 本體的傳輸,請使用:

    
    voice service voip 
     sip 
      pass-thru content unsupp

在以Webex Calling上方面建置了一個主幹後,請使用下列配置來建立非加密 的主幹來建立基於 SIP 的 PSTN 提供者的非加密主幹:

如果您的服務提供者提供安全的 PSTN 幹線,則您可以依照上述對行 李箱所述的類似配置。Webex Calling CUBE 支持 安全通話路由。

如果您使用的是 TDM/ISDN PSTN 主幹線,請跳至下一節 設定使用 TDM PSTN 主幹線的本機閘道。

若要針對思科 TDM-SIP 閘道上的 PSTN 呼叫節點設定 TDM 介面,請參閱設定 ISDN PRI。

1

設定下列語音類別 uri 以識別來自 PSTN 幹線的輸入呼叫:


voice class uri 200 sip
  host ipv4:192.168.80.13

以下是組 態欄位的說明:

語音類別類型 200 小時

定義一種模式,以將傳入 SIP 邀請與傳入的主幹撥對 等對等相匹配。 輸入 此模式時,請使用 IP PSTN 閘道的 IP 位址。 如需詳細資訊,請參閱語音類別 uri。

2

設定下列 IP PSTN 撥號對等:


dial-peer voice 200 voip
 description Inbound/Outbound IP PSTN trunk
 destination-pattern BAD.BAD
 session protocol sipv2
 session target ipv4:192.168.80.13
 incoming uri via 200
 voice-class sip asserted-id pai
 voice-class sip bind control source-interface GigabitEthernet0/0/0 
 voice-class sip bind media source-interface  GigabitEthernet0/0/0 
 voice-class codec 100
 dtmf-relay rtp-nte 
 no vad

以下是組 態欄位的說明:


dial-peer voice 200 voip
 description Inbound/Outbound IP PSTN trunk

定義 具有 200 標籤的 VoIP 撥號對等,並提供有意義的描述,以便 於管理和疑難排解。 如需詳細資訊,請參閱撥對等語音。

目的地-模式 BAD. BAD

使用輸入撥號對等群組路 由輸出呼叫時,必須使用虛擬目的地模式。 在這種情況下,可以使用任何有效的目的地模式。 如需 詳細資訊,請參閱目的地模式 (介面)。

會話協議 sipv2

指定此撥號對等處理 SIP 呼叫節點。 如需詳細資訊,請參閱工作階段通訊協定 (撥 號對等)。

會話目標 ipv4:192.168.80.13

指定傳送給 PSTN 提供者的呼叫的目標位 址。 這可以是 IP 位 址或 DNS 主機名稱。 如需詳細資訊,請參閱工作階段目標 (VoIP 撥 號對等)。

通過 200 進入的信箱

指定使用 INVITE VIA 標頭 URI 來 將來電與此撥號對等相匹配的語音類別。 如需詳細 資訊,請參閱傳入的網址。

語音級 SIP 確認識別碼

(選擇性) 開 啟 P 確認識別標頭處理,並控制如何將其用於 PSTN 幹線。 如果使用此命令,則將從傳入撥號對等提供的呼 叫方識別碼用於傳出的「來源」和「P-確認識別」標頭 。 如果未使用此命令,則將從傳入撥號對等提供 的呼叫對方識別碼用於傳出的「來源」和「遠端對方 ID」 標頭。 如需詳細資訊,請參閱語音類別 sip aserted-id。

綁定控制源介面千兆位 元熱網 0/0/0

設定傳送 至 PSTN 的郵件的來源介面和關聯的 IP 位址。 如需詳細資訊,請參閱繫結。

綁定媒體源介面千兆位 元熱網 0/0/0

設定傳 送至 PSTN 媒體的來源介面和相關 IP 位址。 如需詳細資訊,請參閱繫結。

語音級編解碼器 100

將撥號對等設定為使用通用編解碼器篩選器 清單 100。 如需詳細資訊,請參閱語音類別編解碼器。

DTMF 繼電器 RTP-NTE

將 RTP-NTE (RFC2833) 定義為呼叫階段期望的 DTMF 功能。 如需詳細 資訊,請參閱 DTMF 中繼 ( IP 語音)。

沒有什麼

停用語音活動 偵測。 如需詳細資訊,請參閱 vad (撥號對等)。

3

如果您要將本機閘道設定為僅在Webex Calling與 PSTN 之間路由呼叫,請新增下列呼叫路由組態。 如果您要使 用整合通訊管理員平台設定本機閘道 ,請跳至下一節。

  1. 建立撥號對等群組以將呼叫路由至 P Webex Calling STN。 以輸出撥號對等 100 方向定義 DPG 100。Webex Calling DPG 100 會套用至來自 PSTN 的傳入撥號對等。 同樣地, 定義 DPG 200 以向 PSTN 的輸出撥號對等 200 定義 DPG 200。 DPG 200 會 套用至來自 Webex 傳入的撥號對等。

    
    voice class dpg 100 
     description Route calls to Webex Calling 
     dial-peer 100 
    voice class dpg 200 
     description Route calls to PSTN 
     dial-peer 200

    以下是組 態欄位的說明:

    撥號對等 100

    將輸出撥號對等與撥號對等群組建 立關聯。 如需詳細資訊,請參閱語音類別 dpg。

  2. 套用撥號對等群組來將呼叫從 Webex 路由到 PSTN,並從 PSTN 路由到 Webex:

    
    dial-peer voice 100
     destination dpg 200
    dial-peer voice 200
     destination dpg 100 

    以下是組 態欄位的說明:

    目的地平台 200

    指定應該使用哪個撥號對等群組 ,以及因此撥號對等來對此傳入撥號對等來電進行 輸出處理。

    這會 結束您的本機閘道組態。 如果這是第 一次 設定 CUBE 功能,請儲存組態並重新載入平台。

建立主幹後,請使用下Webex Calling列組態,為您的 PSTN 服務建立具有 循環回呼叫路由的 TDM 中繼,以允許 Webex 呼叫部分上進行媒體最佳化。

如果您不需要 IP 媒體最佳化,請依照 SIP PSTN 幹線的組態步驟操作。 使用語音連接埠和 POTS 撥號對等 (如步驟 2 和 3 所示),而不是 PSTN VoIP 撥號對等。

1

迴路回撥對等組態使用撥號對等群組和呼叫路由標籤來確保呼叫在 Webex 和 PST N 之間正確傳遞,而無需建立呼叫路由迴圈。 設定下列用於新增和移除呼叫路由標籤的 翻譯規則:


voice translation-rule 100 
 rule 1 /^\+/ /A2A/ 

voice translation-profile 100 
 translate called 100 

voice translation-rule 200 
 rule 1 /^/ /A1A/ 

voice translation-profile 200 
 translate called 200 

voice translation-rule 11 
 rule 1 /^A1A/ // 

voice translation-profile 11 
 translate called 11 

voice translation-rule 12 
 rule 1 /^A2A44/ /0/
 rule 2/^A2A/ /00/

voice translation-profile 12 
 translate called 12 

以下是組 態欄位的說明:

語音翻譯規則

使用規則中定 義的規則運算式來新增或移除呼叫路由標籤。 使用過十字數字 ('A') 來增加疑難排 解的清晰度。

在此配置中,由翻譯配置文件 100 添加的標籤用於通過循環撥號對等來Webex Calling引導向 PSTN 的呼叫。 同樣地,由翻譯配置文件 200 添加的標籤用於引導從 PST N 向前進的呼叫。Webex Calling 翻譯設定檔 11 和 12 會在分別向 Webex 和 PSTN 幹線傳送呼叫之前移除這 些標籤。

此範例假設呼叫來自的數字Webex Calling以 +E.164 格式顯示。 規則 100 會移除前導的 + 以維持有效的呼叫號碼。 然後, 規則 12 在移除標籤時添加國家或國際路由數字。 使用符 合您當地 ISDN 國家撥號計劃的數字。

如果Webex Calling以 國家格式顯示數字,請調整規則 100 和 12,以分別添加和刪除路由標籤 。

如需詳細資訊,請參閱語音翻譯設定檔和語音翻譯規則。

2

根據使用的主幹類型和通訊協定的要求設定 TDM 語音介面連接埠。 如需詳細資訊,請參閱設定 ISDN PRI。 例如,裝置的 NIM 插槽 2 中安裝的主要速率 ISDN 介面的基本 組態可能包 括下列內容:


card type e1 0 2 
isdn switch-type primary-net5 
controller E1 0/2/0 
 pri-group timeslots 1-31 
3

設定下列 TDM PSTN 撥號對等:


dial-peer voice 200 pots 
 description Inbound/Outbound PRI PSTN trunk 
 destination-pattern BAD.BAD 
 translation-profile incoming 200 
 direct-inward-dial 
 port 0/2/0:15

以下是組 態欄位的說明:


dial-peer voice 200 pots
 description Inbound/Outbound PRI PSTN trunk

定義 具有 200 標籤的 VoIP 撥號對等,並提供有意義的描述,以便於 管理和疑難排解。 如需詳細資訊,請參閱撥對等語音。

目的地-模式 BAD. BAD

使用輸入撥號對等群組路 由輸出呼叫時,必須使用虛擬目的地模式。 在這種情況下,可以使用任何有效的目的地模式。 如需 詳細資訊,請參閱目的地模式 (介面)。

翻譯設定檔傳入 200

指定轉譯 設定檔,該設定將新增呼叫路由標籤至傳入呼叫號碼。

直接向內撥號

路由通話而不提供 次要撥號音。 如需詳細資訊,請參閱直接進入撥號。

連接埠 0/2/ 0:15

與此撥號對等相關聯的實體語音 連接埠。

4

若要啟用具有 TDM-IP 呼叫流程的本機閘道的 IP 路徑的媒體最佳化,您可以透過在與 PSTN 幹線之間引入一組內部迴路回撥對等來修改呼叫路由。 Webex Calling 設定下列循環回撥對等。 在這種情況下, 所有來電都會根據套用的路由標籤一開始路由到撥號對等 10,然後從那裡路 由到撥號對等 11 或 12。 移除路由標籤後,呼 叫將使用撥號對等群組路由到輸出主幹。


dial-peer voice 10 voip
 description Outbound loop-around leg
 destination-pattern BAD.BAD
 session protocol sipv2
 session target ipv4:192.168.80.14
 voice-class sip bind control source-interface GigabitEthernet0/0/0
 voice-class sip bind media source-interface GigabitEthernet0/0/0
 dtmf-relay rtp-nte
 codec g711alaw
 no vad 

dial-peer voice 11 voip
 description Inbound loop-around leg towards Webex
 translation-profile incoming 11
 session protocol sipv2
 incoming called-number A1AT
 voice-class sip bind control source-interface GigabitEthernet0/0/0
 voice-class sip bind media source-interface GigabitEthernet0/0/0
 dtmf-relay rtp-nte
 codec g711alaw
 no vad 

dial-peer voice 12 voip
 description Inbound loop-around leg towards PSTN
 translation-profile incoming 12
 session protocol sipv2
 incoming called-number A2AT
 voice-class sip bind control source-interface GigabitEthernet0/0/0
 voice-class sip bind media source-interface GigabitEthernet0/0/0
 dtmf-relay rtp-nte
 codec g711alaw 
 no vad 

以下是組 態欄位的說明:


dial-peer voice 10 voip
 description Outbound loop-around leg

定義 VoIP 撥號對等,並提供有意義的描述,以便於管理和疑難排解。 如需詳細資訊,請參閱撥對等語音。

翻譯設定檔傳入 11

套用先前 定義的轉換設定檔,以移除呼叫路由標籤,然後再傳送到 輸出主幹。

目的地-模式 BAD. BAD

使用輸入撥號對等群組路 由輸出呼叫時,必須使用虛擬目的地模式。 如需 詳細資訊,請參閱目的地模式 (介面)。

會話協議 sipv2

指定此撥號對等處理 SIP 呼叫節點。 如需詳細資訊,請參閱工作階段通訊協定 (撥 號對等)。

會話目標 ipv4:192.168.80.14

指定 本機路由器介面位址作為進行迴路回呼的呼叫目標。 如需詳細資訊,請參閱工作階段目標 (VoIP 撥 號對等)。

綁定控制源介面千兆位 元熱網 0/0/0

設定透過回迴路 傳送的郵件的來源介面和相關 IP 位址。 如需詳細資訊,請參閱繫結。

綁定媒體源介面千兆位 元熱網 0/0/0

設定透過回迴 路傳送的媒體來源介面和相關 IP 位址。 如需詳細資訊,請參閱繫結。

DTMF 繼電器 RTP-NTE

將 RTP-NTE (RFC2833) 定義為呼叫階段期望的 DTMF 功能。 如需詳細 資訊,請參閱 DTMF 中繼 ( IP 語音)。

編解碼器 g711 阿拉瓦

強制所有 PSTN 呼 叫使用 G.711。 選取 a-law 或 u 定律以匹配 ISDN 服務所使用的編譯方法。

沒有什麼

停用語音活動 偵測。 如需詳細資訊,請參閱 vad (撥號對等)。

5

新增下列呼叫路由組態:

  1. 建立撥號對等群組,透過回路來路由 PSTN 和 Webex 幹線之間的呼叫。

    
    voice class dpg 100
     description Route calls to Webex Calling
     dial-peer 100
    voice class dpg 200
     description Route calls to PSTN
     dial-peer 200
    voice class dpg 10
     description Route calls to Loopback
     dial-peer 10

    以下是組 態欄位的說明:

    撥號對等 100

    將輸出撥號對等與撥號對等群組建 立關聯。 如需詳細資訊,請參閱語音類別 dpg。

  2. 套用撥號對等群組來路由呼叫。

    
    dial-peer voice 100
     destination dpg 10
    dial-peer voice 200
     destination dpg 10
    dial-peer voice 11
     destination dpg 100
    dial-peer voice 12
     destination dpg 200

    以下是組 態欄位的說明:

    目的地平台 200

    指定應該使用哪個撥號對等群組 ,以及因此撥號對等來對此傳入撥號對等來電進行 輸出處理。

這會 結束您的本機閘道組態。 如果這是第 一次 設定 CUBE 功能,請儲存組態並重新載入平台。

可以修改上一節中的 PSTN-Webex Calling 組態,以將其他主 幹納入 Cisco Unified Communications Manager (UCM) 叢集中。 在這種情況下,所有呼叫都是通過路由。Unified CM 通訊埠 5060 上的 UCM 的呼叫會 路由到 PSTN,而來自連接埠 5065 的呼叫路由至。Webex Calling 可以 新增下列增量組態以包括此呼叫案例 。

1

設定下列語音類別 URI:

  1. 使用 SIP VIA Unified CM 連接埠分類至 Webex 呼叫:

    
    voice class uri 300 sip
     pattern :5065
    
  2. 使用 SIP 通Unified CM過端口分類到 PSTN 呼叫:

    
    voice class uri 400 sip
     pattern 192\.168\.80\.6[0-5]:5060
    

    使用描述原始來源位址和連接埠號碼的 一或多個模式,將來自 UCM 的傳入郵件分類至 PSTN 幹線 。 如果需要,可以使用正則表達式來定義匹配 模式。

    在上面的示例中,一個正則表達式用於匹配 192.168.80.60 到 65 範圍內的任何 IP 地址和端口號碼 5060。

2

設定下列 DNS 記錄以指定 SRV 路由至Unified CM 主機:

IOS XE 使用這些記錄來在本機判斷目標 UCM 主機和連接 埠。 使用此組態,您不需要在 DNS 系統 中設定記錄。 如果您喜歡使用 DNS,則不需要這 些本機配置。


ip host ucmpub.mydomain.com 192.168.80.60
ip host ucmsub1.mydomain.com 192.168.80.61
ip host ucmsub2.mydomain.com 192.168.80.62
ip host ucmsub3.mydomain.com 192.168.80.63
ip host ucmsub4.mydomain.com 192.168.80.64
ip host ucmsub5.mydomain.com 192.168.80.65
ip host _sip._udp.wxtocucm.io srv 0 1 5065 ucmpub.mydomain.com
ip host _sip._udp.wxtocucm.io srv 2 1 5065 ucmsub1.mydomain.com
ip host _sip._udp.wxtocucm.io srv 2 1 5065 ucmsub2.mydomain.com
ip host _sip._udp.wxtocucm.io srv 2 1 5065 ucmsub3.mydomain.com
ip host _sip._udp.wxtocucm.io srv 2 1 5065 ucmsub4.mydomain.com
ip host _sip._udp.wxtocucm.io srv 2 1 5065 ucmsub5.mydomain.com
ip host _sip._udp.pstntocucm.io srv 0 1 5060 ucmpub.mydomain.com
ip host _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub1.mydomain.com
ip host _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub2.mydomain.com
ip host _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub3.mydomain.com
ip host _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub4.mydomain.com
ip host _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com

以下是組 態欄位的說明:

下列指令會建立DNS SRV資源記錄。 為每個 UCM 主機和主幹線建立記錄:

IP 主機 _sip。_ 烏普斯坦托庫姆網頁 2 1 5060 烏克姆 SUB5. 我的域名 .com

_ 喝。_udp.pstn tocucm.io:SRV 資源記錄名稱

2:SRV 資源記錄優先順序

1:SRV 資源記錄重量

5060:用於此資源記錄中目標主機的連接埠號碼

ucmsub5.mydomain .com:資源記錄目標主機

若要解析資源記錄目標主機名稱,請建立本機 DNS A 記錄。 例如:

IP 主機 ucmsub5. 我的域名 .com 192.168.80.65

ip 主機:在本地 IOS XE 數據庫中創建記錄。

ucmsub5. 我網域名稱:A 記錄主機名稱。

192.168.80.65:主機的 IP 位址。

建立 SRV 資源記錄和 A 記錄,以反映您的 UCM 環境 和偏好的呼叫分配策略。

3

設定下列撥號對等:

  1. 撥號對等,用於以下地點之間的通話:Unified CMWebex Calling

    
    dial-peer voice 300 voip
     description UCM-Webex Calling trunk
     destination-pattern BAD.BAD
     session protocol sipv2
     session target dns:wxtocucm.io
     incoming uri via 300
     voice-class codec 100
     voice-class sip bind control source-interface GigabitEthernet 0/0/0
     voice-class sip bind media source-interface GigabitEthernet 0/0/0
     dtmf-relay rtp-nte
     no vad
    

    以下是組 態欄位的說明:

    
    dial-peer voice 300 voip
     description UCM-Webex Calling trunk

    定義 具有標籤 300 的 VoIP 撥號對等,並提供有意義的描述,以 便於管理和疑難排解。

    目的地-模式 BAD. BAD

    使用輸入撥號對等群組路 由輸出呼叫時,必須使用虛擬目的地模式。 在這種情況下,可以使用任何有效的目的地模式。

    會話協議 sipv2

    指定撥號對等 300 處理 SIP 呼叫端點。 如需詳細資訊,請參閱工作階段通訊協 定 (撥號對等)。

    會話目標 DNS: wxtocucm.io

    透過解DNS SRV析來定義 多個Unified CM節點的工作階段目標。 在這種情況下,本 地定義的 SRV 記錄 wxtocucm.io 用於直接呼叫。

    通過 300 通過輸入的電話

    使用 語音類別 URI 300 將所有傳入流量從Unified CM 使用來源端口 5065 引導到此撥號對等。 如需詳細資訊,請參閱傳 入 uri。

    語音級編解碼器 100

    指出來往和來電的編解 碼器篩選器清單Unified CM。 如需詳細資訊,請參 閱語音類別編解碼器。

    綁定控制源介面千兆位 元熱網 0/0/0

    設定傳送 至 PSTN 的郵件的來源介面和關聯的 IP 位址。 如需詳細資訊,請參閱繫結。

    綁定 媒體源介面千兆位 元熱網 0/0/0

    設定傳 送至 PSTN 媒體的來源介面和相關 IP 位址。 如需詳細資訊,請參閱繫結。

    DTMF 繼電器 RTP-NTE

    將 RTP-NTE (RFC2833) 定義為呼叫階段期望的 DTMF 功能。 如需詳細 資訊,請參閱 DTMF 中繼 ( IP 語音)。

    沒有什麼

    停用語音活動 偵測。 如需詳細資訊,請參閱 vad (撥號對等)。

  2. 與 PSTN 之間的撥號Unified CM對等:

    
    dial-peer voice 400 voip
     description UCM-PSTN trunk
     destination-pattern BAD.BAD
     session protocol sipv2
     session target dns:pstntocucm.io
     incoming uri via 400
     voice-class codec 100 
     voice-class sip bind control source-interface GigabitEthernet 0/0/0
     voice-class sip bind media source-interface GigabitEthernet 0/0/0
     dtmf-relay rtp-nte
     no vad
    

    以下是組 態欄位的說明:

    
    dial-peer voice 400 voip
     description UCM-PSTN trunk

    定義 具有 400 標籤的 VoIP 撥號對等,並提供有意義的描述,以 便於管理和疑難排解。

    目的地-模式 BAD. BAD

    使用輸入撥號對等群組路 由輸出呼叫時,必須使用虛擬目的地模式。 在這種情況下,可以使用任何有效的目的地模式。

    會話協議 sipv2

    指定撥號對等 400 處理 SIP 呼叫端點。 如需詳細資訊,請參閱工作階段通訊協 定 (撥號對等)。

    工作階段目標 DNS: 密碼編碼。io

    透過解DNS SRV析來定義 多個Unified CM節點的工作階段目標。 在這種情況下,本 地定義的 SRV 記錄 pstntocucm.io 用於直接呼叫。

    傳入通過 400

    使用語音類別 URI 400,將使用來 源 連接埠 5060 的指定Unified CM主機的所有傳入流量引導至此撥號對等。 如需詳細資訊,請參閱傳 入 uri。

    語音級編解碼器 100

    指出來往和來電的編解 碼器篩選器清單Unified CM。 如需詳細資訊,請參 閱語音類別編解碼器。

    綁定控制源介面千兆位 元熱網 0/0/0

    設定傳送 至 PSTN 的郵件的來源介面和關聯的 IP 位址。 如需詳細資訊,請參閱繫結。

    綁定 媒體源介面千兆位 元熱網 0/0/0

    設定傳 送至 PSTN 媒體的來源介面和相關 IP 位址。 如需詳細資訊,請參閱繫結。

    DTMF 繼電器 RTP-NTE

    將 RTP-NTE (RFC2833) 定義為呼叫階段期望的 DTMF 功能。 如需詳細 資訊,請參閱 DTMF 中繼 ( IP 語音)。

    沒有什麼

    停用語音活動 偵測。 如需詳細資訊,請參閱 vad (撥號對等)。

4

使用下列組態新增呼叫路由:

  1. 建立撥號對等群組,以在和之間路由呼叫。Unified CM Webex Calling 以輸出撥號對等 100 方向定義 DPG 100。 Webex Calling DPG 100 會套用至關聯的傳入 撥號對等來源。Unified CM 同樣地,以輸出撥號對等 300 方向定義 DPG 300。Unified CM DPG 300 會套用至來自 Webex 傳入 的撥號對等。

    
    voice class dpg 100
     description Route calls to Webex Calling
     dial-peer 100
    voice class dpg 300
     description Route calls to Unified CM Webex Calling trunk
     dial-peer 300 
  2. 建立撥號對等群組,以在與 PSTN 之間路由Unified CM呼叫。 使用輸出撥號對等 200 來定義 DPG 200 指向 PSTN。 DPG 200 會套用至關聯的傳入 撥號對等來源。Unified CM 同樣地,以輸出撥號對等 400 方向定義 DPG 400。Unified CM DPG 400 會套用至來自 PSTN 的傳入撥號對等。

    
    voice class dpg 200
     description Route calls to PSTN
     dial-peer 200
    voice class dpg 400
     description Route calls to Unified CM PSTN trunk
     dial-peer 400

    以下是組 態欄位的說明:

    撥號對等 100

    將輸出撥號對等與撥號對等群組建 立關聯。 如需詳細資訊,請參閱語音類別 dpg。

  3. 套用撥號對等群組來將來電從 Webex 路由到 Webex 到 Unified CM Webex: Unified CM

    
    dial-peer voice 100
     destination dpg 300
    dial-peer voice 300
     destination dpg 100

    以下是組 態欄位的說明:

    目的地平台 300

    指定應該使用哪個撥號對等群組 ,以及因此撥號對等來對此傳入撥號對等來電進行 輸出處理。

  4. 套用撥號對等群組來將呼叫從 PSTN 路由至 Unified CM PSTN :Unified CM

    
    dial-peer voice 200
     destination dpg 400
    dial-peer voice 400
     destination dpg 200 

    這會 結束您的本機閘道組態。 如果這 是第一次設定 CUBE 功能,請儲存配置並重新載入平台。

診斷簽章 (DS) 主動偵測基於 X 的本機閘道中常見問題Cisco IOS,並產生事件的電子郵件、系統日誌或終端訊息 通知。 您也可以安裝 DS 以自動化診斷資料收 集,並將收集的資料傳輸到Cisco TAC案例,以加快 解決時間。

診斷簽章 (DS) 是 XML 檔案,其中包含有關問題觸發 事件和動作的資訊,用於通知、疑難排解和修復問題。 使用 系統日誌訊息、SNMP 事件,以及定期監控特定顯示 命令輸出來定義問題偵測邏輯。 動作類型包括:

  • 收集顯示命令輸出

  • 產生合併記錄檔

  • 將檔案上傳到使用者提供的網路位置,例如 HTTPS、SCP、 FTP 伺服器

TAC 工程師編寫 DS 文件並以數位方式簽署,以保護完整性。 每個 DS 檔都具有系統指定的唯一數字 ID。診斷簽名 查找工具 (DSLT) 是一個單一來源,用於尋找適用的簽章來 監控和疑難排解各種問題。

開始之前:

  • 請勿編輯從 DSLT 下載的 DS 檔案。 您修改的檔案會因完整性檢查 錯誤而無法安裝。

  • 本機閘 道傳送電子郵件通知所需的簡單郵件傳輸通訊協定 (SMTP) 伺服器。

  • 如果您想要使用安全的 SMTP 伺服器進行電子郵件通知,請確定本機 閘道正在執行 IOS XE 17.6.1 或更高版本。

先決條件

執行 IOS XE 17.6.1 或更高版本的本機閘道

  1. 預設會啟用診斷簽章。

  2. 設定您用來傳送主動通知的安全電子郵件伺服器 ,如果裝置執行 IOS XE 17.6.1 或更高版本。

    
    configure terminal 
    call-home  
    mail-server <username>:<pwd>@<email server> priority 1 secure tls 
    end 

  3. 使用系統管理員ds_email的電子郵件地址設定環境變數 ,以您通知的電子郵件地址。

    
    configure terminal 
    call-home  
    diagnostic-signature 
    LocalGateway(cfg-call-home-diag-sign)environment ds_email <email address> 
    end 

安裝診斷簽章以進行主動監控

監控高 CPU 使用率

此 DS 使用 SNMP OID 1.3.6.1.4.1.9.2.1.56 跟踪 5 秒的 CPU 使用率。 當使用率達到 75% 或更高時,它會停用所有除錯,並解除安裝在本機閘道 中安裝的所有診斷簽章。 請使用下列步驟來安裝簽名。

  1. 確定您使用指令 show snmp 啟用 SN MP。 如果未啟用 SNMP,則設定 snmp 伺服器管理員命令。

    
    show snmp 
    %SNMP agent not enabled  
    
    config t 
    snmp-server manager 
    end  
    
    show snmp 
    Chassis: ABCDEFGHIGK 
    149655 SNMP packets input 
        0 Bad SNMP version errors 
        1 Unknown community name 
        0 Illegal operation for community name supplied 
        0 Encoding errors 
        37763 Number of requested variables 
        2 Number of altered variables 
        34560 Get-request PDUs 
        138 Get-next PDUs 
        2 Set-request PDUs 
        0 Input queue packet drops (Maximum queue size 1000) 
    158277 SNMP packets output 
        0 Too big errors (Maximum packet size 1500) 
        20 No such name errors 
        0 Bad values errors 
        0 General errors 
        7998 Response PDUs 
        10280 Trap PDUs 
    Packets currently in SNMP process input queue: 0 
    SNMP global trap: enabled 
    
  2. 使用診斷簽章查找工具中的下列下拉式選項下載 DS 64224:

    copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:

    欄位名稱

    欄位值

    平台

    思科 4300、4400 ISR 系列或催化劑 8000 伏特邊緣軟體

    產品

    CUBE 企業解決方Webex Calling案

    問題範圍

    效能

    問題類型

    具有電子郵件通知的高 CPU 使用率
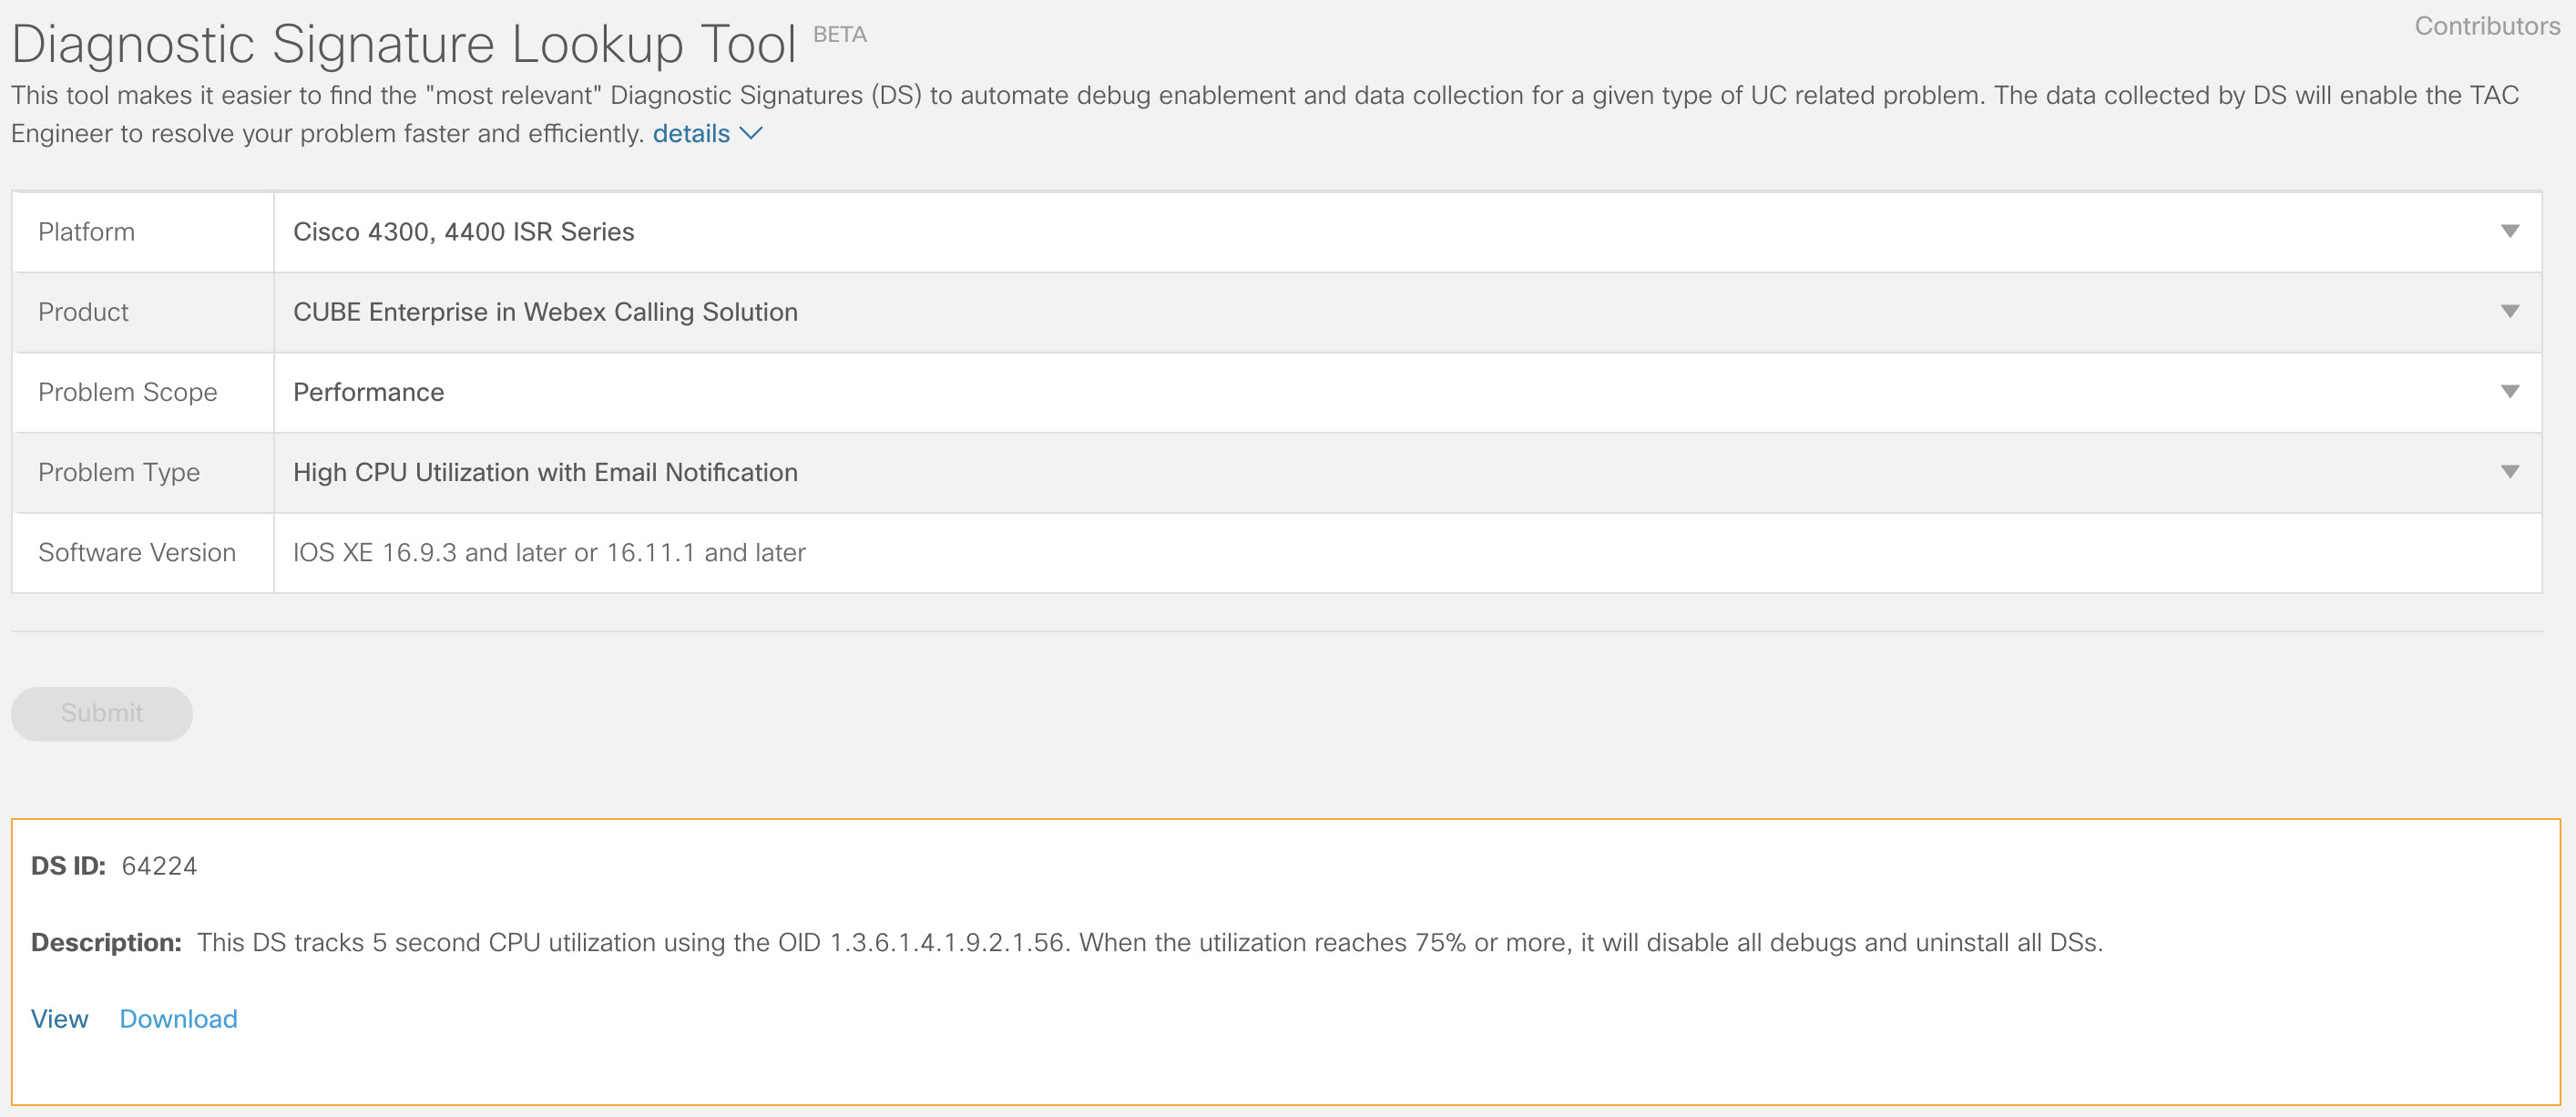
    Download DS 64224 from Diagnostic Signatures Lookup tool
  3. 將 DS XML 檔案複製到本機閘道快閃記憶體。

    copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:

    下列範例顯示將檔案從 FTP 伺服器複製到本機 閘道。

    copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: 
    Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! 
    [OK - 3571/4096 bytes] 
    3571 bytes copied in 0.064 secs (55797 bytes/sec) 
    
  4. 在本機閘道中安裝 DS XML 檔案。

    
    call-home diagnostic-signature load DS_64224.xml 
    Load file DS_64224.xml success  
  5. 使用 show call-home 診斷簽名指令來確認簽名 是否已成功安裝。 狀態欄必 須具有「已註冊」值。

    
    show call-home diagnostic-signature  
    Current diagnostic-signature settings: 
     Diagnostic-signature: enabled 
     Profile: CiscoTAC-1 (status: ACTIVE) 
     Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService 
     Environment variable: 
               ds_email: username@gmail.com 

    下載 DSE:

    DS ID

    DS 名稱

    修訂版

    狀態

    最後更新 (GMT+ 00:00)

    64224

    DS_LGW_CPU_MON75

    0.0.10

    已註冊

    2020-11-07 22:05:33

    觸發時,此簽名會解除安裝所有執行中的 DS,包括本身。 如有必要,請重新安裝 DS 64224,以繼續監控 本機閘道上的高 CPU 使用率。

監控異常通話中斷

此 DS 每 10 分鐘使用 SNMP 輪詢來偵測具有 SIP 錯誤 403、488 和 503 的異常呼叫中斷。  如果錯誤計數增量大於或等於上次投 票的 5,則會產生系統日誌和電子郵件通知。 請按照 以下步驟安裝簽名。

  1. 確定使用指令 show snmp 啟用 SN MP。 如果未啟用 SNMP,請設定 snmp 伺服器管理員命令。

    show snmp 
    %SNMP agent not enabled  
    
    config t 
    snmp-server manager 
    end  
    
    show snmp 
    Chassis: ABCDEFGHIGK 
    149655 SNMP packets input 
        0 Bad SNMP version errors 
        1 Unknown community name 
        0 Illegal operation for community name supplied 
        0 Encoding errors 
        37763 Number of requested variables 
        2 Number of altered variables 
        34560 Get-request PDUs 
        138 Get-next PDUs 
        2 Set-request PDUs 
        0 Input queue packet drops (Maximum queue size 1000) 
    158277 SNMP packets output 
        0 Too big errors (Maximum packet size 1500) 
        20 No such name errors 
        0 Bad values errors 
        0 General errors 
        7998 Response PDUs 
        10280 Trap PDUs 
    Packets currently in SNMP process input queue: 0 
    SNMP global trap: enabled 
  2. 使用診斷簽章查找工具中的下列選項下載 DS 65221:

    欄位名稱

    欄位值

    平台

    思科 4300、4400 ISR 系列或催化劑 8000 伏特邊緣軟體

    產品

    解決方Webex Calling案中的 CUBE 企業

    問題範圍

    效能

    問題類型

    使用電子郵件和系統日誌通知的 SIP 異常呼 叫中斷檢測。

  3. 將 DS XML 檔案複製到本機閘道。

    copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash:
  4. 在本機閘道中安裝 DS XML 檔案。

    
    call-home diagnostic-signature load DS_65221.xml 
    Load file DS_65221.xml success 
  5. 使用指令 show call-home 診斷簽章來確認簽名 是否已成功安裝。 狀態欄 應具有「已註冊」值。

安裝診斷簽章以疑難排解

您也可以使用診斷簽章 (DS) 快速解決問題。 Cisco TAC工程師 撰寫了幾個簽章,可啟用所需的除錯,這些簽章可以進行疑難 排解,偵測問題發生,收集正確的診斷資料集 ,並自動將資料傳輸到案例。Cisco TAC 這消除了手動檢查問題發生的需要,並使間歇 性和暫時性問題的故障排除變得更容易。

您可以使用「診斷簽章查找工具」來尋找適用的 簽章,並安裝它們以自行解決指定問題,或者您可以安裝 TAC 工程師建議做為支援參與的一部分的 簽名。

以下是如何尋找並安裝 DS 以偵測出現情況 「% VOICE_IEC -3-GW:CCAPI:內部錯誤(呼叫尖峰值):IEC=1.1.181.1.29. 0" 系統日誌,並使用下列步驟自動收集診斷資料:

  1. 將另一個 DS 環境變數設定ds_fsurl_prefix為Cisco TAC檔案伺服器路徑 (cxd.cisco.com),以上傳診斷資料。 文件路徑中的用戶名是案例編號,密碼是文件 上傳令牌,可以從支持案例管理 器中檢索,如下所示。 根據需要,可以在支 持案例管理器的「附件」部分中生 成文件上傳令牌。
    The file upload token generated in the Attachments section of the Support Case Manager
    
    configure terminal 
    call-home  
    diagnostic-signature 
    LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"  
    end 

    範例:

    
    call-home  
    diagnostic-signature 
    environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com"  
  2. 確定使用指令 show snmp 啟用 SN MP。 如果未啟用 SNMP,請設定 snmp 伺服器管理員命令。

    
    show snmp 
    %SNMP agent not enabled 
     
    config t 
    snmp-server manager 
    end 
  3. 我們建議您安裝高 CPU 監控 DS 64224,作為主動 措施,在 CPU 使用率 高時停用所有除錯和診斷簽章。 使用診斷簽章查找工具中的下列選項下載 DS 64224:

    欄位名稱

    欄位值

    平台

    思科 4300、4400 ISR 系列或催化劑 8000 伏特邊緣軟體

    產品

    解決方Webex Calling案中的 CUBE 企業

    問題範圍

    效能

    問題類型

    具有電子郵件通知的 CPU 使用率高。

  4. 使用診斷簽章查找工具中的下列選項下載 DS 65095:

    欄位名稱

    欄位值

    平台

    思科 4300、4400 ISR 系列或催化劑 8000 伏特邊緣軟體

    產品

    解決方Webex Calling案中的 CUBE 企業

    問題範圍

    西斯洛格

    問題類型

    系統記錄-百分比 -3 VOICE_IEC 兆瓦:CCAPI:內部錯誤(呼叫尖峰值):IEC = 1.1.181.1.29.0

  5. 將 DS XML 檔案複製到本機閘道。

    
    copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: 
    copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: 
  6. 在本機閘道中安裝高 CPU 監控 DS 64224,然後安裝 DS 65095 XML 檔案 。

    
    call-home diagnostic-signature load DS_64224.xml 
    Load file DS_64224.xml success 
    call-home diagnostic-signature load DS_65095.xml 
    Load file DS_65095.xml success 
    
  7. 使用顯示呼叫家庭診斷簽名,確認簽名已 成功安裝。 狀態欄 應具有「已註冊」值。

    
    show call-home diagnostic-signature  
    Current diagnostic-signature settings: 
     Diagnostic-signature: enabled 
     Profile: CiscoTAC-1 (status: ACTIVE) 
     Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService 
     Environment variable: 
               ds_email: username@gmail.com 
               ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com 

    下載的 DSE:

    DS ID

    DS 名稱

    修訂版

    狀態

    最後更新 (GMT+ 00:00)

    64224

    00:07:45

    DS_LGW_CPU_MON75

    0.0.10

    已註冊

    2020-11-08:00:07:45

    65095

    00:12:53

    DS_LGW_IEC_Call_spike_threshold

    0.0.12

    已註冊

    2020-11-08:00:12:53

驗證診斷簽章執行

在下列命令中,指令 的「狀態」欄會顯示呼叫首頁診斷 簽章變更為「正在執行」,而本機 閘道執行簽章中定義的動作。 顯示呼叫回 家診斷簽章統計資料的輸出是驗證診 斷簽章是否偵測到感興趣的事件並執行動作的最佳方法 。 「觸發/最大/解除安裝」欄指出指定簽章觸發事件 的次數、定義偵測事件的次數上限,以及簽章在偵測到觸發事件的最大數目後 是否自行解除安裝 。

show call-home diagnostic-signature  
Current diagnostic-signature settings: 
 Diagnostic-signature: enabled 
 Profile: CiscoTAC-1 (status: ACTIVE) 
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService 
 Environment variable: 
           ds_email: carunach@cisco.com 
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com 

下載的 DSE:

DS ID

DS 名稱

修訂版

狀態

最後更新 (GMT+ 00:00)

64224

DS_LGW_CPU_MON75

0.0.10

已註冊

2020-11-08 00:07:45

65095

DS_LGW_IEC_Call_spike_threshold

0.0.12

跑步

2020-11-08 00:12:53

顯示呼叫回家診斷簽名統計資料

DS ID

DS 名稱

觸發/最大/解除安裝

平均運行時間 (秒)

最大運行時間 (秒)

64224

DS_LGW_CPU_MON75

0/0/N

0.000

0.000

65095

DS_LGW_IEC_Call_spike_threshold

1/20/Y

23.053

23.053

在執行診斷簽章期間傳送的通知電子郵件包 含問題類型、裝置詳細資訊、軟體版本、 執行中的組態,以及顯示與疑難排解指定問題相關的 指令輸出。
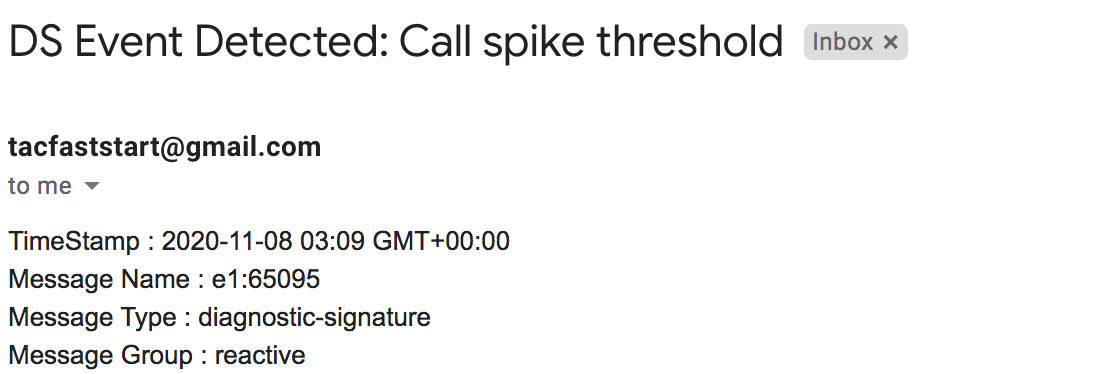
Notification email that is sent during Diagnostic Signature execution

解除安裝診斷簽章

用於疑難排解目的使用診斷簽章通常會在偵測到某些問題發生後解 除安裝。 如果您想手動解除安裝 簽名,請從 show call-home 診斷簽章的輸出中擷取 DS ID,然 後執行下列命令:

call-home diagnostic-signature deinstall <DS ID> 

範例:

call-home diagnostic-signature deinstall 64224 

根據部署中觀察到的問題,會定期新增新簽章到診斷簽章查找工具中。 TAC 目前不 支援建立新自訂簽名的請求。

本文是否有幫助?
本文是否有幫助?