- Accueil
- /
- Article

Merci pour votre commentaire.


 Dans cet article
 Un commentaire ?
Découvrez comment mettre à jour Cisco BroadWorks NPS pour utiliser le proxy NPS grâce à ce guide de configuration. Découvrez les instructions étape par étape, les points à prendre en compte et les meilleures pratiques pour une intégration fluide et des performances réseau améliorées.
Présentation du proxy d'authentification NPS
Cet article explique comment configurer un NPS partagé pour utiliser un proxy d'authentification NPS, afin qu'il puisse également être utilisé pour envoyer des notifications d'appels vers les applications Webex. Si votre NPS ne prend pas en charge d'autres applications, vous pouvez suivre la procédure simplifiée du guide des solutions Webex pour BroadWorks.
Présentation du proxy NPS
Pour être compatible avec Webex pour BroadWorks, votre NPS doit être patché pour prendre en charge la fonctionnalité NPS Proxy, le serveur push pour VoIP en UCaaS.
Cette fonctionnalité met en œuvre un nouveau design du serveur de notifications push afin de corriger la faille de sécurité liée au partage des clés privées des certificats de notification push avec des fournisseurs de services pour les clients mobiles. Au lieu de partager des certificats et des clés de notification push avec le fournisseur de services, le NPS utilise une nouvelle API pour obtenir un jeton de notification push de courte durée auprès du backend UCaaS, et utilise ce jeton pour s' authentifier auprès des services Apple APN et Google FCM.
Cette fonctionnalité améliore également la capacité du serveur de notifications push à envoyer des notifications aux appareils Android via la nouvelle API HTTPv1 de Google Firebase Cloud Messaging (FCM).
-
Pour plus d'informations, consultez la description des fonctionnalités du serveur push pour VoIP en UCaaS.
-
Les patchs BroadWorks relatifs à cette fonctionnalité sont disponibles sur : https://software.cisco.com/download/home/286326302/type/286326345/release/RI.2022.04.
-
Pour plus d'informations sur le serveur ADP, rendez-vous sur la plateforme de livraison d'applications Cisco BroadWorks.
Prérequis pour le proxy d'authentification NPS
La XSP (ou Application Delivery Platform ADP) qui héberge le NPS doit répondre aux exigences suivantes :
Versions minimales et restrictions de co-résidence
-
Le NPS doit être activé sur un XSP/ADP dédié et le NPS doit être la seule application hébergée sur le serveur. C'est pour éliminer les interférences avec l'envoi des notifications Push.
-
Il ne devrait y avoir qu'une seule application NPS par déploiement. Si vous utilisez un appareil mobile UC-One Collaborate/Connect et/ou UC-One SaaS et que vous implémentez Webex pour BroadWorks, vous devez partager ce seul NPS pour toutes les applications.
-
Le NPS doit utiliser la version R22 ou une version ultérieure, XSP ou ADP.
Le XSP R22/R23 est compatible avec une pile R21 si le XSP exécute uniquement du NPS et que l'AS est du R21.SP1. Consultez la matrice de compatibilité de BroadWorks pour plus d'informations.
-
Pour plus d'informations sur le serveur ADP, rendez-vous sur la plateforme de livraison d'applications Cisco BroadWorks.
NPS partagé
Lisez ces notes avant de configurer votre NPS partagé pour utiliser le proxy NPS :
-
Si votre NPS est utilisé avec d'autres applications (pas seulement l'application Webex) : configurez d'abord le proxy NPS, puis passez de l'ancienne API FCM à l'API HTTP v1 du FCM.
-
Après avoir vérifié que les notifications fonctionnent correctement pour les anciennes applications à l' aide du proxy NPS, supprimez la clé d'API FCM pour l'application Android et la clé d'authentification APNs pour l'application iOS.
APN HTTP/2
-
Si vous avez déployé des applications iOS qui ne proviennent pas de Cisco/Broadsoft, configurez-les pour qu' elles utilisent le protocole APNS HTTP/2 avant de configurer NPS pour utiliser le proxy NPS.
-
Les applications XSP/ADP qui prennent déjà en charge l'application Collaborate ou l'application BroadWorks SaaS doivent être migrées vers HTTP/2. Pour des informations détaillées sur la configuration du HTTP/2, consultez la section Support HTTP/2 au serveur de notifications push pour APNS (la migration du NPS pour prendre en charge ces applications iOS est résumée dans cet article).
Android FCMv1
-
Si vous avez déployé des applications Android qui ne proviennent pas de Cisco/Broadsoft, configurez-les pour qu'elles utilisent les touches FCMv1 avant de configurer NPS pour utiliser le proxy NPS.
-
Si XSP/ADP prend actuellement en charge l'application Connect ou UC-One SaaS, activez les clés FCMv1 après avoir configuré le proxy NPS. Nous vous recommandons de migrer toutes les applications supplémentaires vers les clés FCMv1, de les activer et de les tester, puis de les désactiver jusqu'à ce que vous soyez prête à suivre les instructions de configuration (le flux de migration est décrit dans cet article).
Résumé de la migration du proxy NPS
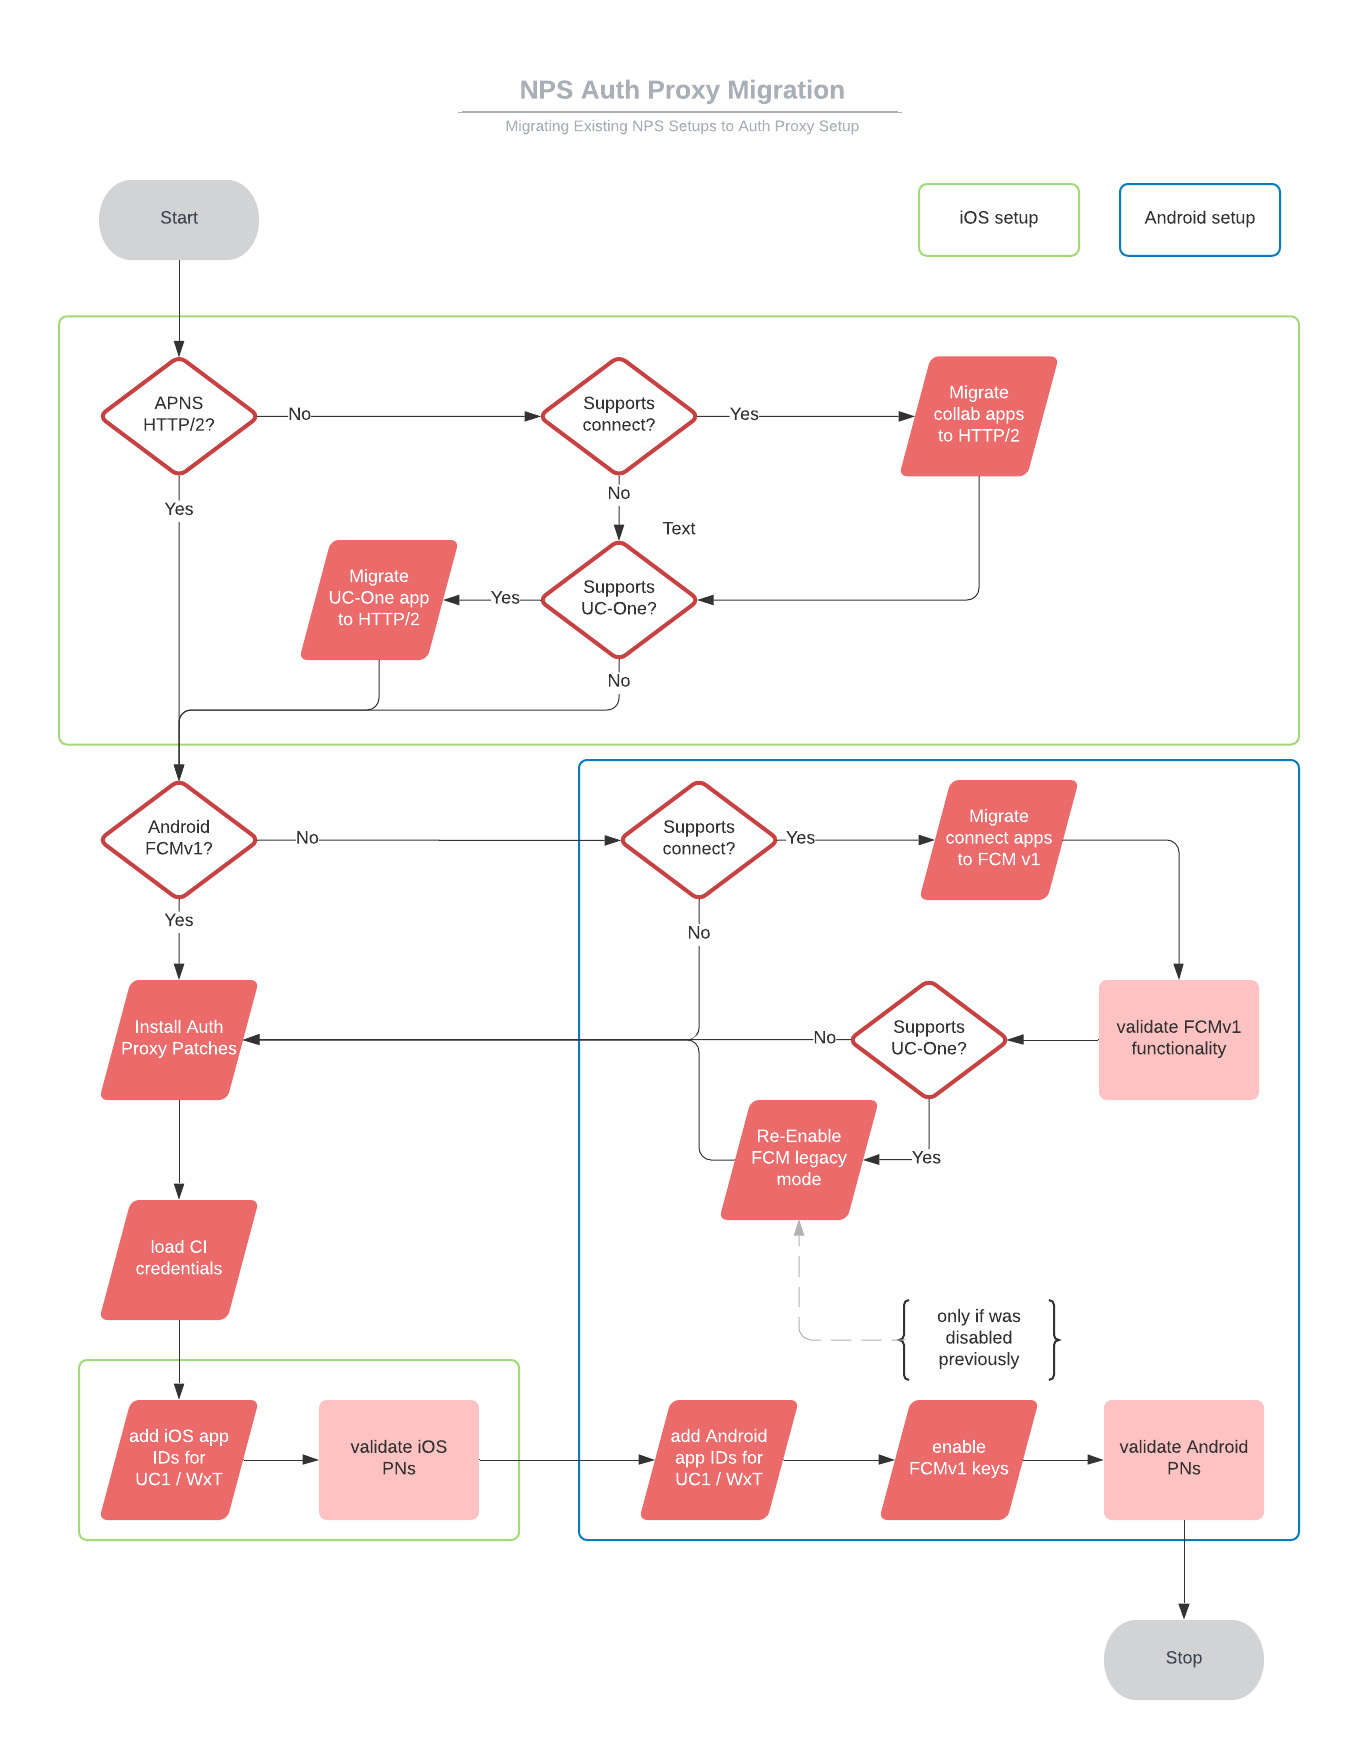
|
Séquence |
Titre de la tâche |
Quand/pourquoi la tâche est-elle requise ? |
|---|---|---|
|
1 |
Migrez le NPS vers HTTP/2 pour les applications iOS UC-One SaaS (ou Connect). |
Si le NPS prend en charge ces applications et qu'elles ne sont pas encore configurées pour HTTP/2. |
|
2 |
Migrez le NPS vers FCMv1 pour les applications Android UC-One SaaS (ou Connect). |
Si le NPS prend en charge ces applications et qu'elles ne sont pas encore configurées pour FCMv1. |
|
3 |
Activez le mode FCMv1 et testez les notifications push. |
Si le NPS prend en charge UC-One Connect et/ou d'autres applications Android (autres que Cisco). |
|
4 |
Réactivez le mode FCM Legacy. |
Si le NPS prend en charge UC-One SaaS. Si vous laissez FCMv1 activé, avant de configurer le proxy NPS, les notifications push envoyées à UC-One SaaS échoueront. |
|
5 |
Installez des correctifs pour proxy d'authentification NPS. |
Si NPS fonctionne sur XSP R22 ou XSP R23. |
|
6 |
Configurez NPS pour utiliser le proxy d'authentification NPS :
|
C'est toujours obligatoire. |
|
7 |
Supprimez les touches du mode FCM Legacy. |
Pour les applications prises en charge avec succès par NPS sur FCMv1. |
Migrer les applications iOS de BroadWorks Collaborate vers HTTP/2
Cette tâche est obligatoire pour les notifications push envoyées aux applications UC-One SaaS et Webex sur les plateformes iOS.
Avant de commencer
Si votre XSP utilise la R22, vous devez appliquer ap354313 avant de pouvoir configurer l'application NPS pour utiliser HTTP/2 pour APNS.
| 1 |
Définissez l'URL de production et les paramètres de connexion sur
Remarque : ne réglez pas le délai de connexion en dessous de 1000. |
| 2 |
Ajoutez les identifiants des applications au contexte des applications APNS, en veillant à omettre la clé Auth. Mettez-la sur vide. Pour UC-One SaaS : Pour l'application Webex : |
| 3 |
|
| 4 |
|
| 5 |
Activez HTTP/2 :
|
| 6 |
Pour les applications SaaS UC-One uniquement : connectez-vous au portail des revendeurs et accédez à . |
| 7 |
Accédez à la section Serveur de notifications push vers le bas, sélectionnez votre version (par exemple, la version 22), puis suivez les instructions fournies sur le portail. |
Migrer les applications Android BroadWorks UC-One Connect/SaaS vers le FCMv1
-
Cette tâche s'applique au NPS sur XSP. Ignorez-le si votre NPS est sur ADP.
-
Vous pouvez utiliser cette procédure pour migrer vers les notifications FCMv1 pour les applications Android UC-One Connect ou UC-One SaaS.
-
Vous devez utiliser FCMv1 si vous souhaitez utiliser le proxy NPS pour authentifier les notifications push envoyées à UC-One ou aux applications Webex pour Android.
-
Cette tâche prépare le NPS pour le FCMv1 afin que vous puissiez l'activer dans le cadre de la configuration du proxy d'authentification NPS. N'activez pas FCMv1 tant que vous n'êtes pas prête à configurer le proxy d'authentification NPS, sinon les notifications aux clients SaaS échoueront.
| 1 |
Obtenez l'identifiant du projet sur la console Firebase : | ||||||||||||||||
| 2 |
Obtenez la clé privée de votre compte de service sur Firebase : | ||||||||||||||||
| 3 |
Copiez la clé du XSP qui héberge votre NPS. | ||||||||||||||||
| 4 |
Ajoutez l'identifiant du projet et la clé privée associée au contexte des projets de la FCM :
| ||||||||||||||||
| 5 |
Ajoutez l'application UC-One (Connect ou SaaS) et l'ID de projet associé au contexte des applications FCM :
| ||||||||||||||||
| 6 |
Vérifiez la configuration de FCM par rapport aux attributs et aux valeurs recommandées indiqués ici. Utilisez la version Exécutez
|
Migrer les applications Android BroadWorks UC-One Connect/SaaS vers FCMv1 (sur ADP)
-
Cette tâche s'applique au NPS sur ADP. Ignorez-le si votre NPS est sur XSP.
-
Vous pouvez utiliser cette procédure pour migrer vers les notifications FCMv1 pour les applications Android UC-One Connect ou UC-One SaaS.
-
Vous devez utiliser FCMv1 si vous souhaitez utiliser le proxy NPS pour authentifier les notifications push envoyées à UC-One ou aux applications Webex pour Android.
-
Cette tâche prépare le NPS pour le FCMv1 afin que vous puissiez l'activer dans le cadre de la configuration du proxy d'authentification NPS. N'activez pas FCMv1 tant que vous n'êtes pas prête à configurer le proxy d'authentification NPS, sinon les notifications aux clients SaaS échoueront.
| 1 |
Obtenez l'identifiant du projet sur la console Firebase : |
| 2 |
Obtenez la clé privée de votre compte de service sur Firebase : |
| 3 |
|
| 4 |
Connectez-vous à l'interface de ligne de commande ADP et ajoutez le projet et la clé API au contexte des projets FCM :
|
| 5 |
Ajoutez l'identifiant de la candidature et du projet au contexte des candidatures de la FCM :
|
| 6 |
Vérifiez votre configuration : |
Réactivez le mode FCM Legacy
Vous n'avez besoin de le faire (dans le cadre de la migration) que si :
-
Votre NPS est utilisé pour les applications UC-One SaaS ou BroadWorks Connect pour Android.
-
Vous avez déjà vérifié que les notifications push d'appels vers d'autres applications fonctionnaient avec l'API FCMv1.
Vous êtes en train de désactiver temporairement le FCMv1 car les clés FCMv1 de ces applications ne doivent être activées que pendant le processus de configuration du proxy d'authentification NPS.
| 1 |
Connectez-vous au XSP qui héberge votre NPS partagé. |
| 2 |
Accédez au contexte FCM et désactivez FCM v1 : |
Installez des correctifs pour le proxy d'authentification NPS
Installez les correctifs suivants pour prendre en charge la fonction proxy d'authentification NPS :
Patchs R22
Patchs R23
Configurer le NPS pour utiliser un proxy d'authentification
| 1 |
Créez une demande de service auprès de votre contact d'accueil, ou auprès du TAC, pour approvisionner votre compte client OAuth (Webex Common Identity). Intitlez votre demande de service Configuration NPS pour la configuration du proxy d'authentification. Nous vous donnons un identifiant client OAuth, un code secret client et un jeton d'actualisation valide pendant 60 jours. Si le jeton expire avant que vous ne l'utilisiez avec votre NPS, vous pouvez faire une autre demande.
| |||||||||||||||||||
| 2 |
Créez le compte client sur le NPS :
Exécutez la commande pour vérifier que les valeurs que vous avez saisies correspondent à celles qui vous ont été fournies. | |||||||||||||||||||
| 3 |
Entrez l'URL du proxy NPS et définissez l'intervalle d'actualisation des jetons (30 minutes recommandées) : FQDN régionaux : Est des États-Unis :
États-Unis Ouest :
Europe :
Arabie Saoudite :
Australie :
Si les notifications push expirent en raison d'un retard dans la résolution du DNS, augmentez la valeur du délai dans le fichier « /etc/resolv.conf » du serveur BroadWorks. | |||||||||||||||||||
| 4 |
(Pour les notifications Android) Ajoutez les identifiants des applications Android au contexte des applications FCM sur le NPS. Pour l'application Webex sur Android : Pour l'application UC-One sur Android : | |||||||||||||||||||
| 5 |
(Pour Apple iOS les notifications) Ajoutez l'identifiant de l'application au contexte des applications APNS, en veillant à omettre la touche Auth. Mettez-la sur vide. Pour l'application Webex sur iOS : Pour l'application UC-One sur iOS : | |||||||||||||||||||
| 6 |
Configurez les URL NPS suivantes :
| |||||||||||||||||||
| 7 |
Configurez les paramètres de connexion NPS suivants selon les valeurs recommandées indiquées :
| |||||||||||||||||||
| 8 |
Vérifiez si le serveur d'applications filtre les identifiants des applications, car vous devrez peut-être ajouter les applications Webex à la liste des applications autorisées : |
Redémarrez le NPS et testez les notifications push
| 1 |
Redémarrez le XSP : bwrestart
|
| 2 |
Testez les notifications d'appels sur Android en passant des appels depuis un abonné de BroadWorks vers le client d'appel sur Android. Vérifiez que la notification des appels apparaît sur l'appareil Android. Remarque : Si les notifications push commencent à échouer pour l'application Android UC-One, il est possible qu'il y ait une erreur de configuration. Si tel est votre cas, vous pouvez revenir à l'ancien FCM comme suit :
|
| 3 |
Testez les notifications d'appels sur iOS en passant des appels depuis un abonné de BroadWorks vers le client d'appel sur iOS. Vérifiez que la notification des appels apparaît sur l'appareil iOS. Remarque : Si les notifications push commencent à échouer pour l'application iOS UC-One, il est possible qu'il y ait une erreur de configuration. Si tel est votre cas, vous pouvez revenir à l'ancienne interface binaire en définissant |


