- Accueil
- /
- Article

Merci pour votre commentaire.


 Dans cet article
 Un commentaire ?
Cet article s'adresse aux administrateurs réseau, en particulier aux administrateurs de pare-feu et de sécurité des proxys qui utilisent les services Webex Calling au sein de leur organisation. Il décrit la configuration réseau requise et répertorie les adresses, les ports et les protocoles utilisés pour connecter vos téléphones, l'application Webex et les passerelles aux services Webex Calling.
Un pare-feu et un proxy correctement configurés sont essentiels au succès du déploiement de Calling. Webex Callingutilise les protocoles SIP et HTTPS pour la signalisation des appels et les adresses et ports associés pour les médias, la connexion réseau et la connectivité des passerelles, en tant que Webex Calling service mondial.
Toutes les configurations de pare-feu ne nécessitent pas que les ports soient ouverts. Cependant, si vous utilisez des règles internes vers externes, vous devez ouvrir des ports pour que les protocoles requis puissent diffuser des services.
Traduction d'adresses réseau (NAT)
Les fonctionnalités de traduction d'adresses réseau (NAT) et de traduction d'adresses de port (PAT) sont appliquées à la frontière entre deux réseaux pour traduire les espaces d'adressage ou empêcher la collision entre les espaces d'adresses IP.
Les organisations utilisent des technologies de passerelle telles que des pare-feux et des proxys qui fournissent des services NAT ou PAT pour fournir un accès Internet aux applications Webex App ou aux appareils Webex situés sur un espace d'adressage IP privé. Ces passerelles donnent l'impression que le trafic depuis des applications ou des appareils internes vers Internet provient d'une ou de plusieurs adresses IP routables publiquement.
-
Si vous déployez le NAT, il n'est pas obligatoire d'ouvrir un port entrant sur le pare-feu.
-
Validez la taille du pool NAT requise pour la connectivité des applications ou des appareils lorsque plusieurs utilisateurs d'applications et appareils accèdent à des services Webex Calling compatibles avec Webex via le NAT ou le PAT. Assurez-vous que des adresses IP publiques adéquates sont attribuées aux pools NAT afin d'éviter l'épuisement des ports. L'épuisement des ports empêche les utilisateurs internes et les appareils de se connecter aux Webex Calling services Webex Aware.
-
Lorsque plusieurs Webex Calling appareils partagent une adresse IP publique via NAT ou PAT, assurez-vous que le périphérique NAT peut traduire les ports sources qui se chevauchent en ports sources traduits uniques. Webex Callingles appareils peuvent utiliser le même port source de signalisation SIP dans la plage 5060 à 5280. Évitez les configurations strictes de préservation du port source qui empêchent le périphérique NAT de traduire un port source en cas de conflit, car ces configurations peuvent entraîner des échecs d'enregistrement de l'appareil.
-
Définissez des délais de liaison raisonnables et évitez de manipuler le SIP sur le périphérique NAT.
-
Configurez un délai NAT minimum pour garantir le bon fonctionnement des appareils. Exemple : les téléphones Cisco envoient un message de suivi d'actualisation REGISTER toutes les 1 à 2 minutes.
-
Si votre réseau implémente le NAT ou le SPI, définissez un délai plus long (d'au moins 30 minutes) pour les connexions. Ce délai permet une connectivité fiable tout en réduisant la consommation de batterie des appareils mobiles des utilisateurs.
Passerelle de couche applicative SIP
Si un routeur ou un pare-feu est compatible avec le protocole SIP, ce qui signifie que la passerelle SIP Application Layer Gateway (ALG) ou similaire est activée, nous vous recommandons de désactiver cette fonctionnalité pour un fonctionnement correct du service. Bien que tout Webex Calling le trafic soit crypté, certaines implémentations du SIP ALG peuvent entraîner des problèmes de traversée du pare-feu. Nous vous recommandons donc de désactiver le SIP ALG pour garantir un service de haute qualité.
Consultez la documentation du fabricant pour savoir comment désactiver le SIP ALG sur des appareils spécifiques.
Support proxy pour Webex Calling
Les organisations déploient un pare-feu Internet ou un proxy Internet et un pare-feu, pour inspecter, restreindre et contrôler le trafic HTTP qui sort et entre sur leur réseau. Protégeant ainsi leur réseau contre les différentes formes de cyberattaques.
Les organisations configurent souvent les serveurs proxy comme seul moyen de transférer le trafic Internet basé sur HTTP vers le pare-feu de l'entreprise. Cette configuration permet au pare-feu de restreindre le trafic Internet sortant, en n'autorisant que le trafic provenant du serveur proxy
Les proxys remplissent plusieurs fonctions de sécurité, telles que :
-
Autoriser ou bloquer l'accès à des URL spécifiques.
-
Authentification des utilisateurs
-
Recherche de réputation par adresse IP/domaine/nom d'hôte/URI
-
Décryptage et inspection du trafic
En ce qui concerne la configuration de la fonction proxy, elle s'applique à toutes les applications qui utilisent le protocole HTTP.
L'application Webex et les applications pour appareils Webex sont les suivantes :
-
Services Webex
-
Procédures d'activation de l'appareil client (CDA) à l'aide d'une plateforme de Cisco Cloud provisionnement telle que le GDS, l'activation des appareils EDOS, l'approvisionnement et l'intégration sur le cloud Webex.
-
Authentification par certificat
-
Mises à niveau du firmware
-
Rapports d'état
-
Téléchargements PRT
-
Services XSI
Ne modifiez ni ne supprimez les valeurs d'en-tête HTTP lorsqu'elles passent par votre proxy ou votre pare-feu, sauf si ces directives l'autorisent à modifier les valeurs d'en-tête. La modification ou la suppression d'en-têtes HTTP en dehors de ces directives peut avoir un impact sur l'accès aux Webex Calling services Webex et entraîner la perte d'accès aux applications et appareils Webex.
Si une adresse de serveur proxy est configurée, seul le trafic de signalisation (HTTP/HTTPS) est envoyé au serveur proxy. Les clients qui utilisent le SIP pour s'inscrire au Webex Calling service et aux médias associés ne sont pas envoyés au proxy. Autorisez donc ces clients à passer directement par le pare-feu.
Options de proxy, configuration et types d'authentification pris en charge
Les types de proxy pris en charge sont les suivants :
-
Proxy explicite (avec ou sans inspection) : configurez l'application ou l'appareil des clients avec un proxy explicite pour spécifier le serveur à utiliser.
-
Proxy transparent (sans inspection) : Les clients ne sont pas configurés pour utiliser une adresse de serveur proxy spécifique et n'ont pas besoin d'être modifiées pour fonctionner avec un proxy qui n'inspecte pas.
-
Proxy transparent (inspection) : les clients ne sont pas configurés pour utiliser une adresse de serveur proxy spécifique. Aucune modification de configuration HTTP n'est nécessaire ; cependant, vos clients, que ce soit sur l'application ou sur les appareils, ont besoin d'un certificat racine pour faire confiance au proxy. L'équipe informatique utilise les proxys d'inspection pour appliquer les règles relatives aux sites Web visités et aux types de contenus interdits.
Configurez les adresses proxy manuellement pour les appareils Cisco et l'application Webex en utilisant :
-
Système d'exploitation de plateforme
-
Interface utilisateur de l'appareil
-
Découvert automatiquement à l'aide de mécanismes de proxy Web tels que :
-
Web Proxy Auto Discovery (WPAD) - Protocole de découverte automatique du proxy Web
-
Fichiers de configuration automatique du proxy (PAC) - Fichiers de configuration automatique du proxy
-
Lorsque vous configurez vos types de produits préférés, choisissez parmi les configurations de proxy et les types d'authentification suivants dans le tableau :
|
Produit |
Configuration du proxy |
Type d'authentification |
|---|---|---|
|
Webex pour Mac |
Manuel, WPAD, PAC |
Pas d'authentification, de base, NTLM, † |
|
Webex pour Windows |
Manuel, WPAD, PAC, GPO |
No Auth, Basic, NTLM, †, Negotiate † |
|
Webex pour iOS |
Manuel, WPAD, PAC |
No Auth, Basic, Digest, NTLM |
|
Webex pour Android |
Manuel, PAC |
No Auth, Basic, Digest, NTLM |
|
Webex Web App |
Supporté via le système d'exploitation |
No Auth, Basic, Digest, NTLM, Negotiate † |
|
Appareils Webex |
WPAD, PAC ou manuel |
No Auth, Basic, Digest |
|
Téléphones IP Cisco |
Manuel, WPAD, PAC |
No Auth, Basic, Digest |
|
Nœud Webex Video Mesh |
Manuel |
No Auth, Basic, Digest, NTLM |
Pour les légendes du tableau :
-
† Mac NTLM Auth - La machine n'a pas besoin d'être connectée au domaine, l'utilisateur est invité à saisir un mot de passe
-
† Windows NTLM Auth - Compatible uniquement si une machine est connectée au domaine
-
Négociez † - Kerberos avec authentification de secours NTLM.
-
Pour connecter un Cisco Webex Board appareil de la série Desk ou Room à un serveur proxy, voir Connecter votre appareil Board, Desk ou Room Series à un serveur proxy.
-
Pour les téléphones IP Cisco, voir Configurer un serveur proxy comme exemple pour configurer le serveur proxy et ses paramètres.
Par No Authenticationexemple, configurez le client avec une adresse proxy qui ne permet pas l'authentification. Lors de l'utilisation Proxy Authentication, configurez avec des informations d'identification valides. Les proxys qui inspectent le trafic Web peuvent interférer avec les connexions aux sockets Web. Si ce problème se produit, le fait de contourner le trafic non inspecté vers *.WebEx.com pourrait résoudre le problème. Si vous voyez déjà d'autres entrées, ajoutez un point-virgule après la dernière entrée, puis saisissez l'exception Webex.
Paramètres du proxy pour le système d'exploitation Windows
Microsoft Windowsprend en charge deux bibliothèques réseau pour le trafic HTTP (WinInet et WinHTTP) qui permettent de configurer un proxy. WinInet est un sur-ensemble de WinHTTP.
-
WinInet est conçu pour les applications clientes de bureau pour un seul utilisateur
-
WinHTTP est conçu principalement pour les applications multi-utilisateurs basées sur des serveurs
Lorsque vous choisissez entre les deux, choisissez WinInet pour les paramètres de configuration de votre proxy. Pour plus de détails, voir wininet-vs-winhttp.
Reportez-vous à la section Configurer une liste des domaines autorisés à accéder à Webex lorsque vous êtes sur le réseau de votre entreprise pour plus de détails sur les points suivants :
-
Pour s'assurer que les utilisateurs ne se connectent aux applications qu'en utilisant des comptes provenant d'une liste de domaines prédéfinie.
-
Utilisez un serveur proxy pour intercepter les demandes et limiter les domaines autorisés.
Inspection par procuration et épinglage des certificats
L'application et les appareils Webex valident les certificats des serveurs lorsqu'ils établissent les sessions TLS. Les contrôles de certificats, tels que l'émetteur du certificat et la signature numérique, reposent sur la vérification de la chaîne des certificats jusqu'au certificat racine. Pour effectuer les contrôles de validation, l'application Webex et les appareils utilisent un ensemble de certificats CA racine fiables installés dans la boutique de confiance du système d'exploitation.
Si vous avez déployé un proxy d'inspection TLS pour intercepter, déchiffrer et inspecter le trafic. Webex Calling Assurez-vous que le certificat présenté par le proxy (au lieu du certificat de service Webex) est signé par une autorité de certification et que le certificat racine est installé dans la boutique sécurisée de votre application Webex ou de votre appareil Webex.
-
Pour l'application Webex : installez le certificat CA utilisé pour le signer par le proxy dans le système d'exploitation de l'appareil.
-
Pour les appareils Webex Room et les téléphones IP multiplateformes Cisco, ouvrez une demande de service auprès de l'équipe TAC pour installer le certificat CA.
Ce tableau montre l'application Webex et les appareils Webex qui prennent en charge l'inspection TLS par des serveurs proxy
|
Produit |
Prend en charge les autorités de certification fiables personnalisées pour l'inspection TLS |
|---|---|
|
Application Webex (Windows, Mac, iOS, Android, Web) |
Oui |
|
Appareils Webex Room |
Oui |
|
Téléphones IP multiplateformes (MPP) Cisco |
Oui |
Configuration du pare-feu
Cisco prend en charge Webex Calling les services Webex Aware dans les centres de données sécurisés Cisco et Amazon Web Services (AWS). Amazon a réservé ses sous-réseaux IP à l'usage exclusif de Cisco et a sécurisé les services situés dans ces sous-réseaux dans le cloud privé virtuel AWS.
Configurez votre pare-feu pour autoriser les communications depuis vos appareils, les applications de l'application et les services Internet afin qu'ils puissent fonctionner correctement. Cette configuration permet d'accéder à tous les services cloud, noms de domaine, adresses IP, ports et protocoles pris Webex Calling en charge et Webex Aware.
Ajoutez les services suivants à la liste blanche ou ouvrez l'accès aux services suivants afin que Webex Calling les services Webex Aware fonctionnent correctement.
-
Les URL/domaines mentionnés dans la section Domaines et URL pour les Webex Calling services et les sous-réseaux IP, les ports et les protocoles répertoriés dans la section Sous-réseaux IP pour les Webex Calling services sont utilisés à de multiples fins, notamment la signalisation des appels, le trafic multimédia en provenance Webex Calling et à destination, la synchronisation du protocole NTP (Network Time Protocol) et les tests de préparation du réseau CScan pour ces sous-réseaux IP.
-
Si votre organisation utilise des services Webex Suite de collaboration dans le cloudWebex Meetings, notamment la messagerie, la console Webex Attendant, le réseau privé Webex Edge Connect, la connexion d'appairage au backbone Webex et d'autres services connexes, assurez-vous que les sous-réseaux IP, les domaines et les URL spécifiés dans les articles Configuration réseau requise pour Webex Services, Webex Edge Connect et Configuration réseau requise pour Attendant console sont autorisés sur votre réseau. Cela est nécessaire pour garantir une connectivité et une fonctionnalité appropriées à ces services Webex.
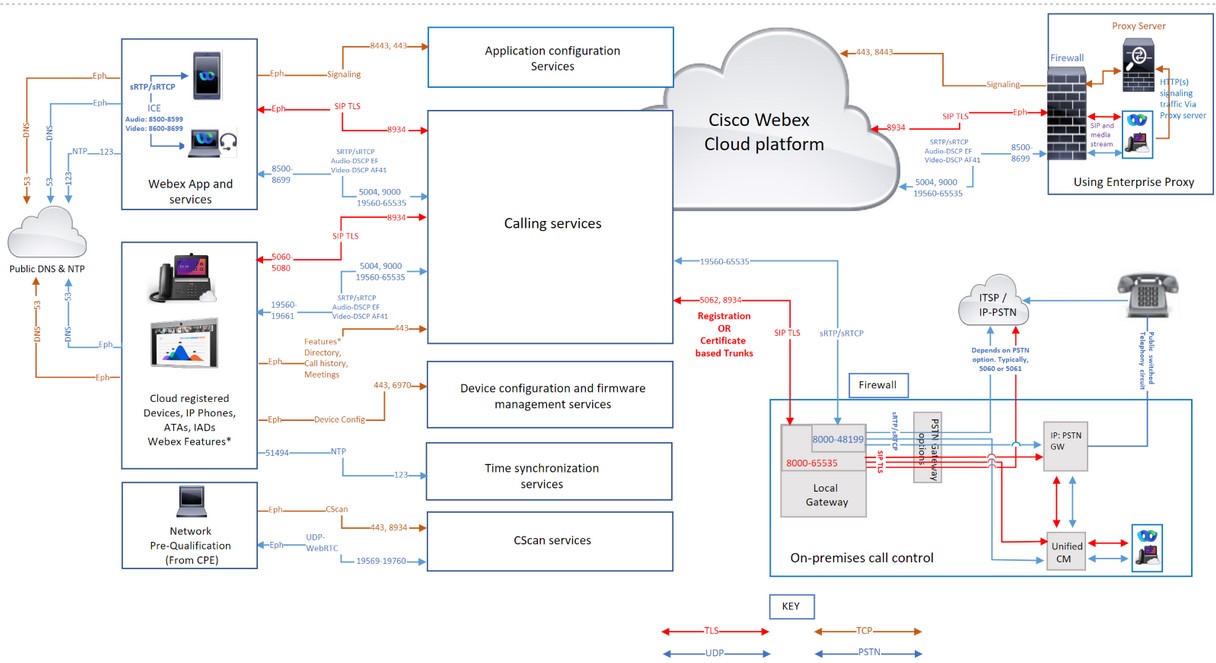
Webex Callingtrafic via des proxys et des pare-feux
Si vous utilisez uniquement un pare-feu, le filtrage Webex Calling du trafic à l'aide des seules adresses IP n'est pas pris en charge, car certains pools d'adresses IP sont dynamiques et peuvent changer à tout moment. Cisco n'approuve pas le filtrage d'un sous-ensemble d'adresses IP en fonction d'une région géographique ou d'un fournisseur de services cloud en particulier. Le filtrage par région peut sérieusement dégrader l'expérience d'appel.
Cisco ne gère pas de pools d'adresses IP qui changent de façon dynamique. Ils ne figurent donc pas dans cet article. Mettez à jour vos règles régulièrement. Le fait de ne pas mettre à jour la liste des règles de votre pare-feu pourrait avoir un impact sur l'expérience de vos utilisateurs.
Si votre pare-feu ne prend pas en charge le filtrage des domaines/URL, utilisez une option de serveur Enterprise Proxy. Cette option filtre/autorise par URL/domaine le trafic de signalisation HTTPS vers votre serveur proxy Webex Calling et les services Webex Aware sur votre serveur proxy, avant de le transmettre à votre pare-feu.
Lorsque vous utilisez l'option de serveur proxy d'entreprise pour filtrer les domaines/URL, notez qu'il n'est pas conçu pour gérer l'audio et la vidéo interactifs, mais uniquement pour le trafic de signalisation HTTPS. Utilisez toujours :
-
Filtrage basé sur les ports et les sous-réseaux IP pour la signalisation des appels et les médias
-
Le filtrage des domaines/URL concerne le trafic de signalisation HTTP (s)
En effetWebex Calling, l'UDP est le protocole de transport préféré de Cisco pour les médias, et l'entreprise recommande d'utiliser uniquement le SRTP plutôt que l'UDP. Les protocoles de transport TCP et TLS pour les médias ne sont pas pris en charge Webex Calling dans les environnements de production. La nature axée sur la connexion de ces protocoles affecte la qualité du contenu multimédia en cas de perte de réseau. Si vous avez des questions concernant le protocole de transport, demandez un ticket d'assistance.
Domaines et URL pour les Webex Calling services
Un * affiché au début d'une URL (par exemple, *.webex.com) indique que les services du domaine de premier niveau et de tous les sous-domaines sont accessibles.
|
Domaine/URL |
Description |
Applications Webex et appareils utilisant ces domaines/URL |
|---|---|---|
|
Cisco Webex Callinget les services Webex Aware | ||
|
*.broadcloudpbx.com |
Microservices d'autorisation Webex pour un lancement croisé entre Control Hub et Calling Admin Portal. |
Control Hub |
|
*.broadcloud.com.au |
Webex Callingservices en Australie. |
Toutes |
|
*.broadcloud.eu |
Webex Callingservices en Europe. |
Toutes |
|
*.broadcloudpbx.net |
Services de configuration et de gestion des clients d'appels. |
Apps Webex |
|
*.webex.com *.cisco.com |
Services principaux Webex Calling et Webex Aware
Lorsqu'un téléphone se connecte à un réseau pour la première fois ou après une réinitialisation aux paramètres d'usine alors qu'aucune option DHCP n'est définie, il contacte un serveur d'activation de l'appareil pour un provisionnement sans contact. Les nouveaux téléphones utilisent activate.cisco.com et les téléphones dont la version du firmware est antérieure à la version 11.2 (1) continuent d'utiliser webapps.cisco.com pour le provisionnement. Téléchargez le firmware de l'appareil et les mises à jour locales sur binaries.webex.com. Autorisez les téléphones multiplateformes Cisco (MPP) antérieurs à la version 12.0.3 à accéder à sudirenewal.cisco.com via le port 80 afin de renouveler le certificat installé par le fabricant (MIC) et de disposer d'un identifiant unique sécurisé (SUDI). Pour plus de détails, voir Field notice. Si vous n'utilisez pas de serveur proxy et que vous utilisez uniquement un pare-feu pour filtrer les URL,
ajoutez-le |
Toutes |
|
*.ucmgmt.cisco.com |
Webex Callingservices |
Control Hub |
|
*.wbx2.com et *.ciscospark.com |
Utilisé pour connaître le cloud Webex Calling et contacter les services Webex Aware pendant et après l'intégration. Ces services sont nécessaires pour
|
Toutes |
|
*.webexapis.com |
Des microservices Webex qui gèrent vos applications Webex App et vos appareils Webex.
|
Toutes |
|
*.webexcontent.com |
Webex Messagingservices liés au stockage général de fichiers, notamment :
|
Webex Apps Services de messagerie. Le stockage de fichiers sur webexcontent.com a été remplacé par clouddrive.com en octobre 2019 |
|
*.accompanied y.com |
Intégration de People Insights |
Apps Webex |
|
Services supplémentaires liés à Webex (domaines tiers) | ||
|
*.appdynamics.com *.eum-appdynamics.com |
Suivi des performances, capture des erreurs et des crashs, statistiques de session. |
Application Webex, application Web Webex |
|
*.sipflash.com |
Services de gestion des appareils. Mises à niveau du firmware et intégration sécurisée. |
Apps Webex |
|
*.walkme.com *.walkmeusercontent.com |
Client de guidage de l'utilisateur Webex. Propose des visites d'intégration et d'utilisation aux nouveaux utilisateurs. Pour plus d'informations sur WalkMe, cliquez ici. |
Apps Webex |
|
*.google.com *.googleapis.com |
Notifications aux applications Webex sur les appareils mobiles (exemple : nouveau message, réponse à un appel) Pour les sous-réseaux IP, consultez ces liens Service de messagerie cloud (FCM) de Google Firebase Service de notifications push d'Apple (APNS) Pour l'APNS, Apple répertorie les sous-réseaux IP de ce service. | Application Webex |
|
api.wxc.e911cloud.com wxc.e911cloud.com |
Intégration du service d'urgence 911 (E911) (RedSky) avec Webex Calling Le téléphone et le client Webex communiquent avec le service RedSky via le port 443 Pour plus de détails, consultez l'article Intégration du service E911. Webex Calling |
Application Webex, appareils |
|
*.quovadisglobal.com *.digicert.com *.identrust.com *.godaddy.com |
Cela permet de consulter la « liste des certificats révoqués » pour les certificats de sécurité. La liste de révocation des certificats garantit qu'aucun certificat compromis ne peut être utilisé pour intercepter le trafic Webex sécurisé, qui se produit sur le port TCP 80. Webex Callingprend en charge l'agrafage CRL et OCSP pour déterminer le statut de révocation du certificat. Bien que l'agrafage OCSP réduise la nécessité pour l'application Webex de contacter les autorités de certification, les appareils peuvent toujours contacter directement les autorités de certification. Ce processus valide l'identité matérielle, effectue l'authentification réseau 802.1X ou télécharge les CRL si une réponse agrafée n'est pas disponible ou n'est pas valide. | Toutes |
Sous-réseaux IP pour les services Webex Calling
Signalisation HTTPS- L'établissement des sessions Webex Calling et les services Webex Aware sont basés sur des URL plutôt que sur des adresses IP. Les firewalls/proxys réseau doivent également autoriser l'accès aux domaines/URL, et pas seulement à la plage d'adresses IP.
|
Sous-réseaux IP pour les Webex Calling services * † | ||
|---|---|---|
|
(1) Signalisation des appels, médias, NTP et CScan | ||
|
23.89.0.0/16 |
62.109.192.0/18 |
85.119.56.0/23 |
|
128.177.14.0/24 |
128.177.36.0/24 |
135.84.168.0/21 |
|
139.177.64.0/21 |
139.177.72.0/23 |
144.196.0.0/16 |
|
150.253.128.0/17 |
163.129.0.0/17 |
170.72.0.0/16 |
|
170.133.128.0/18 |
185.115.196.0/22 |
199.19.196.0/23 |
|
199.19.199.0/24 |
199.59.64.0/21 | |
|
(2) Configuration des appareils et gestion du firmware (appareils Cisco) | ||
|
3.14.211.49 |
3.20.185.219 |
3.130.87.169 |
|
3.134.166.179 |
52.26.82.54 |
62.109.192.0/18 |
|
72.163.10.96/27 |
72.163.15.64/26 |
72.163.15.128/26 |
|
72.163.24.0/23 |
72.163.10.128/25 |
173.37.146.128/25 |
|
173.36.127.0/26 |
173.36.127.128/26 |
173.37.26.0/23 |
|
173.37.149.96/27 |
192.133.220.0/26 |
192.133.220.64/26 |
|
(3) Configuration de l'application Webex | ||
|
62.109.192.0/18 |
64.68.96.0/19 |
150.253.128.0/17 |
|
207.182.160.0/19 | ||
|
Objectif de la connexion | Adresses sources | Ports sources |
Protocole | Adresses de destination | Ports de destination | Remarques |
|---|---|---|---|---|---|---|
| Signalisation des appels vers Webex Calling (SIP TLS) | Passerelle locale externe (NIC) | 8000-65535 | TCP | Reportez-vous à la section Sous-réseaux IP pour les Webex Calling services (1). | 5062, 8934 |
Ces IP/ports sont nécessaires pour la signalisation des appels SIP-TLS sortants depuis les passerelles locales, les appareils et les applications Webex (source) vers le cloud (destination). Webex Calling Port 5062 (obligatoire pour le tronc basé sur des certificats). Et le port 8934 (obligatoire pour le trunk basé sur l'enregistrement) |
| Appareils | 5060-5280 | 8934 | ||||
| Série Room | Éphémère | |||||
| Application Webex | Éphémère (selon le système d'exploitation) | |||||
| Signalisation des appels depuis Webex Calling (SIP TLS) vers la passerelle locale |
Webex Callingplage d'adresses. Reportez-vous aux sous-réseaux IP pour les Webex Calling services (1) | 8934 | TCP | IP ou plages d'adresses IP choisies par le client pour sa passerelle locale | Port ou plage de ports choisis par le client pour sa passerelle locale |
S'applique aux passerelles locales basées sur des certificats. C'est obligatoire pour établir une connexion depuis Webex Calling une passerelle locale. Une passerelle locale basée sur l'enregistrement fonctionne en réutilisant une connexion créée depuis la passerelle locale. Le port de destination est choisi par le client Configurer les troncs |
| Appelez les médias au Webex Calling (STUN, SRTP/SRTCP, T38, DTLS) | Carte réseau externe Local Gateway | 8000-48199†* | UDP | Reportez-vous à la section Sous-réseaux IP pour les Webex Calling services (1). |
5004, 9000, 8500—8699, 19560—65535 (SRTP sur UDP) |
|
| Appareils † * | 19560-19661 | |||||
| Room Series † * | Audio 52050-52099 Vidéo52200-52299 | |||||
|
Appareils VG400 ATA | 19560-19849 | |||||
| Application Webex † * |
Audio : 8500-8599 Vidéo : 8600-8699 | |||||
|
WebRTC | Éphémère (selon les règles du navigateur) | |||||
| Appelez les médias depuis Webex Calling (SRTP/SRTCP, T38) |
Webex Callingplage d'adresses. Reportez-vous aux sous-réseaux IP pour les Webex Calling services (1) | 19560-65535 (SRTP sur UDP) | UDP | IP ou plage d'adresses IP choisie par le client pour sa passerelle locale | Gamme de ports multimédia choisie par le client pour sa passerelle locale |
S'applique aux passerelles locales basées sur des certificats |
| Signalisation des appels vers la passerelle PSTN (SIP TLS) | Carte réseau interne de Local Gateway | 8000-65535 | TCP | Votre ITSP PSTN GW ou Unified CM | Cela dépend de l'option PSTN (par exemple, généralement 5060 ou 5061 pour) Unified CM | |
| Appelez le média vers la passerelle PSTN (SRTP/SRTCP) | Carte réseau interne de Local Gateway | 8000-48199†* | UDP | Votre ITSP PSTN GW ou Unified CM | Cela dépend de l'option PSTN (par exemple, généralement 5060 ou 5061 pour) Unified CM | |
| Configuration des appareils et gestion du firmware (appareils Cisco) | Webex Callingappareils | Éphémère |
TCP |
Reportez-vous à la section Sous-réseaux IP pour les Webex Calling services (2) | 443, 6970, 80 |
Obligatoire pour les raisons suivantes : Migration des téléphones d'entreprise (Cisco Unified CM) vers. Webex Calling Consultez upgrade.cisco.com pour plus d'informations. Le site cloudupgrader.webex.com utilise les ports : 6 970 443 pour le processus de migration du firmware. Mises à niveau du firmware et intégration sécurisée des appareils (MPP et téléphones de salon ou de bureau) à l'aide du code d'activation à 16 chiffres (GDS) Pour le provisionnement basé sur les adresses CDA/EDOS et MAC. Utilisé par des appareils (téléphones MPP, ATA et SPA ATA) dotés d'un firmware plus récent. Pour les Cisco ATA, assurez-vous que les appareils utilisent la version minimale du firmware 11.1.0MSR3-9. Lorsqu'un téléphone se connecte à un réseau pour la première fois ou après une réinitialisation d'usine, sans que les options DHCP soient définies, il contacte un serveur d'activation de l'appareil pour un provisionnement sans contact. Les nouveaux téléphones utilisent activate.cisco.com au lieu de webapps.cisco.com pour l'approvisionnement. Les téléphones dont le firmware est sorti avant le 11.2 (1) continuent d'utiliser webapps.cisco.com. Il est recommandé d'autoriser tous ces sous-réseaux IP. Autoriser les téléphones multiplateformes (MPP) Cisco antérieurs à la version 12.0.3 à accéder à sudirenewal.cisco.com via le port 80 pour renouveler le certificat installé par le fabricant (MIC) et disposer d'un identifiant unique sécurisé (SUDI). Pour plus de détails, voir Field Notice |
| Configuration de l'application Webex | Applications de l'application Webex | Éphémère | TCP |
Reportez-vous à la section Sous-réseaux IP pour les Webex Calling services (3) | 443, 8443 | Utilisé pour l'authentification des courtiers d'identité, les services de configuration de l'application Webex pour les clients, l'accès Web par navigateur pour prendre soin de soi ET l'accès à l'interface administrative. Le port TCP 8443 est utilisé par l'application Webex lors de la Cisco Unified CM configuration du téléchargement . Seuls les clients qui utilisent la configuration pour se connecter Webex Calling doivent ouvrir le port. |
| Synchronisation de l'heure de l'appareil (NTP) | Webex Callingappareils | Éphémère | UDP | Reportez-vous à la section Sous-réseaux IP pour les Webex Calling services (1). | 123 †* | Ces adresses IP sont nécessaires pour la synchronisation de l'heure des appareils (téléphones MPP, ATA et SPA ATA) |
|
Résolution du système de noms de domaine (DNS) | Webex Callingappareils, application Webex et appareils Webex | Éphémère | UDP et TCP | Défini par l'hôte | 53†* | Utilisé pour les recherches DNS afin de découvrir les adresses IP des Webex Calling services du cloud. Même si les recherches DNS classiques sont effectuées via UDP, certaines peuvent nécessiter le protocole TCP, si les réponses aux requêtes ne peuvent pas contenir de paquets UDP. |
| Protocole horaire réseau (NTP) | Application Webex et appareils Webex | 123 | UDP | Défini par l'hôte | 123 | Synchronisation de l'heure |
| CScan | Outil de préqualification pour la préparation au réseau basé sur le Web pour Webex Calling | Éphémère | TCP | Reportez-vous à la section Sous-réseaux IP pour les Webex Calling services (1). | 8934 et 443 | Outil de préqualification de préparation au réseau basé sur le Web pourWebex Calling. Rendez-vous sur cscan.webex.com pour plus d'informations. |
| UDP | 19569-19760 | |||||
| Services supplémentaires Webex Calling et Webex Aware (tiers) | ||||||
| Notifications push, services APNS et FCM | Webex CallingCandidatures | Éphémère | TCP |
Reportez-vous aux sous-réseaux IP mentionnés sous les liens | 443, 2197, 5228, 5229, 5230, 5223 | Notifications aux applications Webex sur les appareils mobiles (exemple : lorsque vous recevez un nouveau message ou lorsque vous répondez à un appel) |
-
† * La portée des ports multimédia de la passerelle locale est configurable avec celle des ports RTP .
-
† * Ports multimédia pour les appareils et les applications qui sont attribués dynamiquement dans les plages de ports SRTP. Les ports SRTP sont des ports pairs, et le port SRTCP correspondant est attribué avec un port impair consécutif.
-
Si une adresse de serveur proxy est configurée pour vos applications et appareils, le trafic de signalisation est envoyé au proxy. Les médias ont transporté des flux SRTP via UDP directement vers votre pare-feu plutôt que vers le serveur proxy.
-
Si vous utilisez les services NTP et DNS sur le réseau de votre entreprise, vous devez toujours autoriser le trafic DNS sortant (UDP/TCP 53) et NTP (UDP 123) via votre pare-feu pour les services Webex Aware. Webex Calling Alors que votre DNS interne gère les recherches locales, pour les services Webex, les appareils et les applications doivent résoudre les FQDN et les enregistrements SRV des services externes. Les appareils tels que les téléphones IP atteignent souvent les serveurs NTP publics ou leurs propres serveurs Webex Calling de temps pour synchroniser leur horloge interne, ce qui est essentiel pour la sécurité et l'enregistrement des appels.
Taille MTU pour les services Webex Calling Webex Aware
L'unité maximale transmissible (MTU) est la plus grande taille qu'un paquet IP peut transmettre sur une liaison réseau sans avoir besoin de fragmentation. Des problèmes peuvent survenir si le MTU n'est pas réglé sur les valeurs par défaut. Webex Callingconseille de conserver la taille MTU par défaut de 1 500 octets pour tous les paquets IP de votre réseau.
Pour Webex Calling les services Webex Aware, si un paquet doit être fragmenté, configurez le bit Don't Fragment (DF) pour qu'il nécessite une communication ICMP.
Qualité de service (QoS) /Type de service (ToS)
Vous permet d'activer le balisage des paquets depuis l'appareil ou le client local vers la plateforme Webex Calling cloud. La QoS vous permet de donner la priorité au trafic en temps réel par rapport aux autres trafics de données. L'activation de ce paramètre modifie les marquages QoS pour les applications et les appareils qui utilisent la signalisation SIP et les médias.
| Adresses sources | Type de trafic | Adresses de destination | Ports sources | Ports de destination | Classe et valeur DSCP |
|---|---|---|---|---|---|
| Application Webex | Audio |
Référez les sous-réseaux IP, les domaines et les URL aux services Webex Calling | 8500-8599 | 8500-8599, 19560-65535 | Expédition accélérée (46) |
| Application Webex | Vidéo | 8600-8699 | 8600-8699, 19560-65535 | Expédition assurée 41 (34) | |
| Application Webex | Signalisation | Éphémère (selon le système d'exploitation) | 8934 | CS0 (0) | |
| Appareils Webex (MPP et Room) | Audio et vidéo | 19560-19661 | 19560-65535 |
Expédition accélérée (46) et Expédition assurée 41 (34) | |
| Appareils Webex | Signalisation | 5060-5280 | 8934 | Sélecteur de classe 3 (24) |
-
Créez un profil QoS distinct pour l'audio et la vidéo/le partage, car ils ont une plage de ports source différente pour gérer le trafic différemment.
-
Pour les clients Windows : pour activer la différenciation des ports sources UDP dans votre organisation, contactez l'équipe chargée de votre compte local. Si vous ne l'activez pas, vous ne pouvez pas faire la différence entre l'audio et la vidéo/le partage en utilisant les politiques QoS (GPO) de Windows, car les ports sources sont les mêmes pour l'audio/la vidéo/le partage. Pour plus de détails, voir Activer les plages de ports des sources multimédia pour l'application Webex
-
Pour les appareils Webex, configurez les modifications des paramètres QoS depuis les paramètres de l'appareil Control Hub. Pour plus de détails, voir Configurer et modifier les paramètres de l'appareil dans Webex-Calling
Webex Meetings/Messagerie - Configuration réseau requise
Pour les clients qui utilisent Webex Suite des services de collaboration dans le cloud, des produits enregistrés sur le cloud Webex, intégrez les appareils MPP au Webex Cloud pour des services tels que l'historique des appels, la recherche dans l'annuaire, les réunions et la messagerie. Assurez-vous que les domaines/URLS/adresses IP/ports mentionnés dans cet article sont ouverts. Configuration réseau requise pour les services Webex.
Configuration réseau requise pour Webex for Government
Pour les clients qui ont besoin de la liste des domaines, des URL, des plages d'adresses IP et des ports pour Webex for Government Services, les informations se trouvent ici : Configuration réseau requise pour Webex for Government
Configuration réseau requise pour la console Webex Attendant
Débuter avec Webex Calling Local Gateway
Références
Pour connaître les nouveautésWebex Calling, consultez la section Nouveautés Webex Calling
Pour les exigences de sécurité pourWebex Calling, voir l'article
Webex CallingArticle sur l'optimisation des médias grâce à l'Interactive Connectivity Establishment (ICE)
Historique des révisions des documents
|
Date |
Nous avons apporté les modifications suivantes à cet article |
|---|---|
|
7 septembre 2026 |
La plage de ports source du téléphone a été étendue de 5060-5080 à 5060-5280 pour intégrer la nouvelle fonctionnalité Cisco, qui permet de prendre en charge jusqu'à 130 lignes. |
|
13 août 2026 |
Mise à jour de la procédure pour valider la taille du pool NAT requise pour les applications ou les appareils. |
|
28 mars 2026 |
Le lien vers la documentation de Firebase Cloud Messaging (FCM) a été mis à jour. |
|
4 mars 2026 |
Le port source pour la synchronisation de l'heure des appareils (NTP) est passé de 51494 à Ephemeral dans la section Sous-réseaux IP pour les services. Webex Calling |
|
23 février 2026 |
L'objectif des informations de connexion est mis à jour dans le sous-réseau IP pour Webex Calling Les URL tierces supplémentaires suivantes sont incluses :
Mises à jour éditoriales pour améliorer la lisibilité de l'article |
|
5 décembre 2025 |
Ajout de l'utilisation des sous-réseaux IP, des ports et des protocoles répertoriés dans la section Sous-réseaux IP pour les Webex Calling services. |
|
24 octobre 2025 |
Amélioration de la qualité d'image et correction du lien erroné vers le service Google Firebase Cloud Messaging (FCM) |
|
15 septembre 2025 |
|
|
10 avril 2025 |
Texte inclus pour souligner la taille du MTU pour Webex Calling les services Webex Aware |
|
27 mars 2025 |
Mise à jour du sous-réseau IP pour les Webex Calling services 62.109.192.0/18 afin de répondre à l'expansion Webex Calling du marché de la région de l'Arabie Saoudite. |
|
21 janvier 2025 |
Ajout de détails sur l'utilisation de la passerelle de couche applicative SIP. |
|
8 janvier 2025 |
A déplacé l'adresse du sous-réseau IP liée à la configuration de l'appareil et à la configuration de l'application Webex vers la section Sous-réseaux IP pour les services Webex Calling |
|
17 décembre 2024 |
Ajout du support à WebRTC pour la spécification Webex Calling Media. |
|
14 novembre 2024 |
Mise à jour de la plage de ports prise en charge pour les supports d'Webex Callingappel des appareils ATA de la série VG400 |
|
11 novembre 2024 |
Ajout de la plage de ports prise en charge pour les supports Webex Calling d'appel pour les appareils ATA de la série VG400 |
|
25 juillet 2024 |
Le sous-réseau IP 52.26.82.54 a été réintégré car il est requis pour la configuration des appareils Cisco ATA et la gestion du firmware. |
|
18 juillet 2024 |
Mise à jour avec les informations suivantes :
|
|
28 juin 2024 |
Mise à jour de l'utilisation des plages de ports SRTP/SRTCP pour la spécification Media. Webex Calling |
|
11 juin 2024 |
Le domaine « huron-dev.com » a été supprimé car il n'est pas utilisé. |
|
6 mai 2024 |
Mise à jour de l'utilisation des plages de ports SRTP/SRTCP pour la spécification Media. Webex Calling |
|
3 avril 2024 | Mise à jour des sous-réseaux IP pour les Webex Calling services avec 163.129.0.0/17 afin de répondre Webex Calling à l'expansion du marché de la région de l'Inde. |
|
18 décembre 2023 |
Inclus l'URL sudirenewal.cisco.com et le port 80 requis pour la configuration de l'appareil et la gestion du firmware lors du renouvellement du micro du téléphone Cisco MPP. |
|
11 décembre 2023 |
Mise à jour des sous-réseaux IP pour les Webex Calling services afin d'inclure un plus grand nombre d'adresses IP. 150.253.209.128/25 — remplacé par 150.253.128.0/17 |
|
29 novembre 2023 |
Mise à jour des sous-réseaux IP pour les Webex Calling services afin d'inclure un plus grand nombre d'adresses IP afin de tenir compte de l'expansion Webex Calling régionale et de la croissance future. 144.196.33.0/25 — remplacé par 144.196.0.0/16 Les sections Sous-réseaux IP pour les Webex Calling services Webex Calling (SIP TLS) et Call media to Webex Calling (STUN, SRTP) sont mises à jour pour plus de clarté sur le trunking basé sur des certificats et les exigences en matière de pare-feu pour Local Gateway. |
|
14 août 2023 |
Nous avons ajouté les adresses IP suivantes 144.196.33.0/25 et 150.253.156.128/25 afin de répondre aux exigences de capacité accrues pour Edge et Services. Webex Calling Cette plage d'adresses IP n'est prise en charge qu'aux États-Unis. |
|
5 juillet 2023 |
Ajout du lien https://binaries.webex.com pour installer le firmware Cisco MPP. |
|
7 mars 2023 |
Nous avons remanié l'intégralité de l'article pour y inclure :
|
|
5 mars 2023 |
Mise à jour de l'article pour y inclure les éléments suivants :
|
|
15 novembre 2022 |
Nous avons ajouté les adresses IP suivantes pour la configuration des appareils et la gestion du firmware (appareils Cisco) :
Nous avons supprimé les adresses IP suivantes de la configuration des appareils et de la gestion du microprogramme (appareils Cisco) :
|
|
14 novembre 2022 |
Le sous-réseau IP 170.72.242.0/24 a été ajouté pour le service. Webex Calling |
|
8 septembre 2022 |
Le firmware Cisco MPP passe à https://binaries.webex.com comme URL hôte pour les mises à niveau du microprogramme MPP dans toutes les régions. Ce changement améliore les performances de mise à niveau du firmware. |
|
30 août 2022 |
Suppression de la référence au port 80 dans les lignes Configuration des appareils et gestion du microprogramme (appareils Cisco), Configuration des applications et CScan du tableau des ports car il n'y a aucune dépendance. |
|
18 août 2022 |
Pas de changement de solution. Mise à jour des ports de destination 5062 (requis pour le tronc basé sur des certificats), 8934 (requis pour le tronc basé sur l'enregistrement) pour la signalisation des appels vers (SIP TLS). Webex Calling |
|
26 juillet 2022 |
Ajout de l'adresse IP 54.68.1.225, requise pour la mise à niveau du firmware des appareils Cisco 840/860. |
|
21 juillet 2022 |
Mise à jour des ports de destination 5062 et 8934 pour la signalisation des appels vers Webex Calling (SIP TLS). |
|
14 juillet 2022 |
Ajout des URL qui prennent en charge le fonctionnement complet des services Webex Aware. Le sous-réseau IP 23.89.154.0/25 a été ajouté au service. Webex Calling |
|
27 juin 2022 |
Le domaine et les URL des Webex Calling services ont été mis à jour : *.broadcloudpbx.com *.broadcloud.com.au *.broadcloud.eu *.broadcloudpbx.net |
|
15 juin 2022 |
Les ports et protocoles suivants ont été ajoutés sous Adresses IP et ports pour les Webex Calling services :
Informations mises à jour dans la section Webex Meetings/Messaging - Configuration réseau requise |
|
24 mai 2022 |
Ajout du sous-réseau IP 52.26.82.54/24 à 52.26.82.54/32 pour le service Webex Calling |
|
6 mai 2022 |
Ajout du sous-réseau IP 52.26.82.54/24 pour le service Webex Calling |
|
7 avril 2022 |
Mise à jour de la plage de ports UDP internes et externes de la passerelle locale à 8000-48198 † |
|
5 avril 2022 |
Les sous-réseaux IP suivants ont été ajoutés pour le Webex Calling service :
|
|
29 mars 2022 |
Les sous-réseaux IP suivants ont été ajoutés pour le Webex Calling service :
|
|
20 septembre 2021 |
Ajout de 4 nouveaux sous-réseaux IP pour le Webex Calling service :
|
|
2 avril 2021 |
Ajout de *.ciscospark.com dans les domaines et URL des Webex Calling services afin de prendre en charge les cas d'Webex Callingutilisation de l'application Webex. |
|
25 mars 2021 |
Ajout de 6 nouvelles plages d'adresses IP pour activate.cisco.com, qui entreront en vigueur le 8 mai 2021.
|
|
4 mars 2021 |
Les adresses IP Webex Calling discrètes et les plages IP plus petites ont été remplacées par des plages simplifiées dans un tableau séparé pour faciliter la compréhension de la configuration du pare-feu. |
|
26 février 2021 |
Ajout du port 5004 comme port de destination pour Call Media to Webex Calling (STUN, SRTP) afin de prendre en charge l'Interactive Connectivity Establishment (ICE) qui sera disponible Webex Calling en avril 2021. |
|
22 février 2021 |
Les domaines et les URL sont désormais répertoriés dans un tableau séparé. Le tableau des adresses IP et des ports est ajusté pour regrouper les adresses IP des mêmes services. Ajouter la colonne Notes au tableau des adresses IP et des ports pour mieux comprendre les exigences. Déplacer les adresses IP suivantes vers des plages simplifiées pour la configuration des appareils et la gestion du microprogramme (appareils Cisco) :
Ajout des adresses IP suivantes pour la configuration de l'application, car Cisco Webex le client pointe vers une adresse plus récente DNS SRV en Australie en mars 2021.
|
|
21 janvier 2021 |
Nous avons ajouté les adresses IP suivantes à la configuration des appareils et à la gestion du firmware (appareils Cisco) :
Nous avons supprimé les adresses IP suivantes de la configuration des appareils et de la gestion du microprogramme (appareils Cisco) :
Nous avons ajouté les adresses IP suivantes à la configuration de l'application :
Nous avons supprimé les adresses IP suivantes de la configuration de l'application :
Nous avons supprimé les numéros de port suivants de la configuration de l'application :
Nous avons ajouté les domaines suivants à la configuration de l'application :
|
|
23 décembre 2020 |
De nouvelles adresses IP de configuration des applications ont été ajoutées aux images de référence des ports. |
|
22 décembre 2020 |
A mis à jour la ligne de configuration des applications dans les tableaux pour y inclure les adresses IP suivantes : 135.84.171.154 et 135.84.172.154. J'ai masqué les schémas du réseau jusqu'à ce que ces adresses IP soient ajoutées. |
|
11 décembre 2020 |
Mise à jour de la configuration des appareils et de la gestion du microprogramme (appareils Cisco) et des lignes de configuration des applications pour les domaines canadiens pris en charge. |
|
16 octobre 2020 |
La signalisation des appels et les entrées multimédia ont été mises à jour avec les adresses IP suivantes :
|
|
23 septembre 2020 |
Sous CScan, il a remplacé 199,59.64,156 par 199,59,64,197. |
|
14 août 2020 |
Ajout d'adresses IP supplémentaires pour faciliter l'introduction de centres de données au Canada : Signalisation des appels vers Webex Calling (SIP TLS) —135.84.173.0/25, 135.84.174.0/25, 199.19.197.0/24, 199.19.199.0/24 |
|
12 août 2020 |
Ajout d'adresses IP supplémentaires pour faciliter l'introduction de centres de données au Canada :
|
|
22 juillet 2020 |
L'adresse IP suivante a été ajoutée pour faciliter l'introduction de centres de données au Canada : 135.84.173.146 |
|
9 juin 2020 |
Nous avons apporté les modifications suivantes à l'entrée CScan :
|
|
11 mars 2020 |
Nous avons ajouté le domaine et les adresses IP suivants à la configuration de l'application :
Nous avons mis à jour les domaines suivants avec des adresses IP supplémentaires pour la configuration des appareils et la gestion du firmware :
|
|
27 février 2020 |
Nous avons ajouté le domaine et les ports suivants à la configuration de l'appareil et à la gestion du firmware : cloudupgrader.webex.com—443, 6970 |


