Grazie per il feedback.
 Feedback?
Confronta la crittografia end-to-end Webex e la crittografia end-to-end Zero-Trust
Webex SuiteOffre due tipi di crittografia end-to-end (E2EE):
-
Crittografia end-to-end Webex — Sicurezza predefinita per i contenuti generati dagli utenti condivisi in riunioni standard e. Webex Messaging
-
Crittografia end-to-end Zero-Trust: sicurezza avanzata per i contenuti multimediali e generati dagli utenti nelle riunioni crittografate end-to-end Webex. Questo articolo si concentra principalmente sulla crittografia end-to-end Zero-Trust.
Entrambi i tipi di crittografia end-to-end forniscono un ulteriore livello di crittografia che protegge i dati dagli attacchi di intercettazione, ma differiscono nei livelli di riservatezza che offrono.
Crittografia end-to-end Webex
La crittografia end-to-end Webex utilizza il Webex Key Management System* (KMS) per generare e gestire le chiavi di crittografia. Queste chiavi Webex KMS vengono utilizzate per crittografare messaggi di chat, file, lavagne e annotazioni creati dalle app Webex e dai dispositivi video Cisco. Utilizzato originariamente conWebex Messaging, la crittografia end-to-end Webex viene ora utilizzata anche per crittografare i contenuti generati dagli utenti come standard sulla piattaforma per riunioni. Webex Meetings Webex Suite Con crittografia end-to-end Webex:
-
I dati sono crittografati in transito e a riposo.
-
Le app Webex e i dispositivi Cisco crittografano tutti i contenuti generati dagli utenti, come messaggi, file, annotazioni e lavagne, prima di trasmetterli tramite TLS crittografato.
-
Questo contenuto crittografato è archiviato su server di contenuti crittografati nel cloud Webex.
Questo ulteriore livello di sicurezza protegge i dati degli utenti in transito dagli attacchi di intercettazione TLS e i dati degli utenti archiviati da potenziali malintenzionati nel cloud Webex.
Per impostazione predefinita, il nostro KMS basato su cloud genera e distribuisce chiavi di crittografia. Con Webex Hybrid Data Security (HDS) ha anche la possibilità di gestire la sua versione locale del sistema di gestione delle chiavi. Per maggiori dettagli, vedere la guida all'implementazione di Webex Hybrid Data Security.
Il cloud Webex può accedere e utilizzare le chiavi di crittografia KMS, ma solo per decrittografare i dati come richiesto per i servizi principali, come:
- Indicizzazione dei messaggi per le funzioni di ricerca
- Prevenzione della perdita di dati
- Transcodifica di file
- eDiscovery
- Archiviazione dei dati
Crittografia end-to-end Zero-Trust
Webex utilizza la crittografia end-to-end Zero-Trust per offrire livelli più elevati di sicurezza e riservatezza per i contenuti multimediali e generati dagli utenti (chat, file, lavagne e annotazioni) nelle riunioni crittografate end-to-end Webex.
La crittografia end-to-end Zero-Trust utilizza il protocollo Messaging Layer Security (MLS) per scambiare informazioni in modo che i partecipanti a una riunione Webex possano creare una chiave di crittografia comune per la riunione.
La chiave di crittografia della riunione è accessibile solo ai partecipanti alla riunione. Il servizio Webex non può accedere alla chiave della riunione, quindi «Zero-Trust».
Ambito della sicurezza Zero-Trust per Webex Meetings
Le riunioni Webex crittografate end-to-end Zero-Trust supportano quanto segue:
-
Protocolli basati su standard (MLS, sFrame) con crittografia formalmente verificata.
- App desktop Webex per Windows, macOS e Linux.
- App mobili Webex per iOS e Android.
-
Dispositivi video Cisco (serie Room, serie Desk e scheda Webex).
-
Crittografia end-to-end (E2EE) nelle riunioni della sala personale.
-
Crittografia end-to-end (E2EE) per riunioni programmate.
-
Un'icona di sicurezza che consente a tutti i partecipanti alla riunione di sapere a colpo d'occhio che la riunione è sicura e quando la crittografia end-to-end è abilitata per la riunione.
-
Verifica verbale dei partecipanti alla riunione utilizzando un nuovo codice di verifica di sicurezza.
-
Fino a 1000 partecipanti.
-
Registrazione locale.
-
Chat durante la riunione, trasferimento di file, lavagna e annotazioni.
-
Controllo remoto del desktop.
-
Nell'app Webex, può partecipare alla riunione utilizzando solo l'audio del suo computer (Call me/Call basato su PSTN non è supportato).
La sicurezza Zero-Trust non supporta quanto segue nelle riunioni:
-
Dispositivi Webex più vecchi, come le serie SX, DX e MX.
-
App Webex basata su browser Web (web.webex.com).
-
Salvataggio di chat, file, lavagne e annotazioni delle riunioni.
-
Salvataggio dei dati delle sessioni, delle trascrizioni e degli appunti delle riunioni nel cloud.
-
Funzionalità fornite dai servizi cloud Cisco che richiedono l'accesso a contenuti multimediali decrittografati, tra cui:
-
Registrazione basata sulla rete (NBR)
-
Transcodifica di contenuti multimediali
-
Webex in riunione AI Assistant
-
Sottotitoli automatici
-
Trascrizione, ecc.
-
-
Chiamate da e verso la rete telefonica pubblica commutata (PSTN)
-
Chiamate da e verso dispositivi SIP
-
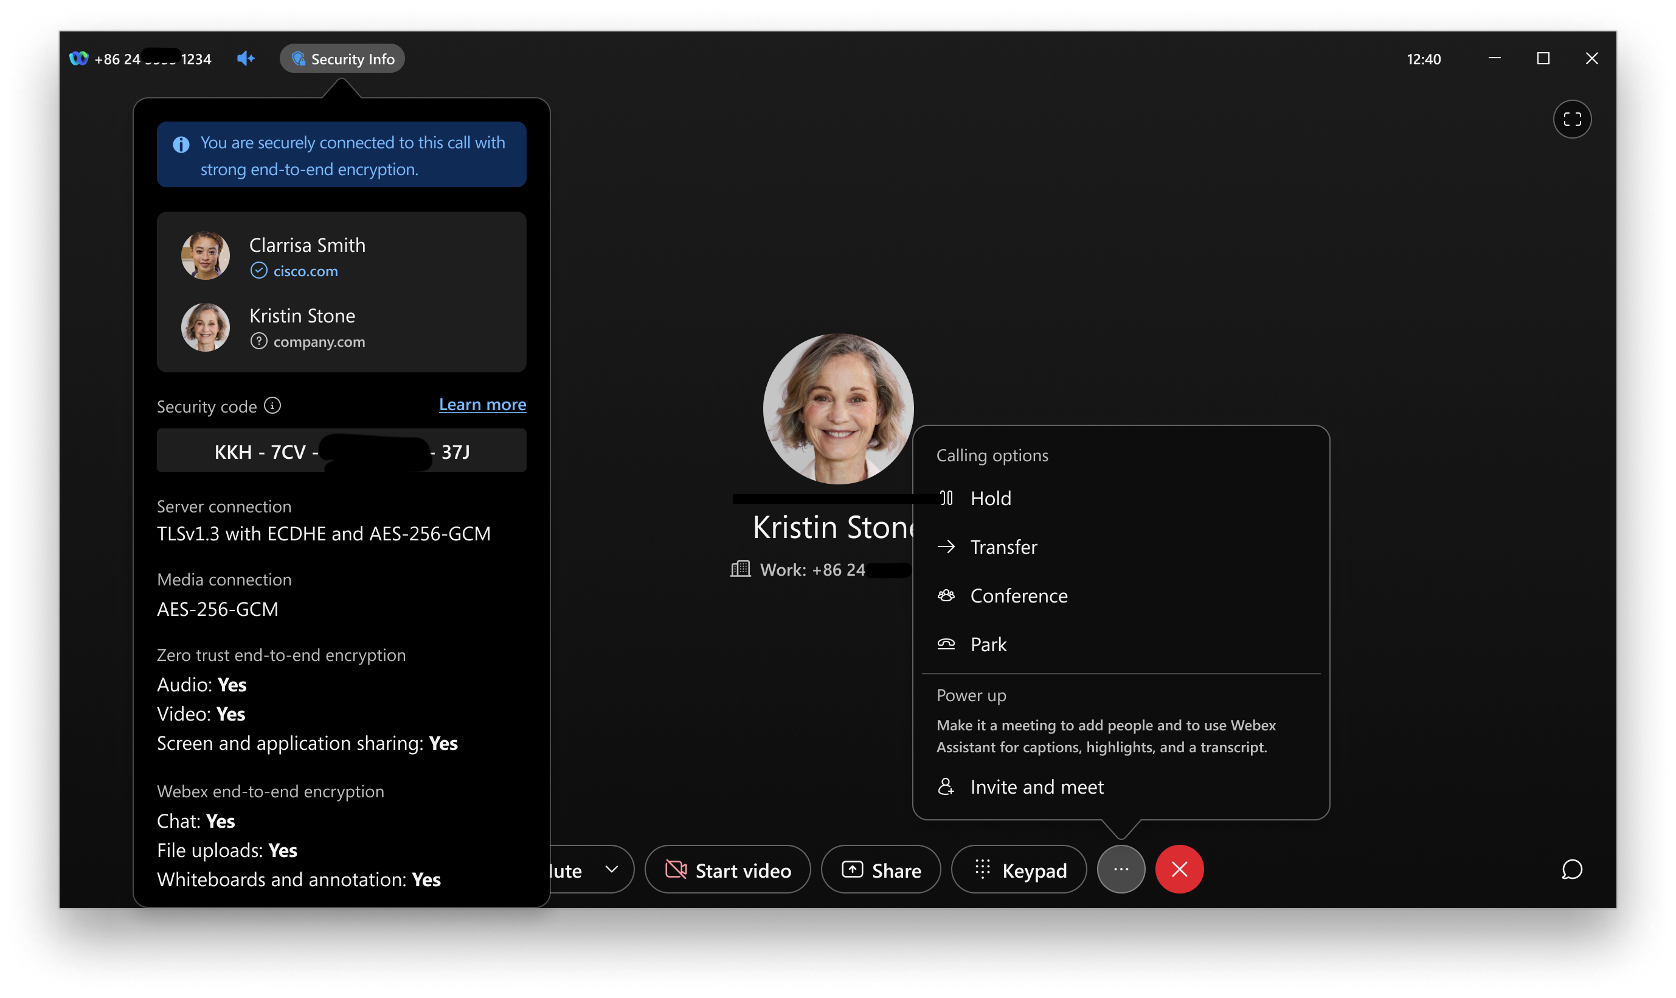
Crittografia end-to-end per Webex Calls
Webex offre una sicurezza leader del settore per le comunicazioni 1:1, assicurando che solo i partecipanti possano decrittografare i contenuti multimediali. Utilizzando un approccio Zero Trust, Webex garantisce che la comunicazione rimanga privata e inaccessibile anche al fornitore di servizi.
Tipi di chiamata 1:1 supportati
L'E2EE può essere abilitato tramite Control Hub per tutti gli utenti in due tipi di chiamata principali:
-
Webex Calling: chiamate 1:1 tramite l'app Webex utilizzando il Webex Calling servizio (basato su SIP).
-
Chiamata su Webex: chiamate 1:1 tra l'app Webex e i dispositivi Webex RoomOS (basate su HTTP).
Sicurezza dinamica per «Call on Webex»
La funzione «Chiama su Webex» consente agli utenti di aggiungere partecipanti a una chiamata 1:1 senza problemi senza dover passare a una riunione formale. Poiché i partecipanti possono entrare e uscire in modo dinamico, lo stato di sicurezza della chiamata si aggiorna in tempo reale:
-
E2EE opportunistico: le chiamate utilizzano automaticamente l'E2EE quando tutti i dispositivi lo supportano. Se un partecipante accede da un dispositivo che supporta solo SRTP, la chiamata si adatta dinamicamente per mantenere la connettività.
-
Indicatori di sicurezza in tempo reale: l'app Webex fornisce notifiche trasparenti quando lo stato di sicurezza cambia.
-
Zero Trust Security: attivo quando tutti i partecipanti supportano E2EE.
-
Forte sicurezza: attivo se uno o più partecipanti utilizzano endpoint solo SRTP.
-
Protezione completa dei media e della collaborazione
-
Media e messaggistica: la condivisione di audio, video e schermo sono protetti da Zero Trust E2EE. Tutte le chat o le lavagne create durante la chiamata vengono mantenute nello spazio di messaggistica 1:1 utilizzando Webex E2EE.
-
Architettura avanzata: Webex utilizza la segnalazione TLS sicura e sta passando a MLS (Messaging Layer Security) per le riunioni. Queste tecnologie forniscono la base essenziale per la crittografia post-quantistica (PQC), garantendo che le sue comunicazioni rimangano sicure contro le future sfide crittografiche.
Crittografia end-to-end per Webex Calling
Webex Callingattualmente crittografa le chiamate utilizzando il Secure Real-time Transport Protocol (SRTP) per i media. Con l'introduzione di Webex Calling E2EE, la piattaforma Webex estende le sue solide funzionalità di crittografia end-to-end, garantendo che solo i partecipanti a una comunicazione possano decrittografarne il contenuto, nemmeno il fornitore di servizi. Questo miglioramento è particolarmente rilevante per i mercati con elevate esigenze di sicurezza. Webex CallingE2EE opera in modo opportunistico. Ciò significa:
-
Coinvolgimento opportunistico: le chiamate iniziano con i media SRTP e si aggiornano automaticamente a E2EE quando i clienti lo supportano e nessuna condizione lo impedisce.
-
Downgrade dinamico: se le condizioni cambiano durante una chiamata (ad esempio, viene richiamata una funzionalità che richiede l'elaborazione multimediale da parte del servizio Webex), la chiamata può temporaneamente effettuare il downgrade a SRTP.
-
Notifica utente: l'app Webex notifica agli utenti le transizioni tra gli stati SRTP ed E2EE, garantendo la trasparenza.
Quando una Webex Calling chiamata viene inoltrata a una riunione Webex, la sessione di chiamata E2EE originale viene interrotta e la chiamata passa all'ambiente Webex Meeting. Ciò significa che la chiamata opportunistica E2EE non è più valida e tutti i partecipanti alla chiamata vengono ricollegati alla riunione. La disponibilità di E2EE nella riunione dipende dal tipo di riunione predefinito configurato dal cliente.
Se una Webex Calling chiamata introduce un mixer per conferenze, ad esempio una chiamata a tre o a due vie, anche l'E2EE opportunistico non può essere mantenuto.
La chiamata include partecipanti esterni all'organizzazione.
Almeno un partecipante non utilizza un'app Webex che supporti E2EE.
Il Webex Calling servizio introduce una funzione multimediale, come conferenze ad hoc o registrazione delle chiamate.
Webex Callingnon abilita l'E2EE per determinati tipi di chiamate, come le chiamate PSTN individuali (comprese quelle tra organizzazioni) e le chiamate trunk one-to-one on-premise (ibride).
Quando un servizio Webex deve elaborare contenuti multimediali, disabilita E2EE. Questo vale per funzioni come Auto Attendant, Call Queue (anche se il sistema può abilitare E2EE dopo la connessione di un agente) e Voice Portal (ad esempio, deposito o recupero dei messaggi vocali). Il sistema inoltre non supporta l'E2EE per i primi media con risposta anticipata. Se le impostazioni o le politiche sulla privacy bloccano o nascondono l'identità della parte remota, ad esempio con Connected Line Identity Privacy o quando un assistente risponde per un dirigente, Webex non abiliterà E2EE.
E2EE funziona solo su linee primarie, non su linee condivise o virtuali.
Abilita la crittografia end-to-end per Webex Calls
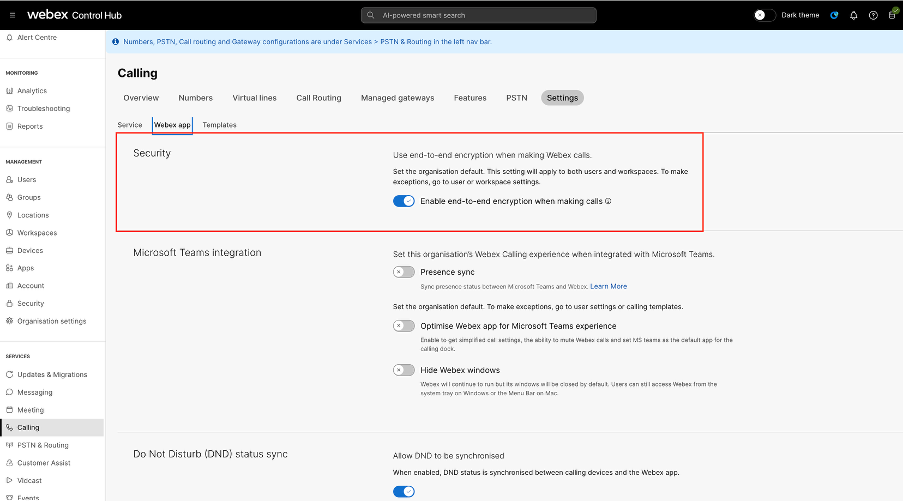
E2EE per Webex Calls è disabilitato per impostazione predefinita. Abilita E2EE for Webex Calls per proteggere le comunicazioni degli utenti in tutta l'organizzazione.
- Accedi a Control Hub.
- Vai a e passa alla scheda App Webex.
- Nella sezione Sicurezza, attivi Abilita la crittografia end-end quando si effettuano chiamate e faccia clic su Salva.
Questa sezione è dedicata ai clienti con riunioni complete.
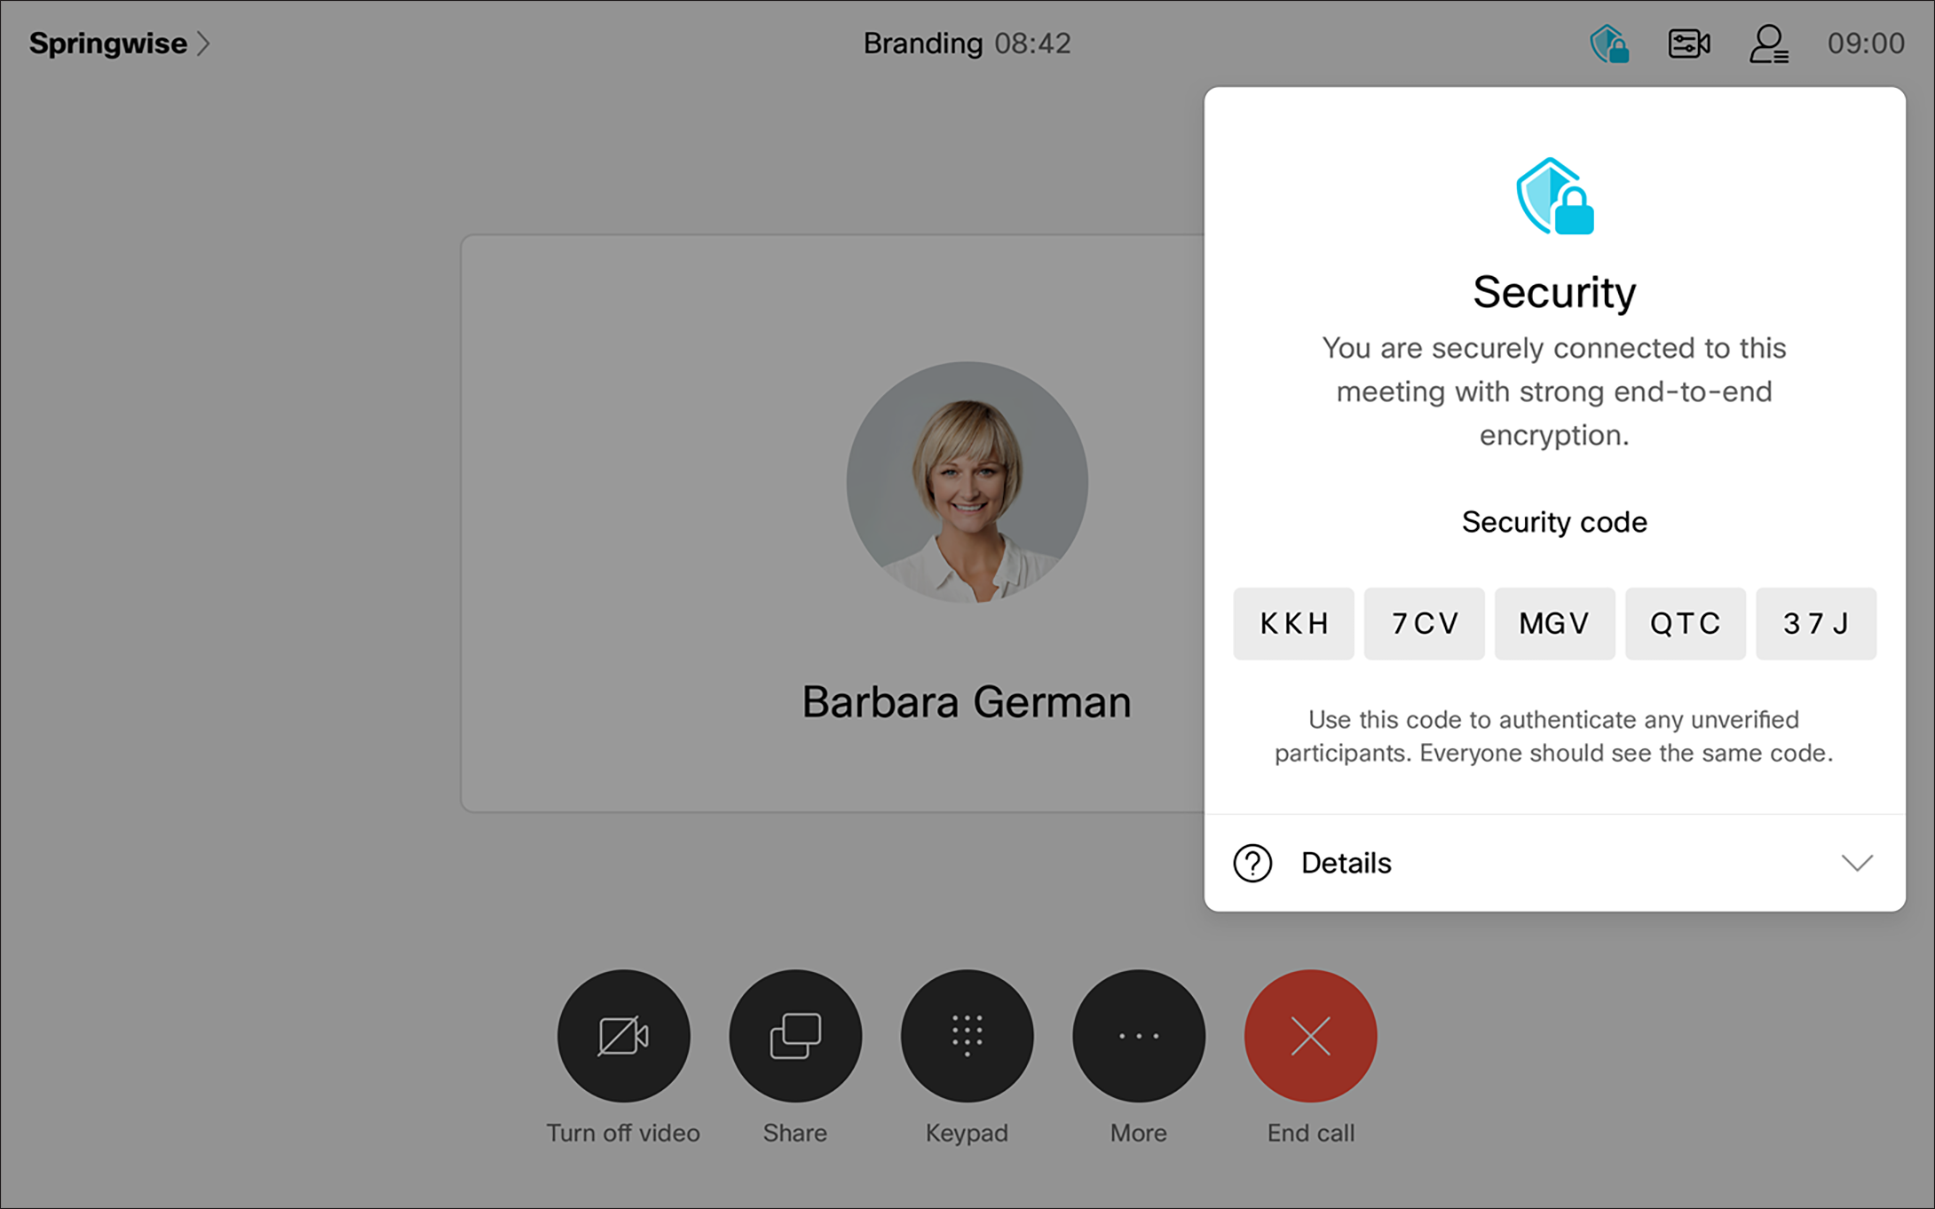
Per partecipare a una riunione E2EE dal suo dispositivo Webex Board, Room o Desk, tocca Partecipa a Webex e inserisci il numero della riunione indicato nell'invito. Webex Meetings Quindi, tocca Partecipa per partecipare alla riunione.
Durante la riunione, può verificare se la riunione è crittografata end-to-end guardando l'icona dello scudo nell'intestazione.
-
 — La riunione è crittografata end-to-end.
-
 — La connessione tra la sua app desktop Webex e il server Webex è sicura, ma la riunione non è crittografata end-to-end.
Viene fornito un codice di sicurezza per consentire ai partecipanti di verificare che la loro connessione sia sicura.
Tocchi l'icona per visualizzare il codice di sicurezza e altre informazioni di sicurezza per la riunione. Il codice di sicurezza cambia ogni volta che un partecipante entra nella riunione.
Tutti i partecipanti alla riunione dovrebbero vedere lo stesso codice di sicurezza. Se una persona vede un codice di sicurezza diverso, la sua connessione non è sicura.
Nell'elenco dei partecipanti, può visualizzare le informazioni sullo stato di autenticazione di ciascun partecipante: verificato o non verificato.
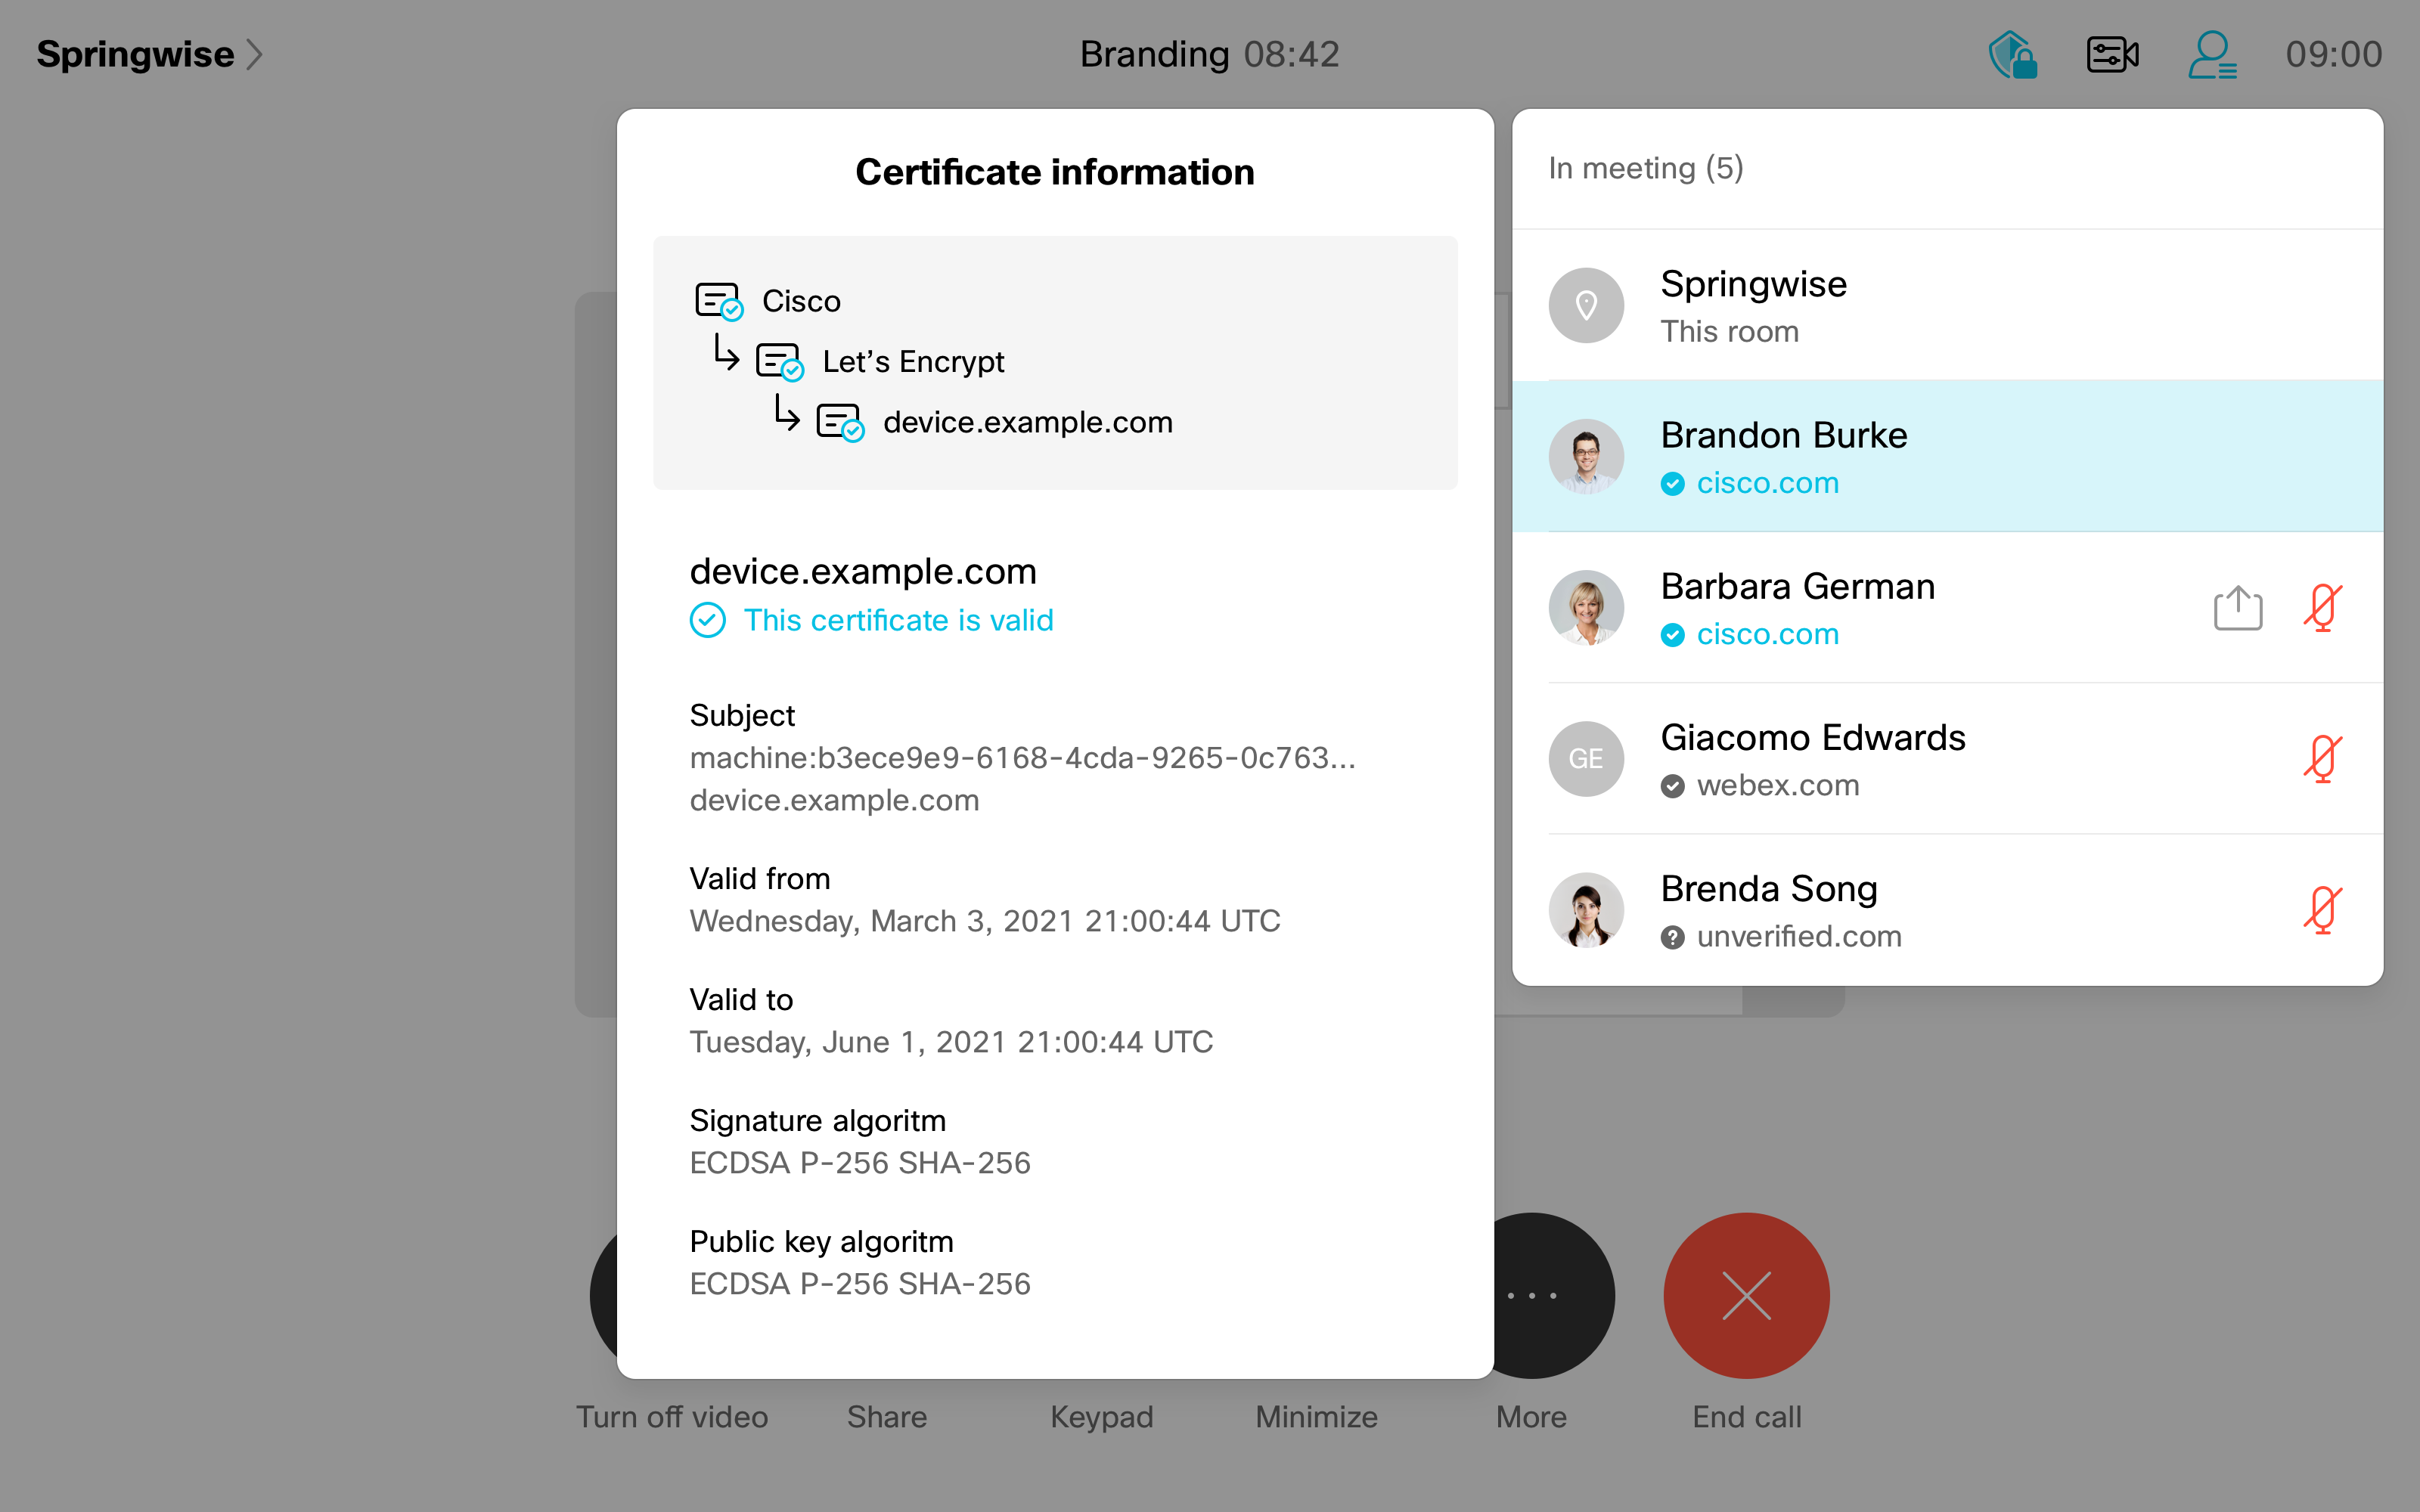
-
 — L'identità del partecipante è stata verificata esternamente da un partner Webex (CA). Certificate Authority Ciò richiede la configurazione di un certificato esterno sul suo dispositivo personale.
-
 — L'identità del partecipante è stata verificata internamente da Webex CA.
-
 — L'identità del partecipante non è verificata.
Informazioni più dettagliate sul fornitore del certificato sono disponibili toccando il nome di un partecipante e selezionando Mostra certificato.
Esperienza utente per Webex Calling
L' esperienza utente per Webex Calling E2EE si allinea e si basa sull'esperienza utente E2EE implementata per Meeting. Quando una Webex Calling chiamata è crittografata end-to-end, l'app Webex (desktop e mobile) mostra indicatori visivi chiari. Gli utenti ricevono anche avvisi visivi e audio distinti per le transizioni tra SRTP ed E2EE durante una chiamata.