Danke für Ihr Feedback.
 Feedback?
Vergleichen Sie Webex Ende-zu-Ende-Verschlüsselung und Zero-Trust-Ende-Verschlüsselung
The Webex Suite bietet zwei Arten der Ende-zu-Ende-Verschlüsselung (E2EE):
-
Webex Ende-zu-Ende-Verschlüsselung — Standardsicherheit für benutzergenerierte Inhalte, die in Standard-Meetings geteilt werden, und. Webex Messaging
-
Zero-Trust-Ende-Verschlüsselung — Verbesserte Sicherheit für Medien und benutzergenerierte Inhalte in Webex-Meetings mit Ende-zu-Ende Verschlüsselung. Dieser Artikel konzentriert sich hauptsächlich auf Zero-Trust-Ende-Verschlüsselung.
Beide Arten der Ende-zu-Ende-Verschlüsselung bieten eine zusätzliche Verschlüsselungsebene, die Daten vor Abfangangriffen schützt, aber sie unterscheiden sich in der Vertraulichkeitsstufe, die sie bieten.
Webex Ende-zu-Ende-Verschlüsselung
Webex Ende-zu-Encryption verwendet das Webex Key Management System* (KMS), um Verschlüsselungsschlüssel zu generieren und zu verwalten. Diese Webex KMS-Schlüssel werden verwendet, um Chat-Nachrichten, Dateien, Whiteboards und Anmerkungen zu verschlüsseln, die von Webex-Apps und Cisco-Videogeräten erstellt wurden. Ursprünglich mit Webex Ende-zu-Ende-Verschlüsselung verwendetWebex Messaging, wird jetzt standardmäßig auch zur Verschlüsselung benutzergenerierter Inhalte Webex Meetings auf der Webex Suite Meeting-Plattform verwendet. Mit Webex Ende-zu-Ende-Verschlüsselung:
-
Daten werden bei der Übertragung und im Ruhezustand verschlüsselt.
-
Webex-Apps und Cisco-Geräte verschlüsseln alle benutzergenerierten Inhalte, wie Nachrichten, Dateien, Anmerkungen und Whiteboards, bevor sie über verschlüsseltes TLS übertragen werden.
-
Dieser verschlüsselte Inhalt wird auf verschlüsselten Inhaltsservern in der Webex-Cloud gespeichert.
Diese zusätzliche Sicherheitsebene schützt Benutzerdaten bei der Übertragung vor TLS-Abfangangriffen und gespeicherten Benutzerdaten vor potenziellen böswilligen Akteuren in der Webex-Cloud.
Standardmäßig generiert und verteilt unser cloudbasiertes KMS Verschlüsselungsschlüssel. Mit Webex Hybrid Data Security (HDS) haben Sie auch die Möglichkeit, Ihre eigene, lokale Version des Schlüsselverwaltungssystems zu verwalten. Weitere Informationen finden Sie im Bereitstellungshandbuch für Webex Hybrid Data Security.
Die Webex-Cloud kann auf KMS-Verschlüsselungsschlüssel zugreifen und diese verwenden, aber nur, um Daten zu entschlüsseln, wie es für Kerndienste erforderlich ist, wie zum Beispiel:
- Nachrichtenindexierung für Suchfunktionen
- Schutz vor Datenverlust
- Datei-Transcodieren
- Ediscovery
- Datenarchivierung
Weitere Informationen zur Webex KMS-basierten Ende-zu-Ende-Verschlüsselung finden Sie im Webex MessagingSecurity Technical Paper.
Zero-Trust-Ende-Verschlüsselung
Webex verwendet Zero-Trust-Ende-Verschlüsselung, um ein höheres Maß an Sicherheit und Vertraulichkeit für Medien und benutzergenerierte Inhalte (Chat, Dateien, Whiteboards und Anmerkungen) in Webex-Meetings mit Ende-zu-Ende Verschlüsselung zu bieten.
Zero-Trust Ende-zu-Encryption verwendet das Messaging Layer Security (MLS) -Protokoll, um Informationen auszutauschen, sodass die Teilnehmer eines Webex-Meetings einen gemeinsamen Meeting-Verschlüsselungsschlüssel erstellen können.
Der Verschlüsselungscode für das Meeting ist nur für die Teilnehmer des Meetings zugänglich. Der Webex-Dienst kann nicht auf den Meeting-Schlüssel zugreifen — daher „Zero-Trust“.
Umfang der Zero-Trust-Sicherheit für Webex Meetings
Zero-Trust-Ende-verschlüsselte Webex-Meetings unterstützen Folgendes:
-
Standardbasierte Protokolle (MLS, SFrame) mit formal verifizierter Kryptografie.
- Webex-Desktop-Apps für Windows, MacOS und Linux.
- Webex-Apps für Mobilgeräte für iOS und Android.
-
Cisco-Videogeräte (Room-Serie, Desk-Serie und Webex Board).
-
Ende-zu-Ende-Verschlüsselung (E2EE) in Besprechungen im persönlichen Raum.
-
Ende-zu-Ende-Verschlüsselung (E2EE) für geplante Besprechungen.
-
Ein Sicherheitssymbol, das alle Besprechungsteilnehmer auf einen Blick darüber informiert, dass ihr Meeting sicher ist und wann die Ende-zu-Ende-Verschlüsselung für das Meeting aktiviert ist.
-
Mündliche Überprüfung der Besprechungsteilnehmer mit einem neuen Sicherheitsüberprüfungscode.
-
Bis zu 1000 Teilnehmer.
-
Lokale Aufnahme.
-
Chat im Meeting, Dateiübertragung, Whiteboarding und Anmerkungen.
-
Desktop-Fernsteuerung.
-
In der Webex-App können Sie dem Meeting nur mit Ihrem Computeraudio beitreten (PSTN-basiertes Call Me/Call wird nicht unterstützt).
Zero-Trust-Sicherheit unterstützt Folgendes in Besprechungen nicht:
-
Ältere Webex-Geräte, wie die SX-, DX- und MX-Serie.
-
Webbrowser-basierte Webex-App (web.webex.com).
-
Speichern von Meeting-Chats, Dateien, Whiteboards und Anmerkungen.
-
Speichern von Sitzungsdaten, Protokollen und Besprechungsnotizen in der Cloud.
-
Von Cisco Cloud-Diensten bereitgestellte Funktionen, die Zugriff auf entschlüsselte Medien erfordern, einschließlich:
-
Netzwerkbasierte Aufzeichnung
-
Transcodieren von Medien
-
Webex-KI-Assistent während des Meetings
-
Automatisierte Untertitelung
-
Transkription usw.
-
-
Anrufe zum und vom öffentlichen Telefonnetz (PSTN)
-
Anrufe von und zu SIP-Geräten
-
Ende-zu-Ende-Verschlüsselung für Webex-Anrufe
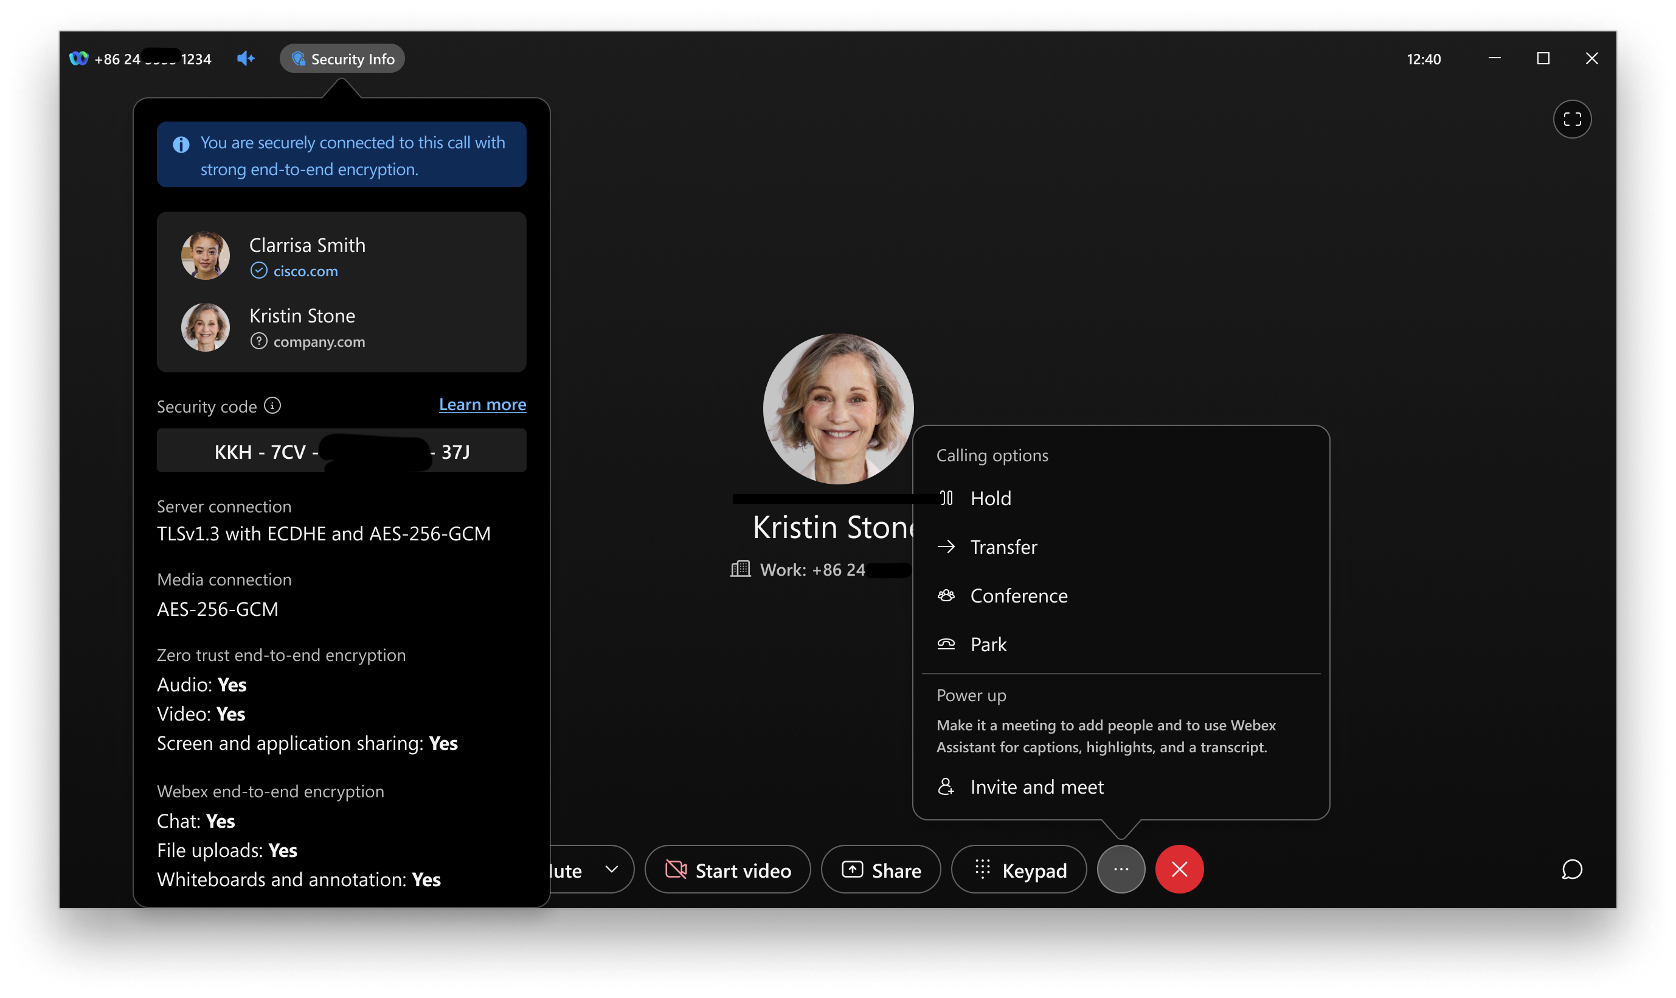
Webex bietet branchenführende Sicherheit für 1:1 -Kommunikation und stellt sicher, dass nur die Teilnehmer Medieninhalte entschlüsseln können. Durch den Einsatz eines Zero-Trust-Ansatzes stellt Webex sicher, dass die Kommunikation privat bleibt und auch für den Dienstanbieter nicht zugänglich ist.
Unterstützte 1:1 -Anrufarten
E2EE kann über Control Hub für alle Benutzer über zwei primäre Anrufarten aktiviert werden:
-
Webex Calling: Einzelgespräche über die Webex-App mit dem Webex Calling Service (SIP-basiert).
-
Anruf auf Webex: 1:1 -Anrufe zwischen der Webex-App und Webex RoomOS-Geräten (HTTP-basiert).
Dynamische Sicherheit für „Call on Webex“
Die Funktion „Call on Webex“ ermöglicht es Benutzern, Teilnehmer nahtlos zu einem Einzelgespräch hinzuzufügen, ohne zu einem formellen Meeting eskalieren zu müssen. Da die Teilnehmer dynamisch beitreten und gehen können, wird der Sicherheitsstatus des Anrufs in Echtzeit aktualisiert:
-
Opportunistisches E2EE: Anrufe verwenden automatisch E2EE, wenn alle Geräte es unterstützen. Wenn ein Teilnehmer von einem Gerät aus beitritt, das nur SRTP unterstützt, passt sich der Anruf dynamisch an, um die Konnektivität aufrechtzuerhalten.
-
Sicherheitsindikatoren in Echtzeit: Die Webex-App bietet transparente Benachrichtigungen, wenn sich der Sicherheitsstatus ändert.
-
Zero Trust Security: Aktiv, wenn alle Teilnehmer E2EE unterstützen.
-
Starke Sicherheit: Aktiv, wenn ein oder mehrere Teilnehmer reine SRTP-Endgeräte verwenden.
-
Umfassender Schutz für Medien und Zusammenarbeit
-
Medien und Nachrichten: Audio, Video und Bildschirmübertragung sind durch Zero Trust E2EE geschützt. Alle Chats oder Whiteboards, die während des Anrufs erstellt wurden, werden im 1:1 -Messaging-Bereich mit Webex E2EE gespeichert.
-
Fortgeschrittene Architektur: Webex verwendet sichere TLS-Signalisierung und stellt für Besprechungen auf MLS (Messaging Layer Security) um. Diese Technologien bilden die grundlegende Grundlage für die Post-Quanten-Kryptografie (PQC) und stellen sicher, dass Ihre Kommunikation vor zukünftigen kryptografischen Herausforderungen geschützt ist.
Ende-zu-Ende-Verschlüsselung für Webex Calling
Webex Callingverschlüsselt derzeit Anrufe mit dem Secure Real-Time Transport Protocol (SRTP) für Medien. Mit der Einführung von Webex Calling E2EE erweitert die Webex-Plattform ihre robusten Ende-zu-Ende-Verschlüsselungsfunktionen und stellt sicher, dass nur die Teilnehmer einer Kommunikation ihren Inhalt entschlüsseln können, nicht einmal der Dienstanbieter. Diese Erweiterung ist besonders relevant für Märkte mit hohen Sicherheitsanforderungen. Webex CallingE2EE arbeitet opportunistisch. Das bedeutet:
-
Opportunistisches Engagement — Anrufe beginnen mit SRTP-Medien und werden automatisch auf E2EE aktualisiert , wenn Kunden dies unterstützen und keine Bedingungen E2EE verhindern.
-
Dynamisches Downgrade — Wenn sich die Bedingungen während eines Anrufs ändern (zum Beispiel, wenn eine Funktion aufgerufen wird, die Medienverarbeitung durch den Webex-Dienst erfordert), kann der Anruf vorübergehend auf SRTP herabgestuft werden.
-
Benutzerbenachrichtigung — Die Webex-App benachrichtigt Benutzer über Übergänge zwischen SRTP- und E2EE-Status und sorgt so für Transparenz.
Wenn ein Webex Calling Anruf zu einem Webex Meeting eskaliert wird, wird die ursprüngliche E2EE Calling-Sitzung beendet und der Anruf geht in die Webex Meeting-Umgebung über. Das bedeutet, dass das opportunistische Telefonieren mit E2EE nicht mehr gültig ist und alle Teilnehmer des Anrufs wieder mit dem Meeting verbunden werden. Die Verfügbarkeit von E2EE im Meeting hängt von dem vom Kunden konfigurierten Standard-Meeting-Typ ab.
Wenn bei einem Webex Calling Anruf ein Konferenzmischpult eingeführt wird, wie z. B. ein Dreiweg- oder ein N-Wege-Gespräch, kann das opportunistische E2EE ebenfalls nicht aufrechterhalten werden.
Der Anruf schließt Teilnehmer außerhalb der Organisation ein.
Mindestens ein Teilnehmer verwendet keine Webex-App, die E2EE unterstützt.
Der Webex Calling Dienst führt eine Medienfunktion ein, wie z. B. Ad-hoc-Konferenzen oder Anrufaufzeichnungen.
Webex Callingaktiviert E2EE nicht für bestimmte Anrufarten, wie PSTN-Einzelanrufe (einschließlich solcher zwischen Organisationen) und direkte Trunk-Anrufe vor Ort (Hybrid).
Wenn ein Webex-Dienst Medien verarbeiten muss, deaktiviert er E2EE. Das gilt für Funktionen wie Auto Attendant, Call Queue (obwohl das System E2EE aktivieren kann, nachdem ein Agent eine Verbindung hergestellt hat) und Voice Portal (zum Beispiel Voicemail Ein- oder Abrufen). Das System unterstützt auch kein E2EE für Pre-Answer-Early-Media. Wenn Datenschutzeinstellungen oder Richtlinien die Identität der Gegenpartei blockieren oder verbergen, wie bei Connected Line Identity Privacy oder wenn ein Assistent für eine Führungskraft antwortet, aktiviert Webex E2EE nicht.
E2EE funktioniert nur auf Hauptleitungen, nicht auf gemeinsamen oder virtuellen Leitungen.
Ende-zu-Ende-Verschlüsselung für Webex-Anrufe aktivieren
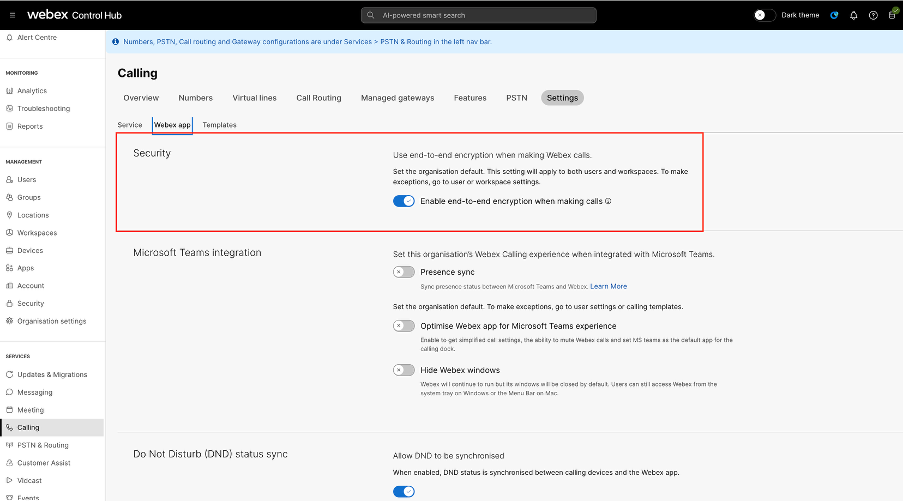
E2EE für Webex Calls ist standardmäßig deaktiviert. Aktivieren Sie E2EE für Webex Calls, um die Benutzerkommunikation im gesamten Unternehmen zu schützen.
- Melden Sie sich bei Control Hub an.
- Gehen Sie zu und wechseln Sie zur Registerkarte Webex App.
- Aktivieren Sie im Abschnitt Sicherheit die Option Ende-Verschlüsselung beim Telefonieren aktivieren und klicken Sie auf Speichern.
Dieser Abschnitt richtet sich an Kunden mit Meetings mit vollem Funktionsumfang.
Um von Ihrem Webex Board-, Room- oder Desk-Gerät aus an einem E2EE-Meeting teilzunehmen, tippen Sie auf Join Webex und geben Sie die Meeting-Nummer ein, die in der Einladung aufgeführt ist. Webex Meetings Tippen Sie dann auf Teilnehmen, um an der Besprechung teilzunehmen.
In der Besprechung können Sie überprüfen, ob die Besprechung Ende-zu-Ende verschlüsselt ist, indem Sie auf das Schildsymbol in der Kopfzeile schauen.
-
 – Das Meeting wird von Ende zu Ende verschlüsselt.
-
 — Die Verbindung zwischen Ihrer Webex-Desktop-App und dem Webex-Server ist sicher, aber das Meeting ist nicht Ende-zu-Ende verschlüsselt.
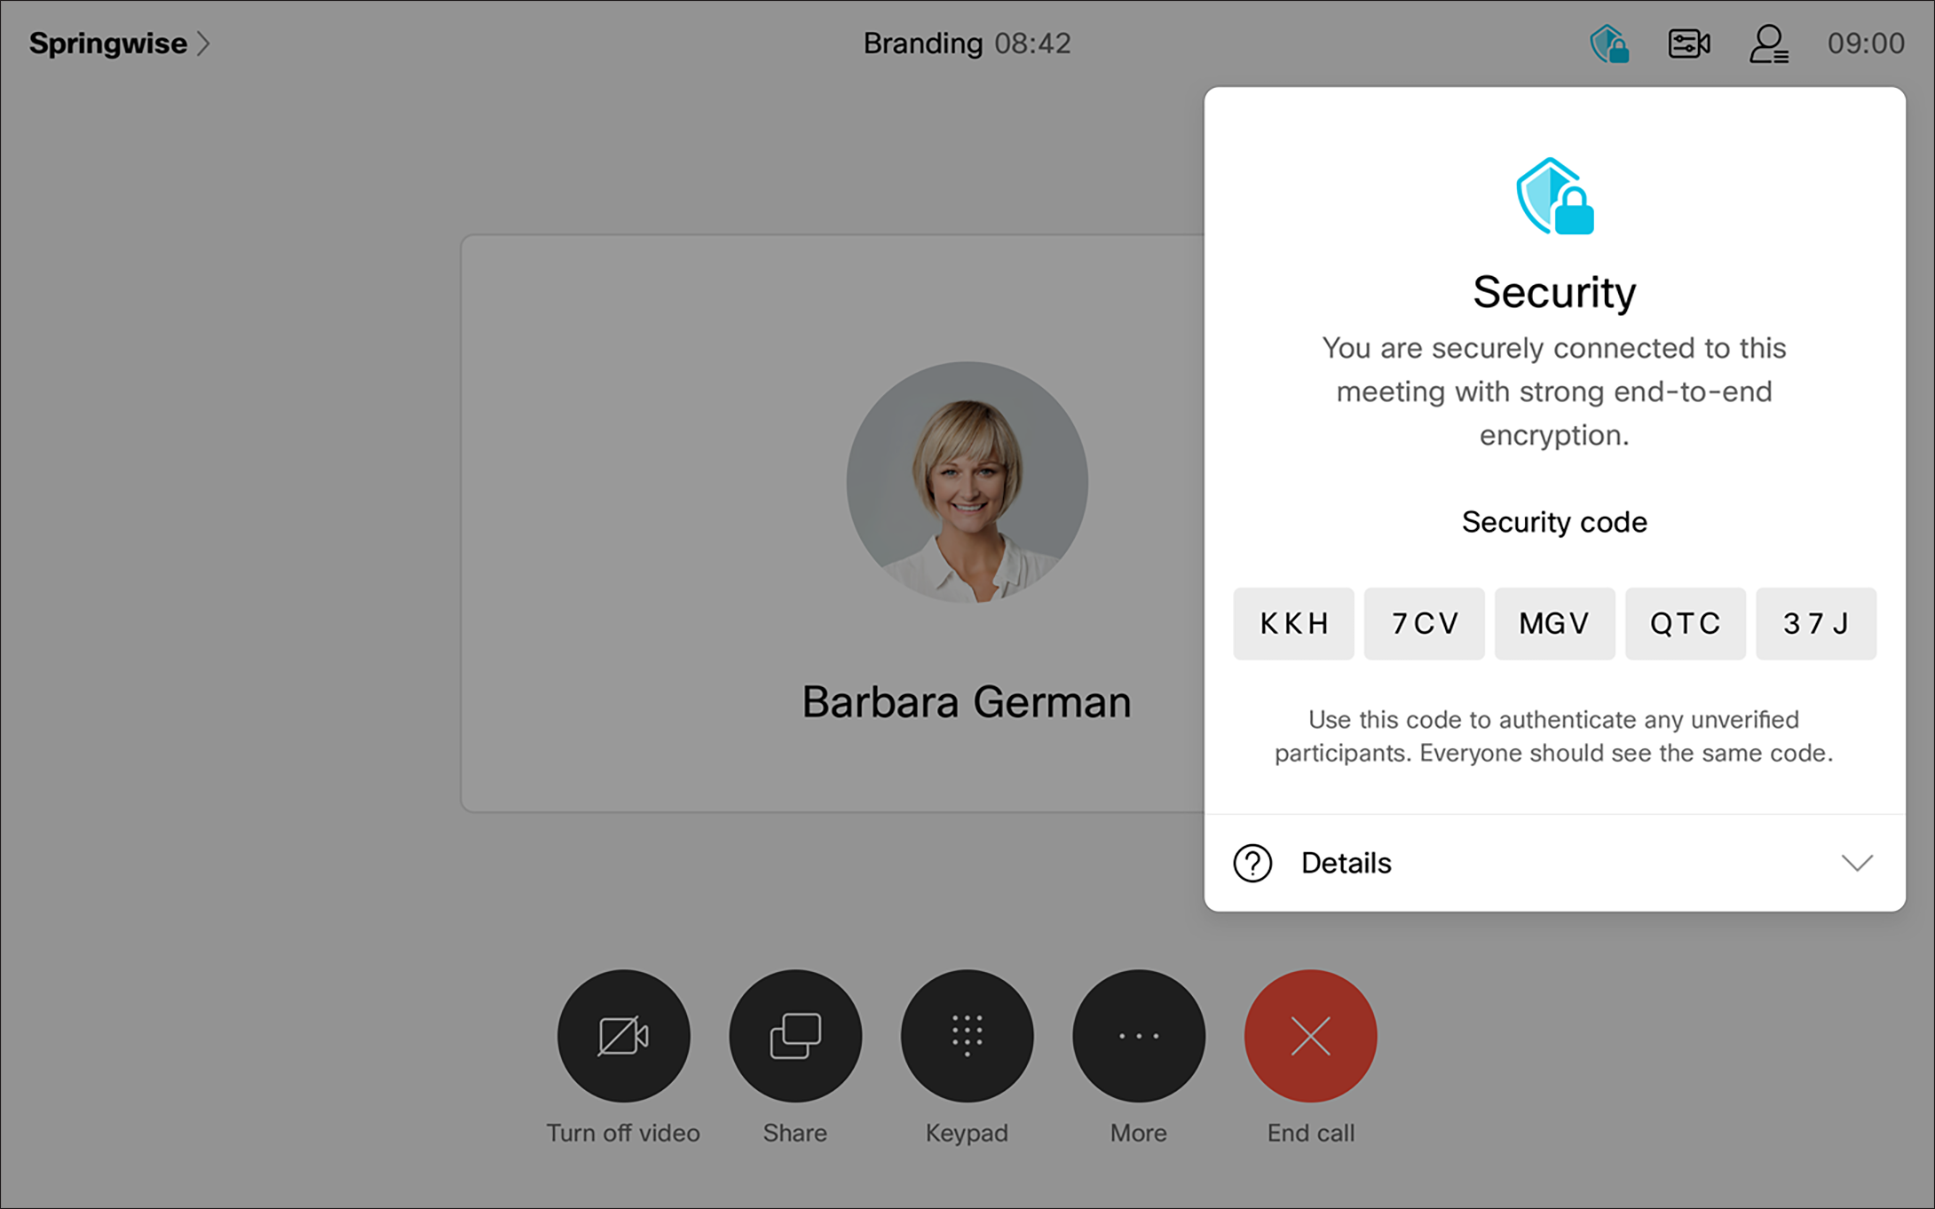
Es wird ein Sicherheitscode bereitgestellt, mit dem die Teilnehmer überprüfen können, ob ihre Verbindung sicher ist.
Tippen Sie auf das Symbol, um den Sicherheitscode und andere Sicherheitsinformationen für das Meeting zu sehen. Der Sicherheitscode ändert sich jedes Mal, wenn ein Teilnehmer das Meeting betritt.
Alle Besprechungsteilnehmer sollten den gleichen Sicherheitscode sehen. Wenn eine Person einen anderen Sicherheitscode sieht, ist ihre Verbindung nicht sicher.
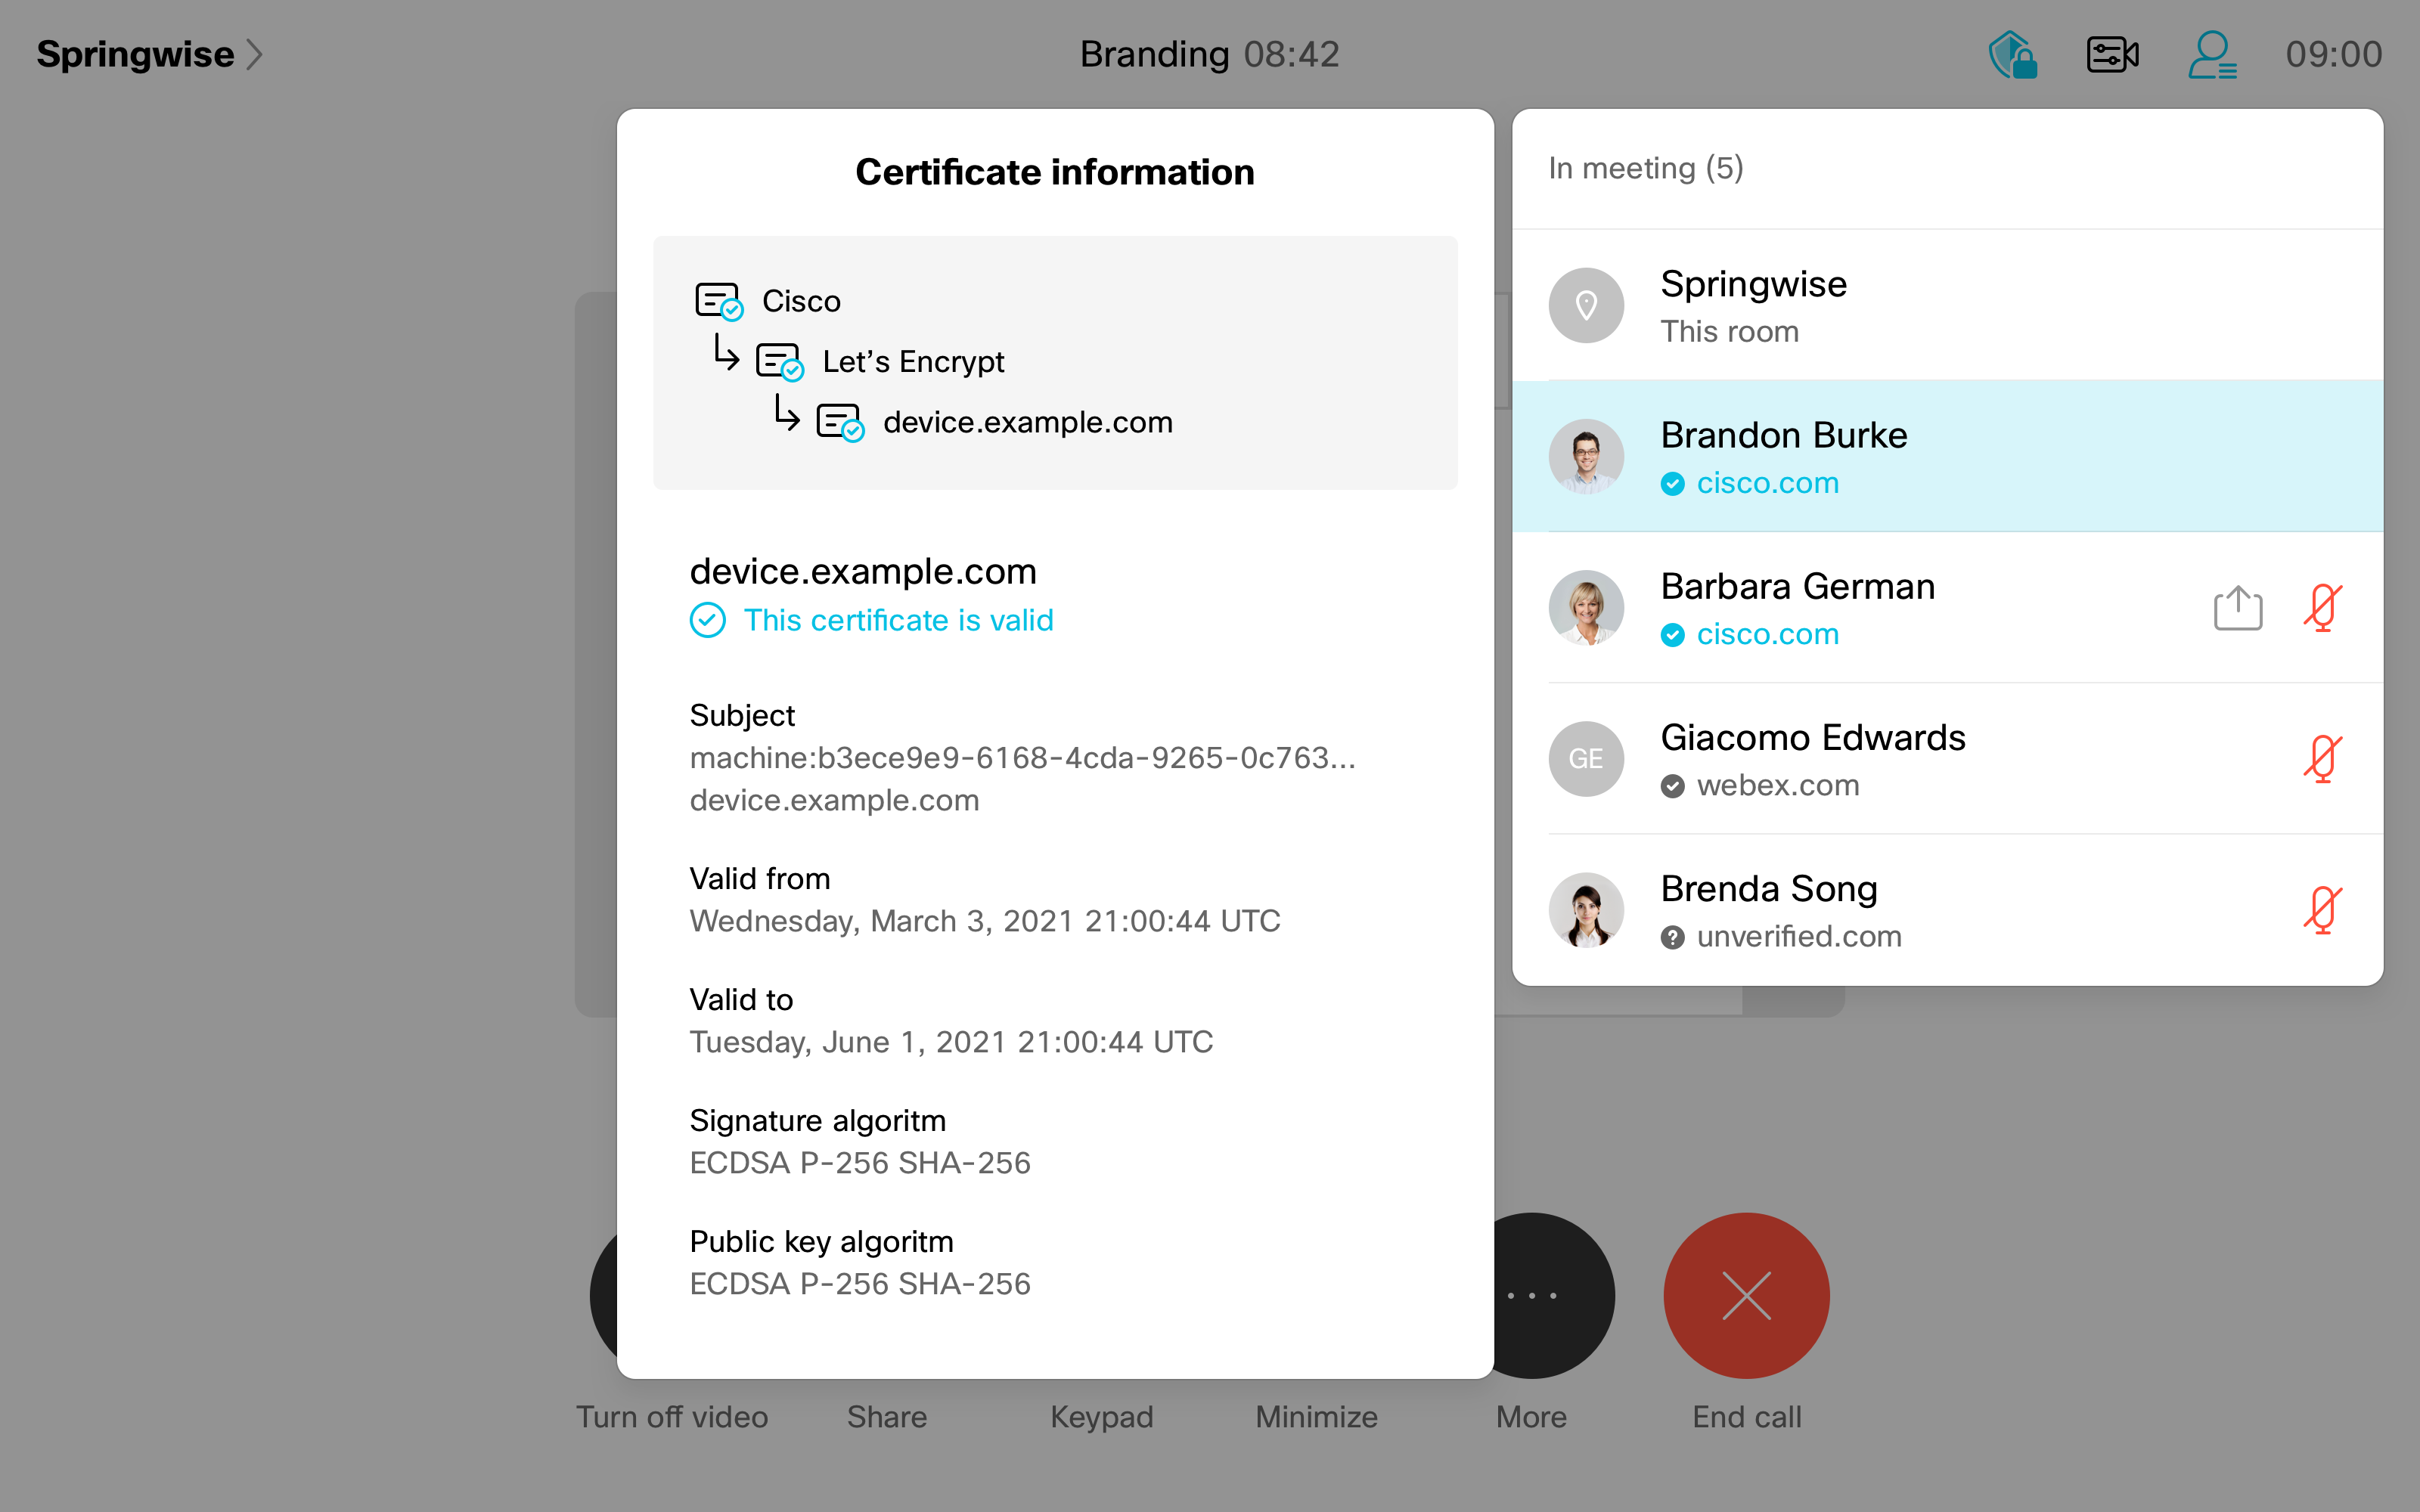
In der Teilnehmerliste können Sie Informationen über den Authentifizierungsstatus jedes Teilnehmers sehen: verifiziert oder nicht bestätigt.
-
 — Die Identität des Teilnehmers wurde extern von einem Webex-Partner Certificate Authority (CA) verifiziert. Dies erfordert die Konfiguration eines externen Zertifikats auf Ihrem persönlichen Gerät.
-
 — Die Identität des Teilnehmers wurde intern von Webex CA verifiziert.
-
 – Die Identität des Teilnehmers wurde nicht bestätigt.
Detailliertere Informationen über den Zertifikatsanbieter erhalten Sie, indem Sie auf den Namen eines Teilnehmers tippen und Zertifikat anzeigen auswählen.
Benutzererlebnis für Webex Calling
Die Benutzererfahrung für Webex Calling E2EE entspricht der für Meeting implementierten E2EE-Benutzererfahrung und baut darauf auf. Wenn ein Webex Calling Anruf Ende-zu-Ende verschlüsselt ist, zeigt die Webex-App (Desktop und Handy) klare visuelle Indikatoren an. Benutzer erhalten auch deutliche visuelle und akustische Benachrichtigungen für Übergänge zwischen SRTP und E2EE während eines Anrufs.