Takk for tilbakemeldingen.
 Tilbakemelding?
Sammenlign Webex-ende-til-ende-kryptering og Zero-Trust Ende-til-ende-kryptering
Det Webex Suite tilbyr to typer ende-til-ende-kryptering (E2EE):
-
Webex En d-to-end-kryptering - Standard sikkerhet for brukergenerert innhold som deles i standardmøter og. Webex Messaging
-
Zero-Trust Ende-til-ende-kryptering — Forbedret sikkerhet for media og brukergenerert innhold i Webex End-to-end-krypterte møter. Denne artikkelen fokuserer hovedsakelig på Zero-Trust End-End-End-End-End-Encryption.
Begge typer ende-til-ende-kryptering gir et ekstra lag med kryptering som beskytter data mot avlyttingsangrep, men de er forskjellige i konfidensialitetsnivåene de tilbyr.
Webex- ende-til-ende-kryptering
Webex En d-to-end-kryptering bruker Webex Key Management System* (KMS) til å generere og administrere krypteringsnøkler. Disse Webex KMS-nøklene brukes til å kryptere chatmeldinger, filer, tavler og merknader opprettet av Webex-apper og Cisco-videoenheter. Webex End-to-end-kryptering ble opprinnelig brukt medWebex Messaging, og brukes nå også til å kryptere brukergenerert innhold som standard Webex Meetings på Webex Suite møteplattformen. Med Webex ende-til-ende-kryptering:
-
Data krypteres under overføring og i hvile.
-
Webex-apper og Cisco-enheter krypterer alt brukergenerert innhold, for eksempel meldinger, filer, merknader og tavler, før de overføres over kryptert TLS.
-
Dette krypterte innholdet lagres på krypterte innholdsservere i Webex-skyen.
Dette ekstra sikkerhetslaget beskytter brukerdata under overføring fra TLS-avlyttingsangrep, og lagrede brukerdata fra potensielle dårlige aktører i Webex-skyen.
Som standard genererer og distribuerer vår skybaserte KMS krypteringsnøkler. Du har også et alternativ med Webex Hybrid Data Security (HDS) for å administrere din egen, lokale versjon av nøkkelstyringssystemet. Hvis du vil ha mer informasjon, kan du se Distribusjonsveiledning for Webex Hybrid Data Security.
Webex-skyen kan få tilgang til og bruke KMS-krypteringsnøkler, men bare for å dekryptere data som kreves for kjernetjenester, for eksempel:
- Meldingsindeksering for søkefunksjoner
- Forebygging av tap av data
- Filtranskoding
- eDiscovery
- Dataarkivering
Hvis du vil ha mer informasjon om Webex KMS-basert ende-til-ende-kryptering, kan du se Webex MessagingSikkerhetsteknisk papir.
Zero-Trust Ende-til-ende-kryptering
Webex bruker Zero-Trust Ende-til-ende-kryptering for å tilby høyere nivåer av sikkerhet og konfidensialitet for media og brukergenerert innhold (chat, filer, tavler og merknader) i Webex End-to-end-krypterte møter.
Zero-Trust Ende-til-ende-kryptering bruker MLS-protokollen (Messaging Layer Security) til å utveksle informasjon slik at deltakere i et Webex-møte kan opprette en felles møtekrypteringsnøkkel.
Møtekrypteringsnøkkelen er bare tilgjengelig for deltakerne i møtet. Webex-tjenesten får ikke tilgang til møtenøkkelen - derav «Zero-Trust.»
Omfanget av Zero-Trust-sikkerhet for Webex Meetings
Zero-Trust ende-til-ende-krypterte Webex-møter støtter følgende:
-
Standardbaserte protokoller (MLS, SFrame) med formelt verifisert kryptografi.
- Webex skrivebordsapper for Windows, macOS og Linux.
- Webex mobilapper for iOS og Android.
-
Cisco-videoenheter (Room Series, Desk Series og Webex Board).
-
Ende-til-ende-kryptering (E2EE) i personlige rommøter.
-
Ende-til-ende-kryptering (E2EE) for planlagte møter.
-
Et sikkerhetsikon som lar alle møtedeltakere raskt vite at møtet deres er sikkert, og når ende-til-ende-kryptering er aktivert for møtet.
-
Verbal bekreftelse av møtedeltakere ved hjelp av en ny sikkerhetsbekref telseskode.
-
Opptil 1000 deltakere.
-
Lokal opptak.
-
Chat i møtet, filoverføring, whiteboard, og merknad.
-
Ekstern skrivebordskontroll.
-
I Webex-appen kan du bli med i møtet bare ved hjelp av datamaskinens lyd (PSTN-basert Ring meg/ring støttes ikke).
Zero-Trust-sikkerhet støtter ikke følgende i møter:
-
Eldre Webex-enheter, for eksempel SX-, DX- og MX-serien.
-
Nettleserbasert Webex-app (web.webex.com).
-
Lagre møtechat, filer, tavler og merknader.
-
Lagre øktdata, transkripsjoner og møtenotater i skyen.
-
Funksjoner levert av Ciscos skytjenester som krever tilgang til dekrypterte medier, inkludert:
-
Nettverksbasert opptak (NBR)
-
Transkoding av medier
-
Webex i møte AI Assistant
-
Automatisert undertekst
-
Transkripsjon, etc.
-
-
Samtaler til og fra Public Switched Telephone Network (PSTN)
-
Anrop til og fra SIP-enheter
-
Ende-til-ende-kryptering for Webex-samtaler
Webex gir bransjeledende sikkerhet for 1:1 -kommunikasjon, og sikrer at bare deltakerne kan dekryptere medieinnhold. Ved å bruke en Zero Trust-tilnærming sikrer Webex at kommunikasjonen forblir privat og utilgjengelig selv for tjenesteleverandøren.
Støttede 1:1 samtaletyper
E2EE kan aktiveres via Control Hub for alle brukere på tvers av to primære samtaletyper:
-
Webex Calling: 1:1 samtaler via Webex-appen ved hjelp av Webex Calling tjenesten (SIP-basert).
-
Ring på Webex: 1:1 samtaler mellom Webex-appen og Webex RoomOS-enheter (HTTP-basert).
Dynamisk sikkerhet for «Call on Webex»
«Call on Webex» -funksjonen lar brukere legge til deltakere i en 1:1 samtale sømløst uten å måtte eskalere til et formelt møte. Fordi deltakerne kan bli med og forlate dynamisk, oppdateres samtalens sikkerhetsstatus i sanntid:
-
Opportunistisk E2EE: Samtaler bruker automatisk E2EE når alle enheter støtter det. Hvis en deltaker blir med fra en enhet som bare støtter SRTP, justeres samtalen dynamisk for å opprettholde tilkoblingen.
-
Sanntids sikkerhetsindikatorer: Webex-appen gir gjennomsiktige varsler når sikkerhetstilstanden endres.
-
Zero Trust Security: Aktiv når alle deltakere støtter E2EE.
-
Sterk sikkerhet: Aktiv hvis en eller flere deltakere bruker bare SRTP-endepunkter.
-
Omfattende beskyttelse av medier og samarbeid
-
Media og meldinger: Lyd-, video- og skjermdeling er beskyttet av Zero Trust E2EE. Alle chatter eller tavler som opprettes under samtalen, opprettholdes i 1:1 meldingsrommet ved hjelp av Webex E2EE.
-
Avansert arkitektur: Webex bruker sikker TLS-signalering og går over mot MLS (Messaging Layer Security) for møter. Disse teknologiene gir det essensielle grunnlaget for Post-Quantum Cryptography (PQC), og sikrer at kommunikasjonen din forblir sikker mot fremtidige kryptografiske utfordringer.
Ende-til-ende-kryptering for Webex Calling
Webex Callingkrypterer for øyeblikket samtaler ved hjelp av Secure Real-Time Transport Protocol (SRTP) for medier. Med introduksjonen av Webex Calling E2EE utvi der Webex-plattformen sine robuste ende-til-ende-krypteringsfunksjoner, og sikrer at bare deltakerne i en kommunikasjon kan dekryptere innholdet, ikke engang tjenesteleverandøren. Denne forbed ringen er spesielt relevant for markeder med høye sikkerhetskrav. Webex CallingE2EE opererer opportunistisk. Dette betyr:
-
Opportunistisk engasjement — Samtaler begynner med SRTP-medier og oppgraderes automatisk til E2EE når klienter støtter det og ingen forhold hindrer E2EE.
-
Dynamisk nedgradering — Hvis forholdene endres under en samtale (for eksempel påkalles en funksjon som krever mediebehandling av Webex-tjenesten), kan anropet midlertidig nedgradere til SRTP.
-
Brukervarsling — Webex-appen varsler brukere om overganger mellom SRTP- og E2E E-tilstander, noe som sikrer gjennomsiktighet.
Når en Webex Calling samtale eskaleres til et Webex-møte, avsluttes den opprinnelige E2EE- samtalesjonen, og samtalen går over til Webex Meeting-miljøet. Dette betyr at opportunistisk samtale E2EE ikke lenger er i kraft, og alle deltakere fra samtalen blir koblet til møtet på nytt. Tilgjengeligheten av E2EE i møtet avhenger av standardmøtet ypen som er konfigurert av kunden.
Hvis et an Webex Calling rop introduserer en konferansemikser, slik som en treveis eller n-veis samtale, kan den opportunistiske E2EE heller ikke opprettholdes.
Samtalen inkluderer deltakere utenfor organisasjonen.
Minst én deltaker bruker ikke en Webex-app som støtter E2EE.
Webex CallingTjenesten introduserer en mediefunksjon, for eksempel ad hoc- konferanser eller anropsopptak.
Webex Callingaktiverer ikke E2EE for visse samtaletyper, for eksempel en-til-en-PSTN-anrop (inkludert samtaler mellom organisasjoner) og en-til-en-lokale trunk-samtaler (hybrid).
Når en Webex-tjeneste trenger å behandle medier, deaktiverer den E2EE. Dette gjelder funksjoner som Auto Attendant, Call Queue (selv om systemet kan aktivere E2EE etter at en agent har koblet seg til ) og Voice Portal (for eksempel innskudd eller henting av talepost). Systemet støtter heller ikke E2EE for tidlige medier før svar. Hvis personverninnstillinger eller retningslinjer blokkerer eller skjuler identiteten til den eksterne parten, for eksempel med Connected Line Identity Privacy eller når en assistent svarer for en leder, vil ikke Webex aktivere E2EE.
E2EE fungerer bare på primære linjer, ikke på delte eller virtuelle linjer.
Aktiver ende-til-ende-kryptering for Webex-samtaler
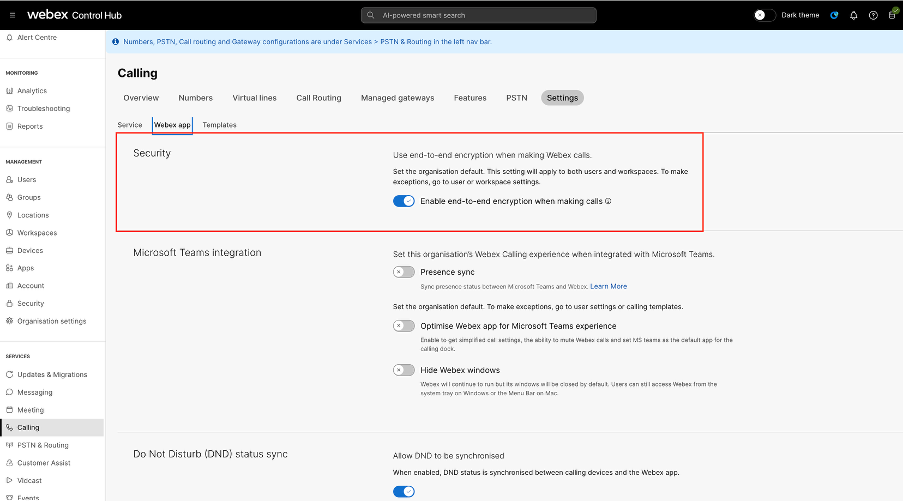
E2EE for Webex Calls er deaktivert som standard. Aktiver E2EE for Webex-samtaler for å beskytte brukerkommunikasjon på tvers av organisasjonen.
- Logg på Control Hub.
- Gå til T og bytt til Webex App- fanen.
- I Sikkerhet- delen slår du på Aktiver endendekryp tering når du ringer, og klikker Lag re.
Denne delen er for kunder med fullverdige møter.
Hvis du vil bli med i et E2EE-møte fra Webex Board-, Room- eller Desk-enheten, trykker du på Bli med i Webex og skriver inn møtenummeret som er oppført i invitasjonen. Webex Meetings Trykk deretter på Bli med for å bli med i møtet.
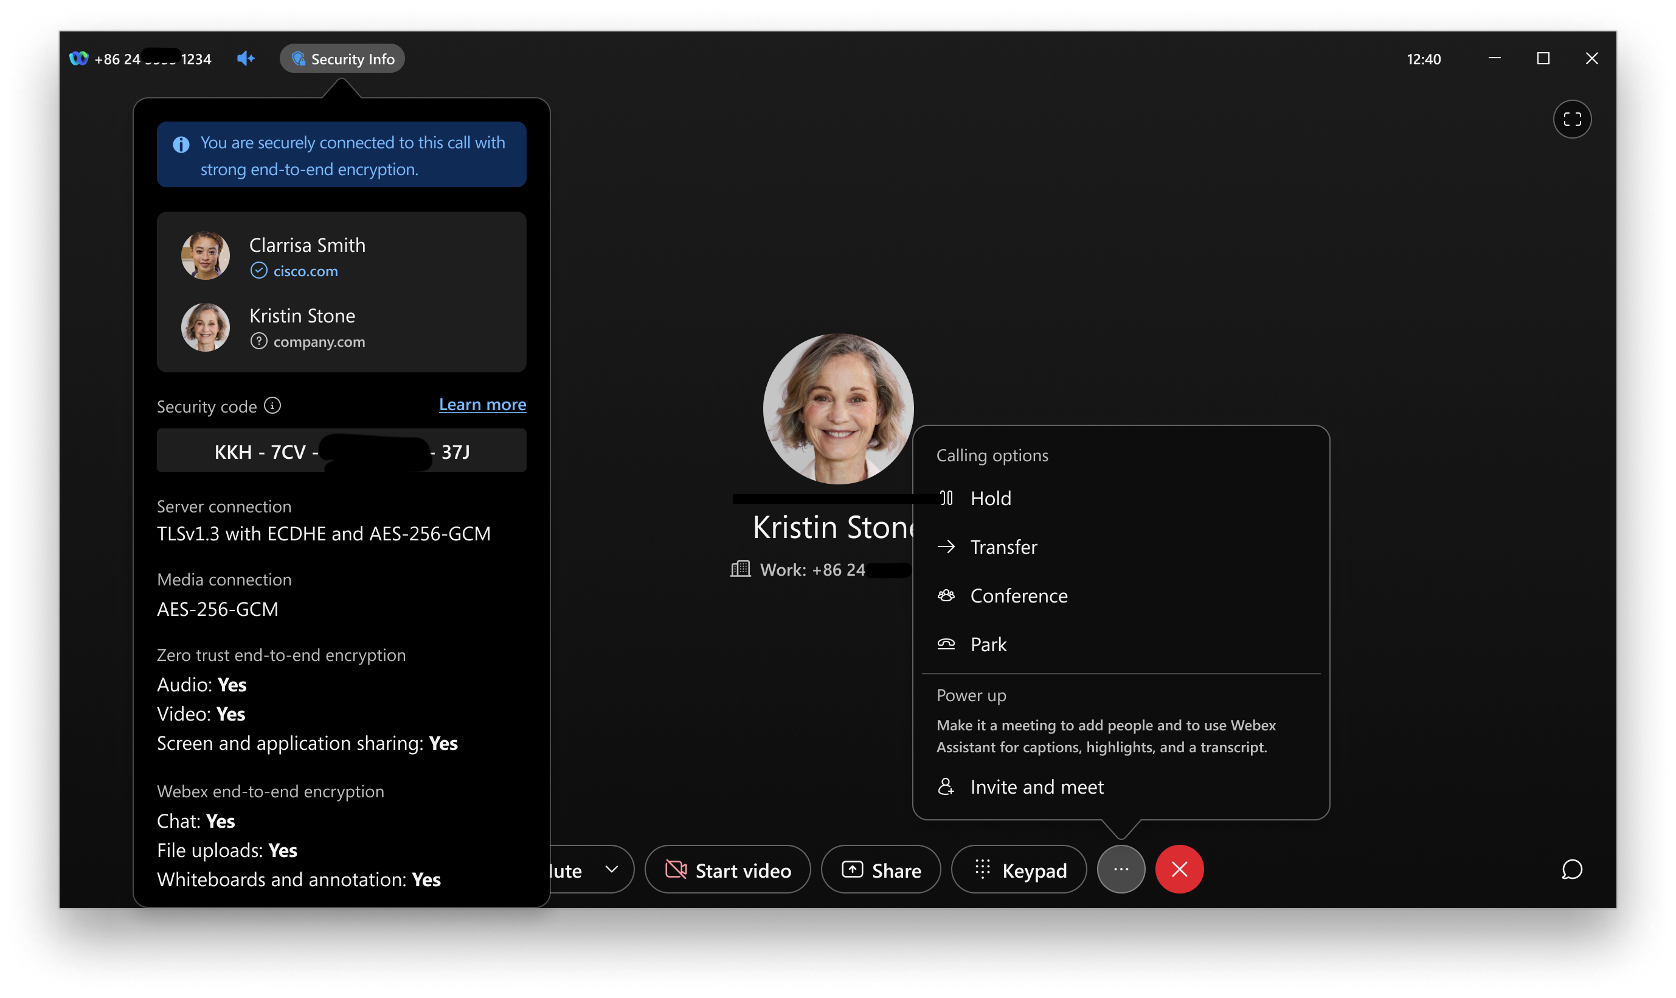
I møtet kan du sjekke om møtet er ende-til-ende-kryptert ved å se på skjoldikonet i overskriften.
-
 — Møtet er ende-til-ende-kryptert.
-
 - Forbindelsen mellom Webex-skrivebordsappen og Webex-serveren er sikker, men møtet er ikke ende-til-ende-kryptert.
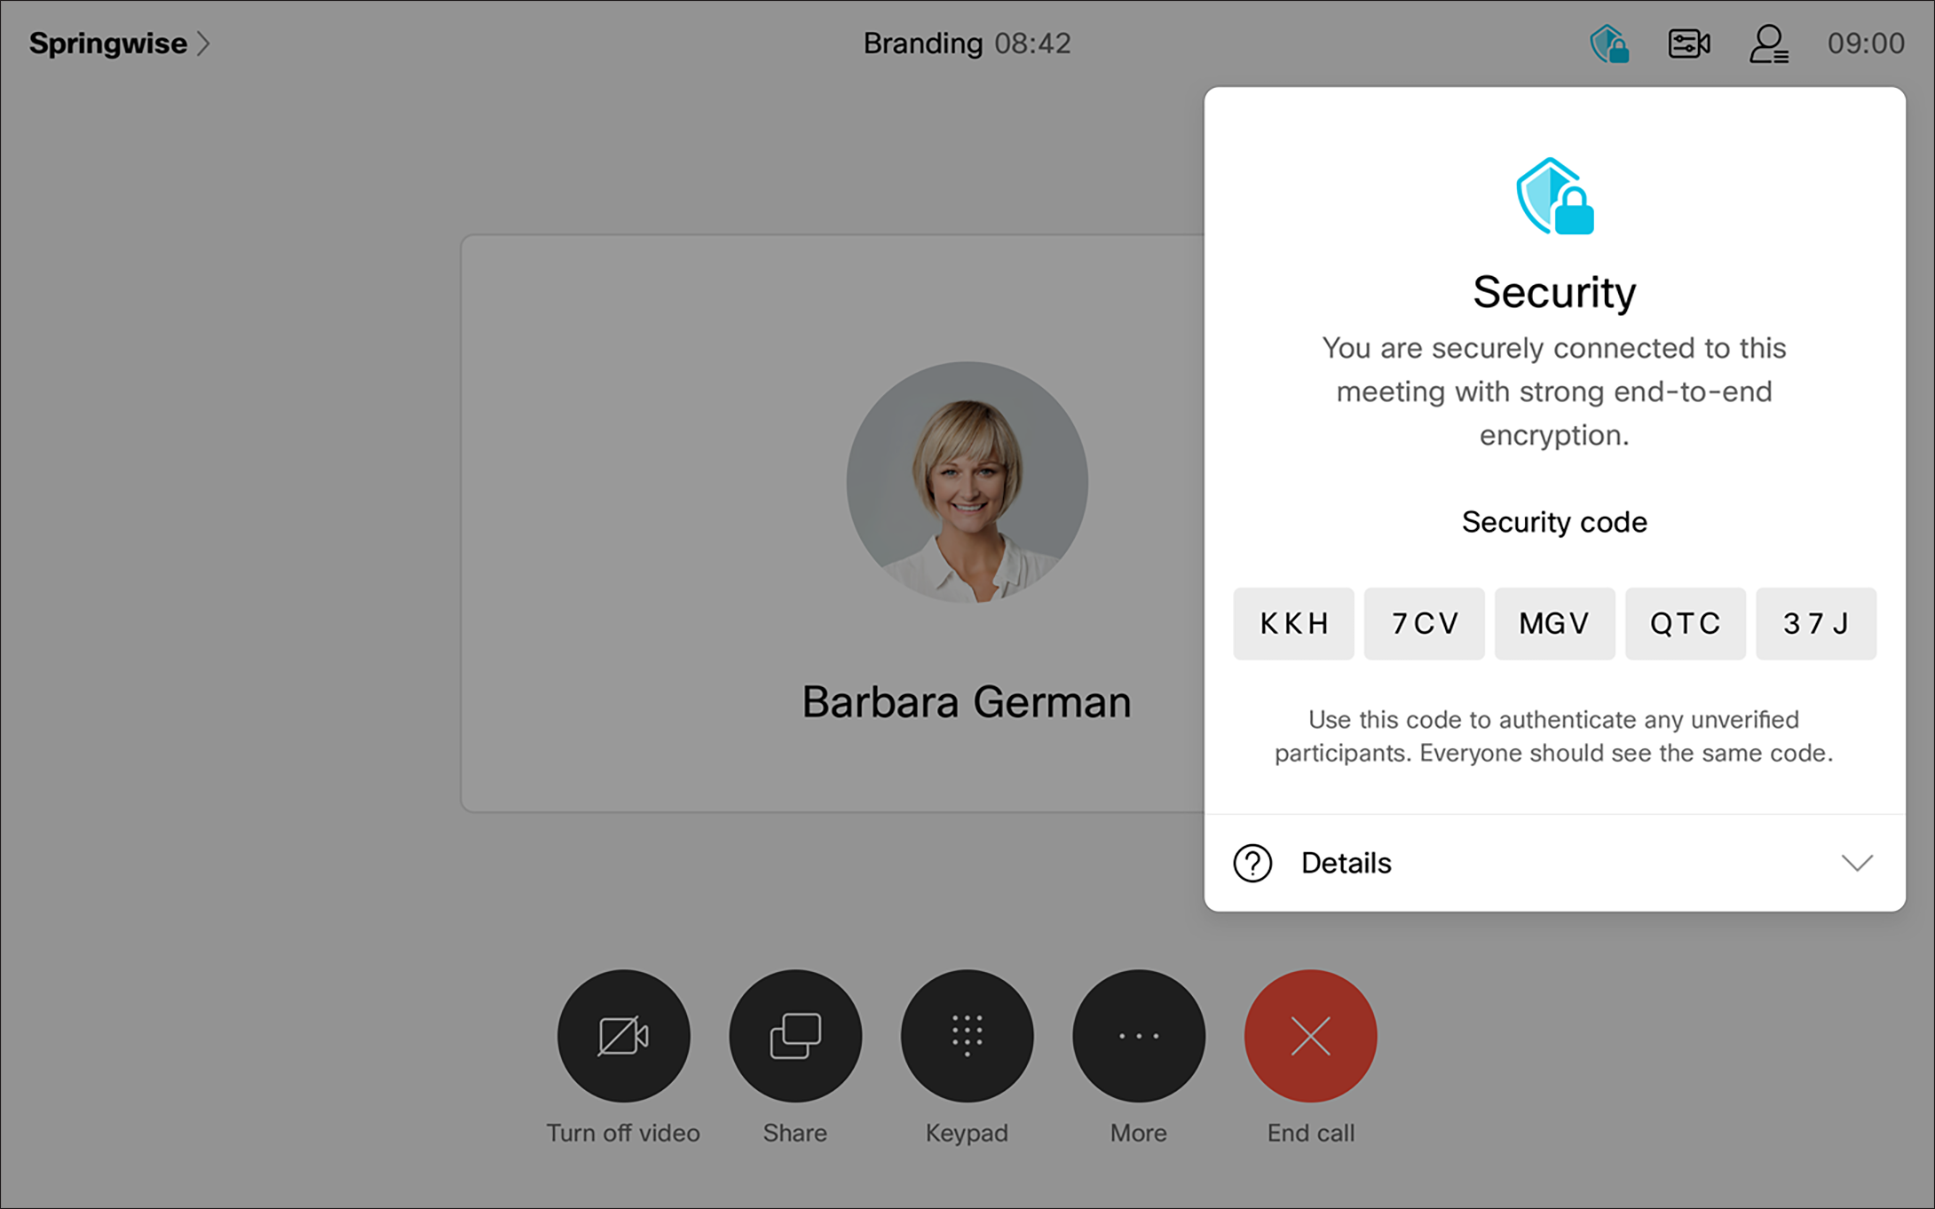
En sikkerhetskode er gitt for å tillate deltakerne å bekrefte at forbindelsen deres er sikker.
Trykk på ikonet for å se sikkerhetskoden og annen sikkerhetsinformasjon for møtet. Sikkerhetskoden endres hver gang en deltaker går inn i møtet.
Alle møtedeltakere skal se den samme sikkerhetskoden. Hvis en person ser en annen sikkerhetskode, er forbindelsen ikke sikker.
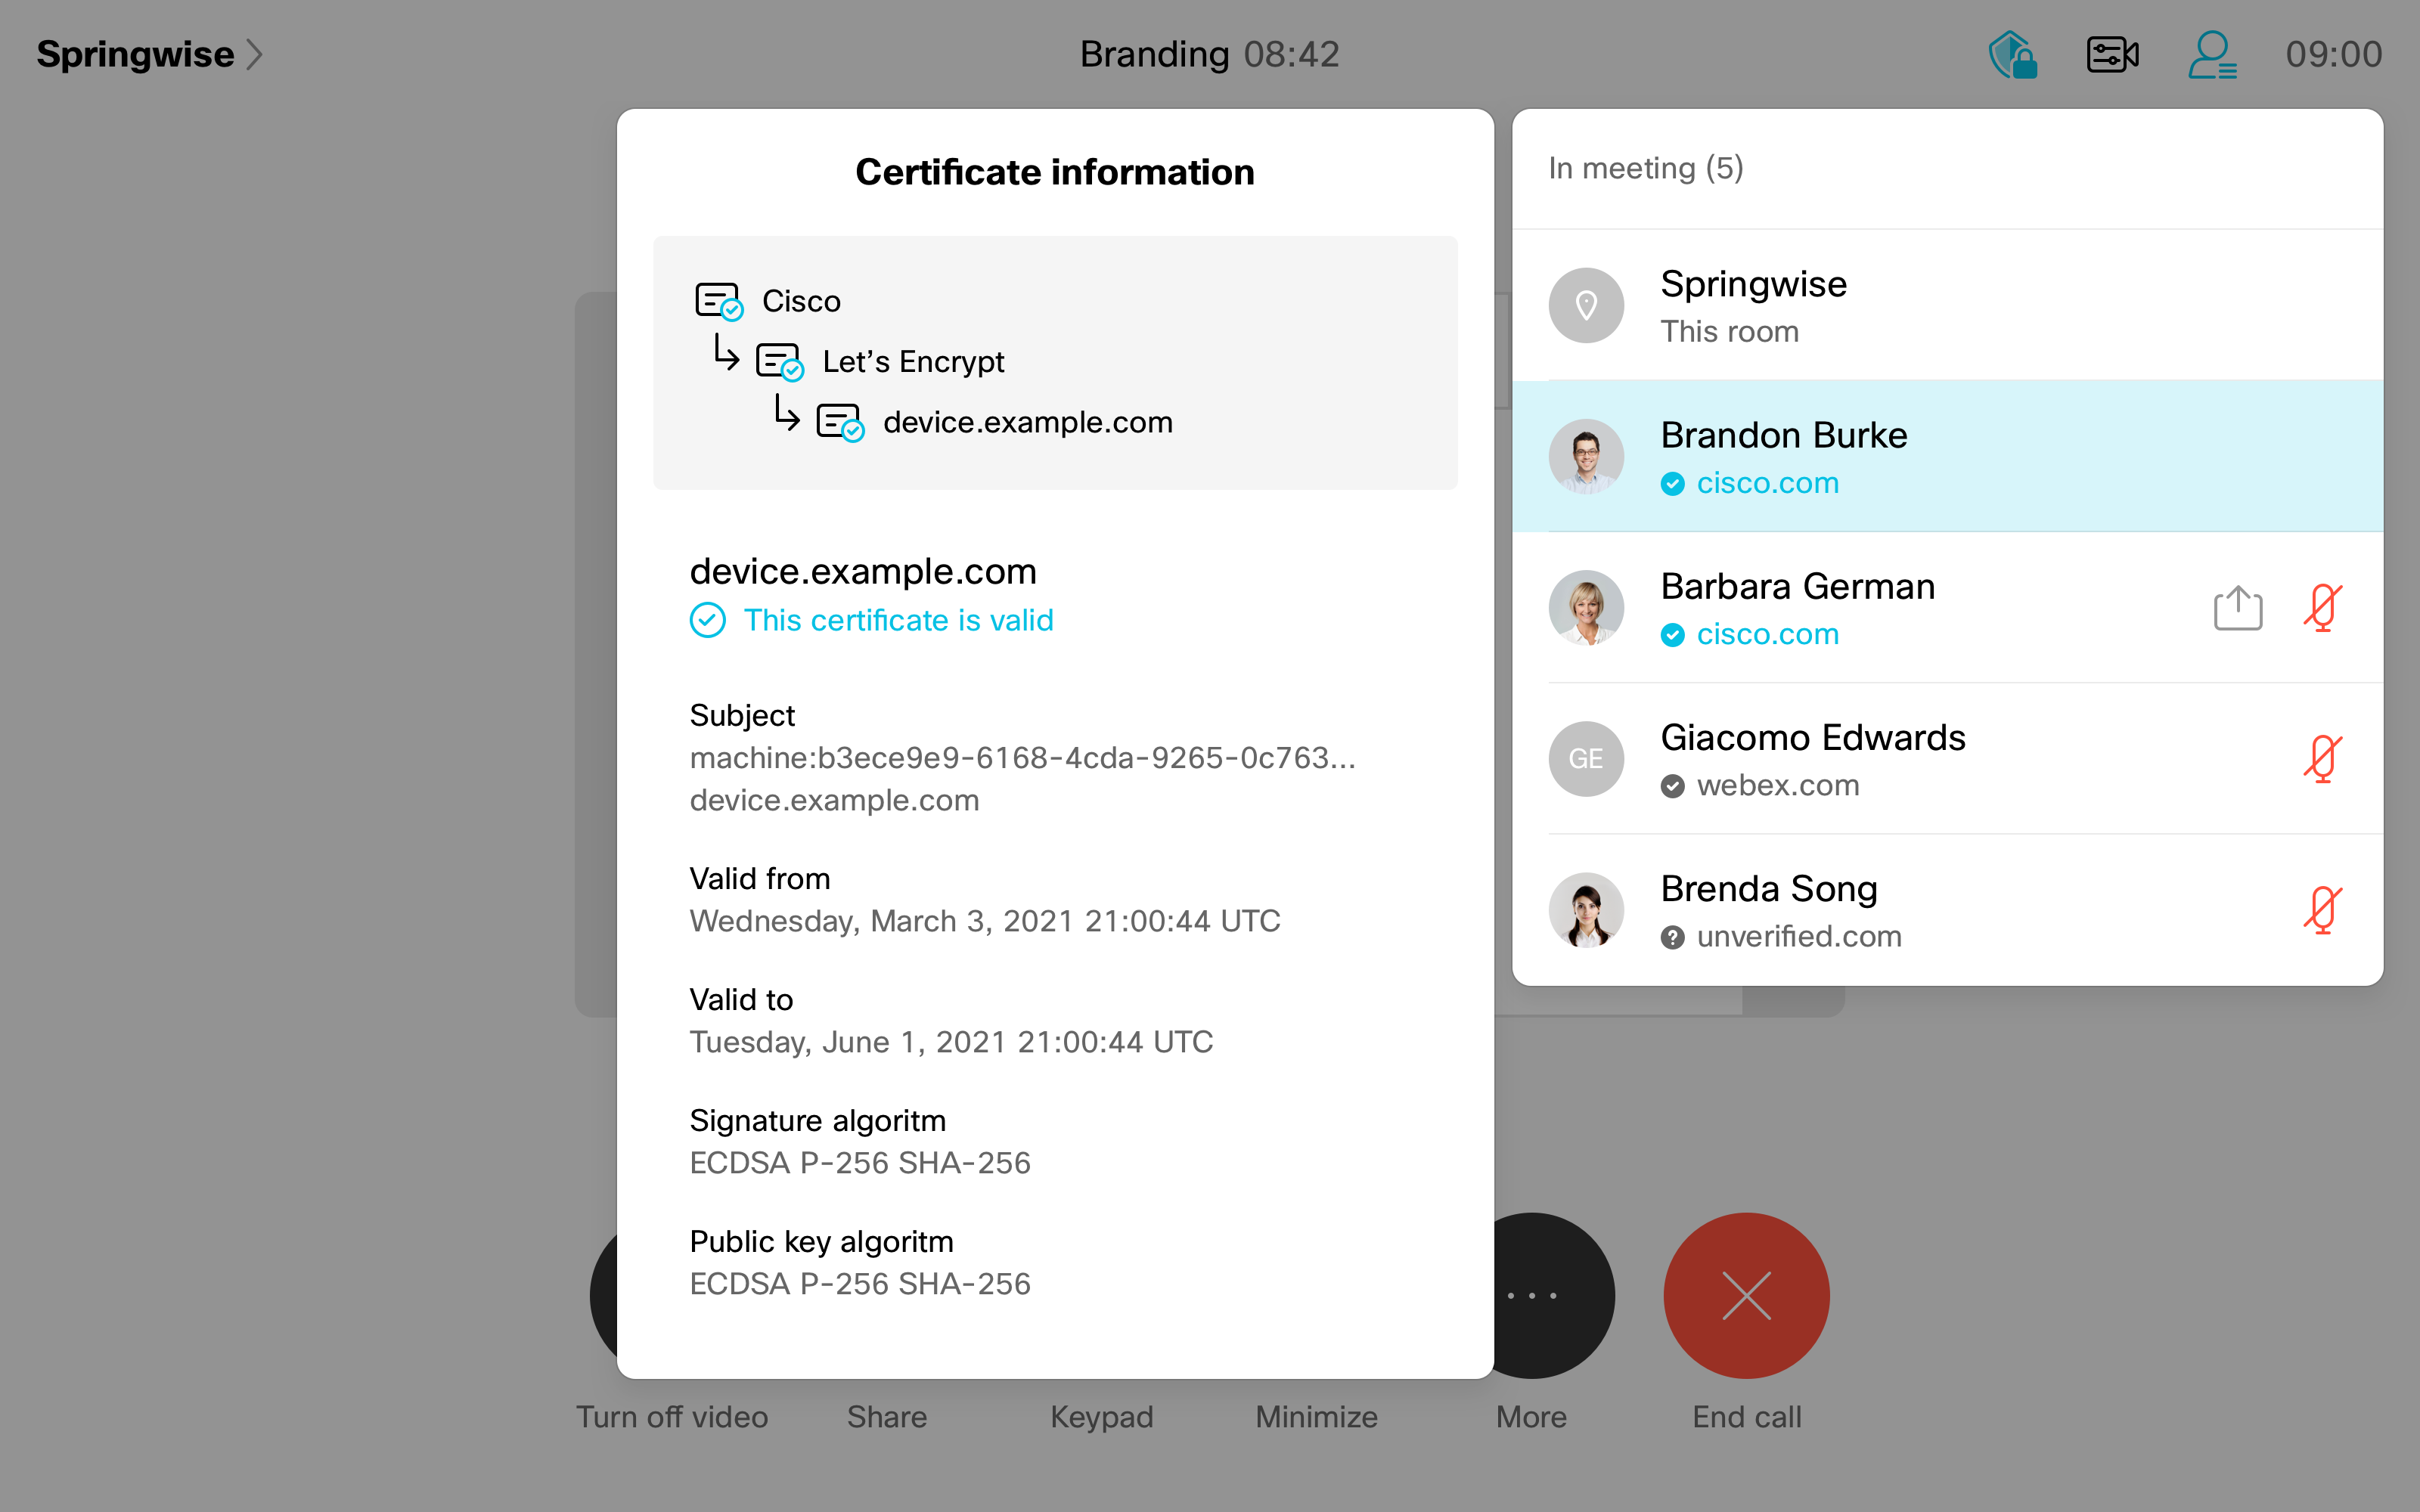
I deltakerlisten kan du se informasjon om godkjenningsstatusen til hver deltaker: bekreftet eller ubekreftet.
-
 Deltakerens identitet er bekreftet eksternt av en Webex Partner Certificate Authority (CA). Dette krever at du konfigurerer et eksternt sertifikat på din personlige enhet.
-
 Deltakerens identitet er bekreftet internt av Webex CA.
-
 Deltakerens identitet er ikke bekreftet.
Mer detaljert informasjon om sertifikatleverandøren er tilgjengelig ved å trykke på deltakerens navn og velge Vis sertifikat.
Brukeropplevelse for Webex Calling
Bruker opplevelsen for Webex Calling E2EE samsvarer med og bygger på E2EE-brukeropplevelsen implementert for Meeting. Når en Webex Calling samtale er ende-til-ende-kryptert, viser Webex-appen (stasjonær og mobil) klare visuelle indikatorer. Brukere mottar også distinkte visuelle og lydvarsler for overganger mellom SRTP og E2EE under en samtale.