Kiitos palautteestasi.
 Onko sinulla palautetta?
Vertaa Webex End-End-End-End-End-End-End-End-End-En
Se Webex Suite tarjoaa kahdenlaisia päästä päähän -salausta (E2EE):
-
Webex End- to-end -salaus - Oletussuojaus käyttäjän luomalle sisällölle, joka jaetaan tavallisissa kokouksissa ja. Webex Messaging
-
Zero-Trust End-End-End-End-End-End-End-End-End-End-End-End-Salattujen kokousten medioiden ja käyttäjien luoman sisällön suojaus on parant Tämä artikkeli keskittyy pääasiassa Zero-Trust End-End-End-End-End-Salaukseen.
Molemmat päästä päähän -salaustyypit tarjoavat ylimääräisen salauskerroksen, joka suojaa tietoja sieppaushyökkäyksiltä, mutta ne eroavat toisistaan tarjoamansa luottamuksellisuuden tason suhteen.
Webexin päästä päähän - salaus
Webex End-En d-End-Encryption käyttää Webex Key Management System* (KMS) salausavaimien luomiseen ja hallintaan. Näitä Webex KMS -avaimia käytetään Webex-sovellusten ja Cisco-videolaitteiden luomien chat-viestien, tiedostojen, valkotaulujen ja huomautusten salaamiseen. Alun perin Webex End-End-End-Encryption -salausta käytetään nyt myös käyttäjien luoman sisällön salaamiseen vakiona Webex Meetings Webex Suite kokousalustalla. Webex Messaging Webexin päästä päähän -salauksella:
-
Tiedot salataan siirron aikana ja levossa.
-
Webex-sovellukset ja Cisco-laitteet salaavat kaiken käyttäjän luoman sisällön, kuten viestit, tiedostot, merkinnät ja taulut, ennen kuin ne lähetetään salatun TLS-verkon kautta.
-
Tämä salattu sisältö tallennetaan salattuihin sisältöpalvelimiin Webex-pilvessä.
Tämä ylimääräinen suojaustaso suojaa siirrettäviä käyttäjätietoja TLS-sieppaushyökkäyksiltä ja tallennettuja käyttäjätietoja potentiaalisilta huonoilta toimijoilta Webex-pilveen.
Oletusarvoisesti pilvipohjainen KMS luo ja jakaa salausavaimet. Webex Hybrid Data Security (HDS) -toiminnolla voit myös hallita avainten hallintajärjestelmän omaa paikallista versiota. Lisätietoja on kohdassa Webex Hybrid Data Securityn käyttöönotto-opas.
Webex-pilvi voi käyttää ja käyttää KMS-salausavaimia, mutta vain salauksen purkamiseen ydinpalveluiden edellyttämällä tavalla, kuten:
- Hakutoimintojen viestien indeksointi
- Tietojen menetyksen estäminen
- Tiedoston transkoodaus
- eDiscovery
- Tietojen arkistointi
Lisätietoja Webex KMS-pohjaisesta päästä päähän -salauksesta on kohdassa Webex MessagingSecurity Technical Paper.
Zero-Trust End-End-End-Salaus
Webex käyttää Zero-Trust End-End-End-End-End-End-End-Salausta tarjotakseen korkeamman tietoturvan ja luottamuksellisuuden medialle ja käyttäjien luomalle sisällölle (chat, tiedostot, valkotauluja ja merkintöjä) Webex End-End-End-End-End-End-End-End-End-End-Salattujen kokousten yhteydessä
Zero-Trust End-End-End-En d-End-Salaus käyttää MLS (Messaging Layer Security) -protokol laa tietojen vaihtamiseen, jotta Webex-kokouksen osallistujat voivat luoda yhteisen kokouksen salausavaimen.
Kokouksen salausavain on vain kokouksen osallistujien käytettävissä. Webex-palvelu ei voi käyttää kokouksen avainta - siksi ”Zero-Trust”.
Zero-Trust -turvan laajuus Webex Meetings
Zero-Trust end-to-end salatut Webex-kokoukset tukevat seuraavia:
-
Standardipohjaiset protokollat (MLS, SFrame) muodollisesti vahvistetulla salauksella.
- Webex-työpöytäsovellukset Windowsille, macOS:lle ja Linuxille.
- Webex-mobiilisovellukset iOS: lle ja Androidille.
-
Cisco-videolaitteet (Room Series, Desk Series ja Webex Board).
-
End-to-end salaus (E2EE) Personal Room -kokouksissa.
-
End-to-end salaus (E2EE) ajoitetuille kokouksille.
-
Suojauskuvake, jonka avulla kaikki kokouksen osallistujat tietävät yhdellä silmäyksellä, että heidän kokouk sensa on suojattu, ja milloin kokouksessa on käytössä päästä päähän -salaus.
-
Kokouksen osallistujien suullinen vahvistus uudella turvatunnistus koodilla.
-
Jopa 1000 osallistujaa.
-
Paikallinen tallennus.
-
Kokouksen sisäinen keskustelu, tiedostojen siirto, valkotaulu, ja merkinnät.
-
Etätyöpöydän ohjaus.
-
Webex-sovelluksessa voit liittyä kokoukseen vain tietokoneen äänellä (PSTN-pohjaista Soita minua/puhelua ei tueta).
Zero-Trust -suojaus ei tue seuraavia asioita kokouksissa:
-
Vanhemmat Webex-laitteet, kuten SX-, DX- ja MX-sarjat.
-
Web-selainpohjainen Webex-sovellus (web.webex.com).
-
Kokouspuhelun, tiedostojen, valkotaulujen ja merkintöjen tallentaminen.
-
Tallenna istuntotiedot, transkriptiot ja kokoustiedot pilveen.
-
Ciscon pilvipalveluiden tarjoamat ominaisuudet, jotka edellyttävät pääsyn salauksen purkamiseen tallennettuun tietovälineeseen, mukaan lukien:
-
Verkkopohjainen tallennus (NBR)
-
Median transkoodaus
-
Kokouksessa oleva Webex AI Assistant
-
Automaattinen tekstitys
-
Transkriptio jne.
-
-
Puhelut julkiseen kytkettyyn puhelinverkkoon (PSTN) ja sieltä
-
Puhelut SIP-laitteisiin ja SIP-laitteista
-
Kokonaisvaltainen salaus Webex-puheluille
Webex tarjoaa alan johtavan tietoturvan 1:1 -viestinnälle varmistaen, että vain osallistujat voivat purkaa mediasisällön. Käyttämällä Zero Trust -lähestymistapaa Webex varmistaa, että viestintä pysyy yksityisenä ja jopa palveluntarjoajan saavuttamattomissa.
Tuetut 1:1 puhelutyypit
E2EE voidaan ottaa käyttöön Control Hubin kautta kaikille käyttäjille kahdessa ensisijaisessa puhelutyypissä:
-
Webex Calling: Yksittäiset puhelut Webex-sovelluksen kautta Palvelun avulla (SIP-pohjainen). Webex Calling
-
Soita Webexiin: 1:1 -puhelut Webex-sovelluksen ja Webex RoomOS -laitteiden välillä (HTTP-pohjaiset).
Dynaaminen suojaus ”Call on Webex” -sovellukselle
”Call on Webex” -ominaisuuden avulla käyttäjät voivat lisätä osallistujia 1:1 puheluun saumattomasti tarvitsematta siirtyä muodolliseen kokoukseen. Koska osallistujat voivat liittyä ja poistua dynaamisesti, puhelun suojaustila päivittyy reaaliajassa:
-
Opportunistinen E2EE: Puhelut käyttävät automaattisesti E2EE: tä, kun kaikki laitteet tukevat sitä. Jos osallistuja liittyy laitteesta, joka tukee vain SRTP:tä, puhelu mukautuu dynaamisesti yhteyden ylläpitämiseksi.
-
Reaaliaikaiset suojausindikaattorit: Webex-sovellus antaa läpinäkyviä ilmoituksia suojaustilan muuttuessa.
-
Zero Trust Security: Aktiivinen, kun kaikki osallistujat tukevat E2EE: tä.
-
Vahva suojaus: Aktiivinen, jos yksi tai useampi osallistuja käyttää vain SRTP-päätepisteitä.
-
Kattava media- ja yhteistyösuojaus
-
Media ja viestit: Äänen, videon ja näytön jakaminen on suojattu Zero Trust E2EE: llä. Puhelun aikana luodut keskustelut tai valkotaulut säilyvät 1:1 -viestitilassa Webex E2EE: n avulla.
-
Edistynyt arkkitehtuuri: Webex käyttää suojattua TLS-signalointia ja siirtyy kokouksissa MLS: ään (Messaging Layer Security). Nämä tekniikat tarjoavat olennaisen perustan post-kvanttisalaukselle (PQC) ja varmistavat, että viestintä pysyy turvassa tulevia salaushaasteita vastaan.
End-to-end salaus Webex Calling
Webex Callingsalaa tällä hetkellä puhelut käyttämällä Secure Real-Time Transport Protocol (SRTP) mediaa varten. Webex CallingE2EE: n käyttöönoton myötä Webex-alusta laajentaa van kkoja päästä päähän -salausominaisuuksiaan varmistaen, että vain viest innän osallistujat voivat purkaa sen sisällön, ei edes palveluntarjoaja. Tämä parannus on erityisen merkityksellinen markkinoilla, joilla on korkeat turvallisuusvaatimukset. Webex CallingE2EE toimii opportunistisesti. Tämä tarkoittaa:
-
Opportunistinen sitout uminen — Puhelut alkavat SRTP-mediasta ja päivit tyvät automaattisesti E2EE: hen, kun asiakkaat tukevat sitä, eikä mikään ehto estä E2EE:tä.
-
Dynaaminen alennusversio — Jos olosuhteet muuttuvat puhelun aikana (esimerkiksi ominaisuus otetaan käyttöön, joka vaatii Webex-palvelun medi akäsittelyä), puhelu voi tilapäisesti alentaa SRTP:hen.
-
Käyttäjäilmoitus — Webex-sovellus ilmoittaa käyttäjille siirtymistä SRTP- ja E2E E-tilojen välillä varmistaen läpinäkyvyyden.
Kun Webex Calling puhelu eskaloidaan Webex-kokoukseen, alkuperäinen E2EE-puheluistunto lopetetaan ja puhelu siirtyy Webex-kokousympäristöön. Tämä tarkoittaa, että opportunistinen E2EE: n kutsuminen ei ole enää voimassa ja kaikki puhelun osallistujat yhdist etään uudelleen kokoukseen. E2EE: n saatavuus kokouksessa riippuu asiakkaan määrittä mästä oletuskokoustyypistä.
Jos Webex Calling puhelussa otetaan käyttöön neuvottelumikseri, kuten kolmisuuntainen tai n-suuntainen puhelu, opportunistista E2EE: tä ei myöskään voida ylläpitää.
Puheluun osallistuu organisaation ulkopuolisia osallistujia.
Ainakin yksi osallistuja ei käytä Webex-sovellusta, joka tukee E2EE: tä.
Webex CallingPalvelussa otetaan käyttöön mediatoiminto, kuten ad hoc-neuvottelut tai puhelutallennus.
Webex Callingei ota E2EE:tä käyttöön tietyissä puhelutyyppeissä, kuten henkilökohtaisissa PSTN- puheluissa (mukaan lukien organisaatioiden väliset puhelut) ja henkilökohtaisissa paikallisissa runkopuheluissa (hybridi).
Kun Webex-palvelun on käsiteltävä tietovälineitä, se poistaa E2EE käytöstä. Tämä koskee ominaisuuksia, kuten Auto Attendant, Call Queue (vaikka järjestelmä saattaa ottaa käyttöön E2EE: n, kun agentti muodostaa yhteyden) ja ääniportaalin (esimerkiksi vastaajaviestin talletus tai haku). Järjestelmä ei myöskään tue E2EE: tä ennakkovastausta varten varhaisessa mediassa. Jos tietosuoja-asetukset tai käytännöt estävät tai piilottavat etäosapuolen henkilöllisyyden, kuten Connected Line Identity Privacy -toiminnolla tai kun avustaja vastaa esimiehelle, Webex ei ota E2EE -yhteyttä.
E2EE toimii vain ensisijaisilla linjoilla, ei jaetuilla tai virtuaalisilla linjoilla.
Ota käyttöön Webex-puhelujen päästä päähän -salaus
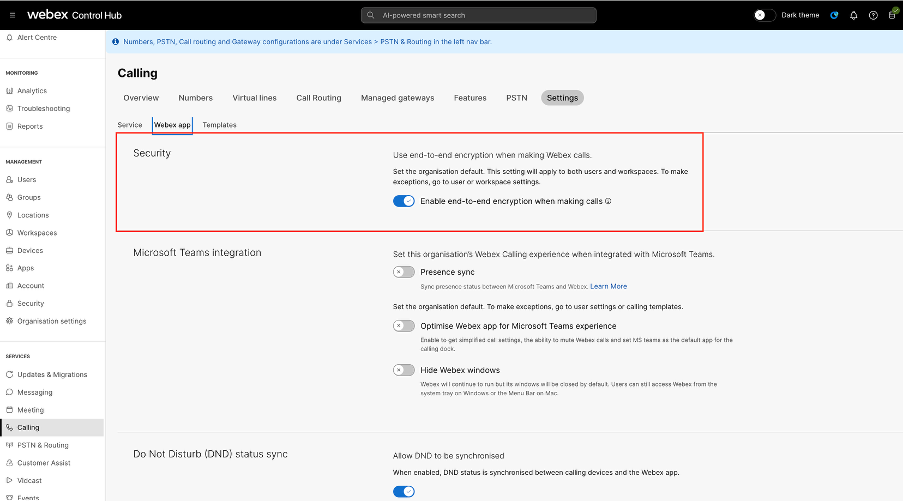
E2EE for Webex Calls on oletusarvoisesti poistettu käytöstä. Ota käyttöön E2EE for Webex Calls -puhelut käyttäjien viestinnän suojaamiseksi koko organisaatiossa.
- Kirjaudu Control Hubiin.
- Siirry kohtaan ja siirry Webex App -välilehteen.
- Ota Suojaus- osiossa Ota loppupään salaus käyttöön puhel uita soitettaessa ja valitse Tall enna.
Tämä osio on tarkoitettu asiakkaille, joilla on monipuoliset kokoukset.
Jos haluat liittyä E2EE-kokoukseen Webex Board-, Room- tai Desk-laitteesta, napauta Liity Webexiin ja anna kokouksen numero, joka on lueteltu kutsussa. Webex Meetings Liittyäksesi kokou kseen napauttamalla Liity.
Kokouksessa voit tarkistaa, onko kokous salattu päästä päähän katsomalla otsikon kilpikuvaketta.
-
 — Kokous on salattu päästä päähän.
-
 — Yhteys Webex-työpöytäsovelluksen ja Webex-palvelimen välillä on suojattu, mutta kokousta ei ole salattu päästä päähän.
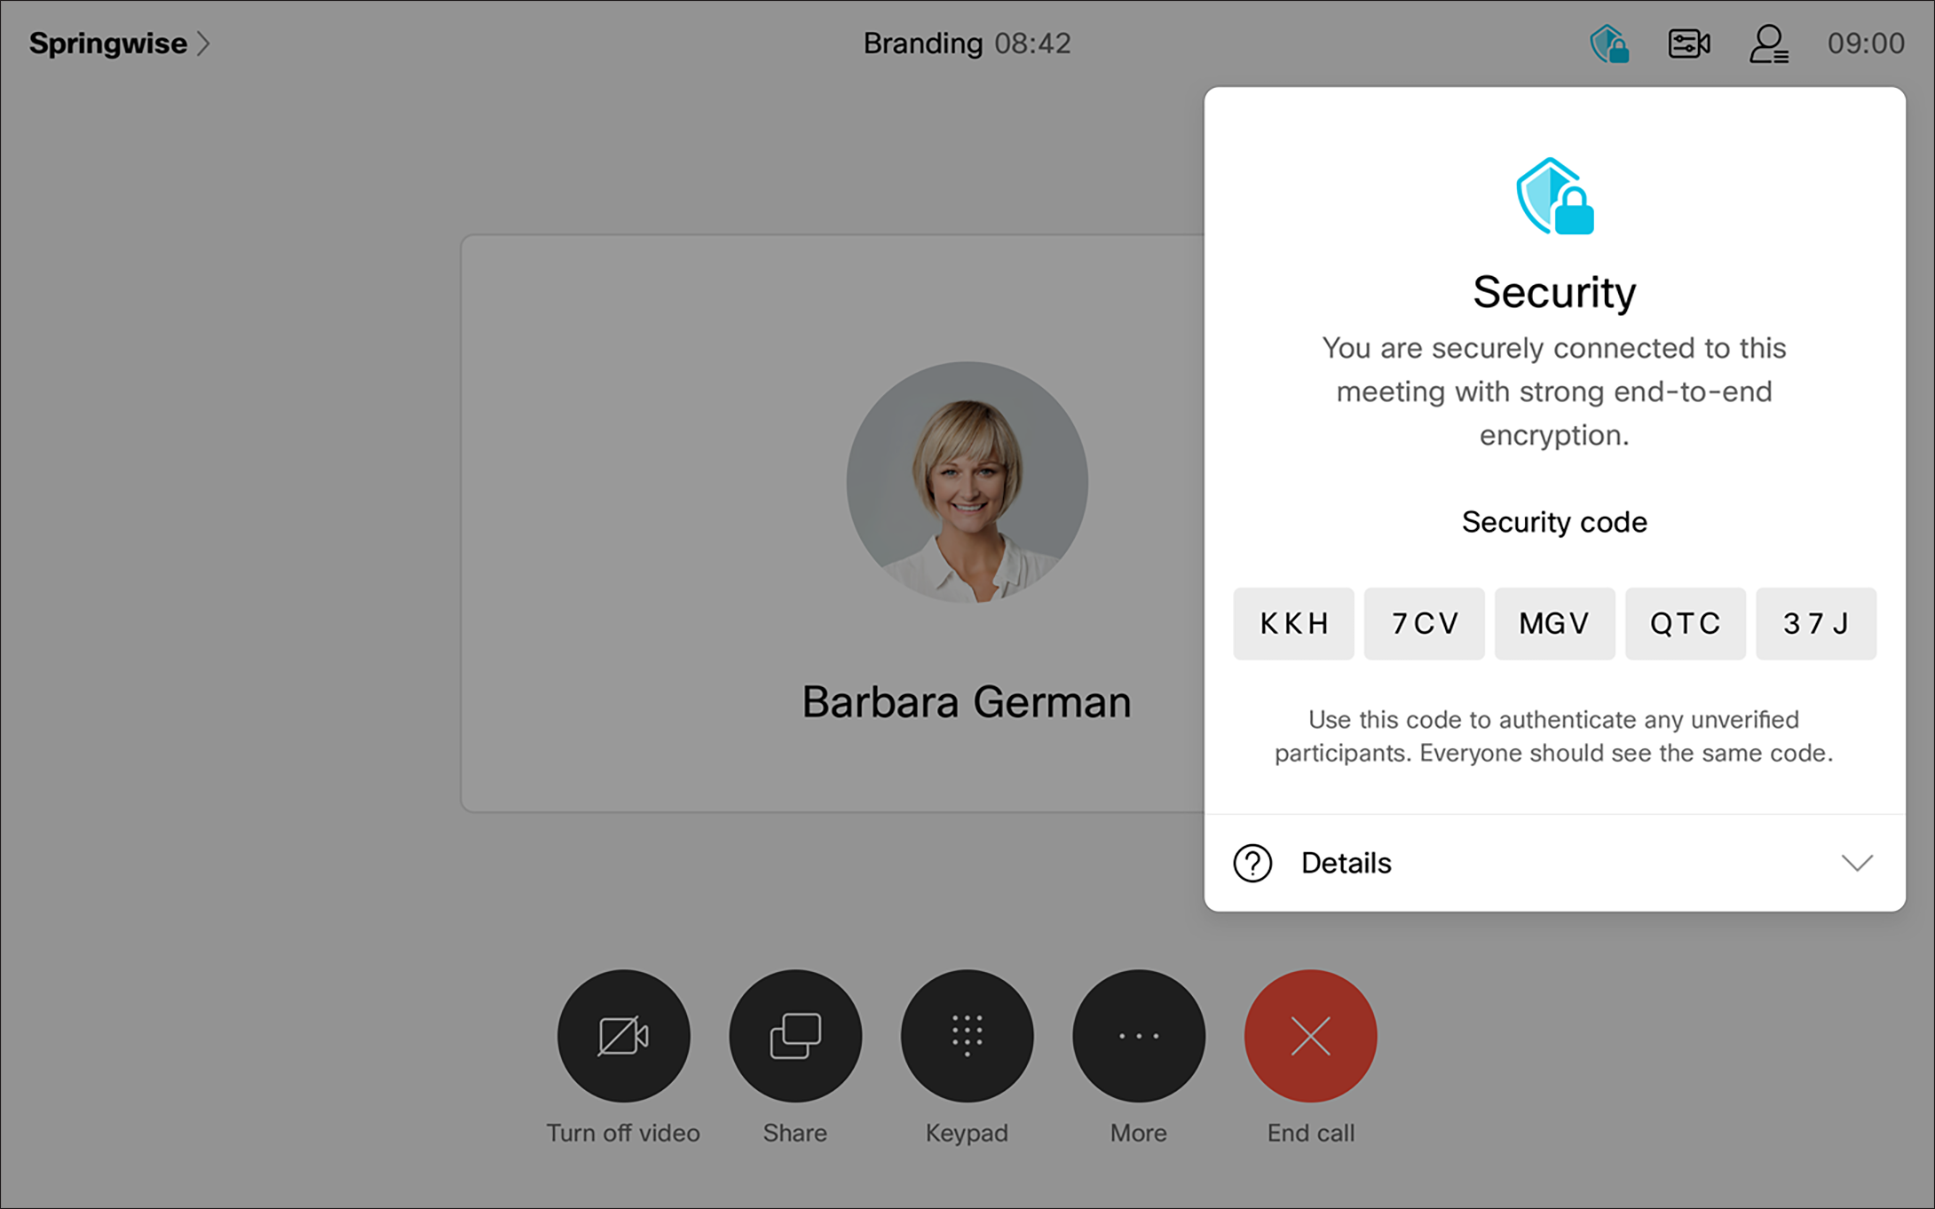
Turvakoodi annetaan, jonka avulla osallistujat voivat varmistaa, että heidän yhteytensä on suojattu.
Näet kokouksen suojauskoodin ja muut suojaustiedot napauttamalla kuvaketta. Turvakoodi muuttuu aina, kun osallistuja osallistuu kokoukseen.
Kaikkien kokouksen osallistujien tulisi nähdä sama turvakoodi. Jos yksi henkilö näkee toisen turvakoodin, hänen yhteytensä ei ole suojattu.
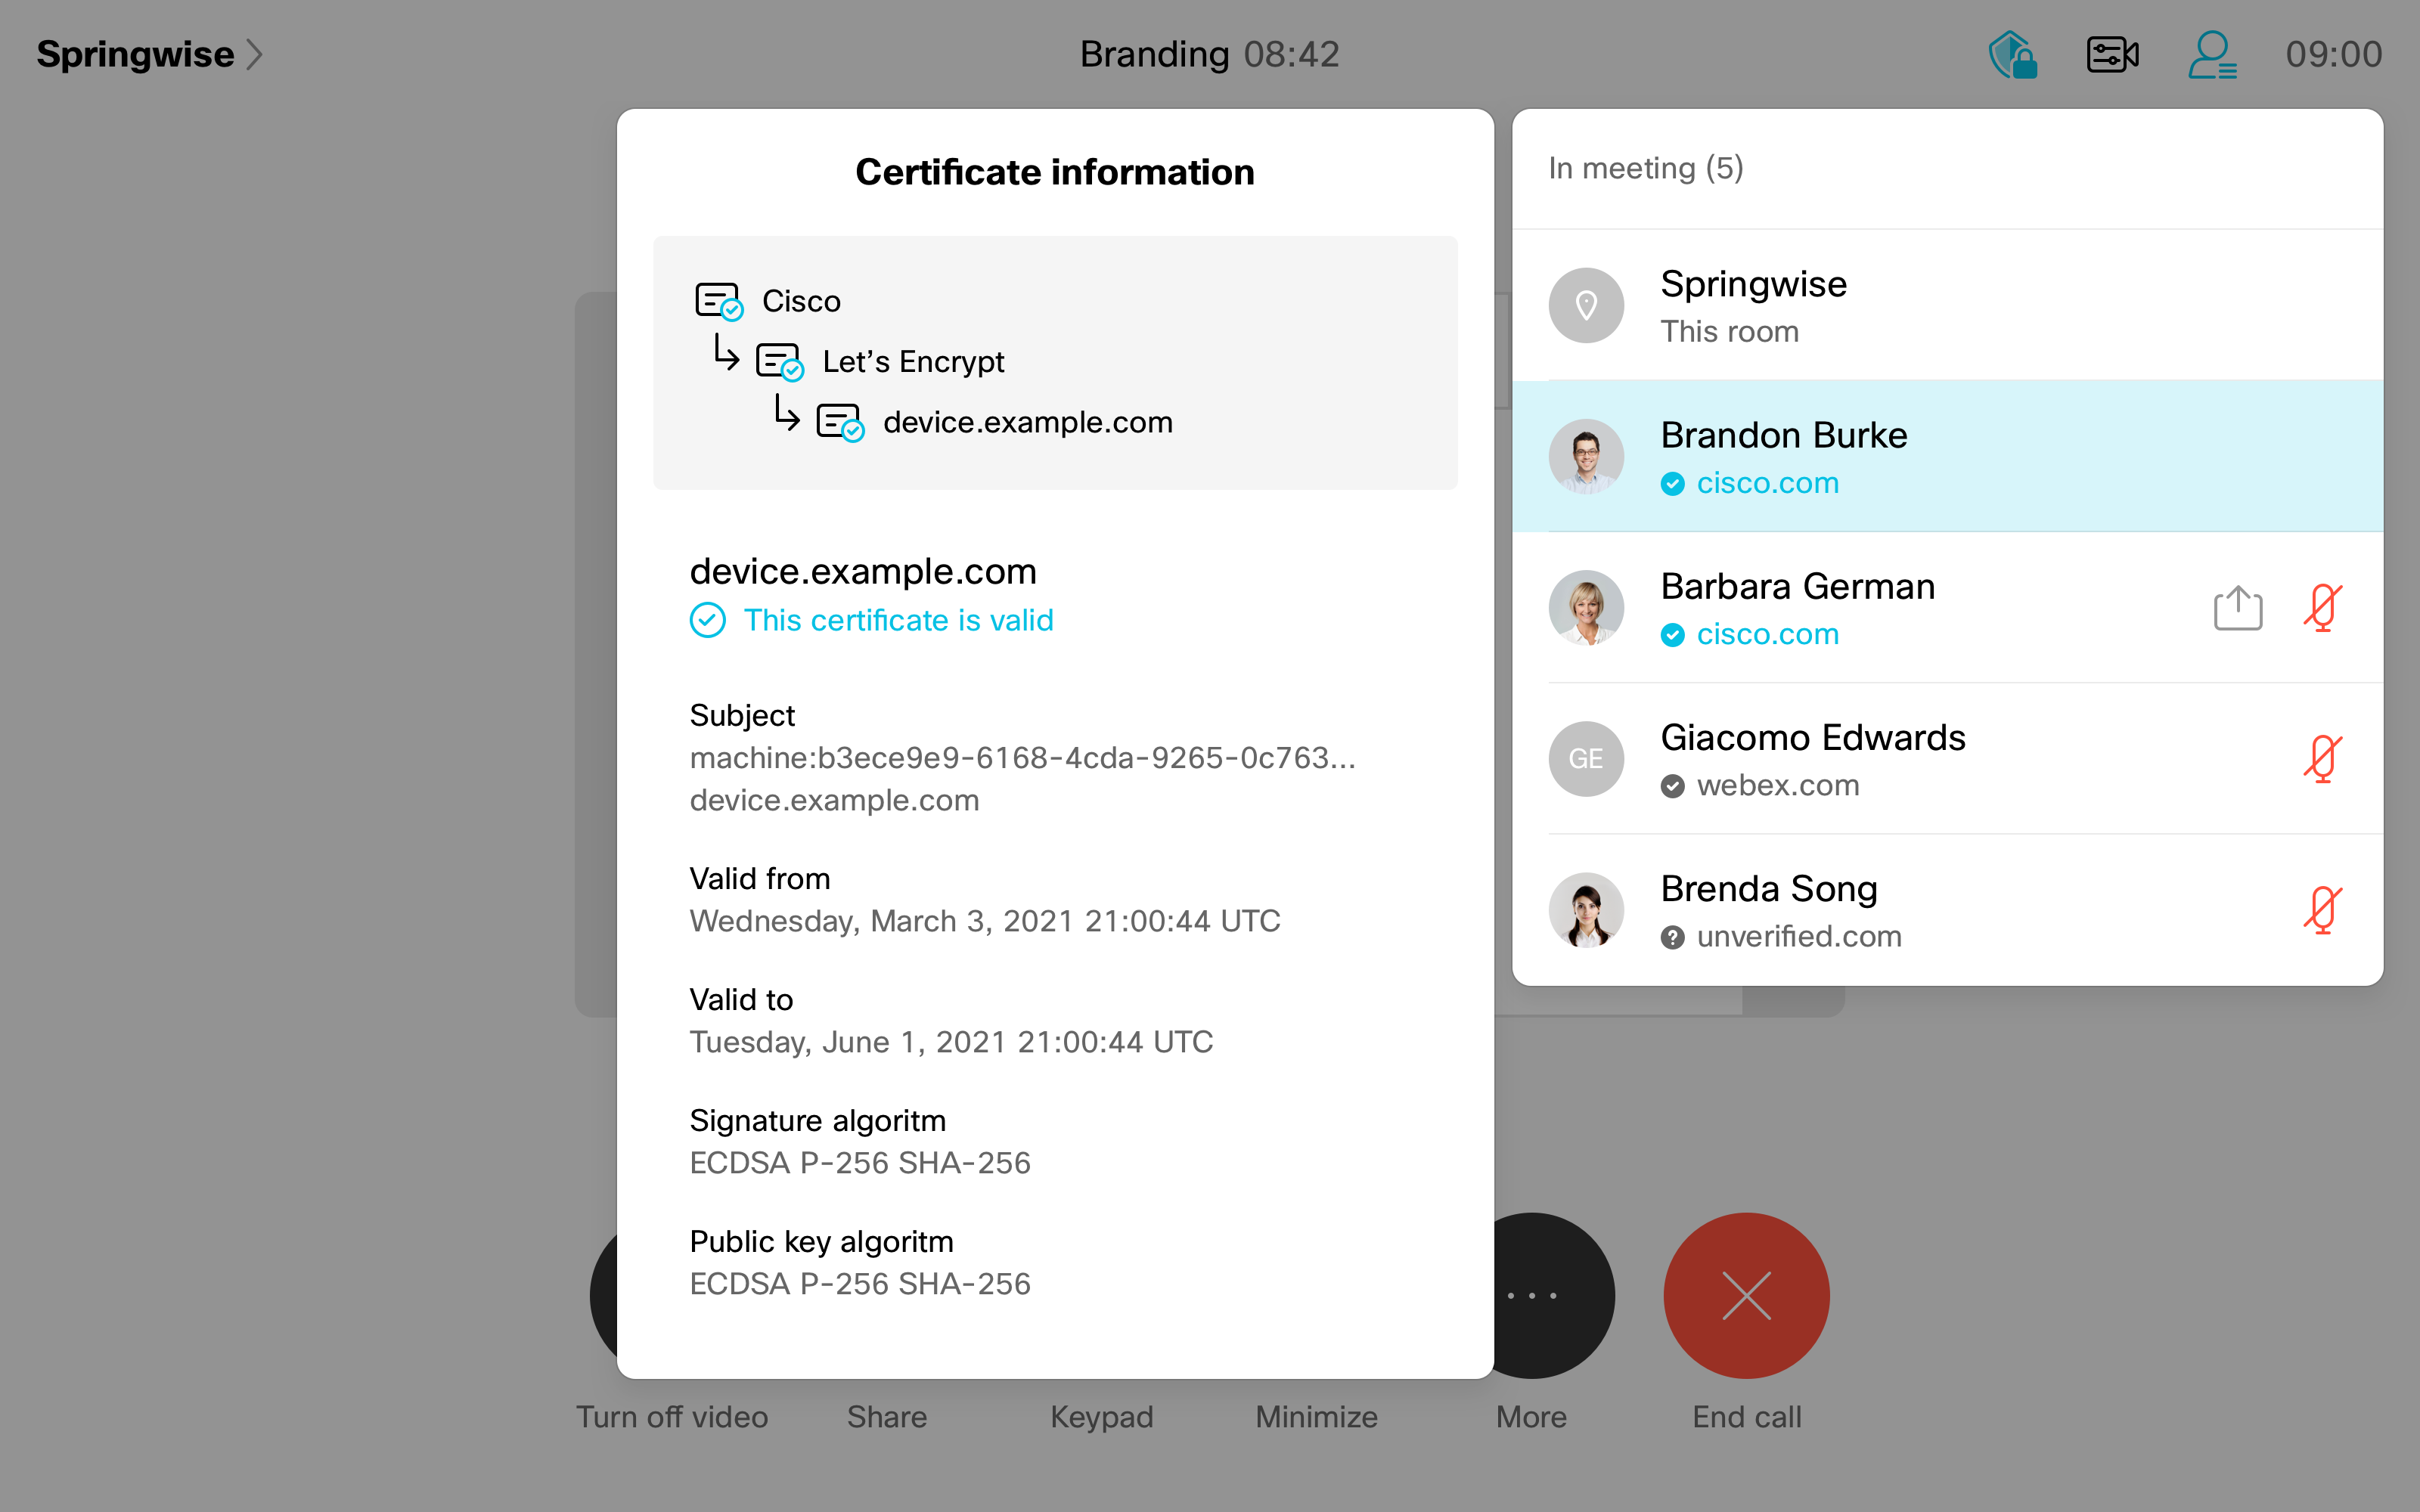
Osallistujaluettelossa näet tiedot kunkin osallistujan todennustilasta: vahvistettu tai vahvistamaton.
-
 — Webex-kumppani Certificate Authority (CA) on vahvistanut osallistujan henkilöllisyyden ulkoisesti. Tämä edellyttää ulkoisen varmenteen määrittämistä henkilökohtaiseen laitteeseesi.
-
 — Webex CA on vahvistanut osallistujan henkilöllisyyden sisäisesti.
-
 — Osallistujan henkilöllisyyttä ei ole vahvistettu.
Tarkempia tietoja varmenteen tarjoajasta saat napauttamalla osallistujan nimeä ja valitsemalla Näytä varmenne.
Käyttäjäkokemus Webex Calling
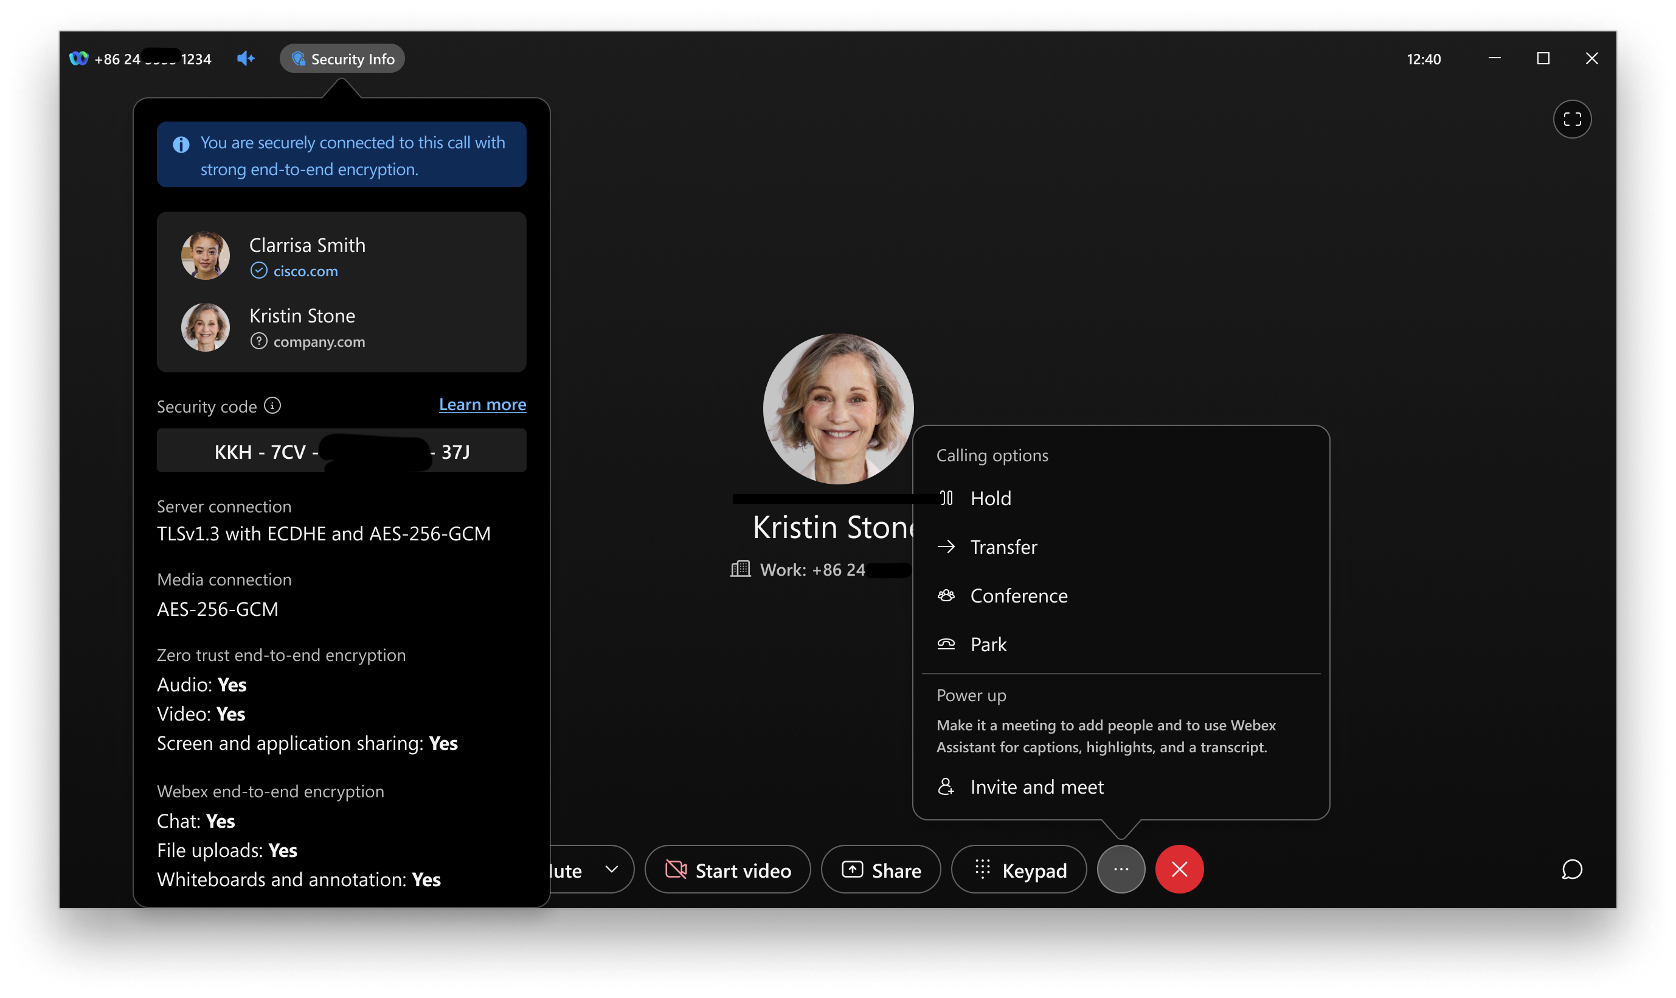
Webex CallingE2EE :n käyttökokemus on linjassa Meetingissä toteutetun E2EE-käyttökokemuksen kanssa ja perustuu siihen. Kun Webex Calling puhelu on salattu päästä päähän, Webex-sovellus (tietokone ja mobiili) näyttää selkeät visuaaliset ilmaisimet. Käyttäjät saavat myös erillisiä visuaalisia ja äänihälytyksiä siirtymistä SRTP: n ja E2EE: n välillä puhelun aikana.