Děkujeme za vaši zpětnou vazbu.
 Zpětná vazba?
Porovnejte Webex End-to-End Encryption a Zero-Trust End-to-End Encryption
Webex SuiteNabízí dva typy end-to-end šifrování (E2EE):
-
Webex End- to-End Encryption - Výchozí zabezpečení pro obsah generovaný uživateli sdílený ve standardních schůzkách a. Webex Messaging
-
End-to-end šifrování s nulovou důvěryhodností — Vylepšené zabezpečení médií a obsahu generovaného uživateli na schůzkách Webex End-to-End Encrypted. Tento článek se zaměřuje hlavně na šifrování typu Zero-Trust End-End.
Oba typy šifrování typu end-to-end poskytují další vrstvu šifrování, která chrání data před útoky zachycení, ale liší se úrovní důvěrnosti, kterou nabízejí.
End-to-end šifrování We bex
Webex End- to-End Encryption používá ke generování a správě šifrovacích klíčů systém Webex Key Management System* (KMS). Tyto klíče Webex KMS se používají k šifrování zpráv chatu, souborů, tabulí a anotací vytvořených aplikacemi Webex a video zařízeními Cisco. Webex End-to-End EncryptionWebex Messaging, které se původně používalo s, se nyní používá také ke standardnímu šifrování obsahu generovaného uživateli Webex Meetings na platformě Webex Suite schůzek. S koncovým šifrováním Webex:
-
Data jsou šifrována při přenosu a v klidu.
-
Aplikace Webex a zařízení Cisco šifrují veškerý uživatelem generovaný obsah, jako jsou zprávy, soubory, anotace a tabule, před jejich přenosem přes šifrovaný TLS.
-
Tento šifrovaný obsah je uložen na serverech šifrovaného obsahu v cloudu Webex.
Tato další vrstva zabezpečení chrání přenášená uživatelská data před útoky zachycení TLS a uložená uživatelská data před potenciálními škodlivými aktéry v cloudu Webex.
Ve výchozím nastavení náš cloudový KMS generuje a distribuuje šifrovací klíče. Máte také možnost s Webex Hybrid Data Security (HDS) spravovat vlastní místní verzi systému správy klíčů. Další podrobnosti viz Průvodce nasazením pro Webex Hybrid Data Security.
Cloud Webex může přistupovat k šifrovacím klíčům KMS a používat je, ale pouze k dešifrování dat, jak je požadováno pro základní služby, například:
- Indexování zpráv pro vyhledávací funkce
- Prevence ztráty dat
- Překódování souborů
- eDiscovery
- Archivace dat
Další informace o šifrování typu end-to-end na bázi Webex KMS naleznete v tématu Technický dokument o Webex Messagingzabezpečení.
End-to-end šifrování s nulovou důvěryhodností
Webex používá šifrování typu Zero-Trust End-End, aby nabídl vyšší úroveň zabezpečení a důvěrnosti pro média a obsah generovaný uživateli (chat, soubory, tabule a anotace) ve schůzkách Webex End-to-End Encrypted.
End-to-end šifrování s nulovou důvěryhod ností používá protokol MLS (Messaging Layer Security) k výměně informací, takže účastníci schůzky Webex mohou vytvořit společný šifrovací klíč schůzky.
Šifrovací klíč schůzky je přístupný pouze účastníkům schůzky. Služba Webex nemá přístup ke klíči schůzky - tedy „Zero-Trust“.
Rozsah zabezpečení Zero-Trust pro Webex Meetings
Koncové šifrované schůzky Webex s nulovou důvěryhodností podporují následující:
-
Protokoly založené na standardech (MLS, SFrame) s formálně ověřenou kryptografií.
- Desktopové aplikace Webex pro Windows, macOS a Linux.
- Webex mobilní aplikace pro iOS a Android.
-
Video zařízení Cisco (Room Series, Desk Series a Webex Board).
-
End-to-end šifrování (E2EE) na schůzkách v osobní místnosti.
-
End-to-end šifrování (E2EE) pro naplánované schůzky.
-
Ikona zabezpečení, která umožňuje všem účastníkům schůzky na první pohled vědět, že jejich schůzka je zabezpečená, a kdy je pro schůzku povoleno šifrování typu end-to-end.
-
Slovní ověření účastníků schůzky pomocí nového bezpečnostního ověřovacího kódu.
-
Až 1000 účastníků.
-
Místní záznam.
-
Chat při schůzce, přenos souborů, tabule a anotace.
-
Ovládání vzdálené plochy.
-
V aplikaci Webex se ke schůzce můžete připojit pouze pomocí zvuku počítače (Call me/Call na bázi PSTN není podporováno).
Zabezpečení Zero-Trust nepodporuje na schůzkách následující:
-
Starší zařízení Webex, například řady SX, DX a MX.
-
Aplikace Webex založená na webovém prohlížeči (web.webex.com).
-
Ukládání chatu schůzky, souborů, tabulí a anotací.
-
Ukládání dat relací, přepisů a poznámek ze schůzky do cloudu.
-
Funkce poskytované cloudovými službami Cisco, které vyžadují přístup k dešifrovaným médiím, včetně:
-
Síťové nahrávání (NBR)
-
Překódování médií
-
Webex na schůzce AI Assistant
-
Automatické skryté titulky
-
Přepis atd.
-
-
Volání do a z veřejné telefonní sítě (PSTN)
-
Volání do a ze zařízení SIP
-
Koncové šifrování pro volání Webex
Webex poskytuje špičkové zabezpečení pro komunikaci 1:1 a zajišťuje, že pouze účastníci mohou dešifrovat mediální obsah. Použitím přístupu Zero Trust Webex zajišťuje, že komunikace zůstane soukromá a nepřístupná i pro poskytovatele služeb.
Podporované typy hovorů 1:1
E2EE lze aktivovat prostřednictvím Control Hub pro všechny uživatele ve dvou primárních typech hovorů:
-
Webex Calling: Volání 1:1 prostřednictvím aplikace Webex pomocí Webex Calling služby (na základě SIP).
-
Volání na Webex: volání 1:1 mezi aplikací Webex a zařízeními Webex RoomOS (založené na protokolu HTTP).
Dynamické zabezpečení pro „Call on Webex“
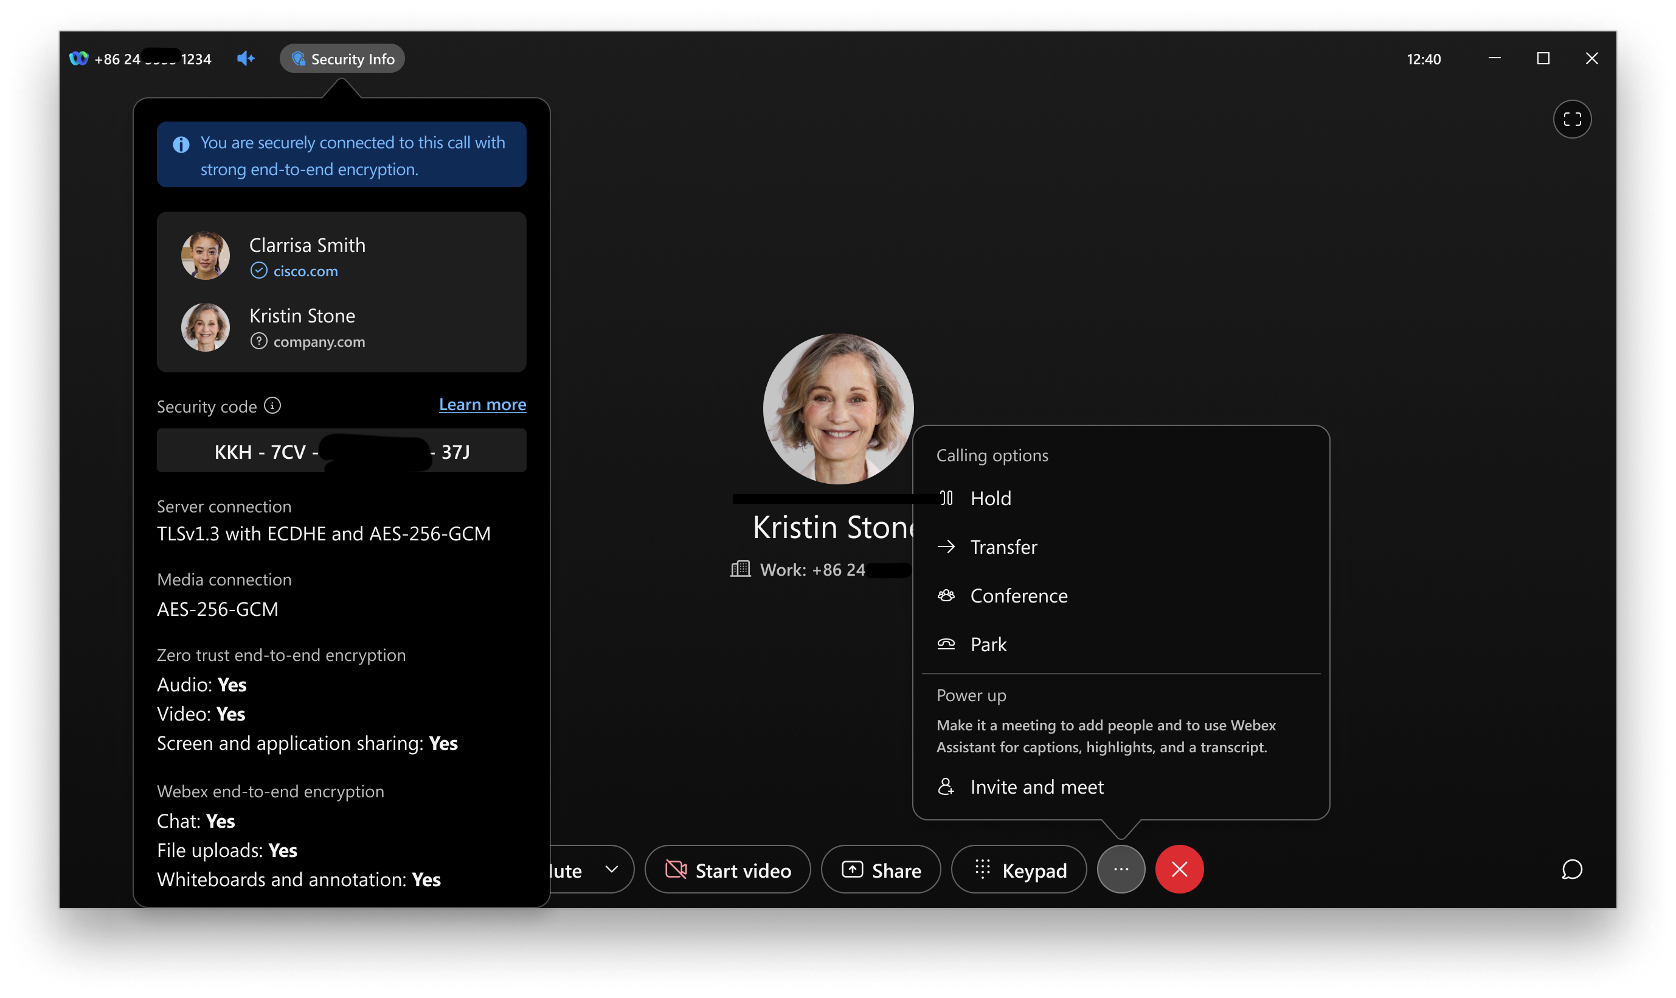
Funkce „Call on Webex“ umožňuje uživatelům přidávat účastníky do hovoru 1:1 bez nutnosti eskalovat na formální schůzku. Protože se účastníci mohou dynamicky připojit a odejít, stav zabezpečení hovoru se aktualizuje v reálném čase:
-
Oportunistic E2EE: Hovory automaticky používají E2EE, pokud jej podporují všechna zařízení. Pokud se účastník připojí ze zařízení, které podporuje pouze SRTP, volání se dynamicky přizpůsobí, aby bylo zachováno připojení.
-
Indikátory zabezpečení v reálném čase: Aplikace Webex poskytuje transparentní oznámení při změně stavu zabezpečení.
-
Zero Trust Security: Aktivní, když všichni účastníci podporují E2EE.
-
Silné zabezpečení: Aktivní, pokud jeden nebo více účastníků používá koncové body pouze SRTP.
-
Komplexní ochrana médií a spolupráce
-
Média a zprávy: Sdílení zvuku, videa a obrazovky jsou chráněny technologií Zero Trust E2EE. Veškerý chat nebo tabule vytvořené během hovoru zůstanou v prostoru pro zasílání zpráv 1:1 pomocí Webex E2EE.
-
Pokročilá architektura: Webex využívá zabezpečenou signalizaci TLS a přechází na MLS (Messaging Layer Security) pro schůzky. Tyto technologie poskytují základní základ pro post-kvantovou kryptografii (PQC) a zajišťují, že vaše komunikace zůstane bezpečná před budoucími kryptografickými výzvami.
End-to-end šifrování pro Webex Calling
Webex Callingaktuálně šifruje volání pomocí protokolu Secure Real-Time Transport Protocol (SRTP) pro média. Se zavedením Webex Calling E2EE platforma Webex rozšiřuje své robustní možnosti šifrování typu end-to-end a zajišťuje, že pouze účastníci komunikace mohou dešifrovat její obsah, dokonce ani poskytovatel služeb. Toto vylepšení je zvláště důležité pro trhy s vysokými nároky na bezpečnost. Webex CallingE2EE funguje oportunisticky. To znamená:
-
Oportunistické zapojení — Hovory začínají s médii SRTP a automaticky se upgradují na E2EE, když je klienti podporují a žádné podmínky nebrání E2EE.
-
Dynamické downgrade — Pokud se během hovoru změní podmínky (například je vyvolána funkce, která vyžaduje zpracování médií službou Webex), volání může dočasně přejít na SRTP.
-
Oznámení uživatele — Aplikace Webex upozorní uživatele na přechody mezi stavy SRTP a E2EE a zajišťuje transparentnost .
Když je Webex Calling hovor eskalován na schůzku Webex, původní relace volání E2EE je ukončena a hovor přechází do prostředí Webex Meeting. To znamená, že oportunistické volání E2EE již není v platnosti a všichni účastníci výzvy jsou znovu připojeni ke schůzce. Dostupnost E2EE na schůzce závisí na výchozím typu schůz ky nakonfigurovaném zákazníkem.
Pokud Webex Calling hovor zavede konferenční směšovač, jako je třícestný nebo n-way hovor, pak oportunistický E2EE také nelze udržovat.
Výzva zahrnuje účastníky mimo organizaci.
Alespoň jeden účastník nepoužívá aplikaci Webex, která podporuje E2EE.
Webex CallingSlužba zavádí mediální funkci, jako jsou ad-hoc konference nebo nahrávání hovorů.
Webex Callingnepovoluje E2EE pro určité typy hovorů, například individuální volání PSTN (včetně volání mezi organizacemi) a individuální místní kmenová (hybridní) volání.
Pokud služba Webex potřebuje zpracovávat média, zakáže E2EE. To platí pro funkce, jako je automatická obsluha, fronta hovorů (ačkoli systém může povolit E2EE po připojení agenta) a hlas ový portál (například vklad nebo načítání hlasové schránky). Systém také nepodporuje E2EE pro časná média před odpovědí. Pokud nastavení nebo zásady ochrany osobních údajů blokují nebo skryjí identitu vzdálené strany, například pomocí služby Connected Line Identity Privacy nebo když asistent odpovídá vedoucímu pracovníkovi, Webex nepovolí E2EE.
E2EE funguje pouze na primárních linkách, nikoli na sdílených nebo virtuálních linkách.
Povolit šifrování typu end-to-end pro volání Webex
E2EE pro volání Webex je ve výchozím nastavení zakázána. Povolte E2EE pro volání Webex k ochraně komunikace uživatelů v rámci organizace.
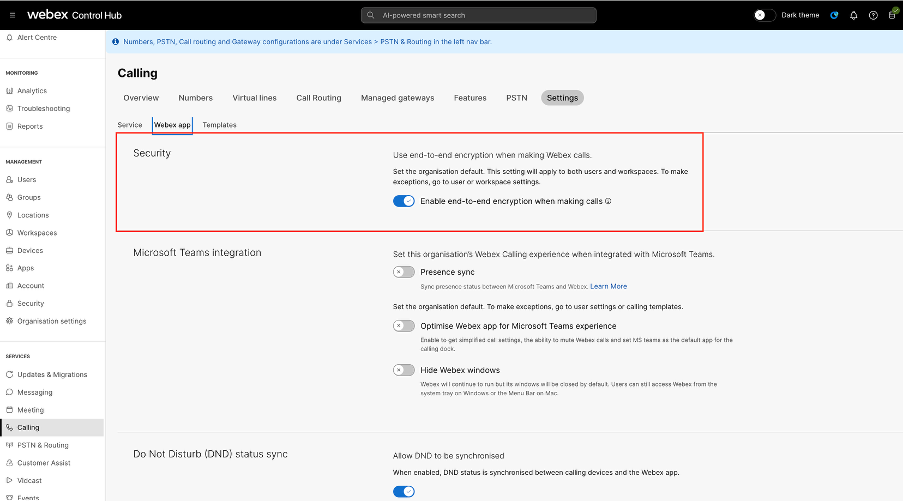
- Přihlaste se do Control Hub.
- Přejděte do a přepněte na kartu Webex App.
- V části Zab ezpečení zapněte Pov olit šifrování koncového konce při volání a klikněte na Uložit.
Tato část je určena zákazníkům s plnohodnotnými schůzkami.
Chcete-li se připojit ke schůzce E2EE ze zařízení Webex Board, Room nebo Desk, klepněte na Připojit se k Webex a zadejte číslo schůzky uvedené v pozvánce. Webex Meetings Poté klepněte na Připoj it a připojte se ke schůzce.
Na schůzce můžete zkontrolovat, zda je schůzka šifrována end-to-end, a to tak, že se podíváte na ikonu štítu v záhlaví.
-
 — Schůzka je šifrována end-to-end.
-
 — Spojení mezi desktopovou aplikací Webex a serverem Webex je zabezpečené, ale schůzka není šifrována koncově.
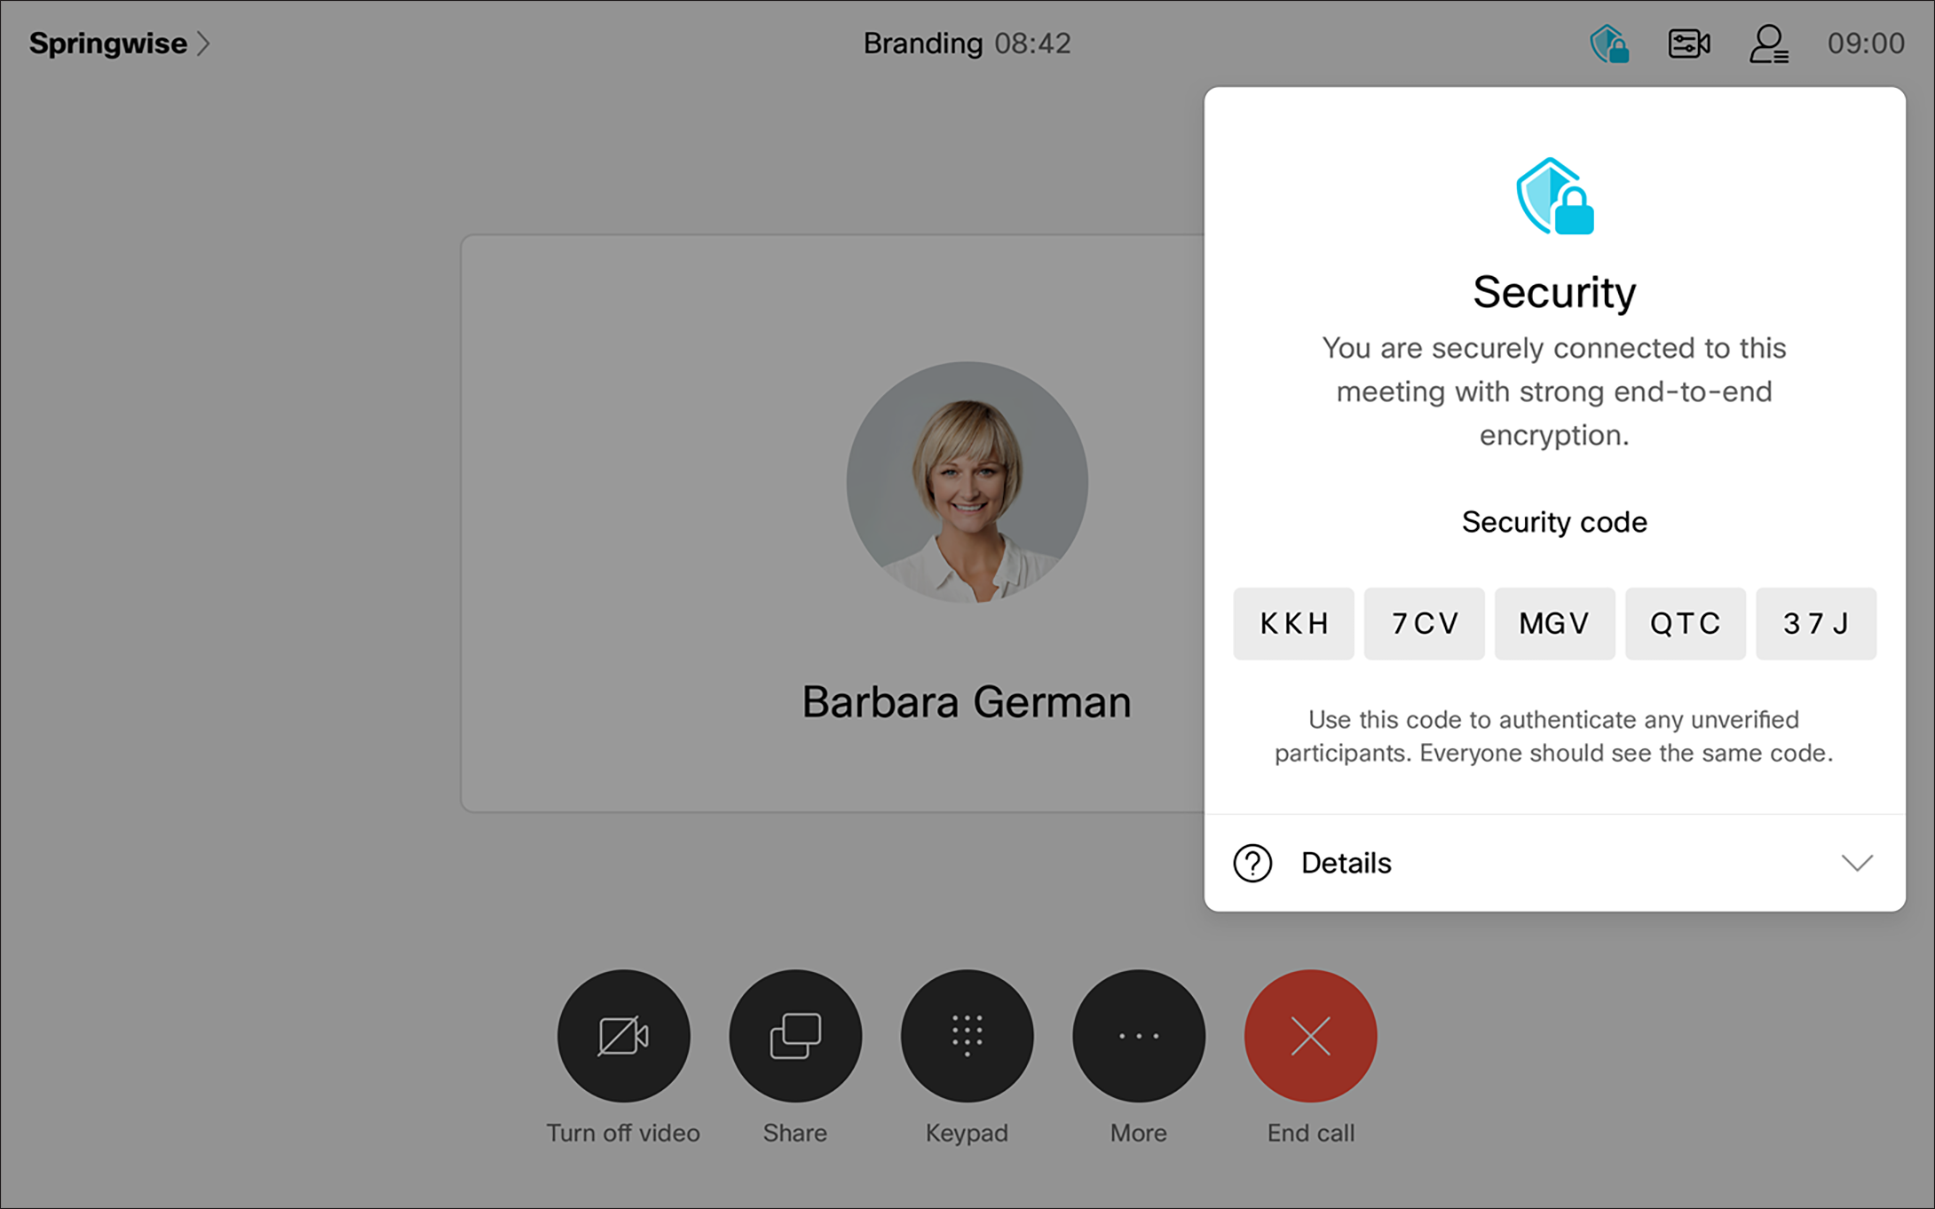
K dispozici je bezpečnostní kód, který umožňuje účastníkům ověřit, zda je jejich připojení zabezpečené.
Klepnutím na ikonu zobrazíte bezpečnostní kód a další bezpečnostní informace pro schůzku. Bezpečnostní kód se změní pokaždé, když účastník vstoupí na schůzku.
Všichni účastníci schůzky by měli vidět stejný bezpečnostní kód. Pokud jedna osoba uvidí jiný bezpečnostní kód, jejich připojení není zabezpečené.
V seznamu účastníků můžete vidět informace o stavu ověřování každého účastníka: ověřený nebo neověřený.
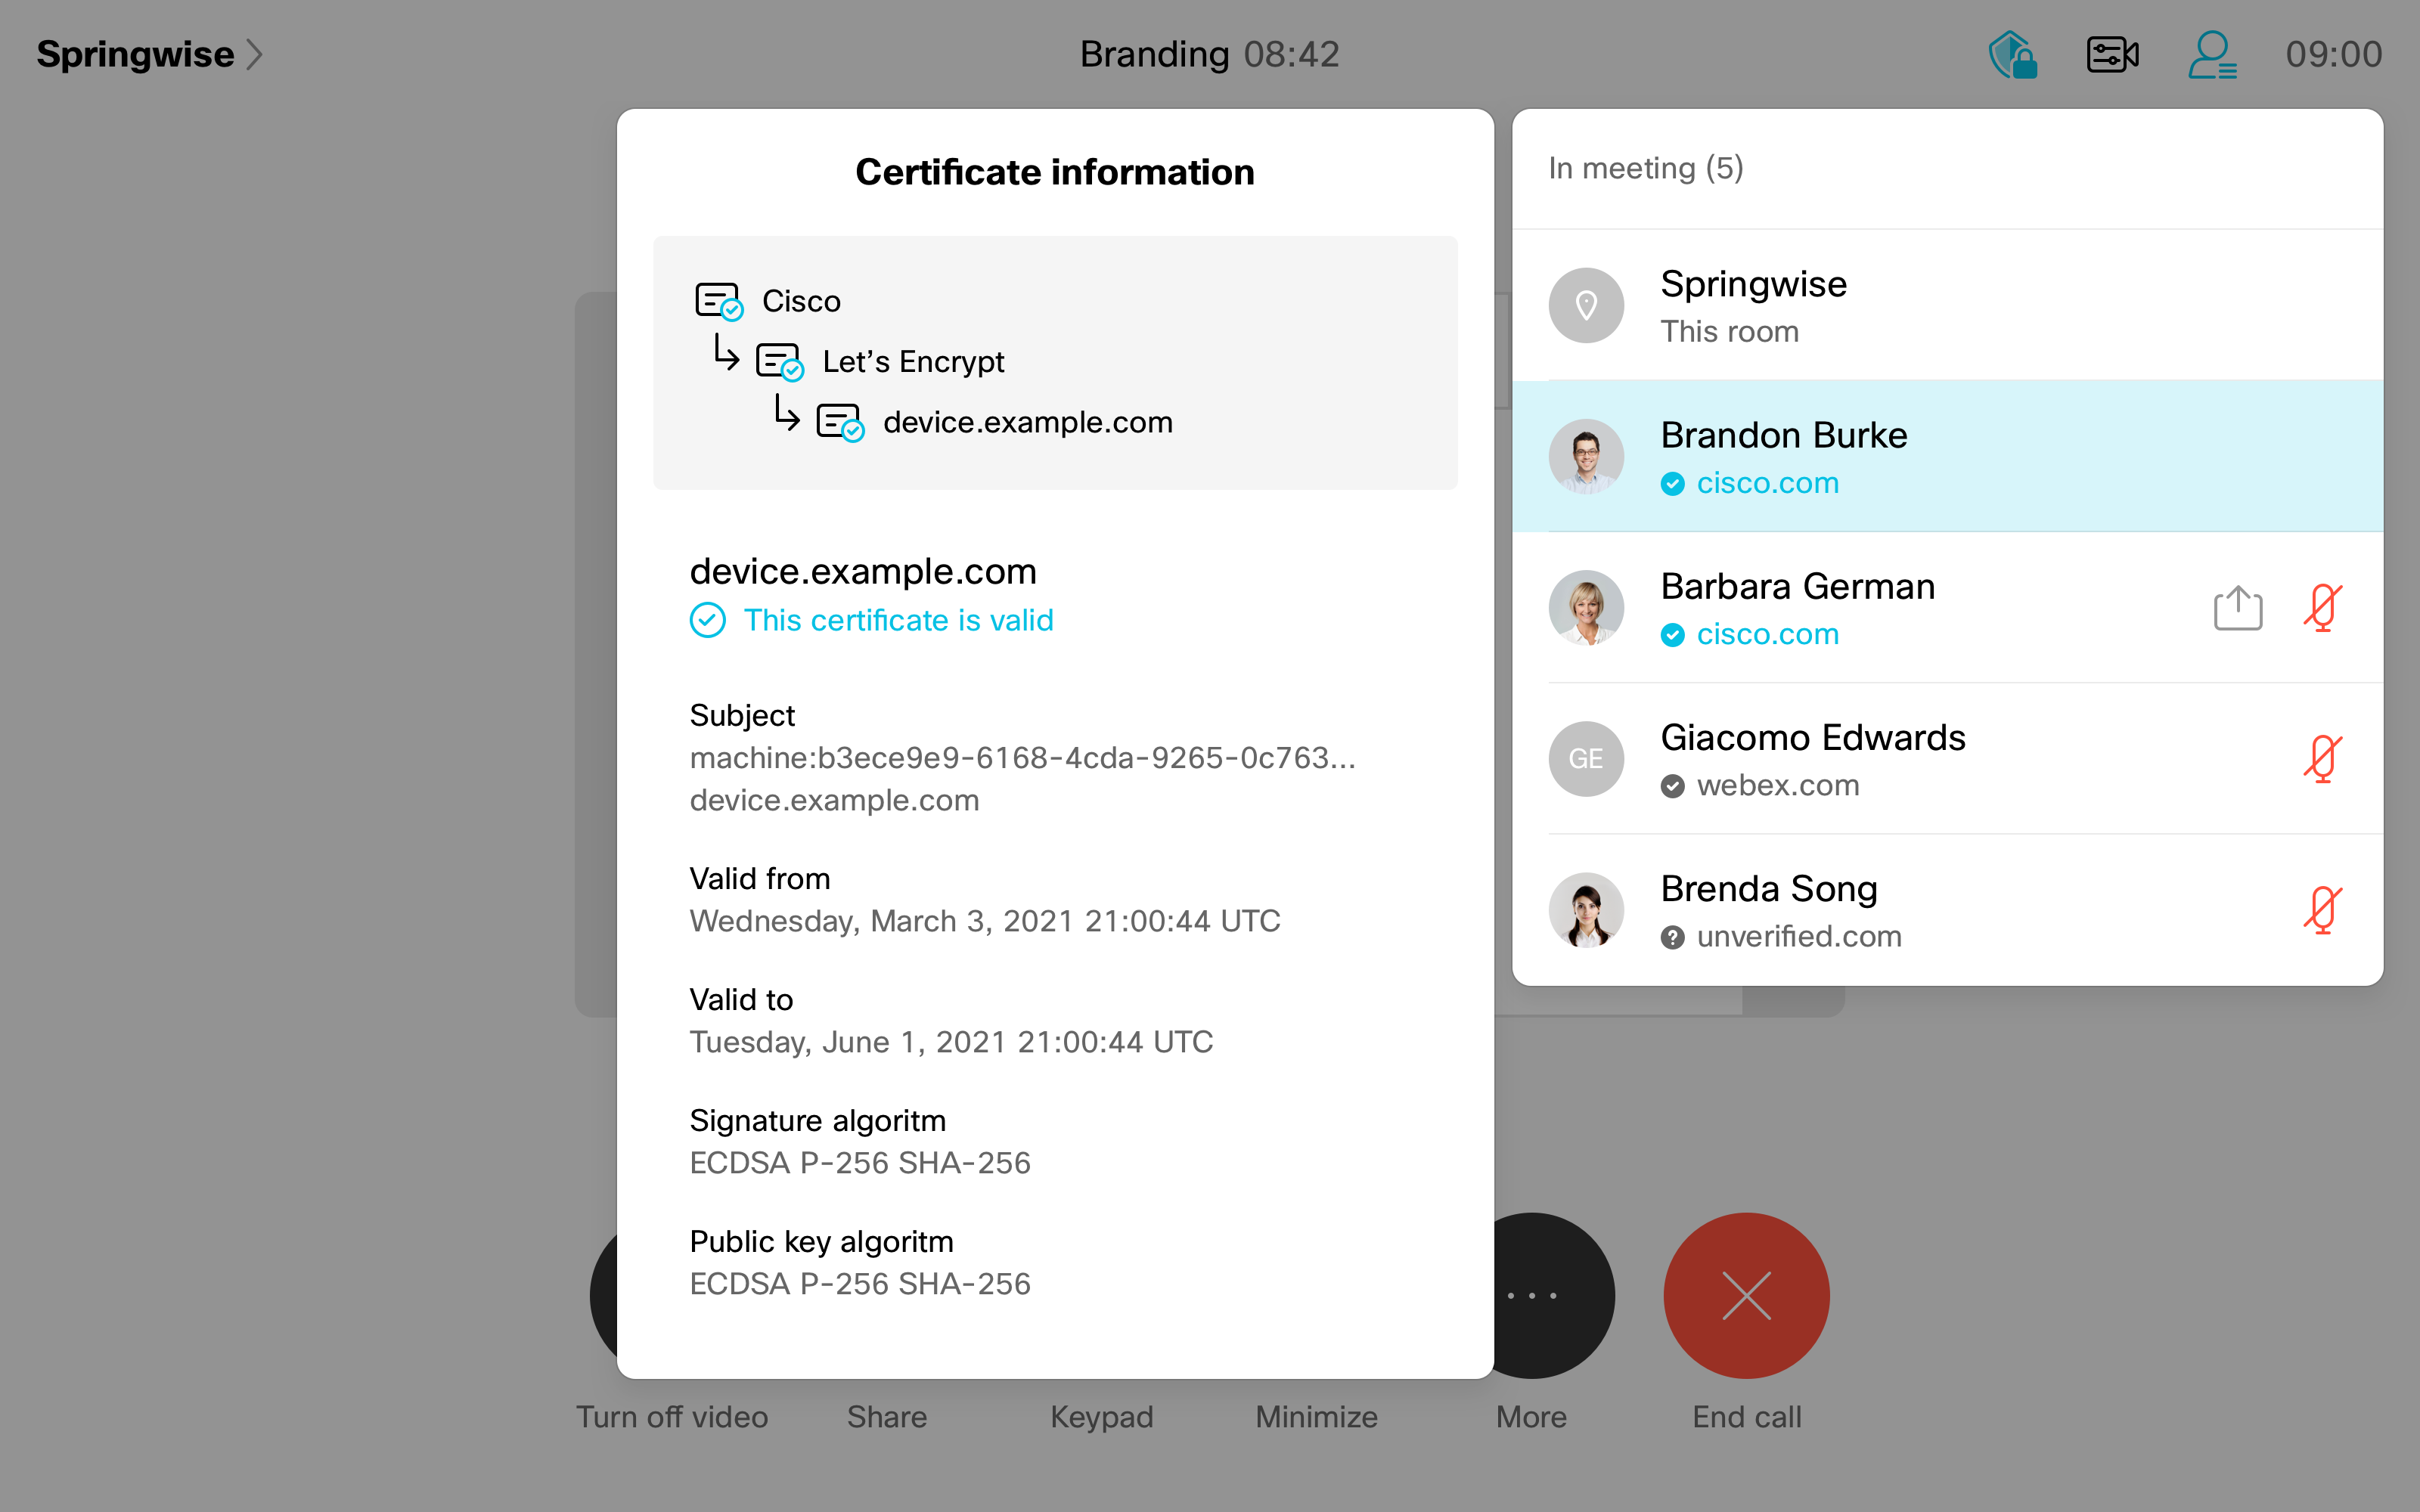
-
 — Identita účastníka byla externě ověřena partnerem Webex Certificate Authority (CA). To vyžaduje konfiguraci externího certifikátu na vašem osobním zařízení.
-
 — Identita účastníka byla interně ověřena Webex CA.
-
 — Identita účastníka není ověřena.
Podrobnější informace o poskytovateli certifikátu získáte klepnutím na jméno účastníka a výběrem možnosti Zobrazit certifikát.
Uživatelská zkušenost pro Webex Calling
Uživatelská zkušenost pro Webex Calling E2EE je v souladu s uživatelskou zkušeností E2EE implementovanou pro Meeting a staví na ní. Pokud je Webex Calling hovor šifrován end-to-end, aplikace Webex (stolní a mobilní) zobrazí jasné vizuální indikátory. Uživatelé také dostávají výrazná vizuální a zvuková upozornění na přechody mezi SRTP a E2EE během hovoru.