コメントありがとうございます。
 フィードバックがある場合
Webex エンドツーエンド暗号化とゼロトラストエンドツーエンド暗号化を比較してください
Webex Suiteには2種類のエンドツーエンド暗号化(E2EE)があります。
-
Webex End-to-End暗号化 — 標準の会議で共有されるユーザー生成コンテンツのデフォルトのセキュリティと。Webex Messaging
-
ゼロトラストエンドツーエンド暗号化 — Webex エンドツーエンド暗号化会議におけるメディアとユーザー生成コンテンツのセキュリティを強化します。 この記事は、主にゼロトラストのエンドツーエンド暗号化に焦点を当てています。
どちらのタイプのエンドツーエンド暗号化も、傍受攻撃からデータを保護するための追加の暗号化レイヤーを提供しますが、提供する機密性のレベルは異なります。
Webex エンドツーエンド暗号化
Webex エンドツーエンド暗号化は、Webex キー管理システム* (KMS) を使用して暗号化キーを生成および管理します。 これらの Webex KMS キーは、Webex アプリと Cisco ビデオデバイスによって作成されたチャットメッセージ、ファイル、ホワイトボード、注釈を暗号化するために使用されます。 もともとはWebex End-to-End Encryptionで使用されていましたがWebex Messaging、現在ではユーザーが生成したコンテンツを会議プラットフォーム上で標準で暗号化するためにも使用されています。Webex Meetings Webex Suite Webexのエンドツーエンド暗号化を使って:
-
データは転送中も保存中も暗号化されます。
-
WebexアプリとCiscoデバイスは、メッセージ、ファイル、注釈、ホワイトボードなど、ユーザーが生成したすべてのコンテンツを暗号化してから、暗号化されたTLSで送信します。
-
この暗号化されたコンテンツは、Webex クラウドの暗号化されたコンテンツサーバーに保存されます。
この追加のセキュリティレイヤーは、転送中のユーザーデータをTLS傍受攻撃から保護し、保存されたユーザーデータをWebexクラウド内の潜在的な悪者から保護します。
デフォルトでは、クラウドベースのKMSが暗号化キーを生成して配布します。 Webex ハイブリッドデータセキュリティ(HDS)を使用して、独自のオンプレミスバージョンのキー管理システムを管理することもできます。 詳細については、Webex ハイブリッドデータセキュリティの導入ガイドを参照してください。
Webex クラウドは KMS 暗号化キーにアクセスして使用できますが、次のようなコアサービスに必要なデータの復号化に限られます。
- 検索機能のメッセージインデックス
- データ損失防止
- ファイルトランスコーディング
- 電子情報開示
- データアーカイブ
Webex KMSベースのエンドツーエンド暗号化の詳細については、セキュリティテクニカルペーパーを参照してください。Webex Messaging
ゼロトラストのエンドツーエンド暗号化
Webexはゼロトラストエンドツーエンド暗号化を使用して、Webex エンドツーエンド暗号化会議のメディアとユーザー生成コンテンツ(チャット、ファイル、ホワイトボード、注釈)のセキュリティと機密性を高めています。
ゼロトラストエンドツーエンド暗号化は、メッセージング層セキュリティ(MLS)プロトコルを使用して情報を交換し、Webex Meeting の参加者が共通の会議暗号化キーを作成できるようにします。
会議の暗号化キーには、会議の参加者だけがアクセスできます。 Webex サービスは会議キーにアクセスできません。そのため、「ゼロトラスト」です。
ゼロトラストセキュリティの適用範囲 Webex Meetings
ゼロトラストのエンドツーエンドの暗号化されたWebex会議は以下をサポートします。
-
暗号が正式に検証された標準ベースのプロトコル(MLS、SFrame)。
- ウィンドウズ、macOS、Linux用のWebexデスクトップアプリ。
- iOSとアンドロイド用のWebexモバイルアプリ。
-
Ciscoビデオデバイス(ルームシリーズ、デスクシリーズ、Webex Board)。
-
パーソナル会議室の会議でのエンドツーエンドの暗号化(E2EE)。
-
スケジュールされた会議のためのエンドツーエンド暗号化(E2EE)。
-
会議が安全であることと、 会議でエンドツーエンドの暗号化が有効になっていることをすべての会議参加者に一目で知らせるセキュリティアイコン。
-
新しいセキュリティ認証コードを使用して、会議出席者を口頭で確認します。
-
最大1000人の参加者。
-
ローカルレコーディング。
-
会議中のチャット、ファイル転送、ホワイトボード、注釈。
-
リモートデスクトップコントロール。
-
Webexアプリでは、コンピューターの音声のみを使用して会議に参加できます(PSTNベースのCall Me/Callはサポートされていません)。
ゼロトラストセキュリティは、会議での次の機能をサポートしていません。
-
SX、DX、MXシリーズなどの古いWebexデバイス。
-
ウェブブラウザベースの Webex アプリ (web.webex.com)。
-
会議チャット、ファイル、ホワイトボード、注釈を保存します。
-
セッションデータ、議事録、議事録をクラウドに保存します。
-
シスコのクラウドサービスが提供する、復号化されたメディアへのアクセスを必要とする次のような機能:
-
ネットワークベースの録音 (NBR)
-
トランスコーディングメディア
-
ミーティング中 Webex AI Assistant
-
自動クローズドキャプション
-
文字起こしなど。
-
-
公衆交換電話網(PSTN)との間の通話
-
SIPデバイスとの間の通話
-
Webex Callsのエンドツーエンド暗号化
Webexは業界トップの1:1通信セキュリティを提供し、参加者のみがメディアコンテンツを復号できるようにします。 ゼロトラストアプローチを採用することで、Webexは通信をプライベートに保ち、サービスプロバイダーにとってもアクセスできないようにします。
サポートされている 1:1 通話タイプ
E2EEは、コントロールハブを介して次の2つの主要な通話タイプのすべてのユーザーに有効化できます。
-
Webex Calling: Webex Calling サービス(SIPベース)を使用したWebexアプリ経由の1:1コール。
-
Webex での通話:Webex アプリと Webex RoomOS デバイス間の 1:1 コール (HTTP ベース)。
「コールオンWebEx」のダイナミックセキュリティ
「Call on Webex」機能を使用すると、ユーザーは正式な会議にエスカレーションしなくても、1:1の通話に参加者をシームレスに追加できます。 参加者は動的に出入りできるので、通話のセキュリティステータスはリアルタイムで更新されます。
-
状況対応型E2EE:すべてのデバイスがE2EEをサポートしている場合、通話では自動的にE2EEが使用されます。 SRTPのみをサポートするデバイスから参加者が参加した場合、通話は接続を維持するように動的に調整されます。
-
リアルタイムのセキュリティ指標:Webex アプリは、セキュリティ状態が変化すると透過的に通知します。
-
ゼロトラストセキュリティ:すべての参加者がE2EEをサポートしている場合にアクティブになります。
-
強力なセキュリティ:1人または複数の参加者がSRTPのみのエンドポイントを使用している場合に有効です。
-
メディアとコラボレーションを包括的に保護します
-
メディアとメッセージング:音声、ビデオ、画面共有はゼロトラストE2EEによって保護されています。 通話中に作成されたチャットやホワイトボードは、Webex E2EEを使用して1:1のメッセージングスペースに保存されます。
-
高度なアーキテクチャ:Webexは安全なTLSシグナリングを利用しており、会議ではMLS(メッセージングレイヤーセキュリティ)に移行しています。 これらのテクノロジーは、ポスト量子暗号(PQC)に不可欠な基盤を提供し、将来の暗号上の課題に対して通信を安全に保ちます。
のエンドツーエンドの暗号化 Webex Calling
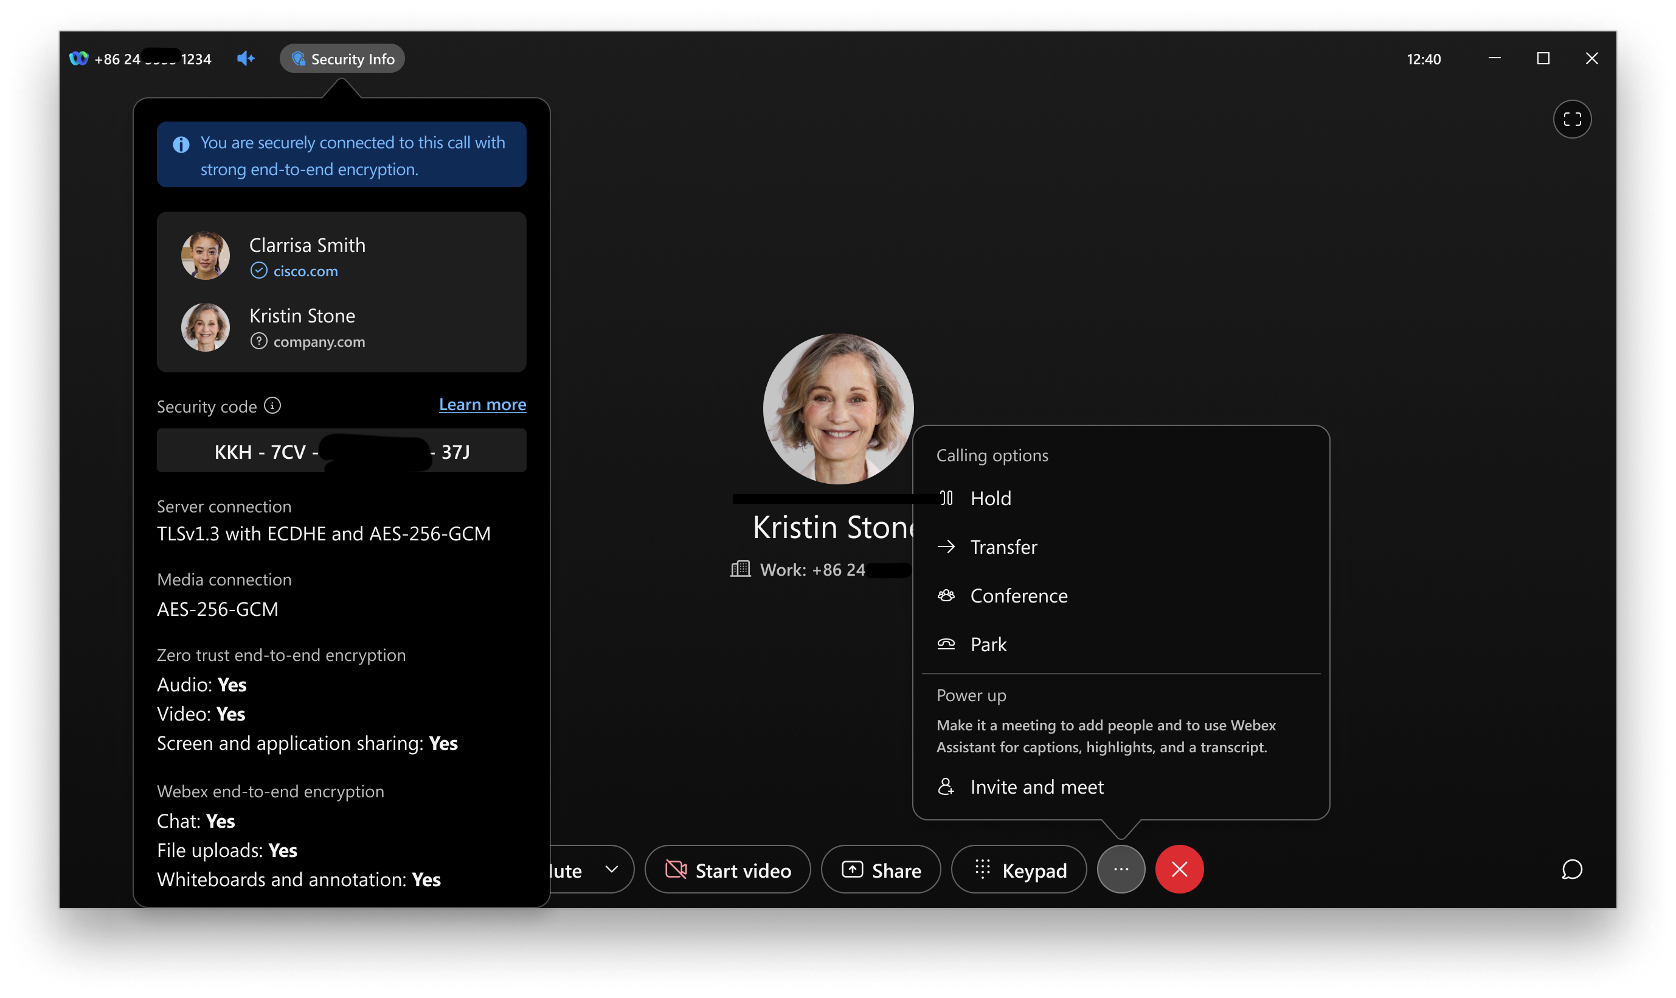
Webex Calling現在、メディア用のセキュアリアルタイムトランスポートプロトコル (SRTP)を使用して通話を暗号化しています。 Webex CallingE2EEの導入により、 Webexプラットフォームは堅牢なエンドツーエンドの暗号化機能を拡張し、 通信の参加者のみがコンテンツを復号化できるようになり、サービスプロバイダーでさえも解読できなくなります。 この強化は、特にセキュリティに対する需要が高い市場に適しています。 Webex Calling E2EEは日和見的に運営されています。 この意味は:
-
オポチュニスティック・エンゲージメント — 通話はSRTPメディアから始まり、クライアントがサポートしてくれて、E2EEを妨げる条件がない場合は、 自動的にE2EEにアップグレードされます。
-
動的ダウングレード — 通話中に状況が変化した場合(たとえば、 Webexサービスによるメディア処理を必要とする機能が呼び出された場合)、通話は一時的にSRTPにダウングレードできます。
-
ユーザー通知 — Webexアプリは、SRTP状態とE2EE状態間の遷移をユーザーに通知し、透明性を確保します。
Webex Calling通話がWebex Meetingにエスカレーションされると、 元のE2EE通話セッションは終了し、通話はWebex Meeting環境に移行します。 つまり、オポチュニスティックコーリング(E2EE)は無効になり、 通話の参加者全員が会議に再接続されます。 会議でE2EEを利用できるかどうかは、 お客様が設定したデフォルトの会議タイプによって異なります。
Webex Calling 通話中に三者間通話や対面通話など、会議ミキサーが導入された場合、日和見主義的なE2EEも維持できません。
電話会議には組織外の参加者も含まれます。
少なくとも 1 人の参加者が E2EE をサポートする Webex アプリを使用していません。
Webex Callingこのサービスは、 アドホック会議や通話録音などのメディア機能を導入します。
Webex Callingは、 1対1のPSTN通話(組織間の通話を含む)や1対1のオンプレミストランク(ハイブリッド)通話など、特定の通話タイプではE2EEを有効にしません。
Webex サービスがメディアを処理する必要がある場合、E2EE を無効にします。 これは、自動応答、コールキュー(ただし、 システムはエージェントが接続した後にE2EEを有効にする場合があります)、Voice Portal(ボイスメールの入金や取得など) などの機能に適用されます。 また、 システムは事前回答アーリーメディアのE2EEをサポートしていません。 Connected Line ID Privacy や、 アシスタントが役員の代わりに応答する場合など、プライバシー設定やポリシーによって相手の ID がブロックまたは非表示になっている場合、Webex は E2EE を有効にしません。
E2EEはプライマリ回線でのみ機能し、共有回線や仮想回線では機能しません。
Webex Callsのエンドツーエンド暗号化を有効にする
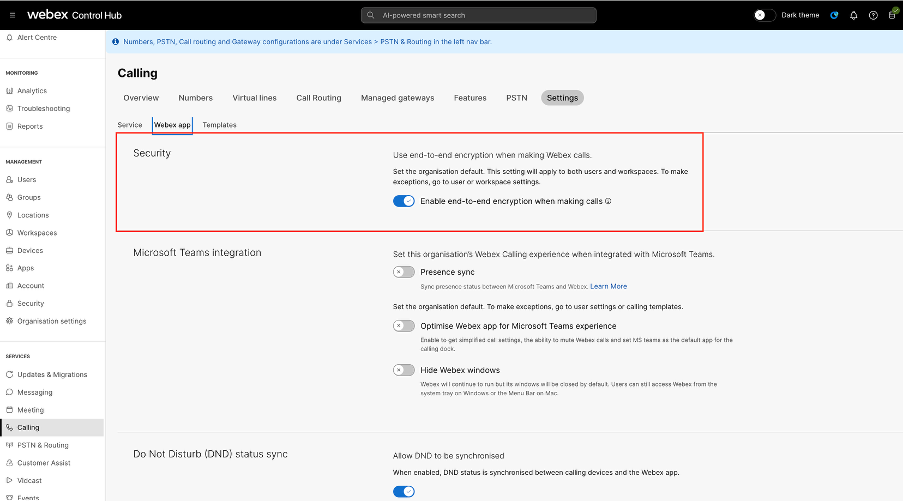
Webex CallsのE2EEはデフォルトでは無効になっています。 Webex CallsでE2EEを有効にして、組織全体のユーザー通信を保護してください。
- コントロールハブにサインインしてください。
- [ に移動し、Webex アプリタブに切り替えます。
- セキュリティセクションで、「 通話時にエンドエンド暗号化を有効にする」をオンにして、「保存」をクリックします。
このセクションは、フル機能の会議を開催しているお客様向けです。
Webex ボード、ルーム、またはデスクデバイスから E2EE 会議に参加するには、[ Webex に参加] をタップして、招待状に記載されている会議番号を入力します。Webex Meetings 次に、[参加] をタップして会議に参加します。
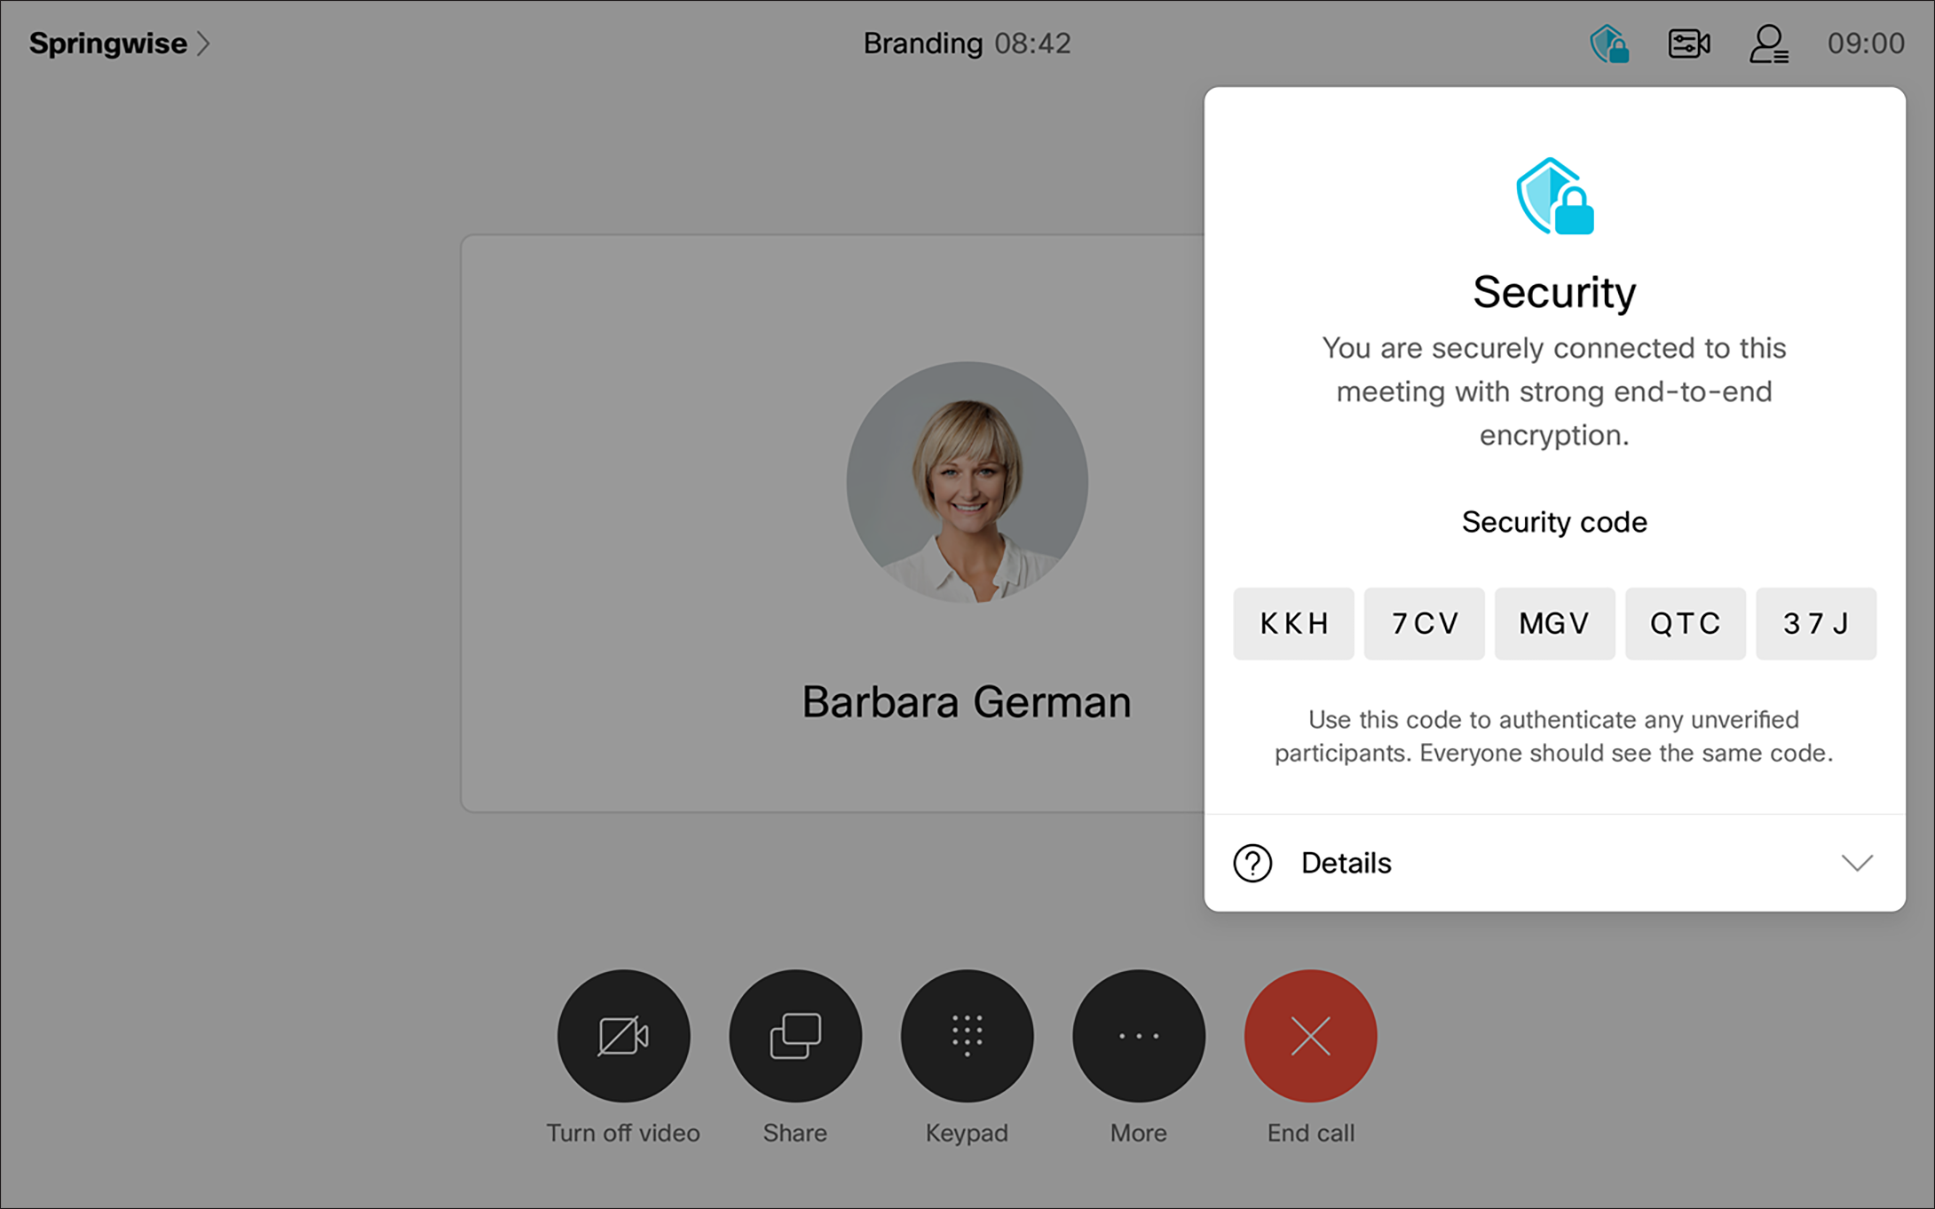
会議では、ヘッダーの盾のアイコンを見て、会議がエンドツーエンドで暗号化されているかどうかを確認できます。
-
 — 会議はエンドツーエンドで暗号化されています。
-
 — WebexデスクトップアプリとWebexサーバー間の接続は安全ですが、会議はエンドツーエンドで暗号化されていません。
セキュリティコードは、参加者が接続が安全であることを確認できるように提供されています。
アイコンをタップすると、会議のセキュリティコードやその他のセキュリティ情報が表示されます。 セキュリティコードは、参加者が会議に入るたびに変わります。
すべての会議参加者に同じセキュリティコードが表示されるはずです。 ある人が別のセキュリティコードを見た場合、その人の接続は安全ではありません。
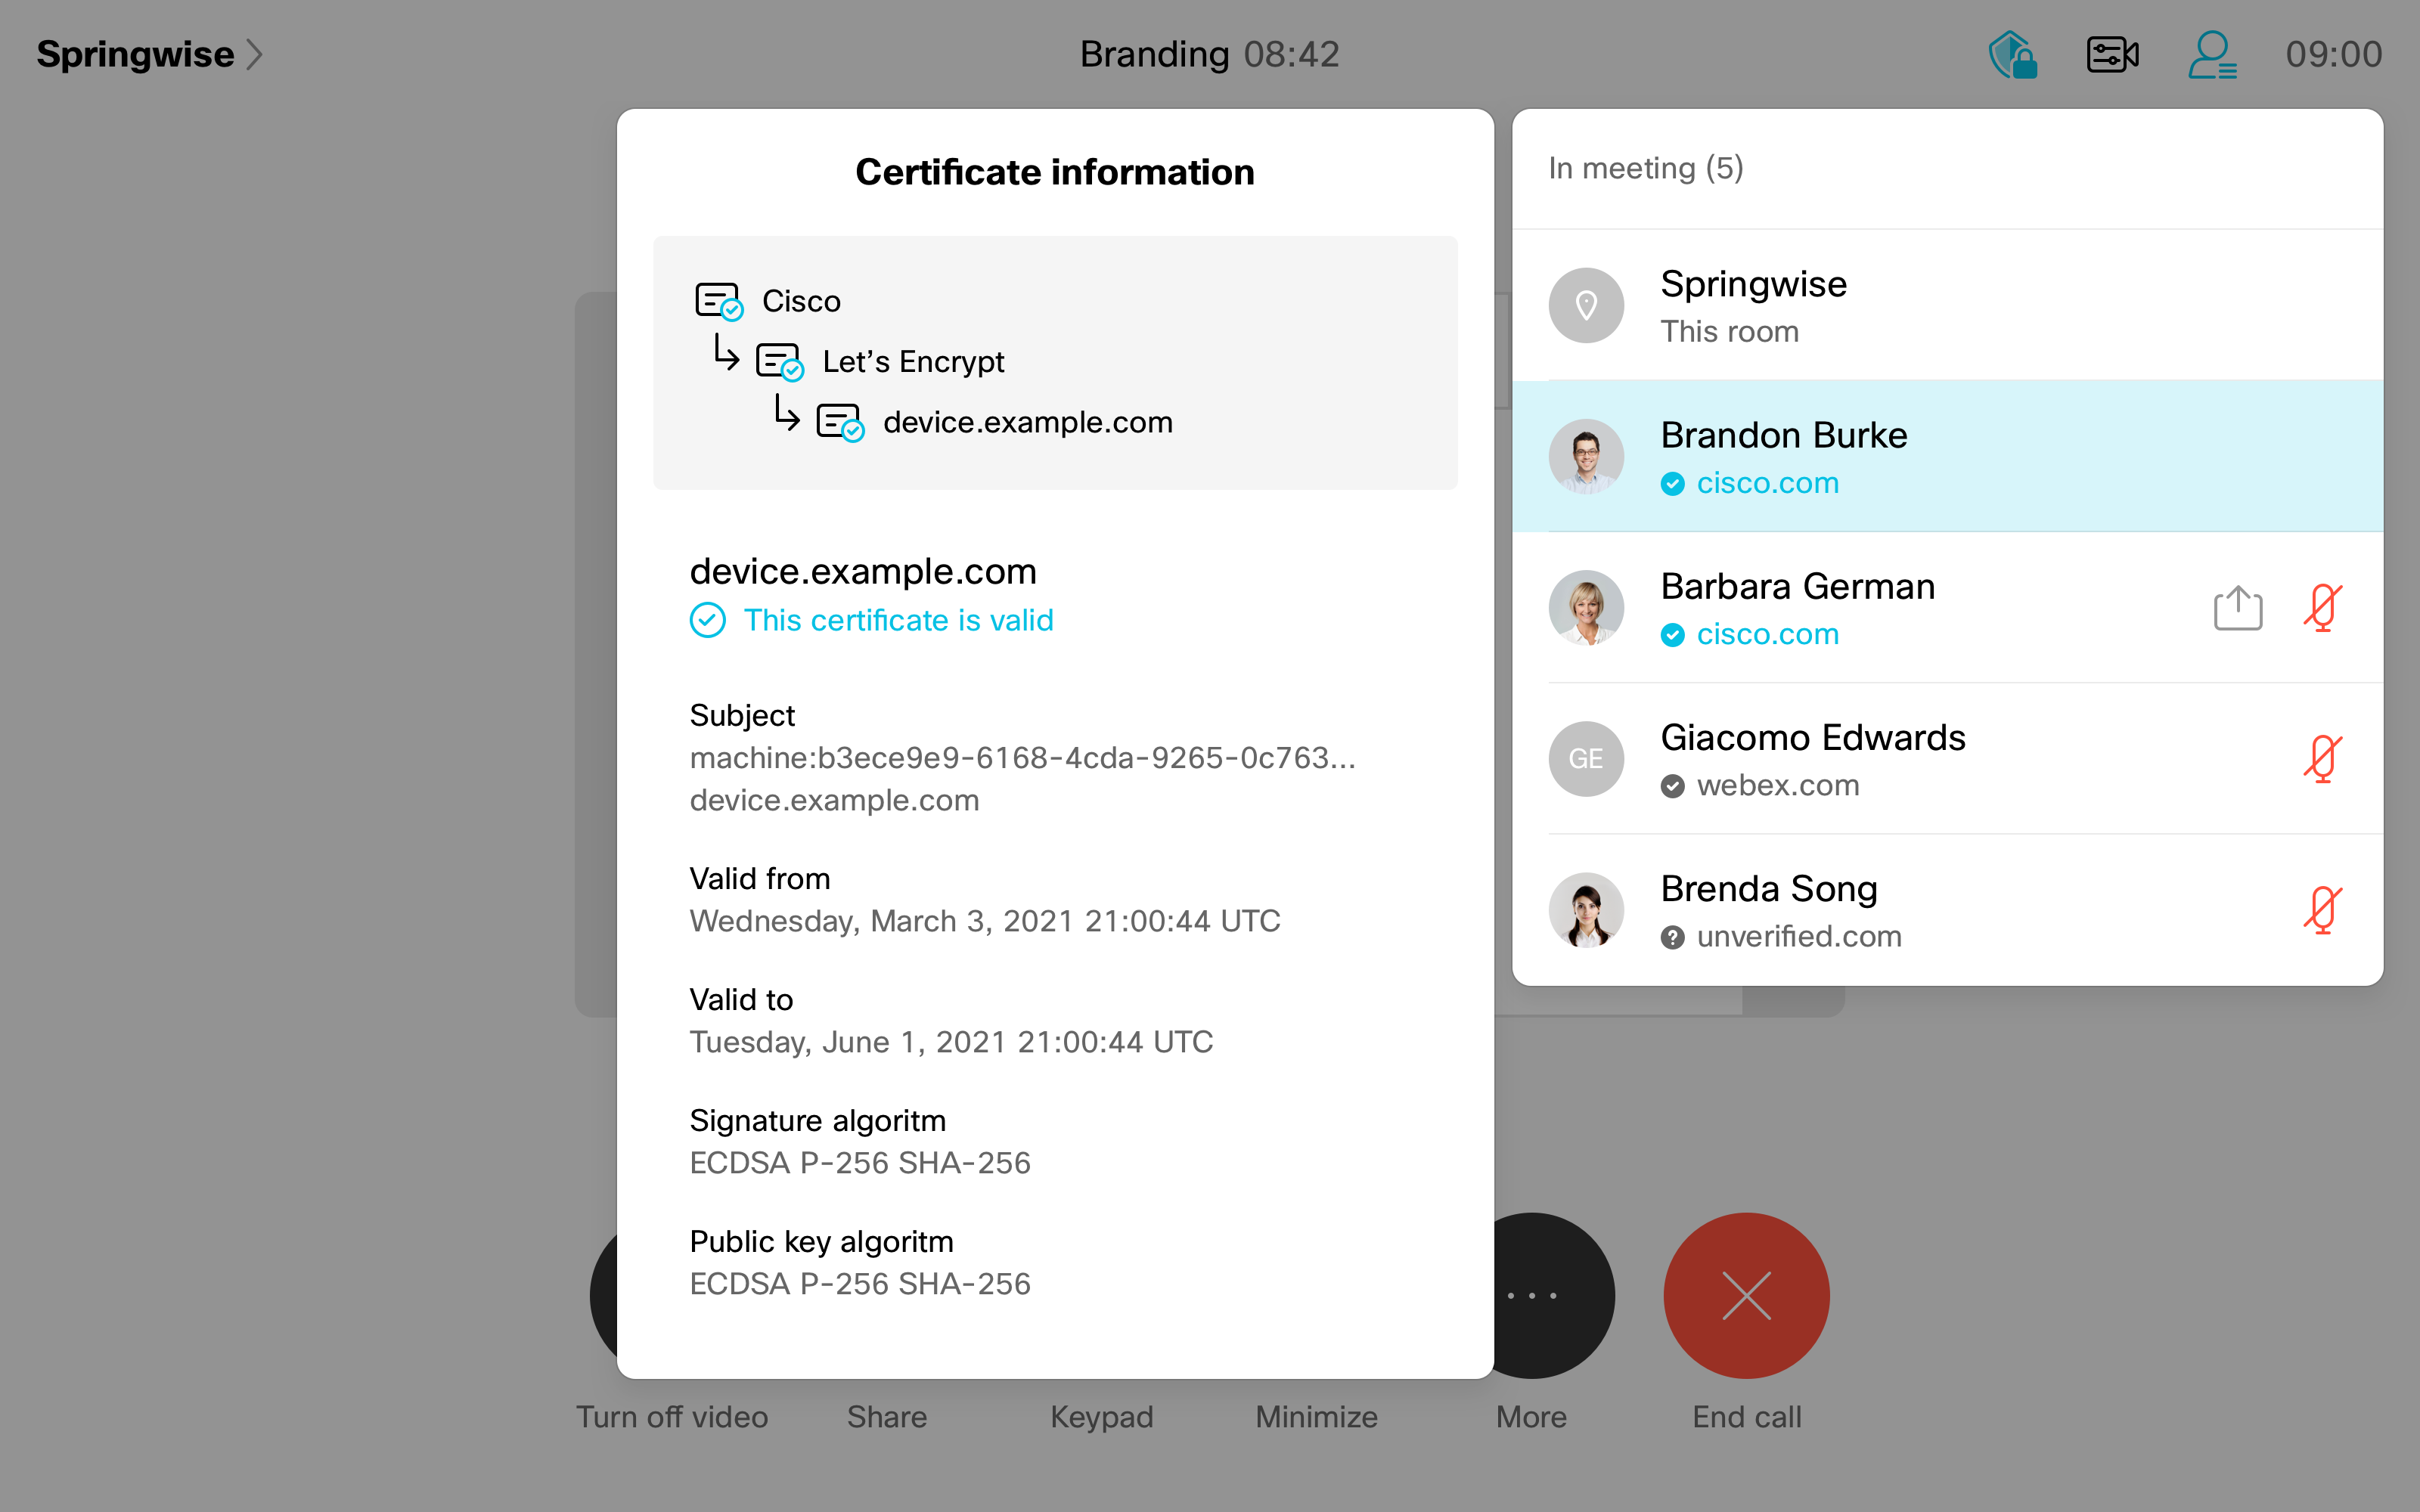
参加者リストには、各参加者の認証ステータス(確認済みまたは未確認)に関する情報が表示されます。
-
 — 参加者の身元は、Webex パートナーCertificate Authority(CA)によって外部で確認されました。 これには、個人のデバイスで外部証明書を設定する必要があります。
-
 — 参加者の身元は、Webex CAによって内部で確認されています。
-
 — 参加者の身元は確認されていません。
証明書プロバイダーに関するより詳細な情報は、参加者の名前をタップして「証明書を表示」を選択すると表示されます。
のユーザーエクスペリエンス Webex Calling
Webex CallingE2EEのユーザーエクスペリエンスは、Meetingに実装されたE2EEのユーザーエクスペリエンスと一致し、その上に構築されています。 Webex Calling通話がエンドツーエンドで暗号化されると、Webex アプリ (デスクトップとモバイル)は明確な視覚的インジケータを表示します。 また、 通話中にSRTPとE2EEが切り替わると、視覚と音声のアラートがはっきりと届きます。