
Hartelijk dank voor uw feedback
 Feedback?
Webex Callingondersteunt momenteel twee versies van Local Gateway:
-
Lokale toegangspoort
-
Lokale gateway voor Webex voor de overheid
-
Voordat u begint, moet u begrijpen wat de vereisten zijn voor het Public Switched Telephone Network (PSTN) en de Local Gateway (LGW) op locatie. Webex Calling Zie Cisco Preferred Architecture Webex Calling voor meer informatie.
-
In dit artikel wordt ervan uitgegaan dat er een speciaal Local Gateway-platform bestaat zonder bestaande spraakconfiguratie. Als u een bestaande PSTN-gateway of CUBE Enterprise-implementatie wijzigt om deze als Local Gateway-functie te gebruikenWebex Calling, let dan goed op de configuratie. Zorg ervoor dat u de bestaande gespreksstromen en functionaliteit niet onderbreekt vanwege de wijzigingen die u aanbrengt.
De procedures bevatten links naar referentiedocumentatie voor opdrachten, waar u meer te weten kunt komen over de afzonderlijke commando-opties. Alle referentiekoppelingen voor opdrachten gaan naar de Webex Managed Gateways Command Reference, tenzij anders vermeld (in dat geval gaan de opdrachtkoppelingen naar Cisco IOSVoice Command Reference). U kunt al deze handleidingen vinden op Cisco Unified Border Element Command References.
Raadpleeg de desbetreffende productreferentiedocumentatie voor informatie over de ondersteunde SBC's van derden.
Er zijn twee opties om de lokale gateway voor uw Webex Calling trunk te configureren:
-
Kofferbak op basis van registratie
-
Kofferbak op basis van een certificaat
Gebruik de taakstroom onder de lokale gateway op basis van registratie of de lokale gateway op basis van certificaten om de lokale gateway voor uw trunk te configureren. Webex Calling
Zie Aan de slag met Local Gateway voor meer informatie over verschillende trunktypes. Voer de volgende stappen uit op de lokale gateway zelf, met behulp van de Command Line Interface (CLI). We maken gebruik van het Session Initiation Protocol (SIP) en Transport Layer Security (TLS) om de trunk te beveiligen en het Secure Real Time Protocol (SRTP) om de media tussen de Local Gateway en te beveiligen. Webex Calling
-
Selecteer CUBE als uw lokale gateway. Webex for Government ondersteunt momenteel geen Session Border Controllers (SBC's) van derden. Om de meest recente lijst te bekijken, zie Aan de slag met Local Gateway.
- Installeer Cisco IOS XE Dublin 17.12.1a of latere versies voor alle Webex for Government Local Gateways.
-
Om de lijst te bekijken van basiscertificeringsinstanties (CA's) die door Webex for Government worden ondersteund, zie Hoofdcertificeringsinstanties voor Webex for Government.
-
Voor meer informatie over de externe poortbereiken voor Local Gateway in Webex for Government, zie Netwerkvereisten voor Webex for Government (FedRAMP).
Local Gateway for Webex for Government biedt geen ondersteuning voor het volgende:
-
STUN/ICE-Lite voor optimalisatie van mediapaden
-
Fax (T.38)
Gebruik de volgende optie om de Local Gateway voor uw Webex Calling trunk in Webex for Government te configureren:
-
Kofferbak op basis van een certificaat
Gebruik de taakstroom onder de op certificaten gebaseerde lokale gateway om de lokale gateway voor uw Webex Calling trunk te configureren. Zie Trunk op basis van certificaten configureren voor meer informatie over het configureren van een lokale gateway op basis van Webex Calling certificaten.
Het is verplicht om GCM-codes te configureren die voldoen aan de FIPS om Local Gateway for Webex for Government te ondersteunen. Zo niet, dan mislukt het instellen van het gesprek. Voor configuratiegegevens, zie Trunk Webex Callingop basis van certificaten configureren.
Webex for Government biedt geen ondersteuning voor lokale gateways op basis van registratie.
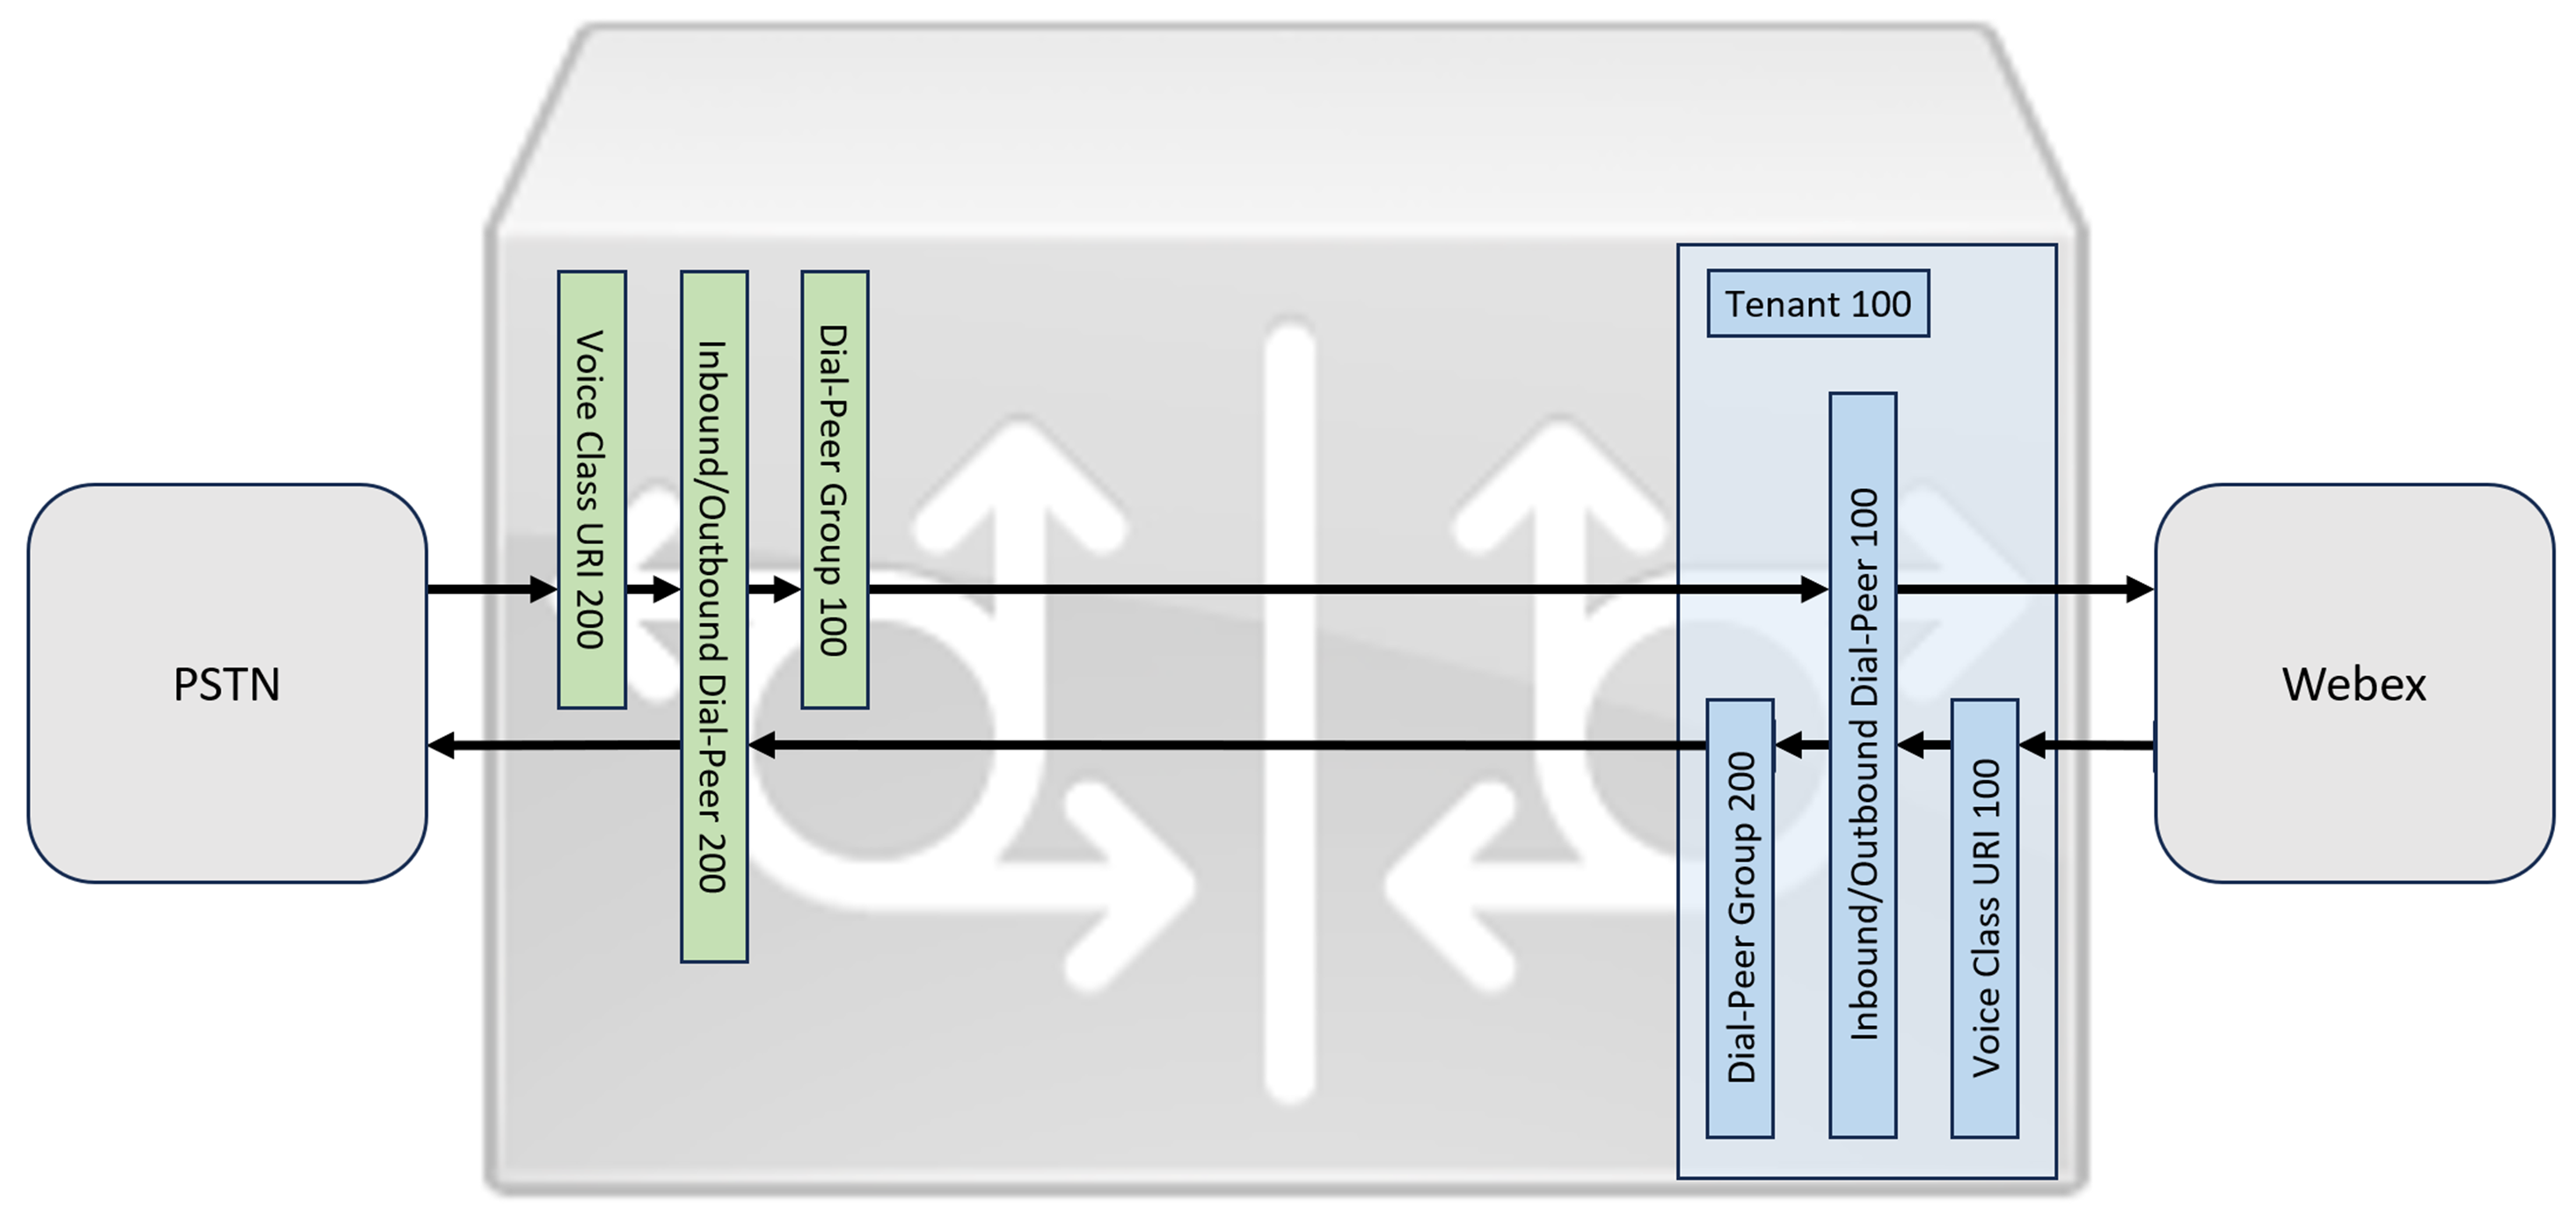
In dit gedeelte wordt beschreven hoe u een Cisco Unified Border Element (CUBE) kunt configureren als lokale gateway voor Webex Calling het gebruik van een registrerende SIP-trunk. Het eerste deel van dit document illustreert hoe u een eenvoudige PSTN-gateway kunt configureren. In dit geval worden alle oproepen van het PSTN doorgestuurd naar Webex Calling en alle oproepen van Webex Calling naar het PSTN. De afbeelding hieronder toont deze oplossing en de configuratie voor gespreksroutering op hoog niveau die zal worden gevolgd.
In dit ontwerp worden de volgende hoofdconfiguraties gebruikt:
-
tenants van de stemklasse: Wordt gebruikt om trunkspecifieke configuraties te maken.
-
spraakklasse uri: Wordt gebruikt om SIP-berichten te classificeren voor de selectie van een inkomende dial-peer .
-
binnenkomende dial-peer: verzorgt de behandeling van binnenkomende SIP-berichten en bepaalt de uitgaande route met behulp van een dial-peer-groep.
-
dial-peer group: Definieert de gesprekspartners voor uitgaande gesprekken die worden gebruikt voor de routering van doorgesprekken.
-
uitgaande dial-peer: verzorgt de behandeling van uitgaande SIP-berichten en stuurt deze naar het gewenste doel.
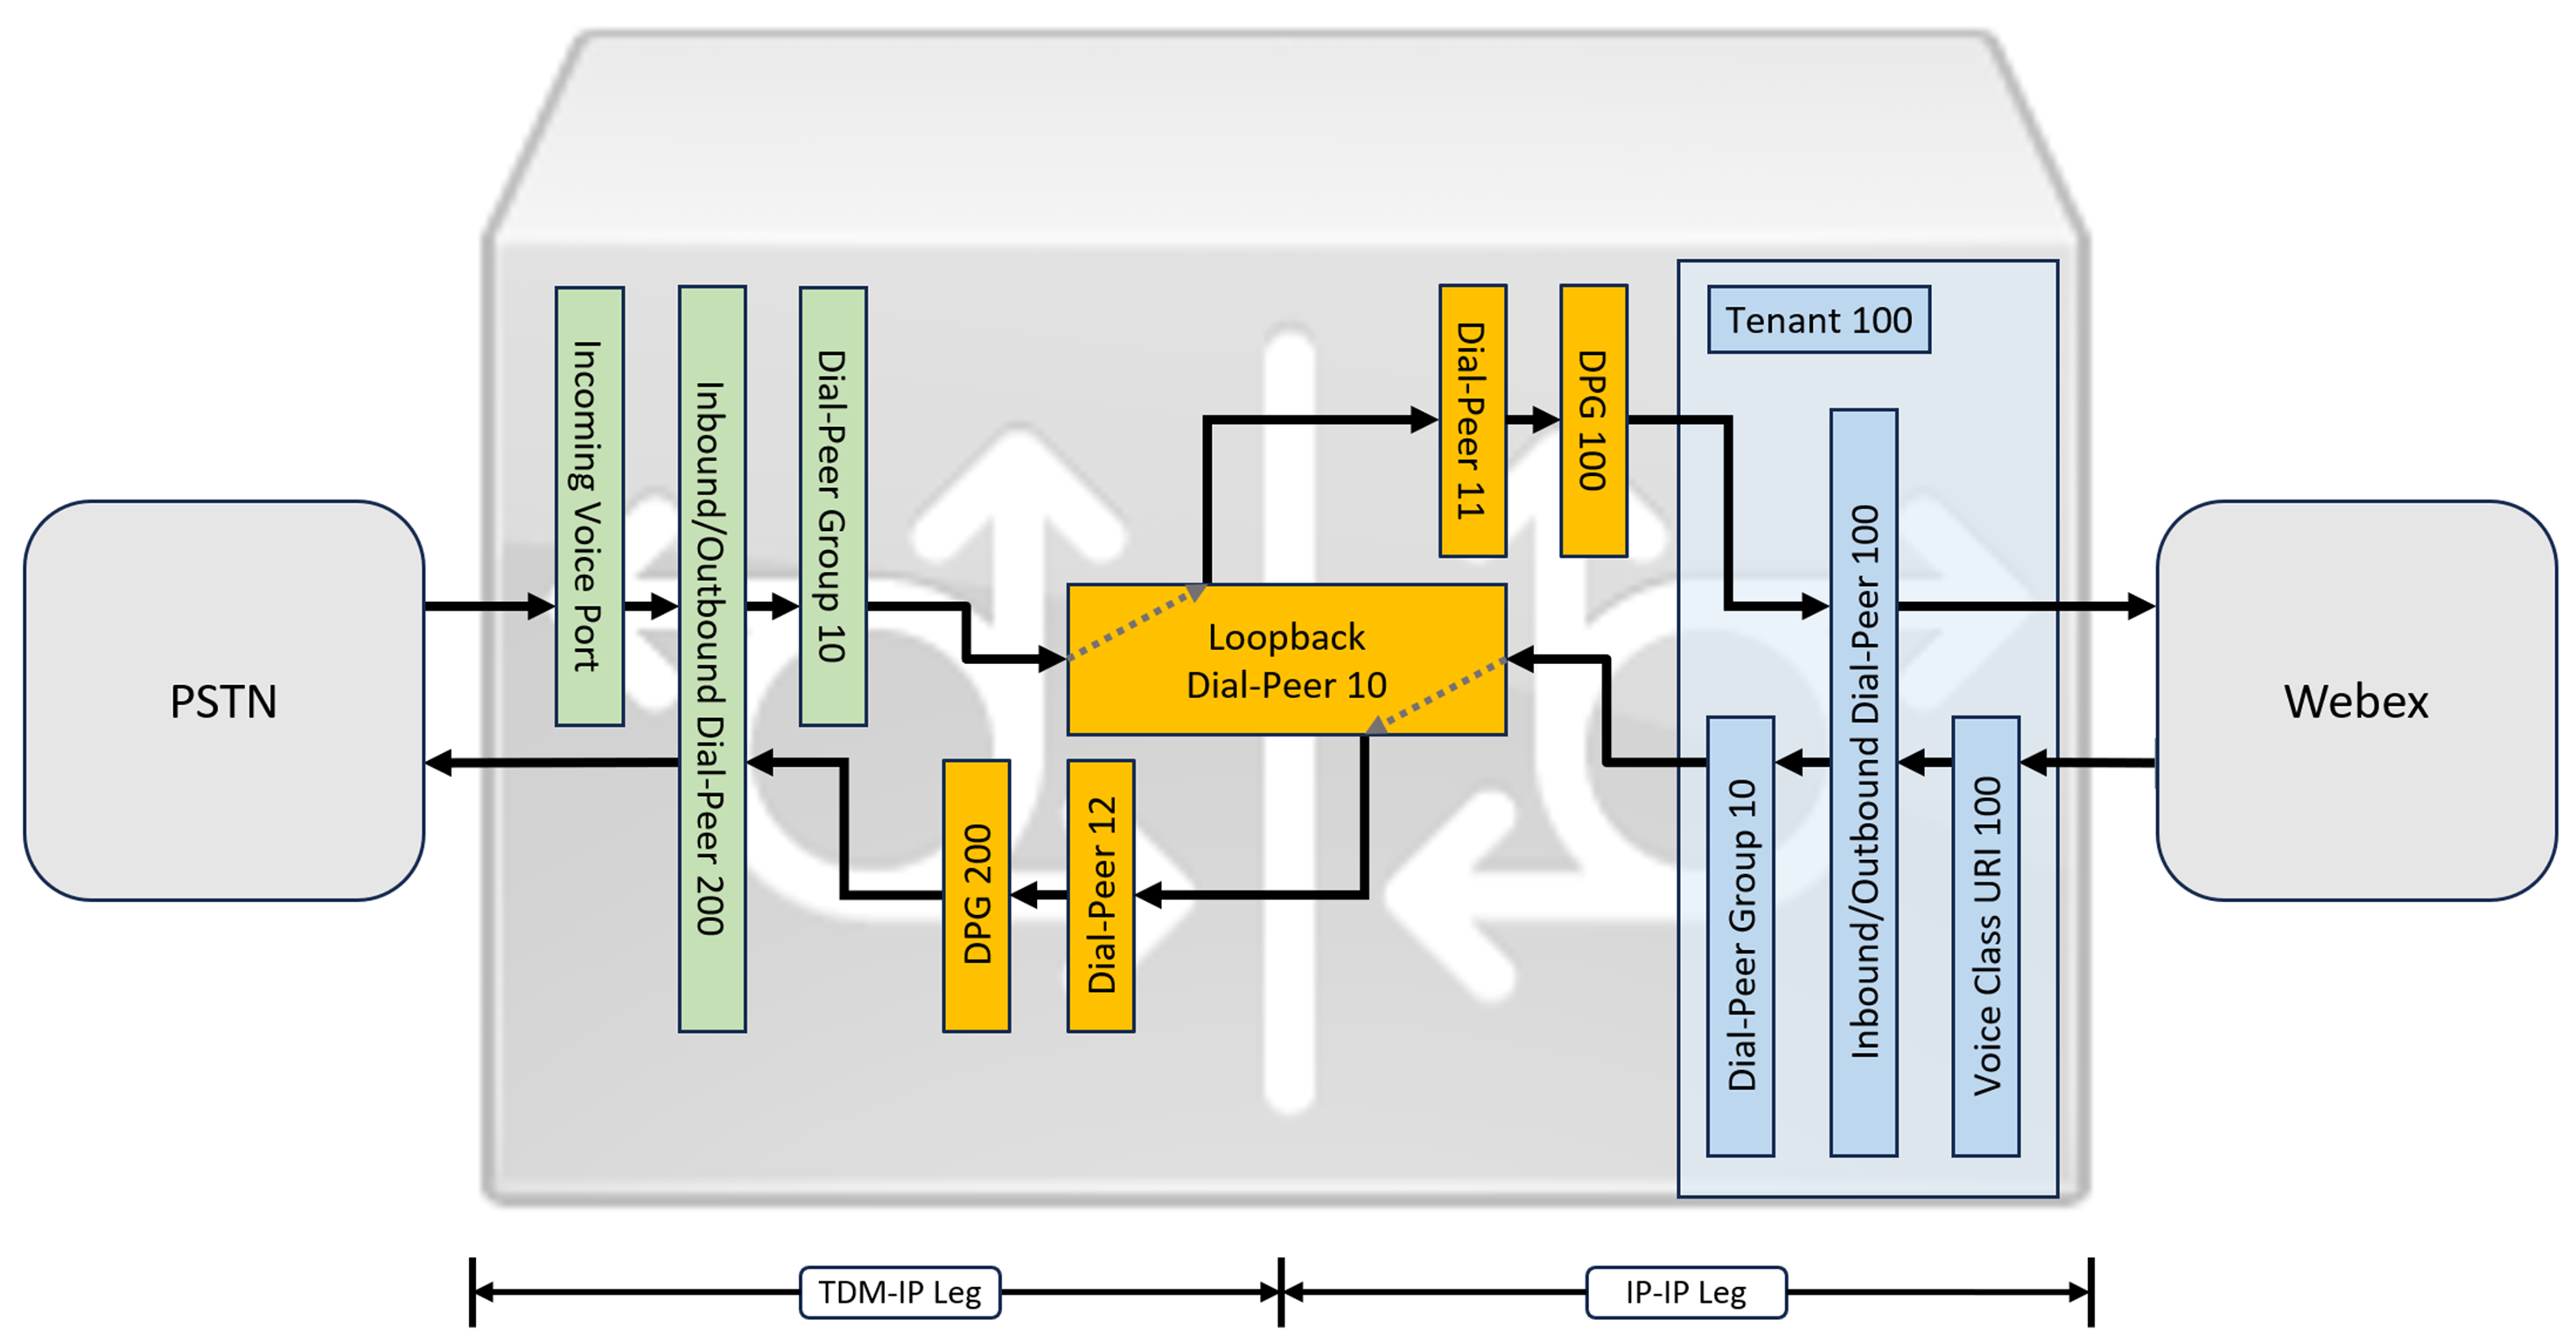
Voor Webex Calling media-optimalisatie met ISDN-circuits van Interactive Connectivity Establishment (ICE) en TDM (Time Division Multiplexing) is het noodzakelijk om een gespreksrouteringsproces in twee fasen te gebruiken.
Hoewel IP en SIP de standaardprotocollen zijn geworden voor PSTN-trunks, blijven TDM (Time Division Multiplexing) ISDN-circuits gebruikelijk en worden ze volledig ondersteund door. Webex Calling Om media-optimalisatie voor deze TDM-IP-gespreksstromen mogelijk te maken, moet u Interactive Connectivity Establishment (ICE) gebruiken, waarmee eindpunten directe mediapaden kunnen kiezen.
Om deze optimalisatie te bereiken, is een gespreksrouteringsproces in twee fasen vereist. Deze aanpak wijzigt de standaard routeringsconfiguratie door de introductie van een set interne loopback dial-peers tussen Webex Calling en PSTN-trunks, zoals geïllustreerd in de afbeelding hieronder.
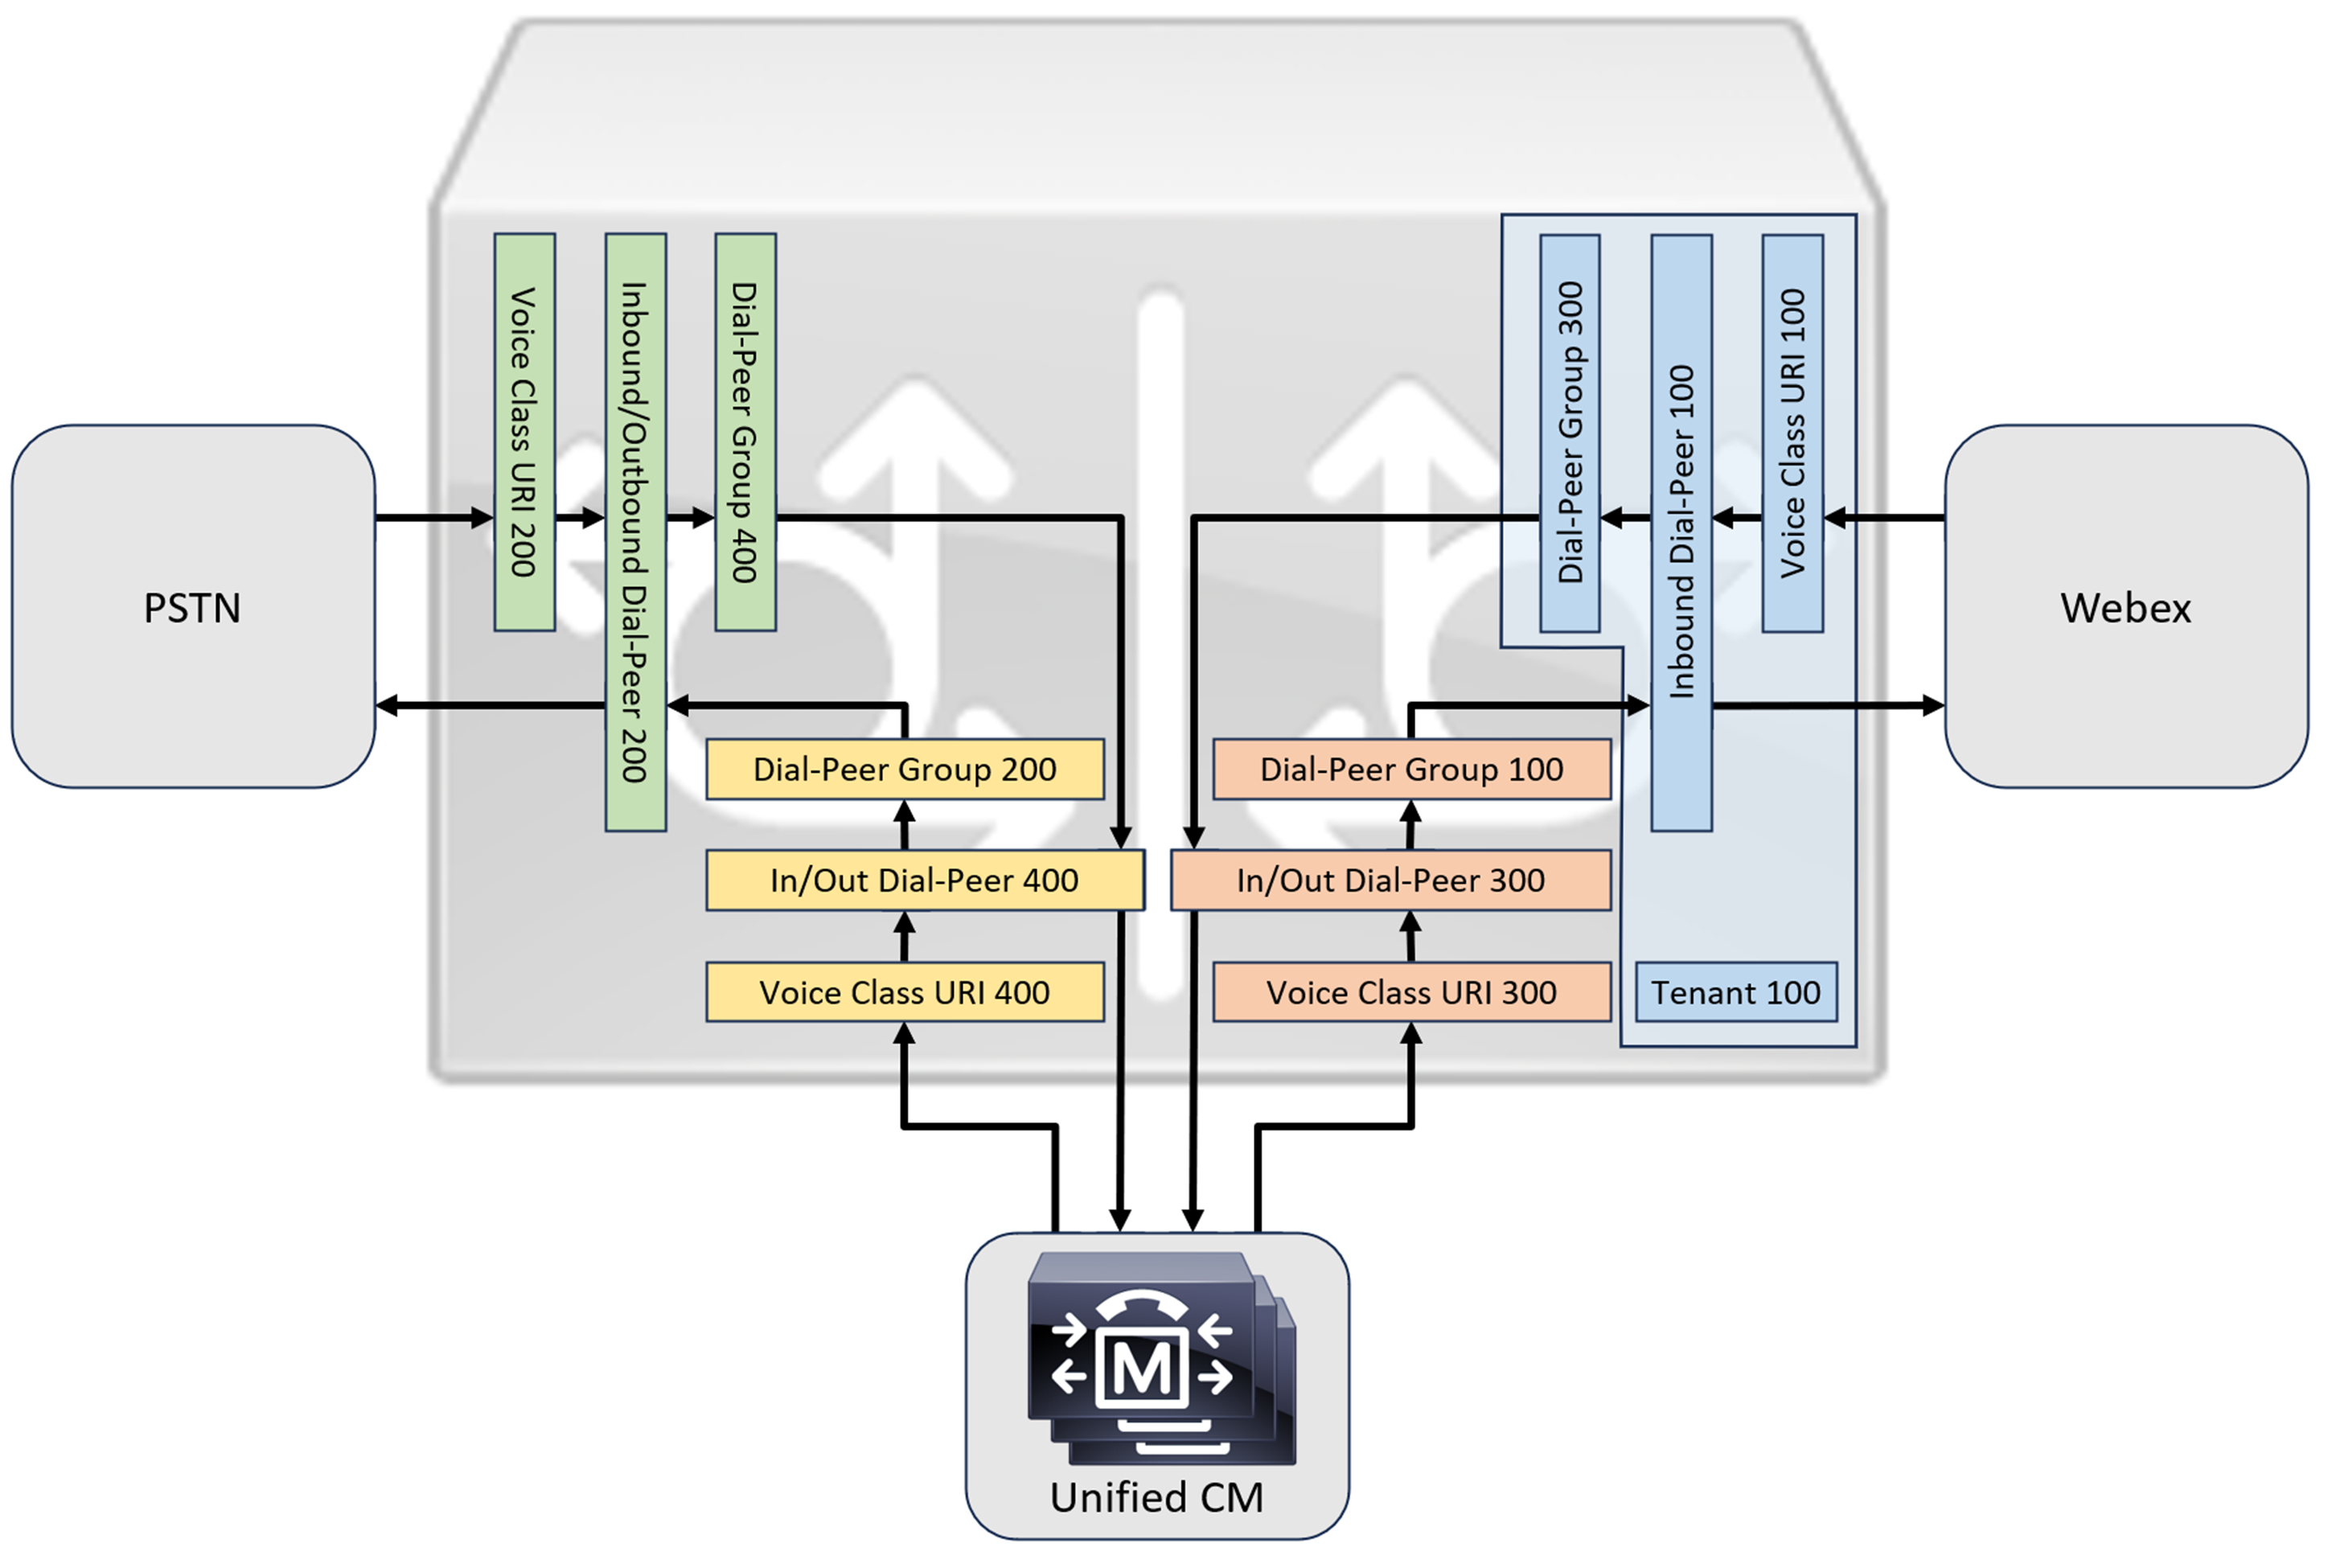
Wanneer u een Cisco Unified Communications Manager oplossing op locatie aansluit opWebex Calling, kunt u de eenvoudige PSTN-gatewayconfiguratie gebruiken als basis voor het bouwen van de oplossing, zoals geïllustreerd in het volgende diagram. In dit geval zorgt Unified Communications Manager voor gecentraliseerde routering en behandeling van alle PSTN en Webex Calling gesprekken.
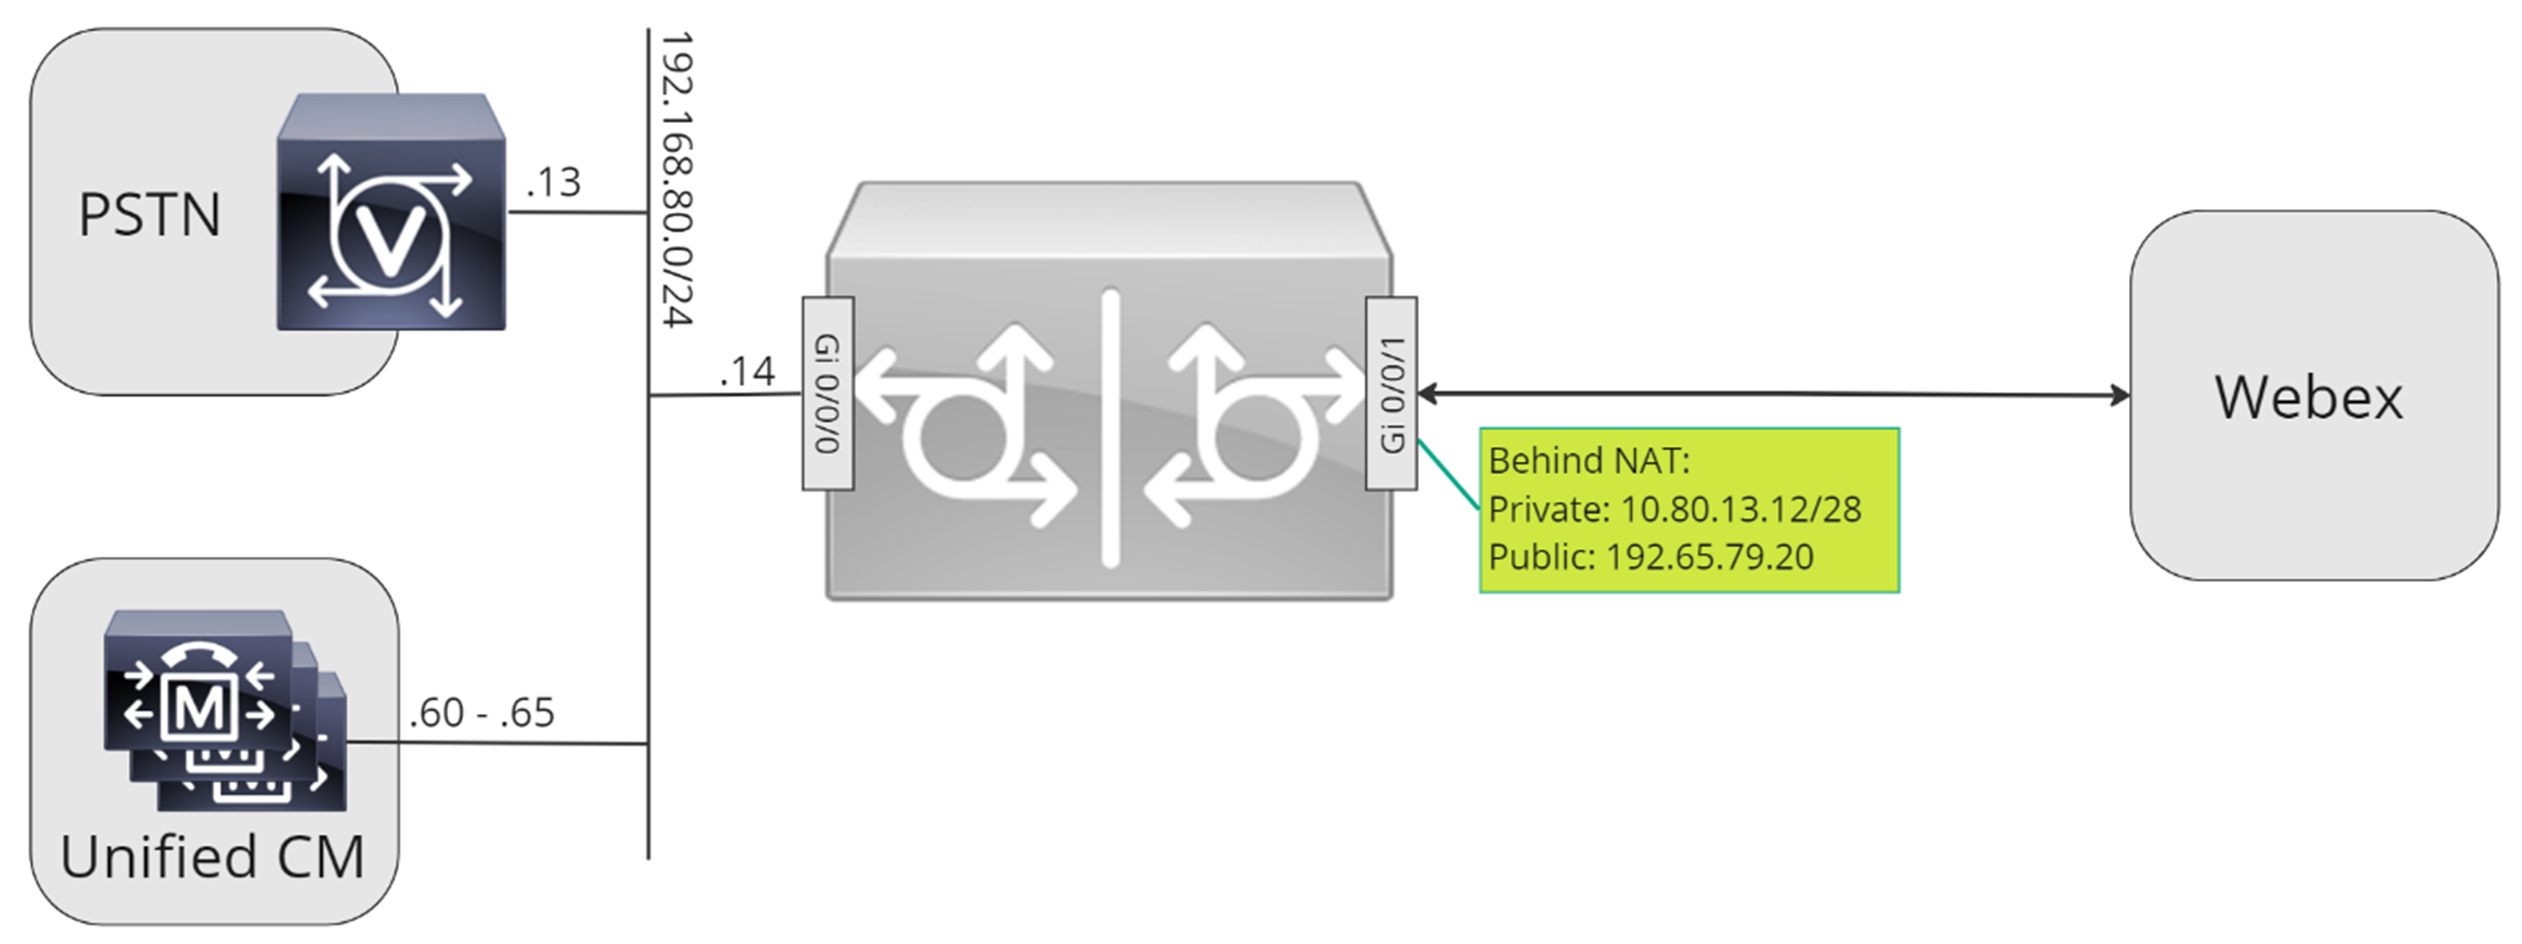
In dit document worden de hostnamen, IP-adressen en interfaces gebruikt die in de volgende afbeelding worden geïllustreerd.
Gebruik de configuratieaanwijzingen in de rest van dit document om uw Local Gateway-configuratie als volgt te voltooien:
-
Stap 1: Basisconnectiviteit en beveiliging van de router configureren
-
Stap 2: Webex Calling Trunk configureren
Volg, afhankelijk van de architectuur die u nodig hebt, een van de volgende:
-
Stap 3: Lokale gateway configureren met SIP PSTN-trunk
-
Stap 4: Local Gateway configureren met een bestaande Unified CM omgeving
Of:
-
Stap 3: Lokale gateway configureren met TDM PSTN-trunk
Basisconfiguratie
De eerste stap om uw Cisco-router voor te bereiden als lokale gateway Webex Calling is het bouwen van een basisconfiguratie die uw platform beveiligt en connectiviteit tot stand brengt.
-
Voor alle Local Gateway-implementaties op basis van registratie is Cisco IOS XE 17.6.1a of latere versies vereist. Cisco IOS17.12.2 of hoger wordt aanbevolen. Zie de pagina Cisco Software Research voor de aanbevolen versies. Zoek naar het platform en selecteer een van de voorgestelde releases.
-
Routers uit de ISR4000-serie moeten worden geconfigureerd met licenties voor zowel Unified Communications- als Security-technologie.
-
Voor routers uit de Catalyst Edge 8000-serie die zijn uitgerust met spraakkaarten of DSP's is een DNA Advantage-licentie vereist. Voor routers zonder spraakkaart of DSP's is minimaal een DNA Essentials-licentie vereist.
-
-
Stel een basisconfiguratie voor uw platform samen die voldoet aan uw bedrijfsbeleid. Configureer en verifieer met name het volgende:
-
NTP
-
ACL's
-
Gebruikersauthenticatie en toegang op afstand
-
DNS
-
IP-routering
-
IP-adressen
-
-
Het netwerk naar Webex Calling moet een IPv4-adres gebruiken.
-
Upload de Cisco root CA-bundel naar de lokale gateway.
Bij het configureren van de tenantzijde om verbinding mee te makenWebex Calling, worden alleen op SRV gebaseerde adressen ondersteund.
Configuratie
| 1 |
Zorg ervoor dat u geldige en routeerbare IP-adressen toewijst aan elke Layer 3-interface, bijvoorbeeld:
|
| 2 |
Beveilig registratie- en STUN-inloggegevens op de router met behulp van symmetrische versleuteling. Configureer de primaire coderingssleutel en het coderingstype als volgt:
|
| 3 |
Maak een tijdelijke aanduiding voor PKI Trustpoint. Dit trustpoint is vereist om TLS later te configureren. Voor trunks op basis van registratie is voor dit vertrouwenspunt geen certificaat vereist, zoals vereist voor een basispakket op basis van een certificaat. |
| 4 |
Schakel TLS1.2-exclusiviteit in en specificeer het standaardvertrouwenspunt met behulp van de volgende configuratieopdrachten. Update de transportparameters om te zorgen voor een betrouwbare beveiligde verbinding voor registratie: De
|
| 5 |
Installeer de Cisco root CA-bundel, die het IdenTrust Commercial Root CA1-certificaat bevat dat wordt gebruikt door. Webex Calling Gebruik de opdracht crypto pki trustpool import clean url om de basisbundel voor CA te downloaden via de opgegeven URL, en om de huidige CA trustpool te wissen, en installeer vervolgens de nieuwe bundel certificaten: Als u een proxy nodig hebt voor toegang tot het internet via HTTPS, voeg dan de volgende configuratie toe voordat u de CA-bundel importeert: ip http client proxy-server yourproxy.com proxy-poort 80 |
| 1 |
Creëer een op registratie gebaseerde PSTN-trunk voor een bestaande locatie in de Control Hub. Noteer de informatie over de kofferbak die wordt verstrekt nadat de trunk is aangemaakt. De in de afbeelding gemarkeerde gegevens worden gebruikt in de configuratiestappen in deze handleiding. Voor meer informatie, zie Trunks, routegroepen en belabonnementen configureren voor Webex Calling. 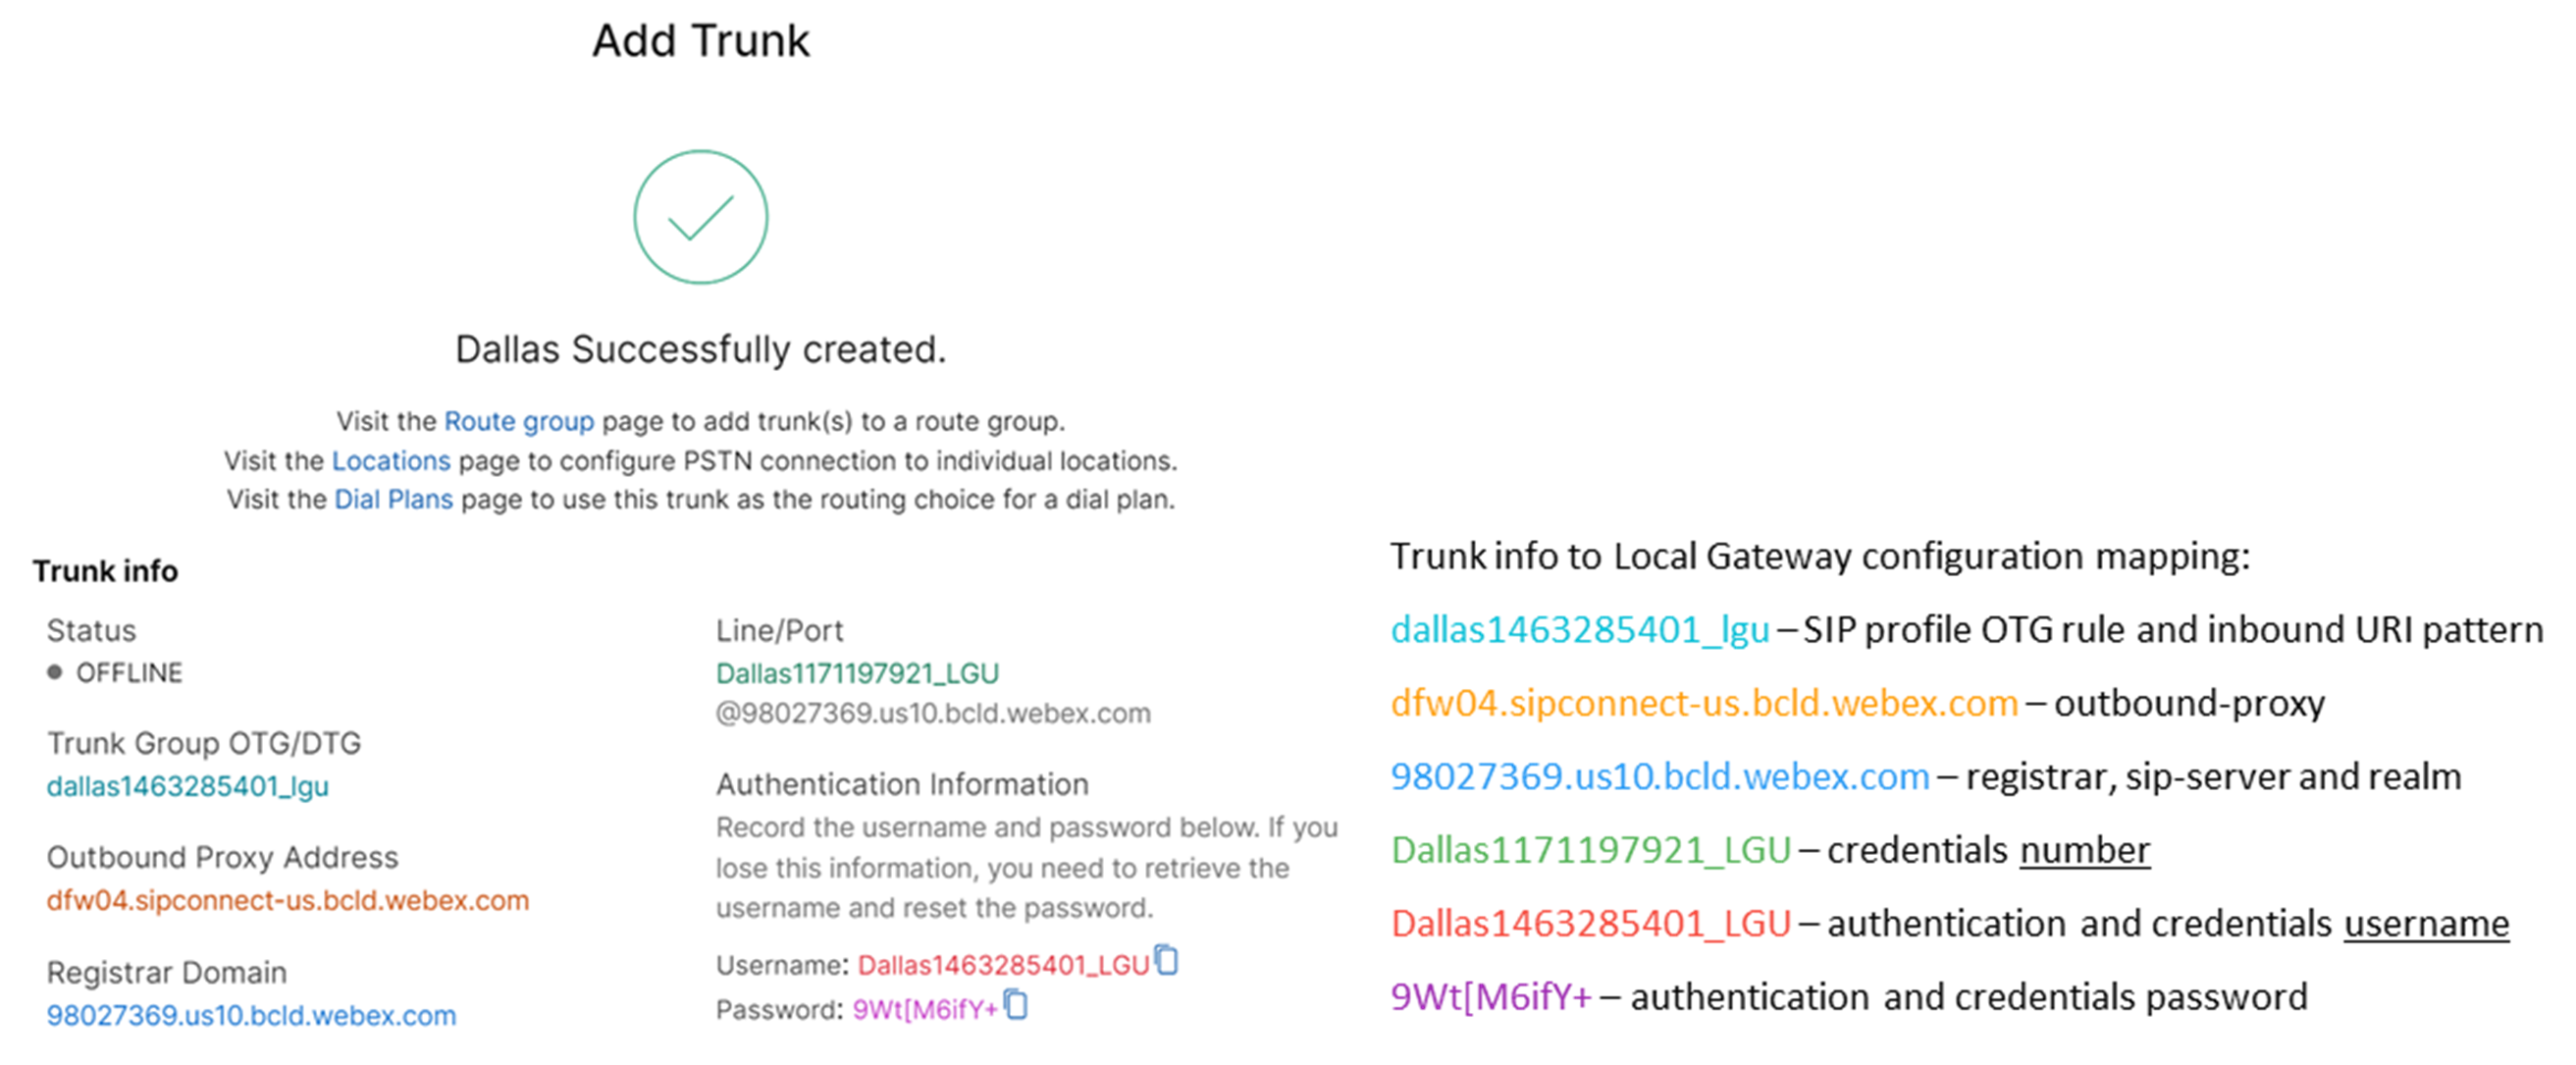
|
| 2 |
Voer de volgende opdrachten in om CUBE als Webex Calling lokale gateway te configureren: Hier volgt een uitleg van de velden voor de configuratie:
Maakt Cisco Unified Border Element (CUBE) functies op het platform mogelijk. mediastatistiekenMaakt mediamonitoring op de Local Gateway mogelijk. bulkstatistieken in de mediaStelt het controlevlak in staat om het datavlak te peilen voor statistieken over bulkoproepen. Zie Media voor meer informatie over deze opdrachten. verbindingen van sip naar sip toestaanSchakel de CUBE Basic SIP back-to-back user agent-functionaliteit in. Zie Verbindingen toestaan voor meer informatie. T.38 faxtransport is standaard ingeschakeld. Zie faxprotocol t38 (voice-service) voor meer informatie. Maakt wereldwijd STUN (Session Traversal of UDP via NAT) mogelijk.
Voor meer informatie, zie stun flowdata agent-id en stun flowdata shared-secret. asymmetrisch laadvermogen , volledigConfigureert ondersteuning voor asymmetrische SIP-payloads voor zowel DTMF - als dynamische codec-payloads. Voor meer informatie, zie asymmetrisch laadvermogen. vervroegd aanbod gedwongenDwingt de Local Gateway om SDP-informatie te verzenden in het eerste INVITE-bericht in plaats van te wachten op bevestiging van de naburige peer. Voor meer informatie over dit commando, zie vroege aanbieding. |
| 3 |
Configureer codec 100 van de spraakklasse, zodat G.711-codecs alleen voor alle trunks kunnen worden gebruikt. Deze eenvoudige aanpak is geschikt voor de meeste implementaties. Indien nodig kunnen extra codec-typen die worden ondersteund door zowel de oorspronkelijke als de eindsystemen aan de lijst worden toegevoegd. Complexere oplossingen met transcodering met behulp van DSP-modules worden ondersteund, maar zijn niet opgenomen in deze handleiding. Hier volgt een uitleg van de velden voor de configuratie: codec 100 van spraakklasseWordt gebruikt om alleen voorkeurscodecs toe te staan voor SIP-trunkoproepen. Voor meer informatie, zie codec voor stemklasse. |
| 4 |
Configureer stemklasse stun-usage 100 om ICE op de Webex Calling kofferbak in te schakelen. Hier volgt een uitleg van de velden voor de configuratie: Verbluffend gebruik, Ice LiteWordt gebruikt om ICE-Lite mogelijk te maken voor iedereen die Webex Calling met elkaar verbonden is, zodat waar mogelijk media-optimalisatie mogelijk is. Voor meer informatie, zie voice class stun usage en stun usage ice lite. Waar mogelijk wordt onderhandeld over media-optimalisatie. Als voor een gesprek cloudmediaservices nodig zijn, zoals opnemen, kunnen de media niet worden geoptimaliseerd. |
| 5 |
Configureer het mediaversleutelingsbeleid voor Webex-verkeer. Hier volgt een uitleg van de velden voor de configuratie: spraakklasse srtp-crypto 100Specificeert SHA1_80 als enige SRTP-coderingspakket dat CUBE in de SDP aanbiedt en berichten beantwoordt. Webex Callingondersteunt alleen SHA1_80. Voor meer informatie, zie voice class srtp-crypto. |
| 6 |
Configureer een patroon om oproepen naar een Local Gateway-trunk te identificeren op basis van de doelstamparameter: Hier volgt een uitleg van de velden voor de configuratie: spraakklasse URI 100 sipDefinieert een patroon dat een binnenkomende SIP-uitnodiging koppelt aan een binnenkomende trunk-dial-peer. Wanneer u dit patroon invoert, gebruik dan dtg=, gevolgd door de Trunk OTG/DTG-waarde die in de Control Hub werd opgegeven toen de trunk werd aangemaakt. Voor meer informatie, zie voice class uri. |
| 7 |
Configureer sip-profiel 100, dat zal worden gebruikt om SIP-berichten te wijzigen voordat ze worden verzonden naarWebex Calling.
Hier volgt een uitleg van de velden voor de configuratie:
De PSTN-provider in de Verenigde Staten of Canada kan de nummerherkenning voor spam- en fraudegesprekken aanbieden, met de aanvullende configuratie die wordt vermeld in de indicatie Spam of fraudeoproep in het artikel. Webex Calling |
| 8 |
Configureer Webex Calling de trunk: |
| 9 |
Gebruik deze opdrachten om netwerkapparaten zoals CUBE te configureren en om SIP-headers (Session Initiation Protocol) door te sturen die het apparaat niet verwerkt. Met deze opdrachten kan het apparaat niet-ondersteunde SIP-headers, waaronder kopteksten voor geolocatie en PIDF-LO (Presence Information Data Format - Location Object), op de lokale gateway doorgeven. Deze functionaliteit ondersteunt de Nomadic E911-diensten door ervoor te zorgen dat kritieke locatiegegevens op de juiste manier worden bewaard en doorgestuurd. |
Nadat u de tenant 100 hebt gedefinieerd en een SIP VoIP-dial-peer hebt geconfigureerd, initieert de gateway een TLS-verbinding naar. Webex Calling Op dit moment presenteert de SBC voor toegang zijn certificaat aan de Local Gateway. De Local Gateway valideert het Webex Calling SBC-toegangscertificaat met behulp van de CA-rootbundel die eerder is bijgewerkt. Als het certificaat wordt herkend, wordt een permanente TLS-sessie tot stand gebracht tussen de Local Gateway en Webex Calling Access SBC. De Local Gateway kan deze beveiligde verbinding vervolgens gebruiken om zich te registreren bij de Webex Access SBC. Wanneer de registratie wordt aangevochten voor authenticatie:
-
De gebruikersnaam, het wachtwoord en de realm-parameters uit de configuratie van de inloggegevens worden gebruikt in het antwoord.
-
De wijzigingsregels in SIP-profiel 100 worden gebruikt om de SIPS-URL weer om te zetten naar SIP.
De registratie is geslaagd wanneer een OK van 200 is ontvangen van de toegangsdienst SBC.

Nadat u een trunk naar Webex Calling boven hebt gebouwd, kunt u de volgende configuratie gebruiken om een niet-versleutelde trunk te creëren voor een op SIP gebaseerde PSTN-provider:
Als uw serviceprovider een veilige PSTN-trunk aanbiedt, kunt u een vergelijkbare configuratie volgen als hierboven beschreven voor de Webex Calling trunk. CUBE ondersteunt veilige gespreksroutering.
Als u een TDM/ISDN PSTN-trunk gebruikt, ga dan naar de volgende sectie Local Gateway configureren met TDM PSTN-trunk.
| 1 |
Configureer de volgende URI van de spraakklasse om binnenkomende gesprekken van de PSTN-trunk te identificeren: Hier volgt een uitleg van de velden voor de configuratie: spraakklasse URI 200 sipDefinieert een patroon dat een binnenkomende SIP-uitnodiging koppelt aan een binnenkomende trunk-dial-peer. Gebruik bij het invoeren van dit patroon het IP-adres van uw IP PSTN-gateway. Voor meer informatie, zie voice class uri. |
| 2 |
Configureer de volgende IP PSTN dial-peer: Hier volgt een uitleg van de velden voor de configuratie: Definieert een VoIP-dial-peer met een tag van 200 en geeft een zinvolle beschrijving voor eenvoudig beheer en probleemoplossing. Voor meer informatie, zie dial-peer voice . bestemmingspatroon SLECHT . SLECHTEen onecht bestemmingspatroon is vereist voor het routeren van uitgaande gesprekken met behulp van een inkomende dial-peergroep. In dit geval mag elk geldig bestemmingspatroon worden gebruikt. Zie bestemmingspatroon (interface) voor meer informatie. sessieprotocol sipv2Specificeert dat deze dial-peer SIP-gesprekken afhandelt. Zie het sessieprotocol (dial peer) voor meer informatie. ipv4 van de sessie: 192.168.80.13Specificeert het doeladres voor oproepen die naar de PSTN-provider worden gestuurd. Dit kan een IP-adres of een DNS-hostnaam zijn. Zie sessiedoel (VoIP dial peer) voor meer informatie. binnenkomende URI via 200Specificeert de spraakklasse die wordt gebruikt om inkomende gesprekken te koppelen aan deze dial-peer met behulp van de INVITE VIA-header-URI. Voor meer informatie, zie binnenkomende URL.
sip asserted-id pair van stemklasse
(Optioneel) Schakelt de verwerking van P-Asserted-Identity headers in en bepaalt hoe deze wordt gebruikt voor de PSTN-trunk. Als dit commando wordt gebruikt, wordt de identiteit van de oproepende partij die door de inkomende dial-peer wordt verstrekt, gebruikt voor de uitgaande From- en P-Asserted-Identity-headers. Als dit commando niet wordt gebruikt, wordt de identiteit van de oproepende partij die via de inkomende dial-peer wordt verstrekt, gebruikt voor de uitgaande kopteksten From en Remote-Party-ID. Voor meer informatie, zie voice class sip asserted-id.
Bind Control
bron-interface Gigabit Ethernet0/0/0
Configureert de broninterface en het bijbehorende IP-adres voor berichten die naar het PSTN worden gestuurd. Voor meer informatie, zie bind. bind-mediabroninterface Gigabit Ethernet0/0/0Configureert de broninterface en het bijbehorende IP-adres voor media die naar PSTN worden gestuurd. Voor meer informatie, zie bind. codec 100 van stemklasseConfigureert de dial-peer om de common codec-filterlijst 100 te gebruiken. Zie codec voor stemklasse voor meer informatie. dtmf-relais rtp-nteDefinieert RTP-NTE (RFC2833) als de DTMF-capaciteit die tijdens de gespreksfase wordt verwacht. Zie DTMF Relay (Voice over IP) voor meer informatie. niet slechtSchakelt de detectie van stemactiviteit uit. Zie vad (dial peer) voor meer informatie. |
| 3 |
Als u uw lokale gateway zo configureert dat alleen gesprekken tussen Webex Calling en het PSTN worden doorgestuurd, voeg dan de volgende configuratie voor gespreksroutering toe. Als u uw lokale gateway configureert met een Unified Communications Manager-platform, ga dan naar de volgende sectie. |
Nadat u een trunk hebt gebouwdWebex Calling, kunt u de volgende configuratie gebruiken om een TDM-trunk te maken voor uw PSTN-service met loopback-gespreksroutering om media-optimalisatie mogelijk te maken op de Webex-gespreksfase.
Als u geen IP-media-optimalisatie nodig hebt, volg dan de configuratiestappen voor een SIP PSTN-trunk. Gebruik een spraakpoort en POTS dial-peer (zoals getoond in de stappen 2 en 3) in plaats van de PSTN VoIP-dial-peer.
| 1 |
De loop-back dial-peer-configuratie maakt gebruik van dial-peergroepen en oproeprouteringstags om ervoor te zorgen dat gesprekken correct worden doorgegeven tussen Webex en het PSTN, zonder dat er loops voor gespreksroutering ontstaan. Configureer de volgende vertaalregels die zullen worden gebruikt om de tags voor gespreksroutering toe te voegen en te verwijderen: Hier volgt een uitleg van de velden voor de configuratie: regel voor stemvertalingGebruikt reguliere expressies die zijn gedefinieerd in regels om tags voor gespreksroutering toe te voegen of te verwijderen. Cijfers die meer dan tien jaar oud zijn ('A') worden gebruikt om het oplossen van problemen duidelijker te maken. In deze configuratie wordt de tag die door Translation-profile 100 is toegevoegd, gebruikt om gesprekken van Webex Calling naar het PSTN te leiden via de loopback dial-peers. Op dezelfde manier wordt de tag die door Translation-profile 200 is toegevoegd, gebruikt om gesprekken van het PSTN naar toe te leiden. Webex Calling De vertaalprofielen 11 en 12 verwijderen deze tags voordat ze respectievelijk naar de Webex- en PSTN-trunks bellen. In dit voorbeeld wordt ervan uitgegaan dat de aangeroepen nummers van Webex Calling worden weergegeven in de indeling +E.164. Regel 100 verwijdert de voorletter + om een geldig gebeld nummer te behouden. Regel 12 voegt vervolgens een nationaal of internationaal routeringscijfer (en) toe wanneer u de tag verwijdert. Gebruik cijfers die passen bij uw lokale ISDN-abonnement. Als nummers Webex Calling in nationaal formaat worden weergegeven, pas dan de regels 100 en 12 aan om simpelweg respectievelijk de routingtag toe te voegen en te verwijderen. Zie voor meer informatie het profiel voor stemvertaling en de regel voor stemvertaling. |
| 2 |
Configureer de TDM-spraakinterfacepoorten zoals vereist op basis van het type trunk en het gebruikte protocol. Zie ISDN PRI configureren voor meer informatie. De basisconfiguratie van een Primary Rate ISDN-interface die is geïnstalleerd in NIM-sleuf 2 van een apparaat kan bijvoorbeeld het volgende omvatten: |
| 3 |
Configureer de volgende TDM PSTN dial-peer: Hier volgt een uitleg van de velden voor de configuratie: Definieert een VoIP-dial-peer met een tag van 200 en geeft een zinvolle beschrijving voor eenvoudig beheer en probleemoplossing. Voor meer informatie, zie dial-peer voice. bestemmingspatroon SLECHT . SLECHTEen onecht bestemmingspatroon is vereist voor het routeren van uitgaande gesprekken met behulp van een inkomende dial-peergroep. In dit geval mag elk geldig bestemmingspatroon worden gebruikt. Zie bestemmingspatroon (interface) voor meer informatie. vertaalprofiel binnenkomend 200Wijst het vertaalprofiel toe dat een tag voor gespreksroutering toevoegt aan het binnenkomende nummer. rechtstreeks naar binnen draaienRouteert het gesprek zonder een tweede kiestoon in te voeren. Voor meer informatie, zie direct-inward-dial. poort 0/2/ 0:15De fysieke spraakpoort die is gekoppeld aan deze dial-peer. |
| 4 |
Om media-optimalisatie van IP-paden voor lokale gateways met TDM-IP-gespreksstromen mogelijk te maken, kunt u de gespreksroutering aanpassen door een set interne loopback dial-peers tussen en PSTN-trunks in te voeren. Webex Calling Configureer de volgende loopback dial-peers. In dat geval worden alle inkomende gesprekken in eerste instantie doorgestuurd naar dial-peer 10 en van daar naar dial-peer 11 of 12 op basis van de toegepaste routeringstag. Nadat de routeringstag is verwijderd, worden gesprekken via dial-peer-groepen naar de uitgaande telefooncentrale doorgestuurd. Hier volgt een uitleg van de velden voor de configuratie: Definieert een VoIP-dial-peer en geeft een zinvolle beschrijving voor eenvoudig beheer en probleemoplossing. Voor meer informatie, zie dial-peer voice. vertaalprofiel binnenkomend 11Past het vertaalprofiel toe dat eerder is gedefinieerd om de tag voor gespreksroutering te verwijderen voordat deze wordt doorgegeven aan de uitgaande hoofdlijn. bestemmingspatroon SLECHT . SLECHTEen onecht bestemmingspatroon is vereist voor het routeren van uitgaande gesprekken met behulp van een inkomende dial-peergroep. Zie bestemmingspatroon (interface) voor meer informatie. sessieprotocol sipv2Specificeert dat deze dial-peer SIP-gesprekken afhandelt. Zie het sessieprotocol (dial peer) voor meer informatie. ipv4, doel van de sessie: 192.168.80.14Specificeert het interfaceadres van de lokale router als aanroepdoel voor loopback. Zie sessiedoel (voip dial peer) voor meer informatie. Bind Control bron-interface Gigabit Ethernet0/0/0Configureert de broninterface en het bijbehorende IP-adres voor berichten die via de loopback worden verzonden. Voor meer informatie, zie bind. bind-mediabroninterface Gigabit Ethernet0/0/0Configureert de broninterface en het bijbehorende IP-adres voor media die via de loopback worden verzonden. Voor meer informatie, zie bind. dtmf-relais rtp-nteDefinieert RTP-NTE (RFC2833) als de DTMF-capaciteit die tijdens de gespreksfase wordt verwacht. Zie DTMF Relay (Voice over IP) voor meer informatie. codec g711alaw Dwingt alle PSTN-gesprekken om G.711 te gebruiken. Selecteer a-law of u-law om overeen te komen met de bereidingsmethode die door uw ISDN-service wordt gebruikt. niet slechtSchakelt de detectie van stemactiviteit uit. Zie vad (dial peer) voor meer informatie. |
| 5 |
Voeg de volgende configuratie voor gespreksroutering toe: Hiermee is uw Local Gateway-configuratie voltooid. Sla de configuratie op
en laad het platform opnieuw als dit de eerste keer is dat CUBE-functies worden
geconfigureerd.
|
De Webex Calling PSTN-configuratie in de vorige paragrafen kan worden gewijzigd om extra trunks toe te voegen aan een Cisco Unified Communications Manager (UCM) cluster. In dit geval worden alle gesprekken doorgestuurd viaUnified CM. Oproepen van UCM op poort 5060 worden doorgestuurd naar de PSTN en oproepen vanaf poort 5065 worden doorgestuurd naar. Webex Calling De volgende incrementele configuraties kunnen worden toegevoegd om dit oproepscenario op te nemen.
Zorg er bij het aanmaken van de Webex Calling trunk voor dat u de binnenkomende poort in de instellingen van het SIP Trunk Security Profile op 5065 configureert. Unified CM Dit maakt binnenkomende berichten op poort 5065 mogelijk en vult de VIA-header met deze waarde wanneer berichten naar de Local Gateway worden verzonden.
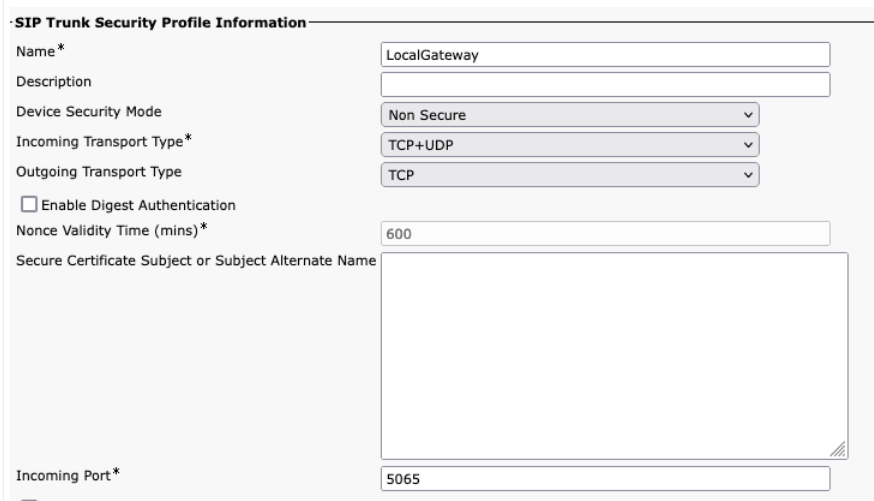
| 1 |
Configureer de volgende URI's van de spraakklasse: |
| 2 |
Configureer de volgende DNS-records om SRV-routering naar Unified CM hosts te specificeren: IOS XE gebruikt deze records om lokaal de UCM-doelhosts en -poorten te bepalen. Met deze configuratie is het niet nodig om records in uw DNS-systeem te configureren. Als u liever uw DNS gebruikt, dan zijn deze lokale configuraties niet vereist. Hier volgt een uitleg van de velden voor de configuratie: Met het volgende commando wordt een DNS SRV bronrecord gemaakt. Maak een record voor elke UCM-host en -trunk: ip-host _sip. _udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip. _udp.pstntocucm.io: Recordnaam van de SRV-bron 2: De prioriteit van het SRV-bronrecord 1: Het recordgewicht van de SRV-bron 5060: Het poortnummer dat moet worden gebruikt voor de doelhost in dit bronrecord ucmsub5.mydomain.com: De doelhost van het bronrecord Om de doelhostnamen van de bronrecords op te lossen, moet u lokale DNS A-records aanmaken. Bijvoorbeeld: IP-host ucmsub5.mydomain.com 192.168.80.65 ip-host: Creëert een record in de lokale IOS XE-database. ucmsub5.mydomain.com: De hostnaam van het A-record. 192.168.80.65: Het IP-adres van de host. Creëer de SRV-bronrecords en A-records die passen bij uw UCM-omgeving en uw voorkeursstrategie voor gespreksdistributie. |
| 3 |
Configureer de volgende dial-peers: |
| 4 |
Voeg gespreksroutering toe met behulp van de volgende configuraties: |
Diagnostic Signatures (DS) detecteert proactief veelvoorkomende problemen in de Local Gateway op basis van IOS XE en genereert een melding via e-mail, syslog of terminal over de gebeurtenis. U kunt de DS ook installeren om de verzameling van diagnostische gegevens te automatiseren en verzamelde gegevens naar de Cisco TAC case over te dragen om de oplossingstijd te versnellen.
Diagnostische handtekeningen (DS) zijn XML-bestanden die informatie bevatten over gebeurtenissen die een probleem veroorzaken en de acties die moeten worden ondernomen om het probleem te informeren, op te lossen en te verhelpen. U kunt de logica voor probleemdetectie definiëren aan de hand van syslogberichten, SNMP-gebeurtenissen en door periodieke monitoring van specifieke uitvoer van showopdrachten.
De actietypen omvatten het verzamelen van de uitgangen van showopdrachten:
-
Een geconsolideerd logbestand genereren
-
Het bestand uploaden naar een door de gebruiker opgegeven netwerklocatie, zoals een HTTPS-, SCP- of FTP-server.
De technici van TAC schrijven de DS-bestanden en ondertekenen deze digitaal voor de bescherming van de integriteit. Elk DS-bestand heeft een unieke numerieke ID die door het systeem is toegewezen. De Diagnostic Signatures Lookup Tool (DSLT) is één enkele bron om geschikte handtekeningen te vinden voor het monitoren en oplossen van verschillende problemen.
Voordat u begint:
-
Bewerk het DS-bestand dat u van DSLT downloadt niet. De bestanden die u wijzigt, mislukken bij de installatie vanwege de integriteitscontrolefout.
-
Een SMTP-server (Simple Mail Transfer Protocol) die u nodig hebt voor de Local Gateway om e-mailmeldingen te verzenden.
-
Zorg ervoor dat de lokale gateway IOS XE 17.6.1 of hoger gebruikt als u de beveiligde SMTP-server wilt gebruiken voor e-mailmeldingen.
Vereisten
Lokale gateway met IOS XE 17.6.1a of hoger
-
Diagnostische handtekeningen zijn standaard ingeschakeld.
-
Configureer de beveiligde e-mailserver voor het verzenden van proactieve meldingen als Cisco IOS XE 17.6.1a of hoger op het apparaat wordt gebruikt.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
Configureer de omgevingsvariabele ds_emailmet het e-mailadres van de beheerder om u hiervan op de hoogte te stellen.
configure terminal
call-home
diagnostic-signature
environment ds_email <email address>
end
Het volgende toont een voorbeeldconfiguratie van een lokale gateway die draait op Cisco IOS XE 17.6.1a of hoger om de proactieve meldingen naar tacfaststart@gmail.com te sturen met Gmail als veilige SMTP-server:
We raden u aan de Cisco IOS XE Bengaluru 17.6.x of latere versies te gebruiken.
call-home
mail-server tacfaststart:password@smtp.gmail.com priority 1 secure tls
diagnostic-signature
environment ds_email "tacfaststart@gmail.com"
Een lokale gateway die draait op Cisco IOS XE-software is geen typische Gmail-client op het web die OAuth ondersteunt. We moeten dus een specifieke Gmail-accountinstelling configureren en specifieke toestemming geven om de e-mail van het apparaat correct te verwerken:
-
Ga naar en schakel de instelling Minder veilige toegang tot apps in.
-
Antwoord „Ja, ik was het” wanneer u een e-mail van Gmail ontvangt waarin staat: „Google heeft voorkomen dat iemand inlogt op uw account via een app die niet van Google is”.
Diagnostische handtekeningen installeren voor proactieve monitoring
Bewaking van het hoge CPU-gebruik
Deze DS houdt het CPU-gebruik gedurende vijf seconden bij met behulp van de SNMP OID 1.3.6.1.4.1.9.2.1.56. Wanneer het gebruik 75% of meer bereikt, worden alle debugs uitgeschakeld en worden alle diagnostische handtekeningen verwijderd die in de Local Gateway zijn geïnstalleerd. Volg de onderstaande stappen om de handtekening te installeren.
-
Gebruik de opdracht show snmp om SNMP in te schakelen. Als u dat niet inschakelt, configureer dan de opdracht snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Download DS 64224 met behulp van de volgende opties in de Diagnostic Signatures Lookup Tool:
Veldnaam
Veldwaarde
Platform
Cisco 4300-, 4400 ISR-serie of Cisco CSR 1000V-serie
Product
CUBE Enterprise in Webex Calling oplossing
Omvang van het probleem
Prestatie
Soort probleem
Hoog CPU-gebruik met e-mailmeldingen.
-
Kopieer het DS XML-bestand naar de Local Gateway flash.
LocalGateway# copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:In het volgende voorbeeld wordt het kopiëren van het bestand van een FTP-server naar de lokale gateway getoond.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
Installeer het DS XML-bestand in de Local Gateway.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
Gebruik de opdracht show call-home diagnostic-signature om te controleren of de handtekening met succes is geïnstalleerd. De statuskolom moet een „geregistreerde” waarde hebben.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: username@gmail.com
DSes downloaden:
DS ID
DS-naam
Revisie
Status
Laatste update (GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Geregistreerd
2020-11-07 22:05:33
Wanneer deze handtekening wordt geactiveerd, worden alle actieve DS's verwijderd, inclusief zichzelf. Indien nodig, installeer DS 64224 opnieuw om het hoge CPU-gebruik op de Local Gateway te blijven controleren.
Bewaking van de registratie van de SIP-trunk
Deze DS controleert elke 60 seconden of de registratie van een Local Gateway SIP Trunk met Webex Calling cloud is uitgeschreven. Zodra de uitschrijving is gedetecteerd, wordt er een e-mail- en syslogmelding gegenereerd en wordt deze automatisch verwijderd nadat de registratie twee keer is uitgeschreven. Volg de onderstaande stappen om de handtekening te installeren:
-
Download DS 64117 met behulp van de volgende opties in de Diagnostic Signatures Lookup Tool:
Veldnaam
Veldwaarde
Platform
Cisco 4300-, 4400 ISR-serie of Cisco CSR 1000V-serie
Product
CUBE Enterprise in Webex Calling oplossing
Omvang van het probleem
SIP-SIP
Soort probleem
SIP Trunk-registratie met e-mailmelding.
-
Kopieer het DS XML-bestand naar de Local Gateway.
copy ftp://username:password@<server name or ip>/DS_64117.xml bootflash: -
Installeer het DS XML-bestand in de Local Gateway.
call-home diagnostic-signature load DS_64117.xml Load file DS_64117.xml success LocalGateway# -
Gebruik de opdracht show call-home diagnostic-signature om te controleren of de handtekening met succes is geïnstalleerd. De statuskolom moet een „geregistreerde” waarde hebben.
Toezicht op abnormale verbreking van gesprekken
Deze DS maakt elke 10 minuten gebruik van SNMP-peilingen om een abnormale verbreking van gesprekken met SIP-fouten 403, 488 en 503 te detecteren. Als het aantal fouten groter is dan of gelijk is aan 5 ten opzichte van de laatste peiling, wordt er een syslog- en e-mailmelding gegenereerd. Volg de onderstaande stappen om de handtekening te installeren.
-
Gebruik de opdracht show snmp om te controleren of SNMP is ingeschakeld. Als dat niet is ingeschakeld, configureer dan de opdracht snmp-server manager .
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Download DS 65221 met behulp van de volgende opties in de Diagnostic Signatures Lookup Tool:
Veldnaam
Veldwaarde
Platform
Cisco 4300-, 4400 ISR-serie of Cisco CSR 1000V-serie
Product
CUBE Enterprise in Webex Calling oplossing
Omvang van het probleem
Prestatie
Soort probleem
SIP-detectie van abnormale gespreksverbreking met e-mail- en syslog-melding.
-
Kopieer het DS XML-bestand naar de Local Gateway.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
Installeer het DS XML-bestand in de Local Gateway.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Gebruik de opdracht show call-home diagnostic-signature om te controleren of de handtekening met succes is geïnstalleerd. De statuskolom moet een „geregistreerde” waarde hebben.
Diagnostische handtekeningen installeren om een probleem op te lossen
Gebruik Diagnostische handtekeningen (DS) om problemen snel op te lossen. Cisco TACDe ingenieurs hebben verschillende handtekeningen geschreven die de nodige debugs mogelijk maken die nodig zijn om een bepaald probleem op te lossen, het probleem op te sporen, de juiste set diagnostische gegevens te verzamelen en de gegevens automatisch naar de case over te dragen. Cisco TAC Diagnostische handtekeningen (DS) maken het niet meer nodig om handmatig te controleren of het probleem zich voordoet en maken het oplossen van incidentele en tijdelijke problemen een stuk eenvoudiger.
U kunt de Diagnostic Signatures Lookup Tool gebruiken om de juiste handtekeningen te vinden en deze te installeren om een bepaald probleem zelf op te lossen, of u kunt de handtekening installeren die door de TAC-technicus wordt aanbevolen als onderdeel van de ondersteuningsopdracht.
Hier is een voorbeeld van hoe u een DS kunt vinden en installeren om de syslog „% VOICE_IEC -3-GW: CCAPI: Internal Error (call spike threshold): IEC=1.1.181.1.29.0" te detecteren en de verzameling van diagnostische gegevens te automatiseren met behulp van de volgende stappen:
-
Configureer een extra DS-omgevingsvariabele ds_fsurl_prefix, namelijk het pad naar de Cisco TAC bestandsserver (cxd.cisco.com) waarnaar de verzamelde diagnostische gegevens worden geüpload. De gebruikersnaam in het bestandspad is het dossiernummer en het wachtwoord is het token voor het uploaden van het bestand dat met de volgende opdracht kan worden opgehaald bij de Support Case Manager. Het token voor het uploaden van bestanden kan indien nodig worden gegenereerd in de sectie Bijlagen van de Support Case Manager.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"
end
Voorbeeld:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Zorg ervoor dat SNMP is ingeschakeld met de opdracht show snmp . Als dat niet is ingeschakeld, configureer dan de opdracht snmp-server manager .
show snmp %SNMP agent not enabled config t snmp-server manager end -
Zorg ervoor dat u de DS 64224 met hoge CPU-bewaking installeert als proactieve maatregel om alle debugs en diagnostische handtekeningen uit te schakelen tijdens een hoog CPU-gebruik . Download DS 64224 met behulp van de volgende opties in de Diagnostic Signatures Lookup Tool:
Veldnaam
Veldwaarde
Platform
Cisco 4300-, 4400 ISR-serie of Cisco CSR 1000V-serie
Product
CUBE Enterprise in Webex Calling oplossing
Omvang van het probleem
Prestatie
Soort probleem
Hoog CPU-gebruik met e-mailmeldingen.
-
Download DS 65095 met behulp van de volgende opties in de Diagnostic Signatures Lookup Tool:
Veldnaam
Veldwaarde
Platform
Cisco 4300-, 4400 ISR-serie of Cisco CSR 1000V-serie
Product
CUBE Enterprise in Webex Calling oplossing
Omvang van het probleem
Syslogboeken
Soort probleem
Syslog -% VOICE_IEC -3-GW: CCAPI: Interne fout (drempelwaarde voor oproeppieken): IEC=1.1.181.1.29.0
-
Kopieer de DS XML-bestanden naar de Local Gateway.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
Installeer het DS 64224 en vervolgens het XML-bestand DS 65095 met hoge CPU in de Local Gateway.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Controleer of de handtekening met succes is geïnstalleerd met de opdracht show call-home diagnostic-signature. De statuskolom moet een „geregistreerde” waarde hebben.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
           ds_email: username@gmail.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
DSE's gedownload:
DS ID
DS-naam
Revisie
Status
Laatste update (GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Geregistreerd
2020-11-08
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Geregistreerd
2020-11-08
Controleer de uitvoering van diagnostische handtekeningen
In de volgende opdracht wordt de kolom „Status” van de opdracht show call-home diagnostic-signature gewijzigd in „actief” terwijl de Local Gateway de actie uitvoert die in de handtekening is gedefinieerd. De resultaten van de statistieken over de diagnostische handtekeningen van show call-home zijn de beste manier om te controleren of een diagnostische handtekening een interessante gebeurtenis detecteert en de actie uitvoert. De kolom „Triggered/Max/Deinstall” geeft aan hoe vaak de gegeven handtekening een gebeurtenis heeft geactiveerd, het maximum aantal keren dat deze is gedefinieerd om een gebeurtenis te detecteren en of de handtekening zichzelf verwijdert nadat het maximale aantal geactiveerde gebeurtenissen is gedetecteerd.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
           ds_email: carunach@cisco.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
DSE's gedownload:
|
DS ID |
DS-naam |
Revisie |
Status |
Laatste update (GMT+ 00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Geregistreerd |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Hardlopen |
2020-11-08 00:12:53 |
statistieken van diagnostische handtekeningen voor telefoongesprekken naar huis weergeven
|
DS ID |
DS-naam |
Geactiveerd /Max/Deïnstallatie |
Gemiddelde looptijd (seconden) |
Maximale gebruiksduur (seconden) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
De meldingse-mail die wordt verzonden tijdens de uitvoering van de diagnostische handtekening bevat belangrijke informatie, zoals het probleemtype, de apparaatgegevens, de softwareversie, de actieve configuratie, en toont de uitvoer van opdrachten die relevant zijn voor het oplossen van het probleem in kwestie.
Diagnostische handtekeningen verwijderen
Diagnostische handtekeningen gebruiken voor het oplossen van problemen worden doorgaans gedefinieerd als deïnstallaties nadat een aantal problemen zijn gedetecteerd. Als u een handtekening handmatig wilt verwijderen, haalt u de DS-ID op uit de uitvoer van de opdracht show call-home diagnostic-signature en voert u de volgende opdracht uit:
call-home diagnostic-signature deinstall <DS ID>
Voorbeeld:
call-home diagnostic-signature deinstall 64224
Er worden regelmatig nieuwe handtekeningen toegevoegd aan de Diagnostics Signatures Lookup Tool, op basis van problemen die vaak voorkomen tijdens implementaties. TAC ondersteunt momenteel geen verzoeken om nieuwe aangepaste handtekeningen te maken.
Voor een beter beheer van Cisco IOS XE Gateways raden we u aan de gateways in te schrijven en te beheren via de Control Hub. Het is een optionele configuratie. Wanneer u bent ingeschreven, kunt u de optie voor validatie van de configuratie in de Control Hub gebruiken om uw Local Gateway-configuratie te valideren en eventuele configuratieproblemen te identificeren. Op dit moment ondersteunen alleen op registratie gebaseerde trunks deze functionaliteit.
Zie de volgende artikelen voor meer informatie over gatewaybeheer, validatie van lokale gateways en overlevingskansen van sites:
In dit gedeelte wordt beschreven hoe u een Cisco Unified Border Element (CUBE) kunt configureren als lokale gateway voor het Webex Calling gebruik van een op certificaten gebaseerde, wederzijdse TLS (MTLS) SIP-trunk. Het eerste deel van dit document illustreert hoe u een eenvoudige PSTN-gateway kunt configureren. In dit geval worden alle oproepen van het PSTN doorgestuurd naar Webex Calling en alle oproepen van Webex Calling naar het PSTN. De volgende afbeelding belicht deze oplossing en de configuratie voor gespreksroutering op hoog niveau die zal worden gevolgd.
In dit ontwerp worden de volgende hoofdconfiguraties gebruikt:
-
tenants van de stemklasse: Wordt gebruikt om trunkspecifieke configuraties te maken.
-
spraakklasse uri: Wordt gebruikt om SIP-berichten te classificeren voor de selectie van een inkomende dial-peer.
-
binnenkomende dial-peer: verzorgt de behandeling van binnenkomende SIP-berichten en bepaalt de uitgaande route met behulp van een dial-peer-groep.
-
dial-peer group: Definieert de gesprekspartners voor uitgaande gesprekken die worden gebruikt voor de routering van doorgesprekken.
-
uitgaande dial-peer: verzorgt de behandeling van uitgaande SIP-berichten en stuurt deze naar het gewenste doel.
Voor Webex Calling media-optimalisatie met ISDN-circuits van Interactive Connectivity Establishment (ICE) en TDM (Time Division Multiplexing) is het noodzakelijk om een gespreksrouteringsproces in twee fasen te gebruiken.
Hoewel IP en SIP de standaardprotocollen zijn geworden voor PSTN-trunks, blijven TDM (Time Division Multiplexing) ISDN-circuits gebruikelijk en worden ze volledig ondersteund door. Webex Calling Om media-optimalisatie voor deze TDM-IP-gespreksstromen mogelijk te maken, moet u Interactive Connectivity Establishment (ICE) gebruiken, waarmee eindpunten directe mediapaden kunnen kiezen.
Om deze optimalisatie te bereiken, is een gespreksrouteringsproces in twee fasen vereist. Deze aanpak wijzigt de standaard routeringsconfiguratie door de introductie van een set interne loopback dial-peers tussen Webex Calling en PSTN-trunks, zoals geïllustreerd in de afbeelding hieronder.
Wanneer u een Cisco Unified Communications Manager oplossing op locatie aansluit opWebex Calling, kunt u de eenvoudige PSTN-gatewayconfiguratie gebruiken als basis voor het bouwen van de oplossing, zoals geïllustreerd in het volgende diagram. In dit geval zorgt een Unified Communications Manager voor de gecentraliseerde routering en behandeling van alle PSTN en Webex Calling gesprekken.
In dit document worden de hostnamen, IP-adressen en interfaces gebruikt die in de volgende afbeelding worden geïllustreerd. Er zijn opties beschikbaar voor openbare of particuliere adressering (achter NAT). SRV DNS-records zijn optioneel, tenzij de taakverdeling over meerdere CUBE-instanties wordt verdeeld.
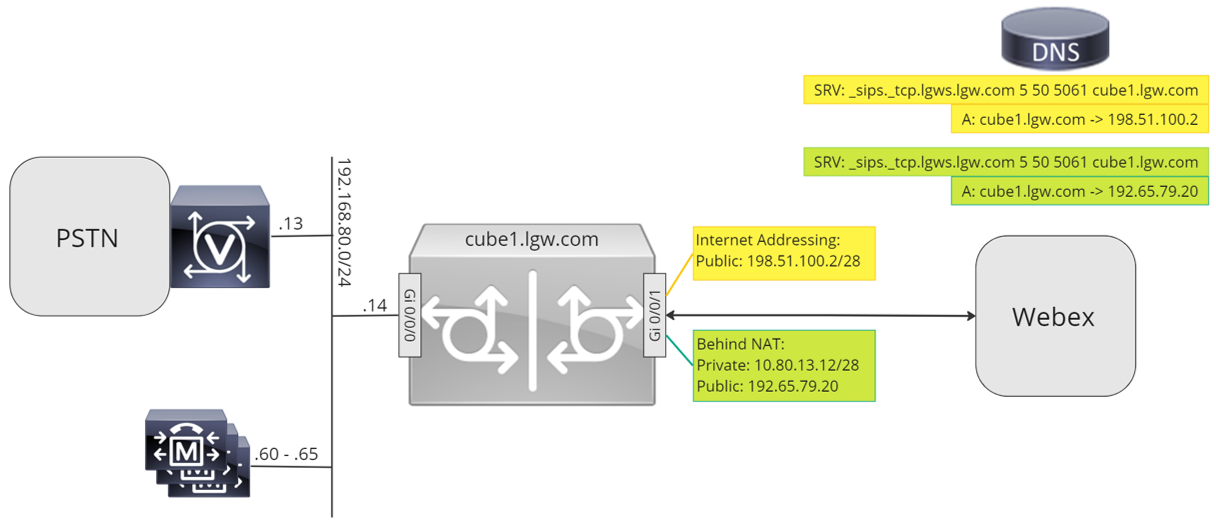
Gebruik de configuratieaanwijzingen in de rest van dit document om uw Local Gateway-configuratie als volgt te voltooien:
-
Stap 1: Basisconnectiviteit en beveiliging van de router configureren
-
Stap 2: Webex Calling Trunk configureren
Volg, afhankelijk van de architectuur die u nodig hebt, een van de volgende:
-
Stap 3: Lokale gateway configureren met SIP PSTN-trunk
-
Stap 4: Local Gateway configureren met een bestaande Unified CM omgeving
Of:
-
Stap 3: Lokale gateway configureren met TDM PSTN-trunk
Basisconfiguratie
De eerste stap om uw Cisco-router voor te bereiden als lokale gateway Webex Calling is het bouwen van een basisconfiguratie die uw platform beveiligt en connectiviteit tot stand brengt.
-
Voor alle Local Gateway-implementaties op basis van certificaten is Cisco IOS XE 17.9.1a of latere versies vereist. Cisco IOSXE 17.12.2 of hoger wordt aanbevolen. Zie de pagina Cisco Software Research voor de aanbevolen versies. Zoek naar het platform en selecteer een van de voorgestelde releases.
-
Routers uit de ISR4000-serie moeten worden geconfigureerd met licenties voor zowel Unified Communications- als Security-technologie.
-
Voor routers uit de Catalyst Edge 8000-serie die zijn uitgerust met spraakkaarten of DSP's is een DNA Advantage-licentie vereist. Voor routers zonder spraakkaart of DSP's is minimaal een DNA Essentials-licentie vereist.
-
Voor hoge capaciteitsvereisten hebt u mogelijk ook een High Security-licentie (HSEC) en aanvullende doorvoerrechten nodig.
Raadpleeg de autorisatiecodes voor meer informatie.
-
-
Stel een basisconfiguratie voor uw platform samen die voldoet aan uw bedrijfsbeleid. Configureer en verifieer met name het volgende:
-
NTP
-
ACL's
-
Gebruikersauthenticatie en toegang op afstand
-
DNS
-
IP-routering
-
IP-adressen
-
-
Het netwerk naar Webex Calling moet een IPv4-adres gebruiken. Local Gateway Fully Qualified Domain Names (FQDN) of Service Record (SRV) -adressen die in de Control Hub zijn geconfigureerd, moeten worden omgezet naar een openbaar IPv4-adres op het internet.
-
Alle SIP- en mediapoorten op de Local Gateway-interface die naar Webex is gericht, moeten vanaf het internet toegankelijk zijn, hetzij rechtstreeks, hetzij via statische NAT. Zorg ervoor dat u uw firewall dienovereenkomstig bijwerkt.
-
Volg de gedetailleerde configuratiestappen hieronder om een ondertekend certificaat op de Local Gateway te installeren:
-
Een publiek Certificate Authority (CA), zoals beschreven in Welke basiscertificeringsinstanties worden ondersteund voor gesprekken naar Cisco Webex audio- en videoplatforms? moet het certificaat van het apparaat ondertekenen.
-
Certificaten die alleen Server Authentication Extended Key Usage (EKU) bevatten, worden ondersteund. Webex Callingvalideert of handhaaft de aanwezigheid van Client Authentication EKU niet tijdens het instellen van de TLS-handshake.
Sommige Session Border Controllers (SBC) van derden kunnen strikte EKU-validatie afdwingen en kunnen certificaten weigeren die geen Client Authentication EKU bevatten. Zorg er in dergelijke gevallen voor dat de SBC zo is geconfigureerd dat alleen certificaten met een SERVERAUTHENTICATIE ( EKU) worden geaccepteerd of dat strikte EKU-validatie wordt uitgeschakeld (indien ondersteund).
-
Het certificaatonderwerp Common Name (CN) of een van de Subject Alternative Names (SAN) moet hetzelfde zijn als de FQDN die is geconfigureerd in de Control Hub.
Wanneer u een certificaat koopt met Common Name (CN) of Subject Alternative Name (SAN), moet u ervoor zorgen dat het certificaat alleen kleine letters gebruikt. In de Control Hub-configuratie worden alle FQDN-items automatisch omgezet naar kleine letters, en elke discrepantie in de letterbehuizing tussen de FQDN en het certificaat zal een succesvolle stamregistratie in de weg staan.
Bijvoorbeeld:
-
Als een geconfigureerde trunk in de Control Hub van uw organisatie cube1.lgw.com:5061 als FQDN van de Local Gateway heeft, dan moet de CN of SAN in het routercertificaat cube1.lgw.com bevatten.
-
Als een geconfigureerde trunk in de Control Hub van uw organisatie lgws.lgw.com als SRV-adres heeft van de lokale gateway (s) die bereikbaar zijn vanaf de trunk, dan moet de CN of SAN in het routercertificaat lgws.lgw.com bevatten. De records waarnaar het SRV-adres wordt omgezet (CNAME, A-record of IP-adres) zijn optioneel in SAN.
-
Of u nu een FQDN of SRV gebruikt voor de trunk, het contactadres voor alle nieuwe SIP-dialogen van uw lokale gateway moet de naam bevatten die is geconfigureerd in de Control Hub.
-
-
-
Upload de Cisco root CA-bundel naar de lokale gateway. Deze bundel bevat het CA-basiscertificaat dat wordt gebruikt om het Webex-platform te verifiëren.
Configuratie
| 1 |
Zorg ervoor dat u geldige en routeerbare IP-adressen toewijst aan elke Layer 3-interface, bijvoorbeeld:
|
| 2 |
Bescherm de STUN-inloggegevens op de router met behulp van symmetrische versleuteling. Configureer de primaire coderingssleutel en het coderingstype als volgt: |
| 3 |
Creëer een vertrouwenspunt voor versleuteling met een certificaat voor uw domein, ondertekend door een ondersteunde Certificate Authority (CA). |
| 4 |
Verstrek het certificaat van de CA voor tussentijdse ondertekening om uw hostcertificaat te verifiëren. Voer de volgende exec- of configuratiecommando in:
|
| 5 |
Importeer het ondertekende hostcertificaat met de volgende exec- of configuratiecommando:
|
| 6 |
Schakel de exclusiviteit van TLS1.2 in en geef het standaardvertrouwenspunt op dat moet worden gebruikt voor spraaktoepassingen met behulp van de volgende configuratieopdrachten:
|
| 7 |
Installeer de Cisco root CA-bundel, die het IdenTrust Commercial Root CA 1-certificaat bevat dat wordt gebruikt door. Webex Calling Gebruik de opdracht crypto pki trustpool import clean url url om de basisbundel voor CA te downloaden via de opgegeven URL, en om de huidige CA trustpool te wissen, en installeer vervolgens de nieuwe bundel certificaten: Als u een proxy nodig hebt voor toegang tot het internet via HTTPS, voeg dan de volgende configuratie toe voordat u de CA-bundel importeert: ip http client proxy-server yourproxy.com proxy-poort 80 |
| 1 |
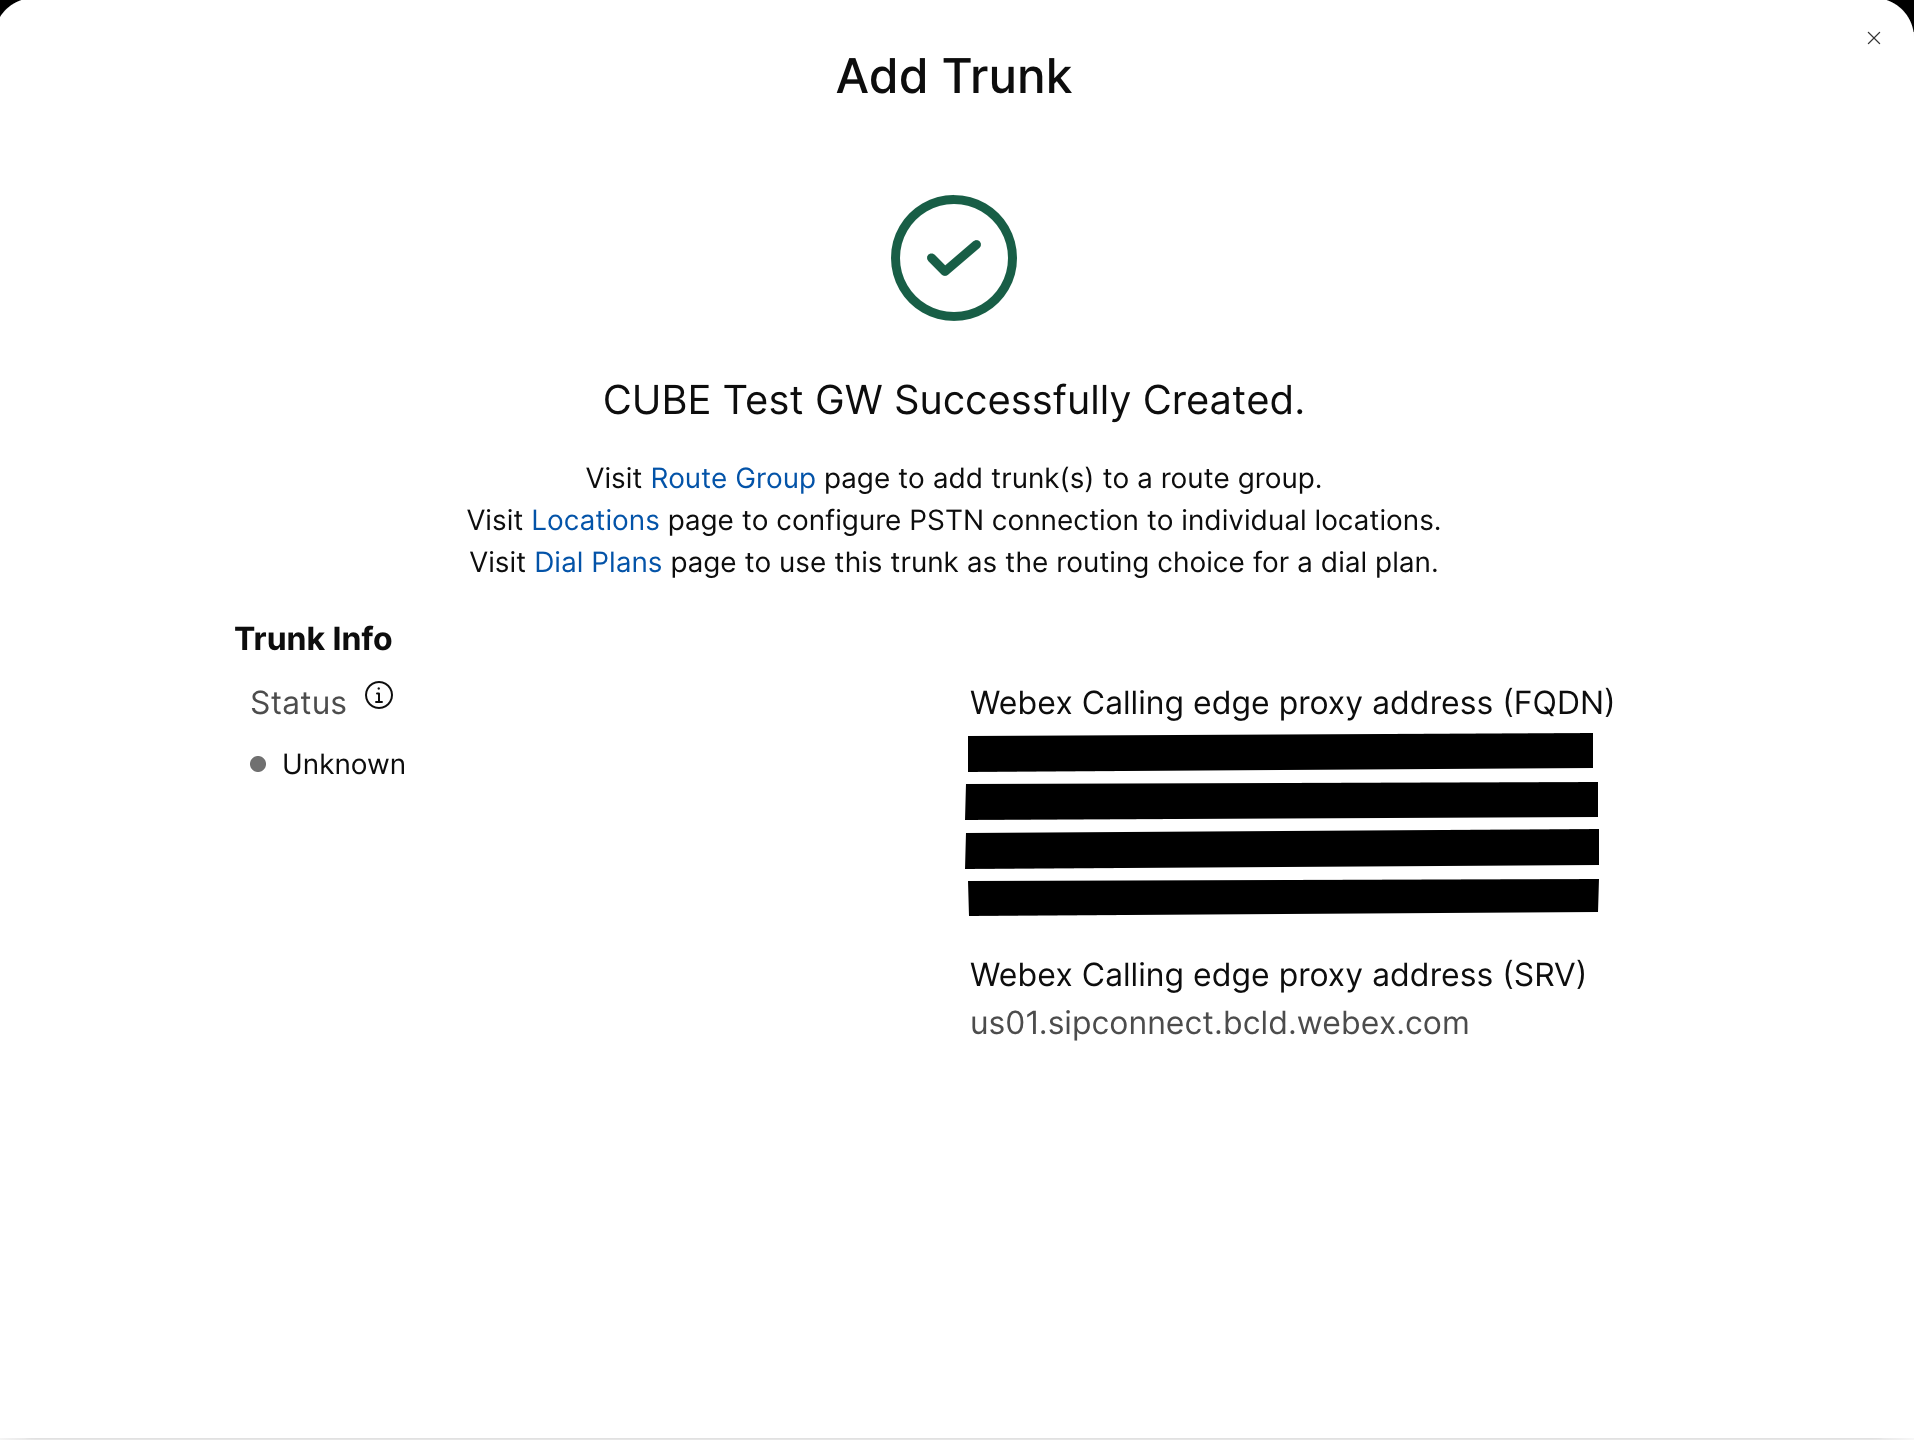
Creëer een PSTN-trunk op basis van een CUBE-certificaat voor een bestaande locatie in de Control Hub. Voor meer informatie, zie Trunks, routegroepen en belabonnementen configureren voor Webex Calling. Noteer de informatie over de kofferbak bij het maken van de kofferbak. Deze gegevens, zoals aangegeven in de volgende afbeelding, worden gebruikt in de configuratiestappen in deze handleiding.
|
| 2 |
Voer de volgende opdrachten in om CUBE als Webex Calling lokale gateway te configureren: Hier volgt een uitleg van de velden voor de configuratie:
Maakt Cisco Unified Border Element (CUBE) functies op het platform mogelijk. verbindingen van sip naar sip toestaanSchakel de CUBE Basic SIP back-to-back user agent-functionaliteit in. Zie Verbindingen toestaan voor meer informatie. T.38 faxtransport is standaard ingeschakeld. Zie faxprotocol t38 (voice-service) voor meer informatie. Maakt wereldwijd STUN (Session Traversal of UDP via NAT) mogelijk. Deze globale stun commando's zijn alleen nodig als u uw Local Gateway achter NAT implementeert.
Voor meer informatie, zie stun flowdata agent-id en stun flowdata shared-secret. asymmetrisch laadvermogen , volledigConfigureert ondersteuning voor asymmetrische SIP-payloads voor zowel DTMF - als dynamische codec-payloads. Voor meer informatie over dit commando, zie asymmetrische payload. vervroegd aanbod gedwongenDwingt de Local Gateway om SDP-informatie te verzenden in het eerste INVITE-bericht in plaats van te wachten op bevestiging van de naburige peer. Voor meer informatie over dit commando, zie vroege aanbieding. binnenkomende sip-profielenMaakt CUBE in staat om SIP-profielen te gebruiken om berichten te wijzigen zodra ze worden ontvangen. Profielen worden aangevraagd via collega's of huurders. |
| 3 |
Configureer codec 100 van de spraakklasse, zodat G.711-codecs alleen voor alle trunks kunnen worden gebruikt. Deze eenvoudige aanpak is geschikt voor de meeste implementaties. Voeg zo nodig extra codectypen toe die worden ondersteund door zowel de oorspronkelijke als de eindsystemen aan de lijst. Complexere oplossingen met transcodering met behulp van DSP-modules worden ondersteund, maar zijn niet opgenomen in deze handleiding. Hier volgt een uitleg van de velden voor de configuratie: codec 100 van spraakklasseWordt gebruikt om alleen voorkeurscodecs toe te staan voor SIP-trunkoproepen. Voor meer informatie, zie codec voor stemklasse. |
| 4 |
Configureer stemklasse stun-usage 100 om ICE op de Webex Calling kofferbak in te schakelen. (Deze stap is niet van toepassing op Webex for Government) Hier volgt een uitleg van de velden voor de configuratie: Verbluffend gebruik, Ice LiteWordt gebruikt om ICE-Lite mogelijk te maken voor iedereen die Webex Calling met elkaar verbonden is, zodat waar mogelijk media-optimalisatie mogelijk is. Voor meer informatie, zie voice class stun usage en stun usage ice lite. De opdracht stun usage firewall-traversal flowdata is alleen vereist als u uw Local Gateway achter NAT implementeert. Waar mogelijk wordt onderhandeld over media-optimalisatie. Als voor een gesprek cloudmediaservices nodig zijn, zoals opnemen, kunnen de media niet worden geoptimaliseerd. |
| 5 |
Configureer het mediaversleutelingsbeleid voor Webex-verkeer. (Deze stap is niet van toepassing op Webex for Government) Hier volgt een uitleg van de velden voor de configuratie: spraakklasse srtp-crypto 100Specificeert SHA1_80 als enige SRTP-coderingspakket dat CUBE in de SDP aanbiedt en berichten beantwoordt. Webex Callingondersteunt alleen SHA1_80. Voor meer informatie, zie voice class srtp-crypto. |
| 6 |
FIPS-conforme GCM-cijfers configureren (deze stap is alleen van toepassing op Webex for Government). Hier volgt een uitleg van de velden voor de configuratie: spraakklasse srtp-crypto 100Specificeert GCM als de coderingssuite die CUBE aanbiedt. Het is verplicht om GCM-cijfers te configureren voor Local Gateway for Webex for Government. |
| 7 |
Configureer een patroon om oproepen naar een Local Gateway-trunk op unieke wijze te identificeren op basis van de FQDN of SRV van de bestemming: Hier volgt een uitleg van de velden voor de configuratie: spraakklasse URI 100 sipDefinieert een patroon dat een binnenkomende SIP-uitnodiging koppelt aan een binnenkomende trunk-dial-peer. Wanneer u dit patroon invoert, gebruik dan de FQDN of SRV van de trunk die in de Control Hub is geconfigureerd voor de trunk. Tijdens de configuratie aan de huurderszijde van op certificaten gebaseerde trunks voorWebex Calling, gebruik alleen een op SRV gebaseerd Webex Calling Edge-adres op de Local Gateway. FQDN's worden niet langer ondersteund. |
| 8 |
Configureer profielen voor het manipuleren van SIP-berichten. Als uw gateway is geconfigureerd met een openbaar IP-adres, configureer dan een profiel als volgt of ga verder met de volgende stap als u NAT gebruikt. In dit voorbeeld is cube1.lgw.com de FQDN die is geconfigureerd voor de lokale gateway: Hier volgt een uitleg van de velden voor de configuratie: regels 10 en 20Om Webex in staat te stellen berichten van uw lokale gateway te verifiëren, moet de kop 'Contact' in een SIP-verzoek en -antwoordberichten de waarde bevatten die is ingesteld voor de trunk in de Control Hub. Dit is ofwel de FQDN van een enkele host, ofwel de SRV-naam die wordt gebruikt voor een cluster van apparaten. |
| 9 |
Als uw gateway is geconfigureerd met een privé IP-adres achter statische NAT, configureer dan de inkomende en uitgaande SIP-profielen als volgt. In dit voorbeeld is cube1.lgw.com de FQDN die is geconfigureerd voor de lokale gateway, „10.80.13.12" is het IP-adres van de interface en „192.65.79.20" het openbare NAT-IP-adres. Webex Calling
SIP-profielen voor uitgaande berichten naar Webex
Calling
Hier volgt een uitleg van de velden voor de configuratie: regels 10 en 20Om Webex in staat te stellen berichten van uw lokale gateway te verifiëren, moet de kop 'Contact' in de SIP-aanvraag- en antwoordberichten de waarde bevatten die is ingesteld voor de trunk in de Control Hub. Dit is ofwel de FQDN van een enkele host, ofwel de SRV-naam die wordt gebruikt voor een cluster van apparaten. regels 30 tot en met 81Converteer privéadresverwijzingen naar het externe openbare adres voor de site, zodat Webex volgende berichten correct kan interpreteren en doorsturen. SIP-profiel voor binnenkomende berichten van Webex CallingHier volgt een uitleg van de velden voor de configuratie: regels 10 tot en met 80Converteer openbare adresverwijzingen naar het geconfigureerde privéadres, zodat CUBE de berichten van Webex kan verwerken. Zie sip-profielen voor stemklassen voor meer informatie. De PSTN-provider in de Verenigde Staten of Canada kan de nummerherkenning voor spam- en fraudegesprekken aanbieden, met de aanvullende configuratie die wordt vermeld in de indicatie Spam of fraudeoproep in het artikel. Webex Calling |
| 10 |
Configureer een SIP Options keepalive met een profiel voor het aanpassen van de header. Hier volgt een uitleg van de velden voor de configuratie: stemklasse sip-options-keepalive 100Configureert een keepalive-profiel en gaat naar de configuratiemodus voor de spraakklasse. U kunt het tijdstip (in seconden) configureren waarop een SIP Out of Dialog Options Ping naar het kiesdoel wordt gestuurd wanneer de hartslagverbinding met het eindpunt de status UP of Down heeft. Dit keepalive-profiel wordt geactiveerd vanaf de dial-peer die is geconfigureerd voor Webex. Om ervoor te zorgen dat de contactheaders de volledig gekwalificeerde SBC-domeinnaam bevatten, wordt SIP-profiel 115 gebruikt. De regels 30, 40 en 50 zijn alleen vereist als de SBC achter statische NAT is geconfigureerd. In dit voorbeeld is cube1.lgw.com de FQDN die is geselecteerd voor de lokale gateway en als statische NAT wordt gebruikt, is „10.80.13.12" het IP-adres van de SBC-interface en „192.65.79.20" het openbare NAT-IP-adres. Webex Calling |
| 11 |
Configureer Webex Calling de trunk: |
| 12 |
(Optioneel) Gebruik deze opdrachten om netwerkapparaten zoals CUBE te configureren en om SIP-headers (Session Initiation Protocol) door te sturen die het apparaat niet verwerkt. Met deze opdrachten kan het apparaat niet-ondersteunde SIP-headers, waaronder kopteksten voor geolocatie en PIDF-LO (Presence Information Data Format - Location Object), op de lokale gateway doorgeven. Deze functionaliteit ondersteunt de Nomadic E-911-diensten door ervoor te zorgen dat kritieke locatiegegevens op de juiste manier worden bewaard en doorgestuurd. |
Nadat u een trunk naar Webex Calling boven hebt gebouwd, kunt u de volgende configuratie gebruiken om een niet-versleutelde trunk te creëren voor een op SIP gebaseerde PSTN-provider:
Als uw serviceprovider een veilige PSTN-trunk aanbiedt, kunt u een vergelijkbare configuratie volgen als hierboven beschreven voor de Webex Calling trunk. CUBE ondersteunt veilige gespreksroutering.
Als u een TDM/ISDN PSTN-trunk gebruikt, ga dan naar de volgende sectie Local Gateway configureren met TDM PSTN-trunk.
| 1 |
Configureer de volgende URI van de spraakklasse om binnenkomende gesprekken van de PSTN-trunk te identificeren: Hier volgt een uitleg van de velden voor de configuratie: spraakklasse URI 200 sipDefinieert een patroon dat een binnenkomende SIP-uitnodiging koppelt aan een binnenkomende trunk-dial-peer. Gebruik bij het invoeren van dit patroon het IP-adres van uw IP PSTN-gateway. Voor meer informatie, zie voice class uri. |
| 2 |
Configureer de volgende IP PSTN dial-peer: Hier volgt een uitleg van de velden voor de configuratie: Definieert een VoIP-dial-peer met een tag van 200 en geeft een zinvolle beschrijving voor eenvoudig beheer en probleemoplossing. Voor meer informatie, zie dial-peer voice . bestemmingspatroon SLECHT . SLECHTEen onecht bestemmingspatroon is vereist voor het routeren van uitgaande gesprekken met behulp van een inkomende dial-peergroep. In dit geval mag elk geldig bestemmingspatroon worden gebruikt. Zie bestemmingspatroon (interface) voor meer informatie. sessieprotocol sipv2Specificeert dat deze dial-peer SIP-gesprekken afhandelt. Zie het sessieprotocol (dial peer) voor meer informatie. ipv4 van de sessie: 192.168.80.13Specificeert het doeladres voor oproepen die naar de PSTN-provider worden gestuurd. Dit kan een IP-adres of een DNS-hostnaam zijn. Zie sessiedoel (VoIP dial peer) voor meer informatie. binnenkomende URI via 200Specificeert de spraakklasse die wordt gebruikt om inkomende gesprekken te koppelen aan deze dial-peer met behulp van de INVITE VIA-header-URI. Voor meer informatie, zie binnenkomende URL.
sip asserted-id pair van stemklasse
(Optioneel) Schakelt de verwerking van P-Asserted-Identity headers in en bepaalt hoe deze wordt gebruikt voor de PSTN-trunk. Als dit commando wordt gebruikt, wordt de identiteit van de oproepende partij die door de inkomende dial-peer wordt verstrekt, gebruikt voor de uitgaande From- en P-Asserted-Identity-headers. Als dit commando niet wordt gebruikt, wordt de identiteit van de oproepende partij die via de inkomende dial-peer wordt verstrekt, gebruikt voor de uitgaande kopteksten From en Remote-Party-ID. Voor meer informatie, zie voice class sip asserted-id.
Bind Control
bron-interface Gigabit Ethernet0/0/0
Configureert de broninterface en het bijbehorende IP-adres voor berichten die naar het PSTN worden gestuurd. Voor meer informatie, zie bind. bind-mediabroninterface Gigabit Ethernet0/0/0Configureert de broninterface en het bijbehorende IP-adres voor media die naar PSTN worden gestuurd. Voor meer informatie, zie bind. codec 100 van stemklasseConfigureert de dial-peer om de common codec-filterlijst 100 te gebruiken. Zie codec voor stemklasse voor meer informatie. dtmf-relais rtp-nteDefinieert RTP-NTE (RFC2833) als de DTMF-capaciteit die tijdens de gespreksfase wordt verwacht. Zie DTMF Relay (Voice over IP) voor meer informatie. niet slechtSchakelt de detectie van stemactiviteit uit. Zie vad (dial peer) voor meer informatie. |
| 3 |
Als u uw lokale gateway zo configureert dat alleen gesprekken tussen Webex Calling en het PSTN worden doorgestuurd, voeg dan de volgende configuratie voor gespreksroutering toe. Als u uw lokale gateway configureert met een Unified Communications Manager-platform, ga dan naar de volgende sectie. |
Nadat u een trunk hebt gebouwdWebex Calling, kunt u de volgende configuratie gebruiken om een TDM-trunk te maken voor uw PSTN-service met loopback-gespreksroutering om media-optimalisatie mogelijk te maken op de Webex-gespreksfase.
Als u geen IP-media-optimalisatie nodig hebt, volg dan de configuratiestappen voor een SIP PSTN-trunk. Gebruik een spraakpoort en POTS dial-peer (zoals getoond in de stappen 2 en 3) in plaats van de PSTN VoIP-dial-peer.
| 1 |
De loop-back dial-peer-configuratie maakt gebruik van dial-peergroepen en oproeprouteringstags om ervoor te zorgen dat gesprekken correct worden doorgegeven tussen Webex en het PSTN, zonder dat er loops voor gespreksroutering ontstaan. Configureer de volgende vertaalregels die zullen worden gebruikt om de tags voor gespreksroutering toe te voegen en te verwijderen: Hier volgt een uitleg van de velden voor de configuratie: regel voor stemvertalingGebruikt reguliere expressies die zijn gedefinieerd in regels om tags voor gespreksroutering toe te voegen of te verwijderen. Cijfers die meer dan tien jaar oud zijn ('A') worden gebruikt om het oplossen van problemen duidelijker te maken. In deze configuratie wordt de tag die door Translation-profile 100 is toegevoegd, gebruikt om gesprekken van Webex Calling naar het PSTN te leiden via de loopback dial-peers. Op dezelfde manier wordt de tag die door Translation-profile 200 is toegevoegd, gebruikt om gesprekken van het PSTN naar toe te leiden. Webex Calling De vertaalprofielen 11 en 12 verwijderen deze tags voordat ze respectievelijk naar de Webex- en PSTN-trunks bellen. In dit voorbeeld wordt ervan uitgegaan dat de aangeroepen nummers van Webex Calling worden weergegeven in de indeling +E.164. Regel 100 verwijdert de voorletter + om een geldig gebeld nummer te behouden. Regel 12 voegt vervolgens een nationaal of internationaal routeringscijfer (en) toe wanneer u de tag verwijdert. Gebruik cijfers die passen bij uw lokale ISDN-abonnement. Als nummers Webex Calling in nationaal formaat worden weergegeven, pas dan de regels 100 en 12 aan om simpelweg respectievelijk de routingtag toe te voegen en te verwijderen. Zie voor meer informatie het profiel voor stemvertaling en de regel voor stemvertaling. |
| 2 |
Configureer de TDM-spraakinterfacepoorten zoals vereist op basis van het type trunk en het gebruikte protocol. Zie ISDN PRI configureren voor meer informatie. De basisconfiguratie van een Primary Rate ISDN-interface die is geïnstalleerd in NIM-sleuf 2 van een apparaat kan bijvoorbeeld het volgende omvatten: |
| 3 |
Configureer de volgende TDM PSTN dial-peer: Hier volgt een uitleg van de velden voor de configuratie: Definieert een VoIP-dial-peer met een tag van 200 en geeft een zinvolle beschrijving voor eenvoudig beheer en probleemoplossing. Voor meer informatie, zie dial-peer voice. bestemmingspatroon SLECHT . SLECHTEen onecht bestemmingspatroon is vereist voor het routeren van uitgaande gesprekken met behulp van een inkomende dial-peergroep. In dit geval mag elk geldig bestemmingspatroon worden gebruikt. Zie bestemmingspatroon (interface) voor meer informatie. vertaalprofiel binnenkomend 200Wijst het vertaalprofiel toe dat een tag voor gespreksroutering toevoegt aan het binnenkomende nummer. rechtstreeks naar binnen draaienRouteert het gesprek zonder een tweede kiestoon in te voeren. Voor meer informatie, zie direct-inward-dial. poort 0/2/ 0:15De fysieke spraakpoort die is gekoppeld aan deze dial-peer. |
| 4 |
Om media-optimalisatie van IP-paden voor lokale gateways met TDM-IP-gespreksstromen mogelijk te maken, kunt u de gespreksroutering aanpassen door een set interne loopback dial-peers tussen en PSTN-trunks in te voeren. Webex Calling Configureer de volgende loopback dial-peers. In dat geval worden alle inkomende gesprekken in eerste instantie doorgestuurd naar dial-peer 10 en van daar naar dial-peer 11 of 12 op basis van de toegepaste routeringstag. Nadat de routeringstag is verwijderd, worden gesprekken via dial-peer-groepen naar de uitgaande telefooncentrale doorgestuurd. Hier volgt een uitleg van de velden voor de configuratie: Definieert een VoIP-dial-peer en geeft een zinvolle beschrijving voor eenvoudig beheer en probleemoplossing. Voor meer informatie, zie dial-peer voice. vertaalprofiel binnenkomend 11Past het vertaalprofiel toe dat eerder is gedefinieerd om de tag voor gespreksroutering te verwijderen voordat deze wordt doorgegeven aan de uitgaande hoofdlijn. bestemmingspatroon SLECHT . SLECHTEen onecht bestemmingspatroon is vereist voor het routeren van uitgaande gesprekken met behulp van een inkomende dial-peergroep. Zie bestemmingspatroon (interface) voor meer informatie. sessieprotocol sipv2Specificeert dat deze dial-peer SIP-gesprekken afhandelt. Zie het sessieprotocol (dial peer) voor meer informatie. ipv4, doel van de sessie: 192.168.80.14Specificeert het interfaceadres van de lokale router als aanroepdoel voor loopback. Zie sessiedoel (voip dial peer) voor meer informatie. Bind Control bron-interface Gigabit Ethernet0/0/0Configureert de broninterface en het bijbehorende IP-adres voor berichten die via de loopback worden verzonden. Voor meer informatie, zie bind. bind-mediabroninterface Gigabit Ethernet0/0/0Configureert de broninterface en het bijbehorende IP-adres voor media die via de loopback worden verzonden. Voor meer informatie, zie bind. dtmf-relais rtp-nteDefinieert RTP-NTE (RFC2833) als de DTMF-capaciteit die tijdens de gespreksfase wordt verwacht. Zie DTMF Relay (Voice over IP) voor meer informatie. codec g711alaw Dwingt alle PSTN-gesprekken om G.711 te gebruiken. Selecteer a-law of u-law om overeen te komen met de bereidingsmethode die door uw ISDN-service wordt gebruikt. niet slechtSchakelt de detectie van stemactiviteit uit. Zie vad (dial peer) voor meer informatie. |
| 5 |
Voeg de volgende configuratie voor gespreksroutering toe: Hiermee is uw Local Gateway-configuratie voltooid. Sla de configuratie op
en laad het platform opnieuw als dit de eerste keer is dat CUBE-functies worden
geconfigureerd.
|
De Webex Calling PSTN-configuratie in de vorige paragrafen kan worden gewijzigd om extra trunks toe te voegen aan een Cisco Unified Communications Manager (UCM) cluster. In dit geval worden alle gesprekken doorgestuurd viaUnified CM. Oproepen van UCM op poort 5060 worden doorgestuurd naar de PSTN en oproepen vanaf poort 5065 worden doorgestuurd naar. Webex Calling De volgende incrementele configuraties kunnen worden toegevoegd om dit oproepscenario op te nemen.
| 1 |
Configureer de volgende URI's van de spraakklasse: |
| 2 |
Configureer de volgende DNS-records om SRV-routering naar Unified CM hosts te specificeren: IOS XE gebruikt deze records om lokaal de UCM-doelhosts en -poorten te bepalen. Met deze configuratie is het niet nodig om records in uw DNS-systeem te configureren. Als u liever uw DNS gebruikt, dan zijn deze lokale configuraties niet vereist. Hier volgt een uitleg van de velden voor de configuratie: Met het volgende commando wordt een DNS SRV bronrecord gemaakt. Maak een record voor elke UCM-host en -trunk: ip-host _sip. _udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip. _udp.pstntocucm.io: Recordnaam van de SRV-bron 2: De prioriteit van het SRV-bronrecord 1: Het recordgewicht van de SRV-bron 5060: Het poortnummer dat moet worden gebruikt voor de doelhost in dit bronrecord ucmsub5.mydomain.com: De doelhost van het bronrecord Om de doelhostnamen van de bronrecords op te lossen, moet u lokale DNS A-records aanmaken. Bijvoorbeeld: IP-host ucmsub5.mydomain.com 192.168.80.65 ip-host: Creëert een record in de lokale IOS XE-database. ucmsub5.mydomain.com: De hostnaam van het A-record. 192.168.80.65: Het IP-adres van de host. Creëer de SRV-bronrecords en A-records die passen bij uw UCM-omgeving en uw voorkeursstrategie voor gespreksdistributie. |
| 3 |
Configureer de volgende dial-peers: |
| 4 |
Voeg gespreksroutering toe met behulp van de volgende configuraties: |
Diagnostic Signatures (DS) detecteert proactief veelvoorkomende problemen in de Cisco IOS Local Gateway op basis van de XE en genereert een melding via e-mail, syslog of terminal over de gebeurtenis. U kunt de DS ook installeren om de verzameling van diagnostische gegevens te automatiseren en de verzamelde gegevens naar de Cisco TAC case over te dragen om de oplossingstijd te versnellen.
Diagnostische handtekeningen (DS) zijn XML-bestanden die informatie bevatten over gebeurtenissen die een probleem veroorzaken en acties om het probleem te informeren, op te lossen en te verhelpen. Gebruik syslogberichten, SNMP-gebeurtenissen en door periodieke monitoring van specifieke uitgangen van showopdrachten om de logica voor probleemdetectie te definiëren. De actietypen omvatten:
-
Uitgangen van showcommando's verzamelen
-
Een geconsolideerd logbestand genereren
-
Het bestand uploaden naar een door de gebruiker opgegeven netwerklocatie, zoals HTTPS, SCP, FTP-server
De technici van TAC schrijven DS-bestanden en ondertekenen deze digitaal voor de bescherming van de integriteit. Elk DS-bestand heeft de unieke numerieke ID die door het systeem is toegewezen. De Diagnostic Signatures Lookup Tool (DSLT) is één enkele bron om geschikte handtekeningen te vinden voor het monitoren en oplossen van verschillende problemen.
Voordat u begint:
-
Bewerk het DS-bestand dat u van DSLT downloadt niet. De bestanden die u wijzigt, mislukken bij de installatie vanwege de integriteitscontrolefout.
-
Een SMTP-server (Simple Mail Transfer Protocol) die u nodig hebt voor de Local Gateway om e-mailmeldingen te verzenden.
-
Zorg ervoor dat de lokale gateway IOS XE 17.6.1 of hoger gebruikt als u de beveiligde SMTP-server wilt gebruiken voor e-mailmeldingen.
Vereisten
Lokale gateway met IOS XE 17.6.1 of hoger
-
Diagnostische handtekeningen zijn standaard ingeschakeld.
-
Configureer de beveiligde e-mailserver die u gebruikt om proactieve meldingen te sturen als op het apparaat IOS XE 17.6.1 of hoger is geïnstalleerd.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
Configureer de omgevingsvariabele ds_emailmet het e-mailadres van de beheerder om u hiervan op de hoogte te stellen.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_email <email address>
end
Diagnostische handtekeningen installeren voor proactieve monitoring
Bewaking van het hoge CPU-gebruik
Deze DS houdt het CPU-gebruik van 5 seconden bij met behulp van de SNMP OID 1.3.6.1.4.1.9.2.1.56. Wanneer het gebruik 75% of meer bereikt, worden alle debugs uitgeschakeld en worden alle diagnostische handtekeningen verwijderd die u in de Local Gateway installeert. Volg de onderstaande stappen om de handtekening te installeren.
-
Zorg ervoor dat u SNMP hebt ingeschakeld met de opdracht show snmp. Als SNMP niet is ingeschakeld, configureer dan de opdracht snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Download DS 64224 met behulp van de volgende opties in de Diagnostic Signatures Lookup Tool:
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Veldnaam
Veldwaarde
Platform
Cisco 4300-, 4400 ISR-serie of Catalyst 8000V Edge-software
Product
CUBE Enterprise in Webex Calling oplossing
Omvang van het probleem
Prestatie
Soort probleem
Hoog CPU-gebruik met e-mailmeldingen
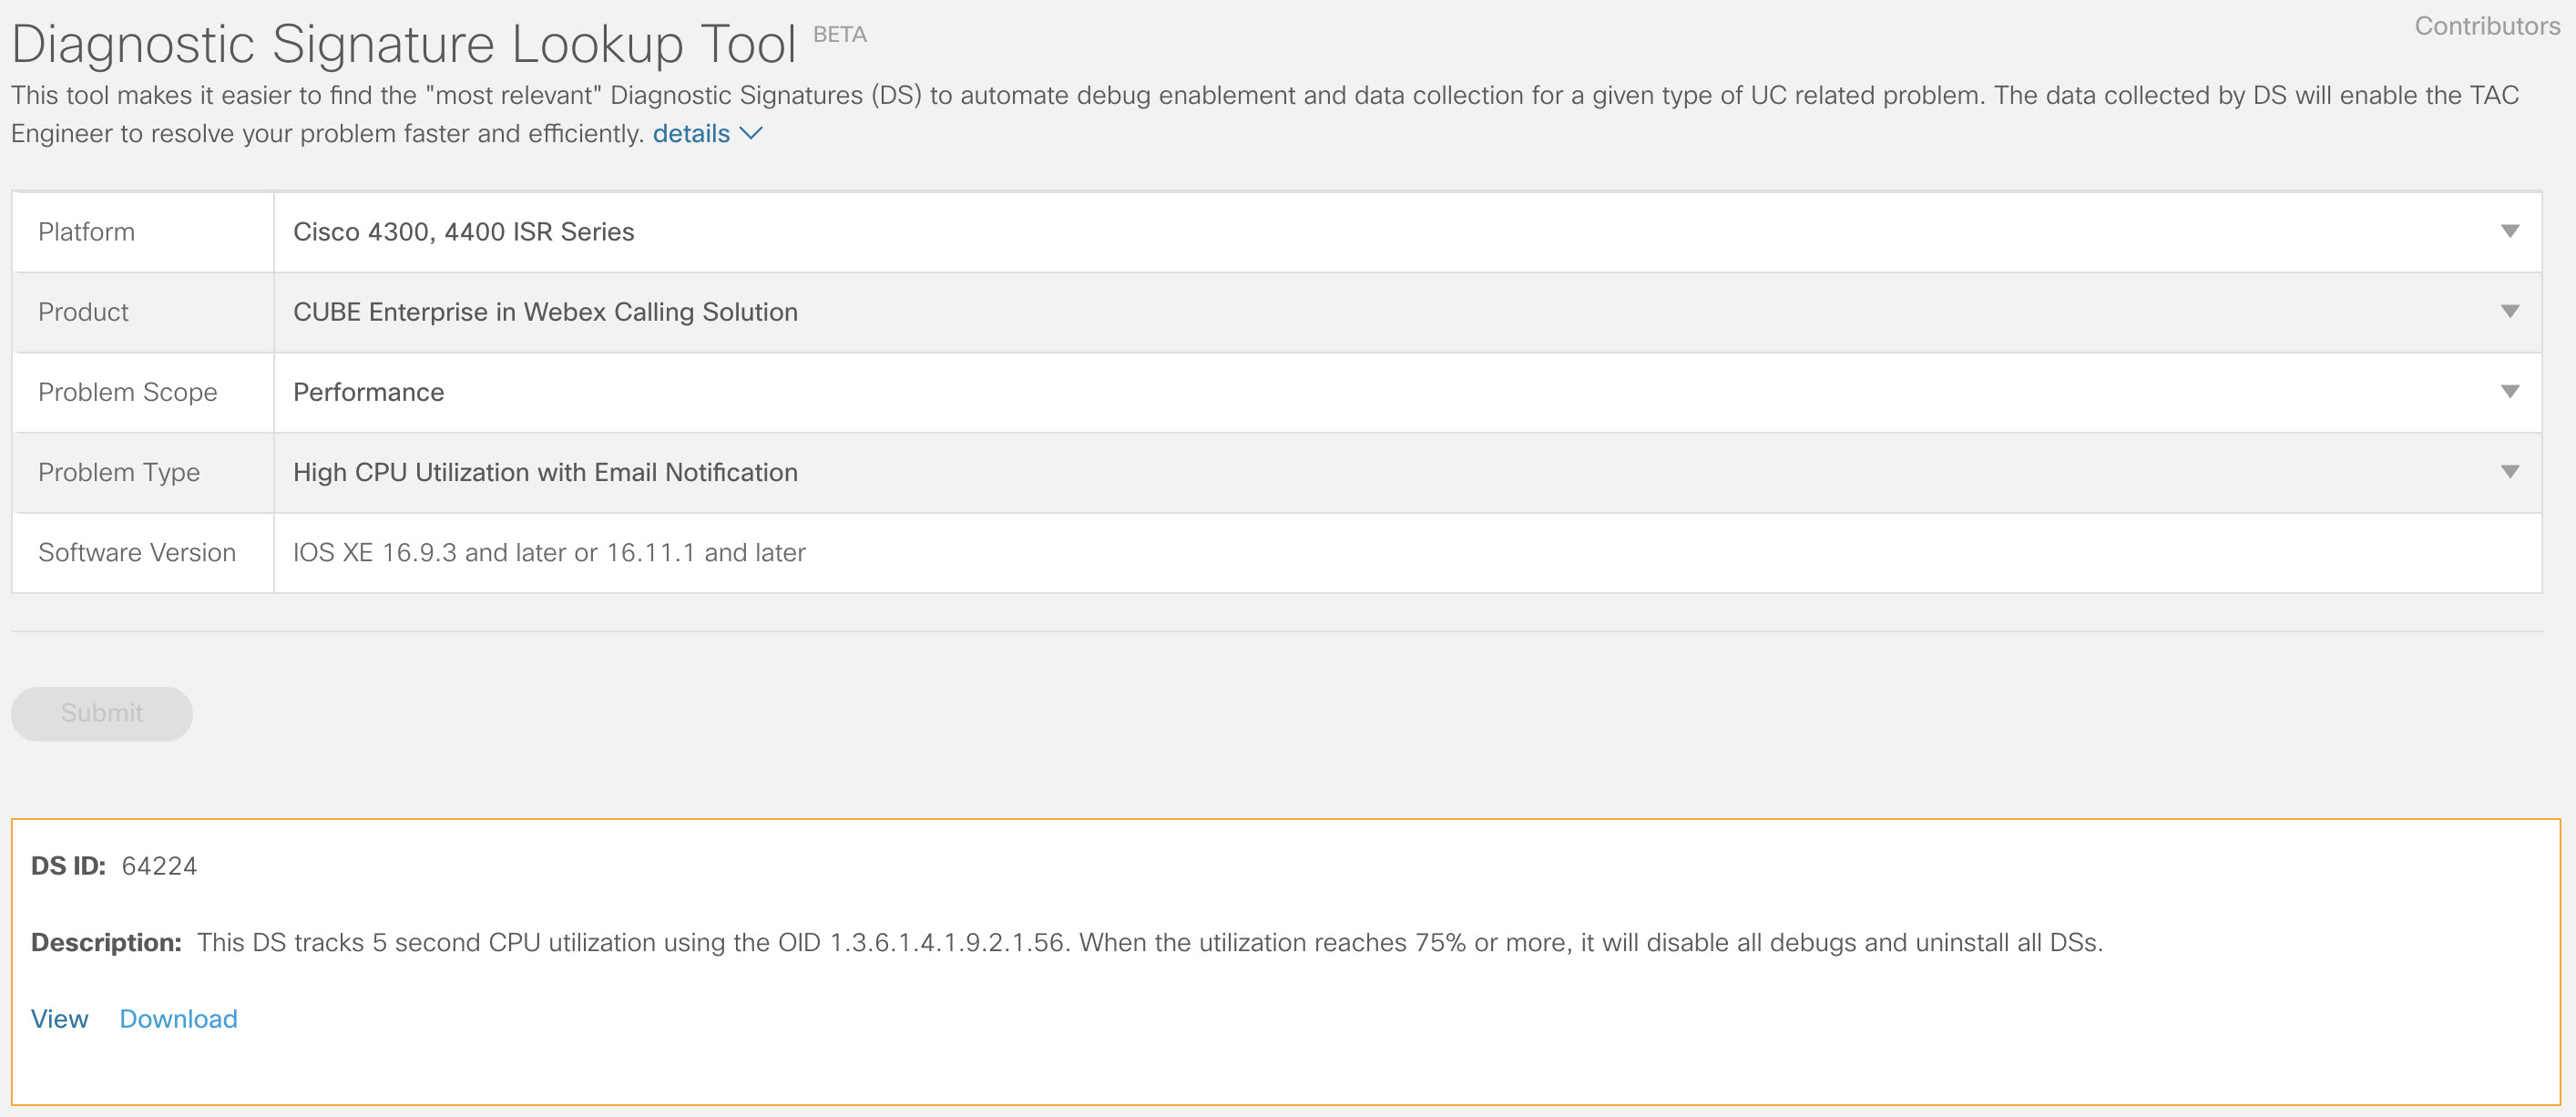
-
Kopieer het DS XML-bestand naar de Local Gateway flash.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:In het volgende voorbeeld wordt het kopiëren van het bestand van een FTP-server naar de lokale gateway getoond.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
Installeer het DS XML-bestand in de Local Gateway.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
Gebruik de opdracht show call-home diagnostic-signature om te controleren of de handtekening met succes is geïnstalleerd. De statuskolom moet een „geregistreerde” waarde hebben.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: username@gmail.com
DSes downloaden:
DS ID
DS-naam
Revisie
Status
Laatste update (GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Geregistreerd
2020-11-07 22:05:33
Wanneer deze handtekening wordt geactiveerd, worden alle actieve DS's verwijderd, inclusief zichzelf. Indien nodig, kunt u DS 64224 opnieuw installeren om het hoge CPU-gebruik op de Local Gateway te blijven controleren.
Toezicht op abnormale verbreking van gesprekken
Deze DS maakt elke 10 minuten gebruik van SNMP-peilingen om een abnormale verbreking van gesprekken met SIP-fouten 403, 488 en 503 te detecteren. Als het aantal fouten groter is dan of gelijk is aan 5 ten opzichte van de laatste peiling, wordt er een syslog- en e-mailmelding gegenereerd. Volg de onderstaande stappen om de handtekening te installeren.
-
Zorg ervoor dat SNMP is ingeschakeld met de opdracht show snmp. Als SNMP niet is ingeschakeld, configureer dan de opdracht snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Download DS 65221 met behulp van de volgende opties in de Diagnostic Signatures Lookup Tool:
Veldnaam
Veldwaarde
Platform
Cisco 4300-, 4400 ISR-serie of Catalyst 8000V Edge-software
Product
CUBE Enterprise in Webex Calling oplossing
Omvang van het probleem
Prestatie
Soort probleem
SIP-detectie van abnormale gespreksverbreking met e-mail- en syslog-melding.
-
Kopieer het DS XML-bestand naar de Local Gateway.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
Installeer het DS XML-bestand in de Local Gateway.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Gebruik de opdracht show call-home diagnostic-signature om te controleren of de handtekening succesvol is geïnstalleerd. De statuskolom moet een „geregistreerde” waarde hebben.
Diagnostische handtekeningen installeren om een probleem op te lossen
U kunt ook Diagnostic Signatures (DS) gebruiken om problemen snel op te lossen. Cisco TACDe ingenieurs hebben verschillende handtekeningen geschreven die de nodige debugs mogelijk maken die nodig zijn om een bepaald probleem op te lossen, het probleem op te sporen, de juiste set diagnostische gegevens te verzamelen en de gegevens automatisch naar de case over te dragen. Cisco TAC Dit elimineert de noodzaak om handmatig te controleren of het probleem zich voordoet en maakt het oplossen van incidentele en tijdelijke problemen een stuk eenvoudiger.
U kunt de Diagnostic Signatures Lookup Tool gebruiken om de juiste handtekeningen te vinden en deze te installeren om een bepaald probleem zelf op te lossen, of u kunt de handtekening installeren die door de TAC-technicus wordt aanbevolen als onderdeel van de ondersteuningsopdracht.
Hier is een voorbeeld van hoe u een DS kunt vinden en installeren om de syslog „% VOICE_IEC -3-GW: CCAPI: Internal Error (call spike threshold): IEC=1.1.181.1.29.0" te detecteren en de verzameling van diagnostische gegevens te automatiseren met behulp van de volgende stappen:
-
Configureer een andere DS-omgevingsvariabele ds_fsurl_prefixals het pad naar de Cisco TAC bestandsserver (cxd.cisco.com) om de diagnostische gegevens te uploaden. De gebruikersnaam in het bestandspad is het dossiernummer en het wachtwoord is het token voor het uploaden van bestanden dat kan worden opgehaald bij de Support Case Manager, zoals hieronder wordt weergegeven. Het token voor het uploaden van bestanden kan naar behoefte worden gegenereerd in de sectie Bijlagen van de Support Case Manager.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"
end
Voorbeeld:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Zorg ervoor dat SNMP is ingeschakeld met de opdracht show snmp. Als SNMP niet is ingeschakeld, configureer dan de opdracht snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end -
We raden aan om de DS 64224 met hoge CPU monitoring te installeren als proactieve maatregel om alle debugs en diagnostische handtekeningen uit te schakelen tijdens een hoog CPU-gebruik. Download DS 64224 met behulp van de volgende opties in de Diagnostic Signatures Lookup Tool:
Veldnaam
Veldwaarde
Platform
Cisco 4300-, 4400 ISR-serie of Catalyst 8000V Edge-software
Product
CUBE Enterprise in Webex Calling oplossing
Omvang van het probleem
Prestatie
Soort probleem
Hoog CPU-gebruik met e-mailmeldingen.
-
Download DS 65095 met behulp van de volgende opties in de Diagnostic Signatures Lookup Tool:
Veldnaam
Veldwaarde
Platform
Cisco 4300-, 4400 ISR-serie of Catalyst 8000V Edge-software
Product
CUBE Enterprise in Webex Calling oplossing
Omvang van het probleem
Syslogboeken
Soort probleem
Syslog -% VOICE_IEC -3-GW: CCAPI: Interne fout (drempelwaarde voor oproeppieken): IEC=1.1.181.1.29.0
-
Kopieer de DS XML-bestanden naar de Local Gateway.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
Installeer het DS 64224 en vervolgens het DS 65095 XML-bestand met hoge CPU-bewaking in de Local Gateway.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Controleer of de handtekening succesvol is geïnstalleerd met behulp van show Call-Home Diagnostic-Signature. De statuskolom moet een „geregistreerde” waarde hebben.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: username@gmail.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
DSE's gedownload:
DS ID
DS-naam
Revisie
Status
Laatste update (GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Geregistreerd
2020-11-08:00:07:45
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Geregistreerd
2020-11-08:00:12:53
Controleer de uitvoering van diagnostische handtekeningen
In de volgende opdracht worden in de kolom „Status” van de opdracht de wijzigingen in de diagnostische handtekening van de call-home weergegeven in „actief”, terwijl de Local Gateway de actie uitvoert die in de handtekening is gedefinieerd. De resultaten van de statistieken over de diagnostische handtekeningen van show call-home zijn de beste manier om te controleren of een diagnostische handtekening een interessante gebeurtenis detecteert en de actie heeft uitgevoerd. De kolom „Triggered/Max/Deinstall” geeft aan hoe vaak de gegeven handtekening een gebeurtenis heeft geactiveerd, het maximum aantal keren dat deze is gedefinieerd om een gebeurtenis te detecteren en of de handtekening zichzelf verwijdert nadat het maximale aantal geactiveerde gebeurtenissen is gedetecteerd.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: carunach@cisco.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
DSE's gedownload:
|
DS ID |
DS-naam |
Revisie |
Status |
Laatste update (GMT+ 00:00) |
|---|---|---|---|---|
|
64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Geregistreerd |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Hardlopen |
2020-11-08 00:12:53 |
statistieken van diagnostische handtekeningen voor telefoongesprekken naar huis weergeven
|
DS ID |
DS-naam |
Geactiveerd /Max/Deïnstallatie |
Gemiddelde looptijd (seconden) |
Maximale gebruiksduur (seconden) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
De meldingse-mail die wordt verzonden tijdens de uitvoering van de diagnostische handtekening bevat belangrijke informatie, zoals het probleemtype, de apparaatgegevens, de softwareversie, de actieve configuratie en de uitvoer van de opdrachten die relevant zijn voor het oplossen van het probleem in kwestie.
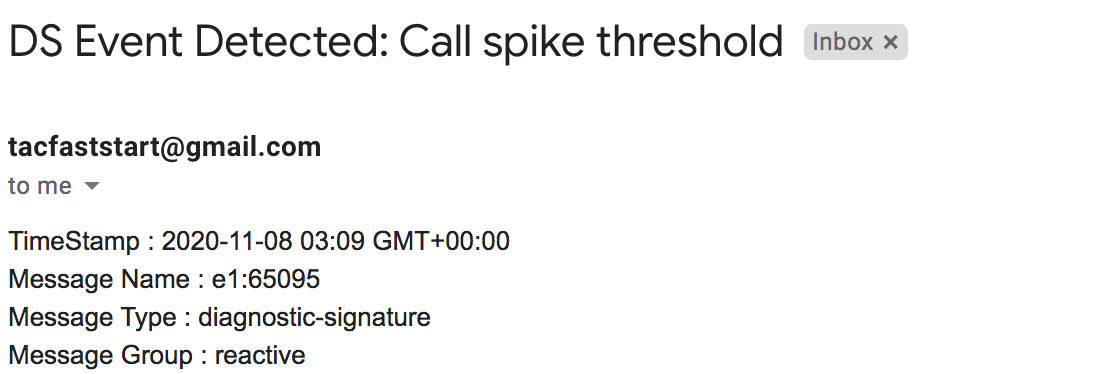
Diagnostische handtekeningen verwijderen
De diagnostische handtekeningen voor probleemoplossing worden doorgaans gebruikt om de installatie te deïnstalleren nadat een aantal problemen zijn gedetecteerd. Als u een handtekening handmatig wilt verwijderen, haal dan de DS-ID op uit de uitvoer van show call-home diagnostic-signature en voer de volgende opdracht uit:
call-home diagnostic-signature deinstall <DS ID> Voorbeeld:
call-home diagnostic-signature deinstall 64224
Er worden regelmatig nieuwe handtekeningen toegevoegd aan de Diagnostics Signatures Lookup Tool, op basis van problemen die tijdens implementaties zijn geconstateerd. TAC ondersteunt momenteel geen verzoeken om nieuwe aangepaste handtekeningen te maken.


