Благодарим вас за обратную связь.
 Отправить обратную связь?
Сравните комплексное шифрование Webex и сквозное шифрование с нулевым доверием
Он Webex Suite предлагает два типа сквозного шифрования (E2EE):
-
Комплексное шифрование Webex — защита по умолчанию для созданного пользователями контента, распространяемого на стандартных совещаниях и. Webex Messaging
-
Комплексное шифрование с нулевым доверием — повышенная безопасность медиафайлов и пользовательского контента на совещаниях Webex с сквозным шифрованием. В этой статье основное внимание уделяется сквозному шифрованию с нулевым доверием.
Оба типа сквозного шифрования обеспечивают дополнительный уровень шифрования, защищающий данные от атак перехвата, но уровни конфиденциальности различаются.
Сквозное шифрование Webex
Комплексное шифрование Webex использует систему управления ключами Webex* (KMS) для создания ключей шифрования и управления ими. Эти ключи Webex KMS используются для шифрования сообщений чата, файлов, досок и аннотаций, созданных приложениями Webex и видеоустройствами Cisco. Сквозное шифрование WebexWebex Messaging, которое первоначально использовалось, теперь также используется для стандартного шифрования пользовательского контента на платформе для совещаний. Webex Meetings Webex Suite С помощью сквозного шифрования Webex:
-
Данные шифруются при передаче и хранении.
-
Приложения Webex и устройства Cisco шифруют весь пользовательский контент, например сообщения, файлы, аннотации и доски, перед передачей по зашифрованному протоколу TLS.
-
Это зашифрованное содержимое хранится на серверах зашифрованного контента в облаке Webex.
Этот дополнительный уровень безопасности защищает передаваемые пользовательские данные от атак перехвата TLS и хранимые пользовательские данные от потенциальных злоумышленников в облаке Webex.
По умолчанию наша облачная KMS генерирует и распространяет ключи шифрования. С помощью Webex Hybrid Data Security (HDS) у вас также есть возможность управлять собственной локальной версией системы управления ключами. Дополнительные сведения см. в руководстве по развертыванию гибридной защиты данных Webex.
Облако Webex может получать доступ к ключам шифрования KMS и использовать их, но только для расшифровки данных, необходимых для основных сервисов, таких как:
- Индексирование сообщений для функций поиска
- Предотвращение потери данных
- Перекодирование файлов
- Обнаружение электронных данных
- Архивирование данных
Сквозное шифрование с нулевым доверием
Webex использует комплексное шифрование с нулевым доверием, чтобы обеспечить более высокий уровень безопасности и конфиденциальности медиафайлов и пользовательского контента (чаты, файлы, доски и аннотации) на совещаниях Webex с сквозным шифрованием.
Сквозное шифрование с нулевым доверием использует протокол Messaging Layer Security (MLS) для обмена информацией, чтобы участники совещания Webex могли создать общий ключ шифрования совещания.
Ключ шифрования совещания доступен только участникам совещания. Служба Webex не может получить доступ к ключу совещания, поэтому у нее «нулевое доверие».
Сфера применения защиты с нулевым доверием для Webex Meetings
Сквозное шифрование совещаний Webex с нулевым доверием поддерживает следующее:
-
Основанные на стандартах протоколы (MLS, sFrame) с официально проверенной криптографией.
- Настольные приложения Webex для Windows, macOS и Linux.
- Мобильные приложения Webex для iOS и Android.
-
Видеоустройства Cisco (серия Room, серия Desk и Webex Board).
-
Сквозное шифрование (E2EE) на совещаниях в персональной комнате.
-
Сквозное шифрование (E2EE) для запланированных встреч.
-
Значок безопасности, позволяющий всем участникам совещания сразу узнать, безопасно ли их совещание и включено ли сквозное шифрование совещания.
-
Устная верификация участников собрания с помощью нового кода проверки безопасности.
-
До 1000 участников.
-
Локальная запись.
-
Чат во время совещания, передача файлов, доска объявлений и аннотации.
-
Удаленное управление рабочим столом.
-
В приложении Webex можно присоединиться к совещанию, используя только звук с компьютера (функция «Позвони мне или позвони по протоколу PSTN» не поддерживается).
Система безопасности с нулевым доверием не поддерживает следующее во время совещаний:
-
Старые устройства Webex, такие как серии SX, DX и MX.
-
Приложение Webex на основе веб-браузера (web.webex.com).
-
Сохранение чата совещания, файлов, досок и аннотаций.
-
Сохранение данных сеанса, стенограмм и заметок о собраниях в облаке.
-
Функции облачных сервисов Cisco, требующие доступа к расшифрованным медиафайлам, в том числе:
-
Сетевая запись (NBR)
-
Транскодирование медиафайлов
-
Webex во время совещания AI Assistant
-
Автоматическое создание скрытых субтитров
-
Транскрипция и т. д.
-
-
Звонки в коммутируемую телефонную сеть общего пользования (PSTN) и из нее
-
Звонки на устройства SIP и с них
-
Сквозное шифрование вызовов Webex
Webex обеспечивает лучшую в отрасли защиту сообщений в режиме «один на один», гарантируя, что только участники могут расшифровывать мультимедийный контент. Используя подход «нулевого доверия», Webex обеспечивает конфиденциальность и недоступность сообщений даже для поставщика услуг.
Поддерживаемые типы вызовов 1:1
E2EE можно включить через Control Hub для всех пользователей двух основных типов вызовов:
-
Webex Calling: звонки в формате 1:1 через приложение Webex с использованием сервиса (на основе протокола SIP). Webex Calling
-
Звонок в Webex: звонки в режиме «1:1» между приложением Webex и устройствами Webex RoomOS (на основе HTTP).
Динамическая безопасность для функции «Позвоните в Webex»
Функция «Позвонить в Webex» позволяет пользователям беспрепятственно добавлять участников к вызову в формате «один на один» без необходимости переходить к официальному совещанию. Поскольку участники могут динамически присоединяться и уходить, статус безопасности вызова обновляется в режиме реального времени:
-
Оппортунистический E2EE: звонки автоматически используют E2EE, когда его поддерживают все устройства. Если участник присоединяется с устройства, поддерживающего только SRTP, вызов динамически настраивается для поддержания связи.
-
Индикаторы безопасности в реальном времени: приложение Webex предоставляет прозрачные уведомления об изменении состояния безопасности.
-
Защита с нулевым доверием: активна, когда все участники поддерживают E2EE.
-
Надежная защита: активна, если один или несколько участников используют конечные точки только SRTP.
-
Комплексная защита средств массовой информации и совместной работы
-
Медиа и обмен сообщениями: аудио, видео и совместное использование экрана защищены программой Zero Trust E2EE. Любые чаты или доски, созданные во время разговора, сохраняются в пространстве обмена сообщениями 1:1, используя Webex E2EE.
-
Усовершенствованная архитектура: Webex использует защищенную сигнализацию TLS и переходит на MLS (Messaging Layer Security) для совещаний. Эти технологии закладывают важнейшую основу для постквантовой криптографии (PQC) и обеспечивают защиту ваших коммуникаций от будущих криптографических проблем.
Комплексное шифрование для Webex Calling
Webex Callingв настоящее время шифрует звонки с использованием защищенного транспортного протокола в реальном времени (SRTP) для мультимедиа. С появлением Webex Calling E2EE платформа Webex расширяет свои надежные возможности сквозного шифрования, гарантируя, что расшифровать контент могут только участники передачи данных, а не поставщик услуг. Это усовершенствование особенно актуально для рынков с высокими требованиями к безопасности. Webex CallingE2EE работает оппортунистически. Это означает:
-
Оппортунистическое взаимодействие: звонки начинаются с носителя SRTP и автоматически переходят на E2EE, когда клиенты поддерживают его и никакие условия не препятствуют использованию E2EE.
-
Динамический переход на более раннюю версию. Если во время вызова изменяются условия (например, вызывается функция, требующая обработки медиафайлов службой Webex), вызов может временно перейти на SRTP.
-
Уведомление пользователя. Приложение Webex уведомляет пользователей о переходах между состояниями SRTP и E2EE, обеспечивая прозрачность.
При преобразовании Webex Calling вызова в совещание Webex исходный сеанс вызова E2EE Calling прерывается, а вызов переходит в среду Webex Meeting. Это означает, что оппортунистический вызов E2EE больше не действует, и все участники телефонного разговора снова подключаются к совещанию. Доступность E2EE на совещании зависит от типа встречи по умолчанию , заданного клиентом.
Если во время Webex Calling телефонного разговора используется конференц-микшер, например трехсторонний или односторонний звонок, то использование оппортунистического метода E2EE также невозможно.
В телефонном разговоре участвуют участники, не входящие в организацию.
По крайней мере один участник не использует приложение Webex, поддерживающее E2EE.
В Webex Calling сервисе реализована функция мультимедиа, например специальные конференции или запись разговоров .
Webex Callingне активирует E2EE для определенных типов вызовов, таких как индивидуальные вызовы PSTN (в том числе между организациями) и индивидуальные локальные магистральные (гибридные) вызовы.
Когда службе Webex необходимо обработать медиафайлы, она отключает E2EE. Это относится к таким функциям, как автосекретарь, очередь вызовов (хотя система может включить E2EE после подключения агента) и голосовой портал (например, внесение или получение голосовой почты). Система также не поддерживает E2EE для средств массовой информации, предварительно ответивших на вопросы. Если настройки или политики конфиденциальности блокируют или скрывают идентификационные данные удаленного пользователя, например, при использовании функции Connected Line Identity Privacy или когда за руководителя отвечает помощник, Webex не включит E2EE.
E2EE работает только на основных линиях, а не на общих или виртуальных линиях.
Включите сквозное шифрование для вызовов Webex
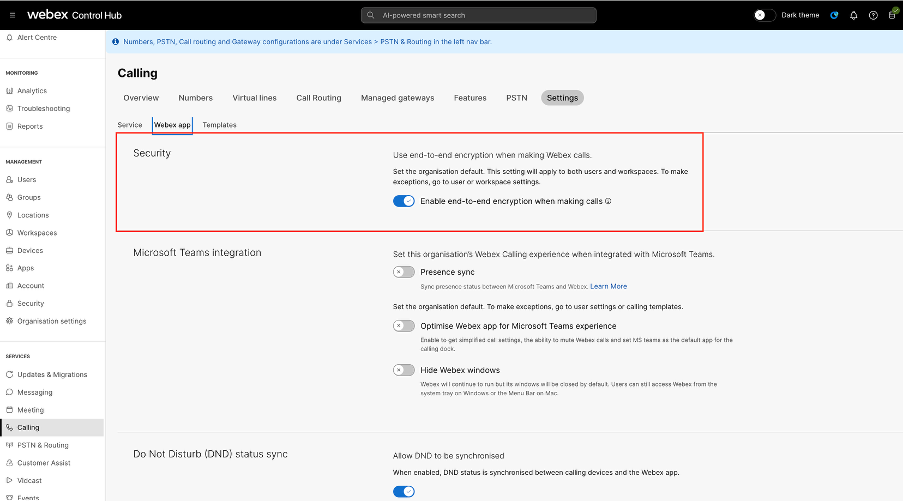
E2EE для звонков Webex по умолчанию отключен. Включите E2EE для звонков Webex, чтобы защитить переписку пользователей в организации.
- Войдите в Control Hub.
- В разделе Безопасность включите шифрование конечной точки при звонках и нажмите Сохранить.
Этот раздел предназначен для клиентов, участвующих в полнофункциональных конференциях.
Чтобы присоединиться к совещанию E2EE со своего устройства Webex Board, Room или Desk, нажмите Присоединиться к Webex и введите номер совещания, указанный в приглашении. Webex Meetings Затем нажмите Присоединиться, чтобы присоединиться к совещанию.
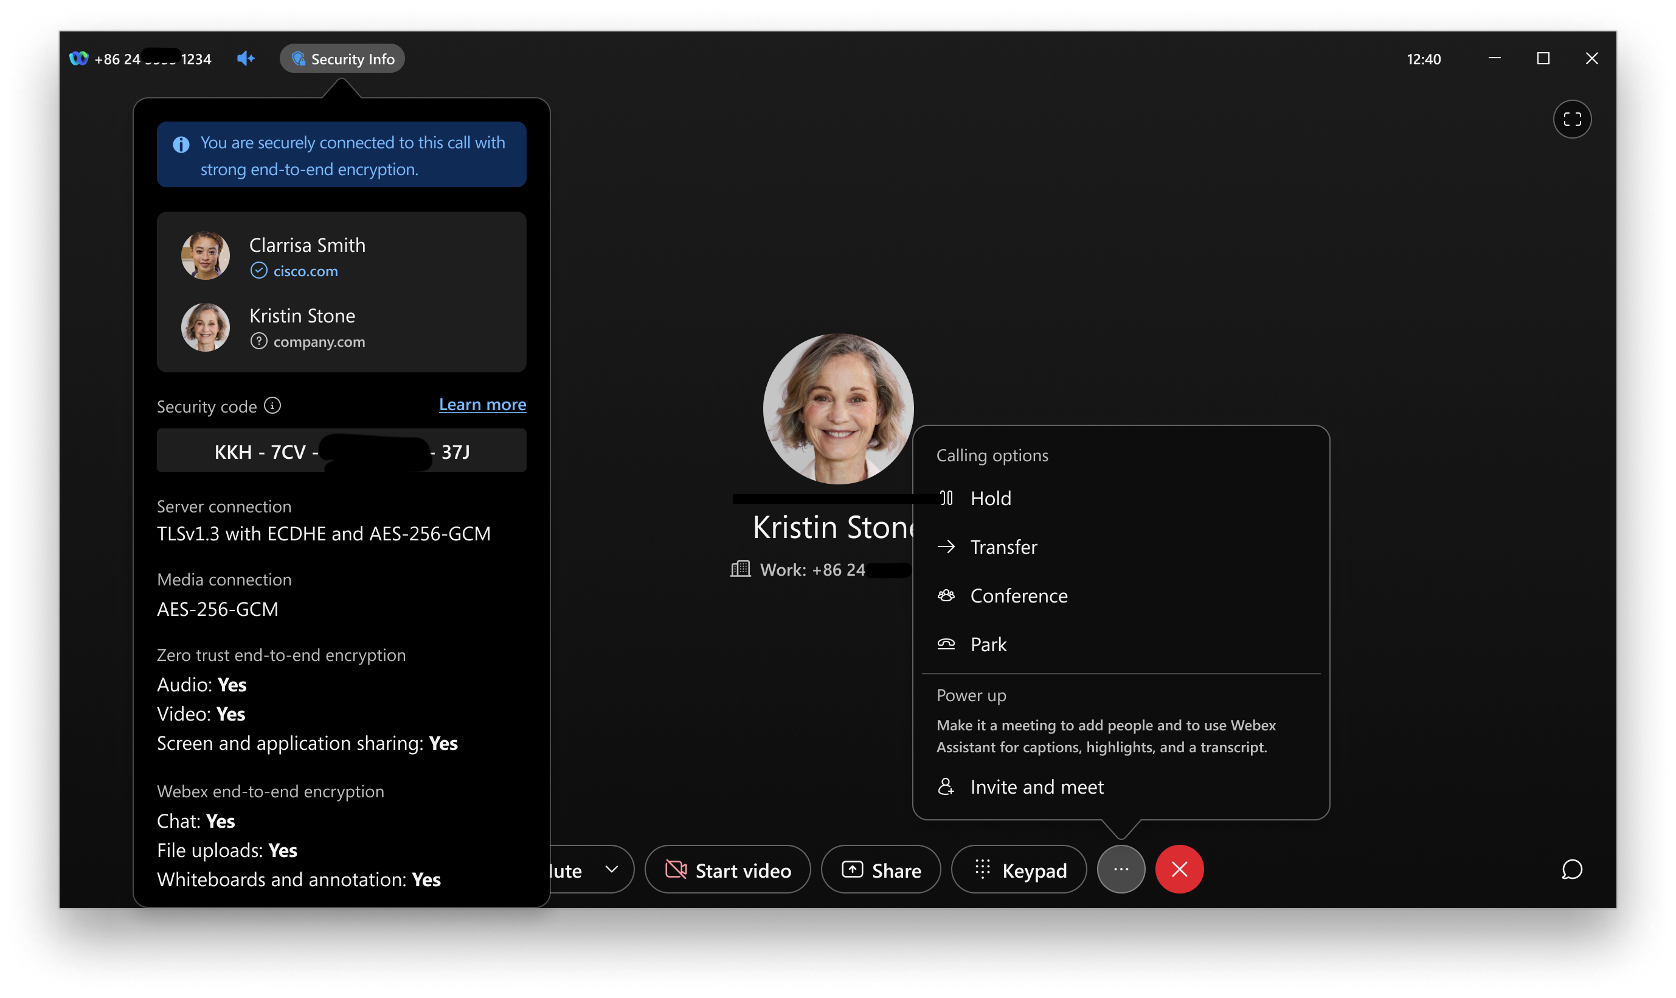
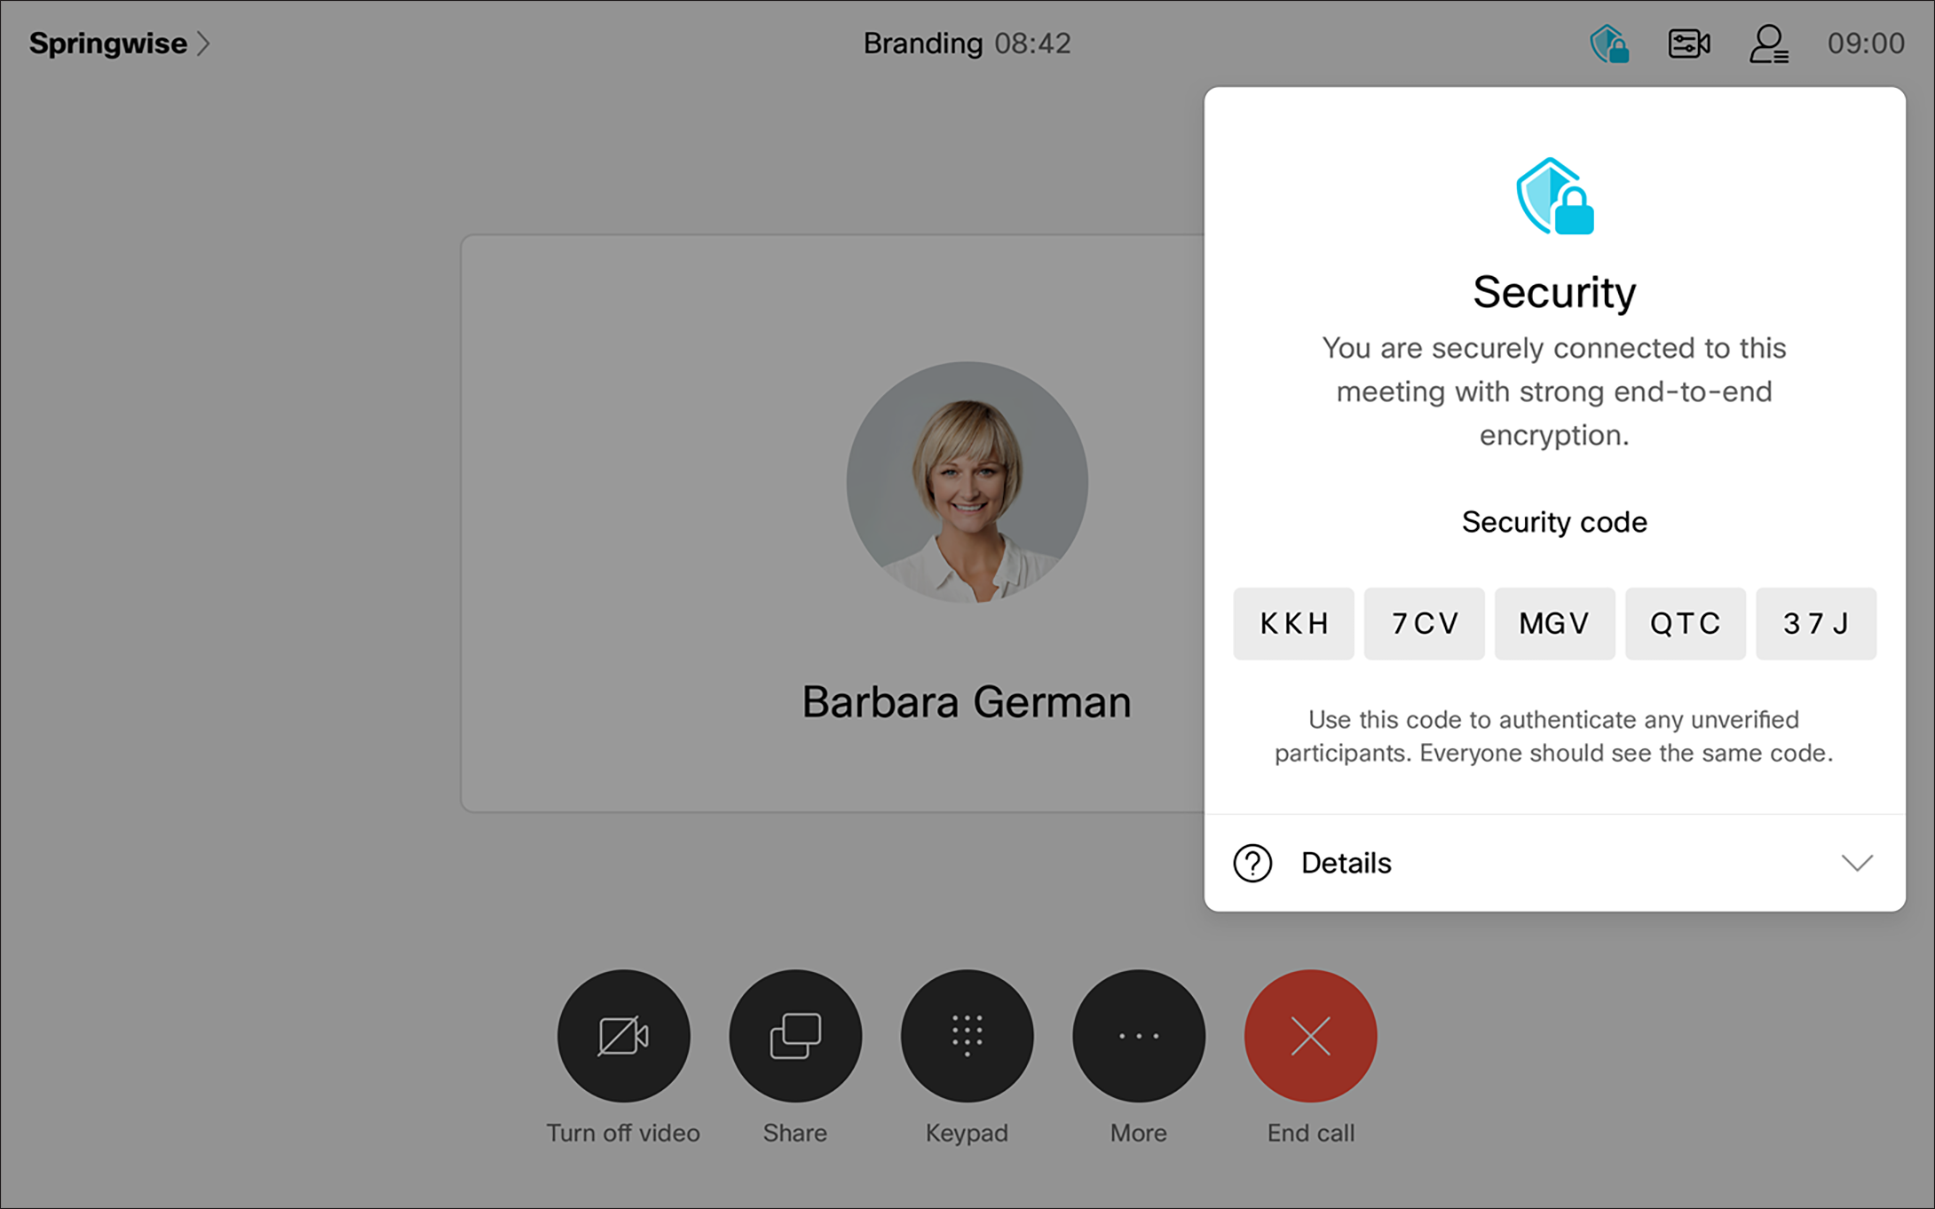
Во время совещания вы можете проверить, зашифровано ли собрание от начала до конца, взглянув на значок щита в заголовке.
-
 — Совещание зашифровано от начала до конца.
-
 — Соединение между настольным приложением Webex и сервером Webex защищено, но совещание не зашифровано от начала до конца.
Предоставляется код безопасности, позволяющий участникам убедиться в безопасности соединения.
Нажмите на значок, чтобы увидеть код безопасности и другую информацию о безопасности совещания. Код безопасности меняется каждый раз, когда участник входит в собрание.
Все участники собрания должны видеть один и тот же код безопасности. Если один человек видит другой код безопасности, его соединение небезопасно.
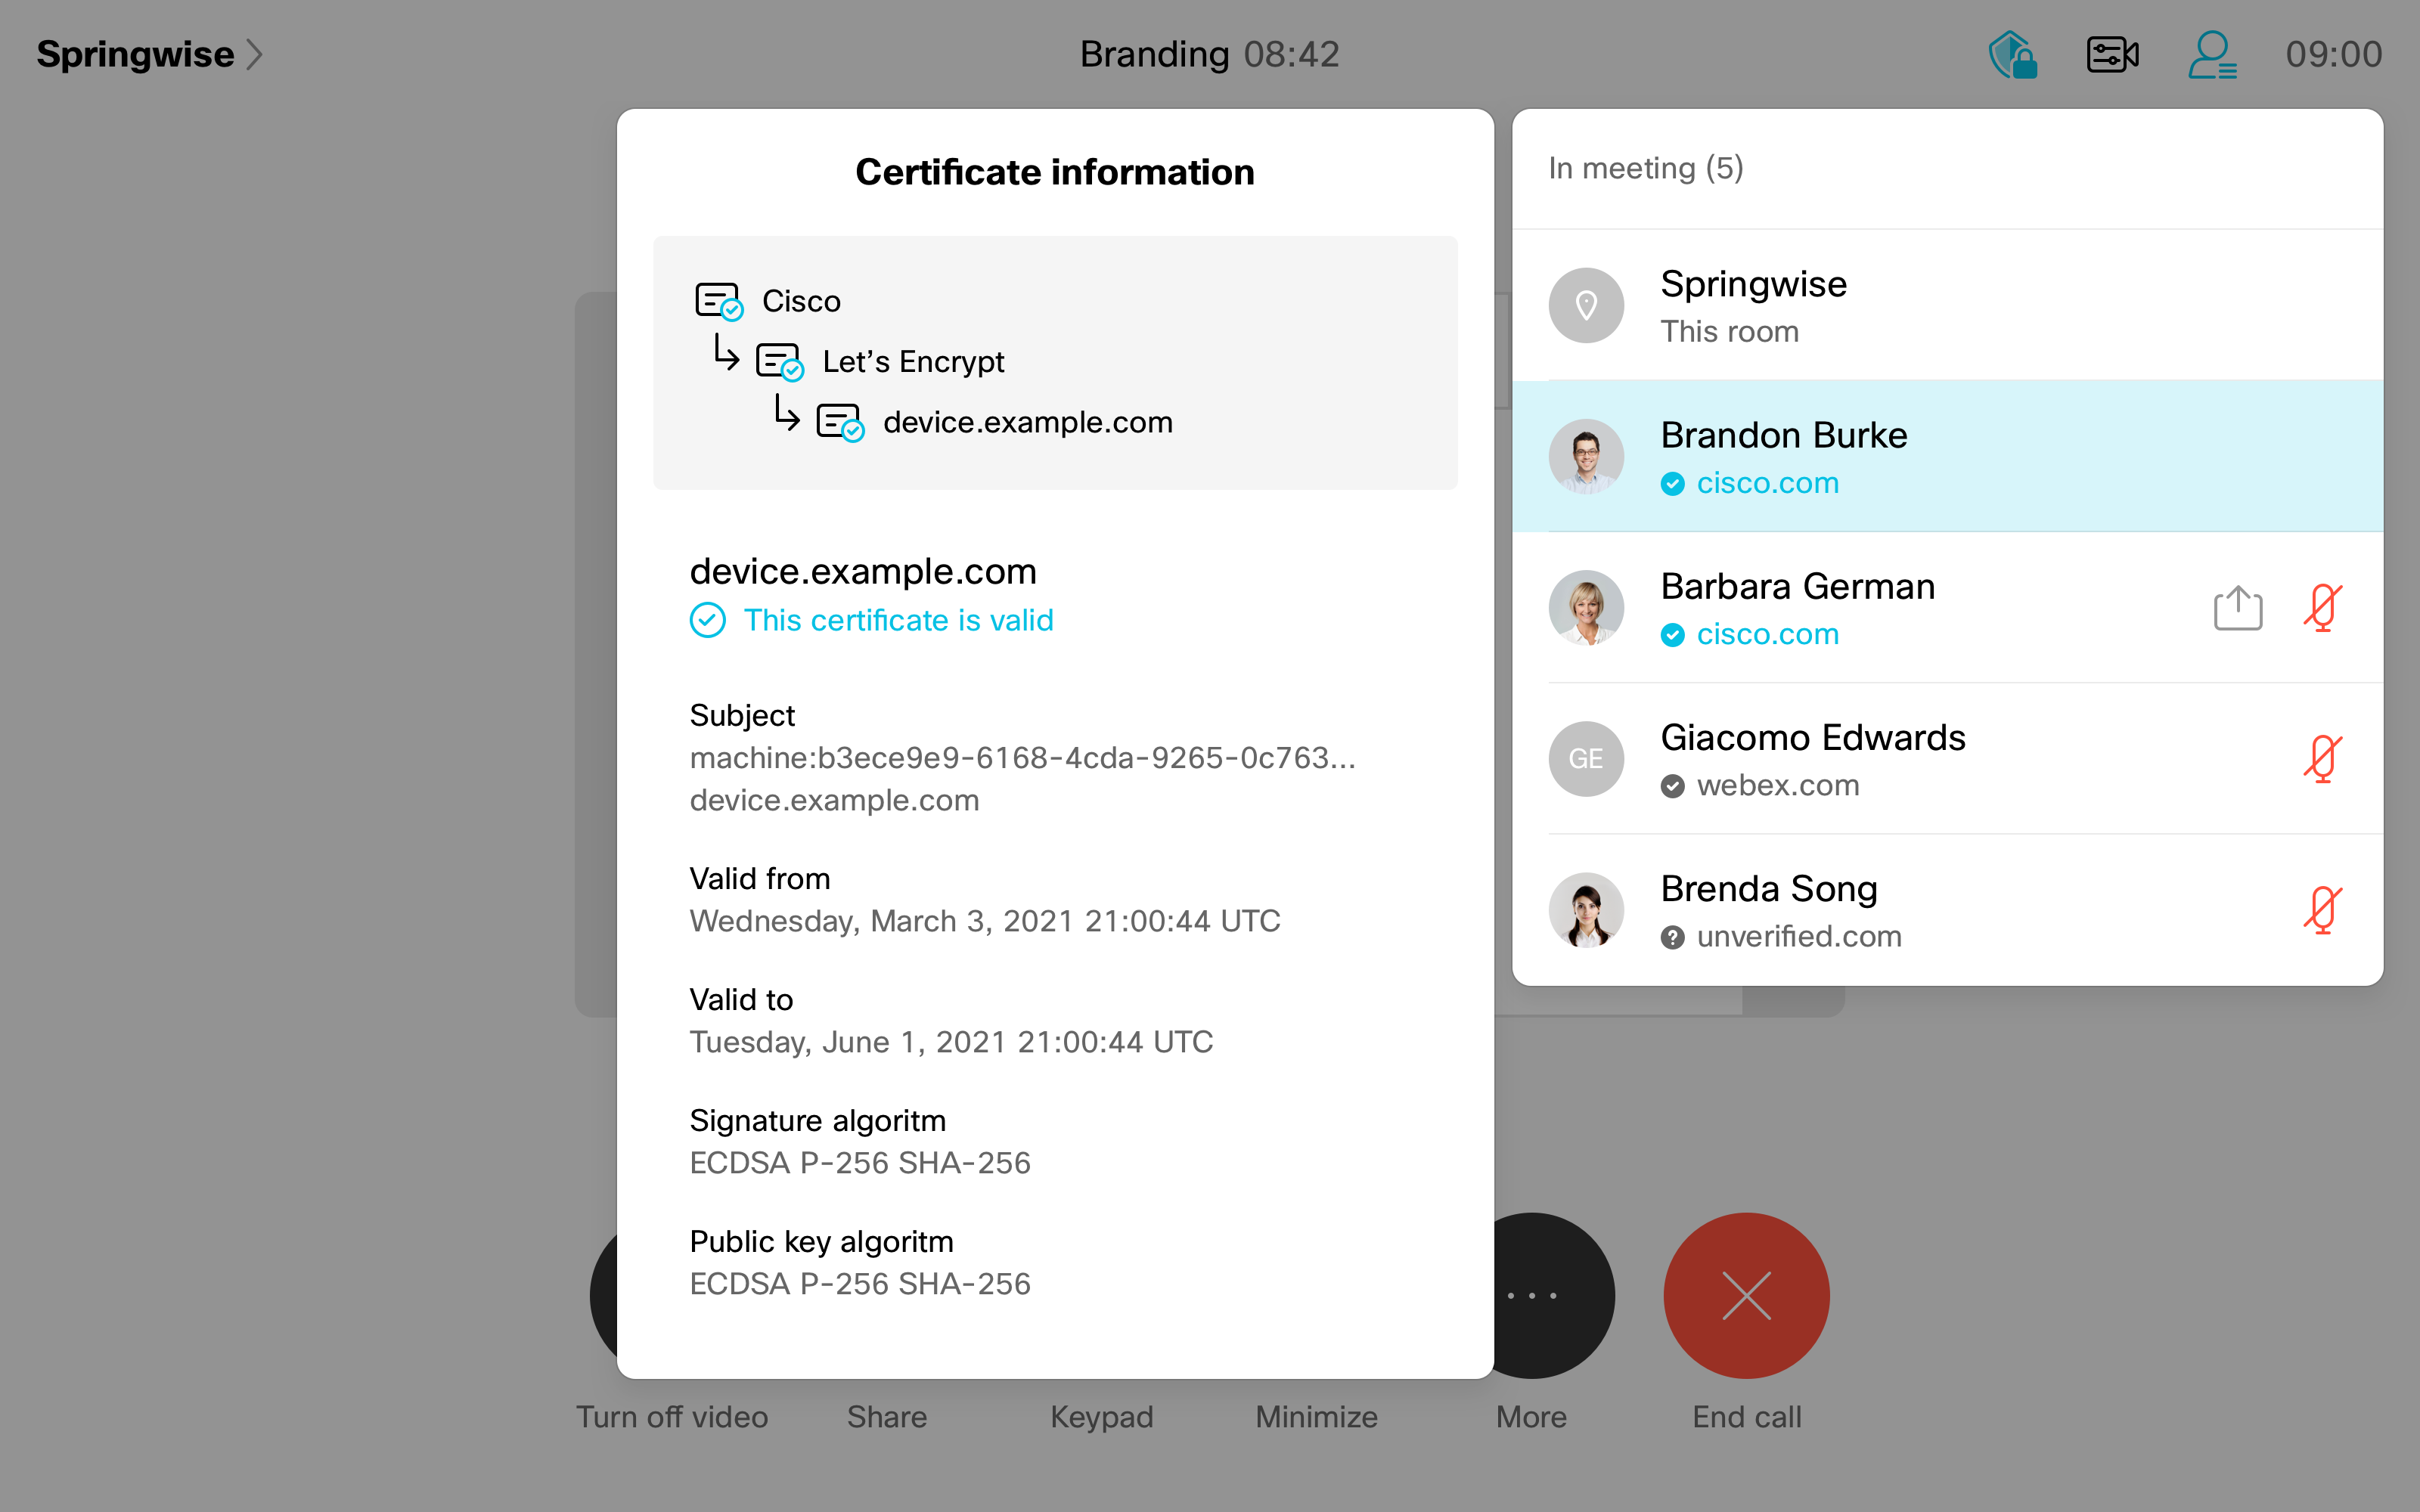
В списке участников вы можете увидеть информацию о статусе аутентификации каждого участника: проверенный или непроверенный.
-
 — Личность участника была подтверждена внешним партнером Webex Certificate Authority (CA). Для этого необходимо настроить внешний сертификат на вашем персональном устройстве.
-
 — Личность участника была внутренне подтверждена Webex CA.
-
 — Личность участника не подтверждена.
Более подробную информацию о поставщике сертификатов можно получить, нажав на имя участника и выбрав Показать сертификат.
Пользовательский опыт для Webex Calling
Пользовательский интерфейс Webex Calling E2EE соответствует пользовательскому интерфейсу E2EE, реализованному в Meeting, и основан на нем. При сквозном шифровании Webex Calling вызова приложение Webex (настольное и мобильное) отображает четкие визуальные индикаторы. Пользователи также получают различные визуальные и звуковые оповещения о переходах между SRTP и E2EE во время разговора.