- Domov
- /
- Článok

Ďakujeme za vašu spätnú väzbu.

Správa certifikátov v aplikácii Webex Cloud-Connected UC
 V tomto článku
 Spätná väzba?
Prehľad správy certifikátov
Centralizovaná správa certifikátov je cloudová službaCisco Unified Communications Manager, ktorá ponúka jedno miesto na zobrazenie a správu certifikátov okamžitých správ a prítomnosti a vo Cisco Emergency Responder viacerých Cisco Unity Connection klastroch.
Skôr ako začnete:Službu Správa certifikátov musíte povoliť na stránke Správa služieb pre požadovaný klaster. Ďalšie informácie nájdete v téme Povoli ť služby UC pripojených k cloudu v Control Hub.
Centralizovaná správa certifikátov ponúka tieto kľúč ové funkcie:
-
Multiklastrový panel zobrazujúci stav certifikátu pre každý klaster.
-
Podrobný prehľad certifikátov totožnosti a dôvery na individuálnej úrovni klastra.
-
Schopnosť vykonávať operácie s certifikátom, ako je generovanie CSR, nahrávanie certifikátov, obnovenie, sťahovanie, kopírovanie, nahradenie a odstránenie.
-
Panel upozornení na zobrazenie certifikátov, ktoré vypršali a čoskoro vypršali platnosť
-
Možnosť nakonfigurovať upozornenia, napríklad e-mailové upozornenie na vypršanie plat nosti certifikátu.
-
Distribuujte certifikáty do viacerých dôveryhodných obchodov a klastrov.
-
Definujte profil certifikátu s rôznymi nastaveniami a priraďte ho do klastra.
V žiadosti nemôžete distribuovať a nahradiť certifiká Cisco Emergency Responder ty.
Prístup k službe správy certifikátov
Služba Správa certifikátov v rámci balíka služieb UC pripojených k cloudu spravuje certifikáty pre lokálne nasadenie.
Ak chcete získať prístup k správe certifikátov, vykonajte nasledujúce kroky:
| 1 |
V zobrazení zákazníka v ovládacom centre Webex prejdite na polož ku ted UC. Zobrazí sa stránka Connec ted UC. Karta S práva certifik átov na tejto stránke poskytuje funkcie a funkcie správy certifikátov. | ||||||||||
| 2 |
Na karte S práva certifikátov kliknutím na ľubovoľný odkaz získ ate prístup k rôznym funkciám správy certifikátov. V nasledujúcej tabuľke sú uvedené funkcie, ktoré sú k dispozícii v správe certifikátov:
|
Pomocou stránky Upozor nenia vykonajte nasledujúce kroky:
-
Zobraziť certifikáty vypršané alebo čoskoro vypršajúce
-
Filtrovať podľa certifikátu
-
Ak chcete zobraziť stav certifikátu, filtrovanie podľa produktu.
| 1 |
V zobrazení zákazníka v ovládacom centre Webex prejdite na polož ku ted UC. Zobrazí sa stránka Connec ted UC. | |||||||||||||||||||||||||||||||||||||||
| 2 |
Na karte S práva certifik átov kliknite na položku Upozornenia. Na stránke sa zobrazujú certifikáty, ktoré vypršali a čoskoro vypršali. Certifikáty uvádz ajú podrobnosti, ako je názov klastra, bežný názov, typ certifikátu, stav certifikátu a dátum vypršania platnosti. | |||||||||||||||||||||||||||||||||||||||
| 3 |
(Voliteľné) Vyberte jednu z nasledujúcich možností:
Vybrané certifikáty sa zobrazia v zozname certifikátov spolu s podrobnosťami, ako sú Klaster, Certifikát, Bežný názov, Produkt, Typ, Stav, Názov servera a Platnosť platnosti. | |||||||||||||||||||||||||||||||||||||||
| 4 |
Ak chcete zobraziť podrobnosti certifikátu, vyberte záznam zo stránky zoznamu. Otvorí sa bočný panel na zobrazenie podrobností certifikátu. Môžete vidieť podrobnosti o certifik áte alebo Kopírovať certifikát formátu PEM. Vykonajte všetky operácie uvedené v kroku 6 z tohto panela. | |||||||||||||||||||||||||||||||||||||||
| 5 |
Kliknutím na tlačidlo Zavrieť zatvoríte bočný panel a vrátite sa na stránku so zoznamom. | |||||||||||||||||||||||||||||||||||||||
| 6 |
Umiestnite kurzor myši na záznam certifikátu a kliknutím na elipsu vykonáte rôzne operácie na certifikátoch Identity a Trust Store. Operácie na osved čeniach toto žnosti sú:
Ak sa nastavenia nakonfigurované správcom v profile nezhodujú s atribútami certifikátu, na certifikáte sa zobrazí ik ona varovania. Príklad: Certifikát Tomcat je vlastne podpísaný, ale v nastaveniach profilu je nastavený na podpísaný CA, čo vedie k nesúladu. Neklačte na položku O doslať nevedome bez overenia nes úladov, pretože to môže viesť k problémom. Operácie na certifikátoch Trust Store sú:
Oper@@ ácia Odstrániť certifik át alebo Nahradiť dôveryhodnosť certifik átu môže zlyhať s chy bou Súbor nen ájden ý. Táto chyba sa objaví, keď sa operácia vykonáva na mnohých klastroch so zmiešanými verziami vydaní 12,5 SU5 a 14 SU1 . R@@ iešenie: Znova skúste operáciu na zlyhaných uzloch. Skontrolujte chybu na stránke s podrobnosťami úloh pre príslušný klaster, ktorý znie Certifikát nebolo možné odstrániť, pretože nie je prítomný v tomto uzle. Bežné operácie týkajúce sa certifikátov Trust Store a certifik á tov toto žnosti sú:
| |||||||||||||||||||||||||||||||||||||||
| 7 |
Operácia certifikátu sa pridá do zoznamu Úlohy. Postup môžete zobraziť na karte Ú lo hy. OR
|
Str@@ ánka kla strov uvádza súhrn stavu certifikátov na základe klastra pre všetky klastre v organizácii.
| 1 |
V zobrazení zákazníka v ovládacom centre Webex prejdite na polož ku ted UC. Zobrazí sa stránka Connec ted UC. |
| 2 |
Na karte S práva certifikátov kliknite na položku Klastre. Stránka Súhrn klastra zobrazuje klastre s podrobnosťami, ako je názov klastra, stav, produkt a profil priradený k klastri. Správca môže zmeniť predvolené spojenie štandardného profilu s vlastným profilom pre klaster. |
| 3 |
(Voliteľné) Vyberte jednu z nasledujúcich možností:
|
| 4 |
Kliknutím na záznam klastra na stránke zoznamu navštívte stránku Podrobnosti o kla stri, ktorá zobrazuje certifikáty totožnosti, ktoré sú priradené k vy branému klastru. Môžete prejsť na kartu Ob chod dôveryhod nosti alebo na kartu Ú lohy. Karta Obchod dôveryhodnosti zobrazuje všetky certifikáty v klastri v rôznych obchodoch dôveryhodnosti. Karta Úlohy obsahuje zoznam operácií, ktoré sa vykonávajú na certifikátoch a stav akcie. Tabla prístrojovej dosky zobrazuje tieto karty:
Pre kartu certifikátov totožnosti a dôveryhodnosti sa zobrazí súhrn platných certifikátov, s vypršaním plat nosti a čoskoro skončených certifikátov. V karte Úlohy sa zobrazí súhrn cel kových, dokončených a čakajúcich úloh za aktuálny mesiac. |
Karta Prístupový certifikát totožnosti
Karta Prístupový certifikát totožnosti
| 1 |
V zobrazení zákazníka v ovládacom centre Webex prejdite na polož ku Služ by > Connec ted UC. Zobrazí sa stránka Connec ted UC. |
| 2 |
Na karte S práva certifikátov kliknite na položku Klastre. |
| 3 |
Kliknutím na záznam klastra na stránke zoznamu navštívte stránku Podrobnosti o kla stri, ktorá zobrazuje certifikáty totožnosti, ktoré sú priradené k klastri. Pre klastre s verzi Cisco Emergency Responder ou 12.5 alebo 14 nie je certifikát Tomcat-ECDSA podporovaný. |
| 4 |
(Voliteľné) Kliknite na tlači dlo Hľadať a vyhľadajte konkrétny certifikát. |
| 5 |
(Voliteľné) V rozbaľov acej časti Filter certifik átov vyberte jeden alebo viac certifiká tov na základe ich typu. Certifikáty sa zobrazujú v zozname certifikátov spolu s podrobnosťami, ako je názov servera, bežný názov, typ certifikátu, stav certifikátu a dátum vypr šania platnosti. |
| 6 |
Kliknutím na záznam zo stránky zoznamu zobrazíte podrobnosti certifikátu. Otvorí sa bočný panel na zobrazenie podrobností certifikátu. Môžete si pozrieť Podrobnosti o certifik áte alebo Kopírovať certifikát formátu PEM. Na tomto paneli môžete tiež vykonať všetky operácie uvedené v kroku 8. |
| 7 |
Kliknutím na tlačidlo Zavrieť zatvoríte bočný panel a vrátite sa na stránku so zoznamom. Výstražný znak sa zobrazí, keď existujúci atribút certifikátu nezodpovedá profilu a certifikát nie je v súlade. |
| 8 |
Umiestnite kurzor myši na záznam certifikátu a kliknutím na elipsu vykonajte rôzne operácie. Podrobnosti nájdete v časti Operácie s certifikátmi toto žnosti. |
| 9 |
(Voliteľné) Kliknite na položku Zobraziť profil. Zobrazí sa profil priradený k klastri. |
Prístup k karte Trust Store
Prístup k karte Trust Store
| 1 |
V zobrazení zákazníka v ovládacom centre Webex prejdite na polož ku ted UC. Zobrazí sa stránka Connec ted UC. |
| 2 |
Na karte S práva certifikátov kliknite na položku Klastre. |
| 3 |
Kliknutím na záznam klastra na stránke zoznamu navštívte stránku Podrobnosti o kla stri. |
| 4 |
Kliknutím na kartu Obchod dôvery hodnosti zobrazíte zoznam certifikátov. Certifikáty sa zobrazujú v zozname certifikátov s podrobnosťami, ako je bežný názov, sériové číslo, vydané spoločnosťou, stav a dátum vypršania platnosti. |
| 5 |
(Voliteľné) Kliknite na tlači dlo Hľadať a vyhľadajte konkrétny certifikát. |
| 6 |
(Voliteľné) V rozbaľov acej časti Filter certifik átov vyberte jeden alebo viac certifikátov. Certifikáty sa zobrazujú v zozname certifikátov s podrobnosťami, ako je bežný názov, sériové číslo, vydané spoločnosťou, stav a dátum vypršania platnosti. |
| 7 |
Kliknutím na záznam zo stránky zoznamu zobrazíte podrobnosti certifikátu. Otvorí sa bočný panel na zobrazenie podrobností certifikátu. Ak chcete zobraziť všetky klastre priradené k certifikátu, poz rite si časť Podrobnosti o certifikáte alebo Kopírovanie certifikátu formátu PEM. Na tomto paneli môžete tiež vykonať všetky operácie uvedené v kroku 9. |
| 8 |
Kliknutím na tlačidlo Zavrieť zatvoríte bočný panel a vrátite sa na stránku so zoznamom. |
| 9 |
Umiestnite kurzor myši na záznam certifikátu a kliknutím na elipsu vykonajte rôzne operácie. Podrobnosti nájdete v časti Operácie na
certifikátoch Trust Store.
|
| 10 |
Ak chcete nahrať aktualizovaný certifikát do obchodu dôveryhodného obchodu, kliknite na záznam certifikátu so stavom vypršania platnosti. |
| 11 |
Kliknite na polož ku Nahrať do dô very. Zobraz í sa okno Nahrať certifik át. |
| 12 |
Vyberte požadované klastre, ktoré chcete priradiť k obchodu dôveryhodnosti. Pred vykonaním operácie si pozorne prečítajte zobrazené varovné hlásenie. |
| 13 |
Ak chcete vyhľadať certifikát, kliknite na položku Vy brať súbor. |
| 14 |
Kliknutím na položku Nah rať odovzdáte certifikát do úložiska dôveryhodnosti požadovaných klastrov. Dôveryhodné operácie pre IPsec a CAPF nie sú podporované prostredníctvom účastníckych uzlov v Control Hub. Správca musí tieto operácie vykonávať na mieste. |
Obmedzenia
Obmedzenie operácií CH pre certifikáty dôveryhodnosti:
- Ak existuje nejaká dôveryhodná služba, pre ktorú sa replikácia neuskutočňuje v uzloch toho istého klastra, Správca musí tieto operácie vykonávať lokálne. Napr. CAPF, IPSEC.
- Všetky operácie súvisiace s dôverou sa odosielajú iba do uzla Publisher klastra, takže operáciu je možné vykonať iba cez pub node, nemožno ju vykonať z poduzlov.
- Odstráňte dôveru
- Nahradiť dôveru
- Rozdeľte dôveru
- Nahrať dôveru
Obmedzenie operácií odstránenia dôveryhodnosti:
- Operácia môže byť vykonaná iba prostredníctvom uzla Pub.
- Ak certifikát nie je prítomný v uzle Pub a je prítomný v poduzloch, operáciu nemožno vykonať cez Control hub. Prevádzka sa musí vykonávať priamo na mieste.
Prístup k karte Úlohy
Prístup k karte Úlohy
Karta Úlohy zobrazuje súhrn všetkých vykonaných operácií. Karta Ú lohy zobrazuje súhrn celkových, dokončených a čakajúcich úloh za aktuálny mesiac.
| 1 |
V zobrazení zákazníka v ovládacom centre Webex prejdite na polož ku ted UC. Zobrazí sa stránka Connec ted UC. |
| 2 |
Na karte S práva certifikátov kliknite na položku Klastre. |
| 3 |
Kliknutím na záznam klastra na stránke zoznamu navštívte stránku Podrobnosti o kla stri. |
| 4 |
Kliknutím na kartu Úlohy zobrazíte zoznam úloh vykonaných v aktuálnom mesiaci. |
| 5 |
V rozbaľovacej ponuke Aktuálny mesiac vyberte požadované obdobie na zobrazenie súhrnu úloh. Stav úlohy sa zobrazí v súhrne úlohy spolu s podrobnosťami, ako je typ úlohy, uzol, časová pečiatka, certifikát a informácie o produkte. |
| 6 |
Kliknutím na záznam zo stránky zoznamu zobrazíte podrobnosti o úlohe. Otvorí sa bočný panel na zobrazenie podrobností úlohy. |
| 7 |
Kliknutím na tlačidlo Zavrieť zatvoríte bočný panel a vrátite sa na stránku so zoznamom. |
Str@@ ánka profilov umožňuje definovať nastavenia ako Multi-server/Multi-SAN, CA-signed vs. Samostatne podpísané, doba platnosti, RSA vs. ECDSA, dĺžka k ľúča, hash algoritmus.
Pre každú verziu klastra použite samostatné profily. Ak napríklad klaster spustí verziu 12.x, pri vykonávaní operácií s certifikátom sa musia zobrazovať iba funkcie 12.x.
Pri vytváraní vlastného profilu môže správca priradiť novovytvoren ý vlastný profil do klastra.
| 1 |
V zobrazení zákazníka prejdite na Cisco Webex Control Hubpoložku . Zobrazí sa stránka Connec ted UC. | ||||||||||||||||||||
| 2 |
Na karte S práva certifik átov kliknite na položku Profil y. Zobrazí sa stránka Profil y so zoznamom vytvorených profilov. V predvolenom nastavení služba správy certifikátov poskytuje štandardný profil a k tomuto profilu sú priradené všetky klastre povolené pre službu správy certifik átov. Je to profil iba na zobrazenie. Umiestnite kurzor myši na profil a kliknutím na elipsu zobrazíte alebo skopírujete profil. | ||||||||||||||||||||
| 3 |
Umiestnite kurzor myši na názov profilu a kliknutím na elipsu vykonajte rôzne operácie , ako napríklad:
| ||||||||||||||||||||
| 4 |
Kliknutím na položku Pridať profil vytvoríte nový vlastný profil. | ||||||||||||||||||||
| 5 |
Zadajte názov profilu. | ||||||||||||||||||||
| 6 |
Začiarknite políčko, ak chcete nastaviť predvolený profil. | ||||||||||||||||||||
| 7 |
Zadajte popis profilu. | ||||||||||||||||||||
| 8 |
Definujte rôzne nastavenia certifikátov pre každý z produktov | ||||||||||||||||||||
| 9 |
Kliknutím na polož ku Vytvoriť vytvoríte profil. Ak ste nastavili vlastný profil na predvolený, zrušte začiarknutie predvoleného políčka vo vlastnom profile a prepnite späť na štandardný profil ako predvolený. | ||||||||||||||||||||
| 10 |
(Voliteľné) Priraďte profil do klastra. Kliknite na kartu Kla stre v hornej ponuke, zobrazí sa stránka Zoznam klastrov. Profil môžete priradiť do klastra zo stránky so zoznamom. Doba platnosti pre 11.5x a 12.5x verzie je 5 rokov bez ohľadu na hodnotu zvolenú v rozbaľovacej ponuke platnosti. Po vydaní 14, doba platnosti môže byť medzi 5 - 20 rokmi. Nespúšťajte operácie, ktoré sú v tabuľke uvedené ako N, inak operácie zlyhajú.
| ||||||||||||||||||||
Systém automaticky odošle e-mailovú správu príjemcom, keď je certifikát blízko dátumu jeho vypršania platnosti.
| 1 |
V zobrazení zákazníka v ovládacom centre Webex prejdite na polož ku ted UC. Zobrazí sa stránka Connec ted UC. |
| 2 |
Na karte S práva certifik átov kliknite na položku Nastavenia. |
| 3 |
Nastavte čas spustenia oznámenia. Čas spustenia upozornenia môžete nastaviť medzi 30 až 365 dňami. |
| 4 |
Nastavte frekvenciu upozornení. Frekvenciu oznamovania môžete nastaviť medzi 1-30 dňami. |
| 5 |
Zadajte e-mailovú adresu príjemcov oznámení. Môžete zadať maximálne 25 e-mailových adries. |
| 6 |
Kliknite na polož ku Uložiť. Všetci príjemcovia dostanú e-mailové upozornenie, ako je znázornené na obrázku, keď sú certifikáty blízko dátumu vypršania platnosti. 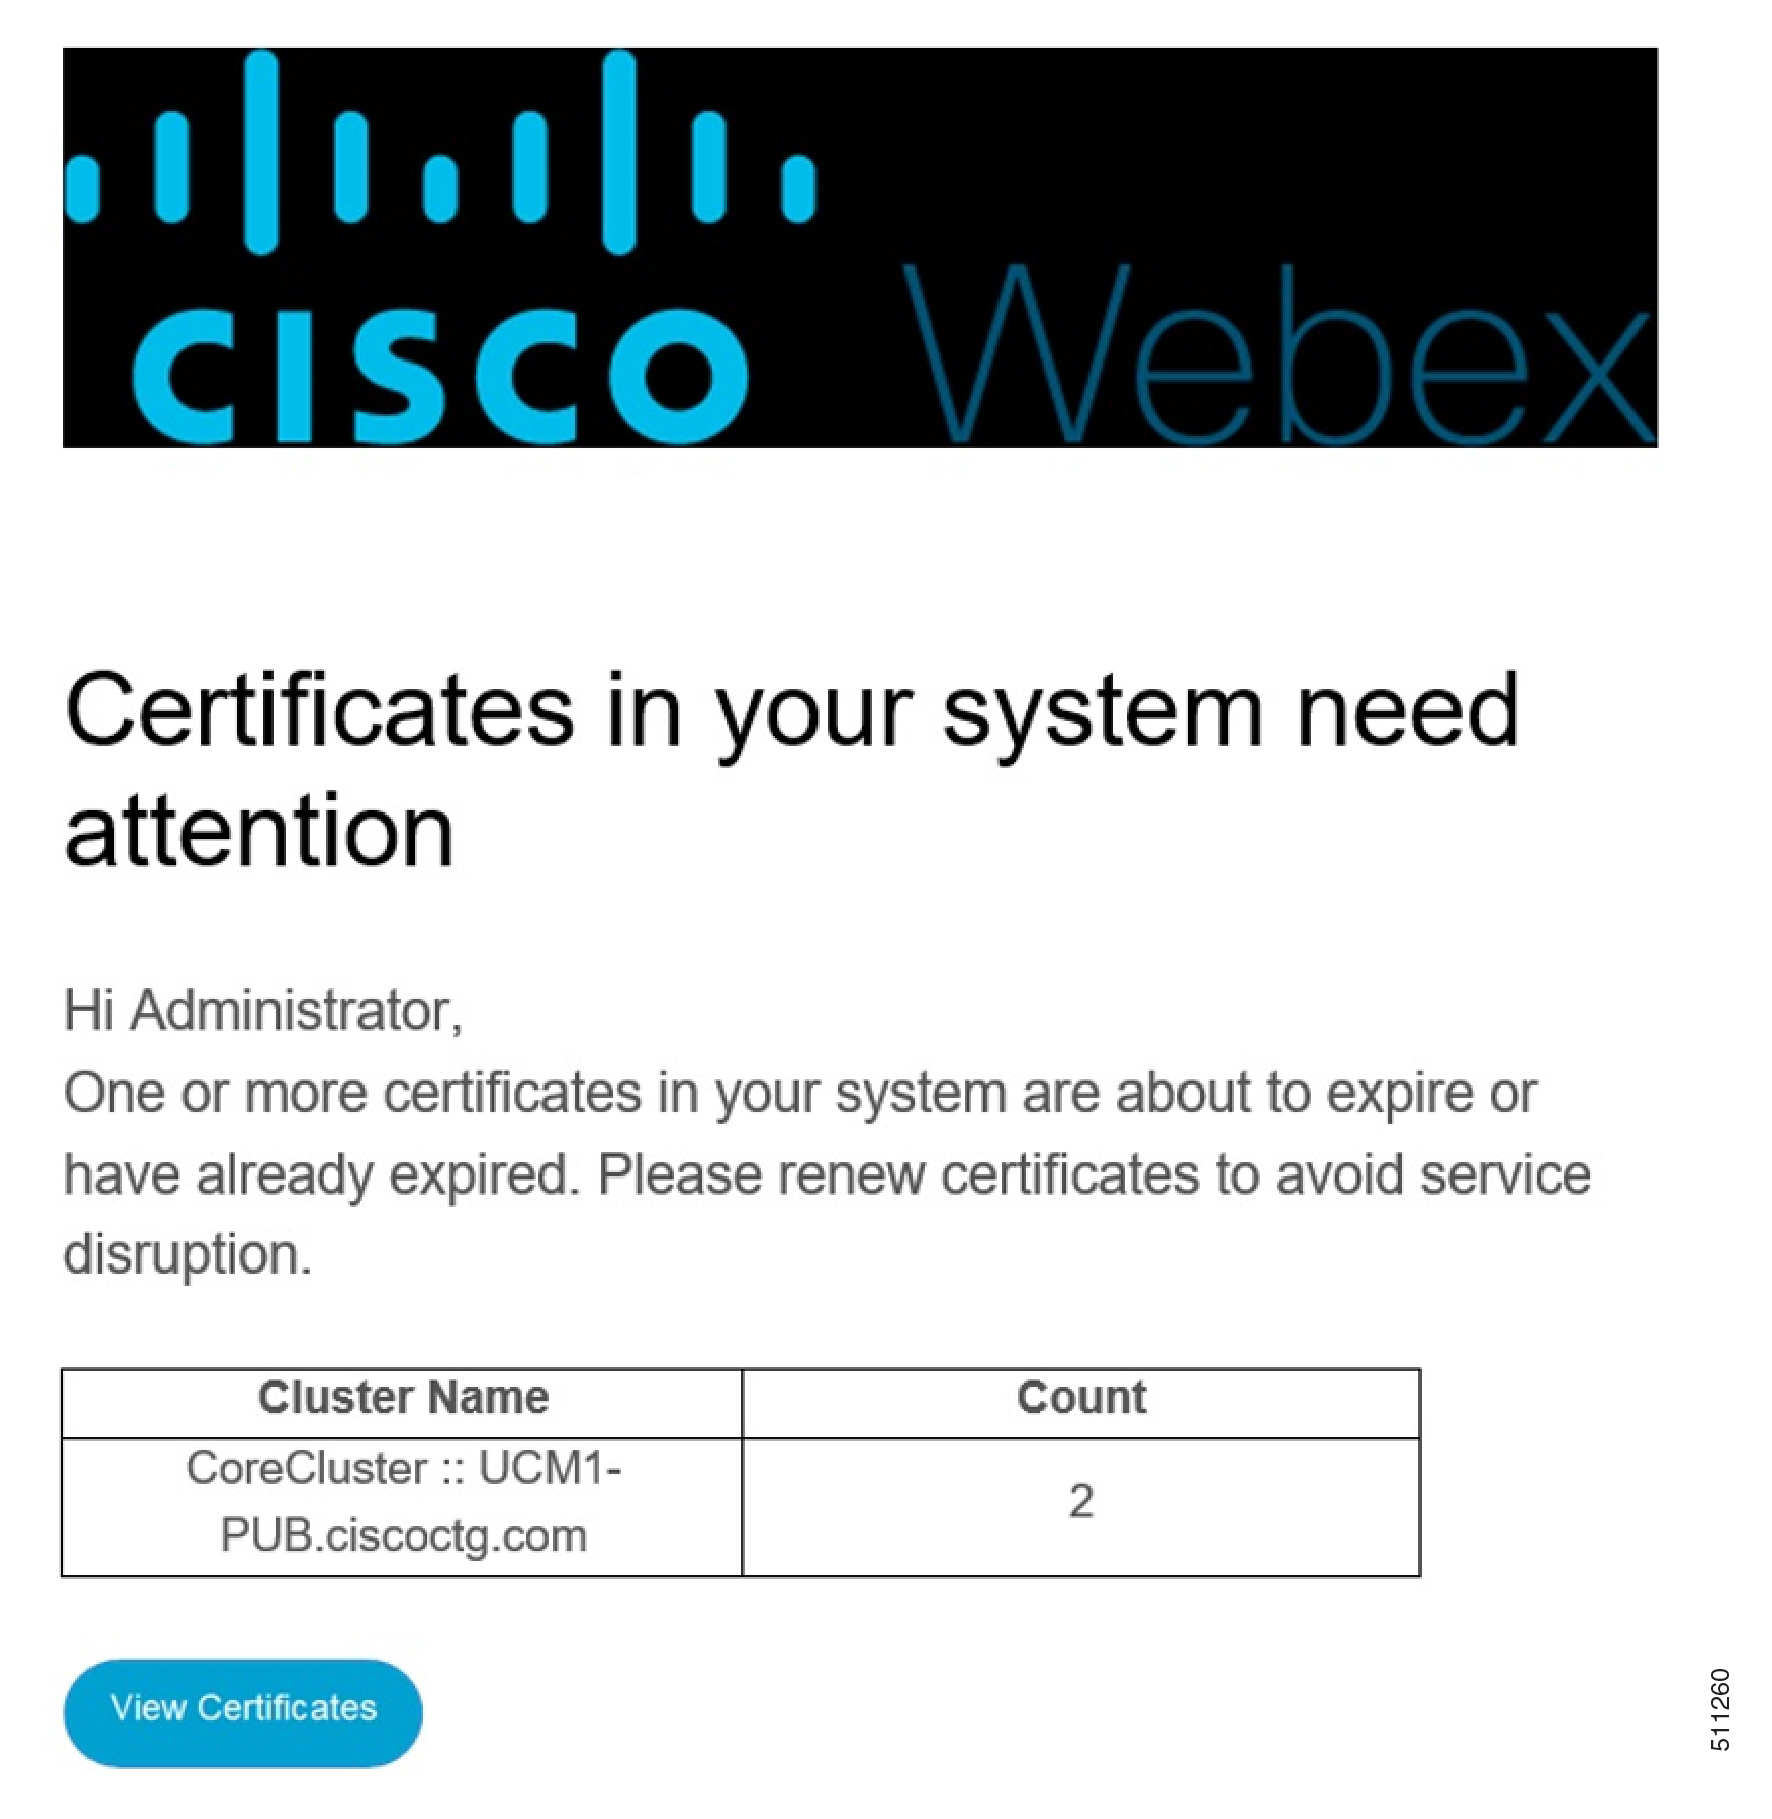
|


