- Головна
- /
- Стаття

Дякуємо за відгук.


 У цій статті
 Надіслати відгук?
Ви можете налаштувати інтеграцію єдиного входу (SSO) між організацією клієнта Центру керування та розгортанням, яке використовує ідентифікатор Microsoft Entra ID як постачальника ідентифікацій (IdP).
Єдиний вхід і центр управління
Єдиний вхід (SSO) — це сеанс або процес автентифікації користувача, який дозволяє користувачеві надавати облікові дані для доступу до однієї або декількох програм. Процес автентифікує користувачів для всіх програм, на які їм надаються права. Це виключає подальші підказки, коли користувачі перемикають програми під час певного сеансу.
Протокол федерації мови розмітки твердження безпеки (SAML 2.0) використовується для забезпечення автентифікації SSO між хмарою Webex та вашим постачальником ідентифікаційних даних (IdP).
Профілі
Додаток Webex підтримує лише профіль SSO веб-браузера. У профілі SSO веб-браузера Webex App підтримує такі прив'язки:
-
SP ініціював POST -> POST прив'язка
-
SP ініціював ПЕРЕАДРЕСАЦІЮ -> POST прив'язка
Формат іменіID
Протокол SAML 2.0 підтримує кілька форматів NameID для спілкування про конкретного користувача. Додаток Webex підтримує наступні формати NameID.
-
urn:oasis:names:tc:SAML:2.0:nameid-format:transient -
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified -
urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
У метаданих, які ви завантажуєте з вашого IdP, перший запис налаштовано для використання у Webex.
Інтеграція центру управління з ідентифікатором Microsoft Entra
Webex підтримує лише один IdP для кожного запиту аутентифікації. Потік аутентифікації такий: Користувач > Аутентифікація Webex > IdP 1 > Аутентифікація Webex > Користувач. Це означає, що хоча різні користувачі можуть здійснювати аутентифікацію за допомогою різних ВПО, користувач не може перемикатися між кількома ВПО під час одного процесу аутентифікації. Будь-які додаткові кроки, такі як MFA, повинні бути інтегровані з єдиним IdP, який використовується для цього конкре тного запиту.
Посібники з конфігурації показують конкретний приклад інтеграції SSO, але не надають вичерпної конфігурації для всіх можливостей. Наприклад, етапи інтеграції докумен nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transientтуються. Інші формати, такі як, працюв urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddressатимуть для інтеграції SSO, але знаходяться поза межами нашої документації.
Налаштуйте цю інтеграцію для користувачів у вашій організації Webex (включаючи Webex App та інші Webex Meetings служби, які адмініструються в Control Hub). Якщо ваш сайт Webex інтегрований у Центр керування, сайт Webex успадковує управління користувачами. Якщо ви не можете отримати доступ Webex Meetings таким чином і ним не керується в Control Hub, вам потрібно зробити окрему інтеграцію, щоб увімкнути SSO дляWebex Meetings.
Перш ніж почати
Для SSO та Центру керування внутрішньо переміщеними особами повинні відповідати специфікації SAML 2.0. Крім того, ВПО повинні бути налаштовані таким чином:
- У ідентифікаторі Entra ID забезпечення підтримується лише в ручному режимі. Цей документ охоплює лише інтеграцію єдиного входу (SSO).
- Існуючі клієнти Webex з попередніми конфігураціями федерації можуть зіткнутися з проблемами зі стандартним шаблоном Webex Entra ID через зміни атрибутів SAML. Ми рекомендуємо налаштувати власну федерацію ідентифікатора Entra, щоб вирішити цю проблему за допомогою попередніх налаштувань SAML. Переконайтеся, що ви проводите тестування SSO Control Hub, щоб забезпечити сумісність та усунути будь-які розбіжності.
Завантажте метадані Webex у свою локальну систему
Завантажте метадані Webex, перш ніж налаштувати постачальника ідентифікаційних даних. Цей файл містить налаштування постачальника послуг Webex для вашої організації, і ваш постачальник ідентифікаційних даних використовує ці налаштування для розпізнавання Webex та надсилання відповідей на вхід SAML назад у потрібне місце. Використовуйте цей файл метаданих, коли ви налаштовуєте програму SAML у своєму постачальнику ідентифікаційних даних.
| 1 |
Увійдіть до центру керування. |
| 2 |
Перейдіть до меню . |
| 3 |
Перейдіть на вкладку Постачальник іденти фікації та натисніть Активувати SSO. |
| 4 |
Виберіть IdP. |
| 5 |
Виберіть тип сертифіката для вашої організації:
Довірчі анкери — це відкриті ключі, які виконують функцію авто ритету для перевірки сертифіката цифрового підпису. Для отримання додаткової інформації зверніться до документації IdP. |
| 6 |
Завантажте файл метаданих. <org-ID>Назва файлу метаданих Webex - idb-meta- -SP.xml. |
Налаштування параметрів програми SSO в ідентифікаторі Entra ID
Перш ніж почати
Перш ніж налаштувати програму SAML в Entra ID, переконайтеся, що ваш постачальник ідентифікаційних даних готовий і що ваші користувачі Webex вже існують. Ви можете створювати користувачів локально або синхронізувати їх зі свого каталогу. Зберігайте доступний файл метаданих Webex, який ви завантажили з Центру керування, оскільки ви завантажите його в програму SAML під час цієї процедури.
Докладніші відомості про можливості постачальника ідентифікаційних даних Entra ID див. у документації Microsoft.
| 1 |
Увійдіть у центр адміністрування Microsoft Entra та перейдіть до . |
| 2 |
Відкрийте додаток Webex, який ви додали або створили в галере ї додатків. Натисніть тут, щоб отримати додаткову інформацію про різницю
між попередньо створеним Cisco Webex додатком або користувацьким додатком SCIM 2.0.
|
| 3 |
Натисніть . 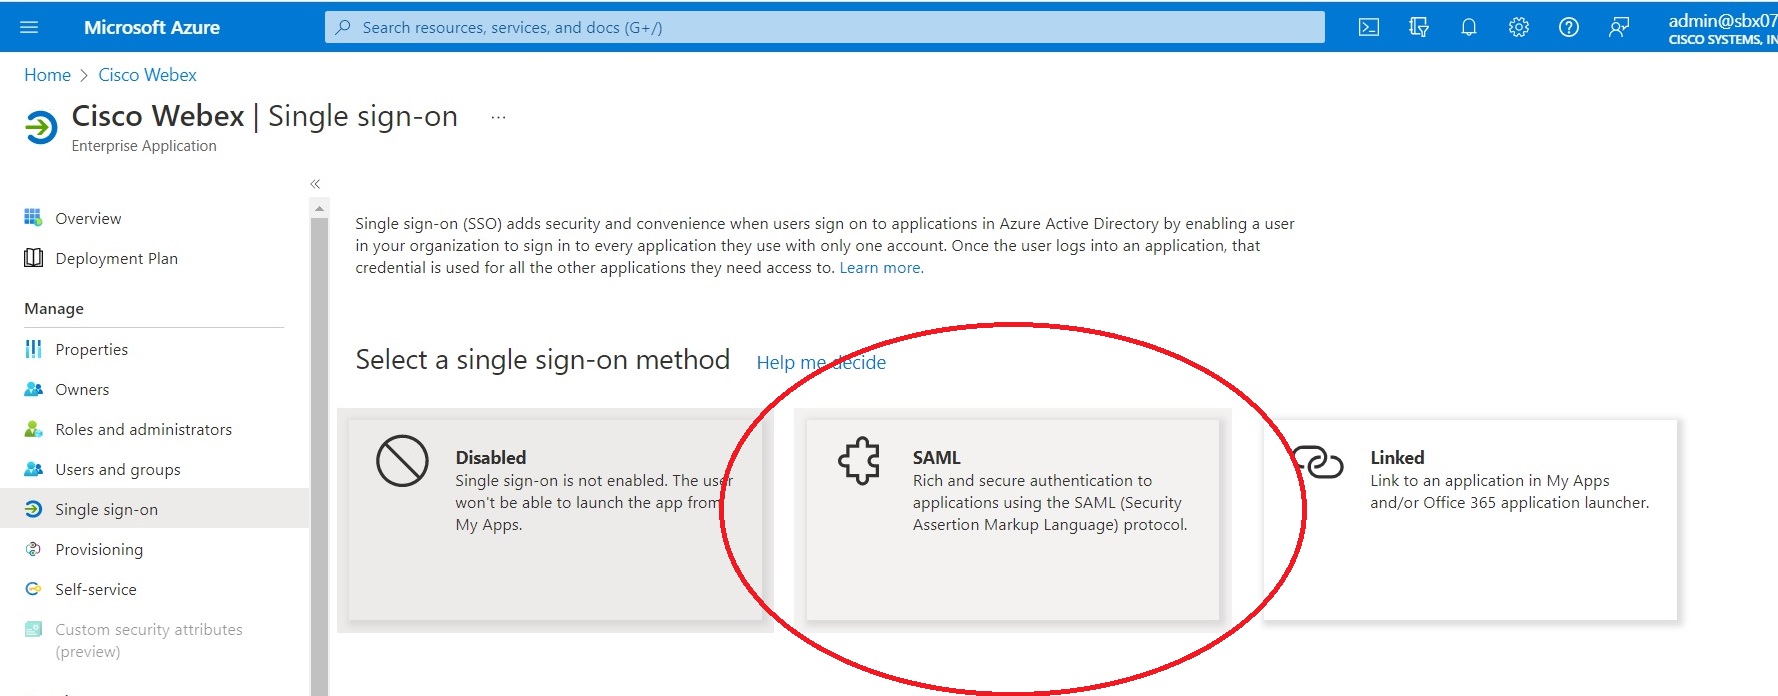
|
| 4 |
Натисніть кнопку Завантажити файл метаданих, а потім виберіть файл метаданих , який ви завантажили з Центру керування. 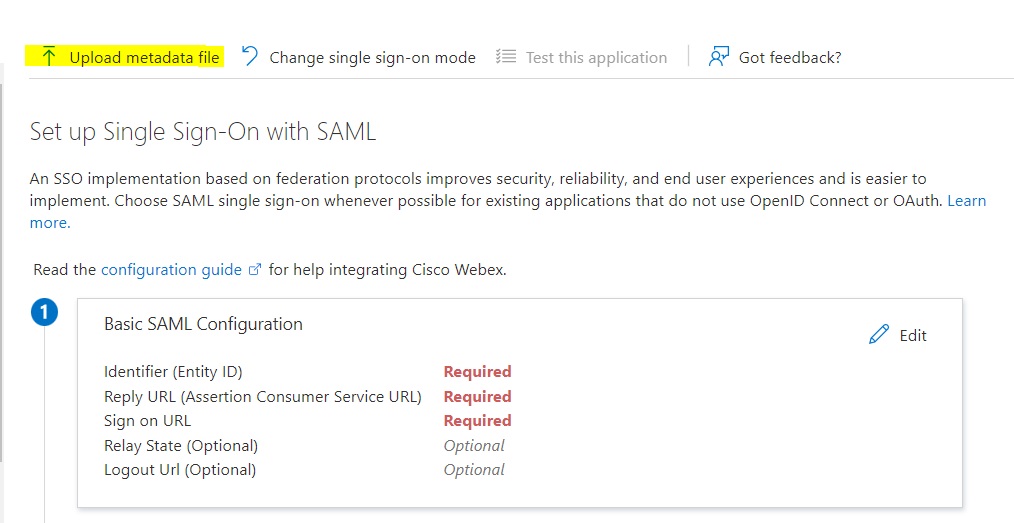
Деякі поля автоматично заповнюються за вас. |
| 5 |
У розділі натисніть Н алаштувати єдиний вхід за допомогою SAML > Редагувати. |
| 6 |
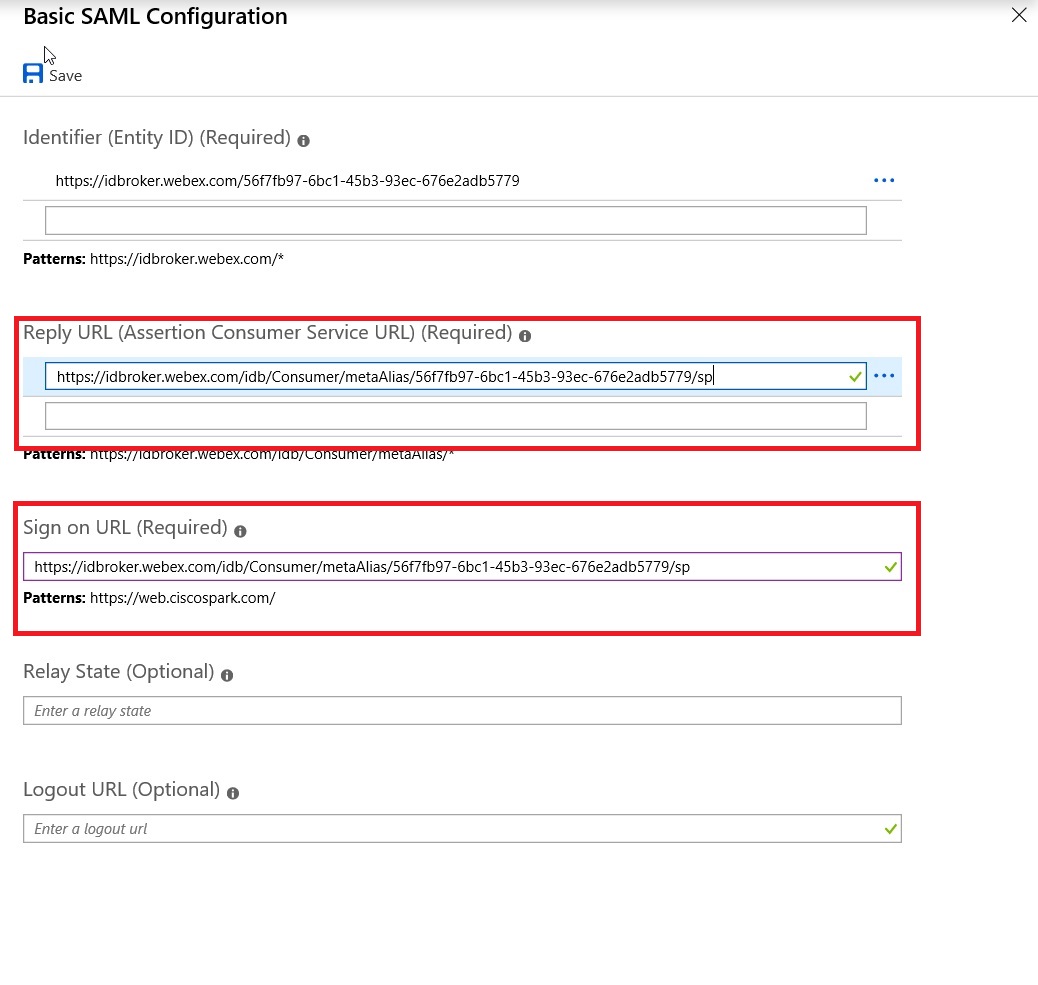
Відкрийте Базову конфігурацію SAML, скопі юйте значення URL-адре си відповіді, вставте його в URL-адре су входу та збережіть зміни.
|
| 7 |
Перей та виберіть відповідних користувачів та групи, яким потрібно надати доступ до програми Webex. |
| 8 |
На сторінці Н алаштування єдиного входу за допомогою SAML у розділі Серти фікат підписання SAML натисніть Завантажити, щоб завантажити XML метаданих Федерації та зберегти їх на своєму комп'ютері. |
Імпортуйте метадані IdP та увімкніть єдиний вхід після тестування
Після експорту метаданих Webex, налаштування вашого IdP та завантаження метаданих IdP до локальної системи ви готові імпортувати їх у свою організацію Webex з центру керування.
Перш ніж почати
Не перевіряйте інтеграцію SSO з інтерфейсу постачальника ідентифікацій (IdP). Ми підтримуємо лише потоки, ініційовані постачальником послуг (ініційовані SP), тому для цієї інтеграції потрібно використовувати тест SSO Control Hub.
| 1 |
Виберіть один:
|
| 2 |
На сторінці Імпорт метаданих IdP перетягніть файл метаданих IdP на сторінку або скористайтеся параметром браузера файлів, щоб знайти та завантажити файл метаданих . Натисніть кнопку Далі.
Ви повинні використовувати параме тр Більш безпе чний, якщо можете. Це можливо лише в тому випадку, якщо ваш Ідентифікатор використовував загальнодоступну CA для підписання метаданих. У всіх інших випадках необхідно використовувати параметр Менш захи щений. Це стосується випадків, коли метадані не підписані, самопідписані або підпис ані приватною CA. Okta не підписує метадані, тому для інтеграції Okta SSO потрібно вибрати «Менш безпе чний». |
| 3 |
Виберіть Тестувати налаштування SSO, і коли відкриється нова вкладка браузера, перевірте автентифікацію за допомогою IdP, ввійшовши в систему. Якщо ви отримуєте помилку автентифікації, може виникнути проблема з обліковими даними. Перевірте ім'я користувача та пароль і повторіть спробу. Помилка програми Webex зазвичай означає проблему з налаштуванням SSO. У цьому випадку виконайте кро ки ще раз, особливо кроки, коли ви копіюєте та вставля єте метадані Центру керування в налаштування IdP. Щоб побачити вхід SSO безпосередньо, ви також можете натиснути Копі ювати URL-адресу в буфер обміну на цьому екрані та в ставити її у вікно приватного браузера. Звідти ви можете пройти через в хід за допомогою SSO. Цей крок зупиняє помилкові позитивні результати через то кен доступу, який може бути в існуючому сеансі після входу в систему. |
| 4 |
Поверніться на вкладку браузера Control Hub.
Налаштування SSO не набирає чинності у вашій організації, якщо ви не виберете першу перемикач і не активуєте SSO. |
Що робити далі
Скористайтеся процедурами у розділі Синхронізувати користувачів Okta з Центром керування, якщо ви хочете здійснити підготовку користувачів з Okta у хмарі Webex.
Скористайтеся процедурами в розділі Синхронізація користувачів Microsoft Entra ID до центру керування, якщо ви хочете здійснити надання користувачем з ідентифікатора Entra ID у хмарі Webex.
Ви можете виконати процедуру в розділі При душення автоматизованих електронних лист ів, щоб вимкнути електронні листи, які надсилаються новим користувачам програми Webex у вашій організації. Документ також містить найкращі методи надсил ання повідомлень користувачам у вашій організації.
Усунення неполадок інтеграції Entra ID
Під час тестування SSO використовуйте Mozilla Firefox з додатком SAML Tracer, щоб перевірити твердження SAML, яке надходить від ідентифікатора Entra.
У твердженні перевірте, чи NameIDелемент використовує формат ідентифікатора перехідного імені.
<NameID Format="urn:oasis:names:tc:SAML:2.0:nameid-format:transient">...</NameID>Також переконайтеся, що твердження містить uidатрибут і чи значення відповідає користувачеві у програмі Webex.
<Attribute Name="uid">
  <AttributeValue>...</AttributeValue>
</Attribute>


