- 首頁
- /
- 文章

感謝您的意見回饋。


 在此文章中
 意見回饋?
您可以在控制中樞客戶組織與使用 Microsoft Entra ID 作為身分識別提供者 (IdP) 的部署之間設定單一登入 (SSO) 整合。
單一登入與 Control Hub
單一登入 (SSO) 是階段作業或使用者驗證程序,允許使用者提供認證來存取一或多個應用程式。此程序會針對使用者取得權限的所有應用程式,進行使用者驗證。如果使用者在特定階段作業期間切換應用程式,則此程序會消除進一步的提示。
「安全性聲明標記語言 (SAML 2.0) 同盟通訊協定」用於在 Webex 雲端和您的身分識別提供者 (IdP) 之間提供 SSO 驗證。
設定檔
Webex 應用程式僅支援 Web 瀏覽器 SSO 設定檔。在 Webex 瀏覽器 SSO 設定檔中,Webex 應用程式支援下列繫結:
-
SP 起始的 POST -> POST 連結
-
SP 起始的 REDIRECT -> POST 連結
NameID 格式
「SAML 2.0 通訊協定」支援特定使用者採用數種 NameID 格式進行通訊。Webex 應用程式支援下列 NameID 格式。
-
urn:oasis:names:tc:SAML:2.0:nameid-format:transient -
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified -
urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
在您從 IdP 載入的中繼資料中,第一個項目是設定用於 Webex。
將控制中心與微軟輸入 ID 整合
Webex 每個驗證請求只支援一個 IdP。 驗證流程如 下:使用者 > Webex 驗證 > IdP 1 > Webex 驗證 > 使用者。 這意味著雖然不同的使用者可以使用不同的 IDP 進行驗證,但使用者無法在單一驗證程序中在多個 IDP 之間切換。 任何其他步驟,例如 MFA,都必須與用於該特定要求的單一 IdP 整合。
該設定指南顯示 SSO 整合的特定範例,但不提供所有可能性的詳盡設定。例如,記錄了 nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transient 的整合步驟。其他格式(例如 urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress )適用於 SSO 集成,但超出了我們文件的範圍。
為 Webex 組織中的使用者設定此整合(包括 Webex 應用程式、Webex Meetings 及在 Control Hub 中管理的其他服務)。如果 Webex 網站已整合在 Control Hub 中,則 Webex 網站會繼承使用者管理。如果您無法以此方式存取 Webex Meetings 且它未在 Control Hub 中進行管理,則您必須執行單獨整合才能為 Webex Meetings 啟用 SSO。
在開始之前
對於 SSO 及 Control Hub,IdP 必須符合 SAML 2.0 規格。此外,必須以下列方式設定 IdP:
- 在 Entra ID 中,只在手動模式下支援佈建。 本文檔僅介紹單點登錄 (SSO) 集成。
- 由於 SAML 屬性的變更,具有先前的聯盟組態的現有 Webex 客戶可能會遇到 標準 Entra ID Webex 範本的問題。 我們建議您設定自訂的 Entra ID 聯合,以使用先前的 SAML 設定來解決此問題。 確保您執行控制 中心 SSO 測試,以允許兼容性並解決任何差異。
下載 Webex 中繼資料至您的本機系統
在設定身分識別提供者之前,請下載 Webex 中繼資料。 此檔案包含您組織的 Webex 服務提供者設定,而您的身分識別提供者會使用這些 設定來識別 Webex,並將 SAML 登入回應傳回到正確的位置。 在身分識別提供者中設 定 SAML 應用程式時,請使用此中繼資料檔案。
| 1 | |
| 2 |
前往 。 |
| 3 |
轉到 身份提供者 標籤並點擊 啟動 SSO。 |
| 4 |
選擇一個 IdP。 |
| 5 |
選擇貴組織的憑證類型:
信賴起點是公開金鑰,用作驗證數位簽章憑證的授權單位。如需更多資訊,請參閱您的 IdP 文件。 |
| 6 |
下載中繼資料檔案。 Webex 元資料檔名是 idb-meta-<org-ID>-SP.xml。 |
在輸入 ID 中設定 SSO 應用程式設定
在開始之前
在您在 Entra ID 中設定 SAML 應用程式之前,請確定您的身分識別提供者已準備好,且您的 Webex 使用者已存在。 您可以在本機建立使用者,或從 目錄同步處理使用者。 請保持從 Control Hub 下載的 Webex 中繼資料檔案可用,因為您將在此程序中將其上傳到 SAML 應用程式中。
如需有關 Entra ID 身份提供者功能的詳細背景,請參閱 Microsoft 的文件。
| 1 |
登入 Microsoft Entra 管理中心,然後移至式。 |
| 2 |
點擊此處了解有關預建Cisco Webex應用程序或自定義 SCIM 2.0 應用程序之間的區別的更多信息。
|
| 3 |
按一下 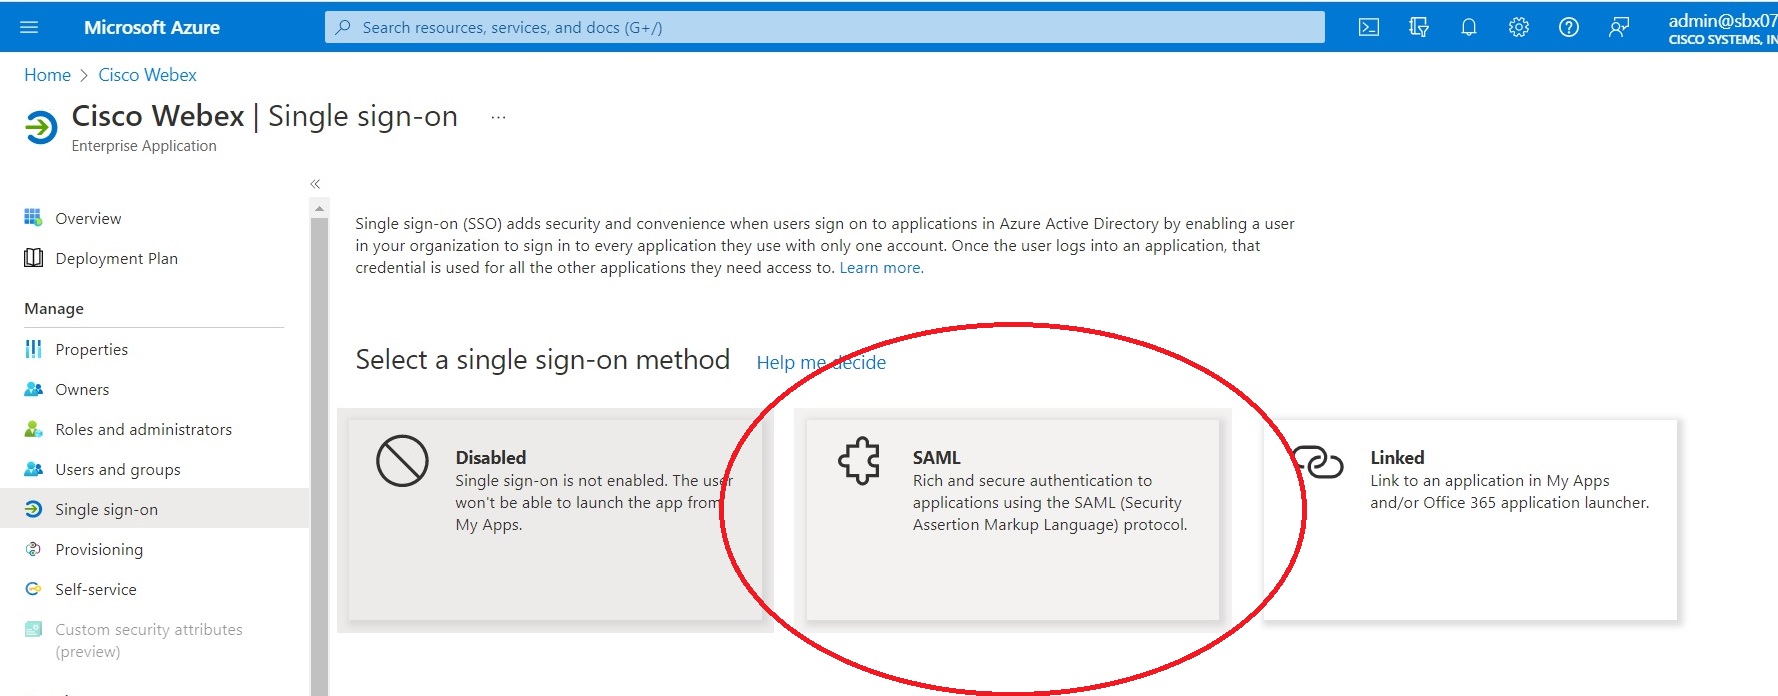
|
| 4 |
按一下「上傳中繼資料檔案」,然後選擇您 從 Control Hub 下載的中繼資料檔案。 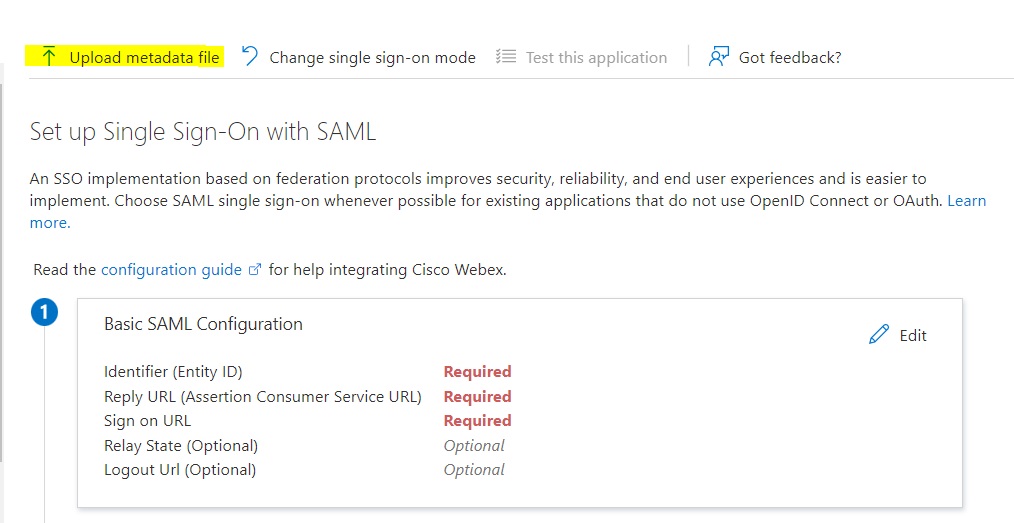
某些欄位會自動為您填寫。 |
| 5 |
在「」下,按一下使用 SAML 設定單一登入 > 編輯。 |
| 6 |
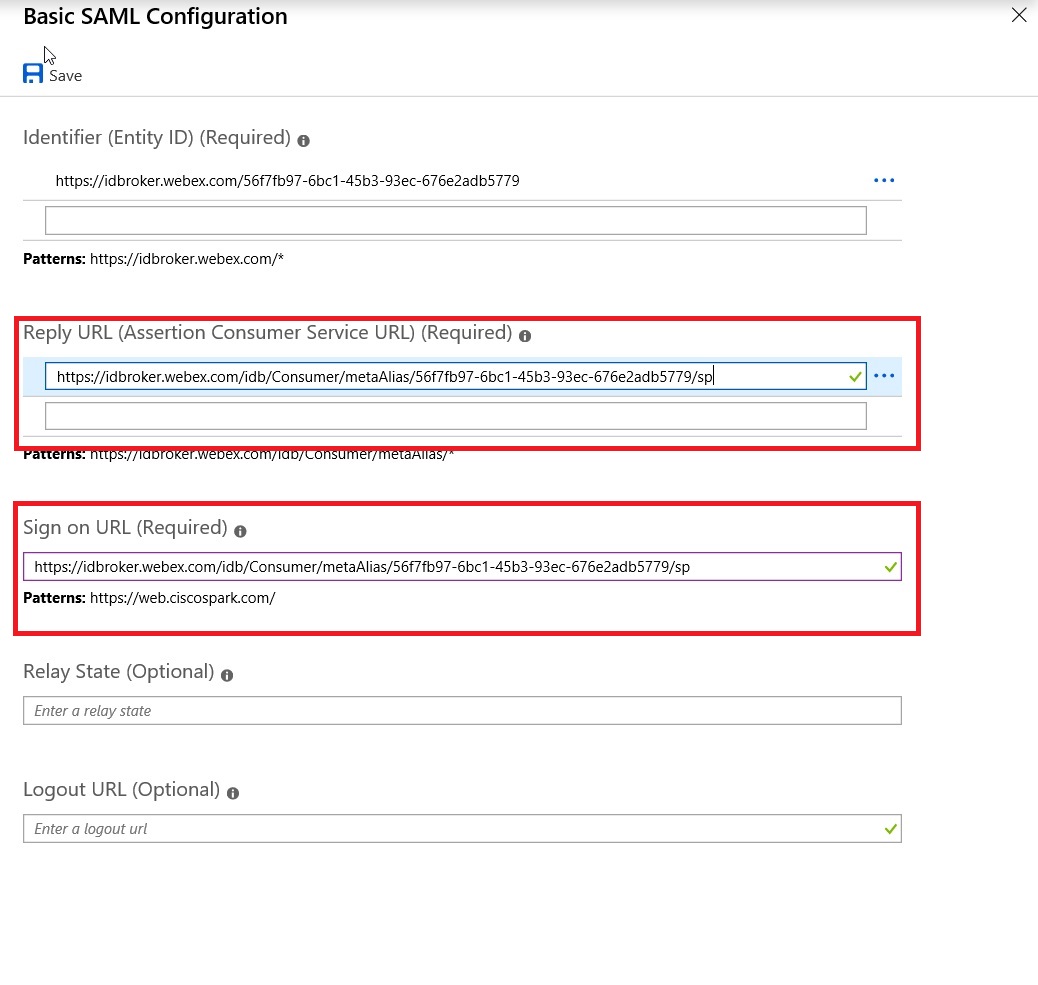
開啟 「基本 SAML 組態」,複製「回覆 URL」值,將其貼到「登入 URL」中,然後儲存 變更。
|
| 7 |
移至「組」,然後選擇您要授與 Webex App 存取權的適用使用者和群組。 |
| 8 |
在「使用 SAML 設定單一登入」頁面的「SAML 簽署憑證」區 段中,按一下「下載」以下 載聯盟中繼資料 XML 並將其儲存在您的電腦上。 |
匯入 IdP 中繼資料並在測試後啟用單一登入
匯出 Webex 中繼資料後,設定 IdP,然後將 IdP 中繼資料下載至本機系統,您便可以將中繼資料匯入至 Webex 組織(從 Control Hub)。
在開始之前
請勿從身分識別提供者 (IdP) 介面測試 SSO 整合。我們只支援由服務提供者發起(即由 SP 發起)的流程,因此您必須對此整合使用 Control Hub SSO 測試。
| 1 |
選擇一個:
|
| 2 |
在匯入 IdP 元資料頁面上,將 IdP 元資料檔案拖曳到頁面上,或使用檔案瀏覽器選項來尋找並上傳元資料檔案。按一下下一步。
如果可以,您應該使用較安全選項。這只有在您的 IdP 使用公用 CA 來簽署其中繼資料時才可行。 在所有其他情況下,您必須使用較不安全選項。這包括中繼資料未簽署、自我簽署或由私人 CA 簽署這樣的情況。 Okta 未簽署中繼資料,因此您必須為 Okta SSO 整合選擇較不安全。 |
| 3 |
選擇 測試 SSO 設定,當開啟新的瀏覽器標籤時,透過登入向 IdP 進行身份驗證。 如果您收到驗證錯誤,則憑證可能有問題。檢查使用者名稱和密碼並再試一次。 Webex 應用程式錯誤通常表示 SSO 設定有問題。在這種情況下,再次檢查這些步驟,尤其是複製 Control Hub 中繼資料並貼至 IdP 設定的步驟。 若要直接查看 SSO 登入體驗,您還可以從此螢幕按一下將 URL 複製到剪貼簿,並將其貼至私人瀏覽器視窗中。您可以在這裡使用 SSO 進行逐步登入。此步驟會停止因存取權杖可能位在現有階段作業中而您未進行登入的誤判。 |
| 4 |
回到 Control Hub 瀏覽器標籤。
此 SSO 設定不會在貴組織中生效,除非您先選擇圓鈕並啟動 SSO。 |
下一步
如果您想要將 Okta 使用者從 Okta 佈建到 Webex 雲端,請使用將 Okta 使用者同步至控制中心中的程序。
如果您想將使用者 從 Entra ID 佈建到 Webex 雲端,請使用將 Microsoft 輸入 ID 使用者同步至控制中心中的程序。
您可以按照 抑制自動電子郵件 中的步驟來停用發送給組織中新 Webex 應用程式使用者的電子郵件。文件還包含將通訊傳送給您組織中的使用者的最佳做法。
疑難排解 Entra ID 整合
測試 SSO 時,請使用 Mozilla Firefox 搭配 SAML 追蹤器附加元件來檢查來自 Entra ID 的 SAML 聲明。
在宣告中,確認NameID元素是否使用暫態名稱 ID 格式。
<NameID Format="urn:oasis:names:tc:SAML:2.0:nameid-format:transient">...</NameID>此外,請確認聲明是否包含uid屬性,且該值與 Webex App 中的使用者相符。
<Attribute Name="uid">
  <AttributeValue>...</AttributeValue>
</Attribute>


