
感谢您的反馈。
 反馈?
Webex Calling目前支持两个版本的本地网关:
-
本地网关
-
适用于政府的 Webex 本地网关
-
在开始之前,请了解基于本地的公共交换电话网络 (PSTN) 和本地网关 (LGW) 的要求。Webex Calling 有关更多信息,请参阅思科首选架构。Webex Calling
-
本文假设专用的本地网关平台已经到位,没有现有的语音配置。 如果您修改现有的 PSTN 网关或 CUBE 企业部署以用作本地网关功能Webex Calling,请仔细注意配置。 确保您不会因为所做的更改而中断现有的呼叫流程和功能。
这些过程包含指向命令参考文档的链接,您可以在其中了解 有关各个命令选项的更多信息。 除非另有说明,否则所有命令参考链接均转至 Webex 托管网关命令参考(在这种情况下, 命令链接转至 “Cisco IOS语音命令参考”)。 您可以在 “Cisco Unified Border Element命令参考” 中访问 所有这些指南。
有关支持的第三方 SBC 的信息,请参阅相应的产品 参考文档。
-
选择 CUBE 作为您的本地网关。 Webex 政府版目前不支持任何第三方会话边界控制器 (SBC)。 要查看最新列表,请参阅本地网关入门。
- 为所有 Webex 政府本地网关安装 Cisco IOS XE Dublin 17.12.1a 或更高版本。
-
要查看 Webex 政府支持的根证书颁发机构 (CA) 列表,请参阅 Webex 政府版根证书颁发机构。
-
有关政府版 Webex 中本地网关外部端口范围的详细信息,请参阅的网络要求。Webex for Government (FedRAMP)
政府版 Webex 本地网关不支持以下内容:
-
Stun/Ice-Lite 用于媒体路径优化
-
第三方 SIP 设备
要在 Webex 政府版中为您的中Webex Calling继配置本地网关,请使用以下选项:
-
基于证书的中继
使用基于证书的本地网关下的任务流为您的Webex Calling中继配置本地网关。 有关如何配置基于证书的本地网关的更多详细信息,请参阅配置基于Webex Calling证书的中继。
必须配置符合 FIPS 的 GCM 密码以支持政府版 Webex 的本地网关。 否则,呼叫设置将失败。 有关配置的详细信息,请参阅配置Webex Calling基于证书的中继。
Webex 政府版不支持基于注册的本地网关。
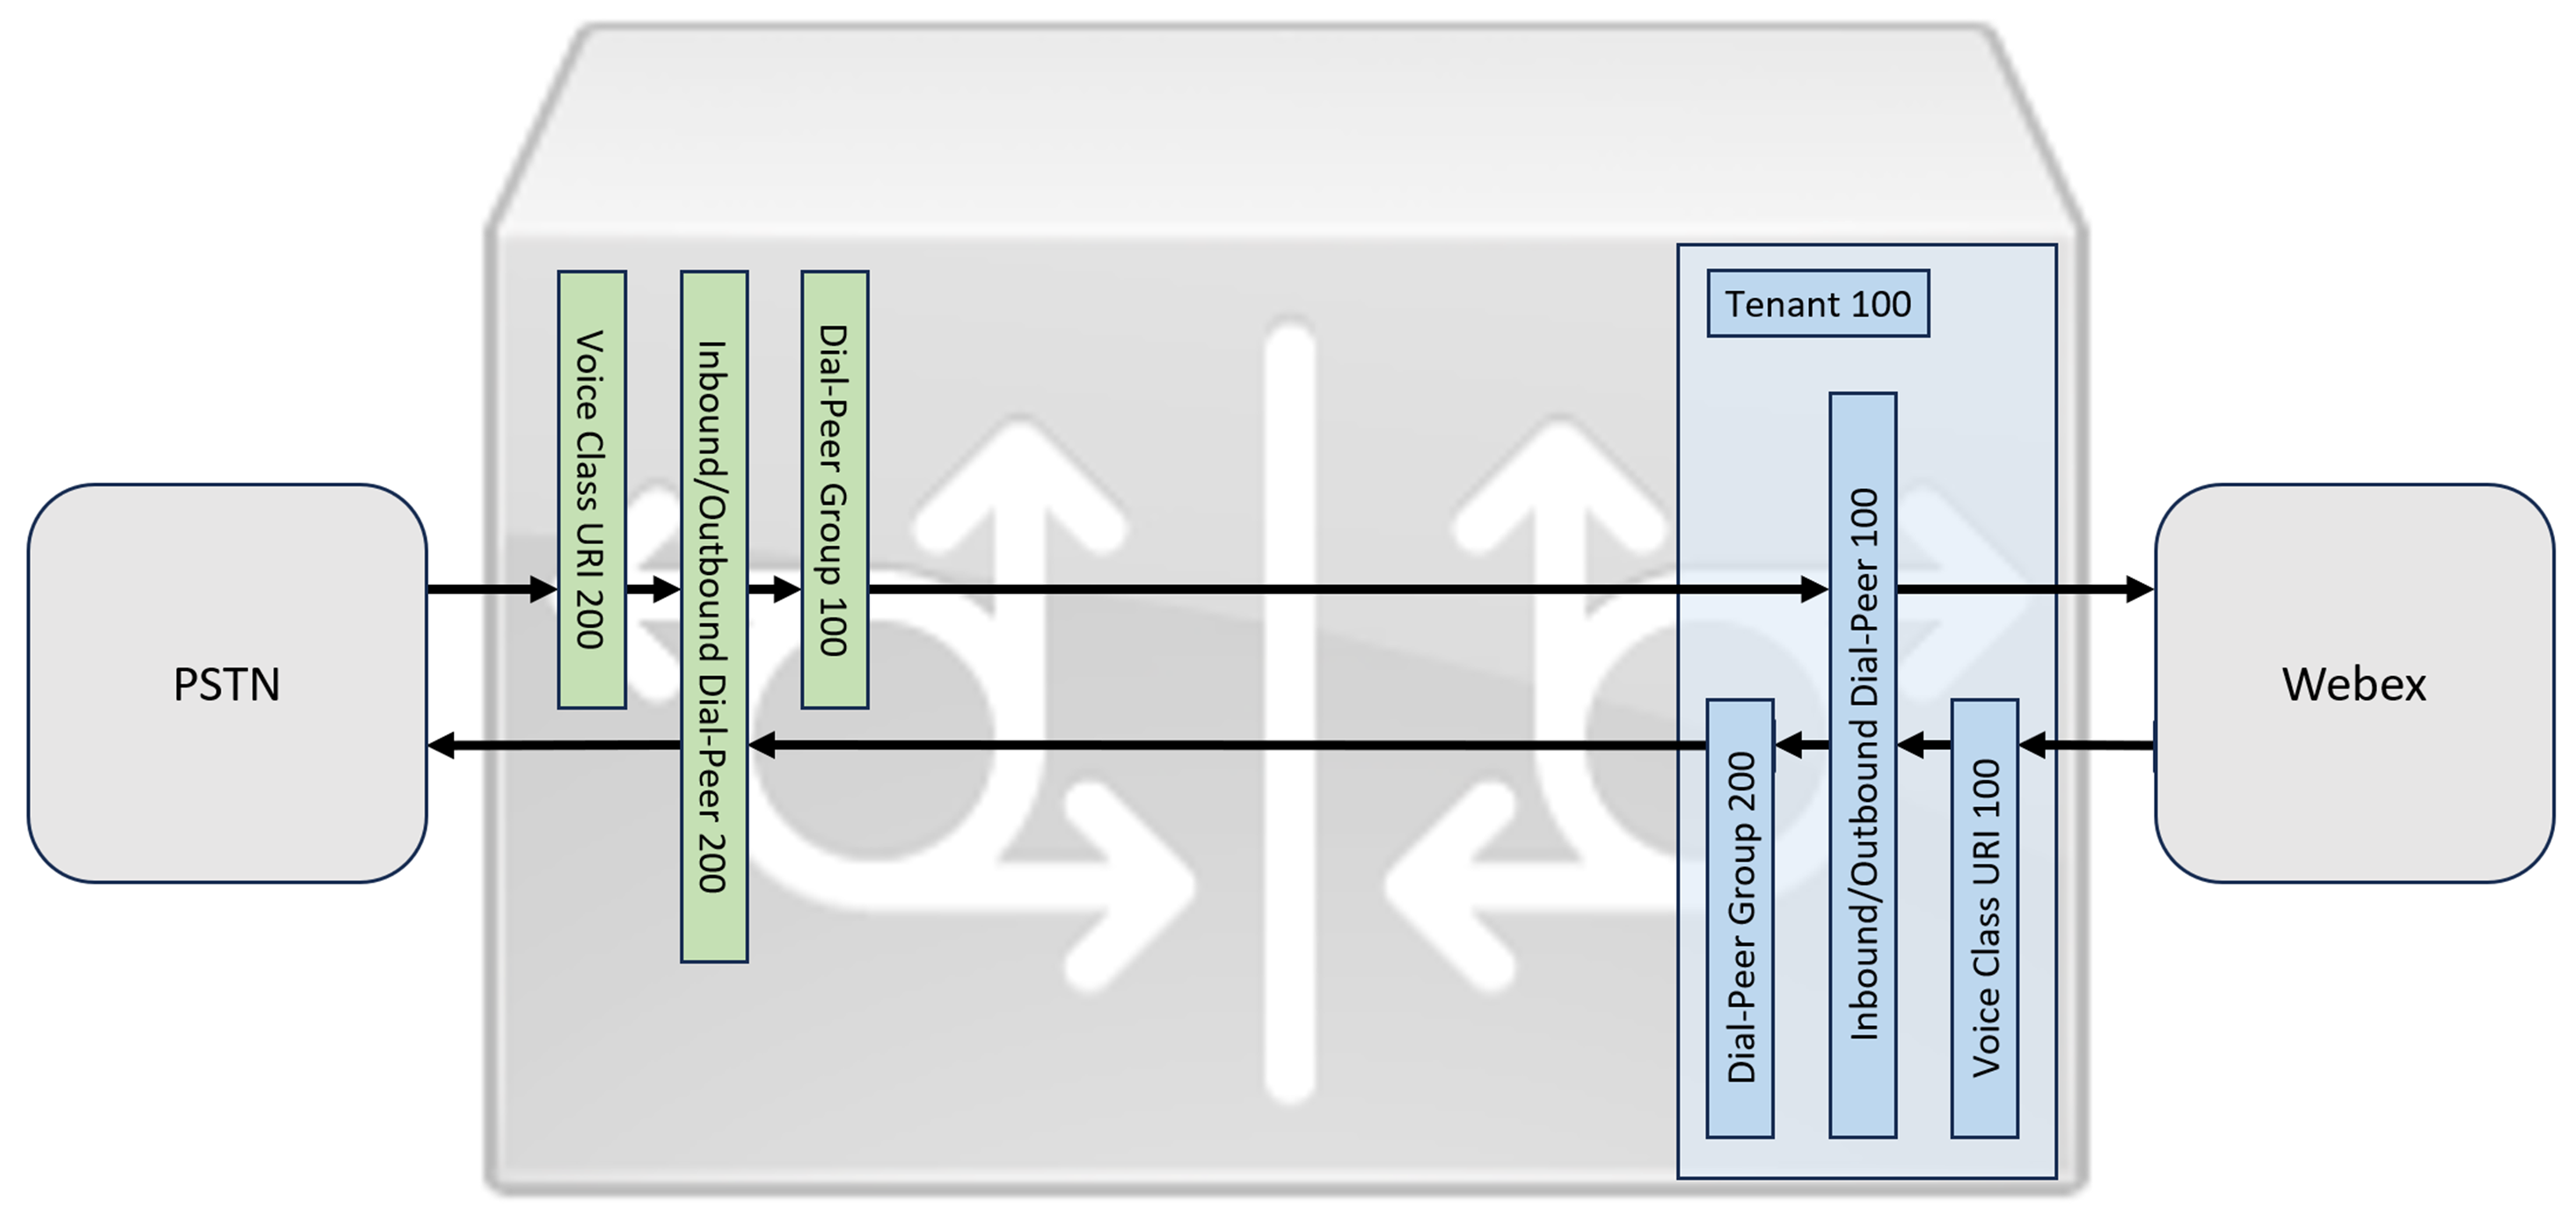
本节介绍如何使用注册 SIP 中继将 Cisco Unified Border Element (CUBE) 配置为Webex Calling的本地 网关。 本文档的第一部分 说明了如何配置简单的 PSTN 网关。 在这种情况下,来自 PSTN 的所有呼叫都将 路由到 PSTN,所有来自的呼叫Webex Calling都路由到 Webex Calling PSTN。 下图重点介绍了该解决方案以及将要 遵循的高级呼叫路由配置。
在此设计中,使用以下主要配置:
-
语音类租户:用于创建中继特定配置。
-
语音类别 uri:用于对 SIP 消息进行分类,以选择入站 拨号对等体。
-
入站拨号对等体:为入站 SIP 消息提供处理并使用拨号对等体组确定 出站路由。
-
拨号对等体组:定义用于转接呼叫路由的出站拨号对等体。
-
出站拨号对等体:为出站 SIP 消息提供处理并将其路由 到所需的目标。
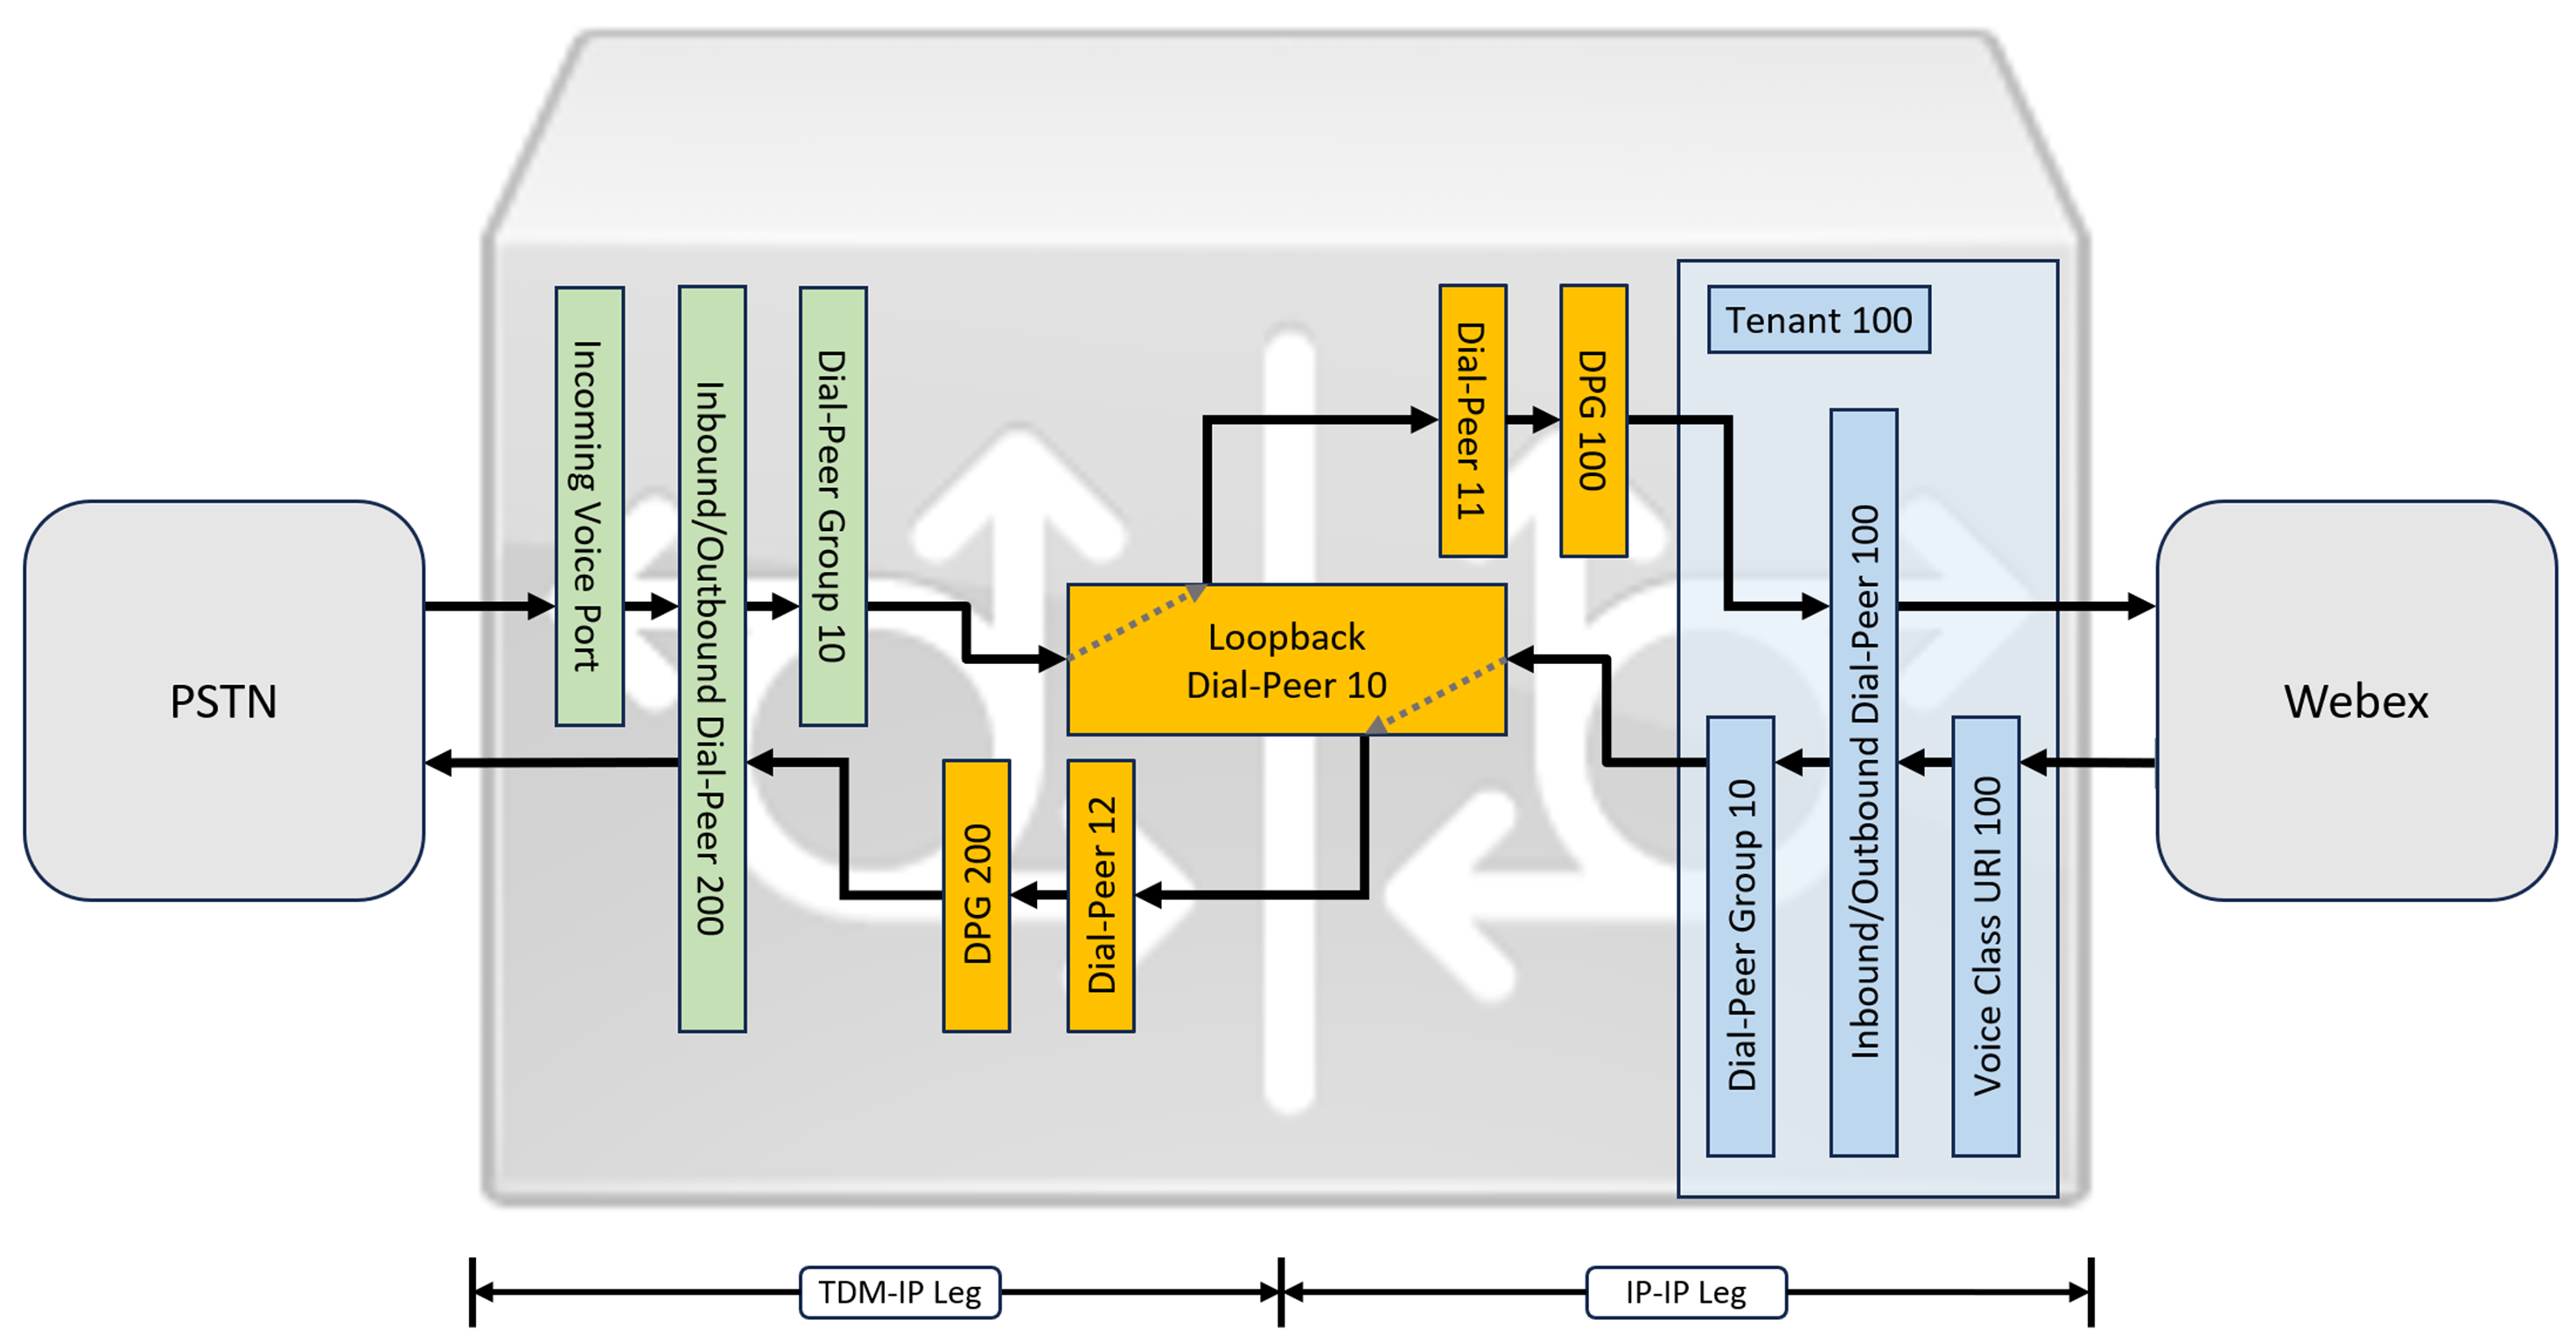
要使用交互式连接建立 (ICE) 和 TDM (时分多路复用)ISDN 电路进行Webex Calling媒体优化,必须使用两段呼叫路由过程。
尽管 IP 和 SIP 已成为 PSTN 中继的默认协议,但 TDM(时 分多路复用)ISDN 电路仍然很常见,完全受支持。Webex Calling 要为这些 TDM-IP 呼叫流启用媒体优化,必须使用交互式 连接建立 (ICE),它允许端点协商直接媒体路径。
实现这种优化需要两段呼叫路由过程。 这种方法通过 在Webex Calling和 PSTN 中继 之间引入一组内部环回拨对等体来修改标准路由配置,如下图所示。
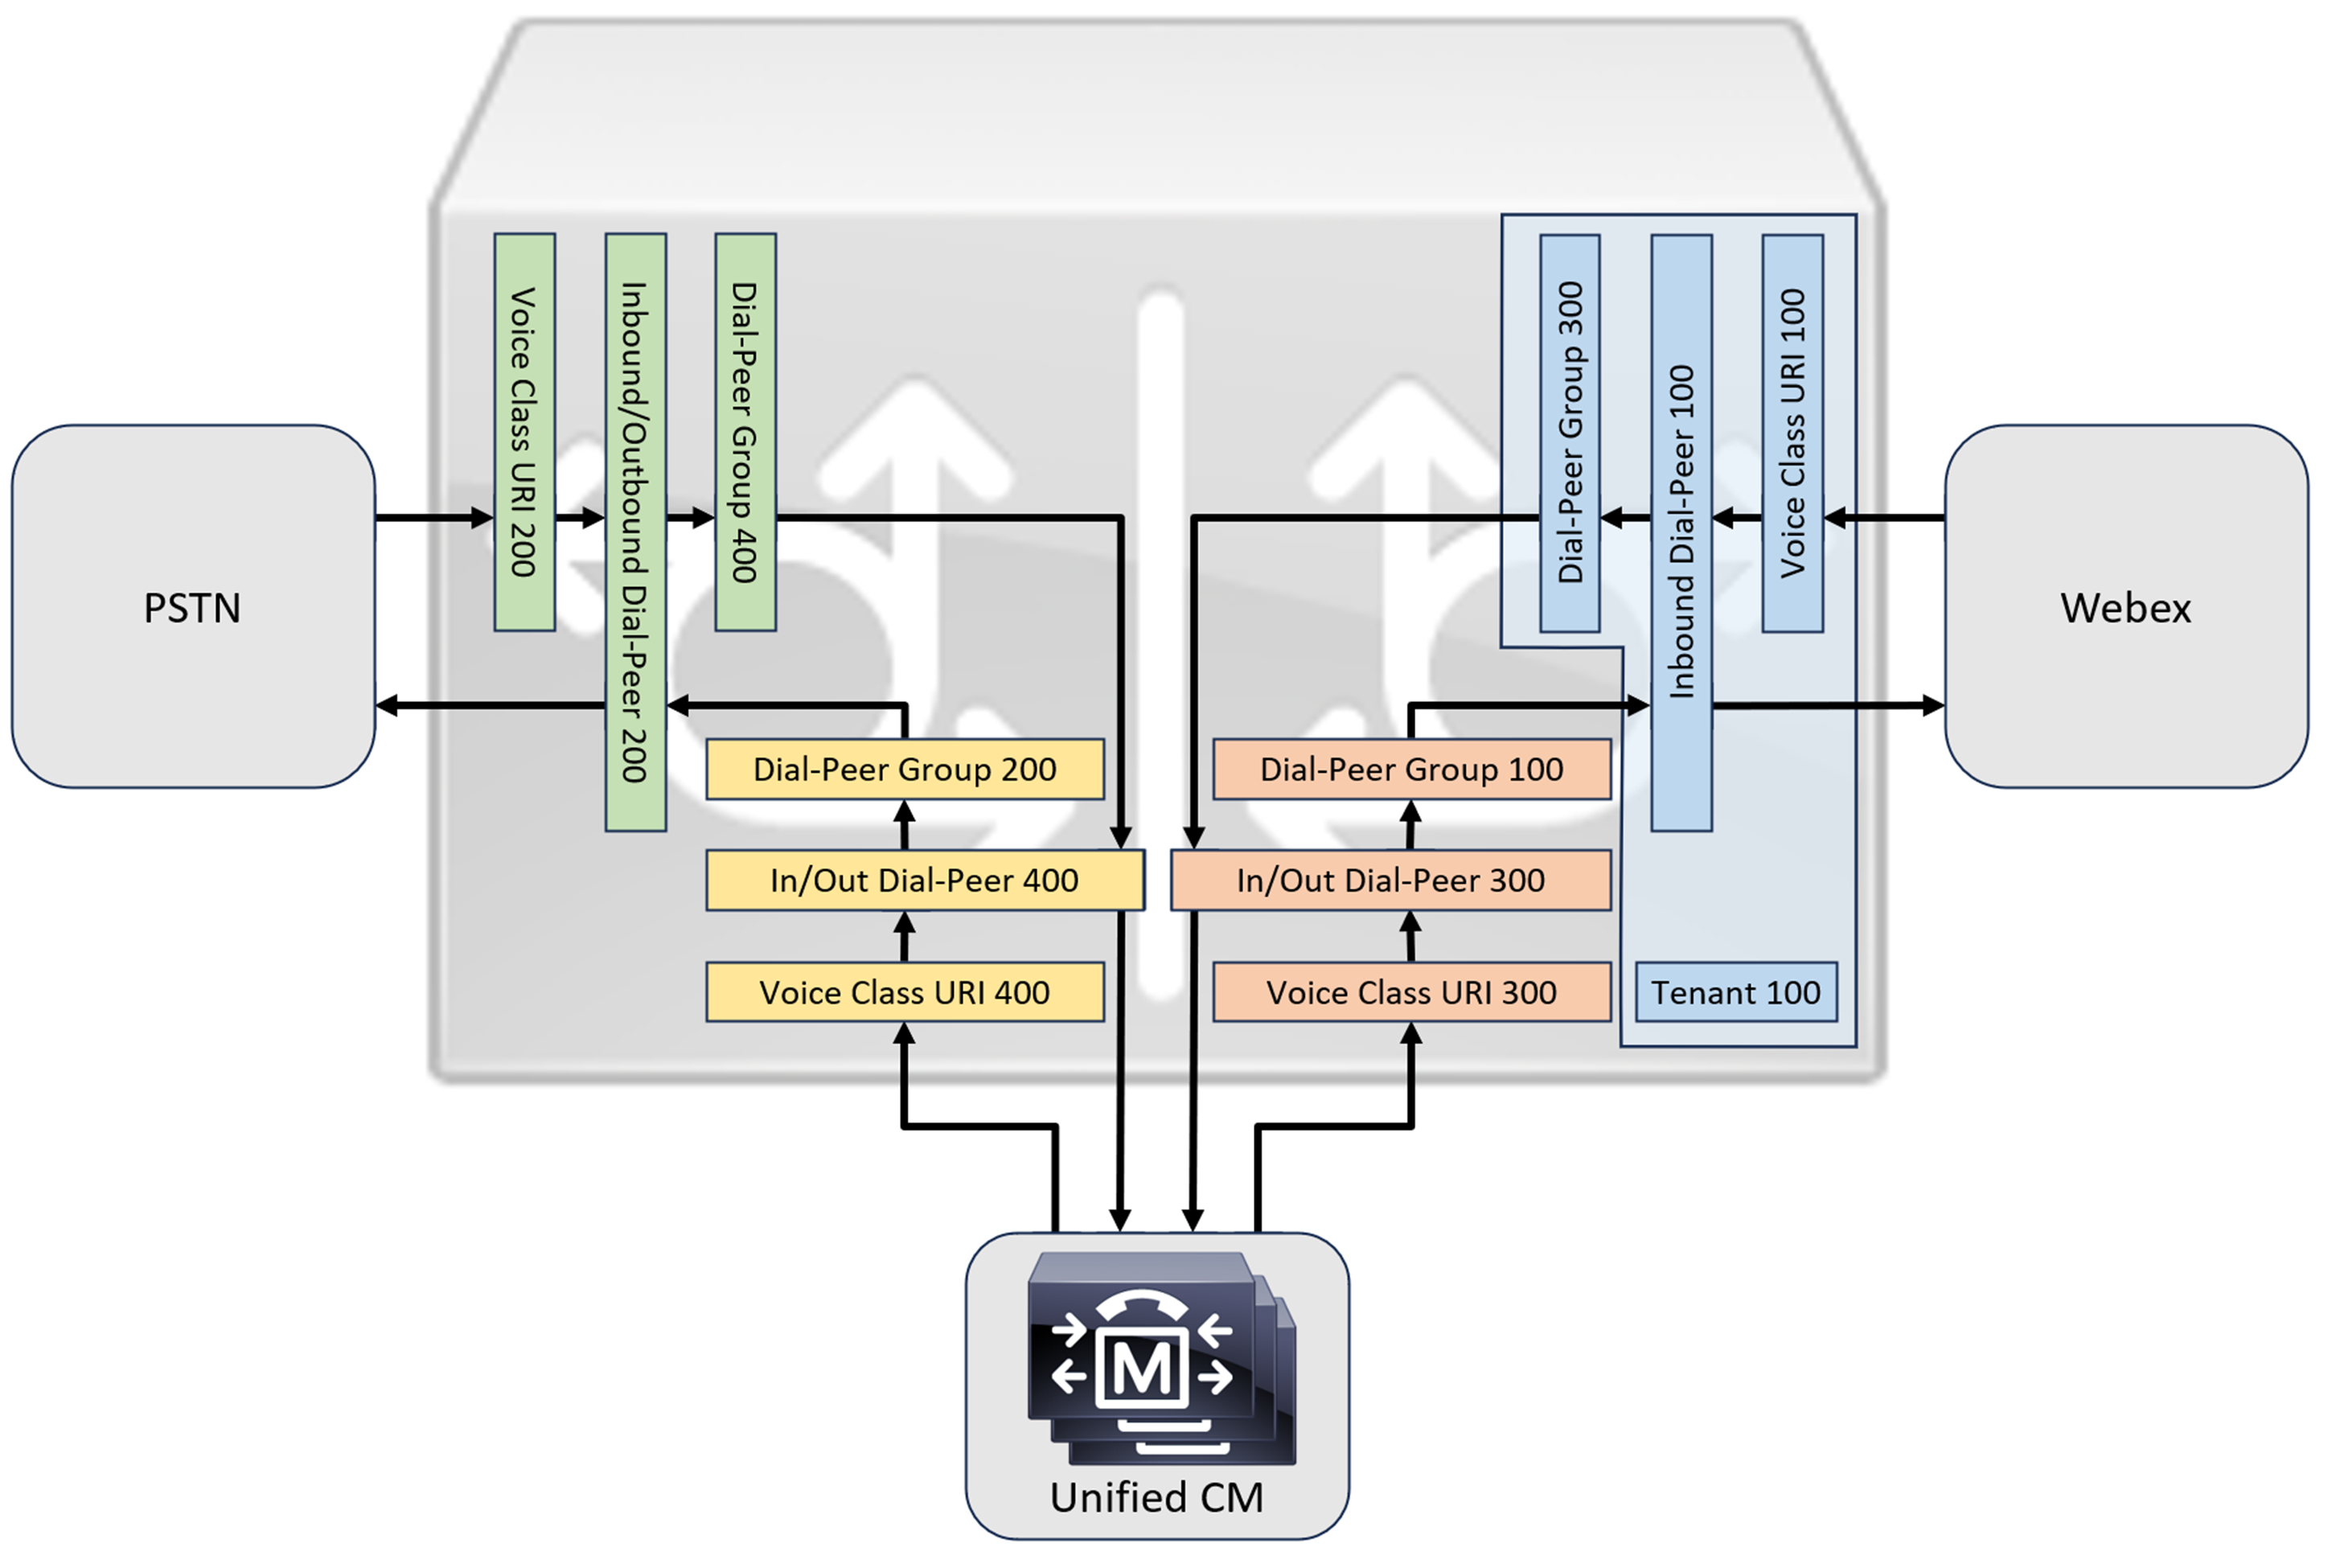
将本地Cisco Unified Communications Manager解决方案与连接时Webex Calling,您可以使用简单的 PSTN 网关配置作为基准来构建下图所示的 解决方案。 在这种情况下,统一通信管理器 为所有 PSTN 和呼叫提供集中路由和Webex Calling处理。
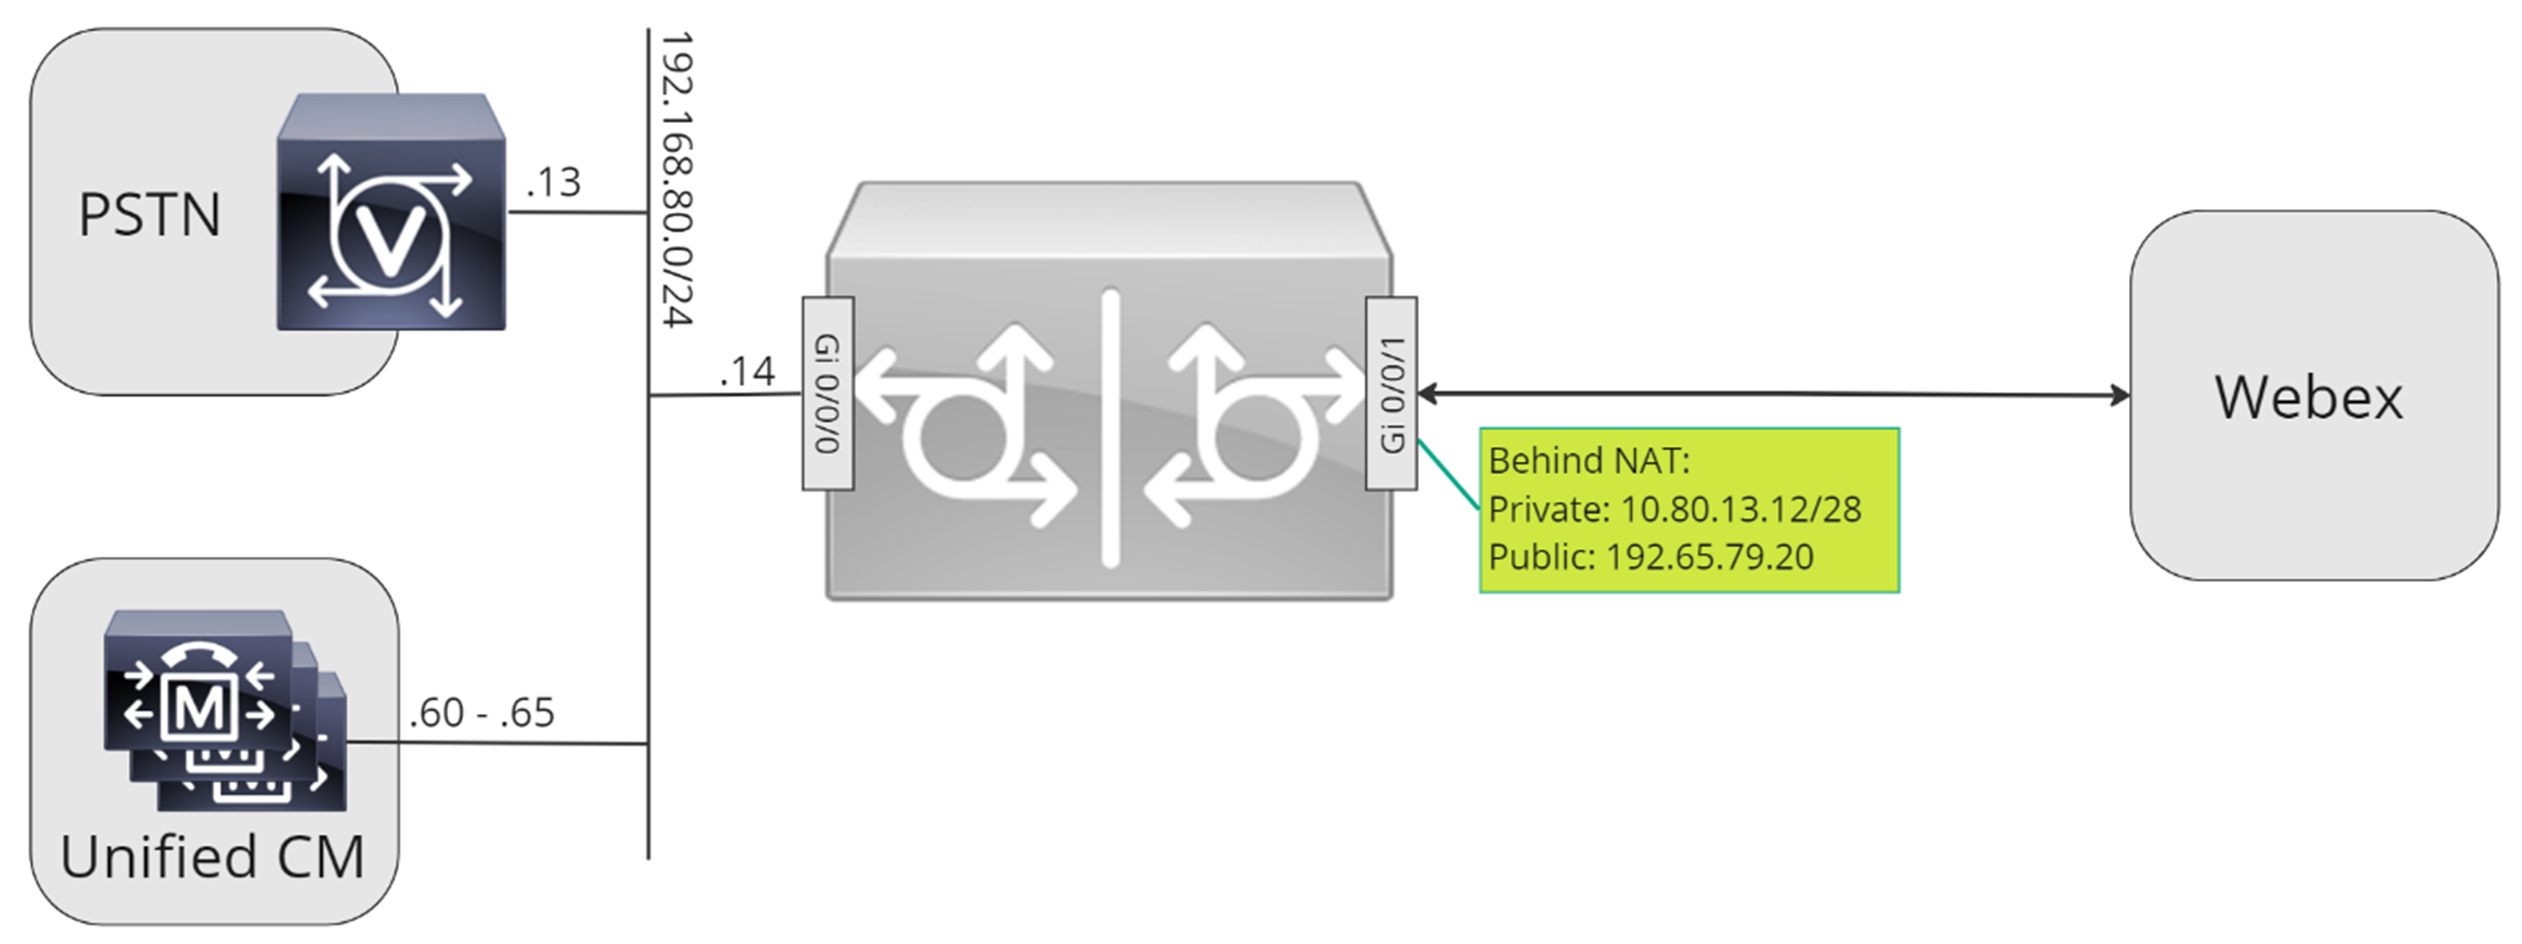
在本文档中,使用了 下图所示的主机名、IP 地址和接口。
使用本文档其余部分中的配置指南完成本地网关 配置,如下所示:
-
步骤 1:配置路由器基准连接和安全
-
步骤 2:配置Webex Calling中继
根据您所需的架构,请执行以下任一操作:
-
步骤 3:使用 SIP PSTN 中继配置本地网关
-
步骤 4:使用现有Unified CM环境配置本地网关
或者:
-
步骤 3:使用 TDM PSTN 中继配置本地网关
基准配置
准备将 Cisco 路由器用作本地网关的第一步Webex Calling是 建立基准配置,以保护您的平台并建立连接。
-
所有基于注册的本地网关部署都需要 Cisco IOS XE 17.6.1a 或更高版本。 Cisco IOS建议使用 17.12.2 或更高版本。 有关推荐版本,请参阅 Cisco 软件研究页面。 搜索该平台并选择一个 建议的版本。
-
ISR4000 系列路由器必须配置统一通信和 安全技术许可证。
-
配备语音卡或 DSP 的 Catalyst Edge 8000 系列路由器需要 DNA Advantage 许可。 没有语音卡或 DSP 的路由器至少需要 DNA Essentials 许可。
-
-
为您的平台建立遵循业务政策的基准配置。 特别是,配置和验证以下内容:
-
NTP
-
访问控制列表
-
用户身份验证和远程访问
-
DNS
-
IP 路由
-
IP 地址
-
-
通往的网络Webex Calling必须使用 IPv4 地址。
-
将 Cisco 根 CA 捆绑包上传到本地网关。
将租户端配置为连接时Webex Calling,仅支持基于 SRV 的地址。
配置
| 1 |
确保为任何第 3 层接口分配有效且可路由的 IP 地址, 例如:
|
| 2 |
使用对称加密保护路由器上的注册和 STUN 凭据。 按如下方式配置主加密密钥和加密类型:
|
| 3 |
创建占位符 PKI 信任点。 需要这个信任点来稍后配置 TLS。 对于基于注册的中继,此信任点不需要证书,这是基于证书的中继所必需的。 |
| 4 |
启用 TLS1.2 排他性并使用以下配置命令指定默认信任点。 更新传输参数以确保注册所需的可靠安全连接: 如果从出站代理收到的证书的 CN 或 SAN 字段中包含租户 200 中配置的主机名,则该
|
| 5 |
安装思科根 CA 套件,其中包括所使用的 IdenTrust 商业根 CA1 证书。Webex Calling 使用 cr ypto pki trustpool import clean url 命令从指定 URL 下载根 CA 捆绑包,清除当前 CA 信任池,然后安装新的证书包: 如果您需要使用代理 通过 HTTPS 访问互联网,请在导入 CA 包之前添加以下配置: ip http 客户端代理服务器 yourproxy.com 代理端口 80 |
| 1 |
为控制 中心中的现有位置创建基于注册的 PSTN 中继。 记下创建中继后提供的中继信息。 图中突出显示的详细信息用于本指南的 配置步骤。 有关更多信息,请参阅 配置 Webex Calling 的中继、路由组和拨号计划。 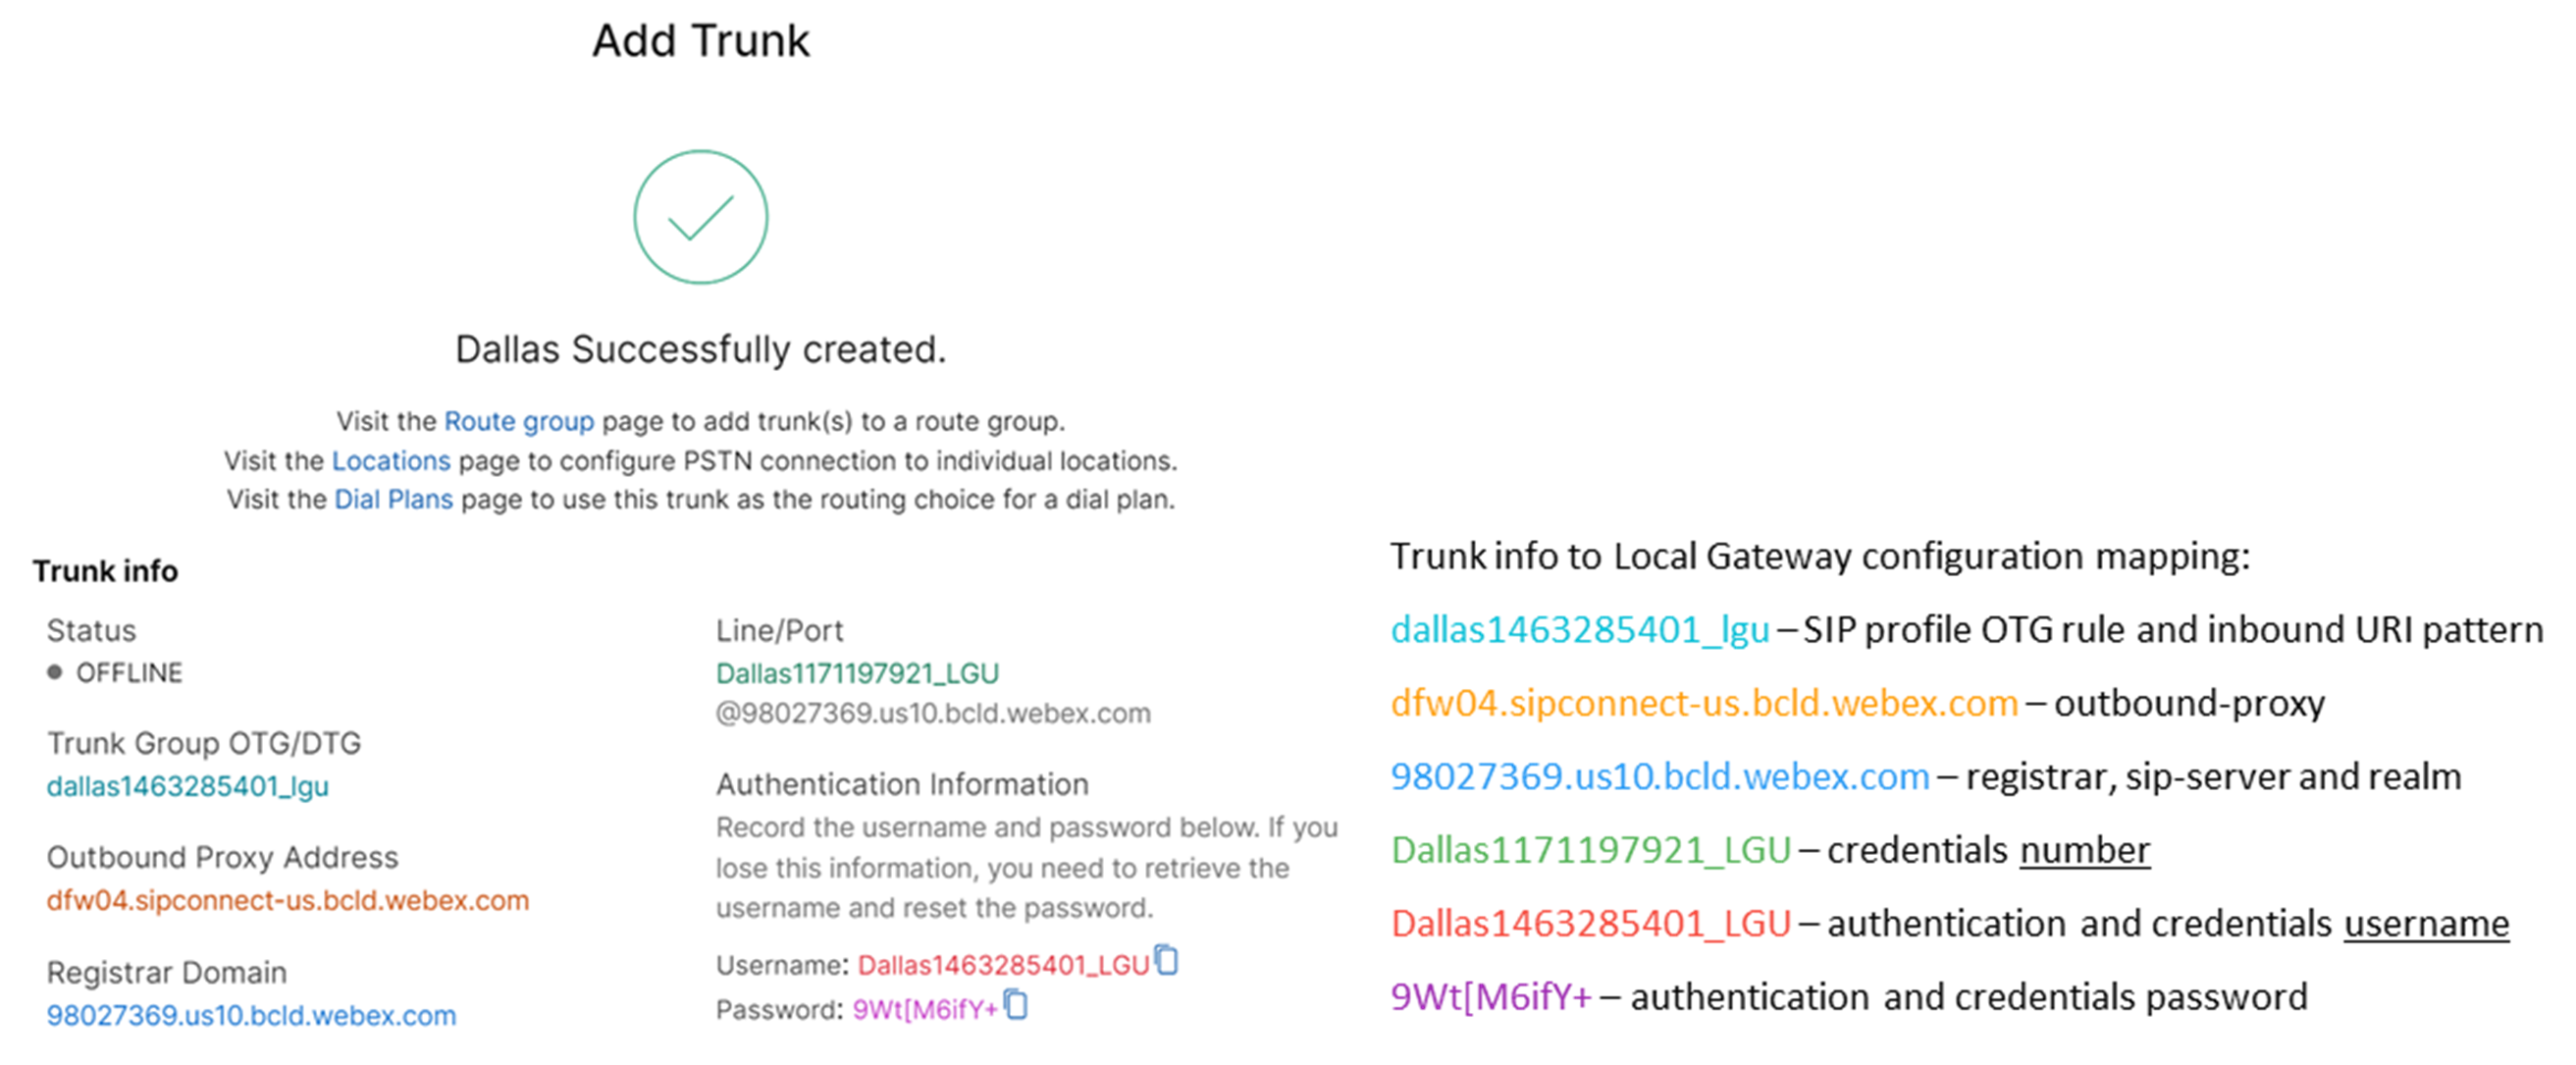
|
| 2 |
输入以下命令将 CUBE 配置为Webex Calling本地 网关: 以下是 配置字段的解释:
在平台上启用 Cisco Unified Border Element (CUBE) 功能。 媒体 统计在本地 网关上启用媒体监控。 媒体批量统计使 控制平面能够轮询数据平面以获取批量呼叫统计信息。 有关这些命令的 更多信息,请参阅媒体。 允许连接 sip to sip启用 CUBE 基本 SIP 背靠背用户代理 功能。 有关更多信息,请参阅允许连接。 默认情况下,启用 T.38 传真传输。 有关更多信息,请参阅 传真协议 t38 (语音服务)。 全局启用 STUN(通过 NAT 对 UDP 进行会话遍历)。
有关更多信息,请参阅 stun flowdata agent-id 和 stun flowdata shared-secret。 非对称有效载荷 已满为 DTMF 和动态编解码器有效负载配置 SIP 非对称负载支持。 有关更多信息,请参阅非对称 负载。 被迫提前报价强制本地网关 在初始 INVITE 消息中发送 SDP 信息, 而不是等待邻居对等方的确认。 有关此命令的 更多信息,请参阅提前报价。 |
| 3 |
配置语音类别编解码器 100,仅允许所有中继使用 G.711 编解码器。 这种简单的方法适用于大多数部署。 如果 需要,可以将源系统和终止 系统支持的其他编解码器类型添加到列表中。 支持涉及使用 DSP 模块进行转码的更复杂 的解决方案,但未包含在本指南中。 以下是 配置字段的解释: 语音类编解码器 100用于仅 允许 SIP 中继呼叫使用首选编解码器。 有关更多信息, 请参阅语音类别编解码器。 |
| 4 |
配置语音等级 stun-usag e 100 以在中Webex Calling继上 启用 ICE。 以下是 配置字段的解释: 眩晕用法 ice lite用于为所有Webex Calling面对面的拨号对等方 启用 ICE-Lite,以便尽可能进行 媒体优化。 有关更多信息,请参阅语音类眩晕用法和眩晕用法 ice lit e。 尽可能协商媒体优化。 如果通话需要 云媒体服务,例如录音,则无法 优化媒体。 |
| 5 |
为 Webex 流量配置媒体加密策略。 以下是 配置字段的解释: 语音课 srtp-crypto 100在 SDP 的报价和答复消息中将 CUBE 指定SHA1_80为 SDP 中唯一 提供的 SRTP 密码套件。 Webex Calling仅支持 SHA1_80。 有关更多信息,请参阅语音类别 srtp-crypto。 |
| 6 |
配置一种模式,根据本地网关中继的 目标中继参数识别对本地网关中继的呼叫: 以下是 配置字段的解释: 语音课 uri 100 sip定义一种模式,将传入的 SIP 邀请与传入的中继拨号对 等体进行匹配。 进入此模式时,使用 dtg=,然后使用创建中继时控制集线器中提供的中继 OTG/DTG 值。 有关更多信息,请参阅语音类别 uri。 |
| 7 |
配置 sip 配置文件 100,该配置文件将用于在 SIP 消息发送到之前对其进行 修改Webex Calling。
以下是 配置字段的解释:
美国或加拿大的 PSTN 提供商可以为垃圾邮件和欺诈电话提供呼叫者 ID 验证,附加配置 见文章中的垃圾邮件或欺诈电话。 Webex Calling |
| 8 |
配置Webex Calling中继: |
| 9 |
要配置 CUBE 等网络设备并转发设备未处理的会话初始协议 (SIP) 标头,请使用这些命令。 这些命令使设备能够通过本地网关上不支持的 SIP 标头,包括地理位置标头和 PIDF-LO(状态信息数据格式-位置对象)。 此功能通过确保保存和正确转发关键位置信息来支持 Nomadic E911 服务。 |
定义租户 100 并配置 SIP VoIP 拨号对等体后,网关会启动向 TLS 连接。Webex Calling 此 时,接入 SBC 向本地网关出示其证书。 本地 网关使用之前更新的 CA 根包 来验证Webex Calling访问 SBC 证书。 如果证书被识别,则会在本地网关和Webex Calling接入 SBC 之间建立永久 的 TLS 会话。 然后,本地 网关可以使用此安全连接向 Webex 接入 SBC 进行注册。 当注册受到身份验证质疑时:
-
响应中使用 凭据配置中的用户名、密码和 领域参数。
-
sip 配置文件 100 中的修改规则用于将 SIPS URL 转换回 SIP。
当接收到来自接入 SBC 的 200 OK 时,注册成功。

在向Webex Calling上方建立了中继之后,使用以下配置 创建通往基于 SIP 的 PSTN 提供商的非加密中继:
如果您的服务提供商提供安全的 PSTN 中继,则可以采用与上文详述的类似中Webex Calling继 配置。 CUBE 支持 安全的呼叫路由。
如果您使用的是 TDM/ISDN PSTN 中继,请跳到下一节使用 TDM PSTN 中继 配置本地网关。
| 1 |
配置以下语音类别 URI 以识别来自 PSTN 中继的入站呼叫: 以下是 配置字段的解释: 语音课 uri 200 sip定义一种模式,将传入的 SIP 邀请与传入的中继拨号对 等体进行匹配。 输入此模式时,使用您的 IP PSTN 网关的 IP 地址。 有关更多信息,请参阅语音类别 uri。 |
| 2 |
配置以下 IP PSTN 拨号对等体: 以下是 配置字段的解释: 定义标签 为 200 的 VoIP 拨号对等体,并提供有意义的描述, 便于管理和故障排除。 有关更多信息,请参阅拨号对等体语音 。 目的地模式 BAD.BAD使用入站拨 号对等体组路由出站呼叫时,需要使用虚拟目标模式 。 在这种情况下,可以使用任何有效的目标模式。 有关 更多信息,请参阅目标模式 (接口)。 会话协议 sipv2指定此拨号对等体处理 SIP 呼叫段。 有关更多信息,请参阅会话协议(拨号 对等体)。 会话目标 ipv4: 192.168.80.13指定发送到 PSTN 提供商的呼叫的目标 地址。 这可以是 IP 地址或 DNS 主机名。 有关更多信息,请参阅会话目标(VoIP 拨号 对等体)。 通过 200 传入 uri使用 INVITE VIA 标头 URI 指定用于匹配 拨号对等体的来电的语音类别。 有关更多信息,请参阅传入网址。
语音级 sip asserted-id pai
(可选)启 用 P-Asserted-Identity 标头处理并控制如何将其用于 PSTN 中继。 如果使用此命令,则传入拨号对端提供的 呼叫方身份将用于传出发件人和 P-Asserted-Identity 标头。 如果不使用此命令,则传入拨号对端提供的呼叫方 身份将用于传出发件 人和远程方 ID 标头。 有关更多信息,请参阅语音类 sip ass erted-id。
绑定控制
源
接口 GigabitEthernet0/0/0
为发送到 PSTN 的消息配置 源接口和关联的 IP 地址。 有关更多信息,请参见绑定。 绑定媒体 源 接口 GigabitEthernet0/0/0为发送到 PSTN 的媒体配置源接口和关联的 IP 地址。 有关更多信息,请参见绑定。 语音级编解码器 100将拨号对等体配置为使用 通用编解码器过滤器列表 100。 有关更多信息,请参阅语音类 编解码器。 dtmf-relay rtp-nte将 RTP-NTE (RFC2833) 定义为呼叫段上预期的 DTMF 功能。 有关更多信息,请参阅 DTMF 中继( IP 语音)。 没什么好处禁用语音活动 检测。 有关更多信息,请参阅 vad(拨号对等体)。 |
| 3 |
如果您将本地网关配置为仅在Webex Calling和 PSTN 之间路由呼叫,请添加以下呼叫路由配置。 如果您使用统一通信管理器平台 配置本地网关, 请跳到下一节。 |
建立了面向的中继后Webex Calling,使用以下配置为您的 PSTN 服务创建 TDM 中继,使用环回呼叫路由,允许在 Webex 呼叫段上进行媒体优化。
如果您不需要 IP 媒体优化,请按照 SIP PSTN 中继的配置步骤进行操作。 使用语音端口和 POTS 拨号对等体(如步骤 2 和 3 所示)而不是 PSTN VoIP 拨号对等体。
| 1 |
环回拨对等体配置使用拨号对等体组和呼叫路由标签来 确保呼叫在 Webex 和 PSTN 之间正确传输,而不会产生呼叫路由环路。 配置以下转换规则,用于添加和删除 呼叫路由标签: 以下是 配置字段的解释: 语音翻译规则使用规则中 定义的正则表达式来添加或删除呼叫路由标签。 十进制以上的数字 ('A') 用于提高故障排除 的清晰度。 在此配置中, 转换配置文件 100 添加的标签用于引导呼叫通过 环回拨号对等体从 PSTN 流Webex Calling向 PSTN。 同样,翻译配置文件 200 添加的标签用于 引导来自 PSTN 的呼叫。Webex Calling 在分别向 Webex 和 PSTN 中继传送呼叫之前,转换配置文件 11 和 12 会移除 这些标签。 此示例假设来自的被叫号码以 Webex Calling +E.164 格式显示。 规则 100 删除前导的 + 以保持有效的被叫号码。 然后,在移除标签时,规则 12 会添加一个或多个国内或国际路线号码。 使用适合您 当地 ISDN 全国拨号计划的数字。 如果以 国家格式Webex Calling显示数字,请调整规则 100 和 12, 分别添加和删除路由标签。 有关更多信息,请参阅语音翻译配置文件和语音翻译规则。 |
| 2 |
根据所使用的中继类型和协议的要求配置 TDM 语音接口端口。 有关更多信息,请参阅配置 ISDN PRI。 例如,安装在设备的 NIM 插槽 2 中的主速率 ISDN 接口的基本 配置可能 包括以下内容: |
| 3 |
配置以下 TDM PSTN 拨号对等体: 以下是 配置字段的解释: 定义标签 为 200 的 VoIP 拨号对等体,并提供有意义的描述,便于 管理和故障排除。 有关更多信息,请参阅拨号对等体语音。 目的地模式 BAD.BAD使用入站拨 号对等体组路由出站呼叫时,需要使用虚拟目标模式 。 在这种情况下,可以使用任何有效的目标模式。 有关 更多信息,请参阅目标模式 (接口)。 翻译配置文件传入 200分配 翻译配置文件,为来电号码添加呼叫路由标签。 直接向内拨号在不提供 辅助拨号音的情况下路由呼叫。 有关更多信息,请参阅直接拨入拨号。 端口 0/2/ 0:15与此 拨号对等体关联的物理语音端口。 |
| 4 |
要对具有 TDM-IP 呼叫流的本地网关的 IP 路径进行媒体优化, 您可以通过在和 PSTN 中继之间引入一组内部环回拨对等体来修改呼叫路由。 Webex Calling 配置以下环回拨对等体。 在这种情况下,根据应用的路由标签, 所有来电最初将路由到拨号对等体 10,然后从那里路由到 拨号对等体 11 或 12。 删除路由标签后, 呼叫将使用拨号对等体组路由到出站中继。 以下是 配置字段的解释: 定义 VoIP 拨号对等体并提供有意义的描述,以便于管理和 故障排除。 有关更多信息,请参阅拨号对等体语音。 翻译配置文件传入 11在传递到 出站中继之前,应用之前定义的 转换配置文件删除呼叫路由标签。 目的地模式 BAD.BAD使用入站拨 号对等体组路由出站呼叫时,需要使用虚拟目标模式 。 有关 更多信息,请参阅目标模式 (接口)。 会话协议 sipv2指定此拨号对等体处理 SIP 呼叫段。 有关更多信息,请参阅会话协议(拨号 对等体)。 会话目标 ipv4: 192.168.80.14将本地路由器接口地址指定为环回呼叫目标。 有关更多信息,请参阅会话目标(voip 拨号 对等体)。 绑定控制 源 接口 GigabitEthernet0/0/0为通过环回发送的消息配置源 接口和关联的 IP 地址。 有关更多信息,请参见绑定。 绑定媒体 源 接口 GigabitEthernet0/0/0为通过环回发送的媒体配置源 接口和关联的 IP 地址。 有关更多信息,请参见绑定。 dtmf-relay rtp-nte将 RTP-NTE (RFC2833) 定义为呼叫段上预期的 DTMF 功能。 有关更多信息,请参阅 DTMF 中继( IP 语音)。 编解码器 g711alaw 强制所有 PSTN 呼叫使用 G.711。 选择 a-law 或 u-law 以匹配您 的 ISDN 服务使用的压缩方法。 没什么好处禁用语音活动 检测。 有关更多信息,请参阅 vad(拨号对等体)。 |
| 5 |
添加以下呼叫路由配置: 您的本地网关配置到此
结束。 如果这是首次配置 CUBE 功能,请保存
配置
并重新加载平台。
|
可以修改前面部分中的 PSTN Webex Calling 配置,以 包括通向 Cisco Unified Communications Manager (UCM) 群集的更多中继。 在这种情况下,所有呼叫都通过Unified CM。 来自端口 5060 上的 UCM 的呼叫 被路由到 PSTN,来自端口 5065 的呼叫被路由到。Webex Calling 可以添加 以下增量配置以包括此调用 场景。
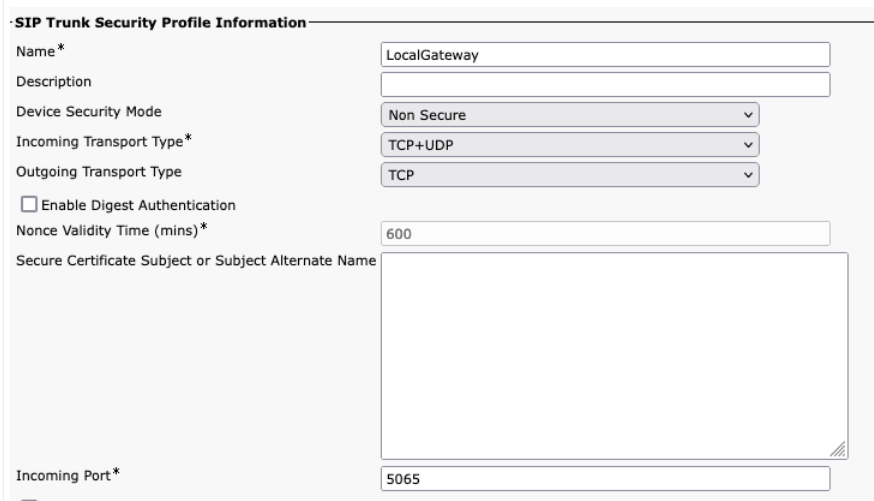
在中创建中Webex Calling继时Unified CM,请 确保将 SIP 中继安全配置文件 设置中的传入端口配置为 5065。 这允许在端口 5065 上传入消息,并在向本地网关发送消息时使用此值填充 VIA 标头。
| 1 |
配置以下语音类别 URI: |
| 2 |
配置以下 DNS 记录以指定 SRV 路由到Unified CM 主机: IOS XE 使用这些记录在本地确定目标 UCM 主机和 端口。 使用此配置,无需在 DNS 系统 中配置记录。 如果您更喜欢使用 DNS,则不需要这些本地 配置。 以下是 配置字段的解释: 以下命令创建DNS SRV资源记录。 为 每个 UCM 主机和中继创建记录: ip 主机 _sip。_udp.pstntocucm.io sr v 2 1 5060 ucmsub5.mydomain.com _sip。_udp.pstntocucm.io:SRV 资源记录名称 2:SRV 资源记录优先级 1:SRV 资源记录权重 5060:此资源 记录中用于目标主机的端口号 ucmsub5.mydomain .com:资源记录目标主机 要解析资源记录目标主机名,请创建本地 DNS A 记录。 例如: ip 主机 ucmsub5.mydomain.com 192.168.80.65 i@@ p 主机:在本地 IOS XE 数据库中创建一条记录。 ucmsub5.mydomain.com:A 记录的主机名。 192.168.80.65:主机 IP 地址。 创建 SRV 资源记录和 A 记录以反映您的 UCM 环境 和首选呼叫分配策略。 |
| 3 |
配置以下拨号对等体: |
| 4 |
使用以下配置添加呼叫路由: |
诊断签名 (DS) 主动检测基于 IOS XE 的本地网关中常见的问题,并生成事件的电子邮件、系统日志或终端消息通知 。 您还可以安装 DS 来自动收集诊断数据, 并将收集的数据传输到Cisco TAC案例,以缩短解决问题的时间。
诊断签名 (DS) 是 XML 文件,其中包含有关问题 触发事件以及为通知、排除故障和修复 问题而应采取的操作的信息。 您可以使用 syslog 消息、SNMP 事件 以及定期监控特定 show 命令输出来定义问题检测逻辑。
操作类型包括收集 show 命令输出:
-
生成统一日志文件
-
将文件上传到用户提供的网络位置,例如 HTTPS、SCP、 FTP 服务器。
TAC 工程师编写 DS 文件并对其进行数字签名以保护完整性。 每个 DS 文件都有系统分配的唯一数字 ID。诊断签名 查询工具 (DSLT) 是查找适用签名以 监控和解决各种问题的单一来源。
准备工作:
-
不要编辑从 DS LT 下载的 D S 文件。 由于完整性检查 错误,您修改的文件安装失败。
-
本地 网关发送电子邮件通知所需的简单邮件传输协议 (SMTP) 服务器。
-
如果您希望 使用安全 SMTP 服务器发送电子邮件通知,请确保本地网关运行的是 IOS XE 17.6.1 或更高版本。
先决条件
运行 IOS XE 17.6.1a 或更高版本的本地网关
-
默认情况下,诊断签名处于启用状态。
-
将安全电子邮件服务器配置为在设备运行 Cisco IOS XE 17.6.1a 或更高版本 时用于发送主动通知。
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
使用管理员ds_email的电子邮件地址配置环境变量以通知您。
configure terminal
call-home
diagnostic-signature
environment ds_email <email address>
end
以下显示了在 Cisco IOS XE 17.6.1a 或更高版本上运行的本地网关的示例配置,该网关使用 Gmail 作为安全 SMTP 服务器向 tacfaststart@gmail.com 发送主动通知:
我们建议您使用 Cisco IOS XE 班加罗尔 17.6.x 或更高版本。
call-home
mail-server tacfaststart:password@smtp.gmail.com priority 1 secure tls
diagnostic-signature
environment ds_email "tacfaststart@gmail.com"
在 Cisco IOS XE Software 上运行的本地网关不是支持 OAuth 的典型基于 Web 的 Gmail 客户端,因此我们必须配置特定的 Gmail 帐户 设置并提供特定权限才能正确 处理来自设备的电子邮件:
-
前往 “”,然后打开 “不太安全的应用程序访问权限 ” 设置。
-
当你收到一封来自 Gmail 的电子邮件时,回答 “谷歌 阻止某人使用非谷歌 应用登录你的账户”。
安装诊断签名以进行主动监控
监视高 CPU 利用率
此 DS 使用 SNMP OID 1.3.6.1.4.1.1.9.2.1.56 在五秒钟内跟踪 CPU 利用率。 当利用率达到 75% 或以上时,它将禁用所有 调试并卸载安装在本地网关中的所有诊断签名。 使用以下步骤安装签名。
-
使用 show snmp 命令启用 SNMP。 如果 未启用,则配置 snmp-server 管理器命令。
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
使用诊断签名查询工具中的以下下拉选项下载 DS 64224:
字段名
字段值
平台
思科 4300、4400 ISR 系列或思科 CSR 1000V 系列
产品
CUBE 企业版Webex Calling解决方案
问题范围
性能
问题类型
通过电子邮件通知实现高 CPU 利用率。
-
将 DS XML 文件复制到本地网关闪存。
LocalGateway# copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:以下示例显示将文件从 FTP 服务器复制到本地 网关。
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
在本地网关中安装 DS XML 文件。
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
使用 show call-home 诊断签名命令 来验证签名是否已成功安装。 状态列 应具有 “已注册” 值。
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: username@gmail.com
下载 DSE:
DS ID
DS 名称
Revision
状态
最后更新(格林威治标准时间+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
已注册
2020-11-07 22:05:33
触发后,此签名将卸载所有正在运行的 DS,包括 其自身。 如有必要,请重新安装 DS 64224 以继续监控本地网关上的 CPU 使用率过高。
监控 SIP 中继注册
此 DS 每 60 秒检查一次本地网关 SIP 中继是否在Webex Calling 云端取消注册。 检测到取消注册事件后,它会生成 电子邮件和系统日志通知,并在发生两次取消注册后自行卸载。 使用以下步骤安装签名:
-
使用诊断签名查询工具中的以下下拉选项下载 DS 64117:
字段名
字段值
平台
思科 4300、4400 ISR 系列或思科 CSR 1000V 系列
产品
CUBE 企业版Webex Calling解决方案
问题范围
SIP-SIP
问题类型
使用电子邮件通知取消注册 SIP 中继。
-
将 DS XML 文件复制到本地网关。
copy ftp://username:password@<server name or ip>/DS_64117.xml bootflash: -
在本地网关中安装 DS XML 文件。
call-home diagnostic-signature load DS_64117.xml Load file DS_64117.xml success LocalGateway# -
使用 show call-home 诊断签名命令 来验证签名是否已成功安装。 状态列 必须具有 “已注册” 值。
监控异常呼叫中断
此 DS 使用每 10 分钟一次 SNMP 轮询来检测异常呼叫中断,并出现 SIP 错误 403、488 和 503。 如果错误计数增量大于或等 于上次轮询的 5,则会生成 syslog 和电子邮件通知。 请使用 以下步骤安装签名。
-
使用 show snmp 命令检查 SNMP 是否已 启用。 如果未启用,请配置 snmp 服务器管理器命令 。
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
使用诊断签名查询工具中的以下选项下载 DS 65221:
字段名
字段值
平台
思科 4300、4400 ISR 系列或思科 CSR 1000V 系列
产品
CUBE 企业版Webex Calling解决方案
问题范围
性能
问题类型
使用电子邮件和 系统日志通知检测 SIP 异常呼叫中断。
-
将 DS XML 文件复制到本地网关。
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
在本地网关中安装 DS XML 文件。
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
使用 show call-home 诊断签名命令 来验证签名是否已成功安装。 状态列 必须具有 “已注册” 值。
安装诊断签名来解决问题
使用诊断签名 (DS) 快速解决问题。 Cisco TAC工程师们已经 编写了多个签名,这些签名可以进行必要的调试,以 解决给定问题、检测问题发生情况、收集正确的诊断数据集 并将数据自动传输到案Cisco TAC例。 诊断签名 (DS) 无需手动检查问题 发生情况,并使间歇性和暂时性问题的故障排除变得更加容易。
您可以使用诊断签名查询工具查找适用的 签名并将其安装以自行解决给定问题,也可以安装 TAC 工程师推荐的 签名作为支持项目的一部分。
以下示例说明如何查找和安装 DS 以检测出现 “% VOICE_IEC -3-GW:CCAPI:内部错误(呼叫峰值阈值):IEC=1.1.181.1. 29.0” 系统日志并使用以下步骤自动收集诊断数据:
-
配置额外的 DS 环境变量 ds_fsurl_prefix,该变量是收集的诊断数据上传到的Cisco TAC文件服务器路径 (cxd.cisco.com)。 文件路径中的 用户名是案例编号,密码是文件 上传令牌,可以通过以下 命令从支持案例管理器中检索。 根据需要,可以在支持案例管理器的 “附件” 部分中生成文件上传令牌。
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"
end
示例:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
确保使用 show snmp 命令启用 SNMP 。 如果未启用,请配置 snmp 服务器管理器命令 。
show snmp %SNMP agent not enabled config t snmp-server manager end -
确保安装高 CPU 监控 DS 64224 作为主动措施,在 CP U 利用率高时 禁用所有调试和诊断签名。 使用诊断签名查询工具中的以下选项下载 DS 64224:
字段名
字段值
平台
思科 4300、4400 ISR 系列或思科 CSR 1000V 系列
产品
CUBE 企业版Webex Calling解决方案
问题范围
性能
问题类型
通过电子邮件通知实现高 CPU 利用率。
-
使用诊断签名查询工具中的以下选项下载 DS 65095:
字段名
字段值
平台
思科 4300、4400 ISR 系列或思科 CSR 1000V 系列
产品
CUBE 企业版Webex Calling解决方案
问题范围
系统日志
问题类型
Syslog-% VOICE_IEC -3-GW:CCAPI:内部错误(呼叫峰值阈值):IEC=1.1.181.1.29.0
-
将 DS XML 文件复制到本地网关。
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
在本地网关中安装高 CPU 监控 DS 64224,然后安装 DS 65095 XML 文件。
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
使用 show call-home 诊断 签名命令验证签名是否已成功安装签名。 状态列 必须具有 “已注册” 值。
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
           ds_email: username@gmail.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
已下载的 DSE:
DS ID
DS 名称
Revision
状态
最后更新(格林威治标准时间+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Registered
2020-11-08
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Registered
2020-11-08
验证诊断签名的执行情况
在以下命令中,当 本地网关执行签名中定义的操作时,show call -home 诊断签名命令的 “状态” 列更改为 “正在运行”。 show call-home 诊断签名统计信息的输出是 验证诊断签名是否检测到感兴趣 的事件并执行操作的最佳方式。 “Triggered/Max/Deinstall” 列表示给定签名触发事件的次数、为检测事件而定义的最大次数以及签名在检测到最大数量的触发事件后 是否会自行卸载。
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
           ds_email: carunach@cisco.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
已下载的 DSE:
|
DS ID |
DS 名称 |
Revision |
状态 |
最后更新(格林威治标准时间+ 00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Registered |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
跑步 |
2020-11-08 00:12:53 |
显示呼叫总部诊断签名统计信息
|
DS ID |
DS 名称 |
已@@ 触发 /Max /Deinstall |
平均运行时间(秒) |
最大运行时间(秒) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
在执行诊断签名期间发送的通知电子邮件包含 关键信息,例如问题类型、设备详细信息、软件版本、运行 配置以及与解决给定 问题相关的显示命令输出。
卸载诊断签名
使用诊断签名进行故障排除通常定义为在检测到某些问题出现后 卸载。 如果你想手动卸载 签名,请从 show call-home 诊断签名命令的输出中检索 DS ID,然后运行以下命令:
call-home diagnostic-signature deinstall <DS ID>
示例:
call-home diagnostic-signature deinstall 64224
根据部署中常见的问题,定期将新签名添加到诊断签名查询工具中。 TAC 目前不 支持创建新自定义签名的请求。
为了更好地管理 Cisco IOS XE 网关,我们建议您通过 Control Hub 注册和 管理网关。 这是一种可选配置。 注册后,您可以使用 Control Hub 中的配置验证选项来 验证您的本地网关配置并确定任何配置问题。 当前,只有基于注册的中继支持此功能。
有关网关管理、本地网关验证和站点 生存能力的更多信息,请参阅以下文章:
本节介绍如何将 Cisco Unified Border Element (CUBE) 配置为本地 网关,以Webex Calling使用基于证书的双向 TLS (mTLS) SIP 中继。 本文档的第一部分 说明了如何配置简单的 PSTN 网关。 在这种情况下,来自 PSTN 的所有呼叫都将 路由到 PSTN,所有来自的呼叫Webex Calling都路由到 Webex Calling PSTN。 下图重点介绍了该解决方案以及将要遵循的 高级呼叫路由配置。
在此设计中,使用以下主要配置:
-
语音类租户:用于创建中继特定配置。
-
语音类别 uri:用于对 SIP 消息进行分类,以选择 入站拨号对等体。
-
入站拨号对等体:为入站 SIP 消息提供处理并使用拨号对等体组 确定出站路由。
-
拨号对等体组:定义用于转接呼叫路由的出站拨号对等体。
-
出站拨号对等体:为出站 SIP 消息提供处理并将其 路由到所需的目标。
要使用交互式连接建立 (ICE) 和 TDM (时分多路复用)ISDN 电路进行Webex Calling媒体优化,必须使用两段呼叫路由过程。
尽管 IP 和 SIP 已成为 PSTN 中继的默认协议,但 TDM(时 分多路复用)ISDN 电路仍然很常见,完全受支持。Webex Calling 要为这些 TDM-IP 呼叫流启用媒体优化,必须使用交互式 连接建立 (ICE),它允许端点协商直接媒体路径。
实现这种优化需要两段呼叫路由过程。 这种方法通过 在Webex Calling和 PSTN 中继 之间引入一组内部环回拨对等体来修改标准路由配置,如下图所示。
将本地Cisco Unified Communications Manager解决方案与连接时Webex Calling,您可以使用简单的 PSTN 网关配置作为基准来构建下图所示的 解决方案。 在这种情况下,统一 通信管理器为所有 PSTN 和呼叫提供集中路由和Webex Calling处理。
在本文档中,使用了 下图所示的主机名、IP 地址和接口。 为公共或私有(在 NAT 后面) 寻址提供了选项。 除非在多个 CUBE 实例之间进行负载平衡,否则 SRV DNS 记录是可选的。
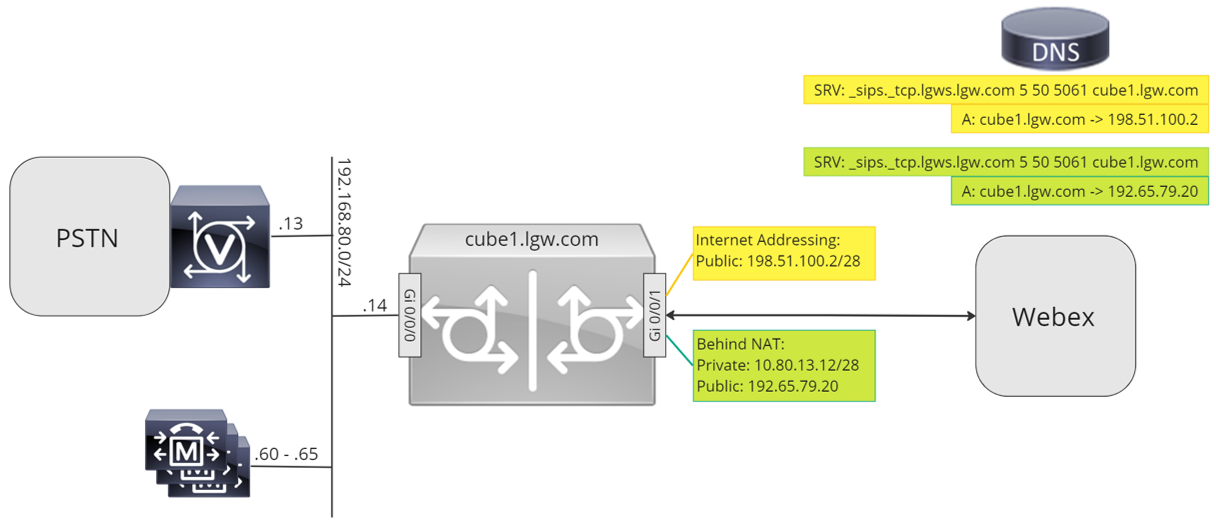
使用本文档其余部分中的配置指南完成本地网关 配置,如下所示:
-
步骤 1:配置路由器基准连接和安全
-
步骤 2:配置Webex Calling中继
根据您所需的架构,请执行以下任一操作:
-
步骤 3:使用 SIP PSTN 中继配置本地网关
-
步骤 4:使用现有Unified CM环境配置本地网关
或者:
-
步骤 3:使用 TDM PSTN 中继配置本地网关
基准配置
准备将 Cisco 路由器用作本地网关的第一步Webex Calling是 建立基准配置,以保护您的平台并建立连接。
-
所有基于证书的本地网关部署都需要 Cisco IOS XE 17.9.1a 或更高版本。 Cisco IOS建议使用 XE 17.12.2 或更高版本。 有关推荐版本,请参阅 Cisco 软件研究页面。 搜索该平台并选择一个 建议的版本。
-
ISR4000 系列路由器必须配置统一通信和 安全技术许可证。
-
配备语音卡或 DSP 的 Catalyst Edge 8000 系列路由器需要 DNA Advantage 许可。 没有语音卡或 DSP 的路由器至少需要 DNA Essentials 许可。
-
对于高容量需求,您可能还需要高安全性 (HSEC) 许可证 和额外的吞吐量授权。
有关更多详细信息,请参阅授权码。
-
-
为您的平台建立遵循业务政策的基准配置。 特别是,配置和验证以下内容:
-
NTP
-
访问控制列表
-
用户身份验证和远程访问
-
DNS
-
IP 路由
-
IP 地址
-
-
通往的网络Webex Calling必须使用 IPv4 地址。 在控制中心配置的本地网关完全限定 域名 (FQDN) 或服务记录 (SRV) 地址必须 解析为互联网上的公有 IPv4 地址。
-
面向 Webex 的本地网关接口上的所有 SIP 和媒体端口都必须可以直接或通过静态 NAT 从互联网访问。 确保 相应地更新防火墙。
-
按照下面提供的详细配置步骤在本地网关上 安装签名证书:
-
公共 Certificate Authority (CA),详见支持哪些根证书颁发机构呼叫Cisco Webex音频和视频平台?必须签署设备证书。
-
仅支持包含服务器身份验证扩展密钥用法 (EKU) 的证书。 Webex Calling在 TLS 握手建立期间,不会验证或强制客户机身份验证 EKU 的存在。
一些第三方会话边界控制器 (SBC) 可能会强制执行严格的 EKU 验证,并可能拒绝不包括客户端身份 验证 EKU 的证书。 在这种情况下,请确保 SBC 配置为仅接受具有服务器身份验证 EKU 的证书,或者禁用严格的 EKU 验证(如果支持)。
-
证书主题公用名称 (CN) 或其中一个使用者备用名称 (SAN) 必须与控制中心中配置的 FQDN 相同。
购买带有通用名称 (CN) 或使用者备用名称 (SAN) 的证书时,请确保证书仅使用小写字母。 在 Control Hub 配置中,所有 FQDN 条目都会自动转换为小写,而且 FQDN 和证书之间的任何字母大小写 不匹配都会阻止中继成功注册。
例如:
-
如果组织控制中心中配置的中继将 cube1.lgw.com: 5061 作为本地网关的 FQDN,则路由器证书中的 CN 或 SAN 必须包含 cube1.lgw.com。
-
如果组织控制中心中配置的中继将 lgws.lgw.com 作为可从 该中继访问的本地网关的 SRV 地址,则路由器证书中的 CN 或 S AN 必须包含 lgws.lgw.com。 在 SAN 中,SRV 地址解析为的记录(CNAME、A 记录或 IP 地址)是可选的。
-
无论您为中继使用 FQDN 还是 SRV,来自本地网关的所有新 SIP 对话框的联系地址都必须使用控制中心中配置的名称。
-
-
-
将 Cisco 根 CA 捆绑包上传到本地网关。 该捆绑包包括用于验证 Webex 平台的 CA 根 证书。
配置
| 1 |
确保为任何第 3 层接口分配有效且可路由的 IP 地址, 例如:
|
| 2 |
使用对称加密保护路由器上的 STUN 凭据。 按如下方式配置主加密密钥和加密类型: |
| 3 |
使用由支持的 Certificate Authority (CA) 签名的域名证书创建加密信任点。 |
| 4 |
提供中间签名 CA 的证书以验证您的主机 证书。 输入以下 exec 或配置命令:
|
| 5 |
使用以下 exec 或配置 命令导入已签名的主机证书:
|
| 6 |
启用 TLS1.2 排他性并使用以下配置命令指定用于语音 应用程序的默认信任点:
|
| 7 |
安装思科根 CA 套件,其中包括所使用的 IdenTrust 商业根 CA 1 证书。Webex Calling 使用 cr ypto pki trustpoo l import clean url 命令从 指定 URL 下载根 CA 捆绑包,清除当前 CA 信任池,然后安装新的证书包: 如果您需要使用代理 通过 HTTPS 访问互联网,请在导入 CA 包之前添加以下配置: ip http 客户端代理服务器 y our proxy.com 代理端口 80 |
| 1 |
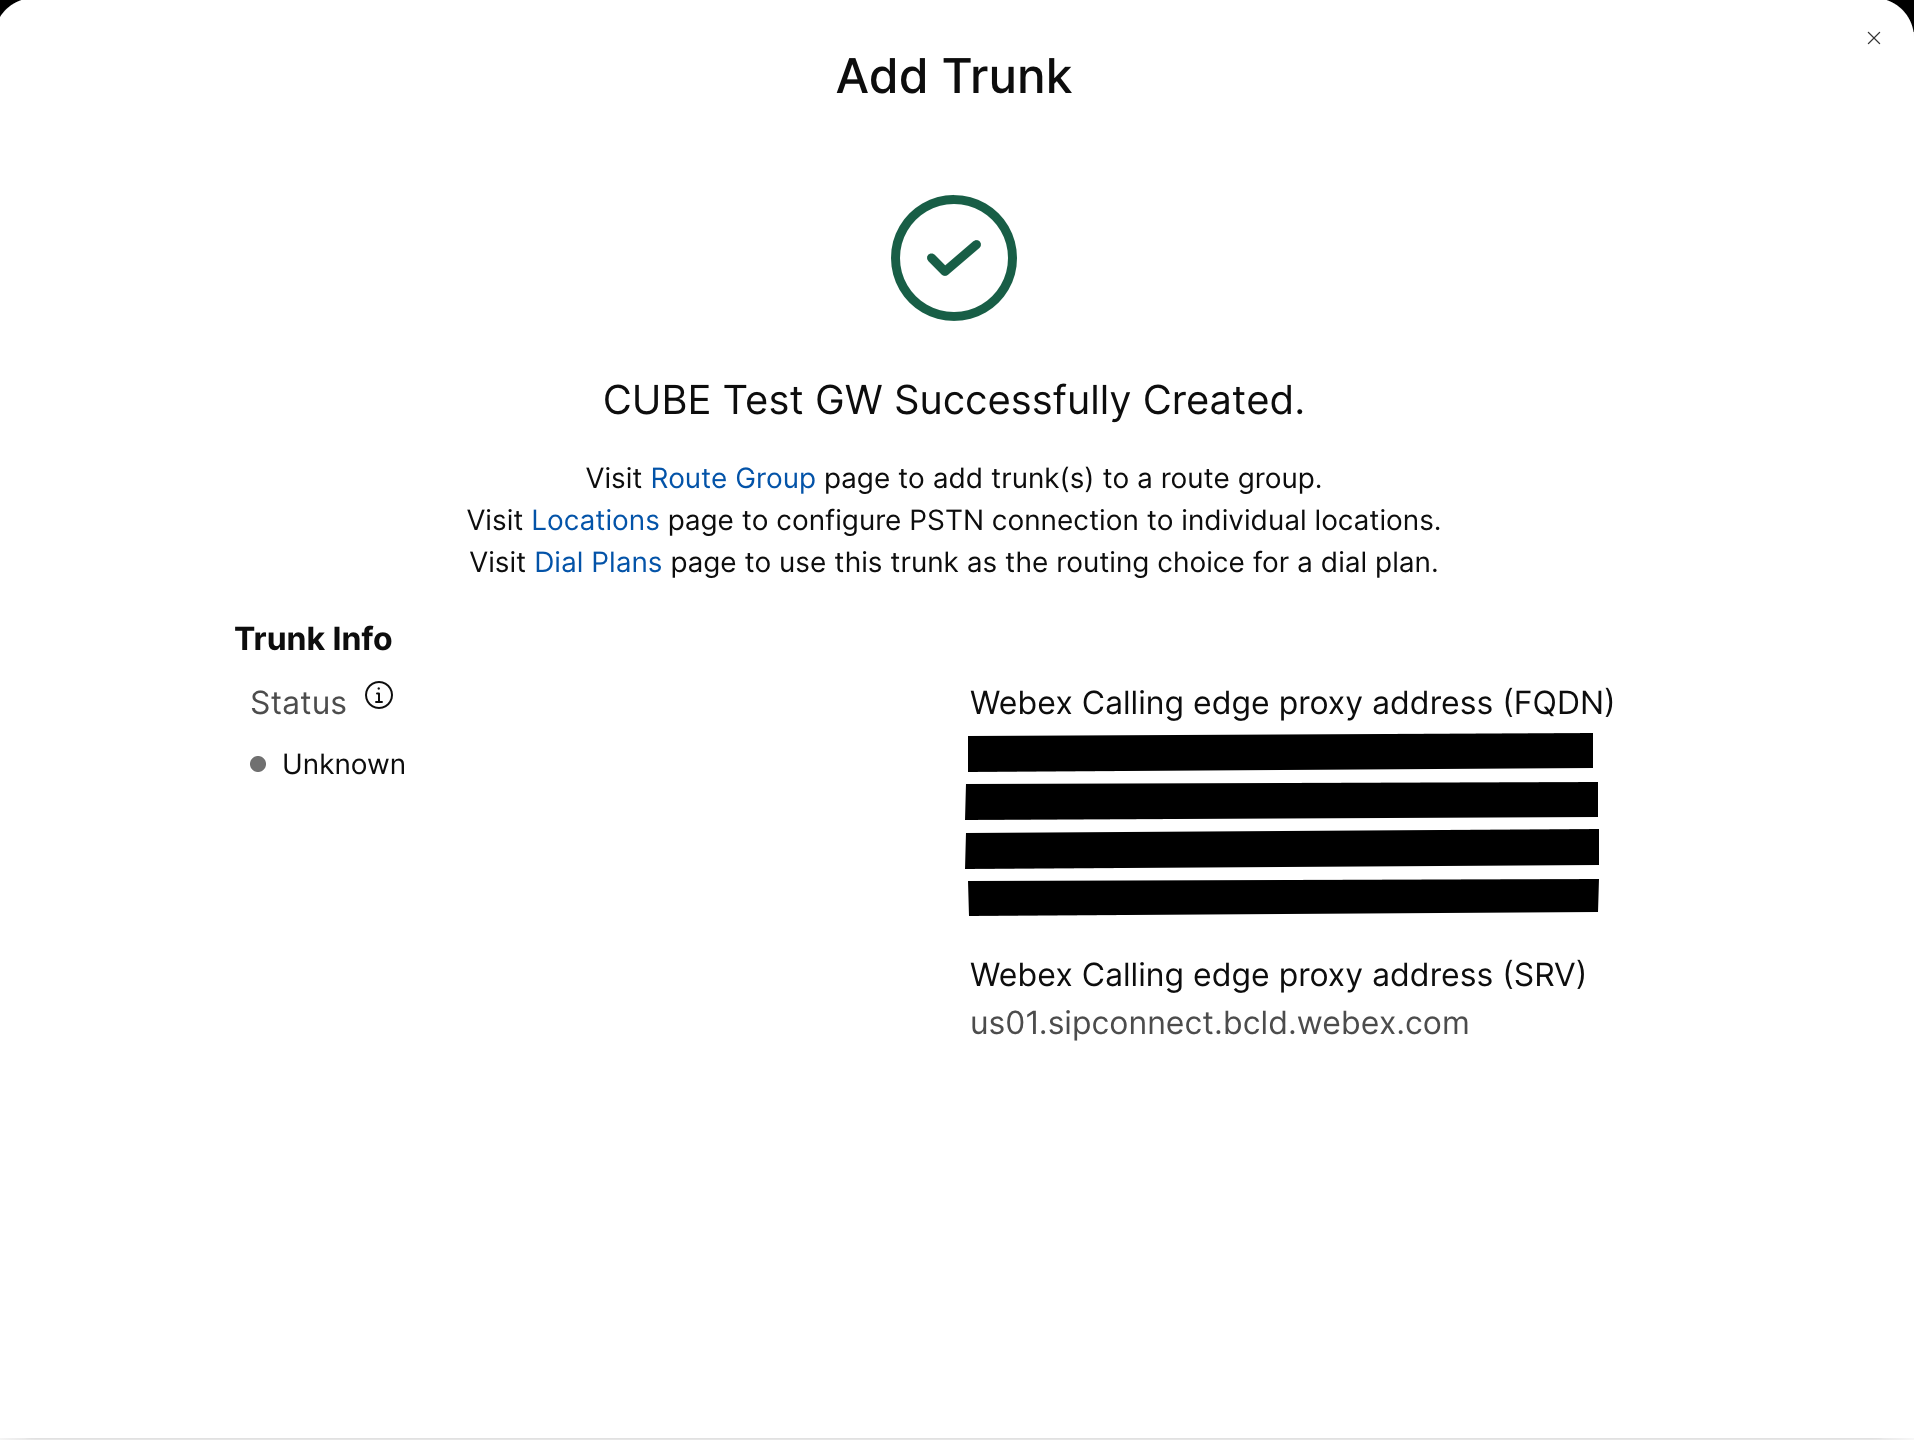
为控制中心中的现有位置创建基于 CUBE 证书的 PSTN 中继线。 有关更多信息,请参阅 配置 Webex Calling 的中继、路由组和拨号计划。 记下创建中继时的中继信息。 如下图所示,这些 详细信息用于本指南的 配置步骤。
|
| 2 |
输入以下命令将 CUBE 配置为Webex Calling本地 网关: 以下是 配置字段的解释:
在平台上启用 Cisco Unified Border Element (CUBE) 功能。 允许连接 sip to sip启用 CUBE 基本 SIP 背靠背用户代理 功能。 有关更多信息,请参阅允许连接。 默认情况下,启用 T.38 传真传输。 有关更多信息,请参阅 传真协议 t38 (语音服务)。 全局启用 STUN(通过 NAT 对 UDP 进行会话遍历)。 只有在 NAT 后面部署本地 网关时才需要这些全局 stun 命令。
有关更多信息,请参阅 stun flowdata agent-id 和 stun flowdata shared-secret。 非对称有效载荷 已满为 DTMF 和动态编解码器有效负载配置 SIP 非对称负载支持。 有关此命令的 更多信息,请参阅非对称 负载。 被迫提前报价强制本地网关 在初始 INVITE 消息中发送 SDP 信息, 而不是等待邻居对等方的确认。 有关此命令的 更多信息,请参阅提前报价。 入站 sip 配置文件允许 CUBE 使用 SIP 配置文件在收到消息 时对其进行修改。 配置文件是通过拨号对等方或租户应用的。 |
| 3 |
配置语音类别编解码器 100,仅允许所有中继使用 G.711 编解码器。 这种简单的方法适用于大多数部署。 如有必要,将源系统和终止系统都支持的其他编解码器类型添加到列表中。 支持涉及使用 DSP 模块进行转码的更复杂 的解决方案,但未包含在本指南中。 以下是 配置字段的解释: 语音类编解码器 100用于仅 允许 SIP 中继呼叫使用首选编解码器。 有关更多信息, 请参阅语音类别编解码器。 |
| 4 |
配置语音等级 stun-usag e 100 以在中Webex Calling继上 启用 ICE。(此步骤不适用于 Webex 政府版 ) 以下是 配置字段的解释: 眩晕用法 ice lite用于为所有Webex Calling面对面的拨号对等方 启用 ICE-Lite,以便尽可能进行 媒体优化。 有关更多信息,请参阅语音类眩晕用法和眩晕用法 ice lit e。 只有在 NAT 后面部署本地网关时,才需要使用 stun 使用防火墙遍历 flowdata 命令。 尽可能协商媒体优化。 如果通话需要 云媒体服务,例如录音,则无法 优化媒体。 |
| 5 |
为 Webex 流量配置媒体加密策略。(此步骤不 适用于 Webex 政府版) 以下是 配置字段的解释: 语音课 srtp-crypto 100在 SDP 的报价和答复消息中将 CUBE 指定SHA1_80为 SDP 中唯一 提供的 SRTP 密码套件。 Webex Calling仅支持 SHA1_80。 有关更多信息,请参阅语音类别 srtp-crypto。 |
| 6 |
配置符合 FIPS 标准的 GCM 密码(此步骤仅适用于政府版 Webe x)。 以下是 配置字段的解释: 语音课 srtp-crypto 100将 GCM 指定为 CUBE 提供的密码套件。 必须为政府版 Webex 的本地网关配置 GCM 密码。 |
| 7 |
配置模式以根据 目标 FQDN 或 SRV 唯一识别本地网关中继的呼叫: 以下是 配置字段的解释: 语音课 uri 100 sip定义一种模式,将传入的 SIP 邀请与传入的中继拨号对 等体进行匹配。 进入此模式时,使用控制集线器中为中继配置的中继 FQDN 或 SRV。 在租户端配置基于证书的中继时Webex Calling,仅在本地网关上使用基于 SRV Webex Calling 的 Edge 地址。 不再支持 FQDN。 |
| 8 |
配置 SIP 消息操作配置文件。 如果您的网关配置 了公有 IP 地址,请按如下方式配置配置文件, 如果您使用的是 NAT,请跳到下一步。 在此示例中,cube1.lgw.com 是为本地网关配置的 FQDN: 以下是 配置字段的解释: 规则 10 和 20要允许 Webex 对来自本地网关的 消息进行身份验证,SIP 请求和 响应消息中的 “联系人” 标头必须包含在 Control Hub 中为中继配置的 值。 这将是单个主机的 FQDN,或者是 用于设备集群的 SRV 名称。 |
| 9 |
如果您的网关配置为静态 NAT 后面的私有 IP 地址, 请按如下方式配置入站和出站 SIP 配置文件。 在本示例中, cube1.lgw.com 是为本地网关配置的 FQDN,“10.80.13.12” 是面向 接口 IP 地址,“192.65.79.20” 是 NAT 公有 IP 地址。Webex Calling
发送到的出站邮件的 SIP 配置文件 Webex
Calling
以下是 配置字段的解释: 规则 10 和 20要允许 Webex 对来自 本地网关的消息进行身份验证,SIP 请求和响应消息中的 “联系” 标头 必须包含在 Control Hub 中为中继配置的值。 这将是单个主机的 FQDN,或者是 用于设备集群的 SRV 名称。 规则 30 到 81将私有 地址引用转换为网站的外部公共地址,允许 Webex 正确解释和路由后续消息。 来自的入站邮件的 SIP 配置文件 Webex Calling以下是 配置字段的解释: 规则 10 到 80将公有地址引用转换为 配置的私有地址,允许 CUBE 处理来自 Webex 的消息。 有关 更多信息,请参阅语音类别 sip-p rofiles。 美国或加拿大的 PSTN 提供商可以为垃圾邮件和欺诈电话提供呼叫者 ID 验证,附加配置 见文章中的垃圾邮件或欺诈电话。 Webex Calling |
| 10 |
使用标头修改配置文件配置 SIP 选项 keepalive。 以下是 配置字段的解释: 语音课 sip-options-keepalive 100配置 keepalive 配置文件并进入 语音类别配置模式。 您可以配置与终端的 心跳连接处于 UP 或 Down 状态时,向拨号目标发送 SIP 对话框退出选项 Ping 的时间(以秒为单位)。 此 keepalive 配置文件由向 Webex 配置的拨号对等体触发。 为确保联系人标题包含 SBC 完全限定 域名,使用 SIP 配置文件 115。 仅当将 SBC 配置为使用静态 NAT 时,才需要规则 30、40 和 50。 在本示例中, cube1.lgw.com 是为本地网关选择的 FQDN,如果使用静态 NAT,则 “10.80.13.12” 是指向 SBC 接口 IP 地址,“192.65.79.20” 是 NAT 公有 IP 地址。Webex Calling |
| 11 |
配置Webex Calling中继: |
| 12 |
(可选)要配置 CUBE 等网络设备并转发设备未处理的会话 初始协议 (SIP) 标头,请使用这些 命令。 这些命令使设备能够通过本地网关上不支持的 SIP 标头,包括地理位置标头和 PIDF-LO(状态信息数据格式-位置对象)。 此功能通过确保正确 保存和转发关键位置信息来支持 Nomadic E-911 服务。 |
在向Webex Calling上方建立了中继之后,使用以下配置 创建通往基于 SIP 的 PSTN 提供商的非加密中继:
如果您的服务提供商提供安全的 PSTN 中继,则可以采用与上文详述的类似中Webex Calling继 配置。 CUBE 支持 安全的呼叫路由。
如果您使用的是 TDM/ISDN PSTN 中继,请跳到下一节使用 TDM PSTN 中继 配置本地网关。
| 1 |
配置以下语音类别 URI 以识别来自 PSTN 中继的入站呼叫: 以下是 配置字段的解释: 语音课 uri 200 sip定义一种模式,将传入的 SIP 邀请与传入的中继拨号对 等体进行匹配。 输入此模式时,使用您的 IP PSTN 网关的 IP 地址。 有关更多信息,请参阅语音类别 uri。 |
| 2 |
配置以下 IP PSTN 拨号对等体: 以下是 配置字段的解释: 定义标签 为 200 的 VoIP 拨号对等体,并提供有意义的描述, 便于管理和故障排除。 有关更多信息,请参阅拨号对等体语音 。 目的地模式 BAD.BAD使用入站拨 号对等体组路由出站呼叫时,需要使用虚拟目标模式 。 在这种情况下,可以使用任何有效的目标模式。 有关 更多信息,请参阅目标模式 (接口)。 会话协议 sipv2指定此拨号对等体处理 SIP 呼叫段。 有关更多信息,请参阅会话协议(拨号 对等体)。 会话目标 ipv4: 192.168.80.13指定发送到 PSTN 提供商的呼叫的目标 地址。 这可以是 IP 地址或 DNS 主机名。 有关更多信息,请参阅会话目标(VoIP 拨号 对等体)。 通过 200 传入 uri使用 INVITE VIA 标头 URI 指定用于匹配 拨号对等体的来电的语音类别。 有关更多信息,请参阅传入网址。
语音级 sip asserted-id pai
(可选)启 用 P-Asserted-Identity 标头处理并控制如何将其用于 PSTN 中继。 如果使用此命令,则传入拨号对端提供的 呼叫方身份将用于传出发件人和 P-Asserted-Identity 标头。 如果不使用此命令,则传入拨号对端提供的呼叫方 身份将用于传出发件 人和远程方 ID 标头。 有关更多信息,请参阅语音类 sip ass erted-id。
绑定控制
源
接口 GigabitEthernet0/0/0
为发送到 PSTN 的消息配置 源接口和关联的 IP 地址。 有关更多信息,请参见绑定。 绑定媒体 源 接口 GigabitEthernet0/0/0为发送到 PSTN 的媒体配置源接口和关联的 IP 地址。 有关更多信息,请参见绑定。 语音级编解码器 100将拨号对等体配置为使用 通用编解码器过滤器列表 100。 有关更多信息,请参阅语音类 编解码器。 dtmf-relay rtp-nte将 RTP-NTE (RFC2833) 定义为呼叫段上预期的 DTMF 功能。 有关更多信息,请参阅 DTMF 中继( IP 语音)。 没什么好处禁用语音活动 检测。 有关更多信息,请参阅 vad(拨号对等体)。 |
| 3 |
如果您将本地网关配置为仅在Webex Calling和 PSTN 之间路由呼叫,请添加以下呼叫路由配置。 如果您使用统一通信管理器平台 配置本地网关, 请跳到下一节。 |
建立了面向的中继后Webex Calling,使用以下配置为您的 PSTN 服务创建 TDM 中继,使用环回呼叫路由,允许在 Webex 呼叫段上进行媒体优化。
如果您不需要 IP 媒体优化,请按照 SIP PSTN 中继的配置步骤进行操作。 使用语音端口和 POTS 拨号对等体(如步骤 2 和 3 所示)而不是 PSTN VoIP 拨号对等体。
| 1 |
环回拨对等体配置使用拨号对等体组和呼叫路由标签来 确保呼叫在 Webex 和 PSTN 之间正确传输,而不会产生呼叫路由环路。 配置以下转换规则,用于添加和删除 呼叫路由标签: 以下是 配置字段的解释: 语音翻译规则使用规则中 定义的正则表达式来添加或删除呼叫路由标签。 十进制以上的数字 ('A') 用于提高故障排除 的清晰度。 在此配置中, 转换配置文件 100 添加的标签用于引导呼叫通过 环回拨号对等体从 PSTN 流Webex Calling向 PSTN。 同样,翻译配置文件 200 添加的标签用于 引导来自 PSTN 的呼叫。Webex Calling 在分别向 Webex 和 PSTN 中继传送呼叫之前,转换配置文件 11 和 12 会移除 这些标签。 此示例假设来自的被叫号码以 Webex Calling +E.164 格式显示。 规则 100 删除前导的 + 以保持有效的被叫号码。 然后,在移除标签时,规则 12 会添加一个或多个国内或国际路线号码。 使用适合您 当地 ISDN 全国拨号计划的数字。 如果以 国家格式Webex Calling显示数字,请调整规则 100 和 12, 分别添加和删除路由标签。 有关更多信息,请参阅语音翻译配置文件和语音翻译规则。 |
| 2 |
根据所使用的中继类型和协议的要求配置 TDM 语音接口端口。 有关更多信息,请参阅配置 ISDN PRI。 例如,安装在设备的 NIM 插槽 2 中的主速率 ISDN 接口的基本 配置可能 包括以下内容: |
| 3 |
配置以下 TDM PSTN 拨号对等体: 以下是 配置字段的解释: 定义标签 为 200 的 VoIP 拨号对等体,并提供有意义的描述,便于 管理和故障排除。 有关更多信息,请参阅拨号对等体语音。 目的地模式 BAD.BAD使用入站拨 号对等体组路由出站呼叫时,需要使用虚拟目标模式 。 在这种情况下,可以使用任何有效的目标模式。 有关 更多信息,请参阅目标模式 (接口)。 翻译配置文件传入 200分配 翻译配置文件,为来电号码添加呼叫路由标签。 直接向内拨号在不提供 辅助拨号音的情况下路由呼叫。 有关更多信息,请参阅直接拨入拨号。 端口 0/2/ 0:15与此 拨号对等体关联的物理语音端口。 |
| 4 |
要对具有 TDM-IP 呼叫流的本地网关的 IP 路径进行媒体优化, 您可以通过在和 PSTN 中继之间引入一组内部环回拨对等体来修改呼叫路由。 Webex Calling 配置以下环回拨对等体。 在这种情况下,根据应用的路由标签, 所有来电最初将路由到拨号对等体 10,然后从那里路由到 拨号对等体 11 或 12。 删除路由标签后, 呼叫将使用拨号对等体组路由到出站中继。 以下是 配置字段的解释: 定义 VoIP 拨号对等体并提供有意义的描述,以便于管理和 故障排除。 有关更多信息,请参阅拨号对等体语音。 翻译配置文件传入 11在传递到 出站中继之前,应用之前定义的 转换配置文件删除呼叫路由标签。 目的地模式 BAD.BAD使用入站拨 号对等体组路由出站呼叫时,需要使用虚拟目标模式 。 有关 更多信息,请参阅目标模式 (接口)。 会话协议 sipv2指定此拨号对等体处理 SIP 呼叫段。 有关更多信息,请参阅会话协议(拨号 对等体)。 会话目标 ipv4: 192.168.80.14将本地路由器接口地址指定为环回呼叫目标。 有关更多信息,请参阅会话目标(voip 拨号 对等体)。 绑定控制 源 接口 GigabitEthernet0/0/0为通过环回发送的消息配置源 接口和关联的 IP 地址。 有关更多信息,请参见绑定。 绑定媒体 源 接口 GigabitEthernet0/0/0为通过环回发送的媒体配置源 接口和关联的 IP 地址。 有关更多信息,请参见绑定。 dtmf-relay rtp-nte将 RTP-NTE (RFC2833) 定义为呼叫段上预期的 DTMF 功能。 有关更多信息,请参阅 DTMF 中继( IP 语音)。 编解码器 g711alaw 强制所有 PSTN 呼叫使用 G.711。 选择 a-law 或 u-law 以匹配您 的 ISDN 服务使用的压缩方法。 没什么好处禁用语音活动 检测。 有关更多信息,请参阅 vad(拨号对等体)。 |
| 5 |
添加以下呼叫路由配置: 您的本地网关配置到此
结束。 如果这是首次配置 CUBE 功能,请保存
配置
并重新加载平台。
|
可以修改前面部分中的 PSTN Webex Calling 配置,以 包括通向 Cisco Unified Communications Manager (UCM) 群集的更多中继。 在这种情况下,所有呼叫都通过Unified CM。 来自端口 5060 上的 UCM 的呼叫 被路由到 PSTN,来自端口 5065 的呼叫被路由到。Webex Calling 可以添加 以下增量配置以包括此调用 场景。
| 1 |
配置以下语音类别 URI: |
| 2 |
配置以下 DNS 记录以指定 SRV 路由到Unified CM 主机: IOS XE 使用这些记录在本地确定目标 UCM 主机和 端口。 使用此配置,无需在 DNS 系统 中配置记录。 如果您更喜欢使用 DNS,则不需要这些本地 配置。 以下是 配置字段的解释: 以下命令创建DNS SRV资源记录。 为 每个 UCM 主机和中继创建记录: ip 主机 _sip。_udp.pstntocucm.io sr v 2 1 5060 ucmsub5.mydomain.com _sip。_udp.pstntocucm.io:SRV 资源记录名称 2:SRV 资源记录优先级 1:SRV 资源记录权重 5060:此资源 记录中用于目标主机的端口号 ucmsub5.mydomain .com:资源记录目标主机 要解析资源记录目标主机名,请创建本地 DNS A 记录。 例如: ip 主机 ucmsub5.mydomain.com 192.168.80.65 i@@ p 主机:在本地 IOS XE 数据库中创建一条记录。 ucmsub5.mydomain.com:A 记录的主机名。 192.168.80.65:主机 IP 地址。 创建 SRV 资源记录和 A 记录以反映您的 UCM 环境 和首选呼叫分配策略。 |
| 3 |
配置以下拨号对等体: |
| 4 |
使用以下配置添加呼叫路由: |
诊断签名 (DS) 主动检测Cisco IOS基于 XE 的本地网关中常见的问题,并生成事件的电子邮件、系统日志或终端消息 通知。 您还可以安装 DS 来自动收集诊断数据,并将 收集的数据传输到Cisco TAC案例,以缩短 解决问题的时间。
诊断签名 (DS) 是 XML 文件,包含有关问题 触发事件和操作的信息,用于通知、排除故障和修复问题。 使用 syslog 消息、SNMP 事件以及通过定期监控特定 show 命令输出来定义问题检测逻辑。 操作类型包括:
-
收集 show 命令输出
-
生成统一日志文件
-
将文件上传到用户提供的网络位置,例如 HTTPS、SCP、 FTP 服务器
TAC 工程师编写 DS 文件并对其进行数字签名以保护完整性。 每个 DS 文件都有系统分配的唯一数字 ID。诊断签名 查询工具 (DSLT) 是查找适用签名以 监控和解决各种问题的单一来源。
准备工作:
-
不要编辑从 DS LT 下载的 D S 文件。 由于完整性检查 错误,您修改的文件安装失败。
-
本地 网关发送电子邮件通知所需的简单邮件传输协议 (SMTP) 服务器。
-
如果您希望 使用安全 SMTP 服务器发送电子邮件通知,请确保本地网关运行的是 IOS XE 17.6.1 或更高版本。
先决条件
运行 IOS XE 17.6.1 或更高版本的本地网关
-
默认情况下,诊断签名处于启用状态。
-
配置安全电子邮件服务器,用于在设备运行 IOS XE 17.6.1 或更高版本时发送主动通知 。
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
使用管理员ds_email的电子邮件地址配置环境变量,通知您。
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_email <email address>
end
安装诊断签名以进行主动监控
监视高 CPU 利用率
此 DS 使用 SNMP OID 1.3.6.1.4.1.9.2.1.56 跟踪 5 秒的 CPU 使用率。 当利用率达到 75% 或以上时,它将禁用所有调试并卸载您在本地网关中安装的所有 诊断签名。 使用以下步骤安装签名。
-
确保使用 show snmp 命令启用了 SN MP。 如果未启用 SNMP,则配置 snmp 服务器管理器命令。
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
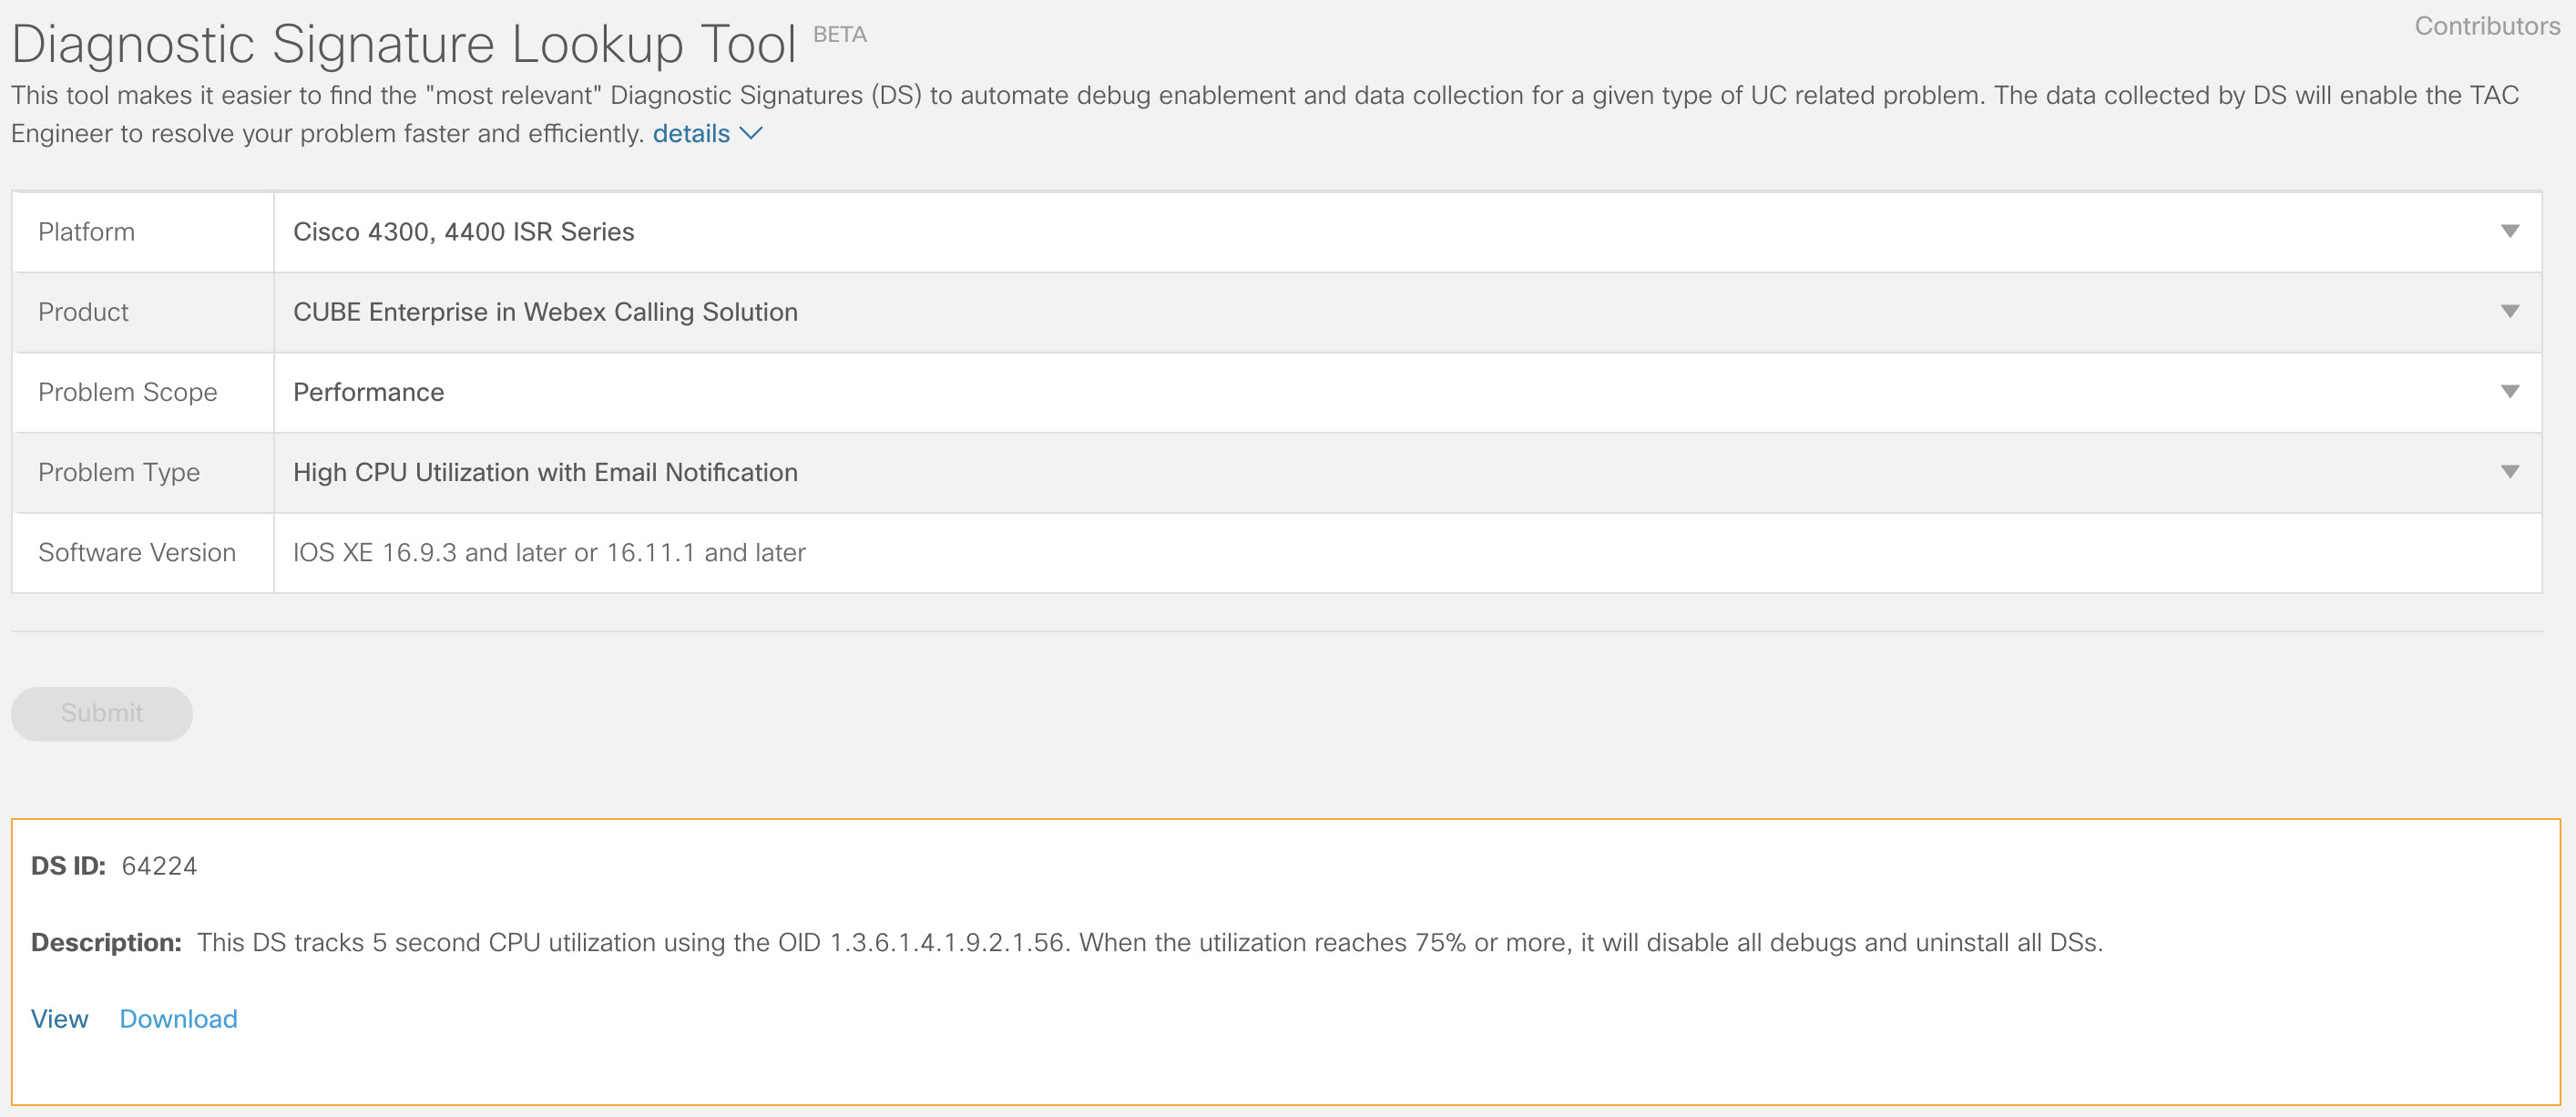
使用诊断签名查询工具中的以下下拉选项下载 DS 64224:
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:字段名
字段值
平台
思科 4300、4400 ISR 系列或 Catalyst 8000V Edge 软件
产品
Webex Calling解决方案中的 CUBE 企业版
问题范围
性能
问题类型
通过电子邮件通知实现高 CPU 利用率
-
将 DS XML 文件复制到本地网关闪存。
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:以下示例显示将文件从 FTP 服务器复制到本地 网关。
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
在本地网关中安装 DS XML 文件。
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
使用 show call-home 诊断签名命令 来验证签名是否已成功安装。 状态列 必须具有 “已注册” 值。
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: username@gmail.com
下载 DSE:
DS ID
DS 名称
Revision
状态
最后更新(格林威治标准时间+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
已注册
2020-11-07 22:05:33
触发后,此签名将卸载所有正在运行的 DS,包括 其自身。 如有必要,请重新安装 DS 64224 以继续监控本地网关上的 CPU 使用率过 高。
监控异常呼叫中断
此 DS 使用每 10 分钟一次 SNMP 轮询来检测异常呼叫中断,并出现 SIP 错误 403、488 和 503。 如果错误计数增量大于或等 于上次轮询的 5,则会生成 syslog 和电子邮件通知。 请使用 以下步骤安装签名。
-
使用 show snmp 命令确保启用 SN MP。 如果未启用 SNMP,请配置 snmp 服务器管理器命令。
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
使用诊断签名查询工具中的以下选项下载 DS 65221:
字段名
字段值
平台
思科 4300、4400 ISR 系列或 Catalyst 8000V Edge 软件
产品
CUBE 企业版Webex Calling解决方案
问题范围
性能
问题类型
使用电子邮件和 系统日志通知检测 SIP 异常呼叫中断。
-
将 DS XML 文件复制到本地网关。
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
在本地网关中安装 DS XML 文件。
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
使用 show call-home 诊断签名命令 来验证签名是否已成功安装。 状态列 应具有 “已注册” 值。
安装诊断签名来解决问题
您还可以使用诊断签名 (DS) 来快速解决问题。 Cisco TAC工程师们已经 编写了多个签名,这些签名可以进行必要的调试,以 解决给定问题、检测问题发生情况、收集正确的诊断数据集 并将数据自动传输到案Cisco TAC例。 这样就无需手动检查问题发生情况,并 使间歇性和暂时性问题的故障排除变得更加容易。
您可以使用诊断签名查询工具查找适用的 签名并安装它们以自行解决给定问题,也可以安装 TAC 工程师推荐的 签名作为支持项目的一部分。
以下示例说明如何查找和安装 DS 以检测出现 “% VOICE_IEC -3-GW:CCAPI:内部错误(呼叫峰值阈值):IEC=1.1.181.1. 29.0” 系统日志并使用以下步骤自动收集诊断数据:
-
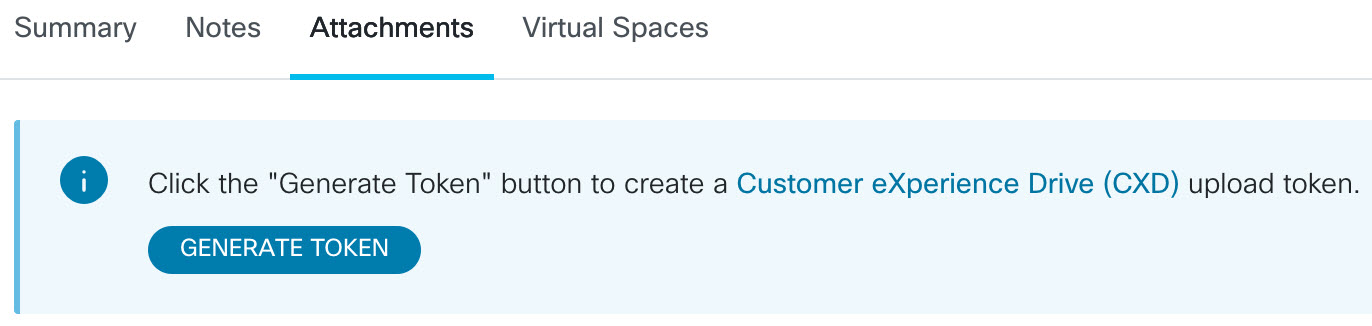
将另一个 DS 环境变量配置ds_fsurl_prefix为Cisco TAC文件服务器路径 (cxd.cisco.com) 以上传诊断数据。 文件路径中的 用户名是案例编号,密码是文件 上传令牌,可以从支持 案例管理器中检索,如下所示。 根据需要, 可以在支持案例管理器的 “附件” 部分中生成文件上传令牌。
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"
end
示例:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
使用 show snmp 命令确保启用 SN MP。 如果未启用 SNMP,请配置 snmp 服务器管理器命令。
show snmp %SNMP agent not enabled config t snmp-server manager end -
我们建议安装高 CPU 监控 DS 64224 作为主动 措施,以便在 CPU 利用 率高时禁用所有调试和诊断签名。 使用诊断签名查询工具中的以下选项下载 DS 64224:
字段名
字段值
平台
思科 4300、4400 ISR 系列或 Catalyst 8000V Edge 软件
产品
CUBE 企业版Webex Calling解决方案
问题范围
性能
问题类型
通过电子邮件通知实现高 CPU 利用率。
-
使用诊断签名查询工具中的以下选项下载 DS 65095:
字段名
字段值
平台
思科 4300、4400 ISR 系列或 Catalyst 8000V Edge 软件
产品
CUBE 企业版Webex Calling解决方案
问题范围
系统日志
问题类型
Syslog-% VOICE_IEC -3-GW:CCAPI:内部错误(呼叫峰值阈值):IEC=1.1.181.1.29.0
-
将 DS XML 文件复制到本地网关。
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
在本地网关中安装高 CPU 监控 DS 64224,然后安装 DS 65095 XML 文件。
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
使用 show call-hom e 诊断签名验证签名是否已成功安装签名。 状态列 应具有 “已注册” 值。
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: username@gmail.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
已下载的 DSE:
DS ID
DS 名称
Revision
状态
最后更新(格林威治标准时间+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Registered
2020-11-08:00:07:45
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Registered
2020-11-08:00:12:53
验证诊断签名的执行情况
在以下命令中, 当本地 网关执行签名中定义的操作时,显示呼叫总部 诊断签名命令的 “状态” 列更改为 “正在运行”。 show call-home 诊断签名统计信息的输出是 验证诊断签名是否检测到感兴趣 的事件并执行操作的最佳方式。 “Triggered/Max/Deinstall” 列表示给定签名触发事件的次数、为检测事件而定义的最大次数以及签名在检测到最大数量的触发事件后 是否会自行卸载。
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: carunach@cisco.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
已下载的 DSE:
|
DS ID |
DS 名称 |
Revision |
状态 |
最后更新(格林威治标准时间+ 00:00) |
|---|---|---|---|---|
|
64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Registered |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
跑步 |
2020-11-08 00:12:53 |
显示呼叫总部诊断签名统计信息
|
DS ID |
DS 名称 |
已@@ 触发 /Max /Deinstall |
平均运行时间(秒) |
最大运行时间(秒) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
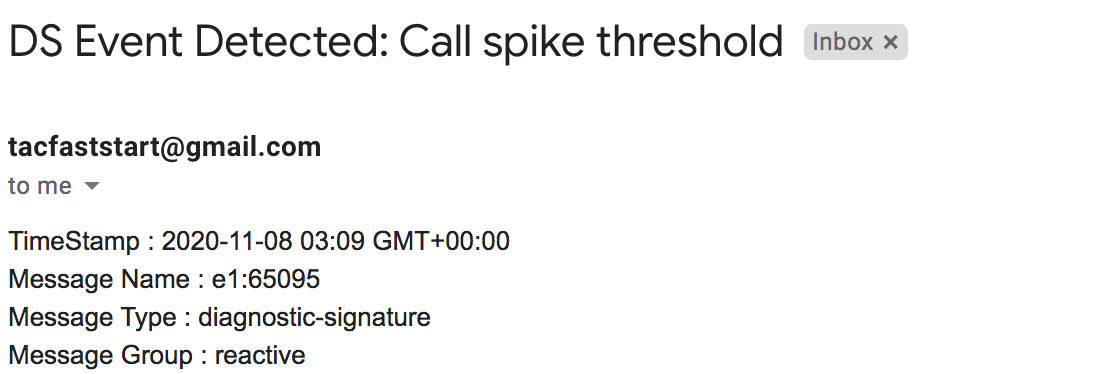
在诊断签名执行期间发送的通知电子邮件 包含关键信息,例如问题类型、设备详细信息、软件版本、 运行配置和显示命令输出,这些信息与对 给定问题进行故障排除。
卸载诊断签名
使用诊断签名进行故障排除通常定义为在检测到某些问题出现后进行 卸载。 如果你想手动卸载 签名,请从 show call-home 诊断签名的输出中检索 DS ID,然后运行以下命令:
call-home diagnostic-signature deinstall <DS ID> 示例:
call-home diagnostic-signature deinstall 64224
根据部署中观察到的问题,定期将新签名添加到诊断签名查询工具中。 TAC 目前不 支持创建新自定义签名的请求。


