- Начало
- /
- Статия

Благодарим за обратната връзка.

 В тази статия
 Обратна връзка?
Можете да гарантирате, че хората влизат в Webex App само с помощта на акаунти от предварително определен списък с домейни. Използвайте прокси сървър, за да прихванете заявките и да ограничите домейните, които са разрешени.
Конфигурирайте разрешените домейни
Използвайте тази задача, за да конфигурирате вашия уеб прокси сървър, за да ограничите кои домейни на акаунти могат да влязат в Webex App от вашата корпоративна мрежа. Прокси сървърът добавя CiscoSpark-Allowed-DomainsHTTP заглавката към заявките за идентичност на Webex, така че само акаунти от посочените от вас домейни да могат да влязат. Хората, които се опитват да влязат от неоторизиран акаунт, получават грешка.
Тази конфигурация важи и за гости, които влизат, докато трафикът им се насочва през вашата корпоративна мрежа.
Преди да започнете
-
Инсталирайте прокси сървър, който може да извършва прихващане за сигурност на транспортен слой (TLS), да вмъква HTTP заглавки и да филтрира дестинации, използвайки напълно квалифицирани имена на домейни (FQDNS) или URL адреси.
Следните тествани прокси сървъри имат задачи за конфигуриране в тази статия:
-
Уред за уеб сигурност на Cisco (WSA)
-
Синьо палто
-
-
За да вмъкнете HTTP заглавки в HTTPS трафика, конфигурирайте прихващането на TLS на вашия прокси сървър. Вижте Мрежови изисквания за услугите на Webex и се уверете, че отговаряте на изискванията за вашия прокси сървър.
| 1 |
Насочете целия изходящ трафик към Webex през вашите уеб прокси сървъри. |
| 2 |
Активирайте прихващане на TLS на прокси сървъра. |
| 3 |
Конфигурирайте прокси сървъра да прихваща заявки за: |
| 4 |
Добавете |
| 5 |
Задайте стойността на заглавката на домейните, които могат да влязат, разделени със запетаи. Например, за да разрешите потребители от домейна example.com, добавете. За да разрешите потребители от няколко домейна, добавете всеки домейн към една и съща стойност на заглавката. Например: |
Конфигурирайте разрешените домейни в Cisco WSA
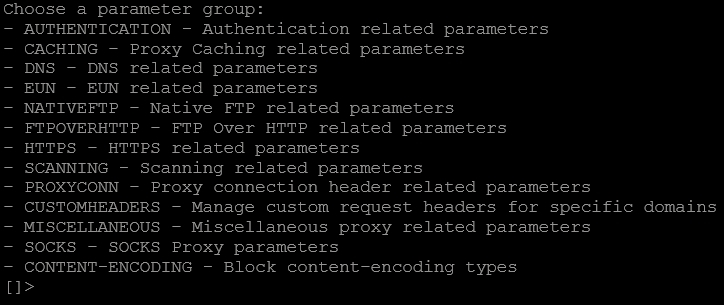
Използвайте тази задача, за да добавите персон CiscoSpark-Allowed-Domainsализираната заглавка в CLI на
Cisco Web Security Appliance (WSA). Заглавката казва на Webex кои домейни на акаунти
могат да влязат от вашата корпоративна мрежа.
| 1 |
Достъп до WSA CLI. |
| 2 |
Въведете |
| 3 |
Въведете |
| 4 |
Въведете |
| 5 |
Изберете В ръщане, изберете Връщане отново и след това въведете |
Конфигурирайте разрешените домейни в Blue Coat
Използвайте тази задача, за да създадете политика в Blue Coat Visual Policy Manager, която прихваща TLS трафика и добавя CiscoSpark-Allowed-Domainsзаглавката към заявките за идентичност на Webex.
| 1 |
В Visual Policy Manager изберете Правила . |
| 2 |
Щракнете върху Добавяне на правило, щракнете с дес ния бутон върху колоната Дей ствие и изберете Зада ване. |
| 3 |
Изберете ващане, въведете име и щракнете върху OK. |
| 4 |
Изберете Прав и добавете |
| 5 |
Щракнете върху Добавяне на правило, щракнете с дес ния бутон върху колоната Dest ination и изберете Зада ване. |
| 6 |
Изберете и въведете домейните за идентичност на Webex в URL адреса Simple Match. Въведете |
| 7 |
Щракнете върху Добав яне, щракнете върху Зат вори и след това щракнете върху OK. |
| 8 |
Щракнете с дес ния бутон върху колоната Дей ствие, изберете Задаване и създайте действие на заглавката на заявката за контрол.
|
| 9 |
Щракнете върху OK, щракнете отново върху OK и след това щракнете върху Инсталиране на правила. |


