- 主页
- /
- 文章

感谢您的反馈。

 在此文章中
 反馈?
您可以确保人们仅使用预定义域名列表中的帐户登录 Webex 应用程序。使用代理服务器拦截请求并限制允许的域。
配置允许的域
使用此任务配置您的 Web 代理服务器,以限制哪些账户域可以从您的公司网络登录 Webex 应用程序。 代理将 CiscoSpark-Allowed-DomainsHTTP 标头添加到 Webex 身份请求中,这样只有来自您指定域的账户才能登录。 尝试使用未经授权的帐户登录的人会收到错误。
此配置也适用于在流量通过您的公司网络路由时登录的访客。
准备工作
-
安装可以执行传输层安全 (TLS) 拦截、插入 HTTP 标头以及使用完全限定域名 (FQDN) 或 URL 筛选目的地的代理服务器。
以下经过测试的代理服务器在本文中有配置任务:
-
Cisco Web 安全设备 (WSA)
-
蓝色外套
-
-
要在 HTTPS 流量中插入 HTTP 标头,请在代理上配置 TLS 拦截。 请参阅 Webex 服务的网络要求,并确保满足代理服务器的要求。
| 1 |
通过 Web 代理服务器将所有出站流量路由到 Webex。 |
| 2 |
在代理服务器上启用 TLS 拦截。 |
| 3 |
将代理服务器配置为拦截发送至: |
| 4 |
将 |
| 5 |
将标头值设置为允许登录的域,以逗号分隔。 例如,要允许来自 example.com 域的用户,请添加。 要允许来自多个域的用户,请将每个域添加到相同的标头值。 例如: |
在 Cisco WSA 中配置允许的域
使用此任务在
思科网络安全设备 (WSA) CLI 中添加CiscoSpark-Allowed-Domains自定义标头。 标题告知 Webex
允许哪些账户域名从您的公司网络登录。
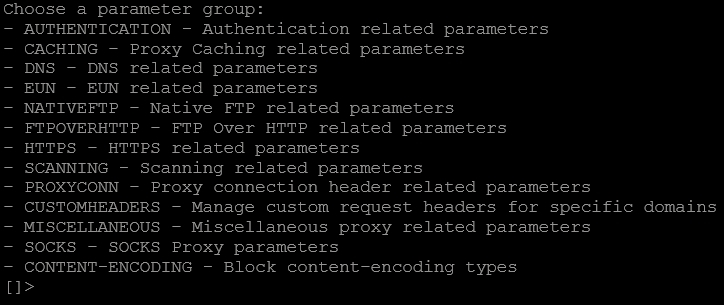
| 1 |
访问 WSA CLI。 |
| 2 |
输入 |
| 3 |
输入 |
| 4 |
输入 |
| 5 |
选择 “返回”,再次选择 “返回”,然后输入 |
在 Blue Coat 中配置允许的域名
使用此任务在 Blue Coat 可视化策略管理器中创建策略,该策略可拦截 TLS 流量并将CiscoSpark-Allowed-Domains标头添加到 Webex 身份请求中。
| 1 |
在可视化策略管理器中,选择。 |
| 2 |
单击添加规则并右键单击操作列,然后选择设置。 |
| 3 |
选择 “”,输入名称,然后单击 “确定”。 |
| 4 |
选择,然后 |
| 5 |
单击 “添加规则”,右键单击 “目标” 列,然后选择 “设置”。 |
| 6 |
选择 “”,然后在 “简单匹配 URL” 中输入 Webex 身份域。 输入 |
| 7 |
单击添加并单击关闭,然后单击确定。 |
| 8 |
右键单击 “操作” 列,选择 “设置”,然后创建 “控制请求标头” 操作。
|
| 9 |
单击 “确定”,再次单击 “确定”,然后单击 “安装策略”。 |


