- 홈
- /
- 문서

피드백을 보내 주셔서 감사합니다.

 이 문서에서
 피드백이 있습니까?
사람들이 미리 정의된 도메인 목록의 계정을 사용해서만 Webex App에 로그인하도록 할 수 있어요.프록시 서버를 사용해 요청을 가로채고 허용된 도메인을 제한하세요.
허용된 도메인 구성하세요
이 작업을 사용하여 회사 네트워크에서 Webex App에 로그인할 수 있는 계정 도메인을 제한하도록 웹 프록시 서버를 구성하세요. 프록시는 지정한 도메인의 계정만 로그인할 수 있도록 Webex ID 요청에 CiscoSpark-Allowed-DomainsHTTP 헤더를 추가해요. 무단 계정으로 로그인하려고 하면 오류가 발생해요.
이 구성은 트래픽이 회사 네트워크를 통해 라우팅되는 동안 로그인하는 손님에게도 적용돼요.
시작하기 전에
-
TLS (전송 계층 보안) 가로채기를 수행하고, HTTP 헤더를 삽입하고, FQDN (정규화된 도메인 이름) 또는 URL을 사용하여 대상을 필터링할 수 있는 프록시 서버를 설치하세요.
이 문서에서는 다음과 같은 테스트를 거친 프록시 서버에 구성 작업이 있어요.
-
시스코 웹 시큐리티 어플라이언스 (WSA)
-
블루 코트예요
-
-
HTTPS 트래픽에 HTTP 헤더를 삽입하려면 프록시에서 TLS 가로채기를 구성하세요. Webex 서비스의 네트워크 요구 사항을 참조하고 프록시 서버의 요구 사항을 충족하는지 확인하세요.
| 1 |
웹 프록시 서버를 통해 모든 아웃바운드 트래픽을 Webex로 라우팅해요. |
| 2 |
프록시 서버에서 TLS 가로채기를 활성화해요. |
| 3 |
다음에 대한 요청을 가로채도록 프록시 서버를 구성하세요. |
| 4 |
도청된 |
| 5 |
로그인 허용된 도메인의 헤더 값을 쉼표로 구분해서 설정해요. 예를 들어 example.com 도메인의 사용자를 허용하려면 추가하세요. 여러 도메인의 사용자를 허용하려면 각 도메인을 동일한 헤더 값에 추가하세요. 예를 들면: |
Cisco WSA에서 허용된 도메인을 구성하세요
이 작업을 사용하여
Cisco 웹 시큐리티 어플라이언스 (WSA) CLI에 CiscoSpark-Allowed-Domains사용자 지정 헤더를 추가하세요. 헤더는 회사 네트워크에서 로그인할
수 있는 계정 도메인을 Webex에 알려줘요.
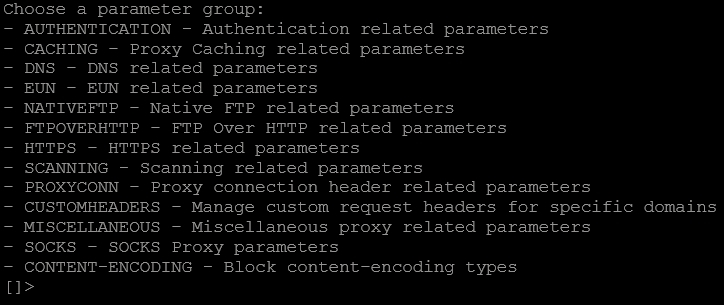
| 1 |
WSA CLI에 접속해요. |
| 2 |
입력하고 |
| 3 |
로그인 |
| 4 |
입력하세요 |
| 5 |
반품을 선택하고 반품을 다시 선택한 다음 입력하세요 |
블루코트에서 허용된 도메인 구성하기
이 작업을 사용하면 Blue Coat Visual Policy Manager에서 TLS 트래픽을 가로채고 Webex ID 요청에 CiscoSpark-Allowed-Domains헤더를 추가하는 정책을 만들 수 있어요.
| 1 |
비주얼 폴리시 매니저에서 선택해요. |
| 2 |
규칙 추가를 클릭하고 작업 열을 마우스 오른쪽 버튼으로 클릭한 다음 설정을 선택합니다. |
| 3 |
선택하고 이름을 입력한 다음 확인을 클릭해요. |
| 4 |
추가를 선택하고 레이어 이름에 |
| 5 |
규칙 추가를 클릭하고 대상 열을 마우스 오른쪽 버튼으로 클릭한 다음 설정을 선택합니다. |
| 6 |
선택하고 단순 일치 URL에 Webex ID 도메인을 입력하세요. 입력하세요 |
| 7 |
추가를 클릭하고 닫기를 클릭한 다음 확인을 클릭해요. |
| 8 |
작업 열을 마우스 오른쪽 버튼으로 클릭하고 설정을 선택하고 제어 요청 헤더 작업을 생성하세요.
|
| 9 |
확인을 클릭하고 확인을 다시 클릭한 다음 정책 설치를 클릭했어요. |


