- Главная
- /
- Статья

Благодарим вас за обратную связь.

 В этой статье
 Отправить обратную связь?
Можно сделать так, чтобы пользователи входили в приложение Webex только с использованием учетных записей из предопределенного списка доменов. Используйте прокси-сервер для перехвата запросов и ограничения разрешенных доменов.
Настройте разрешенные домены
Используйте эту задачу, чтобы настроить веб-прокси-сервер, чтобы ограничить количество доменов учетных записей, которые могут входить в приложение Webex из корпоративной сети. Прокси-сервер добавляет CiscoSpark-Allowed-DomainsHTTP-заголовок в запросы на идентификацию Webex, чтобы войти в систему могли только учетные записи из указанных вами доменов. Пользователи, пытающиеся войти в систему с использованием неавторизованной учетной записи, получают сообщение об ошибке.
Эта конфигурация также применима к гостям, которые входят в систему, пока их трафик проходит через вашу корпоративную сеть.
Прежде чем начать
-
Установите прокси-сервер, который может перехватывать данные по протоколу TLS, вставлять HTTP-заголовки и фильтровать места назначения, используя полные доменные имена (FQDN) или URL-адреса.
В этой статье описаны задачи по настройке следующих протестированных прокси-серверов:
-
Устройство веб-безопасности Cisco (WSA)
-
Синее пальто
-
-
Чтобы вставлять HTTP-заголовки в HTTPS-трафик, настройте перехват TLS на своем прокси-сервере. См. раздел Требования к сети для сервисов Webex и убедитесь, что вы соответствуете требованиям к прокси-серверу.
| 1 |
Направляйте весь исходящий трафик в Webex через прокси-серверы. |
| 2 |
Включите перехват TLS на прокси-сервере. |
| 3 |
Настройте прокси-сервер на перехват запросов к:. |
| 4 |
Добавьте |
| 5 |
Задайте в качестве заголовка домены, которым разрешен вход, разделив их запятыми. Например, чтобы разрешить пользователям из домена example.com, добавьте. Чтобы разрешить пользователям из нескольких доменов, добавьте каждый домен к одному и тому же значению заголовка. Например:. |
Настройте разрешенные домены в Cisco WSA
Используйте эту задачу для добавления CiscoSpark-Allowed-Domainsнастраиваемого заголовка в интерфейс командной строки
Cisco Web Security Appliance (WSA). В заголовке Webex указано, в какие домены учетных записей разрешено входить из корпоративной сети.
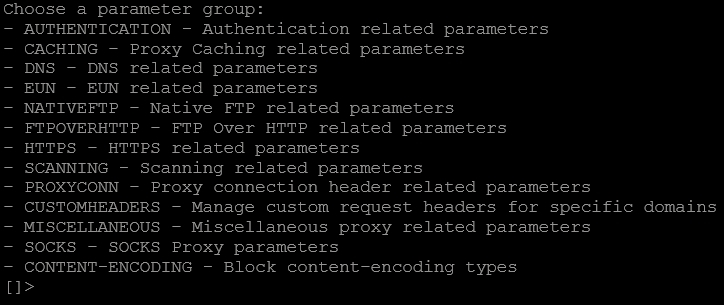
| 1 |
Получите доступ к интерфейсу командной строки WSA. |
| 2 |
Введите |
| 3 |
Введите |
| 4 |
Войдите |
| 5 |
Выберите «Возврат», снова нажмите «Вернуть» и затем введите |
Настройте разрешенные домены в Blue Coat
Используйте эту задачу для создания политики в диспетчере визуальных политик Blue Coat, которая перехватывает трафик TLS и добавляет CiscoSpark-Allowed-Domainsзаголовок к запросам идентификации Webex.
| 1 |
|
| 2 |
Нажмите Добавить правило, щелкните правой кнопкой мыши столбец «Действие» и выберите «Задать». |
| 3 |
Выберите «», введите имя и нажмите «ОК». |
| 4 |
Выберите «» и добавьте |
| 5 |
Нажмите Добавить правило, щелкните правой кнопкой мыши на столбце «Назначение» и выберите «Задать». |
| 6 |
Выберите «» и введите идентификационные домены Webex в поле «URL-адрес Simple Match». Войдите |
| 7 |
Нажмите кнопку Добавить, кнопку Закрыть, а затем кнопку ОК. |
| 8 |
Щелкните правой кнопкой мыши на столбце «Действие», выберите «Задать» и создайте действие «Заголовок контрольного запроса».
|
| 9 |
Нажмите «ОК», снова нажмите «ОК», а затем нажмите «Установить политику». |


