- Strona główna
- /
- Artykuł

Dziękujemy za opinię.

 W tym artykule
 Opinia?
Możesz upewnić się, że użytkownicy logują się do aplikacji Webex tylko za pomocą kont z predefiniowanej listy domen. Użyj serwera proxy, aby przechwytywać żądania i ograniczyć dozwolone domeny.
Skonfiguruj dozwolone domeny
To zadanie służy do skonfigurowania serwera proxy WWW, aby ograniczyć, które domeny kont mogą logować się do aplikacji Webex z sieci firmowej. Serwer proxy dodaje nagłówek CiscoSpark-Allowed-DomainsHTTP do żądań tożsamości Webex, aby tylko konta z określonych domen mogły się zalogować. Osoby, które próbują zalogować się z nieautoryzowanego konta, otrzymują błąd.
Ta konfiguracja dotyczy również gości, którzy logują się, gdy ich ruch jest kierowany przez sieć korporacyjną.
Zanim zaczniesz
-
Zainstaluj serwer proxy, który może przeprowadzać przechwytywanie zabezpieczeń warstwy transportowej (TLS), wstawiać nagłówki HTTP i filtrować miejsca docelowe przy użyciu w pełni kwalifikowanych nazw domen (FQDNS) lub adresów URL.
Następujące przetestowane serwery proxy mają zadania konfiguracyjne w tym artykule:
-
Urządzenie Cisco Web Security (WSA)
-
Niebieski płaszcz
-
-
Aby wstawić nagłówki HTTP do ruchu HTTPS, skonfiguruj przechwytywanie TLS na serwerze proxy. Zobacz Wymagania sieciowe dla usług Webex i upewnij się, że spełniasz wymagania dotyczące serwera proxy.
| 1 |
Kieruj cały ruch wychodzący do Webex za pośrednictwem internetowych serwerów proxy. |
| 2 |
Włącz przechwytywanie TLS na serwerze proxy. |
| 3 |
Skonfiguruj serwer proxy, aby przechwytywał żądania do: |
| 4 |
Dodaj nagłówek |
| 5 |
Ustaw wartość nagłówka na domeny, które mogą się logować, oddzielone przecinkami. Na przykład, aby zezwolić użytkownikom z domeny example.com, dodaj. Aby zezwolić użytkownikom z wielu domen, dodaj każdą domenę do tej samej wartości nagłówka. Na przykład: |
Skonfiguruj dozwolone domeny w Cisco WSA
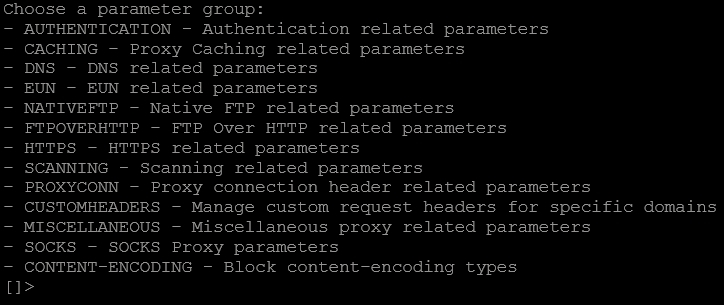
To zadanie służy do dodania CiscoSpark-Allowed-Domainsniestandardowego nagłówka w interfejsie wiersza polecenia
Cisco Web Security Appliance (WSA). Nagłówek informuje Webex, które domeny kont mogą
logować się z Twojej sieci firmowej.
| 1 |
Uzyskaj dostęp do interfejsu wiersza polecenia WSA. |
| 2 |
Wprowadź |
| 3 |
W |
| 4 |
Wejdź |
| 5 |
Wybierz opcję Zwró ć, ponownie wybierz polec enie Zwróć, a następnie wprowadź |
Skonfiguruj dozwolone domeny w Blue Coat
To zadanie służy do utworzenia zasad w programie Blue Coat Visual Policy Manager, która przechwytuje ruch TLS i dodaje CiscoSpark-Allowed-Domainsnagłówek do żądań tożsamości Webex.
| 1 |
W programie Visual Policy Manager wybierz polecenie . |
| 2 |
Kliknij Dodaj regułę, kliknij prawym przyciskiem myszy kolumnę A kcja i wybierz pozycję Ustaw. |
| 3 |
Wybierz polec , wprowadź nazwę i kliknij przycisk OK. |
| 4 |
Wybierz polec i dodaj |
| 5 |
Kliknij Dodaj regułę, kliknij prawym przyciskiem myszy kolumnę Miejsce docel owe i wybierz pozycję Ustaw. |
| 6 |
Wybierz polec i wprowadź domeny tożsamości Webex w polu Simple Match URL. Wejdź |
| 7 |
Kliknij przycisk Dodaj, kliknij przycisk Zamkni j, a następnie kliknij przycisk OK. |
| 8 |
Kliknij prawym przyciskiem myszy kolumnę A kcja, wybierz pozycję Ustaw i utwórz ak cję Nagłówek żą dania sterowania.
|
| 9 |
Kliknij przycisk OK, ponownie kliknij przycisk OK, a następnie kliknij przycisk Zainstaluj zasady. |


