- Domů
- /
- Článek

Děkujeme za vaši zpětnou vazbu.


 V tomto článku
 Zpětná vazba?
Můžete nakonfigurovat integraci jednotného přihlašování (SSO) mezi ovládacím centrem a nasazením, které používá PingFederate jako poskytovatele identity (IdP).
Jednotné přihlašování a ovládací centrum
Jednotné přihlašování (SSO) je proces ověřování relace nebo uživatele, který umožňuje uživateli poskytnout pověření pro přístup k jedné nebo více aplikacím. Tento proces ověřuje uživatele pro všechny aplikace, ke kterým jsou udělena práva. Eliminuje další výzvy, když uživatelé přepínají aplikace během určité relace.
Federační protokol SAML 2.0 (Security Assertion Markup Language) se používá k zajištění ověřování SSO mezi cloudem Webex a vaším poskytovatelem identity (IdP).
Profily
Aplikace Webex podporuje pouze profil SSO webového prohlížeče. V profilu SSO webového prohlížeče podporuje aplikace Webex následující vazby:
-
SP inicioval POST -> POST vazba
-
SP inicioval REDIRECT -> POST vazba
Formát NameID
Protokol SAML 2.0 podporuje několik formátů NameID pro komunikaci o konkrétním uživateli. Aplikace Webex podporuje následující formáty NameID.
-
urn:oasis:names:tc:SAML:2.0:nameid-format:transient -
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified -
urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
V metadatech, které načtete ze svého IdP, je první položka nakonfigurována pro použití ve Webexu.
Jednorázový odhlášení
Aplikace Webex podporuje jediný odhlašovací profil. V aplikaci Webex se uživatel může odhlásit z aplikace, která používá protokol jednotného odhlášení SAML k ukončení relace a potvrzení odhlášení pomocí vašeho IdP. Zkontrolujte, zda je váš IdP nakonfigurován pro SingleLogout.
Integrujte Control Hub s PingFederate
Průvodci konfigurací ukazují konkrétní příklad integrace SSO, ale neposkytují vyčerpávající konfiguraci pro všechny možnosti. Například nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transientjsou zdokumentovány kroky integrace pro. Jiné formáty, jako jsou, urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddressbudou fungovat pro integraci SSO, ale jsou mimo rozsah naší dokumentace.
Nastavte tuto integraci pro uživatele ve vaší organizaci Webex (včetně aplikace Webex a dalších služeb spravovaných v Control Hub). Webex Meetings Pokud je váš web Webex integrován do Řídicího centra, web Webex zdědí správu uživatelů. Pokud nemůžete přistupovat tímto Webex Meetings způsobem a není spravován v Řídicím centru, musíte provést samostatnou integraci, abyste povolili SSO proWebex Meetings.
Než začnete
U SSO a Control Hub musí IDP odpovídat specifikaci SAML 2.0. Kromě toho musí být IDP nakonfigurováni následujícím způsobem:
Stáhněte metadata Webex do místního systému
| 1 |
Přihlaste se do Control Hub. |
| 2 |
Přejděte do nabídky . |
| 3 |
Přejděte na kartu Po skytovatel identity a klikněte na Aktivovat SSO. |
| 4 |
Vyberte IdP. |
| 5 |
Vyberte typ certifikátu pro vaši organizaci:
Ukotvení důvěryhodnosti jsou veřejné klíče, které slouží jako autorita k ověření certifikátu digitálního podpisu. Další informace naleznete v dokumentaci IdP. |
| 6 |
Stáhněte soubor metadat. <org-ID>Název souboru metadat Webex je idb-meta- -SP.xml. |
Konfigurace nového připojení poskytovatele služeb
| 1 |
Přejděte na portál správy PingFederate () |
| 2 |
V části SP CONNECTIONS vyberte možnost Vytvořit nový. |
| 3 |
Vyberte přep ínací tlačítko Nepoužívat šablonu pro toto připojení a poté vyberte Další. |
| 4 |
Vyberte Prohlí žeče SSO Prohlíž eče a klikněte na tlačítko Další. |
| 5 |
Vyberte kartu Importovat metadata. |
| 6 |
Klepnutím na tlačítko Vybrat soubor vyhledejte a importujte soubor metadat, který jste stáhli z Řídicího centra, a potom klikněte na tlačítko Další. |
| 7 |
Zkontrolujte informace na kartě Obecné informace a klikněte na tlačítko Hoto vo. |
Konfigurace jednoduchého přihlášení prohlížeče
| 1 |
Na portálu správy PingFederate vyberte možnost Con figure Browser SSO. |
| 2 |
Zaškrtněte políčko SSO iniciované SP a klepněte na tlačítko Další. |
| 3 |
Vyberte možnost Konfigurovat vytvoření tvrzení. |
| 4 |
Vyberte možnost Konfigurovat nastavení protokolu.
|
| 5 |
Na obrazovce Aktivace a souhrn nastavte Sta v připojení na Aktivní. |
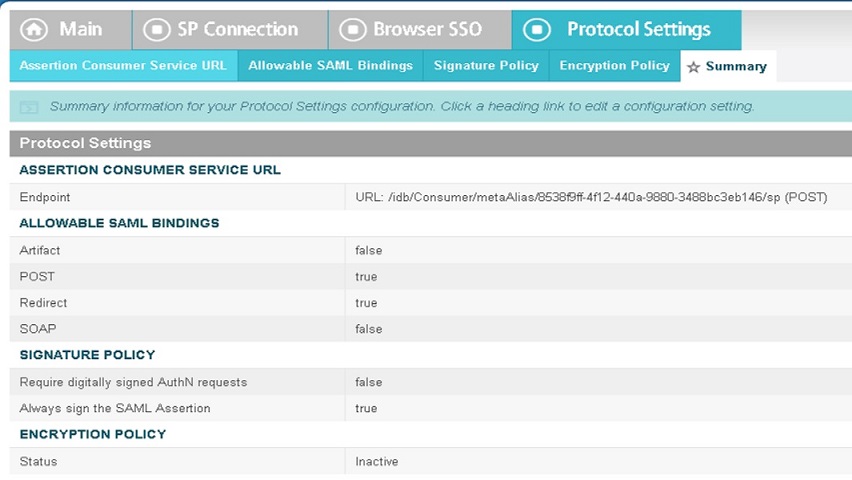
Export metadat z PingFederate
| 1 |
Na hlavní obrazovce klikněte na možnost S pravovat všechny SP. |
| 2 |
Vyhledejte připojení, které jste právě vytvořili, a klikněte na Exportovat metadata. |
| 3 |
V rozevírací nabídce vyberte certifikát, který chcete použít k podepsání exporto vaného souboru. |
| 4 |
Klepněte na tlačítko Expor tovat. |
Importujte metadata IdP a povolte jednotné přihlášení po testu
Poté, co exportujete metadata Webex, nakonfigurujete svého IdP a stáhnete metadata IdP do místního systému, jste připraveni je importovat do své organizace Webex z Řídicího centra.
Než začnete
Netestujte integraci SSO z rozhraní poskytovatele identity (IdP). Podporujeme pouze toky iniciované poskytovatelem služeb (SP-iniciované), takže pro tuto integraci musíte použít test SSO Control Hub.
| 1 |
Vyberte si jeden:
|
| 2 |
Na stránce Importovat metadata IdP buď přet áhněte soubor metadat IdP na stránku, nebo použijte možnost prohlížeče souborů k vyhledání a odeslání souboru metad at. Klepněte na tlačítko Další.
Pokud můžete, měli byste použít možnost Bezpečnější. To je možné pouze v případě, že váš IdP použil veřejnou certifikační autoritu k podepsání svých metadat. Ve všech ostatních případech musíte použít možnost Mé ně zabezpeč ené. To zahrnuje případy, kdy metadata nejsou podepsána, podepsána vlastními silami nebo podepsána soukrom ou certifikační autoritou. Okta metadata nepodepisuje, proto musíte zvolit Méně zabezpečené pro integr aci Okta SSO. |
| 3 |
Vyberte možnost Testovat nastavení SSO a po otevření nové karty prohlížeče se přihlaste pomocí IdP. Pokud se zobrazí chyba ověřování, může dojít k problému s přihlašovacími údaji. Zkontrolujte uživatelské jméno a heslo a zkuste to znovu. Chyba aplikace Webex obvykle znamená problém s nastavením SSO. V takovém případě projděte kroky znovu, zejména kroky, kdy zkopírujete a vložíte metadata Control Hub do nastavení IdP. Chcete-li zobrazit přihlašovací prostředí SSO přímo, můžete také kliknout na Kopírovat adresu URL do schránky z této obrazovky a vložit ji do okna soukromého prohlížeče. Odtud můžete projít přihlašováním pomocí SSO. Tento krok zastaví falešně pozitivní výsledky kvůli přístu povému tokenu, který může být v existující relaci od přihlášení . |
| 4 |
Vraťte se na kartu prohlížeče Control Hub.
Konfigurace SSO se ve vaší organizaci neprojeví, pokud nezvolíte první přepínací tlačítko a neaktivujete SSO. |
Co dělat dál
Cisco Webex Control HubPokud chcete provést zřizování uživatelů z Okta do cloudu Webex, použijte postupy v části Synchron izovat uživatele Okta do.
Pokud chcete provést zřizování uživatelů z Entra ID do clou Cisco Webex Control Hub du Webex, použijte postupy v části Synchronizovat uživatele Microsoft Entra ID.
Chcete-li zakázat e-maily odesílané novým uživatelům aplikace Webex ve vaší organizaci, postupujte podle postupu v části Potlačení automatiz ovaných e-mailů. Dokument také obsahuje doporučené postupy pro odesí lání sdělení uživatelům ve vaší organizaci.


