- Pagină de pornire
- /
- Articol

Mulțumim pentru feedback.


 În acest articol
 Feedback?
Puteți configura o integrare de conectare unică (SSO) între Control Hub și o implementare care utilizează PingFederate ca furnizor de identitate (IdP).
Conectare unică și hub de control
Single sign-on (SSO) este un proces de autentificare a sesiunii sau a utilizatorului care permite unui utilizator să furnizeze acreditări pentru a accesa una sau mai multe aplicații. Procesul autentifică utilizatorii pentru toate aplicațiile la care li se acordă drepturi. Elimină solicitările suplimentare atunci când utilizatorii schimbă aplicațiile în timpul unei anumite sesiuni.
Protocolul de federație Security Assertion Markup Language (SAML 2.0) este utilizat pentru a furniza autentificarea SSO între cloud-ul Webex și furnizorul dvs. de identitate (IdP).
Profiluri
Aplicația Webex acceptă numai profilul SSO al browserului web. În profilul SSO al browserului web, aplicația Webex acceptă următoarele legături:
-
SP inițiat POST -> Legarea POST
-
SP a inițiat REDIRECT -> Legarea POST
Formatul numeiID
Protocolul SAML 2.0 acceptă mai multe formate NameID pentru a comunica despre un anumit utilizator. Aplicația Webex acceptă următoarele formate NameID.
-
urn:oasis:names:tc:SAML:2.0:nameid-format:transient -
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified -
urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
În metadatele pe care le încărcați de la IdP, prima intrare este configurată pentru utilizare în Webex.
SingleLogout
Aplicația Webex acceptă profilul unic de deconectare. În aplicația Webex, un utilizator se poate deconecta de la aplicație, care utilizează protocolul de deconectare unică SAML pentru a încheia sesiunea și a confirma deconectarea cu IdP-ul tău. Asigurați-vă că IdP-ul dvs. este configurat pentru SingleLogout.
Integrați Control Hub cu PingFederate
Ghidurile de configurare arată un exemplu specific pentru integrarea SSO, dar nu oferă o configurație exhaustivă pentru toate posibilitățile. De exemplu, pașii de integrare pentru nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transientsunt documentați. Alte formate, cum ar fi acestea, urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddressvor funcționa pentru integrarea SSO, dar sunt în afara domeniului de aplicare al documentației noastre.
Configurați această integrare pentru utilizatorii din organizația dvs. Webex (inclusiv aplicația Webex și alte servicii administrate în Control Hub). Webex Meetings Dacă site-ul dvs. Webex este integrat în Control Hub, site-ul Webex moștenește gestionarea utilizatorilor. Dacă nu puteți accesa Webex Meetings în acest mod și nu este gestionat în Control Hub, trebuie să efectuați o integrare separată pentru a activa SSO pentruWebex Meetings.
Înainte de a începe
Pentru SSO și Control Hub, IDP-urile trebuie să respecte specificația SAML 2.0. În plus, IDP-urile trebuie configurate în felul următor:
Descărcați metadatele Webex în sistemul dvs. local
| 1 |
Conectați-vă la Control Hub. |
| 2 |
Accesați . |
| 3 |
Accesați fila Furniz or de identitate și faceți clic pe Activare SSO. |
| 4 |
Selectați un IdP. |
| 5 |
Alegeți tipul de certificat pentru organizația dvs.:
Ancorele de încredere sunt chei publice care acționează ca o autoritate pentru a verifica certificatul unei semnături digitale. Pentru mai multe informații, consultați documentația IdP. |
| 6 |
Descărcați fișierul metadate. <org-ID>Numele fișierului metadatelor Webex este idb-meta- -SP.xml. |
Configurarea unei noi conexiuni de furnizor de servicii
| 1 |
Accesați portalul dvs. de administrare PingFederate () |
| 2 |
Sub CON EXIUNI SP, selectați Creare nouă. |
| 3 |
Selectați butonul radio Nu utilizați un șablon pentru această conexiune, apoi selectați Următorul. |
| 4 |
Selectați Profiluri SSO Browser, apoi faceți clic pe Urmă torul. |
| 5 |
Selectați fila Import metadate. |
| 6 |
Faceți clic pe Alegeți fișierul pentru a naviga și importa fișierul de metadate pe care l-ați descărcat din Control Hub, apoi faceți clic pe Următorul. |
| 7 |
Examinați informațiile din fila Informații generale, apoi faceți clic pe Termin at. |
Configurați browserul cu o singură conectare
| 1 |
Din portalul de administrare PingFederate, selectați Configurare SSO browser. |
| 2 |
Bifați caseta de selectare SSO inițiată de SP, apoi faceți clic pe Următorul. |
| 3 |
Selectați Configurați crearea de afirmații. |
| 4 |
Selectați Configurați setările protocolului.
|
| 5 |
În ecranul Activare și rezumat, setați S tarea conexiunii la Ac tivă. |
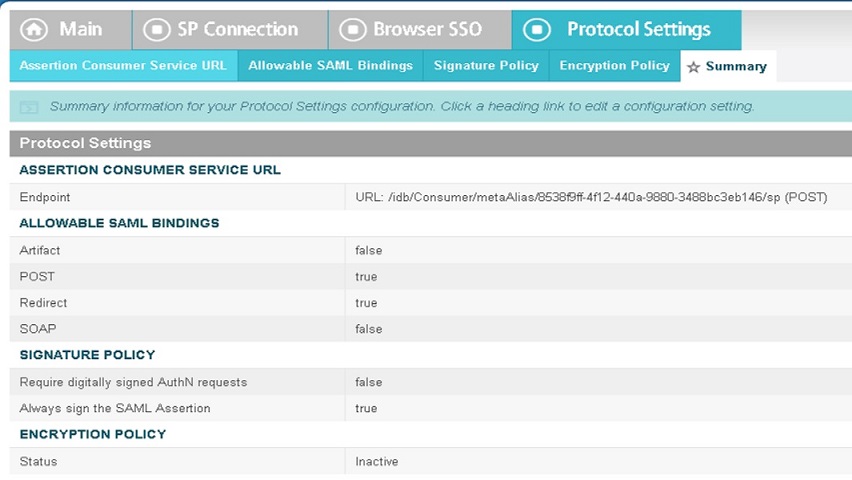
Exportați metadate din PingFederate
| 1 |
În ecranul principal, faceți clic pe Gestionați toate SP. |
| 2 |
Găsiți conexiunea pe care tocmai ați creat-o și faceți clic pe Export metadate. |
| 3 |
Alegeți certificatul de utilizat pentru semnarea fișierului exportat din meniul der ulant. |
| 4 |
Faceți clic pe Export. |
Importați metadatele IdP și activați conectarea unică după un test
După ce exportați metadatele Webex, configurați IdP-ul și descărcați metadatele IdP în sistemul local, sunteți gata să le importați în organizația dvs. Webex din Control Hub.
Înainte de a începe
Nu testați integrarea SSO din interfața furnizorului de identitate (IdP). Acceptăm doar fluxurile inițiate de furnizorul de servicii (inițiate de SP), deci trebuie să utilizați testul SSO Control Hub pentru această integrare.
| 1 |
Alegeți unul:
|
| 2 |
În pagina Import metadate IdP, fie glisați și fixați fișierul de metadate IdP pe pagină, fie utilizați opțiunea browser de fișiere pentru a localiza și încărca fișierul de metadate . Faceți clic pe Urmă torul.
Ar trebui să utilizați opțiunea Mai sigură, dacă puteți. Acest lucru este posibil numai dacă IdP-ul dvs. a folosit un CA public pentru a-și semna metadatele. În toate celelalte cazuri, trebuie să utilizați opțiunea Mai puțin sigură. Aceasta include dacă metadatele nu sunt semnate, auto-semnate sau semnate de o autoritate de autorizație privată. Okta nu semnează metadatele, deci trebuie să alegeți Mai puțin sigur pentru o integrare Okta SSO. |
| 3 |
Selectați Testați configurarea SSO și, atunci când se deschide o nouă filă a browserului, autentificați-vă cu IdP conectându-vă. Dacă primiți o eroare de autentificare, este posibil să existe o problemă cu acreditările. Verificați numele de utilizator și parola și încercați din nou. O eroare de aplicație Webex înseamnă de obicei o problemă cu configurarea SSO. În acest caz, parcurgeți din nou pașii, în special pașii în care copiați și lipiți metad atele Control Hub în configurarea IdP. Pentru a vedea direct experiența de conectare SSO, puteți, de asemenea, să faceți clic pe Copiați adresa URL în clipboard din acest ecran și să o lipiți într-o fereastră privată a browserului. De acolo, puteți parcurge con ectarea cu SSO. Acest pas oprește rezultatele fals pozitive din cauza unui token de acces care ar putea fi într-o sesiune existentă de la conectarea dvs. |
| 4 |
Reveniți la fila browserului Control Hub.
Configurația SSO nu intră în vigoare în organizația dvs. decât dacă alegeți primul buton radio și activați SSO. |
Ce să faci în continuare
Utilizați procedurile din Sinc ronizați utilizatorii Okta în Cisco Webex Control Hub dacă doriți să efectuați furnizarea de utilizatori din Okta în norul Webex.
Utilizați procedurile din Sinc ronizați utilizatorii Microsoft Entra ID Cisco Webex Control Hub dacă doriți să efectuați furnizarea de utilizatori din Entra ID în norul Webex.
Puteți urma procedura din Suprimarea e-mailurilor automate pentru a dezactiva e-mailurile trimise noilor utilizatori ai aplicației Webex din organizația dvs. Documentul conține, de asemenea, cele mai bune practici pentru trimiterea de comunicări către utilizatorii din organizație.


