- Kezdőlap
- /
- Cikk

Köszönjük visszajelzését.


 Ebben a cikkben
 Visszajelzés?
Konfigurálhat egyszeri bejelentkezési (SSO) integrációt a Control Hub és a PingFederate-t azonosító szolgáltatóként (IDP) használó telepítés között.
Egyszeri bejelentkezés és vezérlőközpont
Az egyszeri bejelentkezés (SSO) olyan munkamenet vagy felhasználói hitelesítési folyamat, amely lehetővé teszi a felhasználó számára, hogy hitelesítő adatokat adjon meg egy vagy több alkalmazás eléréséhez. A folyamat hitelesíti a felhasználókat minden olyan alkalmazáshoz, amelyhez jogosultak. Ez kiküszöböli a további utasításokat, amikor a felhasználók egy adott munkamenet során alkalmazásokat váltanak.
A Security Assertion Markup Language (SAML 2.0) Federation Protocol az SSO-hitelesítés biztosítására szolgál a Webex felhő és az Ön identitásszolgáltatója (IDP) között.
Profilok
A Webex App csak a webböngésző SSO profilját támogatja. A webböngésző SSO-profiljában a Webex App a következő kötéseket támogatja:
-
SP kezdeményezett POST -> POST kötés
-
SP kezdeményezett REDIRECT -> POST kötés
NameID formátum
A SAML 2.0 protokoll több NameID formátumot támogat egy adott felhasználóval kapcsolatos kommunikációhoz. A Webex App támogatja a következő NameID formátumokat.
-
urn:oasis:names:tc:SAML:2.0:nameid-format:transient -
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified -
urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
Az IDP-ből betöltött metaadatokban az első bejegyzés a Webex-ben való használatra van konfigurálva.
SingleLogout
A Webex App támogatja az egyetlen kijelentkezési profilt. A Webex alkalmazásban a felhasználó kijelentkezhet az alkalmazásból, amely a SAML egyetlen kijelentkezési protokollt használja a munkamenet befejezéséhez, és megerősíti a kijelentkezést az IDP-jével. Győződjön meg róla, hogy az IDP a SingleLogout beállításra van konfigurálva.
Integrálja a Control Hub alkalmazást a PingFederate szolgáltatással
A konfigurációs útmutatók konkrét példát mutatnak az SSO-integrációra, de nem biztosítanak teljes konfigurációt minden lehetőséghez. Például az integrációs lépéseket dokument nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transientálják. Más formátumok, például műkö urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddressdni fognak az SSO-integrációhoz, de nem tartoznak dokumentációnk hatálya alá.
Állítsa be ezt az integrációt a Webex szervezet felhasználói számára (beleértve a Webex alkalmazást és a Vezérlőközpontban kezelt egyéb szolgáltatásokat is). Webex Meetings Ha a Webex-webhely integrálva van a Control Hubba, a Webex webhely örökli a felhasználói kezelést. Ha nem tud ilyen Webex Meetings módon hozzáférni, és nem kezeli a Vezérlőközpontban, külön integrációt kell végrehajtania az SSO engedélyezéséhezWebex Meetings.
Mielőtt elkezdené
Az SSO és a Control Hub esetében az IDP-knek meg kell felelniük a SAML 2.0 specifikációnak. Ezenkívül az IDP-ket a következő módon kell konfigurálni:
Töltse le a Webex metaadatait a helyi rendszerre
| 1 |
Jelentkezzen be a Control Hub alkalmazás ba. |
| 2 |
Menjen a Kezel pontra |
| 3 |
Lépjen az Identity provider fülre, és kattintson az SSO aktiválása gombra. |
| 4 |
Válasszon egy IDP-t. |
| 5 |
Válassza ki a szervezet tanúsítványtípus át:
A bizalmi horgonyok olyan nyilvános kulcsok, amelyek hatóságként működnek a digitális aláírás tanúsítványának ellenőrzésére . További információért olvassa el az IDP dokumentációját. |
| 6 |
Töltse le a metaadatfájlt. <org-ID>A Webex metaadatfájl neve id b-meta- -SP.xml. |
Új szolgáltatói kapcsolat konfigurálása
| 1 |
Menjen a PingFederate adminisztrációs portáljára () |
| 2 |
Az SP CONNECTIONS terület en válassza az Új létrehozása lehetőséget. |
| 3 |
Válassza a Ne használjon sablont ehhez a kapcsolati rádió hoz gombot, majd válassza a Tov ább lehetőséget. |
| 4 |
Válassza a Böngésző SSO-profiljai lehetőséget, majd kattintson a Tov ább gombra. |
| 5 |
Válassza a Metaadatok importálása fület. |
| 6 |
Kattintson a Fájl kiválasz tása gombra a Vezérlőközpontból letöltött metaadatfájl böngészéséhez és importálásához, majd kattintson a Tovább gombra. |
| 7 |
Tekintse át az információkat az Általános információk lapon, majd kattintson a Kész gombra. |
A böngésző egyetlen bejelentkezésének konfigurálása
| 1 |
A PingFederate Adminisztrációs portálon válassza a Bön gésző SSO konfigurálása lehetőséget. |
| 2 |
Jelölje be az SP-által kezdeményezett SSO jelölőnégyzet et, majd kattintson a Tovább gombra. |
| 3 |
Válassza az Állítások létrehozásának konfigurálása lehetőséget. |
| 4 |
Válassza a Protokollbeállítások konfigurálása lehetőséget.
|
| 5 |
Az Aktiválás és Összegzés képernyőn állítsa be a Kap csolat állapotát Aktív értékre. |
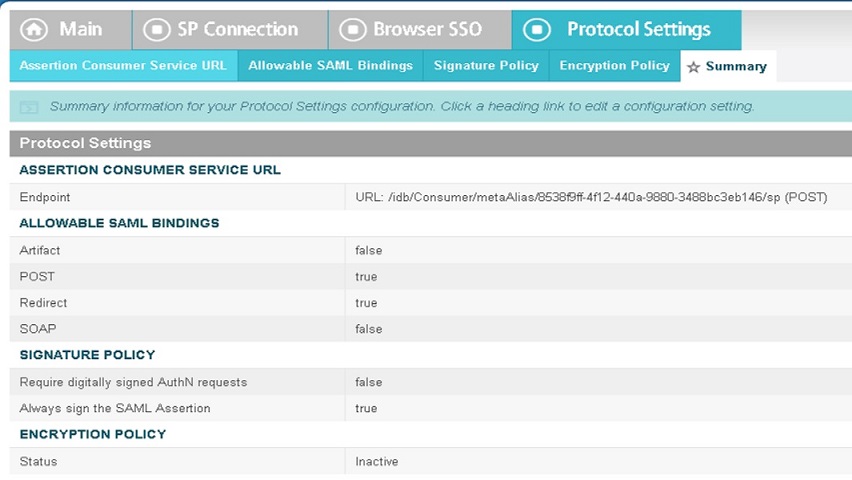
Metaadatok exportálása a PingFederate alkalmazásból
| 1 |
A főképernyőn kattintson az Összes SP kezelése gombra. |
| 2 |
Keresse meg az éppen létrehozott kapcsolatot, és kattintson a Metaadatok exportálása gombra. |
| 3 |
Válassza ki az exportált fájl aláírásához használni kívánt tanúsítványt a legördülő menüből. |
| 4 |
Kattintson az Exportál ásra. |
Az IDP metaadatok importálása és az egyszeri bejelentkezés engedélyezése teszt után
Miután exportálta a Webex metaadatait, konfigurálta az IDP-t, és letöltötte az IDP-metaadatokat a helyi rendszerbe, készen áll arra, hogy importálja azokat a Webex szervezetébe a Vezérlőközpontból.
Mielőtt elkezdené
Ne tesztelje az SSO-integrációt az identitásszolgáltató (iDP) felületről. Csak a Szolgáltató által kezdeményezett (SP-által kezdeményezett) folyamatokat támogatjuk, ezért ehhez az integrációhoz a Control Hub SSO tesztet kell használnia.
| 1 |
Válasszon egyet:
|
| 2 |
Az IdP-metaadatok importálása lapon húzza át az IdP metaadatfájlt az oldal ra, vagy használja a fájlböngésző opciót a metaadat fájl megtalálásához és feltöltéséhez. Kattintson a Tovább gom bra.
Használja a Bizton ságosabb opciót, ha teheti. Ez csak akkor lehetséges, ha az IDP nyilvános hitelesítő adatot használt a metaadatok aláírásához. Minden más esetben a Kev ésbé biztonságos opciót kell használnia. Ez magában foglalja azt is, ha a metaadatokat nem írja alá, nem írja alá saját hitelesítő vagy nem írja alá magánhitelesítő. Az Okta nem írja alá a metaadatokat, ezért az Okta SSO integrációhoz válassza a Kev esebb biztonságos lehetőséget. |
| 3 |
Válassza az SSO beállításának tesz telése lehetőséget, és amikor meg nyílik egy új böngészőlap, bejelentkezéssel hitelesítse az IDP-vel. Ha hitelesítési hiba jelenik meg, akkor probléma merülhet fel a hitelesítő adatokkal. Ellenőrizze a felhasználónevet és a jelszót, és próbálja újra. A Webex App hiba általában az SSO beállításával kapcsolatos problémát jelent. Ebben az esetben vegye át újra a lépéseket, különösen azokat a lépéseket, amelyekkel másolja és beillesz ti a Vezérlőközpont metaadatait az IDP beállításba. Az SSO bejelentkezési élményének közvetlen megtekintéséhez kattintson ezen a képernyőn az URL másolása vágólapra elemre, és be illesztheti azt egy privát böngészőablakba. Innentől bejelentkezhet az SSO-val. Ez a lépés leállítja a hamis pozitív eredményeket, mivel egy hozzáférési token egy meglévő munkamenetben jelenhet meg, miután bejelentkez ett. |
| 4 |
Térjen vissza a Control Hub böngésző fülre.
Az SSO konfiguráció csak akkor lép hatályba a szervezetben, hacsak nem válasz tja az első rádiógombot, és aktiválja az SSO-t. |
Mi a teendő ezután
Használja az Okta-felhasználók szinkronizálása menü pontban szereplő eljárásokat, Cisco Webex Control Hub ha az Okta-ból a Webex felhőbe szeretné biztosítani az Okta-felhasználókat.
Használja a Microsoft Entra ID felhasználók szinkroniz álása menüpontban szereplő eljárásokat, Cisco Webex Control Hub ha az Entra ID-ből a Webex felhőbe szeretné biztosítani a felhasználókat.
Az Automatikus e-mailek kiküszöböl ése menüpontban letilthatja a szervezet új Webex alkalmazás-felhasználóinak küldött e-maileket. A dokumentum a szervezet felhasználói számára történő kommunikáció kül désére vonatkozó bevált gyakorlatokat is tartalmazza.


