- Hjem
- /
- Artikkel

Takk for tilbakemeldingen.


 I denne artikkelen
 Tilbakemelding?
Du kan konfigurere en enkel påloggingsintegrasjon (SSO) mellom Control Hub og en distribusjon som bruker PingFederate som identitetsleverandør (IdP).
Enkel pålogging og kontrollhub
Enkel pålogging (SSO) er en økt- eller brukerautentiseringsprosess som tillater en bruker å oppgi legitimasjon for å få tilgang til ett eller flere applikasjoner. Prosessen autentiserer brukere for alle applikasjonene de får rettigheter til. Det eliminerer ytterligere meldinger når brukere bytter applikasjoner under en bestemt økt.
Security Assertion Markup Language (SAML 2.0) Federation Protocol brukes til å gi SSO-godkjenning mellom Webex-skyen og identitetsleverandøren (IdP).
Profiler
Webex-appen støtter bare nettleserens SSO-profil. I nettleserens SSO-profil støtter Webex App følgende bindinger:
-
SP initierte POST -> POST-binding
-
SP initierte REDIRECT -> POST-binding
NavnID-format
SAML 2.0-protokollen støtter flere NameID-formater for kommunikasjon om en bestemt bruker. Webex App støtter følgende NameID-formater.
-
urn:oasis:names:tc:SAML:2.0:nameid-format:transient -
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified -
urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
I metadataene du laster inn fra IdP, er den første oppføringen konfigurert for bruk i Webex.
EnkeltLogg ut
Webex-appen støtter enkelt utloggingsprofil. I Webex-appen kan en bruker logge av applikasjonen, som bruker SAML-protokollen for enkel utlogging for å avslutte økten og bekrefte at du logger ut med din IdP. Forsikre deg om at din IdP er konfigurert for SingleLogout.
Integrer Control Hub med PingFederate
Konfigurasjonsveiledningene viser et spesifikt eksempel på SSO-integrasjon, men gir ikke uttømmende konfigurasjon for alle muligheter. For eksempel, integrasjonstrinnene for nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transienter dokumentert. Andre formater som urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddressvil fungere for SSO-integrasjon, men er utenfor omfanget av dokumentasjonen vår.
Konfigurer denne integrasjonen for brukere i Webex-organisasjonen (inkludert Webex-appen og andre tjenester som administreres i Control Hub). Webex Meetings Hvis Webex-området ditt er integrert i Control Hub, arver Webex-området brukeradministrasjonen. Hvis du ikke får tilgang Webex Meetings på denne måten, og den ikke administreres i Control Hub, må du gjøre en egen integrasjon for å aktivere SSO forWebex Meetings.
Før du begynner
For SSO og Control Hub må IDP-er være i samsvar med SAML 2.0-spesifikasjonen. I tillegg må IDP-er konfigureres på følgende måte:
Last ned Webex-metadataene til ditt lokale system
| 1 |
Logg på Control Hub. |
| 2 |
Gå til . |
| 3 |
Gå til fanen Identitetsleverand ør og klikk Aktiver SSO. |
| 4 |
Velg en IdP. |
| 5 |
Velg sertifikattype for organisasjonen din:
Tillitsankere er offentlige nøkler som fungerer som en autoritet for å verifisere sertifikatet til en digital signatur. Hvis du vil ha mer informasjon, kan du se IdP-dokumentasjonen. |
| 6 |
Last ned metadatafilen. <org-ID>Webex-metadatafilnavnet er idb-meta- -SP.xml. |
Konfigurere en ny tjenesteleverandørtilkobling
| 1 |
Gå til PingFederate Administrationsportal () |
| 2 |
Velg Opprett ny under SP CONNE CTIONS. |
| 3 |
Velg alternati vknappen Ikke bruk en mal for denne tilkobl ingen, og velg deretter Neste. |
| 4 |
Velg SSO-profiler for nettleser, og klikk deretter Neste. |
| 5 |
Velg kategorien Importer metadata. |
| 6 |
Klikk Velg fil for å bla til og importere metadatafilen du lastet ned fra Control Hub, og klikk deretter Neste. |
| 7 |
Gå gjennom informasjonen i kategorien Generell informasjon, og klikk deretter Fer dig. |
Konfigurer nettleserens enkeltpålogging
| 1 |
Fra PingFederate-administrasjonsportalen velger du Konfigurer nettles er SSO. |
| 2 |
Merk av for SP-initiert SSO, og klikk deretter Neste. |
| 3 |
Velg Konfigurer opprettelse av påstand. |
| 4 |
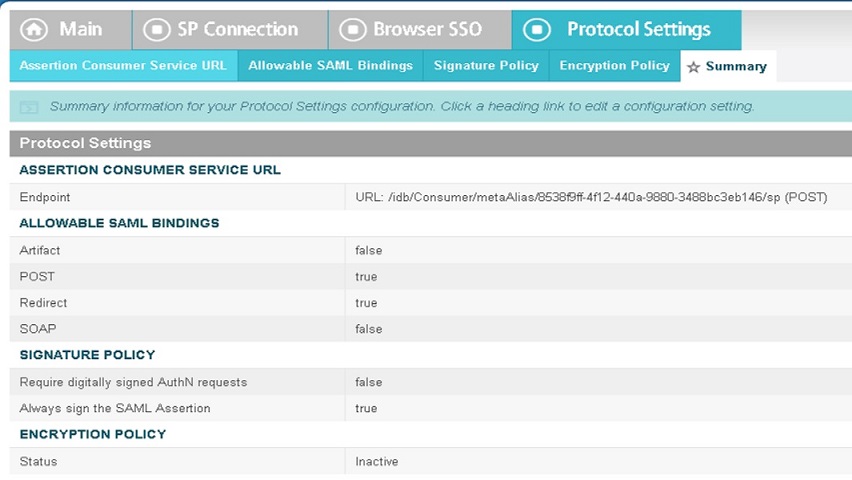
Velg Konfigurer protokollinnstillinger.
|
| 5 |
På skjermbildet Aktivering og sammendrag angir du Til koblingsstatus til Aktiv. |
Eksporter metadata fra PingFederate
| 1 |
Klikk på Administrer alle SP på hovedskjermbildet. |
| 2 |
Finn tilkoblingen du nettopp opprettet, og klikk Eksporter metadata. |
| 3 |
Velg sertifikatet som skal brukes til signering av den eksporterte filen fra rulle gardinmenyen. |
| 4 |
Klikk Eksporter. |
Importer IdP-metadataene og aktiver enkel pålogging etter en test
Etter at du har eksportert Webex-metadataene, konfigurert IdP-en og lastet ned IdP-metadataene til det lokale systemet, er du klar til å importere det til Webex-organisasjonen din fra Control Hub.
Før du begynner
Ikke test SSO-integrasjon fra IdP-grensesnittet (Identity Provider). Vi støtter bare tjenesteleverandørinitierte (SP-initierte) flyter, så du må bruke Control Hub SSO-testen for denne integrasjonen.
| 1 |
Velg en:
|
| 2 |
På siden Importer IdP-metadata kan du enten dra og slippe IdP-metadatafilen til siden eller bruke alternativet for filnettleser til å finne og laste opp metadat afilen. Klikk på Neste.
Du bør bruke alternativet Mer sikker, hvis du kan. Dette er bare mulig hvis din IdP brukte en offentlig CA til å signere metadataene sine. I alle andre tilfeller må du bruke alternativet Mindre sikkert. Dette inkluderer hvis metadataene ikke er signert, selvsignert eller signert av en privat CA. Okta signerer ikke metadataene, så du må velge Mindre sikker for en Okta SSO-integrasjon. |
| 3 |
Velg Test SSO-oppsett, og når en ny nettleserfane åpnes, godkjenn med IdP ved å logge på. Hvis du får en godkjenningsfeil, kan det være et problem med legitimasjonen. Sjekk brukernavnet og passordet, og prøv igjen. En Webex App-feil betyr vanligvis et problem med SSO-oppsettet. I dette tilfellet går du gjennom trinnene igjen, spesielt trinnene der du kopierer og li mer inn Control Hub-metadataene i IdP-oppsettet. For å se SSO-påloggingsopplevelsen direkte, kan du også klikke Kopier URL til utklippstavlen fra dette skjermbildet og lime den inn i et privat nettleservindu. Derfra kan du gå gjennom på logging med SSO. Dette trinnet stopper falske positiver på grunn av et til gangstoken som kan være i en eksisterende økt etter at du er logget på. |
| 4 |
Gå tilbake til kontrollhub-nettleserfanen.
SSO-konfigurasjonen trer ikke i kraft i organisasjonen med mindre du velger første alternativknapp og aktiverer SSO. |
Hva du skal gjøre videre
Bruk prosedyrene i Synkroniser Okta-brukere til Cisco Webex Control Hub hvis du vil gjøre brukerklargjøring ut av Okta til Webex-skyen.
Bruk prosedyrene i Synkroniser Microsoft Entra ID-brukere til Cisco Webex Control Hub hvis du vil gjøre brukerklargjøring ut av Entra ID til Webex-skyen.
Du kan følge fremgangsmåten i Undertrykk automatiserte e-post meldinger for å deaktivere e-postmeldinger som sendes til nye Webex App-brukere i organisasjonen. Dokumentet inneholder også beste fremgangsmåter for å sende ut kommunikasjon til brukere i organisasjonen.


