- Home
- /
- Articolo

Grazie per il feedback.


 In questo articolo
 Feedback?
Può configurare un'integrazione Single Sign-on (SSO) tra Control Hub e una distribuzione che utilizza PingFederate come provider di identità (IdP).
Single Sign-on e Control Hub
Il Single Sign-on (SSO) è un processo di autenticazione della sessione o dell'utente che consente a un utente di fornire le credenziali per accedere a una o più applicazioni. Il processo autentica gli utenti per tutte le applicazioni per cui hanno i diritti. Elimina ulteriori richieste quando gli utenti cambiano applicazione durante una sessione particolare.
Il protocollo federativo Security Assertion Markup Language (SAML 2.0) viene utilizzato per fornire l'autenticazione SSO tra il cloud Webex e il suo provider di identità (IdP).
Profili
L'app Webex supporta solo il profilo SSO del browser web. Nel profilo SSO del browser web, l'app Webex supporta le seguenti associazioni:
-
SP ha avviato POST -> Associazione POST
-
SP ha avviato REDIRECT -> Associazione POST
Formato NameID
Il protocollo SAML 2.0 supporta diversi formati NameID per comunicare su un utente specifico. L'app Webex supporta i seguenti formati NameID.
-
urn:oasis:names:tc:SAML:2.0:nameid-format:transient -
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified -
urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
Nei metadati caricati dal suo IdP, la prima voce è configurata per l'uso in Webex.
Logout singolo
L'app Webex supporta il profilo di disconnessione singolo. Nell'app Webex, un utente può disconnettersi dall'applicazione, che utilizza il protocollo SAML single logout per terminare la sessione e confermare la disconnessione con il suo IdP. Si assicuri che il suo IdP sia configurato per SingleLogout.
Integri Control Hub con PingFederate
Le guide alla configurazione mostrano un esempio specifico di integrazione SSO ma non forniscono una configurazione esaustiva per tutte le possibilità. Ad esempio, i passaggi di integrazione per nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transientsono documentati. Altri formati, ad esempio, urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddressfunzioneranno per l'integrazione SSO ma non rientrano nell'ambito della nostra documentazione.
Configura questa integrazione per gli utenti della sua organizzazione Webex (inclusa l'app Webex e altri servizi amministrati in Control Hub). Webex Meetings Se il suo sito Webex è integrato in Control Hub, il sito Webex eredita la gestione degli utenti. Se non può accedere Webex Meetings in questo modo e non è gestito in Control Hub, deve eseguire un'integrazione separata per abilitare l'SSO perWebex Meetings.
Prima che Lei cominci
Per SSO e Control Hub, gli IDP devono essere conformi alle specifiche SAML 2.0. Inoltre, gli IDP devono essere configurati nel modo seguente:
Scarichi i metadati Webex nel suo sistema locale
| 1 |
Accedi a Control Hub. |
| 2 |
Vai a . |
| 3 |
Vada alla scheda Identity provider e faccia clic su Attiva SSO. |
| 4 |
Seleziona un IdP. |
| 5 |
Scelga il tipo di certificato per la sua organizzazione:
I trust anchor sono chiavi pubbliche che fungono da autorità per verificare il certificato di una firma digitale. Per ulteriori informazioni, faccia riferimento alla documentazione del suo IdP. |
| 6 |
Scarichi il file di metadati. Il nome del file dei metadati Webex è idb-meta- -SP.xml. <org-ID> |
Configurare una nuova connessione con un fornitore di servizi
| 1 |
Vada al suo portale di amministrazione PingFederate (). |
| 2 |
In SP CONNECTIONS, seleziona Crea nuovo. |
| 3 |
Seleziona il pulsante di opzione Non utilizzare un modello per questa connessione, quindi seleziona Avanti. |
| 4 |
Seleziona i profili SSO del browser, quindi faccia clic su Avanti. |
| 5 |
Seleziona la scheda Importa metadati. |
| 6 |
Faccia clic su Scegli file per cercare e importare il file di metadati scaricato da Control Hub, quindi faccia clic su Avanti. |
| 7 |
Riveda le informazioni nella scheda Informazioni generali, quindi faccia clic su Fine. |
Configurare l'accesso singolo del browser
| 1 |
Dal portale di amministrazione di PingFederate, seleziona Configura SSO del browser. |
| 2 |
Seleziona la casella di controllo SSO avviato da SP, quindi faccia clic su Avanti. |
| 3 |
Seleziona Configura creazione asserzioni. |
| 4 |
Seleziona Configura le impostazioni del protocollo.
|
| 5 |
Nella schermata di attivazione e riepilogo, imposti lo stato della connessione su Attivo. |
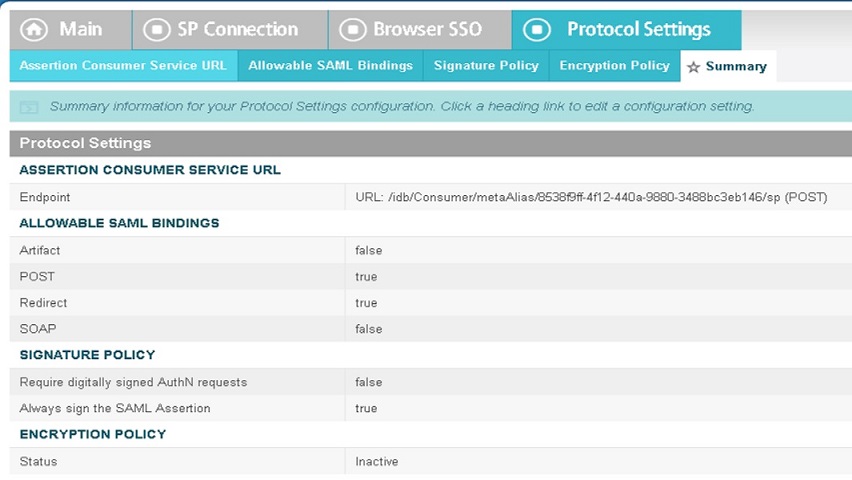
Esporta metadati da PingFederate
| 1 |
Nella schermata principale, faccia clic su Gestisci tutti gli SP. |
| 2 |
Trovi la connessione che ha appena creato e faccia clic su Esporta metadati. |
| 3 |
Scegli il certificato da utilizzare per firmare il file esportato dal menu a discesa. |
| 4 |
Faccia clic su Esporta. |
Importare i metadati IdP e abilitare il single sign-on dopo un test
Dopo aver esportato i metadati Webex, configurato il suo IdP e scaricato i metadati IdP nel suo sistema locale, è pronto per importarli nella sua organizzazione Webex da Control Hub.
Prima che Lei cominci
Non testi l'integrazione SSO dall'interfaccia del provider di identità (IdP). Supportiamo solo i flussi avviati dal fornitore di servizi (avviati da SP), quindi deve utilizzare il test SSO di Control Hub per questa integrazione.
| 1 |
Ne scelga uno:
|
| 2 |
Nella pagina Importa metadati IdP, trascina e rilascia il file di metadati IdP sulla pagina o usi l'opzione del browser dei file per individuare e caricare il file di metadati. Faccia clic su Avanti.
Dovrebbe usare l'opzione Più sicuro, se può. Questo è possibile solo se il suo IdP ha utilizzato una CA pubblica per firmare i suoi metadati. In tutti gli altri casi, deve utilizzare l' opzione Meno sicuro. Ciò include se i metadati non sono firmati, autofirmati o firmati da un'autorità di certificazione privata. Okta non firma i metadati, quindi deve scegliere Less secure per un'integrazione SSO di Okta. |
| 3 |
Seleziona Verifica configurazione SSO e, quando si apre una nuova scheda del browser, si autentichi con l'IdP effettuando l'accesso. Se riceve un errore di autenticazione, potrebbe esserci un problema con le credenziali. Controlli il nome utente e la password e riprovi. Un errore dell'app Webex di solito indica un problema con la configurazione dell'SSO. In questo caso, ripeta i passaggi, in particolare i passaggi in cui copia e incolla i metadati di Control Hub nella configurazione dell'IdP. Per vedere direttamente l'esperienza di accesso SSO, può anche fare clic su Copia l'URL negli appunti da questa schermata e incollarlo in una finestra privata del browser. Da lì, può procedere con l' accesso con SSO. Questo passaggio blocca i falsi positivi dovuti a un token di accesso che potrebbe trovarsi in una sessione esistente dal momento in cui Lei ha effettuato l'accesso. |
| 4 |
Tornare alla scheda del browser Control Hub.
La configurazione SSO non ha effetto nella sua organizzazione a meno che Lei non scelga il primo pulsante di opzione e attivi l'SSO. |
Cosa fare dopo
Utilizza le procedure in Synchronize Okta Users in Cisco Webex Control Hub se desidera eseguire il provisioning degli utenti da Okta al cloud Webex.
Utilizza le procedure in Sincronizza gli utenti dell'ID Microsoft Entra Cisco Webex Control Hub se desidera eseguire il provisioning degli utenti dall'ID Entra nel cloud Webex.
Può seguire la procedura descritta in Elimina le e-mail automatizzate per disabilitare le e-mail inviate ai nuovi utenti dell'app Webex nella sua organizzazione. Il documento contiene anche le migliori pratiche per l' invio di comunicazioni agli utenti della sua organizzazione.


