- Startseite
- /
- Artikel

Danke für Ihr Feedback.


 In diesem Artikel
 Feedback?
Dieser Artikel richtet sich an Netzwerkadministratoren, insbesondere Firewall- und Proxy-Sicherheitsadministratoren, die Webex Calling -Dienste innerhalb ihrer Organisation nutzen. Es beschreibt die Netzwerkanforderungen und listet die Adressen, Ports und Protokolle auf, die für die Verbindung Ihrer Telefone, der Webex-App und der Gateways zu Webex Calling -Diensten verwendet werden.
Eine korrekt konfigurierte Firewall und ein Proxy sind für eine erfolgreiche Calling-Bereitstellung unerlässlich. Webex Calling verwendet SIP und HTTPS für die Anrufsignalisierung und die zugehörigen Adressen und Ports für Medien, Netzwerkverbindungen und Gateway-Konnektivität, da Webex Calling ein globaler Dienst ist.
Nicht bei allen Firewall-Konfigurationen müssen Ports offen sein. Wenn Sie jedoch Inside-to-Outside-Regeln ausführen, müssen Sie Ports für die erforderlichen Protokolle öffnen, um Dienste freizugeben.
Netzwerkadressenübersetzung (Network Address Translation, NAT)
Die Funktionen Network Address Translation (NAT) und Port Address Translation (PAT) werden an der Grenze zwischen zwei Netzwerken angewendet, um Adressbereiche zu übersetzen oder die Kollision von IP-Adressbereichen zu verhindern.
Unternehmen verwenden Gateway-Technologien wie Firewalls und Proxys, die NAT- oder PAT-Dienste bereitstellen, um den Internetzugriff auf Webex-App-Anwendungen oder Webex-Geräte zu ermöglichen, die sich in einem privaten IP-Adressbereich befinden. Mit diesen Gateways scheint der Datenverkehr von internen Apps oder Geräten zum Internet von einer oder mehreren öffentlich routingfähigen IP-Adressen zu stammen.
-
Bei der Bereitstellung von NAT ist es nicht zwingend erforderlich, einen eingehenden Port in der Firewall zu öffnen.
-
Überprüfen Sie die für die Konnektivität von Apps oder Geräten erforderliche NAT-Pool-Größe, wenn mehrere App-Benutzer und -Geräte mithilfe von NAT oder PAT auf Webex Calling- und Webex-fähige Dienste zugreifen. Stellen Sie sicher, dass den NAT-Pools angemessene öffentliche IP-Adressen zugewiesen werden, um eine Port-Erschöpfung zu verhindern. Die Porterschöpfung trägt dazu bei, dass interne Benutzer und Geräte keine Verbindung zu den Webex Calling- und Webex Aware-Diensten herstellen können.
-
Wenn mehrere Webex Calling Geräte über NAT oder PAT eine öffentliche IP-Adresse teilen, stellen Sie sicher, dass das NAT-Gerät überlappende Quellports in eindeutige übersetzte Quellports übersetzen kann. Webex CallingGeräte können denselben SIP-Signalquellenport innerhalb des Bereichs 5060—5280 verwenden. Vermeiden Sie strenge Konfigurationen zur Erhaltung des Quellports, die verhindern, dass das NAT-Gerät einen Quellport übersetzt, wenn ein Konflikt auftritt, da diese Konfigurationen zu Fehlern bei der Geräteregistrierung führen können.
-
Definieren Sie angemessene Bindungszeiträume und vermeiden Sie die Manipulation von SIP auf dem NAT-Gerät.
-
Konfigurieren Sie eine minimale NAT-Zeitüberschreitung, um den ordnungsgemäßen Betrieb der Geräte sicherzustellen. Beispiel: Cisco-Telefone senden alle 1–2 Minuten eine Nachricht zur Aktualisierung der REGISTRIERUNG.
-
Wenn Ihr Netzwerk NAT oder SPI implementiert, legen Sie eine größere Zeitüberschreitung (von mindestens 30 Minuten) für die Verbindungen fest. Diese Zeitüberschreitung ermöglicht eine zuverlässige Konnektivität und reduziert gleichzeitig den Batterieverbrauch der mobilen Geräte der Benutzer.
SIP-Anwendungsschicht-Gateway
Wenn ein Router oder eine Firewall SIP Aware ist, was bedeutet, dass das SIP Application Layer Gateway (ALG) oder ähnliches aktiviert ist, empfehlen wir Ihnen, diese Funktion für den korrekten Betrieb des Dienstes zu deaktivieren. Obwohl der gesamte Webex Calling-Datenverkehr verschlüsselt ist, können bestimmte SIP-ALG-Implementierungen zu Problemen mit der Firewall-Traversal führen. Daher empfehlen wir, das SIP ALG zu deaktivieren, um einen qualitativ hochwertigen Service zu gewährleisten.
Informationen zum Deaktivieren von SIP ALG auf bestimmten Geräten finden Sie in der entsprechenden Herstellerdokumentation.
Proxy-Unterstützung für Webex Calling
Organisationen stellen eine Internet-Firewall oder einen Internet-Proxy und eine Firewall bereit, um den HTTP-Datenverkehr zu überprüfen, einzuschränken und zu steuern, der das Netzwerk verlässt und in das Netzwerk eingeht. So schützen sie ihr Netzwerk vor verschiedenen Formen von Cyberangriffen.
Organisationen konfigurieren häufig Proxyserver als einzige Route für die Weiterleitung von HTTP-basiertem Internetverkehr an die Unternehmensfirewall. Diese Konfiguration ermöglicht es der Firewall, ausgehenden Internetverkehr einzuschränken, sodass nur Verkehr zugelassen wird, der vom Proxyserver stammt.
Proxys erfüllen mehrere Sicherheitsfunktionen, z. B.:
-
Erlauben oder blockieren Sie den Zugriff auf bestimmte URLs.
-
Benutzerauthentifizierung
-
IP-Adresse/Domäne/Hostname/URI-Reputationssuche
-
Entschlüsselung und Überprüfung des Datenverkehrs
Bei der Konfiguration der Proxy-Funktion gilt sie für alle Anwendungen, die das HTTP-Protokoll verwenden.
Die Webex-App und die Anwendungen von Webex-Geräten umfassen Folgendes:
-
Webex-Dienste
-
Verfahren zur Aktivierung der Kundengeräte (Customer Device Activation, CDA) mithilfe der Cisco Cloud-Bereitstellungsplattform, z. B. GDS, EDOS-Geräteaktivierung, Bereitstellung und Onboarding in der Webex-Cloud.
-
Zertifikatsauthentifizierung
-
Firmware-Upgrades
-
Statusberichte
-
PRT-Uploads
-
XSI-Dienste
Ändern oder löschen Sie keine HTTP-Header-Werte, wenn sie Ihren Proxy oder Ihre Firewall passieren, es sei denn, diese Richtlinien erlauben es, Header-Werte zu ändern. Das Ändern oder Entfernen von HTTP-Headern außerhalb dieser Richtlinien kann sich auf den Zugriff auf Webex Calling und Webex-fähige Dienste auswirken und dazu führen, dass Webex-Apps und -Geräte den Zugriff verlieren.
Wenn eine Proxyserver-Adresse konfiguriert ist, wird nur der Signalisierungsverkehr (HTTP/HTTPS) an den Proxyserver gesendet. Clients, die SIP verwenden, um sich beim Webex Calling-Dienst zu registrieren, und die zugehörigen Medien werden nicht an den Proxy gesendet. Ermöglichen Sie diesen Clients daher, direkt die Firewall zu durchlaufen.
Unterstützte Proxyoptionen, Konfigurations- und Authentifizierungstypen
Die unterstützten Proxy-Typen sind:
-
Expliziter Proxy (inspizieren oder nicht inspizieren) – Konfigurieren Sie die Clients entweder App oder Gerät mit explizitem Proxy, um den zu verwendenden Server anzugeben.
-
Transparenter Proxy (nicht inspizieren): Die Clients sind nicht für die Verwendung einer bestimmten Proxyserveradresse konfiguriert und erfordern keine Änderungen, um mit einem nicht inspizierenden Proxy arbeiten zu können.
-
Transparenter Proxy (Überprüfung): Die Clients sind nicht für die Verwendung einer bestimmten Proxyserveradresse konfiguriert. Es sind keine Konfigurationsänderungen von HTTP erforderlich. Ihre Clients benötigen jedoch entweder die App oder die Geräte ein Stammzertifikat, damit sie dem Proxy vertrauen. Das IT-Team verwendet die Inspektionsproxys, um Richtlinien auf den zu besuchenden Websites und die Arten von Inhalten durchzusetzen, die nicht erlaubt sind.
Konfigurieren Sie die Proxy-Adressen manuell für die Cisco-Geräte und die Webex-App mithilfe von:
-
Plattform-Betriebssystem
-
Geräte-Benutzeroberfläche
-
Automatisch mit Webproxy-Mechanismen erkannt, wie z. B.:
-
Web Proxy Auto Discovery (WPAD) – Web Proxy Auto Discovery Protocol
-
PAC-Dateien (Proxy Auto Config) – Proxy Auto-Config-Dateien
-
Wählen Sie bei der Konfiguration Ihrer bevorzugten Produkttypen eine der folgenden Proxy-Konfigurationen und Authentifizierungstypen in der Tabelle aus:
|
Produkt |
Proxy-Konfiguration |
Authentifizierungstyp |
|---|---|---|
|
Webex für Mac |
Manuell, WPAD, PAC |
Keine Auth, Standard, NTLM, ̶ |
|
Webex für Windows |
Manuell, WPAD, PAC, GPO |
Keine Auth, Standard, NTLM, , Negotiate |
|
Webex für iOS |
Manuell, WPAD, PAC |
Keine Auth, Standard, Digest, NTLM |
|
Webex für Android |
Manuell, PAC |
Keine Auth, Standard, Digest, NTLM |
|
Webex-Web-App |
Vom Betriebssystem unterstützt |
Keine Auth, Standard, Digest, NTLM, Negotiate ̶ |
|
Webex-Geräte |
WPAD, PAC oder manuell |
Keine Auth, Basic, Digest |
|
Cisco IP-Telefone |
Manuell, WPAD, PAC |
Keine Auth, Basic, Digest |
|
WebEx Videonetz-Knoten |
Manuell |
Keine Auth, Standard, Digest, NTLM |
Für Legenden in der Tabelle:
-
̶ Mac NTLM Auth – Der Computer muss nicht bei der Domäne angemeldet sein, der Benutzer wird aufgefordert, ein Passwort einzugeben
-
̶ Windows NTLM Auth – Wird nur unterstützt, wenn ein Computer in der Domäne angemeldet ist
-
Verhandeln Sie ̶ - Kerberos mit NTLM-Ausweichauthentifizierung.
-
Informationen zum Verbinden eines Cisco Webex Board-, Desk- oder Room-Geräts mit einem Proxyserver finden Sie unter Verbinden Ihres Board-, Desk- oder Room-Geräts mit einem Proxyserver.
-
Informationen zu Cisco IP-Telefonen finden Sie unter Einrichten eines Proxyservers als Beispiel für die Konfiguration des Proxyservers und der Einstellungen.
Konfigurieren Sie für No Authentication den Client mit einer Proxy-Adresse, die keine Authentifizierung unterstützt. Bei Verwendung von Proxy Authentication müssen Sie die Konfiguration mit gültigen Anmeldeinformationen durchführen. Proxys, die den Webverkehr inspizieren, können die Websteckverbindung beeinträchtigen. Wenn dieses Problem auftritt, kann das Problem durch Umgehen des Datenverkehrs zu *.Webex.com behoben werden. Wenn bereits andere Einträge angezeigt werden, fügen Sie nach dem letzten Eintrag ein Semikolon hinzu und geben Sie dann die Webex-Ausnahme ein.
Proxy-Einstellungen für das Windows-Betriebssystem
Microsoft Windows unterstützt zwei Netzwerkbibliotheken für HTTP-Datenverkehr (WinINet und WinHTTP), die eine Proxy-Konfiguration ermöglichen.WinINet ist ein Superset von WinHTTP.
-
WinInet wurde für Desktop-Client-Anwendungen mit nur einem Benutzer entwickelt.
-
WinHTTP wurde hauptsächlich für serverbasierte Anwendungen mit mehreren Benutzern entwickelt.
Wählen Sie bei Auswahl zwischen diesen beiden Optionen WinINet für Ihre Proxy-Konfigurationseinstellungen aus. Weitere Informationen finden Sie unter wininet-vs-winhttp.
Weitere Informationen finden Sie unter Konfigurieren einer Liste zulässiger Domänen für den Zugriff auf Webex in Ihrem Unternehmensnetzwerk :
-
Sicherstellen, dass sich Benutzer nur bei Anwendungen mit Konten aus einer vordefinierten Liste von Domänen anmelden.
-
Verwenden Sie einen Proxyserver zum Abfangen von Anfragen und beschränken Sie die zulässigen Domänen.
Proxy-Überprüfung und Zertifikats-Pinning
Die Webex-App und die Geräte validieren die Zertifikate der Server, wenn sie die TLS-Sitzungen einrichten. Zertifikatsüberprüfungen, die wie der Aussteller des Zertifikats und die digitale Signatur darauf angewiesen sind, die Zertifikatskette bis zum Stammzertifikat zu überprüfen. Um die Validierungsprüfungen durchzuführen, verwenden die Webex-App und die Geräte eine Reihe von vertrauenswürdigen CA-Stammzertifikaten, die im Vertrauensspeicher des Betriebssystems installiert sind.
Wenn Sie einen Proxy zur TLS-Prüfung bereitgestellt haben, um den Webex Calling-Datenverkehr abzufangen, zu entschlüsseln und zu überprüfen. Stellen Sie sicher, dass das vom Proxy vorgelegte Zertifikat (anstelle des Webex-Servicezertifikats) von einer Zertifizierungsstelle signiert wird und das Stammzertifikat im Vertrauensspeicher Ihrer Webex-App oder Ihres Webex-Geräts installiert wird.
-
Für die Webex-App – Installieren Sie das CA-Zertifikat, das zum Signieren des Zertifikats durch den Proxy im Betriebssystem des Geräts verwendet wird.
-
Für Webex Room-Geräte und Cisco Multiplattform-IP-Telefone: Eröffnen Sie eine Serviceanfrage beim TAC-Team, um das CA-Zertifikat zu installieren.
Diese Tabelle zeigt die Webex-App und Webex-Geräte an, die die TLS-Inspektion durch Proxy-Server unterstützen
|
Produkt |
Unterstützt benutzerdefinierte, vertrauenswürdige Zertifizierungsstellen für die TLS-Inspektion |
|---|---|
|
Webex-App (Windows, Mac, iOS, Android, Web) |
Ja |
|
Webex Room-Geräte |
Ja |
|
Cisco IP-Multiplattform-Telefone (MPP) |
Ja |
Firewall-Konfiguration
Cisco unterstützt Webex Calling- und Webex Aware-Dienste in sicheren Rechenzentren von Cisco und Amazon Web Services (AWS). Amazon hat seine IP-Subnetze für die alleinige Nutzung durch Cisco reserviert und die Dienste in diesen Subnetzen innerhalb der virtuellen privaten AWS-Cloud gesichert.
Konfigurieren Sie Ihre Firewall so, dass die Kommunikation von Ihren Geräten, den Anwendungen der App und den internetgerichteten Diensten ermöglicht wird, damit diese Funktionen ordnungsgemäß ausgeführt werden. Diese Konfiguration ermöglicht den Zugriff auf alle unterstützten Webex Calling- und Webex Aware-Cloud-Dienste, Domänennamen, IP-Adressen, Ports und Protokolle.
Führen Sie die folgenden Whitelists durch oder öffnen Sie den Zugriff darauf, damit Webex Calling- und Webex Aware-Dienste korrekt funktionieren.
-
Die im Abschnitt Domains und URLs für Webex Calling Dienste genannten URLs/Domains und die IP-Subnetze, -Ports und Protokolle, die im Abschnitt IP-Subnetze für Webex Calling Dienste aufgeführt sind, werden für mehrere Zwecke verwendet, einschließlich Anrufsignalisierung, Medienverkehr zu und vonWebex Calling, Network Time Protocol (NTP) -Synchronisierung und cScan-Netzwerkbereitschaftstests für diese IP-Subnetze.
-
Wenn Ihre Organisation Cloud-Collaboration-Dienste wie MessagingWebex Meetings, Webex Attendant Console, Webex Edge Connect, private Netzwerk-Peering-Verbindung zum Webex-Backbone und andere verwandte Dienste verwendet, stellen Sie sicher, dass die IP-Subnetze, Domänen und URLs, die in den Artikeln Netzwerkanforderungen für Webex-Dienste, Webex Edge Connect und Netzwerkanforderungen für die Attendant-Konsole angegeben sind, über Ihr Netzwerk zulässig sind. Webex Suite Dies ist notwendig, um die korrekte Konnektivität und Funktionalität dieser Webex-Dienste zu gewährleisten.
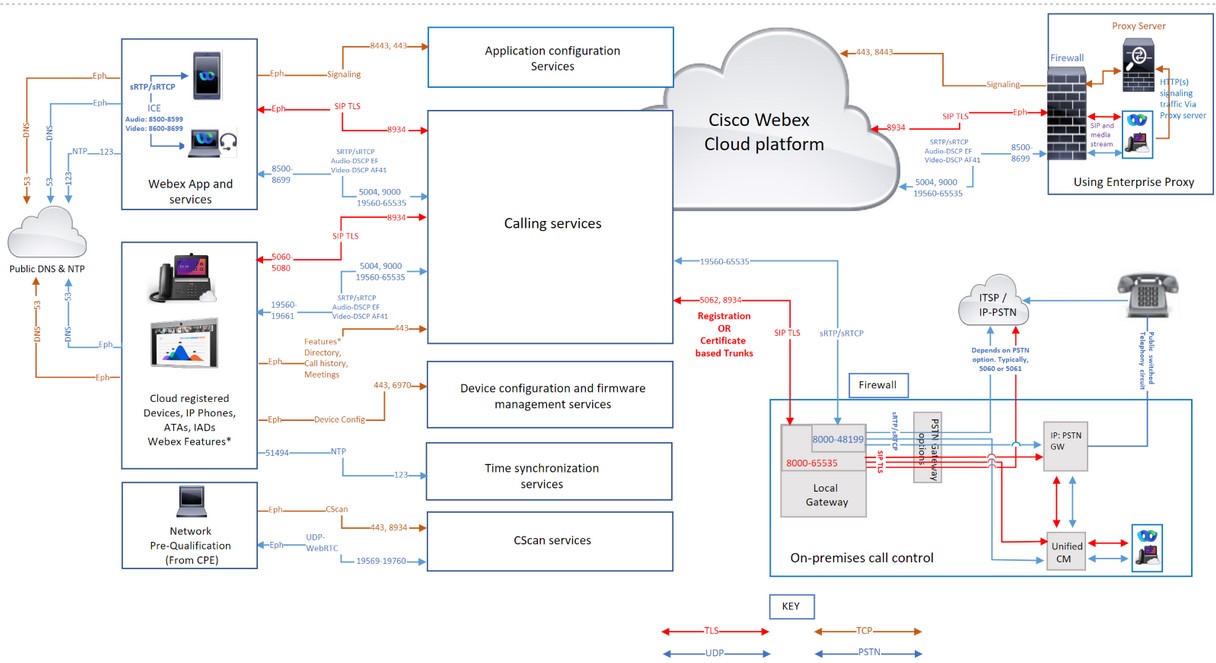
Webex CallingVerkehr durch Proxys und Firewalls
Wenn Sie nur eine Firewall verwenden, wird das Filtern des Webex Calling Datenverkehrs anhand von IP-Adressen allein nicht unterstützt, da einige der IP-Adresspools dynamisch sind und sich jederzeit ändern können. Cisco befürwortet nicht, eine Teilmenge von IP-Adressen auf der Grundlage einer bestimmten geografischen Region oder eines Cloud-Dienstanbieters zu filtern. Das Filtern nach Regionen kann das Anruferlebnis stark beeinträchtigen.
Cisco verwaltet keine sich dynamisch ändernden IP-Adressenpools, daher ist sie in diesem Artikel nicht aufgeführt. Aktualisieren Sie Ihre Regeln regelmäßig. Wenn Sie Ihre Firewall-Regelliste nicht aktualisieren, kann dies das Nutzererlebnis beeinträchtigen.
Wenn Ihre Firewall die Domänen-/URL-Filterung nicht unterstützt, verwenden Sie eine Enterprise-Proxyserver-Option. Diese Option filtert/ermöglicht nach URL/Domäne den HTTPs-Signalisierungsverkehr an die Webex Calling- und Webex Aware-Dienste in Ihrem Proxy-Server, bevor er an Ihre Firewall weitergeleitet wird.
Beachten Sie bei der Verwendung der Enterprise Proxy-Server-Option zum Filtern von Domains/URLs, dass sie nicht für die Verarbeitung von interaktivem Audio und Video konzipiert ist, sondern nur für den HTTPS-Signalverkehr. Verwenden Sie immer:
-
Port- und IP-Subnetz-basierte Filterung für Anrufsignalisierung und Medien
-
Die Domain-/URL-Filterung erfolgt für HTTP (s) -Signalverkehr
Denn Webex Calling UDP ist Ciscos bevorzugtes Transportprotokoll für Medien, und es empfiehlt, nur SRTP statt UDP zu verwenden. TCP und TLS als Transportprotokolle für Medien werden Webex Calling in Produktionsumgebungen nicht unterstützt. Die verbindungsorientierte Natur dieser Protokolle wirkt sich stärker auf die Medienqualität aus als auf Netzwerkverluste. Wenn Sie Fragen zum Transportprotokoll haben, stellen Sie ein Support-Ticket aus.
Domänen und URLs für Webex Calling-Dienste
Ein * am Anfang einer URL (z. B. *.webex.com) zeigt an, dass Dienste in der Top-Level-Domain und allen Unterdomänen zugänglich sind.
|
Domäne/URL |
Beschreibung |
Webex-Apps und -Geräte, die diese Domänen/URLs verwenden |
|---|---|---|
|
Cisco Webex Callingund Webex Aware-Dienste | ||
|
*.broadcloudpbx.com |
Webex-Autorisierungs-Microservices für den Querstart vom Control Hub zum Anrufadministratorportal. |
Control Hub |
|
*.broadcloud.com.au |
Webex Calling-Dienste in Australien. |
Alle |
|
*.broadcloud.eu |
Webex Calling-Dienste in Europa. |
Alle |
|
*.broadcloudpbx.net |
Anruf-Client-Konfiguration und Managementdienste. |
Webex-Apps |
|
*.webex.com *.cisco.com |
Kerndienste von Webex Calling und Webex Aware
Wenn ein Telefon zum ersten Mal oder nach dem Zurücksetzen auf die Werkseinstellungen ohne festgelegte DHCP-Optionen mit einem Netzwerk verbunden wird, kontaktiert es einen Geräteaktivierungsserver für eine Zero-Touch-Bereitstellung. Neue Telefone verwenden activate.cisco.com und Telefone mit einer Firmware-Version vor 11.2(1) verwenden weiterhin webapps.cisco.com für die Bereitstellung. Laden Sie die Geräte-Firmware und Gebietsschemas von binaries.webex.com herunter. Ermöglichen Sie Cisco Multiplattform-Telefonen (MPPs), die älter als Version 12.0.3 sind, über Port 80 auf sudirenewal.cisco.com zuzugreifen, um das vom Hersteller installierte Zertifikat (MIC) zu erneuern und über eine sichere eindeutige Gerätekennung (SUDI, Secure Unique Device Identifier) zu verfügen. Weitere Informationen finden Sie unter Hinweis im Feld. Wenn Sie keinen Proxyserver verwenden und nur eine Firewall verwenden, um die URLs zu filtern,
dann fügen Sie hinzu, |
Alle |
|
*.ucmgmt.cisco.com |
Webex Calling-Dienste |
Control Hub |
|
*.wbx2.com und *.ciscospark.com |
Wird für Cloud-Bewusstsein verwendet, um während und nach dem Onboarding Webex Calling- und Webex Aware-Dienste zu erreichen. Diese Dienste sind notwendig für
|
Alle |
|
*.webexapis.com |
Webex-Mikrodienste, die Ihre Webex-App-Anwendungen und Webex-Geräte verwalten.
|
Alle |
|
*.webexcontent.com |
Webex Messaging-Dienste im Zusammenhang mit allgemeiner Dateispeicherung, einschließlich:
|
Webex-Apps-Nachrichtendienste. Dateispeicher mit webexcontent.com ersetzt durch clouddrive.com im Oktober 2019 |
|
*.accompany.com |
People Insights-Integration |
Webex-Apps |
|
Zusätzliche Webex-bezogene Dienste (Domänen von Drittanbietern) | ||
|
*.appdynamics.com *.eum-appdynamics.com |
Leistungsverfolgung, Fehler- und Absturzerfassung, Sitzungsmetriken. |
Webex-App, Webex-Web-App |
|
*.sipflash.com |
Geräteverwaltungsdienste. Firmware-Upgrades und sichere Onboarding-Zwecke. |
Webex-Apps |
|
*.walkme.com *.walkmeusercontent.com |
Client für Webex-Benutzerleitfaden. Bietet einen Rundgang zum Onboarding und zur Nutzung für neue Benutzer. Klicken Sie hier, um weitere Informationen zu WalkMe zu erhalten. |
Webex-Apps |
|
*.google.com *.googleapis.com |
Benachrichtigungen an Webex-Apps auf Mobilgeräten (Beispiel: neue Nachricht, wenn der Anruf angenommen wird) Informationen zu IP-Subnetzen finden Sie unter diesen Links Google Firebase Cloud Messaging (FCM)-Dienst Apple Push Notification Service (APNS) Für APNS listet Apple die IP-Subnetze für diesen Dienst auf. | Webex-App |
|
api.wxc.e911cloud.com wxc.e911cloud.com |
Integration des 911 (E911) -Notdienstes (RedSky) mit Webex Calling Das Telefon und der Webex-Client kommunizieren mit dem RedSky-Dienst über Port 443 Einzelheiten finden Sie im Artikel e911 Service Integration mit Webex Calling. |
Webex-App, Geräte |
|
*.quovadisglobal.com *.digicert.com *.identrust.com *.godaddy.com |
Dies wird verwendet, um in der „Zertifikatssperrliste“ nach Sicherheitszertifikaten zu suchen. Die Zertifikatssperrliste stellt sicher, dass keine kompromittierten Zertifikate zum Abfangen von sicherem Webex-Verkehr verwendet werden können. Das passiert auf TCP-Port 80. Webex Callingunterstützt sowohl CRL- als auch OCSP-Stapling zur Bestimmung des Zertifikatssperrstatus. OCSP-Stapling reduziert zwar die Notwendigkeit, dass die Webex-App die Zertifizierungsstellen kontaktieren muss, aber Geräte können sich trotzdem direkt an die Zertifizierungsstellen wenden. Dieser Prozess validiert die Hardware-Identität, führt eine 802.1X-Netzwerkauthentifizierung durch oder lädt CRLs herunter, falls eine geheftete Antwort nicht verfügbar oder ungültig ist. | Alle |
IP-Subnetze für Webex Calling-Dienste
HTTPS-Signalisierung — Der Sitzungsaufbau für Webex Calling und Webex Aware-Dienste basiert auf URLs und nicht auf IP-Adressen. Netzwerk-Firewalls/Proxys müssen auch den Zugriff auf Domains/URLs ermöglichen, nicht nur auf den IP-Bereich.
|
IP-Subnetze für Webex Calling-Dienste* ̶ | ||
|---|---|---|
|
(1) Anrufsignalisierung, Medien, NTP und CScan | ||
|
23.89.0.0/16 |
62.109.192.0/18 |
85.119.56.0/23 |
|
128.177.14.0/24 |
128.177.36.0/24 |
135.84.168.0/21 |
|
139.177.64.0/21 |
139.177.72.0/23 |
144.196.0.0/16 |
|
150.253.128.0/17 |
163.129.0.0/17 |
170.72.0.0/16 |
|
170.133.128.0/18 |
185.115.196.0/22 |
199.19.196.0/23 |
|
199.19.199.0/24 |
199.59.64.0/21 | |
|
(2) Gerätekonfiguration und Firmware-Verwaltung (Cisco-Geräte) | ||
|
3.14.211.49 |
3.20.185.219 |
3.130.87.169 |
|
3.134.166.179 |
52.26.82.54 |
62.109.192.0/18 |
|
72.163.10.96/27 |
72.163.15.64/26 |
72.163.15.128/26 |
|
72.163.24.0/23 |
72.163.10.128/25 |
173.37.146.128/25 |
|
173.36.127.0/26 |
173.36.127.128/26 |
173.37.26.0/23 |
|
173.37.149.96/27 |
192.133.220.0/26 |
192.133.220.64/26 |
|
(3) Konfiguration der Webex-App | ||
|
62.109.192.0/18 |
64.68.96.0/19 |
150.253.128.0/17 |
|
207.182.160.0/19 | ||
|
Zweck der Verbindung: | Quelladressen | Quellports |
Protokoll | Zieladressen | Zielports | Notizen |
|---|---|---|---|---|---|---|
| Anrufsignalisierung für WebEx Calling (SIP TLs) | Externe NIC des lokalen Gateways | 8000-65535 | TCP | Siehe IP-Subnetze für Webex Calling Dienste (1). | 5062, 8934 |
Diese IPs/Ports werden für die ausgehende SIP-TLS-Anrufsignalisierung von lokalen Gateways, Geräten und Webex-App-Anwendungen (Quelle) an die Webex Calling-Cloud (Ziel) benötigt. Port 5062 (erforderlich für zertifikatbasierten Übertragungsweg). Und Port 8934 (erforderlich für registrierungsbasierten Trunk |
| Geräte | 5060-5280 | 8934 | ||||
| Room-Serie | Vorübergehend | |||||
| Webex-App | Vorübergehend (vom Betriebssystem abhängig) | |||||
| Anrufsignalisierung von Webex Calling (SIP TLS) an das lokale Gateway |
Webex Calling-Adressbereich. Siehe IP-Subnetze für Webex Calling Dienste (1) | 8934 | TCP | IP oder IP-Bereiche, die vom Kunden für das lokale Gateway ausgewählt wurden | Port oder Portbereich, der vom Kunden für das lokale Gateway ausgewählt wurde |
Gilt für zertifikatbasierte lokale Gateways. Dies ist erforderlich, um eine Verbindung von Webex Calling zu einem lokalen Gateway herzustellen. Ein registrierungsbasiertes lokales Gateway funktioniert auf der Wiederverwendung einer Verbindung, die vom lokalen Gateway erstellt wurde. Zielport ist der vom Kunden gewählte Übertragungswege konfigurieren |
| Anrufmedien an Webex Calling (STUN, SRTP/SRTCP, T38, DTLS) | Externe NIC des lokalen Gateways | 8000-48199†* | UDP | Siehe IP-Subnetze für Webex Calling Dienste (1). |
5004, 9000, 8500—8699, 19560—65535 (SRTP über UDP) |
|
| Geräte ̶ * | 19560-19661 | |||||
| Zimmer-Serie† * | Audio 52050-52099 Video52200-52299 | |||||
|
VG400-ATA-Geräte | 19560-19849 | |||||
| Webex-App ̶ * |
Audio: 8500-8599 Video: 8600-8699 | |||||
|
WebRTC | Kurzlebig (gemäß Browser-Richtlinie) | |||||
| Anrufmedien von Webex Calling (SRTP/SRTCP, T38) |
Webex Calling-Adressbereich. Siehe IP-Subnetze für Webex Calling Dienste (1) | 19560-65535 (SRTP über UDP) | UDP | IP oder IP-Bereich, der vom Kunden für das lokale Gateway ausgewählt wurde | Vom Kunden für den lokalen Gateway ausgewählter Medienportbereich |
Gilt für zertifikatsbasierte lokale Gateways |
| Anrufsignalisierung an PSTN-Gateway (SIP TLS) | Interne NIC des lokalen Gateways | 8000-65535 | TCP | Ihr ITSP-PSTN-GW oder Unified CM | Hängt von PSTN-Option ab (Beispiel: normalerweise 5060 oder 5061 für Unified CM) | |
| Anrufmedien an PSTN-Gateway (SRTP/SRTCP) | Interne NIC des lokalen Gateways | 8000-48199†* | UDP | Ihr ITSP-PSTN-GW oder Unified CM | Abhängig von der PSTN-Option (z. B. normalerweise 5060 oder 5061 für Unified CM) | |
| Gerätekonfiguration und Firmware-Verwaltung (Cisco-Geräte) | WebEx Calling Geräte | Vorübergehend |
TCP |
Siehe IP-Subnetze für Webex Calling Dienste (2) | 443, 6970, 80 |
Aus folgenden Gründen erforderlich: Migration von Unternehmenstelefonen (Cisco Unified CM) zuWebex Calling. Weitere Informationen finden Sie auf upgrade.cisco.com. Cloudupgrader.webex.com verwendet Ports: 6970.443 für den Firmware-Migrationsprozess. Firmware-Upgrades und sicheres Onboarding von Geräten (MPP und Raum- oder Tischtelefone) mithilfe des 16-stelligen Aktivierungscodes (GDS) Für CDA/EDOS – Mac-adressbasierte Bereitstellung. Wird von Geräten (MPP-Telefone, ATAs und SPA-ATAs) mit neuerer Firmware verwendet. Stellen Sie bei Cisco-ATAs sicher, dass die Firmware mindestens 11.1.0MSR3-9 auf den Geräten installiert ist. Wenn ein Telefon zum ersten Mal oder nach dem Zurücksetzen auf die Werkseinstellungen eine Verbindung mit einem Netzwerk herstellt, ohne dass die DHCP-Optionen festgelegt sind, kontaktiert es einen Geräteaktivierungsserver für eine Zero-Touch-Bereitstellung. Neue Telefone verwenden activate.cisco.com statt webapps.cisco.com für die Bereitstellung. Telefone mit Firmware, die vor 11.2 (1) veröffentlicht wurde, verwenden weiterhin webapps.cisco.com. Es wird empfohlen, alle diese IP-Subnetze zuzulassen. Erlauben Sie Cisco Multiplatform Phones (MPPs), die älter als Version 12.0.3 sind, über Port 80 auf sudirenewal.cisco.com zuzugreifen, um das Manufacturer Installed Certificate (MIC) zu verlängern und einen Secure Unique Device Identifier (SUDI) zu haben. Details finden Sie unter Hinweis im Feld |
| Webex-App-Konfiguration | Webex-App-Anwendungen | Vorübergehend | TCP |
Siehe IP-Subnetze für Webex Calling Dienste (3) | 443, 8443 | Wird für die ID-Broker-Authentifizierung, Konfigurationsdienste der Webex-App für Clients, browserbasierter Webzugriff für Self-Service UND Zugriff auf Verwaltungsschnittstellen verwendet. Der TCP-Port 8443 wird von der Webex-App beim Cisco Unified CM Setup zum Herunterladen der Konfiguration verwendet. Nur Kunden, die die Einrichtung verwenden, um eine Verbindung zu Webex Calling herzustellen, müssen den Port öffnen. |
| Synchronisierung der Gerätezeit (NTP) | WebEx Calling Geräte | Vorübergehend | UDP | Siehe IP-Subnetze für Webex Calling Dienste (1). | 123 †* | Diese IP-Adressen sind für die Zeitsynchronisierung für Geräte (MPP-Telefone, ATAs und SPA-ATAs) erforderlich. |
|
Auflösung des Domänennamensystems (DNS) | Webex Calling-Geräte, Webex-App und Webex-Geräte | Vorübergehend | UDP und TCP | Vom Host definiert | 53†* | Wird für die DNS-Suche verwendet, um die IP-Adressen der Webex Calling-Dienste in der Cloud zu ermitteln. Obwohl typische DNS-Suchen über UDP erfolgen, benötigen einige möglicherweise TCP, wenn die Abfrageantworten nicht in UDP-Pakete passen. |
| Network Time Protocol (NTP) | Webex-App und Webex-Geräte | 123 | UDP | Vom Host definiert | 123 | Zeitsynchronisierung |
| CScan | Webbasiertes Tool für die Netzwerkbereitschaft für Webex Calling | Vorübergehend | TCP | Siehe IP-Subnetze für Webex Calling Dienste (1). | 8934 und 443 | Webbasiertes Tool für die Netzwerkbereitschaft für Webex Calling. Weitere Informationen finden Sie unter cscan.webex.com. |
| UDP | 19569-19760 | |||||
| Zusätzliche Webex Calling- und Webex Aware-Dienste (Drittanbieter) | ||||||
| Push-Benachrichtigungen APNS- und FCM-Dienste | Webex Calling-Anwendungen | Vorübergehend | TCP |
Siehe die unter den Links genannten IP-Subnetze | 443, 2197, 5228, 5229, 5230, 5223 | Benachrichtigungen an Webex-Apps auf Mobilgeräten (Beispiel: Wenn Sie eine neue Nachricht erhalten oder ein Anruf angenommen wird) |
-
† * Der Medienportbereich des lokalen Gateways ist mit dem RTP-Port-Bereich konfigurierbar.
-
† * Medienanschlüsse für Geräte und Anwendungen, die in den SRTP-Portbereichen dynamisch zugewiesen werden. SRTP-Ports sind gerade nummerierte Ports, und der entsprechende SRTCP-Port wird dem aufeinanderfolgenden, ungerade nummerierten Port zugeordnet.
-
Wenn eine Proxyserveradresse für Ihre Apps und Geräte konfiguriert ist, wird der Signalisierungsverkehr an den Proxy gesendet. Medien haben SRTP über UDP-Flüsse direkt zu Ihrer Firewall anstatt zum Proxy-Server transportiert.
-
Wenn Sie NTP- und DNS-Dienste in Ihrem Unternehmensnetzwerk verwenden, müssen Sie dennoch ausgehenden DNS- (UDP/TCP 53) und NTP- (UDP 123) -Verkehr durch Ihre Firewall für Webex Calling und Webex Aware-Dienste zulassen. Während Ihr internes DNS lokale Suchen für Webex-Dienste abwickelt, müssen Geräte und Apps FQDNs und SRV-Einträge für externe Dienste auflösen. Geräte wie IP-Telefone erreichen oft öffentliche NTP-Server oder die Webex Calling eigenen Zeitserver, um ihre internen Uhren zu synchronisieren, was für die Anrufsicherheit und Registrierung von entscheidender Bedeutung ist.
MTU-Größe für Webex Calling & Webex Aware-Dienste
Die Maximum Transmissible Unit (MTU) ist die größte Größe, die ein IP-Paket über eine Netzwerkverbindung übertragen kann, ohne dass eine Fragmentierung erforderlich ist. Probleme können auftreten, wenn die MTU nicht auf Standardwerte gesetzt ist. Webex Callingempfiehlt, die Standard-MTU-Größe von 1500 Byte für alle IP-Pakete in Ihrem Netzwerk beizubehalten.
Für Webex Calling und Webex-fähige Dienste gilt: Wenn ein Paket fragmentiert werden muss, setzen Sie das Bit Don't Fragment (DF) so, dass ICMP-Kommunikation erforderlich ist.
Servicequalität (QoS) /Art des Dienstes (ToS)
Ermöglicht es Ihnen, das Tagging von Paketen vom lokalen Gerät oder Client zur Webex Calling-Cloud-Plattform zu aktivieren. Mit QoS können Sie den Echtzeitverkehr vor anderem Datenverkehr priorisieren. Durch Aktivieren dieser Einstellung werden die QoS-Markierungen für Apps und Geräte geändert, die SIP-Signalisierung und Medien verwenden.
| Quelladressen | Datenverkehrstyp | Zieladressen | Quellports | Zielports | DSCP-Klasse und -Wert |
|---|---|---|---|---|---|
| Webex-App | Audio |
IP-Subnetze, Domänen und URLs für Webex Calling-Dienste verweisen | 8500-8599 | 8500-8599, 19560-65535 | Beschleunigte Weiterleitung (46) |
| Webex-App | Video | 8600-8699 | 8600-8699, 19560-65535 | Garantierte Weiterleitung 41 (34) | |
| Webex-App | Signalisierung | Vorübergehend (vom Betriebssystem abhängig) | 8934 | CS0 (0) | |
| Webex-Geräte (MPPs und Raum) | Audio und Video | 19560-19661 | 19560-65535 |
Beschleunigte Weiterleitung (46) und Garantierte Weiterleitung 41 (34) | |
| Webex-Geräte | Signalisierung | 5060-5280 | 8934 | Klassenauswahl 3 (24) |
-
Erstellen Sie ein separates QoS-Profil für Audio und Video/Freigabe, da sie einen unterschiedlichen Quellportbereich haben, um den Datenverkehr anders zu markieren.
-
Für Windows-Clients: Um die UDP-Quellportdifferenzierung für Ihre Organisation zu aktivieren, wenden Sie sich an Ihr lokales Kontoteam. Ohne Aktivierung können Sie die Windows QoS-Richtlinien (GPO) nicht zwischen Audio und Video/Freigabe unterscheiden, da die Quellports für Audio/Video/Freigabe dieselben sind. Weitere Informationen finden Sie unter Aktivieren von Medienquellportbereichen für die Webex-App
-
Konfigurieren Sie für Webex-Geräte die Änderungen der QoS-Einstellung über die Geräteeinstellungen in Control Hub. Weitere Informationen finden Sie unter Konfigurieren und Ändern von Geräteeinstellungen in Webex-Calling
Webex Meetings/Messaging – Netzwerkanforderungen
Für Kunden, die die Webex-Suite von Cloud-Zusammenarbeitsdiensten verwenden, sind in der Webex Cloud registrierte Produkte, die MPP-Geräte in der Webex Cloud für Dienste wie Anrufprotokoll, Verzeichnissuche, Meetings und Messaging integrieren. Stellen Sie sicher, dass die in diesem Artikel genannten Domänen/URLs/IP-Adressen/Ports die Netzwerkanforderungen für Webex-Dienste offen sind.
Netzwerkanforderungen für Webex for Government
Informationen für Kunden, die eine Liste der Domänen, URLs, IP-Adressbereiche und Ports für Webex for Government-Dienste benötigen, finden Sie hier: Netzwerkanforderungen für Webex for Government
Netzwerkanforderungen für die Webex Attendant Console
Stellen Sie für Kunden, die den Vermittlungsplatz verwenden – Empfangs-, Vermittlungs- und Betreiberfunktion – sicher, dass die Domänen/URLs/IP-Adressen/Ports/Protokolle offen sind Netzwerkanforderungen für den Vermittlungsplatz
Erste Schritte mit Webex Calling Local Gateway
Lesen Sie für Kunden, die die lokale Gateway-Lösung mit Webex Calling für lokale PSTN- und SBCs-Interoperabilität von Drittanbietern verwenden, den Artikel Erste Schritte mit lokalem Gateway.
Referenzen
Informationen zu Neuerungen in Webex Calling finden Sie unter Neuerungen in Webex Calling.
Sicherheitsanforderungen für Webex Calling finden Sie im Artikel
Artikel zu Webex Calling-Medienoptimierung mit Interactive Connectivity Establishment (ICE)
Überarbeitungsverlauf des Dokuments
|
Datum |
Wir haben folgende Änderungen an diesem Artikel vorgenommen: |
|---|---|
|
7. September 2026 |
Der Quellportbereich des Telefons wurde von 5060-5080 auf 5060-5280 erweitert, um der aktualisierten Cisco-Funktion gerecht zu werden und Unterstützung für bis zu 130 Leitungen zu ermöglichen. |
|
13. August 2026 |
Das Verfahren zur Überprüfung der für Apps oder Geräte erforderlichen NAT-Poolgröße wurde aktualisiert. |
|
28. März 2026 |
Der Link zur Firebase Cloud Messaging (FCM) -Dokumentation wurde aktualisiert. |
|
4. März 2026 |
Der Quellport für Device Time Synchronization (NTP) wurde im Abschnitt IP-Subnetze für Dienste von 51494 auf Ephemeral geändert. Webex Calling |
|
23. Februar 2026 |
Der Zweck der Verbindungsdetails wird im IP-Subnetz aktualisiert für Webex Calling Die folgenden zusätzlichen Drittanbieter-URLs sind enthalten:
Redaktionelle Updates zur Verbesserung des Artikels für eine bessere Lesbarkeit |
|
5. Dezember 2025 |
Die Verwendung der IP-Subnetze, -Ports und Protokolle, die im Abschnitt IP-Subnetze für Webex Calling Dienste aufgeführt sind, wurde hinzugefügt. |
|
24. Oktober 2025 |
Die Bildqualität wurde verbessert und der defekte Link zum Google Firebase Cloud Messaging-Dienst (FCM) behoben |
|
15. September 2025 |
|
|
10. April 2025 |
Eingeschlossener Text zur Hervorhebung der MTU-Größe für Webex Calling und Webex Aware-Dienste |
|
27. März 2025 |
Das IP-Subnetz für Webex Calling Dienste 62.109.192.0/18 wurde aktualisiert, um der Webex Calling Marktexpansion in der Region Saudi-Arabien Rechnung zu tragen. |
|
21. Januar 2025 |
Details zur Verwendung des SIP-Anwendungsschicht-Gateways hinzugefügt. |
|
8. Januar 2025 |
Die IP-Subnetzadresse im Zusammenhang mit der Gerätekonfiguration und der Webex-App-Konfiguration wurde in den Abschnitt IP-Subnetze für Webex Calling-Dienste verschoben |
|
17. Dezember 2024 |
Unterstützung für die Webex Calling-Medienspezifikation zu WebRTC hinzugefügt. |
|
14. November 2024 |
Unterstützter Portbereich für Webex Calling-Anrufmedien für ATA-Geräte der VG400-Serie aktualisiert |
|
11. November 2024 |
Unterstützter Portbereich für Webex Calling-Anrufmedien für ATA-Geräte der VG400-Serie hinzugefügt |
|
25. Juli 2024 |
Das IP-Subnetz 52.26.82.54 wurde wieder hinzugefügt, da es für die Konfiguration des Cisco ATA-Geräts und die Firmware-Verwaltung erforderlich ist. |
|
18. Juli 2024 |
Mit den folgenden Details aktualisiert:
|
|
28. Juni 2024 |
Die Verwendung beider SRTP-/SRTCP-Portbereiche für die Webex Calling-Medienspezifikation wurde aktualisiert. |
|
11. Juni 2024 |
Die Domäne „huron-dev.com“ wurde entfernt, da sie nicht verwendet wird. |
|
06. Mai 2024 |
Die Verwendung beider SRTP-/SRTCP-Portbereiche für die Webex Calling-Medienspezifikation wurde aktualisiert. |
|
03. April 2024 | Die IP-Subnetze für Webex Calling-Dienste wurden mit 163.129.0.0/17 aktualisiert, um die Erweiterung des Webex Calling-Marktes für die Region Indien zu berücksichtigen. |
|
18. Dezember 2023 |
Enthält die URL sudirenewal.cisco.com und die Anforderung für Port 80 für die Gerätekonfiguration und Firmware-Verwaltung der MIC-Erneuerung des Cisco MPP-Telefons. |
|
11. Dezember 2023 |
Die IP-Subnetze für Webex Calling-Dienste wurden aktualisiert und enthalten jetzt einen größeren Satz an IP-Adressen. 150.253.209.128/25 – geändert in 150.253.128.0/17 |
|
29. November 2023 |
Die IP-Subnetze für Webex Calling-Dienste wurden aktualisiert und enthalten jetzt einen größeren Satz von IP-Adressen, um die Erweiterung der Webex Calling-Region für zukünftiges Wachstum zu ermöglichen. 144.196.33.0/25 – geändert in 144.196.0.0/16 Die Abschnitte mit den IP-Subnetzen für Webex Calling-Dienste unter Webex Calling (SIP TLS) und Anrufmedien zu Webex Calling (STUN, SRTP) wurden aktualisiert, um Klarheit über zertifikatsbasiertes Trunking und die Firewall-Anforderungen für das lokale Gateway zu schaffen. |
|
14. August 2023 |
Wir haben die folgenden IP-Adressen 144.196.33.0/25 und 150.253.156.128/25 hinzugefügt, um erhöhte Kapazitätsanforderungen für Edge- und Webex Calling-Dienste zu unterstützen. Dieser IP-Bereich wird nur in der Region USA unterstützt. |
|
5. Juli 2023 |
Der Link https://binaries.webex.com zur Installation der Cisco MPP-Firmware wurde hinzugefügt. |
|
Dienstag, 7. März 2023 |
Wir haben den gesamten Artikel überarbeitet, um Folgendes zu enthalten:
|
|
5. März 2023 |
Der Artikel wird aktualisiert und enthält Folgendes:
|
|
15. November 2022 |
Wir haben die folgenden IP-Adressen für die Gerätekonfiguration und Firmware-Verwaltung (Cisco-Geräte) hinzugefügt:
Wir haben die folgenden IP-Adressen aus der Gerätekonfiguration und Firmware-Verwaltung (Cisco-Geräte) entfernt:
|
|
14. November 2022 |
Das IP-Subnetz 170.72.242.0/24 für den Webex Calling-Dienst wurde hinzugefügt. |
|
8. September 2022 |
Die Cisco MPP-Firmware wird umgestellt, um https://binaries.webex.com als Host-URL für MPP-Firmware-Upgrades in allen Regionen zu verwenden. Diese Änderung verbessert die Firmware-Upgrade-Leistung. |
|
30. August 2022 |
Der Verweis auf Port 80 aus den Zeilen „Gerätekonfiguration und Firmware-Verwaltung (Cisco-Geräte)“, „Anwendungskonfiguration“ und „CScan“ wurde in der Port-Tabelle entfernt, da keine Abhängigkeit besteht. |
|
18. August 2022 |
Keine Änderung an der Lösung. Die Zielports 5062 (erforderlich für zertifikatbasierter Trunk) und 8934 (erforderlich für registrierungsbasierten Trunk) für die Anrufsignalisierung an Webex Calling (SIP TLS) wurden aktualisiert. |
|
26. Juli 2022 |
Die IP-Adresse 54.68.1.225 wurde hinzugefügt, die für ein Firmware-Upgrade von Cisco 840/860-Geräten erforderlich ist. |
|
21. Juli 2022 |
Zielports 5062, 8934 für die Anrufsignalisierung an Benutzer (SIP TLS Webex Calling aktualisiert. |
|
14. Juli 2022 |
URLs hinzugefügt, die eine vollständige Funktion der Webex Aware-Dienste unterstützen. Das IP-Subnetz 23.89.154.0/25 für den Webex Calling-Dienst wurde hinzugefügt. |
|
27. Juni 2022 |
Domäne und URLs für alle Webex Calling aktualisiert: *.broadcloudpbx.com *.broadcloud.com.au *.broadcloud.eu *.broadcloudpbx.net |
|
15. Juni 2022 |
Die folgenden Ports und Protokolle wurden unter IP-Adressen und Ports für die Webex Calling hinzugefügt:
Aktualisierte Informationen im Abschnitt Webex Meetings/Messaging – Netzwerkanforderungen |
|
24. Mai 2022 |
Das IP-Subnetz 52.26.82.54/24 wurde zu 52.26.82.54/32 für den Webex Calling hinzugefügt |
|
6. Mai 2022 |
Das IP-Subnetz 52.26.82.54/24 wurde für den Webex Calling hinzugefügt |
|
7. April 2022 |
Der interne und externe UDP-Portbereich des lokalen Gateways wurde auf 8000-48198 aktualisiert. |
|
5. April 2022 |
Die folgenden IP-Subnetze wurden für den Webex Calling hinzugefügt:
|
|
29. März 2022 |
Die folgenden IP-Subnetze wurden für den Webex Calling hinzugefügt:
|
|
20. September 2021 |
4 neue IP-Subnetze für den Webex Calling hinzugefügt:
|
|
Freitag, 2. April 2021 |
*.ciscospark.com wurde unter Domänen und URLs für Webex Calling-Dienste hinzugefügt, um Webex Calling-Anwendungsfälle in der Webex-App zu unterstützen. |
|
25. März 2021 |
6 neue IP-Bereiche für activate.cisco.com hinzugefügt, die ab dem 8. Mai 2021 in Kraft treten.
|
|
Donnerstag, 4. März 2021 |
Einzelne IPs und kleinere IP-Bereiche von Webex Calling wurden durch vereinfachte Bereiche in einer separaten Tabelle ersetzt, um das Verständnis der Firewall-Konfiguration zu erleichtern. |
|
Freitag, 26. Februar 2021 |
5004 als Zielport für Anrufmedien zu Webex Calling (STUN, SRTP) hinzugefügt, um die Interactive Connectivity Connectivity (ICE) zu unterstützen, die im April 2021 Webex Calling verfügbar sein wird. |
|
Montag, 22. Februar 2021 |
Domänen und URLs werden jetzt in einer separaten Tabelle aufgelistet. Die Tabelle „IP-Adressen und Ports“ wird an Gruppen-IP-Adressen für dieselben Dienste angepasst. Hinzufügen der Spalte „Notizen“ zur Tabelle „IP-Adressen und Ports“, die das Verständnis der Anforderungen erleichtert. Verschieben der folgenden IP-Adressen in vereinfachte Bereiche für die Gerätekonfiguration und Firmware-Verwaltung (Cisco-Geräte):
Hinzufügen der folgenden IP-Adressen für die Anwendungskonfiguration, da der Cisco Webex-Client im März 2021 auf einen neueren DNS SRV in Australien verweist.
|
|
Donnerstag, 21. Januar 2021 |
Wir haben die folgenden IP-Adressen zur Gerätekonfiguration und Firmware-Verwaltung (Cisco-Geräte) hinzugefügt:
Wir haben die folgenden IP-Adressen aus der Gerätekonfiguration und Firmware-Verwaltung (Cisco-Geräte) entfernt:
Wir haben die folgenden IP-Adressen zur Anwendungskonfiguration hinzugefügt:
Wir haben die folgenden IP-Adressen aus der Anwendungskonfiguration entfernt:
Wir haben die folgenden Portnummern aus der Anwendungskonfiguration entfernt:
Wir haben die folgenden Domänen zur Anwendungskonfiguration hinzugefügt:
|
|
Mittwoch, 23. Dezember 2020 |
Den Port-Referenzbildern wurden neue IP-Adressen für die Anwendungskonfiguration hinzugefügt. |
|
Dienstag, 22. Dezember 2020 |
Die Zeile „Anwendungskonfiguration“ in den Tabellen wurde aktualisiert und enthält nun die folgenden IP-Adressen: 135.84.171.154 und 135.84.172.154. Die Netzwerkdiagramme wurden ausgeblendet, bis diese IP-Adressen hinzugefügt wurden. |
|
Freitag, 11. Dezember 2020 |
Die Zeilen „Gerätekonfiguration und Firmware-Verwaltung (Cisco-Geräte)“ und „Anwendungskonfiguration“ für die unterstützten kanadischen Domänen wurden aktualisiert. |
|
Freitag, 16. Oktober 2020 |
Die Anrufsignalisierung und die Medieneinträge wurden mit den folgenden IP-Adressen aktualisiert:
|
|
Mittwoch, 23. September 2020 |
Unter CScan wurde 199.59.64.156 durch 199.59.64.197 ersetzt. |
|
Freitag, 14. August 2020 |
Weitere IP-Adressen zur Unterstützung der Einführung von Rechenzentren in Kanada wurden hinzugefügt: Anrufsignalisierung an Webex Calling (SIP TLS) – 135.84.173.0/25,135.84.174.0/25, 199.19.197.0/24, 199.19.199.0/24 |
|
Mittwoch, 12. August 2020 |
Weitere IP-Adressen zur Unterstützung der Einführung von Rechenzentren in Kanada wurden hinzugefügt:
|
|
Mittwoch, 22. Juli 2020 |
Die folgende IP-Adresse wurde zur Unterstützung der Einführung von Rechenzentren in Kanada hinzugefügt: 135.84.173.146 |
|
Dienstag, 9. Juni 2020 |
Der CScan-Eintrag wurde wie folgt geändert:
|
|
Mittwoch, 11. März 2020 |
Wir haben die folgenden Domänen und IP-Adressen zur Anwendungskonfiguration hinzugefügt:
Wir haben die folgenden Domänen mit zusätzlichen IP-Adressen zur Gerätekonfiguration und Firmware-Verwaltung aktualisiert:
|
|
Donnerstag, 27. Februar 2020 |
Wir haben die folgenden Domänen und Ports zur Gerätekonfiguration und Firmware-Verwaltung hinzugefügt: cloudupgrader.webex.com—443, 6970 |


