- Etusivu
- /
- Artikkeli

Kiitos palautteestasi.


Dedikoitu instanssi-virtuaalinen yhteys
 Tässä artikkelissa
 Onko sinulla palautetta?
Virtual Connect on lisälisävaihtoehto pilviyhteykselle Webex Calling Dedicated Instance -palveluun. Virtual Connect antaa asiakkaille mahdollisuuden laajentaa yksityistä verkkoaan turvallisesti Internetin kautta pisteestä pisteeseen IP VPN -tunneleiden avulla. Tässä keskustelemme Virtual Connectin tilaamisesta, aktivoinnista ja konfiguroinnista.
Johdanto
Virtual Connect on lisälisävaihtoehto Cloud Connectivity to Dedicated Instance for Webex Calling (Dedicated Instance). Virtual Connect antaa asiakkaille mahdollisuuden laajentaa yksityistä verkkoaan turvallisesti Internetin kautta pisteestä pisteeseen IP VPN -tunneleiden avulla. Tämä liitäntävaihtoehto mahdollistaa yksityisen verkkoyhteyden nopean luomisen käyttämällä olemassa olevaa CPE (Customer Premise Equipment) ja Internet-yhteyttä.
Cisco isännöi, hallinnoi ja varmistaa redundantteja IP-VPN-tunneleita ja vaadittua Internet-yhteyttä Ciscon Dedicated Instance -konesalialueilla, joilla palvelua tarvitaan. Vastaavasti järjestelmänvalvoja vastaa vastaavista CPE- ja Internet-palveluista, joita tarvitaan Virtual Connect -perustamiseen.
Jokainen Virtual Connect -järjestys tietyllä Dedicated Instance -alueella sisältäisi kaksi yleistä reitityskapselointitunnelia (GRE over IPsec), jotka on suojattu IPsec-salauksella (GRE over IPsec), yksi kunkin Ciscon konesaliin valitulla alueella.
Virtual Connectin kaistanleveysraja on 250 Mbps tunneliä kohden, ja sitä suositellaan pienempiin käyttöönottoihin. Koska käytetään kahta point-to-point VPN-tunnelia, kaiken pilveen menevän liikenteen on kuljettava asiakkaan pääkoneen CPE:n kautta, ja siksi se ei välttämättä sovi sinne, missä on paljon etäsivustoja. Muita vaihtoehtoisia vertaisvaihtoehtoja on kohdassa Cloud Connectivity.
Ennen kuin lähetät virtuaalisen yhteyden vertaispyynnön, varmista, että Dedicated Instance -palvelu on aktivoitu kyseisellä alueella.
Edellytykset
Virtual Connectin perustamisen edellytyksiä ovat:
-
Asiakas tarjoaa
-
Internet-yhteys, jolla on riittävästi käytettävissä olevaa kaistanleveyttä käyttöönoton tukemiseksi
-
Julkiset IP-osoitteet kahdelle IPsec-tunnelille
-
Asiakaspuolen GRE-kuljetuksen IP-osoitteet kahdelle GRE-tunnelille
-
-
Kumppani ja asiakas
-
Arvioi kaistanleveysvaatimukset yhdessä
-
Varmista, että verkkolaitteet tukevat Border Gateway Protocol (BGP) -reititystä ja GRE-protokollaa IPsec-tunnelin kautta
-
-
Kumppani tai asiakas tarjoaa
-
Verkkotiimi, jolla on tietoa sivustosta toiseen VPN-tunnelitekniikoista
-
Verkostotiimi, jolla on tietoa BGP: stä, eBGP: stä ja yleisistä reititysperiaatteista
-
-
Cisco
-
Cisco antoi yksityiset autonomiset järjestelmänumerot (ASN) ja väliaikaisen IP-osoitteen GRE-tunneliliittymille
-
Cisco määritti julkisen, mutta ei Internetin reititettävän luokan C (/24) verkon Dedicated Instance Cloud -osoitteita varten
-
Jos asiakkaalla on vain yksi CPE-laite, Ciscon konesaleihin (DC1 ja DC2) kullakin alueella johtavat kaksi tunnelia tulevat kyseisestä CPE-laitteesta. Asiakkaalla on myös mahdollisuus valita kaksi CPE-laitetta, jolloin jokaisen CPE-laitteen tulisi muodostaa yhteys vain yhteen tunneliin Ciscon datakeskuksiin (DC1 ja DC2) kullakin alueella. Lisäredundanssia voidaan saavuttaa päättämällä jokainen tunneli erilliseen fyysiseen paikkaan/sijaintiin asiakkaan infrastruktuurin sisällä.
Tekniset yksityiskohdat
Käyttöönottomalli
Virtual Connect käyttää kaksitasoista pääpääarkkitehtuuria, jossa reititys- ja GRE -ohjaustasot tarjoaa yksi laite ja IPsec-ohjaustaso toisen .
Kun Virtual Connect -yhteys on valmis, asiakkaan yritysverkon ja Dedicated Instance Ciscon konesalien välille luodaan kaksi GRE over IPsec -tunnelia. Yksi kullekin tarpeettomalle konesalille kyseisellä alueella. Kum ppani tai asiakas vaihtaa vertaamiseen tarvittavat lisäverkkoelementit Ciscolle Control Hub Virtual Connect -aktivointilomakkeen kautta.
Alla olevassa kuvassa on esimerkki virtuaalisen yhteyden käyttöönottomallista 2-keskittimen vaihtoehdolle asiakaspuolella.
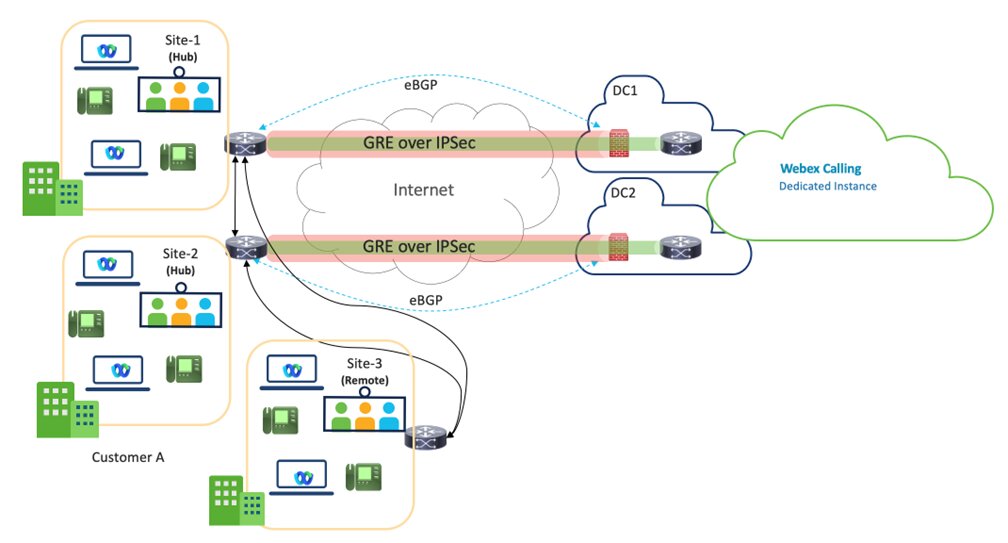
Virtual Connect - VPN on keskittimen suunnittelu, jossa asiakkaan keskityssivustot on yhdistetty Dedicated Instance -palvelinkeskusten DC1- ja DC2:een tietyllä alueella.
Kahta Hub-sivustoa suositellaan paremman redundanssin saavuttamiseksi, mutta yksi keskityssivusto, jossa on kaksi tunnelia, on myös tuettu käyttöönottomalli.
Kaistanleveys tunneliä kohti on rajoitettu 250 Mbps: iin. Tehokkaan vikasietoisuuden varmistamiseksi molempien tunnelien välinen yhteenlaskettu liikenne ei saa ylittää 250 Mb/s, koska kaikki liikenne reiti tetään yhden tunnelin läpi vikaantumisen sattuessa.
Asiakkaan samalla alueella sijaitsevien etäsivustojen on muodostettava yhteys Hub-sivustoihin asiakkaan WAN-verkon kautta, eikä Cisco ole vastuussa kyseisestä yhtey destä.
Kumppaneiden odotetaan tekevän tiivistä yhteistyötä asiakkaiden kanssa varmistaakseen, että Virtual Connect -palvelualueelle valitaan optimaalisin polku .
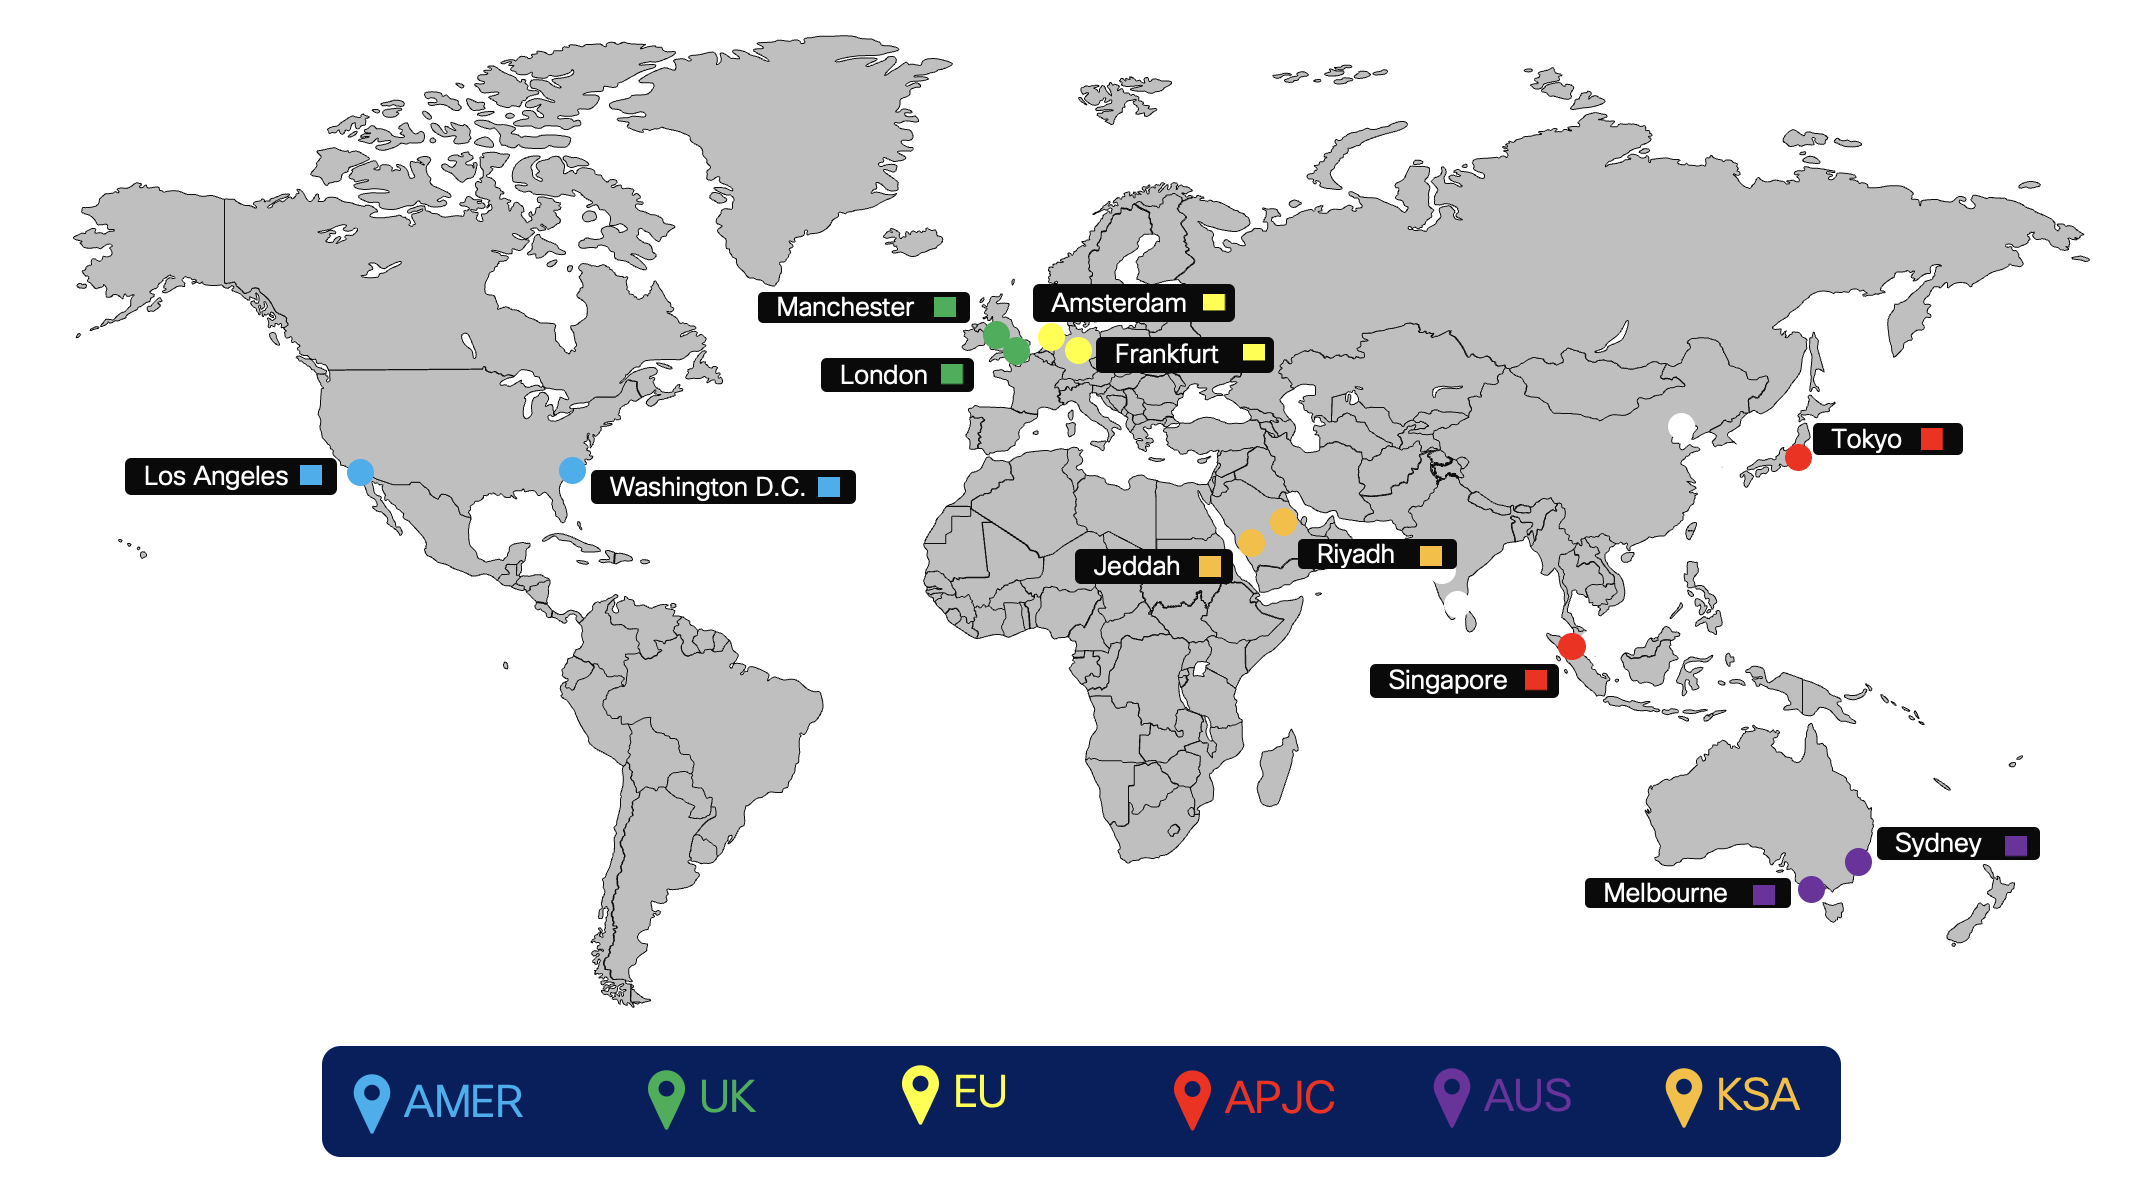
Alla olevassa kuvassa on Dedicated Instance -pilviyhteyksien vertaisalueet.
Reititys
Virtual Connect -lisäosan reititys toteutetaan ulkoisen BGP:n (eBGP) avulla Dedicated Instancen ja Customer Premise Equipment (CPE) välillä. Cisco mainostaa kunkin alueen redundantin tasavirran verkkoaan asiakkaan CPE:lle, ja CPE:n on ilmoitettava oletusreitti Ciscolle.
-
Cisco ylläpitää ja luovuttaa
-
Tunneliliitännän IP-osoitteet (väliaikainen linkki reititystä varten) Cisco määrittää nimetystä jaetusta osoitetilasta (ei julkisesti reititettävä)
-
Tunnelikuljetuksen desitointiosoite (Ciscon puoli)
-
Yksityiset autonomiset järjestelmänumerot (ASN) asiakkaan BGP-reitityskonfiguraatiolle
-
Cisco määrittää määritetyn yksityisen käytön alueelta: 64512—65534
-
-
-
eBGP: tä käytetään reittien vaihtamiseen Dedicated Instancen ja CPE: n välillä
-
Cisco jakaa määritetyn /24-verkon 2/25: ksi kullekin DC: lle kyseisellä alueella
-
Virtual Connect -ohjelmassa Cisco mainostaa jokaista /25-verkkoa takaisin CPE:hen vastaavien point-to-point-VPN-tunneleiden kautta (transienttinen linkki)
-
CPE on määritettävä sopivien eBgP-naapureiden kanssa. Jos käytetään yhtä CPE: tä, käytetään kahta eBGP-naapuria, joista yksi osoittaa kuhunkin etätunneliin. Jos käytetään kahta CPE: tä, jokaisella CPE: llä on yksi eBgP-naapuri, joka keskittyy CPE: n yksittäiseen etätunneliin.
-
Kunkin GRE-tunnelin Cisco-puoli (tunneliliitäntä IP) on määritetty CPE: n BGP-naapuriksi
-
CPE: n on ilmoitettava oletusreitti jokaisen tunnelin yli
-
CPE vastaa tarvittaessa opittujen reittien uudelleenjakamisesta asiakkaan yritysverkostossa.
-
-
Jos linkki ei ole vikaantunut, yhdellä CPE:llä on kaksi aktiivia/aktiivista tunnelia. Kahden CPE-solmun kohdalla jokaisella CPE:llä on yksi aktiivinen tunneli ja molempien CPE-solmujen tulisi olla aktiivisia ja kulkevaa liikennettä. Ei-vikatilanteessa liikenteen on jaettava kahteen tunneliin, jotka menevät oikeisiin /25 kohteeseen. Jos toinen tunnelista kaatuu, jäljellä oleva tunneli voi kuljettaa liikennettä molemmille. Tällaisessa vikaskenaariossa, kun /25-verkko on poissa käytöstä, /24-verkkoa käytetään varmuuskopiointireittinä. Cisco lähettää asiakasliikennettä sisäisen WAN-verkon kautta DC: lle, joka menetti yhteyden.
Virtuaaliyhteyden liikennevirta
Liikenne sujuu, kun molemmat tunnelit ovat ylhäällä
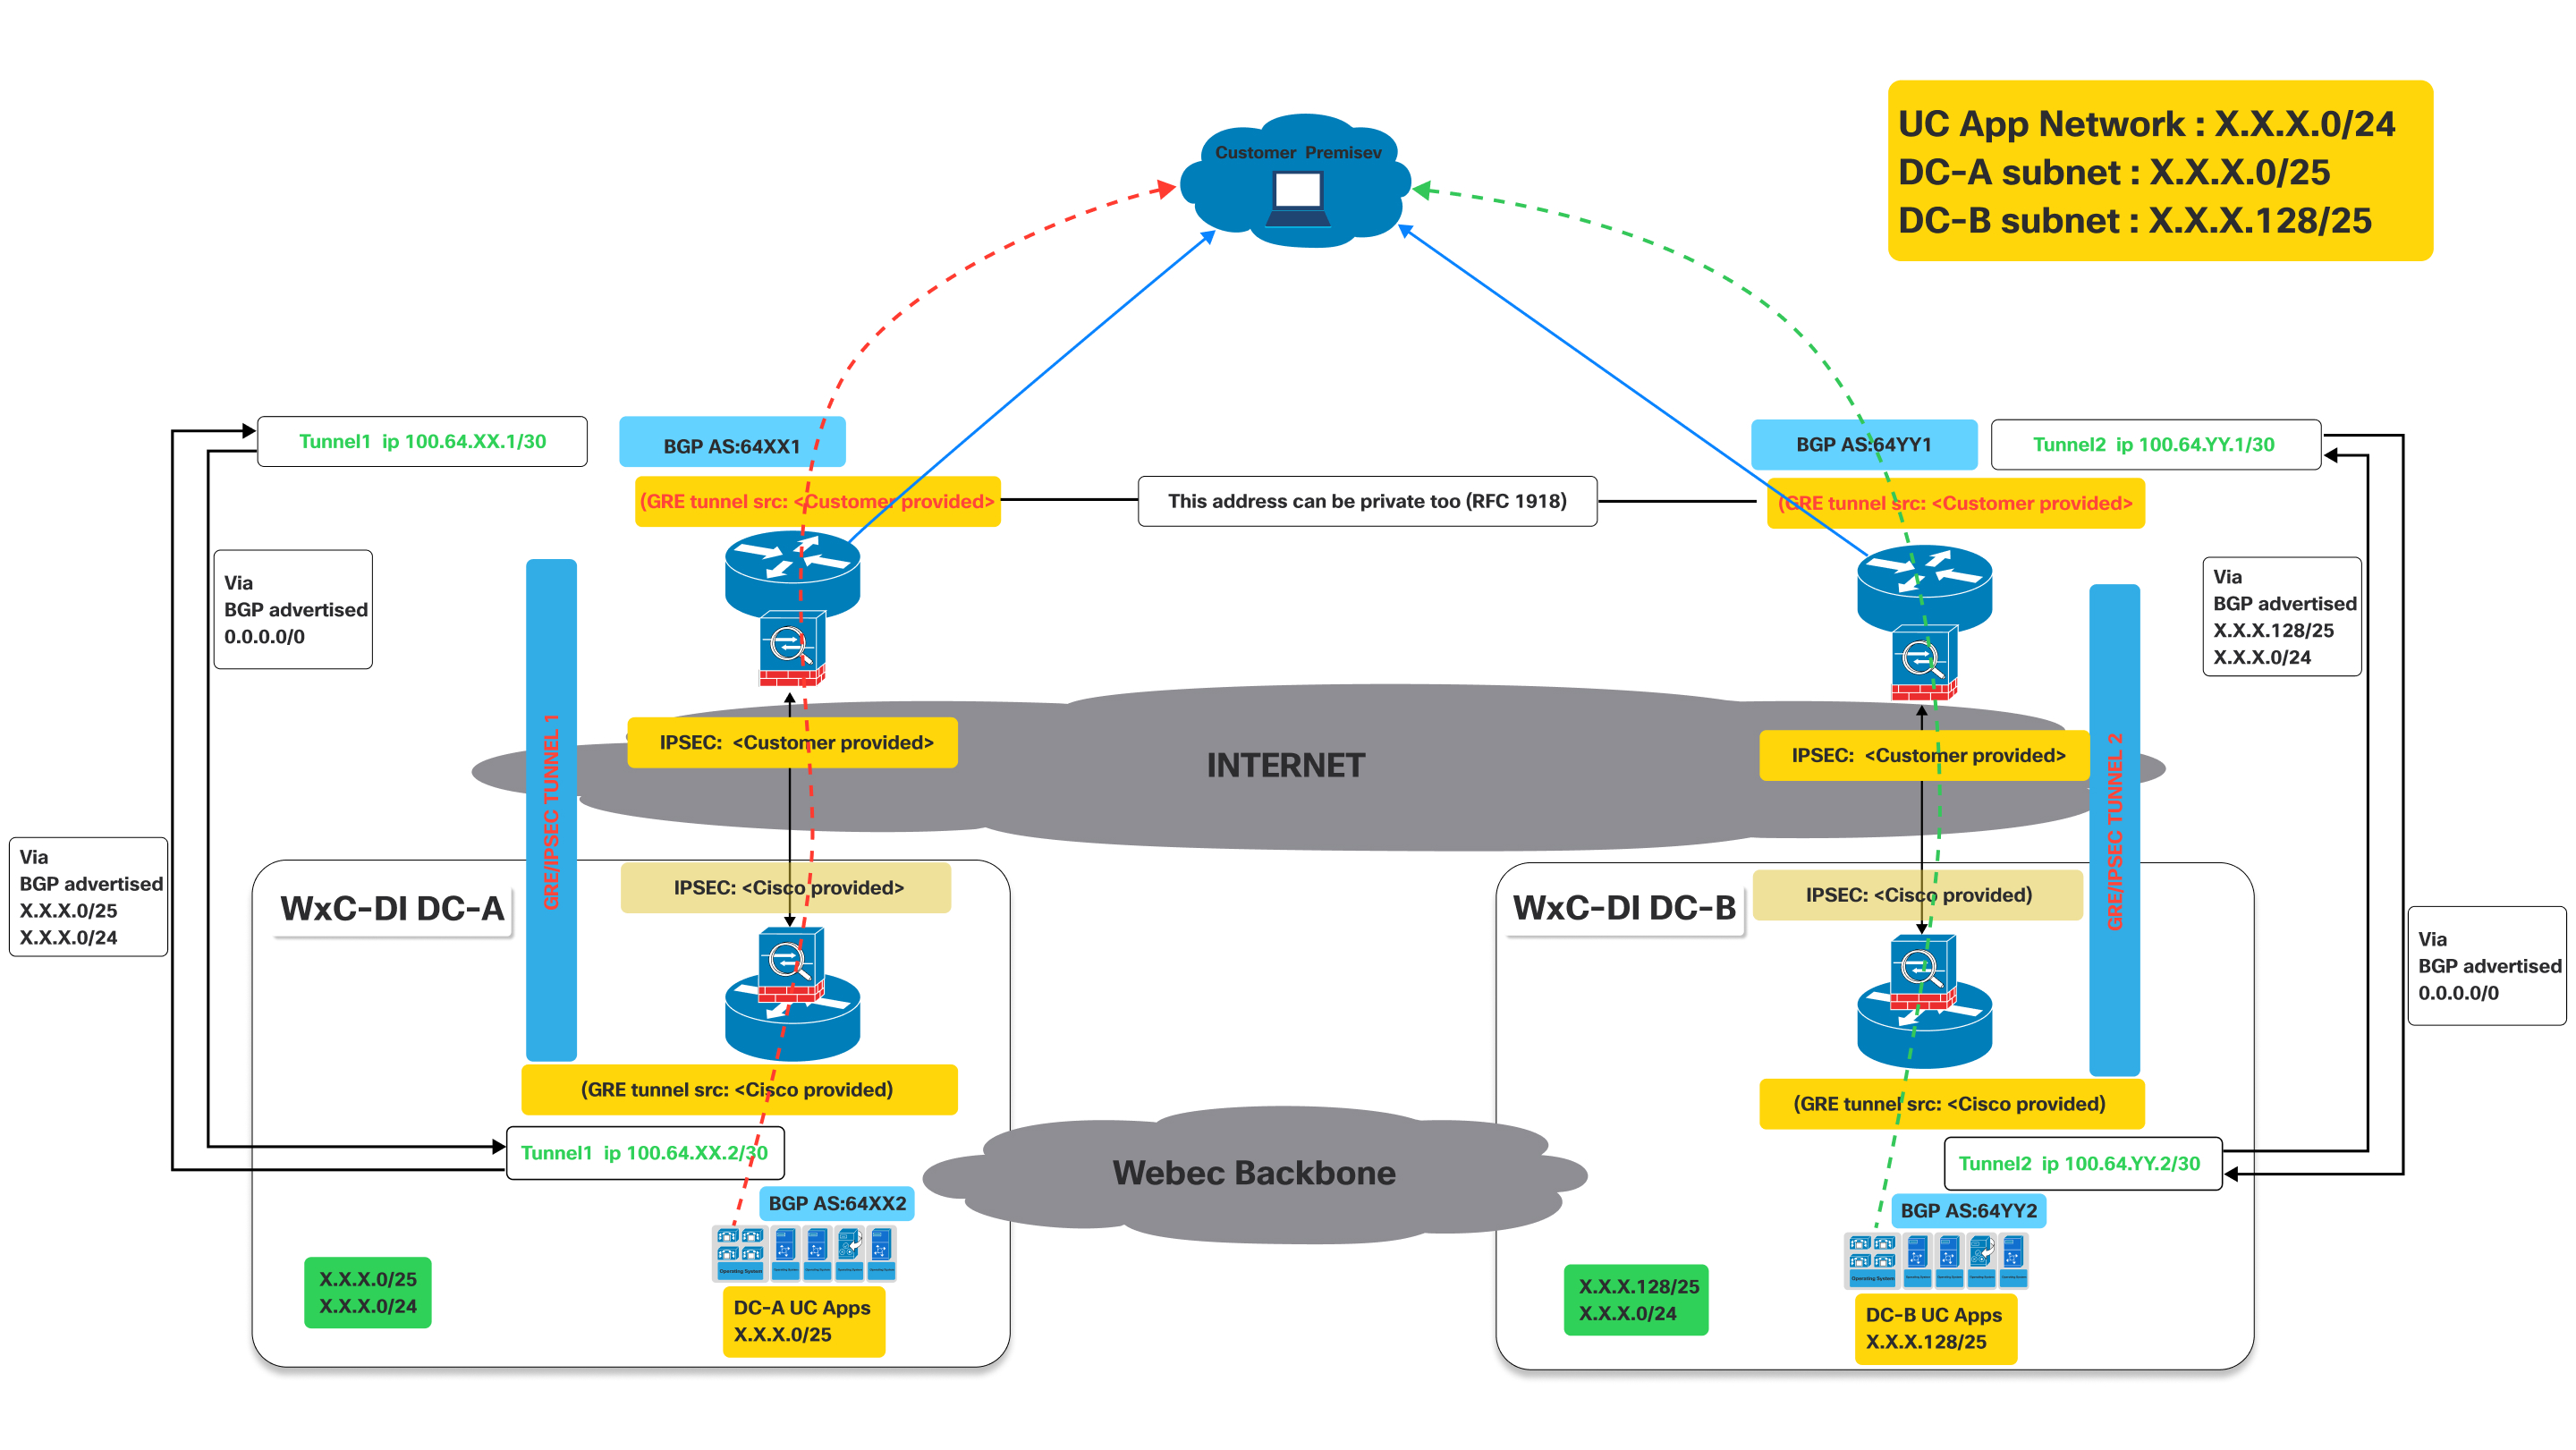
Tämä kuva havainnollistaa Virtual Connect - verkkoarkkitehtuuria, joka kuvaa yksityiskohtaisesti liikenne virtaa, kun sekä ensisijaiset että toissijaiset tunnelit ovat toiminnassa.
Se edustaa aktiivista yhteysmallia, jonka avulla asiakas voi käyttää Ciscon konesaleissa isännöity jä UC-sovelluksia hyödyntäen kahta GRE/IPSEC-tunnelia Internetin kautta BGP: n kanssa reittinvaihtoon.
Määritelmät:
- Asiakkaan lähtökohta:
- Tämä edustaa asiakkaan paikan päällä olevaa verkkoa, jossa käyttäjät ja heidän laitteensa (esim. IP-puhelimet, tietokoneet, joissa käytetään UC-asiakkaita) sijaitsevat.
- Täältä peräisin olevan liikenteen on päästävä Ciscon konesaleissa isännöityihin UC-sovelluk siin.
- Cisco Webex CallingD@@ edikoitu instanssi (Dedicated Instance) -tietokeskukset (WXC-Di DC-
A ja WXC-Di DC-B):
- Nämä ovat Ciscon palvelinkeskuksia, jotka isännöivät UC-sovelluksia.
- DC-A ja DC-B ovat maantieteellisesti erillisiä, mikä tarjoaa redundanssia.
- Jokaisella konesalilla on oma aliverkko UC-sovelluksia varten:
- DC-A-aliverkko: X.X.X.0/25
- DC-B-aliverkko: X.X.128/25
- GRE/IPsec-tunnelit (tunneli 1 ja tunn eli 2):
- Nämä ovat turvallisia, salattuja yhteyksiä asiakkaan tilojen ja C iscon datakeskuksen välillä julkisen internetin kautta.
- GRE (Generic Routing Encapsulation): Tätä protokollaa käytetään kapseloimaan erilaisia verkkokerroksen protokollia virtuaalisten pisteestä pisteeseen -linkkien sisällä. Sen avulla reitity sprotokollat, kuten BGP, voivat toimia tunnelin yli.
- IPsec (Internet Protocol Security): Tämä protokollapaketti tarjoaa salaustietoturvapalveluja (toden nus, eheys, luottamuksellisuus) IP- viestintään. Se salaa GRE-kapseloidun liikenteen varmistaen turvallisen tiedonsiirron Internetin kautta.
- Rajayhteyskäytävän protokolla (BGP):
- BGP on reititysprotokolla, jota käytetään reititystietojen vaihtamiseen asiakkaan tilo jen ja C iscon kones alien välillä.
Kuten yllä olevasta kaaviosta käy ilmi, asiakkaiden tiloissa käytettävien laitteiden on perustettava kaksi GRE/IPSEC-tunnelia.
Alla käytetyt nimityskäytännöt XX/YY, DC-A DC-B ovat yleisiä kaikille alueille, joilla Ded icated Instance on tarjolla. Nämä arvot ovat yksilöllisiä kullekin alueelle ja todelliset arvot kullekin alueelle. Erityiset arvot annetaan virtuaalisen yhteyden aktivoinnin aikana.
Ciscon puolella IPsec- ja GRE-tunnelit lopetetaan eri laitteilla. Joten asiakkaan on varmistettava, että IPsec-kohde- ja GRE-kohde-IP-osoitteet määritetään laitteissa vastaavasti. Asiakkaat voivat käyttää samaa IP-osoitetta GRE- ja IPSEC-sovelluksissa, jos sitä tuetaan heidän laitteissaan. Katso yllä oleva kaavio. IP-osoitteisiin liittyvät arvot annetaan virtuaalisen yhteyden aktivoinnin aikana portaalissa.
- Tunneli 1: Yhdistää asiakkaan tilojen ”Dedicated Instance DC-A” -palveluun (Data Center A) Internetin kautta. Tässä tunnelissa käytetään BGP AS:64XX1 asiakaspuolella ja BGP AS: 64XX2 Dedicated Instance DC-A -puolella. IPSEC- ja GRE-tunnelilähdekonfiguraatiot jaetaan asiakkaan toimittamien ja Ciscon toimittamien tietojen kesken.
- Tunneli 2: Yhdistää asiakkaan tilojen ”Dedicated Instance DC-B” -palveluun (Data Center B) Internetin kautta. Tässä tunnelissa käytetään BGP AS:64YY1 asiakaspuolella ja BGP AS: 64YY2 Dedicated Instance DC-B -puolella. Kuten Tunnel 1, IPSEC- ja GRE-tunnelilähde konfiguraatiot jaetaan asiakkaan ja Ciscon kesken.
BGP AS: 64XX ja BGP AS: 64YY, XX ja YY ovat spesifisiä tietylle alueelle.
Kun GRE/IPSEC-tunnelit on luotu Dedicated Instance - Webex Calling konesaleihin (A ja B), asiakkaan tulee saada seuraavat Ciscolta mainostetut reitit vastaavien BGP-istuntojen kautta.
- DC-A: lle: Ciscon mainostamat reitit ovat X.X.0/25 ja X.X.0/24. Vaihtoehtoisesti, jos IaaS pyydetään ja määritetään asiakasreiteille, Y.Y.0/25 ja Y.Y.Y.0/24 mainostetaan Ciscolta.
- DC-B: lle: Ciscon mainostamat reitit ovat X.X.128/25 ja X.X.X.0/24. Valinnaisesti, jos IaaS pyydetään ja määritetään asiakasreiteille, Y.Y.128/25 ja Y.Y.Y.0/24 mainostetaan Ciscolta.
- Asiakkaan on ilmoitettava reitti 0.0.0./0 Ciscolle molempien yhteyksien (tunneleiden) kautta
- Asiakkaan on noudatettava pisimpiä etuliitteitä (/25) -reittejä lähettääkseen liikennettä Ciscolle vastaavien tunneleiden kautta, kun molemmat tunnelit ovat päällä.
- Cisco palauttaa liikenteen samojen tunneleiden läpi pitääkseen liikenteen symmetrisenä.
Liikennevirta:
- ”DC-A UC Apps” -sovelluksiin (X.X.X.0/25) tarkoitettu liikenne asiakkaan tiloista kulkee tunnelin 1 kautta.
- ”DC-B UC Apps” -sovelluksiin (X.X.X.128/25) tarkoitettu liikenne asiakkaan tiloista kulkee tunnelin 2 kautta.
Epäonnistumisskenaario: liikennevirta, kun yksi tunnelista on alhaalla
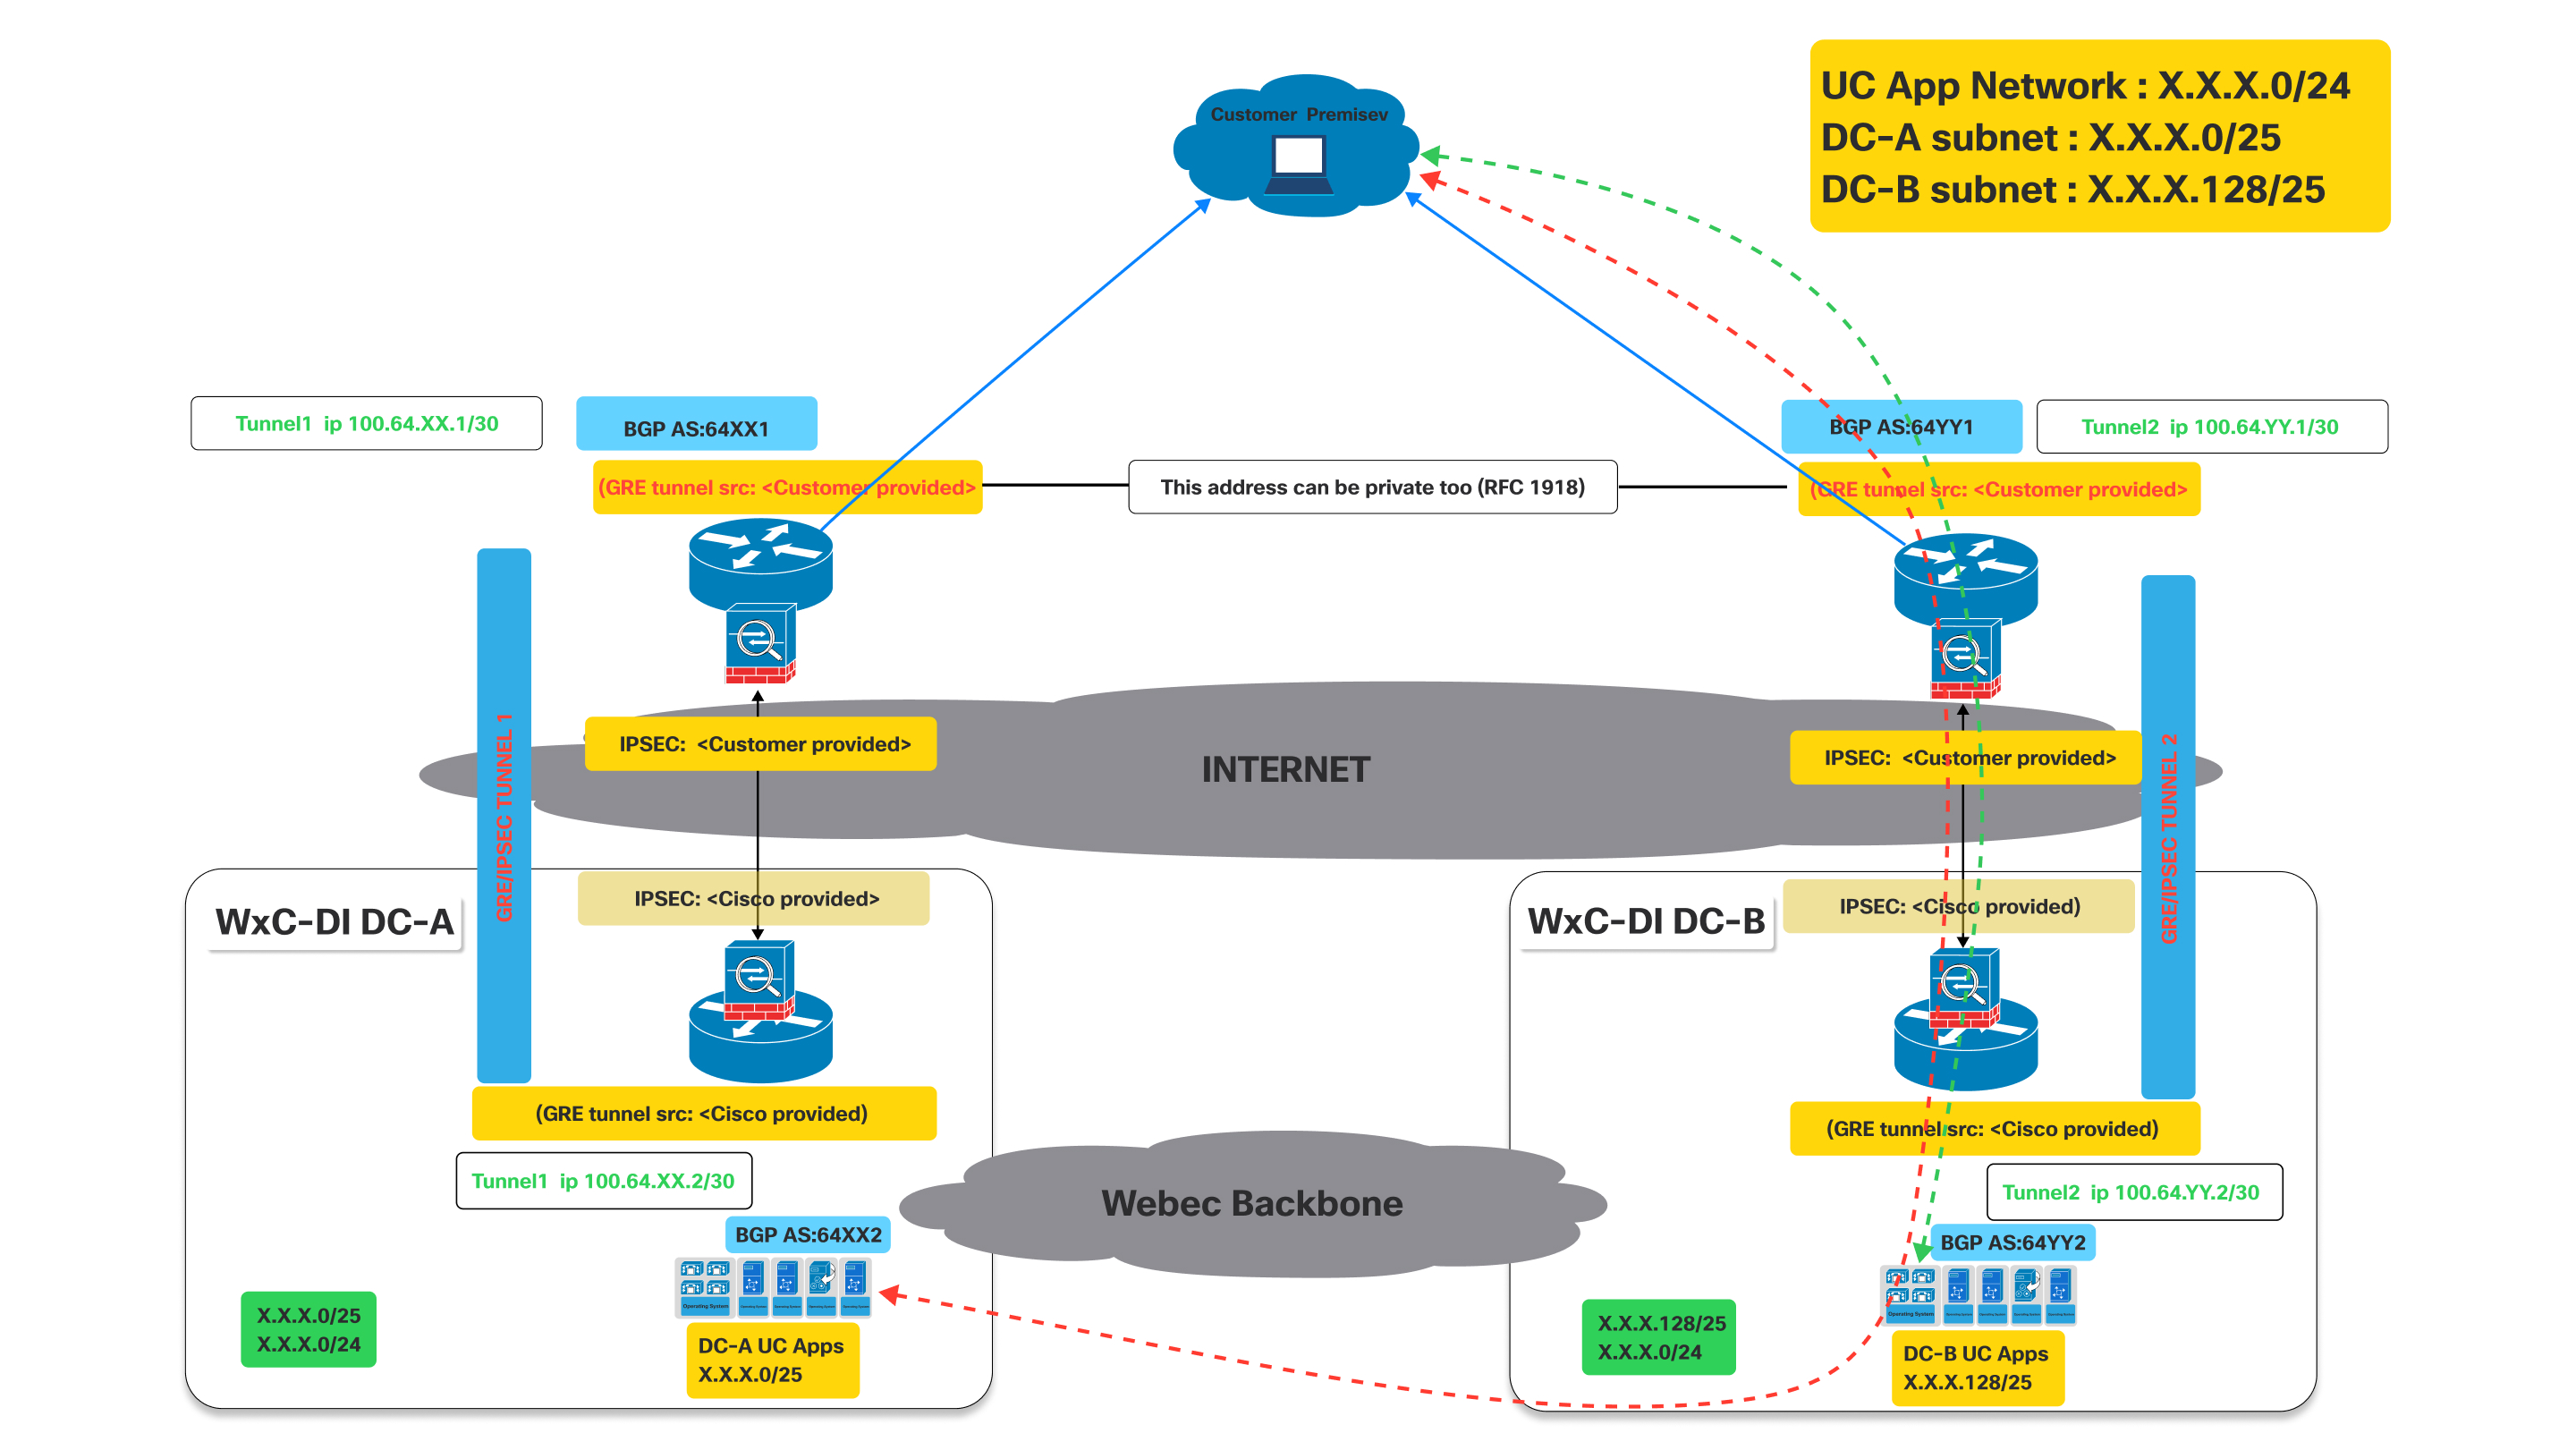
Kuten yllä olevasta kaaviosta käy ilmi, kun tunneli DC-A: lle on alhaalla, tunnelin kautta DC-A: hen perustettu bgp laskee.
Vaikutus BGP:hen: Kun tunneli 1 kaatuu, myös kyseisen tunnelin yli kulkeva BGP-istunto laskee. Näin ollen DC-A ei voi enää mainostaa reittejään (erityisesti X. X.0/25) asiakkaalle tämän polun kautta. Siksi asiakkaan reititin havaitsee polun saavuttam attomaksi.
Nyt kun tunneli 1 on poissa käytöstä, asiakkaan tiloissa oleva asiakasreititin poistaa automaattisesti tunnelin 1 kautta opitut reititystaulustaan tai merkitsee ne tavoittam attomiksi.
- UC-sovellusverkkoon (X.X.0/24) tai DC-A-aliverkkoon (X.X.0/25) suunnattu liikenne ohjataan sitten toimintatunnelin kautta kohti DC-B:tä, joka jatkaa X.X.0/24-verkon sisältävän X.X.0/25-verkon mainostamista.
- Samanlainen käyttäytyminen näkyy, jos tunneli DC-B: hen on alhaalla, kun tunneli DC-A on edelleen ylhäällä.
Yhteysprosessi
| 1 | |
| 2 | |
| 3 | |
| 4 |
Vaihe 1: CCW-tilaus
Virtual Connect on CCW: n dedikoidun instanssin lisäosa.
| 1 |
Siirry CCW-tilaussivustolle ja kirjaudu sivustoon napsauttamalla Kirjaudu sisään: |
| 2 |
Luo arvio. |
| 3 |
Lisää ”A-FLEX-3" SKU. |
| 4 |
Valitse Muokkaa asetuksia. |
| 5 |
Valitse näkyviin tulevassa tilausvälilehdessä Asetukset ja lisäosat. |
| 6 |
Valitse Lisäosat -kohdasta ”Virtual Connect for Dedicated Instance” -valintaruutu. SKU: n nimi on ”A-FLEX-DI-VC”. |
| 7 |
Anna niiden alueiden määrä ja lukumäärä, joilla Virtual Connect vaaditaan. Virtual Connect -määrä ei saa ylittää Dedicated Instancelle ostettujen alueiden kokonaismäärää. Lisäksi vain yksi Virtual Connect -tilaus on sallittu aluetta kohden. |
| 8 |
Kun olet tyytyväinen valintoihisi, napsauta Vahvista ja tallenna sivun oikeassa yläkulmassa. |
| 9 |
Viimeistele tilauksesi napsauttamalla Tallenna ja jatka. Valmis tilauksesi näkyy nyt tilausruudukossa. |
Vaihe 2: Virtuaalisen yhteyden aktivointi Control Hubissa
| 1 |
Kirjaudu Control Hubiin https://admin.webex.com/login. |
| 2 |
Siirry Palvel ut- osiossa kohtaan Puhelut > Dedicated Instacnce > Pilviyhteydet. |
| 3 |
Virtual Connect -kortissa on listattu ostettu Virtual Connect -määrä. Järjestelmänvalvoja voi nyt napsauttaa Aktivoi aloittaaksesi Virtual Connect -aktivoinnin. 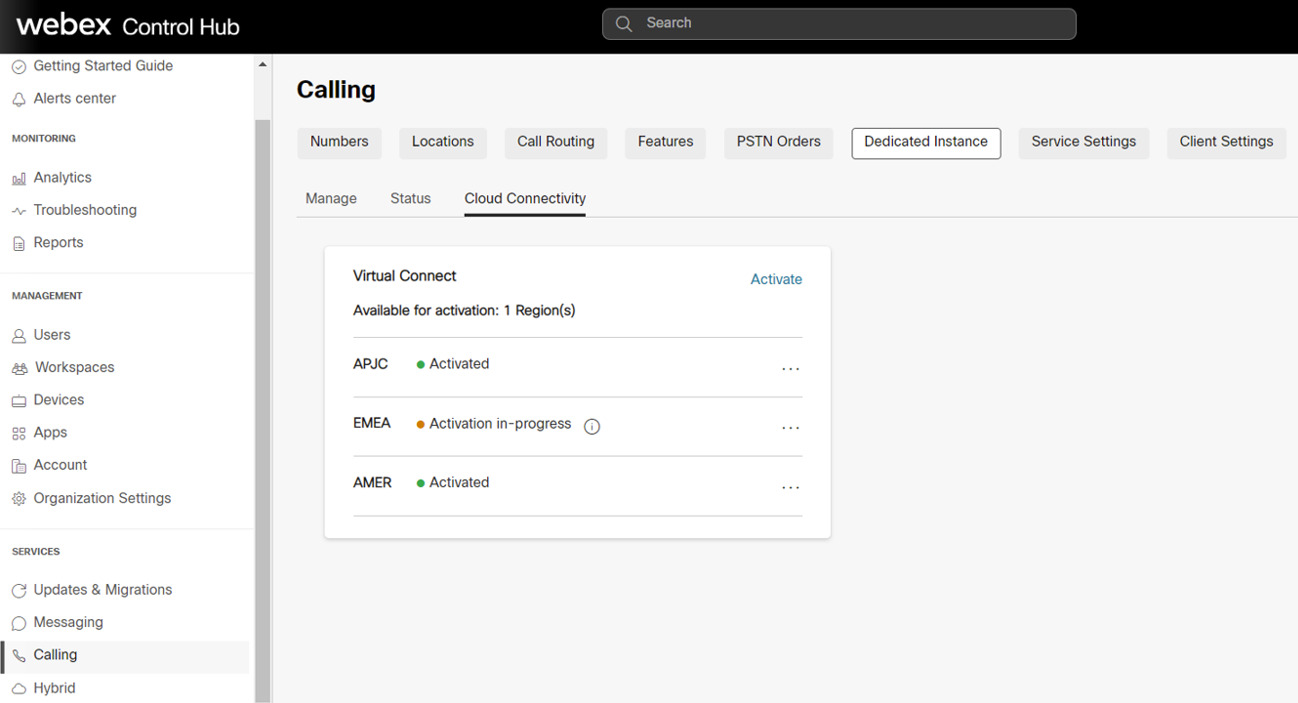
Aktivointiprosessin voivat käynnistää vain järjestelmänvalvojat, joilla on ”Asiakkaan täydellinen järjestelmänvalvoja” -rooli. Kun taas järjestelmänvalvoja, jolla on ”Asiakkaan vain luku -järjestelmänvalvoja” -rooli, voi tarkastella vain tilaa. |
| 4 |
Kun napsautat Aktivointi -painiketta, Aktivoi virtuaalinen yhteys -lomake tulee näkyviin, jotta järjestelmänvalvoja voi antaa Virtual Connect -tekniset tiedot, joita vaaditaan Ciscon puolella oleviin vertaiskokoonpanoihin. Lomake tarjoaa myös staattisia tietoja Ciscon puolelta valitun alueen perusteella. Näistä tiedoista on hyötyä asiakkaan järjestelmänvalvojille, kun he voivat määrittää CPE:n omalle puolelleen yhteyden muodostamiseksi. |
| 5 |
Napsauta Aktivoi -painiketta, kun kaikki pakolliset kentät on täytetty. |
| 6 |
Kun Virtual Connect Activation -lomake on täytetty tietylle alueelle, asiakas voi viedä aktivointilomakkeen Ohjauskeskuksesta, Puhelut > Dedicated Instance > Cloud Connectivity -välilehdestä ja napsauttaa Vie asetukset. 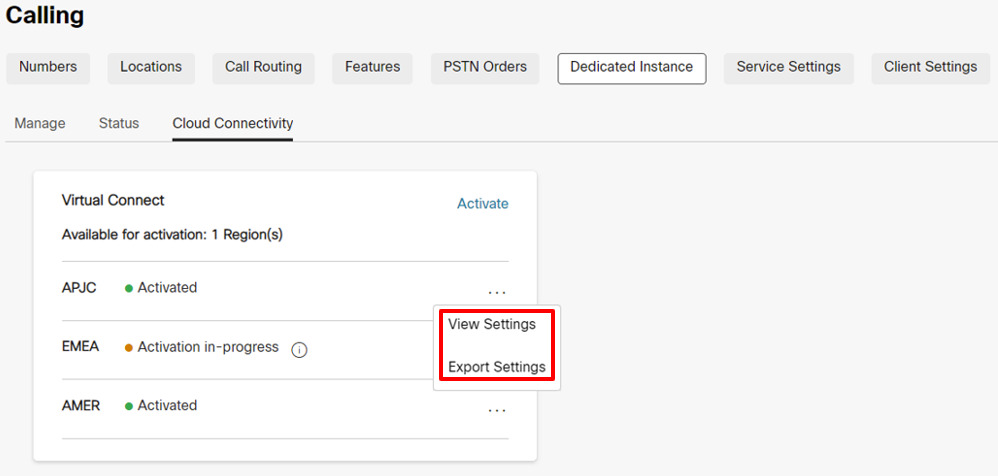
Turvallisuussyistä todennus ja BGP-salasana eivät ole käytettävissä viedyssä dokumentissa, mutta järjestelmänvalvoja voi tarkastella niitä Control Hubissa napsauttamalla Control Hub -kohdassa Näytä asetukset, Soittaminen > Dedicated Instance > Cloud Connectivity -välilehti. |
Vaihe 3: Cisco suorittaa verkon määritykset
| 1 |
Kun Virtual Connect -aktivointi -lomake on täytetty, tila päivitetään kohtaan Aktivointi käynnissä kohdassa Soitto > Dedicated Instance > Cloud Connectivity Virtual Connect -kortti. |
| 2 |
Cisco suorittaa vaaditut kokoonpanot Ciscon sivulaitteissa viiden arkipäivän kuluessa. Kun se on suoritettu onnistuneesti, tila päivitetään asetukseksi ”Aktivoitu” kyseiselle alueelle Ohjauskeskuksessa. |
Vaihe 4: Asiakas suorittaa verkon määritykset
|
Tilaksi muutetaan ”Aktivoitu”, jotta Asiakkaan ylläpitäjälle ilmoitetaan, että Ciscon IP-VPN-yhteyden määritykset on suoritettu asiakkaan antamien syötteiden perusteella. Asiakkaan järjestelmänvalvojan odotetaan kuitenkin suorittavan CPE: n kokoonpanot ja testaavan Virtual Connect -tunnelin yhteysreitit online-tilaan. Jos konfigurointi- tai liitettävyyden yhteydessä ilmenee ongelmia, asiakas voi Cisco TAC pyytää apua. |
Vianmääritys
IPsecin ensimmäisen vaiheen (IKEv2-neuvottelu) vianmääritys ja validointi
IPsec-tunnelin neuvottelu käsittää kaksi vaihetta, IKEv2-vaiheen ja IPsec-vaiheen. Jos IKEv2-vaiheen neuvottelu ei ole valmis, toista IPsec-vaihetta ei aloiteta. Anna ensin komento ”show crypto ikev2 sa” (Cisco-laitteissa) tai vastaava komento kolmannen osapuolen laitteissa varmistaaksesi, onko IKEv2-istunto aktiivinen. Jos IKEv2-istunto ei ole aktiivinen, mahdolliset syyt voivat olla:
-
Mielenkiintoinen liikenne ei laukaise IPsec-tunnelia.
-
IPsec-tunnelin käyttöluettelo on määritetty väärin.
-
Asiakkaan ja Dedicated Instance IPsec-tunnelin päätepisteen IP-osoitteen välillä ei ole yhteyttä.
-
IKEv2-istunnon parametrit eivät vastaa Dedicated Instance -puolen ja asiakaspuolen välillä.
-
Palomuuri estää IKEv2 UDP -paketit.
Tarkista ensin IPsec-lokeista kaikki viestit, jotka osoittavat IKEv2-tunnelin neuvottelun etenemisen. Lokit voivat osoittaa, missä IKEv2-neuvottelussa on ongelma. Kirjausviestien puute voi myös osoittaa, että IKEv2-istuntoa ei ole aktivoitu.
Joitakin yleisiä virheitä IKEv2-neuvotteluissa ovat:
-
IKEv2: n asetukset CPE-puolella eivät vastaa Cisco-puolta, tarkista mainitut asetukset uudelleen:
-
Tarkista, että IKE-versio on versio 2.
-
Varmista, että salaus- ja todennusparametrit vastaavat odotettua salausta Dedicated Instance -puolella.
Kun ”GCM” -salaus on käytössä, GCM-protokolla käsittelee todennuksen ja asettaa todennusparametrin arvoksi NULL.
-
Tarkista käyttöiän asetus.
-
Tarkista Diffie Hellman -moduuliryhmä.
-
Tarkista Pseudo Random Function -asetukset.
-
-
Salauskartan käyttöoikeusluetteloon ei ole asetettu:
-
Lupa GRE (local_tunnel_transport_ip) 255.255.255.255 (remote_tunnel_transport_ip) 255.255.255.255" (tai vastaava komento)
Pääsyluettelon on oltava erityisesti ”GRE” -protokollaa varten ja ”IP” -protokolla ei toimi.
-
Jos lokiviestit eivät näytä mitään neuvottelutoimintaa IKEv2-vaiheelle, pakettien sieppaus voi olla tarpeen.
Dedicated Instance -puoli ei välttämättä aina aloita IKEv2-vaihtoa ja saattaa joskus odottaa asiakkaan CPE-puolen olevan aloittaja.
Tarkista CPE-puolen kokoonpanossa seuraavat edellytykset IKEv2-istunnon käynnistämiselle:
-
Tarkista, onko IPsec-salausluettelo GRE-liikenteelle (protokolla 50) CPE-tunnelin siirtoIP-osoitteesta Dedicated Instance -tunnelin siirtoIP-osoitteeseen.
-
Varmista, että GRE-tunneliliitäntä on käytössä GRE-säilytystilanteissa, jos laite ei tue GRE-säilytyksiä, Ciscolle ilmoitetaan, koska GRE-keittokuvat otetaan oletusarvoisesti käyttöön Dedicated Instance -puolella.
-
Varmista, että BGP on käytössä ja määritetty Dedicated Instance -tunnelin IP-osoitteen naapuriosoitteella.
Kun asetukset on määritetty oikein, seuraava aloittaa IPsec-tunneli ja ensimmäisen vaiheen IKEv2-neuvottelut:
-
GRE kulkee CPE-puolen GRE-tunneliliitännästä Dedicated Instance -puolen GRE-tunneliliitäntään.
-
BGP naapuri TCP-istunto CPE-puolen BGP-naapurista Dedicated Instance -puolen BGP-naapuriin.
-
Ping CPE-sivutunnelin IP-osoitteesta Dedicated Instance -sivutunnelin IP-osoitteeseen.
Ping ei voi olla tunnelin siirto-IP tunnelin kuljetus-IP: ään, sen on oltava tunnelin IP tunneliin IP: hen.
Jos IKEv2-liikenteelle tarvitaan pakettijäljitys, määritä suodatin UDP:lle ja joko portille 500 (kun IPsec-päätepisteiden keskellä ei ole NAT-laitetta) tai portti 4500 (kun NAT-laite asetetaan IPsec-päätepisteiden keskelle).
Varmista, että IKEv2 UDP -paketit, joissa on portti 500 tai 4500, lähetetään ja vastaanotetaan DI IPsec IP-osoitteeseen ja sieltä.
Dedicated Instance -tietokeskus ei välttämättä aina käynnistä ensimmäistä IKEv2-pakettia. Vaatimus on, että CPE-laite pystyy käynnistämään ensimmäisen IKEv2-paketin kohti Dedicated Instance -puolta.
Jos paikallinen palomuuri sallii sen, yritä myös pingata etä-IPsec-osoitteeseen. Jos ping ei onnistu paikallisesta IPsec-etäosoitteeseen, suorita jäljitysreitti auttaaksesi ja määritä, mihin paketti pudotetaan.
Jotkin palomuurit ja Internet-laitteet eivät välttämättä salli jäljitysreittiä.
IPsecin toisen vaiheen (IPsec-neuvottelu) vianmääritys ja validointi
Varmista, että IPsecin ensimmäinen vaihe (eli IKEv2-suojauskytkentä) on aktiivinen, ennen kuin vianmääritetään IPsecin toisen vaiheen vianmääritys. Suorita ”show crypto ikev2 sa” tai vastaava komento varmistaaksesi IKEv2-istunnon. Tarkista ulostulossa, että IKEv2-istunto on ollut käynnissä yli muutaman sekunnin ja että se ei pomppii. Istunnon käyttöaika näkyy istunnon ”Aktiivinen aika” tai vastaava tulosteessa.
Kun IKEv2-istunto on vahvistettu valmiiksi ja aktiiviseksi, Tutki IPsec-istuntoa. Kuten IKEv2-istunnossa, suorita ”show crypto ipsec sa” tai vastaava komento varmistaaksesi IPsec-istunnon. Sekä IKEv2-istunnon että IPsec-istunnon on oltava aktiivisia ennen GRE-tunnelin perustamista. Jos IPsec-istunto ei näy aktiivisena, tarkista IPsec-lokeista virheilmoitukset tai neuvotteluvirheet.
Yleisimpiä ongelmia, joita IPsec-neuvotteluissa voi esiintyä, ovat seuraavat:
CPE-puolen asetukset eivät vastaa Dedicated Instance -puolta, tarkista asetukset uudelleen:
-
Varmista, että Salaus- ja todennusparametrit vastaavat Dedicated Instance -sivun asetuksia.
-
Varmista Perfect Forward Secrecy -asetukset ja että asetukset vastaavat Dedicated Instance -puolella olevia asetuksia.
-
Tarkista elinikäiset asetukset.
-
Varmista, että IPsec on määritetty tunnelitilassa.
-
Tarkista lähde- ja kohde-IPsec-osoitteet.
Tunnelin käyttöliittymän vianmääritys ja validointi
Kun IPsec- ja IKEv2-istunnot tarkistetaan aktiivisiksi, GRE-tunnelin keepalive-paketit voivat kulkea Dedicated Instance- ja CPE-tunnelin päätepisteiden välillä. Jos tunneliliitäntä ei näy tilaa, joitain yleisiä ongelmia ovat:
-
Tunneliliitännän kuljetuksen VRF ei vastaa loopback-rajapinnan VRF:ää (jos tunnelin rajapinnassa käytetään VRF-kokoonpanoa).
Jos VRF-määrityksiä ei käytetä tunneliliittymässä, tämä tarkistus voidaan jättää huomiotta.
-
Keepalives ei ole käytössä CPE-sivutunnelin rajapinnassa
Jos CPE -laitteissa ei tueta keepaliveseja, Ciscolle on ilmoitettava siitä, että myös Dedicated Instance -puolen oletusvarastot poistetaan käytöstä.
Jos keepalives on tuettu, varmista, että keepalives on käytössä.
-
Tunnelin käyttöliittymän maski tai IP-osoite ei ole oikea eikä vastaa Dedicated Instance -odotettuja arvoja.
-
Lähde- tai kohdetunnelin siirtoosoite ei ole oikea eikä vastaa Dedicated Instance -odotettuja arvoja.
-
Palomuuri estää GRE-paketteja lähettämästä IPsec-tunneliin tai vastaanottavista IPsec-tunnelista (GRE-tunneli kuljetetaan IPsec-tunnelin yli)
Ping-testin tulisi varmistaa, että paikallinen tunneliliitäntä on käytössä ja liitettävyys on hyvä etätunnelin käyttöliittymään. Suorita ping-tarkistus tunnelin IP-osoitteesta (ei siirtoIP-osoitteesta) etätunnelin IP-osoitteeseen.
GRE-tunneliliikennettä kuljettavan IPsec-tunnelin salauskäyttöluettelo sallii vain GRE-pakettien ylityksen. Seurauksena on, että pingit eivät toimi tunnelin kuljetuksen IP: stä etätunnelin kuljetuksen IP: ään.
Ping-tarkistus johtaa GRE-pakettiin, joka luodaan lähdetunnelin kuljetusIP: stä kohdetunnelin kuljetusIP-osoitteeseen, kun taas GRE-paketin (sisäinen IP) hyötykuorma on lähde- ja kohdetunnelin IP.
Jos ping-testi ei onnistu ja edelliset kohteet tarkistetaan, sitten paketin sieppaus voidaan tarvita sen varmistamiseksi, että icmp-ping johtaa GRE-pakettiin, joka sitten kapseloidaan IPsec-pakettiin ja lähetetään sitten lähteen IPsec-osoitteesta kohde-IPsec-osoitteeseen. GRE-tunnelin rajapinnan laskurit ja IPsec-istuntolaskurit voivat myös auttaa osoittamaan. jos lähetys- ja vastaanottopaketit lisääntyvät.
Ping-liikenteen lisäksi kaappauksen tulisi näyttää myös keepalive GRE -paketit myös tyhjäkäynnillä. Lopuksi, jos BGP on määritetty, BGP keepalive -paketit tulisi lähettää myös GRE-paketeina, jotka on kapseloitu IPSEC-paketteihin sekä VPN: n kautta.
BGP-vianmääritys ja validointi
BGP-istunnot
BGP vaaditaan VPN-IPsec-tunnelin reititysprotokollana. Paikallisen BGP-naapurin tulisi luoda eBGP-istunto Dedicated Instance BGP-naapurin kanssa. EBgP-naapurin IP-osoitteet ovat samat kuin paikalliset ja etätunnelin IP-osoitteet. Varmista ensin, että BGP-istunto on käynnissä, ja varmista sitten, että Dedicated Instancesta vastaanotetaan oikeat reitit ja oikea oletusreitti lähetetään Dedicated Instancelle.
Jos GRE-tunneli on päällä, varmista, että ping onnistuu paikallisen ja etäisen GRE-tunnelin IP-osoitteen välillä. Jos ping onnistuu, mutta BGP-istunto ei ole tulossa, tutki sitten BGP-loki BGP-perustamisvirheiden varalta.
Jotkut yleisimmistä BGP-neuvottelukysymyksistä ovat:
-
Etä-AS-numero ei vastaa Dedicated Instance -puolella määritettyä AS-numeroa, tarkista naapurin AS-kokoonpano uudelleen.
-
Paikallinen AS-numero ei vastaa sitä, mitä Dedicated Instance -puoli odottaa. Varmista, että paikallinen AS-numero vastaa odotettuja Dedicated Instance -parametreja.
-
Palomuuri estää GRE-paketteihin kapseloituja BGP TCP -paketteja lähettämästä IPsec-tunneliin tai vastaanottamasta niitä IPSEC-tunnelista
-
Etäinen BGP-naapurin IP ei vastaa GRE-etätunnelin IP-osoitetta.
BGP-reittinvaihto
Kun BGP-istunto on vahvistettu molemmille tunneleille, varmista, että oikeat reitit lähetetään ja vastaanotetaan Dedicated Instance -puolelta.
Dedicated Instance VPN -ratkaisu edellyttää kahden tunnelin perustamista asiakkaan/kumppanin puolelta. Ensimmäinen tunneli osoittaa Dedicated Instance -tietokeskukseen A ja toinen tunneli Dedicated Instance -tietokeskukseen B. Molempien tunneleiden on oltava aktiivisessa tilassa ja ratkaisu edellyttää aktiivinen/aktiivista käyttöönottoa. Jokainen Dedicated Instance -konesali mainostaa paikallista /25-reittiä sekä /24-varmuuskopiointireittiä. Kun tarkistat saapuvat BGP-reitit Dedicated Instancesta, varmista, että Dedicated Instance -konesaliin A osoittavaan tunneliin liittyvä BGP-istunto vastaanottaa Dedicated Instance -konesalin A /25-paikallisen reitin sekä /24-varmuuskopiointireitin. Varmista lisäksi, että Dedicated Instance -tietokeskukseen B osoittava tunneli vastaanottaa Dedicated Instance -konesalin B /25 paikallisen reitin sekä /24-varmuuskopiointireitin. Huomaa, että /24-varmuuskopiointireitti on sama reitti, jota mainostetaan Dedicated Instance -konesalista A ja Dedicated Instance -tietokeskuksesta B.
Redundanssia tarjotaan Dedicated Instance -konesalille, jos kyseisen datakeskuksen tunneliliitäntä kaatuu. Jos yhteys Dedicated Instance -palvelinkeskukseen A katkeaa, liikenne välitetään Dedicated Instance -konesalista B konesalista A. Tässä skenaariossa tunneli konesaliin B käyttää datakeskuksen B /25-reittiä liikenteen lähettämiseen konesaliin B ja tunneli konesaliin B käyttää varmuuskopio/24 -reittiä liikenteen lähettämiseen tietokeskukseen A palvelinkeskuksen B kautta.
On tärkeää, että kun molemmat tunnelit ovat aktiivisia, tietokeskuksen A-tunnelia ei käytetä liikenteen lähettämiseen tietokeskukseen B ja päinvastoin. Tässä skenaariossa, jos liikenne lähetetään konesaliin A, jonka kohde on konesali B, konesali A välittää liikenteen palvelinkeskukseen B ja sitten konesali B yrittää lähettää liikenteen takaisin lähteeseen tietokeskuksen B-tunnelin kautta. Tämä johtaa epäoptimaaliseen reititykseen ja voi myös rikkoa liikenteen läpi kulkevaa palomuureja. Siksi on tärkeää, että molemmat tunnelit ovat aktiivisessa/aktiivisessa kokoonpanossa normaalin käytön aikana.
0.0.0.0/0-reitti on ilmoitettava asiakaspuolelta Dedicated Instance -konesalin puolelle. Dedicated Instance -puoli ei hyväksy tarkempia reittejä. Varmista, että 0.0.0.0/0-reitti ilmoitetaan sekä Dedicated Instance -tietokeskuksen A-tunnelista että Dedicated Instance -konesalin B-tunnelista.
MTU-määritykset
Dedicated Instance -puolella on käytössä kaksi ominaisuutta MTU: n dynaamisesti säätämiseksi suurille pakettikokoille. GRE-tunneli lisää otsikoita VPN-istunnon läpi kulkeviin IP-paketteihin. IPsec-tunneli lisää ylimääräisiä otsikoita GRE-otsikoiden päälle, mikä vähentää entisestään suurimman sallitun MTU: n tunnelin yli.
GRE-tunneli säätää MSS-ominaisuutta ja GRE-tunnelin polku MTU-etsintäominaisuudessa on käytössä Dedicated Instance -puolella. Määritä ”ip tcp just-mss 1350" tai vastaava komento sekä ”tunnel path\ u0002mtu-discovery” tai vastaava komento asiakaspuolella auttaaksesi VPN-tunnelin läpi kulkevan liikenteen MTU:n dynaamisessa säätämisessä.


